Iepakošanas mašīnas pieņemšanas pārbaudē aizkausēšanas žokļi apstājās, tiklīdz atvēra aizsargu. Pēc pusgada tehniķis nomaina drošības kontrolleri un atjauno programmu no kartes. Kas tagad pasargās operatora roku, kad atkal būs jāizvelk iesprūdusī plēve?
Eiropas standarta projektā prEN 50742:2025 sākumpunkts ir riska novērtējums atbilstoši ISO 12100. Ražotājs noskaidro, kā tīšs vai nejaušs iejaukšanās gadījums var ietekmēt aizsardzību. Aplūkoti trīs darbi: plēves izvilkšana, vadotnes regulēšana un karstas detaļas izņemšana ar rokām.
Uz kuru aizsardzību operators paļaujas?
Kurš ieliek roku mašīnā, un kas novērš traumas šī uzdevuma laikā? Programmas maiņa var uzvarēt aizsardzības pasākumu. Fizisks bīstamības avots ir kustīgais mehānisms. ISO 12100 aptver bīstamas situācijas un/vai bīstamus notikumus. Aprakstiet atsevišķu notikumu, kad tas palīdz izskaidrot negadījuma secību. Jāņem vērā arī neparedzami apdraudējumi, kas nav saistīti ar vienu uzdevumu.
Kā saistīt risku ar uzdevumu pie mašīnas.
Pārbaudiet elektriskos rasējumus ar apkopes tehniķi. Kur rezerves kontrolieris saņem iestatījumus? Kas var savienot klēpjdatoru? Pagaidu savienojums apkopes laikā var mainīt to, kā mašīna uzvedas ražošanā.
Divi veidi, kā izpildīt projekta prasības
A pieeja paredz projektā aprakstīto procesu un produkta prasības. B pieeja izstrādei izmanto EN IEC 62443-4-1. 3. un 4. tabulā ir atlasītas EN IEC 62443-3-3 prasības sistēmai un EN IEC 62443-4-2 prasības komponentiem, kā arī attiecīgie spēju līmeņi (SL-C). Abās pieejās vērtē mašīnas risku, nodrošina aizsardzību pret izmaiņām un sniedz lietotājam nepieciešamo informāciju.
Divas vienādas Ethernet pieslēgvietas var nodrošināt atšķirīgu piekļuvi. Viena tikai sūta datus uz displeju, bet pa otru var palielināt piedziņas ātruma robežvērtību. Jānoskaidro, kuru funkciju savienojums ļauj ietekmēt.
Četri lēmumi un to ieraksti
- 1.A Kurš, kad un ar kādām tiesībām drīkst pieslēgt klēpjdatoru vadības skapim? Ražotājs norāda arī piekļuves nosacījumus, kas lietotājam jānodrošina ražotnē.
- 1.B Pie katra apdraudējuma norāda piekļuves ceļu: caur USB pieslēgvietu var ielādēt vecāku programmu, kas vada plēves sakausēšanas žokļus.
- 1.C Pietiek ar piekļuvi pieslēgvietai un apkopes rīku. Ja žokļi aizveras, kamēr operators velk ārā iestrēgušo plēvi, tie var saspiest viņa pirkstus. Vai otrs aizsardzības līdzeklis balstās uz tiem pašiem datiem?
- 1.D Ja aizsardzība ir pietiekama, pamatojumu pieraksta. Ja tā nav, draudus iekļauj veicamo darbu sarakstā un nosaka pārbaudāmu kritēriju: sistēmai jānoraida rakstīšanas mēģinājums no diagnostikas konta.
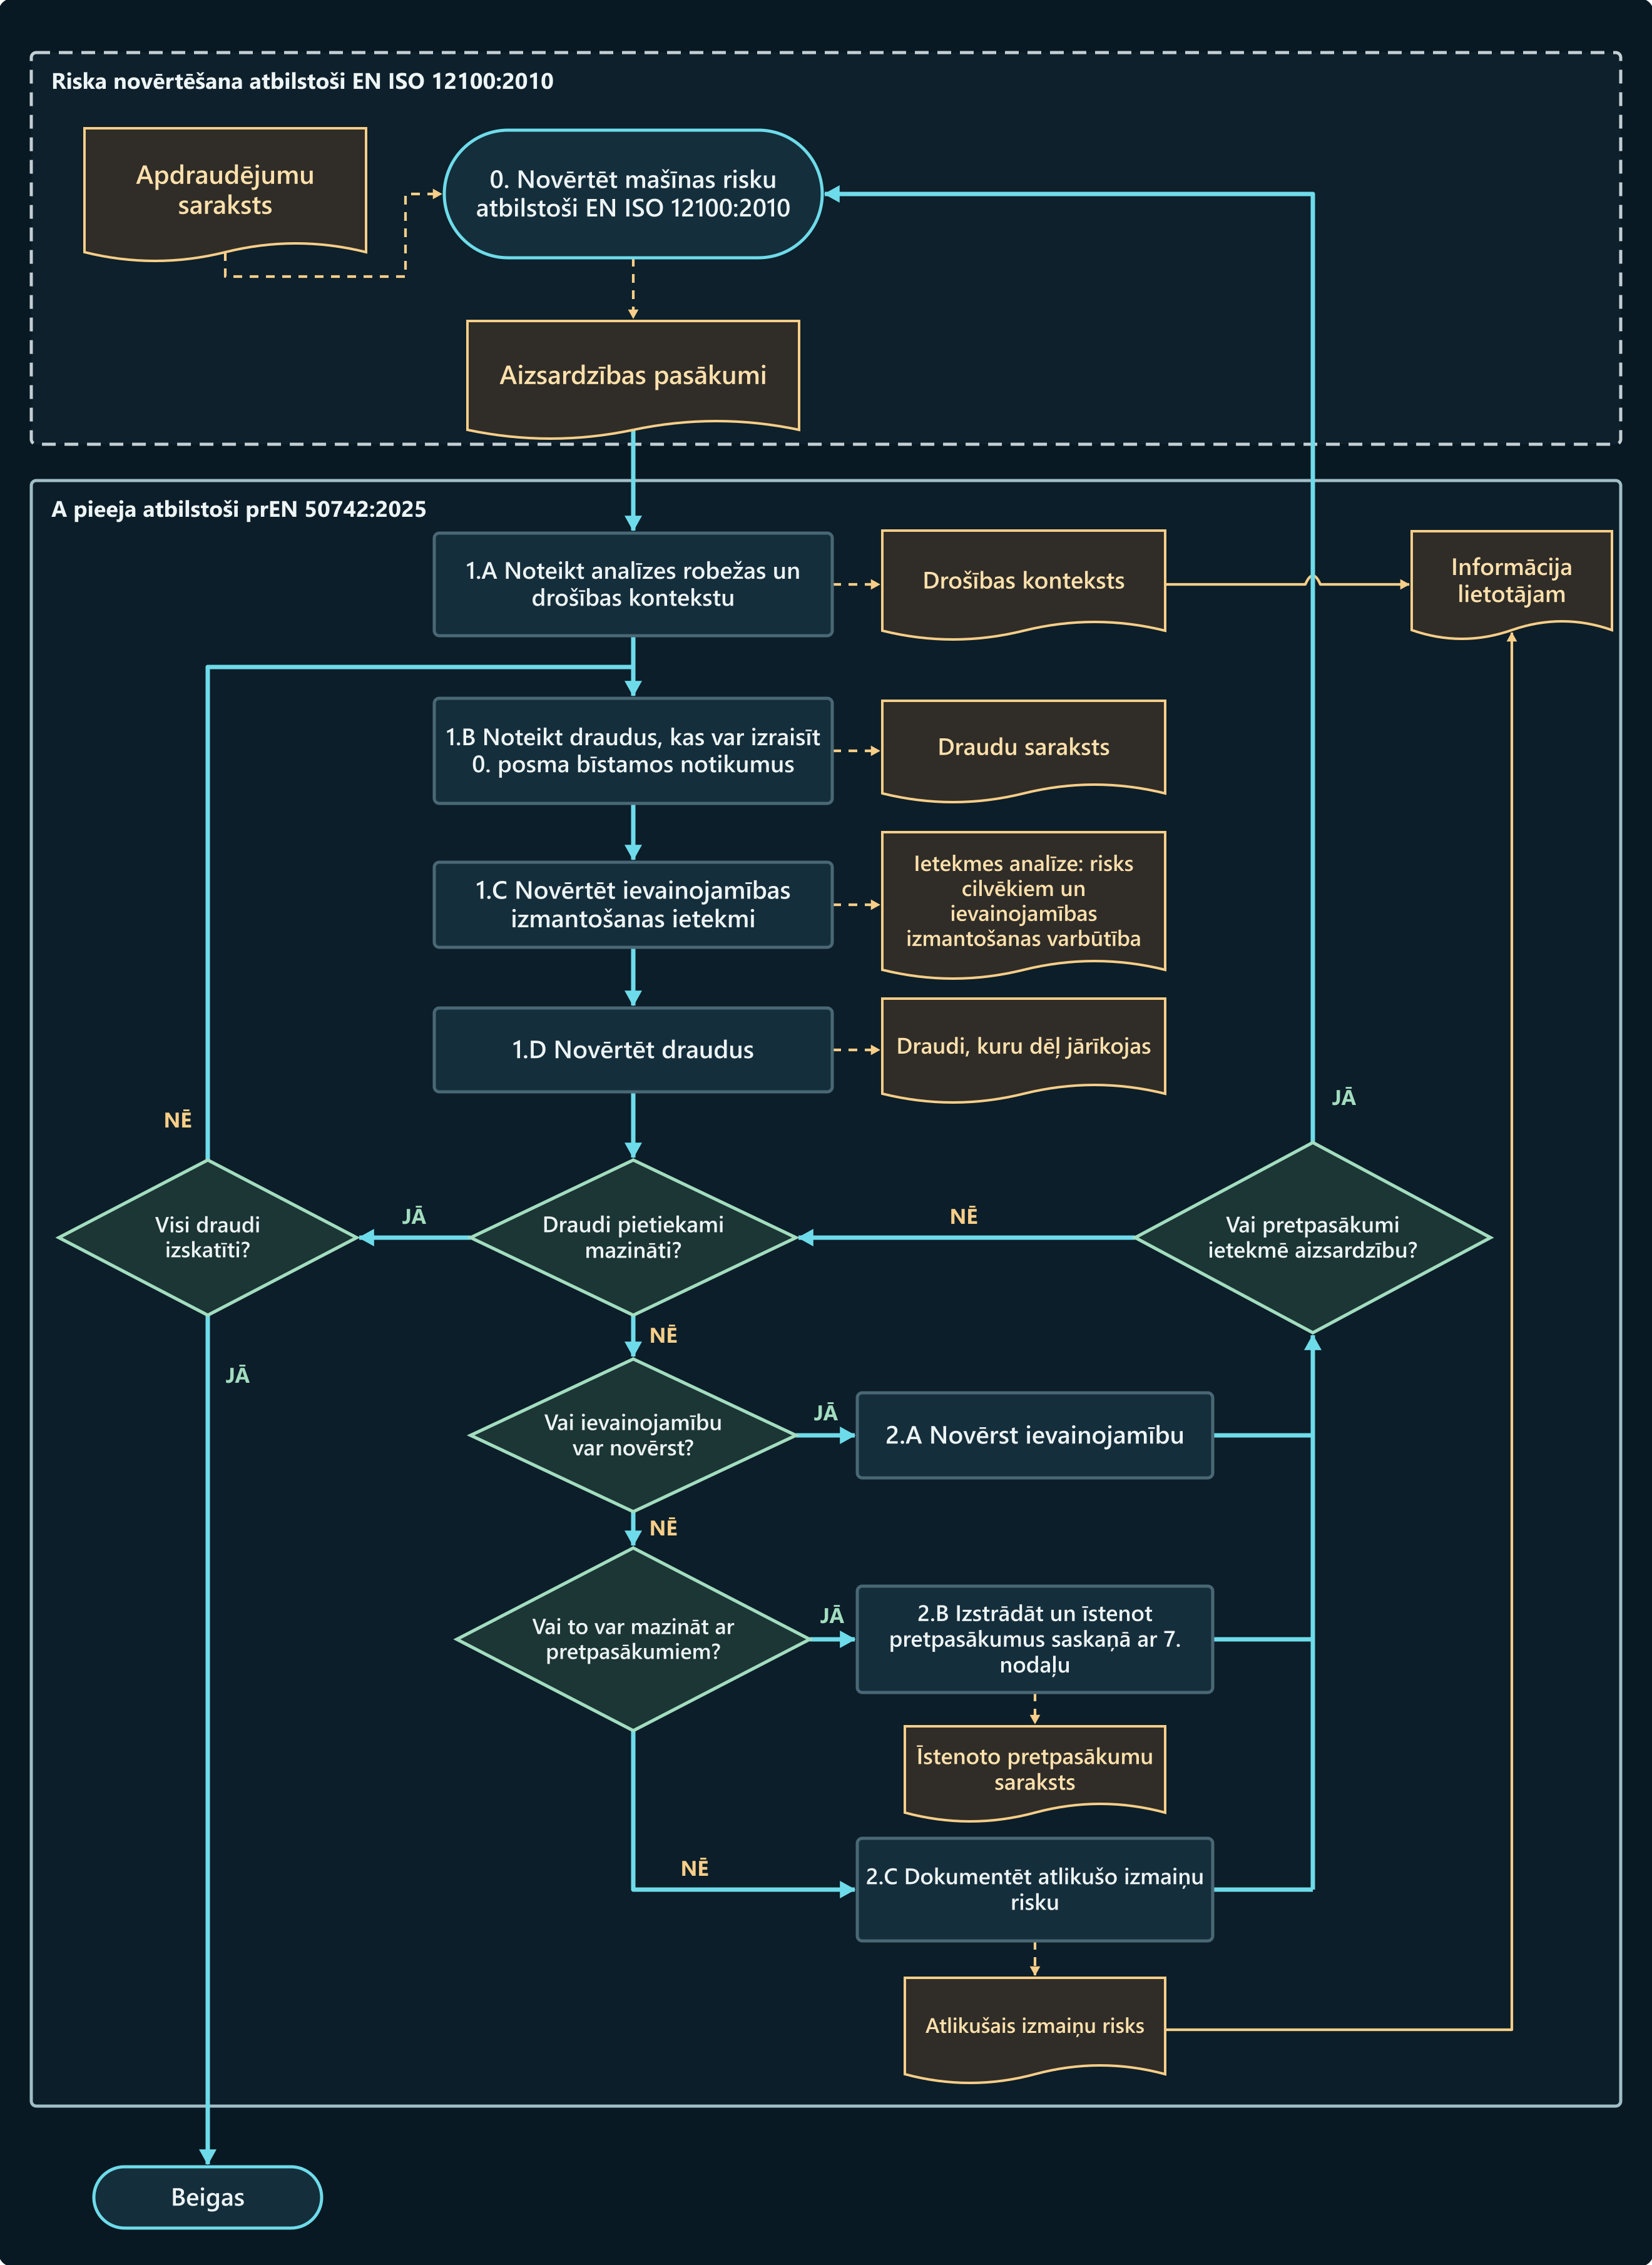

Shēmā angļu valodā lietots „safety measures”. ISO 12100:2010 lietots „protective measure”, bet ISO/DIS 12100.3 projektā priekšroka dota „risk reduction measure”. Latviskie apzīmējumi šeit skaidro 2025. gada projektu angļu valodā.
Nosakiet aizsardzību, kas nepieciešama katrai drošības funkcijai
Izmantojot A pieeju, ražotājs katrai drošības funkcijai nosaka un pamato vajadzīgo kiberaizsardzības līmeni (SRSL, Safety-related Security Level). Informatīvais B pielikums piedāvā vienu no metodēm: izvērtēt katru saskarni, caur kuru funkciju var ietekmēt. Arī tad, ja izmanto citu metodi, līmeņa izvēle ir jāpamato.
AP = (EL × WoO) + AC
- EL Dodiet savienojumam ekspozīcijas punktu skaitu. Uzticamā zonā: 0 punkti. Fiziskā piekļuve mašīnai: 2 punkti. Vietējais rūpniecības tīkls: 5 punkti. Plašāks rūpnīcas tīkls: 16 punkti. Ārējais neuzticamais tīkls: 24 punkti. Ja savienojums savieno divas dažādas zonas, uzņemiet lielāku iedarbību.
- WoO Apsveriet, kad ir iespējama piekļuve mašīnai. Ļoti ierobežota piekļuve vai pastāvīga uzraudzība: 0,6. Neregulāra, paredzama piekļuve mērenā kontrolē: 0,8. Regulāras iespējas ar vāju kontroli: 0,9. Bieža vai neierobežota piekļuve: 1.
- AC Novērtējiet nepieciešamās zināšanas un prasmes. Plašas zināšanas un uzlabotas prasmes: 1 punkts. Mērenas zināšanas un speciālistu prasmes: 2 punkti. Mērenas zināšanas un starpprasmes: 3 punkti. Pamata zināšanas un vienkāršie instrumenti: 4 punkti. Vieglākas izmaiņas dod augstāku rezultātu.
Rezultāts atspoguļo to, cik viegli varētu izmantot neaizsargātību. Aprēķinā nav nepieciešama aplēse par to, cik iespējams, ka kāds varētu mērķēt uz šo rūpnīcu. Projekta piemērā savienojums starp divām vadības sistēmām aptver EL1 un EL2. Izmantojiet 5 punktus augstākai iedarbībai. Piekļuve ir mēreni ierobežota. Pamatprasmes ir pietiekamas, lai mainītu vērtību.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Rezultāts | Uzbrukuma potenciāls | Zems smagums, piemēram, atgriezenisks ievainojums | Augsts smagums, piemēram, neatgriezenisks ievainojums |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Projekts paredz SRSL0 pilnīgi izolētai drošības sistēmai. Ja programmu var pārrakstīt caur servisa pieslēgvietu, ar zemu punktu skaitu vien nepietiek, lai pamatotu SRSL0.
Ātruma ierobežojums, ko var mainīt pa rūpnīcas tīklu
Regulēšanas laikā aizsargdurvis ir atvērtas. Motora kontrolieris uzrauga kustīgās mašīnas ass ātrumu. Ierobežojumu var mainīt no plašāka rūpnīcas tīkla (EL3). Piekļuve ir iespējota reizi mēnesī mērenā uzraudzībā. Pamatprasmes ir pietiekamas, lai iegūtu jaunu vērtību.
(16 × 0,8) + 4 = 16,8 → AP3
Rezultāts 16,8 atbilst AP3. Ja ratiņi var neatgriezeniski savainot iestatītāja roku, tabulā iegūst SRSL3. Tam pašam savienojumam ar pamatoti zemu kaitējuma smagumu iegūtu SRSL2.
Testa solā mainiet motora kontrolierim nosūtīto ziņojumu. Otrajā testā vēlreiz pārraidiet iepriekš derīgu ziņojumu. SRSL3 kriptogrāfiskajam protokolam ir jāatklāj un jānoraida abi ziņojumi. Pārbaudiet arī piekļuves tiesības. Mēģiniet ievadīt augstāku limitu no tikai lasīšanas konta un pārbaudiet vērtību, kas joprojām ir aktīva.
| Dizaina jautājums | Atsevišķas prasības A pieejā |
|---|---|
| Kas drīkst veikt izmaiņas? | SRSL1 un SRSL2 līmenī sistēma pārbauda lietotāja, procesa vai ierīces identitāti un tiesības veikt darbību. SRSL3 līmenī katru identitāti pārbauda atsevišķi, un tiesībām jāatbilst konkrētajai darbībai. |
| Kad tiek pārbaudīta integritāte? | SRSL1 pārbauda drošības programmatūru un kritiskos iestatījumus palaišanas laikā. Pie SRSL2 arī periodiski pārbauda darbības laikā. SRSL3 izmanto kriptogrāfisko verifikāciju abos laikos. |
| Kādi ziņojumi sasniedz uztvērēju? | Pie SRSL1 un SRSL2 pārbauda informācijas integritāti. SRSL3 kriptogrāfiskajā protokolā ir jāatklāj un jānoraida modificēti vai atskaņoti ziņojumi. |
| Ko pārbauda instalēšanas laikā? | SRSL2 un SRSL3 līmenī pārbauda kritiski svarīgās programmatūras un konfigurācijas datu autentiskumu, piemēram, pēc digitālā paraksta. Atbilstošā SRSL1 prasība šādu pārbaudi neparedz. |
Nepieciešamais veiktspējas līmenis (PLr) norāda, ka no drošības funkcijas ir nepieciešams riska samazinājums. Sasniegtajā PL apraksta šīs funkcijas ticamību. Tā SRSL cita starpā nosaka, kā sistēmai ir jāaizsargā ātruma ierobežojums pret neatļautām izmaiņām.
Novērsiet neaizsargātību vai aizsargājiet piekļuvi, kurai jāpaliek
Ražotājs vispirms pārbauda, vai ievainojamību var novērst (2.A). Ja piekļuve jāsaglabā, tas izstrādā un īsteno pretpasākumus saskaņā ar 7. nodaļu (2.B). Atlikušo izmaiņu risku dokumentē un instrukcijā norāda, kādi piesardzības pasākumi jāveic lietotājam (2.C).
Bojāta plomba uz atmiņas kartes vāciņa liecina par atvēršanu. SRSL1–SRSL3 līmenī projekts prasa konstatēt fizisku iejaukšanos. Vai mainīta arī programma, ir jāpārbauda atsevišķi. Rakstīšana tīklā var atstāt plombu neskartu.
Mašīnai automātiski jāfiksē attiecīgās iejaukšanās pazīmes. Ja digitālu pierādījumu iegūt nav pamatoti iespējams, projekts prasa fizisku pierādījumu; instrukcijās norāda, kur to atrast un kā interpretēt. Digitālajā ierakstā norāda iejaukšanās veidu, bet laika zīmogs vai skaitītāja rādījums ļauj sasaistīt notikumus. Jāreģistrē arī paša žurnāla dzēšana. Žurnāls jāaizsargā pret viltošanu, un to drīkst dzēst tikai saskaņā ar apstiprinātu procedūru. Attiecīgās programmatūras versijas un konfigurāciju jāspēj noteikt pēc pieprasījuma.
Ja drošības programmatūru ielādē pēc mašīnas laišanas tirgū vai nodošanas ekspluatācijā, regulā noteikts, ka attiecīgo iejaukšanās gadījumu un versiju reģistrēšanai jāpaliek ieslēgtai piecus gadus pēc ielādes. Projekta A pieejā reģistrēšanai jādarbojas ne vēlāk kā no nodošanas ekspluatācijā, un dati par katru iejaukšanos jāglabā vismaz piecus gadus.
Pirms testēšanas definējiet mēģinājumam veikt izmaiņas, paredzamo reakciju un atsākšanas nosacījumus. Reģistrējiet konfigurāciju, piekļuves tiesības un faktisko reakciju. Ja pretpasākums kavē apstāšanos, atkārto attiecīgo drošības novērtējumu un mēra laiku, lai apstātos zem kravas.
Trīs ieraksti tehniskajai dokumentācijai
Iepakojuma mašīna ir balstīta uz projekta C pielikumu. Pakalpojumu nosacījumi, mašīnas ass un dzesēšanas stacija ir inženiertehniski piemēri ar saviem pieņēmumiem un pieņemšanas kritērijiem.
Iepakošanas mašīna: iesprūdušās plēves izvilkšana pēc drošības kontrollera nomaiņas
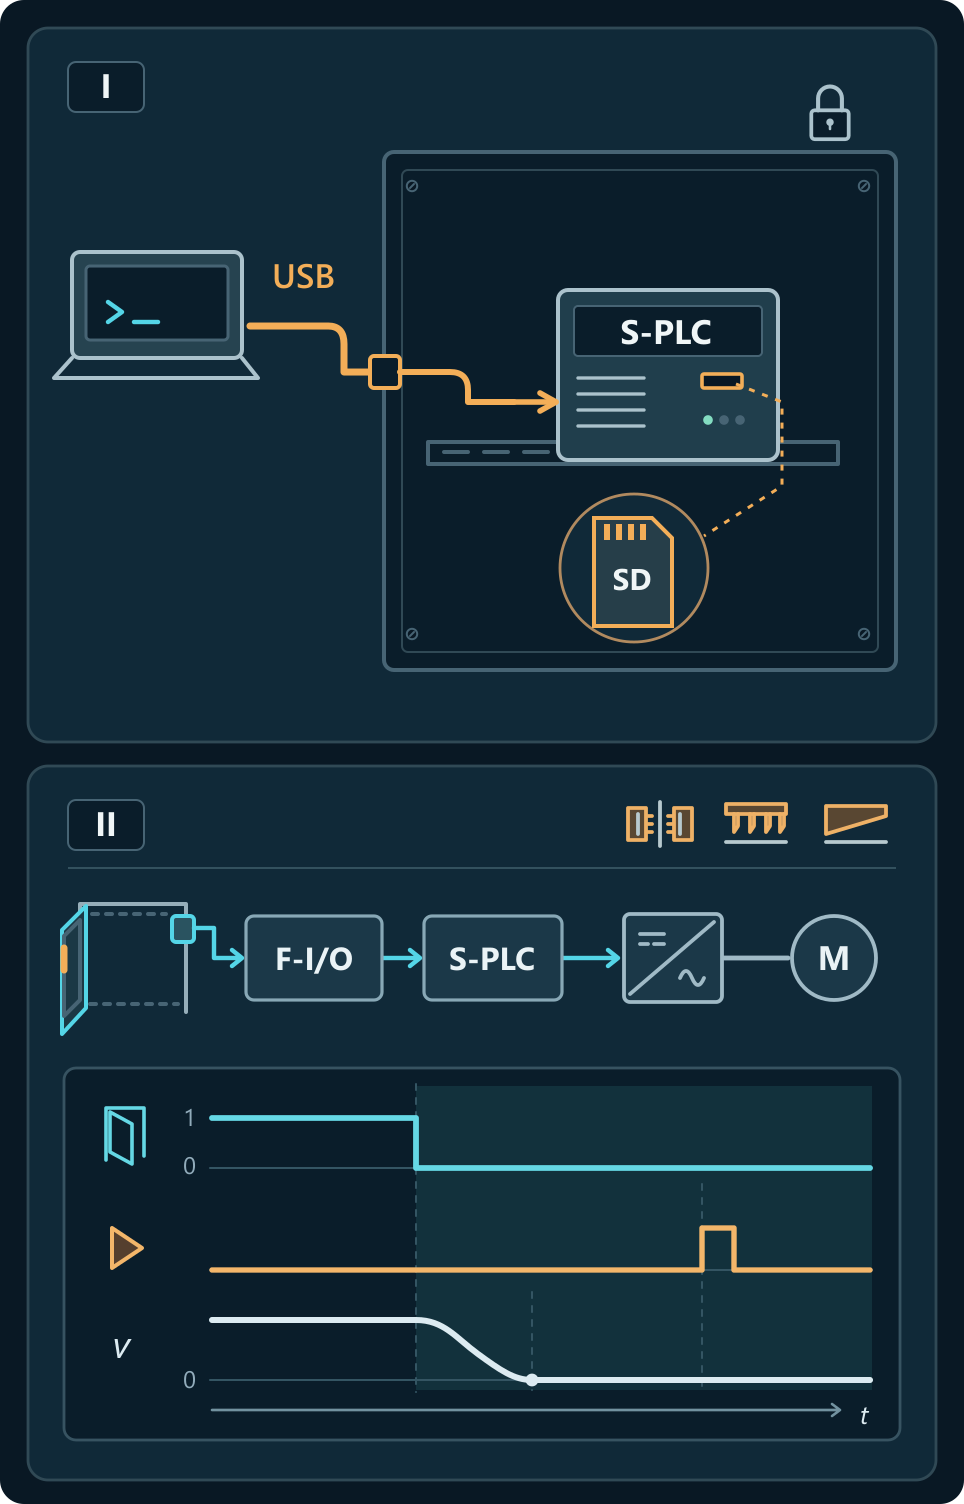
1.A–1.B. Drošības kontrolieris un tā atmiņas karte atrodas slēgtā elektriskā skapī. USB ligzda uz durvīm ļauj apkopes tehniķim ielādēt programmatūru, nepiesakoties individuāli. Nepareiza versija varētu pieļaut bīstamu kustību pat tad, ja aizsargdurvis ir atvērtas.
1.C–1.D. Tehniķim ir nepieciešama piekļuve USB kontaktligzdai, programmēšanas rīkam un apturētai mašīnai. Nākamais operators, kas noņem plastmasas plēvi, varētu ciest no pirkstu sasmalcināšanas. Mēģiniet neatļauti rakstīt un pārbaudīt aktīvo programmu versiju. Arī pārbaudiet, vai aizsargdurvju atvēršana aptur siltuma aizzīmogošanas, štancēšanas un griešanas mehānismus un novērš negaidītu atsākšanu.
2.A–2.C. Noņemiet ārējo USB kontaktligzdu un tā kabeli. Saglabājiet programmēšanas savienotāju elektriskā skapī, lai nodrošinātu autorizētu apkopi. Diagnostikas piekļuve ļauj lasīt tikai. Bez uzraudzības lietots dators ar aktīvu apkopes sesiju joprojām pieļauj izmaiņas. Beidziet sesiju pirms došanās prom. Ja ir aizdomas par iejaukšanos, pārtrauciet mašīnas izmantošanu, līdz programma un durvju bloķēšana ir pārbaudīta. Attālinātām izmaiņām ar drošību saistītā lietojumprogrammu programmatūrā ISO 13849-1 aplūko arī skarto funkciju validāciju uz vietas pie mašīnas.
B darba vietā ielādē A rezerves kopiju
A darba vietā iestatītājs paliek aiz aizvērta aizsarga. B vietā durvis jāatver, lai sasniegtu vadotni. Piedziņas ir viena modeļa, taču B pieļaujamais ātrums ir zemāks. B jānoraida arī derīgi parakstīts A fails.
Drošības prasību specifikācijā norādīt piekļuves nosacījumus, ātrumu un apstāšanās laiku.
1.A–1.D. Abās stacijās ir identiski motora kontrolieri. Atļauts tehniķis var ielādēt īsto konfigurācijas failu no A uz B. Augstāks ierobežojums pats par sevi nepalielina ātrumu. Ja faktiskais ātrums pārsniedz pareizo B robežu, bet paliek zem A robežas, drošības funkcija ļauj veikt bīstamu kustību. Stacija B ir jānoraida lieta no A. Kustībai, kas prasa ātruma monitoringu, pēc restartēšanas jāpaliek bloķētai, līdz B pieņem pareizos iestatījumus.
2.A–2.C. Pēc piedziņas nomaiņas stacijai B jāpieņem savs fails un jānoraida stacijas A fails arī tad, ja tā paraksts ir derīgs. Sistēma pārbauda parakstu un salīdzina stacijas identifikatoru ar aizsargātu atsauces vērtību, kas glabājas ārpus nomaināmās piedziņas. Pilnvarota persona joprojām var apstiprināt nepareizu robežvērtību stacijai B. Pirms darba atsākšanas nolasa aktīvo vērtību un kontrolētā pārbaudē pārsniedz ātruma robežu, lai pārbaudītu reakciju.
Divi veseli kanāli var uzraudzīt to pašu nepareizo parametru. Ja galvenais kontrolieris nosūta iestatījumus motora kontrollerim starta laikā, pārbaudiet arī galveno kontrolieri saglabāto konfigurāciju. Kā kontroles sistēmu kategorijas ietekmē bojājumu uzvedību.
| Pieņemšanas pārbaude | Sagaidāmā reakcija | Pārbaudes protokolā norādāmie dati |
|---|---|---|
| Mēģiniet palielināt limitu no tikai lasīšanas konta. | Konts var nolasīt limitu. Pārmaiņu mēģinājums tiek noraidīts. Apstiprinātais ierobežojums joprojām ir aktīvs. | Izmantotais savienojums, konta privilēģijas, atbilde un aktīvais ierobežojums pirms un pēc testa. |
| Nomainiet motora kontrolieri B. Mēģiniet ielādēt failu no A, pēc tam restartējiet staciju B. | B noraida failu. Kustība, kas prasa ātruma uzraudzību, paliek bloķēta, līdz tiek pieņemts pareizais fails, tostarp pēc restartēšanas. | Stacijas identifikators, faila identifikators, noraidīšanas iemesls un mašīnas stāvoklis pēc restartēšanas. |
| Ar uzstādīto pareizo failu kontrolētā testa laikā pārsniedziet B limitu. | Drošības funkcija ierosina apstāšanos. Mašīna apstājas drošības prasībās noteiktajā laikā. | Faila versija, darba režīms, slodze, izmērītais ātrums un izmērītais apstāšanās laiks salīdzinājumā ar specifikāciju. |
Receptes rediģēšana var arī atslēgt durvis
Taimeris precīzi nomēra sešas minūtes. Smagākas detaļas virsma joprojām var būt pārāk karsta, lai tai pieskartos. Ja recepte atbloķē arī durvis, īsāks cikls var beigties ar apdegumu detaļas izņemšanas laikā.
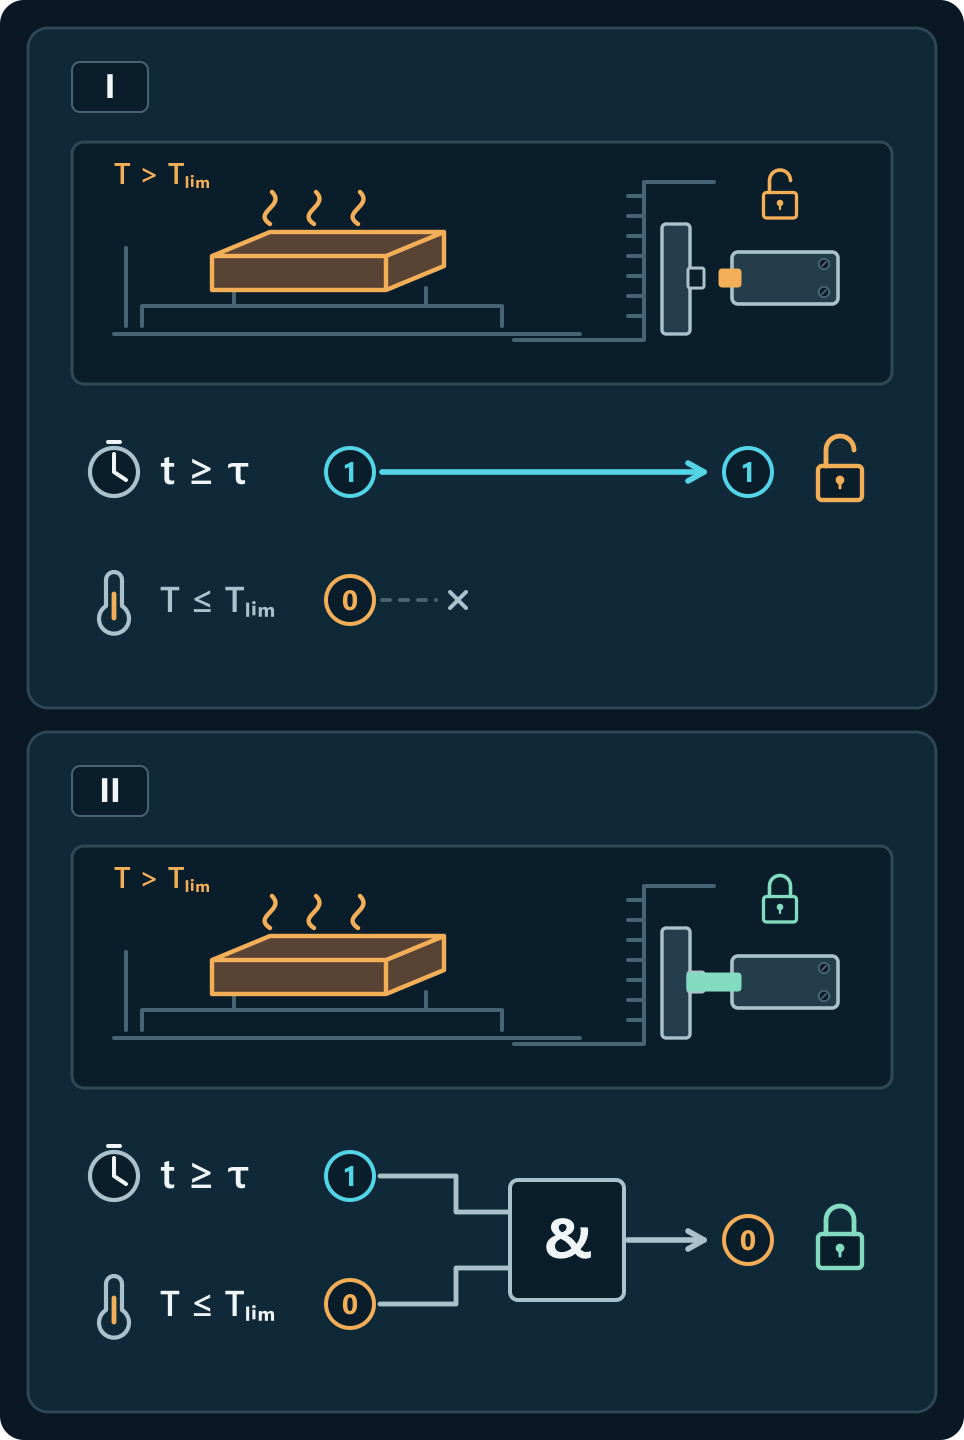
1.A–1.D. Ražošanas konts ļauj mainīt dzesēšanas laiku no divpadsmit minūtēm uz sešām. Oriģinālajai mašīnai nav temperatūras mērījumu. Smagāks darbgabals joprojām var sadedzināt operatoru manuālās izkraušanas laikā. Cikla laika maiņa nedrīkst atslēgt aizsargdurvis, kamēr virsmas temperatūra pārsniedz apstiprināto robežu.
2.A–2.C. Ar cikla laika beigām vien durvis vairs neatbloķējas: vajadzīgs arī neatkarīgs apstiprinājums, ka temperatūra ir droša. Ražošanas personāls var mainīt cikla ilgumu, bet slieksni un mērījuma korekciju drīkst mainīt tikai pilnvarots apkopes speciālists. Ja nav derīga mērījuma, durvis paliek bloķētas. Pēc sensora nomaiņas rādījumu atbloķēšanas sliekšņa tuvumā salīdzina ar neatkarīgu mērījumu uz detaļas virsmas.
Izstrādājums, izmantojot tikai taimeri, ir iespējams arī tad, ja ražotājs izveido un aizsargā drošu minimālo dzesēšanas laiku visiem atļautajiem darbgabaliem, sākuma temperatūrai un dzesēšanas apstākļiem.
Kas vajadzīgs ES Mašīnu regulai
Mašīnu regulu (ES) 2023/1230 parasti piemēro no 2027. gada 20. janvāra. Tas attiecas uz drošībai kritisku programmatūru un datiem, attiecīgu aparatūru, ar kuras palīdzību tiem var piekļūt, un kontroles sistēmu noturību pret saprātīgi paredzamām ļaunprātīgām darbībām. Tā arī pievēršas ar drošības prasībām atbilstošas programmatūras un intervences pierādījumu identificēšanai. Mašīnu regulēšana, programmatūra un dati.
Projekta prEN 50742:2025 pielikumā ZZ parādīta saikne ar regulas III pielikuma 1.1.9. punktu un daļu no 1.2.1. punkta. Projektu var izmantot par tehnisko specifikāciju. Saskaņā ar regulas 20. pantu atbilstības prezumpcija ir saistīta ar saskaņota standarta atsauces publicēšanu ES Oficiālajā Vēstnesī un attiecīgo prasību izpildi. Jāpārbauda izdevums, aptvertās prasības, ierobežojumi un mašīnai piemērojamā atbilstības novērtēšanas procedūra.
Ko papildus prasa Kibernoturības akts?
Receptes nokopēšana var izpaust komercnoslēpumu, lai gan detaļas temperatūra nemainās. Ja mašīna ir produkts ar digitāliem elementiem, uz kuru attiecas CRA, jānovērtē arī risks datiem. Aizsargdurvju pārbaudi abos novērtējumos var izmantot tikai attiecībā uz to, kas faktiski pārbaudīts.
Kibernoturības akts (CRA) nosaka prasības jau produkta projektēšanas posmā. Atbalsta periodā ražotājam jānovērš ievainojamības un jānodrošina nepieciešamie drošības atjauninājumi. Pienākums ziņot par aktīvi izmantotām ievainojamībām un nopietniem incidentiem, kas ietekmē produkta drošību, ir spēkā no 2026. gada 11. septembra. Lielāko daļu noteikumu piemēros no 2027. gada 11. decembra.
Komisijas 2026. gada 27. jūlija vadlīnijās skaidrots, kad pārejas periodā ražotājs var izmantot saskaņā ar Mašīnu regulu izdotu ES tipa pārbaudes sertifikātu vai apstiprinājuma lēmumu. Tas attiecas tikai uz jau novērtētajiem un dokumentā aptvertajiem riskiem, kamēr dokuments ir spēkā, bet ne ilgāk kā līdz 2028. gada 11. jūnijam. Pārējie CRA aptvertie riski jānovērtē atsevišķi.
Avoti un atsauces
- prEN 50742:2025. Apspriešanai iesniegtais teksts angļu valodā. Norādes attiecas uz šo izdevumu. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Mašīnu riska novērtēšana un terminoloģija. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Ar drošību saistītas kontroles sistēmas un rūpnieciskā kiberdrošība. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- ES Mašīnu regula un tās labojums · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Kibernoturības akts un Eiropas Komisijas norādījumi (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.