Na primopredaji pakirnice podizanje zaštite zaustavilo je čeljusti za zavarivanje. Pola godine poslije serviser mijenja sigurnosni PLC i vraća program s kartice. Na što se sada može osloniti rukovatelj kad posegne za zaglavljenom folijom?
Europski nacrt prEN 50742:2025 polazi od procjene rizika prema ISO 12100. Proizvođač zatim prati kako namjeran zahvat ili pogreška mogu narušiti zaštitu. Primjeri prate vađenje folije, podešavanje vodilice i ručno vađenje vrućeg obratka.
Na koju se zaštitu operater oslanja?
Tko stavlja ruku unutar stroja i što sprječava ozljede tijekom ovog zadatka? Promjena programa može poraziti zaštitnu mjeru. Fizički izvor opasnosti je pokretni mehanizam. ISO 12100 obuhvaća opasne situacije i/ili opasne događaje. Opišite zaseban događaj kada to pomaže objasniti slijed nesreće. Moraju se uzeti u obzir i dogledne opasnosti bez veze s jednim zadatkom.
Kako povezati rizik sa zadatkom na stroju.
Pregledajte električne crteže s tehničarom za održavanje. Gdje zamjenski kontroler dobiva svoje postavke? Tko može spojiti laptop? Privremena veza tijekom održavanja može promijeniti način na koji se stroj ponaša u proizvodnji.
Dva načina za ispunjavanje zahtjeva nacrta
Pristup A primjenjuje postupak i zahtjeve za proizvod iz nacrta. Pristup B za razvoj primjenjuje EN IEC 62443-4-1. Tablice 3 i 4 određuju zahtjeve iz EN IEC 62443-3-3 za sustav i EN IEC 62443-4-2 za komponente te pripadajuće razine sposobnosti (SL-C). Oba pristupa obuhvaćaju procjenu rizika stroja, zaštitu od izmjene i informacije za uporabu.
Dva jednaka Ethernet priključka mogu omogućiti različit pristup. Jedan šalje podatke na zaslon, dok se preko drugoga može povisiti granična brzina pogona. Važno je do koje funkcije veza vodi.
Četiri odluke i njihova evidencija
- 1.A Tko može priključiti prijenosno računalo na upravljački ormar, kada i s kojim ovlastima? Proizvođač bilježi i uvjete pristupa koje korisnik mora osigurati u pogonu.
- 1.B Uz prijetnju se navodi put do nje: preko USB priključka može se učitati starija inačica programa koji upravlja čeljustima za zavarivanje folije.
- 1.C Dovoljni su pristup priključku i servisni alat. Ako se čeljusti zatvore dok rukovatelj uklanja zaglavljenu foliju, mogu mu prignječiti prste. Oslanja li se druga zaštita na iste podatke?
- 1.D Ako je postojeća zaštita dovoljna, bilježi se obrazloženje. Inače se prijetnja unosi na popis za postupanje, s jasnim kriterijem: sustav mora odbiti pokušaj upisa s dijagnostičkog računa.
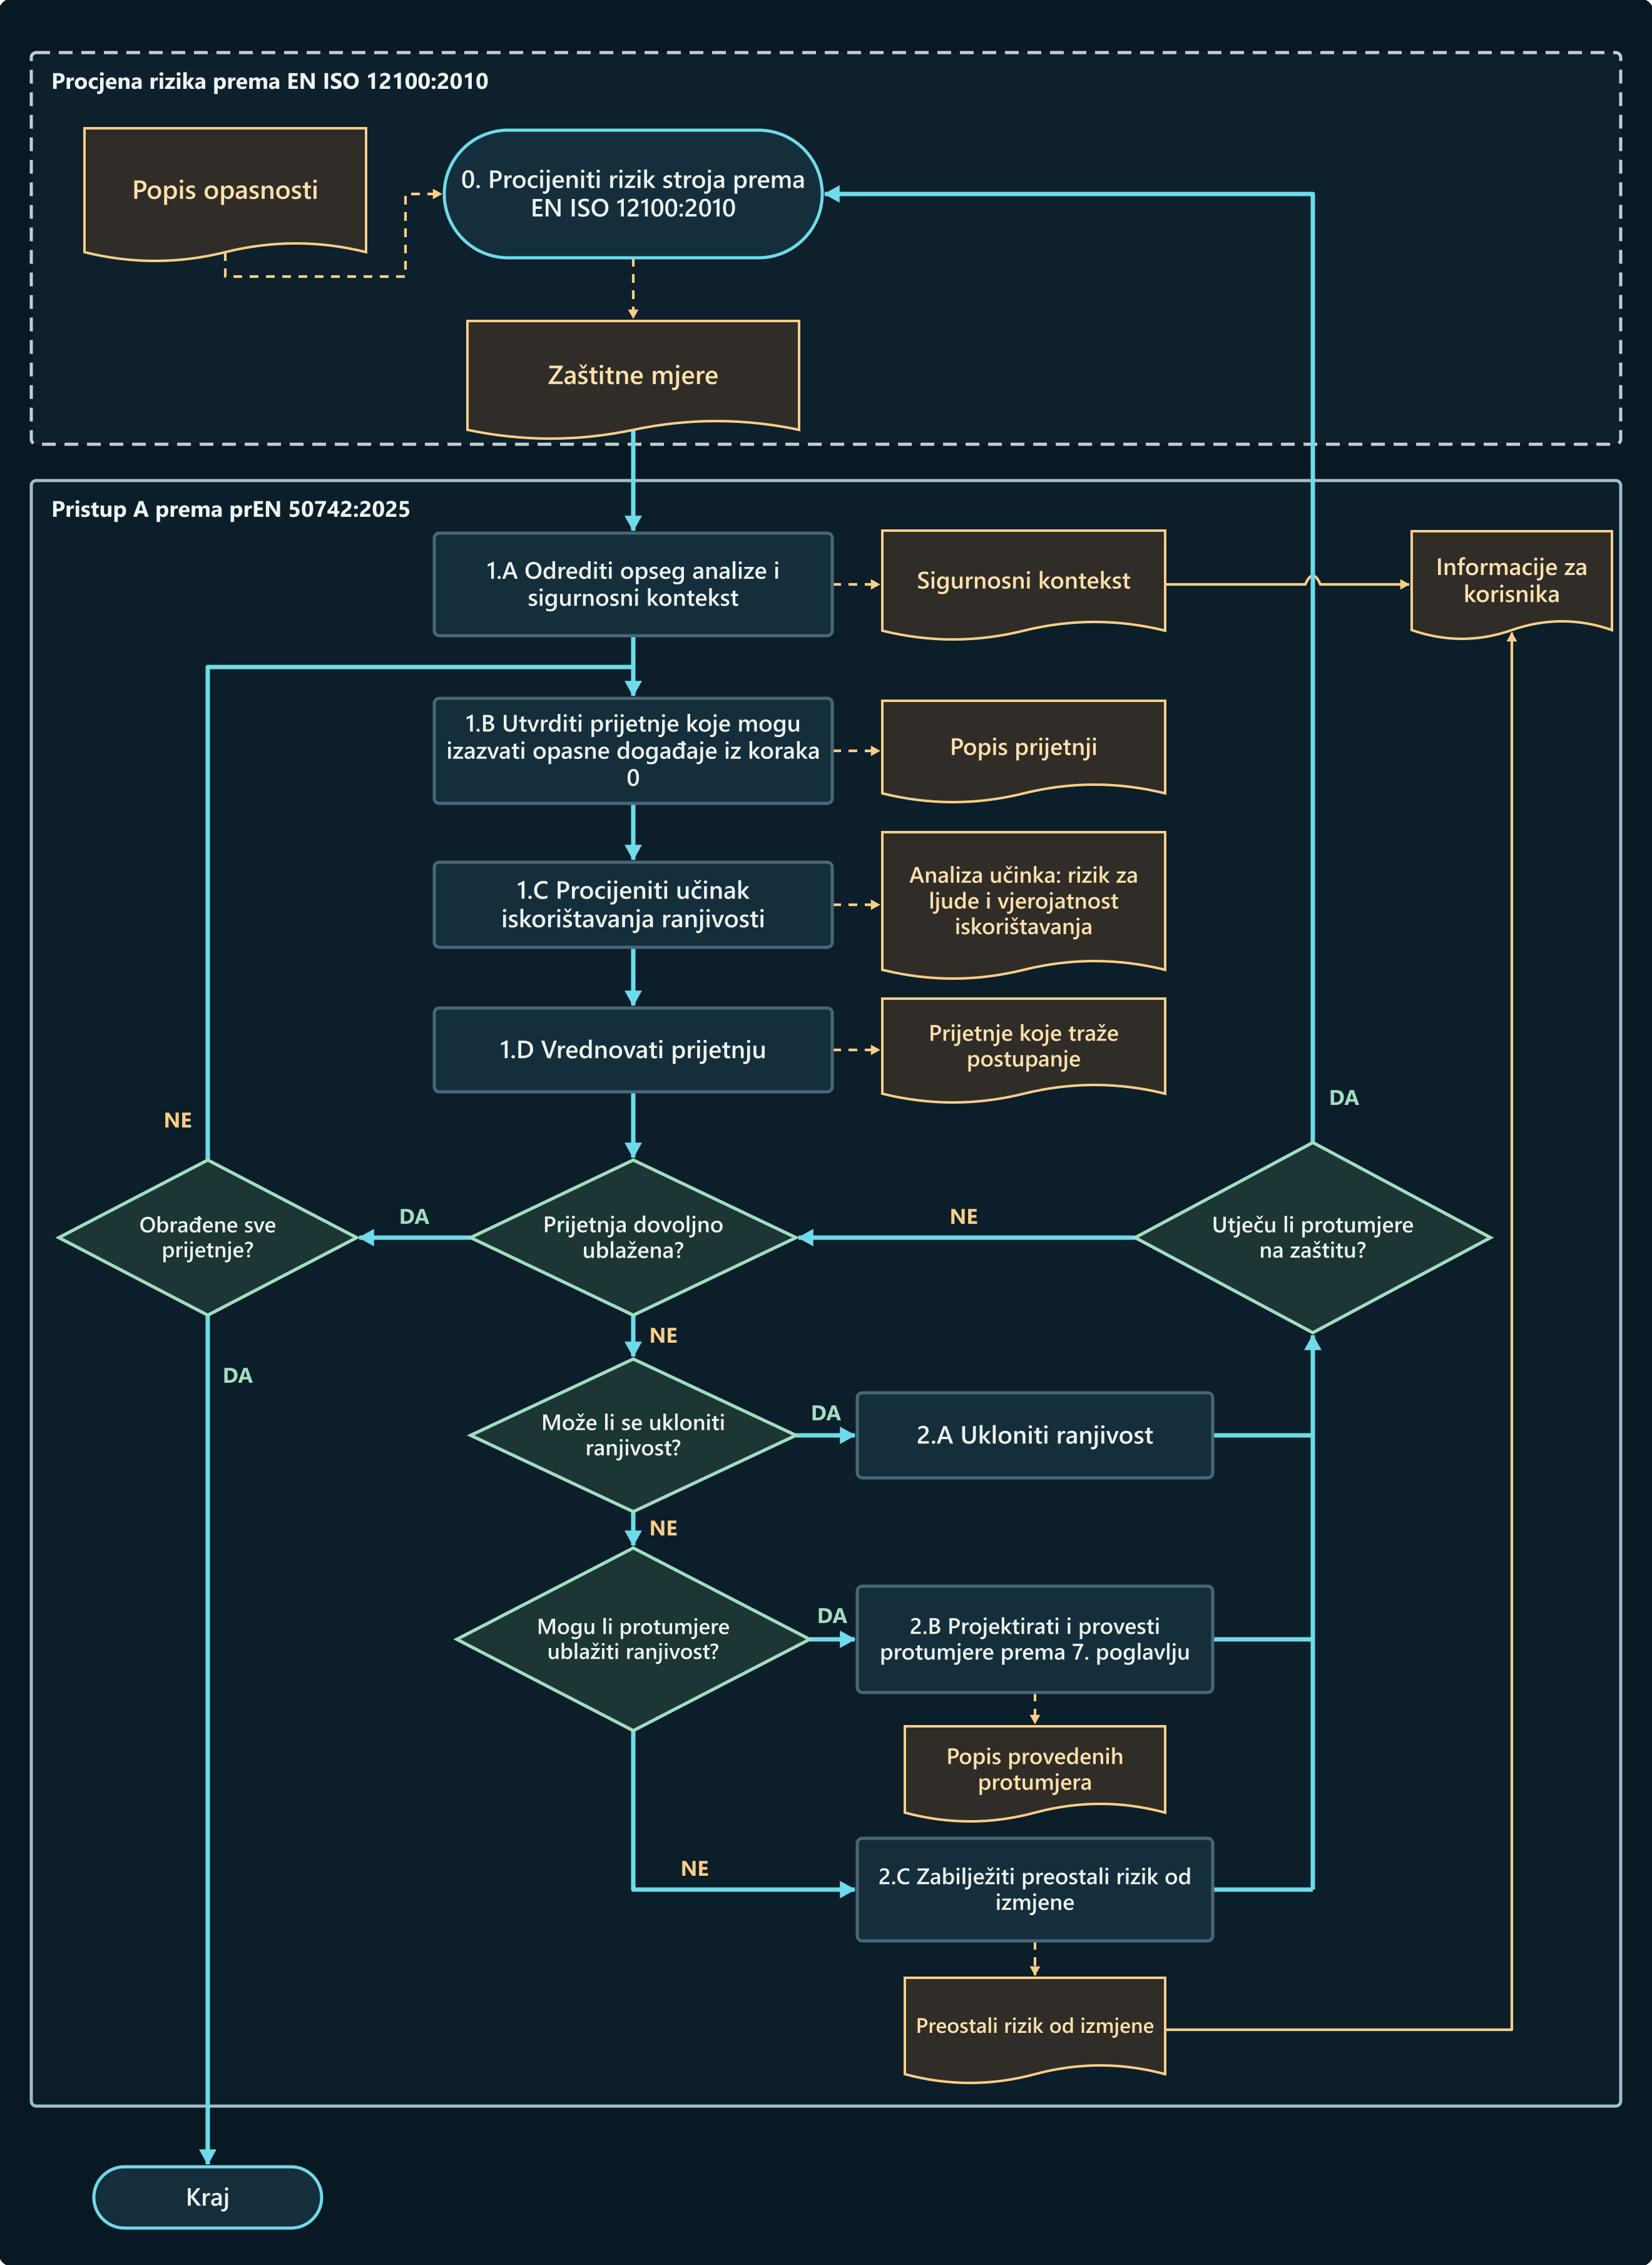

Na engleskoj slici piše „safety measures”. ISO 12100:2010 upotrebljava „protective measure”, a nacrt ISO/DIS 12100.3 daje prednost izrazu „risk reduction measure”. Hrvatski nazivi ovdje objašnjavaju engleski nacrt iz 2025.
Odredite zaštitu potrebnu za svaku sigurnosnu funkciju
U pristupu A proizvođač određuje i obrazlaže potrebnu razinu kibernetičke zaštite svake sigurnosne funkcije (SRSL, Safety-related Security Level). Informativni prilog B nudi jednu metodu: za svaku funkciju ispituju se sučelja preko kojih je na nju moguće utjecati. Razinu treba obrazložiti i ako se primijeni druga metoda.
AP = (EL × WoO) + AC
- EL Dajte vezu rezultat ekspozicije. Unutar pouzdanog područja: 0 bodova. Fizički pristup stroju: 2 točke. Lokalna industrijska mreža: 5 bodova. Šira tvornička mreža: 16 bodova. Vanjska nepouzdana mreža: 24 točke. Ako veza povezuje dvije različite zone, uzmite veću izloženost.
- WoO Razmislite kada je pristup stroju moguć. Vrlo ograničen pristup ili stalni nadzor: 0,6. Povremeni, predvidljivi pristup pod umjerenom kontrolom: 0,8. Redovite prilike sa slabim kontrolama: 0,9. Čest ili neograničen pristup: 1.
- AC Procijenite potrebna znanja i vještine. Opsežno znanje i napredne vještine: 1 bod. Umjereno znanje i specijalističke vještine: 2 boda. Umjereno znanje i srednje vještine: 3 boda. Osnovna znanja i jednostavni alati: 4 točke. Lakša promjena daje viši rezultat.
Rezultat odražava koliko se lako ranjivost može iskoristiti. Izračun ne zahtijeva procjenu koliko je vjerojatno da će netko ciljati ovu tvornicu. U primjeru nacrta, veza između dva upravljačka sustava obuhvaća EL1 i EL2. Koristite 5 bodova za veću izloženost. Pristup je umjereno ograničen. Osnovne vještine su dovoljne za promjenu vrijednosti.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Rezultat | Potencijal napada | Niska težina, npr. reverzibilna ozljeda | Visoka težina, npr. nepovratna ozljeda |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Nacrt predviđa SRSL0 za potpuno izoliran sigurnosni sustav. Ako servisni priključak dopušta prepisivanje programa, sam nizak broj bodova ne opravdava SRSL0.
Ograničenje brzine koje se može promijeniti preko tvorničke mreže
Tijekom podešavanja zaštitna vrata su otvorena. Kontroler motora prati brzinu osi pokretnog stroja. Ograničenje se može promijeniti iz šire tvorničke mreže (EL3). Pristup je omogućen jednom mjesečno pod umjerenim nadzorom. Osnovne vještine su dovoljne za ulazak u novu vrijednost.
(16 × 0,8) + 4 = 16,8 → AP3
Rezultat 16,8 pripada razredu AP3. Ako kolica mogu trajno ozlijediti šaku osobe koja podešava vodilicu, tablica daje SRSL3. Za istu vezu uz opravdano nisku težinu ozljede daje SRSL2.
Na ispitnoj klupi izmijenite poruku poslanu kontroleru motora. U drugom testu ponovno prenesite prethodno valjanu poruku. U SRSL3 kriptografski protokol mora otkriti i odbiti obje poruke. Također testirajte prava pristupa. Pokušajte unijeti više ograničenje s računa samo za čitanje i provjerite vrijednost koja je još uvijek aktivna.
| Pitanje dizajna | Odabrani zahtjevi u pristupu A |
|---|---|
| Tko smije intervenirati? | Na razinama SRSL1 i SRSL2 sustav provjerava identitet korisnika, procesa ili uređaja te ovlaštenje za zahvat. Na razini SRSL3 svaki se identitet provjerava zasebno, a ovlaštenje se odnosi na točno određenu radnju. |
| Kada je integritet potvrđen? | U SRSL1 provjerite sigurnosni softver i kritične postavke pri pokretanju. Na SRSL2 također povremeno provjeravajte tijekom rada. U SRSL3 koristiti kriptografsku provjeru u oba puta. |
| Koje poruke dolaze do primatelja? | U SRSL1 i SRSL2 provjeravaju integritet razmijenjenih informacija. U SRSL3 kriptografski protokol mora otkriti i odbiti izmijenjene ili reproducirane poruke. |
| Što se provjerava pri instalaciji? | Na razinama SRSL2 i SRSL3 provjerava se autentičnost kritičnog softvera i konfiguracijskih podataka, primjerice digitalnim potpisom. Odgovarajuća odredba za SRSL1 ne zahtijeva tu provjeru. |
Potrebna razina učinkovitosti (PLr) izražava smanjenje rizika potrebno od sigurnosne funkcije. U ostvarenom PL-u opisana je pouzdanost te funkcije. Njegov SRSL određuje, između ostalog, kako sustav mora zaštititi ograničenje brzine od neovlaštenih promjena.
Uklonite ranjivost ili zaštitite pristup koji mora ostati
Proizvođač najprije ispituje može li ukloniti ranjivost (2.A). Ako pristup mora ostati, projektira i provodi protumjere prema 7. poglavlju (2.B). Preostali rizik od izmjene dokumentira, a u uputama navodi koje mjere mora poduzeti korisnik (2.C).
Plomba na poklopcu memorijske kartice pokazuje je li poklopac otvaran. Na razinama SRSL1–SRSL3 nacrt traži otkrivanje fizičkog zahvata. Aktivni program treba provjeriti zasebno. Pri upisu preko mreže plomba može ostati čitava.
Stroj mora automatski prikupljati tragove relevantnih zahvata. Ako digitalni trag nije razumno izvediv, nacrt zahtijeva materijalni dokaz; u uputama se navodi gdje ga pronaći i kako ga protumačiti. Digitalni zapis sadrži vrstu zahvata, a vremenska oznaka ili stanje brojila omogućuje povezivanje događaja. Bilježi se i samo brisanje zapisnika. Zapisnik mora biti zaštićen od neovlaštenog mijenjanja, a brisanje je dopušteno samo ovlaštenim postupkom. Na zahtjev mora biti moguće utvrditi relevantne inačice softvera i konfiguraciju.
Ako se sigurnosni softver učita nakon stavljanja stroja na tržište ili u uporabu, prema Uredbi o strojevima bilježenje pripadajućih zahvata i verzija mora ostati uključeno pet godina od učitavanja. U pristupu A prema nacrtu bilježenje mora biti uključeno najkasnije pri stavljanju stroja u uporabu, a zapis o svakom zahvatu čuva se najmanje pet godina.
Prije testiranja definirajte promjenu koju treba pokušati, očekivani odgovor i uvjete za ponovno pokretanje. Snimite konfiguraciju, prava pristupa i stvarni odgovor. Ako protumjera odgodi zaustavljanje, ponovite odgovarajuću procjenu sigurnosti i izmjerite vrijeme za zaustavljanje pod opterećenjem.
Tri unosa za tehničku dokumentaciju
Stroj za pakiranje temelji se na Prilogu C nacrta. Uvjeti servisa, strojna os i rashladna stanica inženjerski su primjeri s vlastitim pretpostavkama i kriterijima prihvaćanja.
Stroj za pakiranje: vađenje zaglavljene folije nakon zamjene sigurnosnog PLC-a
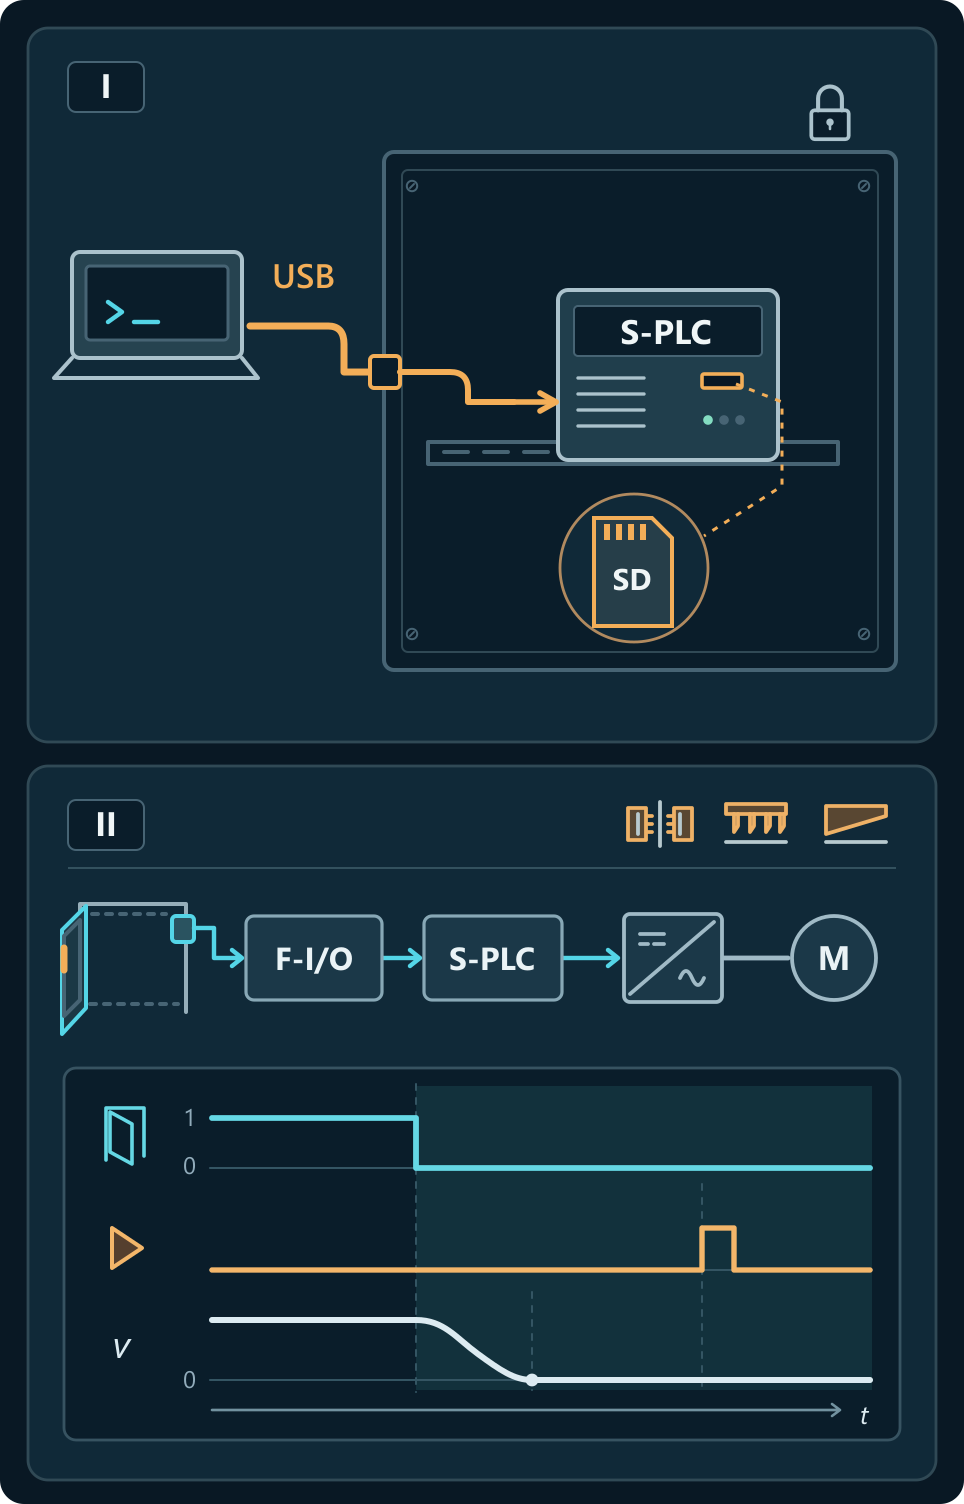
1.A–1.B. Sigurnosni kontroler i njegova memorijska kartica nalaze se unutar zaključanog električnog ormarića. USB utičnica na vratima omogućuje tehničaru za održavanje da učita softver bez pojedinačnog prijavljivanja. Pogrešna verzija mogla bi omogućiti opasno kretanje čak i kada su zaštitna vrata otvorena.
1.C–1.D. Tehničar treba pristup USB utičnici, programskom alatu i zaustavljenom stroju. Sljedeći operater koji je uklonio plastični film mogao bi pretrpjeti ozljede prstiju. Pokušajte neovlašteno napisati i provjeriti aktivnu verziju programa. Također provjerite zaustavlja li otvaranje zaštitnih vrata mehanizme za toplinsko brtvljenje, probijanje i rezanje te sprječava neočekivano ponovno pokretanje.
2.A–2.C. Uklonite vanjsku USB utičnicu i njezin kabel. Držite programski priključak unutar električnog ormarića za ovlašteno održavanje. Dijagnostički pristup dopušta samo čitanje. Računalo bez nadzora s aktivnom sesijom održavanja i dalje dopušta promjene. Završite sesiju prije odlaska. Ako se sumnja na intervenciju, prestanite koristiti stroj dok se ne testiraju program i blokada vrata. Za daljinske promjene aplikacijskog softvera povezanog sa sigurnošću, ISO 13849-1 također se bavi validacijom zahvaćenih funkcija na licu mjesta.
Na postaju B učitana je sigurnosna kopija postaje A
Na postaji A podešavanje se obavlja iza zatvorene zaštite. Na B valja otvoriti vrata da bi se došlo do vodilice. Pogoni su istog tipa, a dopuštena brzina na B je niža. Čak i ispravno potpisana kopija za A mora na B biti odbijena.
Navedite uvjete pristupa, brzinu i vrijeme zaustavljanja u specifikaciji sigurnosnih zahtjeva.
1.A–1.D. Obje stanice imaju identične kontrolere motora. Ovlašteni tehničar može učitati originalnu konfiguracijsku datoteku iz A u B. Veća granica sama po sebi ne povećava brzinu. Ako stvarna brzina prelazi točnu granicu za B, ali ostaje ispod granice za A, sigurnosna funkcija omogućuje opasno kretanje. Stanica B mora odbiti dosje od A. Kretanje koje zahtijeva nadzor brzine mora ostati blokirano nakon ponovnog pokretanja dok B ne prihvati ispravne postavke.
2.A–2.C. Nakon zamjene pogona stanica B mora prihvatiti vlastitu datoteku, a odbiti datoteku stanice A čak i kad ima valjan potpis. Provjeravaju se potpis i oznaka stanice u odnosu na zaštićeni podatak pohranjen izvan zamjenjivog pogona. Ovlaštena osoba ipak može potvrditi pogrešnu granicu za B. Prije puštanja u rad očitava se aktivna vrijednost i ispituje reakcija na kontrolirano prekoračenje brzine.
Dva zdrava kanala mogu pratiti isti netočan parametar. Ako glavni kontroler šalje postavke regulatoru motora pri pokretanju, provjerite i konfiguraciju pohranjenu u glavnom kontroleru. Kako kategorije sustava kontrole utječu na ponašanje kvara.
| Primopredajno ispitivanje | Očekivana reakcija | Podaci za zapisnik |
|---|---|---|
| Pokušajte povećati ograničenje s računa samo za čitanje. | Račun može pročitati ograničenje. Pokušaj promjene je odbijen. Odobrena granica ostaje aktivna. | Korištena veza, privilegije računa, odgovor i aktivno ograničenje prije i nakon ispitivanja. |
| Zamijenite kontroler motora na B. Pokušajte učitati datoteku iz A, a zatim ponovno pokrenite stanicu B. | B odbija datoteku. Kretanje koje zahtijeva praćenje brzine ostaje blokirano dok se ne prihvati ispravna datoteka, uključujući i nakon ponovnog pokretanja. | Identifikator stanice, identifikator datoteke, razlog odbijanja i stanje uređaja nakon ponovnog pokretanja. |
| S instaliranom ispravnom datotekom, premašite ograničenje na B tijekom kontroliranog testa. | Sigurnosna funkcija pokreće zaustavljanje. Stroj postiže mirovanje unutar vremena navedenog u sigurnosnim zahtjevima. | Verzija datoteke, način rada, opterećenje, izmjerena brzina i izmjereno vrijeme zaustavljanja u usporedbi sa specifikacijom. |
Uređivanje recepta također može otključati vrata
Vremenski relej točno odbroji šest minuta. Površina težeg obratka još može biti prevruća za dodir. Ako receptura ujedno otključava vrata, skraćenje ciklusa pri ručnom vađenju može prouzročiti opeklinu.
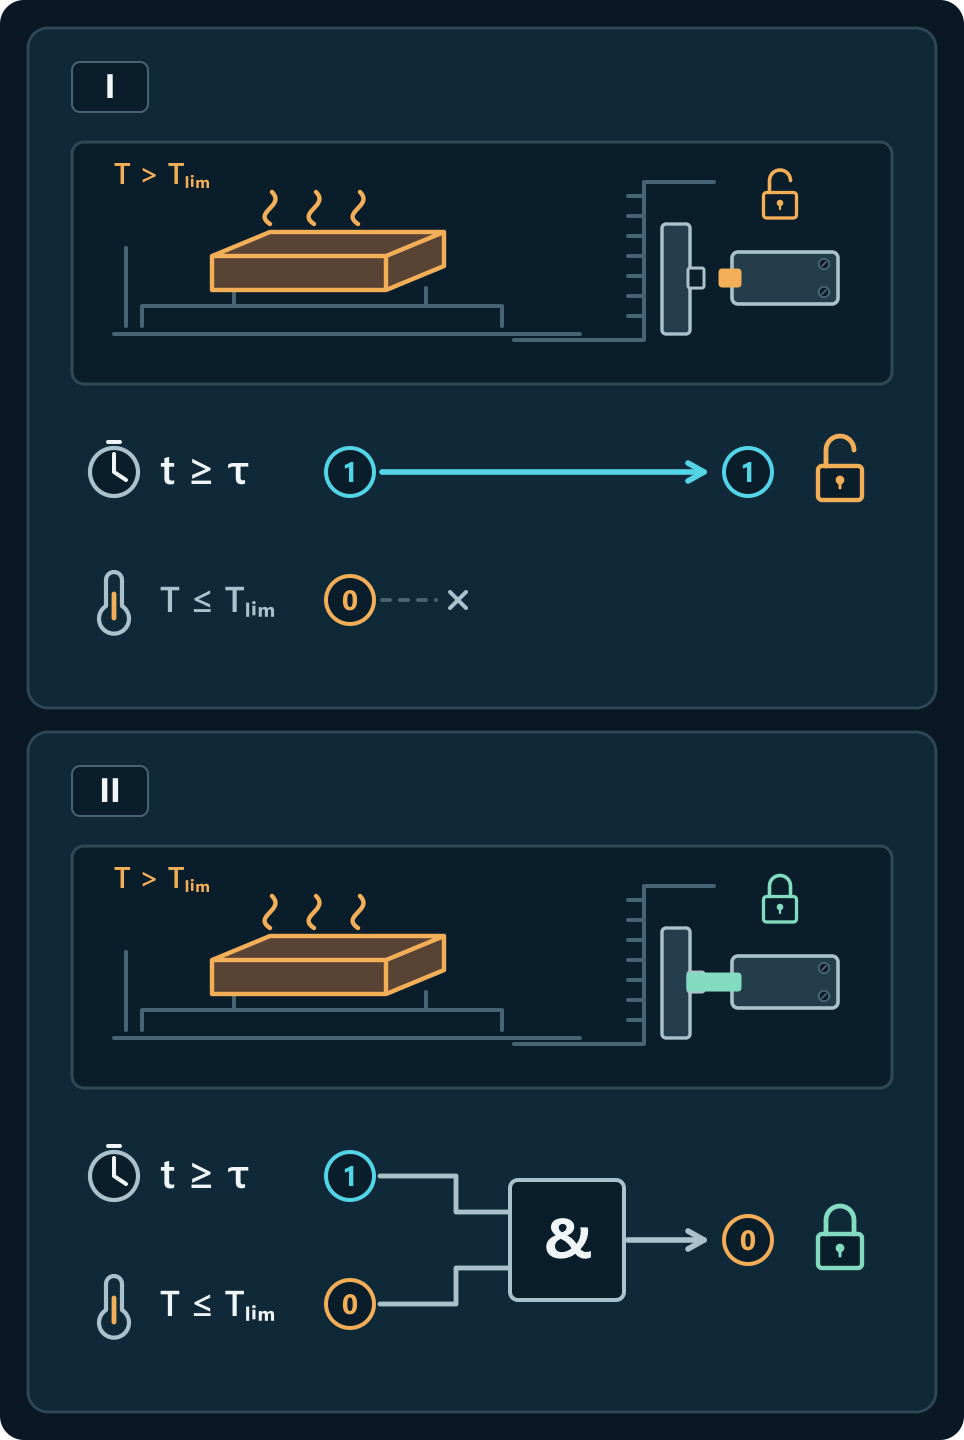
1.A–1.D. Račun proizvodnje omogućuje promjenu vremena hlađenja s dvanaest minuta na šest. Izvorni stroj nema mjerenje temperature. Teži radni komad i dalje može spaliti operatera tijekom ručnog istovara. Promjena vremena ciklusa ne smije otključati zaštitna vrata dok površinska temperatura prelazi odobrenu granicu.
2.A–2.C. Sam istek vremena više ne otključava vrata: potrebna je i neovisna potvrda temperature. Proizvodnja može mijenjati trajanje ciklusa; prag i ispravak mjerenja mijenja samo ovlašteni servis. Ako nema valjanog mjerenja, vrata ostaju zaključana. Nakon zamjene osjetnika tehničar blizu praga otključavanja uspoređuje očitanje s neovisnim mjerenjem na površini obratka.
Dizajn koji koristi sam timer također je moguć ako proizvođač uspostavi i zaštiti sigurno minimalno vrijeme hlađenja za sve dopuštene radne dijelove, početne temperature i uvjete hlađenja.
Što zahtijeva EU Uredba o strojevima
Uredba o strojevima (EU) 2023/1230 općenito se primjenjuje od 20. siječnja 2027. Obuhvaća softver i podatke kritične za sigurnost, relevantan hardver putem kojeg im se može pristupiti i otpornost kontrolnih sustava protiv razumno predvidljivih zlonamjernih radnji. Također se bavi identifikacijom softvera relevantnog za sigurnost i dokazima o intervencijama. Regulacija strojeva, softver i podaci.
U Prilogu ZZ prEN-u 50742:2025 utvrđeni su zahtjevi obuhvaćeni nacrtom: Prilog III. točka 1.1.9. i određeni dijelovi točke 1.2.1. Uredbe. Proizvođač može koristiti nacrt kao tehničku specifikaciju. U skladu s člankom 20., sukladnost s usklađenom normom daje pretpostavku sukladnosti samo u okviru područja primjene upućivanja objavljenog u Službenom listu EU-a. Provjerite izdanje, pokrivenost, ograničenja i primjenjivi postupak ocjenjivanja sukladnosti.
Koje obveze se dodaje Zakon o kibernetičkoj otpornosti?
Kopiranjem recepture može se odati poslovna tajna bez promjene temperature obratka. Ako je stroj proizvod s digitalnim elementima obuhvaćen CRA-om, procjenjuje se i taj rizik za podatke. Rezultat ispitivanja zaštitnih vrata može poslužiti objema procjenama samo za ono što je stvarno ispitano.
Akt o kibernetičkoj otpornosti (CRA) postavlja zahtjeve već pri projektiranju proizvoda. Tijekom razdoblja podrške proizvođač mora postupati s ranjivostima i osiguravati potrebna sigurnosna ažuriranja. Od 11. rujna 2026. obvezno je prijavljivanje ranjivosti koje se aktivno iskorištavaju i ozbiljnih incidenata koji utječu na sigurnost proizvoda. Većina odredaba primjenjivat će se od 11. prosinca 2027.
Smjernice Komisije od 27. srpnja 2026. objašnjavaju kada se proizvođač tijekom prijelaznog razdoblja može pozvati na potvrdu o EU ispitivanju tipa ili odluku o odobrenju prema Uredbi o strojevima. To vrijedi samo za rizike koji su već procijenjeni i obuhvaćeni, do isteka valjanosti dokumenta, a najdulje do 11. lipnja 2028. Ostale rizike obuhvaćene CRA-om treba procijeniti zasebno.
Izvori i reference
- prEN 50742:2025. Engleski nacrt upućen na raspravu. Upućivanja se odnose na to izdanje. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Procjena i terminologija matričnog rizika. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Sustavi kontrole povezani sa sigurnošću i industrijska kibernetička sigurnost. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- EU Uredba o strojevima i korigendum · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Akt o kibernetičkoj otpornosti i smjernice Europske komisije (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.