Al abrir el resguardo, las mordazas de sellado se detuvieron. Así se aceptó la envasadora. Meses después falla el autómata de seguridad y el técnico carga una copia en el equipo nuevo. La próxima vez que alguien meta la mano para sacar el film, ¿qué garantiza que seguirá funcionando aquella protección?
El proyecto europeo prEN 50742:2025 parte de la evaluación del riesgo según ISO 12100. El fabricante sigue la cadena entre una intervención, intencionada o accidental, y el posible fallo de la protección. La película atascada, el ajuste de la guía y la descarga de la pieza caliente sirven de hilo conductor.
¿Qué protege al operario durante esta tarea?
¿Quién pone una mano dentro de la máquina y qué evita lesiones durante esta tarea? Cambiar un programa puede vencer a una medida de protección. La fuente física de peligro es el mecanismo de movimiento. La norma ISO 12100 cubre situaciones peligrosas y/o eventos peligrosos. Describa un evento separado cuando esto ayuda a explicar la secuencia del accidente. También se deben considerar los peligros previsibles sin un vínculo con una sola tarea.
Cómo relacionar el riesgo con la tarea en la máquina.
Examine los dibujos eléctricos con el técnico de mantenimiento. ¿De dónde obtiene el controlador de reemplazo su configuración? ¿Quién puede conectar una laptop? Una conexión temporal durante el mantenimiento puede cambiar la forma en que la máquina se comporta en la producción.
Dos formas de cumplir los requisitos del proyecto
En el enfoque A se aplican el proceso y los requisitos de producto del proyecto. El enfoque B incorpora EN IEC 62443-4-1 para el desarrollo. Las tablas 3 y 4 identifican los requisitos de EN IEC 62443-3-3 para el sistema, los de EN IEC 62443-4-2 para los componentes y los niveles de capacidad (SL-C). La evaluación del riesgo de la máquina, la protección frente a alteraciones y la información de uso son comunes a ambas vías.
Dos tomas Ethernet idénticas pueden dar accesos muy distintos. Una solo envía datos a una pantalla; la otra permite elevar el límite de velocidad del accionamiento. Hay que seguir el cable hasta la función afectada.
Cuatro decisiones y sus registros
- 1.A ¿Quién puede conectar un portátil al armario, cuándo y con qué permisos? Conviene anotar también qué condiciones de acceso debe garantizar la fábrica.
- 1.B Se identifica la amenaza y su vía de entrada: por la toma USB se puede cargar una versión anterior del programa que gobierna las mordazas.
- 1.C Bastan el acceso a la toma y la herramienta de servicio. Si las mordazas se cierran mientras el operario retira la película, pueden aplastarle los dedos. ¿La segunda protección depende de los mismos datos?
- 1.D Si la protección existente basta, se documenta el motivo. Si no, la amenaza pasa a la lista de actuaciones con una prueba concreta: el intento de escritura desde la cuenta de diagnóstico debe fallar.
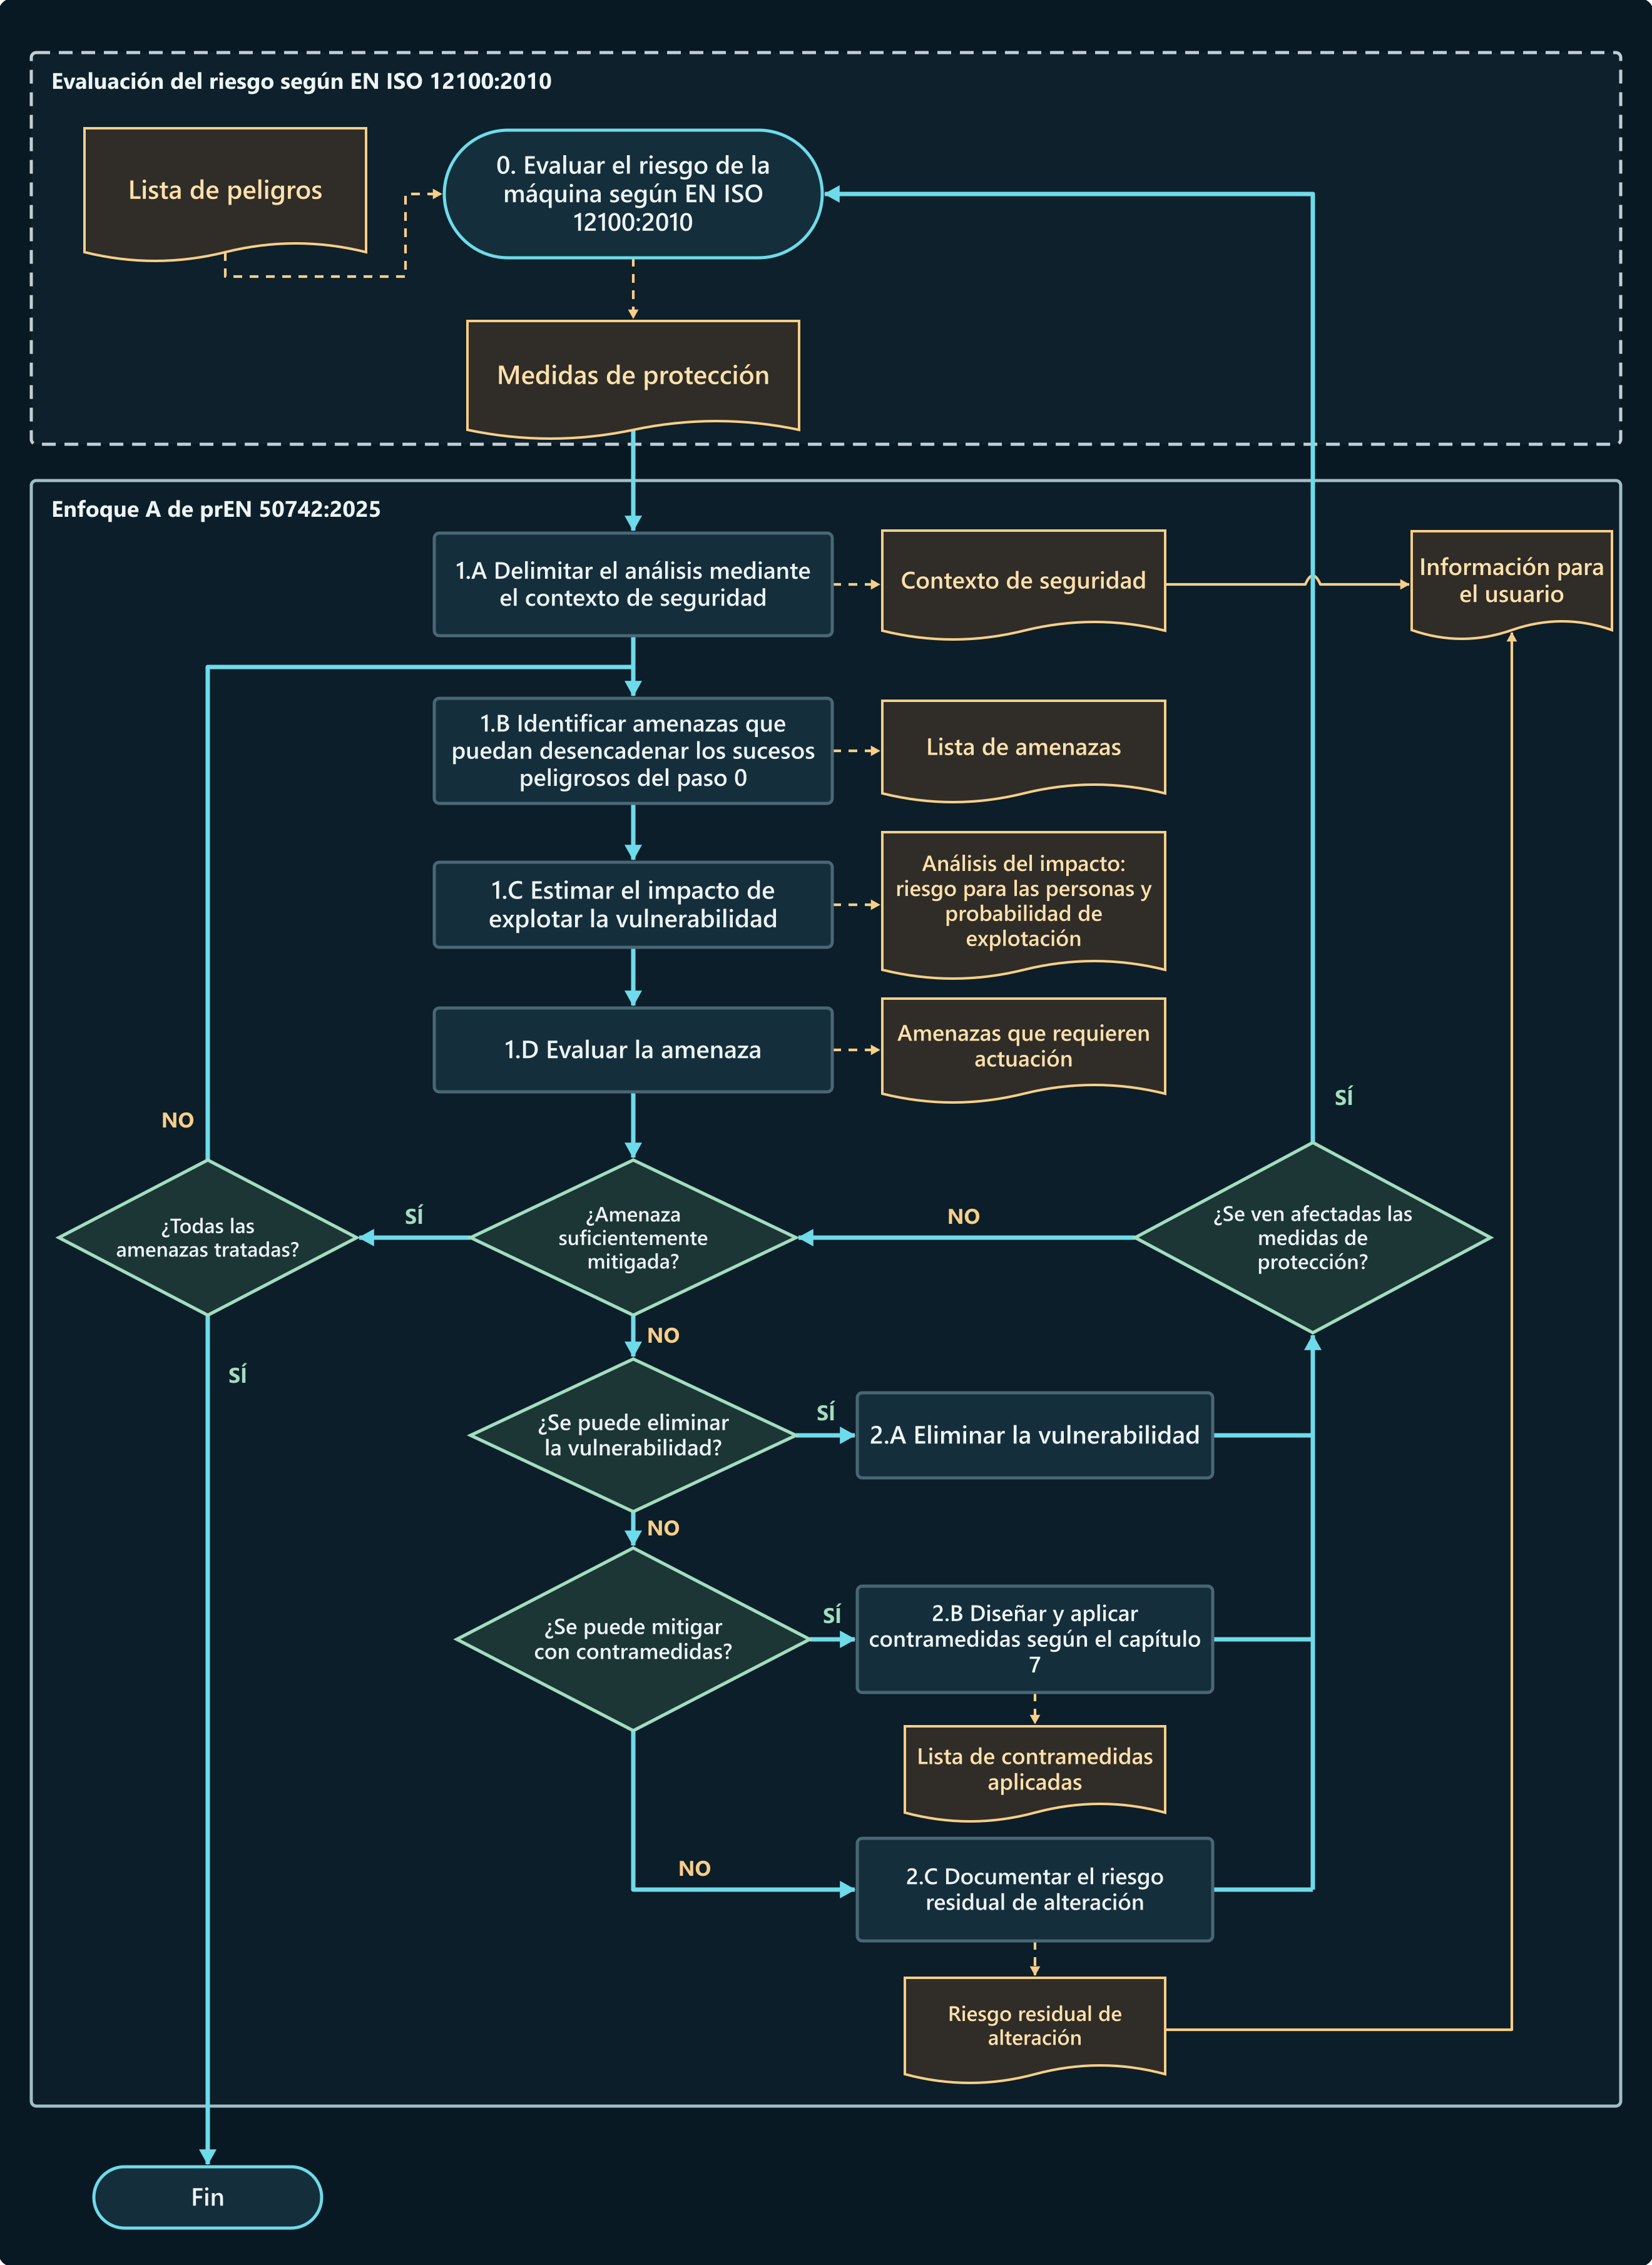

La figura del proyecto inglés usa «safety measures». ISO 12100:2010 emplea «protective measure» y el proyecto ISO/DIS 12100.3 prefiere «risk reduction measure». Los términos españoles de este artículo explican el texto inglés de 2025.
Determinar la protección necesaria para cada función de seguridad
En el enfoque A, el fabricante determina y documenta un nivel SRSL (Safety-related Security Level) para cada función de seguridad identificada. El anexo B ofrece un método de selección. Examina la función y cada interfaz por la que se pueda intervenir. Si se emplea otro método, también hay que justificar el nivel elegido.
AP = (EL × WoO) + AC
- EL Dale a la conexión una puntuación de exposición. Dentro de un área de confianza: 0 puntos. Acceso físico a la máquina: 2 puntos. Red industrial local: 5 puntos. Red de fábrica más amplia: 16 puntos. Red externa no confiable: 24 puntos. Si la conexión enlaza dos zonas diferentes, tome la mayor exposición.
- WoO Considere cuándo es posible el acceso a la máquina. Acceso muy limitado o supervisión constante: 0,6. Acceso ocasional y predecible bajo control moderado: 0,8. Oportunidades regulares con controles débiles: 0,9. Acceso frecuente o sin restricciones: 1.
- AC Evaluar los conocimientos y habilidades necesarias. Conocimientos extensos y habilidades avanzadas: 1 punto. Conocimientos moderados y habilidades especializadas: 2 puntos. Conocimientos moderados y habilidades intermedias: 3 puntos. Conocimientos básicos y herramientas sencillas: 4 puntos. Un cambio más fácil da una puntuación más alta.
La puntuación refleja la facilidad con que se podría explotar una vulnerabilidad. El cálculo no requiere una estimación de la probabilidad de que alguien se dirija a esta fábrica. En el ejemplo del borrador, la conexión entre dos sistemas de control abarca EL1 y EL2. Utilice 5 puntos para la mayor exposición. El acceso está moderadamente restringido. Las habilidades básicas son suficientes para cambiar el valor.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Puntuación | Potencial de ataque | Baja gravedad, por ejemplo, lesión reversible | Alta gravedad, por ejemplo, lesión irreversible |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
El proyecto reserva SRSL0 para un sistema de seguridad completamente aislado. Si una toma permite sobrescribir el programa de seguridad, un resultado bajo por sí solo no justifica SRSL0.
Un límite de velocidad que se puede cambiar a través de la red de fábrica
Durante el ajuste la puerta protectora está abierta. El controlador del motor monitoriza la velocidad del eje de la máquina en movimiento. El límite se puede cambiar desde la red de fábrica más amplia (EL3). El acceso se habilita una vez al mes bajo supervisión moderada. Las habilidades básicas son suficientes para ingresar un nuevo valor.
(16 × 0,8) + 4 = 16,8 → AP3
Con 16,8 puntos corresponde AP3. Si el movimiento del carro puede causar una lesión irreversible en la mano del ajustador, la tabla indica SRSL3. Con el mismo acceso y una lesión de baja gravedad justificada, indicaría SRSL2.
En un banco de pruebas, modifique un mensaje enviado al controlador del motor. En una segunda prueba, transmita un mensaje previamente válido de nuevo. En SRSL3 el protocolo criptográfico debe detectar y rechazar ambos mensajes. También prueba los derechos de acceso. Intente ingresar un límite más alto desde una cuenta de solo lectura y verifique el valor que aún está activo.
| Pregunta de diseño | Requisitos seleccionados en el enfoque A |
|---|---|
| ¿Quién puede intervenir? | En SRSL1 y SRSL2, el sistema autentica al usuario, proceso o dispositivo y comprueba que la intervención esté autorizada. En SRSL3 identifica de forma inequívoca a cada entidad y comprueba el permiso para la acción concreta. |
| ¿Cuándo se verifica la integridad? | En SRSL1 verifique el software de seguridad y la configuración crítica en el arranque. En SRSL2 también verifique periódicamente durante el funcionamiento. En SRSL3 utiliza la verificación criptográfica en ambos momentos. |
| ¿Qué mensajes llegan al receptor? | En SRSL1 y SRSL2 verifican la integridad de la información intercambiada. En SRSL3 el protocolo criptográfico debe detectar y rechazar mensajes modificados o reproducidos. |
| ¿Qué se comprueba al instalar? | En SRSL2 y SRSL3 se verifica la autenticidad del software y de los datos de configuración críticos, por ejemplo mediante una firma digital. El apartado correspondiente a SRSL1 no exige esta comprobación. |
El nivel de rendimiento requerido (PLr) expresa la reducción del riesgo necesaria de la función de seguridad. La PL lograda describe la fiabilidad de esa función. Su SRSL determina, entre otras cosas, cómo el sistema debe proteger el límite de velocidad contra cambios no autorizados.
Eliminar la vulnerabilidad o proteger el acceso que debe quedar
El fabricante intenta eliminar la vulnerabilidad (2.A). Si el acceso debe mantenerse, diseña e implanta las contramedidas conforme al apartado 7 (2.B). Documenta el riesgo residual de alteración y las precauciones que corresponden al usuario (2.C).
Un precinto roto en la tapa de la tarjeta muestra que alguien la ha abierto. El proyecto exige detectar la manipulación física en SRSL1, SRSL2 y SRSL3. Para saber si cambió el programa, mantenimiento debe leer la versión activa. Quien escriba por la red puede dejar intacto el precinto.
La máquina debe recoger automáticamente las evidencias de las intervenciones pertinentes. Cuando no resulte razonablemente viable obtener una evidencia digital, el proyecto exige una física; las instrucciones indican dónde encontrarla y cómo interpretarla. El registro digital identifica el tipo de intervención y permite relacionar sucesos mediante marcas de tiempo o un contador. También debe quedar constancia del borrado del registro. Este se protege frente a manipulaciones y solo se borra mediante un procedimiento autorizado. Las versiones y la configuración pertinentes deben poder identificarse a petición.
Si se carga software de seguridad después de la introducción en el mercado o de la puesta en servicio, el Reglamento de máquinas exige mantener habilitado durante cinco años desde esa carga el registro de las intervenciones y versiones correspondientes. El enfoque A del proyecto distingue la activación de la conservación: el registro debe estar activo como muy tarde en la puesta en servicio, y los datos de cada intervención se conservan al menos cinco años.
Antes de la prueba, defina el cambio a intentar, la respuesta esperada y las condiciones para reiniciar. Registra la configuración, los derechos de acceso y la respuesta real. Si una contramedida retrasa una parada, repita la evaluación de seguridad pertinente y mida el tiempo para detenerse bajo carga.
Tres entradas para la documentación técnica
La máquina de envasado se basa en el anexo C del proyecto. Las condiciones de servicio, el eje de la máquina y la estación de refrigeración son ejemplos de ingeniería con sus propios supuestos y criterios de aceptación.
Envasadora: retirar la película tras sustituir el autómata de seguridad
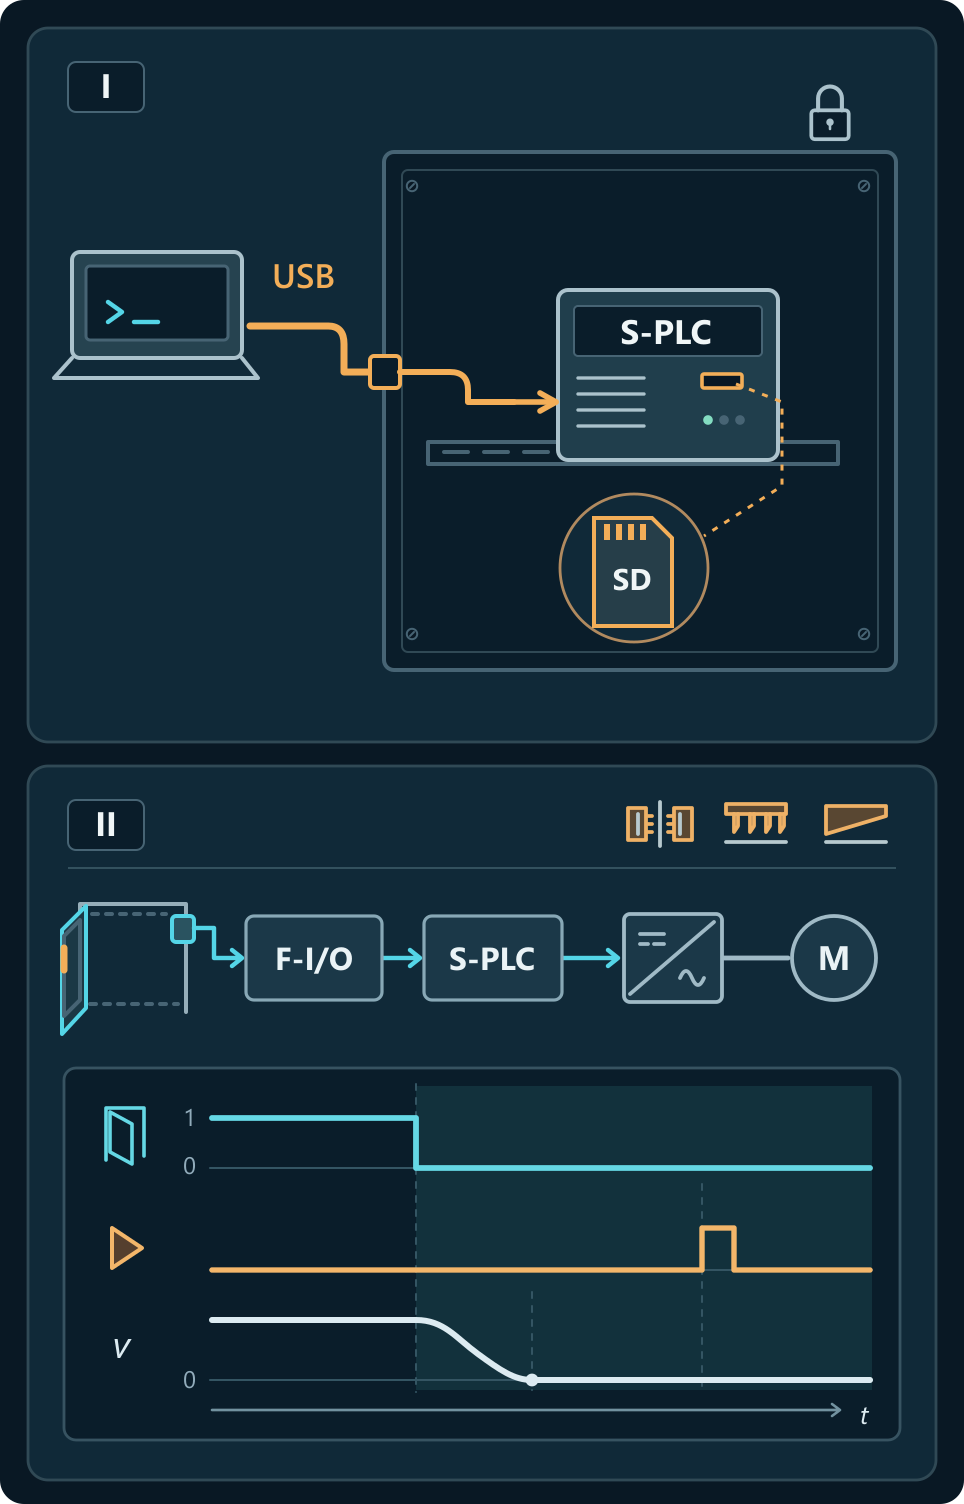
1.A–1.B. El controlador de seguridad y su tarjeta de memoria están dentro de un armario eléctrico bloqueado. La toma USB de la puerta permite a un técnico de mantenimiento cargar el software sin iniciar sesión individualmente. La versión incorrecta podría permitir un movimiento peligroso incluso cuando la puerta protectora está abierta.
1.C–1.D. El técnico necesita acceso a la toma USB, la herramienta de programación y una máquina detenida. El siguiente operador que retira la película de plástico podría sufrir lesiones por aplastamiento en los dedos. Intente escribir y comprobar la versión del programa activo. También pruebe si la apertura de la puerta protectora detiene los mecanismos de sellado térmico, perforación y corte y evita el reinicio inesperado.
2.A–2.C. Retire la toma USB externa y su cable. Mantenga un conector de programación dentro del armario eléctrico para el mantenimiento autorizado. El acceso diagnóstico permite la lectura solamente. Un ordenador desatendido con una sesión de mantenimiento activa todavía permite cambios. Finalice la sesión antes de irse. Si se sospecha una intervención, deje de usar la máquina hasta que el programa y el enclavamiento de la puerta hayan sido probados. Para cambios remotos en el software de aplicaciones relacionados con la seguridad, ISO 13849-1 también aborda la validación de las funciones afectadas en el sitio.
Una copia válida de A en el accionamiento de B
En el puesto A se ajusta desde fuera. En B hay que abrir el resguardo para acercarse a la guía. Los dos accionamientos son del mismo modelo, pero B necesita un límite inferior. La firma de la copia de A puede ser válida y, aun así, el archivo ser peligroso para B.
1.A–1.D. Ambas estaciones tienen controladores de motor idénticos. Un técnico autorizado puede cargar el archivo de configuración genuino de A a B. El límite más alto no aumenta la velocidad. Si la velocidad real excede el límite correcto para B pero permanece por debajo del límite para A, la función de seguridad permite un movimiento peligroso. La estación B debe rechazar el archivo de A. El movimiento que requiere supervisión de la velocidad debe permanecer bloqueado después del reinicio hasta que B acepte la configuración correcta.
2.A–2.C. Tras sustituir el accionamiento, B debe aceptar su propio archivo y rechazar el de A aunque la firma sea válida. Se comprueban la firma y el identificador de estación frente a una referencia protegida fuera del accionamiento. Aún cabe aprobar por error un límite incorrecto para B. Antes de devolver la máquina a producción se lee el valor activo y se prueba la respuesta ante un exceso de velocidad controlado.
Dos canales en buen estado pueden vigilar el mismo límite equivocado. Si el controlador principal vuelve a cargar los parámetros en el accionamiento en cada arranque, hay que comprobar también la copia que conserva. Cómo responde cada categoría ante un fallo.
| Prueba de aceptación | Respuesta esperada | Registro de prueba |
|---|---|---|
| Trate de aumentar el límite de una cuenta de solo lectura. | La cuenta puede leer el límite. El intento de cambio es rechazado. El límite aprobado sigue activo. | Conexión utilizada, privilegios de cuenta, respuesta y límite activo antes y después de la prueba. |
| Reemplace el controlador del motor en B. Intente cargar el archivo desde A y, a continuación, reinicie la estación B. | B rechaza el archivo. El movimiento que requiere supervisión de la velocidad permanece bloqueado hasta que se acepta el archivo correcto, incluso después del reinicio. | Identificador de estación, identificador de archivo, motivo de rechazo y estado de la máquina después del reinicio. |
| Con el archivo correcto instalado, excede el límite en B durante una prueba controlada. | La función de seguridad inicia una parada. La máquina se detiene dentro del tiempo especificado en los requisitos de seguridad. | Versión de archivo, modo de funcionamiento, carga, velocidad medida y tiempo de parada medido en comparación con la especificación. |
La edición de una receta también puede abrir una puerta
El temporizador sabe que han pasado seis minutos. Ignora a qué temperatura está la superficie que tocará el operario. Si el fin de la receta también libera la puerta, acortar el ciclo puede causar una quemadura.
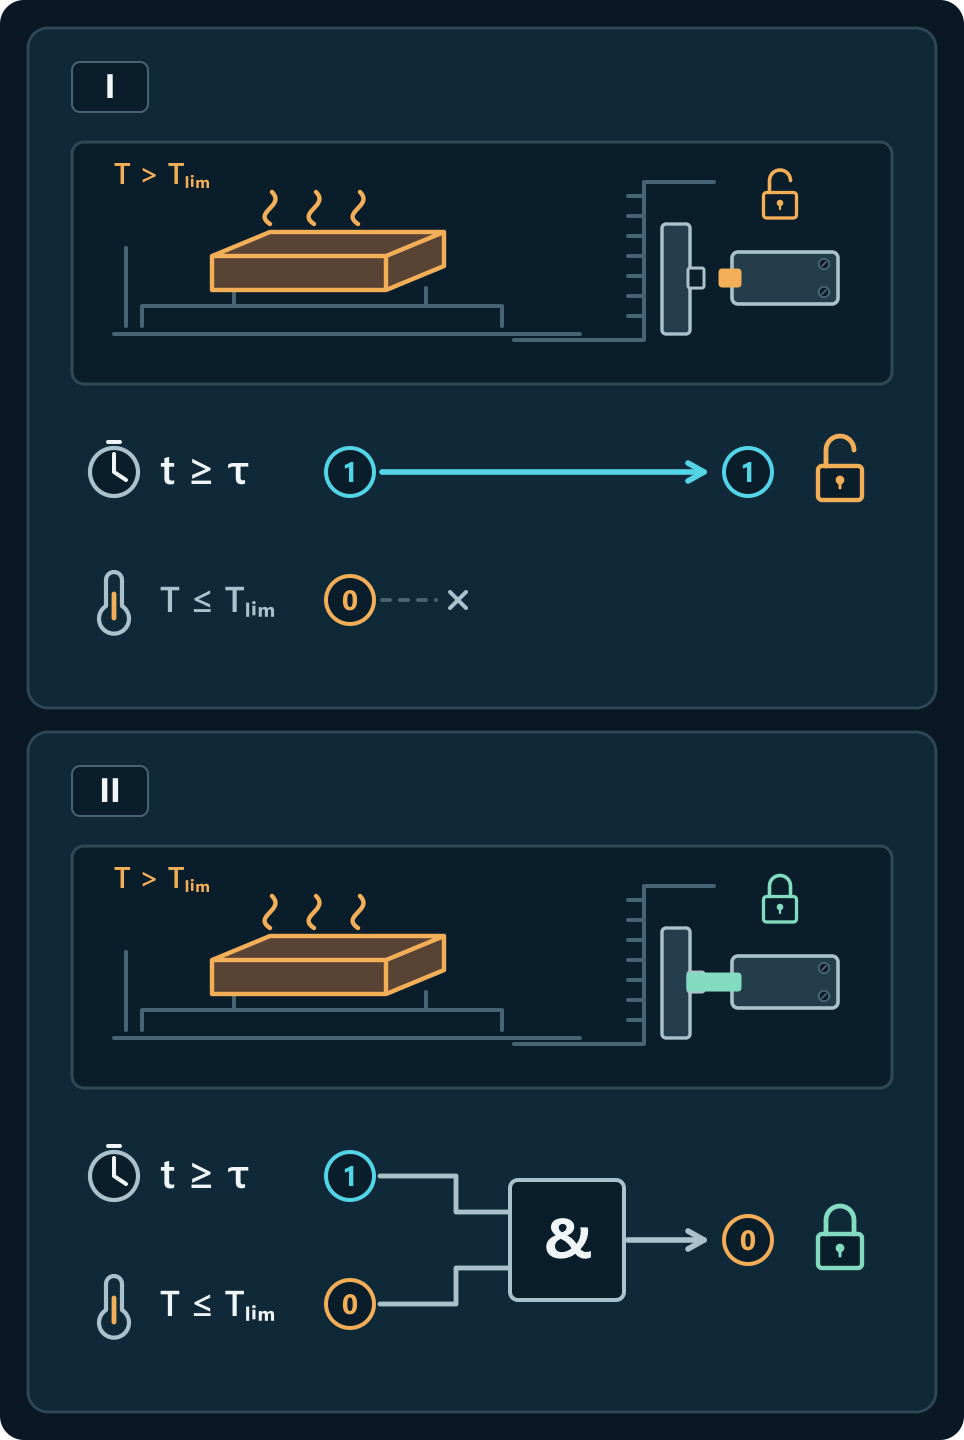
1.A–1.D. La cuenta de producción permite un cambio en el tiempo de enfriamiento de doce minutos a seis. La máquina original no tiene medición de temperatura. Una pieza de trabajo más pesada todavía puede quemar al operador durante la descarga manual. Cambiar el tiempo de ciclo no debe desbloquear la puerta protectora mientras que la temperatura de la superficie excede el límite aprobado.
2.A–2.C. El fin del ciclo ya no desbloquea por sí solo el resguardo. Hace falta, además, una confirmación independiente de temperatura. Producción puede ajustar el tiempo; solo el personal autorizado modifica el umbral o la corrección de medida. Si se pierde la señal, el resguardo permanece bloqueado. Tras cambiar el sensor, se contrasta la indicación con una medida independiente sobre la pieza, cerca del umbral de desbloqueo.
Un diseño que utiliza un temporizador solo también es posible si el fabricante establece y protege un tiempo de enfriamiento mínimo seguro para todas las piezas de trabajo permitidas, temperaturas de inicio y condiciones de enfriamiento.
Qué exige el Reglamento de Máquinas
El Reglamento de máquinas (UE) 2023/1230 se aplica generalmente a partir del 20 de enero de 2027. Cubre software y datos críticos para la seguridad, hardware relevante a través del cual se puede acceder a ellos y la resistencia de los sistemas de control frente a acciones maliciosas razonablemente previsibles. También aborda la identificación de software relevante para la seguridad y la evidencia de intervenciones. Regulación de maquinaria, software y datos.
El anexo ZZ de la norma prEN 50742:2025 identifica los requisitos cubiertos por el proyecto: punto 1.1.9 del anexo III y determinadas partes del punto 1.2.1 del Reglamento. Un fabricante puede utilizar un borrador como especificación técnica. De conformidad con el artículo 20, el cumplimiento de una norma armonizada sólo proporciona una presunción de conformidad en el ámbito de la referencia publicada en el Diario Oficial de la UE. Verifique la edición, la cobertura, las restricciones y el procedimiento de evaluación de la conformidad aplicable.
Qué obligaciones añade el Reglamento de Ciberresiliencia
Copiar una receta puede revelar un secreto industrial sin alterar la temperatura de la pieza. Si la máquina es un producto con elementos digitales sujeto al CRA, también hay que evaluar ese riesgo para los datos. La prueba del resguardo aporta evidencia a ambas evaluaciones únicamente respecto de lo que se ha comprobado.
El Reglamento de Ciberresiliencia (CRA) exige tener en cuenta la ciberseguridad desde el diseño. Durante el período de soporte, el fabricante debe gestionar las vulnerabilidades y suministrar las actualizaciones de seguridad necesarias. La obligación de notificar vulnerabilidades explotadas activamente e incidentes graves de seguridad del producto se aplica desde el 11 de septiembre de 2026. La mayoría de las disposiciones serán aplicables a partir del 11 de diciembre de 2027.
Las orientaciones de la Comisión de 27 de julio de 2026 explican cuándo cabe utilizar, durante la transición, un certificado de examen UE de tipo o una decisión de aprobación con arreglo al Reglamento de máquinas. Solo cuentan los riesgos ya evaluados y cubiertos, mientras el documento siga vigente y, como máximo, hasta el 11 de junio de 2028. Los demás riesgos comprendidos en el CRA deben evaluarse por separado.
Fuentes y referencias
- prEN 50742:2025. Texto inglés sometido a consulta. Las referencias corresponden a esta edición. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Evaluación y terminología del riesgo de la máquina. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Sistemas de control relacionados con la seguridad y ciberseguridad industrial. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- Reglamento de máquinas y corrección de errores · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Reglamento de Ciberresiliencia y orientaciones de la Comisión Europea (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.