Al collaudo, aprendo il riparo della confezionatrice si fermavano le ganasce di saldatura. Sei mesi dopo il manutentore sostituisce il PLC di sicurezza e ricarica il programma dalla scheda. Quando l’operatore infilerà la mano per togliere la pellicola, quale prova gli garantisce ancora quella protezione?
Il progetto europeo prEN 50742:2025 parte dalla valutazione del rischio secondo ISO 12100. Il fabbricante verifica poi come un intervento intenzionale o accidentale possa compromettere la protezione. Togliere la pellicola, regolare una guida e prelevare un pezzo caldo sono tre operazioni da cui iniziare.
Su quale protezione conta l’operatore?
Chi mette una mano all'interno della macchina, e cosa impedisce lesioni durante questo compito? Cambiare un programma può sconfiggere una misura protettiva. La fonte fisica del pericolo è il meccanismo in movimento. La norma ISO 12100 copre situazioni e/o eventi pericolosi. Descrivi un evento separato quando questo aiuta a spiegare la sequenza di incidenti. Devono essere presi in considerazione anche i pericoli prevedibili senza un collegamento a un singolo compito.
Come mettere in relazione il rischio con il compito presso la macchina.
Esaminare i disegni elettrici con il tecnico di manutenzione. Dove ottiene le impostazioni del controller di sostituzione? Chi può collegare un computer portatile? Una connessione temporanea durante la manutenzione può cambiare il modo in cui la macchina si comporta nella produzione.
Due modi per soddisfare i requisiti della bozza
Nell’approccio A il fabbricante applica il processo e i requisiti di prodotto del progetto. Nell’approccio B applica EN IEC 62443-4-1 allo sviluppo. Le tabelle 3 e 4 individuano i requisiti di EN IEC 62443-3-3 per il sistema e di EN IEC 62443-4-2 per i componenti, con i livelli di capacità (SL-C). Entrambi gli approcci comprendono valutazione del rischio della macchina, protezione dalle alterazioni e informazioni per l’uso.
Due prese Ethernet identiche possono dare accessi diversi: una invia dati a un display, l’altra permette di alzare il limite di velocità dell’azionamento. Conta la funzione raggiungibile attraverso la presa.
Dalla presa USB alla decisione: che cosa documentare
- 1.A Chi può collegare un portatile al quadro, quando e con quali permessi? Il fabbricante precisa anche quali condizioni di accesso deve garantire l’utilizzatore.
- 1.B Si annotano la minaccia e il percorso. Dalla presa USB si può caricare una vecchia versione del programma che comanda le ganasce.
- 1.C Bastano la presa e lo strumento di manutenzione. Se le ganasce si chiudono mentre l’operatore rimuove la pellicola, possono schiacciargli le dita. L’eventuale seconda protezione usa gli stessi dati?
- 1.D Se la protezione è sufficiente, si documenta il motivo. In caso contrario la minaccia entra nell’elenco delle azioni da intraprendere, con una prova precisa: il tentativo di scrittura dall’utenza di diagnosi deve fallire.
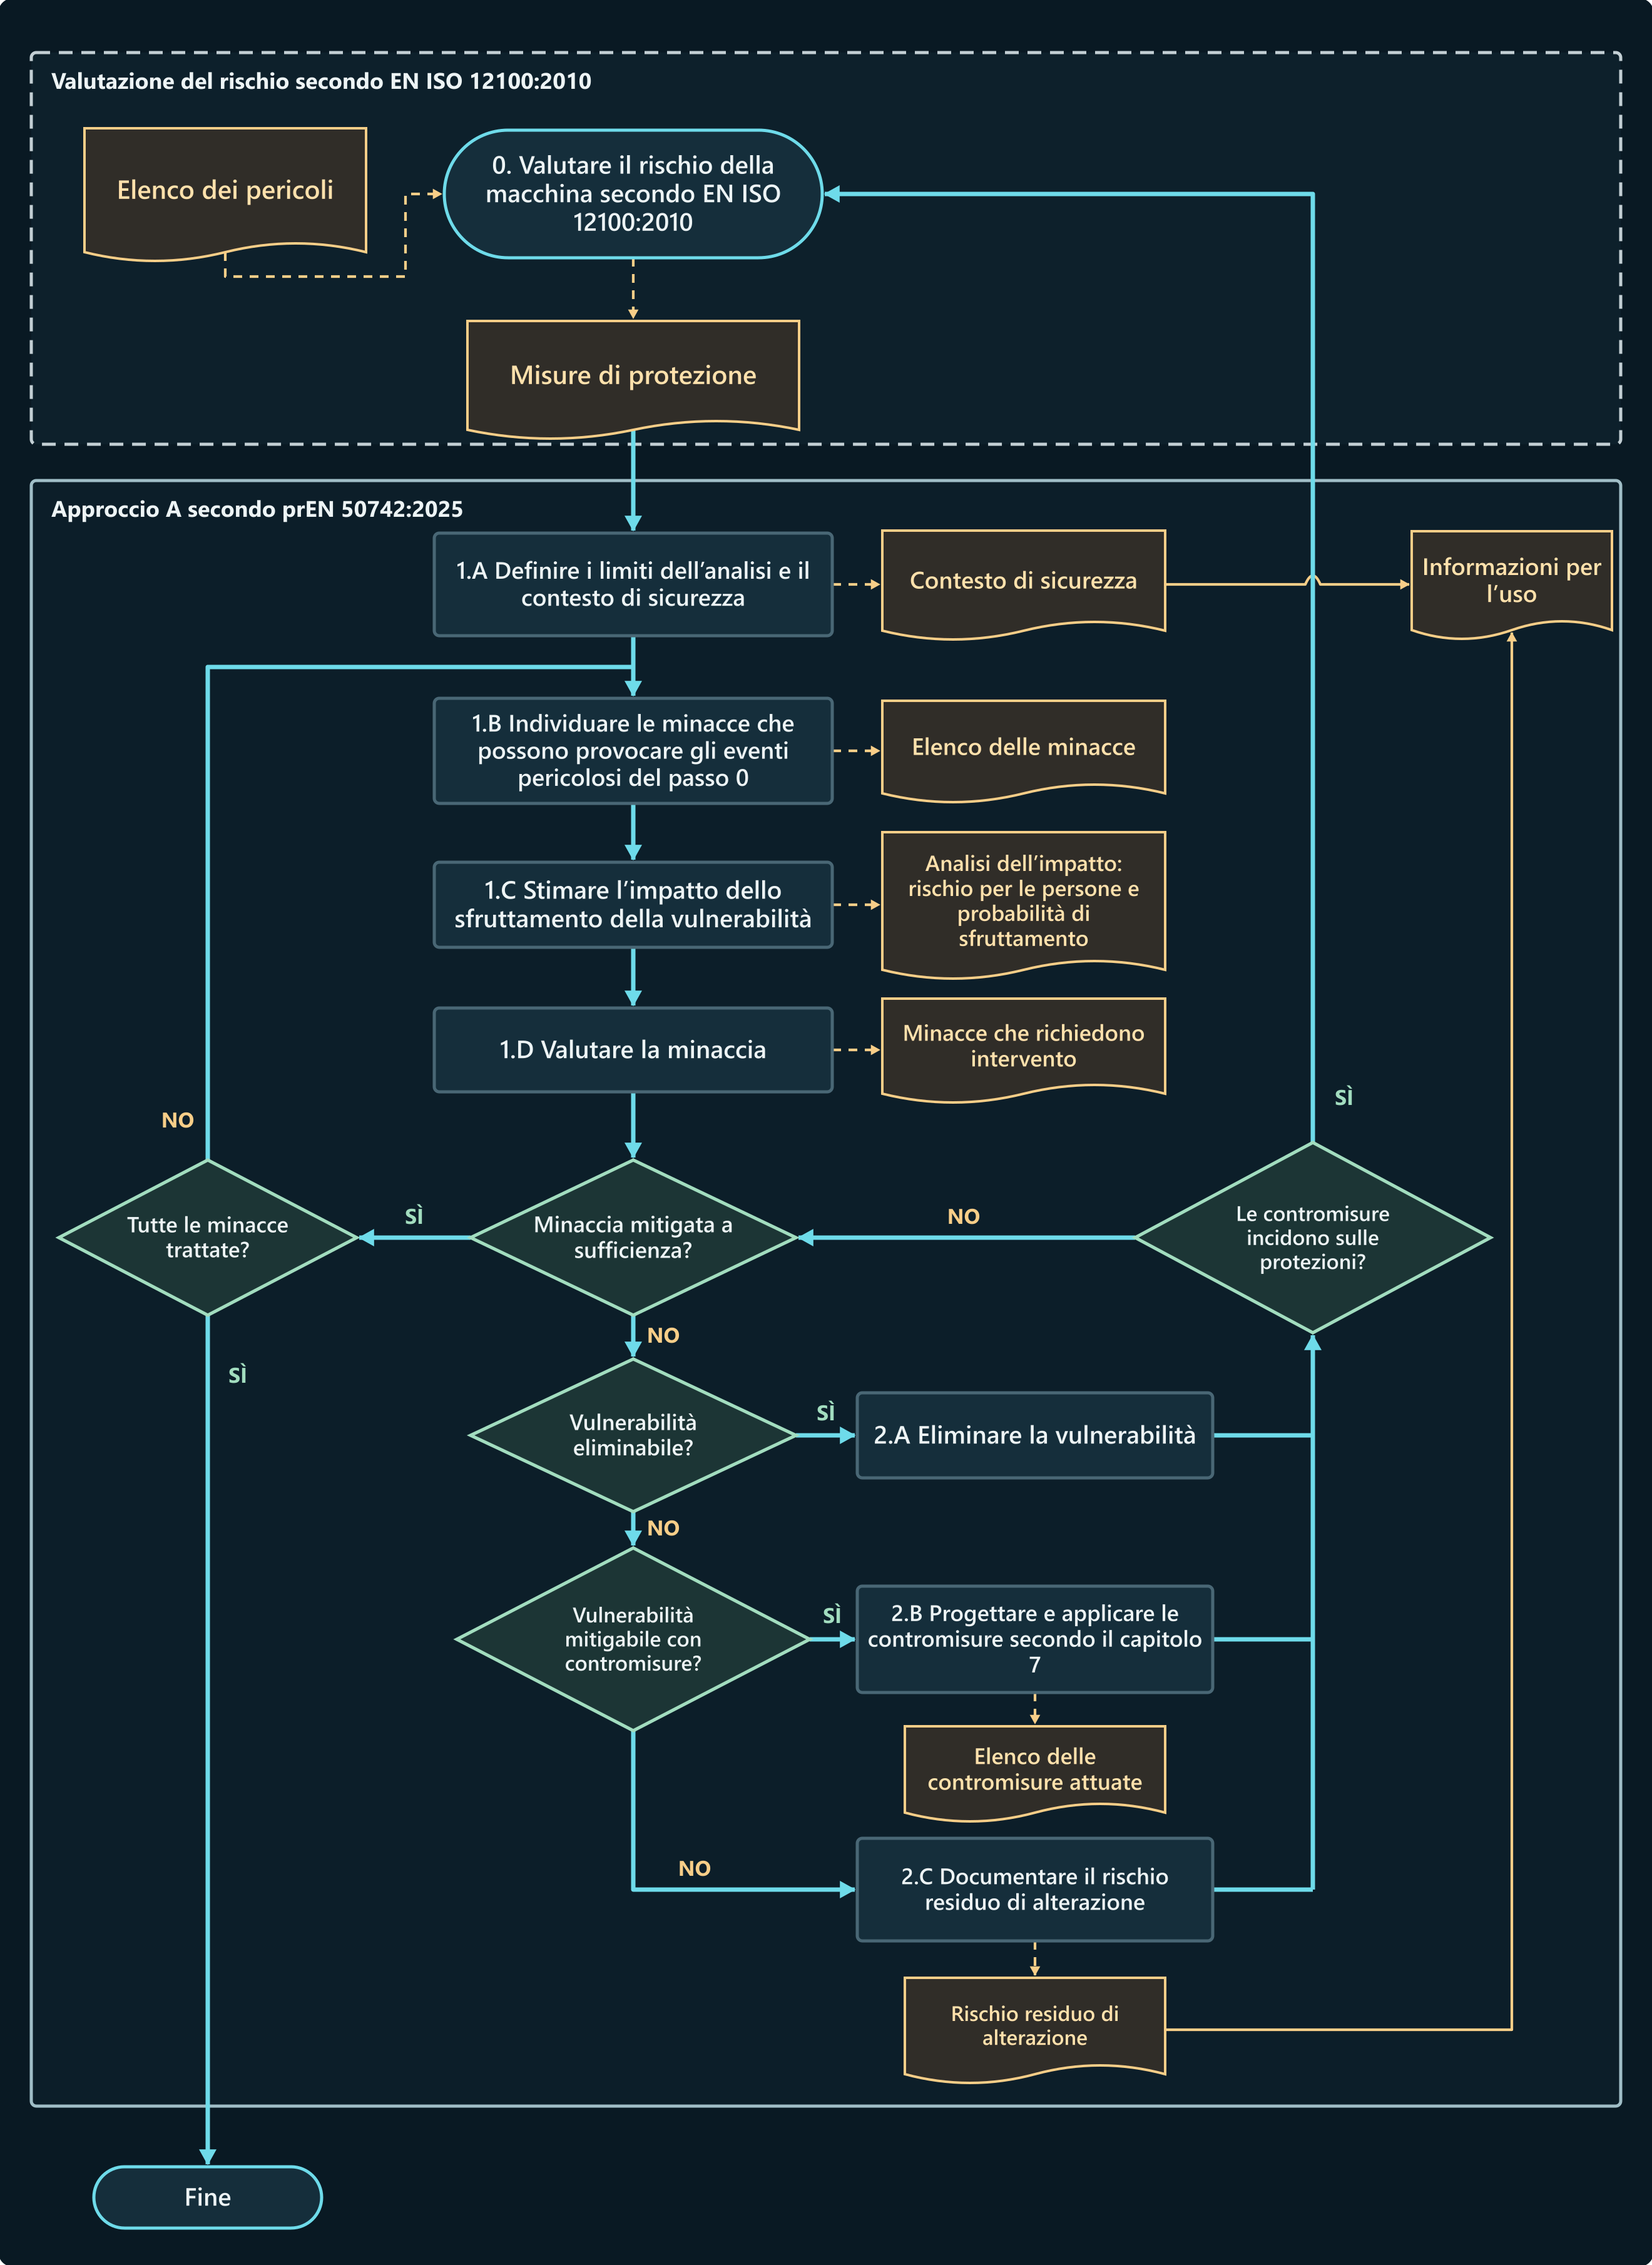

La figura del progetto inglese usa «safety measures». Nella ISO 12100:2010 compare «protective measure» e il progetto ISO/DIS 12100.3 preferisce «risk reduction measure». I termini italiani impiegati qui spiegano il testo inglese del 2025.
Determinare la protezione necessaria per ogni funzione di sicurezza
Nell’approccio A il fabbricante determina e documenta il livello SRSL (Safety-related Security Level) di ogni funzione di sicurezza individuata. L’allegato B propone un metodo di scelta che considera la funzione e ciascuna interfaccia interessata. Anche con un metodo diverso occorre motivare il livello scelto.
AP = (EL × WoO) + AC
- EL Dare alla connessione un punteggio di esposizione. All'interno di un'area di fiducia: 0 punti. Accesso fisico alla macchina: 2 punti. Rete industriale locale: 5 punti. Rete di fabbrica più ampia: 16 punti. Rete esterna non attendibile: 24 punti. Se la connessione collega due zone diverse, prendere l'esposizione più elevata.
- WoO Considerare quando l'accesso alla macchina è possibile. Accesso molto limitato o supervisione costante: 0,6. Accesso occasionale e prevedibile sotto controllo moderato: 0,8. Opportunità regolari con controlli deboli: 0,9. Accesso frequente o illimitato: 1.
- AC Valutare le conoscenze e le competenze necessarie. Conoscenze estese e competenze avanzate: 1 punto. Conoscenze moderate e competenze specialistiche: 2 punti. Conoscenze moderate e competenze intermedie: 3 punti. Conoscenze di base e strumenti semplici: 4 punti. Un cambiamento più facile dà un punteggio più alto.
Il punteggio riflette la facilità con cui una vulnerabilità potrebbe essere sfruttata. Il calcolo non richiede una stima di quanto sia probabile che qualcuno prenda di mira questa fabbrica. Nell'esempio della bozza, la connessione tra due sistemi di controllo si estende su EL1 ed EL2. Utilizzare 5 punti per la maggiore esposizione. L'accesso è moderatamente limitato. Le competenze di base sono sufficienti per cambiare il valore.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Punteggio | Potenziale di attacco | Bassa gravità, ad esempio lesione reversibile | Alta gravità, ad esempio lesioni irreversibili |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Il progetto riserva SRSL0 a un sistema di sicurezza completamente isolato. Se una presa di servizio consente di sovrascrivere il programma, un punteggio basso da solo non giustifica SRSL0.
Un limite di velocità che può essere modificato sulla rete di fabbrica
Durante la regolazione la porta protettiva è aperta. Il regolatore del motore monitora la velocità dell'asse della macchina in movimento. Il limite può essere modificato dalla più ampia rete di fabbrica (EL3). L'accesso è abilitato una volta al mese sotto una supervisione moderata. Le competenze di base sono sufficienti per inserire un nuovo valore.
(16 × 0,8) + 4 = 16,8 → AP3
Il punteggio di 16,8 corrisponde ad AP3. Se il carrello può lesionare in modo irreversibile la mano dell’attrezzista, la tabella porta a SRSL3. Con lo stesso accesso e un danno di gravità bassa motivato si ottiene SRSL2.
Su un banco di prova, modificare un messaggio inviato al controller del motore. In un secondo test, trasmettere nuovamente un messaggio precedentemente valido. A SRSL3 il protocollo crittografico deve rilevare e rifiutare entrambi i messaggi. Testare anche i diritti di accesso. Prova a inserire un limite più elevato da un account di sola lettura e controlla il valore ancora attivo.
| Domanda di progettazione | Requisiti selezionati nell'approccio A |
|---|---|
| Chi può intervenire? | Ai livelli SRSL1 e SRSL2 il sistema autentica l’utente, il processo o il dispositivo e verifica che l’intervento sia autorizzato. Al livello SRSL3 autentica ogni entità in modo univoco e verifica il permesso per la specifica operazione. |
| Quando viene verificata l’integrità? | A SRSL1 verificare il software di sicurezza e le impostazioni critiche all'avvio. A SRSL2 anche controllare periodicamente durante il funzionamento. Su SRSL3 utilizzare la verifica crittografica in entrambi i momenti. |
| Quali messaggi raggiungono il destinatario? | A SRSL1 e SRSL2 verificare l'integrità delle informazioni scambiate. A SRSL3 il protocollo crittografico deve rilevare e rifiutare i messaggi modificati o riprodutti. |
| Che cosa si verifica all’installazione? | Ai livelli SRSL2 e SRSL3 si verifica l’autenticità del software e dei dati di configurazione critici, ad esempio tramite una firma digitale. La disposizione corrispondente non impone questa verifica al livello SRSL1. |
Il livello di prestazione richiesto (PLr) esprime la riduzione del rischio necessaria dalla funzione di sicurezza. Il PL raggiunto descrive l'affidabilità di questa funzione. Il suo SRSL determina, tra l'altro, come il sistema deve proteggere il limite di velocità contro i cambiamenti non autorizzati.
Eliminare la vulnerabilità o proteggere l’accesso che deve rimanere
Il fabbricante cerca prima di eliminare la vulnerabilità (2.A). Se l’accesso deve rimanere, progetta e attua le contromisure secondo il punto 7 (2.B). Documenta quindi il rischio residuo di alterazione e indica all’utilizzatore quali precauzioni adottare (2.C).
Un sigillo sul coperchio della scheda lascia una traccia visibile se qualcuno lo apre. Da SRSL1 a SRSL3 il progetto richiede il rilevamento della manomissione fisica. Per sapere se il programma è cambiato occorre leggerlo. Una scrittura dalla rete può lasciare intatto il sigillo.
La macchina deve raccogliere automaticamente le tracce degli interventi pertinenti. Quando non è ragionevolmente praticabile ottenere una traccia digitale, il progetto richiede un riscontro fisico; le istruzioni indicano dove trovarlo e come interpretarlo. Il registro digitale riporta il tipo di intervento e permette di collegare gli eventi mediante riferimenti temporali o un contatore. Anche la cancellazione del registro deve lasciare traccia. Il registro va protetto dalle manomissioni e l’eventuale cancellazione deve seguire una procedura autorizzata. Le versioni e la configurazione pertinenti devono poter essere identificate su richiesta.
Se si carica software di sicurezza dopo l’immissione sul mercato o la messa in servizio, il regolamento macchine richiede che la registrazione degli interventi e delle versioni interessate resti attiva per cinque anni da quel caricamento. L’approccio A del progetto distingue l’attivazione dalla conservazione: la registrazione deve essere attiva al più tardi alla messa in servizio e i dati di ogni intervento vanno conservati per almeno cinque anni.
Prima del test, definire la modifica da tentare, la risposta prevista e le condizioni per il riavvio. Registrare la configurazione, i diritti di accesso e la risposta effettiva. Se una contromisura ritarda un arresto, ripetere la relativa valutazione della sicurezza e misurare il tempo per rimanere fermo sotto carico.
Tre esempi per la documentazione tecnica
La confezionatrice è basata sull'allegato C del progetto. Le condizioni di servizio, l'asse della macchina e la stazione di raffreddamento sono esempi di ingegneria con le proprie ipotesi e criteri di accettazione.
Confezionatrice: rimuovere la pellicola dopo la sostituzione del PLC
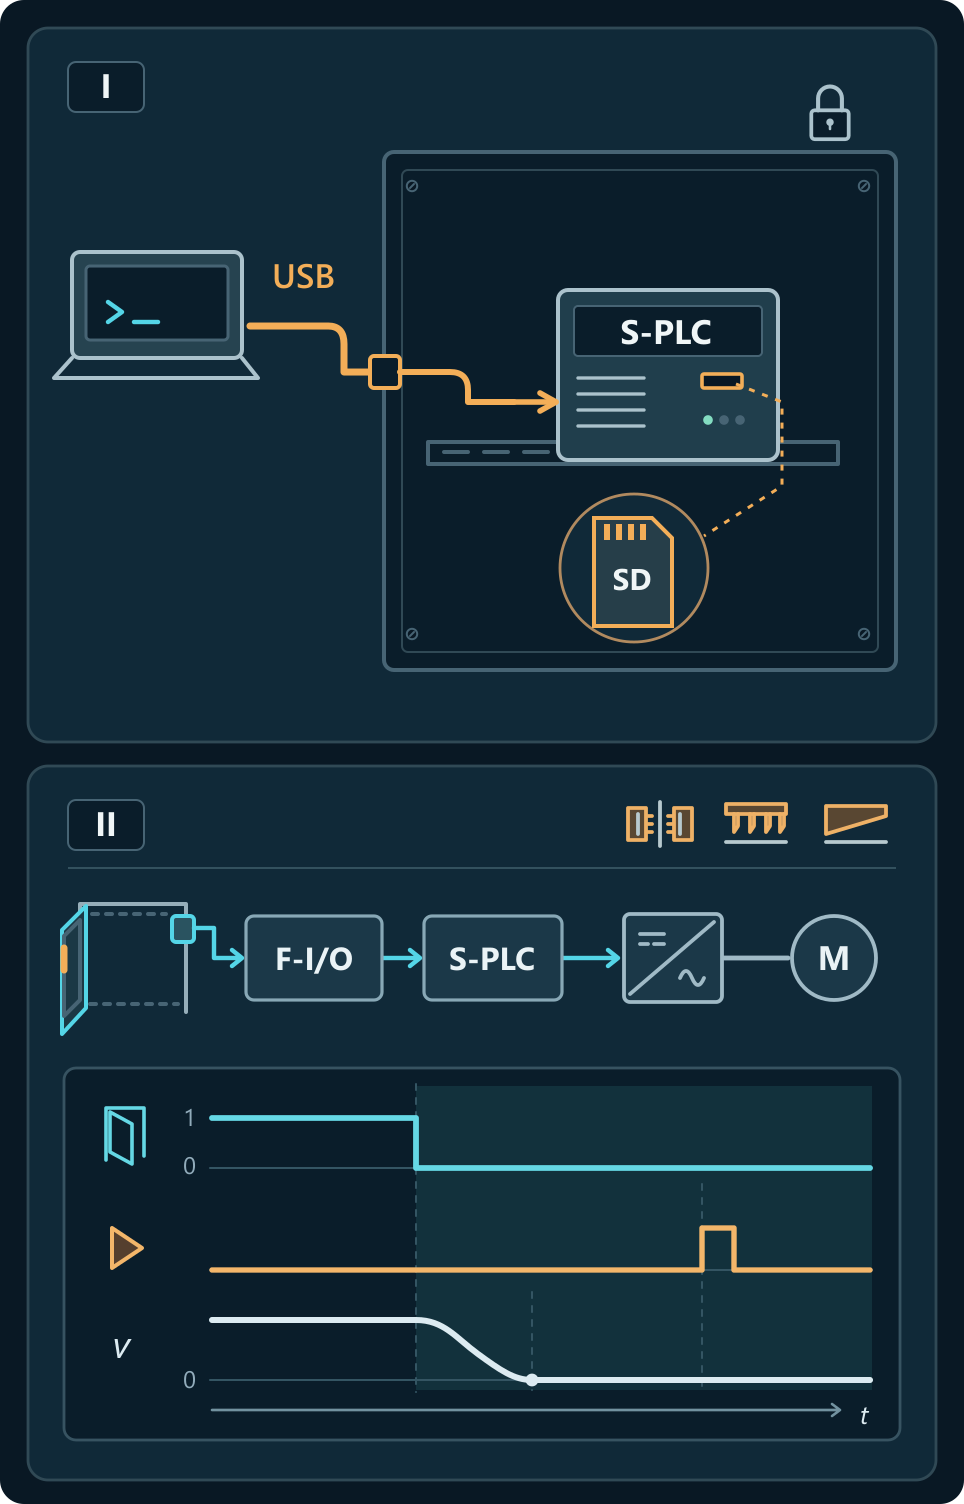
1.A–1.B. Il regolatore di sicurezza e la sua scheda di memoria sono all'interno di un armadio elettrico bloccato. La presa USB sulla porta consente a un tecnico di manutenzione di caricare il software senza effettuare l'accesso individualmente. La versione sbagliata potrebbe consentire un movimento pericoloso anche quando la porta protettiva è aperta.
1.C–1.D. Il tecnico ha bisogno di accedere alla presa USB, allo strumento di programmazione e a una macchina ferma. Il prossimo operatore che rimuove il film plastico potrebbe subire lesioni schiaccianti alle dita. Tentare una scrittura non autorizzata e controllare la versione del programma attivo. Verificare anche se l'apertura della porta protettiva arresta i meccanismi di tenuta, punzonatura e taglio e impedisce il riavvio inaspettato.
2.A–2.C. Rimuovere la presa USB esterna e il suo cavo. Tenere un connettore di programmazione all'interno dell'armadio elettrico per la manutenzione autorizzata. L'accesso diagnostico consente solo la lettura. Un computer incustodito con una sessione di manutenzione attiva consente ancora modifiche. Chiudere la sessione prima di allontanarsi. Se si sospetta un intervento, interrompere l'utilizzo della macchina fino a quando il programma e l'interblocco della porta sono stati testati. Per le modifiche remote al software applicativo relativo alla sicurezza, ISO 13849-1 affronta anche la convalida delle funzioni interessate sul sito.
Il backup di A viene caricato sull’azionamento di B
Alla postazione A l’attrezzista lavora dietro il riparo. Alla B deve aprirlo per regolare la guida. Gli azionamenti sono identici, ma il limite ammesso in B è più basso. Anche un backup autentico di A va respinto da B.
1.A–1.D. Entrambe le stazioni hanno controllori del motore identici. Un tecnico autorizzato può caricare il file di configurazione originale da A in B. Il limite più alto non aumenta di per sé la velocità. Se la velocità effettiva supera il limite corretto per B ma rimane al di sotto del limite per A, la funzione di sicurezza consente un movimento pericoloso. La stazione B deve rifiutare il file da A. Il movimento che richiede il monitoraggio della velocità deve rimanere bloccato dopo il riavvio fino a quando B non accetta le impostazioni corrette.
2.A–2.C. Dopo la sostituzione dell’azionamento, B deve accettare il proprio file e rifiutare quello di A, anche se firmato. Si verificano la firma e l’identificativo della stazione rispetto a un riferimento protetto esterno all’azionamento. Resta possibile approvare per errore un limite sbagliato per B. Prima della rimessa in servizio si legge il valore attivo e si esegue una prova controllata di superamento della velocità.
Due canali sani possono entrambi monitorare lo stesso parametro errato. Se il controller principale invia le impostazioni al controller del motore all'avvio, controllare la configurazione memorizzata anche nel controller principale. Come le categorie di sistemi di controllo influenzano il comportamento dei guasti.
| Prova di accettazione | Esito atteso | Dati da riportare nel verbale |
|---|---|---|
| Cerca di aumentare il limite da un account di sola lettura. | L’account consente di leggere il limite. Il tentativo di cambiamento viene respinto. Il limite approvato rimane attivo. | Connessione utilizzata, privilegi di account, risposta e limite attivo prima e dopo il test. |
| Sostituire il regolatore del motore a B. Provare a caricare il file da A, quindi riavviare la stazione B. | B rifiuta il file. Il movimento che richiede il monitoraggio della velocità rimane bloccato fino all'accettazione del file corretto, anche dopo il riavvio. | Identificativo della stazione, identificatore di file, motivo per il rifiuto e stato della macchina dopo il riavvio. |
| Con il file corretto installato, superare il limite a B durante un test controllato. | La funzione di sicurezza avvia uno stop. La macchina si arresta entro il tempo specificato nei requisiti di sicurezza. | Versione del file, modalità di funzionamento, carico, velocità misurata e tempo di arresto misurato rispetto alla specifica. |
Modificare una ricetta può anche sbloccare una porta
Il temporizzatore conta sei minuti con precisione. La superficie di un pezzo pesante può essere ancora rovente. Se la ricetta comanda anche lo sblocco del riparo, una modifica del tempo di ciclo arriva fino alla mano di chi preleva il pezzo.
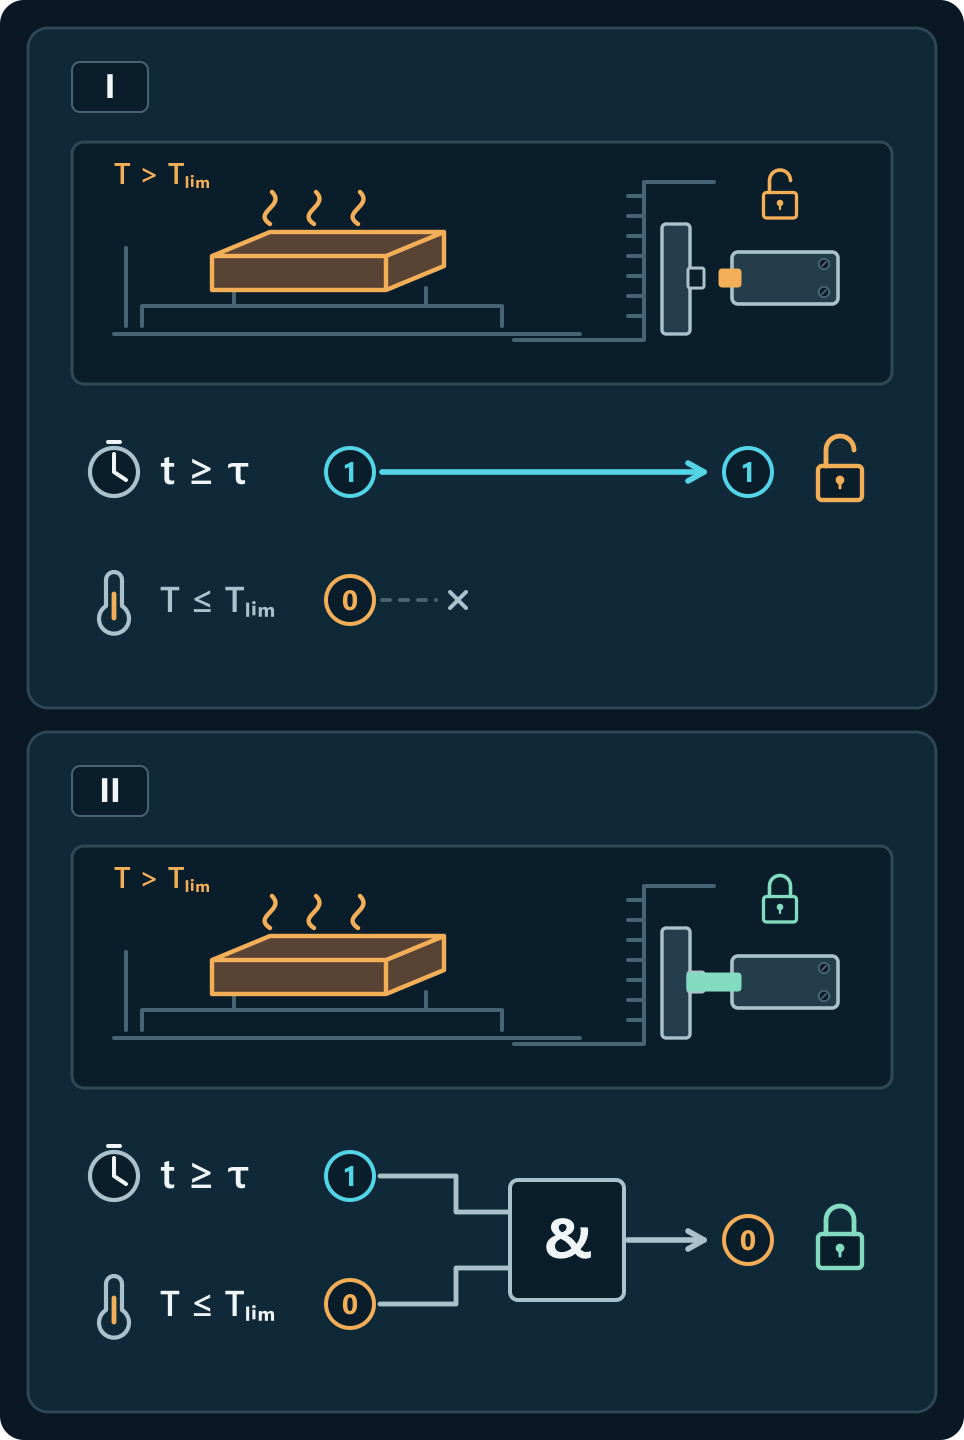
1.A–1.D. Il conto di produzione consente una variazione del tempo di raffreddamento da dodici minuti a sei. La macchina originale non ha misura della temperatura. Un pezzo in lavorazione più pesante può ancora bruciare l'operatore durante lo scarico manuale. Cambiare il tempo di ciclo non deve sbloccare la porta protettiva mentre la temperatura superficiale supera il limite approvato.
2.A–2.C. Il solo scadere del tempo non sblocca più il riparo: serve anche una conferma indipendente della temperatura. La produzione può regolare il tempo di ciclo; solo il personale autorizzato modifica la soglia o la correzione della misura. Se manca la misura, il riparo resta bloccato. Dopo la sostituzione del sensore si confronta il valore indicato con una misura indipendente sul pezzo, in prossimità della soglia di sblocco.
Un progetto che utilizza un timer da solo è anche possibile se il produttore stabilisce e protegge un tempo di raffreddamento minimo sicuro per tutti i pezzi consentiti, le temperature di avviamento e le condizioni di raffreddamento.
Cosa richiede il regolamento macchine
Il regolamento sulle macchine (UE) 2023/1230 si applica generalmente a partire dal 20 gennaio 2027. Copre software e dati critici per la sicurezza, hardware pertinente attraverso il quale è possibile accedere e la resilienza dei sistemi di controllo contro azioni dannose ragionevolmente prevedibili. Si rivolge anche all'identificazione di software rilevanti per la sicurezza e alle prove di interventi. Regolamento macchine, software e dati.
L'allegato ZZ del progetto prEN 50742:2025 individua i requisiti contemplati dal progetto: allegato III, punto 1.1.9 e alcune parti del punto 1.2.1 del regolamento. Un produttore può utilizzare una bozza come specifica tecnica. Ai sensi dell'articolo 20, la conformità a una norma armonizzata fornisce una presunzione di conformità solo nell'ambito di applicazione del riferimento pubblicato nella Gazzetta ufficiale dell'UE. Verificare l'edizione, la copertura, le restrizioni e la procedura di valutazione della conformità applicabile.
Quali obblighi aggiunge il regolamento sulla ciberresilienza
Copiare una ricetta può rivelare un segreto industriale senza cambiare la temperatura del pezzo. Se la macchina è un prodotto con elementi digitali soggetto al CRA, va valutato anche il rischio per i dati. La prova del riparo vale per entrambe le valutazioni limitatamente a ciò che è stato effettivamente verificato.
Il regolamento sulla ciberresilienza (CRA) impone al fabbricante di considerare la cibersicurezza già in fase di progettazione. Durante il periodo di assistenza deve gestire le vulnerabilità e fornire gli aggiornamenti di sicurezza necessari. L’obbligo di segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi che incidono sulla sicurezza del prodotto si applica dall’11 settembre 2026. La maggior parte delle disposizioni si applicherà dall’11 dicembre 2027.
Gli orientamenti della Commissione del 27 luglio 2026 precisano quando, nel periodo transitorio, il fabbricante può avvalersi di un certificato di esame UE del tipo o di una decisione di approvazione ai sensi del regolamento macchine. Ciò vale solo per i rischi già valutati e coperti, finché il documento resta valido e comunque non oltre l’11 giugno 2028. Gli altri rischi che rientrano nel CRA vanno valutati separatamente.
Fonti e riferimenti
- prEN 50742:2025. Progetto in lingua inglese sottoposto a inchiesta. I riferimenti riguardano questa edizione. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Valutazione del rischio macchina e terminologia. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Sistemi di controllo relativi alla sicurezza e sicurezza informatica industriale. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- Regolamento macchine e relativa rettifica · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Cyber Resilience Act e guida della Commissione europea (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.