Pri prevzemu pakirnega stroja so se varilne čeljusti ob odprtju varovala ustavile. Čez pol leta vzdrževalec zamenja varnostni krmilnik in program obnovi s kartice. Kaj zagotavlja, da bodo čeljusti ostale pri miru, ko bo nekdo z roko izvlekel zagozdeno folijo?
Evropski osnutek prEN 50742:2025 izhaja iz ocene tveganja po ISO 12100. Proizvajalec nato ugotovi, kako bi lahko nameren poseg ali pomota oslabila varovanje. Postopek spremljamo pri odstranjevanju folije, nastavljanju vodila in ročnem odvzemu vročega obdelovanca.
Na katero zaščito se operater zanaša?
Kdo položi roko v stroj in kaj preprečuje poškodbe med to nalogo? Spreminjanje programa lahko premaga zaščitni ukrep. Fizični vir nevarnosti je premikajoči se mehanizem. ISO 12100 zajema nevarne situacije in/ali nevarne dogodke. Opišite ločen dogodek, ko to pomaga razložiti zaporedje nesreč. Upoštevati je treba tudi predvidljive nevarnosti brez povezave z eno samo nalogo.
Kako povezati tveganje z nalogo v stroju.
Preučite električne risbe z vzdrževalcem. Kje nadomestni krmilnik dobi svoje nastavitve? Kdo lahko poveže prenosni računalnik? Začasna povezava med vzdrževanjem lahko spremeni način obnašanja stroja v proizvodnji.
Dva načina za izpolnitev zahtev osnutka
Pri pristopu A proizvajalec uporabi postopek in zahteve za proizvod iz osnutka. Pristop B se za razvoj opira na EN IEC 62443-4-1. Preglednici 3 in 4 določata zahteve iz EN IEC 62443-3-3 za sistem in EN IEC 62443-4-2 za komponente ter ustrezne ravni zmogljivosti (SL-C). Obe poti vključujeta oceno tveganja stroja, zaščito pred spremembami in informacije za uporabo.
Dva enaka ethernetna priključka lahko omogočata različen dostop. Prvi pošilja podatke na zaslon, prek drugega pa je mogoče zvišati omejitev hitrosti pogona. Pomembno je, katero funkcijo doseže povezava.
Štiri odločitve in njihovi zapisi
- 1.A Kdo sme priključiti prenosnik na krmilno omaro, kdaj in s kakšnimi pravicami? Proizvajalec zapiše tudi pogoje dostopa, ki jih mora zagotoviti uporabnik na mestu uporabe.
- 1.B Ob grožnji je treba navesti pot do nje: prek priključka USB je mogoče naložiti starejšo različico programa, ki krmili varilne čeljusti.
- 1.C Zadostujeta dostop do priključka in servisno orodje. Če se čeljusti zaprejo, ko upravljavec odstranjuje zagozdeno folijo, mu lahko zmečkajo prste. Je morebitni drugi zaščitni ukrep odvisen od istih podatkov?
- 1.D Če obstoječa zaščita zadostuje, se zapiše razlog. Sicer se grožnja uvrsti na seznam za ukrepanje, skupaj s preverljivim merilom: sistem mora zavrniti poskus pisanja iz diagnostičnega računa.
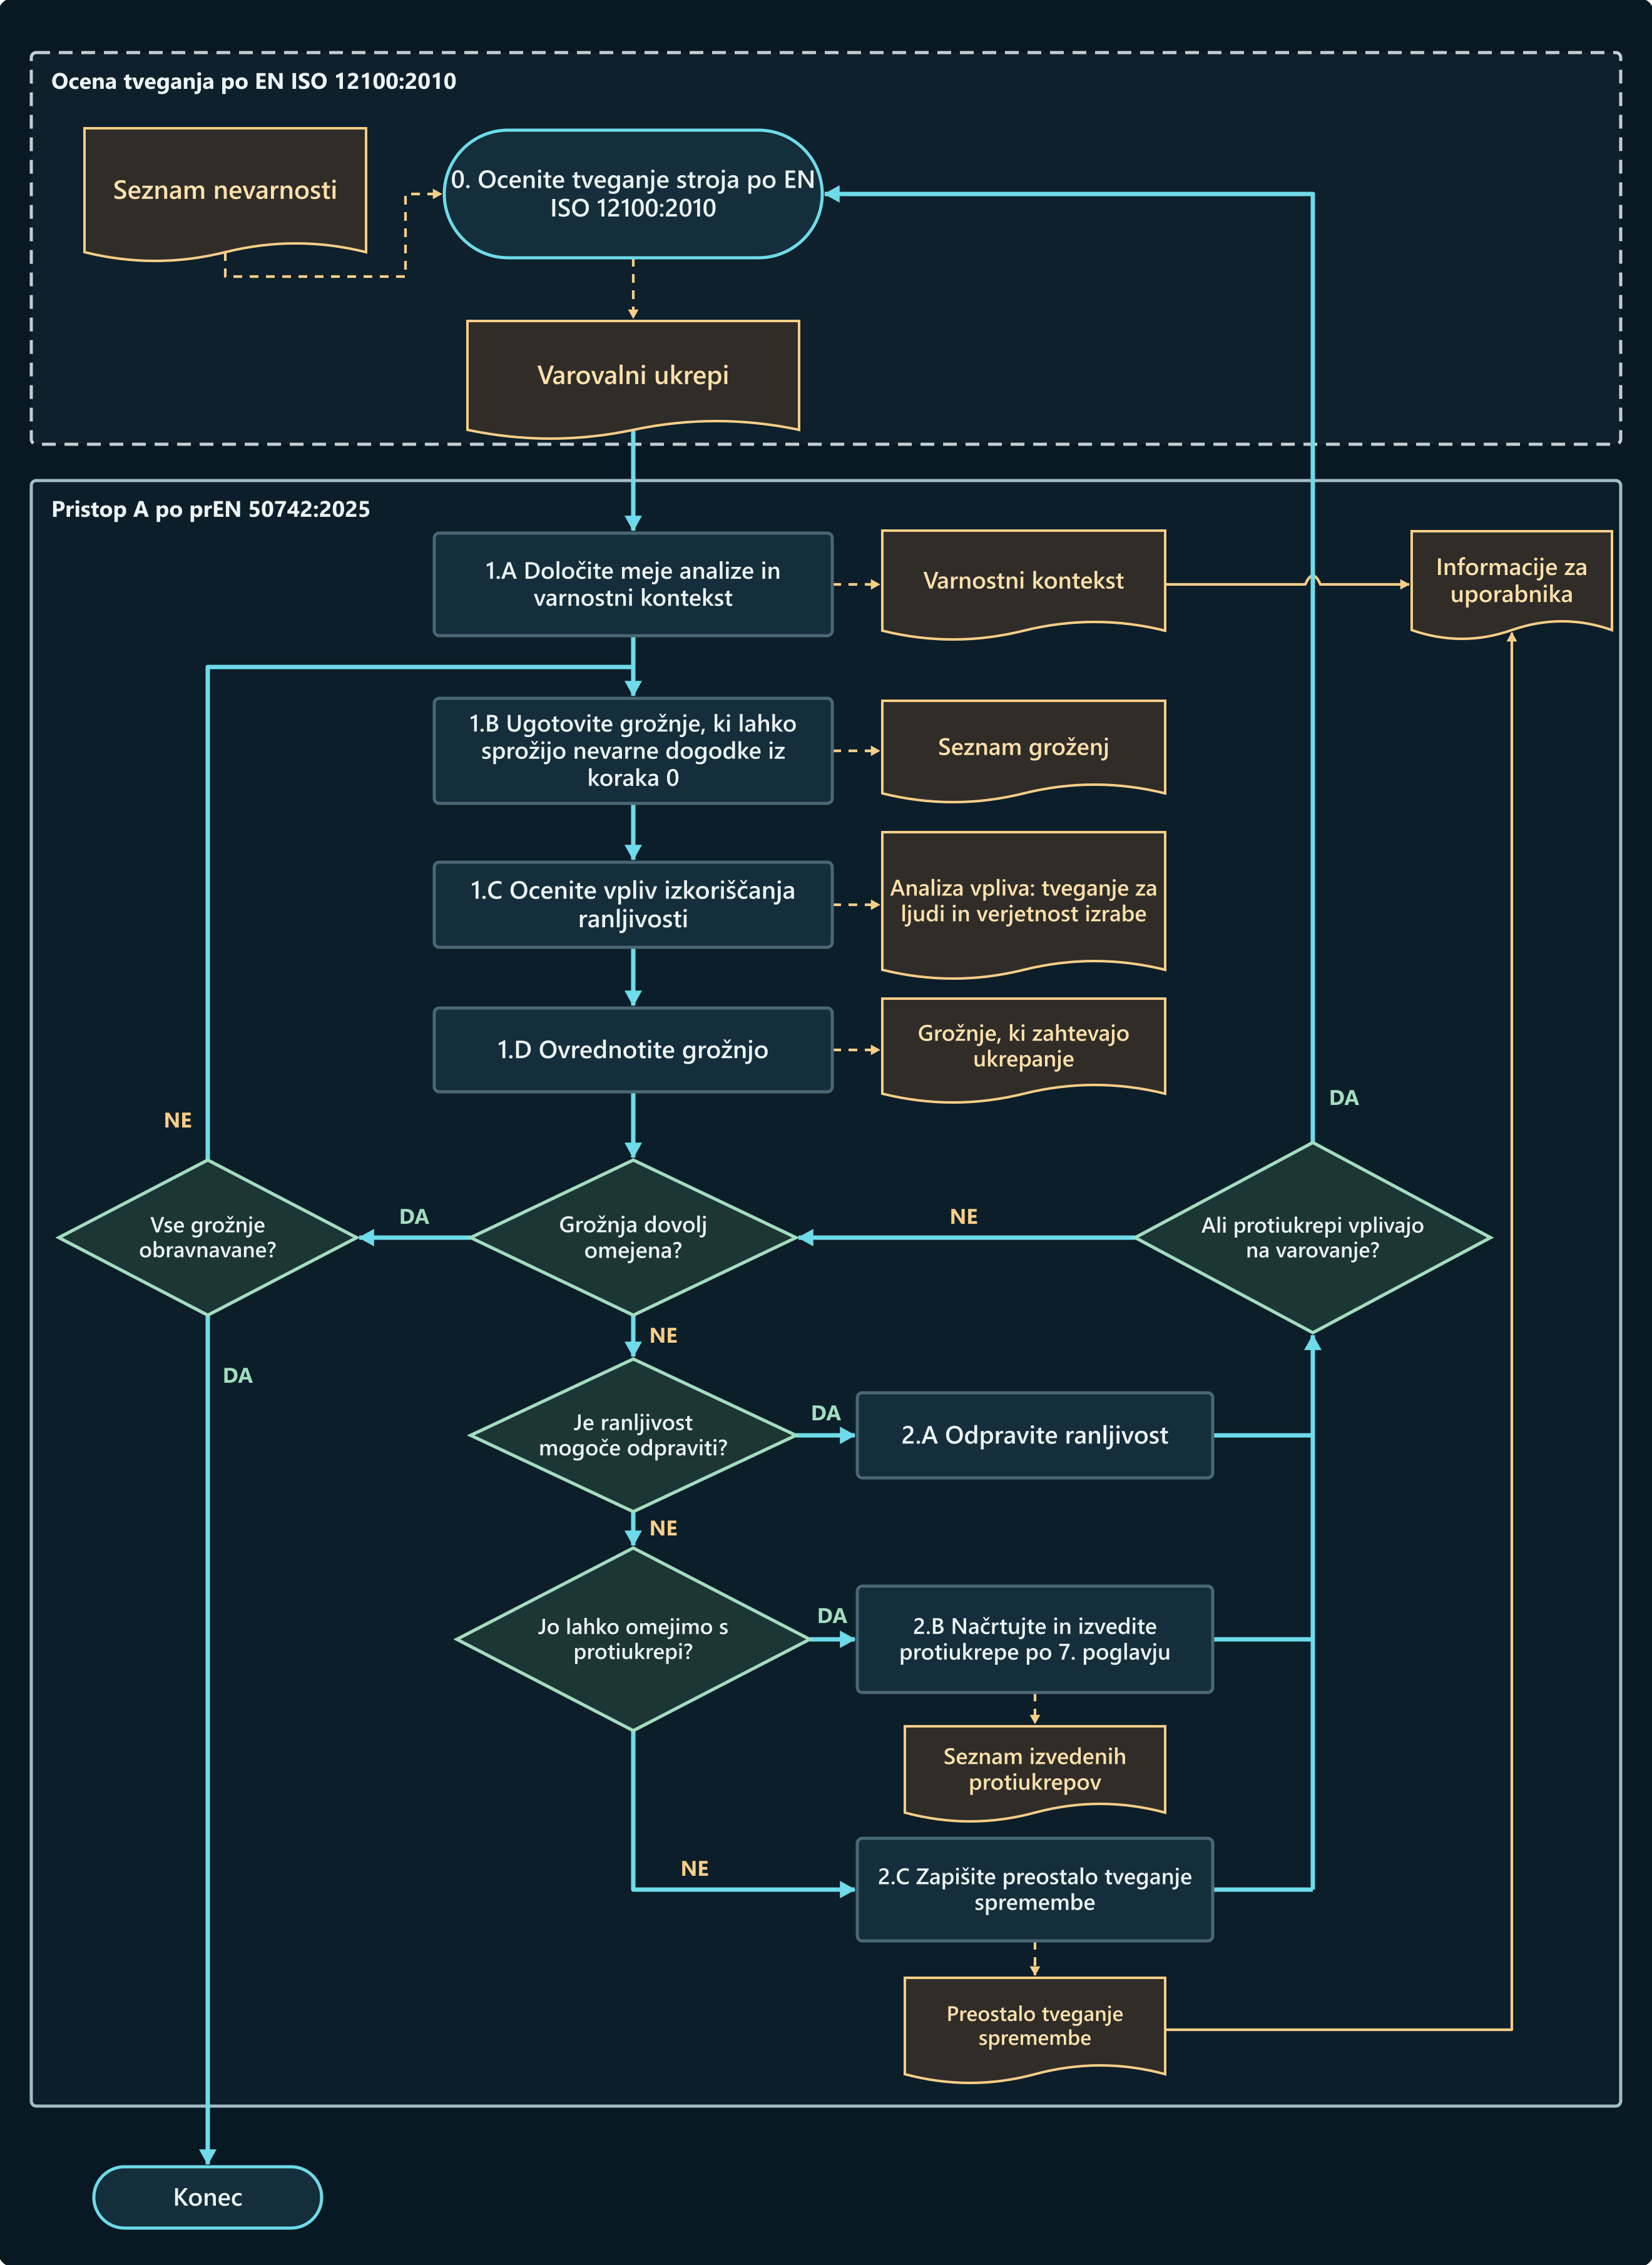

V angleški shemi je zapisano »safety measures«. ISO 12100:2010 uporablja »protective measure«, osnutek ISO/DIS 12100.3 pa daje prednost izrazu »risk reduction measure«. Slovenski izrazi tukaj pojasnjujejo angleški osnutek iz leta 2025.
Določite zaščito, potrebno za vsako varnostno funkcijo
Pri pristopu A proizvajalec za vsako varnostno funkcijo določi in utemelji potrebno raven kibernetske zaščite (SRSL, Safety-related Security Level). Informativna priloga B ponuja metodo, ki upošteva vsak vmesnik, prek katerega je mogoče vplivati na funkcijo. Izbiro ravni je treba utemeljiti tudi pri uporabi druge metode.
AP = (EL × WoO) + AC
- EL Priključku dajte oceno izpostavljenosti. Znotraj zaupanja vrednega območja: 0 točk. Fizični dostop do stroja: 2 točki. Lokalno industrijsko omrežje: 5 točk. Širša tovarniška mreža: 16 točk. Zunanje nezaupljivo omrežje: 24 točk. Če povezava povezuje dve različni coni, vzemite večjo izpostavljenost.
- WoO Upoštevajte, kdaj je dostop do stroja mogoč. Zelo omejen dostop ali stalni nadzor: 0,6. Občasni, predvidljivi dostop pod zmernim nadzorom: 0,8. Redne priložnosti s šibkim nadzorom: 0,9. Pogost ali neomejen dostop: 1.
- AC Ocenite potrebno znanje in veščine. Obsežno znanje in napredne spretnosti: 1 točka. Zmerno znanje in strokovne spretnosti: 2 točki. Zmerno znanje in vmesne spretnosti: 3 točke. Osnovno znanje in preprosta orodja: 4 točke. Lažja sprememba daje višji rezultat.
Rezultat odraža, kako zlahka bi se ranljivost lahko izkoristila. Izračun ne zahteva ocene, kako verjetno je, da bo nekdo ciljal na to tovarno. V primeru osnutka povezava med dvema krmilnima sistemoma zajema EL1 in EL2. Za večjo izpostavljenost uporabite 5 točk. Dostop je zmerno omejen. Osnovne spretnosti so dovolj, da spremenijo vrednost.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Ocena | Napadni potencial | Nizka resnost, npr. reverzibilna poškodba | Visoka resnost, npr. nepopravljiva poškodba |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Osnutek predvideva SRSL0 za popolnoma izoliran varnostni sistem. Če je program mogoče prepisati prek servisnega priključka, samo nizko število točk ne utemeljuje SRSL0.
Omejitev hitrosti, ki jo je mogoče spremeniti prek tovarniškega omrežja
Pri prilagajanju so vrata odprta. Motorni krmilnik spremlja hitrost premikajoče se osi stroja. Omejitev je mogoče spremeniti iz širšega tovarniškega omrežja (EL3). Dostop je omogočen enkrat mesečno pod zmernim nadzorom. Osnovne spretnosti so dovolj za vstop v novo vrednost.
(16 × 0,8) + 4 = 16,8 → AP3
Rezultat 16,8 ustreza AP3. Če voziček lahko trajno poškoduje roko nastavljavca, tabela pokaže SRSL3. Pri isti povezavi in utemeljeno majhni resnosti poškodbe bi dala SRSL2.
Na testni klopi spremenite sporočilo, poslano motornemu krmilniku. V drugem testu ponovno prenesite predhodno veljavno sporočilo. Na SRSL3 mora kriptografski protokol zaznati in zavrniti obe sporočili. Preizkusite tudi pravice dostopa. Poskusite vnesti višjo omejitev iz računa samo za branje in preverite vrednost, ki je še vedno aktivna.
| Vprašanje oblikovanja | Izbrane zahteve v pristopu A |
|---|---|
| Kdo sme posegati v sistem? | Pri SRSL1 in SRSL2 sistem preveri identiteto uporabnika, procesa ali naprave ter dovoljenje za poseg. Pri SRSL3 preveri vsako identiteto posebej in dovoljenje za konkretno dejanje. |
| Kdaj je integriteta preverjena? | Pri SRSL1 preverite varnostno programsko opremo in kritične nastavitve na zagonu. Na SRSL2 tudi redno preverjajte med delovanjem. Pri SRSL3 uporabite kriptografsko preverjanje ob obeh časih. |
| Katera sporočila dosežejo prejemnika? | Pri SRSL1 in SRSL2 preverite celovitost izmenjanih informacij. Na SRSL3 mora kriptografski protokol zaznati in zavrniti spremenjena ali predvajana sporočila. |
| Kaj se preverja ob namestitvi? | Pri SRSL2 in SRSL3 se preveri pristnost kritične programske opreme in konfiguracijskih podatkov, na primer z digitalnim podpisom. Ustrezna določba za SRSL1 tega preverjanja ne zahteva. |
Zahtevana raven zmogljivosti (PLr) izraža zmanjšanje tveganja, ki je potrebno zaradi varnostne funkcije. Doseženi PL opisuje zanesljivost te funkcije. SRSL med drugim določa, kako mora sistem zaščititi omejitev hitrosti pred nepooblaščenimi spremembami.
Odpravite ranljivost ali zaščitite dostop, ki mora ostati
Proizvajalec najprej preveri, ali lahko ranljivost odpravi (2.A). Če mora dostop ostati, načrtuje in izvede protiukrepe v skladu s 7. poglavjem (2.B). Preostalo tveganje spremembe dokumentira in v navodilih pojasni, katere previdnostne ukrepe mora izvesti uporabnik (2.C).
Poškodovana plomba na pokrovu pomnilniške kartice razkrije odpiranje. Pri SRSL1–SRSL3 osnutek zahteva zaznavanje fizičnega posega. Ali se je spremenil tudi program, mora serviser preveriti posebej. Zapis prek omrežja lahko pusti plombo nedotaknjeno.
Stroj mora samodejno beležiti sledi zadevnih posegov. Če zbiranje digitalnih dokazov ni razumno izvedljivo, osnutek zahteva fizični dokaz; navodila pojasnijo, kje ga najti in kako ga razložiti. Digitalni zapis vsebuje vrsto posega, časovni žig ali stanje števca pa omogoča povezovanje dogodkov. Zabeležiti je treba tudi sam izbris dnevnika. Dnevnik mora biti zaščiten pred nedovoljenimi spremembami, morebitni izbris pa je dovoljen samo po odobrenem postopku. Na zahtevo mora biti mogoče ugotoviti ustrezne različice programske opreme in konfiguracijo.
Če se varnostna programska oprema naloži po dajanju stroja na trg ali v obratovanje, mora po uredbi beleženje zadevnih posegov in različic ostati vključeno pet let od nalaganja. Pri pristopu A iz osnutka mora biti beleženje vključeno najpozneje ob začetku obratovanja, zapis vsakega posega pa se hrani najmanj pet let.
Pred testiranjem določite spremembo, ki jo je treba poskusiti, pričakovani odziv in pogoje za ponovni zagon. Zabeležite konfiguracijo, pravice dostopa in dejanski odziv. Če protiukrep odloži ustavitev, ponovite ustrezno oceno varnosti in izmerite čas, da se ustavi pod obremenitvijo.
Trije vnosi za tehnično dokumentacijo
Naprava za pakiranje temelji na Prilogi C osnutka. Pogoji storitev, strojna os in hladilna postaja so inženirski primeri z lastnimi predpostavkami in merili sprejemljivosti.
Pakirni stroj: odstranjevanje zagozdene folije po zamenjavi varnostnega krmilnika
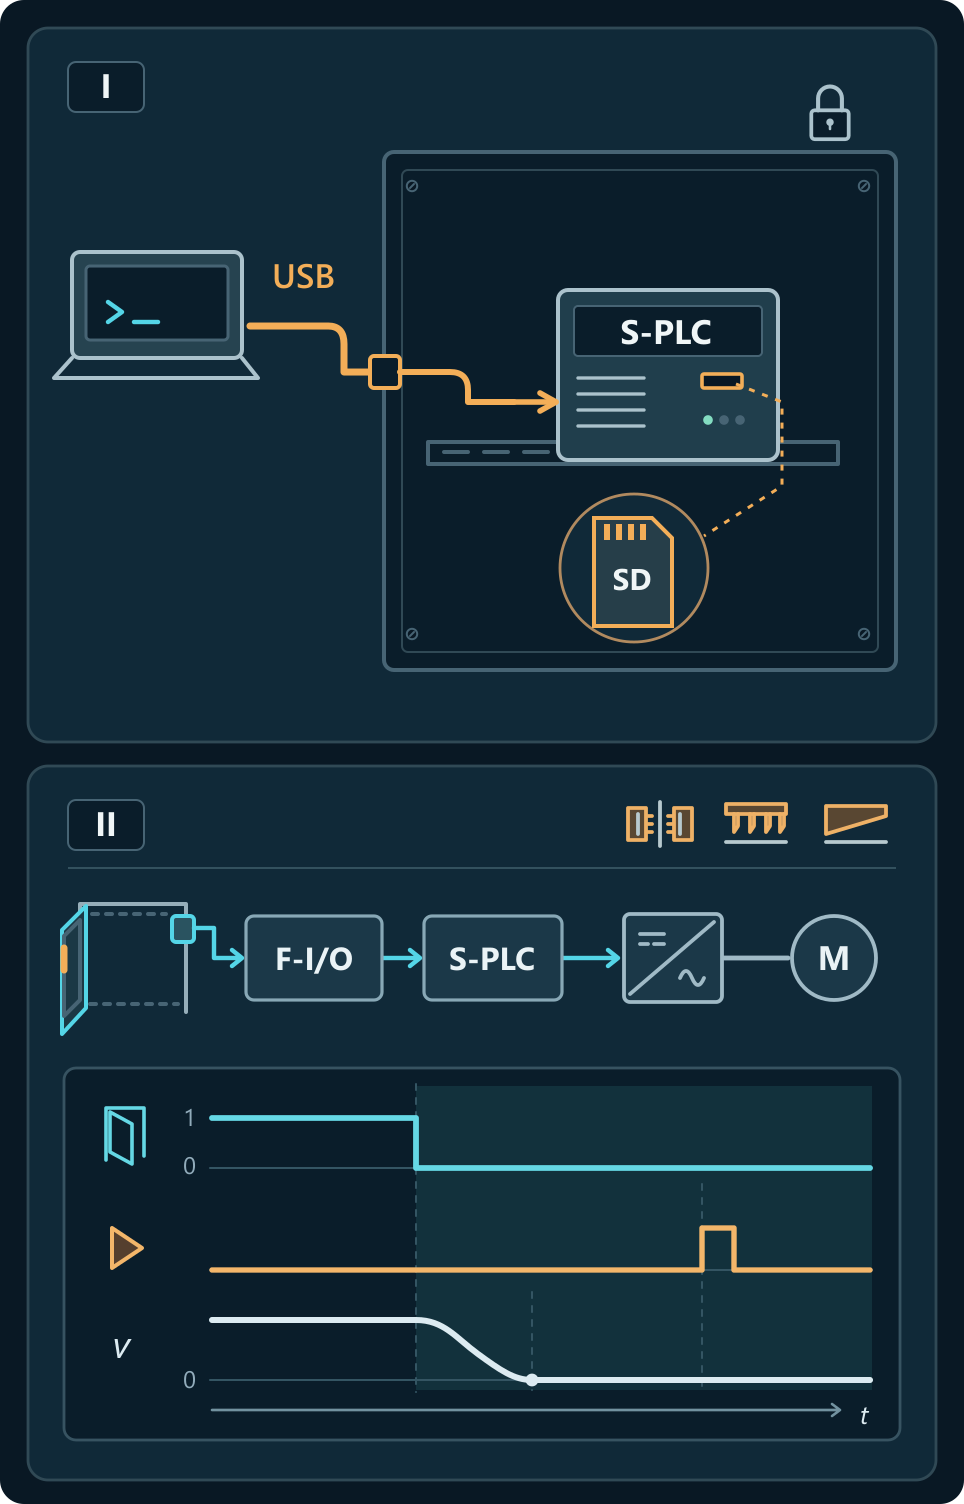
1.A–1.B. Varnostni krmilnik in pomnilniška kartica sta v zaklenjeni električni omarici. Vtičnica USB na vratih omogoča vzdrževalcu, da naloži programsko opremo, ne da bi se prijavil posamično. Napačna različica lahko omogoča nevarno gibanje, tudi če so zaščitna vrata odprta.
1.C–1.D. Tehnik potrebuje dostop do vtičnice USB, programskega orodja in ustavljenega stroja. Naslednji operater, ki odstrani plastično folijo, bi lahko utrpel uničujoče poškodbe prstov. Poskusi nepooblaščeno napisati in preveriti aktivno različico programa. Preizkusite tudi, ali odpiranje zaščitnih vrat ustavi toplotno tesnjenje, prebijanje in rezanje ter preprečuje nepričakovan ponovni zagon.
2.A–2.C. Odstranite zunanjo vtičnico USB in njen kabel. Za odobreno vzdrževanje hranite programski priključek v električni omarici. Diagnostični dostop omogoča samo branje. Nenadzorovan računalnik z aktivnim vzdrževanjem še vedno omogoča spremembe. Končajte sejo pred odhodom. Če obstaja sum na intervencijo, prenehajte uporabljati stroj, dokler program in delovanje zaporne naprave na varovalu nista bila preizkušena. Za oddaljene spremembe programske opreme za aplikacije, povezane z varnostjo, ISO 13849-1 obravnava tudi validacijo prizadetih funkcij na kraju samem.
Postaja B prejme varnostno kopijo postaje A
Na postaji A nastavljavec ostane za zaprtim varovalom. Na B mora odpreti vrata, da doseže vodilo. Obe postaji imata enak tip pogona, vendar je dovoljena hitrost na B nižja. Tudi veljavno podpisano kopijo s postaje A mora B zavrniti.
Določite pogoje dostopa, hitrost in čas zaustavljanja v specifikaciji varnostnih zahtev.
1.A–1.D. Obe postaji imata enake motorne krmilnike. Pooblaščeni tehnik lahko naloži pristno konfiguracijsko datoteko iz A v B. Višja omejitev sama po sebi ne povečuje hitrosti. Če dejanska hitrost preseže pravilno omejitev za B, vendar ostane pod mejo za A, varnostna funkcija omogoča nevarno gibanje. Postaja B mora zavrniti datoteko iz A. Gibanje, ki zahteva spremljanje hitrosti, mora po ponovnem zagonu ostati blokirano, dokler B ne sprejme pravilnih nastavitev.
2.A–2.C. Po zamenjavi pogona mora postaja B sprejeti lastno datoteko in zavrniti datoteko postaje A, četudi ima veljaven podpis. Sistem preveri podpis in oznako postaje primerja z zaščitenim referenčnim podatkom zunaj zamenljivega pogona. Pooblaščena oseba lahko kljub temu za B odobri napačno mejo. Pred ponovnim zagonom se odčita aktivna vrednost in preveri odziv ob nadzorovani prekoračitvi hitrosti.
Dva zdrava kanala lahko spremljata isti nepravilen parameter. Če glavni krmilnik pošlje nastavitve motornemu krmilniku ob zagonu, preverite konfiguracijo, shranjeno tudi v glavnem krmilniku. Kako kategorije krmilnega sistema vplivajo na vedenje napak.
| Prevzemni preskus | Pričakovani odziv | Podatki za zapisnik |
|---|---|---|
| Poskusite povečati omejitev iz računa samo za branje. | Račun lahko prebere omejitev. Poskus spremembe je zavrnjen. Odobrena omejitev ostaja aktivna. | Uporabljena povezava, privilegiji računa, odziv in aktivna omejitev pred in po preskusu. |
| Zamenjajte motorni krmilnik pri B. Poskusite naložiti datoteko iz A, nato pa ponovno zaženite postajo B. | B je zavrnila datoteko. Gibanje, ki zahteva spremljanje hitrosti, ostane blokirano, dokler ni sprejeta pravilna datoteka, tudi po ponovnem zagonu. | Identifikator postaje, identifikator datoteke, razlog za zavrnitev in stanje stroja po ponovnem zagonu. |
| Z nameščeno pravilno datoteko prekoračite omejitev pri B med nadzorovanim preskusom. | Varnostna funkcija sproži ustavitev. Stroj doseže mirovanje v času, določenem v varnostnih zahtevah. | Datotečna različica, način delovanja, obremenitev, izmerjena hitrost in izmerjen čas zaustavljanja v primerjavi s specifikacijo. |
Urejanje recepta lahko odklene tudi vrata
Časovnik natančno odmeri šest minut. Površina težjega obdelovanca je lahko še vedno prevroča za dotik. Če receptura hkrati odklene vrata, lahko krajši cikel pri ročnem odvzemu povzroči opeklino.
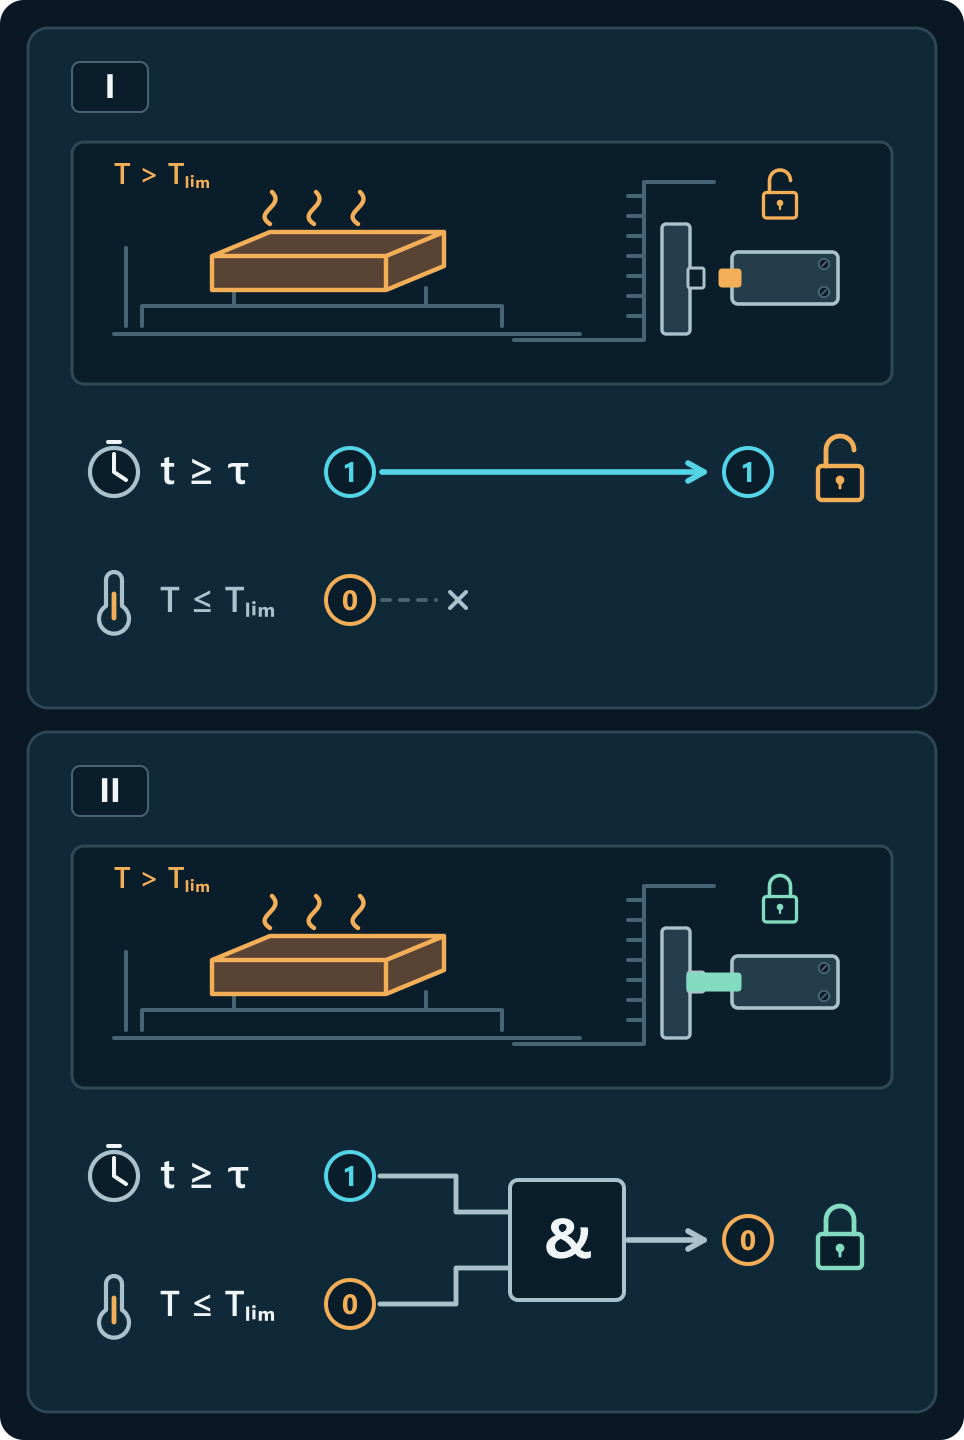
1.A–1.D. Proizvodni račun omogoča spremembo časa hlajenja z dvanajstih minut na šest. Originalni stroj nima merjenja temperature. Težji obdelovalec lahko še vedno zažge operaterja med ročnim raztovarjanjem. Spreminjanje časa cikla ne sme odkleniti zaščitnih vrat, medtem ko površinska temperatura presega odobreno mejo.
2.A–2.C. Sam iztek časa ne odklene več vrat: potrebna je tudi neodvisna potrditev temperature. Proizvodnja lahko spreminja čas cikla, prag in merilni popravek pa samo pooblaščeni servis. Če veljavne meritve ni, ostanejo vrata zaklenjena. Po menjavi tipala tehnik blizu praga za odklepanje odčitek primerja z neodvisno meritvijo na površini obdelovanca.
Načrtovanje samo s časovnikom je mogoče, če proizvajalec vzpostavi in varuje varen minimalni čas hlajenja za vse dovoljene obdelovance, začetne temperature in pogoje hlajenja.
Kaj zahteva uredba EU o strojih
Uredba o strojih (EU) 2023/1230 se običajno uporablja od 20. januarja 2027. Zajema programsko in podatkovno programsko opremo, ki je kritična glede varnosti, ustrezno strojno opremo, s katero je mogoče dostopati, in odpornost nadzornih sistemov proti razumno predvidljivim zlonamernim dejanjem. Obravnava tudi identifikacijo programske opreme, ki je pomembna za varnost, in dokaze o intervencijah. Ureditev strojev, programska oprema in podatki.
Priloga ZZ k osnutku prEN 50742:2025 opredeljuje zahteve, zajete v osnutku: Priloga III, točka 1.1.9 in nekateri deli točke 1.2.1 Uredbe. Proizvajalec lahko uporabi osnutek kot tehnično specifikacijo. V skladu s členom 20 skladnost z usklajenim standardom predpostavlja skladnost le v okviru uporabe navedbe, objavljene v Uradnem listu EU. Preverite izdajo, pokritost, omejitve in ustrezen postopek ugotavljanja skladnosti.
Kaj dodatno zahteva akt o kibernetski odpornosti?
Kopiranje recepture lahko razkrije poslovno skrivnost, ne da bi se temperatura obdelovanca spremenila. Če je stroj izdelek z digitalnimi elementi, za katerega velja CRA, je treba oceniti tudi to tveganje za podatke. Preskus varovala je dokaz za obe oceni le glede tega, kar je bilo dejansko preverjeno.
Akt o kibernetski odpornosti (CRA) določa obveznosti že pri načrtovanju izdelka. V obdobju podpore mora proizvajalec obravnavati ranljivosti in zagotoviti potrebne varnostne posodobitve. Obveznost poročanja o aktivno izkoriščanih ranljivostih in resnih incidentih, ki vplivajo na varnost izdelka, velja od 11. septembra 2026. Večina določb se bo uporabljala od 11. decembra 2027.
Smernice Komisije z dne 27. julija 2026 pojasnjujejo, kdaj se lahko proizvajalec v prehodnem obdobju sklicuje na certifikat o EU-pregledu tipa ali odločitev o odobritvi po uredbi o strojih. To velja le za že ocenjena in zajeta tveganja, dokler je dokument veljaven, najdlje pa do 11. junija 2028. Druga tveganja, ki jih zajema CRA, je treba oceniti posebej.
Viri in reference
- prEN 50742:2025. Angleški osnutek za javno obravnavo. Navedbe se nanašajo na to izdajo. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Ocena tveganja na področju stroja in terminologija. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Sistemi za nadzor, povezani z varnostjo, in industrijska kibernetska varnost. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- Uredba EU o strojih in njen popravek · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Akt o kibernetski odpornosti in smernice Evropske komisije (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.