À la réception, l’ouverture du protecteur arrêtait les mâchoires de soudage. Six mois plus tard, la maintenance remplace l’automate et recharge la sauvegarde. Le prochain opérateur aura-t-il encore le temps de dégager le film sans se faire écraser les doigts ? C’est sur cette question de machine que commence l’analyse cyber.
Le projet européen prEN 50742:2025 part de l’appréciation du risque selon l’ISO 12100. Le constructeur recherche ensuite comment une intervention, volontaire ou accidentelle, pourrait compromettre la mesure qui protège la personne. Le bourrage de film, le réglage du guide et le déchargement à chaud donnent trois points de départ très différents.
Sur quelle protection l’opérateur compte-t-il ?
Qui met une main à l'intérieur de la machine, et qu'est-ce qui empêche les blessures pendant cette tâche? Changer un programme peut vaincre une mesure de protection. La source physique du danger est le mécanisme de déplacement. L'ISO 12100 couvre les situations dangereuses et/ou les événements dangereux. Décrire un événement séparé lorsque cela aide à expliquer la séquence d'accident. Les dangers prévisibles sans lien avec une seule tâche doivent également être pris en considération.
Relier l’appréciation du risque au travail réel de l’opérateur.
Avec le technicien de maintenance, suivez le schéma électrique jusqu’au variateur. D’où viennent ses paramètres après un remplacement ? Qui peut brancher un ordinateur ? Une connexion ouverte le temps d’un dépannage peut modifier le comportement de la machine pour des années.
Deux façons de répondre aux exigences du projet
Dans l’approche A, le constructeur applique le processus et les exigences produit du projet. L’approche B reprend EN IEC 62443-4-1 pour le développement. Les tableaux 3 et 4 précisent les exigences d’EN IEC 62443-3-3 pour le système, d’EN IEC 62443-4-2 pour les composants, ainsi que les niveaux de capacité (SL-C). L’appréciation du risque machine, la protection contre l’altération et les informations pour l’utilisation restent communes aux deux voies.
Deux prises Ethernet identiques peuvent donner des accès très différents : l’une ne dessert qu’un écran, l’autre permet de relever une limite de vitesse. Suivez la liaison jusqu’à la fonction concernée.
Quatre décisions et leurs dossiers
- 1.A Qui peut brancher un ordinateur sur l’armoire, à quel moment et avec quels droits ? Précisez ce qui relève du constructeur et ce que l’exploitant doit garantir sur place.
- 1.B Consignez la menace et son chemin : par la prise USB, un technicien peut charger une ancienne version du programme qui commande les mâchoires.
- 1.C Le fichier est accessible avec l’outil de maintenance. Si les mâchoires se referment pendant le débourrage, l’opérateur risque de se faire écraser les doigts. Une seconde protection utilise-t-elle les mêmes données ?
- 1.D Si la protection suffit, consignez pourquoi. Sinon, inscrivez la menace dans la liste des points à traiter et définissez un essai : la tentative d’écriture depuis le compte de diagnostic doit échouer.
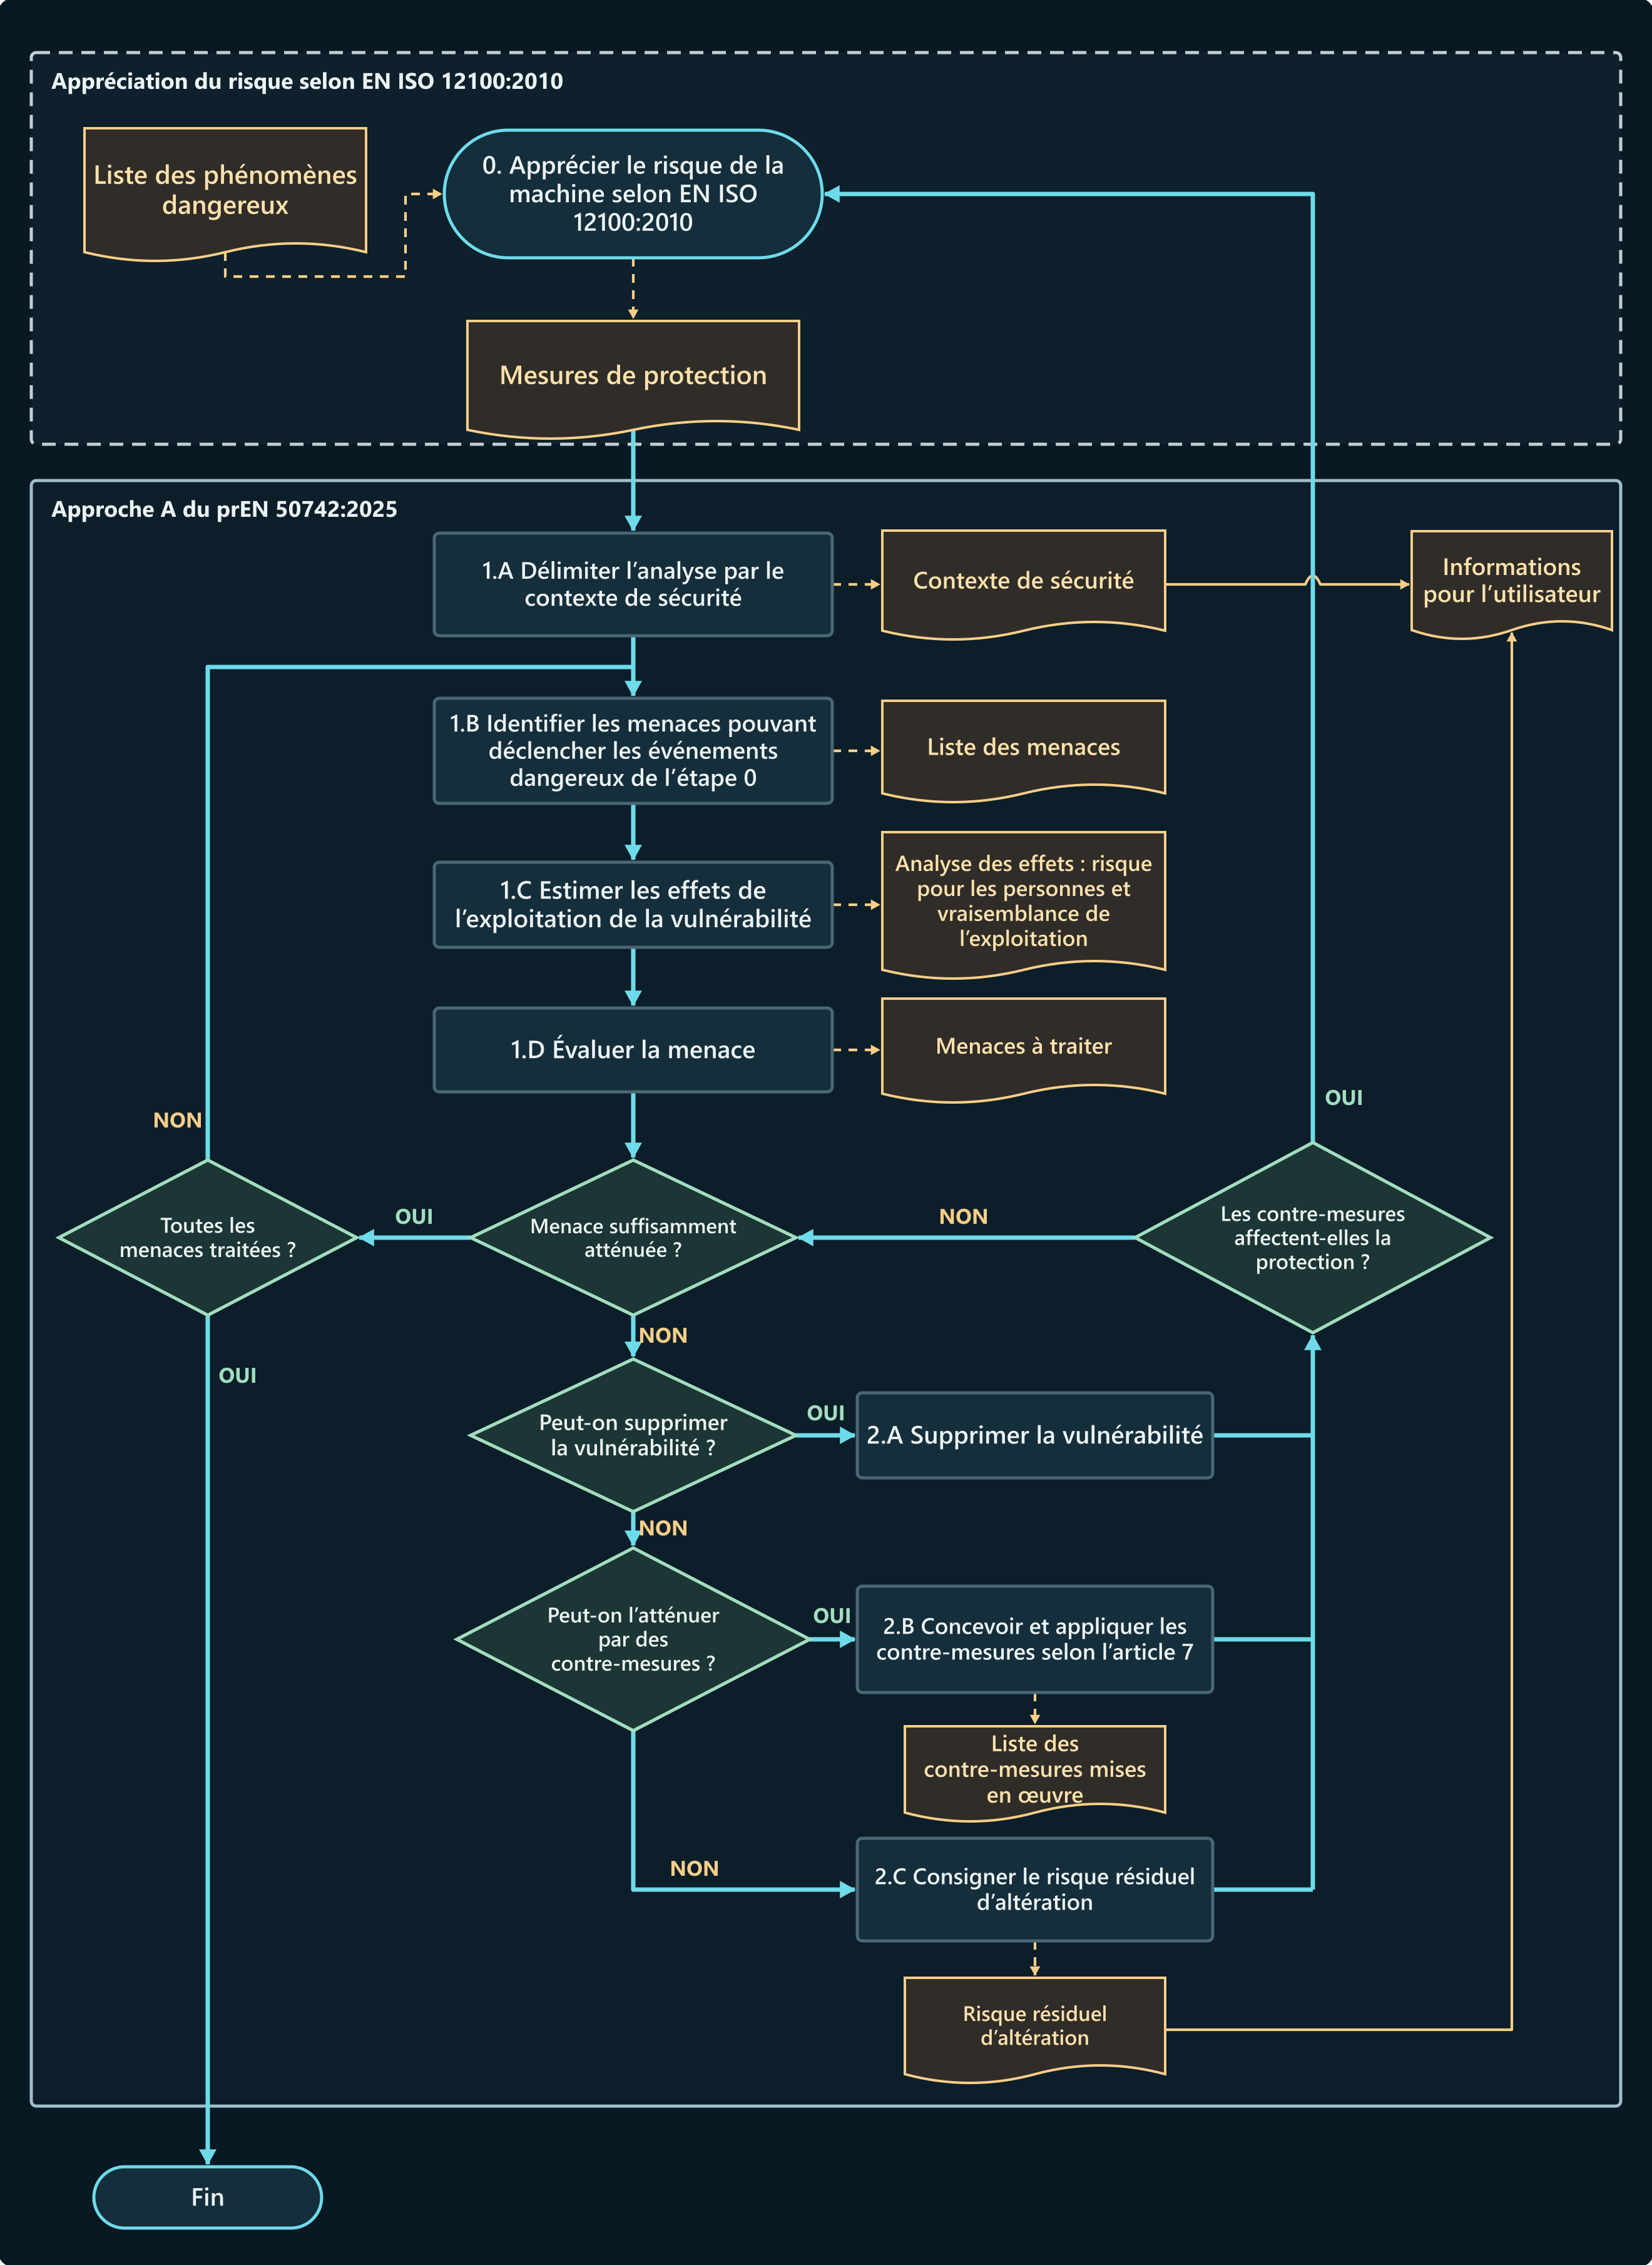

Le schéma du projet anglais emploie « safety measures ». L’ISO 12100:2010 dit « protective measure » et le projet ISO/DIS 12100.3 privilégie « risk reduction measure ». Les termes français employés ici expliquent le texte d’enquête de 2025.
Déterminer la protection nécessaire pour chaque fonction de sécurité
Dans l’approche A, le constructeur détermine et consigne un niveau SRSL (Safety-related Security Level) pour chaque fonction de sécurité identifiée. L’annexe B propose une méthode de sélection. Pour l’appliquer, examiner la fonction et chacune des interfaces par lesquelles elle peut être affectée. Une autre méthode demande elle aussi de justifier le niveau retenu.
AP = (EL × WoO) + AC
- EL Donnez à la connexion un score d'exposition. À l'intérieur d'une zone de confiance: 0 points. Accès physique à la machine: 2 points. Réseau industriel local: 5 points. Réseau d'usine plus large: 16 points. Réseau externe non fiable: 24 points. Si la connexion relie deux zones différentes, prenez l'exposition plus élevée.
- WoO. Le facteur concerne l’ensemble de la machine. Accès rare ou sous surveillance constante : 0,6 ; accès occasionnel et prévisible, moyennement contrôlé : 0,8 ; occasions régulières et peu contrôlées : 0,9 ; accès fréquent ou sans restriction : 1.
- AC Évaluer les connaissances et les compétences nécessaires. Connaissances approfondies et compétences avancées: 1 point. Connaissances modérées et compétences spécialisées: 2 points. Connaissances modérées et compétences intermédiaires: 3 points. Connaissances de base et outils simples: 4 points. Un changement plus facile donne un score plus élevé.
Le score reflète la facilité avec laquelle une vulnérabilité pourrait être exploitée. Le calcul ne nécessite pas d'estimation de la probabilité que quelqu'un cible cette usine. Dans l'exemple du projet, la connexion entre deux systèmes de contrôle s'étend sur EL1 et EL2. Utilisez 5 points pour une exposition plus élevée. L'accès est modérément restreint. Les compétences de base suffisent pour changer la valeur.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Score | Potentiel d'attaque | Faible gravité, par exemple une blessure réversible | Grande gravité, par exemple une blessure irréversible |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Le projet réserve SRSL0 à un système de sécurité complètement isolé. Une prise de programmation qui permet de réécrire le logiciel empêche de conclure à SRSL0 sur la seule base du score.
Une limitation de vitesse qui peut être modifiée sur le réseau d'usine
Lors du réglage, la porte de protection est ouverte. Le contrôleur moteur surveille la vitesse de l'axe de la machine en mouvement. La limite peut être changée à partir du réseau d'usine plus large (EL3). L'accès est activé une fois par mois sous surveillance modérée. Les compétences de base suffisent pour entrer une nouvelle valeur.
(16 × 0,8) + 4 = 16,8 → AP3
Le score de 16,8 place cette connexion en AP3. Si le chariot peut laisser une séquelle irréversible à la main du régleur, le tableau conduit à SRSL3. Pour une conséquence de faible gravité dûment justifiée, la même ligne conduit à SRSL2. C’est le travail au niveau du guide qui départage les deux.
Sur le banc d’essai, modifier un message en direction du variateur, puis rejouer un ancien message valide. À SRSL3, le protocole cryptographique doit détecter et rejeter les deux. Vérifier séparément les droits d’écriture en tentant de relever le seuil depuis un compte de diagnostic, puis relire le seuil actif.
| Question de conception | Exigences choisies dans l'approche A |
|---|---|
| Qui peut intervenir ? | Aux niveaux SRSL1 et SRSL2, le système authentifie l’utilisateur, le processus ou l’appareil, puis vérifie son droit d’intervenir. Au niveau SRSL3, il authentifie chaque entité individuellement et vérifie le droit correspondant à l’action demandée. |
| Quand vérifier l’intégrité ? | Au démarrage au niveau SRSL1 ; au démarrage puis périodiquement en fonctionnement au niveau SRSL2. Au niveau SRSL3, ces deux vérifications sont cryptographiques. |
| Que doit détecter le récepteur ? | Aux niveaux SRSL1 et SRSL2, il vérifie l’intégrité des données échangées. Au niveau SRSL3, le protocole cryptographique doit aussi détecter et rejeter les messages modifiés ou rejoués. |
| Que vérifier à l’installation ? | Aux niveaux SRSL2 et SRSL3, vérifier l’authenticité des logiciels et données de configuration critiques, par exemple au moyen d’une signature numérique. La disposition correspondante ne l’exige pas au niveau SRSL1. |
Le niveau de performance requis (PLr) exprime la réduction de risque nécessaire de la fonction de sécurité. Le PL obtenu décrit la fiabilité de cette fonction. Son SRSL détermine, entre autres, comment le système doit protéger la limite de vitesse contre les changements non autorisés.
Éliminer la vulnérabilité ou protéger l'accès qui doit rester
Le constructeur cherche d’abord à supprimer la vulnérabilité (2.A). Si l’accès doit rester, il met en œuvre les contre-mesures prévues à l’article 7 (2.B). Il documente le risque d’altération qui subsiste et précise les précautions à prendre par l’utilisateur (2.C).
Un scellé sur le couvercle de la carte mémoire permet de constater une ouverture. Pour SRSL1 à SRSL3, le projet demande de pouvoir détecter une intervention physique. Le scellé indique où chercher. La lecture du programme actif dira ce qui a changé. Une écriture par le réseau peut laisser le scellé intact.
La machine doit recueillir automatiquement les traces des interventions concernées. Lorsqu’une trace numérique n’est pas raisonnablement réalisable, le projet exige une trace matérielle ; la notice indique où la trouver et comment l’interpréter. Dans le journal numérique, le type d’intervention et un horodatage ou un compteur permettent de rapprocher les événements. La suppression du journal doit elle-même laisser une trace. Le journal est protégé contre l’altération et son éventuel effacement suit une procédure autorisée. Les versions et la configuration pertinentes doivent pouvoir être identifiées sur demande.
Le règlement sur les machines impose de maintenir la journalisation des interventions et des versions pendant cinq ans après tout chargement de logiciel de sécurité effectué après la mise sur le marché ou la mise en service. L’approche A du projet précise autre chose : l’enregistrement doit être actif au plus tard à la mise en service, et les données de chaque intervention doivent être conservées pendant au moins cinq ans.
Avant le test, définissez le changement à tenter, la réponse attendue et les conditions de redémarrage. Enregistrer la configuration, les droits d'accès et la réponse réelle. Si une contre-mesure retarde un arrêt, répétez l'évaluation de sécurité pertinente et mesurez le temps d'arrêt sous charge.
Trois rubriques pour la documentation technique
La machine d'emballage est fondée sur l'annexe C du projet. Les conditions de service, l'axe de la machine et la station de refroidissement sont des exemples d'ingénierie avec leurs propres hypothèses et critères d'acceptation.
Ensacheuse : dégager la pellicule après un remplacement d’automate
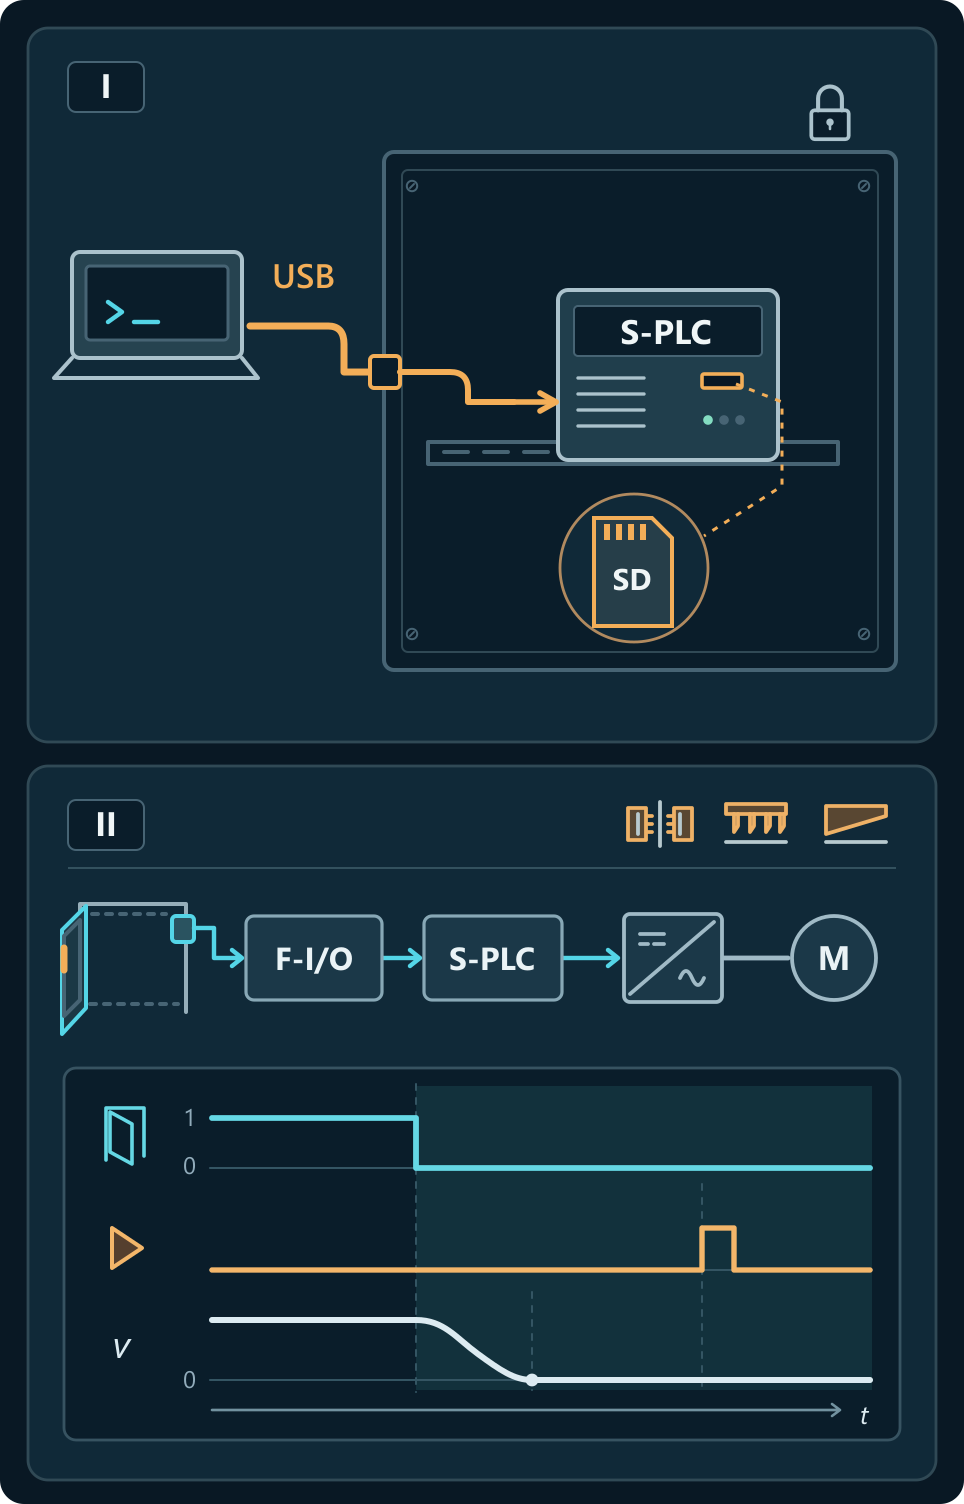
1.A–1.B. Le contrôleur de sécurité et sa carte mémoire se trouvent à l'intérieur d'une armoire électrique verrouillée. La prise USB sur la porte permet à un technicien de maintenance de charger un logiciel sans se connecter individuellement. La mauvaise version pourrait permettre un mouvement dangereux même lorsque la porte de protection est ouverte.
1.C–1.D. Le technicien a besoin d'accéder à la prise USB, à l'outil de programmation et à une machine arrêtée. Le prochain opérateur qui enlève le film plastique pourrait subir des blessures d'écrasement aux doigts. Essayez une écriture non autorisée et vérifiez la version active du programme. Testez également si l'ouverture de la porte de protection arrête les mécanismes de thermoscellage, de poinçonnage et de coupe et empêche le redémarrage inattendu.
2.A–2.C. Retirez la prise USB externe et son câble. Gardez un connecteur de programmation à l'intérieur de l'armoire électrique pour un entretien autorisé. L'accès diagnostique permet la lecture uniquement. Un ordinateur sans surveillance avec une session de maintenance active permet toujours des modifications. Terminez la séance avant de partir. Si une intervention est suspectée, arrêtez d'utiliser la machine jusqu'à ce que le programme et le dispositif de verrouillage du protecteur aient été testés. Pour les modifications à distance apportées au logiciel d'application lié à la sécurité, la norme ISO 13849-1 traite également de la validation des fonctions affectées sur place.
La sauvegarde de A arrive sur le variateur de B
Au poste A, le régleur reste derrière le protecteur. Au poste B, il ouvre la porte pour régler le guide. Les deux variateurs portent la même référence, mais B exige une vitesse plus basse. Un fichier signé pour A reste le mauvais fichier pour B.
1.A–1.D. Les deux stations ont des contrôleurs de moteur identiques. Un technicien agréé peut charger le fichier de configuration authentique de A à B. La limite supérieure n'augmente pas elle-même la vitesse. Si la vitesse réelle dépasse la limite correcte pour B mais reste inférieure à la limite pour A, la fonction de sécurité permet un mouvement dangereux. La station B doit rejeter le fichier de A. Le mouvement nécessitant une surveillance de la vitesse doit rester bloqué après le redémarrage jusqu'à ce que B accepte les paramètres corrects.
2.A–2.C. Après remplacement du variateur, B doit accepter sa propre configuration et refuser celle de A, même signée. Pour cela, le système contrôle la signature et compare l’identifiant de station à une référence protégée conservée hors du variateur. Une personne habilitée peut encore valider une valeur erronée pour B. Avant remise en service, le technicien relit la limite active et provoque un dépassement contrôlé sur le banc d’essai.
Deux canaux sains peuvent surveiller le même paramètre incorrect. Si le contrôleur principal envoie des paramètres au contrôleur du moteur au démarrage, vérifiez également la configuration stockée dans le contrôleur principal. Comment les catégories de systèmes de contrôle affectent le comportement des pannes.
| Essai de réception | Résultat attendu | À consigner dans le procès-verbal |
|---|---|---|
| Essayez d'augmenter la limite à partir d'un compte en lecture seule. | Le compte peut lire la limite. La tentative de changement est rejetée. La limite approuvée reste active. | Connexion utilisée, privilèges de compte, réponse et limite active avant et après le test. |
| Remplacez le contrôleur du moteur en B. Essayez de charger le fichier à partir de A, puis redémarrez la station B. | B rejette le fichier. Le mouvement nécessitant une surveillance de la vitesse reste bloqué jusqu'à ce que le fichier correct soit accepté, y compris après le redémarrage. | Identifiant de la station, identifiant de fichier, raison de rejet et état de la machine après le redémarrage. |
| Avec le bon fichier installé, dépassez la limite à B lors d'un test contrôlé. | La fonction de sécurité déclenche un arrêt. La machine s’immobilise dans le délai spécifié dans les exigences de sécurité. | Version de fichier, mode de fonctionnement, charge, vitesse mesurée et temps d'arrêt mesuré par rapport à la spécification. |
L’édition d’une recette peut également déverrouiller une porte
Le chronomètre a bien compté six minutes. La pièce lourde sortie du four est pourtant trop chaude pour être prise à la main. Si la recette commande à la fois le cycle et le déverrouillage, une simple correction de temps devient une modification de la protection.
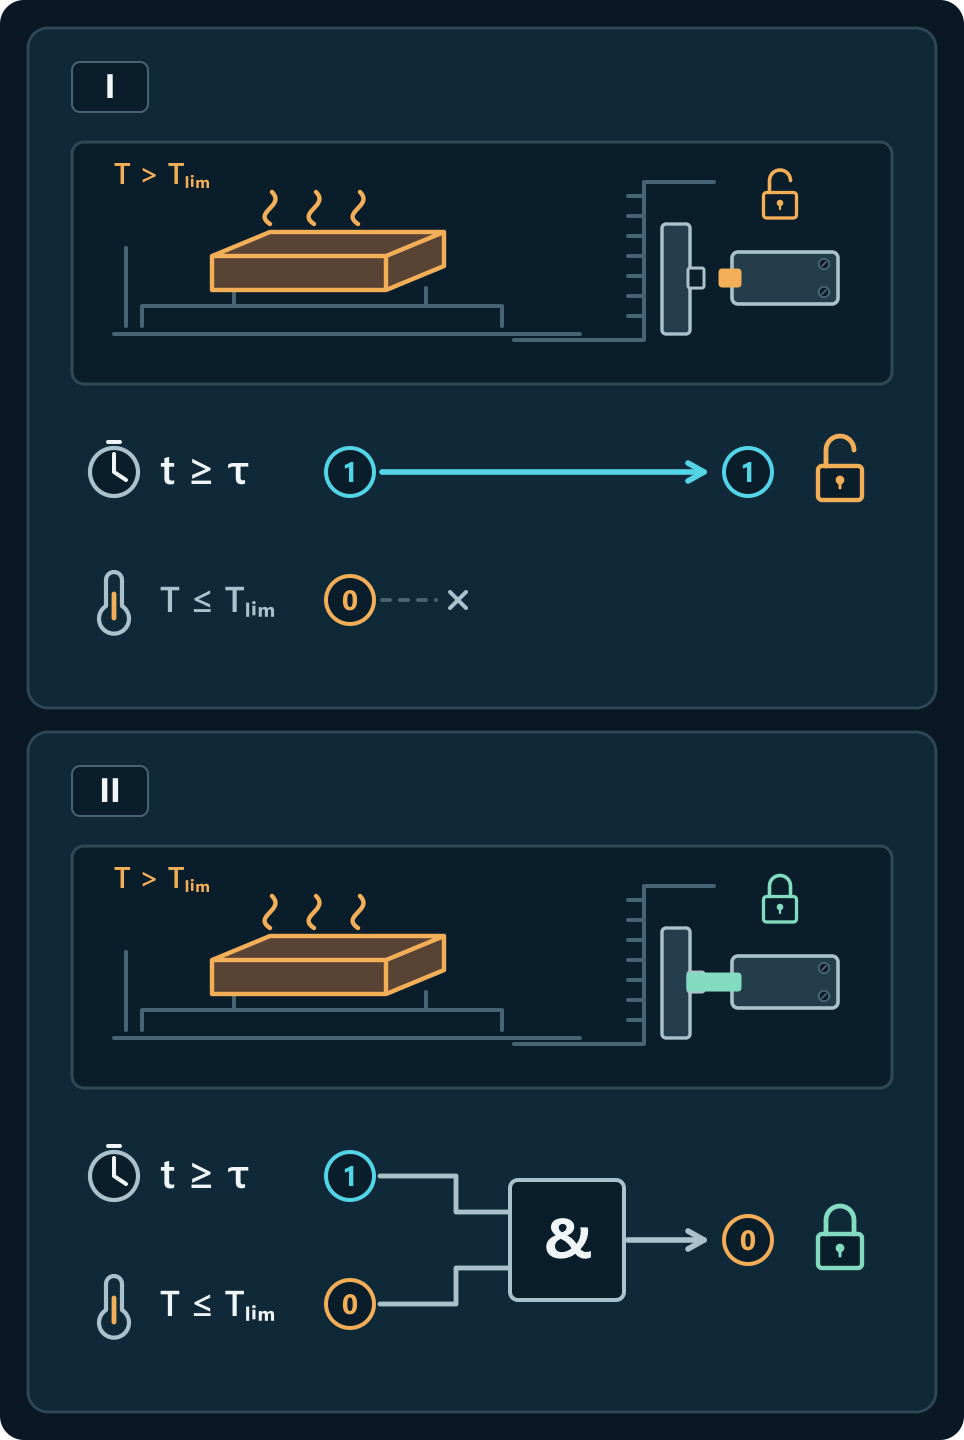
1.A–1.D. Le compte de production permet un changement de temps de refroidissement de douze minutes à six. La machine d'origine n'a pas de mesure de température. Une pièce plus lourde peut encore brûler l'opérateur lors du déchargement manuel. Le changement de temps de cycle ne doit pas déverrouiller la porte de protection alors que la température de surface dépasse la limite approuvée.
2.A–2.C. Le temps écoulé ne suffit plus à déverrouiller le protecteur : la température doit aussi être confirmée par une mesure indépendante. La production règle la durée du cycle ; seul le service habilité modifie le seuil ou la correction de mesure. Sans mesure valide, le protecteur reste verrouillé. Après remplacement du capteur, le technicien compare l’indication à une mesure indépendante à la surface de la pièce, près du seuil, avant d’autoriser la prise en main.
Une conception utilisant une minuterie seule est également possible si le fabricant établit et protège un temps de refroidissement minimum sûr pour toutes les pièces autorisées, les températures de démarrage et les conditions de refroidissement.
Ce que demande le règlement européen sur les machines
Le règlement sur les machines (UE) 2023/1230 s'applique généralement à partir du 20 janvier 2027. Il couvre les logiciels et les données critiques pour la sécurité, le matériel pertinent par lequel ils peuvent être consultés, et la résilience des systèmes de contrôle contre les actions malveillantes raisonnablement prévisibles. Il traite également de l'identification de logiciels pertinents pour la sécurité et de la preuve d'interventions. Règlement sur les machines, logiciels et données.
L'annexe ZZ du projet prEN 50742:2025 identifie les exigences couvertes par le projet: annexe III, point 1.1.9 et certaines parties du point 1.2.1 du règlement. Un fabricant peut utiliser un projet comme spécification technique. En vertu de l'article 20, le respect d'une norme harmonisée ne prévoit une présomption de conformité que dans le cadre de la référence publiée au Journal officiel de l'UE. Vérifiez l'édition, la couverture, les restrictions et la procédure d'évaluation de la conformité applicable.
Ce que le règlement sur la cyberrésilience ajoute
Copier la recette peut révéler un secret industriel sans changer la température de la pièce. Si la machine est un produit comportant des éléments numériques relevant du CRA, il faut aussi examiner ce risque pour les données. L’essai du protecteur reste utilisable dans les deux évaluations, pour ce qu’il a effectivement vérifié.
Le règlement sur la cyberrésilience (CRA) s’applique dès la conception du produit. Pendant la période d’assistance, le fabricant traite les vulnérabilités et fournit les mises à jour de sécurité nécessaires. L’obligation de notifier les vulnérabilités activement exploitées et les incidents graves touchant à la sécurité du produit s’applique depuis le 11 septembre 2026. L’essentiel du règlement s’appliquera à partir du 11 décembre 2027.
Les orientations de la Commission du 27 juillet 2026 précisent dans quels cas le fabricant peut s’appuyer sur une attestation d’examen UE de type ou une décision d’approbation délivrée au titre du règlement sur les machines. Pendant la transition, seuls les risques déjà évalués et couverts sont concernés, dans la limite de validité du document et au plus tard jusqu’au 11 juin 2028. Les autres risques relevant du CRA restent à évaluer.
Sources et références
- prEN 50742:2025. Texte anglais soumis à enquête. Les références ci-dessous portent sur cette édition. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Évaluation des risques de la machine et terminologie. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Systèmes de commande relatifs à la sécurité et cybersécurité industrielle. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- Règlement sur les machines et rectificatif · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Règlement sur la cyberrésilience et orientations de la Commission européenne (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.