« Deux contacteurs et un relais de sécurité, donc catégorie 3. » Dans l’armoire, tout semble cohérent. Sur la liste d’achats aussi. Puis un contacteur reste soudé, et la belle logique doit enfin prouver ce qu’elle vaut.
L’opérateur ouvre le protecteur du convoyeur. La commande coupe la bobine de K1, mais ses contacts sont soudés. Le moteur reste alimenté. L’ordre était correct. Le contacteur ne l’a simplement pas exécuté. Un second contacteur peut encore couper l’énergie. La surveillance peut détecter la défaillance et interdire le redémarrage. Tout dépend de la conception réelle du circuit.
Écrire « catégorie 3 » dans le dossier est la partie la plus facile. Les Catégories de sécurité définies par ISO 13849-1 décrivent la résistance d’un sous-système aux défauts et son comportement après leur apparition. La différence entre B, 1, 2, 3 et 4 se comprend très bien avec une seule mission : couper l’alimentation d’un entraînement, y compris lorsqu’un élément du circuit tombe en panne. À la réception, tout système intact sait faire bonne impression. Les catégories commencent à parler lorsque le système ne l’est plus.
D’abord la mission, ensuite les appareils dans l’armoire
L’opérateur doit reprendre une pièce. Le convoyeur doit s’arrêter avant qu’il puisse atteindre la zone dangereuse, puis rester arrêté tant que le protecteur est ouvert. Le concepteur tire ces exigences de l’évaluation des risques selon ISO 12100, puis les consigne dans la spécification des exigences de sécurité — SRS.
La fonction de sécurité complète comprend la détection de l’ouverture du protecteur, la décision de la commande et la coupure de l’entraînement. Chacune de ces parties peut constituer un sous-système. Dans les variantes qui suivent, seul le sous-système de sortie change : contacteurs, câblage et surveillance. Sa sous-fonction consiste à interrompre l’alimentation du moteur.
Un contacteur agit comme un interrupteur commandé électriquement. La tension appliquée à sa bobine ferme les contacts de puissance qui alimentent le moteur. Lorsque la bobine n’est plus alimentée, un appareil intact ouvre ces contacts. Leur soudage lui retire précisément cette capacité.
Avec deux contacteurs K1 et K2, le courant du moteur traverse successivement les deux appareils. L’ouverture de l’un ou de l’autre interrompt le circuit. Chaque appareil, avec sa propre commande, constitue une voie indépendante de coupure : un canal.
Catégorie B : K1 reste soudé, l’alimentation reste présente
Un seul contacteur K1 coupe l’entraînement. À l’ouverture du protecteur, la commande désactive la bobine, les contacts s’ouvrent et le moteur n’est plus alimenté. Cela peut parfaitement fonctionner pendant des milliers de cycles.
Lors d’une mise sous tension suivante, les contacts se soudent. Le convoyeur continue de tourner ; l’opérateur ne remarque encore rien. Il ouvre le protecteur. La tension de bobine disparaît, mais le courant continue de circuler vers le moteur. Aucun second élément ne peut interrompre le circuit. Une seule défaillance retire au sous-système sa capacité de coupure.
Si le fil de bobine s’était rompu, le contacteur intact serait retombé. Mais c’est une autre défaillance, avec un autre effet. La formule « en cas de panne, le contacteur retombe » fonctionne très bien tant que son auteur choisit lui-même la panne.
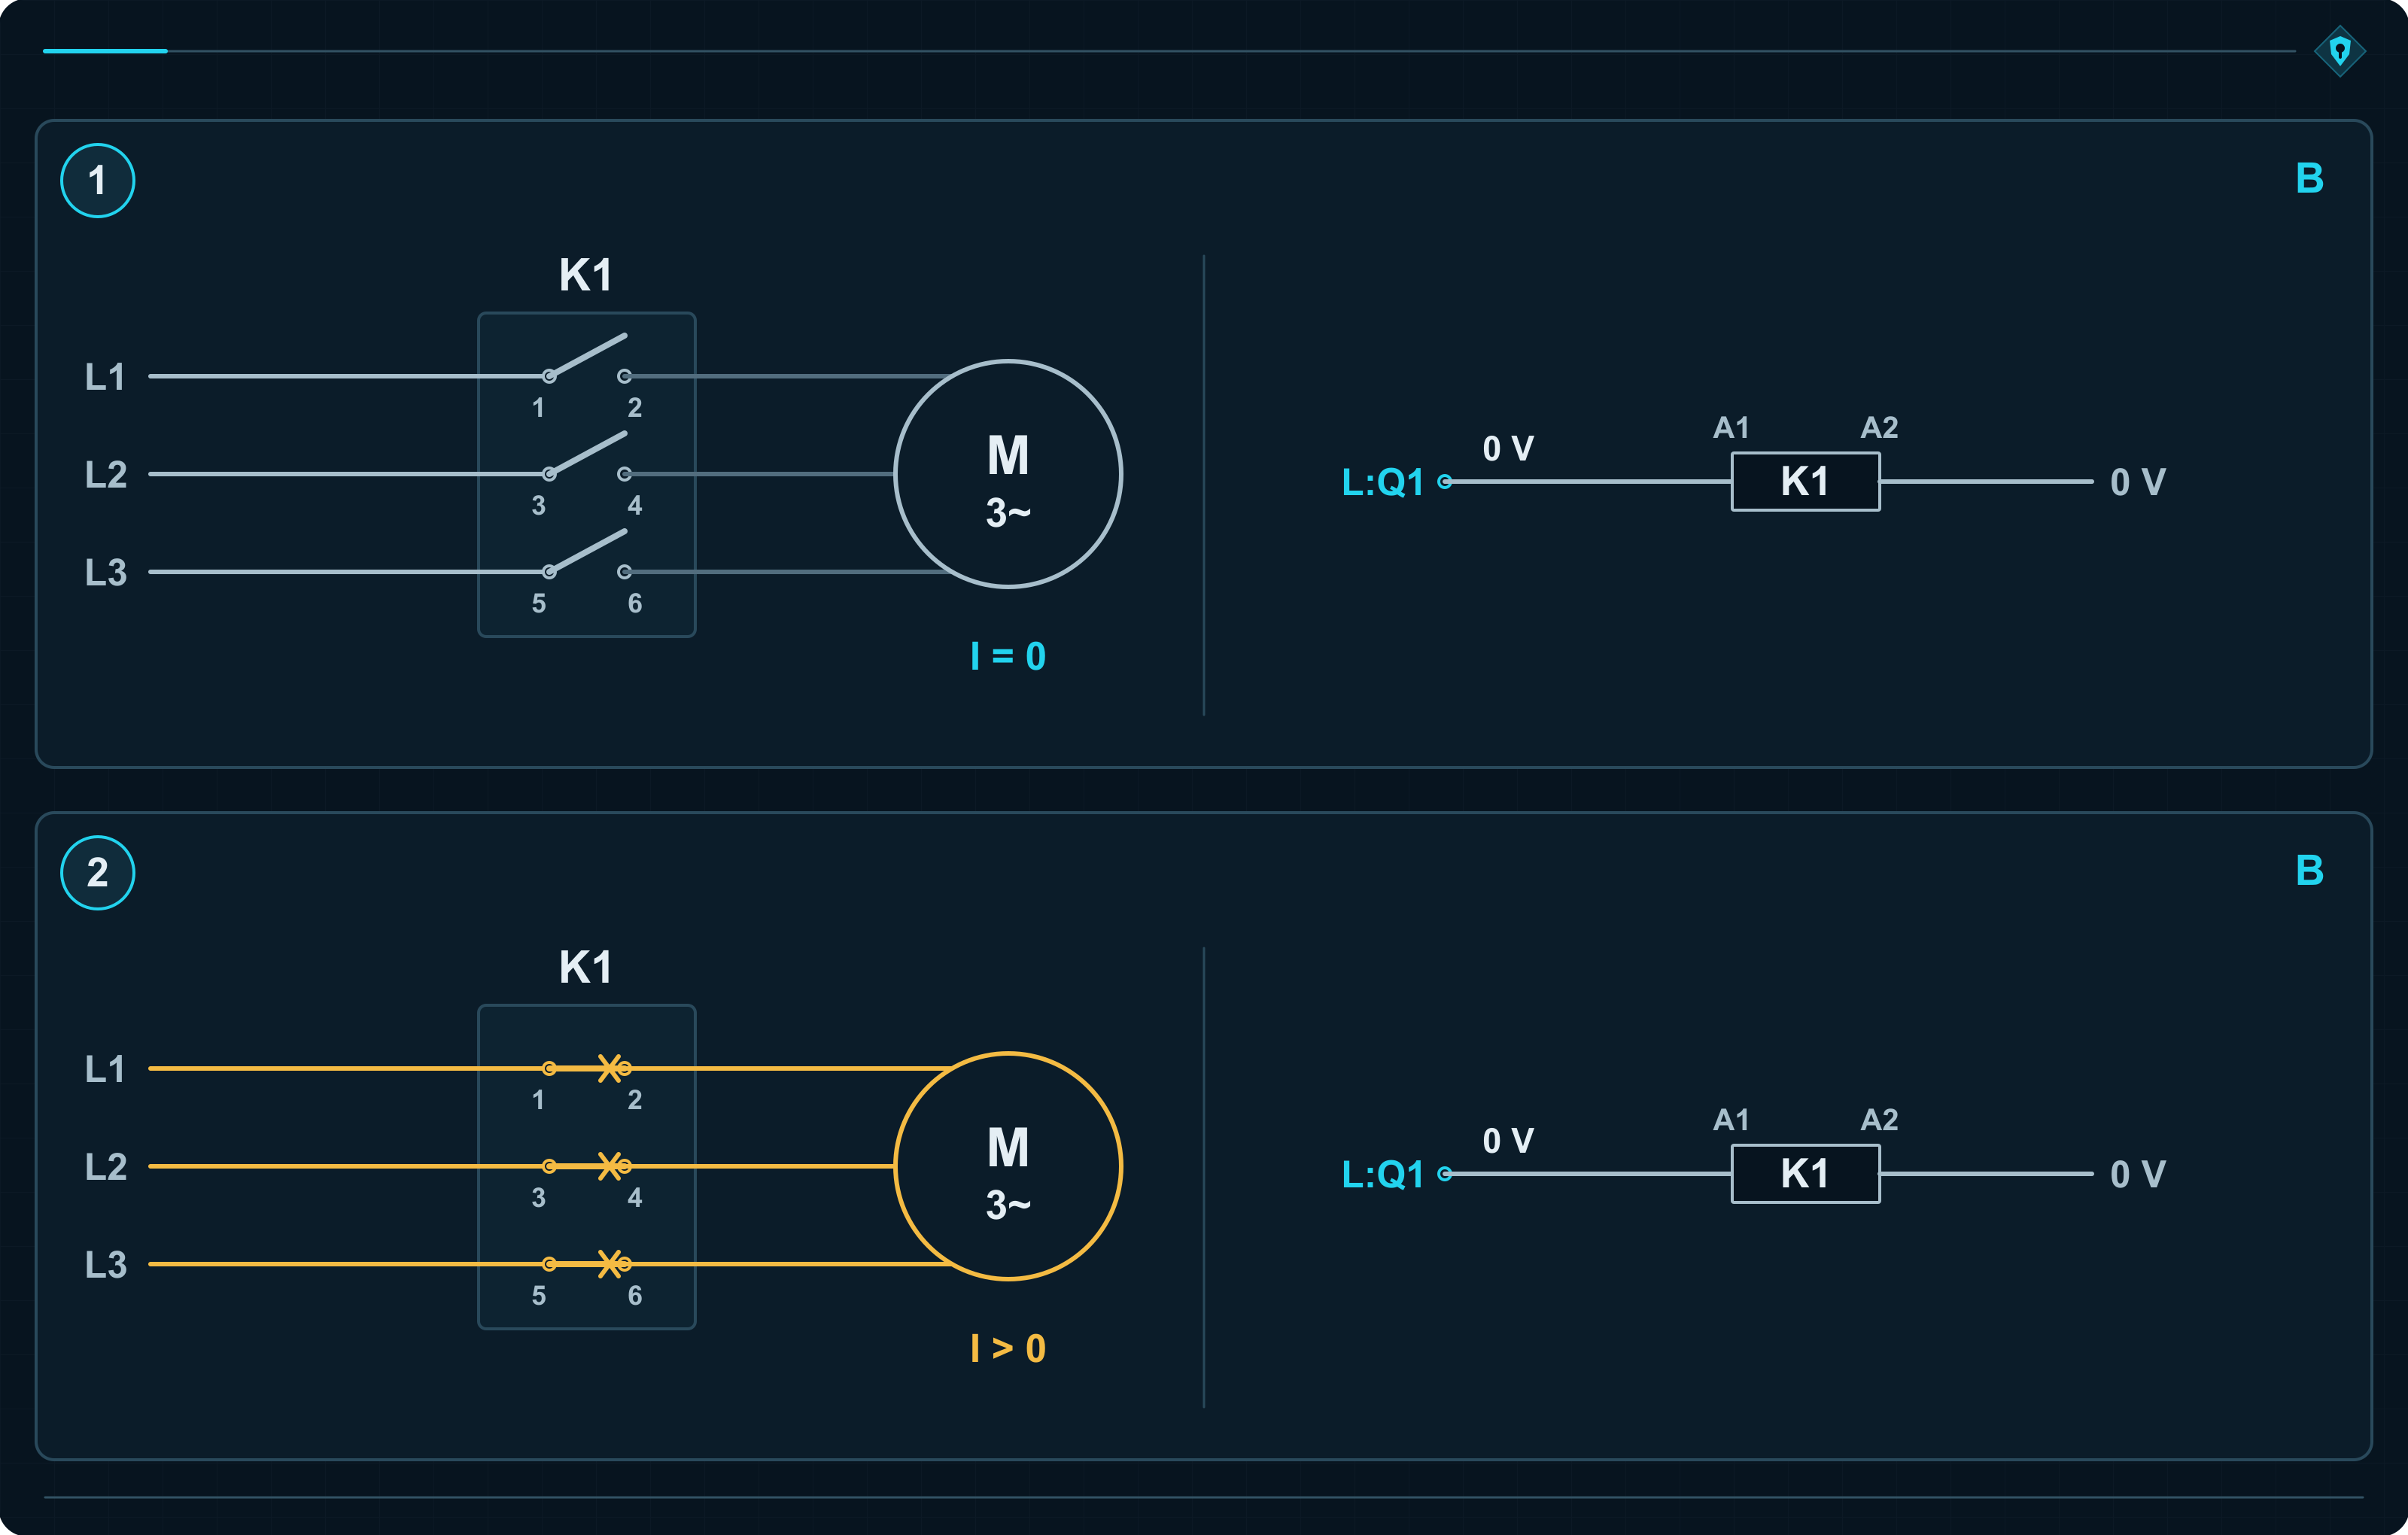
La catégorie B impose les principes fondamentaux de sécurité et un choix des composants adapté aux conditions réelles. Le contacteur doit supporter la charge, la fréquence de commutation et la température de l’armoire. La lettre B n’autorise pas à installer ce qui restait sur l’étagère du magasin.
Quand la catégorie B donne-t-elle PL a ou PL b ?
Deux circuits visuellement identiques peuvent présenter des fréquences de défaillance dangereuse très différentes. Un contacteur démarre un moteur une fois par poste. Un autre commute à chaque pièce. Même référence, nombre de manœuvres radicalement différent.
Le concepteur tient compte de l’endurance de l’appareil et du fonctionnement réel de la machine. Il détermine le MTTFD, c’est-à-dire le temps moyen avant défaillance dangereuse. Plus cette valeur est élevée, plus ces défaillances sont statistiquement rares. Tous les éléments dont la défaillance pourrait empêcher le canal de couper l’énergie doivent être intégrés au calcul.
| MTTFD du canal | PFH — fréquence moyenne de défaillance dangereuse par heure | PL atteint |
|---|---|---|
| 10 ans | 1,14 × 10⁻⁵ 1/h | PL a |
| 12 ans | 9,51 × 10⁻⁶ 1/h | PL b |
| 20 ans | 5,71 × 10⁻⁶ 1/h | PL b |
À 10 ans, le résultat est PL a. À 12 ans, il passe déjà à PL b parce que le PFH tombe sous 10⁻⁵ 1/h. La fiabilité change ; le comportement après soudage des contacts, lui, ne change pas.
Le MTTFD reste un paramètre statistique. Une valeur de « 20 ans » n’est ni une garantie de vingt ans ni une date de remplacement. Cette échéance dépend des conditions et des limites d’utilisation du composant.
Ces chiffres concernent uniquement le sous-système de sortie. Pour la fonction complète, il faut additionner les PFH de l’entrée, de la logique et de la sortie. Le résultat est comparé aux intervalles de PL et reste également limité par le PL le plus faible des sous-systèmes. Une sortie PL b peut donc participer à une fonction qui n’atteint finalement que PL a.
La catégorie B ne permet pas de dépasser PL b. Si le PLr requis vaut d, il faut une autre architecture. Répéter dix fois l’essai d’ouverture du protecteur lors de la réception ne déplacera pas cette limite. Avec un seul canal, K1 soudé suffit à supprimer la protection.
Catégorie 1 : le même problème doit arriver moins souvent
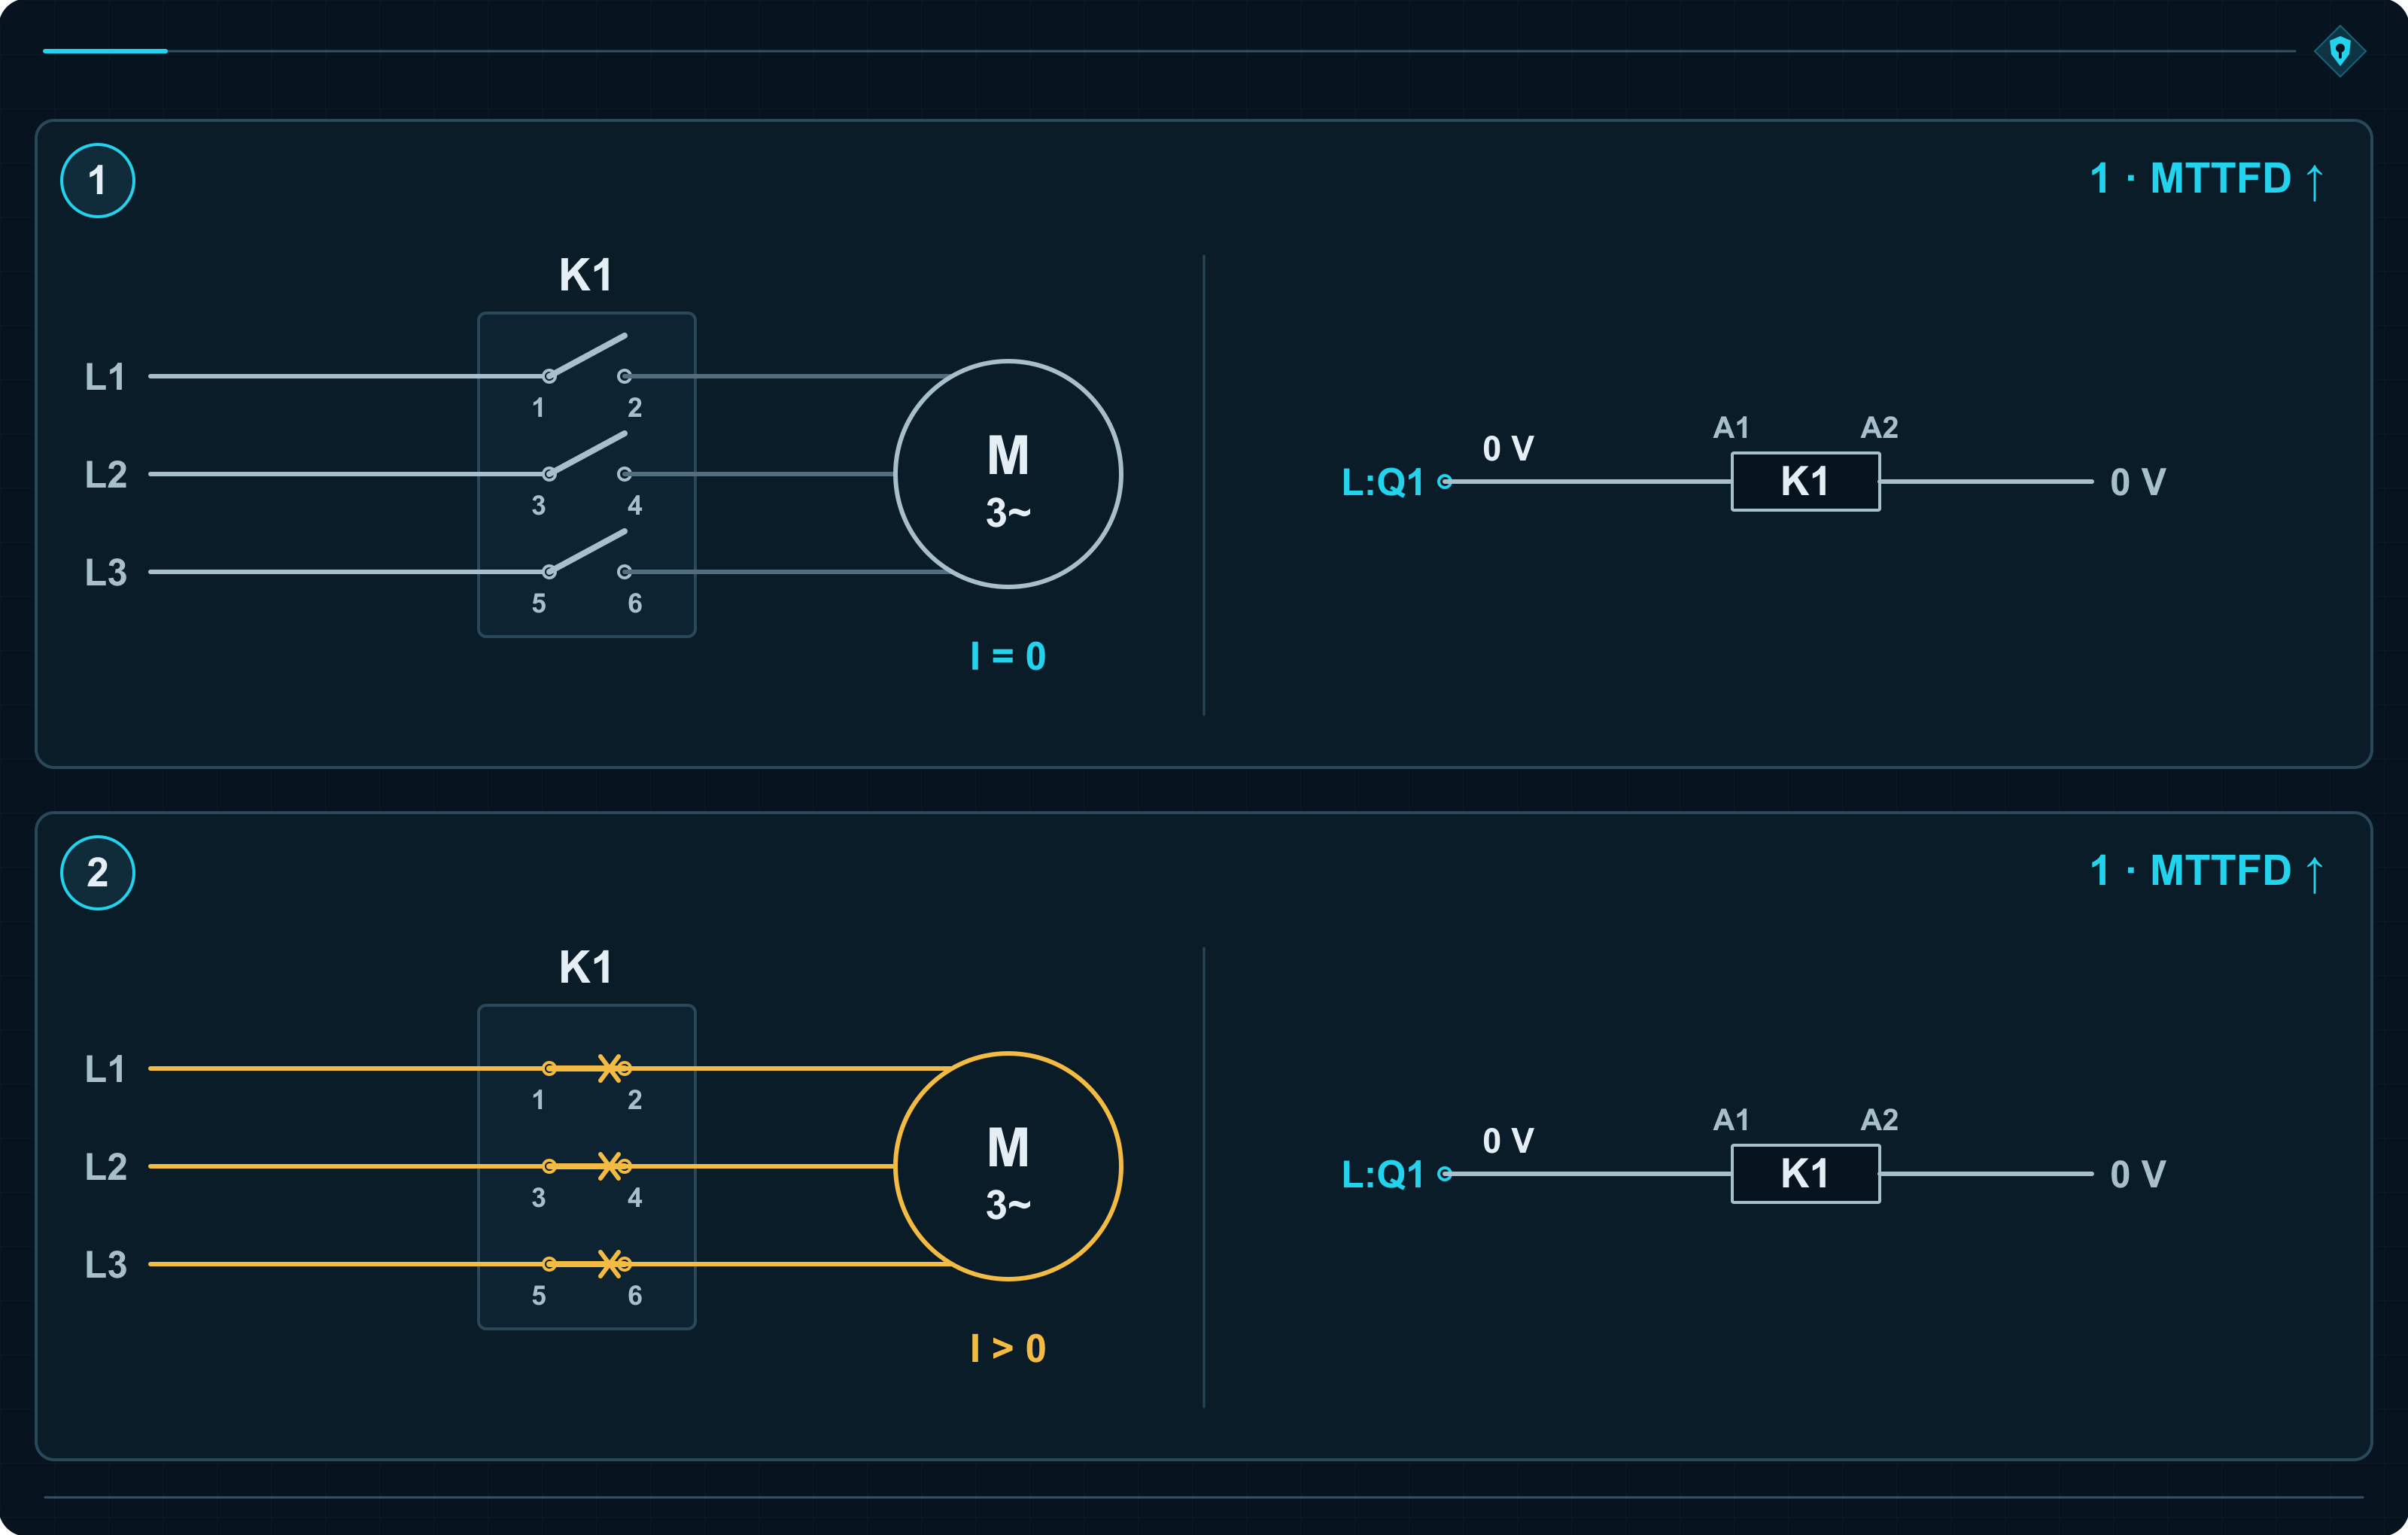
L’entraînement est toujours coupé par un seul K1. Le concepteur renforce cependant les exigences de fiabilité et les conditions d’utilisation. En plus des règles de la catégorie B, il applique des composants éprouvés et des principes de sécurité éprouvés.
Dans la méthode simplifiée, le MTTFD du canal doit être élevé, entre 30 et 100 ans. « Éprouvé » ne signifie pas « d’une marque connue ». Cela renvoie à des conditions d’emploi précises. Un appareil qui a commuté des résistances chauffantes pendant des années reçoit maintenant un moteur à fort courant de démarrage et des démarrages fréquents. Le logo est le même. La contrainte, non.
Le choix doit reposer sur une expérience documentée dans des applications comparables ou sur des caractéristiques démontrées par la conception, la vérification et la validation selon les normes applicables. ISO 13849-2 précise également des composants et des conditions permettant de les considérer comme éprouvés.
Puis K1 finit malgré tout par rester soudé. Sa bobine est désactivée, ses contacts demeurent fermés et le moteur reste alimenté. La catégorie 1 réduit la probabilité de cet événement. Elle ne fait pas apparaître un second canal.
Une fiabilité supérieure : de PL b à PL c
Pour un MTTFD de 30 ans, le tableau K.1 donne PL b. À 39 ans, le PFH descend sous 3 × 10⁻⁶ 1/h et le résultat passe à PL c.
| MTTFD du canal | PFH — fréquence moyenne de défaillance dangereuse par heure | PL atteint |
|---|---|---|
| 30 ans | 3,80 × 10⁻⁶ 1/h | PL b |
| 39 ans | 2,93 × 10⁻⁶ 1/h | PL c |
| 100 ans | 1,14 × 10⁻⁶ 1/h | PL c |
Le plafond de la catégorie 1 est PL c. Un meilleur appareil tombe moins souvent en panne. Mais lorsqu’il tombe en panne par soudage des contacts, l’entraînement ne dispose toujours d’aucune seconde voie de coupure. La protection repose sur la fiabilité d’un canal unique, et la défaillance de ce canal peut encore la supprimer.
Catégorie 2 : le circuit vérifie si K1 a exécuté l’ordre
L’opérateur ouvre le protecteur. La commande désactive K1 et attend la confirmation de l’ouverture de ses contacts. Cette fois, l’exécution de l’ordre est contrôlée.
L’information provient d’un contact miroir du contacteur. Sa conception empêche sa fermeture lorsqu’un contact de puissance demeure soudé. Le circuit reçoit donc un retour exploitable : K1 a ouvert le circuit, ou K1 n’a pas exécuté l’ordre.
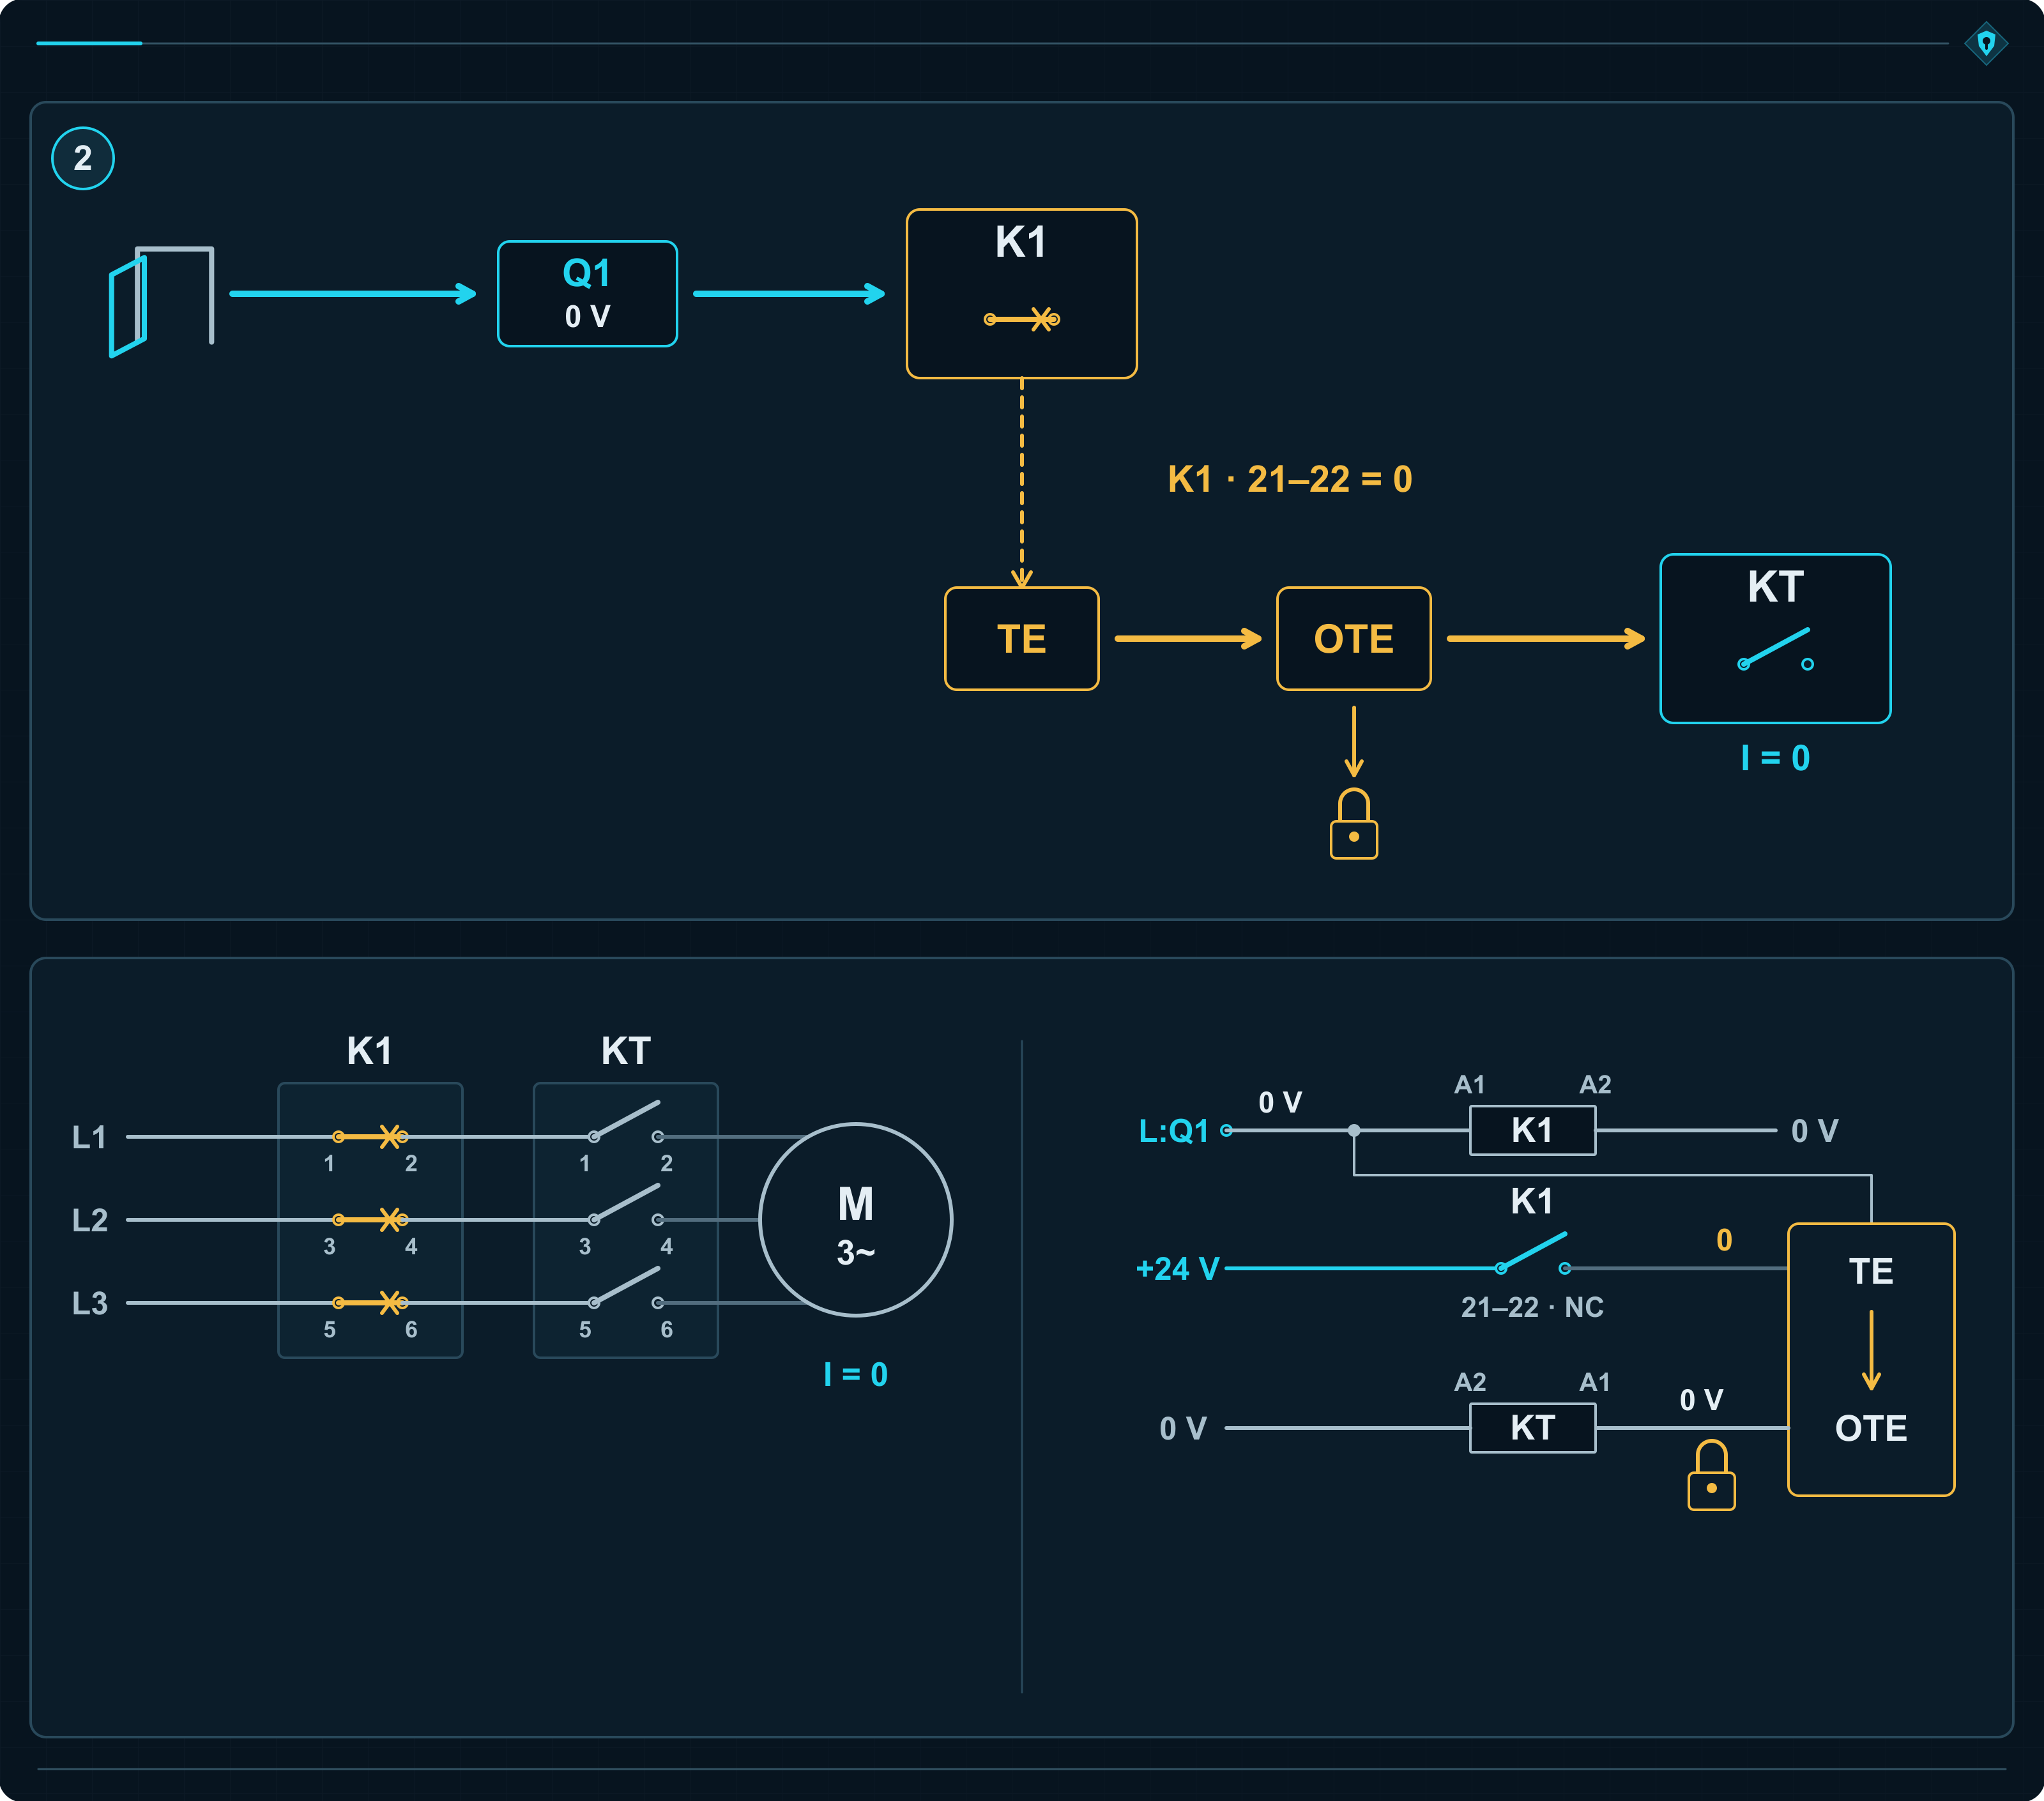
K1 reste soudé. La confirmation ne revient pas. Le test détecte le défaut et déclenche une réaction. Dans cette variante, un contacteur supplémentaire KT, monté en série avec K1, coupe l’alimentation. La commande interdit ensuite tout nouveau démarrage jusqu’à la suppression du défaut.
Dans la norme, le dispositif de test est désigné TE et sa sortie OTE. Ici, OTE commande KT. K1 appartient au canal fonctionnel qui assure la coupure ordinaire. TE et OTE forment le canal de test, chargé de contrôler l’exécution de la mission puis de provoquer une réaction en cas de défaut.
Il y a donc deux contacteurs dans l’armoire, mais l’architecture reste un exemple de catégorie 2. KT intervient après détection du problème de K1. Compter les appareils vient déjà de perdre face à la lecture du schéma.
Intact hier, déjà soudé au démarrage d’aujourd’hui
K1 réussit son test. Lors de la mise sous tension suivante, ses contacts se soudent. Jusqu’au prochain contrôle, le canal fonctionnel est défaillant. Le résultat du test précédent ne cachait rien : la machine est simplement tombée en panne depuis.
La catégorie 2 peut donc perdre la sous-fonction entre deux tests. Le concepteur doit déterminer quand le contrôle est effectué et à quelle vitesse le circuit réagit. Si le test commence à l’ouverture du protecteur, la détection, l’ouverture de KT et l’arrêt du mouvement doivent survenir avant que la personne atteigne le danger.
Pour un PLr d, OTE doit déclencher un état sûr et le maintenir jusqu’à la suppression du défaut. Ici, KT remplit ce rôle. Un message rouge sur l’écran laisserait le moteur alimenté. Il expliquerait très clairement à l’opérateur pourquoi la protection ne fonctionne pas, ce qui ne protège personne.
Fréquence des tests et temps de réaction. Le point 6.1.3.2.4 prévoit une fréquence de test au moins 100 fois supérieure à la fréquence de sollicitation de la fonction, ou un test immédiat lors de cette sollicitation, avec détection du défaut et mise de la machine dans un état non dangereux avant l’accès à la zone. L’ouverture du protecteur constitue ici la sollicitation. Le rapport 100:1 ne signifie pas cent essais avant chaque ouverture.
Le MTTFD du canal de test TE–OTE doit être supérieur à la moitié du MTTFD du canal fonctionnel. Chaque partie du canal fonctionnel doit bénéficier au minimum d’une faible couverture diagnostique. Les exigences de la catégorie B, les principes de sécurité éprouvés et les mesures contre les défaillances de cause commune des deux canaux restent applicables.
Jusqu’à PLr c inclus, OTE doit aussi déclencher un état sûr lorsque cela est raisonnablement réalisable. Si ce n’est pas possible, la norme admet qu’un avertissement puisse être suffisant. Pour PLr d, la réaction sûre est obligatoire.
Le test peut mener à PL d, mais la fiabilité compte aussi
DC, la couverture diagnostique, mesure l’efficacité de la détection des défaillances dangereuses. Pour l’ensemble du sous-système, on détermine DCavg en tenant compte de la fréquence de ces défaillances dans ses différentes parties.
Avec le même DCavg de 90 %, la catégorie 2 donne PL a pour un MTTFD du canal fonctionnel de 3 ans, PL b à 10 ans, PL c à 30 ans et PL d à 100 ans. Le test existe dans chaque cas. Ce qui change, c’est la fréquence des pannes qu’il doit maîtriser.
| MTTFD du canal fonctionnel | PFH — fréquence moyenne de défaillance dangereuse par heure | PL atteint |
|---|---|---|
| 3 ans | 1,99 × 10⁻⁵ 1/h | PL a |
| 10 ans | 5,14 × 10⁻⁶ 1/h | PL b |
| 30 ans | 1,21 × 10⁻⁶ 1/h | PL c |
| 100 ans | 2,29 × 10⁻⁷ 1/h | PL d |
En catégorie 2, la protection dépend de la capacité du test à détecter le défaut et de la vitesse de réaction du circuit. Le temps nécessaire au contrôle fait partie de la conception, pas de la décoration du dossier.
Catégorie 3 : K2 coupe sans attendre le résultat du test
K1 et K2 sont montés en série dans l’alimentation du moteur. Lorsque l’opérateur ouvre le protecteur, la commande ordonne l’ouverture des deux appareils. Chacun possède sa propre voie de commande et peut, à lui seul, interrompre l’énergie.
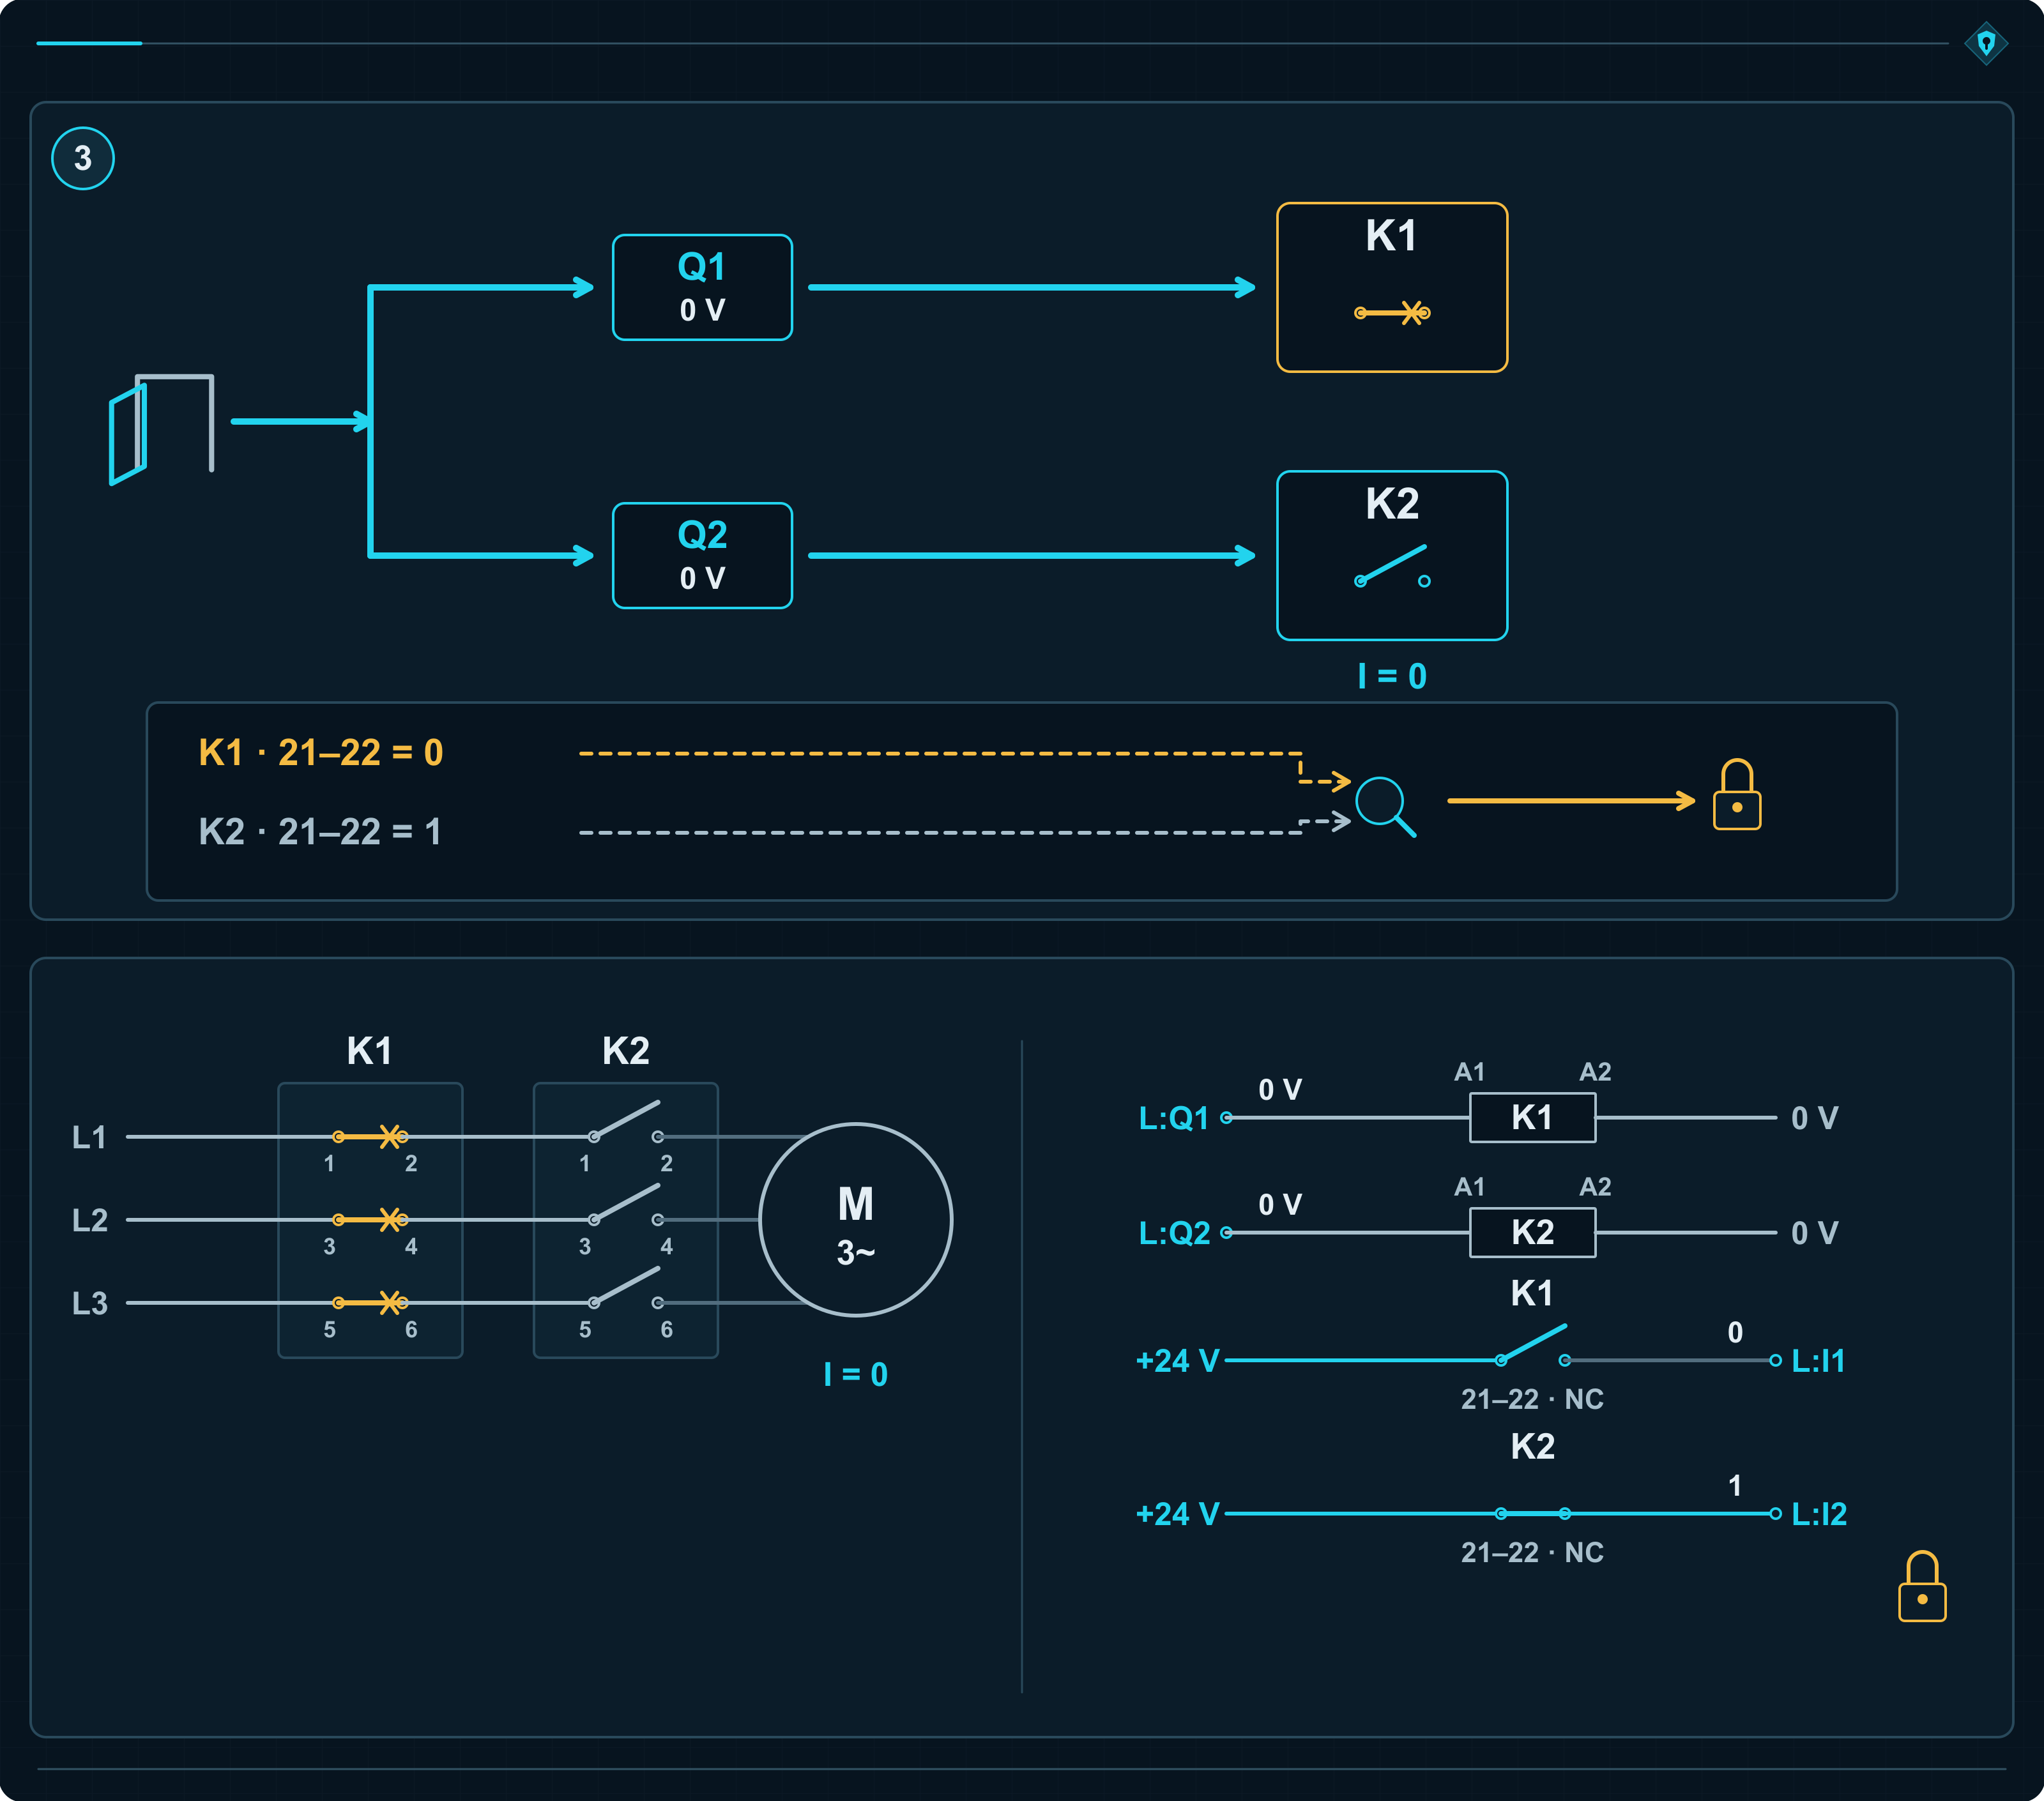
K1 reste soudé. K2 s’ouvre et coupe le courant. Le second canal exécute la mission de protection malgré la défaillance du premier. C’est la différence fondamentale avec la catégorie 2. Dans cette dernière, KT intervenait après la détection du défaut par le test. Ici, K2 reçoit l’ordre d’ouverture parce que le protecteur a été ouvert. Il n’attend pas le diagnostic de K1.
Le convoyeur s’est arrêté, mais la réparation reste nécessaire
Pour l’opérateur, le résultat semble normal : le convoyeur s’arrête. Dans l’armoire, un contacteur est pourtant déjà hors service. La surveillance détecte l’absence de confirmation d’ouverture de K1 et interdit le redémarrage.
K2 a exécuté la mission à la place du canal défaillant. Il ne l’a pas réparé. Si la commande autorisait la poursuite de la production avec ce défaut connu, la prochaine coupure ne dépendrait plus que de K2.
La catégorie 3 exige que la sous-fonction reste disponible après un défaut unique. Cette exigence concerne les composants et les connexions de l’ensemble du sous-système évalué. Si un seul défaut de commande peut maintenir les deux bobines sous tension, les deux contacteurs peuvent exécuter sans erreur le même ordre erroné.
La catégorie 3 impose également au moins une faible couverture diagnostique. Un défaut unique doit être détecté lors de la sollicitation de la fonction ou avant la sollicitation suivante lorsque cela est raisonnablement réalisable. Certains défauts peuvent rester non détectés. Leur accumulation ultérieure peut supprimer la protection : c’est précisément là que commence la différence avec la catégorie 4.
La catégorie 3 peut atteindre PL c, d ou e
Avec DCavg = 90 % et un MTTFD de 10 ans pour chaque canal, le tableau K.1 donne PL c. À 30 ans, il donne PL d ; à 100 ans, PL e. Dire « catégorie 3, donc PL d » est un raccourci pratique qui efface deux autres résultats possibles.
| MTTFD de chaque canal | PFH — fréquence moyenne de défaillance dangereuse par heure | PL atteint |
|---|---|---|
| 10 ans | 1,36 × 10⁻⁶ 1/h | PL c |
| 30 ans | 2,65 × 10⁻⁷ 1/h | PL d |
| 100 ans | 4,29 × 10⁻⁸ 1/h | PL e |
Le MTTFD s’applique séparément à chaque canal. Deux canaux de 30 ans ne deviennent pas un canal de 60 ans. Les exigences de la catégorie B, les principes de sécurité éprouvés et les mesures contre les défaillances de cause commune restent applicables.
K2 coupe l’entraînement malgré la défaillance de K1. Le diagnostic décide ensuite si le circuit peut recevoir l’autorisation d’exécuter un nouveau cycle.
Catégorie 4 : il faut aussi traiter le défaut qui a échappé au diagnostic
Après le soudage de K1, K2 coupe l’entraînement et la commande interdit le redémarrage. Le même résultat était déjà obtenu dans l’exemple de catégorie 3. La différence apparaît lorsqu’on élargit l’analyse : quels défauts sont détectés, à quel moment, et que se passe-t-il lorsque certains restent invisibles ?
En catégorie 4, un défaut unique doit laisser la fonction opérationnelle et être détecté lors de sa sollicitation ou avant la sollicitation suivante. Si cette détection n’est pas possible dans ce délai, l’accumulation des défauts doit elle aussi laisser la protection efficace.
Le circuit vérifie également si la confirmation dit vrai
Chaque contacteur possède un contact miroir surveillé séparément. La commande contrôle sa réponse pendant tout le cycle :
- avant la mise sous tension, les deux contacteurs sont ouverts et leurs contacts miroirs doivent confirmer l’ouverture des voies de puissance ;
- après l’activation d’un contacteur, sa confirmation d’ouverture doit disparaître dans le délai défini ;
- après sa désactivation, cette confirmation doit revenir.
Si K1 reste soudé, le dernier retour ne revient pas. K2 coupe l’entraînement et la logique interdit un nouveau démarrage.
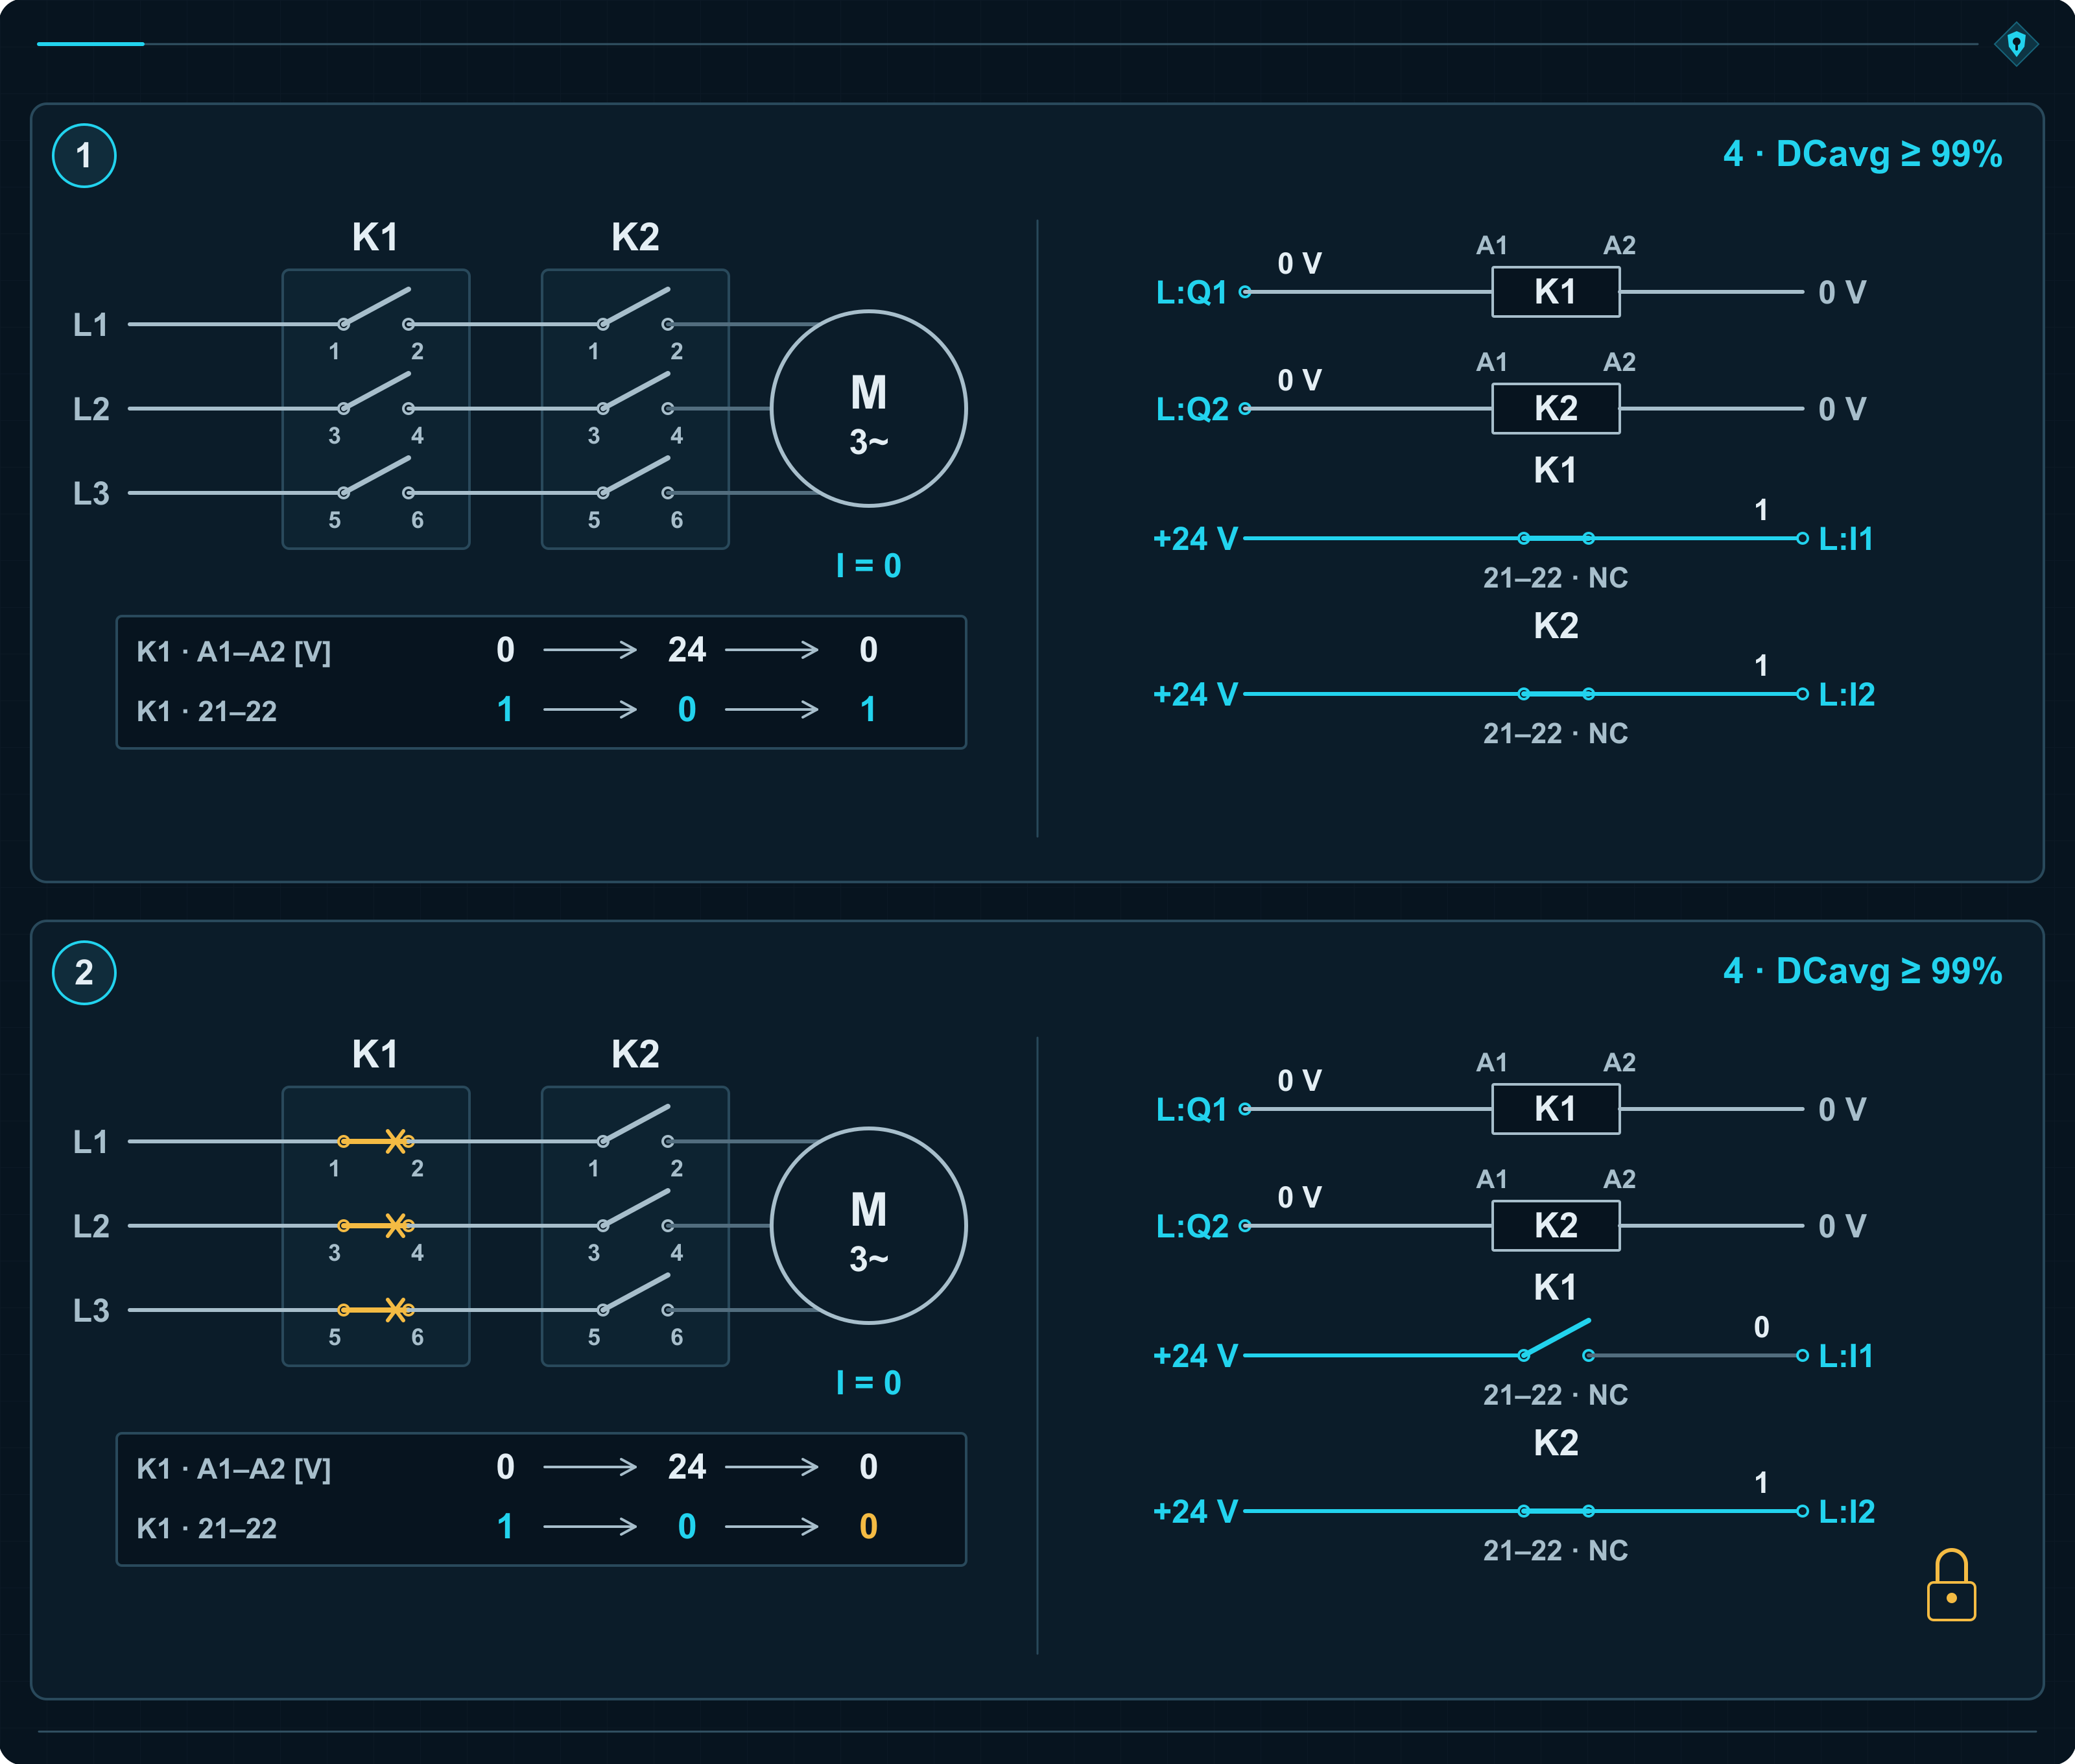
Pourquoi contrôler aussi la disparition du signal ? Parce que les deux conducteurs du contact miroir peuvent être court-circuités. Le retour indique alors en permanence « K1 ouvert », y compris lorsque le contacteur vient de s’enclencher. Un circuit qui ne vérifie que la présence de ce signal avant le démarrage accepterait une fausse confirmation.
La surveillance des transitions révèle l’incohérence : K1 a reçu un ordre de fermeture, mais l’information « ouvert » est restée active. La commande désactive les sorties et interdit le fonctionnement. L’opérateur peut appuyer autant qu’il veut sur le réarmement : ce bouton ne séparera ni les fils court-circuités ni les contacts soudés.
Cette surveillance dynamique peut aussi être utilisée en catégorie 3. Ce qui caractérise la catégorie 4 est le comportement de l’ensemble du sous-système face aux défauts considérés et à leur accumulation. L’analyse doit couvrir les circuits de commande, les retours d’information et les conséquences de leurs défaillances.
Deux distributeurs montrent pourquoi cette exigence compte
V1 et V2 sont deux distributeurs à clapet montés en série sur l’alimentation en huile d’un vérin. Chacun peut interrompre seul le débit. Des capteurs surveillent la position de leurs éléments de fermeture.
Le siège de V1 est endommagé. L’élément de fermeture atteint bien la position « fermé », mais l’huile fuit à travers le siège. Le capteur de position dit toujours la vérité. V2, encore étanche, arrête le débit ; rien ne bouge sur la machine.
Plus tard, pour une cause indépendante, V2 commence lui aussi à fuir. Le débit à travers les deux distributeurs devient suffisant pour provoquer un mouvement dangereux du vérin. L’écran affiche toujours deux confirmations « fermé ». Elles sont parfaitement cohérentes entre elles et parfaitement inutiles pour détecter cette panne.
Voilà une accumulation de défauts non détectés qui peut supprimer la protection en catégorie 3. Pour une catégorie 4, il faut interrompre ce scénario : détecter à temps la fuite significative ou garantir le maintien de la fonction malgré l’accumulation considérée.
Un essai d’étanchéité de chaque distributeur séparément permet de contrôler ce que le capteur de position ne voit pas. Une fuite peut, par exemple, faire monter la pression dans un volume d’essai situé en aval du distributeur et isolé du vérin. Un capteur de pression détecte cette augmentation et la commande bloque la suite du fonctionnement.
Tester les deux distributeurs fermés simultanément ne suffit pas toujours : V2 étanche pourrait masquer la fuite de V1. Le seuil et la durée de l’essai doivent détecter une fuite importante pour la sécurité avant qu’un danger apparaisse. La conception doit également traiter la pression résiduelle derrière les distributeurs. Couper le nouvel apport d’huile ne supprime pas l’énergie déjà stockée.
Les 99 % doivent résulter du diagnostic réel
La catégorie 4 exige un DCavg élevé, au moins égal à 99 %, ainsi qu’un MTTFD élevé pour chaque canal. Ces 99 % concernent les fréquences des défaillances dangereuses effectivement détectées. Détecter neuf modes de défaillance très rares tout en ignorant un mode fréquent peut produire un mauvais résultat. La liste de contrôle paraît remplie ; la protection, beaucoup moins.
| MTTFD de chaque canal | PFH — fréquence moyenne de défaillance dangereuse par heure | PL atteint |
|---|---|---|
| 30 ans | 9,54 × 10⁻⁸ 1/h | PL e |
| 100 ans | 2,47 × 10⁻⁸ 1/h | PL e |
| 2 500 ans | 9,06 × 10⁻¹⁰ 1/h | PL e |
Pour la catégorie 4, le modèle autorise un MTTFD de canal allant jusqu’à 2 500 ans. Il s’agit toujours d’un paramètre statistique. Les exigences de la catégorie B, les principes éprouvés et les mesures contre les défaillances de cause commune restent applicables.
Le point 6.1.3.2.6 indique qu’en pratique, l’étude des combinaisons de deux défauts peut être suffisante. Écarter des défauts non détectés de très faible probabilité exige cependant une analyse documentée et vérifiée, par exemple une FMEA.
Le diagnostic doit vérifier la capacité réelle à accomplir la mission. Un distributeur peut confirmer correctement sa position tout en laissant passer de l’huile.
Cinq catégories, un seul K1 soudé
Dans les catégories B et 1, le soudage de K1 laisse le moteur alimenté. Dans la variante de catégorie 2, KT coupe après détection du défaut par TE. Dans les catégories 3 et 4, K2 reçoit l’ordre d’ouverture en même temps que K1 et coupe directement l’entraînement. Le diagnostic révèle ensuite le défaut et bloque le cycle suivant.
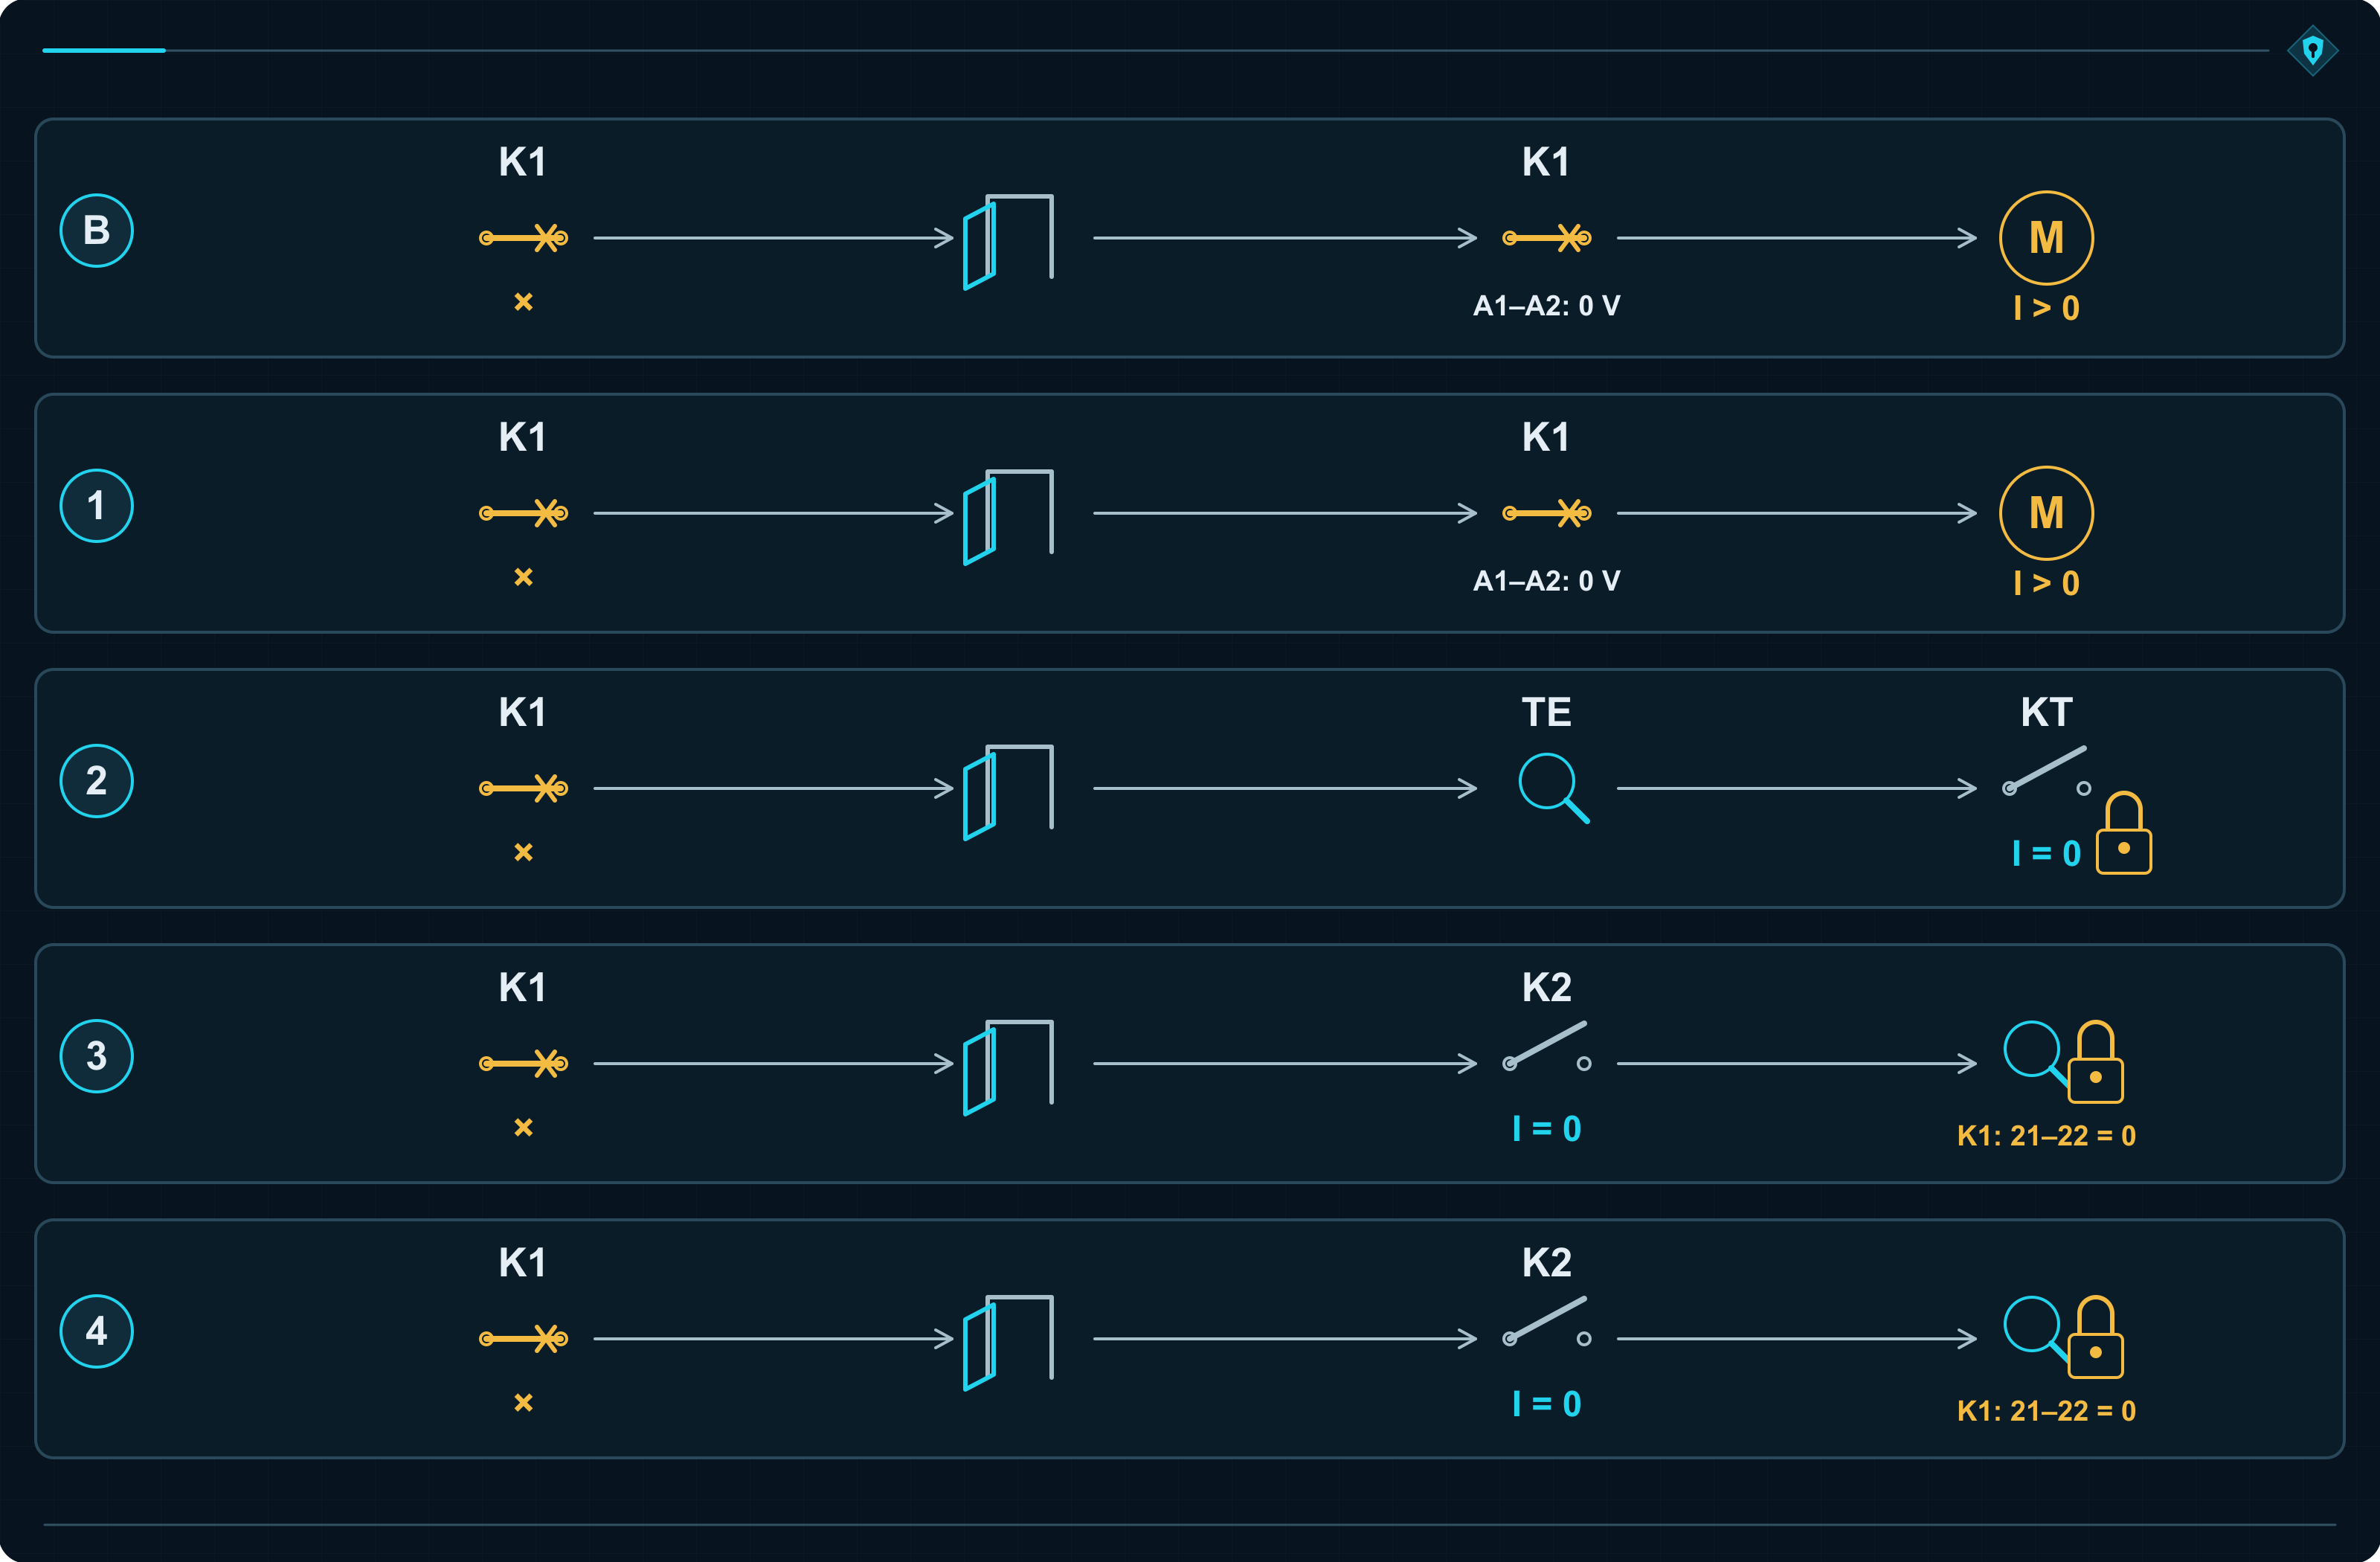
L’évaluation ne s’arrête donc pas à la première réaction de protection réussie. Il faut encore demander ce qui arrivera ensuite.
Deux contacteurs peuvent perdre contre le même court-circuit
Jusqu’ici, K1 tombait en panne et K2 sauvait la coupure. Supposons maintenant qu’un court-circuit apparaisse en aval de K2. Le courant de court-circuit traverse les deux contacteurs fermés et peut les endommager simultanément. Le second canal vient de rencontrer la même cause que le premier.
C’est une CCF, une défaillance de cause commune. Dans les catégories 3 et 4, elle concerne les deux canaux fonctionnels. Dans la catégorie 2, elle peut toucher le canal fonctionnel et le canal de test. Le concepteur doit réduire ces expositions communes par des mesures concrètes.
K2 se ferme en premier et s’ouvre en dernier
K2 se ferme d’abord. K1 est encore ouvert, donc aucun courant moteur ne circule. K1 ferme ensuite le circuit et établit la charge. À l’arrêt, l’ordre est inversé : K1 coupe le courant, puis K2 s’ouvre légèrement plus tard, sans courant de charge.
Les deux appareils conduisent le même courant en service, mais leurs contraintes de commutation diffèrent. K2 évite normalement l’établissement du courant de démarrage et la coupure de la charge, ce qui limite l’usure électrique de ses contacts. Son mécanisme effectue néanmoins chaque mouvement : l’usure mécanique demeure.
K2 doit aussi être dimensionné pour interrompre seul la pleine charge, car c’est exactement ce qu’il devra faire lorsque K1 restera soudé. Son ouverture doit survenir dans le délai prévu, sans attendre le retour de K1 — retour qui n’arrivera justement pas. Temporisation et temps de fonctionnement des appareils doivent rester dans le temps de réaction exigé pour la fonction.
La protection contre les courts-circuits doit limiter les conséquences de l’événement commun
La séquence de commutation différencie les contraintes normales. Elle ne supprime pas le courant de court-circuit lorsque les deux contacteurs sont fermés. Le dispositif F doit interrompre ce courant ; ses effets dépendent de sa valeur et de sa durée.
Le concepteur détermine le courant de court-circuit présumé au point d’installation puis vérifie l’ensemble complet : référence du contacteur, type et calibre de la protection, tension et conditions d’utilisation. Les données du fabricant servent à valider leur coordination. Le seul courant nominal du moteur ne décrit pas assez la situation.
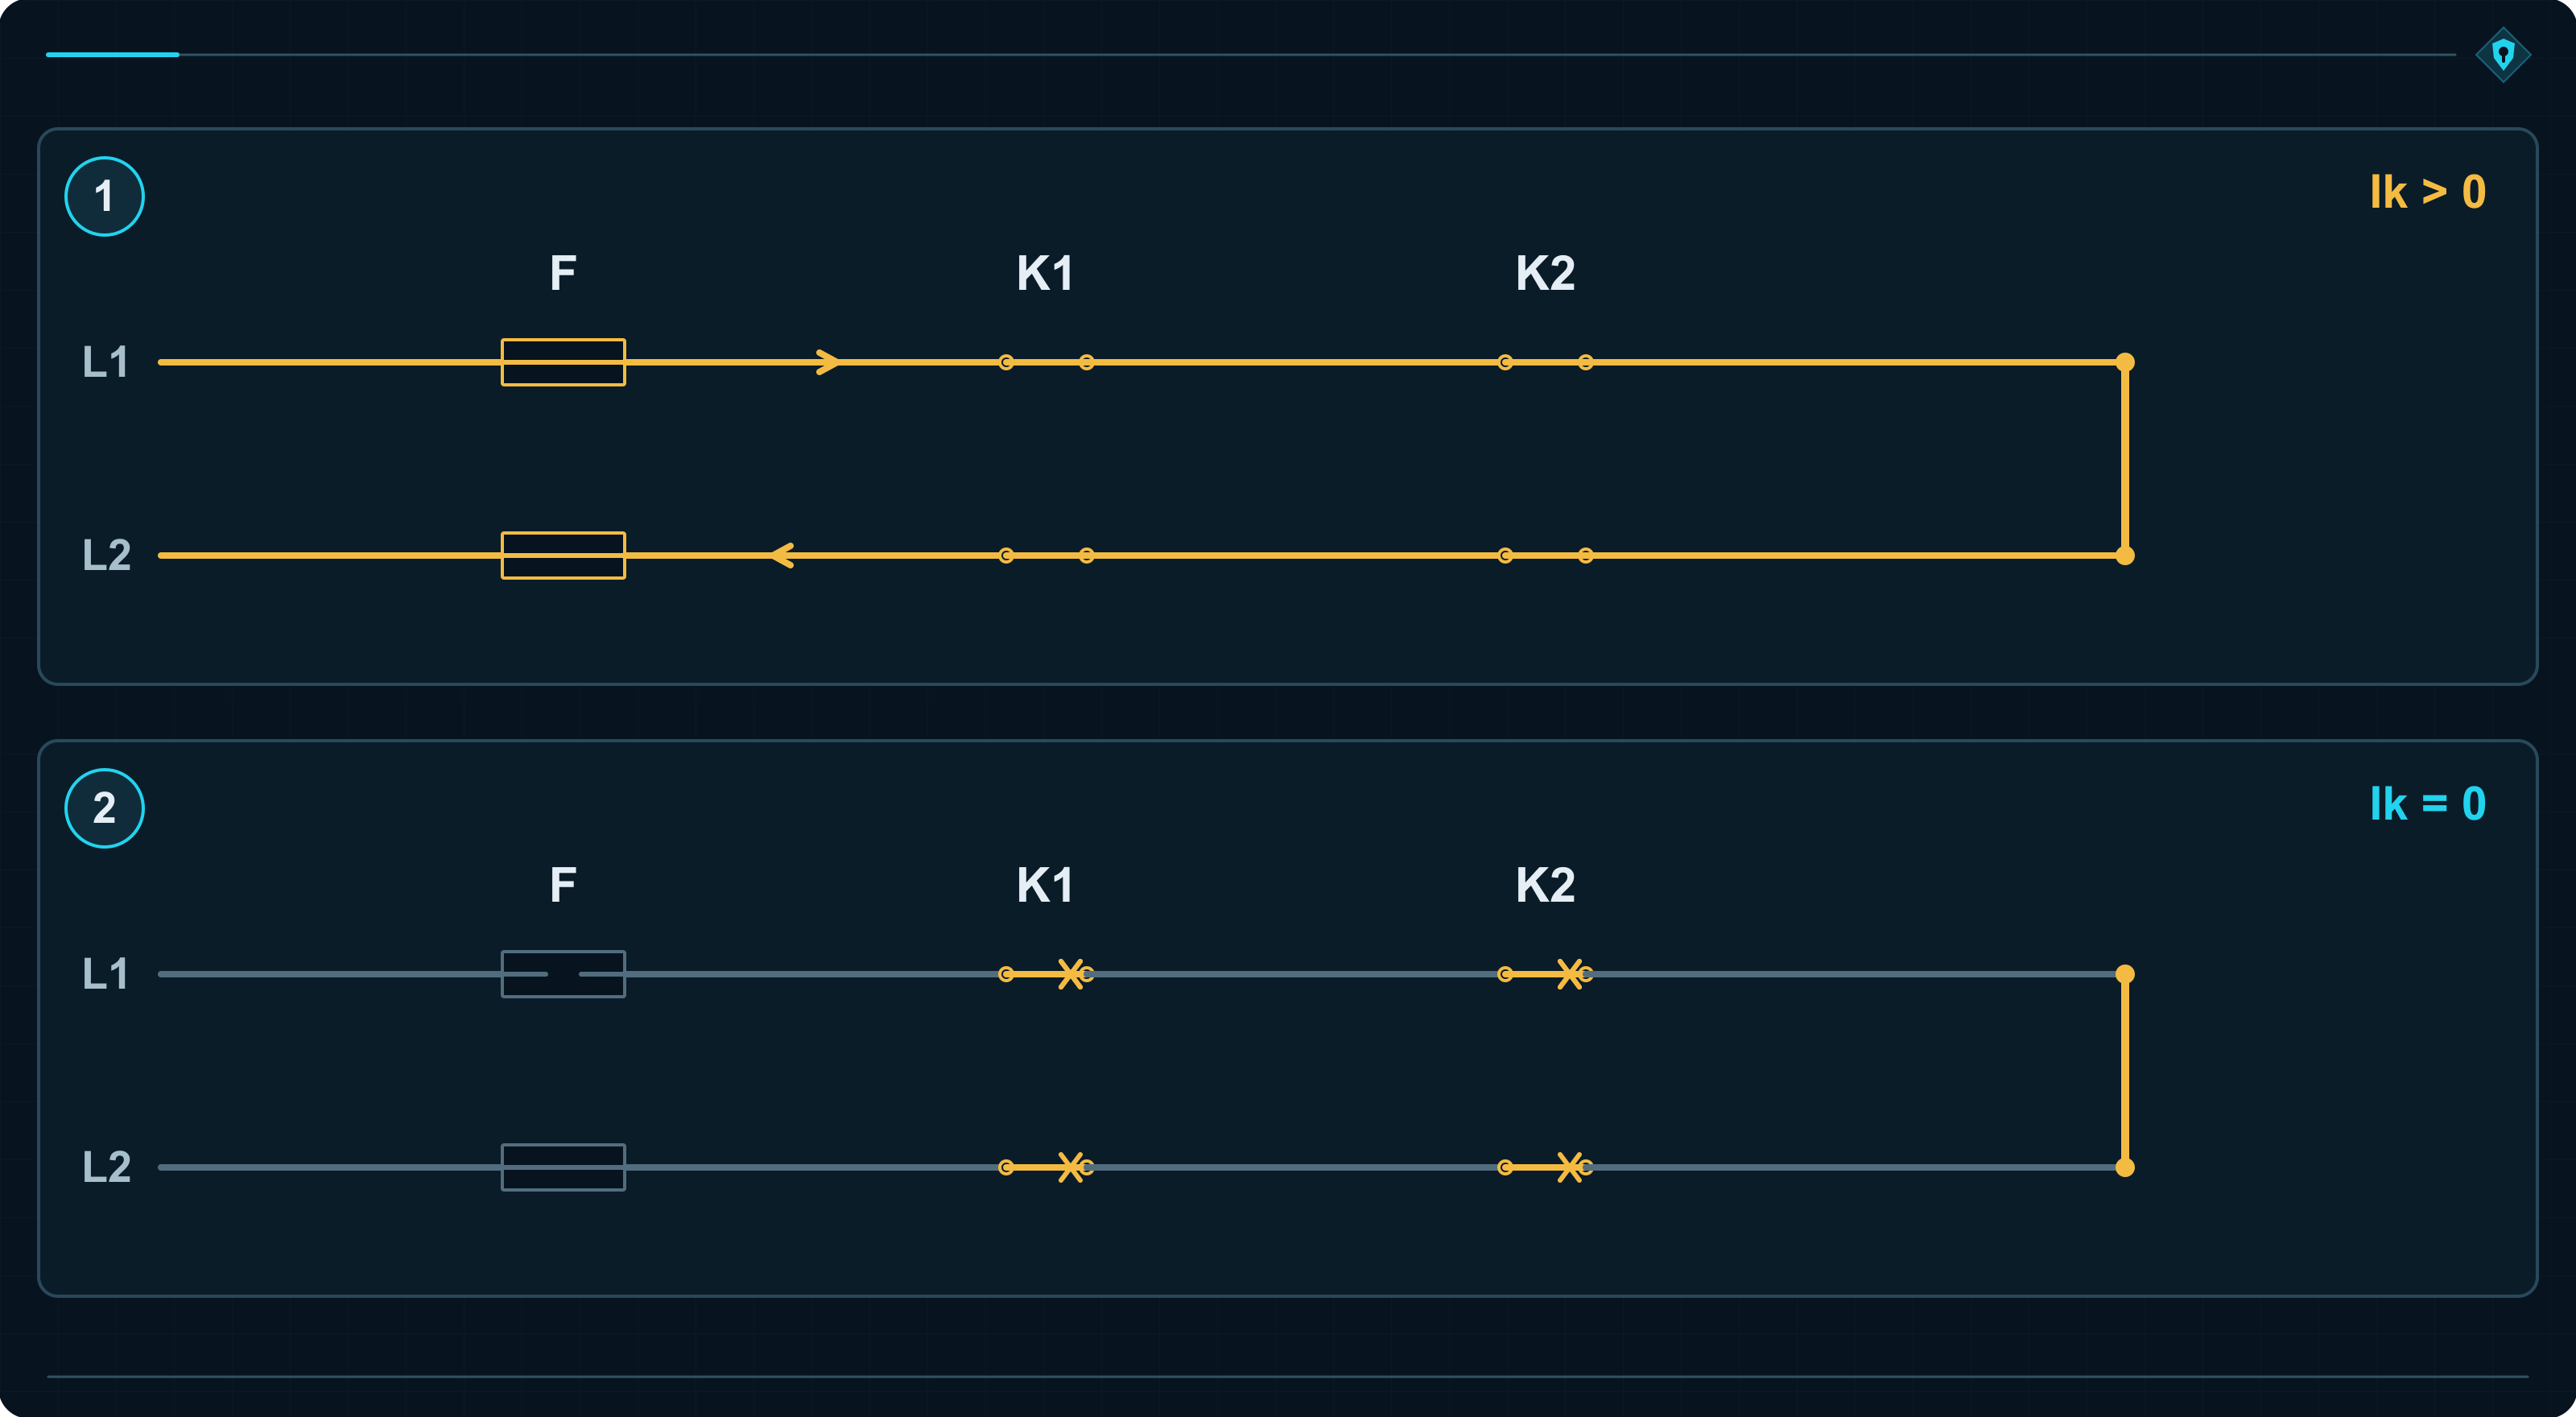
Après l’intervention de F, des contacts soudés peuvent rester fermés. Le fusible coupe le courant ; il ne répare pas les contacteurs. Avant la remise en service, les deux appareils doivent être contrôlés et les dommages supprimés.
Coordination de type 2 et contacts soudés. IEC 60947-4-1:2019-05, point 8.2.5.1, admet que les contacts puissent se souder même avec une coordination de type 2. Le fabricant indique alors les opérations de maintenance nécessaires. L’emploi d’une protection différente de celle qui a été prescrite peut invalider la coordination.
Cheminement commun, alimentation commune, échauffement commun
Les conducteurs des deux bobines passent dans le même faisceau. Son écrasement met les deux commandes en court-circuit avec le +24 V. Des cheminements séparés et protégés ainsi que des bornes distinctes réduisent la possibilité qu’un même défaut affecte les deux canaux.
Une alimentation commune fournit une surtension après défaillance. Le concepteur doit connaître son comportement en défaut et prévoir une limitation adaptée ou une protection externe des circuits alimentés.
Les deux contacteurs chauffent au-dessus d’un variateur. Après la panne du ventilateur, la température dépasse leur limite. Implantation, distances et refroidissement doivent aussi être étudiés pour cette situation. Une armoire ouverte pendant la réception possède généralement une ventilation remarquable ; ce n’est pas son état de service.
Les deux canaux suivent les câbles moteur du variateur. Séparation des cheminements, blindage et liaisons équipotentielles contribuent à réduire une exposition électromagnétique commune. L’immunité doit correspondre aux conditions réelles d’utilisation.
L’annexe F organise l’évaluation sous forme de points. La méthode exige au moins 65 points pour les mesures appliquées. À titre d’exemple : séparation des canaux, 15 points ; protection contre les surintensités et surtensions pertinentes, 15 points ; mesures relatives aux perturbations électromagnétiques, 25 points ; autres influences environnementales, 10 points.
Ce résultat peut être justifié avec deux contacteurs identiques. La diversité de conception, de technologie, de charge ou de fabricant apporte jusqu’à 20 points dans une rubrique. Deux marques différentes apposées sur le même produit restent le même produit. Une rubrique ne rapporte ses points que si la mesure est entièrement appliquée au sous-système évalué ; une application partielle vaut zéro.
Le second canal aide uniquement si une cause commune ne retire pas simultanément aux deux canaux leur capacité d’action.
Où se trouvent les deux canaux dans un capteur, un relais ou un PLC ?
K1 et K2 se montrent facilement du doigt. Dans l’électronique, plusieurs canaux peuvent être intégrés dans un même boîtier. La norme décrit une structure logique ; le fabricant du dispositif définit son architecture interne.
Deux capteurs sur le même protecteur
Deux capteurs inductifs S1 et S2 détectent une cible métallique lorsque le protecteur est fermé. Chacun envoie son propre signal vers une entrée distincte de la commande. Les deux confirmations « fermé » sont nécessaires pour autoriser le fonctionnement.
S1 tombe en panne et reste bloqué sur « fermé ». L’opérateur ouvre le protecteur ; la cible s’éloigne des deux capteurs. S2, encore fonctionnel, change d’état et la commande ordonne l’arrêt. La perte d’une seule confirmation suffit à déclencher la réaction.
Un capteur de sécurité avec deux sorties OSSD
Un capteur inductif de sécurité peut intégrer un diagnostic et deux sorties électroniques surveillées OSSD. Lorsque la cible métallique s’éloigne, les deux sorties se désactivent et transmettent la demande d’arrêt. Le diagnostic contrôle également leur aptitude à se désactiver.
Un capteur ordinaire peut avoir deux sorties fondées sur une seule chaîne de détection. Le même circuit électronique détecte la cible et son résultat pilote les deux sorties. Une sortie normalement ouverte s’active à la détection ; une sortie normalement fermée se désactive au même moment.
Si l’électronique détecte faussement la cible alors que le protecteur est ouvert, les deux sorties se comportent exactement comme si le protecteur était fermé. Contrôler leurs états opposés ne révèle pas l’erreur. La commande reçoit deux versions de la même information fausse. La duplication d’un signal unique sur deux entrées produit un problème comparable.
Relais de sécurité et automate
Dans un relais de sécurité classique, deux relais internes R1 et R2 sont utilisés. Leurs contacts d’autorisation sont montés en série. Si le contact de R1 reste soudé, R2 peut encore ouvrir la sortie. Des contacts de contrôle mécaniquement liés permettent de détecter le soudage et d’interdire le réarmement.
Un PLC destiné aux fonctions de sécurité peut employer deux processeurs et comparer leurs résultats. L’un calcule par erreur une autorisation de mouvement tandis que l’autre demande l’arrêt. L’écart déclenche une réaction de protection. Les tests couvrent également la mémoire, l’exécution du programme, les entrées et les sorties.
Deux copies d’un programme dans un PLC ordinaire peuvent, en revanche, s’exécuter sur le même processeur. Une défaillance de ce processeur affecte les deux copies. Copier du code est plus simple que construire une tolérance aux défauts. Le résultat n’est pas le même.
Barrière immatérielle de sécurité
L’opérateur coupe les faisceaux entre l’émetteur et le récepteur. La barrière désactive OSSD1 et OSSD2. Si OSSD1 est défaillante et reste active, la désactivation d’OSSD2 doit encore suffire pour que la commande associée provoque l’arrêt.
Chaque sortie doit rejoindre l’entrée qui lui est dédiée. Le diagnostic couvre les sorties et leurs raccordements. Dans la documentation du dispositif, le concepteur vérifie le PL atteint, la catégorie, le temps de réponse et les règles de raccordement. C’est ainsi que les propriétés d’un sous-système prêt à l’emploi sont correctement intégrées à une fonction donnée.
Même PL, comportement différent après une défaillance
Un concepteur obtient PL d avec une catégorie 2. Un autre obtient le même PL d avec une catégorie 3. Les deux résultats peuvent être corrects. Le premier a utilisé un canal très fiable soumis à des tests ; le second, deux canaux fonctionnels.
| Catégorie | MTTFD du canal | DCavg | PFH [1/h] | PL |
|---|---|---|---|---|
| 2 | 100 ans | 90 % | 2,29 × 10⁻⁷ | d |
| 3 | 30 ans | 90 % | 2,65 × 10⁻⁷ | d |
En catégorie 2, le MTTFD indiqué concerne le canal fonctionnel. En catégorie 3, il concerne chacun des deux canaux. Les deux PFH appartiennent à l’intervalle PL d. Pourtant, la catégorie 2 peut perdre la sous-fonction entre deux tests, tandis que la catégorie 3 la conserve après un défaut unique.
Si la SRS ou une norme de type C applicable à la machine exige le maintien de la fonction après un défaut unique, le concepteur doit garantir ce comportement précis. La seule lettre d ne décide pas de l’architecture.
Même catégorie, meilleur diagnostic
En catégorie 3, avec un MTTFD de 100 ans pour chaque canal, le passage de DCavg de 60 % à 90 % fait évoluer le résultat de PL d à PL e.
| DCavg | PFH [1/h] | PL |
|---|---|---|
| 60 % | 1,01 × 10⁻⁷ | d |
| 90 % | 4,29 × 10⁻⁸ | e |
Une couverture diagnostique supérieure doit provenir d’une détection plus efficace et d’une réaction adaptée. La surveillance des changements du signal de retour peut détecter un court-circuit qui confirmerait en permanence l’ouverture d’un contacteur. Ce type de mesure modifie réellement le comportement du circuit. Passer une valeur de 60 à 90 % dans un logiciel de calcul ne modifie, pour l’instant, que le rapport imprimé.
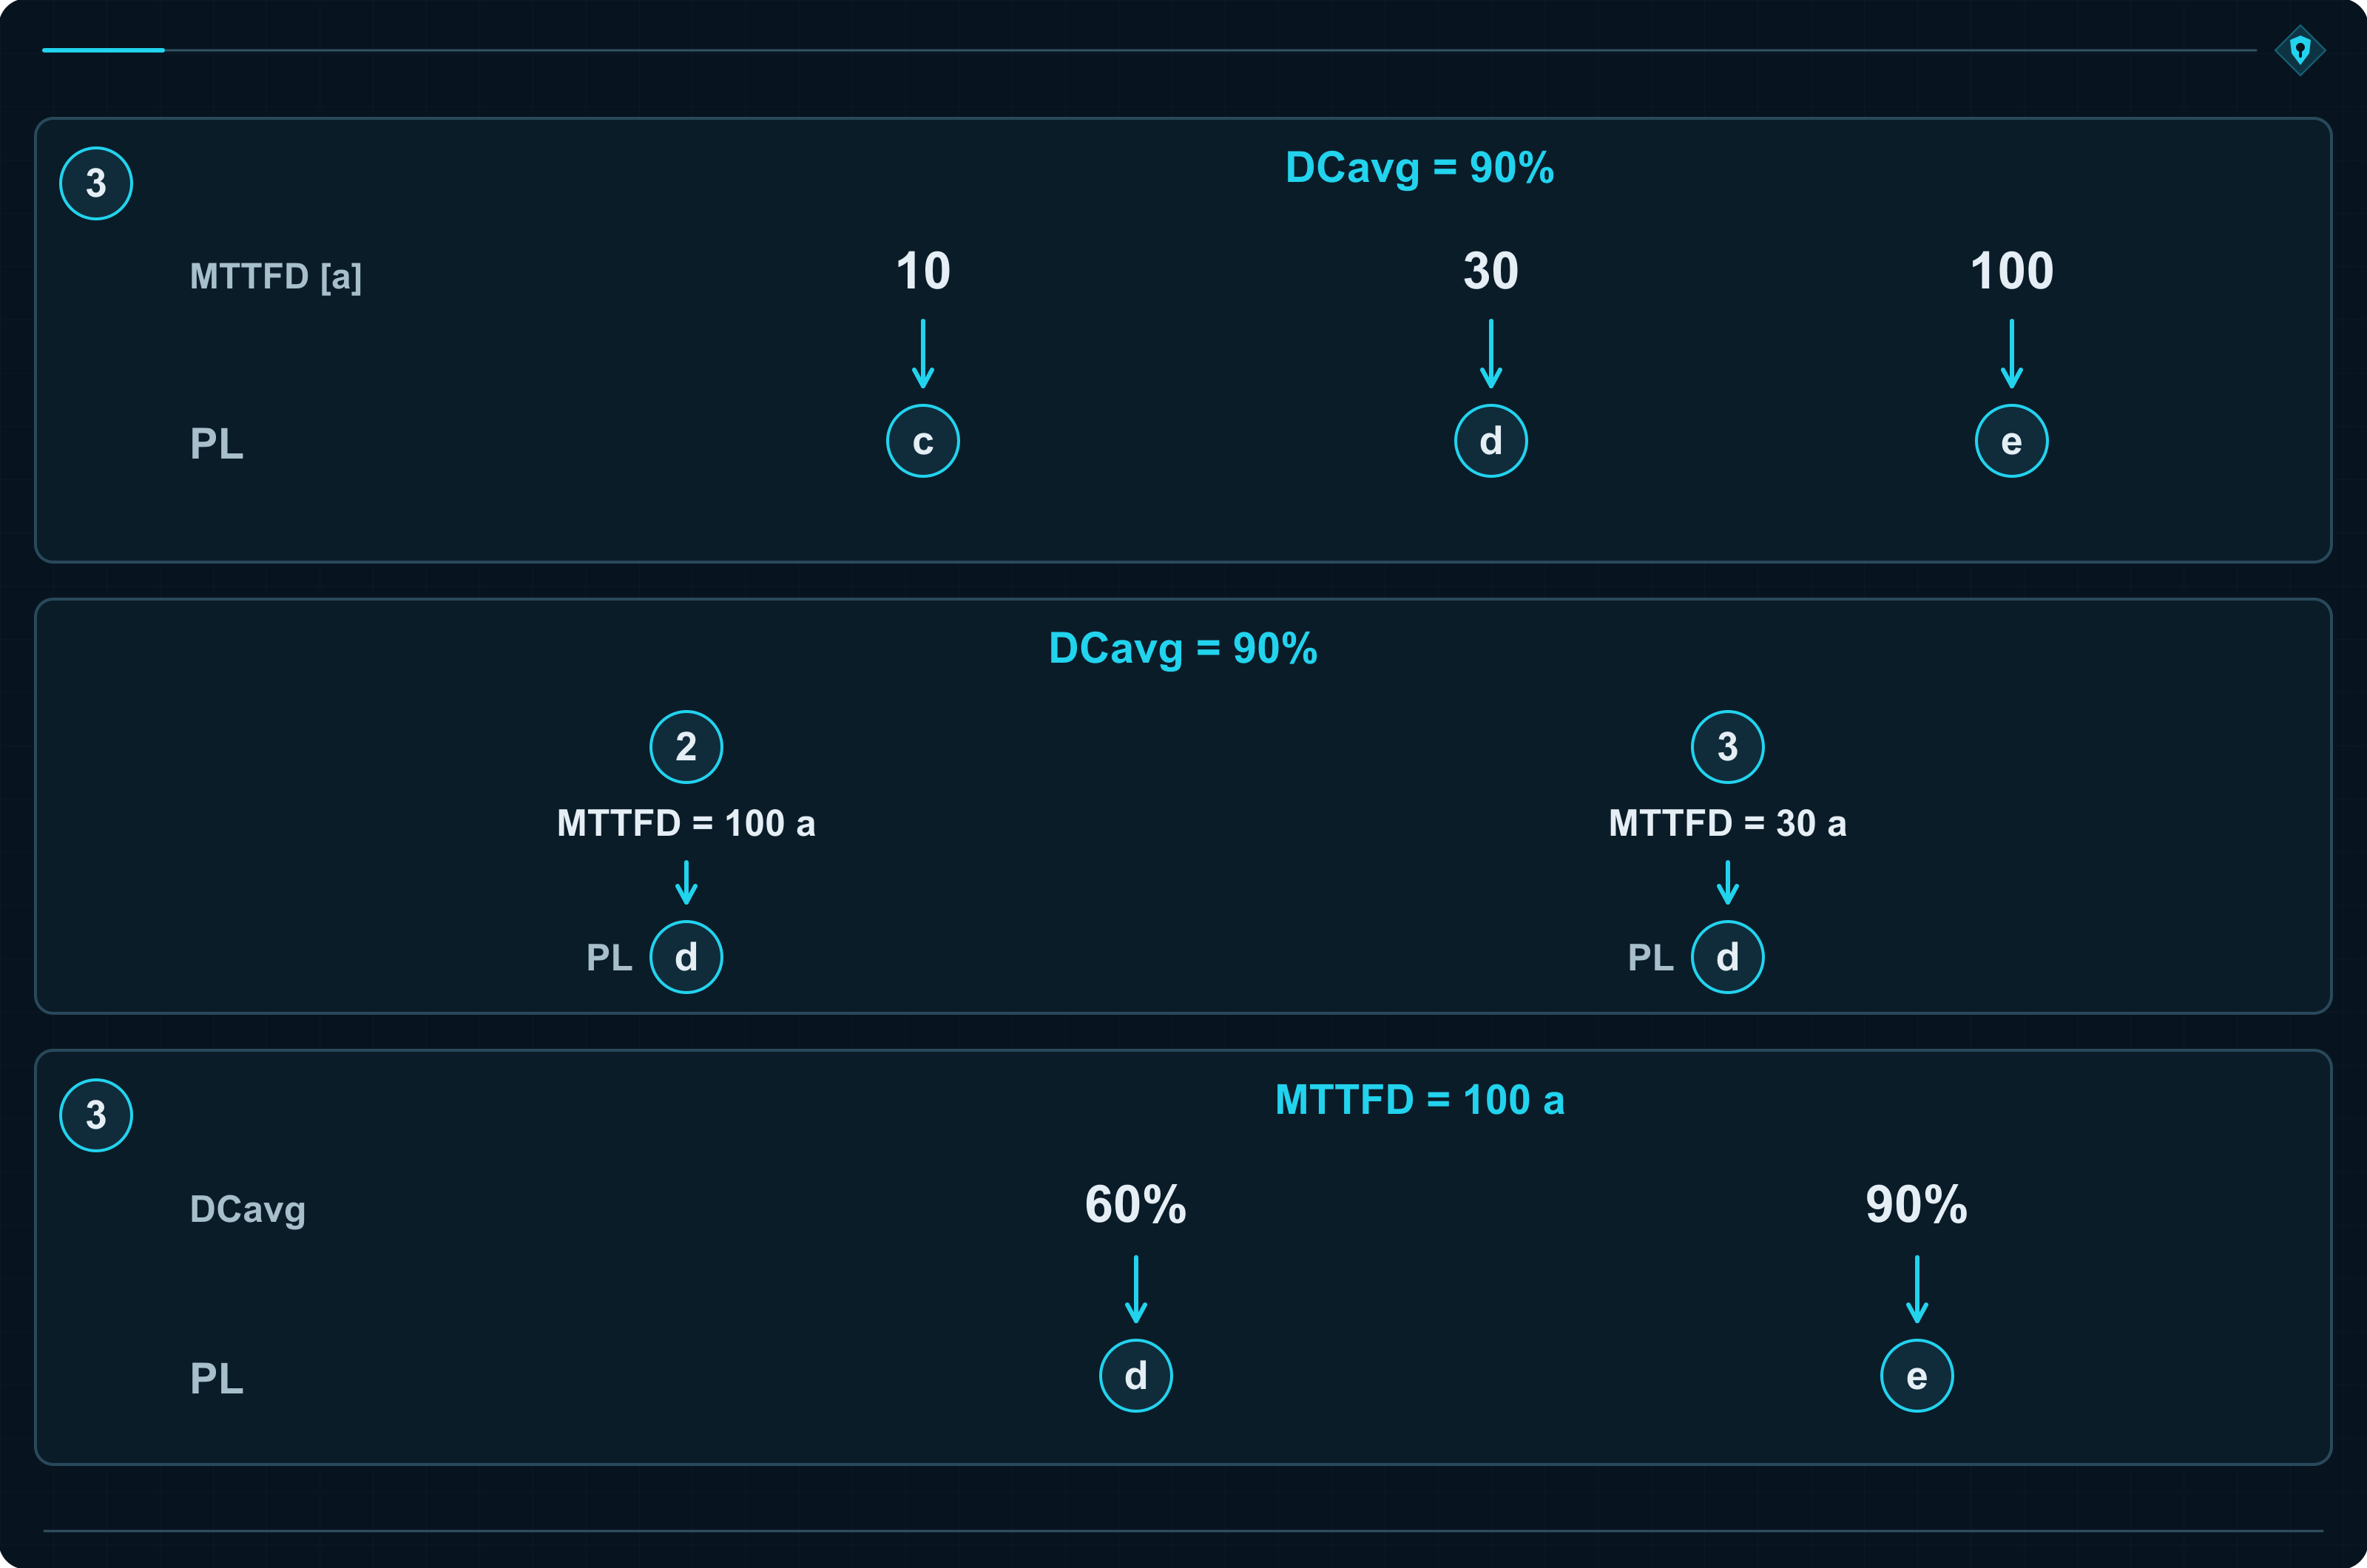
Hypothèses des exemples numériques du tableau K.1. Les valeurs proviennent des modèles de sous-systèmes d’ISO 13849-1:2023-09. La méthode du point 6.1.8 suppose une durée d’utilisation prévue de 20 ans, des taux de défaillance constants et des mesures adaptées contre les CCF. Les limites d’utilisation doivent être prises en compte pour les composants qui s’usent plus tôt.
En catégorie 2, les exigences relatives au canal de test ainsi qu’à la fréquence des contrôles ou au temps de réaction lors de la sollicitation restent applicables. Pour un test périodique, les PFH présentés correspondent à un rapport entre fréquence des tests et sollicitations d’au moins 100:1. La note 1 du tableau K.1 propose une estimation pour un rapport d’au moins 25:1 en multipliant le PFH tabulé par 1,1. Les valeurs du tableau associées aux niveaux faible, moyen et élevé de DCavg sont calculées respectivement avec 60 %, 90 % et 99 %.
Le PL exprime un niveau de performance. La catégorie explique comment le circuit réagit aux défauts. Pour choisir une solution, il faut les deux informations.
Les contacteurs sont prêts à couper, mais l’ordre n’est jamais arrivé
Le sous-système K1–K2 atteint PL e. Pourtant, le capteur du protecteur indique à tort que la porte est fermée. La commande autorise le mouvement et les deux contacteurs restent enclenchés. Ils peuvent être parfaitement fonctionnels et très bien surveillés : le problème est apparu plus tôt, à l’entrée de la fonction.
Le concepteur doit donc évaluer la chaîne complète : entrée → logique → sortie, connexions comprises. Pour une combinaison en série de sous-systèmes dont les PFH sont connus, les valeurs sont additionnées. Le PL global est limité à la fois par cette somme et par le PL le plus faible de l’un des sous-systèmes.
Trois sous-systèmes à 4 × 10⁻⁸ 1/h donnent ensemble 1,2 × 10⁻⁷ 1/h, soit PL d. Pris séparément, chacun appartenait à PL e. Le calcul est simple : une fonction complète offre davantage d’endroits où une défaillance dangereuse peut apparaître. La démarche est détaillée dans l’article consacré au calcul du PL selon ISO 13849-1.
Après la coupure de l’alimentation, le convoyeur a encore besoin de temps pour freiner. La protection doit agir avant que la personne atteigne le danger. Ce lien apparaît clairement dans le cas de la distance d’une barrière immatérielle après modification du temps de réaction.
Lorsqu’on combine des sous-systèmes évalués selon des méthodes différentes, la comparaison entre ISO 13849-1 et IEC 62061 devient également utile.
Quelques années plus tard, quelqu’un remplacera K1
Le nouveau contacteur possède le même courant nominal et se monte sur le même rail. Le technicien a pourtant besoin d’autres informations : le bon contact miroir, des temps de fonctionnement compatibles et des données d’endurance adaptées. Ces caractéristiques faisaient partie de la conception.
La mention « 24 V, même nombre d’ampères » oublie précisément ce dont le diagnostic a besoin. Le dossier doit permettre de retrouver pourquoi cet appareil a été choisi, ce que la commande surveille et comment elle réagit au défaut. Sinon, il ne reste qu’un appel à l’auteur du programme, accompagné de l’espoir qu’il se souvienne de chaque condition. L’argumentaire de sécurité dépend alors de la mémoire d’une seule personne.
| Champ | Enregistrement |
|---|---|
| Périmètre | Sous-système de sortie K1–K2 avec connexions et surveillance ; mission : couper l’alimentation de l’entraînement. |
| Défaillance considérée | K1 reste fermé malgré l’ordre d’ouverture. |
| Réaction exigée | K2 coupe seul l’entraînement. L’absence de retour de K1 révèle le défaut et interdit le redémarrage. |
| Preuve à obtenir | Analyse des défauts et essai T-01 : vérification de la coupure par K2, du temps de réaction, de la détection et du verrouillage. Le résultat doit être enregistré pour la version précise du circuit. |
La fiche complète relie cet enregistrement à la SRS, à la version du schéma, aux bases de calcul de MTTFD, DCavg et CCF ainsi qu’aux résultats de validation. Elle justifie également les exclusions de défaut retenues.
Télécharger la fiche de justification de la catégorie au format PDF, en anglais : exemple K1–K2 et formulaire à compléter pour votre propre projet dans un même fichier.
Un responsable n’a pas besoin de recalculer lui-même le PFH. Il peut demander au fournisseur de montrer un défaut précis sur le schéma : quel élément tombe en panne, quel élément continue de protéger la personne, à quel moment la commande détecte le problème et où se trouve le résultat de l’essai.
Cette discussion est bien plus utile qu’une question sur la marque du relais. Deux contacteurs ne sont qu’une ligne sur une liste d’achats. Seuls leur fonctionnement, leur diagnostic et la justification de la conception permettent d’attribuer une catégorie.
Sources
Les exemples du convoyeur, des contacteurs et des distributeurs servent à expliquer les exigences. Les valeurs de PFH et les PL correspondants proviennent du tableau K.1 cité ci-dessous.
- ISO 13849-1:2023-09, points 4.5, 5.1, 5.2.1 et 5.3–5.5 : informations issues de l’évaluation des risques, SRS, PLr et division en sous-systèmes ; définitions 3.1.45–3.1.47 et points 6.1.3.1–6.1.3.2.1 : sous-système, canal et architectures.
- ISO 13849-1:2023-09, points 6.1.3.2.2–6.1.3.2.6 : exigences des catégories B à 4, réaction aux défauts, tests et accumulation des défauts ; définitions 3.1.49–3.1.50 et point 6.1.11 : principes de sécurité et composants éprouvés.
- ISO 13849-1:2023-09, tableaux 2, 6 et 7, points 6.1.4–6.1.5 et 6.1.8, annexes C–E et tableau K.1 avec notes 1–2 : PL, PFH, MTTFD, DC, données d’endurance, nombre de manœuvres et hypothèses des modèles numériques.
- ISO 13849-1:2023-09, point 6.1.6, annexe F et tableau F.1 : CCF, mesures limitant les expositions communes, évaluation par points et seuil de 65 points ; F.3.2 : diversité ; F.3.3 et F.3.6 : protections, perturbations et environnement de fonctionnement.
- IEC 60947-4-1:2019-05, point 8.2.5.1 : coordination entre contacteurs et protections contre les courts-circuits, ainsi que coordination de type 2 ; points 8.2.4.3.1–8.2.4.3.2 et annexe B : endurance mécanique et électrique ; annexe F : propriétés et identification des contacts miroirs.
- ISO 13849-1:2023-09, point 6.1.10, définitions 3.1.29–3.1.30 et 3.1.51–3.1.52, annexe E et tableau E.1 : analyse des défauts, surveillance, tests et contrôle de vraisemblance ; chapitre 7 et annexe N : logiciel et plates-formes préévaluées ; point 13.2 : informations pour l’intégration.
- ISO 4413:2011, point 5.4.4.1 : étanchéité et aptitude des distributeurs aux applications liées à la sécurité ; points 5.4.7.1–5.4.7.2.1 : mouvement intempestif, isolement de l’énergie et dissipation de la pression.
- ISO 13849-1:2023-09, point 6.2.2 et chapitre 8 : combinaison des sous-systèmes, somme des PFH et limites du PL atteint ; point 5.2.2.2 : arrêt ; points 10.1.1–10.1.2, 10.8 et chapitre 12 : validation, procès-verbaux et documentation technique.