La recepția mașinii de ambalat, deschiderea protectorului a oprit fălcile de termosudare. După șase luni, tehnicianul schimbă automatul de securitate și încarcă programul de pe card. Ce îi garantează acum operatorului că își poate strecura mâna între fălci ca să scoată folia?
Proiectul european prEN 50742:2025 pornește de la evaluarea riscului conform ISO 12100. Producătorul urmărește cum o intervenție intenționată sau o eroare poate compromite protecția. Cele trei operații sunt degajarea foliei, reglarea ghidajului și scoaterea manuală a unei piese fierbinți.
Pe ce protecție se bazează operatorul?
Cine pune o mână în interiorul mașinii și ce previne rănirea în timpul acestei sarcini? Schimbarea unui program poate învinge o măsură de protecție. Sursa fizică de pericol este mecanismul în mișcare. ISO 12100 acoperă situaţii periculoase şi/sau evenimente periculoase. Descrieți un eveniment separat atunci când acest lucru ajută la explicarea secvenței de accident. De asemenea, trebuie luate în considerare pericolele previzibile fără legătură cu o singură sarcină.
Cum să raportați riscul la sarcina de la mașină.
Examinați desenele electrice cu tehnicianul de întreținere. De unde își obține setările controlerului de înlocuire? Cine poate conecta un laptop? O conexiune temporară în timpul întreținerii poate schimba modul în care mașina se comportă în producție.
Două modalități de a îndeplini cerințele proiectului
Abordarea A folosește procesul și cerințele pentru produs din proiect. Abordarea B trimite la EN IEC 62443-4-1 pentru dezvoltare. Tabelele 3 și 4 identifică cerințele din EN IEC 62443-3-3 pentru sistem și din EN IEC 62443-4-2 pentru componente, împreună cu nivelurile de capabilitate (SL-C). Ambele abordări includ evaluarea riscului mașinii, protecția împotriva alterării și informațiile pentru utilizare.
Două prize Ethernet identice pot oferi acces la funcții diferite. Una transmite date către un afișaj; prin cealaltă se poate mări limita de viteză a acționării. Contează ce se poate modifica la capătul conexiunii.
Patru decizii și înregistrările lor
- 1.A Cine poate conecta un laptop la dulapul electric, când și cu ce drepturi? Producătorul notează și condițiile de acces pe care trebuie să le asigure utilizatorul în fabrică.
- 1.B Se consemnează amenințarea și calea de acces: prin portul USB se poate încărca o versiune veche a programului care comandă fălcile de termosudare.
- 1.C Sunt suficiente accesul la port și instrumentul de service. Dacă fălcile se închid în timp ce operatorul scoate folia blocată, îi pot strivi degetele. O a doua protecție depinde de aceleași date?
- 1.D Dacă protecția existentă este suficientă, se notează motivul. În caz contrar, amenințarea intră pe lista celor care necesită măsuri. Criteriul de încercare este clar: sistemul trebuie să respingă scrierea din contul de diagnostic.
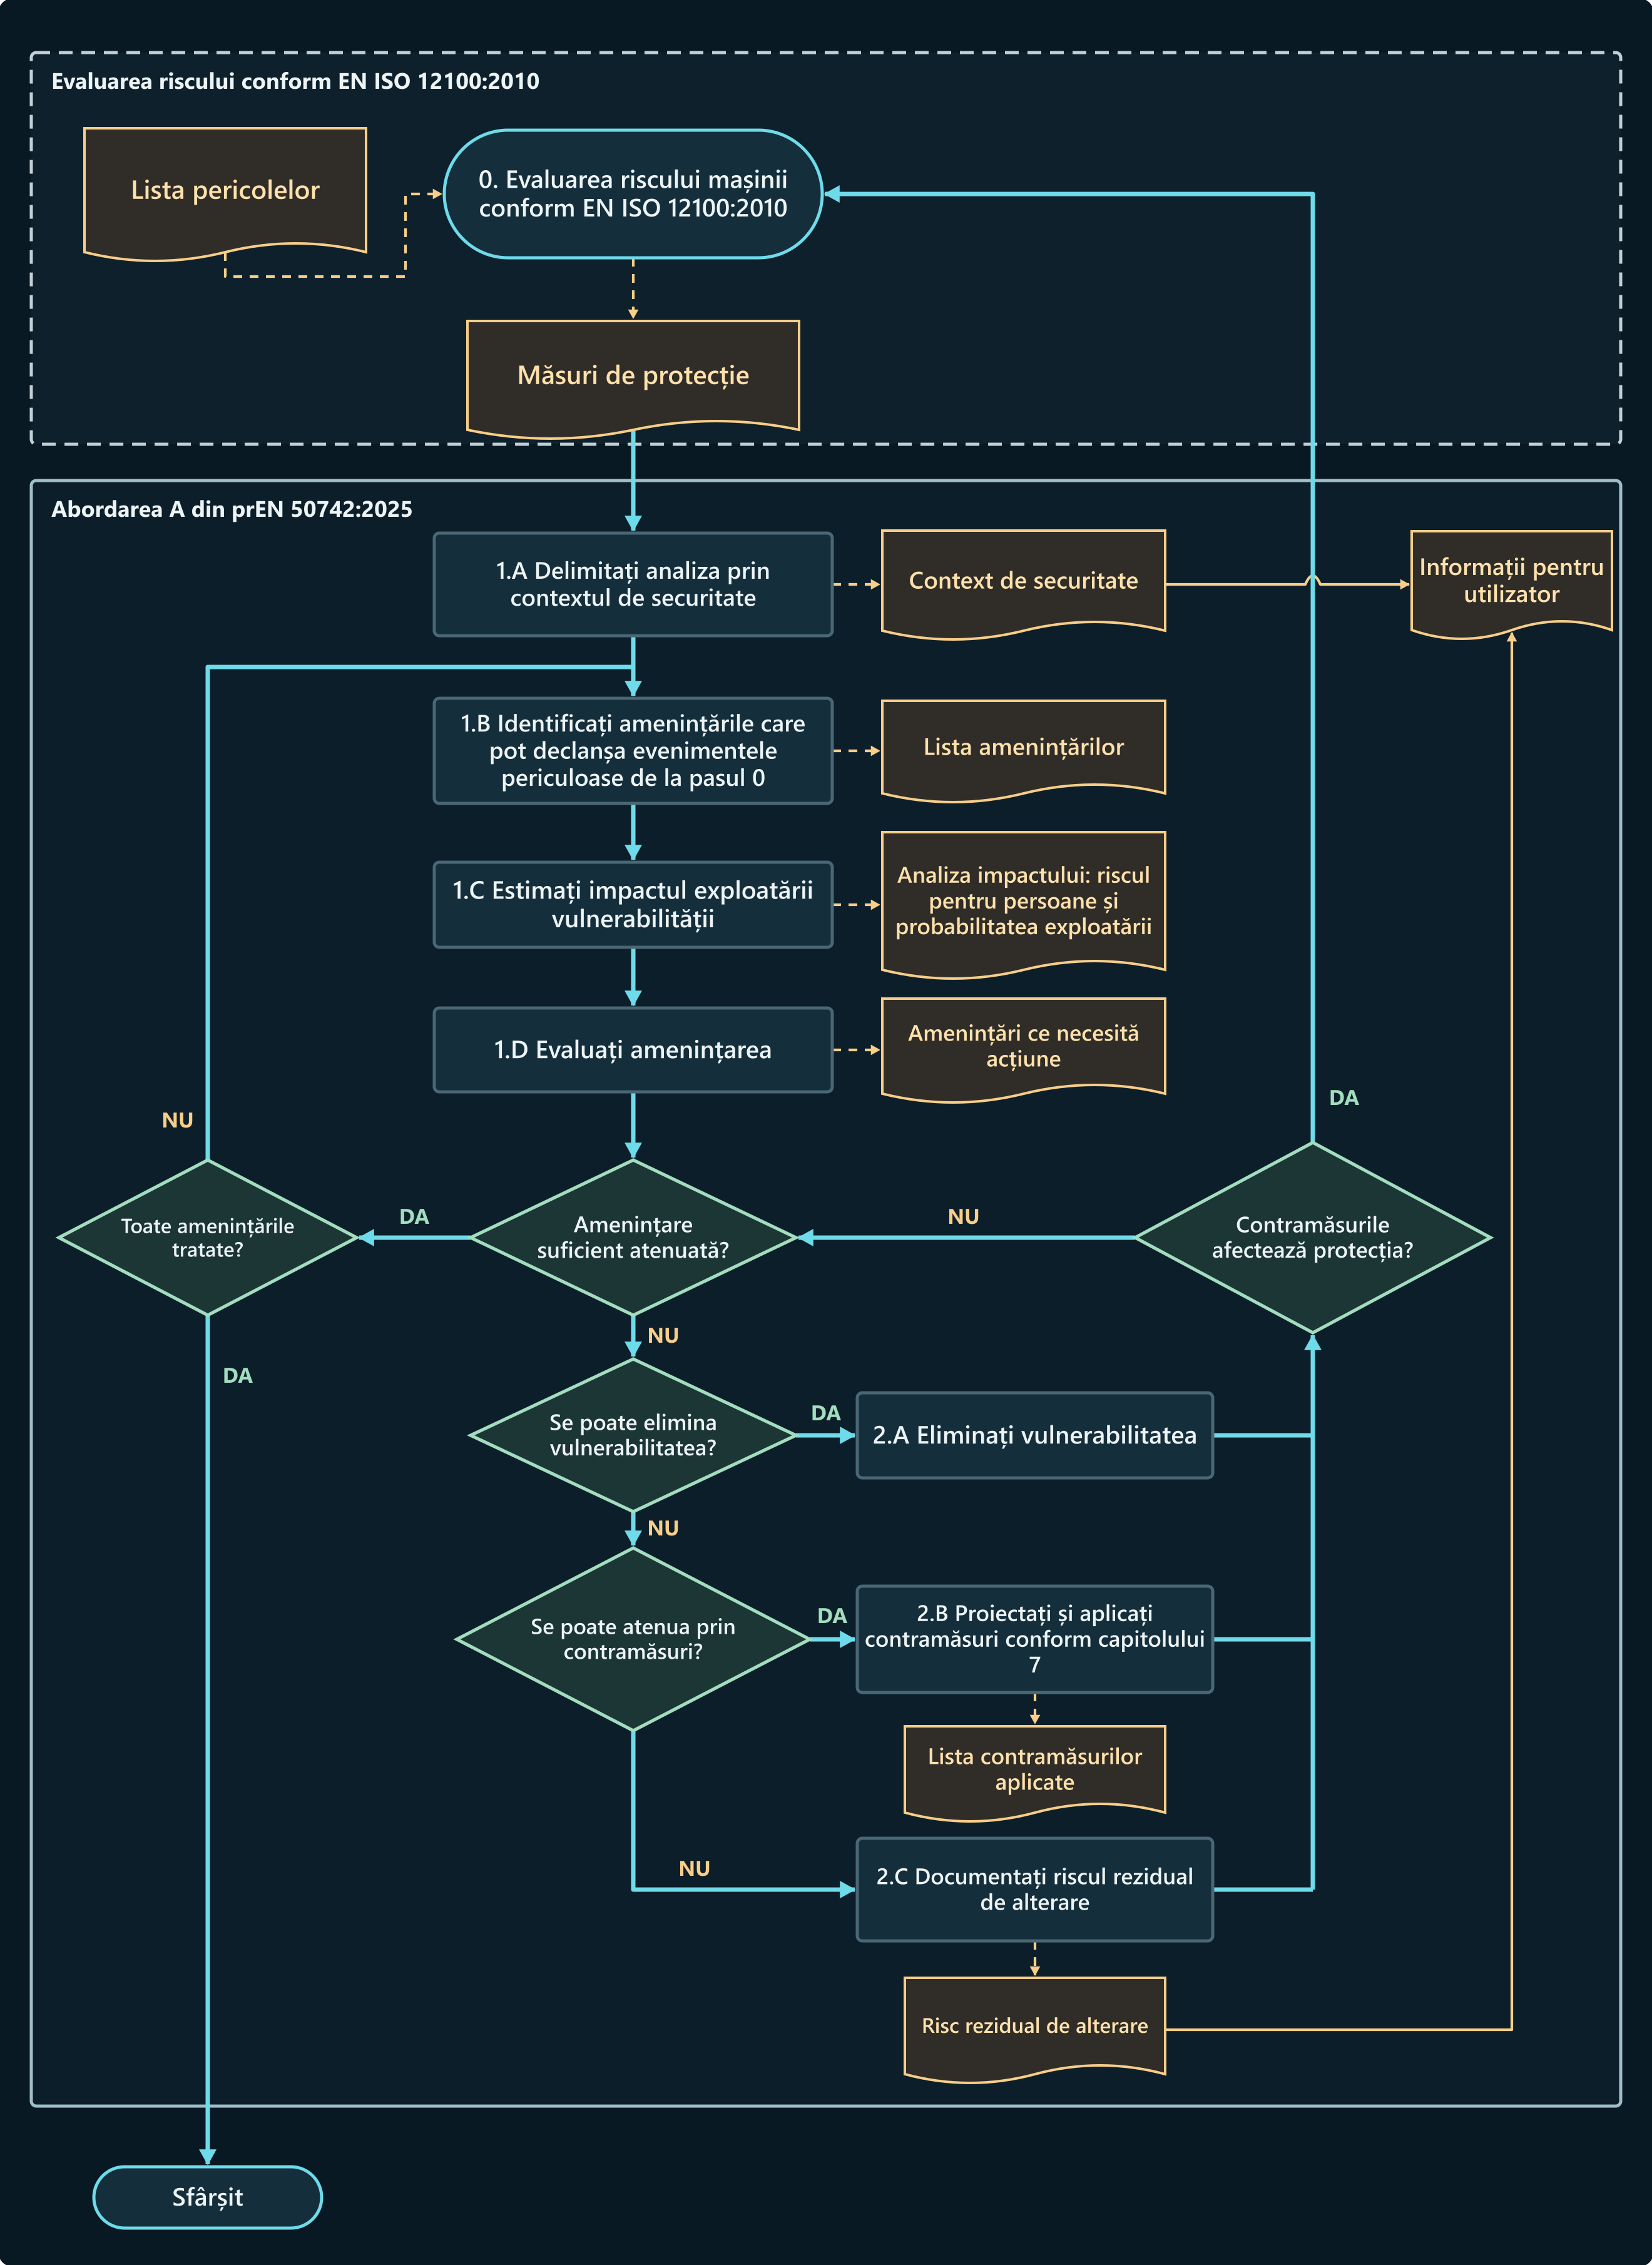

Figura din proiectul englez folosește „safety measures”. ISO 12100:2010 utilizează „protective measure”, iar proiectul ISO/DIS 12100.3 preferă „risk reduction measure”. Termenii românești explică textul englez din 2025.
Determinați protecția necesară pentru fiecare funcție de siguranță
În abordarea A, producătorul stabilește și justifică nivelul de securitate cibernetică necesar pentru fiecare funcție de siguranță (SRSL, Safety-related Security Level). Anexa informativă B propune o metodă care ia în calcul fiecare interfață prin care poate fi afectată funcția. Nivelul ales trebuie justificat și dacă se folosește altă metodă.
AP = (EL × WoO) + AC
- EL Dați conexiunii un scor de expunere. În interiorul unei zone de încredere: 0 puncte. Accesul fizic la mașină: 2 puncte. Reţeaua industrială locală: 5 puncte. Reţeaua mai largă a fabricii: 16 puncte. Rețea neîncredere externă: 24 de puncte. Dacă conexiunea leagă două zone diferite, luați expunerea mai mare.
- WoO Luați în considerare când este posibil accesul la mașină. Accesul foarte limitat sau supravegherea constantă: 0,6. Un acces ocazional, previzibil, sub control moderat: 0,8. Oportunități regulate cu controale slabe: 0,9. Acces frecvent sau nerestricționat: 1.
- AC Evaluați cunoștințele și abilitățile necesare. Cunoștințe extinse și abilități avansate: 1 punct. Abilități moderate de cunoștințe și de specialitate: 2 puncte. Încununări moderate și abilități intermediare: 3 puncte. Cunoștințe de bază și instrumente simple: 4 puncte. O schimbare mai ușoară oferă un scor mai mare.
Scorul reflectă cât de ușor ar putea fi exploatată o vulnerabilitate. Calculul nu necesită o estimare a cât de probabil este cineva să vizeze această fabrică. În exemplul proiectului, legătura dintre două sisteme de control se întinde pe EL1 și EL2. Utilizați 5 puncte pentru expunerea mai mare. Accesul este moderat restricționat. Abilitățile de bază sunt suficiente pentru a schimba valoarea.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Scoruri | Potențialul de atac | Gravitate scăzută, de exemplu, leziuni reversibile | Gravitate ridicată, de exemplu, prejudiciu ireversibil |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Proiectul rezervă SRSL0 unui sistem de siguranță complet izolat. Dacă programul poate fi suprascris printr-un conector de service, un punctaj mic nu justifică singur SRSL0.
O limită de viteză care poate fi schimbată peste rețeaua fabricii
În timpul ajustării, ușa de protecție este deschisă. Controlerul motorului monitorizează viteza axei mașinii în mișcare. Limita poate fi schimbată din rețeaua mai largă a fabricilor (EL3). Accesul este activat o dată pe lună sub supraveghere moderată. Abilitățile de bază sunt suficiente pentru a intra într-o nouă valoare.
(16 × 0,8) + 4 = 16,8 → AP3
Scorul de 16,8 înseamnă AP3. Dacă mișcarea căruciorului poate provoca o leziune ireversibilă la mâna reglorului, tabelul indică SRSL3. Pentru aceeași conexiune și o vătămare de gravitate mică, justificată în evaluare, rezultă SRSL2.
Pe standul de încercare, modificați un mesaj destinat unității de acționare. La a doua probă, retransmiteți un mesaj valid mai vechi. La SRSL3, protocolul criptografic trebuie să detecteze și să respingă ambele mesaje. Verificați separat drepturile: încercați să măriți limita de pe un cont cu acces doar pentru citire, apoi citiți valoarea activă.
| Întrebare de proiectare | Cerințe selectate în Abordarea A |
|---|---|
| Cine poate interveni? | La nivelurile SRSL1 și SRSL2, sistemul autentifică persoana, procesul sau dispozitivul și verifică dreptul de intervenție. La SRSL3, fiecare entitate este autentificată individual, iar drepturile sunt specifice acțiunii solicitate. |
| Când este verificată integritatea? | La SRSL1 verificați software-ul de siguranță și setările critice la pornire. La SRSL2, de asemenea, verificați periodic în timpul funcționării. La SRSL3 utilizați verificarea criptografică în ambele momente. |
| Ce mesaje ajung la receptor? | La SRSL1 și SRSL2 verifică integritatea informațiilor schimbate. La SRSL3 protocolul criptografic trebuie să detecteze și să respingă mesajele modificate sau reluate. |
| Ce se verifică la instalare? | La SRSL2 și SRSL3 se verifică autenticitatea software-ului critic și a datelor critice de configurare, de exemplu printr-o semnătură digitală. Prevederea corespunzătoare pentru SRSL1 nu impune această verificare. |
Nivelul de performanță necesar (PLr) exprimă reducerea riscului necesar funcției de siguranță. PL realizat descrie fiabilitatea acestei funcții. SRSL stabilește, printre altele, modul în care sistemul trebuie să protejeze limita de viteză împotriva modificărilor neautorizate.
Eliminarea vulnerabilității sau protejarea accesului necesar
Producătorul verifică mai întâi dacă poate elimina vulnerabilitatea (2.A). Dacă accesul trebuie păstrat, proiectează și aplică măsurile prevăzute la capitolul 7 (2.B). Documentează riscul rezidual de alterare și explică utilizatorului ce precauții îi revin (2.C).
Un sigiliu pe capacul cardului arată că acesta a fost deschis. La SRSL1–SRSL3, proiectul cere detectarea intervenției fizice. Pentru a stabili dacă programul s-a modificat, tehnicianul verifică separat versiunea activă. Scrierea prin rețea poate lăsa sigiliul intact.
Mașina trebuie să colecteze automat dovezile intervențiilor relevante. Dacă obținerea unei dovezi digitale nu este fezabilă în mod rezonabil, proiectul cere o dovadă fizică; instrucțiunile explică unde se găsește și cum se interpretează. Jurnalul digital indică tipul intervenției, iar marcajele temporale sau un contor permit corelarea evenimentelor. Ștergerea jurnalului trebuie să lase la rândul ei o urmă. Jurnalul este protejat împotriva alterării și poate fi șters numai printr-o procedură autorizată. Versiunile software și configurația relevante trebuie să poată fi identificate la cerere.
Dacă software-ul de siguranță este încărcat după introducerea pe piață sau punerea în funcțiune, regulamentul cere ca jurnalizarea intervențiilor și a versiunilor respective să rămână activă timp de cinci ani de la încărcare. În abordarea A din proiect, înregistrarea trebuie activată cel târziu la punerea în funcțiune, iar datele fiecărei intervenții trebuie păstrate cel puțin cinci ani.
Înainte de testare, definiți schimbarea care trebuie încercată, răspunsul așteptat și condițiile de repornire. Înregistrați configurația, drepturile de acces și răspunsul real. Dacă o contramăsură întârzie oprirea, repetați evaluarea relevantă a siguranței și măsurați timpul necesar pentru a sta în funcțiune.
Trei intrări pentru documentația tehnică
Mașina de ambalare se bazează pe anexa C a proiectului. Condițiile de serviciu, axa mașinii și stația de răcire sunt exemple de inginerie cu propriile ipoteze și criterii de acceptare.
Mașina de ambalat: îndepărtarea foliei blocate după înlocuirea automatului
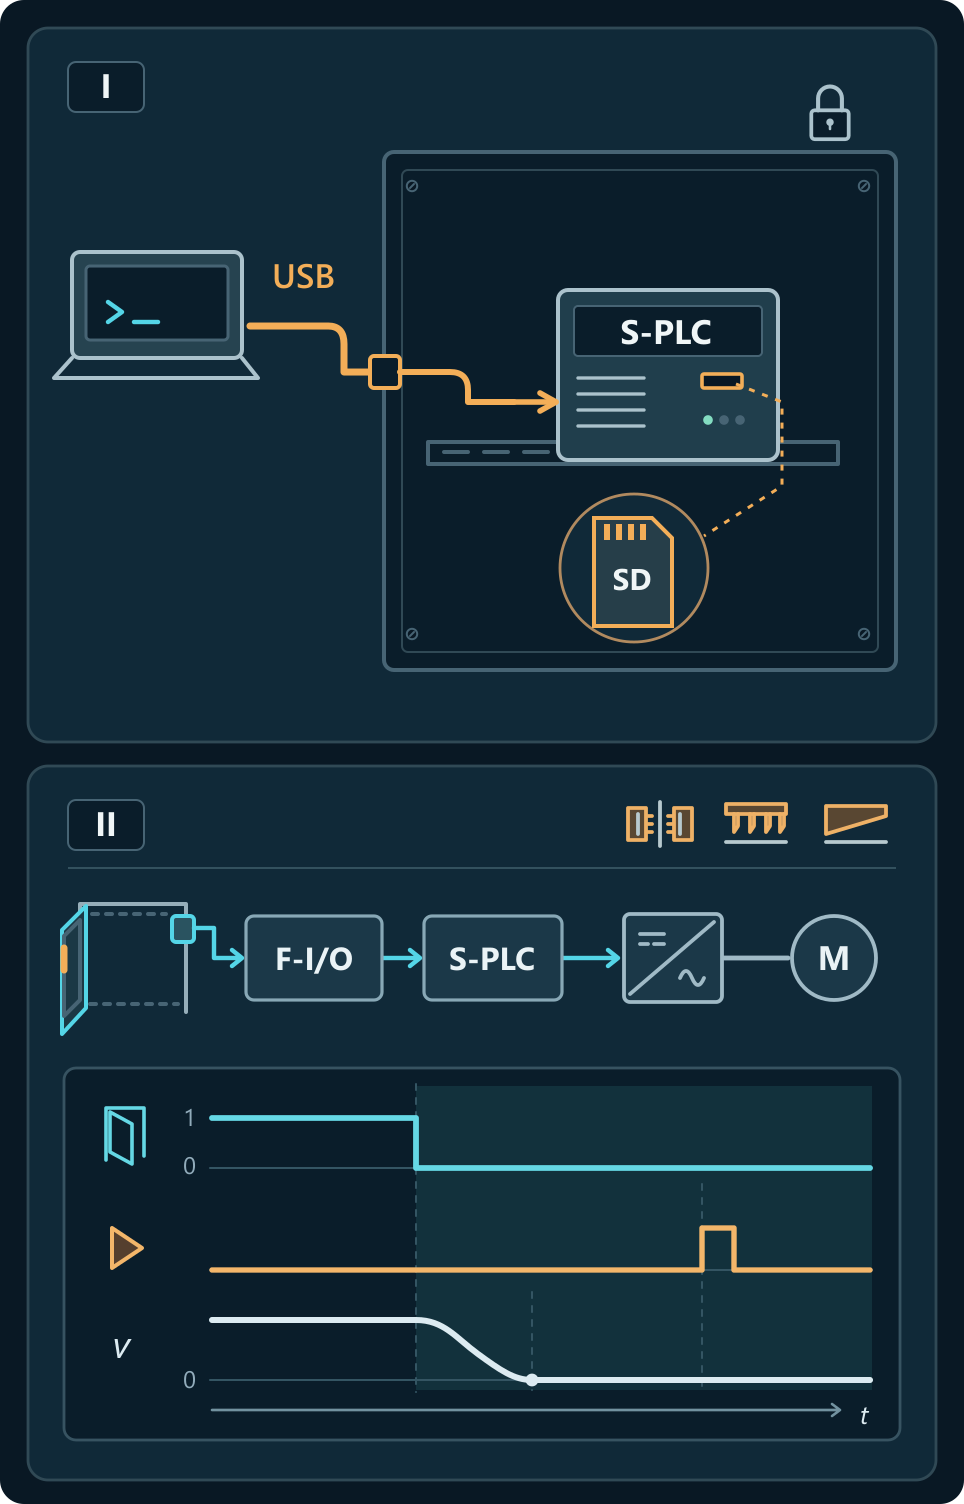
1.A–1.B. Controlerul de siguranță și cardul său de memorie se află în interiorul unui dulap electric încuiat. Soclul USB de pe ușă permite unui tehnician de întreținere să încarce software-ul fără a vă conecta individual. Versiunea greșită ar putea permite o mișcare periculoasă chiar și atunci când ușa de protecție este deschisă.
1.C–1.D. Tehnicianul are nevoie de acces la priza USB, la instrumentul de programare și la o mașină oprită. Următorul operator care elimină foaia de plastic ar putea suferi răni zdrobitoare la degete. Încercaţi să scrieţi neautorizat şi să verificaţi versiunea activă a programului. De asemenea, testați dacă deschiderea ușii de protecție oprește mecanismele de etanșare a căldurii, de lovire și de tăiere și împiedică repornirea neașteptată.
2.A–2.C. Producătorul elimină portul USB exterior și cablul acestuia. În dulap rămâne un port de programare pentru personalul autorizat; contul de diagnostic permite doar citirea. O sesiune de service lăsată deschisă permite în continuare modificări. Tehnicianul se deconectează înainte de a pleca. Dacă suspectează o intervenție, mașina rămâne oprită până la verificarea programului și la testarea funcției de interblocare a protectorului. Pentru modificările de la distanță ale software-ului de aplicație legat de siguranță, ISO 13849-1 tratează și validarea la fața locului a funcțiilor afectate.
La postul B se încarcă fișierul de rezervă de la A
La postul A, reglorul rămâne în spatele protectorului. La B trebuie să îl deschidă pentru a ajunge la ghidaj. Acționările sunt de același tip, dar limita admisă la B este mai mică. Chiar dacă semnătura fișierului din A este validă, B trebuie să îl respingă.
1.A–1.D. Ambele stații au controlere cu motor identice. Un tehnician autorizat poate încărca fișierul de configurare autentic de la A în B. Limita mai mare nu crește în sine viteza. Dacă viteza reală depășește limita corectă pentru B, dar rămâne sub limita pentru A, funcția de siguranță permite o mișcare periculoasă. Stația B trebuie să respingă dosarul de la A. Moțiunea care necesită monitorizarea vitezei trebuie să rămână blocată după repornire până când B nu acceptă setările corecte.
2.A–2.C. După înlocuirea unității de acționare, B trebuie să accepte propriul fișier și să respingă fișierul lui A, chiar dacă semnătura este validă. Sistemul verifică semnătura și compară identificatorul stației cu o referință protejată, păstrată în afara unității înlocuite. O persoană autorizată poate totuși aproba o valoare greșită pentru B. Înainte de repunerea în funcțiune se citește limita activă și se verifică reacția la o depășire controlată a vitezei.
Două canale sănătoase pot monitoriza același parametru incorect. Dacă operatorul principal trimite setările la autovehiculul controlerului la pornire, verificați configurația stocată și în controlerul principal. Cum afectează categoriile de sisteme de control comportamentul defecțiunii.
| Încercare la recepție | Reacția așteptată | Date de consemnat |
|---|---|---|
| Încercați să măriți limita de la un cont numai de citire. | Contul poate citi limita. Încercarea de schimbare este respinsă. Limita aprobată rămâne activă. | Conexiune utilizată, privilegiile de cont, răspunsul și limita activă înainte și după test. |
| După înlocuirea unității de acționare la stația B, încercați să încărcați fișierul de la A și reporniți stația B. | B respinge fișierul. Mișcarea cu viteză supravegheată rămâne blocată și după repornire, până la acceptarea configurației corecte. | Identificatorii stației și ai fișierului, motivul respingerii și starea după repornire. |
| Cu fișierul corect instalat, depășiți limita la B în timpul unui test controlat. | Funcţia de siguranţă iniţiază o oprire. Mașina se oprește în timpul specificat în cerințele de siguranță. | Versiunea de fișier, modul de operare, încărcarea, viteza măsurată și timpul de oprire măsurat în comparație cu specificația. |
Editarea unei rețete poate debloca și o ușă
Temporizatorul măsoară corect șase minute. Suprafața unei piese mai grele poate fi încă prea fierbinte pentru a fi atinsă. Dacă rețeta deblochează și ușa, scurtarea ciclului îl poate costa pe operator o arsură.
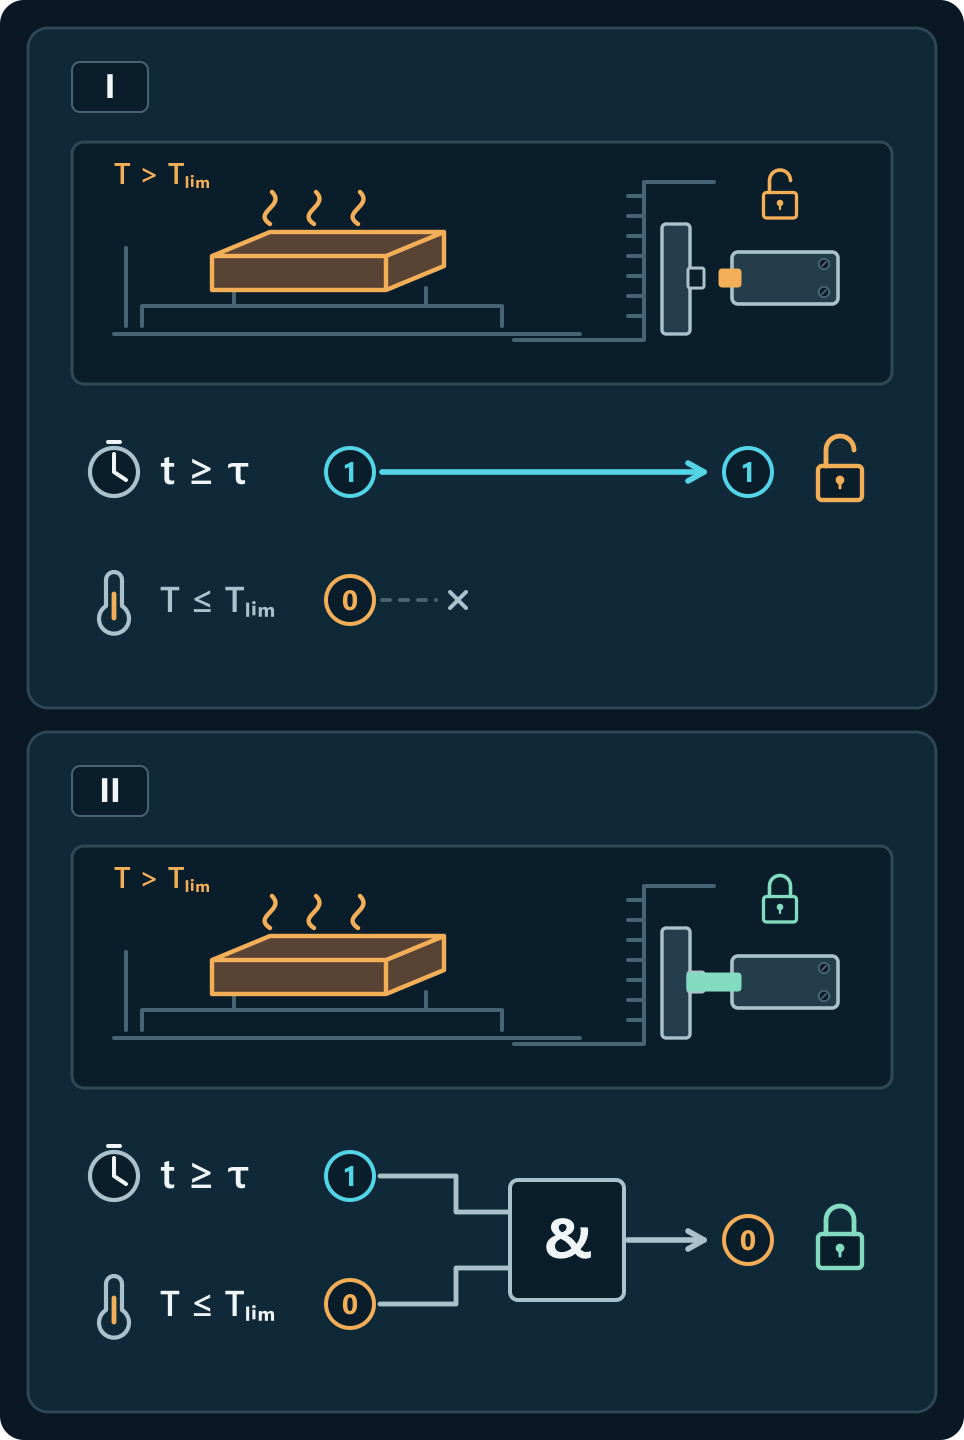
1.A–1.D. Contul de producție permite o schimbare a timpului de răcire de la douăsprezece minute la șase. Mașina originală nu are măsurătoare de temperatură. O piesă de prelucrat mai grea poate arde operatorul în timpul descărcării manuale. Schimbarea timpului de ciclu nu trebuie să deblocheze ușa de protecție, în timp ce temperatura de suprafață depășește limita aprobată.
2.A–2.C. Expirarea timpului de ciclu nu mai deblochează singură protectorul: este necesară și o confirmare independentă a temperaturii. Producția poate regla durata; numai personalul autorizat poate modifica pragul sau corecția de măsurare. Dacă măsurarea se pierde, protectorul rămâne blocat. După înlocuirea senzorului, tehnicianul compară indicația cu o măsurare independentă pe suprafața piesei, în apropierea pragului de deblocare.
Un design utilizat singur este, de asemenea, posibil dacă producătorul stabilește și protejează un timp minim de răcire sigur pentru toate piesele de prelucrat permise, temperaturile de pornire și condițiile de răcire.
Ce impune Regulamentul UE privind utilajele
Regulamentul de mașină (UE) 2023/1230 se aplică, în general, începând cu 20 ianuarie 2027. Acesta acoperă software-ul și datele critice pentru siguranță, hardware-ul relevant prin care pot fi accesate și reziliența sistemelor de control împotriva acțiunilor rău intenționate previzibile în mod rezonabil. De asemenea, abordează identificarea software-ului relevant pentru siguranță și dovezi ale intervențiilor. Regulamentul mașinilor, software-ul și datele.
Anexa ZZ la prEN 50742:2025 identifică cerințele care intră sub incidența proiectului: anexa III punctul 1.1.9 și anumite părți ale punctului 1.2.1 din regulament. Un producător poate utiliza proiectul de standard ca o specificație tehnică. În temeiul articolului 20, respectarea unui standard armonizat conferă o prezumție de conformitate numai în domeniul de aplicare al referinței publicate în Jurnalul Oficial al UE. Verificați ediția, acoperirea, restricțiile și procedura aplicabilă de evaluare a conformității.
Ce obligații aduce Regulamentul privind reziliența cibernetică?
Copierea rețetei poate divulga un secret comercial fără a modifica temperatura piesei. Dacă mașina este un produs cu elemente digitale care intră sub incidența CRA, trebuie evaluat și riscul pentru date. Încercarea protectorului poate susține ambele evaluări numai pentru aspectele verificate efectiv.
Regulamentul privind reziliența cibernetică (CRA) impune cerințe încă din etapa de proiectare. În perioada de asistență, producătorul trebuie să gestioneze vulnerabilitățile și să furnizeze actualizările de securitate necesare. Obligația de raportare a vulnerabilităților exploatate activ și a incidentelor grave care afectează securitatea produsului se aplică din 11 septembrie 2026. Majoritatea dispozițiilor se vor aplica de la 11 decembrie 2027.
Orientările Comisiei din 27 iulie 2026 explică în ce condiții poate fi folosit, în perioada de tranziție, un certificat de examinare UE de tip sau o decizie de aprobare în temeiul Regulamentului privind mașinile. Sunt vizate numai riscurile deja evaluate și acoperite, în limita valabilității documentului și cel târziu până la 11 iunie 2028. Celelalte riscuri care intră sub incidența CRA se evaluează separat.
Surse și referințe
- prEN 50742:2025. Proiect în limba engleză supus consultării. Trimiterile se referă la această ediție. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Evaluarea și terminologia riscurilor de mașini. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Sisteme de control legate de siguranță și securitate cibernetică industrială. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- Regulamentul privind mașinile și rectificarea sa · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Regulamentul privind reziliența cibernetică și orientările Comisiei Europene (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.