Co producent maszyny ma chronić przed ingerencją w sterowanie? Projekt prEN 50742 wychodzi od oceny ryzyka według ISO 12100. Konstruktor wie już, przy jakiej pracy człowiek może doznać urazu i co ma go chronić. Teraz trzeba ustalić, czy ktoś może zmienić program, sygnał albo ustawienie, od którego ta ochrona zależy. Czasem wystarczy pomyłka przy serwisie.
W pakowarce operator otwiera osłonę, żeby wyjąć zaciętą folię. Jego palce chroni blokada ruchu szczęk. Przy wózku ustawiacz reguluje prowadnicę przy otwartej osłonie. Ochrona zależy m.in. od limitu prędkości. Na stanowisku chłodzenia operator ręcznie wyjmuje detal. Tu o chwili otwarcia drzwi może decydować receptura, czyli zapisane ustawienia cyklu.
Co się stanie, jeśli ktoś zmieni ten warunek? Odpowiedź wiąże cyberbezpieczeństwo z bezpieczeństwem maszyny. Rozporządzenie (UE) 2023/1230 wymaga ochrony m.in. programów i danych ważnych dla bezpieczeństwa. Projekt prEN 50742 pokazuje, jak ustalić potrzebną ochronę i jak wykazać, że działa.
Nazwy kroków pochodzą z angielskich projektów prEN 50742:2025 i ISO/DIS 12100.3:2026. Polskie odpowiedniki są robocze. Oficjalne wydania językowe mogą przyjąć inne terminy.
Od czego zaczyna się ocena według prEN 50742?
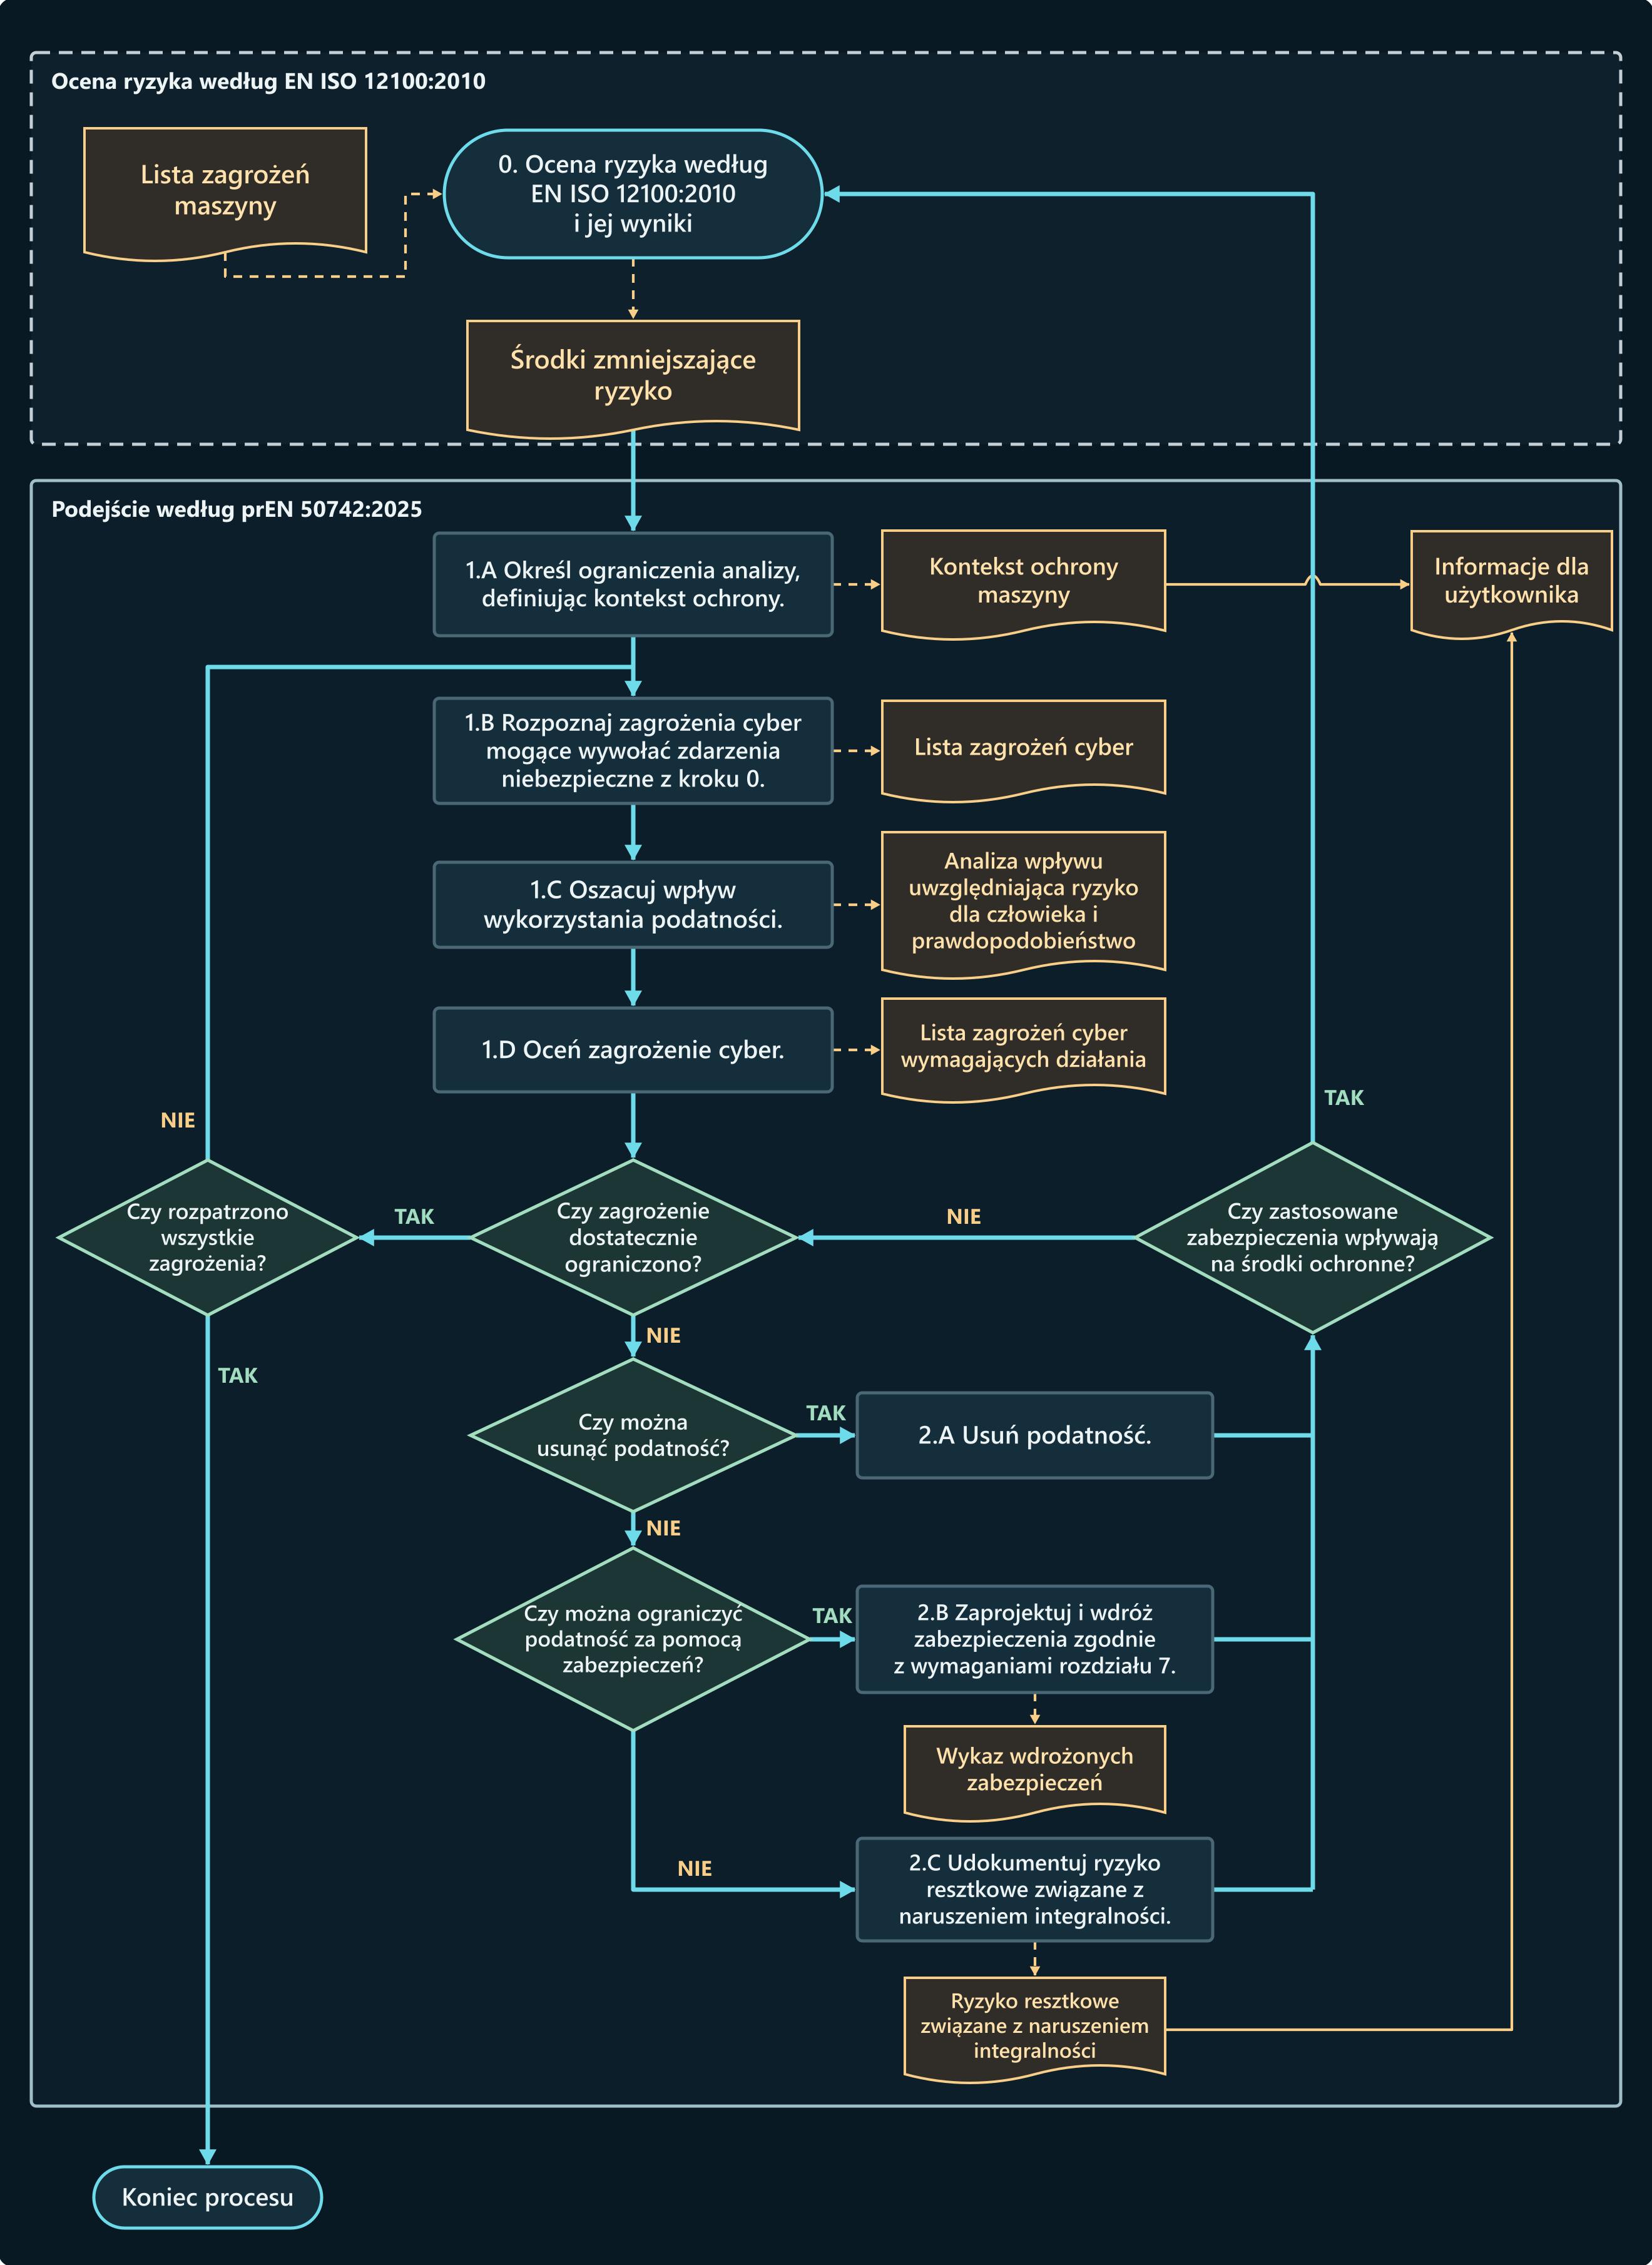
Projektant zaczyna od oceny ryzyka maszyny. Wybiera z niej środki, które mają chronić człowieka podczas pracy, czyszczenia i serwisu. Sprawdza, czy ingerencja może osłabić któryś z nich lub pozwolić maszynie pracować poza bezpiecznymi parametrami. Ocena ryzyka jako relacja człowiek–maszyna.
Do tej pracy przydają się opis funkcji bezpieczeństwa, schemat połączeń i rozmowa z serwisem. Na schemacie widać port. Serwisant wie, kto się przez niego łączy i skąd urządzenie wczytuje ustawienia po wymianie.
Projekt daje producentowi dwie drogi. W podejściu A producent dobiera zabezpieczenia według prEN 50742. W podejściu B korzysta ze wskazanych wymagań IEC 62443. Dotyczą one sposobu tworzenia produktu oraz ochrony, jaką mają zapewnić cały system i jego części.
W obu przypadkach producent ocenia ryzyko maszyny i ustala, jakie warunki bezpiecznego użytkowania musi znać zakład. Samo gniazdo Ethernet w szafie nie narzuca wdrożenia całej serii IEC 62443.
Jak wskazać zagrożenia, które wymagają działania?
1.A · Kontekst ochrony maszyny
Jakie są ograniczenia analizy? Producent ustala, kto ma dostęp, skąd, kiedy i z jakimi uprawnieniami. Uwzględnia połączenia stałe i te otwierane tylko na czas naprawy. Zapisuje też, jakie warunki ma zapewnić zakład.
1.B · Lista zagrożeń cyber
Co można zmienić i którędy taka zmiana dotrze do maszyny? Dla każdego zagrożenia producent wskazuje program, parametr albo sygnał oraz konkretną drogę ingerencji.
1.C · Analiza wpływu
Co stanie się przy maszynie, jeśli zmiana się uda? Projektant wraca do zadania człowieka. Ustala możliwy uraz, sprawdza, czy działa jeszcze niezależna ochrona, i ocenia, jak łatwo można wykorzystać podatność przy takim dostępie, jaki rzeczywiście ma użytkownik lub serwis.
1.D · Lista zagrożeń wymagających działania
Producent porównuje skutki ingerencji z ochroną, której potrzebuje człowiek. Gdy dotychczasowe środki wystarczają, zapisuje uzasadnienie. Gdy można je osłabić na tyle, że operator jest narażony na uraz, wskazuje zagrożenie do dalszej pracy.
W Safety Software kategoria „Zagrożenia cybernetyczne” wskazuje, skąd bierze się ingerencja. Na pakowarce przyczyną cyfrową jest podmiana programu. Fizycznym źródłem zagrożenia jest ruch szczęk, a skutkiem może być zgniecenie palców przy wyjmowaniu folii. ISO 12100 pozwala dobrać opis źródła i skutku do maszyny. Mówi o sytuacjach zagrożenia i/lub zdarzeniach niebezpiecznych. Nie przy każdym zadaniu potrzebny jest osobny wpis o zdarzeniu. Producent uwzględnia też przewidywalne zagrożenia niezwiązane z konkretnym zadaniem.
W podejściu A do wyboru zabezpieczeń potrzebny jest poziom ochrony dla danej funkcji. Projekt podaje metodę, w której producent wyznacza go na podstawie potencjału ataku i skutku dla człowieka. Wzór i tablice doboru poziomu ochrony.

Jak projekty norm nazywają środki ochronne?
Na schemacie w projekcie widnieje Safety measures. Na polskim schemacie są to „środki zmniejszające ryzyko”. Projekt odwołuje się do ISO 12100:2010. W tym wydaniu występuje protective measure, po polsku „środek ochronny” (PN-EN ISO 12100:2012).
Projekt nowego wydania ISO/DIS 12100.3:2026 podaje risk reduction measure jako termin preferowany. Dotychczasowe protective measure oznacza jako niezalecane.
Jak policzyć potencjał ataku i dobrać poziom ochrony SRSL?
W podejściu A producent określa i zapisuje SRSL (safety-related security level) dla każdej funkcji bezpieczeństwa. Od poziomu zależy, jak trzeba chronić jej program, dane i połączenia. Wybór i uzasadnienie poziomu są wymagane. Projekt podaje wzór jako jedną z metod doboru. Obliczenie wykonuje się dla funkcji i konkretnej drogi, przez którą można w nią ingerować.
AP = (EL × WoO) + AC
AP (attack potential) to potencjał ataku wyrażony w punktach. Opisuje, jak łatwo ktoś może wykorzystać konkretną słabość maszyny. Projekt pomija szansę, że ktoś wybierze właśnie ten zakład na cel.
1. Dobierz trzy liczby
EL — skąd można dotrzeć do funkcji?
Projektant wybiera poziom ekspozycji (exposure level) danego połączenia. Jeśli łączy ono dwie strefy o różnym poziomie zaufania, przyjmuje wyższą ekspozycję. Każdej klasie odpowiada liczba punktów.
- EL0 (0 pkt) — połączenie wewnątrz zaufanego obszaru maszyny.
- EL1 (2 pkt) — trzeba fizycznie podejść do złącza lub panelu maszyny.
- EL2 (5 pkt) — połączenie z lokalnej sieci sterowania.
- EL3 (16 pkt) — dostęp z szerszej sieci zakładowej.
- EL4 (24 pkt) — połączenie z niezaufaną siecią zewnętrzną, np. z internetem.
WoO — kiedy nadarza się okazja do ingerencji?
To okno dostępu (window of opportunity), oceniane dla całej maszyny w warunkach jej użytkowania. Mnożnik zależy od tego, jak często i na jakich warunkach można się połączyć. Przy bardzo ograniczonym dostępie, np. pod stałym nadzorem, wynosi 0,6. Przy okazjonalnych, przewidywalnych oknach serwisowych z umiarkowaną kontrolą — 0,8. Przy regularnych okazjach ze słabą kontrolą — 0,9. Przy otwartym, częstym lub nieograniczonym dostępie — 1.
AC — jakiej wiedzy i umiejętności wymaga ingerencja?
Ten parametr opisuje możliwości atakującego (attacker capability). Głęboka wiedza o systemie i zaawansowane umiejętności dają 1 pkt. Wiedza umiarkowana i umiejętności specjalistyczne dają 2 pkt, a przy średnich umiejętnościach — 3 pkt. Gdy wystarczą podstawowa wiedza i proste narzędzia, do wzoru wchodzi 4 pkt. Im łatwiejsza podmiana, tym wyższy wynik.
2. Oblicz wynik i odczytaj klasę AP
W przykładzie z projektu autorzy oceniają połączenie sterownika bezpieczeństwa z układem sterowania maszyny. Połączenie sięga z EL1 do EL2, więc przyjmują 5 punktów. Okazja do ingerencji pojawia się okresowo (0,8), a do jej wykonania wystarczą podstawowe umiejętności (4). Rachunek daje (5 × 0,8) + 4 = 8 punktów → AP1.
3. Połącz klasę AP ze skutkiem dla człowieka
Ciężkość szkody pochodzi z oceny ryzyka maszyny. Jaki uraz grozi człowiekowi podczas jego pracy, jeśli ingerencja się powiedzie? Projekt rozróżnia mniejszą szkodę (np. uraz odwracalny) i większą (np. uraz nieodwracalny). Wiersz według wyniku AP i kolumna według szkody dają wymagany poziom SRSL w tej metodzie.
Dobór poziomu SRSL według wyniku AP i ciężkości szkody · Źródło obliczeń
| Punkty | Klasa AP | Mniejsza szkoda | Większa szkoda |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| powyżej 20 | AP4 | SRSL3 | SRSL3 |
Przy 8 punktach (AP1) obie kolumny wskazują SRSL1. Przy najniższym poziomie obowiązuje dodatkowy warunek. Projekt przewiduje SRSL0 dla całkowicie odizolowanego układu bezpieczeństwa. Jeśli przez port serwisowy można zmienić program, sam niski wynik punktowy nie uzasadnia SRSL0.
4. Przełóż poziom na wymaganie i próbę
W przykładzie z wózkiem ustawiacz stoi przy prowadnicy, a napęd pilnuje limitu prędkości. Gdy ktoś podniesie limit, wózek może trwale uszkodzić dłoń. Założenia tego wariantu są następujące. Limit daje się zmienić z szerszej sieci zakładu (EL3, 16 pkt). Zakład otwiera połączenie podczas comiesięcznego serwisu pod umiarkowaną kontrolą (WoO 0,8). Do zapisu wystarczą podstawowe umiejętności (AC 4).
(16 × 0,8) + 4 = 16,8 punktu → AP3 → SRSL3 dla możliwego trwałego urazu. Gdyby ocena tego samego połączenia wykazała lżejszą, odwracalną szkodę, wiersz AP3 wskazałby SRSL2.
Na SRSL3 protokół kryptograficzny ma wykrywać i odrzucać zmienione oraz powtórzone wiadomości. Na stanowisku testowym automatyk najpierw zmienia wiadomość w drodze do napędu. W drugiej próbie ponownie wysyła wcześniej poprawną wiadomość. W obu próbach napęd ma ją odrzucić.
Osobno automatyk próbuje zapisać wyższy limit z konta do diagnostyki. Napęd ma odrzucić zapis i zachować zatwierdzoną wartość. W dokumentacji wynik obu rodzajów prób trafia do tej funkcji i tej drogi zapisu, dla których producent obliczył AP i dobrał SRSL.
Jakie wymagania musi spełnić układ na wybranym poziomie SRSL?
W podejściu A każdy poziom wyznacza minimalne wymagania dla funkcji i jej połączeń. PL według ISO 13849-1 opisuje, jak niezawodnie nadzór prędkości wykona swoje zadanie. SRSL przekłada się m.in. na to, kto może zmienić limit i jak układ ma wykryć podmianę.
Wybrane wymagania podejścia A według prEN 50742:2025
| Co trzeba chronić? | Czego wymaga projekt? |
|---|---|
| Dostęp i prawo do zmian | Na SRSL1–2 trzeba uwierzytelnić osobę, urządzenie lub program oraz sprawdzić uprawnienie do interwencji. Na SRSL3 uwierzytelnienie ma być indywidualne, a uprawnienia przypisane do konkretnych działań. |
| Program i ważne ustawienia | Układ sprawdza, czy ich treść uległa zmianie. Na SRSL1 robi to przy uruchomieniu. Na SRSL2 także okresowo w czasie pracy. Na SRSL3 sprawdza je w obu tych momentach metodą kryptograficzną. |
| Dane przesyłane między urządzeniami | Na SRSL1–2 odbiornik sprawdza, czy dane dotarły bez zmian. Na SRSL3 protokół kryptograficzny ma wykryć i odrzucić zarówno zmienioną wiadomość, jak i starą wiadomość wysłaną ponownie. |
| Pochodzenie programu i konfiguracji | Na SRSL2–3 już przy instalacji trzeba sprawdzić autentyczność danych istotnych dla bezpieczeństwa. Można to zrobić np. przez sprawdzenie podpisu cyfrowego. Na SRSL1 projekt nie wymaga takiej kontroli pochodzenia przy instalacji. |
Co producent robi z wynikiem oceny?
SRSL określa, jakiej ochrony wymaga funkcja. Teraz producent sprawdza, którą drogę ingerencji może usunąć, a którą musi zostawić, żeby serwis mógł wykonać swoją pracę.
2.A · Usuń podatność, jeśli konstrukcja na to pozwala
Jeśli maszyna w ogóle nie potrzebuje danej drogi zapisu, producent może ją usunąć. Sprawdza przy tym, czy po zmianie serwis nadal może bezpiecznie wykonać potrzebne czynności.
2.B · Zabezpiecz potrzebny dostęp
Producent zabezpiecza każdy dostępny interfejs, przez który można wpłynąć na bezpieczeństwo maszyny. Ochronę może zapewnić samo urządzenie albo odpowiednie zabezpieczenie w jego otoczeniu. Zapisuje, co faktycznie wdrożono i w jakich warunkach to działa. Zabezpieczenie cyber nie może pogarszać działania funkcji bezpieczeństwa.
2.C · Opisz ryzyko resztkowe
Jeżeli po zabezpieczeniach pozostaje podatność, której producent nie może dalej ograniczyć technicznie, podaje użytkownikowi, w jakiej sytuacji nadal grozi uraz i czego wtedy wymaga bezpieczna praca. Jeśli ochrona wciąż jest niewystarczająca, potrzebna jest dalsza zmiana projektu.
Co właściwie zabezpiecza plomba?
Na SRSL1, SRSL2 i SRSL3 projekt wymaga wykrywania fizycznej ingerencji. Jednym ze sposobów jest plomba. Producent może zaplombować pokrywę gniazda karty pamięci tak, żeby wyjęcie karty pozostawiło widoczny ślad. Zerwana plomba mówi serwisantowi, które miejsce naruszono. Żeby ustalić, czy zmieniono program, musi sprawdzić sam program. Ten sam sterownik może mieć port sieciowy, przez który da się zmienić ustawienia bez dotykania pokrywy.
Plomba może też być fizycznym dowodem interwencji. Projekt wymaga dowodu fizycznego, gdy zebranie dowodu cyfrowego nie jest racjonalnie wykonalne. Producent wyjaśnia w dokumentacji, jak uzyskać dostęp do dowodu i jak go odczytać. Dla serwisanta oznacza to np. wskazanie, gdzie obejrzeć plombę i jak sprawdzić wersję konfiguracji po jej zerwaniu.
Po czym poznać, że ochrona wystarcza?
Jeszcze przed próbą producent zapisuje, jakie działanie maszyna ma odrzucić, co ma pozostać możliwe i kiedy wolno wznowić pracę. W protokole podaje badaną wersję, drogę dostępu, uprawnienia i rzeczywistą odpowiedź maszyny. Przy funkcji zatrzymania liczy się również chwila ustania ruchu pod obciążeniem. Polecenie zatrzymania może już paść, a napęd wciąż się obracać. Wpisy do dokumentacji trzech stanowisk.
Producent zamyka ocenę, gdy rozpatrzył zagrożenia i potrafi uzasadnić dostateczną redukcję ryzyka w przyjętych warunkach pracy. Nowy sposób dostępu, zmiana konfiguracji lub wydłużenie czasu reakcji może podważyć to uzasadnienie. Trzeba wtedy wrócić do ustaleń, na które zmiana ma wpływ.
Co zostaje w rejestrze maszyny?
Maszyna ma automatycznie zbierać dowody interwencji. Dotyczy to również dozwolonych zmian danych istotnych dla bezpieczeństwa. Zapis cyfrowy wskazuje rodzaj interwencji i pozwala powiązać ją z innymi zdarzeniami, np. przez czas lub licznik uruchomień. Trzeba też odnotować usunięcie pliku rejestru. Tysiąc otwarć osłony to co innego niż jedna zmiana programu, który pozwala ją otworzyć.
Rejestr ma być chroniony przed manipulacją. Jeśli można go skasować, potrzebna jest uprawniona procedura. Serwis ma móc odczytać na żądanie wersję programu i dane konfiguracji ważne dla ochrony maszyny. Producent wyjaśnia użytkownikowi, jak odczytać te informacje i jakie zmiany są dozwolone.
Jeśli po wprowadzeniu maszyny do obrotu lub oddaniu jej do użytku serwis wgrywa oprogramowanie bezpieczeństwa, od tego wgrania liczy się pięć lat. Przez ten czas ma działać wymagany przez rozporządzenie rejestr interwencji i wersji oprogramowania. Służy wykazaniu zgodności na uzasadniony wniosek właściwego organu. W podejściu A projekt prEN 50742:2025 wymaga z kolei przechowywania zapisu każdej interwencji przez co najmniej pięć lat.
Jak to się przekłada na rozporządzenie maszynowe?
Rozporządzenie maszynowe (UE) 2023/1230 zacznie być zasadniczo stosowane 20 stycznia 2027 r. Wymaga m.in. ochrony programów i danych ważnych dla bezpieczeństwa oraz sprzętu, przez który można się do nich dostać. Serwis musi móc ustalić wersję oprogramowania i odczytać dowody interwencji objętych przepisem. Rozporządzenie maszynowe 2023/1230 a oprogramowanie maszyny.
Projekt prEN 50742 ma pomóc spełnić wymaganie „Zabezpieczenie przed uszkodzeniem” oraz część wymagań dotyczących układów sterowania. Chodzi m.in. o odporność sterowania na szkodliwe działania osób trzecich, które producent może rozsądnie przewidzieć, oraz o rejestrowanie interwencji i wersji oprogramowania bezpieczeństwa.
Dziś producent może wykorzystać projekt jako specyfikację techniczną i udokumentować rozwiązania oraz wyniki prób. Jeśli Komisja opublikuje odniesienie do gotowej normy w Dzienniku Urzędowym UE, spełnienie jej odpowiednich postanowień da domniemanie zgodności w objętym nimi zakresie. Przed podpisaniem deklaracji producent sprawdza wydanie normy, ewentualne ograniczenia i procedurę oceny zgodności właściwą dla maszyny.
Co dodaje akt o cyberodporności (CRA)?
Na stanowisku chłodzenia skrócenie czasu w recepturze może dać operatorowi dostęp do gorącego detalu. Jeżeli maszyna podlega obu rozporządzeniom, wynik próby rygla może służyć w obu ocenach. A jeśli ktoś wyłącznie skopiuje poufną recepturę? Operator wyjmie detal w tych samych warunkach, ale z zakładu właśnie wyszła technologia klienta. CRA obejmuje także ochronę takich danych.
Obowiązki zaczynają się przy projektowaniu produktu. Potem, przez okres wsparcia, producent reaguje na wykryte luki i dostarcza potrzebne poprawki.
Od 11 września 2026 r. producenci podlegający CRA mają m.in. obowiązek zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów mających wpływ na bezpieczeństwo produktu. Większość przepisów CRA zacznie być stosowana 11 grudnia 2027 r.
Kiedy można wykorzystać wcześniejszy certyfikat?
Wytyczne Komisji z 27 lipca 2026 r. dotyczą m.in. certyfikatów badania typu UE i decyzji zatwierdzających wydanych na podstawie wymagań cyber rozporządzenia maszynowego. Producent może powołać się na taki dokument dla ryzyk, które już oceniono i które dokument obejmuje. Obowiązuje termin jego ważności, najdalej do 11 czerwca 2028 r. Dodatkowe ryzyka producent nadal ocenia według CRA.
Przykładowe wpisy do dokumentacji maszyny
Punktem wyjścia dla pakowarki jest przykład opisany w projekcie. Wpisy, założenia serwisowe oraz przykłady wózka i chłodzenia są opracowaniem redakcyjnym.
Pakowarka · Dostęp do programu blokującego ruch szczęk
Przy wyjmowaniu folii operator sięga tam, gdzie pracują szczęki zgrzewające. Po otwarciu osłony układ ma zatrzymać mechanizmy zgrzewania, perforowania i cięcia oraz zapobiec ich nieoczekiwanemu uruchomieniu, dopóki osłona jest otwarta.
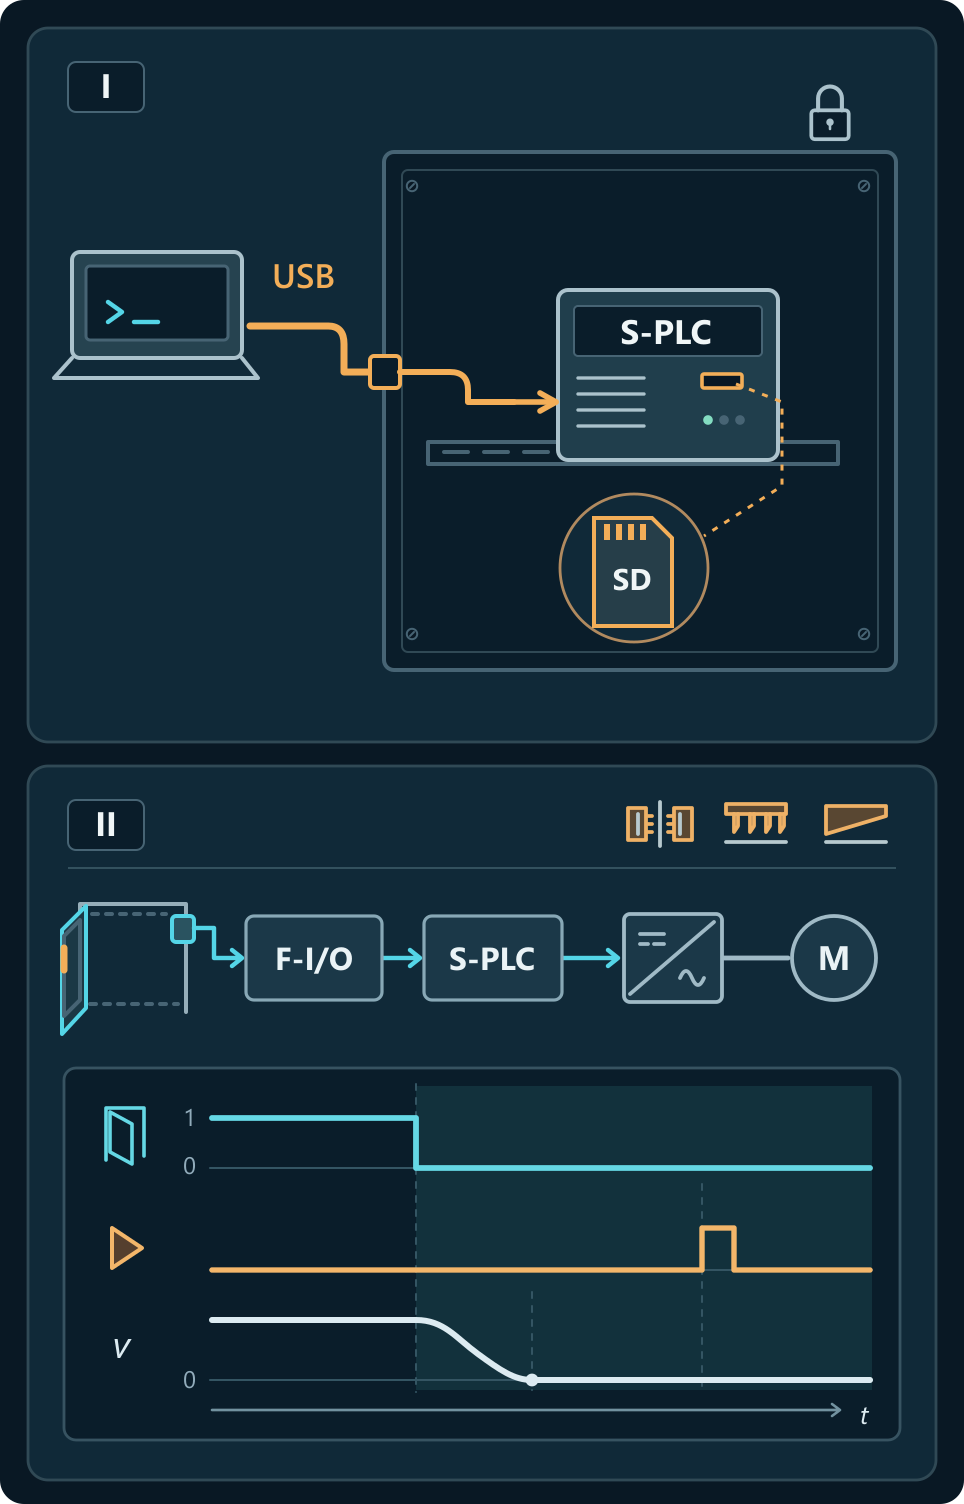
II. Sygnał z osłony trafia przez wejście bezpieczeństwa (F-I/O) do sterownika. Jeden z torów prowadzi przez przemiennik do silnika (M). Na wykresie otwarcie osłony (1 → 0) rozpoczyna zatrzymywanie. Gdy mechanizm już stoi, polecenie startu (▷) przy otwartej osłonie nie wywołuje ruchu (v = 0). Dotyczy to ruchu szczęk, perforatora i noża. Przebieg poglądowy na podstawie przykładu z projektu prEN 50742.
1.A · Kontekst
Sterownik i karta pamięci są w zamkniętej szafie. Gniazdo USB jest na jej drzwiach. W ocenianym wariancie podczas postoju osoba z laptopem serwisowym może zapisać program bez imiennego logowania.
1.B · Zagrożenie cyber
Ktoś wgrywa przez zewnętrzne USB program, który pozwala zamknąć szczęki przy otwartej osłonie.
1.C · Wpływ
Do podmiany wystarczą postój, dostęp do gniazda i program serwisowy. Gdy operator sięgnie po folię, ruch szczęk może zgnieść mu palce.
1.D · Decyzja
Zabezpieczyć zapis programu. Śladem w odbiorze będzie aktywna wersja po próbie zapisu bez uprawnień oraz wynik próby blokady szczęk.
2.A · Usunięcie podatności
Serwis może pracować po otwarciu szafy. Producent usuwa zbędne gniazdo z drzwi razem z jego przewodem.
2.B · Potrzebny dostęp
Po wymianie sterownika program wgrywa przez złącze w szafie osoba z prawem zapisu. Konto diagnostyczne ma pozwalać wyłącznie na odczyt.
2.C · Ryzyko resztkowe
Podczas dozwolonej sesji pozostawiony laptop może posłużyć do zmiany blokady. Serwisant zamyka sesję przed odejściem. Po podejrzeniu ingerencji zakład wstrzymuje pracę do sprawdzenia programu i funkcji blokady.
Przy zdalnej zmianie oprogramowania związanego z bezpieczeństwem ISO 13849-1 przewiduje walidację funkcji bezpieczeństwa na miejscu.
Wózek · Przywrócenie kopii i próba po wymianie napędu
Na stanowisku A ustawiacz obserwuje wózek zza osłony. Na B musi otworzyć osłonę, żeby wyregulować prowadnicę. Na B obowiązuje więc niższy limit prędkości. W specyfikacji wymagań bezpieczeństwa (SRS) producent zapisuje limit, warunki dostępu i dopuszczalny czas zatrzymania. Jak zapisać wymagania funkcji w SRS.
Obliczenie AP3 dotyczyło podmiany limitu przez sieć. Ten sam limit może się zmienić także podczas naprawy. Po wymianie napędu uprawniony serwisant może wybrać niewłaściwą kopię.
1.A · Kontekst
A i B mają ten sam model napędu. Serwis ma prawo przywracać ustawienia, a kopie obu stanowisk leżą w jednym folderze.
1.B · Zagrożenie cyber
Na stanowisko B trafia kopia z A. Oba pliki są autentyczne, ale w kopii z A jest wyższy limit.
1.C · Wpływ
Sam wyższy limit nie przyspiesza wózka. Gdy jednak prędkość przekroczy limit B i pozostanie poniżej limitu A, układ pozwoli na dalszy ruch. Wózek może uderzyć ustawiacza przy prowadnicy.
1.D · Decyzja
Stanowisko B ma odrzucić kopię z A. Po wymianie napędu ruch wymagający nadzoru ma pozostać zablokowany aż do przyjęcia właściwych ustawień, także po restarcie.
2.A · Możliwość usunięcia
Zapis konfiguracji pozostaje potrzebny po wymianie napędu. Producent przechodzi do zabezpieczenia tej operacji.
2.B · Zabezpieczenie
Maszyna sprawdza podpis pakietu i porównuje oznaczenie stanowiska z własnym, przechowywanym poza wymienianym napędem w chronionym miejscu. Plik z A odpada nawet z poprawnym podpisem.
2.C · Ryzyko resztkowe
Ktoś może zatwierdzić dla B niewłaściwą wartość. Po zmianie serwis porównuje aktywny limit z SRS i sprawdza zatrzymanie w pustej strefie, zanim wróci tam ustawiacz.
Dwa sprawne kanały mogą zgodnie pilnować niewłaściwej prędkości, gdy oba czytają limit z tego samego pliku. Kategorie według ISO 13849-1 i zachowanie układu przy defekcie.
Przykładowe kryteria odbioru stanowiska z wózkiem
| Próba | Oczekiwana reakcja | Co trafi do protokołu |
|---|---|---|
| Automatyk próbuje zmienić limit z konta do odczytu. | Odczyt działa. Napęd odrzuca zapis i zachowuje poprzedni limit. | Użyte złącze, uprawnienia konta, odpowiedź napędu i limit przed próbą oraz po niej. |
| Po wymianie napędu na B serwisant wgrywa kopię z A. | Maszyna odrzuca plik. Do przyjęcia pliku dla B blokuje ruch wymagający nadzoru, także po restarcie. | Oznaczenia stanowiska i pliku, powód odrzucenia oraz stan blokady po restarcie. |
| Z właściwym plikiem wózek w kontrolowanej próbie przekracza limit B. | Układ wydaje polecenie zatrzymania. Wózek staje w czasie określonym w SRS. | Wersja pliku, tryb pracy, obciążenie, zmierzona prędkość i czas zatrzymania. Porównanie z wymaganiem. |
Przed próbą producent ustala obciążenie i kryteria zatrzymania. Po ponownym włączeniu zasilania odczytuje rzeczywistą nastawę. Jeśli przy starcie parametry przesyła główny sterownik, jego kopia także wymaga sprawdzenia.
Chłodzenie detalu · Edycja receptury a zwolnienie rygla
Po obróbce cieplnej operator otwiera drzwi i ręcznie wyjmuje detal. W ocenie ryzyka dostęp ma być możliwy po schłodzeniu. Sterownik zwalnia jednak rygiel, gdy upłynie czas wpisany do receptury. Zegar wie, że minęło sześć minut. O temperaturze metalu nie wie nic.
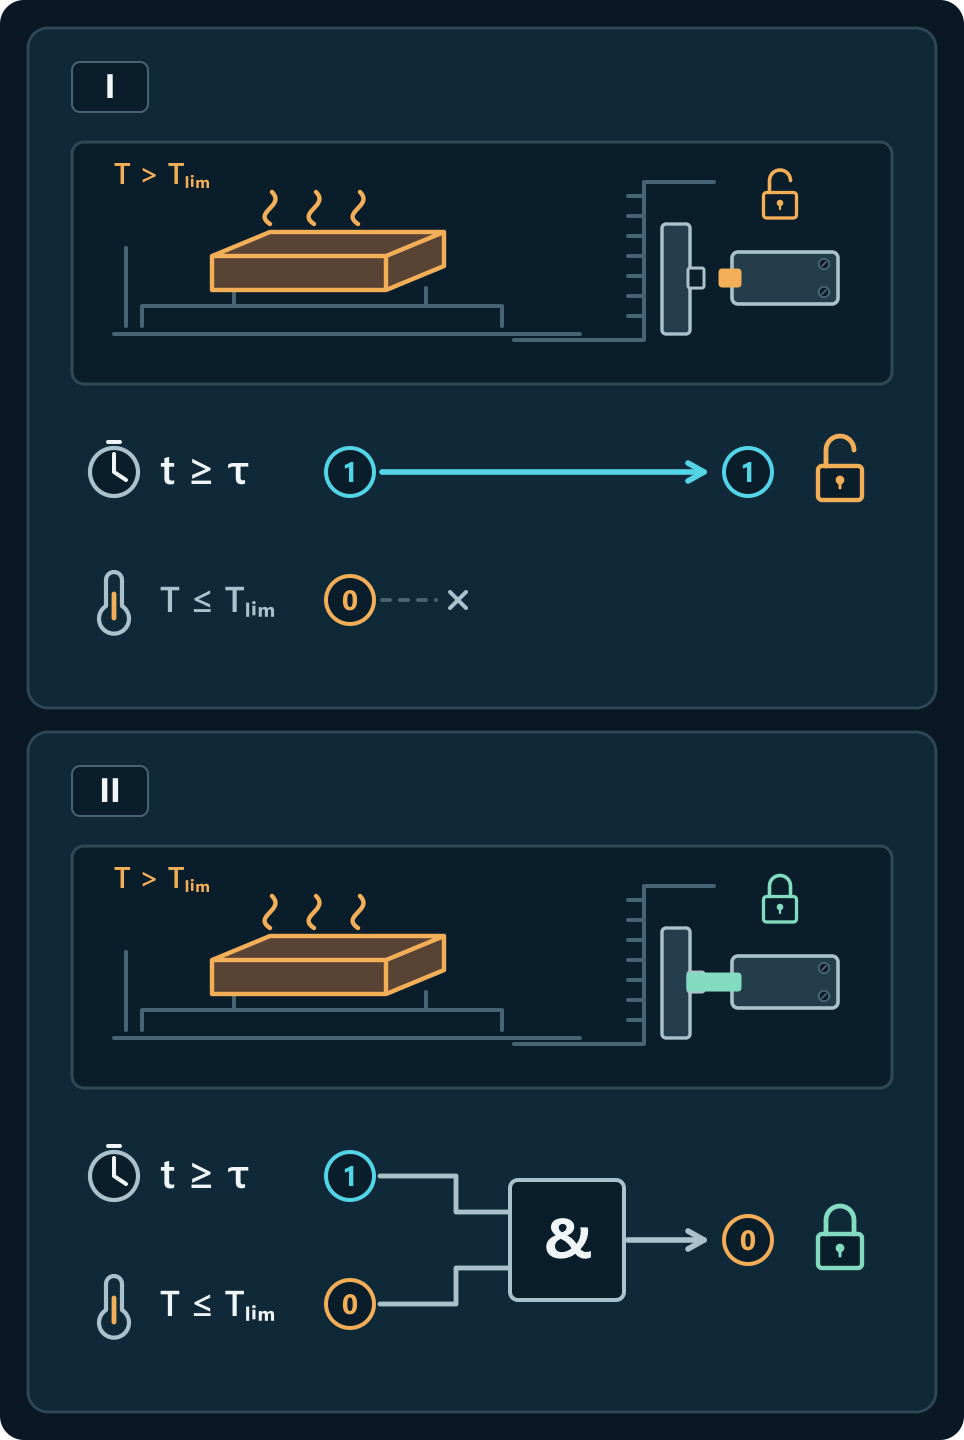
1.A · Kontekst
Technolog może zmienić czas chłodzenia ze swojego konta. W pierwotnym wariancie maszyna nie mierzy temperatury detalu.
1.B · Zagrożenie cyber
Zmiana receptury z 12 na 6 minut przyspiesza także odblokowanie drzwi.
1.C · Wpływ
Wystarczą zwykłe uprawnienia technologa. Operator może oparzyć dłoń przy odbiorze cięższego detalu, który w tym czasie jeszcze nie ostygł.
1.D · Decyzja
Zmiana czasu cyklu ma pozostawiać drzwi zablokowane, gdy temperatura powierzchni dotykanej przez operatora przekracza zatwierdzony próg.
2.A · Usunięcie podatności
Producent odbiera recepturze możliwość samodzielnego odblokowania drzwi. Rygiel wymaga także niezależnego potwierdzenia, że detal ostygł.
2.B · Zabezpieczenie
Technolog może zmienić czas. Zmiana progu temperatury lub korekty czujnika wymaga uprawnień serwisu. Przy odbiorze rygiel ma trzymać także po utracie pomiaru.
2.C · Ryzyko resztkowe
Po wymianie czujnika błędna korekta może zaniżyć odczyt. Przed przywróceniem ręcznego odbioru serwis porównuje wskazanie z niezależnym pomiarem na detalu w pobliżu temperatury odryglowania.
Jeżeli o dostępie ma decydować sam czas, producent musi uzasadnić i chronić jego bezpieczne minimum dla dopuszczonych części, ich temperatur początkowych i warunków chłodzenia.
Źródła i podstawa wymagań
- prEN 50742:2025, Safety of machinery — Protection against corruption. Angielski tekst projektu, wydanie OVE z 15.01.2026, opracowane w ramach wniosku normalizacyjnego Komisji M/605.
- Proces i schemat. Zakres i kolejność działań — pkt 4.1–4.3. Podejścia A i B — tablica 1 i rozdz. 5–9. Schemat oceny — pkt 5.1, rys. 1. Wymagania B dla systemu i komponentów, w tym poziomy SL-C — rozdz. 8, tablice 3 i 4.
Obliczenia AP i dobór SRSL.
Wymóg doboru poziomu — pkt 7.4.2 i tablica 2. Metoda pomocnicza — informacyjny załącznik B. Ekspozycja EL — tablice B.1 i B.4. Kompetencje AC — B.2. Okno dostępu WoO — B.3. Progi AP i przykład z wynikiem 8 punktów — B.5. Przejście od AP i ciężkości szkody do SRSL — B.6.- Ochrona funkcji i połączeń. Dostępne interfejsy i wpływ zabezpieczeń na bezpieczeństwo — pkt 7.1 i 7.2.1. Wymagania minimalne — pkt 7.4.3. Uwierzytelnienie i prawo do interwencji — pkt 7.4.3.2.1 i 7.4.3.3.1. Integralność programu i ustawień — pkt 7.4.3.4.1. Integralność komunikacji — pkt 7.4.3.4.3. Autentyczność przy instalacji — pkt 7.4.3.5.1.
- Plomba i rejestr interwencji. Dowód fizyczny — pkt 3.4 i 7.3.3. Wykrywanie fizycznej ingerencji — pkt 7.4.3.4.5. Zakres, treść i dostępność zapisów — pkt 7.3.1–7.3.3. Przechowywanie przez co najmniej pięć lat — pkt 7.3.4. Ochrona zapisów — pkt 7.3.5. Identyfikacja wersji — pkt 7.5. Informacje dla użytkownika — rozdz. 9.
- Pakowarka. Funkcje, połączenia, karta pamięci i warunki dostępu — C.3.2, C.4.2 i C.5.2. Wpisy do dokumentacji trzech stanowisk są przykładami redakcyjnymi.
- Powiązanie z rozporządzeniem maszynowym. Załącznik ZZ, tablica ZZ.1 — pkt 1.1.9 oraz pkt 1.2.1 akapit drugi lit. a) i f) załącznika III rozporządzenia (UE) 2023/1230.
- Rozporządzenie (UE) 2023/1230. Domniemanie zgodności określa art. 20 ust. 1. Ochrona przed ingerencją i wymagania dla sterowania — załącznik III, pkt 1.1.9 i 1.2.1. Pięcioletni okres dotyczący rejestru po wgraniu oprogramowania — pkt 1.2.1 akapit drugi lit. f). Dobór procedury — art. 25. Dokumentacja techniczna — załącznik IV część A, lit. f–g. Tekst skonsolidowany w EUR-Lex (PDF) · Sprostowanie daty stosowania.
- ISO 12100:2010, polskie wydanie PN-EN ISO 12100:2012. Pkt 3.5, 3.6, 3.9 i 3.10, rozdz. 5–6, szczególnie pkt 5.4, oraz informacyjny załącznik B, pkt B.1–B.4 i tablice B.1, B.3 i B.4. Porównanie terminologii dotyczy pkt 3.19 tego wydania i pkt 3.17 projektu nowelizacji. ISO 12100:2010 · Projekt ISO/DIS 12100.3.
- ISO/TR 22100-4:2018, wstęp, pkt 4.3, rozdz. 6, rys. 3 oraz rozdz. 9 i 10. Raport przyjęty w Europie jako CEN ISO/TR 22100-4:2020. ISO/TR 22100-4.
- Normy z serii IEC 62443 przywołane w podejściu B. IEC 62443-4-1 — rozwój produktu · IEC 62443-3-3 — wymagania dla systemów · IEC 62443-4-2 — wymagania dla komponentów.
- PN-EN ISO 13849-1:2023-09, pkt 5.2.4 oraz 7.4. Dostęp zdalny, konfiguracja i zmiany oprogramowania aplikacyjnego związanego z bezpieczeństwem. ISO 13849-1:2023.
- Rozporządzenie (UE) 2024/2847, motyw 53, art. 2, 13, 14, 69 i 71 oraz załącznik I. Wytyczne Komisji C(2026) 5252 z 27 lipca 2026 r., w szczególności pkt 255–257 załącznika. Akt o cyberodporności · Wytyczne Komisji.