Při přejímce balicího stroje se svařovací čelisti po otevření krytu zastavily. Za půl roku servis vymění bezpečnostní PLC a obnoví zálohu z karty. Co teď zaručí, že čelisti zůstanou stát, až obsluha sáhne pro zachycenou fólii?
Evropský návrh prEN 50742:2025 vychází z posouzení rizika podle ISO 12100. Výrobce pak zjišťuje, jak by chybný nebo úmyslný zásah mohl oslabit ochranu. Postup si ukážeme na vytahování fólie, seřízení vedení a ručním odběru horkého dílce.
Co chrání obsluhu při této práci?
Když obsluha vytahuje zaseknutou fólii, zdrojem nebezpečí je pohyb čelistí. Změna programu může vyřadit ochranu, která jim brání sevřít prsty. ISO 12100 pracuje s nebezpečnými situacemi a/nebo nebezpečnými událostmi. Samostatný popis události má smysl tam, kde objasní sled dějů. Posoudit je třeba i předvídatelná nebezpečí, která nelze přiřadit jedinému úkolu.
Jak spojit riziko s úkolem u stroje.
Elektrické výkresy prozkoumejte s technikem údržby. Kde získá náhradní regulátor nastavení? Kdo může připojit notebook? Dočasné připojení během údržby může změnit způsob, jakým se stroj chová ve výrobě.
Dva způsoby, jak splnit požadavky návrhu
Přístup A využívá postup a požadavky na výrobek uvedené v návrhu. Přístup B vychází při vývoji z EN IEC 62443-4-1. Tabulky 3 a 4 určují požadavky EN IEC 62443-3-3 pro systém a EN IEC 62443-4-2 pro součásti i příslušné úrovně schopnosti (SL-C). Obě cesty zahrnují posouzení rizika stroje, ochranu před narušením a informace pro používání.
Dvě stejné ethernetové zásuvky nemusejí umožňovat totéž. Jedna posílá údaje na displej, přes druhou lze zvýšit mez rychlosti pohonu. Rozhoduje, ke které funkci se přes zásuvku dostaneme.
Čtyři rozhodnutí a jejich záznamy
- 1.A Kdo smí připojit notebook k rozváděči, kdy a s jakým oprávněním? Výrobce zaznamená také podmínky, které má v provozu zajistit uživatel.
- 1.B Do seznamu hrozeb patří zásah i cesta k němu: přes zásuvku USB může někdo nahrát starší program ovládající čelisti.
- 1.C Stačí přístup k zásuvce a servisní nástroj. Sevřou-li se čelisti při vyprošťování fólie, mohou obsluze rozdrtit prsty. Nezávisí případná další ochrana na stejných údajích?
- 1.D Je-li stávající ochrana dostatečná, zaznamená se proč. Jinak se hrozba zařadí mezi ty, které vyžadují opatření. Zkouška má jasný výsledek: pokus o zápis z diagnostického účtu musí systém odmítnout.
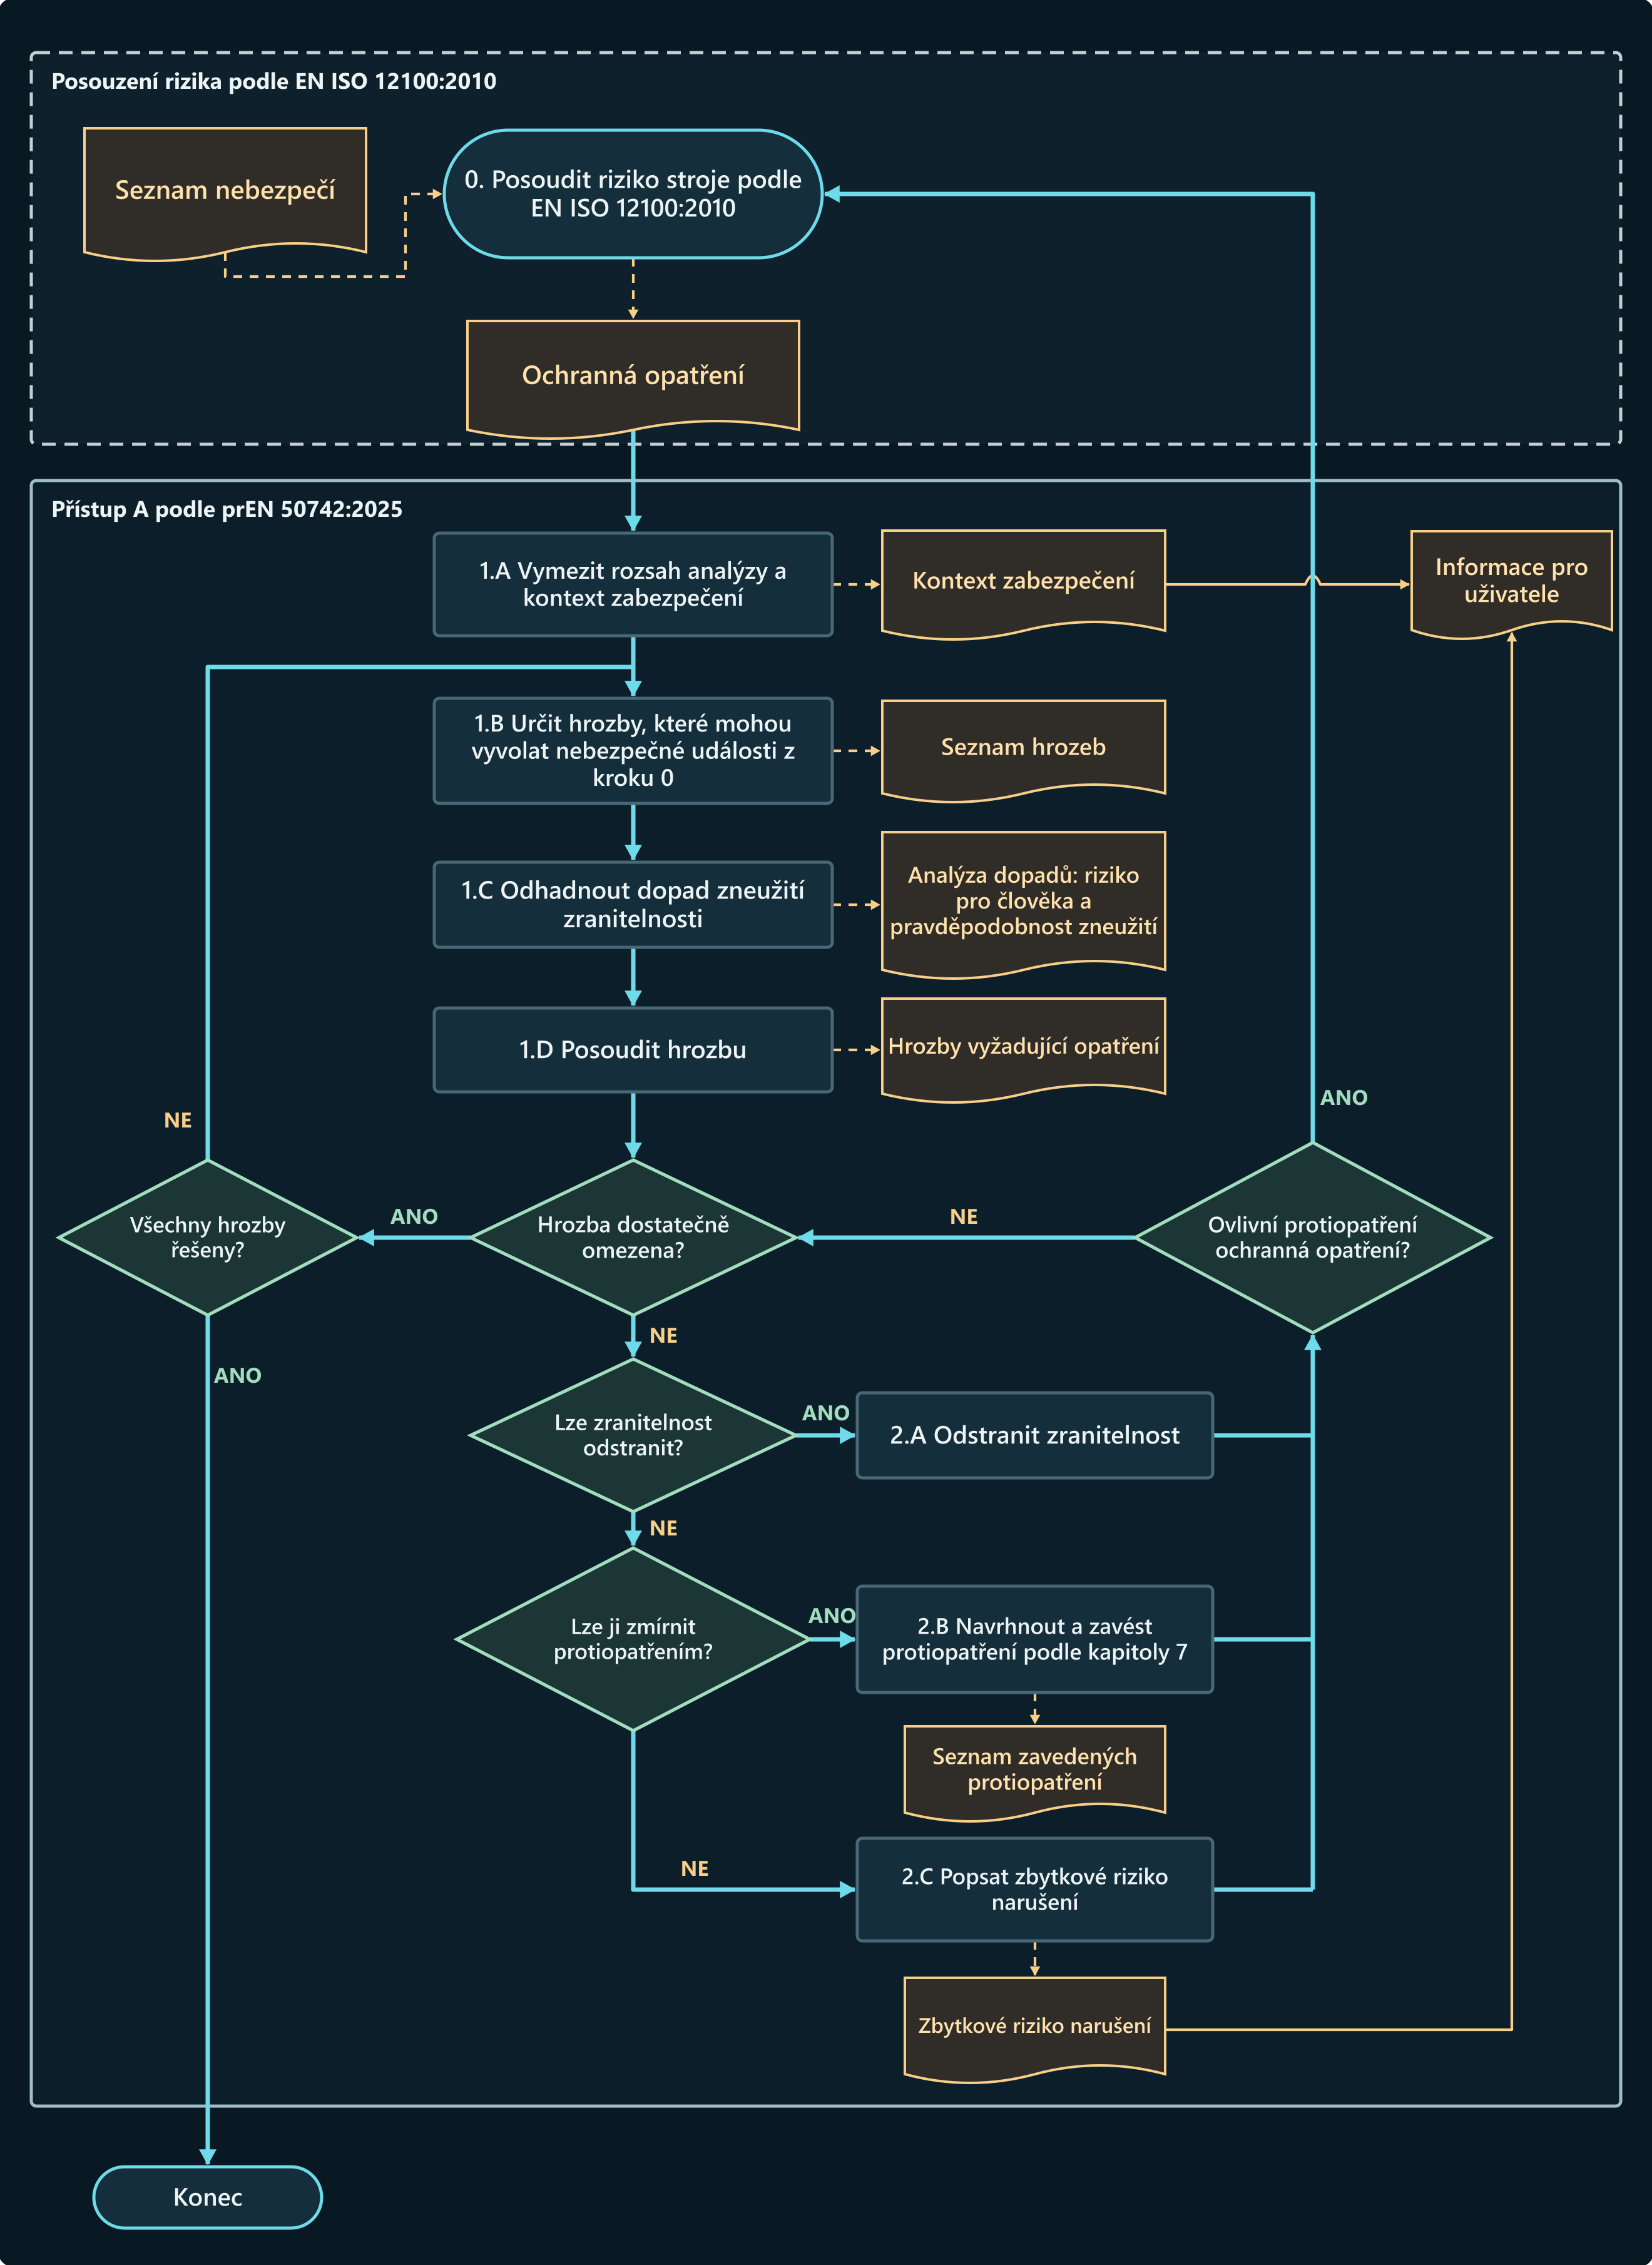

V anglickém schématu stojí „safety measures“. ISO 12100:2010 používá výraz „protective measure“ a návrh ISO/DIS 12100.3 upřednostňuje „risk reduction measure“. České názvy zde vysvětlují anglický návrh z roku 2025.
Určete ochranu potřebnou pro každou bezpečnostní funkci
V postupu A výrobce určí a zdůvodní úroveň kybernetického zabezpečení každé bezpečnostní funkce (SRSL, Safety-related Security Level). Informativní příloha B nabízí jednu z možností: posoudit funkci pro každé rozhraní, přes které ji lze ovlivnit. I při jiné metodě musí být volba úrovně doložena.
AP = (EL × WoO) + AC
- EL Dejte spojení skóre expozice. Uvnitř důvěryhodné oblasti: 0 bodů. Fyzický přístup ke stroji: 2 body. Lokální průmyslová síť: 5 bodů. Širší tovární síť: 16 bodů. Vnější nedůvěryhodná síť: 24 bodů. Pokud připojení spojuje dvě různé zóny, vezměte vyšší expozici.
- WoO Zvažte, kdy je přístup ke stroji možný. Velmi omezený přístup nebo neustálý dohled: 0,6. Příležitostný, předvídatelný přístup pod mírnou kontrolou: 0,8. Pravidelné příležitosti se slabými kontrolami: 0,9. Častý nebo neomezený přístup: 1.
- AC Posoudit potřebné znalosti a dovednosti. Rozsáhlé znalosti a pokročilé dovednosti: 1 bod. Mírné znalosti a odborné dovednosti: 2 body. Mírné znalosti a středně pokročilé dovednosti: 3 body. Základní znalosti a jednoduché nástroje: 4 body. Snadnější změna dává vyšší skóre.
Skóre odráží, jak snadno by se dala zranitelnost využít. Výpočet nevyžaduje odhad, jak je pravděpodobné, že někdo cílí na tuto továrnu. V příkladu návrhu je spojení mezi dvěma řídicími systémy v rozmezí EL1 a EL2. Použijte 5 bodů pro vyšší expozici. Přístup je mírně omezen. Základní dovednosti stačí ke změně hodnoty.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Skóre | Útočný potenciál | Nízká závažnost, např. reverzibilní zranění | Vysoká závažnost, např. nevratné zranění |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Návrh vyhrazuje SRSL0 plně izolovanému bezpečnostnímu systému. Pokud lze program přepsat prostřednictvím servisního konektoru, samotné nízké skóre SRSL0 neodůvodňuje.
Rychlostní limit, který lze změnit v tovární síti
Při nastavení jsou ochranné dveře otevřené. Motorový regulátor monitoruje rychlost osy pohyblivého stroje. Limit lze měnit z širší tovární sítě (EL3). Přístup je povolen jednou měsíčně pod mírným dohledem. Základní dovednosti stačí k zadání nové hodnoty.
(16 × 0,8) + 4 = 16,8 → AP3
Výsledek 16,8 odpovídá AP3. Pokud vozík může trvale poškodit ruku seřizovače, vychází SRSL3. U stejného přístupu při odůvodněné malé závažnosti újmy dává tabulka SRSL2.
Na zkušebním stavu upravte zprávu zaslanou regulátoru motoru. V druhém testu znovu přeneste dříve platnou zprávu. Na SRSL3 musí kryptografický protokol detekovat a odmítnout obě zprávy. Také otestujte přístupová práva. Zkuste zadat vyšší limit z účtu pouze pro čtení a zkontrolujte hodnotu, která je stále aktivní.
| Návrhová otázka | Vybrané požadavky v přístupu A |
|---|---|
| Kdo smí zasáhnout? | Na úrovních SRSL1 a SRSL2 systém ověří identitu osoby, procesu nebo zařízení a oprávnění k zásahu. Na úrovni SRSL3 ověřuje každou identitu jednotlivě a kontroluje oprávnění ke konkrétní operaci. |
| Kdy je ověřena integrita? | Na SRSL1 ověřte bezpečnostní software a kritické nastavení při spuštění. Na SRSL2 také pravidelně kontrolujte během provozu. Na SRSL3 použijte kryptografické ověření v obou případech. |
| Jaké zprávy se dostanou k přijímači? | Na SRSL1 a SRSL2 ověřte integritu vyměňovaných informací. Při SRSL3 musí kryptografický protokol detekovat a odmítnout upravené nebo přehrané zprávy. |
| Co ověřit při instalaci? | Na úrovních SRSL2 a SRSL3 se při instalaci ověřuje pravost kritického softwaru a konfiguračních dat, například digitálním podpisem. Odpovídající ustanovení pro SRSL1 tuto kontrolu nevyžaduje. |
Požadovaná úroveň výkonu (PLr) vyjadřuje snížení rizika potřebné z bezpečnostní funkce. Dosažený PL popisuje spolehlivost této funkce. Její SRSL mimo jiné určuje, jak musí systém chránit rychlostní limit před nepovolenými změnami.
Odstranit zranitelnost nebo chránit přístup, který musí zůstat
Výrobce nejprve zkoumá, zda lze zranitelnost odstranit (2.A). Pokud přístup musí zůstat, navrhne a zavede protiopatření podle kapitoly 7 (2.B). Zbývající riziko narušení zdokumentuje a v návodu uvede, co má zajistit uživatel (2.C).
Plomba na víčku paměťové karty prozradí otevření. Pro SRSL1 až SRSL3 návrh požaduje zjistit fyzickou manipulaci. Jestli se změnil program, musí technik ověřit zvlášť. Při zápisu po síti může plomba zůstat celá.
Stroj musí automaticky zachycovat stopy příslušných zásahů. Pokud pořízení digitálního záznamu není rozumně proveditelné, návrh požaduje fyzický doklad; v návodu se uvede, kde ho najít a jak jej vyhodnotit. Digitální záznam určí druh zásahu a pomocí časového razítka nebo počítadla umožní propojit události. Zaznamenává se i samotné smazání protokolu. Protokol musí být chráněn proti manipulaci a případné smazání je možné jen schváleným postupem. Příslušné verze softwaru a konfiguraci musí být možné na vyžádání zjistit.
Nahraje-li se bezpečnostní software po uvedení stroje na trh nebo do provozu, musí podle nařízení zůstat zaznamenávání příslušných zásahů a verzí aktivní po dobu pěti let od nahrání. Postup A v návrhu rozlišuje zapnutí a uchování: zaznamenávání musí být aktivní nejpozději při uvedení do provozu a údaje o každém zásahu se uchovávají nejméně pět let.
Před testováním definujte změnu, o kterou se má pokusit, očekávanou reakci a podmínky pro restartování. Zaznamenejte konfiguraci, přístupová práva a skutečnou odpověď. Pokud protiopatření oddálí zastavení, zopakujte příslušné posouzení bezpečnosti a změřte dobu, kdy se zastaví pod zatížením.
Tři položky technické dokumentace
Balicí stroj je založen na příloze C návrhu. Servisní podmínky, osa stroje a chladicí stanice jsou technickými příklady s vlastními předpoklady a akceptačními kritérii.
Balicí stroj: odstranění zaseknuté fólie po výměně bezpečnostního PLC
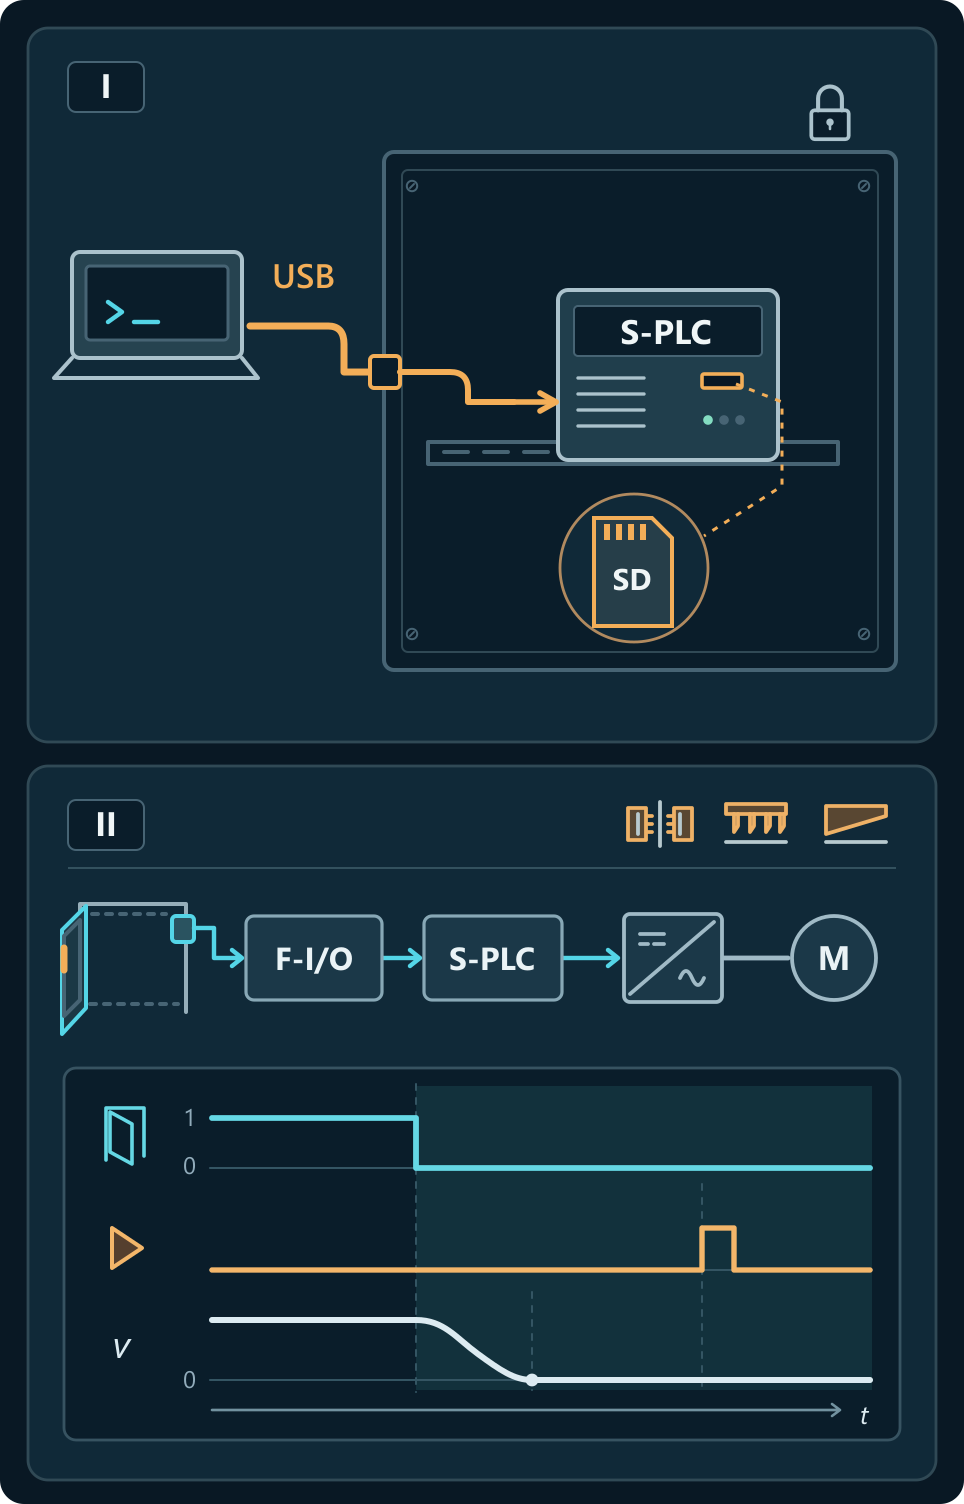
1.A–1.B. Bezpečnostní ovladač a jeho paměťová karta jsou uvnitř uzamčené elektrické skříně. USB zásuvka na dveřích umožňuje technikovi údržby načíst software bez individuálního přihlášení. Špatná verze by mohla umožnit nebezpečný pohyb i v případě, že jsou ochranné dveře otevřené.
1.C–1.D. Technik potřebuje přístup k USB zásuvce, programovacímu nástroji a zastavenému stroji. Další operátor, který odstraní plastovou fólii, by mohl utrpět drtivá zranění prstů. Pokuste se o neoprávněné zápis a zkontrolujte aktivní verzi programu. Také otestujte, zda otevírání ochranných dveří zastaví tepelně těsnící, děrovací a řezací mechanismy a zabraňuje neočekávanému restartování.
2.A–2.C. Výrobce odstraní vnější zásuvku USB i s kabelem. Uvnitř rozváděče zůstane programovací konektor pro oprávněného technika; diagnostický účet dovolí pouze čtení. Od přihlášeného servisního počítače může změnu provést i někdo jiný. Technik proto před odchodem ukončí relaci. Při podezření na zásah zůstane stroj mimo provoz až do kontroly programu a zkoušky blokování ochranného krytu. Při změnách bezpečnostního aplikačního softwaru na dálku řeší ISO 13849-1 také validaci dotčených funkcí přímo u stroje.
Stanice B dostane zálohu stanice A
Na stanici A seřizovač stojí za zavřeným krytem. Na B musí kryt otevřít, aby dosáhl na vedení. Pohony mají stejný typ, dovolená rychlost je na B nižší. Platný podpis souboru ze stanice A proto k přijetí souboru na B nestačí.
Uveďte přístupové podmínky, rychlost a dobu zastavení ve specifikaci bezpečnostních požadavků.
1.A–1.D. Obě stanice mají stejné motorové ovladače. Autorizovaný technik může načíst originální konfigurační soubor z A do B. Vyšší limit sám o sobě nezvyšuje rychlost. Pokud skutečná rychlost překročí správnou hranici pro B, ale zůstává pod limitem pro A, bezpečnostní funkce umožňuje nebezpečný pohyb. Stanice B musí odmítnout složku z A. Pohyb vyžadující sledování rychlosti musí zůstat po restartu zablokován, dokud B nepřijme správné nastavení.
2.A–2.C. Po výměně pohonu musí stanice B přijmout vlastní soubor a odmítnout soubor stanice A, i když je správně podepsaný. Ověří se podpis a identifikátor stanice proti chráněné referenci mimo vyměňovaný pohon. Osoba s oprávněním může přesto pro B schválit nesprávnou mez. Před předáním se proto vyčte aktivní hodnota a kontrolovaným překročením rychlosti se ověří reakce.
Dva zdravé kanály mohou sledovat stejný nesprávný parametr. Pokud hlavní řadič odesílá nastavení do ovladače motoru při spuštění, zkontrolujte konfiguraci uloženou v hlavním ovladači. Jak kategorie řídicích systémů ovlivňují chování poruch.
| Přejímací zkouška | Očekávaná reakce | Údaje do protokolu |
|---|---|---|
| Zkuste zvýšit limit z účtu pouze pro čtení. | Účet si může přečíst limit. Pokus o změnu je odmítnut. Schválený limit zůstává aktivní. | Používané připojení, oprávnění účtu, odpověď a aktivní limit před a po testu. |
| Vyměňte ovladač motoru na B. Zkuste soubor načíst z A a restartujte stanici B. | B soubor odmítá. Pohyb vyžadující sledování rychlosti zůstává blokován, dokud není přijat správný soubor, včetně po restartu. | Identifikátor stanice, identifikátor souboru, důvod odmítnutí a stav stroje po restartu. |
| Při správném nainstalovaném souboru překročte limit při B během kontrolovaného testu. | Bezpečnostní funkce zahajuje zastavení. Stroj se zastaví v době stanovené v bezpečnostních požadavcích. | Verze souboru, provozní režim, zatížení, měřená rychlost a měřená doba zastavení ve srovnání se specifikací. |
Úprava receptu může také odemknout dveře
Časovač správně odpočítá šest minut. Těžší součást přitom může být stále příliš horká, aby ji obsluha vzala do ruky. Jestli receptura zároveň odemyká dveře, změna času mění i ochranu před popálením.
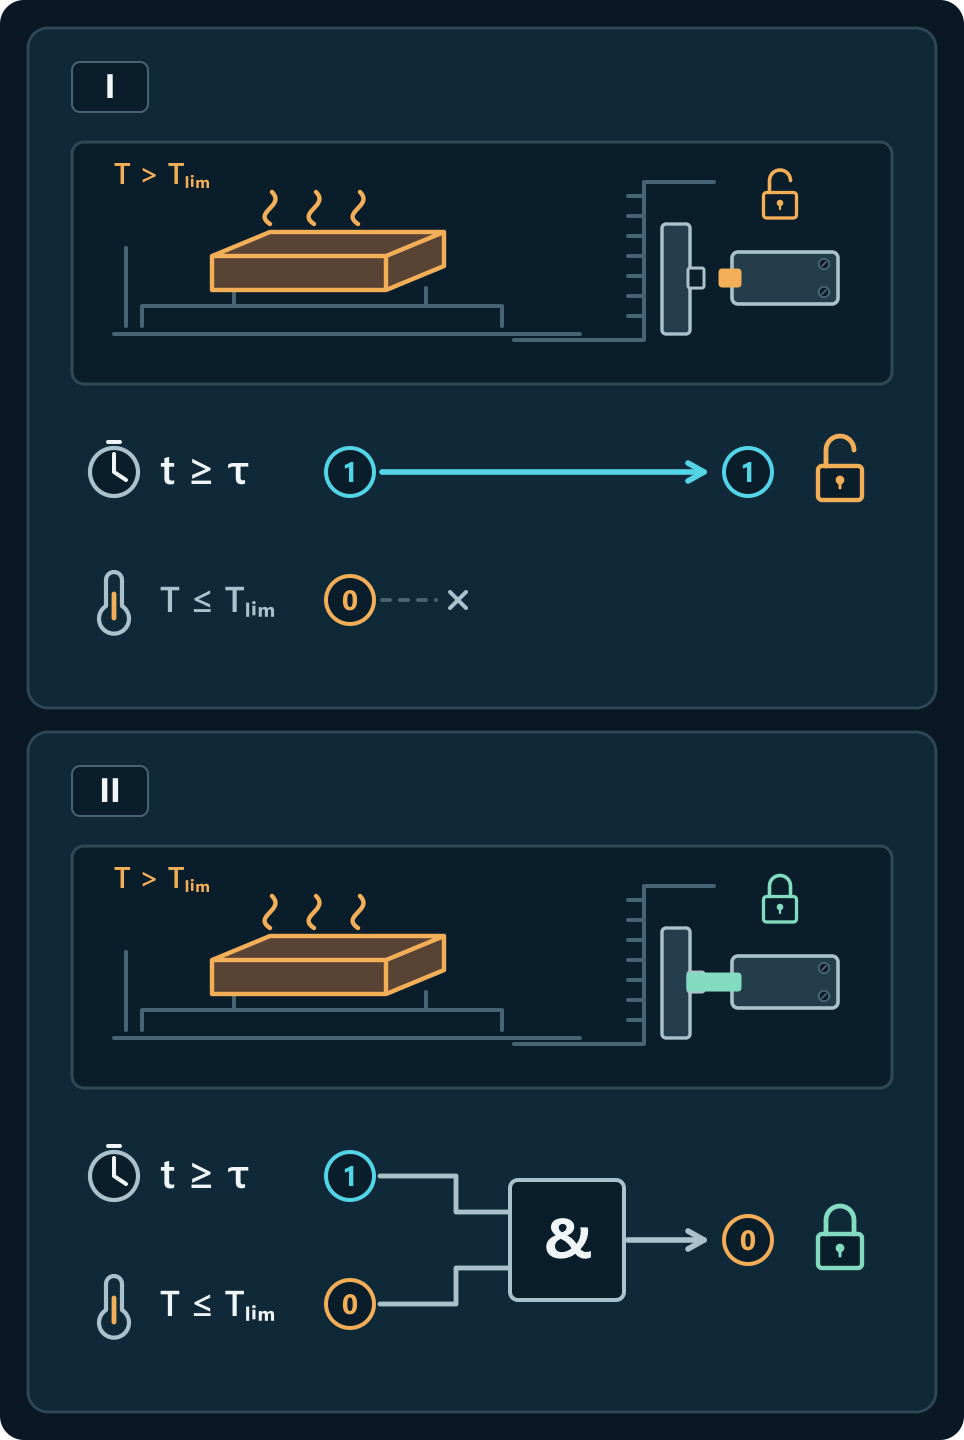
1.A–1.D. Výrobní účet umožňuje změnu doby chlazení z dvanácti minut na šest. Původní stroj nemá žádné měření teploty. Těžší obrobek může stále spálit obsluhu při ručním vykládce. Změna doby cyklu nesmí odemknout ochranné dveře, zatímco povrchová teplota překračuje schválený limit.
2.A–2.C. Samotné uplynutí času už kryt neodjistí. Potřebné je také nezávislé potvrzení teploty. Výroba může upravit dobu cyklu; mez teploty a korekci měření smí měnit jen oprávněný servis. Při výpadku měření zůstane kryt zajištěný. Po výměně snímače technik v blízkosti uvolňovací meze porovná údaj s nezávislým měřením na povrchu dílu.
Konstrukce používající časovač sama o sobě je také možná, pokud výrobce stanoví a chrání bezpečnou minimální dobu chlazení pro všechny povolené obrobky, počáteční teploty a podmínky chlazení.
Co vyžaduje nařízení EU o strojních zařízeních
Nařízení o strojním zařízení (EU) 2023/1230 se obecně použije od 20. ledna 2027. Zahrnuje software a data, relevantní hardware, pomocí kterého jsou přístupné, a odolnost řídicích systémů proti rozumně předvídatelným škodlivým akcím. Zabývá se také i identifikací softwaru relevantního pro bezpečnost a důkazy o zásazích. Regulace strojů, software a data.
Příloha ZZ návrhu prEN 50742:2025 uvádí vztah k bodu 1.1.9 a k částem bodu 1.2.1 přílohy III nařízení. Výrobce může návrh použít jako technickou specifikaci. Předpoklad shody podle článku 20 se vztahuje na požadavky pokryté harmonizovanou normou, jejíž odkaz byl zveřejněn v Úředním věstníku EU. Je třeba ověřit vydání, rozsah, případná omezení a příslušný postup posuzování shody.
Co navíc požaduje akt o kybernetické odolnosti?
Zkopírováním receptury může uniknout obchodní tajemství, aniž se změní teplota dílu. Je-li stroj výrobkem s digitálními prvky v působnosti CRA, posuzuje se i toto riziko pro data. Výsledek zkoušky krytu lze využít v obou posouzeních pouze pro to, co zkouška skutečně ověřila.
Akt o kybernetické odolnosti (CRA) ukládá výrobci povinnosti již při návrhu výrobku. Během období podpory musí řešit zranitelnosti a poskytovat potřebné bezpečnostní aktualizace. Povinnost hlásit aktivně zneužívané zranitelnosti a závažné incidenty s dopadem na bezpečnost výrobku platí od 11. září 2026. Většina ustanovení se použije od 11. prosince 2027.
Pokyny Komise z 27. července 2026 vysvětlují, kdy se výrobce v přechodném období může opřít o certifikát EU přezkoušení typu nebo rozhodnutí o schválení podle nařízení o strojních zařízeních. Platí to jen pro již posouzená a pokrytá rizika, po dobu platnosti dokumentu a nejdéle do 11. června 2028. Další rizika spadající pod CRA musí posoudit zvlášť.
Zdroje a reference
- prEN 50742:2025. Anglické znění předložené k připomínkám. Odkazy na články a tabulky se vztahují k tomuto vydání. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Hodnocení strojového rizika a terminologie. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Kontrolní systémy související s bezpečností a průmyslová kybernetická bezpečnost. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- Nařízení EU o strojních zařízeních a oprava · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Akt o kybernetické odolnosti a pokyny Evropské komise (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.