Da pakkemaskinen blev afleveret, standsede svejsekæberne, så snart lågen gik op. Et halvt år senere skifter en tekniker sikkerheds-PLC’en og henter programmet fra kortet. Hvad beskytter nu fingrene på den næste operatør, der skal trække folie fri?
Det europæiske udkast prEN 50742:2025 tager udgangspunkt i maskinens risikovurdering efter ISO 12100. Fabrikanten undersøger, hvordan et bevidst indgreb eller en fejl kan svække en beskyttelsesforanstaltning. Eksemplerne følger tre opgaver: at fjerne fastklemt folie, justere en føring og tage et varmt emne ud med hånden.
Hvilken beskyttelse er operatøren afhængig af?
Hvem lægger en hånd inde i maskinen, og hvad forhindrer skader under denne opgave? Ændring af et program kan besejre en beskyttelsesforanstaltning. Den fysiske kilde til fare er den bevægelige mekanisme. ISO 12100 dækker farlige situationer og/eller farlige hændelser. Beskriv en separat begivenhed, når dette hjælper med at forklare ulykkessekvensen. Der må også tages hensyn til forudsigelige farer uden forbindelse til en enkelt opgave.
Hvordan man relaterer risiko til opgaven på maskinen.
Undersøg de elektriske tegninger med vedligeholdelsestekniker. Hvor får udskiftningscontrolleren sine indstillinger? Hvem kan forbinde en bærbar computer? En midlertidig forbindelse under vedligeholdelse kan ændre, hvordan maskinen opfører sig i produktionen.
To måder at opfylde kravene i udkastet
Ved fremgangsmåde A anvender fabrikanten udkastets proces og produktkrav. Fremgangsmåde B bygger på EN IEC 62443-4-1 for udviklingen. Tabel 3 og 4 angiver udvalgte krav fra EN IEC 62443-3-3 til systemet og EN IEC 62443-4-2 til komponenter samt de relevante kapabilitetsniveauer (SL-C). Begge veje omfatter maskinens risikovurdering, beskyttelse mod ændringer og oplysninger til brugeren.
To ens ethernetstik kan give meget forskellig adgang. Det ene sender kun data til et display. Gennem det andet kan teknikeren hæve drevets hastighedsgrænse. Følg forbindelsen frem til den funktion, der kan ændres.
Fire beslutninger og deres optegnelser
- 1.A Hvem kan slutte en bærbar computer til styreskabet, hvornår og med hvilke rettigheder? Fabrikanten angiver også, hvilke adgangsforhold brugeren skal sikre på fabrikken.
- 1.B Notér både truslen og adgangsvejen: Gennem USB-porten kan en tekniker indlæse en ældre version af det program, der styrer svejsekæberne.
- 1.C Det kræver adgang til stikket og serviceværktøjet. Lukker kæberne, mens operatøren fjerner fastklemt folie, kan fingrene blive knust. Er en eventuel anden beskyttelse afhængig af de samme data?
- 1.D Er beskyttelsen tilstrækkelig, noteres begrundelsen. Ellers kommer truslen på listen over nødvendige tiltag med et konkret kriterium: Systemet skal afvise et skriveforsøg fra diagnosekontoen.
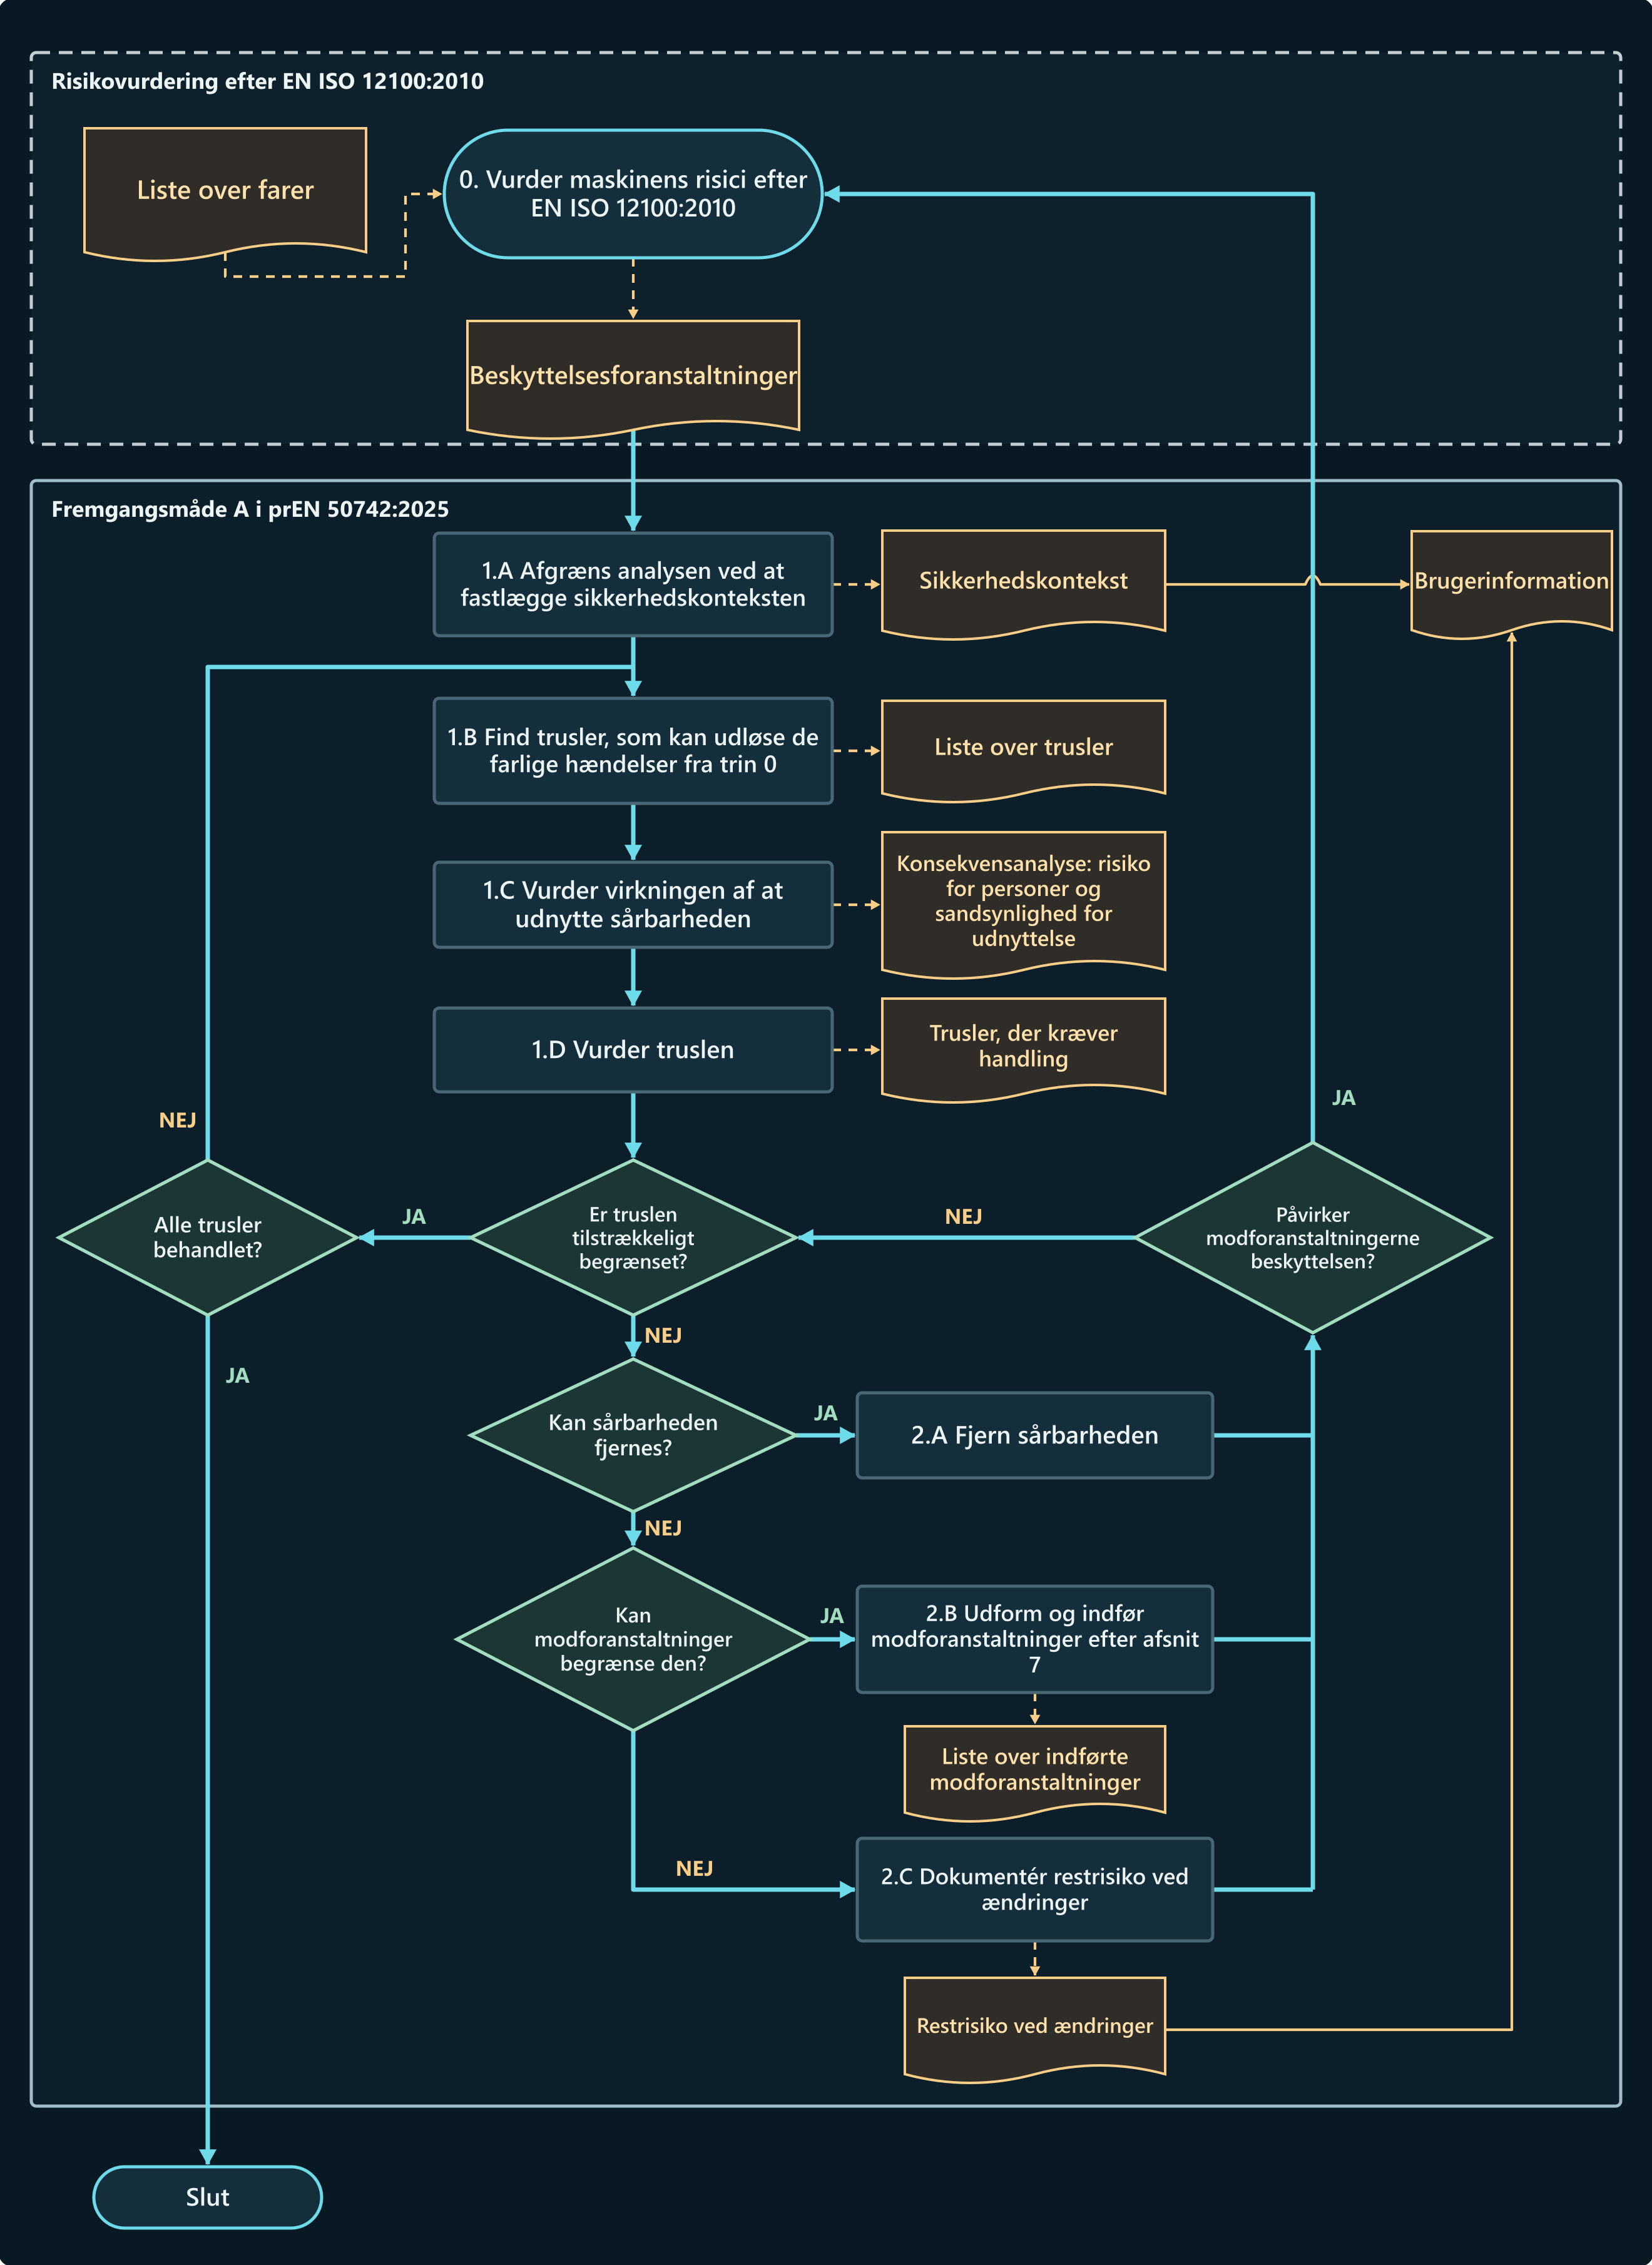

I udkastets engelske figur står der »safety measures«. ISO 12100:2010 bruger »protective measure«, mens revisionsudkastet ISO/DIS 12100.3 foretrækker »risk reduction measure«. De danske udtryk her forklarer den engelske høringsudgave fra 2025.
Bestem den beskyttelse, der er nødvendig for hver sikkerhedsfunktion
Ved fremgangsmåde A fastlægger og begrunder fabrikanten det nødvendige niveau for cyberbeskyttelse af hver sikkerhedsfunktion (SRSL, Safety-related Security Level). Det informative bilag B beskriver én metode: Undersøg hver grænseflade, som kan påvirke funktionen. Også ved brug af en anden metode skal niveauet begrundes.
AP = (EL × WoO) + AC
- EL Hvor er forbindelsen tilgængelig? Inden for en betroet zone: 0 point. Fysisk adgang til maskinen: 2 point. Lokalt industrinetværk: 5 point. Fabrikkens øvrige netværk: 16 point. Eksternt netværk, som ikke er betroet: 24 point. Forbinder man to zoner, bruges værdien for den mest udsatte.
- WoO Overvej, hvornår adgang til maskinen er mulig. Meget begrænset adgang eller konstant overvågning: 0,6. Lejlighedsvis forudsigelig adgang under moderat kontrol: 0,8. Regelmæssige muligheder med svage kontroller: 0,9. Hyppig eller ubegrænset adgang: 1.
- AC Hvor meget skal en person vide og kunne for at udnytte sårbarheden? Omfattende viden og avancerede færdigheder: 1 point. Nogen viden og specialistfærdigheder: 2 point. Nogen viden og færdigheder på mellemniveau: 3 point. Grundlæggende viden og enkle værktøjer: 4 point. Jo lettere indgrebet er, desto flere point får det.
Pointene viser, hvor let sårbarheden kan udnyttes. Fabrikanten behøver ikke at gætte på sandsynligheden for et angreb mod netop denne fabrik. I udkastets eksempel forbinder to styresystemer zonerne EL1 og EL2. Den højeste eksponering giver 5 point. Adgangen er moderat begrænset, og det kræver kun grundlæggende færdigheder at ændre værdien.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Score | Angrebspotentiale | Lav sværhedsgrad, fx reversibel skade | Høj sværhedsgrad, fx irreversibel skade |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Udkastet forbeholder SRSL0 for et fuldstændigt isoleret sikkerhedssystem. Hvis programmet kan overskrives via et servicestik, begrunder et lavt pointtal ikke i sig selv SRSL0.
En hastighedsgrænse, der kan ændres over fabriksnetværket
Under justeringen er beskyttelsesdøren åben. Motorcontrolleren overvåger hastigheden af den bevægelige maskinakse. Grænsen kan ændres fra det bredere fabriksnetværk (EL3). Adgang er aktiveret en gang om måneden under moderat overvågning. Grundlæggende færdigheder er nok til at indtaste en ny værdi.
(16 × 0,8) + 4 = 16,8 → AP3
Med 16,8 point havner forbindelsen i AP3. Kan slæden give indstilleren en varig håndskade, peger tabellen på SRSL3. Ved samme adgangsvej og en begrundet lav skadesgrad giver den SRSL2.
På en testbænk skal du ændre en meddelelse, der sendes til motorcontrolleren. I en anden test skal du sende en tidligere gyldig besked igen. På SRSL3 skal den kryptografiske protokol opdage og afvise begge meddelelser. Test også adgangsrettighederne. Prøv at indtaste en højere grænse fra en skriveberetning og kontrollere den værdi, der stadig er aktiv.
| Design spørgsmål | Udvalgte krav i Approach A |
|---|---|
| Hvem må foretage et indgreb? | Ved SRSL1 og SRSL2 kontrollerer systemet brugerens, processens eller enhedens identitet og retten til at foretage indgrebet. Ved SRSL3 skal hver identitet fastslås entydigt, og rettigheden skal gælde den konkrete handling. |
| Hvornår er integriteten verificeret? | På SRSL1 skal du kontrollere sikkerhedssoftware og kritiske indstillinger ved opstart. På SRSL2 kontroller også regelmæssigt under drift. På SRSL3 brug kryptografisk verifikation på begge tidspunkter. |
| Hvilke meddelelser når modtageren? | På SRSL1 og SRSL2 skal du kontrollere integriteten af de udvekslede oplysninger. På SRSL3 skal den kryptografiske protokol registrere og afvise ændrede eller genspillede meddelelser. |
| Hvad kontrolleres ved installation? | Ved SRSL2 og SRSL3 skal ægtheden af kritisk software og kritiske konfigurationsdata kontrolleres, for eksempel ved hjælp af en digital signatur. Den tilsvarende bestemmelse for SRSL1 kræver ikke denne kontrol. |
Det krævede præstationsniveau (PLr) udtrykker den risikoreduktion, der er nødvendig fra sikkerhedsfunktionen. Den opnåede PL beskriver pålideligheden af denne funktion. Dens SRSL bestemmer bl.om, hvordan systemet skal beskytte hastighedsgrænsen mod uautoriserede ændringer.
Fjern sårbarheden, eller beskyt den adgang, servicen kræver
Fabrikanten undersøger først, om sårbarheden kan fjernes (2.A). Skal adgangen bevares, udformes og indføres modforanstaltninger efter afsnit 7 (2.B). Fabrikanten dokumenterer restrisikoen ved ændringer og beskriver brugerens nødvendige forholdsregler i brugsanvisningen (2.C).
En brudt plombe over dækslet til hukommelseskortet afslører, at nogen har åbnet det. På SRSL1–SRSL3 kræver udkastet, at fysisk manipulation kan opdages. Teknikeren må kontrollere det aktive program for at se, om det er ændret. En skrivning via netværket kan lade plomben sidde urørt.
Maskinen skal automatisk sikre spor efter de relevante indgreb. Er det ikke med rimelighed muligt at indsamle digitale spor, kræver udkastet et fysisk spor. Brugsanvisningen angiver, hvor det findes, og hvordan det skal tolkes. Den digitale log viser typen af indgreb; et tidsstempel eller en tæller gør det muligt at kæde hændelserne sammen. Selve sletningen af logfilen skal også registreres. Loggen beskyttes mod manipulation og må kun slettes efter en godkendt procedure. De relevante softwareversioner og konfigurationen skal kunne identificeres på anmodning.
Indlæses sikkerhedssoftware efter markedsføringen eller ibrugtagningen, skal registreringen af de pågældende indgreb og versioner efter maskinforordningen være aktiveret i fem år fra indlæsningen. Ved fremgangsmåde A i udkastet skal logningen være aktiv senest ved ibrugtagningen, og oplysningerne om hvert indgreb skal gemmes i mindst fem år.
Før testning skal du definere den ændring, der skal forsøges, det forventede svar og betingelserne for genstart. Optag konfigurationen, adgangsrettigheder og faktisk svar. Hvis en modforanstaltning forsinker et stop, skal den relevante sikkerhedsvurdering gentages og måle tiden til at gå i stå under belastning.
Tre poster for den tekniske dokumentation
Emballagemaskinen er baseret på bilag C til udkastet. Servicebetingelserne, maskinaksen og kølestationen er tekniske eksempler med deres egne antagelser og acceptkriterier.
Pakkemaskine: fjern fastklemt folie efter udskiftning af sikkerheds-PLC’en
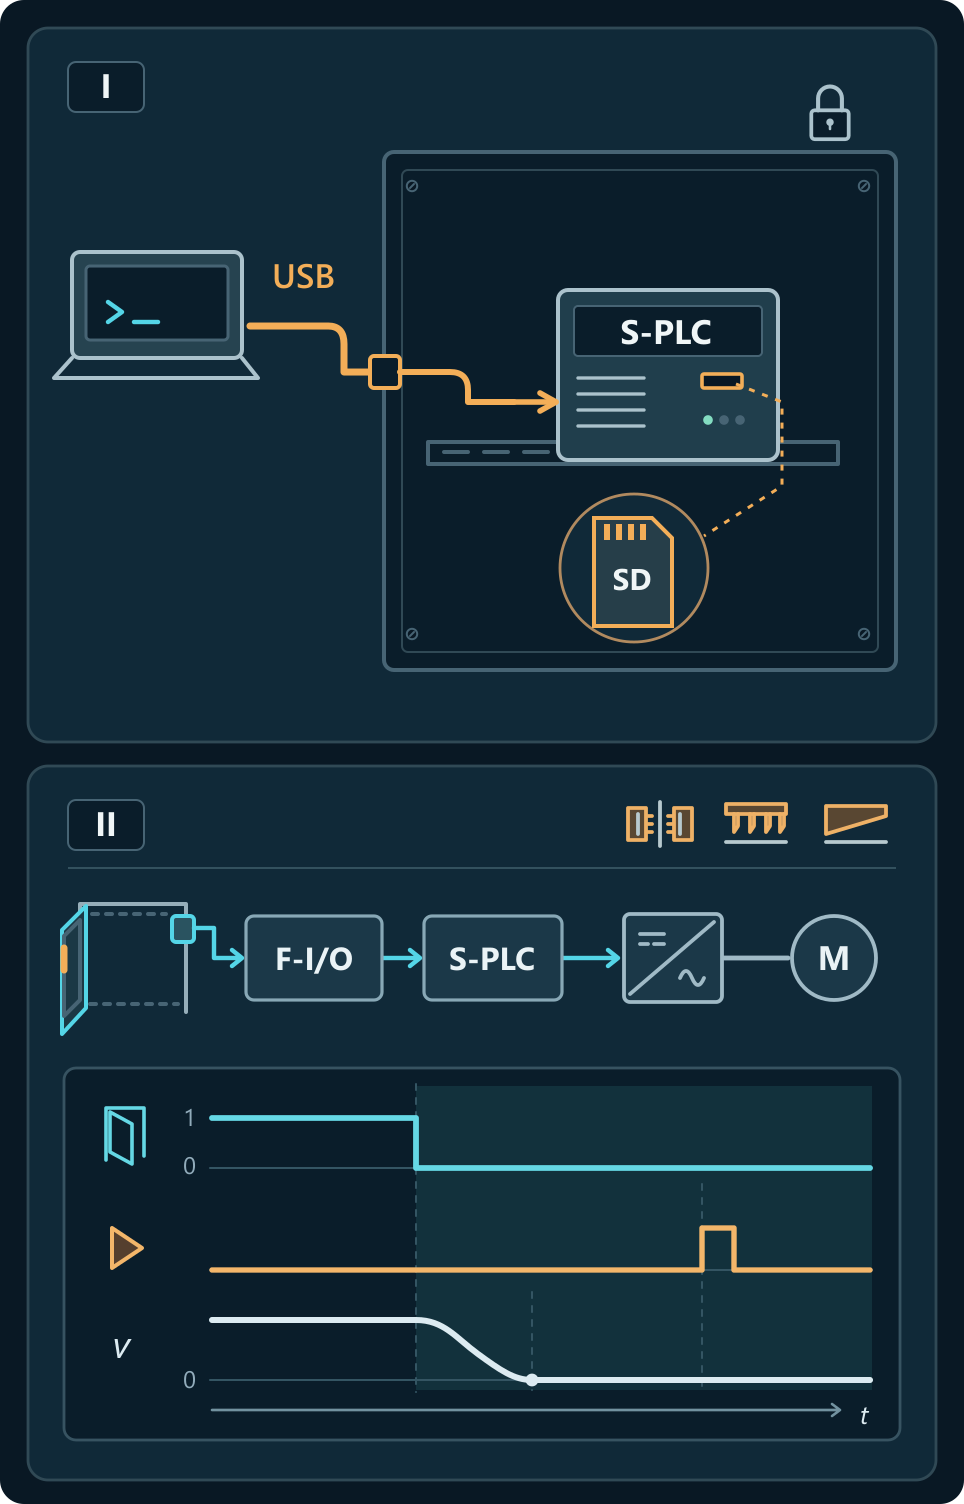
1.A–1.B. Sikkerhedscontrolleren og dens hukommelseskort er inde i et låst elektrisk kabinet. USB-stikket på døren gør det muligt for en vedligeholdelsestekniker at indlæse software uden at logge ind individuelt. Den forkerte version kan tillade farlig bevægelse, selv når beskyttelsesdøren er åben.
1.C–1.D. Teknikeren har brug for adgang til USB-stikket, programmeringsværktøjet og en stoppet maskine. Den næste operatør, der fjerner plastfolien, kan lide knusende skader på fingrene. Prøv en uautoriseret skrive og tjek den aktive programversion. Test også, om åbning af beskyttelsesdøren stopper varme-tætning, stansning og skæremekanismer og forhindrer uventet genstart.
2.A–2.C. Fabrikanten fjerner det udvendige USB-stik og kablet. Inde i elskabet er der stadig en programmeringsport til autoriseret service. Diagnosekontoen kan kun læse. En åben servicesession kan stadig misbruges, så teknikeren logger af, før computeren forlades. Ved mistanke om et indgreb forbliver maskinen ude af drift, indtil programmet og skærmens tvangskobling er afprøvet. ISO 13849-1 behandler også validering på stedet af berørte sikkerhedsfunktioner efter fjernændringer i sikkerhedsrelateret applikationssoftware.
Station B får sikkerhedskopien fra station A
På station A står indstilleren bag en lukket afskærmning. På B må lågen åbnes for at justere føringen. Drevene er af samme type, men B tillader en lavere hastighed. B skal også afvise en korrekt signeret fil fra A.
Angiv adgangsbetingelser, hastighed og stoptid i sikkerhedsanordningen.
1.A–1.D. Begge stationer har identiske motorstyrere. En autoriseret tekniker kan indlæse den ægte konfigurationsfil fra A til B. Den højere grænse øger ikke selv hastigheden. Hvis den faktiske hastighed overskrider den korrekte grænse for B, men forbliver under grænsen for A, muliggør sikkerhedsfunktionen farlig bevægelse. Station B skal afvise filen fra A. Bevægelse, der kræver hastighedsovervågning, skal forblive blokeret efter genstart, indtil B accepterer de korrekte indstillinger.
2.A–2.C. Efter udskiftning af drevet skal station B acceptere sin egen fil og afvise filen fra A, selv om den er gyldigt signeret. Systemet kontrollerer signaturen og sammenholder stationskoden med en beskyttet reference uden for det udskiftelige drev. En person med de rette beføjelser kan stadig godkende en forkert grænse for B. Aflæs derfor den aktive værdi, og afprøv reaktionen ved en kontrolleret overskridelse, før maskinen frigives.
To sunde kanaler kan begge overvåge den samme forkerte parameter. Hvis hovedcontrolleren sender indstillinger til motorcontrolleren ved opstart, skal du også kontrollere den konfiguration, der er gemt i hovedcontrolleren. Hvordan kontrolsystemkategorier påvirker fejladfærd.
| Afprøvning ved aflevering | Forventet reaktion | Noteres i prøverapporten |
|---|---|---|
| Forsøg at hæve hastighedsgrænsen fra en konto med læseadgang alene. | Kontoen kan læse grænsen. Systemet afviser ændringen, og den godkendte værdi forbliver aktiv. | Adgangsvej, rettigheder, svar og aktiv grænse før og efter forsøget. |
| Erstat motorcontrolleren ved B. Prøv at indlæse filen fra A, og genstart derefter station B. | B afviser filen. Bevægelse, der kræver hastighedsovervågning, forbliver blokeret, indtil den korrekte fil accepteres, herunder efter genstart. | Stationsidentifikator, filidentifikator, årsag til afvisning og tilstand af maskinen efter genstart. |
| Når den korrekte fil er installeret, skal du overskride grænsen ved B under en kontrolleret prøvning. | Sikkerhedsfunktionen starter et stop. Maskinen når stilstand inden for den tid, der er angivet i sikkerhedskravet. | Filversion, betjeningstilstand, belastning, målt hastighed og målt stoptid sammenlignet med specifikationen. |
Redigering af en opskrift kan også låse en dør op
Timeren kan måle seks minutter nøjagtigt. Den fortæller intet om temperaturen på det tunge emne, som operatøren skal gribe om. Hvis recepten også låser lågen op, kan en kortere cyklus give en forbrænding.
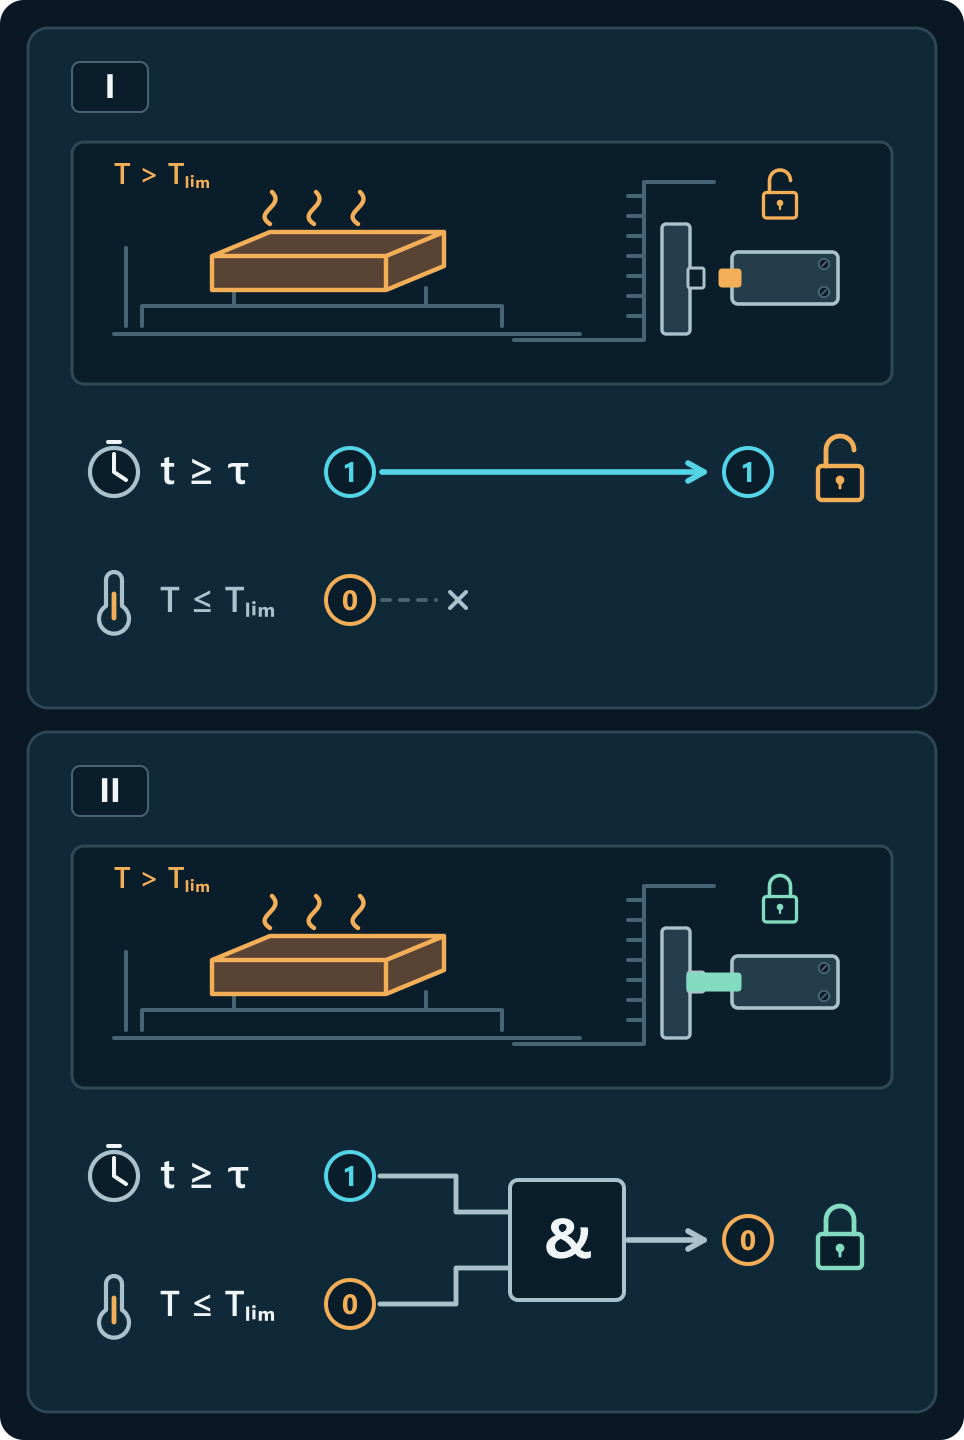
1.A–1.D. Produktionskontoen tillader en ændring i køletiden fra tolv minutter til seks. Den oprindelige maskine har ingen temperaturmåling. Et tungere emne kan stadig brænde operatøren under manuel losning. Ændring af cyklustiden må ikke låse beskyttelsesdøren op, mens overfladetemperaturen overstiger den godkendte grænse.
2.A–2.C. Udløbet af cyklustiden kan ikke længere alene frigive lågen. En uafhængig måling skal også bekræfte, at temperaturen er sikker. Produktionen må ændre tiden; kun autoriseret servicepersonale må ændre temperaturgrænsen og målekorrektionen. Mangler målingen, forbliver lågen låst. Efter et sensorskift sammenholder teknikeren visningen nær frigivelsesgrænsen med en uafhængig måling på emnets overflade.
Et design ved hjælp af en timer alene er også muligt, hvis producenten etablerer og beskytter et sikkert minimum af køletid for alle tilladte emner, starttemperaturer og køleforhold.
Hvad kræver maskinforordningen?
Maskinforordningen (EU) 2023/1230 gælder generelt fra den 20. januar 2027. Det dækker sikkerhedskritisk software og data, relevant hardware, hvorigennem de kan tilgås, og modstandsdygtighed over for kontrolsystemer mod rimeligt forudsigelige ondsindede handlinger. Den omhandler også identifikation af sikkerhedsrelevant software og dokumentation for interventioner. Maskinregulering, software og data.
Bilag ZZ i prEN 50742:2025 knytter udkastet til punkt 1.1.9 og dele af punkt 1.2.1 i maskinforordningens bilag III. Fabrikanten kan bruge udkastet som teknisk specifikation. Formodning om overensstemmelse efter artikel 20 gælder kun for de krav, der dækkes af en harmoniseret standard, hvis reference er offentliggjort i EU-Tidende. Kontrollér udgave, dækningsområde, eventuelle begrænsninger og den relevante procedure for overensstemmelsesvurdering.
Hvilke forpligtelser tilføjer Cyber Resilience Act?
En kopieret recept kan afsløre en forretningshemmelighed, selv om emnets temperatur ikke ændrer sig. Er maskinen et produkt med digitale elementer omfattet af CRA, skal denne risiko for data også vurderes. Prøven af lågen kan bruges i begge vurderinger, men kun som dokumentation for det, der faktisk blev afprøvet.
Forordningen om cyberrobusthed (CRA) stiller krav allerede under produktudviklingen. I supportperioden skal fabrikanten håndtere sårbarheder og levere de nødvendige sikkerhedsopdateringer. Pligten til at indberette aktivt udnyttede sårbarheder og alvorlige hændelser, der påvirker produktets sikkerhed, gælder fra 11. september 2026. De fleste bestemmelser finder anvendelse fra 11. december 2027.
Kommissionens vejledning af 27. juli 2026 forklarer, hvornår fabrikanten i overgangsperioden kan støtte sig på en EU-typeafprøvningsattest eller en godkendelsesafgørelse efter maskinforordningen. Det gælder kun risici, som allerede er vurderet og dækket, så længe dokumentet er gyldigt og højst til 11. juni 2028. Andre risici omfattet af CRA skal vurderes særskilt.
Kilder og referencer
- prEN 50742:2025. Engelsk udkast sendt i høring. Henvisningerne gælder denne udgave. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Maskine risikovurdering og terminologi. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Sikkerhedsrelaterede kontrolsystemer og industriel cybersikkerhed. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- EU-regulering af maskiner og korrigendum · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Cyber Resilience Act og Europa-Kommissionens vejledning (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.