Bij de afname gingen de sealbekken keurig stil zodra de monteur de deur opende. Een halfjaar later vervangt hij de veiligheids-PLC en zet hij de back-up terug. Kan de bediener zijn hand morgen nog veilig tussen de bekken steken om folie weg te halen?
Het Europese ontwerp prEN 50742:2025 vertrekt vanuit de risicobeoordeling volgens ISO 12100. De machinebouwer gaat vervolgens na hoe een bedoelde of onbedoelde wijziging de bescherming kan aantasten. Het lostrekken van folie, het afstellen van een geleiding en het uitnemen van een heet werkstuk lopen als voorbeelden door het artikel.
Op welke bescherming vertrouwt de operator?
Wie steekt er een hand in de machine, en wat voorkomt letsel tijdens deze taak? Het veranderen van een programma kan een beschermende maatregel verslaan. De fysieke bron van gevaar is het bewegende mechanisme. ISO 12100 omvat gevaarlijke situaties en/of gevaarlijke gebeurtenissen. Beschrijf een afzonderlijke gebeurtenis wanneer dit helpt bij het verklaren van de ongevalsreeks. Ook moeten voorzienbare gevaren zonder een verband met één enkele taak worden overwogen.
Hoe risico te relateren aan de taak bij de machine.
Onderzoek de elektrische tekeningen met de onderhoudstechnicus. Waar haalt de vervangende controller zijn instellingen vandaan? Wie kan een laptop aansluiten? Een tijdelijke aansluiting tijdens het onderhoud kan veranderen hoe de machine zich gedraagt in de productie.
Twee manieren om aan de eisen van het ontwerp te voldoen
Bij aanpak A volgt de fabrikant het proces en de producteisen uit het ontwerp. Voor de ontwikkeling gebruikt aanpak B EN IEC 62443-4-1. Tabellen 3 en 4 wijzen de eisen uit EN IEC 62443-3-3 voor het systeem en EN IEC 62443-4-2 voor componenten aan, met de bijbehorende niveaus (SL-C). Beide routes omvatten de risicobeoordeling van de machine, bescherming tegen aantasting en informatie voor de gebruiker.
Twee identieke ethernetpoorten kunnen heel verschillende toegang bieden. De ene stuurt alleen gegevens naar een scherm; via de andere kan de service de snelheidsgrens van de aandrijving verhogen. Volg de verbinding tot aan de functie.
Vier beslissingen over één toegang tot de machine
- 1.A Wie kan een laptop aansluiten op de schakelkast, wanneer en met welke rechten? Leg ook vast welke toegangsbeperkingen de gebruiker op locatie moet waarborgen.
- 1.B Benoem de dreiging en de toegangsweg. Via de USB-poort kan iemand een oudere versie laden van het programma dat de sealbekken aanstuurt.
- 1.C De poort en het servicegereedschap zijn voldoende. Sluiten de bekken terwijl de operator folie verwijdert, dan kunnen zijn vingers bekneld raken. Werkt een eventuele tweede beveiliging onafhankelijk van dezelfde gegevens?
- 1.D Volstaat de bestaande bescherming, leg dan vast waarom. Zo niet, zet de dreiging op de actielijst met een toetsbare eis: het systeem moet een schrijfpoging vanaf het diagnoseaccount weigeren.
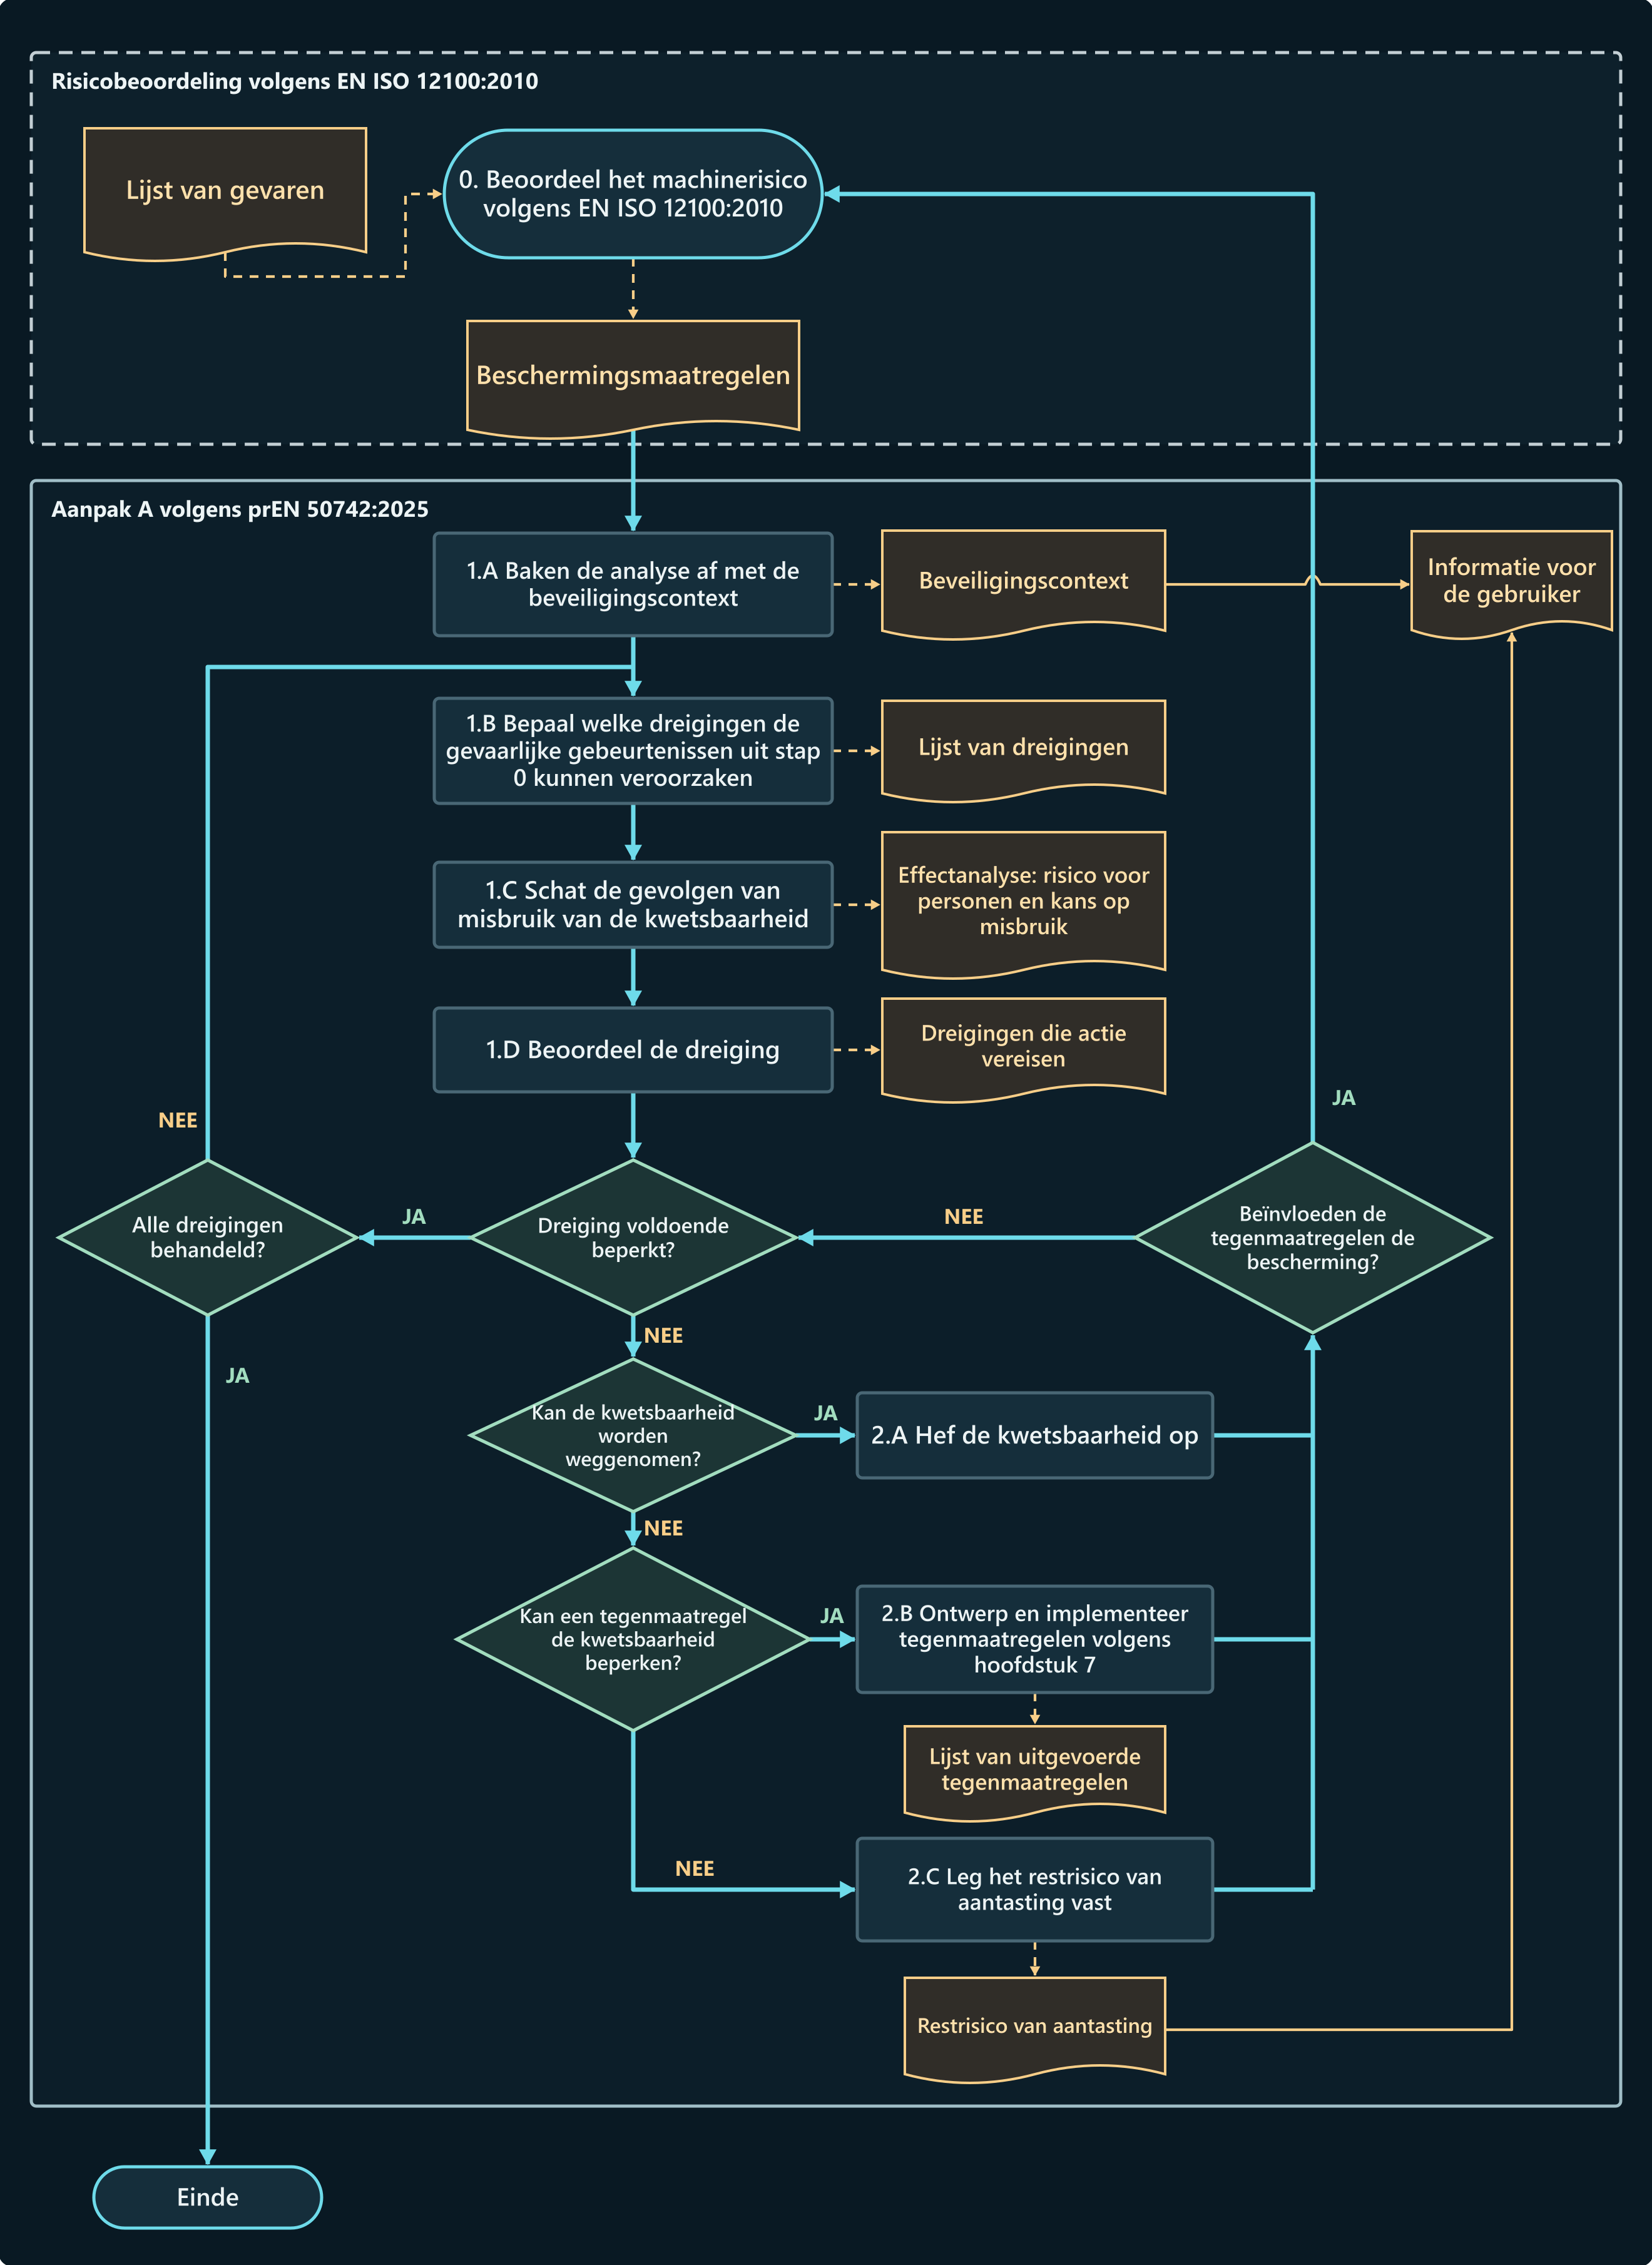

In de Engelse figuur staat «safety measures». ISO 12100:2010 gebruikt «protective measure», terwijl het ontwerp ISO/DIS 12100.3 de voorkeur geeft aan «risk reduction measure». De Nederlandse termen lichten de Engelse ontwerptekst van 2025 toe.
Bepaal de bescherming die nodig is voor elke veiligheidsfunctie
In Aanpak A bepaalt en documenteert de fabrikant het veiligheidsgerelateerde beveiligingsniveau (SRSL, Safety-related Security Level) voor elke geïdentificeerde veiligheidsfunctie. Bijlage B geeft een mogelijke selectiemethode. De keuze van het niveau vereist nog steeds rechtvaardiging wanneer een andere methode wordt gebruikt. Beoordeel in bijlage B een functie samen met elke interface of verbinding waardoor deze kan worden beïnvloed.
AP = (EL × WoO) + AC
- EL Geef de verbinding een exposure score. Binnen een vertrouwde ruimte: 0 punten. Fysieke toegang tot de machine: 2 punten. Plaatselijk industrieel netwerk: 5 punten. Breder fabrieksnetwerk: 16 punten. Extern onvertrouwd netwerk: 24 punten. Als de verbinding twee verschillende zones verbindt, neem dan de hogere blootstelling.
- WoO Overweeg wanneer toegang tot de machine mogelijk is. Zeer beperkte toegang of constant toezicht: 0,6. Incidentele, voorspelbare toegang onder matige controle: 0,8. Regelmatige mogelijkheden met zwakke controles: 0,9. Frequente of onbeperkte toegang: 1.
- AC Beoordeel de kennis en vaardigheden die nodig zijn. Ruime kennis en geavanceerde vaardigheden: 1 punt. Gematigde kennis en specialistische vaardigheden: 2 punten. Matige kennis en tussenvaardigheden: 3 punten. Basiskennis en eenvoudige hulpmiddelen: 4 punten. Een makkelijkere verandering geeft een hogere score.
De score geeft aan hoe gemakkelijk een kwetsbaarheid kan worden misbruikt. De berekening vereist geen schatting van hoe waarschijnlijk het is dat iemand zich op deze fabriek richt. In het voorbeeld van het ontwerp omvat de verbinding tussen twee besturingssystemen EL1 en EL2. Gebruik 5 punten voor de hogere blootstelling. De toegang is matig beperkt. Basisvaardigheden zijn voldoende om de waarde te veranderen.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Score | Aanvalspotentieel | Lage ernst, bijvoorbeeld omkeerbaar letsel | Hoge ernst, bijvoorbeeld onomkeerbaar letsel |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Het ontwerp reserveert SRSL0 voor een volledig geïsoleerd veiligheidssysteem. Als iemand via een programmeeraansluiting het programma kan overschrijven, volstaat een lage score op zichzelf niet voor SRSL0.
Een snelheidslimiet die kan worden gewijzigd over het fabrieksnetwerk
Tijdens de aanpassing staat de beschermdeur open. De motorcontroller bewaakt de snelheid van de bewegende machineas. De limiet kan worden gewijzigd van het bredere fabrieksnetwerk (EL3). Toegang wordt eenmaal per maand onder gematigd toezicht ingeschakeld. Basisvaardigheden zijn voldoende om een nieuwe waarde in te voeren.
(16 × 0,8) + 4 = 16,8 → AP3
De uitkomst 16,8 valt in AP3. Kan de slede de hand van de insteller blijvend beschadigen, dan volgt SRSL3. Voor diezelfde verbinding bij aantoonbaar licht, omkeerbaar letsel geeft dezelfde rij SRSL2.
Op een testbank wijzig je een bericht dat naar de motorcontroller is verzonden. In een tweede test een eerder geldig bericht opnieuw verzenden. Bij SRSL3 moet het cryptografische protocol beide berichten detecteren en weigeren. Test ook de toegangsrechten. Probeer een hogere limiet in te voeren vanuit een alleen-lezen account en controleer de waarde die nog steeds actief is.
| Ontwerp vraag | Geselecteerde eisen in Aanpak A |
|---|---|
| Wie mag ingrijpen? | Bij SRSL1 en SRSL2 verifieert het systeem de identiteit van de gebruiker, het proces of het apparaat én de bevoegdheid om in te grijpen. Bij SRSL3 moet elke identiteit afzonderlijk vaststaan en hoort bij de gevraagde handeling een specifieke bevoegdheid. |
| Wanneer wordt integriteit geverifieerd? | Controleer bij SRSL1 de veiligheidssoftware en kritieke instellingen bij het opstarten. Bij SRSL2 ook periodiek controleren tijdens het gebruik. Bij SRSL3 gebruik op beide momenten cryptografische verificatie. |
| Welke berichten bereiken de ontvanger? | Bij SRSL1 en SRSL2 controleert u de integriteit van de uitgewisselde informatie. Bij SRSL3 moet het cryptografische protocol gewijzigde of opnieuw afgespeelde berichten detecteren en weigeren. |
| Wat controleer je bij installatie? | Bij SRSL2 en SRSL3 moet de authenticiteit van kritieke software en configuratiegegevens worden gecontroleerd, bijvoorbeeld aan de hand van een digitale handtekening. De overeenkomstige bepaling voor SRSL1 schrijft die controle niet voor. |
Het vereiste prestatieniveau (PLr) drukt de risicovermindering uit die nodig is door de veiligheidsfunctie. De behaalde PL beschrijft de betrouwbaarheid van die functie. De SRSL bepaalt onder meer hoe het systeem de snelheidslimiet moet beschermen tegen ongeoorloofde wijzigingen.
De kwetsbaarheid elimineren of de toegang beschermen die moet blijven
Eerst onderzoekt de fabrikant of hij de kwetsbaarheid kan wegnemen (2.A). Moet de toegang blijven, dan ontwerpt en implementeert hij tegenmaatregelen volgens hoofdstuk 7 (2.B). Hij legt het resterende risico op aantasting vast en vertelt de gebruiker welke voorzorgen nodig zijn (2.C).
Een verbroken verzegeling op het deksel van de geheugenkaart verraadt dat iemand het heeft geopend. Voor SRSL1 tot en met SRSL3 verlangt het ontwerp detectie van fysieke manipulatie. De monteur moet de software uitlezen om te weten wat er is gewijzigd. Via het netwerk kan dat ook met een intact zegel.
De machine moet de vereiste sporen van ingrepen automatisch vastleggen. Als digitaal bewijs redelijkerwijs niet haalbaar is, vereist het ontwerp fysiek bewijs. De gebruiksinformatie vertelt waar dat te vinden is en hoe het moet worden beoordeeld. In het digitale logboek staan het soort ingreep en de gegevens waarmee gebeurtenissen te koppelen zijn, zoals een tijdstempel of tellerstand. Ook het wissen van het logbestand moet een spoor achterlaten. Het logboek is beschermd tegen manipulatie; eventueel wissen mag alleen via een bevoegde procedure. De relevante softwareversies en configuratie moeten op verzoek te achterhalen zijn.
Wordt na het in de handel brengen of de inbedrijfstelling veiligheidssoftware geladen, dan moet volgens de machineverordening de registratie van de betrokken ingrepen en versies vanaf het laden vijf jaar ingeschakeld blijven. Aanpak A van het ontwerp maakt onderscheid tussen inschakelen en bewaren: de logging moet uiterlijk bij de inbedrijfstelling actief zijn en de gegevens van elke ingreep moeten ten minste vijf jaar worden bewaard.
Vóór het testen, definieert u de verandering die moet worden geprobeerd, de verwachte respons en de voorwaarden voor het opnieuw opstarten. Registreer de configuratie, toegangsrechten en daadwerkelijke respons. Als een tegenmaatregel een stop uitstelt, herhaal dan de relevante veiligheidsbeoordeling en meet de tijd om onder belasting te staan.
Drie vermeldingen voor de technische documentatie
De verpakkingsmachine is gebaseerd op bijlage C van het ontwerp. De serviceomstandigheden, de machineas en het koelstation zijn technische voorbeelden met hun eigen aannames en acceptatiecriteria.
Verpakkingsmachine: vastgelopen folie na vervanging van de veiligheids-PLC
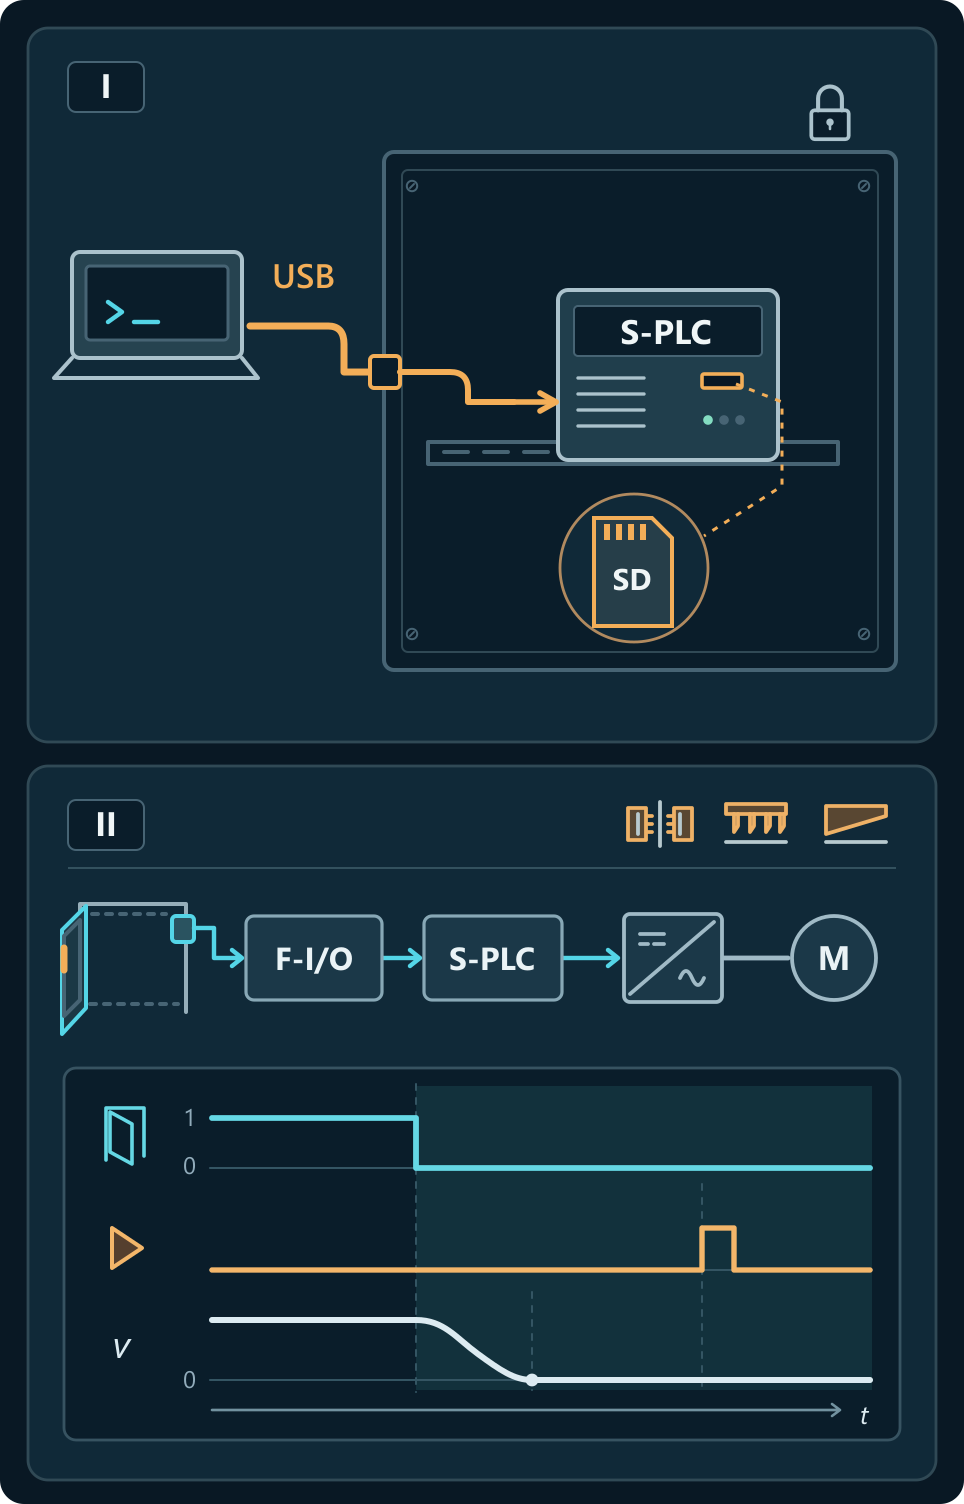
1.A–1.B. De veiligheidsregelaar en de geheugenkaart bevinden zich in een vergrendelde elektrische kast. Met de USB-aansluiting op de deur kan een onderhoudstechnicus software laden zonder individueel in te loggen. De verkeerde versie kan gevaarlijke beweging mogelijk maken, zelfs als de afschermdeur open is.
1.C–1.D. De technicus heeft toegang nodig tot de USB-aansluiting, het programmeergereedschap en een gestopte machine. De volgende operator die de plastic film verwijdert, kan breekletsel aan de vingers oplopen. Probeer een ongeoorloofde schrijf en controleer de actieve programmaversie. Test ook of het openen van de afschermdeur de warmtedichting, het ponsen en snijden van mechanismen stopt en onverwacht opnieuw opstarten voorkomt.
2.A–2.C. Verwijder de externe USB-aansluiting en de kabel. Houd een programmeerconnector in de elektrische kast voor geautoriseerd onderhoud. Diagnostische toegang maakt alleen lezen mogelijk. Een onbeheerde computer met een actieve onderhoudssessie maakt nog steeds wijzigingen mogelijk. Beëindig de sessie voor vertrek. Als een interventie wordt vermoed, stop dan met het gebruik van de machine totdat het programma en de deurvergrendeling zijn getest. Voor wijzigingen op afstand in veiligheidsgerelateerde toepassingssoftware, richt ISO 13849-1 zich ook op validatie van getroffen functies op locatie.
Station B krijgt de back-up van station A
Bij station A stelt de monteur de machine af achter een gesloten scherm. Bij B moet hij de deur openen om bij de geleiding te komen. De aandrijvingen hebben hetzelfde typenummer, de veilige snelheidsgrens verschilt. Een geldige handtekening maakt het bestand van A nog niet geschikt voor B.
Geef toegangsvoorwaarden, snelheid en stoptijd op in de specificatie van de veiligheidseisen.
1.A–1.D. Beide stations hebben identieke motorcontrollers. Een erkende technicus kan het originele configuratiebestand van A in B laden. De hogere grens verhoogt zelf niet de snelheid. Als de werkelijke snelheid de juiste limiet voor B overschrijdt, maar onder de limiet voor A blijft, maakt de veiligheidsfunctie gevaarlijke beweging mogelijk. Station B moet het dossier van A afwijzen. Beweging waarvoor snelheidsbewaking vereist is, moet na het opnieuw opstarten geblokkeerd blijven totdat B de juiste instellingen accepteert.
2.A–2.C. Na vervanging van de aandrijving moet B het eigen bestand accepteren en het bestand van A weigeren, ook als dit correct is ondertekend. Het systeem controleert de handtekening en vergelijkt de stationscode met een beveiligde referentie buiten de aandrijving. Iemand met de juiste bevoegdheid kan nog steeds een verkeerde grens voor B goedkeuren. Lees daarom de actieve waarde uit en test de reactie bij een gecontroleerde snelheidsoverschrijding.
Twee gezonde kanalen kunnen beide dezelfde onjuiste parameter controleren. Als de hoofdcontroller instellingen naar de motorcontroller bij het opstarten verzendt, controleert u ook de configuratie die is opgeslagen in de hoofdcontroller. Hoe controlesysteemcategorieën het foutgedrag beïnvloeden.
| Acceptatietest | Verwachte reactie | Vastleggen in het testrapport |
|---|---|---|
| Probeer de limiet te verhogen van een alleen-lezen account. | Het account kan de limiet lezen. De poging tot verandering wordt afgewezen. De goedgekeurde limiet blijft actief. | Gebruikte verbinding, accountbevoegdheden, respons en actieve limiet voor en na de test. |
| Vervang de motorcontroller bij B. Probeer het bestand van A te laden en start het station B opnieuw op. | B weigert het bestand. Beweging waarvoor snelheidsbewaking nodig is, blijft geblokkeerd totdat het juiste bestand is geaccepteerd, ook na het opnieuw opstarten. | Stations-ID, bestands-ID, reden voor afwijzing en staat van de machine na het opnieuw opstarten. |
| Met het juiste bestand geïnstalleerd, overschrijd de limiet bij B tijdens een gecontroleerde test. | De veiligheidsfunctie initieert een stop. De machine komt tot stilstand binnen de in de veiligheidseisen vermelde tijd. | Bestandsversie, bedrijfsmodus, belasting, gemeten snelheid en gemeten stoptijd in vergelijking met de specificatie. |
Het bewerken van een recept kan ook een deur openen
De tijdschakelaar weet dat de zes minuten voorbij zijn. Hoe heet het oppervlak onder de hand van de bediener is, weet hij niet. Als het recept ook de deur vrijgeeft, kan een kortere cyclustijd brandwonden veroorzaken.
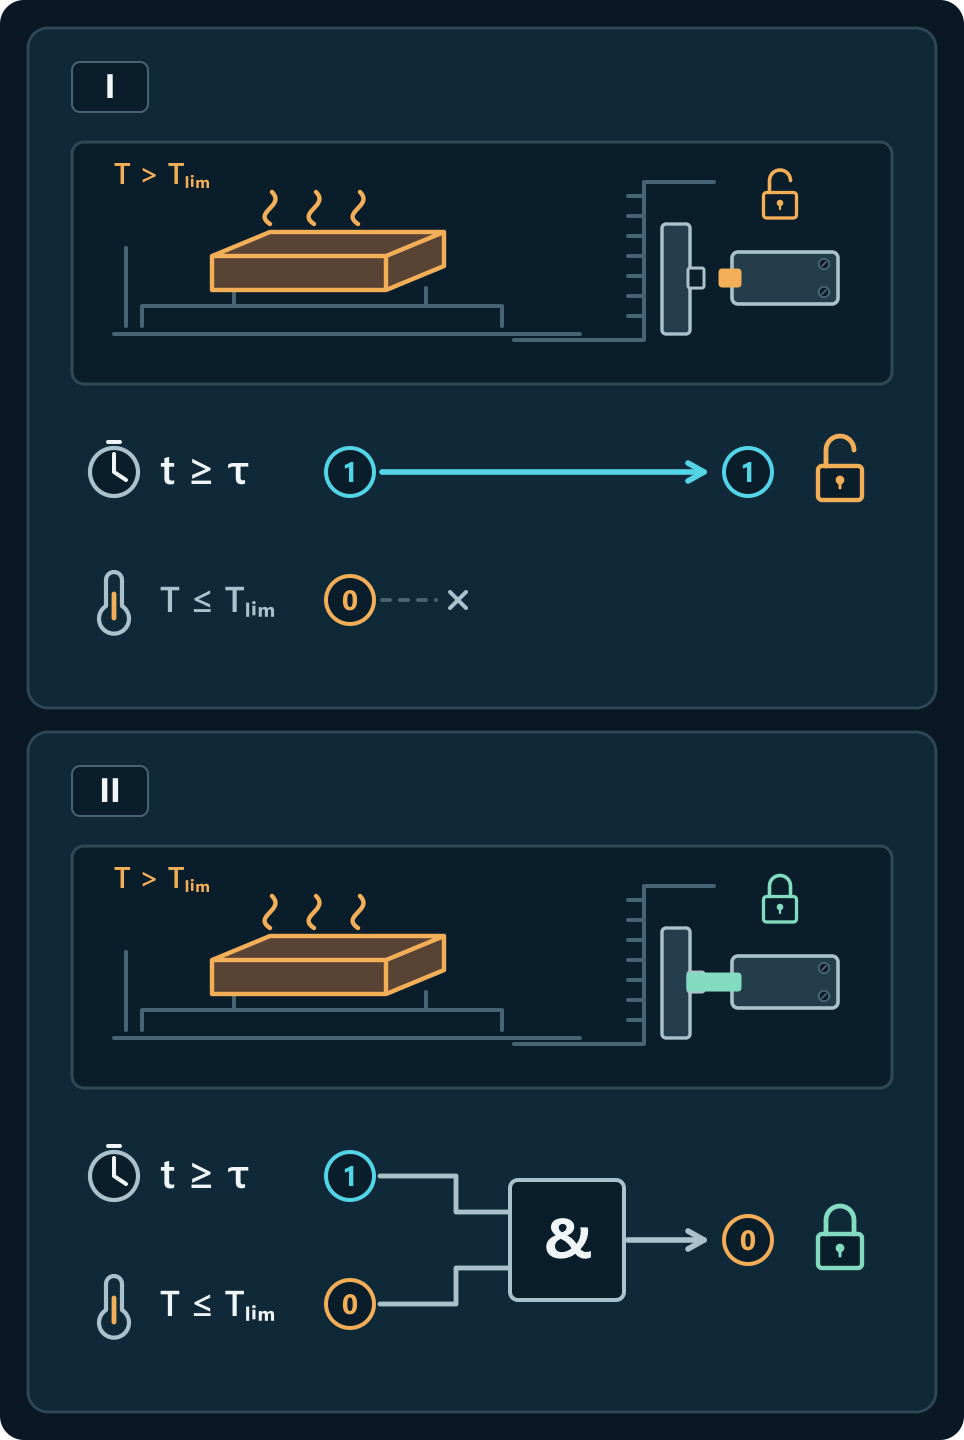
1.A–1.D. Het productieaccount maakt een verandering in koeltijd mogelijk van twaalf minuten naar zes. De originele machine heeft geen temperatuurmeting. Een zwaarder werkstuk kan de operator nog steeds verbranden tijdens het handmatig lossen. Het veranderen van de cyclustijd mag de afschermdeur niet ontgrendelen terwijl de oppervlaktetemperatuur de goedgekeurde limiet overschrijdt.
2.A–2.C. De deur mag niet meer ontgrendelen op grond van de verstreken tijd alleen. Daarvoor is ook een onafhankelijke temperatuurmeting nodig. Productie mag de cyclustijd aanpassen; alleen bevoegd onderhoudspersoneel mag de grenswaarde of meetcorrectie wijzigen. Valt de meting weg, dan blijft de deur vergrendeld. Na het vervangen van de sensor vergelijkt de technicus de aanwijzing bij de vrijgavegrens met een onafhankelijke meting aan het werkstuk.
Een ontwerp met een timer alleen is ook mogelijk als de fabrikant een veilige minimale koeltijd vaststelt en beschermt voor alle toegestane werkstukken, starttemperaturen en koelomstandigheden.
Wat de EU-machineverordening vereist
De Machineverordening (EU) 2023/1230 is in het algemeen van toepassing vanaf 20 januari 2027. Het omvat veiligheidskritische software en gegevens, relevante hardware waarmee ze toegankelijk zijn en de veerkracht van controlesystemen tegen redelijkerwijs te verwachten kwaadaardige acties. Het gaat ook in op de identificatie van veiligheidsrelevante software en het bewijs van interventies. Machineregelgeving, software en gegevens.
In bijlage ZZ bij prEN 50742:2025 worden de voorschriften van het ontwerp aangegeven: bijlage III, punt 1.1.9 en bepaalde delen van punt 1.2.1 van de verordening. Een fabrikant kan een ontwerp als technische specificatie gebruiken. Krachtens artikel 20 geeft de naleving van een geharmoniseerde norm een vermoeden van conformiteit alleen binnen het toepassingsgebied van de referentie die in het Publicatieblad van de EU is bekendgemaakt. Controleer de editie, dekking, beperkingen en de toepasselijke conformiteitsbeoordelingsprocedure.
Welke verplichtingen voegt de Cyber Resilience Act toe?
Het kopiëren van een recept kan een bedrijfsgeheim prijsgeven zonder dat de temperatuur van het werkstuk verandert. Valt de machine als product met digitale elementen onder de CRA, dan moet ook dat risico voor de gegevens worden beoordeeld. De deurtest is voor beide beoordelingen bruikbaar, maar alleen voor wat daadwerkelijk is getest.
De Cyber Resilience Act (CRA) stelt al eisen aan het ontwerp. Tijdens de ondersteuningsperiode moet de fabrikant kwetsbaarheden aanpakken en de nodige beveiligingsupdates leveren. De meldplicht voor actief uitgebuite kwetsbaarheden en ernstige incidenten die de beveiliging van het product aantasten geldt sinds 11 september 2026. De meeste bepalingen gelden vanaf 11 december 2027.
De richtsnoeren van de Commissie van 27 juli 2026 beschrijven wanneer een fabrikant tijdens de overgang een certificaat van EU-typeonderzoek of een goedkeuringsbesluit op grond van de machineverordening mag gebruiken. Dat kan alleen voor de risico’s die al zijn beoordeeld en gedekt, zolang het document geldig is en uiterlijk tot 11 juni 2028. Andere risico’s die onder de CRA vallen, moeten apart worden beoordeeld.
Bronnen en referenties
- prEN 50742:2025. Engelstalige ontwerptekst voor de openbare raadpleging. De verwijzingen betreffen die editie. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Machinerisicobeoordeling en terminologie. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Veiligheidsgerelateerde controlesystemen en industriële cybersecurity. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- EU-machineverordening en rectificatie · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Cyber Resilience Act en richtsnoeren van de Europese Commissie (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.