Die Siegelbacken stehen. Der Bediener öffnet die Schutztür und zieht die verklemmte Folie heraus. Bei der Abnahme wurde genau das geprüft. Ein halbes Jahr später fällt die Sicherheitssteuerung aus. Der Servicetechniker tauscht sie und spielt die Sicherung von der Speicherkarte ein. Worauf kann sich der nächste Bediener jetzt verlassen?
Mit dieser Frage wird Cybersicherheit für den Maschinenbauer greifbar. Die EU-Maschinenverordnung behandelt den Schutz vor Korrumpierung. Dafür braucht es keinen gezielten Angriff. Eine falsche Datei, die ein berechtigter Techniker einspielt, kann dieselben Siegelbacken in Bewegung setzen.
Der englische Entwurf prEN 50742:2025 beschreibt, wie Hersteller diese Eingriffe beurteilen können. Drei Tätigkeiten begleiten die Beurteilung: Folie aus einer Verpackungsmaschine holen, eine Führung am fahrenden Schlitten einstellen und ein heißes Werkstück nach dem Abkühlen von Hand entnehmen.
Was muss bei dieser Tätigkeit sicher funktionieren?
Die Risikobeurteilung nach ISO 12100 liefert den Ausgangspunkt. Beim Entstören der Verpackungsmaschine ist die Bewegung der Siegelbacken die Gefahrenquelle. Wer hineingreift, kann sich die Finger quetschen. Die verriegelte bewegliche Schutzeinrichtung muss beim Öffnen die gefährliche Bewegung stoppen und einen unerwarteten Anlauf bei offener Tür verhindern. Risikobeurteilung an der Schnittstelle zwischen Mensch und Maschine.
Jetzt lohnt sich der Gang zum Schaltschrank. Im Stromlaufplan sieht man die USB-Buchse. Der Service weiß, wann dort ein Laptop hängt, woher das Ersatzprogramm kommt und ob nach einem Neustart jemand die tatsächlich aktive Version ausliest. Auch eine Verbindung, die pro Jahr nur für eine Stunde besteht, gehört zum Zugangsweg.
Im Gefährdungsregister lässt sich der digitale Eingriff der betreffenden Tätigkeit zuordnen. Der Eintrag „Sicherheitsprogramm ausgetauscht“ erklärt die Ursache für den Verlust der Schutzwirkung. Die Quetschgefahr entsteht weiterhin an den Backen. ISO 12100 berücksichtigt Gefährdungssituationen und/oder gefährliche Ereignisse. Ein gesonderter Ereigniseintrag hilft dort, wo er den Ablauf verständlich macht. Vorhersehbare Gefährdungen ohne eindeutige Zuordnung zu einer einzelnen Tätigkeit sind ebenfalls zu erfassen.
Ansatz A oder Ansatz B?
In Ansatz A führt der Entwurf den Maschinenhersteller durch die Bedrohungsbeurteilung und legt die Anforderungen an das Produkt fest. Ansatz B nutzt den sicheren Entwicklungsprozess nach EN IEC 62443-4-1. Für das System und seine Komponenten nennt der Entwurf ausgewählte Anforderungen und Fähigkeitsstufen (SL-C) aus EN IEC 62443-3-3 und EN IEC 62443-4-2. Gemeinsam sind beiden Wegen die Risikobeurteilung, der Schutz vor Verfälschung und die Benutzerinformation.
Eine Ethernetbuchse kann nur zum lokalen Anzeigegerät führen. Über eine äußerlich gleiche Buchse kann der Fernservice die Geschwindigkeitsgrenze im Antrieb verändern. Für die Beurteilung zählt, welche Funktion über diesen Weg erreichbar ist.
Vier Schritte liefern vier verwertbare Einträge
- 1.A · Kontext der Cybersicherheit. Wer erreicht welche Schnittstelle, von wo und mit welchen Rechten? Der Hersteller hält fest, welche Zugänge er selbst absichert und welche Bedingungen der Betreiber am Einsatzort gewährleisten muss.
- 1.B · Bedrohungen. Was lässt sich über diesen Zugang verändern: ein Programm, ein Signal oder ein Parameter? Bei der Verpackungsmaschine führt die USB-Buchse zum Programm, das bei offener Tür das Schließen der Siegelbacken verhindert.
- 1.C · Auswirkungen. Wie leicht lässt sich die Schwachstelle unter den festgelegten Bedingungen ausnutzen? Welche Schutzwirkung geht verloren, wer wäre exponiert und welcher Schaden ist möglich? Eine zweite Maßnahme hilft nur, wenn sie vom geänderten Wert ausreichend unabhängig ist.
- 1.D · Handlungsbedarf. Reicht der vorhandene Schutz, hält der Hersteller fest, warum. Kann jemand über die Buchse eine Version laden, die bei offener Tür das Schließen der Backen erlaubt, legt er fest, welchen Schreibversuch die Steuerung abweisen muss. Genau das lässt sich bei der Abnahme prüfen.
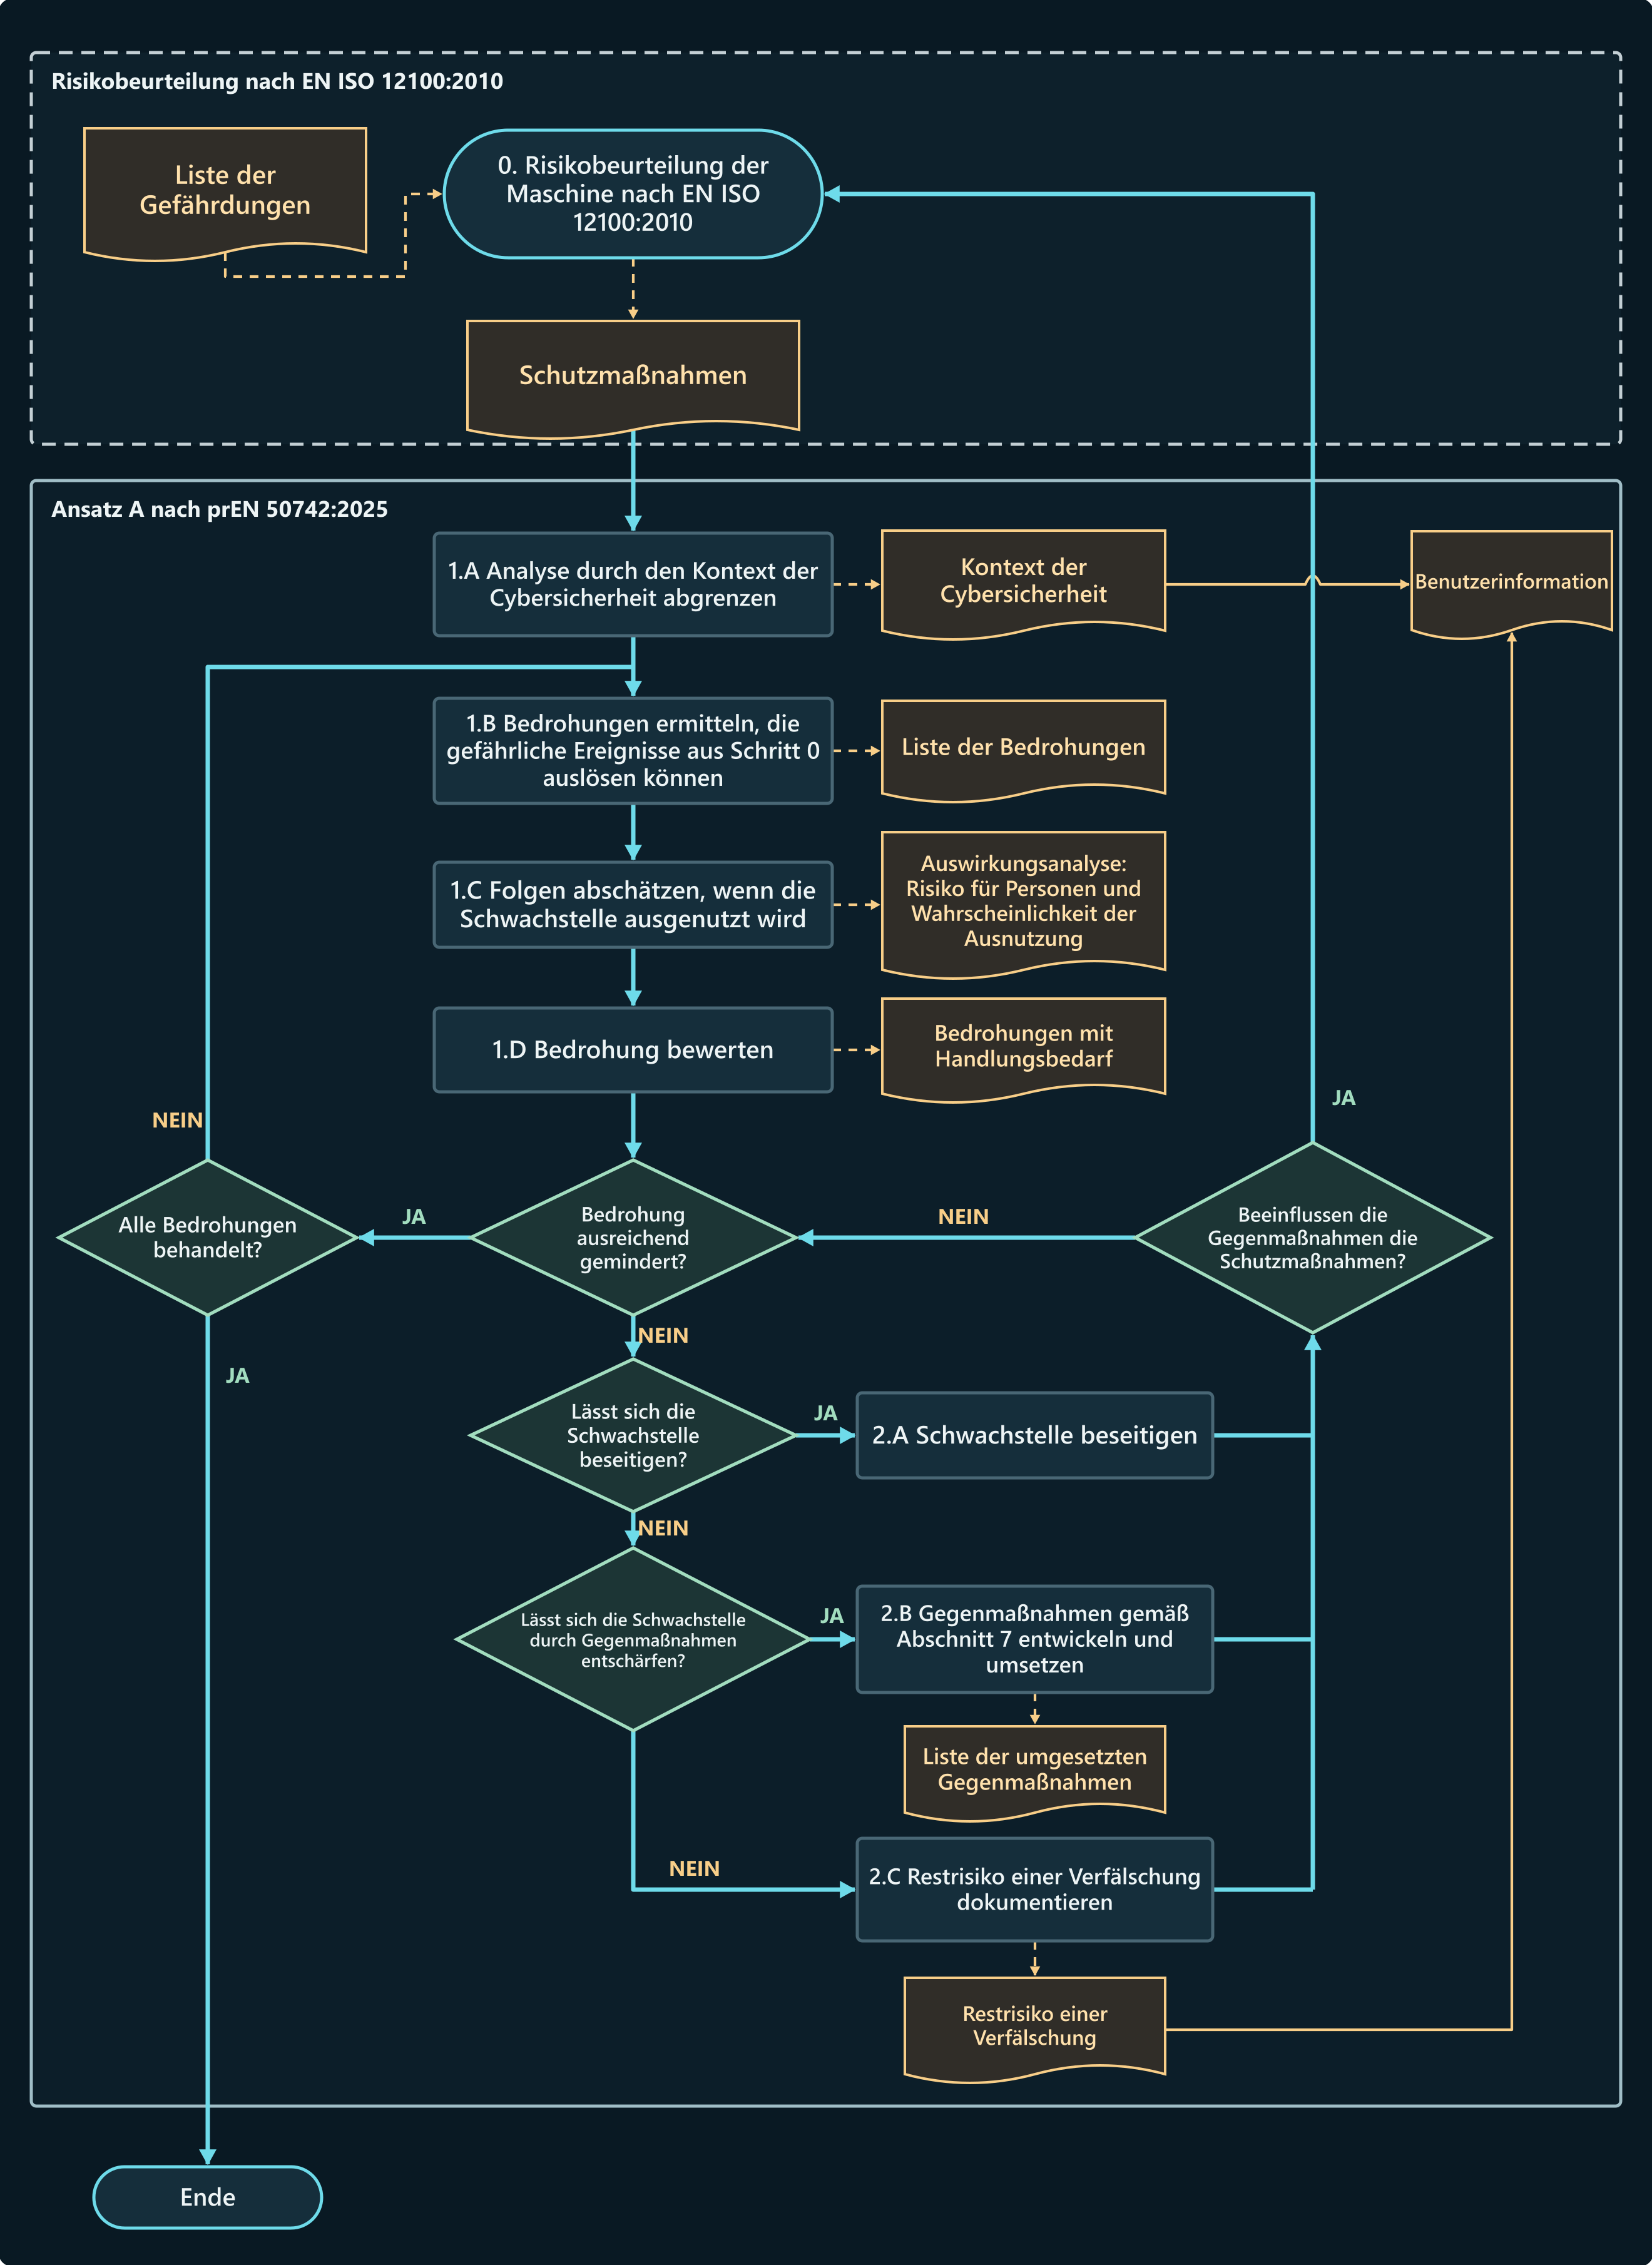

Bild 1 des englischen Entwurfs bezeichnet die Maßnahmen aus Schritt 0 als safety measures. In ISO 12100:2010 steht protective measure, im Revisionsentwurf ISO/DIS 12100.3 risk reduction measure. Die deutschen Beschriftungen hier erläutern die englische Entwurfsfassung von 2025; sie sind keine amtliche Übersetzung.
Wie kommt der Hersteller vom Zugangsweg zum SRSL?
Ansatz A verlangt für jede identifizierte Sicherheitsfunktion die Festlegung und Dokumentation eines Safety-related Security Level (SRSL). Anhang B beschreibt eine mögliche Methode zur Auswahl. Die Begründung bleibt auch bei einem anderen Verfahren erforderlich.
Bei der Methode aus Anhang B betrachtet der Hersteller die Funktion und den einzelnen Zugang. Das Angriffspotenzial (AP) beschreibt, wie gut sich eine Schwachstelle ausnutzen lässt. Hinzu kommt die mögliche Schwere des Schadens aus der Risikobeurteilung der Maschine. Ob jemand ausgerechnet diesen Betrieb als Ziel auswählen wird, fließt nicht in die Rechnung ein.
AP = (EL × WoO) + AC
- Exposition (EL). Eine interne Verbindung im vertrauenswürdigen Bereich erhält 0 Punkte (EL0), physischer Zugang zur Schnittstelle 2 (EL1), das lokale OT-Netz 5 (EL2), das erweiterte Werksnetz 16 (EL3), ein nicht vertrauenswürdiges externes Netz 24 (EL4). Verbindet eine Schnittstelle zwei Bereiche, gilt die höhere Exposition.
- Gelegenheitsfenster (WoO). Der Faktor bezieht sich auf die ganze Maschine in ihrem Sicherheitskontext. Selten zugänglich oder ständig beaufsichtigt ergibt 0,6. Gelegentliche, planbare Wartung unter mäßiger Kontrolle ergibt 0,8. Regelmäßige Gelegenheit bei geringer Kontrolle ergibt 0,9. Bei häufigem oder unbeschränktem Zugang gilt 1.
- Fähigkeiten des Angreifers (AC). Sind tiefes Systemwissen und fortgeschrittene Fähigkeiten nötig, geht 1 Punkt ein. Mittleres Wissen und Spezialkenntnisse ergeben 2 Punkte, mittleres Wissen und mittlere praktische Fähigkeiten 3. Reichen Grundkenntnisse und einfache Werkzeuge, sind es 4 Punkte. Eine leichter zugängliche Änderung treibt den Wert nach oben.
Im Beispiel des Entwurfs reicht eine Busverbindung zwischen Sicherheitssteuerung und den übrigen Steuerungskomponenten von EL1 bis EL2. Es gelten 5 Punkte. Mit einem Zugangsfenster von 0,8 und einfachen erforderlichen Fähigkeiten (4) ergibt sich (5 × 0,8) + 4 = 8 → AP1. Bei beiden Schadensschweren führt das zu SRSL1.
| Punkte | Angriffspotenzial | Geringere Schwere, z. B. reversible Verletzung | Höhere Schwere, z. B. irreversible Verletzung |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
SRSL0 setzt nach Abschnitt 7.4.2 voraus, dass das sicherheitsbezogene System vollständig isoliert ist. Kann der Service das Programm über eine Schnittstelle überschreiben, reicht ein niedriger Punktwert für SRSL0 nicht aus.
Warum der Schlitten einmal SRSL2 und einmal SRSL3 ergibt
Der Einrichter justiert bei geöffneter Schutztür eine Führung. Währenddessen überwacht der Antrieb die Geschwindigkeit des Schlittens. Der Grenzwert lässt sich im Beispiel über das erweiterte Werksnetz ändern (EL3, 16 Punkte). Der Zugang wird einmal im Monat unter mäßiger Kontrolle freigeschaltet (WoO 0,8). Zum Schreiben genügen Grundkenntnisse (AC 4).
Damit ergibt sich (16 × 0,8) + 4 = 16,8 → AP3. Kann der Schlitten die Hand dauerhaft schädigen, ergibt die Tabelle SRSL3. Für denselben Zugang bei begründet niedriger Schadensschwere ergibt die Zeile SRSL2. Die Schwere stammt aus der Tätigkeit des Einrichters.
Aus dieser Entscheidung folgen zwei konkrete Prüfungen. Auf dem gesicherten Prüfstand verändert der Automatisierer eine Nachricht zum Antrieb. Danach sendet er eine früher gültige Nachricht erneut. Auf SRSL3 muss das sichere kryptografische Protokoll beides erkennen und zurückweisen. Eine andere Prüfung betrifft die Rechte: Ein Diagnosekonto darf lesen, sein Schreibversuch muss scheitern. Anschließend wird der wirksame Grenzwert ausgelesen.
| Auslegung | Ausgewählte Anforderungen in Ansatz A |
|---|---|
| Zugang und Berechtigung | Auf SRSL1 und SRSL2 werden Benutzer, Geräte oder Prozesse authentifiziert und Eingriffe autorisiert. SRSL3 verlangt eindeutige Authentifizierung und spezifische Rechte für den Eingriff. |
| Integrität der Software und Einstellungen | Auf SRSL1 erfolgt die Prüfung beim Start. SRSL2 verlangt zusätzlich regelmäßige Prüfungen im Betrieb. Auf SRSL3 werden beide Prüfungen kryptografisch ausgeführt. |
| Datenaustausch | Auf SRSL1 und SRSL2 ist die Integrität der übertragenen Daten zu prüfen. Auf SRSL3 muss das kryptografische Protokoll geänderte und wiederholte Nachrichten erkennen und verwerfen. |
| Herkunft der Konfiguration | Auf SRSL2 und SRSL3 ist bei der Installation die Authentizität kritischer Daten zu prüfen, beispielsweise mit einer digitalen Signatur. Der entsprechende Eintrag für SRSL1 enthält diese Anforderung nicht. |
Der erforderliche Performance Level (PLr) beschreibt die benötigte Risikominderung durch die Sicherheitsfunktion. Der erreichte PL gibt Auskunft über deren zuverlässige Ausführung. Der SRSL führt beim selben Antrieb zur Frage, wer den überwachten Grenzwert verändern kann und wie eine Verfälschung auffällt.
Schwachstelle beseitigen, Zugang schützen, Restrisiko festhalten
In Schritt 2.A prüft der Konstrukteur, ob er den angreifbaren Weg beseitigen kann. Eine äußere Buchse, die nur für die Entwicklung gebraucht wurde, kann samt Leitung entfallen. Bleibt ein Zugang für den Service erforderlich, kommen in 2.B geeignete Gegenmaßnahmen hinzu. In 2.C dokumentiert der Hersteller ein verbleibendes Risiko und die Maßnahmen, die der Betreiber für den sicheren Einsatz treffen muss.
Eine Plombe zeigt den Unterschied. Auf SRSL1, SRSL2 und SRSL3 verlangt der Entwurf, physische Manipulation erkennen zu können. Ein Siegel über der Abdeckung der Speicherkarte hinterlässt beim Öffnen eine Spur. Der Techniker weiß jetzt, wo er nachsehen muss. Welche Programmversion aktiv ist, erfährt er erst beim Auslesen. Über das Netzwerk kann jemand schreiben, während die Plombe tadellos aussieht.
Lässt sich ein Eingriff mit vertretbarem Aufwand nicht digital nachweisen, verlangt der Entwurf einen physischen Nachweis, etwa ein beschädigtes Siegel. Die Benutzerinformation erklärt, wo dieser Nachweis zu finden und wie er zu deuten ist. Auch eine berechtigte Änderung der sicherheitsrelevanten Daten kann aufzeichnungspflichtig sein. Tausend Schutztüröffnungen und eine Änderung der Türlogik sind zwei verschiedene Dinge.
Was muss später noch nachvollziehbar sein?
Die Maschine erfasst die geforderten Eingriffsnachweise automatisch. Der digitale Eintrag gibt die Art des Eingriffs an und erlaubt die zeitliche oder sachliche Zuordnung, etwa durch Zeitstempel oder Startzähler. Das Löschen der Protokolldatei ist seinerseits zu erfassen. Das Protokoll braucht Manipulationsschutz und ein autorisiertes Löschverfahren, falls eine Löschung vorgesehen ist. Sicherheitsrelevante Programmversionen und Konfigurationen müssen auf Anfrage identifizierbar sein.
Die Maschinenverordnung und der Entwurf setzen an unterschiedlichen Stellen an. Wird Sicherheitssoftware nach dem Inverkehrbringen oder der Inbetriebnahme geladen, muss die Protokollierung der betreffenden Eingriffe und Softwareversionen nach der Verordnung ab diesem Ladevorgang fünf Jahre lang aktiviert sein. Ansatz A des Entwurfs verlangt, die Aufzeichnung spätestens bei der Inbetriebnahme zu aktivieren und die Daten zu jedem Eingriff mindestens fünf Jahre aufzubewahren.
Bevor geprüft wird, hält der Hersteller den versuchten Eingriff, die erwartete Reaktion und die Voraussetzungen für den Wiederanlauf fest. Wenn eine kryptografische Prüfung die Reaktion der Sicherheitsfunktion verzögert, ist erneut die Risikobeurteilung der Maschine gefragt. Für den Einrichter zählt, wann der Schlitten unter Last tatsächlich steht.
Drei Einträge für die technische Dokumentation
Die Verpackungsmaschine geht auf das Beispiel in Anhang C des englischen Entwurfs zurück. Die nachfolgenden Servicebedingungen, der Schlitten und die Kühlstation sind ausgearbeitete Anwendungsbeispiele.
Verpackungsmaschine: Zugriff auf das Programm der Siegelbacken
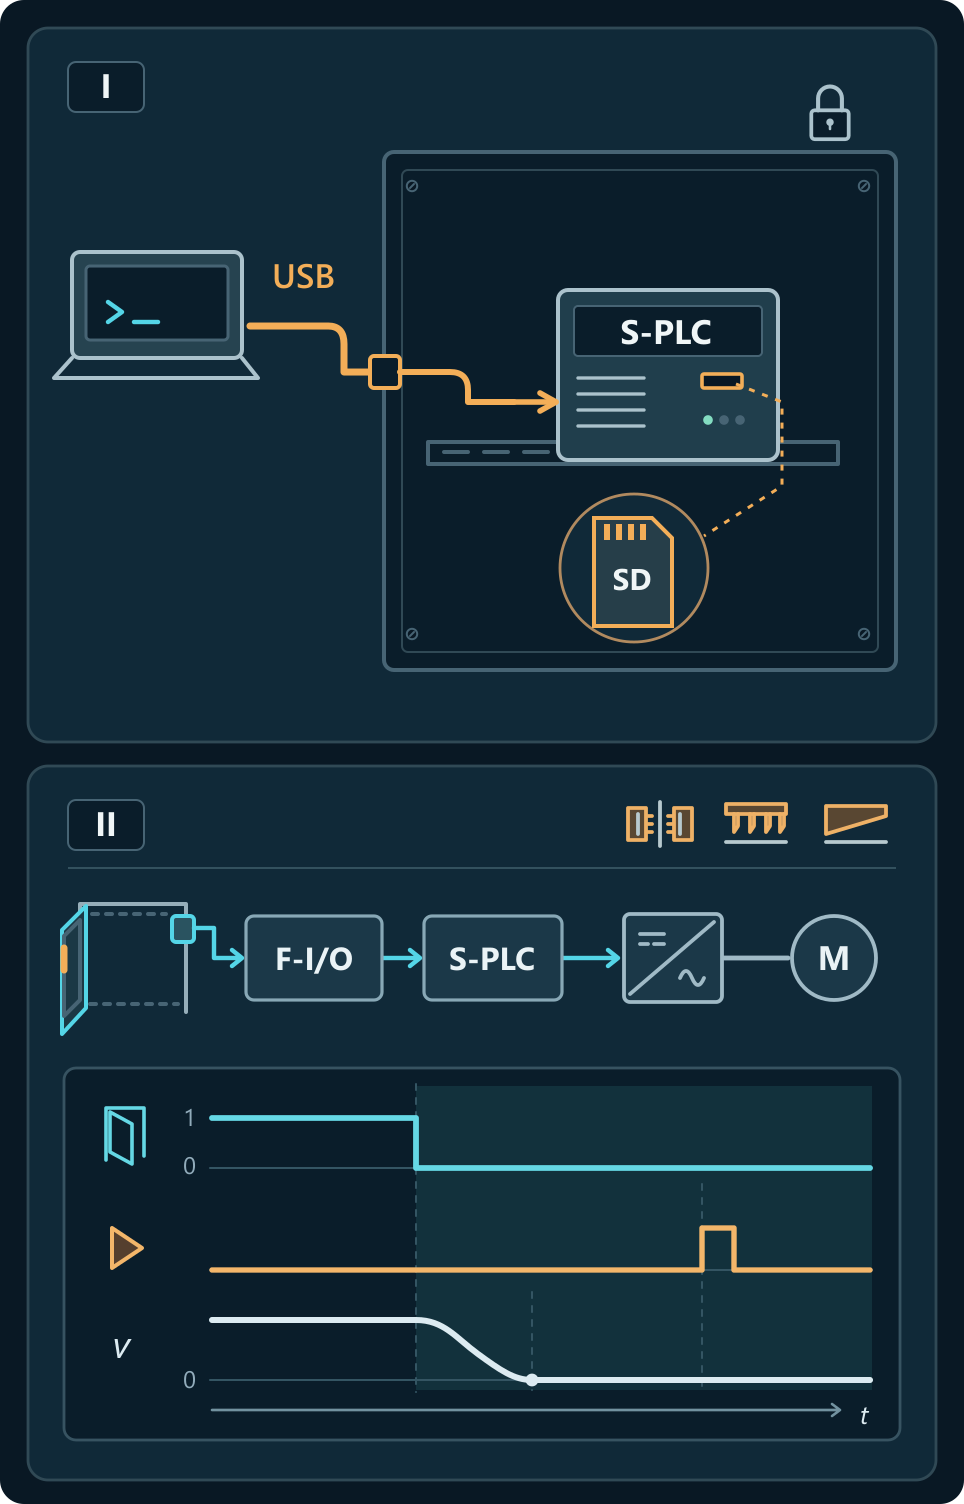
1.A–1.B. Die Steuerung ist im verschlossenen Schaltschrank. Außen nimmt ein USB-Anschluss bei stillgesetzter Maschine den Programmierlaptop ohne persönliche Anmeldung an. Jemand spielt eine Version ein, die das Schließen der Backen bei offener Tür freigibt.
1.C–1.D. Stillstand, Zugang zur Buchse und das Servicewerkzeug genügen. Beim nächsten Folienstau droht eine Quetschung. Abnahmekriterien sind die aktive Version nach einem unberechtigten Schreibversuch und das tatsächliche Verhalten der Siegel-, Perforier- und Schneidmechanismen bei offener Tür.
2.A–2.C. Der Hersteller entfernt Außenbuchse und Leitung. Innen darf ein berechtigter Servicetechniker weiterhin ein Programm laden, das Diagnosekonto darf nur lesen. Als Restrisiko bleibt die unbeaufsichtigte, angemeldete Servicesitzung. Sitzung vor dem Weggehen beenden. Bei Verdacht auf Eingriff bleibt die Maschine bis zur Prüfung des Programms und der Verriegelungsfunktion außer Betrieb. Bei Fernänderungen an sicherheitsbezogener Anwendungssoftware ist auch die Validierung der betroffenen Sicherheitsfunktionen vor Ort nach ISO 13849-1 zu berücksichtigen.
Schlitten: eine gültige Datei für die falsche Station
An Station A bleibt der Einrichter hinter der Schutztür, an B stellt er die Führung bei offener Tür ein. Deshalb gilt in B eine niedrigere Geschwindigkeit. In der Spezifikation der Sicherheitsanforderungen (SRS) stehen Grenzwert, Zugangsbedingungen und zulässige Anhaltezeit. Sicherheitsanforderungen nach ISO 13849-1 festlegen.
1.A–1.D. Beide Stationen nutzen denselben Antriebstyp. Die Sicherungen liegen im selben Ordner. Ein berechtigter Techniker spielt an B die echte Datei von A ein. Ein höherer Grenzwert beschleunigt den Schlitten nicht von selbst. Gefährlich wird es, wenn die tatsächliche Geschwindigkeit den Grenzwert B überschreitet, aber noch unter A liegt. Die Überwachung lässt den Schlitten weiterfahren. B muss die falsche Datei ablehnen und die überwachte Bewegung nach dem Tausch bis zur richtigen Parametrierung sperren, auch nach einem Neustart.
2.A–2.C. Der Schreibzugang bleibt für den Austausch erforderlich. Die Maschine prüft Signatur und Stationskennung. Ihre eigene geschützte Kennung liegt außerhalb des austauschbaren Antriebs. Eine gültig signierte A-Datei scheitert an B. Eine zur Freigabe berechtigte Person kann dennoch für B einen falschen Zahlenwert bestätigen. Deshalb folgen Auslesen der aktiven Grenze und Übergeschwindigkeitsprüfung. Zwei intakte Kanäle können denselben falschen Wert überwachen. Kategorien und Fehlerverhalten nach ISO 13849-1.
| Abnahmeversuch | Erwartete Reaktion | Eintrag im Prüfprotokoll |
|---|---|---|
| Grenzwert vom Lesekonto erhöhen | Lesen möglich, Schreiben abgewiesen, bisherige Grenze aktiv | Zugang, Konto, Antwort und aktiver Wert vor und nach dem Versuch |
| Nach dem Tausch Datei A an B laden und neu starten | Ablehnung, Bewegung bis zur richtigen Konfiguration weiter gesperrt | Stations- und Dateikennung, Ablehnungsgrund, Sperre nach Neustart |
| Mit Datei B kontrolliert die Grenze überschreiten | Stopp wird ausgelöst, Stillstand innerhalb der in der SRS festgelegten Zeit | Version, Betriebsart, Last, gemessene Geschwindigkeit und Anhaltezeit |
Spielt die übergeordnete Steuerung bei jedem Start ihre Parameter zurück, ist auch deren Sicherung zu prüfen. Sonst gilt die richtige Einstellung womöglich genau bis zum nächsten Einschalten.
Kühlstation: sechs Minuten sind noch keine Temperatur
Der Bediener entnimmt ein wärmebehandeltes Werkstück von Hand. In der ursprünglichen Ausführung gibt die Steuerung die Schutztür frei, sobald die im Rezept eingestellte Zeit abgelaufen ist. Der Zeitgeber misst die sechs Minuten richtig. Ein schwereres Werkstück kann trotzdem noch so heiß sein, dass sich der Bediener die Hand verbrennt.
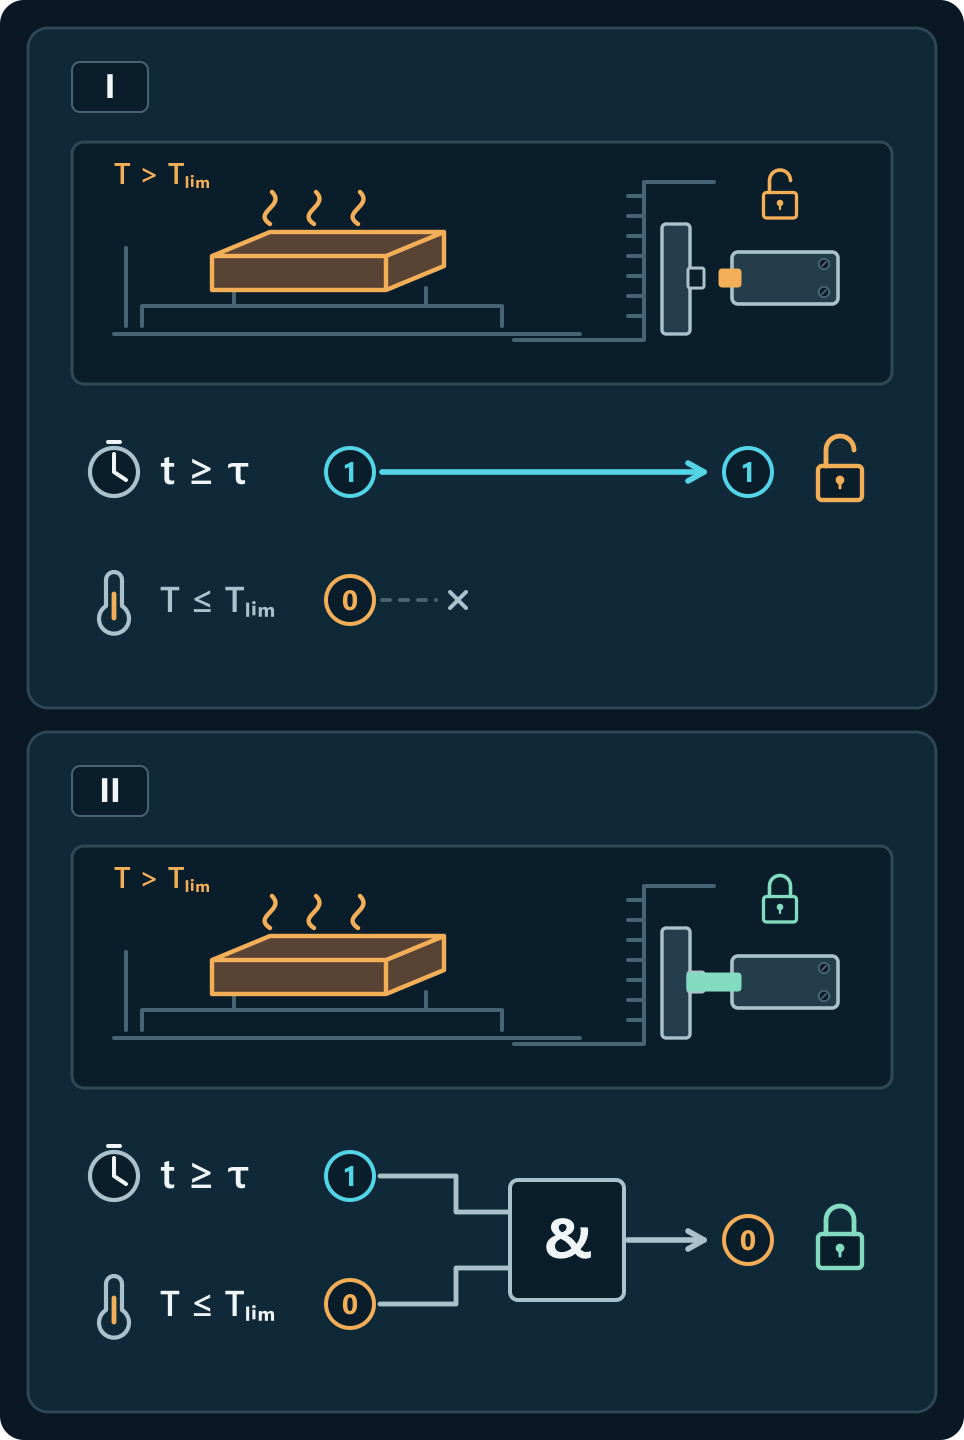
1.A–1.D. Das Produktionskonto darf die Rezeptzeit von zwölf auf sechs Minuten kürzen. In der ursprünglichen Ausführung gibt es keine Temperaturmessung am Teil. Der Bediener kann die Tür früher öffnen und sich die Hand verbrennen. Die Abnahmeanforderung lautet, dass eine Rezeptänderung bei zu hoher Berührungstemperatur keine Freigabe bewirken darf.
2.A–2.C. Das Rezept verliert die alleinige Freigabe. Zum Entriegeln ist zusätzlich eine unabhängige Temperaturbestätigung erforderlich. Die Produktion ändert weiter die Prozesszeit. Temperaturschwelle und Messwertkorrektur sind dem berechtigten Service vorbehalten. Auch bei Messwertausfall bleibt die Tür verriegelt. Nach Sensortausch kann ein falscher Korrekturwert ein zu kühles Teil vortäuschen. Vor Freigabe der Handentnahme vergleicht der Service nahe der Entriegelungsschwelle den angezeigten Wert mit einer unabhängigen Messung am Werkstück.
Eine reine Zeitlösung bleibt denkbar, wenn der Hersteller eine sichere Mindestzeit für die zulässigen Teile, Ausgangstemperaturen und Kühlbedingungen nachweist und schützt. Für die Entscheidung zählt die Oberfläche, die der Bediener berührt.
Was folgt aus der EU-Maschinenverordnung?
Die Verordnung (EU) 2023/1230 gilt im Wesentlichen ab dem 20. Januar 2027. Sie erfasst sicherheitsrelevante Software und Daten, Hardware für den Zugang sowie die Widerstandsfähigkeit von Steuerungen gegen vernünftigerweise vorhersehbare böswillige Eingriffe. Die Identifizierung der relevanten Software und Nachweise über Eingriffe gehören dazu. Maschinenverordnung, Software und Daten.
Anhang ZZ des Entwurfs ordnet seine Bestimmungen Anhang III Nr. 1.1.9 und bestimmten Anforderungen aus Nr. 1.2.1 der Verordnung zu. Der Hersteller kann den Entwurf als technische Spezifikation verwenden und die gewählten Lösungen nachweisen. Die Vermutungswirkung nach Artikel 20 setzt eine im Amtsblatt der EU veröffentlichte Fundstelle einer harmonisierten Norm voraus. Maßgeblich sind die erfassten Anforderungen, die zitierte Ausgabe und etwaige Einschränkungen. Für die Maschine ist außerdem das zutreffende Konformitätsbewertungsverfahren zu wählen.
Was kommt durch den Cyber Resilience Act hinzu?
Kopiert jemand nur die vertrauliche Rezeptur, bleibt die Temperatur bei der Entnahme gleich. Trotzdem kann der Betrieb ein Geschäftsgeheimnis verlieren. Fällt die Maschine als Produkt mit digitalen Elementen auch unter den Cyber Resilience Act (CRA), reicht die Betrachtung bis zu solchen Risiken. Eine bestandene Prüfung der Zuhaltung kann für die tatsächlich geprüften Risiken beiden Beurteilungen dienen.
Der CRA setzt bei der Entwicklung an. Im Unterstützungszeitraum kommen Schwachstellenbehandlung und erforderliche Sicherheitsaktualisierungen hinzu. Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gelten seit dem 11. September 2026, die meisten Vorschriften ab dem 11. Dezember 2027.
Die Kommissionsleitlinien vom 27. Juli 2026 erläutern, wann einschlägige EU-Baumusterprüfbescheinigungen oder Genehmigungsentscheidungen nach der Maschinenverordnung übergangsweise nutzbar sind. Das gilt im Umfang der bereits bewerteten und erfassten Risiken während ihrer Gültigkeit, längstens bis zum 11. Juni 2028. Zusätzliche Risiken im Geltungsbereich des CRA sind gesondert zu beurteilen.
Quellen und Fundstellen
- prEN 50742:2025. Englischer Entwurf zur öffentlichen Umfrage. Die Bezeichnungen im Ablaufbild erläutern diese Ausgabe. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Risikobeurteilung und Terminologie. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Sicherheitsbezogene Steuerungen und industrielle Cybersicherheit. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- EU-Maschinenverordnung und Berichtigung · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Cyber Resilience Act und Leitlinien der Europäischen Kommission (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.