In der vergangenen Woche habe ich eine Schulung für ein Unternehmen durchgeführt, das Palettierstationen mit Robotern integriert. Bei der Erläuterung der Sicherheitsfunktionen sagte ich, dass die Verknüpfung von drei Geräten, die jeweils PL e aufweisen, nicht zwangsläufig PL e für die gesamte Funktion ergibt.
Das sorgte für Überraschung. Die Teilnehmer waren überzeugt, den Performance Level bisher korrekt bestimmt zu haben. Sie wählten Geräte mit PL e aus und erwarteten für die daraus aufgebaute Funktion denselben Performance Level. Wenn kein Element einen schlechteren Buchstaben aufwies, woher sollte dann ein schlechteres Ergebnis kommen?
Genau zwischen den Parametern der einzelnen Geräte und dem Ergebnis ihrer Verknüpfung fehlte ein Teil der ingenieurtechnischen Arbeit.
Ich schätze es, dass sie solche Geräte einsetzten und ihre Kenntnisse überprüfen ließen. Es gibt Anlagenbauer, die nicht einmal die Parameter der ausgewählten Komponenten prüfen. Die Versäumnisse anderer senken jedoch nicht die Anforderungen an unser Projekt. Man kann sorgfältiger als die Konkurrenz arbeiten und eine Sicherheitsfunktion dennoch falsch bewerten.
Bei der seriellen Verknüpfung von Teilsystemen mit bekannten PFH-Werten – der mittleren Häufigkeit eines gefahrbringenden Ausfalls pro Stunde – verlangt ISO 13849-1, deren Summe zu berücksichtigen. Die einzelnen Teilsysteme können im Bereich von PL e liegen, ihre Summe jedoch nicht mehr. Dabei muss kein Gerätehersteller falsche Angaben machen. Erst die Schlussfolgerung des Integrators kann falsch sein.
Das ist kein akademisches Spiel mit Zehnerpotenzen. Das Ergebnis betrifft eine Funktion, auf die sich ein Mensch an der Maschine verlassen soll. Wenn PL e erforderlich ist, der erreichte Performance Level aber nicht nachgewiesen wurde, erledigen drei Datenblätter mit dem Buchstaben e die Angelegenheit nicht.
Es wurden gute Geräte gekauft. Eine fertige Sicherheitsbegründung für die eigene Maschine wurde damit nicht mitgekauft.
Besondere Bedeutung erhält dies, wenn in der EU-Konformitätserklärung auf ISO 13849-1 verwiesen wird. Der Abnehmer erhält schließlich keine Liste von Normen, von denen der Lieferant gehört hat. Er erhält Informationen über die Normen, die bei der Bewertung und Herstellung der gelieferten Maschine angewendet wurden.
Wenn der Hersteller einen solchen Verweis als Bestätigung der Erfüllung der Normanforderungen darstellt, obwohl er die Bewertung der Funktion durch das Ablesen des PL aus Katalogen ersetzt hat, führt er den Betreiber in die Irre. Guter Glaube kann erklären, warum der Fehler begangen wurde. Er liefert jedoch nicht den fehlenden Nachweis.
Es geht nicht darum, nach dieser Erkenntnis für alle Anwendungen noch teurere Relais zu kaufen. Zunächst muss festgelegt werden, was wir von der Funktion verlangen, welche Elemente sie ausführen und was sich tatsächlich aus deren Verknüpfung ergibt. Anschließend ist zu prüfen, unter welchen Bedingungen dieses Ergebnis weiterhin begründet bleibt – auch nach mehreren Jahren und Hunderttausenden von Schaltspielen.
Genau dieses Gespräch hat mich dazu veranlasst, diesen Artikel zu schreiben. Die Berechnung des PL nach ISO 13849-1 muss endlich so erklärt werden, dass mit der Kenntnis der Abkürzungen auch das Verständnis des eigenen Systems einhergeht. Die Kategorie ist keine alternative Schreibweise für den PL. Das Ergebnis für ein Relais ist nicht das Ergebnis der gesamten Funktion. Und ein korrektes Berechnungsergebnis entbindet nicht davon, die Bedingungen aufrechtzuerhalten, unter denen es erzielt wurde.
Der Betreiber benötigt eine Funktion mit nachgewiesenem Sicherheitsniveau. Nicht drei Geräte, von denen jedes für sich allein überzeugt.
1. Drei Geräte mit PL e. Prüfen wir, was die Addition ergibt
Betrachten wir eine Sicherheitsfunktion, die von drei Teilsystemen ausgeführt wird: Erfassung, Logik und ein Ausgang, der die vorgesehene Reaktion ausführt. Jedes Teilsystem wurde separat mit PL e bewertet. Jedes wird benötigt, damit die gesamte Funktion ihre Aufgabe ordnungsgemäß erfüllt.
Genau das bedeutet hier eine serielle Verknüpfung. Es geht weder um drei Kontakte, die mit einer einzigen Leitung verbunden sind, noch um drei Geräte, die sich gegenseitig ersetzen.
Wir gehen davon aus, dass die Teilsysteme ordnungsgemäß eingesetzt wurden und die übrigen Anforderungen erfüllt sind. Wir werden weder nach einer falsch angeschlossenen Leitung noch nach einer deaktivierten Diagnose suchen. Wir prüfen, ob selbst unter diesen günstigen Bedingungen drei Buchstaben e ausreichen, um einen vierten zu erhalten – den wichtigsten.
Die Buchstaben sind gleich. Die Zahlen nicht
PL e bedeutet nicht für jedes Gerät denselben, identischen PFH-Wert. Innerhalb desselben Performance Level können unterschiedliche Werte der mittleren Häufigkeit eines gefahrbringenden Ausfalls pro Stunde auftreten.
Für das Berechnungsbeispiel nehmen wir folgende Daten an:
| Teilsystem | Bewerteter PL | PFH [h−1] |
|---|---|---|
| Erfassung | e | 3 × 10⁻⁸ |
| Logik | e | 4 × 10⁻⁸ |
| Ausgang | e | 5 × 10⁻⁸ |
Alle Werte sind kleiner als 10−7 h−1 und erfüllen damit die numerische Bedingung für PL e.
Würde die Prüfung nach der letzten Zeile beendet, könnte man einen Erfolg verkünden. Jeder Lieferant hat ein geeignetes Teilsystem geliefert. Die Beschaffung stimmt.
Der Betreiber wird sich jedoch auf ihr gemeinsames Funktionieren verlassen und nicht auf drei separate Datenblätter.
Wenn die PFH-Werte aller Teilsysteme bekannt sind, die eine solche Verknüpfung bilden, müssen diese Werte addiert werden.
PFH = PFH1 + PFH2 + PFH3
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
Für PL e muss die Summe kleiner als 10−7 h−1 sein. Unser Ergebnis ist größer. Es liegt im Bereich von PL d:
10−7 ≤ PFH < 10−6 h−1.
Jedes Teilsystem weist PL e auf. Die Verknüpfung erreicht in diesem Beispiel PL d. Nicht weil ein Hersteller seine Parameter zu hoch angegeben hätte, sondern weil bei der Bewertung der Verknüpfung der Beitrag aller drei Teilsysteme berücksichtigt werden muss.
Auch die Aussage „das Gesamtsystem hat den Performance Level des schwächsten Elements“ entscheidet dies nicht. Die Norm begrenzt das Ergebnis sowohl durch den niedrigsten PL eines Teilsystems als auch durch den Performance Level, der sich aus der Summe der PFH-Werte ergibt. Der niedrigste PL eines Teilsystems ist eine Begrenzung des Ergebnisses, keine Garantie dafür, dass dieses Ergebnis erreicht wird.
Drei Geräte bedeuten nicht immer eine Herabstufung auf PL d
Ersetzen wir nicht einen Fehler durch einen anderen. Die Anzahl der Geräte allein entscheidet nicht über das Ergebnis.
Nehmen wir für drei weitere Teilsysteme, die ebenfalls mit PL e bewertet wurden, die Werte 2 × 10⁻⁸, 3 × 10⁻⁸ und 4 × 10⁻⁸ h−1 an:
PFH = (2 + 3 + 4) × 10−8 = 9 × 10⁻⁸ h−1.
Diese Summe bleibt unter 10−7 h−1. Sofern die übrigen angenommenen Bedingungen eingehalten werden, kann die Kombination PL e erreichen.
Der Unterschied wird sehr deutlich, wenn wir alle Zahlen in derselben Größenordnung darstellen. Der Grenzwert beträgt 10 × 10−8. Im ersten Beispiel kamen wir auf 12, im zweiten auf 9. Bei einem Ergebnis von genau 10 × 10−8 befinden wir uns bereits im Bereich d. In der Tabelle steht „kleiner als“, nicht „kleiner oder gleich“.
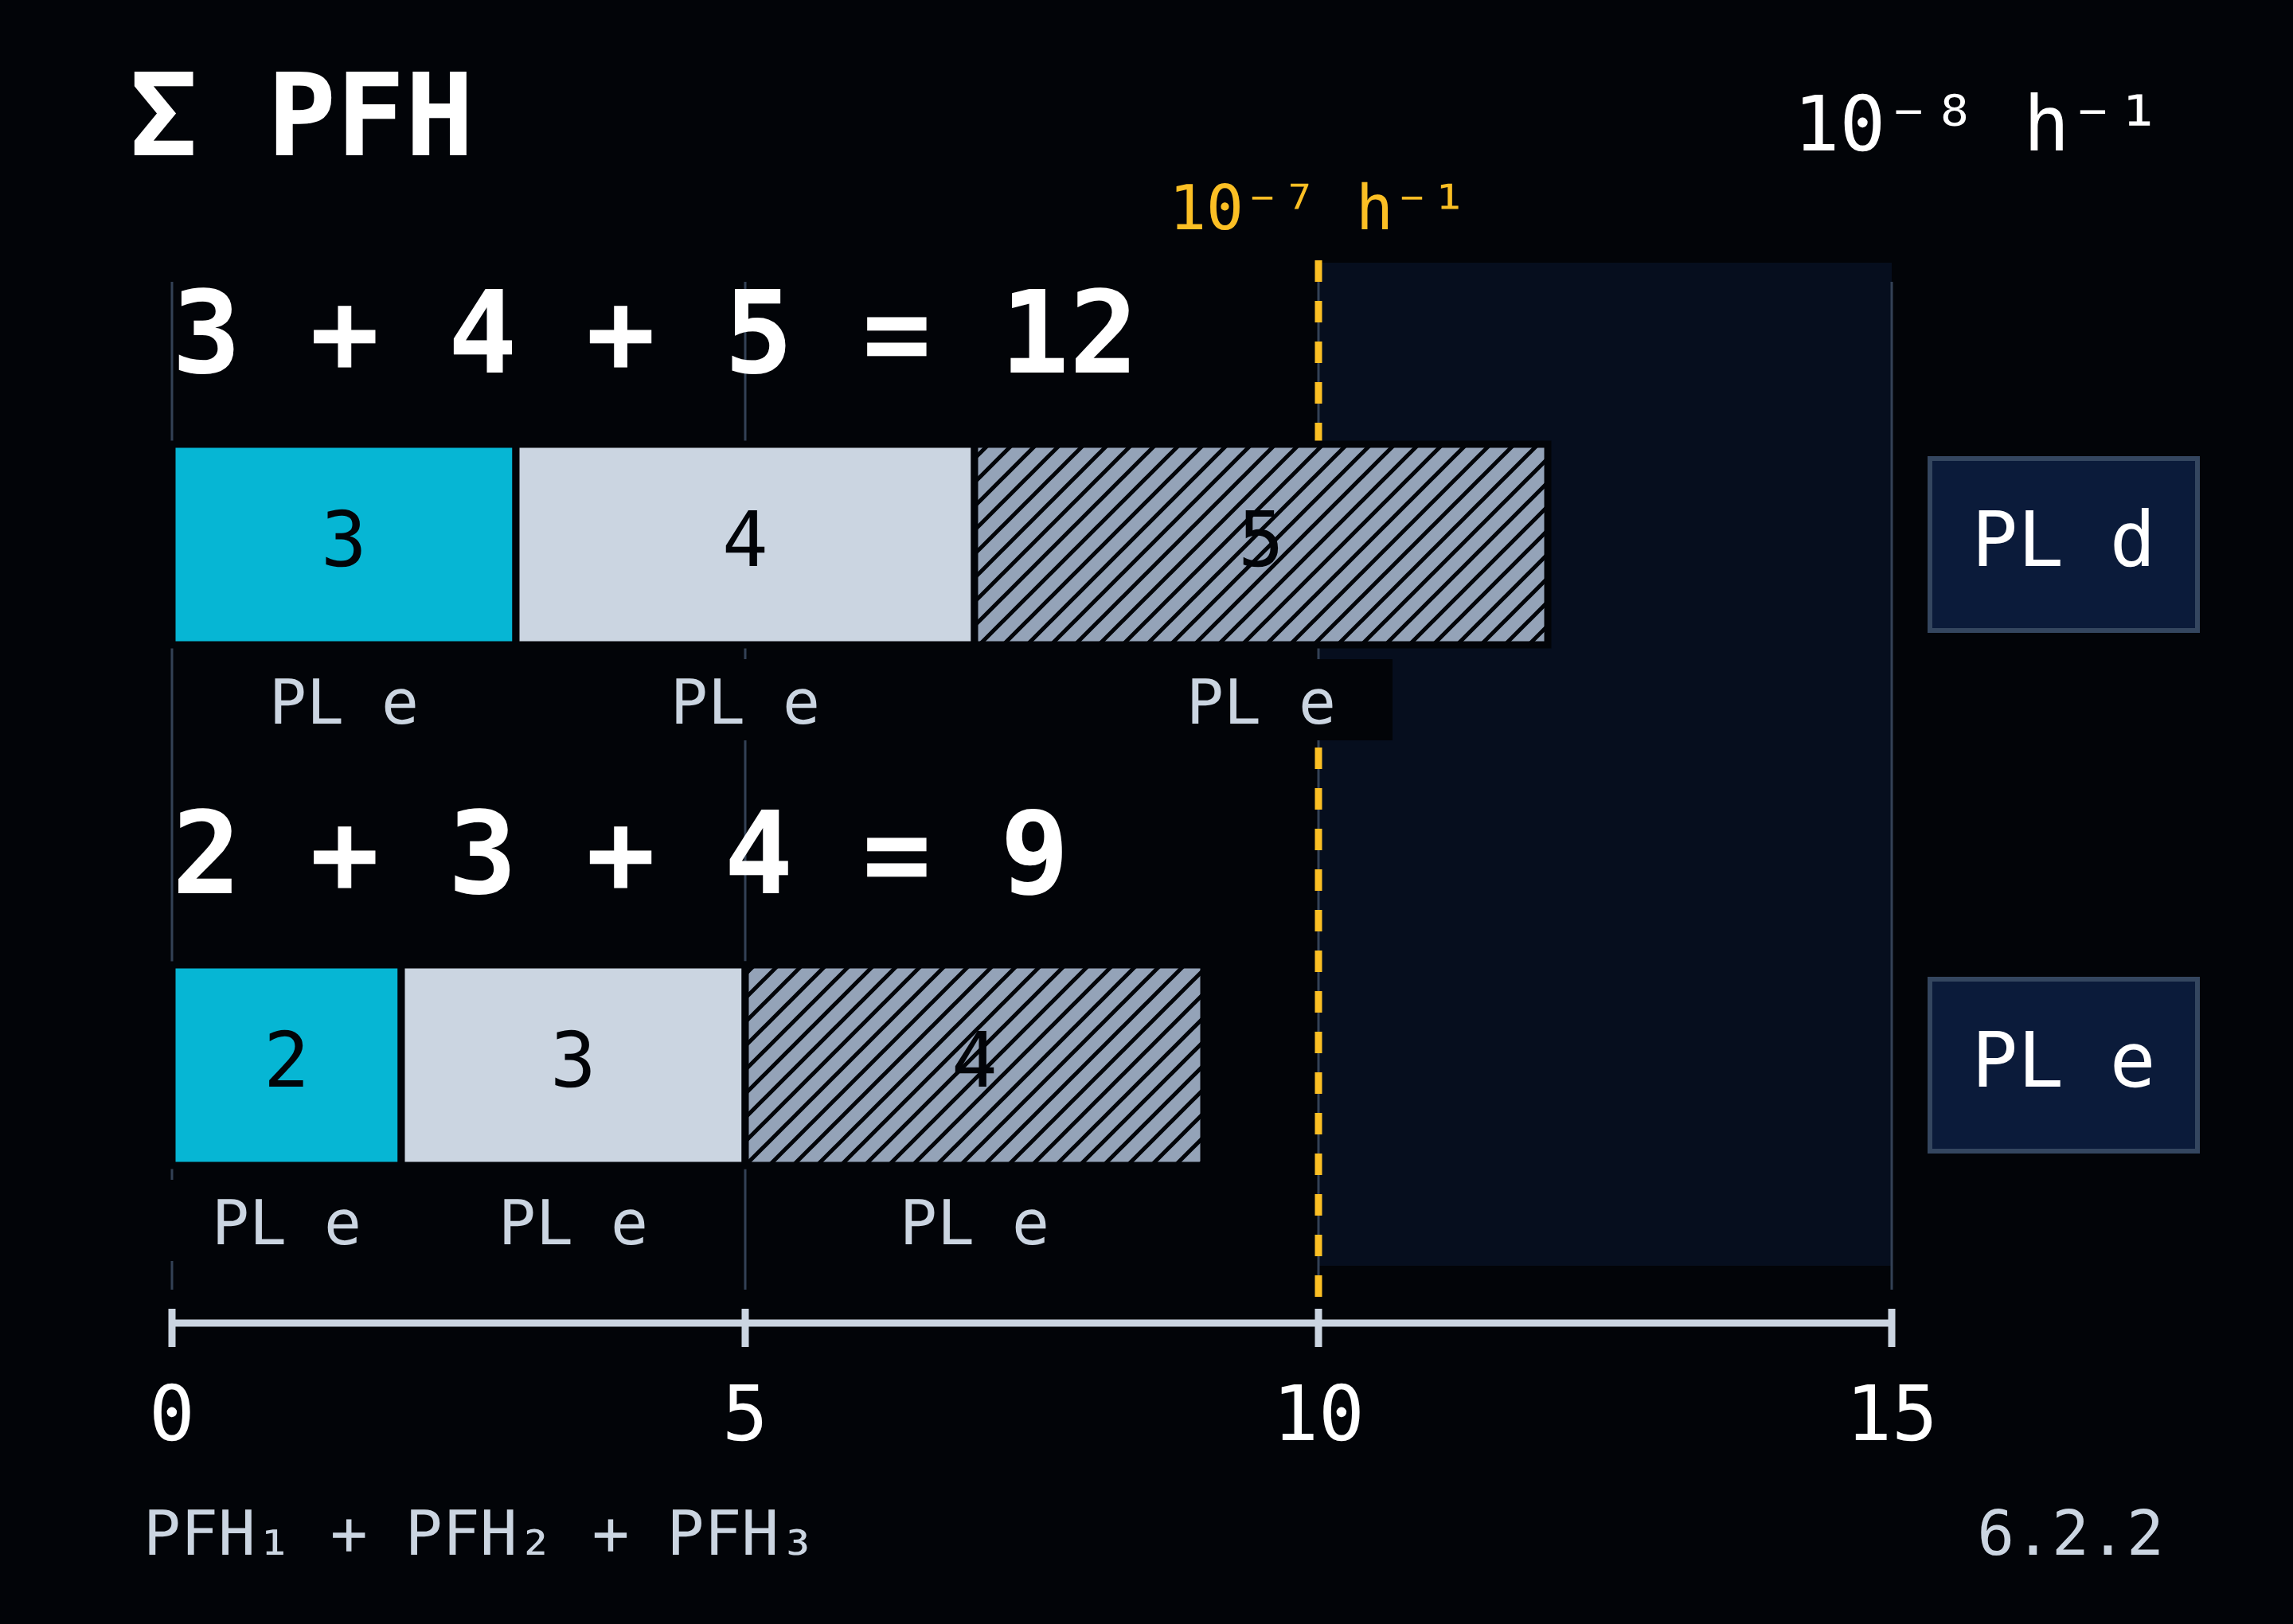
In beiden Varianten stehen dreimal Komponenten mit PL e auf der Einkaufsliste. Erst die Zahlen zeigen, dass damit nicht dasselbe Ergebnis gekauft wurde.
PFH bestimmt nicht das Datum des nächsten Ausfalls
Bei derart kleinen Zahlen entsteht leicht ein übertriebenes Sicherheitsgefühl. Wenn PFH 10−8 h−1 beträgt, könnte dies als Zusicherung verstanden werden, dass das Gerät hundert Millionen Stunden lang ohne gefahrbringenden Ausfall funktionieren wird.
Diese Auslegung wäre nicht korrekt.
PFH beschreibt die mittlere Häufigkeit eines gefahrbringenden Ausfalls bei der Ausführung einer bestimmten Sicherheitsfunktion. Der Wert gibt nicht den Zeitpunkt des ersten Ausfalls an. Er ist auch nicht die Wahrscheinlichkeit eines Unfalls bei einem einzelnen Öffnen der trennenden Schutzeinrichtung.
Hundert Millionen Stunden sind keine Garantiezeit. Ein gefahrbringender Ausfall kann erheblich früher auftreten.
Deshalb machen wir aus einem kleinen PFH-Wert keine Zusicherung, dass „in den nächsten mehreren Hundert Jahren nichts passieren wird“. Die Norm stellt einen Parameter zur Bewertung der Fähigkeit des Systems bereit, die Funktion auszuführen. Sie bietet keine Grundlage dafür, der Maschine einen Kalender für unfallfreien Betrieb auszustellen.
Gefordert ist e, berechnet wurde d. Was ändern wir?
Nehmen wir an, für die betrachtete Funktion wurde PLr e als Anforderung festgelegt. Das Ergebnis d aus dem ersten Beispiel ist dann unzureichend. Wenn der erreichte PL die Anforderung nicht erfüllt, muss zum Konstruktionsprozess zurückgekehrt werden.
Zuerst prüfen wir, ob das Modell die richtigen Teilsysteme umfasst und ob die verwendeten Daten der eingesetzten Konfiguration und den Betriebsbedingungen entsprechen. Ist dies der Fall, muss die Lösung geändert werden.
Die Berechnung zeigt sogar, wonach wir suchen. Wenn die ersten beiden Werte — 3 × 10⁻⁸ und 4 × 10⁻⁸ h−1 — beibehalten werden, muss das dritte Teilsystem einen PFH-Wert von weniger als 3 × 10⁻⁸ h−1 aufweisen, damit allein die Summe im Bereich e bleibt. Die Bestellung eines weiteren mit PL e bezeichneten Geräts genügt nicht. Es kann genau den PFH-Wert aufweisen, mit dem wir den Grenzwert erneut überschreiten.
„Wir haben es durch ein anderes Gerät mit PL e ersetzt“ beschreibt den Einkauf. Erst eine erneute Berechnung zeigt, ob das Problem gelöst wurde.
Wir entfernen kein Teilsystem aus dem Modell, das weiterhin zur Ausführung der Funktion erforderlich ist. Ebenso senken wir den geforderten PLr nicht deshalb, weil die ausgewählten Geräte ihn nicht erreichen. Wenn e erforderlich ist, eine fundierte Bewertung jedoch d ergibt, muss die Konstruktion verbessert werden — nicht die Darstellung des Ergebnisses.
In diesem Beispiel genügte eine Addition, um die Aussage über PL e infrage zu stellen. Es lohnt sich, diese Berechnung vor der Unterzeichnung der Dokumentation durchzuführen.
2. Kategorie 4 wovon? Vom Relais oder vom ausgelegten System?
„Wir haben Kategorie 4. Das Relais ist ein Sicherheitsrelais.“
Dies kann eine zutreffende Angabe zum ausgewählten Gerät sein. Sie erklärt jedoch weiterhin nicht, was an seine Eingänge angeschlossen wurde, was von seinen Ausgängen angesteuert wird und was geschieht, wenn eines dieser Elemente ausfällt.
Das Relais kann seine Ausgänge ordnungsgemäß abschalten. Wenn jedoch der einzige Schütz, der den Antrieb trennt, seine Hauptkontakte nicht öffnet, wird allein der Abschaltbefehl des Relais die Stromversorgung des Motors nicht unterbrechen.
Dies ist kein Vorwurf gegenüber dem Relais. Die Entscheidung, aus seinen Kennwerten die Bewertung der gesamten Funktion abzuleiten, traf der Konstrukteur. Der Gerätehersteller hat den übrigen Teil des Stromkreises nicht für ihn ausgelegt.
Zuerst die Aufgabe. Dann die Geräte, die sie ausführen
Betrachten wir als einfaches Beispiel den Zugangsschutz zu einem Förderantrieb. Das Öffnen der trennenden Schutzeinrichtung soll die gefahrbringende Bewegung stoppen, und solange sie geöffnet bleibt, muss das Anlaufen dieser Bewegung verhindert werden. Die Zeit bis zum Erreichen des sicheren Zustands muss den Zugangsbedingungen entsprechen: Eine Person darf die Bewegung, vor der diese Funktion sie schützen soll, nicht erreichen können.
Erst für eine so definierte Aufgabe legen wir die Umsetzung fest: Ein Sensor erfasst den Zustand der trennenden Schutzeinrichtung, ein Sicherheitsrelais verarbeitet die Signale und die Ausgangselemente wirken auf den Antrieb ein. Die Spezifikation muss unter anderem das auslösende Ereignis, die Reaktion, den geforderten PLr, die Zeit bis zum Erreichen des sicheren Zustands und die Betriebsarten festlegen, in denen die Funktion aktiv ist. Die Katalognummer des Relais enthält diese Festlegungen für unsere Maschine nicht.
„Die trennende Schutzeinrichtung ist an die Sicherheitstechnik angeschlossen“ beschreibt eine Verbindung. Dies sagt noch nicht, wovor und auf welche Weise wir eine Person schützen.
Bei der Bewertung des Systems enden wir auch nicht an den Ausgangsklemmen des Relais. Die Definition von SRP/CS umfasst den Signalpfad von der Auslösung sicherheitsbezogener Signale bis zu den Ausgängen der Leistungssteuerungselemente — beispielsweise den Hauptkontakten eines Schützes.
Wenn der Schütz also die Trennung ausführen soll, wird er nicht allein deshalb zu „gewöhnlicher Elektrotechnik außerhalb der Sicherheitstechnik“, weil er sich auf der nächsten Seite des Schaltplans befindet.
Zwei Schütze sind nicht zwei Teilsysteme mit PL e
Betrachten wir nun eine Variante mit zwei Schützen: K₁ und K₂. Ihre Hauptkontakte sind im Motorstromkreis in Reihe geschaltet, doch jedes Schütz kann diesen Stromkreis selbstständig unterbrechen. Wenn K₁ seine Kontakte nicht öffnet, kann K₂ die Abschaltung weiterhin durchführen.
Eine Reihenschaltung im Leistungskreis bedeutet hier keine Reihenschaltung im Zuverlässigkeitsmodell.
Bei einer solchen Lösung können K₁ und K₂ zwei redundante Kanäle eines Ausgangsteilsystems bilden. Ihre Aufgabe besteht darin, die Abschaltmöglichkeit trotz eines bestimmten Fehlers in einem Kanal aufrechtzuerhalten. Dies ist eine andere Situation als bei den drei Teilsystemen aus dem vorherigen Abschnitt, von denen jedes für die Ausführung der Funktion erforderlich war.
Daher reicht es nicht aus, zwei Werte für einzelne Schütze zu verwenden und auf sie die Addition anzuwenden, die für die Reihenschaltung bewerteter Teilsysteme vorgesehen ist. Zunächst muss das Ausgangsteilsystem bewertet werden: seine Struktur, die Zuverlässigkeit der Bauteile, die Diagnose und das Verhalten bei Fehlern. Erst das Ergebnis dieser Bewertung verwenden wir zur Beurteilung der Verbindung mit Erfassung und Logik. Eine solche Trennung zwischen der Bewertung des Teilsystems und der Verbindung von Teilsystemen ist in der Norm vorgesehen.
Außerdem bleibt die Frage nach dem weiteren Betrieb nach einem Fehler von K₁. Erkennt das System, dass das Schütz den Befehl nicht ausgeführt hat? Was macht es mit dieser Information? Lässt es den Start eines weiteren Zyklus zu?
Ein zweites Schütz schafft eine zweite Abschaltmöglichkeit. Es stellt nicht automatisch eine Diagnose oder einen Nachweis der Kategorie bereit.
Die Kategorie beschreibt die Fehlertoleranz. Der PL berücksichtigt weitere Aspekte
Die Kategorie klassifiziert ein Teilsystem hinsichtlich seiner Fehlertoleranz und seines Verhaltens nach dem Auftreten von Fehlern. Dabei sind die Struktur, die Fehlererkennung und die Zuverlässigkeit von Bedeutung. Sie ist weder lediglich die Anzahl der Kanäle noch eine zweite Bezeichnung für den PL.
Bei Kategorie 3 darf ein einzelner Fehler nicht zum Verlust der ausgeführten Teilfunktion führen. Er sollte spätestens bei der nächsten Anforderung der Funktion erkannt werden, sofern dies vernünftigerweise durchführbar ist. Dies bedeutet jedoch nicht, dass alle Fehler erkannt werden; eine Anhäufung unerkannter Fehler kann zum Verlust der Teilfunktion führen.
Kategorie 4 stellt weitergehende Anforderungen: Wenn ein einzelner Fehler nicht zum erforderlichen Zeitpunkt erkannt werden kann, darf eine Anhäufung unerkannter Fehler nicht zum Verlust der Funktion führen. Außerdem sind ein hoher DCavg und eine hohe MTTFD jedes redundanten Kanals erforderlich.
Zwei Schütze sind nach dem Öffnen des Schaltschranks sichtbar. Ob diese Anforderungen erfüllt sind, lässt sich durch den bloßen Anblick zweier Schütze nicht feststellen.
Bei der Bestimmung des PL kommen alle relevanten Bewertungsaspekte hinzu: Zuverlässigkeitswerte, Diagnosewirksamkeit, Maßnahmen gegen Ausfälle infolge gemeinsamer Ursache, Software und die Vermeidung systematischer Fehler. Dieser Bewertungsumfang wird durch die angegebene Kategorie nicht ersetzt.
Dieselbe Kategorie 3, aber als Ergebnis c, d oder e
Statt bei der Aussage „Der PL hängt von vielen Faktoren ab“ stehen zu bleiben, betrachten wir konkrete Werte.
Für eine Architektur der Kategorie 3 mit DCavg = 90% und unter Erfüllung der übrigen Annahmen der Methode erhalten wir abhängig von der MTTFD jedes Kanals folgende Ergebnisse:
| MTTFD jedes Kanals | PFH des Teilsystems [h−1] | PL |
|---|---|---|
| 10 Jahre | 1,36 × 10⁻⁶ | c |
| 30 Jahre | 2,65 × 10⁻⁷ | d |
| 100 Jahre | 4,29 × 10⁻⁸ | e |
Dies sind aus dem Normmodell abgelesene Werte und keine Ergebnisse der Bewertung konkreter Schütze. Die Kategorie ist gleich geblieben. Der Diagnosedeckungsgrad ebenfalls. Geändert hat sich die Zuverlässigkeit der Kanäle, und wir haben drei verschiedene PL erreicht.
Die MTTFD ist hier ein Zuverlässigkeitsparameter und kein Austauschintervall des Geräts. Auf diesen Unterschied kommen wir bei der Anzahl der Zyklen und der Gebrauchsdauer zurück.
Die Tabelle zeigt zugleich, warum die Kurzformel „Kategorie 3 entspricht PL d“ in beide Richtungen falsch ist. Kategorie 3 garantiert weder d noch schließt sie e aus. Die Bedingungen zum Erreichen des Ergebnisses müssen nachgewiesen werden.
Kehren wir abschließend zum Relais zurück. Wenn wir ein bereits bewertetes Teilsystem verwenden, müssen wir dessen Konstruktion nicht rekonstruieren und jedes interne Bauteil erneut von Grund auf berechnen. Wir müssen jedoch den Umfang der Bewertung kennen, ihn ordnungsgemäß anwenden und die Verbindung des Teilsystems mit dem restlichen System bewerten. Die Norm erlaubt die Verbindung zuvor validierter Teilsysteme mit Teilsystemen, die vom Integrator entwickelt wurden.
Die Arbeit des Relaisherstellers muss nicht wiederholt werden. Durchgeführt werden muss jedoch der Teil der Arbeit, den der Relaishersteller nicht für uns erledigt hat.
Gefragt wurde, was nach dem Ausfall eines Bauteils in der Maschine geschieht. Als Antwort wurde die Kategorie des Relais gezeigt. Das ist noch immer keine Antwort auf die gestellte Frage.
3. Der erforderliche PLr ergibt sich nicht aus dem, was bereits gekauft wurde
„Wir haben PL d erreicht. Das sollte genügen.“
Vielleicht. Dies wird jedoch weder durch das Berechnungsergebnis noch durch die Überzeugung entschieden, dass hochwertige Geräte verwendet wurden.
Der PLr legt die Anforderung an eine konkrete Sicherheitsfunktion fest. Der PL beschreibt das Niveau, das das diese Funktion ausführende System erreicht. Zunächst muss bestimmt werden, welche Risikominderung erforderlich ist. Erst danach wird die Lösung entwickelt und nachgewiesen, dass sie die Anforderung erfüllt.
Wenn das Relais bereits bestellt und der Schaltplan fertig ist, während das erforderliche Niveau erst noch ausgewählt wird, kann diese Reihenfolge leicht umgekehrt werden. Die Bewertungsparameter passen dann auf verdächtig günstige Weise zu den Möglichkeiten der gekauften Geräte.
Eine an das fertige Ergebnis angepasste Anforderung erspart eine Überarbeitung des Entwurfs. Sie weist jedoch nicht nach, dass der Entwurf geeignet ist.
S2 ist nicht tödlichen Unfällen vorbehalten
Im Risikographen zur Bestimmung des PLr betrachten wir die Schwere der möglichen Verletzung, die Häufigkeit oder Dauer der Gefährdungsexposition sowie die Möglichkeit, den Schaden zu vermeiden oder zu begrenzen. Diesen Kriterien entsprechen die Parameter S, F und P.
S2 umfasst eine schwere, üblicherweise irreversible Verletzung oder den Tod. Die Amputation eines Fingers wird daher nicht zu S1, nur weil die betroffene Person überlebt. Es muss keine Katastrophe betrachtet werden, die eine halbe Werkhalle betrifft, damit die Anforderung an die Funktion hoch ist.
Für S2 liefert der grundlegende Risikograph folgende Ergebnisse:
| Schwere der Verletzung | Exposition | Möglichkeit zur Vermeidung oder Begrenzung des Schadens | Grundlegendes Ergebnis des Risikographen |
|---|---|---|---|
| S2 | F1 — seltener und/oder kurzzeitig | P1 — unter bestimmten Bedingungen möglich | PLr c |
| S2 | F1 — seltener und/oder kurzzeitig | P2 — kaum möglich | PLr d |
| S2 | F2 — häufig oder lang andauernd | P1 — unter bestimmten Bedingungen möglich | PLr d |
| S2 | F2 — häufig oder lang andauernd | P2 — kaum möglich | PLr e |
Bei S2 führen selbst die günstigen Bewertungen F1 und P1 in diesem Risikographen zu PLr c. Eine einzige ungünstigere Bewertung — F2 oder P2 — reicht für d aus. Beide zusammen führen zu e.
Diese Stufen werden nicht danach ausgewählt, wie beeindruckend die Maschine aussieht. Auch ein kleiner Mechanismus kann eine irreversible Verletzung verursachen.
„Die Bedienperson ist erfahren.“ Sie kann nur nirgendwohin ausweichen
Nehmen wir an, dass eine vorgesehene Bedienaufgabe einen Aufenthalt zwischen einem beweglichen Element und einer feststehenden Konstruktion erfordert. Die betrachtete unerwartete Bewegung kann schwere Quetschungen verursachen. Die Sicherheitsfunktion soll diese Bewegung während des Zugangs verhindern.
Bei der Beurteilung der Möglichkeit zur Vermeidung des Schadens wird argumentiert: Die Bedienperson kennt die Maschine, wurde geschult und führt diese Aufgabe seit Jahren aus. Vorgeschlagene Bewertung — P1.
In der für die Ausführung der Aufgabe erforderlichen Position besteht jedoch keine räumliche Möglichkeit, aus dem Bewegungsbereich auszuweichen.
Die Erfahrung der Beschäftigten ist relevant. Sie ändert jedoch nicht die Geometrie des Arbeitsplatzes.
Eine geschulte Bedienperson wurde eingetragen. Den fehlenden Fluchtraum sollte sie offenbar selbst bereitstellen.
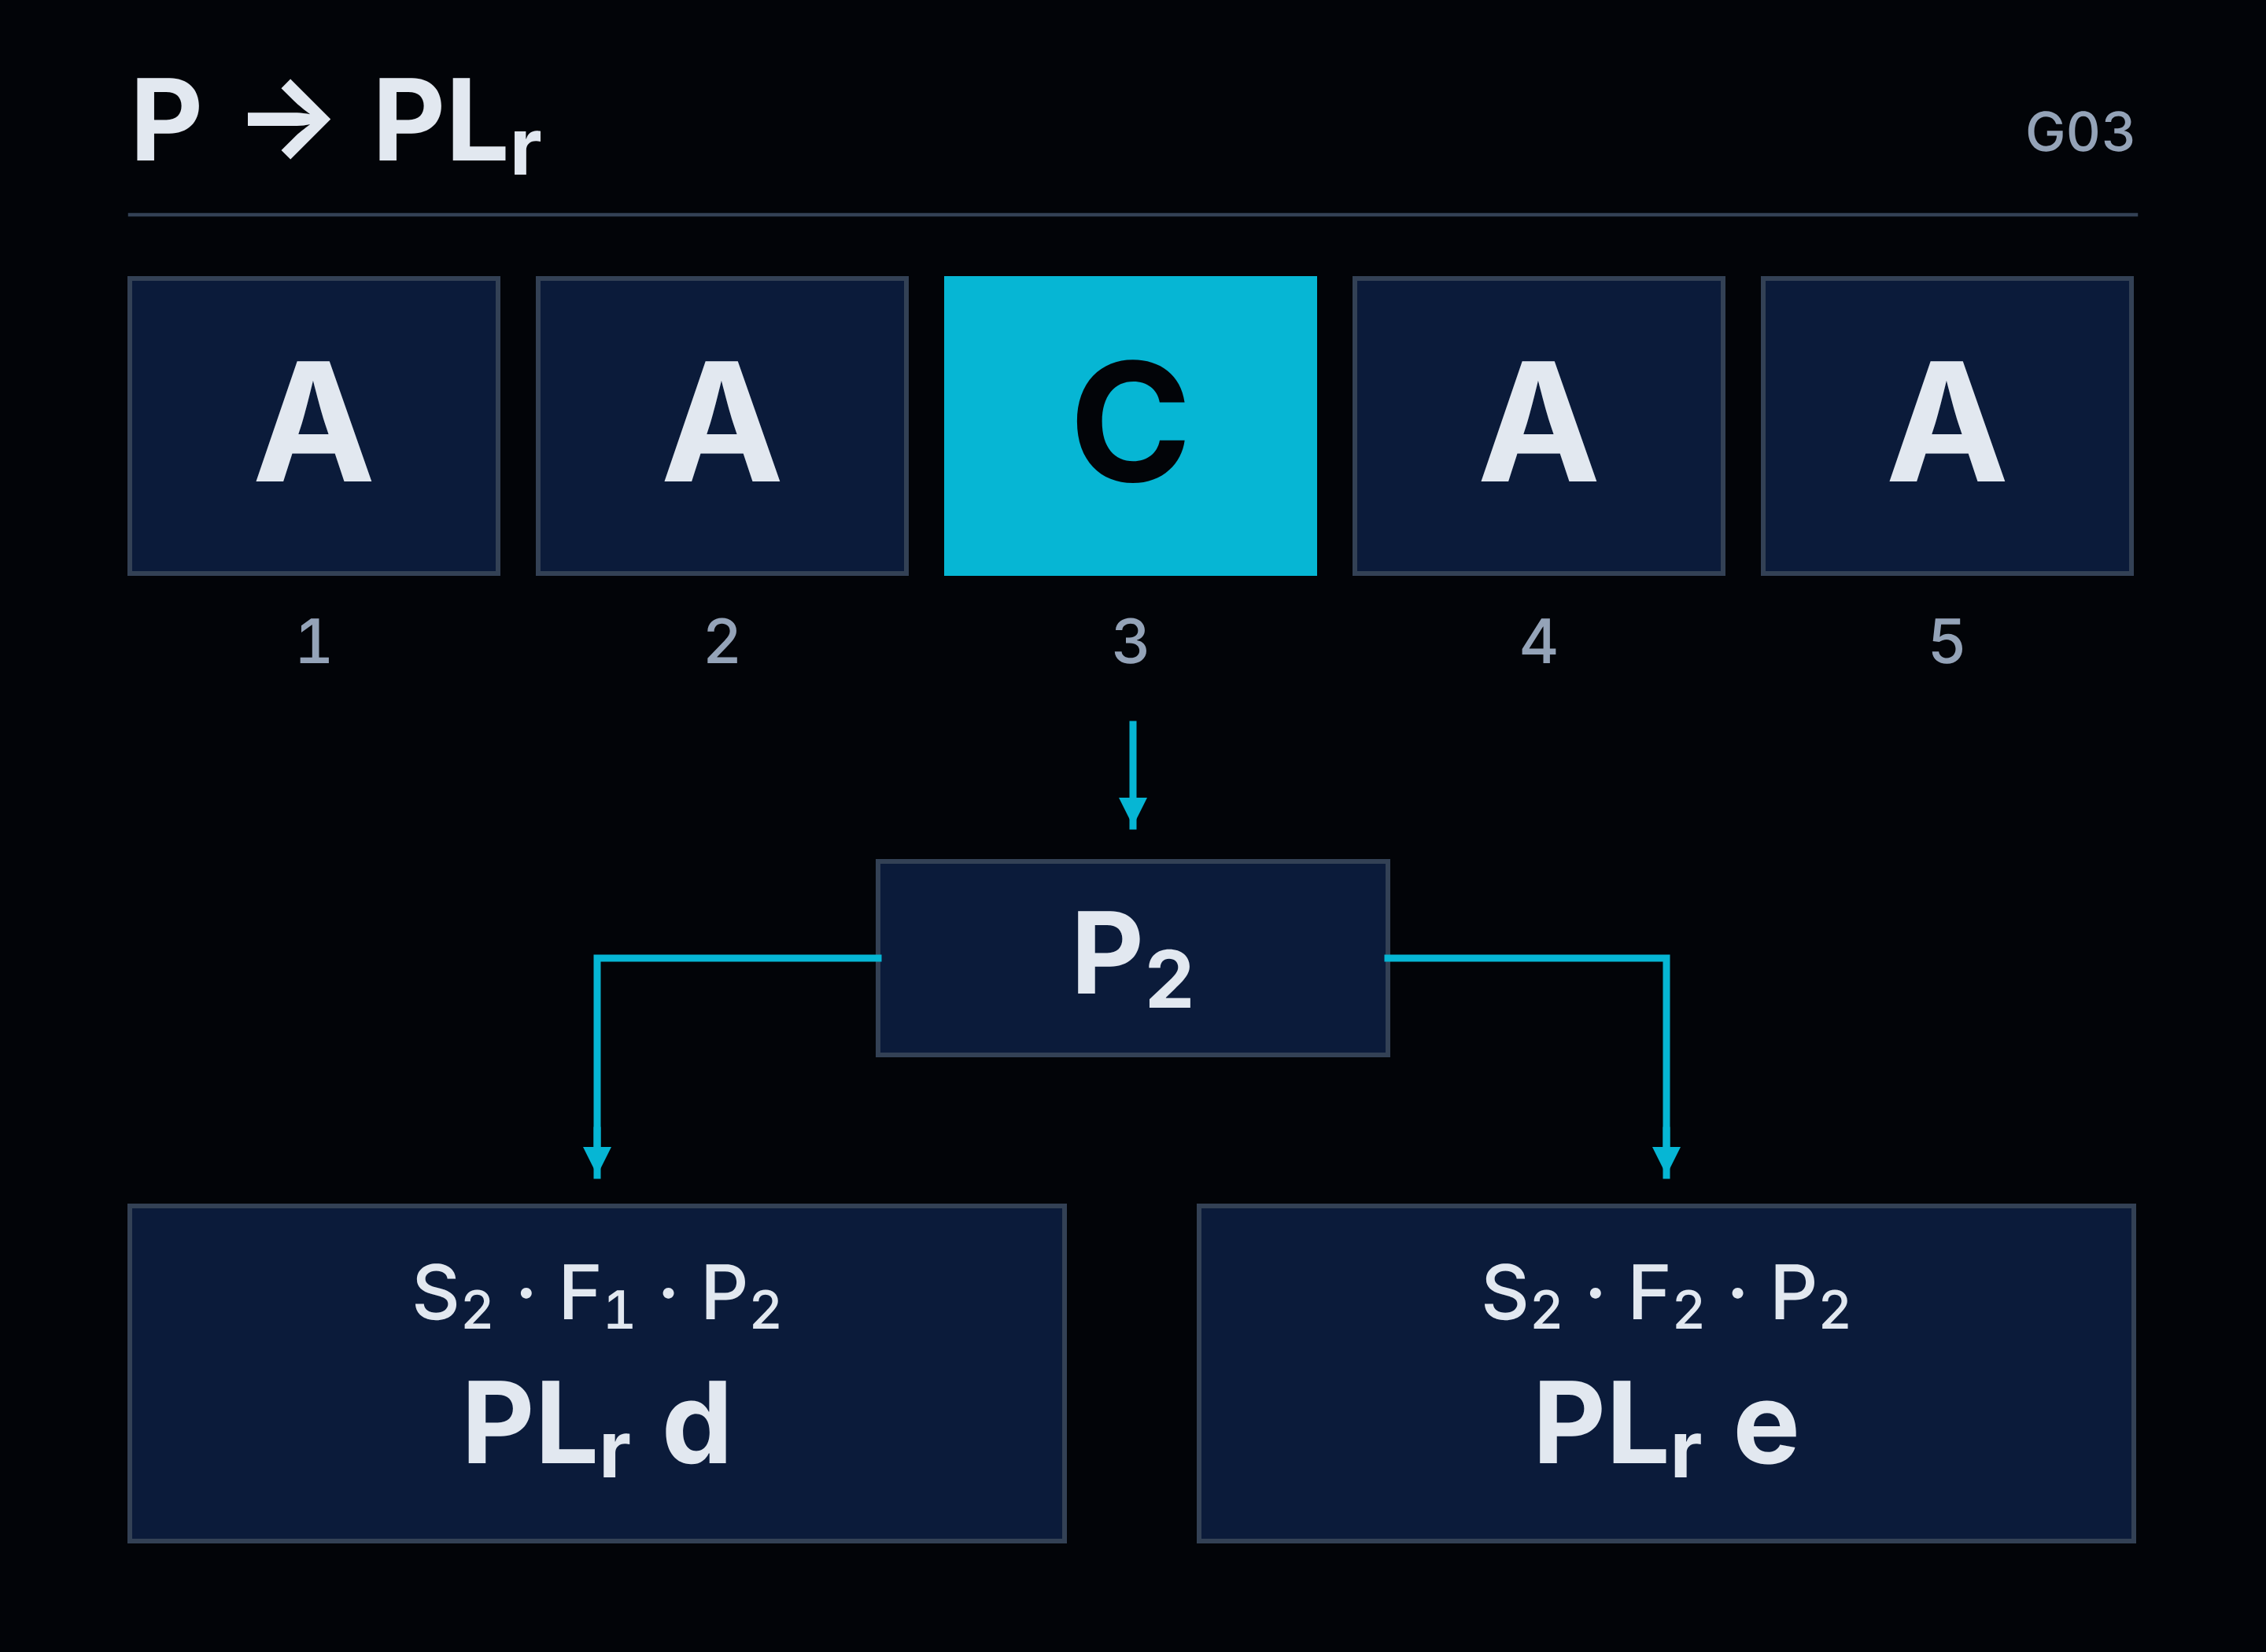
Eine der Methoden zur Bestimmung von P berücksichtigt fünf Faktoren: die Vorbereitung der Person, die Geschwindigkeit des Ereignisablaufs und die verfügbare Zeit, die räumliche Möglichkeit zum Ausweichen, die Erkennbarkeit der Gefährdung sowie die Komplexität der Aufgabe. Den Bewertungen werden entsprechend den Bedingungen des jeweiligen Faktors die Buchstaben A, B oder C zugewiesen.
Bei dieser Methode reicht eine einzige Bewertung C aus, um P2 anzunehmen. Selbst wenn alle übrigen Bewertungen A lauten.
Die fehlende räumliche Fluchtmöglichkeit ist genau ein solches C. Ebenso kann fehlende Zeit für ein wirksames Ausweichen zu C führen. Diese Einschränkungen werden nicht mit den guten Bewertungen der übrigen Faktoren gemittelt. Vier günstige Antworten schaffen keinen Durchgang durch eine Stahlkonstruktion.
Bei dem betrachteten S2 bedeutet dies PLr d für F1 oder PLr e für F2.
P1 wird im Übrigen nicht automatisch gewählt, wenn kein C vorliegt. Die übrigen Faktoren und die tatsächliche Möglichkeit zur Vermeidung oder wesentlichen Begrenzung des Schadens müssen beurteilt werden. Die Tabelle strukturiert die Beurteilung. Sie entbindet nicht davon, die beschriebene Situation zu verstehen.
Die Grenzen der Maschine beeinflussen die Anforderungen an die Steuerung
Die Möglichkeit zum Ausweichen wird unter den Bedingungen der vorgesehenen Verwendung geprüft. Nicht nur an einem leeren Arbeitsplatz, ohne Material und mit bequemem Zugang von allen Seiten.
Wenn beim kleinsten Werkstück ausreichend Freiraum für eine Person vorhanden ist, das größte zulässige Werkstück diesen jedoch einnimmt, muss genau diese Variante berücksichtigt werden. Dasselbe gilt für die Position von Paletten, für Vorrichtungen und für Aufgaben, die das Einnehmen einer bestimmten Position erfordern.
Verwendungszweck, Abmessungen des Werkstücks und Ausführungsort der Aufgabe sind keine beschreibende Einleitung zu den „eigentlichen Berechnungen“. Sie können darüber entscheiden, welche Anforderung diese Berechnungen erfüllen müssen.
F wird auf dieselbe Weise beurteilt. Eine kurze Aufgabe, die alle paar Minuten wiederholt wird, wird nicht dadurch selten, dass ein einzelner Zugang nur einen Augenblick dauert. Sowohl die Häufigkeit als auch die Gesamtdauer der Exposition müssen berücksichtigt werden.
Bei dem beschriebenen Ansatz führt eine Häufigkeit von mehr als einmal je 15 Minuten ohne andere Begründung zu F2. Die Vorgabe, nach der F1 angenommen werden kann, verknüpft zwei Bedingungen: eine Häufigkeit von höchstens einmal je 15 Minuten und eine Gesamtdauer der Exposition von höchstens einem Zwanzigstel der Arbeitszeit.
Es ist auch unerheblich, ob die aufeinanderfolgenden Zugänge von derselben Person oder von mehreren Personen durchgeführt werden.
Ein Wechsel der Bedienperson setzt die Häufigkeit der Exposition an der Maschine nicht zurück.
Senken Sie die Anforderung nicht aufgrund der Wirksamkeit einer Funktion, die Sie erst beurteilen
„Das Risiko ist gering, weil der Antrieb beim Öffnen der Schutzeinrichtung stoppt.“
Wenn gerade der erforderliche PLr der Funktion bestimmt wird, die den Antrieb beim Öffnen der Schutzeinrichtung stoppt, ist diese Begründung falsch. Die Antwort setzt bereits die wirksame Ausführung genau der Funktion voraus, deren Anforderung erst bestimmt werden soll.
Bei der Bestimmung des PLr wird die Situation betrachtet, ohne die von der beurteilten Funktion selbst bewirkte Risikominderung zu berücksichtigen. Das bedeutet nicht, dass alle anderen Schutzmaßnahmen außer Acht gelassen werden. Geeignete, von der Steuerung unabhängige technische Maßnahmen sowie zusätzliche Sicherheitsfunktionen können berücksichtigt werden. Ihre Wirkung muss jedoch von der Wirkung der Funktion getrennt werden, deren erforderlicher Performance Level bestimmt wird.
Man kann der Funktion nicht zuerst Wirksamkeit anrechnen und anschließend aus dieser angerechneten Wirksamkeit eine geringere Anforderung an dieselbe Funktion ableiten.
Ein niedrigeres Ergebnis kann begründet sein. Der Kauf eines Relais ist keine Begründung
Der Risikograph ist nicht die einzige zulässige Methode zur Bestimmung des PLr. Er hat informativen Charakter. Eine einschlägige Typ-C-Norm für eine bestimmte Maschinenart kann den erforderlichen Performance Level anders festlegen als der allgemeine Risikograph.
Auch bei dem beschriebenen Ansatz kann das Ergebnis um eine Stufe herabgesetzt werden, wenn die Wahrscheinlichkeit des Eintretens eines gefährlichen Ereignisses als gering bewertet wurde. Diese Entscheidung muss begründet und dokumentiert werden. Es reicht nicht aus, „unwahrscheinlich“ zu ergänzen, nachdem festgestellt wurde, dass der erreichte PL zu niedrig ist.
Es muss angegeben werden können, welches Ereignis bewertet wurde, wodurch die Möglichkeit seines Eintretens begrenzt wird und auf welcher Grundlage eine geringe Wahrscheinlichkeit angenommen wurde. Die bloße Aussage „Seit Jahren gab es keinen Unfall“ beantwortet diese Fragen noch nicht.
Letztlich vergleichen wir zwei unabhängig voneinander bestimmte Angaben: den erforderlichen PLr und den erreichten PL. Wenn eine tatsächliche Änderung der Konstruktion oder der Nutzungsweise das Risiko verringert, kann die Anforderung erneut bewertet werden. Wenn lediglich die Antwort im Formular geändert wurde, ist die Maschine dadurch nicht weniger gefährlich geworden.
Der Risikograph dient nicht dazu, ein bereits bestelltes Relais zu rechtfertigen. Er soll dabei helfen festzustellen, welchen Schutz die Person benötigt, die an dieser Maschine arbeiten wird.
4. Wann kann die vereinfachte Methode verwendet werden und wann ist eine detailliertere Berechnung erforderlich?
„Das Ergebnis ist d? Dann prüfen wir die vereinfachte Methode.“
Die Ausrüstung bleibt unverändert. Ebenso die Verbindungen. Niemand verbessert die Diagnose oder tauscht ein Subsystem aus. Lediglich die Methode zur Ermittlung des Ergebnisses wird geändert, bis im entsprechenden Feld ein e erscheint.
Eine äußerst effiziente Modernisierung. Nicht einmal der Schaltschrank muss geöffnet werden.
Das Problem liegt nicht in der Verwendung von Vereinfachungen. Die Norm sieht sie vor, und unter den entsprechenden Bedingungen ermöglichen sie eine korrekte Bewertung des Systems, ohne dass ein eigenes mathematisches Modell von Grund auf erstellt werden muss. Das Problem entsteht, wenn die Methode erst ausgewählt wird, nachdem geprüft wurde, welche das günstigere Ergebnis liefert.
Die Wahl der Methode wird durch das zu bewertende System und die verfügbaren Daten bestimmt. Der Abnahmetermin ist kein zusätzlicher Berechnungsparameter.
Zuerst ist festzulegen, was eigentlich bewertet wird
Unter dem Begriff „vereinfachte Berechnungen“ können leicht zwei unterschiedliche Tätigkeiten miteinander vermischt werden.
Die erste ist die Bewertung eines aus Komponenten aufgebauten Subsystems. Beispielsweise müssen die Parameter eines selbst entwickelten Ausgangssubsystems bestimmt werden, das aus Schützen und der dafür umgesetzten Diagnose besteht. Die Daten der Komponenten sind bekannt, das Ergebnis für ihr Zusammenwirken muss jedoch erst ermittelt werden.
Die zweite ist die Bewertung der Verbindung von Subsystemen, deren Sicherheitsparameter bereits festgelegt sind. In diesem Fall wird die zuvor durchgeführte Bewertung verwendet, die Anwendungsbedingungen werden geprüft und das Ergebnis für die Verbindung wird ermittelt.
Ein bereits bewertetes Relais muss nicht allein deshalb in seine internen Komponenten zerlegt werden, weil es in einer eigenen Maschine verwendet wird. Ein selbst aufgebauter Teil des Stromkreises darf jedoch nicht wie ein fertiges Subsystem mit PL e behandelt werden, nur weil er zwei Schütze enthält und jemand einen Rahmen darum gezeichnet hat.
Ein Rahmen im Schaltplan hilft, das Modell zu strukturieren. Sicherheitsparameter verleiht er nicht.
Die praktische Unterteilung sieht wie folgt aus:
| Was wird bewertet und welche Daten liegen vor? | Richtiges Vorgehen |
|---|---|
| Reihenschaltung zuvor bewerteter Subsysteme; alle PFH-Werte sind bekannt. | Wir addieren die PFH-Werte und berücksichtigen außerdem die Begrenzung durch den niedrigsten PL eines Subsystems. |
| Eine solche Verbindung von Subsystemen; ihre PL sind bekannt, aber nicht alle PFH-Werte. | Wir können die für diese Situation vorgesehene tabellarische Methode verwenden. |
| Ein eigenes Subsystem, das einer in der vereinfachten Methode vorgesehenen Architektur entspricht. | Wir bestimmen die Kategorie, den MTTFD der Kanäle und den DCavg, treffen die erforderlichen Maßnahmen gegen CCF und stellen die Erfüllung der übrigen Annahmen sicher. |
| Ein eigenes Subsystem, dessen Architektur nicht den Architekturen dieser Methode entspricht. | Wir benötigen ein begründetes Modell und eine detaillierte Berechnung, mit denen das Erreichen des erforderlichen Levels nachgewiesen werden kann. |
Bei einer Funktion können beide Vorgehensweisen kombiniert werden: Die vorhandenen Daten bewerteter Subsysteme werden verwendet, und der vom Integrator entworfene Teil wird selbst bewertet. Es muss nicht zwischen „Wir übernehmen alles aus den Katalogen“ und „Wir berechnen alles ab dem einzelnen Transistor“ gewählt werden.
Aus der Tabelle ergibt sich e. Aus den verfügbaren Daten ergibt sich d
Kehren wir zu den drei Subsystemen aus dem ersten Teil zurück:
PFH=(3+4+5)×10−8=1,2×10⁻⁷ h−1.
Jedes Subsystem wurde mit PL e bewertet. Die Summe der PFH-Werte liegt jedoch im Bereich d.
Die Norm enthält auch eine Methode für die Verbindung von Subsystemen, wenn nicht alle PFH-Werte bekannt sind. Dabei werden der niedrigste PL und die Anzahl der Subsysteme mit diesem Level bestimmt. Für den niedrigsten Level e und nicht mehr als drei Subsysteme mit diesem Level weist die Tabelle e aus.
Damit liegt eine konkrete Abweichung vor: Allein anhand der Buchstaben kann e ermittelt werden, obwohl die Summe der bekannten Werte in unserem Beispiel d ergibt.
Dies sollte nicht hinter der Behauptung verborgen werden, dass jede vereinfachte Methode stets ein konservativeres Ergebnis liefert. Bei diesem Vergleich ist das nicht der Fall. Stattdessen muss die Bedingung berücksichtigt werden, für die die jeweilige Methode vorgesehen ist.
Wenn die PFH-Werte aller Subsysteme bekannt sind, werden sie addiert. Die Tabelle für unbekannte PFH-Werte ist kein zweiter Prüfungsversuch nach einer fehlgeschlagenen Addition.
Herstellerdaten werden nicht dadurch unbekannt, dass sie nicht mehr zum erwarteten Ergebnis passen.
Die Verwendung der Tabelle innerhalb ihres vorgesehenen Anwendungsbereichs ist kein Fehler. Ein Fehler wäre es, verfügbare Werte bewusst zu verwerfen, nur um das ungünstige d durch ein günstigeres e zu ersetzen. Die Häufigkeit gefährlicher Ausfälle des Systems ist dadurch nicht gesunken. Der Verfasser der Dokumentation hat lediglich aufgehört, sie mit der durch die Daten ermöglichten Genauigkeit zu berücksichtigen.
Die vereinfachte Methode spart Berechnungsaufwand, nicht die Prüfung der Annahmen
Bei der Bewertung eines eigenen Subsystems funktioniert die Vereinfachung anders. Statt alle mathematischen Zusammenhänge von Grund auf zu entwickeln, werden die Ergebnisse von Modellen verwendet, die für bestimmte Architekturen erstellt wurden.
Das Diagramm, das Kategorie, MTTFD und DCavg miteinander verknüpft, ist keine schematische Darstellung, aus der die Säule ausgewählt wird, die den eigenen Erwartungen am ehesten entspricht. Es zeigt die Ergebnisse mathematischer Modelle für bestimmte Strukturen und Bedingungen.
Zunächst muss also festgestellt werden, ob unser Subsystem ihnen tatsächlich entspricht. Wie verhält es sich bei einem Fehler? Welche Ausfälle werden erkannt? Welche Kenngrößen haben die Kanäle? Wurden die erforderlichen Maßnahmen gegen Ausfälle infolge gemeinsamer Ursache vorgesehen?
Am bequemsten ist es, Kategorie und Diagnose so auszuwählen, dass der Balken e erreicht. Leider müsste anschließend noch ein System gebaut werden, das diesen Auswahlwerten entspricht.
Die Methode beruht außerdem auf Annahmen zur Gebrauchsdauer und zur Häufigkeit von Ausfällen in diesem Zeitraum. Sie verleiht nicht automatisch jedem Bauteil, das wir in die Berechnung aufnehmen, eine Lebensdauer von zwanzig Jahren. Verschleißbehaftete Komponenten müssen möglicherweise früher ausgetauscht werden. Darauf kommen wir bei der Anzahl der Zyklen zurück.
Ebenso wenig ändert ein genauerer Zahlenwert anstelle des Ablesens aus einem Diagramm die Art des verwendeten Modells. Wir können einen genaueren PFH-Wert erhalten, müssen aber weiterhin die Bedingungen der Methode erfüllen, mit der wir ihn ermittelt haben.
Ein mit mehr Ziffern angegebenes Ergebnis beschreibt eine Maschine nicht genauer, wenn ihr Modell eine wesentliche Abhängigkeit außer Acht lässt. Es beschreibt lediglich die Auslassung genauer.
Wann ist eine detaillierte Berechnung erforderlich?
Die Grenze verläuft nicht zwischen einem kleinen und einem großen Schaltschrank. Mehr Geräte bedeuten nicht automatisch, dass ein eigenes Modell erstellt werden muss. Eine geringere Anzahl von Elementen garantiert nicht, dass die einfachste Variante verwendet werden darf.
Entscheidend ist, ob sich das Subsystem korrekt in der Architektur abbilden lässt, für die das vereinfachte Verfahren entwickelt wurde.
Der elektrische Schaltplan muss nicht genauso aussehen wie das Blockdiagramm in der Norm. Es handelt sich um unterschiedliche Darstellungsformen des Systems. Die Gleichwertigkeit der wesentlichen Abhängigkeiten muss jedoch nachgewiesen werden: die Art der Umsetzung der Teilfunktionen, die Redundanz, die Diagnose und das Verhalten bei Fehlern.
Wenn diese Gleichwertigkeit nicht besteht, ist eine detaillierte Berechnung auf Grundlage eines geeigneten Modells erforderlich, beispielsweise eine Markov-Modellierung oder eine Fehlerbaumanalyse. Das Modell muss die Eigenschaften der Lösung berücksichtigen, die von der gewählten Vereinfachung nicht erfasst werden.
Ein Schaltplan lässt sich so neu zeichnen, dass er vertraut aussieht. Eine gemeinsame Fehlerstelle lässt sich jedoch nicht dadurch beseitigen, dass zwei Linien auf dem Bildschirm getrennt werden.
Auch eine detaillierte Berechnung berechtigt nicht dazu, qualitative Anforderungen außer Acht zu lassen. Wenn wir eine bestimmte Kategorie angeben, müssen ihre Anforderungen erfüllt werden. Wenn die Funktion auf eine bestimmte Weise reagieren soll, muss diese Reaktion sichergestellt werden. Anspruchsvollere Mathematik ersetzt weder eine fehlende Diagnose noch rechtfertigt sie eine fehlerhafte Logik.
Es geht also nicht darum, jeden Konstrukteur mit einer Markov-Modellierung zu beauftragen. Es geht darum, den Zeitpunkt zu erkennen, an dem das vorgegebene Modell nicht mehr seinem System entspricht. Dann muss entweder die Lösung so geändert werden, dass sie korrekt mit dem vereinfachten Verfahren bewertet werden kann, oder es muss eine geeignete detaillierte Analyse durchgeführt werden.
„Wir haben keine MTTFD“ ist noch keine Methodenwahl
Die Norm sieht außerdem ein eingeschränktes Alternativverfahren für Subsysteme vor, die bestimmte mechanische und fluidtechnische Technologien enthalten, darunter elektrohydraulische und elektropneumatische Technologien, wenn keine Zuverlässigkeitsdaten verfügbar sind und die angegebene Methode der guten Ingenieurpraxis nicht angewendet werden kann.
Dies ist ein konkreter Verfahrensweg mit eigenen Bedingungen, unter anderem hinsichtlich Architektur, Diagnose, Komponenten und Gebrauchsdauer. Es ist keine pauschale Erlaubnis, ein beliebiges System ohne MTTFD zu bewerten.
„Wir haben keine Daten gefunden“ beschreibt den Stand unserer Suche. Es beweist nicht, dass wir die Bedingungen der Ausnahme erfüllt haben.
Vor der Freigabe des Ergebnisses muss daher beantwortet werden können, was bewertet wurde, welche Daten verwendet wurden, warum die gewählte Methode anwendbar ist und wo die Erfüllung ihrer Annahmen nachgewiesen wurde.
Das ist wesentlich wichtiger als der Umfang des Berichts. Einige übersichtliche Berechnungen für ein korrekt definiertes System sind wertvoller als mehrere Dutzend Seiten Ausdruck, deren Verfasser keinen Bezug zum Schaltplan herstellen kann.
Wenn das Ergebnis nach einem Methodenwechsel von d auf e gestiegen ist, ohne dass an der Maschine etwas geändert wurde, sollte die erste Frage lauten: Was berechnen wir jetzt anders, und warum dürfen wir das tun? Nicht: Wo muss die Abnahme unterschrieben werden?
5. DC 99% und CCF erfüllt. Was wurde tatsächlich umgesetzt?
In die Berechnungen wurde ein hoher Diagnosedeckungsgrad eingetragen. Auch die Maßnahmen gegen Ausfälle infolge gemeinsamer Ursache wurden als erfüllt bewertet. Das Ergebnis sieht gut aus.
Nun müssen diese Maßnahmen in der Maschine gefunden werden.
Ein aus einer Dropdown-Liste ausgewählter Wert hat gegenüber einer realen Diagnose einen Vorteil: Er lässt sich immer auf 99% einstellen.
Die Berechnung allein entscheidet nicht darüber, ob das System die angenommenen Ausfälle tatsächlich erkennt. Sie verarbeitet die Daten, die ihr bereitgestellt wurden. Wenn die Diagnose anhand von Wunschvorstellungen bewertet wurde, kann das Ergebnis mathematisch korrekt und technisch wertlos sein.
Eine Rückführleitung ist vorhanden. Was wird eigentlich zurückgeführt?
Kehren wir zu den beiden Schützen K₁ und K₂ zurück. Im Entwurf wurde eine Überwachung ihres Zustands vorgesehen und für die Berechnungen DC = 99% angenommen.
Nehmen wir an, dass die Hauptkontakte von K₁ trotz des Ausschaltbefehls geschlossen bleiben. K₂ kann den Versorgungsstromkreis weiterhin unterbrechen. Die Diagnose muss jedoch den fehlerhaften Zustand von K₁ erkennen, und das System muss angemessen darauf reagieren.
Was prüft also das Rückmeldesignal?
Wenn es lediglich bestätigt, dass das Programm die Ansteuerung der Spule abgeschaltet hat, liefert es keine Information über das tatsächliche Öffnen der Hauptkontakte. Wir wissen, was die Steuerung angefordert hat. Wir wissen noch nicht, ob das Schütz den Befehl ausgeführt hat.
Die Steuerung hat einen Befehl ausgegeben und ihren eigenen Befehl geprüft. Das Schütz musste an dieser Prüfung nicht beteiligt sein.
Auch der Anschluss eines beliebigen Hilfskontakts klärt die Angelegenheit nicht abschließend. Erforderlich ist eine geeignete, bestätigte Abhängigkeit seines Zustands von den Elementen, deren Ausfall erkannt werden soll. Hinzu kommen ein korrekter Anschluss, die Bewertung möglicher Fehler des Rückführkreises und eine Logik, die die Information zum richtigen Zeitpunkt nutzt.
Die Norm sieht einen hohen Diagnosedeckungsgrad für bestimmte Verfahren zur direkten Überwachung elektromechanischer Geräte vor. Sie gewährt ihn nicht allein aufgrund des Vorhandenseins einer mit „Rückmeldung“ bezeichneten Klemme.
Zuerst muss nachgewiesen werden, was die eingesetzte Lösung erkennt. Erst danach darf der entsprechende Wert eingetragen werden.
DC ist nicht der Prozentsatz erfolgreicher Anhalteversuche
DC bezeichnet das Verhältnis der Ausfallrate erkannter gefahrbringender Ausfälle zur Ausfallrate aller gefahrbringenden Ausfälle des betrachteten Bauteils. Es bezeichnet weder den Prozentsatz erfolgreicher Anhaltevorgänge noch die Anzahl der auf einer Liste abgehakten Ausfallarten.
Hundert erfolgreiche Anhaltevorgänge eines funktionsfähigen Systems bestätigen nicht, dass es 99% der gefahrbringenden Ausfälle erkennt. Bei solchen Versuchen ist möglicherweise keiner der Ausfälle aufgetreten, deren Erkennung in der Berechnung angerechnet wurde.
Ein funktionsfähiges Schütz wurde auf korrektes Öffnen geprüft. In den Bericht wurde die Schlussfolgerung aufgenommen, dass das System ein Schütz erkennt, das nicht geöffnet hat. Zwischen diesen beiden Aussagen fehlt eine Prüfung.
Das bedeutet nicht, dass hundert Geräte absichtlich zum Ausfall gebracht werden müssen, um einen Prozentsatz zu berechnen. Der Diagnosedeckungsgrad kann durch eine Ausfallanalyse oder durch die sachgerechte Anwendung der in der Norm vorgesehenen Schätzungen begründet werden. Es muss jedoch nachgewiesen werden, dass die beschriebene Maßnahme der tatsächlichen Ausführung entspricht.
DC = 99% bei einem überwachten Schütz bedeutet auch nicht automatisch DCavg = 99% für das gesamte Teilsystem. Die übrigen Bauteile haben eigene Ausfälle und eine eigene Diagnose. Bei der Ermittlung des mittleren Diagnosedeckungsgrads wird ihr Anteil an der Ausfallrate gefahrbringender Ausfälle berücksichtigt. Ein Bauteil ohne Ausfallerkennung verschwindet nicht aus der Berechnung, nur weil es den Mittelwert verschlechtert.
Eine sehr gute Überwachung eines Bauteils überträgt sich nicht allein durch die räumliche Nähe im Schaltschrank auf die übrigen Bauteile.
Ausfall erkannt. Kann die Produktion weiterlaufen?
Auch die Erkennung einer Abweichung muss mit einer Reaktion verknüpft werden.
In unserer Variante bleibt das ausgefallene K₁ geschlossen. Das System erkennt die Abweichung und verhindert den Wiederanlauf, da der weitere Betrieb nicht dem zugrunde gelegten Schutzkonzept entspricht.
Bei der Inbetriebnahme zeigt sich jedoch ein Problem: Die Alarmmeldung stoppt die Produktion. Jemand ändert die Bedingung so, dass der Betrieb nach der Quittierung des Alarms fortgesetzt werden kann. In den Berechnungen behält die Diagnose weiterhin denselben Wert.
Die Erkennung blieb erhalten. Nur ihre unbequeme Konsequenz wurde beseitigt.
Nicht jede Reaktion auf einen Defekt muss identisch aussehen. Sie muss jedoch den Anforderungen der Funktion und der zugrunde gelegten Architektur entsprechen. Wenn in der Begründung die Erkennung des Ausfalls sowie die Verhinderung eines gefährlichen Weiterbetriebs berücksichtigt wurden, ist die bloße Anzeige einer Meldung auf dem Bedienpanel keine gleichwertige Lösung.
Die gesamte Kette muss geprüft werden: der Ausfall, seine Erkennung, der Zeitpunkt seiner Erkennung und die Reaktion der Maschine. Nicht nur, ob sich der Zustand eines Eingangs in der Steuerung ändert.
Zwei Kanäle können eine gemeinsame Ausfallursache haben
Redundanz hilft, wenn der Ausfall eines Kanals die Wirksamkeit des anderen nicht beeinträchtigt. Es reicht daher nicht, zwei Kanäle zu zeichnen und sie anschließend ohne Analyse ihrer Betriebsbedingungen als unabhängig zu behandeln.
Betrachten wir eine zu erwartende Überspannung in der Spannungsversorgung, die Bauteile beider Kanäle zum Ausfall bringen kann. Oder einen Temperaturanstieg nach einem Ausfall der Kühlung, der beide Kanäle gleichzeitig beeinträchtigt. Genau diese Art von Problem muss bei der Bewertung von CCF berücksichtigt werden – Ausfällen infolge gemeinsamer Ursache.
Eine Überspannung macht nach dem Ausfall des ersten Kanals nicht halt, um die Redundanz im Schaltplan zu respektieren.
Eine gemeinsame Spannungsversorgung oder ein gemeinsames Gehäuse bedeuten nicht automatisch, dass die Lösung unzulässig ist. Es müssen jedoch eine ausreichende Widerstandsfähigkeit und die eingesetzten Schutzmaßnahmen nachgewiesen werden. Man darf nicht davon ausgehen, dass sich jede Störung höflich auf einen einzigen Kanal beschränkt.
Deshalb bewerten wir die CCF-Maßnahmen für das tatsächliche Teilsystem und dessen Anwendung. Der Schutz von Eingängen, Logik und Ausgängen kann unterschiedliche Lösungen erfordern. Eine von einem Projekt in das nächste kopierte Tabelle bestätigt nicht, dass dieselben Annahmen für jedes Projekt geeignet sind.
Fünf Punkte fehlen. Eine Schulung gab es doch
Bei der in der Norm beschriebenen Punktemethode müssen für die angewendeten CCF-Maßnahmen mindestens 65 Punkte erreicht werden. Dies ist weder der Prozentsatz erkannter Ausfälle noch eine Bewertung der Qualität der gesamten Maschine.
Nehmen wir an, aus den begründbar angesetzten Positionen ergeben sich 60 Punkte. Fünf fehlen. Die Tabelle enthält eine Position zum Thema Schulung, und in der Dokumentation befindet sich eine Anwesenheitsliste für eine Bedienerschulung.
Das lässt sich abhaken. Das Arbeitsblatt akzeptiert es.
Die bewertete Maßnahme betrifft jedoch die Schulung der Konstrukteure zu den Ursachen und Auswirkungen von Ausfällen infolge gemeinsamer Ursache einschließlich einer entsprechenden Dokumentation. Eine Schulung der Bediener zur Bedienung der Maschine beantwortet eine andere Frage.
Den Mitarbeitern wurde die Bedienung beigebracht. In der Berechnung wurde angerechnet, dass der Konstrukteur die Ursachen von Ausfällen infolge gemeinsamer Ursache kennt. Die fünf Punkte wurden durch einen Wechsel der Zielgruppe der Schulung erzielt.
Genauso funktioniert das Hinzurechnen von Punkten für eine nur teilweise umgesetzte Maßnahme. Bei dieser Methode ergibt eine teilweise Erfüllung keine Teilpunkte. Sie ergibt für die betreffende Position null Punkte.
Es geht nicht um Akribie allein um der Tabelle willen. Das Punktesystem ersetzt eine detailliertere Abschätzung nur unter Einhaltung seiner Regeln. Wenn wir beginnen, Punkte für ähnliche, geplante oder „üblicherweise eingesetzte“ Lösungen zu vergeben, wenden wir diese Methode nicht mehr an, auch wenn das Formular weiterhin gleich aussieht.
Der Parameter muss zu einer konkreten Lösung führen
Für den angesetzten DC müssen sich das überwachte Bauteil, die Art der Erkennung seiner gefahrbringenden Ausfälle und die erforderliche Reaktion angeben lassen. Bei den angerechneten CCF-Maßnahmen müssen sich die tatsächliche Ausführung, die Anwendungsbedingungen sowie die Grundlage für die Punktevergabe angeben lassen.
Für ein zuvor bewertetes Teilsystem verwenden wir die zugehörigen Daten und seine Integrationsbedingungen. Für den eigenen Teil des Systems muss eine eigene Bewertung vorgenommen werden. Wir übertragen den internen Diagnosedeckungsgrad eines Relais nicht auf Schütze, Sensoren und Verbindungen, die von diesem Parameter nicht beschrieben werden.
Nach Änderungen am Programm, an den Geräten oder an den Verbindungen prüfen wir ebenfalls, ob die bisherige Begründung noch der Maschine entspricht. Das Entfernen der Überwachung oder das Abschwächen der Reaktion auf einen Defekt bleibt nicht deshalb folgenlos, weil niemand die Berechnungsdatei geöffnet hat.
DC und CCF müssen die umgesetzten Schutzmaßnahmen beschreiben. Nicht diejenigen, die zum Erreichen des erforderlichen Buchstabens fehlten.
6. Tausend Zyklen pro Schicht. Auch das Sicherheitsrelais leistet Schaltarbeit
Halbautomatischer Montagearbeitsplatz. Der Bediener öffnet die trennende Schutzeinrichtung, wechselt das Werkstück, schließt die trennende Schutzeinrichtung und startet den nächsten Zyklus. Bei der betrachteten Lösung führt jedes Öffnen zum Abschalten der Relaisausgänge und Schütze und die Wiederherstellung der Betriebsbereitschaft zu deren erneutem Einschalten.
Tausendmal pro Schicht.
Bei der Bewertung der Lebensdauer berücksichtigt jedoch jemand nur die sporadischen Betätigungen des Not-Halts. Denn dieselben Schütze werden auch in der Not-Halt-Funktion eingesetzt, und den Pilztaster drückt schließlich fast niemand.
In den Berechnungen wartet die Schaltanlage auf einen Notfall. Im Schaltschrank bearbeitet sie seit dem Morgen jedes weitere Werkstück.
Man kann die Herstellerdaten korrekt übernehmen, die Formel richtig anwenden und dennoch ein völlig unbrauchbares Ergebnis erhalten. Es genügt, das Bauteil für eine andere Anzahl von Schaltspielen zu berechnen, als es tatsächlich ausführt.
Die Sicherheitsfunktion muss nicht auf einen Notfall warten
Die Schutzeinrichtung kann während der gesamten Schicht am normalen Betrieb der Maschine beteiligt sein. Das bedeutet nicht, dass alle dreißig Sekunden ein Notfall eintritt. Es bedeutet, dass die Arbeitsweise die regelmäßige Ausführung einer bestimmten Schutzaufgabe erfordert.
An einem Arbeitsplatz mit einer trennenden Schutzeinrichtung, die bei jedem Werkstück geöffnet wird, besteht diese Aufgabe darin, während des Zugangs eine gefahrbringende Bewegung zu verhindern. Bei manueller Beladung durch das Schutzfeld eines Lichtvorhangs besteht sie darin, die Bewegung anzuhalten oder sie nach Unterbrechung des Schutzfelds weiterhin gesperrt zu halten. Bei einer ordnungsgemäß eingesetzten Zweihandschaltung besteht sie darin, eine bestimmte gefahrbringende Bewegung nur dann zu ermöglichen, wenn die erforderlichen Steuerungsbedingungen erfüllt sind.
Bei jeder dieser Ausführungen können die Relaisausgänge in jedem Arbeitszyklus schalten. Sie können, müssen aber nicht. Die konkrete Schaltung muss geprüft werden. Tausend Unterbrechungen des Schutzfelds eines Lichtvorhangs bedeuten nicht automatisch tausend Schaltspiele jedes Geräts im Schaltschrank.
Ebenso wenig ist der Aufruf eines Programmbausteins in jedem Steuerungszyklus ein mechanischer Zyklus des Relais.
Die Aufschrift „Safety“ beschreibt den Verwendungszweck des Geräts. Sie setzt die Physik seiner Kontakte nicht außer Kraft.
Eine Maschine, drei unterschiedliche Größen, die zu berechnen sind
Bei der Konstruktion müssen wir zwischen der Exposition einer Person, der Anforderung der Sicherheitsfunktion und den Schaltspielen eines konkreten Bauteils unterscheiden.
Bei der Exposition interessiert uns, wie häufig und wie lange sich eine Person in der betrachteten Situation in Bezug auf die Gefährdung befindet. Bei der Anforderung der Sicherheitsfunktion geht es darum, wann ihre Schutzaufgabe ausgeführt werden muss. Bei der Lebensdauer des Schützes geht es darum, wie viele Zyklen genau dieses Schütz ausführt.
Diese Zahlen können miteinander zusammenhängen. Sie sind jedoch nicht grundsätzlich identisch.
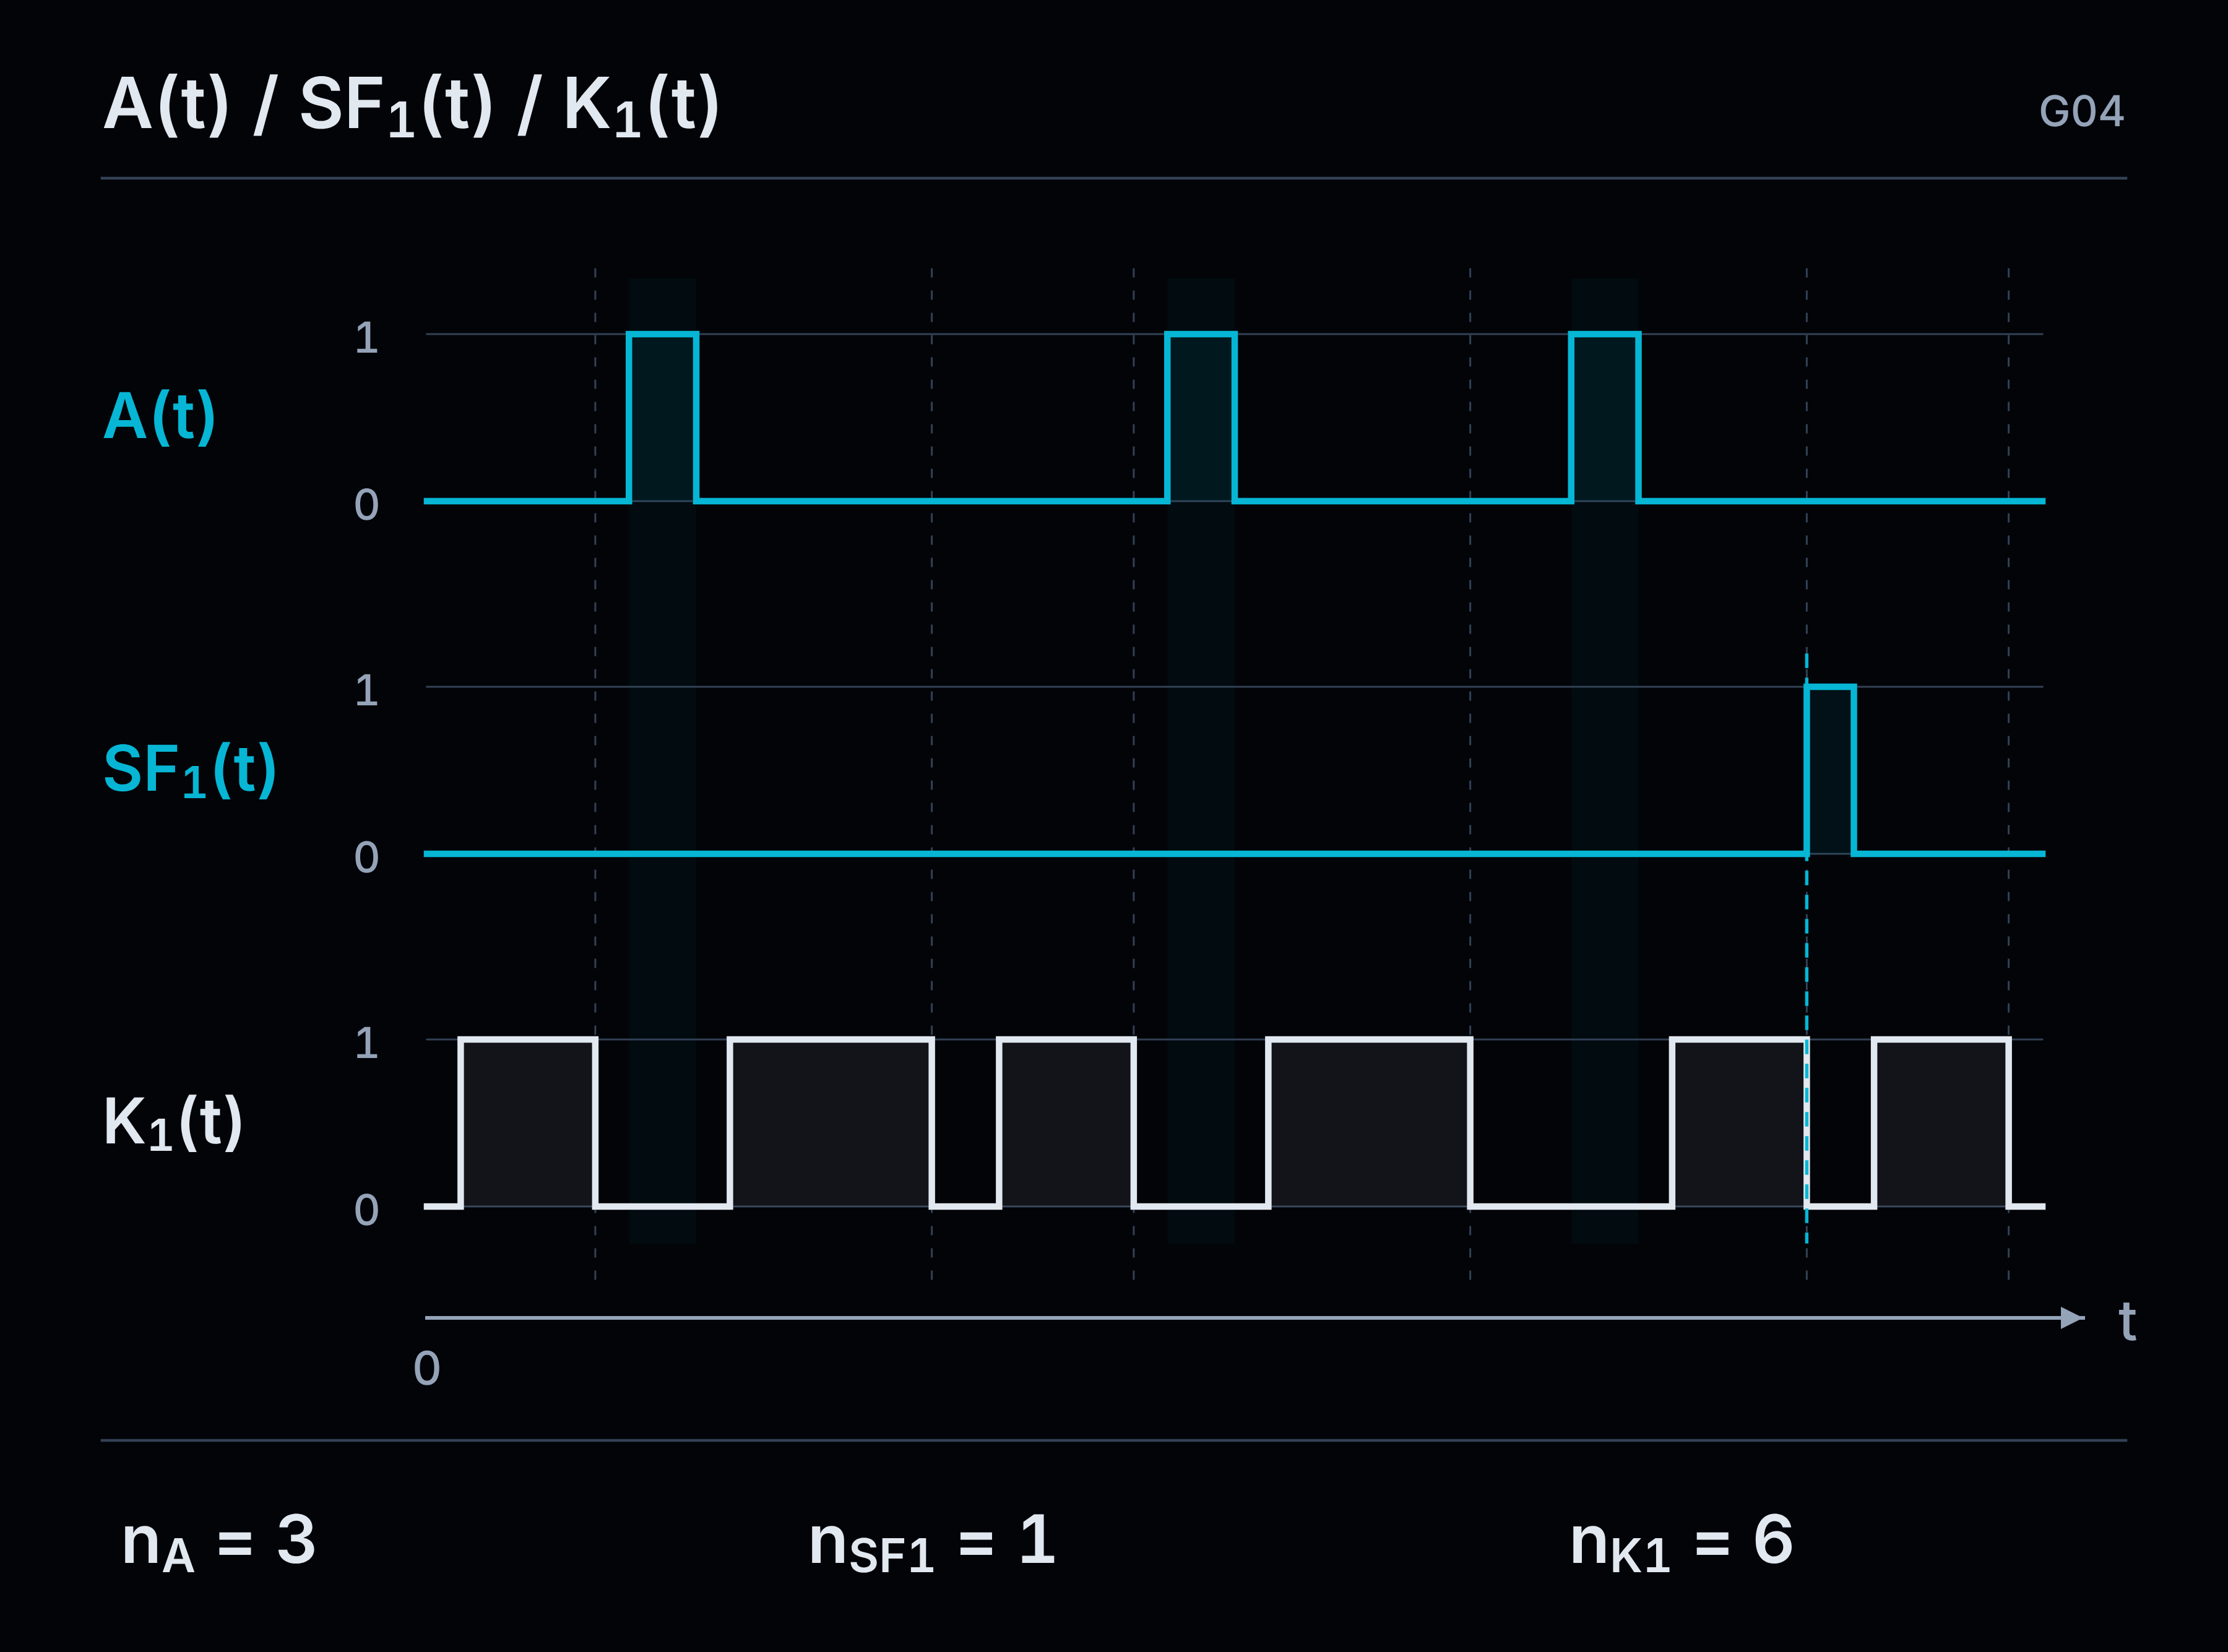
Nehmen wir an, K₁ ist am Not-Halt, am Zugangsschutz durch eine trennende Schutzeinrichtung und am normalen Anhalten des Prozesses beteiligt. In seine Anzahl von Schaltspielen gehen die tatsächlichen Schaltvorgänge aus all diesen Anwendungen ein. Nicht nur aus der Funktion, für die wir gerade das Berechnungsblatt geöffnet haben.
Andererseits zählen wir denselben physischen Zyklus nicht dreimal, nur weil er drei Funktionen zugeordnet ist. Wir zählen die Beanspruchung des Bauteils und nicht die Anzahl der Stellen, an denen seine Kennzeichnung vorkommt.
Die Trennung der Funktionen in der Dokumentation ist erforderlich. Sie teilt den Verschleiß eines gemeinsam genutzten Geräts jedoch nicht auf mehrere unabhängige Grenzwerte auf.
Das Schütz erhält keinen neuen Kontaktsatz, wenn man zum nächsten Kapitel des Berichts wechselt.
Eine halbe Million Zyklen pro Jahr. Ohne außergewöhnlich hohes Produktionstempo
Nehmen wir für unser Beispiel 1000 vollständige Zyklen des Bauteils pro Schicht, zwei Schichten pro Tag und 250 Arbeitstage pro Jahr an.
Die jährliche Anzahl der Schaltspiele beträgt:
nop=1000×2×250=500 000 Zyklen/Jahr.
Tausend Zyklen während einer achtstündigen Schicht entsprechen durchschnittlich einem Zyklus alle 28,8 Sekunden. Wir benötigen keine Fertigungslinie, die Hunderte von Werkstücken pro Minute produziert, damit die Schaltanlage Hunderttausende Schaltspiele pro Jahr ausführt.
In diesem Beispiel umfasst ein vollständiger Zyklus das Ein- und Ausschalten des Bauteils. Bei der tatsächlichen Auswahl muss die Zählweise der Zyklusdefinition entsprechen, auf die sich die verwendeten Herstellerdaten beziehen. Man darf nicht die Anzahl der Einschaltvorgänge aus einer Aufstellung und die Anzahl der Zustandswechsel aus einer anderen entnehmen und sie als dieselbe Größe behandeln.
Zusätzliche Schaltspiele während vorgesehener Prüfungen, Einstellungen oder anderer Tätigkeiten müssen ebenfalls berücksichtigt werden, sofern sie tatsächlich zum Schalten dieses Bauteils führen.
Der jährliche Produktionsplan kann bis auf das einzelne Werkstück genau aufgeschlüsselt sein. Die Anzahl der Schaltspiele in Sicherheitsberechnungen sollte nicht aus einem weniger präzisen Gespräch stammen.
B10D ist keine Garantie für den Betrieb bis zum millionsten Zyklus
Für verschleißbehaftete elektromechanische, mechanische und pneumatische Bauteile können wir den Kennwert B10D verwenden. Er beschreibt die mittlere Anzahl der Zyklen bis zum gefährlichen Ausfall von 10% der Bauteile.
Das bedeutet nicht, dass jedes Exemplar diese Anzahl von Schaltspielen sicher erreicht. Es handelt sich auch nicht um irgendeine aus dem Katalog entnommene „Lebensdauer“.
Die Daten müssen der Anwendung und den Betriebsbedingungen entsprechen. Bei Kontakten ist unter anderem die Belastung von Bedeutung, für die der jeweilige Wert festgelegt wurde. Mechanische Lebensdauer, elektrische Lebensdauer und B10D sind nicht deshalb austauschbar, weil sie alle in Zyklen angegeben werden.
Die größte Zahl im Katalog liefert das schönste Ergebnis. Man sollte dennoch prüfen, ob sie für die Bedingungen in unserer Maschine gilt.
Für die weitere Berechnung nehmen wir beispielhaft B10D = 1 000 000 Zyklen für ein einzelnes elektromechanisches Bauteil an, das die Voraussetzungen für die Anwendung dieser Methode erfüllt. Dies ist eine Annahme für das Beispiel und kein Kennwert eines konkreten Produkts.
MTTFD: zwanzig Jahre. Austausch: spätestens nach zwei
Aus B10D und der jährlichen Anzahl der Betätigungen bestimmen wir die MTTFD der Komponente:
MTTFD = B10D / (0,1 × nop).
Für unsere Daten:
MTTFD = 1 000 000 / (0,1 × 500 000) = 20 Jahre.
Man kann aufatmen. Die Maschine soll zehn Jahre lang genutzt werden, zwanzig Jahre erscheinen daher als solide Reserve.
Allerdings ist die MTTFD nicht die zulässige Nutzungsdauer dieses Exemplars.
Mit derselben Methode bestimmen wir T10D, auf das wir die Nutzungsdauer der Komponente begrenzen:
T10D = B10D / nop = 1 000 000 / 500 000 = 2 Jahre.
Beide Ergebnisse sind korrekt. Die MTTFD dient dazu, die Zuverlässigkeit der Komponente im angenommenen Modell zu beschreiben. T10D definiert die aus B10D und der Beanspruchungshäufigkeit resultierende Begrenzung ihrer Nutzungsdauer.
Wer zwanzig Jahre als Austauschfrist angesetzt hat, hat die Betriebsdauer gerade um den Faktor zehn verlängert. Allein durch die Verwechslung der Bezeichnungen zweier Parameter.
Ist die vorgesehene Nutzungsdauer des Systems länger, muss das Element spätestens vor Ablauf oder bei Erreichen von T10D ausgetauscht werden. Dies ist keine Prognose, dass das Gerät genau an diesem Tag ausfallen wird. Es ist die Anwendungsgrenze der zugrunde gelegten Zuverlässigkeitsbegründung.
Aus diesen beiden Berechnungen haben wir noch weder PL e noch einen anderen PL für die gesamte Funktion erhalten. Wir haben einen Zuverlässigkeitsparameter eines einzelnen Elements und eine Begrenzung seiner Nutzungsdauer erhalten. Beide Informationen müssen in die entsprechende Bewertung des Teilsystems einfließen.
Allein das Versprechen eines Austauschs alle zwei Jahre verbessert die MTTFD nicht automatisch von 20 auf 100 Jahre. Es behebt auch keine fehlende Diagnose. Es ermöglicht lediglich, die Begrenzung einzuhalten, auf der die verwendete Methode beruht.
Ein fertiges Sicherheitsrelais ist kein einzelner Kontakt
Die obige Berechnung bezog sich auf eine nach der B10D-Methode bewertete Komponente. Bei einem fertigen, bereits bewerteten Sicherheitsmodul verwenden wir die Parameter und Bedingungen, die für dieses Modul und seine Anwendung gelten.
Wenn PL und PFH angegeben sind, muss geprüft werden, für welche Konfigurationen, Belastungen, Betätigungshäufigkeiten und Nutzungsdauern diese Daten gelten. Ist eine Zyklenbegrenzung festgelegt, darf sie nicht allein deshalb außer Acht gelassen werden, weil daneben PL e angegeben ist.
Wir greifen nicht irgendeinen als Lebensdauer des Relais bezeichneten Wert heraus, bezeichnen ihn nicht eigenmächtig als B10D und verkünden auf dieser Grundlage kein neues Ergebnis für das gesamte Modul.
Aus dem Produktdatenblatt muss nicht nur der vorteilhafte Buchstabe in das Projekt übernommen werden, sondern auch die darunter angegebenen Bedingungen.
Ergibt sich aus der tatsächlichen Beanspruchungshäufigkeit, dass ein bestimmtes Element alle zwei Jahre auszutauschen ist, während die Maschine zehn Jahre lang betrieben werden soll, entsteht daraus eine konkrete Instandhaltungsaufgabe. Die nachfolgenden Austauschvorgänge müssen eingeplant und dem Betreiber die zu ihrer Durchführung erforderlichen Informationen bereitgestellt werden. Ein Ergebnis, das ausschließlich in der Datei des Konstrukteurs verbleibt, führt im Betrieb nicht zur Organisation entsprechender Inspektionen.
Eine Maschine benötigt möglicherweise jahrelang keinen Not-Halt. Das Schütz, das ihn ausführen soll, kann in dieser Zeit Millionen Schaltspiele absolvieren. Die Aufschrift „E-STOP“ im Schaltplan zieht davon keinen einzigen Zyklus ab.
7. Die Maschine für zehn Jahre. Das erste Relais für zwei
In der Konstruktionsdokumentation wurde ein regelmäßiger Austausch des Elements vorgesehen. In der Betriebsanleitung blieb lediglich die allgemeine Empfehlung: „Das Sicherheitssystem regelmäßig kontrollieren“.
Nach zwei Jahren funktioniert das Relais bei der Inspektion. Die Maschine hält beim Öffnen der Schutzeinrichtung an. Es liegt keine Störungsmeldung vor, also wird kein Ersatzteil bestellt.
Der Konstrukteur sah den Austausch vor dem Ausfall vor. Der Betrieb tauscht erst nach dem Ausfall aus. Der erreichte PL wurde so eingetragen, als hätten beide Seiten dieselbe Vorgehensweise vereinbart.
Das haben sie nicht. War der regelmäßige Austausch eine bei der Bewertung der Funktion zugrunde gelegte Bedingung, darf er nicht ausschließlich in den Berechnungen verbleiben. Der Betreiber muss wissen, welches Element wann auszutauschen und was nach dem Austausch zu prüfen ist.
Die bloße Anweisung „regelmäßig kontrollieren“ vermittelt keine dieser Informationen. Sie ermöglicht jedoch, in den folgenden Jahren in den Protokollen zu vermerken, dass die Kontrolle durchgeführt wurde.
Fünf Exemplare. Vier Austauschvorgänge. Eine Maschine
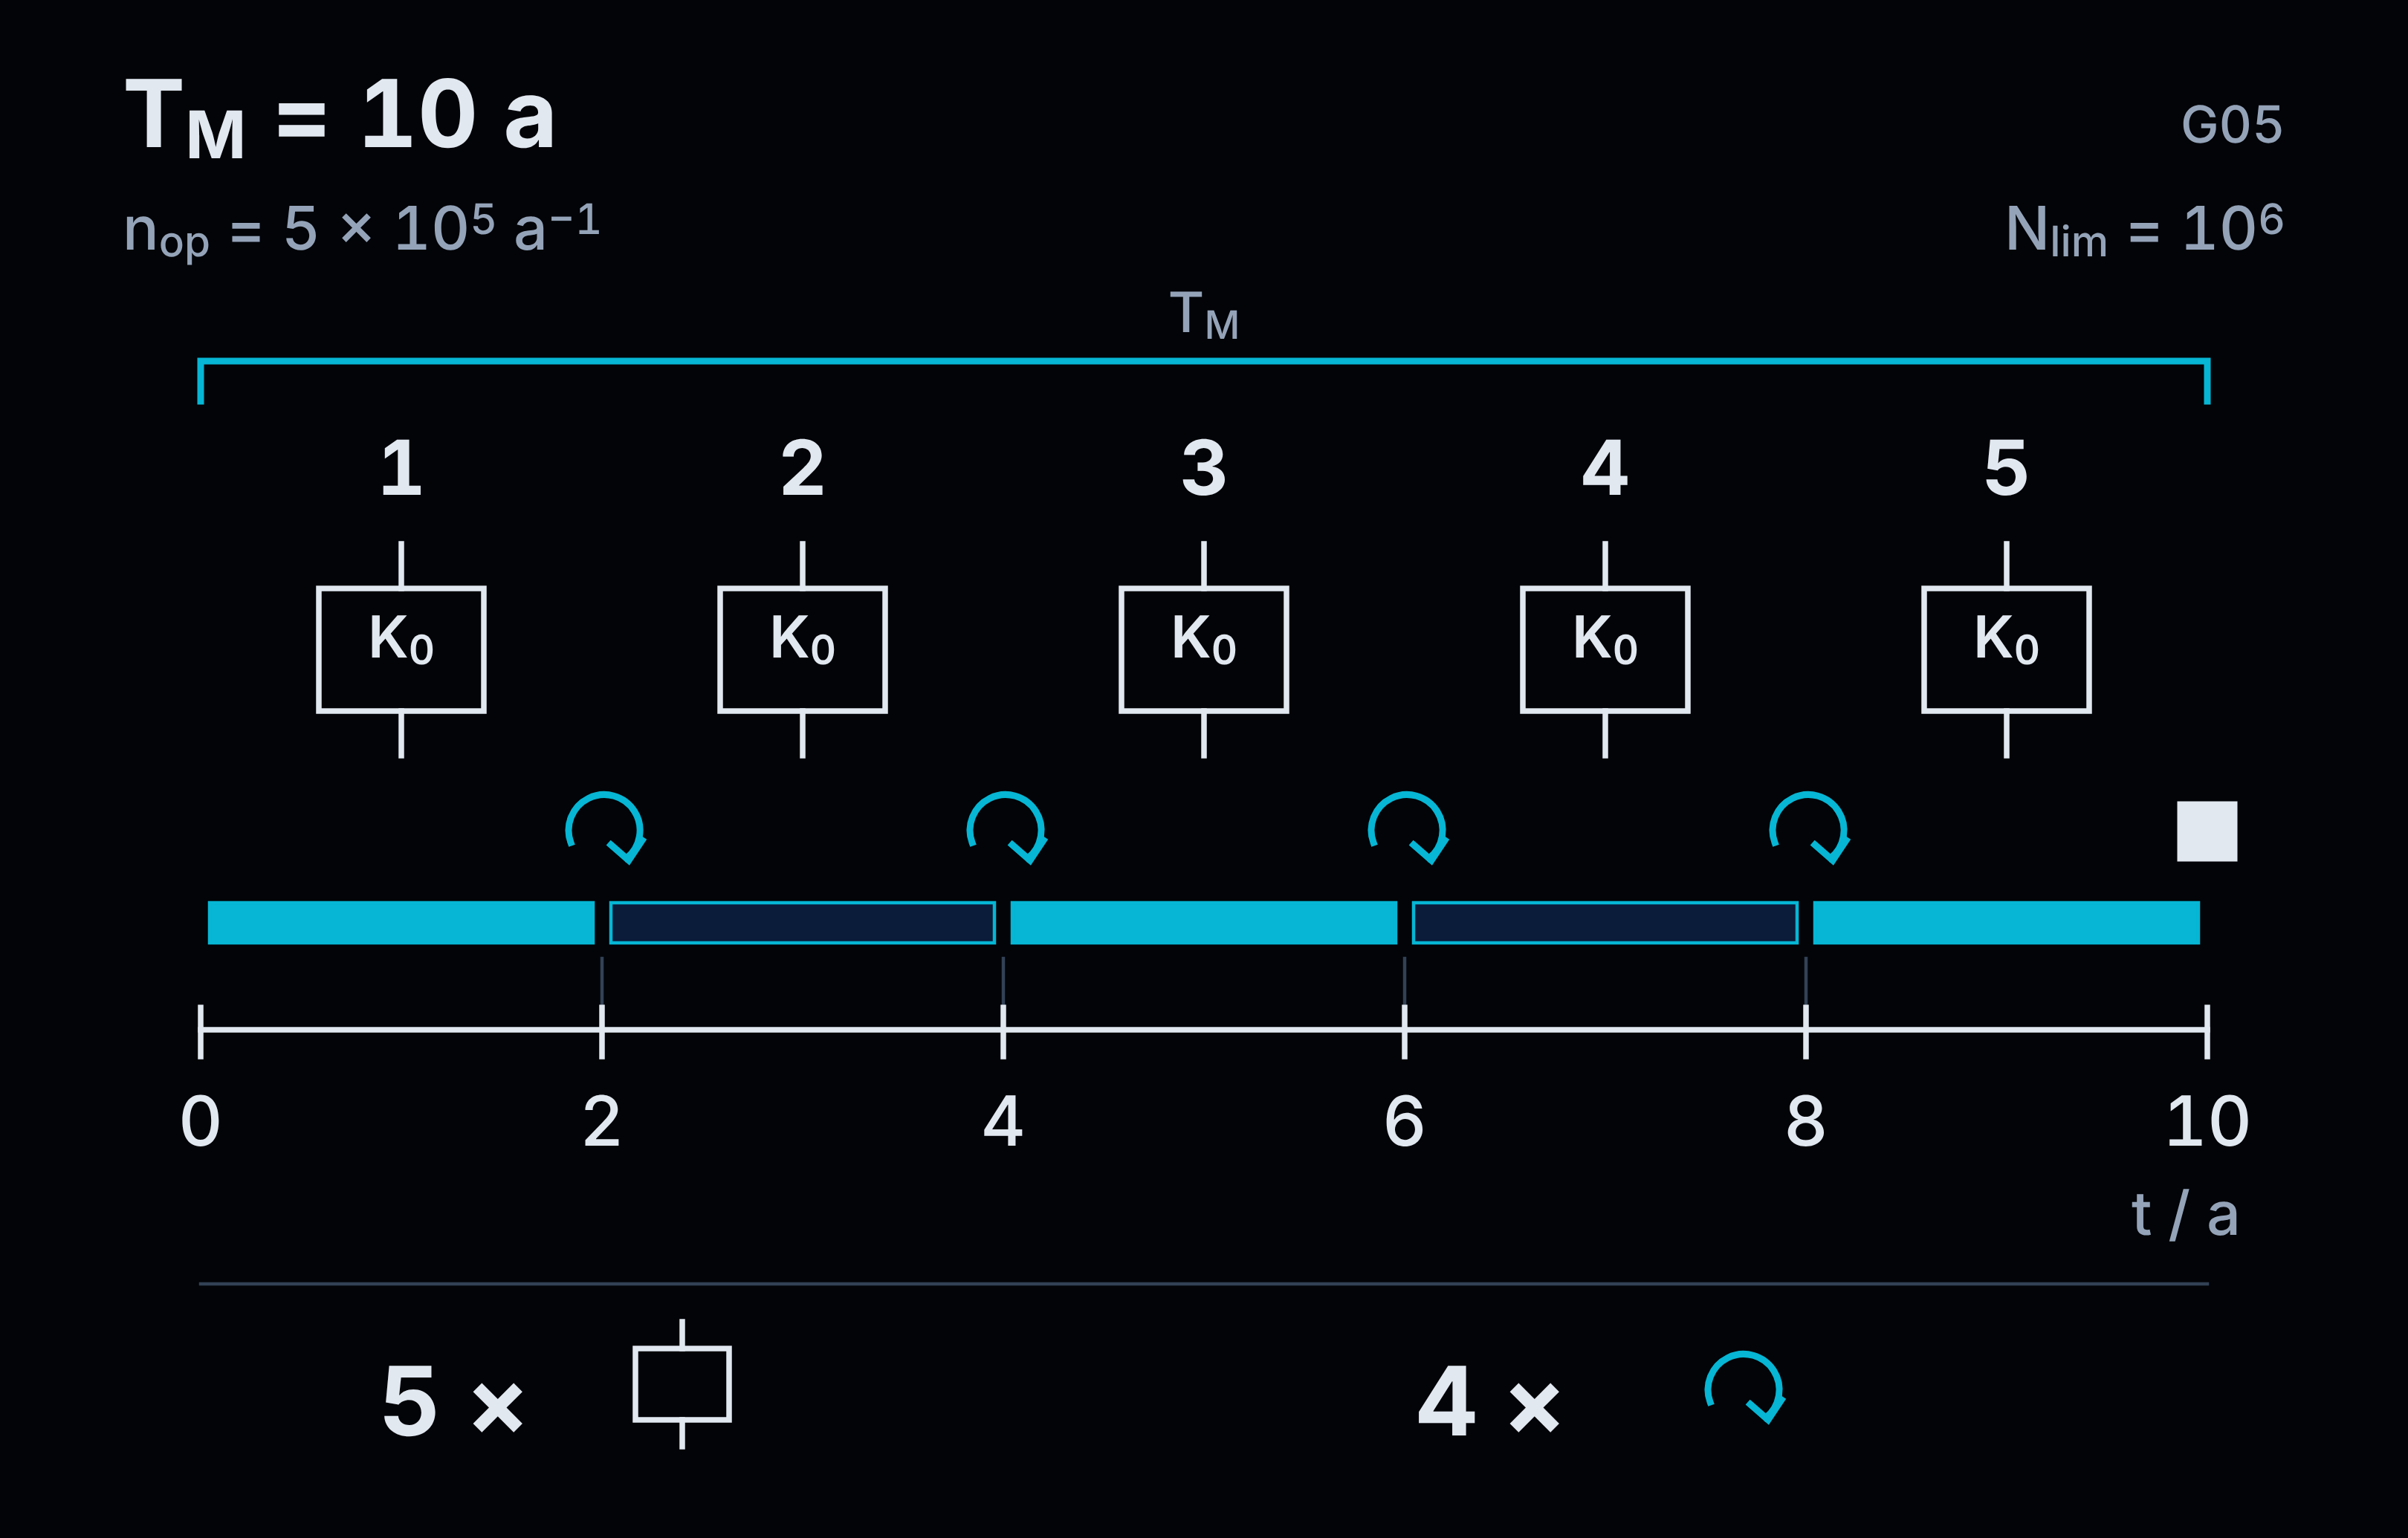
Nehmen wir ein Betriebsbeispiel: Die Maschine ist für eine Nutzungsdauer von zehn Jahren vorgesehen, und für das ausgewählte Relais wurde eine Grenze von einer Million Zyklen festgelegt. Bei 500 000 Zyklen pro Jahr bedeutet dies einen Austausch spätestens nach zwei Jahren, sofern keine andere Begrenzung einen früheren Austausch erfordert.
Mit diesem Zeitplan bestimmen wir nicht den PL. Wir planen die Instandhaltung, die erforderlich ist, um die Bedingungen einzuhalten, für die das System bewertet wurde.
Bei unveränderter Beanspruchungshäufigkeit und Austauschvorgängen am Ende der jeweiligen Zweijahreszeiträume sieht dies wie folgt aus:
| Nutzungsdauer der Maschine | Relaisexemplar | Maßnahme am Ende des Zeitraums |
|---|---|---|
| 0–2 Jahre | Erstes, beim Bau eingebautes Exemplar | Erster Austausch |
| 2–4 Jahre | Zweites | Zweiter Austausch |
| 4–6 Jahre | Drittes | Dritter Austausch |
| 6–8 Jahre | Viertes | Vierter Austausch |
| 8–10 Jahre | Fünftes | Ende der Maschinennutzung in diesem Szenario |
Fünf Exemplare und vier Austauschvorgänge innerhalb von zehn Jahren. Nicht fünf Austauschvorgänge – das fünfte Exemplar bleibt bis zum angenommenen Ende der Betriebsdauer im Einsatz.
Dies ist ein Zeitplan bis zur Grenzfrist. In der Praxis wird der Austausch so geplant, dass die Grenze nicht überschritten wird, anstatt erst nach ihrem Erreichen die Verfügbarkeit des Ersatzteils und den nächsten freien Stillstandstermin zu prüfen.
Die Lieferfrist für ein neues Relais verlängert nicht die zulässige Nutzungsdauer des alten. Selbst wenn sich der Lieferant vielmals entschuldigt.
Die zeitliche Begrenzung einer Maschine ist kein auf der ersten Seite eingetragenes Datum
Zehn Jahre Nutzung müssen mehr bedeuten als die erwartete Amortisationsdauer. Es müssen die Bedingungen festgelegt werden, unter denen die Maschine während dieses Zeitraums die erforderlichen Eigenschaften beibehalten soll.
Wie viele Schichten täglich? Wie viele Tage im Jahr? Wie viele Schaltspiele? Bei welcher Belastung? Welche Teile müssen ausgetauscht werden, bevor der für die gesamte Maschine vorgesehene Zeitraum abläuft?
„Eine Maschine für zehn Jahre“ und „alle Teile für zehn Jahre“ sind zwei unterschiedliche Zusagen. Die zweite ergibt sich nicht automatisch aus der ersten.
Die Konstruktionsdokumentation muss die Parameter und Annahmen enthalten, die das Ergebnis begründen. Die Benutzerinformation muss die daraus resultierenden Maßnahmen enthalten. Der Betrieb muss nicht jedes interne Arbeitsblatt des Konstrukteurs erhalten, um zu erfahren, wann ein Relais auszutauschen ist. Er muss jedoch eindeutige Informationen erhalten, die diesen Austausch ermöglichen.
In der Praxis sollte die Angabe zu einer konkreten Kennzeichnung im Schaltplan und zu einem konkreten Bauteil führen. Sie sollte den Grenzwert, die Methode zur Bestimmung des Austauschzeitpunkts, die Bedingungen für die sichere Ausführung der Arbeiten sowie die erforderliche Prüfung festlegen.
Ein Zyklenzähler und eine Warnmeldung über einen bevorstehenden Austausch können dabei helfen. Der Austauschplan kann auch zeitbasiert festgelegt werden, wenn die Nutzungsorganisation tatsächlich gewährleistet, dass der angenommene Grenzwert für die Anzahl der Schaltspiele eingehalten wird. Zunächst müssen diese Annahmen jedoch mitgeteilt werden.
Die Instandhaltung sollte nicht anhand des Herstellungsdatums des Geräts erraten müssen, welche Belastung der Konstrukteur drei Jahre zuvor in die Berechnungen eingesetzt hat.
Eine zusätzliche Produktionsschicht verkürzt die Frist. Morgen ist dabei nicht Tag null
Kehren wir zu dem Bauteil aus der vorherigen Berechnung zurück. Nach einem Jahr im Zweischichtbetrieb hat es 500 000 Zyklen ausgeführt. Die Hälfte der angenommenen Million.
Der Betrieb führt eine dritte Schicht ein. Bei unverändert 1000 Zyklen pro Schicht und 250 Arbeitstagen pro Jahr beträgt die neue Nutzungsintensität:
1000×3×250=750 000 Zyklen/Jahr.
Die verbleibenden 500 000 Zyklen werden nach etwa acht Monaten eines solchen Betriebs aufgebraucht sein. Bei angenommener gleichmäßiger Nutzung wird der Grenzwert somit etwa im zwanzigsten Monat nach Inbetriebnahme erreicht und nicht erst nach zwei Jahren.
Bei einem neuen Exemplar entspräche eine Million Zyklen nun etwa sechzehn Monaten. Im Schaltschrank wurde jedoch kein neues Exemplar installiert. Das vorhandene hat bereits eine halbe Million Schaltspiele ausgeführt.
Eine Änderung des Produktionsplans setzt den Verschleiß der Geräte nicht zurück. Allenfalls setzt ihn die Tabelle zurück, wenn jemand bei dieser Gelegenheit von vorn zu zählen begonnen hat.
Dabei muss nicht nur der Austauschzeitpunkt erneut betrachtet werden. Bei dem Bauteil aus dem vorherigen B10D-Beispiel verändert die Erhöhung der Anzahl der Schaltspiele von 500 000 auf 750 000 pro Jahr die berechnete MTTFD von 20 auf etwa 13,3 Jahre. Dies ist ein neuer Eingangswert für die Bewertung des Teilsystems.
Das bedeutet nicht automatisch eine Herabstufung des PL um einen Buchstaben. Es bedeutet, dass geprüft werden muss, ob das frühere Ergebnis bei der geänderten Nutzungsintensität weiterhin begründet ist.
Ein früherer Austausch löst das Problem der Grenzwertüberschreitung. Er ersetzt nicht die Prüfung der übrigen Auswirkungen der erhöhten Anzahl von Schaltspielen.
„Wir haben es geprüft. Es funktioniert noch“ verlängert nicht die angenommene Lebensdauer
Eine Funktionsprüfung und der Austausch nach einer bestimmten Zeit oder Anzahl von Zyklen dienen unterschiedlichen Zwecken.
Eine bestandene Prüfung bestätigt die Funktion im geprüften Umfang. Sie stellt bei einem verschlissenen Bauteil nicht die Eigenschaften eines neuen Exemplars wieder her und bildet für sich allein keine Grundlage für eine Verlängerung der in der Bewertung angenommenen Begrenzung.
Das Relais hat noch einen weiteren Schaltvorgang ausgeführt. Ihm dafür weitere zwei Jahre gutzuschreiben, wäre eine außergewöhnlich großzügige Auslegung des Prüfergebnisses.
Es geht nicht um die Behauptung, dass das Gerät unmittelbar nach Überschreitung der Frist ausfällt. Es geht auch nicht um eine automatische Umstufung von PL e auf PL d. Es geht darum, dass der weitere Betrieb nicht mehr unverändert mit einem Ergebnis begründet werden kann, das auf einer nicht eingehaltenen Bedingung beruht.
Wurde der Austausch versäumt, müssen die erforderlichen Bedingungen wiederhergestellt und das System entsprechend geprüft werden. Die Dokumentation einer weiteren bestandenen Inspektion beseitigt die überfällige Maßnahme nicht.
Das Ersatzgerät passt in den Sockel. Aber auch zu den Berechnungen?
Beim nächsten Austausch wird ein anderes Modell verwendet. Es passt mechanisch, hat die richtige Versorgungsspannung und dieselbe Anzahl von Ausgängen. Die Maschine lässt sich in Betrieb nehmen.
Damit ist die Gleichwertigkeit für die Sicherheitsfunktion noch nicht bestätigt.
Relevant sein können die Zuverlässigkeitskennwerte, die Reaktionszeit, die Art der Überwachung, die zulässige Belastung und die Betriebsbedingungen. Das Ersatzteil muss dieselben Sicherheitsanforderungen erfüllen, die für die jeweilige Anwendung relevant sind – es darf nicht nur hinsichtlich seiner Abmessungen übereinstimmen.
Der Sockel hat den Abstand der Anschlüsse geprüft. Der Rest der Bewertung bleibt weiterhin Aufgabe des Menschen.
Nach einer Reparatur oder Änderung des Systems ist eine angemessene erneute Validierung einschließlich einer Funktionsprüfung erforderlich. Ihr Umfang hängt von den Änderungen ab. Beim Austausch gegen ein identisches Bauteil muss die Maschine nicht wie ein völlig neues Projekt behandelt werden. Dennoch muss geprüft werden, ob die richtigen Verbindungen und die ordnungsgemäße Funktion wiederhergestellt wurden.
Ein neues Relais setzt auch die Nutzungshistorie der übrigen Teile nicht zurück. Schütze, Sensoren und Ventile haben eigene Begrenzungen. Der Austausch eines einzelnen Geräts startet die Nutzungsdauer des gesamten Systems nicht neu.
Die Instandhaltung muss konstruktiv vorgesehen und nicht nur empfohlen werden
Wenn ein Bauteil regelmäßig ausgetauscht werden muss, muss dieser Austausch auch durchführbar sein. Zugänglichkeit, Teilekennzeichnung, Platz für Werkzeuge und die Möglichkeit zur Prüfung nach Abschluss der Arbeiten gehören ebenso zur Konstruktion wie Anschlüsse und Leitungen.
Die Angabe „alle zwei Jahre austauschen“ hilft wenig, wenn die Kennzeichnung des Geräts nicht sichtbar ist, sein Ausbau das Trennen benachbarter Stromkreise erfordert und die Dokumentation keine zweifelsfreie Wiederherstellung der Verbindungen ermöglicht.
Das rechtfertigt keinen Aufschub des Austauschs. Es zeigt, dass der Konstrukteur zwar die erforderliche Maßnahme festgelegt, aber nicht die Bedingungen für ihre Durchführung geschaffen hat.
Die Vollständigkeit der Betriebsanleitung und der Angaben zu Austauschvorgängen wird im Rahmen der Validierung überprüft. Ein fehlender Austauschzeitpunkt ist daher nach abgeschlossener Bewertung kein geringfügiges redaktionelles Versäumnis. Er kann eine fehlende Voraussetzung für die Aufrechterhaltung ihres Ergebnisses sein.
Wenn der PL-Nachweis vier Austauschvorgänge vorsieht, die Betriebsanleitung jedoch keinen einzigen, wurden dem Benutzer andere Betriebsbedingungen vorgegeben als diejenigen, für die die Sicherheit nachgewiesen wurde.
8. PL berechnet. Jetzt muss noch die Maschine geprüft werden
Bei der Abnahme wurde die Schutzeinrichtung geöffnet. Auf dem Bedienfeld erschien die Meldung, dass STO aktiv sei. Der Antrieb erzeugte kein Drehmoment mehr, der Mechanismus kam nach einer Weile zum Stillstand. Im Prüfprotokoll wurde vermerkt: „Die Sicherheitsfunktion funktioniert.“
„Nach einer Weile“ ist eine sehr praktische Zeiteinheit. Fast jeder Nachlauf passt hinein.
Das Berechnungsergebnis entspricht der Anforderung und die Ausrüstung reagiert, dennoch muss weiterhin festgestellt werden, ob die realisierte Reaktion den Menschen tatsächlich schützt. Wurde die richtige Bewegung gestoppt? Geschah dies schnell genug? Wurde nach dem Anhalten der erforderliche Zustand aufrechterhalten? Und wurde dies unter den Bedingungen geprüft, unter denen die Maschine verwendet wird?
Genau deshalb ersetzt der Nachweis PL ≥ PLr nicht die Validierung der gesamten Realisierung der Funktion. Es genügt nicht, die Zuverlässigkeit bei der Ausführung einer unvollständig definierten Aufgabe korrekt zu berechnen.
STO funktioniert. Die Bewegung ist noch nicht zum Stillstand gekommen
STO — sicher abgeschaltetes Drehmoment — ist kein universeller Befehl „Mach die Maschine sicher“. STO verhindert die Erzeugung von Drehmoment durch den Motor. Für sich allein bewirkt es weder ein kontrolliertes Abbremsen noch bestätigt es den Stillstand oder gewährleistet eine elektrische Trennung.
Betrachten wir eine Arbeitsstation mit Drehtisch. Nach dem Auslösen von STO treibt der Motor den Tisch nicht mehr an, die gespeicherte Bewegungsenergie verschwindet jedoch nicht. Der Tisch kommt erst nach dem Nachlauf zum Stillstand. Wenn ein Mensch während dieser Zeit die gefährliche Bewegung erreichen kann, löst die korrekte Realisierung von STO allein die Schutzaufgabe nicht.
Der Frequenzumrichter hat seine Funktion ausgeführt. Der Konstrukteur hat ihr noch einige weitere zugeschrieben, die er nicht bestellt hatte.
Auch das Anhalten eines horizontalen Antriebs stellt andere Anforderungen als das Halten einer belasteten vertikalen Achse. Wenn sich die Last unter dem Einfluss der Schwerkraft bewegen kann, muss ihr sicheres Halten gewährleistet werden. Das Abschalten des Motordrehmoments wird nicht allein deshalb zu einer Maßnahme zum Halten der Last, weil es mit einem hohen PL realisiert wurde.
Dies ist kein Argument gegen STO. In einem entsprechend ausgelegten System kann STO die erforderliche Teilfunktion ordnungsgemäß realisieren. Zunächst muss jedoch festgestellt werden, ob nur die Erzeugung von Drehmoment verhindert werden muss, ob ein kontrolliertes Anhalten oder das Halten der Last erforderlich ist oder ob mehrere Maßnahmen miteinander kombiniert werden müssen.
Der Preis einer verfügbaren Antriebsfunktion bestimmt nicht die auszuführende Aufgabe.
Gefordert war eine halbe Sekunde. Die Maschine benötigt mehr als eine Sekunde
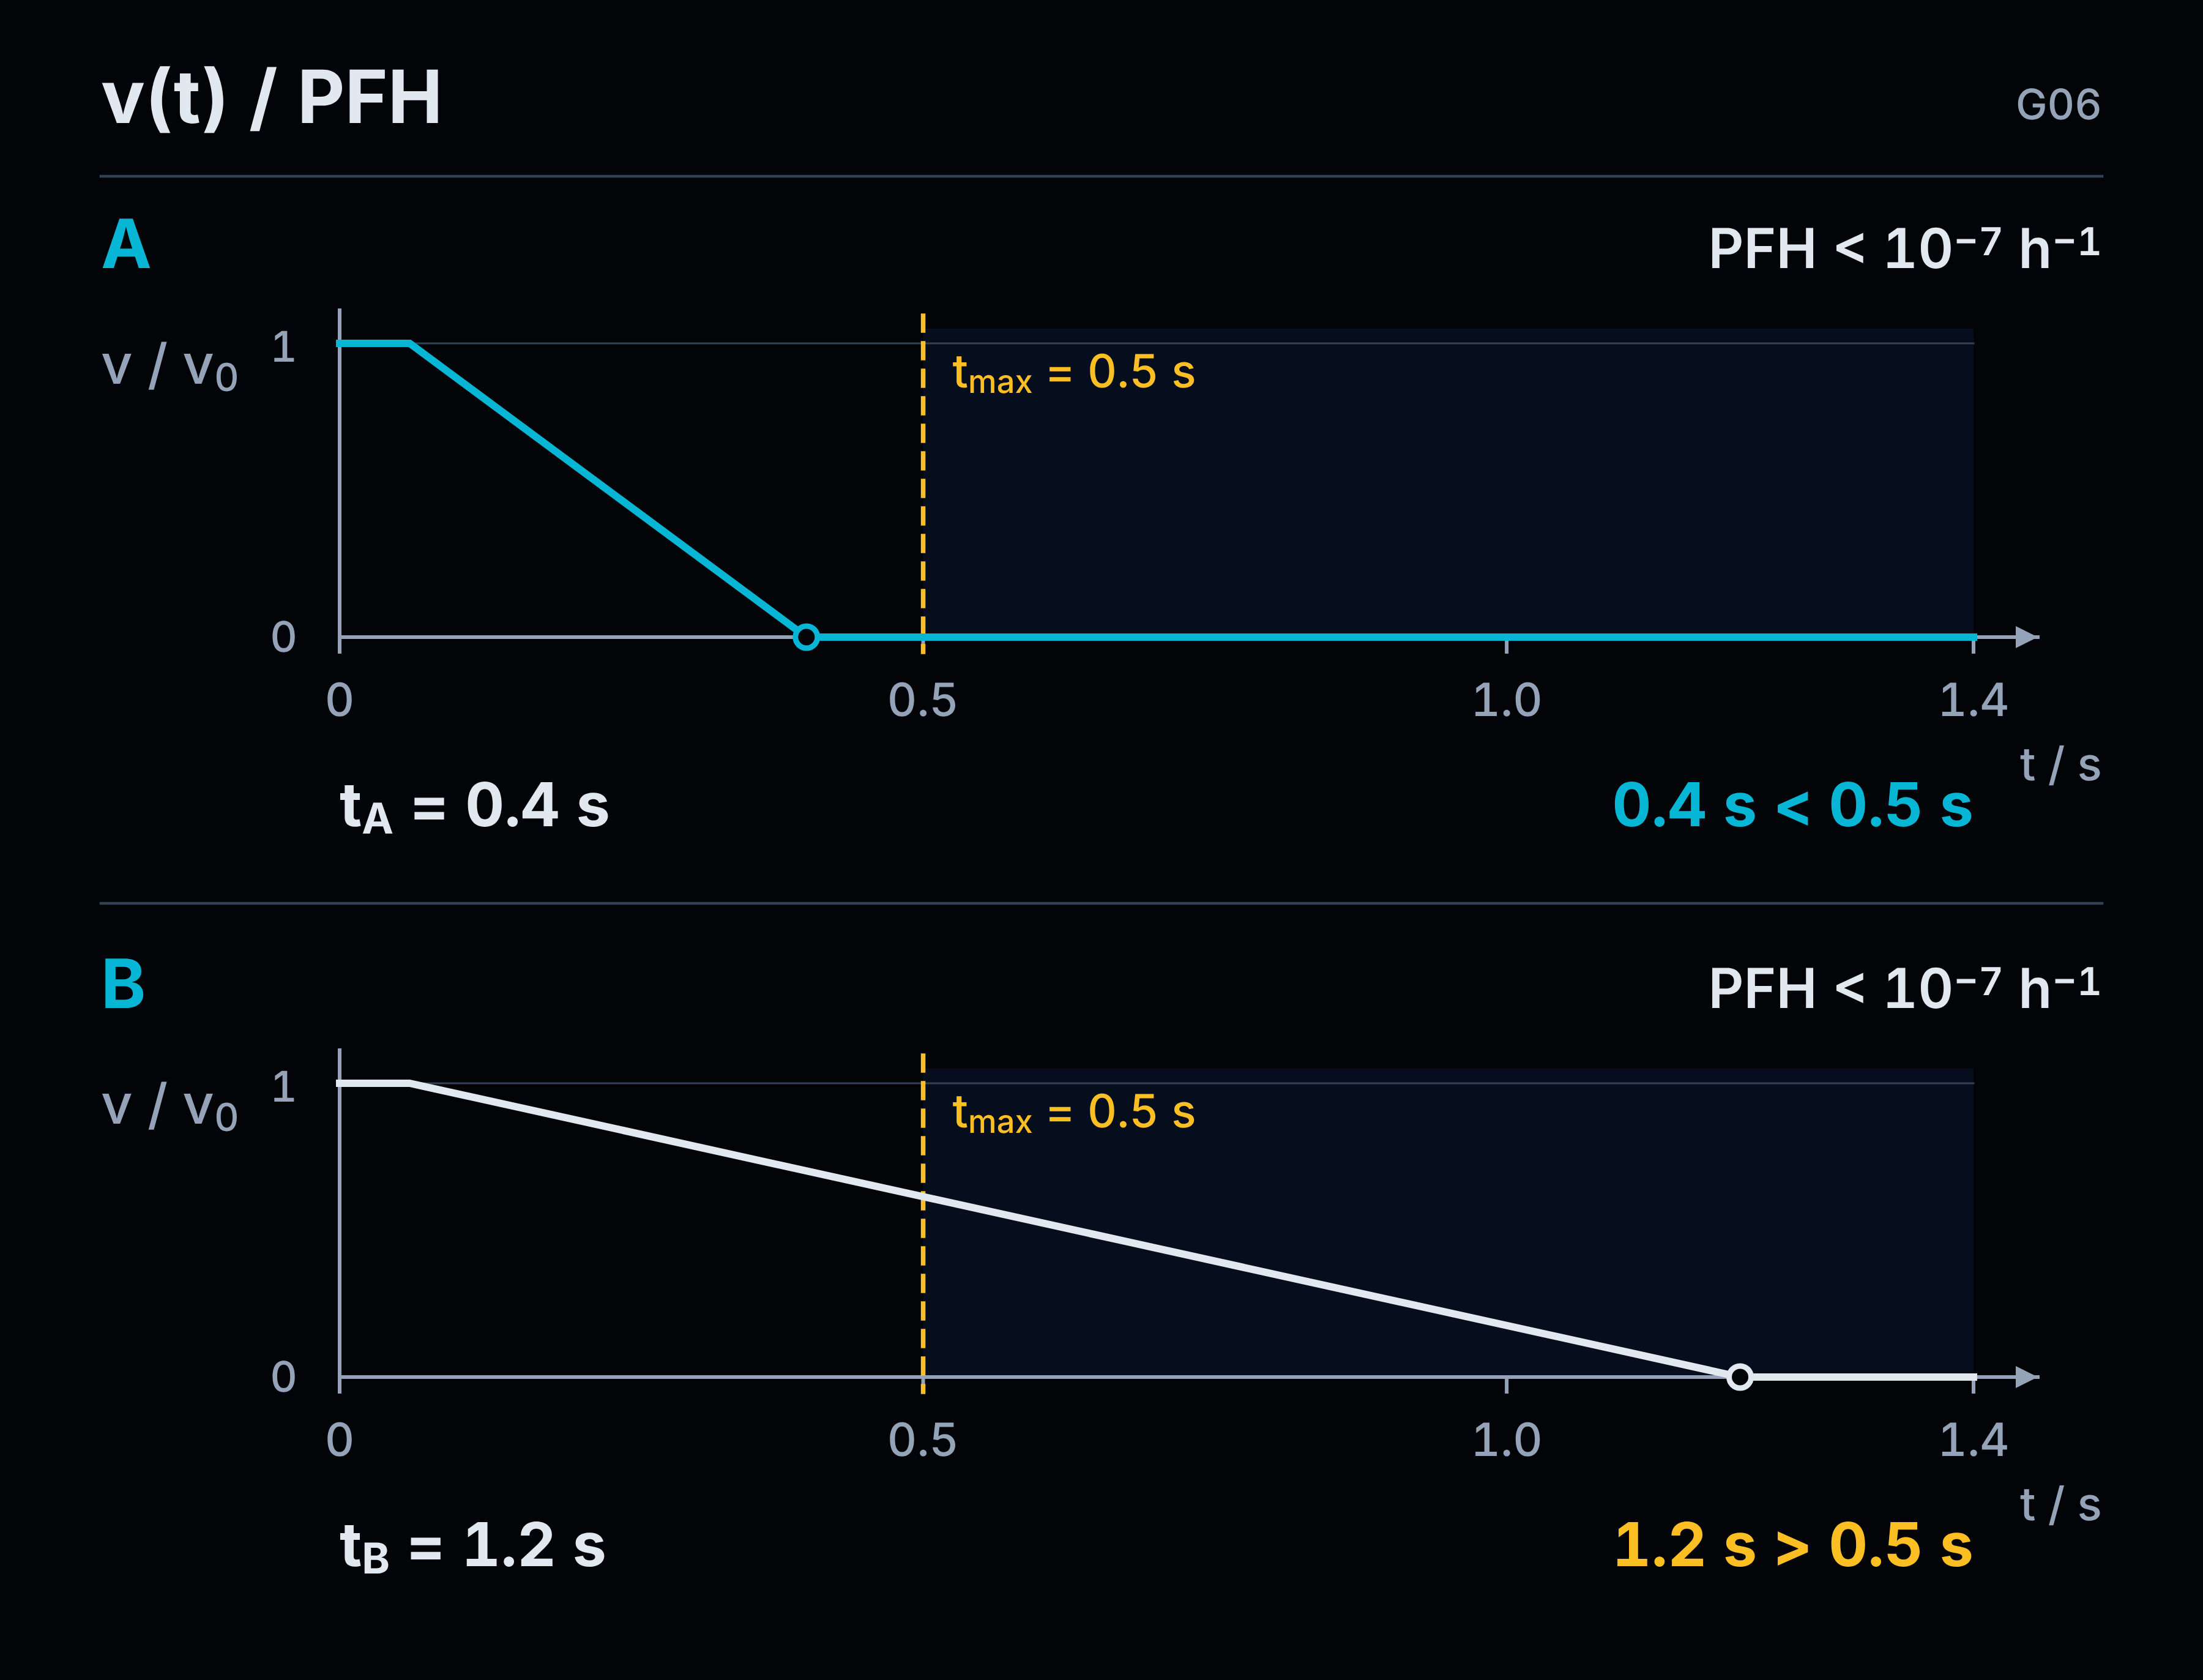
Nehmen wir für unser Modell an, dass zum Schutz eines bestimmten Zugangs eine maximale Zeit von 0,5 s vom Auslösen der Funktion bis zum Stillstand der gefährlichen Bewegung festgelegt wurde. Dies ist eine Annahme unseres Beispiels, die sich aus dem gewählten Schutzkonzept ergibt — kein universeller Grenzwert für Maschinen.
Bei der Prüfung erhalten wir 1,2 s.
Das System kann sehr gute Zuverlässigkeitskennwerte aufweisen. Es kann das Signal jedes Mal korrekt empfangen und den vorgesehenen Schaltvorgang ausführen. Dennoch erfüllt es die festgelegte Zeitanforderung nicht.
Die Maschine führt zuverlässig eine unzureichende Maßnahme aus. Ein besserer PFH-Wert verkürzt ihren Nachlauf nicht.
Die Realisierung des Anhaltens oder das Schutzkonzept für den Zugang muss geändert und die Lösung erneut geprüft werden. Es genügt nicht, nur die Reaktionszeit des Relais zu messen, wenn sich die Anforderung auf den Stillstand des gesamten Mechanismus bezieht.
In der zweiten Variante beträgt die Zeit 0,4 s. Die Zeitanforderung ist erfüllt, aber diese Messung allein bestätigt noch nicht den PL. Ebenso wenig, wie das PFH-Ergebnis in der ersten Variante die Zeit bestätigt hat.
Dies sind zwei Anforderungen. Keine davon erfüllt nebenbei auch die andere.
Auch ein Schütz ersetzt nicht die Festlegung der Aufgabe
STO und das Öffnen eines Schützes sind keine identischen Maßnahmen. Im zweiten Fall unterbrechen die Kontakte physisch einen bestimmten Stromkreis. Es muss jedoch bekannt sein, welchen Stromkreis und welche Energiequelle wir abschalten.
Daraus folgt nicht, dass ein zusätzliches Schütz automatisch ein schnelleres Anhalten oder das sichere Halten einer Achse gewährleistet. Ebenso wenig folgt daraus, dass jedes über einen Steuerstromkreis abgeschaltete Schütz eine für die Durchführung elektrischer Arbeiten geeignete elektrische Trennung gewährleistet.
Wenn die Aufgabe Arbeiten im spannungsfreien Zustand und die Trennung der Ausrüstung erfordert, sind geeignete Mittel zum Freischalten und zum Sichern gegen Wiedereinschalten erforderlich. Die Meldung „STO aktiv“ allein bestätigt einen solchen Zustand nicht. Auch der Befehl zum Abschalten des Schützes allein ist keine solche Bestätigung.
Kein Drehmoment, keine Bewegung und ein elektrisch getrennter Stromkreis sind nicht drei Bezeichnungen für denselben Zustand.
Bei der Beurteilung des Verhaltens unter Fehlerbedingungen stützen wir uns auf den Bewertungsumfang des Teilsystems und seine Anwendungsbedingungen. Wir schreiben STO keine Widerstandsfähigkeit gegen jeden beliebigen Fehler zu, nehmen aber auch nicht an, dass jeder Kurzschluss im Frequenzumrichter eine gefährliche Bewegung verursachen muss. Eine solche Schlussfolgerung lässt sich nicht allein aus der fehlenden elektrischen Trennung ableiten.
Für die Wahl der Lösung sind die Aufgaben und Betriebsabläufe der Maschine, die betrachteten Gefährdungen sowie die erforderliche Reaktion maßgeblich. Erst unter den Lösungen, die diese Bedingungen erfüllen, vergleichen wir Kosten, Lebensdauer und Bedienkomfort.
Die Einsparung von Schützen kann ein gutes Projektergebnis sein. Sie darf jedoch nicht die Sicherheitsspezifikation des Projekts bestimmen.
Die Validierung ist kein weiterer Ausdruck der Berechnungen
Die Validierung umfasst Analysen und Prüfungen. Dabei prüfen wir sowohl die funktionalen Anforderungen als auch die Grundlagen des erreichten PL: die angenommenen Daten, die Architektur, die Diagnose, das Verhalten bei Fehlern und die Anwendungsbedingungen.
Wir beginnen mit dieser Arbeit nicht erst, wenn die Maschine auf den Transport wartet. Bereits die Spezifikation muss auf Vollständigkeit und Übereinstimmung mit der vorgesehenen Verwendung geprüft werden. Steht darin lediglich „STO auslösen“, kann dieses Signal mustergültig bestätigt werden, ohne damit die Frage zu beantworten, ob die Gefährdung beherrscht wurde.
Ein fehlendes Kriterium in der Spezifikation erleichtert nicht die Erfüllung der Anforderung. Es erleichtert, zu übersehen, dass sie nicht erfüllt wurde.
Die Prüfungen müssen mit dem verknüpft werden, was nachgewiesen werden soll. Sie umfassen die relevanten Betriebsarten, Signalfolgen, Bedingungen für den Wiederanlauf und vorhersehbare Ausnahmesituationen. Für die Kategorien 2, 3 und 4 sind außerdem geeignete Prüfungen mit Fehlereinbringung vorgesehen, mit denen sich die Diagnosefunktion und die erforderliche Reaktion überprüfen lassen.
Solche Prüfungen werden unter kontrollierten Bedingungen geplant und durchgeführt. Sie lassen sich weder durch das willkürliche Abklemmen einer einzelnen Leitung während der Inbetriebnahme noch durch die allgemeine Versicherung ersetzen, man habe „die Ausfälle geprüft“.
Vorhandene Validierungsergebnisse von Teilsystemen können verwendet werden. Das gesamte Innenleben jedes zugekauften Geräts muss nicht erneut untersucht werden. Ihre Verbindungen, Schnittstellen und ihre Funktion in der konkreten Maschine müssen jedoch weiterhin geprüft werden.
Außerdem muss bestätigt werden, dass die geprüfte Ausführung der Dokumentation entspricht: eingesetzte Betriebsmittel, Softwareversion, Konfiguration und relevante Einstellungen. Nach einer Änderung der Software oder der Lösung muss der entsprechende Umfang der Validierung wiederholt werden.
Ein Bericht aktualisiert sich nicht durch das Aufspielen neuer Software. Auch dann nicht, wenn die Datei weiterhin „final“ heißt.
Eine Funktion. Überprüfbare Antworten
Statt eines weiteren zusammenfassenden „Safety – OK“ sollte man für jede Funktion die folgenden Fragen beantworten können:
| Frage | Wo sollte die Antwort zu finden sein? |
|---|---|
| Wovor schützen wir und bei welcher Tätigkeit? | In der Risikobeurteilung, den Grenzen der Maschine und der Beschreibung der vorgesehenen Verwendung. |
| Was löst die Funktion aus und welchen Zustand muss sie gewährleisten? | In der Spezifikation: Reaktion, Zeit, Betriebsarten sowie Bedingungen für die Aufrechterhaltung des Zustands und den Wiederanlauf. |
| Welches PLr ist erforderlich und welches PL wurde erreicht? | In der Begründung der Anforderung und der Bewertung der konkreten Realisierung – mit den Grenzen der Teilsysteme, der Methode, den Daten und den Annahmen. |
| Erfüllt die ausgeführte Maschine diese Anforderungen? | In den Ergebnissen der Analysen und Prüfungen, die den einzelnen Anforderungen zugeordnet sind, einschließlich der Ergebnisse zu den betrachteten Fehlern. |
| Auf welche Ausführung beziehen sich die Ergebnisse? | In der Identifikation der Betriebsmittel, der Software, der Konfiguration und der Dokumentation, die Gegenstand der Prüfung waren. |
| Was muss während des Betriebs aufrechterhalten werden? | In den festgelegten Einschränkungen sowie den dem Benutzer übermittelten Vorgaben für Prüfung, Bedienung und Austausch von Teilen. |
Es geht nicht darum, sechs neue Formulare zu erstellen. Es geht darum, die Antworten auffinden und prüfen zu können, ob sie sich alle auf dieselbe Funktion und dieselbe Maschine beziehen.
Die Konstruktionsdokumentation muss dem Benutzer nicht vollständig übergeben werden. Dies darf jedoch nicht als Vorwand dienen, um Informationen, die für den ordnungsgemäßen Betrieb erforderlich sind, beim Konstrukteur zurückzuhalten.
Die Grenze zwischen interner Dokumentation und Betriebsanleitung darf den Benutzer nicht von den Bedingungen abschneiden, die er erfüllen muss.
Das Ergebnis muss sich auf die Maschine beziehen, die dem Benutzer übergeben wurde. Nicht auf die beste Version des Schaltplans, die günstigste Einstellung oder die Software vor der letzten Korrektur.
Ein Relais übernimmt nicht die Arbeit des Konstrukteurs
Das Gespräch aus der Schulung war ein guter Ausgangspunkt für diesen Artikel, weil es einen Fehler zeigte, der leicht in gutem Glauben begangen werden kann. Man wählt hochwertige Betriebsmittel aus, prüft ihre Kennwerte und nimmt an, dass das Ergebnis für die gesamte Funktion genauso gut sein wird.
Das ist nicht immer der Fall.
Dieses Problem lässt sich weder dadurch lösen, dass überall die teuersten Geräte gekauft werden, noch dadurch, dass wiederholt wird, alles hänge von der Risikobeurteilung ab. Der konkrete Zusammenhang zwischen der Gefährdung, der Anforderung, dem ausgeführten System und dem Ergebnis seiner Prüfung muss nachvollziehbar dargestellt werden können.
Ist die Summe der PFH zu groß, ändern wir die Lösung. Ist die angenommene Diagnose nicht vorhanden, muss sie umgesetzt oder das System erneut bewertet werden. Setzt das Ergebnis regelmäßige Austauschintervalle voraus, muss der Benutzer die entsprechenden Informationen erhalten. Funktioniert STO, der Mensch kann aber weiterhin mit einer gefährlichen Bewegung in Berührung kommen, wurde die Schutzaufgabe nicht erfüllt.
Die Kenntnis von ISO 13849-1 besteht nicht darin, Abkürzungen sicher zu verwenden. Sie besteht darin, Entscheidungen zur eigenen Maschine begründen zu können.
PL e an einem Gerät ist eine Angabe seines Herstellers. Das PL e einer Funktion muss dagegen durch die eigene Arbeit begründet werden.
Quellen und Anmerkungen
[1] Anwendungsbereich und Ausgabe der Norm. Diese Ausarbeitung bezieht sich auf PN-EN ISO 13849-1:2023-09, die EN ISO 13849-1:2023 und ISO 13849-1:2023 übernimmt. Offizielle Publikationsdaten: ISO 13849-1:2023 — Sicherheit von Maschinen — Sicherheitsbezogene Teile von Steuerungen — Teil 1: Allgemeine Gestaltungsleitsätze. Die Katalogseite identifiziert die Ausgabe und den Anwendungsbereich; sie ersetzt nicht den vollständigen Text der Norm. Die Abschnittsnummern in den folgenden Anmerkungen beziehen sich auf diese Ausgabe, sofern nicht ausdrücklich ein anderes Dokument angegeben ist.
[2] PFH und Verbindung von Teilsystemen – Einleitung und Teil 1. PN-EN ISO 13849-1:2023-09, Abschnitt 3.1.58, Tabelle 2, Abschnitte 6.2.1–6.2.2 und Kapitel 8: Bedeutung der PFH, PL-Bereiche, Addition bekannter PFH bei der Reihenschaltung zuvor bewerteter Teilsysteme, Begrenzung des Ergebnisses durch das niedrigste PL eines Teilsystems sowie Vergleich des PL mit dem PLr. In dieser Ausgabe gibt Tabelle 2 für PL e eine PFH < 10−7 h−1 ohne die Untergrenze 10−8 an. Die Werte 3, 4, 5 sowie 2, 3, 4 × 10⁻⁸ h−1 sind Modellwerte; die übrigen Anforderungen wurden bei diesen Berechnungen als erfüllt angenommen.
[3] Funktionsgrenzen, Kategorie und PL — Teil 2. PN-EN ISO 13849-1:2023-09, Abschnitte 5.2.1.3, 5.5, 6.1.1, 6.1.3.2.5–6.1.3.2.6 und 6.2: Spezifikation der Funktion, Gliederung in Teilsysteme, Anforderungen der Kategorien 3 und 4 sowie Umfang der PL-Bewertung. Das Beispiel mit drei Ergebnissen für Kategorie 3 wurde Tabelle K.1 entnommen, Spalte DCavg = mittel, berechnet für 90%, Zeilen MTTFD = 10, 30 und 100 Jahre je Kanal: entsprechend 1,36 × 10⁻⁶, 2,65 × 10⁻⁷ und 4,29 × 10⁻⁸ h−1. Abbildung G02 unterscheidet den Leistungskreis vom Zuverlässigkeitsmodell; sie ordnet der dargestellten Schaltung weder eine Kategorie noch einen PL zu.
[4] Ermittlung des PLr — Teil 3. PN-EN ISO 13849-1:2023-09, Abschnitte 5.3–5.4 sowie informativer Anhang A: Abbildung A.1, Abschnitte A.2, A.3.1–A.3.3 und Tabellen A.1–A.2. Die Grundlage umfasst die Schwere der Verletzung, Häufigkeit und Dauer der Exposition, die tatsächliche Möglichkeit zur Vermeidung oder Begrenzung des Schadens, die Regel, dass eine einzige Bewertung mit C zu P2 führt, sowie Angaben zu 15 Minuten und 1/20 der Betriebszeit. A.2 sieht bei geringer Wahrscheinlichkeit eines Gefährdungsereignisses eine begründete und dokumentierte Herabstufung des Ergebnisses um eine Stufe vor; das Verfahren ist nicht das einzig zulässige, und die einschlägige Typ-C-Norm kann den PLr anders festlegen. Die Anforderungen werden vor der Auswahl der Lösung festgelegt; die Reihenfolge der Beispiele im Artikel entspricht der Reihenfolge der Erläuterung.
[5] Auswahl des Berechnungsverfahrens — Teil 4. PN-EN ISO 13849-1:2023-09, Abschnitte 6.1.3.2.1, 6.1.8–6.1.9 und 6.2.1–6.2.3, Abbildung 12 sowie Tabelle 9. Das vereinfachte Verfahren setzt die Gleichwertigkeit des Teilsystems mit der entsprechenden Architektur und die Erfüllung der Modellannahmen voraus. Bei abweichender Architektur ist eine detaillierte Berechnung erforderlich. Tabelle 9 betrifft die Verknüpfung von Teilsystemen, wenn nicht alle PFH bekannt sind; die Summation gilt für Fälle, in denen alle PFH bekannt sind. Das Beispiel der Abweichung zwischen dem tabellarischen Ergebnis und der Summe konkreter Daten veranschaulicht die unterschiedlichen Anwendungsbereiche dieser Verfahren und nicht die Möglichkeit, willkürlich den günstigeren Buchstaben auszuwählen. Das Verfahren nach 6.1.9 bei fehlender MTTFD hat einen begrenzten Anwendungsbereich und eigene Bedingungen.
[6] Diagnose und CCF — Teil 5. PN-EN ISO 13849-1:2023-09, Abschnitte 5.2.1.3, 6.1.5–6.1.7, informativer Anhang E (Tabelle E.1 und Abschnitt E.2) sowie Anhang F (Abschnitte F.1–F.3, insbesondere F.3.5, und Tabelle F.1). DC bezieht sich auf das geprüfte Bauteil; DCavg berücksichtigt den Beitrag der Bauteile zur Rate gefahrbringender Ausfälle. Beim Verfahren nach Anhang F beträgt das erforderliche Ergebnis mindestens 65 Punkte; eine nur teilweise Umsetzung einer bestimmten Maßnahme ergibt für diese Position null Punkte. Der Schulungspunkt betrifft die Qualifizierung der Konstrukteure hinsichtlich der Ursachen und Auswirkungen von CCF. Die Szenen mit dem Bestätigen der eigenen Anweisung, dem Auslassen der Reaktion und einer Anwesenheitsliste der Bediener dienen als Interpretationsbeispiele.
[7] Zyklen, B10D, MTTFD und T10D — Teil 6. PN-EN ISO 13849-1:2023-09, Abschnitt 5.2.1.3 Buchst. j), 5.5, 6.1.4 sowie C.4.1–C.4.3. Formeln C.1–C.3 und C.7: MTTFD = B10D / (0,1 × nop) sowie T10D = B10D / nop. Bei angenommenen 500 000 Zyklen/Jahr und B10D = 1 000 000 Zyklen ergeben sich 20 Jahre und 2 Jahre. Maßgeblich ist der Betrieb des konkreten Bauteils in seiner Anwendung und nicht lediglich die Anzahl der Betätigungen eines einzelnen auslösenden Geräts. Diese Ergebnisse bestimmen für sich genommen weder den PL des Teilsystems noch den der Funktion.
[8] Begrenzungen und Instandhaltung — Teil 7. PN-EN ISO 13849-1:2023-09, Abschnitte C.4.2–C.4.3, 10.9, Kapitel 11 sowie Kapitel 12–13: Begrenzung der Verwendungsdauer des Bauteils, Übermittlung der Austauschbedingungen, Validierung der Vollständigkeit der Betriebsanleitung, Zugänglichkeit für Instandhaltungsarbeiten und erneute Validierung nach einer Reparatur oder Änderung. Der Zeitplan mit fünf Einheiten und vier Austauschvorgängen bezieht sich auf den angenommenen zehnjährigen Zeitraum, den Austausch im Zweijahresrhythmus und das Nutzungsende im zehnten Jahr. Eine Million Zyklen des Relais ist in diesem Szenario eine angenommene Betriebsgrenze und nicht automatisch sein B10D. Die Berechnung einer Änderung der Zyklusrate nach einem Jahr berücksichtigt die bereits ausgeführten 500 000 Zyklen sowie den modellhaft gleichmäßigen Betrieb in den folgenden Monaten.
[9] Validierung — Teil 8 und Abschluss. PN-EN ISO 13849-1:2023-09, Abschnitte 5.2.1.3, 5.2.2.2, Kapitel 8, Abschnitte 10.1–10.6, 10.8–10.9 sowie Kapitel 12–13: funktionale Anforderung und PLr, Analyse und Prüfungen, geeignetes Einbringen von Fehlern für die Kategorien 2, 3 und 4, Validierung der Verknüpfung von Teilsystemen und der Software, rückverfolgbare Ergebnisse sowie Benutzerinformationen. Die Zeiten 0,5 s, 1,2 s und 0,4 s sind Annahmen des Beispiels und keine in der Norm angegebenen Grenzwerte. Die Fragentabelle strukturiert das Nachweismaterial; sie ist weder ein vollständiger Validierungsplan noch ein verbindliches Formular.
[10] STO, Stillsetzen und Trennung — Ergänzung zu Teil 8. PN-EN 60204-1:2018-12, Abschnitte 5.4–5.6 und 9.2.2–9.2.3.3: Unterscheidung zwischen der Vermeidung von unerwartetem Anlauf, der Trennfunktion und den Stopp-Kategorien sowie Auswahl der Reaktion entsprechend der Risikobeurteilung und dem Verhalten der Maschine. Diese Ausgabe übernimmt EN 60204-1:2018 und IEC 60204-1:2016 mit europäischen Änderungen. Angaben zur Basispublikation: IEC 60204-1:2016 — Sicherheit von Maschinen — Elektrische Ausrüstung von Maschinen — Teil 1: Allgemeine Anforderungen. Die in Abschnitt 5.2.2.2 von ISO 13849-1:2023 genannte Antriebsnorm ist IEC 61800-5-2:2016 — Elektrische Leistungsantriebssysteme mit einstellbarer Drehzahl — Teil 5-2: Anforderungen an die Sicherheit — Funktionale Sicherheit; der angegebene Link identifiziert diese Veröffentlichung und bedeutet nicht, dass sie im Artikel vollständig geprüft wurde. Es wurde kein universelles Bewegungsszenario nach einem beliebigen Kurzschluss im Umrichter zugrunde gelegt. Die Eigenschaften des konkreten Antriebs müssen im Rahmen seiner Beurteilung und unter seinen Einsatzbedingungen geprüft werden.
[11] Angabe von Normen in der Erklärung — Vorbemerkung.Richtlinie 2006/42/EG — Anhang II, Teil 1, Abschnitt A, Nummern 7–8 sowie Verordnung (EU) 2023/1230 — Anhang V, Teil A, Nummer 7: Verweise auf die angewandten Normen und technischen Spezifikationen. Die Verordnung sieht bei teilweiser Anwendung von Normen auch die Angabe der angewandten Teile vor; gemäß Artikel 54 gilt sie grundsätzlich ab dem 20. Januar 2027. Die Anmerkung in der Vorbemerkung betrifft die Darstellung einer Normenangabe als Nachweis für Arbeiten, die nicht durchgeführt wurden; sie setzt nicht voraus, dass allein der Besitz einer Norm oder die Angabe ihrer Nummer die Konformität der Maschine bestätigt.
[12] Charakter der Beispiele. Das Schulungsgespräch in der Vorbemerkung beruht auf einer Erfahrung des Autors. Die übrigen Konfigurationen, Daten und Szenen, die als Beispiele dargestellt werden, erläutern die in den Normen beschriebenen Anforderungen und Zusammenhänge; sie beziehen sich weder auf das Unternehmen aus der Schulung noch auf konkrete Produkte. Keine Abbildung, Tabelle oder Einzelberechnung ersetzt die Bewertung und Validierung der tatsächlichen Funktion. Maßgeblich für die technischen Anforderungen sind die angegebenen Ausgaben der Normen und nicht die Artikel von Geräteherstellern. Diese Ausarbeitung stellt keine Übersicht über das aktuelle Verzeichnis harmonisierter Normen dar.