La semana pasada impartí una formación para una empresa integradora de estaciones de paletización con robot. Al analizar las funciones de seguridad, expliqué que la conexión de tres dispositivos, cada uno con PL e, no tiene por qué dar como resultado un PL e para toda la función.
Esto causó sorpresa. Los participantes estaban convencidos de que hasta entonces habían determinado correctamente el nivel de prestaciones. Seleccionaban dispositivos con PL e y esperaban obtener el mismo nivel en la función construida con ellos. Si ningún elemento tenía una letra inferior, ¿de dónde podía salir un resultado inferior?
Precisamente entre los parámetros de cada dispositivo y el resultado de su conexión faltaba una parte del trabajo de ingeniería.
Valoro que utilizaran este tipo de dispositivos y que acudieran para verificar sus conocimientos. Hay contratistas que ni siquiera comprueban los parámetros de los equipos que seleccionan. Sin embargo, las negligencias ajenas no reducen los requisitos aplicables a nuestro proyecto. Es posible ser más meticuloso que la competencia y, aun así, evaluar incorrectamente una función de seguridad.
En una conexión en serie de subsistemas con valores PFH conocidos —la frecuencia media de fallo peligroso por hora—, ISO 13849-1 exige tener en cuenta su suma. Cada subsistema puede encontrarse dentro del intervalo de PL e, pero la suma puede quedar fuera de él. Ningún fabricante de dispositivos tiene por qué haber facilitado información falsa. El error puede aparecer únicamente en la conclusión del integrador.
No se trata de un ejercicio académico con potencias de diez. El resultado afecta a una función de la que debe depender una persona que trabaja junto a la máquina. Si se requiere PL e y no se ha demostrado el nivel alcanzado, tres fichas técnicas con la letra e no resuelven la cuestión.
Se compraron buenos dispositivos. Lo que no se compró con ellos fue una justificación de seguridad completa para la máquina propia.
Esto adquiere especial importancia cuando la declaración UE de conformidad incluye una referencia a ISO 13849-1. El destinatario no recibe una lista de normas de las que el proveedor ha oído hablar. Recibe información sobre las normas aplicadas durante la evaluación y la fabricación de la máquina suministrada.
Si el fabricante presenta esa referencia como confirmación del cumplimiento de los requisitos de la norma, aunque haya sustituido la evaluación de la función por la lectura del PL en los catálogos, induce a error al usuario. La buena fe puede explicar por qué se cometió el error. No aporta la confirmación que falta.
El objetivo de esta historia no es que todos empiecen a comprar relés aún más caros. Primero hay que determinar qué exigimos de la función, qué elementos la realizan y qué se deriva realmente de su conexión. Después debe comprobarse en qué condiciones sigue estando justificado ese resultado, también tras varios años y cientos de miles de maniobras.
Precisamente esta conversación me llevó a escribir el artículo. Por fin hay que explicar el cálculo del PL conforme a ISO 13849-1 de manera que el conocimiento de las siglas vaya acompañado de la comprensión del propio sistema. La categoría no es otra forma de expresar el PL. El resultado de un relé no es el resultado de toda la función. Y un resultado de cálculo correcto no exime de mantener las condiciones para las que se obtuvo.
El usuario necesita una función con un nivel de seguridad demostrado. No tres dispositivos que resulten convincentes por separado.
1. Tres dispositivos con PL e. Veamos qué resultado da la suma
Tomemos una función de seguridad realizada por tres subsistemas: detección, lógica y una salida que ejecuta la reacción prevista. Cada subsistema se ha evaluado por separado como PL e. Todos son necesarios para que la función completa realice correctamente su cometido.
Esto es precisamente lo que significa aquí conexión en serie. No se trata de tres contactos conectados mediante un único conductor ni de tres dispositivos que se sustituyen entre sí.
Suponemos que los subsistemas se han utilizado correctamente y que se cumplen los demás requisitos. No buscaremos un conductor mal conectado ni una función de diagnóstico desactivada. Comprobaremos si, incluso en estas condiciones favorables, tres letras e bastan para obtener una cuarta: la más importante.
Las letras son iguales. Los números no
PL e no significa que todos los dispositivos tengan un único valor PFH idéntico. Dentro del mismo nivel pueden existir distintos valores de frecuencia media de fallo peligroso por hora.
Adoptemos los siguientes datos para el ejemplo de cálculo:
| Subsistema | PL evaluado | PFH [h−1] |
|---|---|---|
| Detección | e | 3 × 10⁻⁸ |
| Lógica | e | 4 × 10⁻⁸ |
| Salida | e | 5 × 10⁻⁸ |
Todos los valores son inferiores a 10−7 h−1, por lo que cumplen la condición numérica correspondiente a PL e.
Si la comprobación terminara en la última fila, podría declararse el éxito. Cada proveedor ha suministrado el subsistema adecuado. La compra cuadra.
Pero el usuario dependerá del funcionamiento conjunto de estos subsistemas, no de tres fichas técnicas independientes.
Cuando conocemos la PFH de todos los subsistemas que forman esta conexión, sus valores deben sumarse.
PFH = PFH1 + PFH2 + PFH3
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
Para PL e, la suma debe ser inferior a 10−7 h−1. Nuestro resultado es superior. Se encuentra dentro del intervalo de PL d:
10−7 ≤ PFH < 10−6 h−1.
Cada subsistema tiene PL e. En este ejemplo, la conexión alcanza PL d. No porque algún fabricante haya sobrestimado los parámetros, sino porque al evaluar la conexión debe tenerse en cuenta la contribución de los tres subsistemas.
Tampoco resuelve la cuestión la afirmación: «el conjunto tiene el nivel del elemento más débil». La norma limita el resultado tanto mediante el PL más bajo de los subsistemas como mediante el nivel derivado de la suma de las PFH. El PL más bajo de los subsistemas limita el resultado, pero no garantiza que se alcance.
Tres dispositivos no siempre implican una reducción a PL d
No sustituyamos un error por otro. El número de dispositivos no determina por sí solo el resultado.
Para otros tres subsistemas, también evaluados con PL e, adoptemos los valores 2 × 10⁻⁸, 3 × 10⁻⁸ y 4 × 10⁻⁸ h−1:
PFH = (2 + 3 + 4) × 10−8 = 9 × 10⁻⁸ h−1.
Esta suma permanece por debajo de 10−7 h−1. Si se mantienen las demás condiciones adoptadas, la combinación puede alcanzar PL e.
La diferencia resulta muy sencilla cuando expresamos todos los números en la misma escala. El límite es 10 × 10−8. En el primer ejemplo obtuvimos 12; en el segundo, 9. Con un resultado exactamente igual a 10 × 10−8, ya estamos en el rango d. En la tabla aparece el signo «menor que», no «menor o igual que».
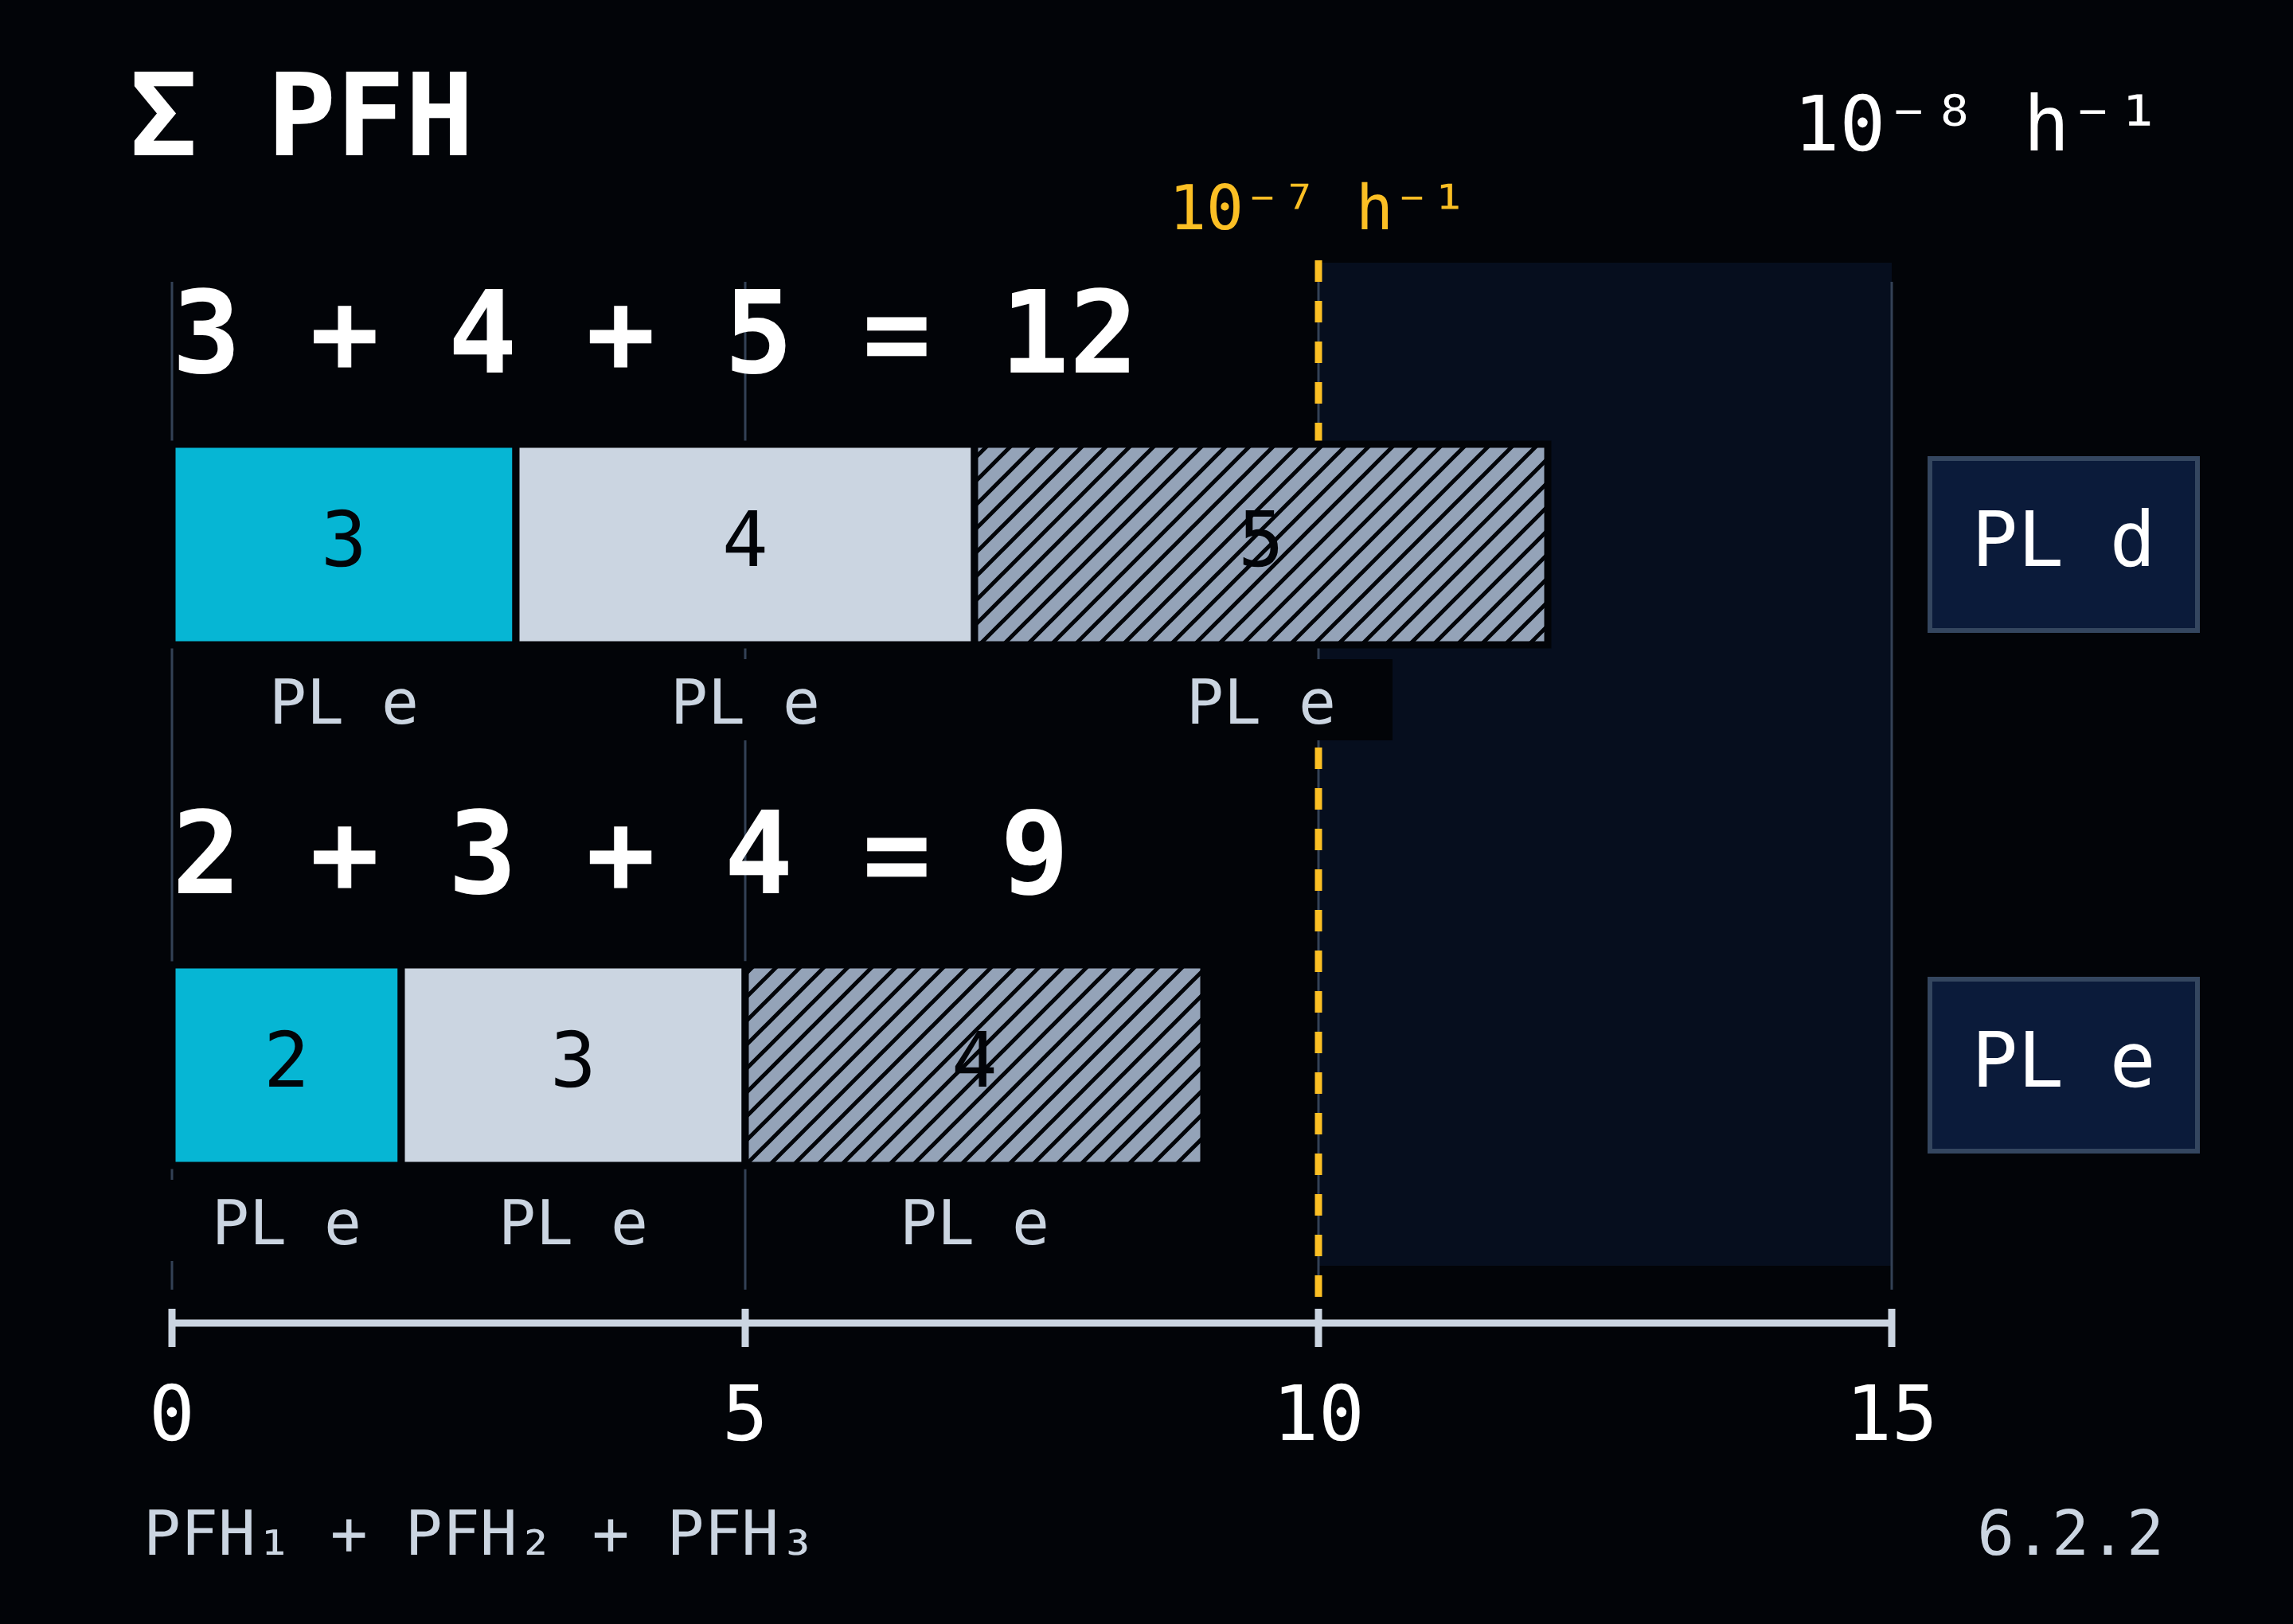
En ambas variantes, la lista de compra contiene tres veces PL e. Solo los valores numéricos muestran que no se compró el mismo resultado.
La PFH no determina la fecha del próximo fallo
Con valores tan pequeños, es fácil sentirse excesivamente seguro. Si la PFH es de 10−8 h−1, alguien podría interpretarlo como una garantía de que el dispositivo funcionará sin ningún fallo peligroso durante cien millones de horas.
Esta interpretación no sería correcta.
La PFH describe la frecuencia media de fallo peligroso durante la ejecución de una función de seguridad determinada. No indica cuándo se producirá el primer fallo. Tampoco es la probabilidad de que ocurra un accidente al abrir una vez el resguardo.
Cien millones de horas no son un período de garantía. Un fallo peligroso puede producirse mucho antes.
Por tanto, no convertimos una PFH pequeña en la garantía de que «durante los próximos cientos de años no ocurrirá nada». La norma proporciona un parámetro para evaluar la capacidad del sistema de ejecutar la función. No permite asignar a la máquina un calendario de funcionamiento sin accidentes.
Se requiere e, pero se ha calculado d. ¿Qué cambiamos?
Supongamos que para la función considerada se ha establecido un PLr e requerido. En ese caso, el resultado d del primer ejemplo es insuficiente. Si el PL alcanzado no cumple el requisito, hay que volver al proceso de diseño.
Primero comprobamos si el modelo incluye los subsistemas correctos y si los datos utilizados corresponden a la configuración aplicada y a las condiciones de funcionamiento. Si es así, hay que modificar la solución.
El cálculo muestra incluso qué estamos buscando. Si se mantienen los dos primeros valores —3 × 10⁻⁸ y 4 × 10⁻⁸ h−1—, el tercer subsistema debe tener una PFH inferior a 3 × 10⁻⁸ h−1 para que la suma por sí sola se mantenga dentro del rango e. No basta con pedir otro dispositivo descrito como PL e. Puede tener exactamente un valor de PFH con el que se vuelva a superar el límite.
«Lo sustituimos por otro con PL e» describe una compra. Solo un nuevo cálculo mostrará si se ha resuelto el problema.
No eliminamos del modelo un subsistema que sigue siendo necesario para ejecutar la función. Tampoco reducimos el PLr requerido porque los equipos seleccionados no lo alcancen. Si se necesita e y una evaluación rigurosa da como resultado d, lo que debe corregirse es el diseño, no la forma de registrar el resultado.
En este ejemplo, una suma bastó para refutar la afirmación de que se alcanzaba PL e. Conviene hacerla antes de firmar la documentación.
2. ¿Categoría 4 de qué? ¿Del relé o del sistema diseñado?
«Tenemos categoría 4. El relé es de seguridad».
Esta puede ser una información cierta sobre el dispositivo seleccionado. Pero sigue sin explicar qué se conectó a sus entradas, qué controlan las salidas y qué ocurrirá cuando falle alguno de esos elementos.
El relé puede desconectar correctamente sus salidas. Si el único contactor que desconecta el accionamiento no abre sus contactos principales, la orden del relé por sí sola no cortará la alimentación del motor.
Esto no es una objeción contra el relé. Utilizar sus parámetros como evaluación de toda la función fue una decisión del diseñador. El fabricante del dispositivo no diseñó por él el resto del circuito.
Primero, la tarea. Después, los dispositivos que la ejecutan
Tomemos un ejemplo sencillo de protección del acceso al accionamiento de un transportador. La apertura del resguardo debe detener el movimiento peligroso y mantenerlo abierto debe impedir su puesta en marcha. El tiempo necesario para alcanzar el estado seguro debe corresponder a las condiciones de acceso: una persona no debe poder alcanzar el movimiento peligroso frente al que debía protegerla esta función.
Solo después de definir así la tarea detallamos su ejecución: el sensor detecta el estado del resguardo, el relé de seguridad procesa las señales y los elementos de salida actúan sobre el accionamiento. La especificación debe definir, entre otras cosas, el evento iniciador, la reacción, el PLr requerido, el tiempo necesario para alcanzar el estado seguro y los modos en los que funciona la función. El número de catálogo del relé no contiene estas definiciones para nuestra máquina.
«El resguardo está conectado al sistema de seguridad» describe una conexión. Todavía no indica frente a qué peligro ni de qué manera protegemos a la persona.
Al evaluar el sistema, tampoco nos detenemos en los bornes de salida del relé. La definición de SRP/CS abarca el circuito desde el inicio de las señales relacionadas con la seguridad hasta las salidas de los elementos de control de potencia, por ejemplo, los contactos principales del contactor.
Por tanto, si el contactor debe efectuar la desconexión, no se convierte en «una instalación eléctrica convencional fuera del sistema de seguridad» solo porque se encuentre en la página siguiente del esquema.
Dos contactores no son dos subsistemas con PL e
Consideremos ahora una variante con dos contactores: K₁ y K₂. Sus contactos principales están conectados en serie en el circuito de alimentación del motor, pero cada contactor puede interrumpir este circuito de forma independiente. Si K₁ no abre los contactos, K₂ aún puede realizar la desconexión.
La conexión en serie en el circuito de potencia no implica aquí una conexión en serie en el modelo de fiabilidad.
En esta solución, K₁ y K₂ pueden formar dos canales redundantes de un único subsistema de salida. Su función es conservar la capacidad de desconexión pese a un determinado fallo de uno de los canales. Esta situación es distinta de la de los tres subsistemas de la sección anterior, cada uno de los cuales era necesario para ejecutar la función.
Por tanto, no basta con tomar dos valores correspondientes a contactores individuales y aplicarles la suma prevista para la conexión en serie de subsistemas evaluados. Primero hay que evaluar el subsistema de salida: su estructura, la fiabilidad de los componentes, el diagnóstico y el comportamiento ante fallos. Solo después se utiliza su resultado al evaluar la conexión con la detección y la lógica. La norma contempla esta separación entre la evaluación del subsistema y la conexión de los subsistemas.
También queda la cuestión del funcionamiento posterior al fallo de K₁. ¿Detectará el sistema que el contactor no ha ejecutado la orden? ¿Qué hará con esa información? ¿Permitirá iniciar otro ciclo?
Añadir un segundo contactor proporciona una segunda forma de desconexión. No proporciona automáticamente diagnóstico ni justifica la categoría.
La categoría indica la resistencia a fallos. El PL tiene en cuenta más factores
La categoría clasifica el subsistema según su resistencia a fallos y su comportamiento tras producirse estos. La estructura, la detección de fallos y la fiabilidad son factores relevantes. No se trata únicamente del número de canales ni de una segunda designación del PL.
En la categoría 3, un único fallo no puede provocar la pérdida de la subfunción ejecutada. Debe detectarse, a más tardar, en la siguiente demanda de la función, siempre que sea razonablemente factible. Sin embargo, esto no implica la detección de todos los fallos; su acumulación sin detectar puede provocar la pérdida de la subfunción.
La categoría 4 establece requisitos más exigentes: si un único fallo no puede detectarse en el momento requerido, la acumulación de fallos no detectados no puede provocar la pérdida de la función. También se requieren valores altos de DCavg y de MTTFD para cada canal redundante.
Los dos contactores se ven al abrir el armario. El cumplimiento de estos requisitos no puede comprobarse simplemente observando los dos contactores.
Para determinar el PL también deben tenerse en cuenta todos los aspectos pertinentes de la evaluación: los valores de fiabilidad, la eficacia del diagnóstico, las medidas contra los fallos de causa común, el software y la prevención de fallos sistemáticos. La categoría indicada no sustituye este alcance.
La misma categoría 3, pero con un resultado c, d o e
En lugar de limitarnos a decir que «el PL depende de muchos factores», examinemos valores concretos.
Para una arquitectura de categoría 3, con DCavg = 90% y cumpliendo los demás supuestos del método, se obtienen los siguientes resultados en función del MTTFD de cada canal:
| MTTFD de cada canal | PFH del subsistema [h−1] | PL |
|---|---|---|
| 10 años | 1,36 × 10⁻⁶ | c |
| 30 años | 2,65 × 10⁻⁷ | d |
| 100 años | 4,29 × 10⁻⁸ | e |
Estos son valores obtenidos del modelo de la norma, no resultados de la evaluación de contactores concretos. La categoría no ha cambiado. La cobertura de diagnóstico tampoco. Ha cambiado la fiabilidad de los canales y hemos obtenido tres niveles de PL diferentes.
En este caso, el MTTFD es un parámetro de fiabilidad, no el intervalo de sustitución del dispositivo. Volveremos sobre esta diferencia al tratar el número de ciclos y el tiempo de utilización.
La tabla también muestra por qué la simplificación «la categoría 3 equivale a PL d» es errónea en ambos sentidos. La categoría 3 no garantiza el nivel d, pero tampoco excluye el nivel e. Es necesario demostrar que se cumplen las condiciones para alcanzar el resultado.
Por último, volvamos al relé. Si utilizamos un subsistema previamente evaluado, no es necesario reconstruir su diseño ni calcular desde cero cada componente interno. Sin embargo, debemos conocer el alcance de la evaluación, aplicarlo correctamente y evaluar su conexión con el resto del sistema. La norma permite combinar subsistemas previamente validados con subsistemas diseñados por el integrador.
No es necesario repetir el trabajo del fabricante del relé. Es necesario realizar la parte del trabajo que el fabricante del relé no ha hecho por nosotros.
Se preguntó qué ocurriría tras el fallo de un componente de la máquina. Como respuesta, se mostró la categoría del relé. Esto sigue sin responder a la pregunta planteada.
3. El PLr requerido no se deriva de lo que ya se ha comprado
«Hemos obtenido PL d. Debería ser suficiente».
Puede que sí. Pero esto no lo determina ni el resultado del cálculo ni la convicción de que se han utilizado dispositivos de buena calidad.
El PLr define el requisito para una función de seguridad concreta. El PL describe el nivel alcanzado por el sistema que ejecuta esa función. Primero hay que determinar qué reducción del riesgo se necesita. Solo entonces se debe diseñar la solución y demostrar que cumple el requisito.
Si el relé ya se ha pedido, el esquema está listo y solo entonces se elige el nivel requerido, es fácil invertir este orden. En ese caso, los parámetros de la evaluación empiezan a ajustarse sospechosamente bien a las capacidades de los equipos adquiridos.
Ajustar el requisito al resultado ya obtenido permite evitar la modificación del diseño. No permite demostrar que el diseño es correcto.
S2 no está reservado para los accidentes mortales
En el gráfico de riesgo utilizado para determinar el PLr, se consideran la gravedad de la posible lesión, la frecuencia o duración de la exposición y la posibilidad de evitar o limitar el daño. Estos aspectos corresponden a los parámetros S, F y P.
S2 incluye una lesión grave, normalmente irreversible, o la muerte. Por tanto, la amputación de un dedo no se convierte en S1 porque la persona sobreviva. No es necesario considerar una catástrofe que afecte a la mitad de la nave para que el requisito aplicable a la función sea elevado.
Para S2, el gráfico básico arroja los siguientes resultados:
| Gravedad de la lesión | Exposición | Posibilidad de evitar o limitar el daño | Resultado del gráfico básico |
|---|---|---|---|
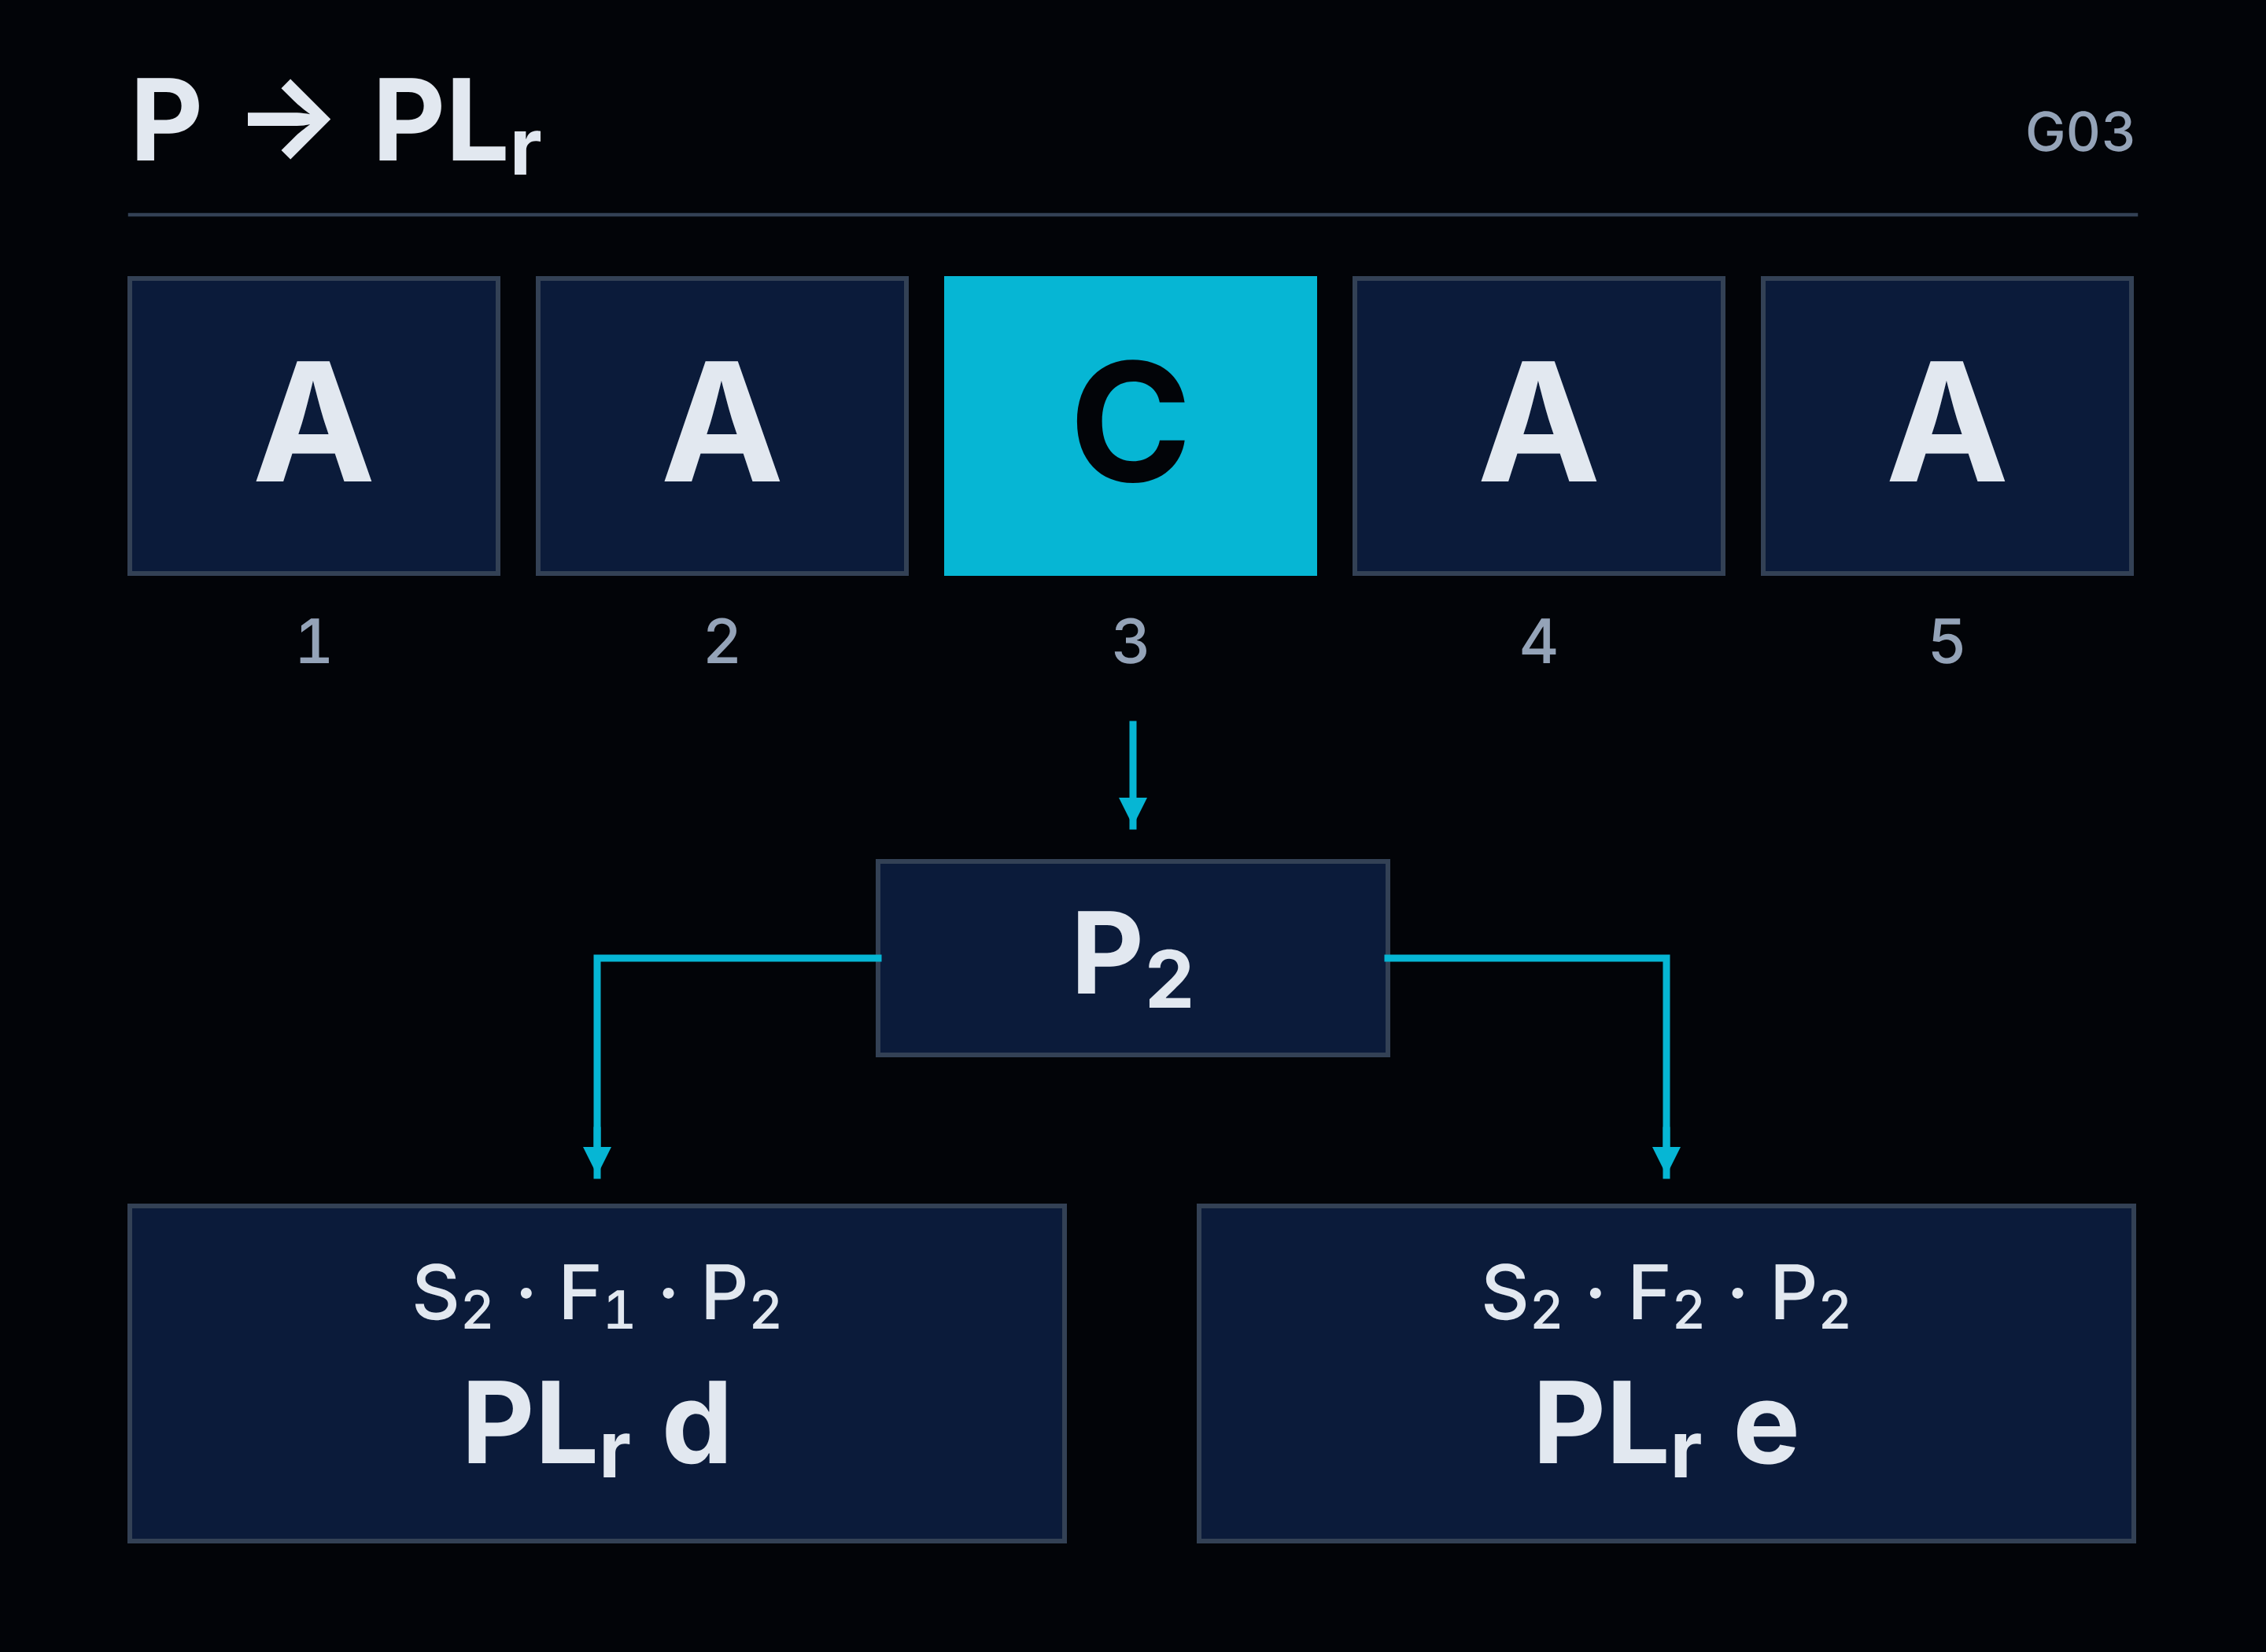
| S2 | F1 — poco frecuente y/o de corta duración | P1 — posible en determinadas condiciones | PLr c |
| S2 | F1 — poco frecuente y/o de corta duración | P2 — poco probable | PLr d |
| S2 | F2 — frecuente o de larga duración | P1 — posible en determinadas condiciones | PLr d |
| S2 | F2 — frecuente o de larga duración | P2 — poco probable | PLr e |
Con S2, incluso los valores favorables F1 y P1 conducen en este gráfico a PLr c. Una sola valoración menos favorable —F2 o P2— basta para llegar a d. Ambas a la vez conducen a e.
Estos niveles no se eligen en función de lo impresionante que parezca la máquina. Un mecanismo pequeño también puede causar una lesión irreversible.
«El operario tiene experiencia». Pero no tiene dónde retirarse
Supongamos que una tarea de operación prevista exige situarse entre un elemento móvil y una estructura fija. El movimiento inesperado considerado puede provocar un aplastamiento grave. La función de seguridad debe impedir ese movimiento durante el acceso.
Al evaluar la posibilidad de evitar el daño surge el siguiente argumento: el operario conoce la máquina, ha recibido formación y lleva años realizando esta tarea. La valoración propuesta es P1.
Pero en la posición necesaria para realizar la tarea no existe la posibilidad física de retirarse de la trayectoria del movimiento.
La experiencia del trabajador es importante. No modifica la geometría del puesto.
Se anotó que el operario estaba formado. Al parecer, debía procurarse por su cuenta el espacio que faltaba para escapar.
Uno de los métodos para determinar P tiene en cuenta cinco factores: la preparación de la persona, la rapidez con la que se desarrolla el suceso y el tiempo disponible, la posibilidad física de retirarse, la posibilidad de reconocer el peligro y la complejidad de la tarea. A las valoraciones se les asignan las letras A, B o C, según las condiciones de cada factor.
En este método, una sola C basta para asignar P2. Incluso si todas las demás valoraciones son A.
La falta de posibilidad física de escapar constituye precisamente una C. También puede serlo la falta de tiempo para retirarse eficazmente. Estas limitaciones no se promedian con las buenas valoraciones de los demás factores. Cuatro respuestas favorables no crean un paso a través de una estructura de acero.
Para la S2 considerada, esto significa PLr d con F1 o PLr e con F2.
Por otra parte, tampoco se elige automáticamente P1 cuando no hay ninguna C. Deben evaluarse los demás factores y la posibilidad real de evitar o limitar de forma significativa el daño. La tabla estructura la evaluación. No exime de comprender la situación que se describe.
Los límites de la máquina influyen en el requisito del sistema de mando
La posibilidad de retirarse se comprueba en las condiciones de uso previsto. No solo con el puesto vacío, sin material y con un acceso cómodo desde todos los lados.
Si con el producto más pequeño la persona dispone de espacio libre, pero el producto de mayor tamaño permitido lo ocupa, debe tenerse en cuenta precisamente esta variante. Lo mismo se aplica a la ubicación de los palés, los equipos auxiliares y las tareas que obligan a adoptar una posición determinada.
El uso previsto, las dimensiones del producto y el lugar donde se realiza la tarea no son una introducción descriptiva a los «cálculos propiamente dichos». Pueden determinar qué requisito deben cumplir esos cálculos.
F se evalúa del mismo modo. Una tarea breve repetida cada pocos minutos no se vuelve esporádica por el hecho de que cada acceso dure solo un momento. Deben tenerse en cuenta tanto la frecuencia como el tiempo total de exposición.
En el enfoque descrito, si no existe otra justificación, una frecuencia superior a una vez cada 15 minutos conduce a F2. La indicación que permite asignar F1 combina dos condiciones: una frecuencia no superior a una vez cada 15 minutos y un tiempo total de exposición que no exceda una vigésima parte del tiempo de trabajo.
Tampoco importa si los distintos accesos los realiza el mismo trabajador o varias personas.
El cambio de operario no reinicia la frecuencia de exposición en la máquina.
No reduzcas el requisito basándote en la eficacia de la función que aún estás evaluando
«El riesgo es bajo porque, al abrir el resguardo, el accionamiento se detiene».
Si precisamente estamos determinando el PLr requerido de la función que detiene el accionamiento al abrir el resguardo, esta justificación es incorrecta. La respuesta presupone que aquello cuyo requisito apenas estamos determinando ya funciona eficazmente.
Al determinar el PLr, se considera la situación sin tener en cuenta la reducción del riesgo proporcionada por la propia función evaluada. Esto no significa que deban omitirse todas las demás medidas de protección. Pueden tenerse en cuenta las medidas técnicas adecuadas independientes del sistema de mando y las funciones de seguridad adicionales. Sin embargo, debe distinguirse su actuación de la actuación de la función cuyo nivel requerido se está determinando.
No se puede atribuir primero eficacia a la función y, a continuación, derivar de esa eficacia atribuida un requisito menos exigente para la propia función.
Un resultado inferior puede estar justificado. La compra de un relé no es una justificación
El gráfico no es el único método permitido para determinar el PLr. Tiene carácter informativo. La norma de tipo C aplicable, relativa a un tipo concreto de máquinas, puede especificar el nivel requerido de forma diferente al gráfico general.
También en el enfoque descrito se puede reducir el resultado en un nivel si la probabilidad de que se produzca un suceso peligroso se ha evaluado como baja. Esta decisión debe justificarse y documentarse. No basta con añadir «poco probable» después de constatar que el PL obtenido es demasiado bajo.
Hay que saber indicar qué suceso se ha evaluado, qué limita la posibilidad de que se produzca y en qué fundamento se basa la consideración de una probabilidad baja. Afirmar simplemente que «desde hace años no ha habido ningún accidente» todavía no responde a estas preguntas.
Finalmente, comparamos dos datos determinados de forma independiente: el PLr requerido y el PL alcanzado. Si una modificación real del diseño o del modo de uso reduce el riesgo, se puede volver a evaluar el requisito. Si solo se ha modificado la respuesta en el formulario, la máquina no se ha vuelto menos peligrosa por ello.
El gráfico no sirve para justificar un relé que ya se ha encargado. Debe ayudar a determinar qué necesita la persona que va a trabajar con esta máquina.
4. ¿Cuándo se puede calcular con el método simplificado y cuándo hay que calcular más?
«¿El resultado ha sido d? Entonces probemos el método simplificado».
Los equipos siguen siendo los mismos. Las conexiones también. Nadie mejora el diagnóstico ni sustituye ningún subsistema. Solo cambia la forma de obtener el resultado, hasta que aparece una e en el campo correspondiente.
Una modernización muy eficiente. Ni siquiera hace falta abrir el armario eléctrico.
El problema no consiste en utilizar simplificaciones. La norma las contempla y, en las condiciones adecuadas, permiten evaluar correctamente el sistema sin tener que construir desde cero un modelo matemático propio. El problema aparece cuando solo se elige el método después de comprobar cuál ofrece el resultado más conveniente.
La elección del método depende del sistema evaluado y de los datos disponibles. La fecha límite de aceptación no es un parámetro de cálculo adicional.
Primero hay que determinar qué se está evaluando realmente
Bajo la expresión «cálculos simplificados» es fácil confundir dos tareas diferentes.
La primera es la evaluación de un subsistema construido a partir de componentes. Por ejemplo, puede ser necesario determinar los parámetros de un subsistema de salida propio, compuesto por contactores y el diagnóstico implementado para ellos. Se conocen los datos de los componentes, pero todavía hay que determinar el resultado correspondiente a su funcionamiento conjunto.
La segunda es la evaluación de la conexión de subsistemas cuyos parámetros de seguridad ya están definidos. En ese caso, se utiliza la evaluación realizada previamente, se comprueban las condiciones de aplicación y se determina el resultado de la conexión.
No es necesario descomponer un relé evaluado en sus componentes internos solo porque se utilice en una máquina propia. Sin embargo, una parte del circuito montada por cuenta propia no puede tratarse como un subsistema PL e listo para usar únicamente porque contiene dos contactores y alguien ha dibujado un recuadro a su alrededor.
El recuadro en el esquema ayuda a organizar el modelo. No confiere parámetros de seguridad.
La división práctica es la siguiente:
| ¿Qué evaluamos y de qué datos disponemos? | Enfoque adecuado |
|---|---|
| Conexión en serie de subsistemas evaluados previamente; conocemos todos los valores de PFH. | Sumamos los valores de PFH y tenemos también en cuenta la limitación impuesta por el PL más bajo de los subsistemas. |
| La misma conexión de subsistemas; conocemos sus PL, pero no todos los valores de PFH. | Podemos utilizar el método tabular previsto para esta situación. |
| Subsistema propio correspondiente a una arquitectura contemplada en el método simplificado. | Determinamos la categoría, el MTTFD de los canales y la DCavg, aplicamos las medidas requeridas contra los CCF y cumplimos los demás supuestos. |
| Subsistema propio cuya arquitectura no corresponde a las arquitecturas contempladas en este método. | Necesitamos un modelo justificado y un cálculo detallado que permita demostrar que se ha alcanzado el nivel requerido. |
En una misma función se pueden combinar ambos enfoques: utilizar los datos disponibles de los subsistemas evaluados y evaluar de forma independiente la parte diseñada por el integrador. No es necesario elegir entre «copiarlo todo de los catálogos» y «calcularlo todo a partir de cada transistor individual».
La tabla da como resultado e. Los datos disponibles, d
Volvamos a los tres subsistemas de la primera parte:
PFH=(3+4+5)×10−8=1,2×10⁻⁷ h−1.
Cada subsistema se ha evaluado como PL e. Sin embargo, la suma de los valores de PFH se encuentra en el intervalo de d.
La norma también incluye un método para la conexión de subsistemas cuando no conocemos todos los valores de PFH. En él se determina el PL más bajo y el número de subsistemas con ese nivel. Para un nivel mínimo e y no más de tres subsistemas con ese nivel, la tabla indica e.
Por tanto, existe una discrepancia concreta: utilizando solo las letras se puede obtener e, aunque la suma de los valores conocidos de nuestro ejemplo da como resultado d.
No debe ocultarse este hecho afirmando que todos los métodos simplificados ofrecen siempre un resultado más conservador. En esta comparación no es así. Sin embargo, sí es necesario leer la condición para la que está previsto cada método.
Si conocemos los valores de PFH de todos los subsistemas, los sumamos. La tabla para valores de PFH desconocidos no es una segunda oportunidad después de que la suma haya dado un resultado no deseado.
Los datos del fabricante no pasan a ser desconocidos porque hayan dejado de ajustarse al resultado esperado.
Utilizar la tabla dentro de su ámbito de aplicación adecuado no es un error. El error sería descartar deliberadamente los valores disponibles solo para sustituir una d inconveniente por una e más favorable. El sistema no ha obtenido por ello una frecuencia menor de fallos peligrosos. El autor de la documentación simplemente ha dejado de tenerla en cuenta con el grado de precisión que permitían los datos.
El método simplificado ahorra cálculos, no la comprobación de los supuestos
Al evaluar un subsistema propio, la simplificación funciona de otra manera. Utilizamos los resultados de modelos preparados para arquitecturas determinadas, en lugar de desarrollar desde el principio todas las relaciones matemáticas.
El gráfico que relaciona la categoría, el MTTFD y la DCavg no es una ilustración orientativa en la que se elige la barra que más se asemeja a las expectativas propias. Presenta los resultados de modelos matemáticos para estructuras y condiciones determinadas.
Por tanto, primero hay que determinar si nuestro subsistema realmente se ajusta a esos supuestos. ¿Cómo se comportará ante un fallo? ¿Qué fallos se detectarán? ¿Cuáles son los parámetros de los canales? ¿Se han aplicado las medidas exigidas contra los fallos de causa común?
Lo más cómodo es elegir la categoría y la cobertura de diagnóstico de modo que la barra alcance e. Por desgracia, después todavía habría que construir un sistema que se corresponda con esas selecciones.
El método también se basa en supuestos relativos al tiempo de utilización y a la frecuencia de los fallos durante ese periodo. No confiere automáticamente una vida útil de veinte años a cada elemento que incluyamos en el cálculo. Los componentes sujetos a desgaste pueden requerir una sustitución anticipada. Volveremos sobre ello al tratar el número de ciclos.
Del mismo modo, obtener una lectura numérica más precisa en lugar de leer el valor del gráfico no cambia el tipo de modelo utilizado. Podemos obtener un valor de PFH más preciso, pero aun así debemos cumplir las condiciones del método con el que lo hemos obtenido.
Un resultado expresado con más cifras no describe con mayor precisión una máquina cuyo modelo omite una dependencia importante. Describe con mayor precisión la omisión.
¿Cuándo es necesario un cálculo detallado?
La diferencia no radica entre un armario pequeño y uno grande. Un mayor número de dispositivos no significa automáticamente que haya que crear un modelo propio. Un menor número de elementos no garantiza que se pueda utilizar la variante más sencilla.
Lo que importa es la posibilidad de representar correctamente el subsistema mediante la arquitectura para la que se ha preparado el método simplificado.
El esquema eléctrico no tiene que ser idéntico al diagrama de bloques de la norma. Son formas distintas de representar el sistema. Sin embargo, debe demostrarse la equivalencia de las dependencias relevantes: el modo de implementar la subfunción, la redundancia, el diagnóstico y el comportamiento ante fallos.
Si no existe tal equivalencia, es necesario realizar un cálculo detallado basado en un modelo adecuado, por ejemplo, un modelo de Markov o un análisis del árbol de fallos. El modelo debe tener en cuenta las propiedades de la solución que no estén contempladas en la simplificación adoptada.
El esquema puede redibujarse para que resulte familiar. Sin embargo, un punto común de fallo no desaparece separando dos líneas en la pantalla.
Un cálculo detallado tampoco permite ignorar los requisitos cualitativos. Si declaramos una categoría determinada, deben cumplirse sus requisitos. Si la función debe reaccionar de una manera determinada, hay que garantizar esa reacción. Una matemática más avanzada no sustituye un diagnóstico ausente ni justifica una lógica incorrecta.
Por tanto, no se trata de encargar a cada diseñador un modelo de Markov. Se trata de que reconozca el momento en que el modelo predefinido deja de representar su sistema. En ese caso, hay que modificar la solución para que pueda evaluarse correctamente mediante el método simplificado o realizar un análisis detallado adecuado.
«No disponemos del MTTFD» todavía no constituye una elección del método
La norma también contempla un procedimiento alternativo limitado para subsistemas que contienen determinadas tecnologías mecánicas y de potencia fluida, incluidas las tecnologías electrohidráulicas y electroneumáticas, cuando no se dispone de datos de fiabilidad y no puede aplicarse el método indicado de buenas prácticas de ingeniería.
Se trata de una vía específica con sus propias condiciones relativas, entre otros aspectos, a la arquitectura, el diagnóstico, los componentes y el tiempo de utilización. No es una autorización general para evaluar cualquier sistema sin MTTFD.
«No hemos encontrado datos» describe el estado de nuestra búsqueda. No demuestra que hayamos cumplido las condiciones de la excepción.
Por tanto, antes de aprobar el resultado, hay que poder responder qué se ha evaluado, qué datos se han utilizado, por qué es aplicable el método elegido y dónde se ha demostrado el cumplimiento de sus supuestos.
Esto es mucho más importante que la extensión del informe. Unos pocos cálculos claros para un sistema correctamente definido tienen más valor que varias decenas de páginas impresas cuyo autor no sabe relacionarlas con el esquema.
Si, tras cambiar el método, el resultado ha aumentado de d a e y no se ha modificado nada en la máquina, la primera pregunta debería ser: ¿qué estamos calculando ahora de otra manera y por qué se nos permite hacerlo? No: ¿dónde hay que firmar la aceptación?
5. DC del 99 % y CCF cumplido. ¿Qué se ha implementado realmente?
En los cálculos se ha introducido una cobertura de diagnóstico elevada. También se han dado por cumplidas las medidas contra los fallos de causa común. El resultado parece bueno.
Ahora hay que localizar esas medidas de protección en la máquina.
El valor seleccionado en una lista desplegable tiene una ventaja sobre el diagnóstico real: siempre puede ajustarse al 99 %.
El cálculo por sí solo no determina si el sistema detecta realmente los fallos supuestos. Procesa los datos que se le han proporcionado. Si el diagnóstico se ha evaluado según lo que se desea obtener, el resultado puede ser matemáticamente correcto y técnicamente inútil.
Hay un conductor de realimentación. ¿Qué se realimenta realmente?
Volvamos a los dos contactores K₁ y K₂. En el diseño se ha previsto comprobar su estado y, para los cálculos, se ha adoptado DC = 99 %.
Supongamos que los contactos principales de K₁ permanecen cerrados a pesar de la orden de desconexión. K₂ todavía puede interrumpir el circuito de alimentación. Sin embargo, el diagnóstico debe identificar el estado incorrecto de K₁ y el sistema debe reaccionar adecuadamente.
Entonces, ¿qué comprueba la señal de realimentación?
Si únicamente confirma que el programa ha desactivado la orden de energización de la bobina, no informa sobre la apertura real de los contactos principales. Sabemos qué ha solicitado el controlador. Todavía no sabemos si el contactor lo ha ejecutado.
El controlador emitió una orden y comprobó su propia orden. El contactor no tuvo por qué intervenir en esa comprobación.
La conexión de cualquier contacto auxiliar tampoco resuelve la cuestión. Es necesaria una relación adecuada y confirmada entre su estado y los elementos cuyos fallos se quieren detectar. También se requieren una conexión correcta, una evaluación de los posibles fallos del circuito de realimentación y una lógica que utilice la información en el momento adecuado.
La norma contempla una cobertura de diagnóstico elevada para determinados métodos de supervisión directa de dispositivos electromecánicos. No la concede por la mera presencia de un terminal etiquetado como «feedback».
Primero hay que demostrar qué detecta la solución aplicada. Solo entonces puede introducirse el valor correspondiente.
DC no es el porcentaje de intentos de parada exitosos
DC se refiere a la relación entre la tasa de fallos peligrosos detectados y la tasa de todos los fallos peligrosos del componente considerado. No representa el porcentaje de paradas exitosas ni el número de tipos de fallo marcados en una lista.
Cien paradas correctas de un sistema en buen estado no confirman que este detecte el 99% de los fallos peligrosos. Durante esas pruebas podría no haberse producido ninguno de los fallos cuya detección se incluyó en el cálculo.
Se comprobó que un contactor en buen estado se abre. En el informe se concluyó que el sistema detectará un contactor que no se haya abierto. Entre estas dos afirmaciones falta una comprobación.
Esto no implica que sea obligatorio averiar cien dispositivos para calcular el porcentaje. La cobertura de diagnóstico puede justificarse mediante un análisis de fallos o mediante la aplicación correcta de las estimaciones previstas en la norma. Sin embargo, debe demostrarse que la medida descrita corresponde a la ejecución real.
Un valor DC = 99% para un contactor supervisado tampoco implica automáticamente un valor DCavg = 99% para todo el subsistema. Los demás componentes tienen sus propios fallos y su propio diagnóstico. Al determinar la cobertura media, se tiene en cuenta su contribución a la tasa de fallos peligrosos. Un componente sin detección de fallos no desaparece del cálculo solo porque empeore la media.
Una supervisión muy eficaz de un componente no se extiende a los demás por el mero hecho de que estén próximos dentro del armario.
Se ha detectado un fallo. ¿Puede continuar la producción?
La mera detección de una anomalía también debe vincularse con una reacción.
En nuestro caso, el contactor K₁ averiado permanece cerrado. El sistema detecta la discrepancia e impide un nuevo arranque, porque continuar el funcionamiento no sería compatible con el método de protección adoptado.
Sin embargo, durante la puesta en marcha surge un problema: el mensaje detiene la producción. Alguien modifica la condición para que sea posible continuar el funcionamiento después de reconocer la alarma. En los cálculos, el diagnóstico sigue teniendo el mismo valor.
Se mantuvo la detección. Solo se eliminó su consecuencia incómoda.
No todas las reacciones ante un fallo tienen que ser idénticas. Sin embargo, deben cumplir los requisitos de la función y de la arquitectura adoptada. Si la justificación incluye la detección del fallo y el bloqueo de una continuación peligrosa, mostrar únicamente un mensaje en el panel no constituye una solución equivalente.
Debe comprobarse toda la secuencia: el fallo, su detección, el momento de la detección y la reacción de la máquina. No basta con comprobar si cambia el estado de una entrada del controlador.
Dos canales pueden tener una misma causa de fallo
La redundancia resulta útil cuando el fallo de una vía no anula la eficacia de la otra. Por tanto, no basta con dibujar dos canales y seguir tratándolos como independientes sin analizar sus condiciones de funcionamiento.
Consideremos una sobretensión previsible en la alimentación que pueda dañar los componentes de ambos canales. O un aumento de temperatura tras un fallo de la refrigeración que afecte simultáneamente a ambas vías. Este es precisamente el tipo de problema que debe tenerse en cuenta al evaluar los CCF, es decir, los fallos de causa común.
La sobretensión no se detiene después de dañar el primer canal para respetar la redundancia representada en el esquema.
Una alimentación común o una envolvente común no implican automáticamente que la solución sea inadmisible. Sin embargo, debe demostrarse una resistencia adecuada y la aplicación de las medidas de protección correspondientes. No se debe suponer que cada anomalía se limitará amablemente a un solo canal.
Por eso, las medidas contra los CCF se evalúan para el subsistema real y su aplicación. La protección de las entradas, la lógica y las salidas puede requerir soluciones diferentes. Copiar una misma tabla entre distintos proyectos no confirma que las mismas premisas sean válidas para todos ellos.
Faltan cinco puntos. Pero sí hubo formación
En el método de puntuación descrito en la norma, se exige obtener al menos 65 puntos por las medidas aplicadas contra los CCF. Este valor no es un porcentaje de fallos detectados ni una evaluación de la calidad de toda la máquina.
Supongamos que las posiciones debidamente justificadas suman 60 puntos. Faltan cinco. La tabla incluye una posición relativa a la formación y la documentación contiene una lista de asistencia a la formación de los operadores.
Se puede marcar. La hoja lo aceptará.
Sin embargo, la medida evaluada se refiere a la formación de los diseñadores sobre las causas y los efectos de los fallos de causa común, debidamente documentada. La formación de los operadores sobre el manejo de la máquina responde a otra cuestión.
Se enseñó a los trabajadores a manejar la máquina. En los cálculos se consideró demostrado que el diseñador conoce las causas de los fallos de causa común. Los cinco puntos aparecieron al cambiar el destinatario de la formación.
Algo similar ocurre cuando se añaden puntos por una medida que solo se ha aplicado parcialmente. En este método, un cumplimiento parcial no otorga una parte de los puntos. Otorga cero puntos para esa posición.
No se trata de ser meticuloso solo por completar la tabla. La puntuación sustituye a una estimación más detallada únicamente si se respetan sus reglas. Si empezamos a conceder puntos por soluciones similares, previstas o «utilizadas habitualmente», dejamos de aplicar este método, aunque el formulario siga teniendo el mismo aspecto.
El parámetro debe conducir a una solución concreta
Para el DC adoptado, debe ser posible identificar el componente supervisado, el método de detección de sus fallos peligrosos y la reacción requerida. Para las medidas contra los CCF que se hayan contabilizado, deben poder identificarse la ejecución real, las condiciones de aplicación y la base para la asignación de puntos.
Para un subsistema evaluado previamente, se utilizan los datos correspondientes y las condiciones para su integración. La parte del sistema diseñada por cuenta propia requiere una evaluación propia. La cobertura de diagnóstico interna de un relé no se atribuye a los contactores, sensores y conexiones que dicho parámetro no describe.
Después de modificar el programa, los equipos o las conexiones, también debe comprobarse si la justificación anterior sigue correspondiendo a la máquina. Eliminar una supervisión o debilitar la reacción ante un fallo no deja de ser relevante solo porque nadie haya abierto el archivo de cálculo.
DC y CCF deben describir las medidas de protección que se han aplicado. No las que faltaban para obtener la letra adecuada.
6. Mil ciclos por turno. El relé de seguridad también trabaja
Puesto de montaje semiautomático. El operador abre el resguardo, cambia la pieza, cierra el resguardo e inicia el siguiente ciclo. En la solución analizada, cada apertura provoca la desactivación de las salidas de relé y de los contactores, mientras que el restablecimiento del estado de disponibilidad vuelve a activarlos.
Mil veces por turno.
Sin embargo, para evaluar la vida útil, alguien tiene en cuenta únicamente las activaciones esporádicas de la parada de emergencia. Porque los mismos contactores también intervienen en la función E-STOP y prácticamente nadie pulsa el botón de seta.
En los cálculos, los equipos esperan una situación de emergencia. En el armario, desde primera hora atienden cada pieza sucesiva.
Es posible transcribir correctamente los datos del fabricante, aplicar bien la fórmula y obtener un resultado completamente inútil. Basta con calcular el componente para un número de maniobras distinto del que realmente ejecuta.
La función de seguridad no tiene por qué esperar a una emergencia
La protección puede intervenir en el funcionamiento normal de la máquina durante todo el turno. Esto no significa que se produzca una situación de emergencia cada medio minuto. Significa que el método de trabajo exige realizar periódicamente una tarea de protección determinada.
En un puesto con un resguardo que se abre para cada pieza, esta tarea consiste en impedir un movimiento peligroso durante el acceso. En la carga manual a través del campo de una cortina fotoeléctrica, consiste en detener el movimiento o mantenerlo bloqueado tras la interrupción del campo. En un mando a dos manos correctamente aplicado, consiste en permitir un movimiento peligroso determinado únicamente cuando se cumplen las condiciones de mando requeridas.
En cada una de estas implementaciones, las salidas de relé pueden actuar en cada ciclo de trabajo. Pueden hacerlo, pero no necesariamente. Es preciso comprobar el circuito concreto. Mil interrupciones del campo de la cortina fotoeléctrica no implican automáticamente mil conmutaciones de cada dispositivo del armario.
Del mismo modo, ejecutar un bloque de programa en cada ciclo de exploración del controlador no constituye un ciclo mecánico del relé.
La inscripción «safety» describe la finalidad del dispositivo. No exime a sus contactos de las leyes de la física.
Una máquina, tres magnitudes diferentes que calcular
Durante el diseño debemos diferenciar la exposición de la persona, la demanda de la función de seguridad y las maniobras de un componente concreto.
En el caso de la exposición, nos interesa saber con qué frecuencia y durante cuánto tiempo se encuentra la persona en la situación analizada respecto al peligro. En el caso de la demanda de la función, cuándo es necesario realizar su tarea. En el caso de la vida útil del contactor, cuántos ciclos ejecuta ese contactor concreto.
Estas cifras pueden estar relacionadas entre sí. Sin embargo, no son idénticas por definición.
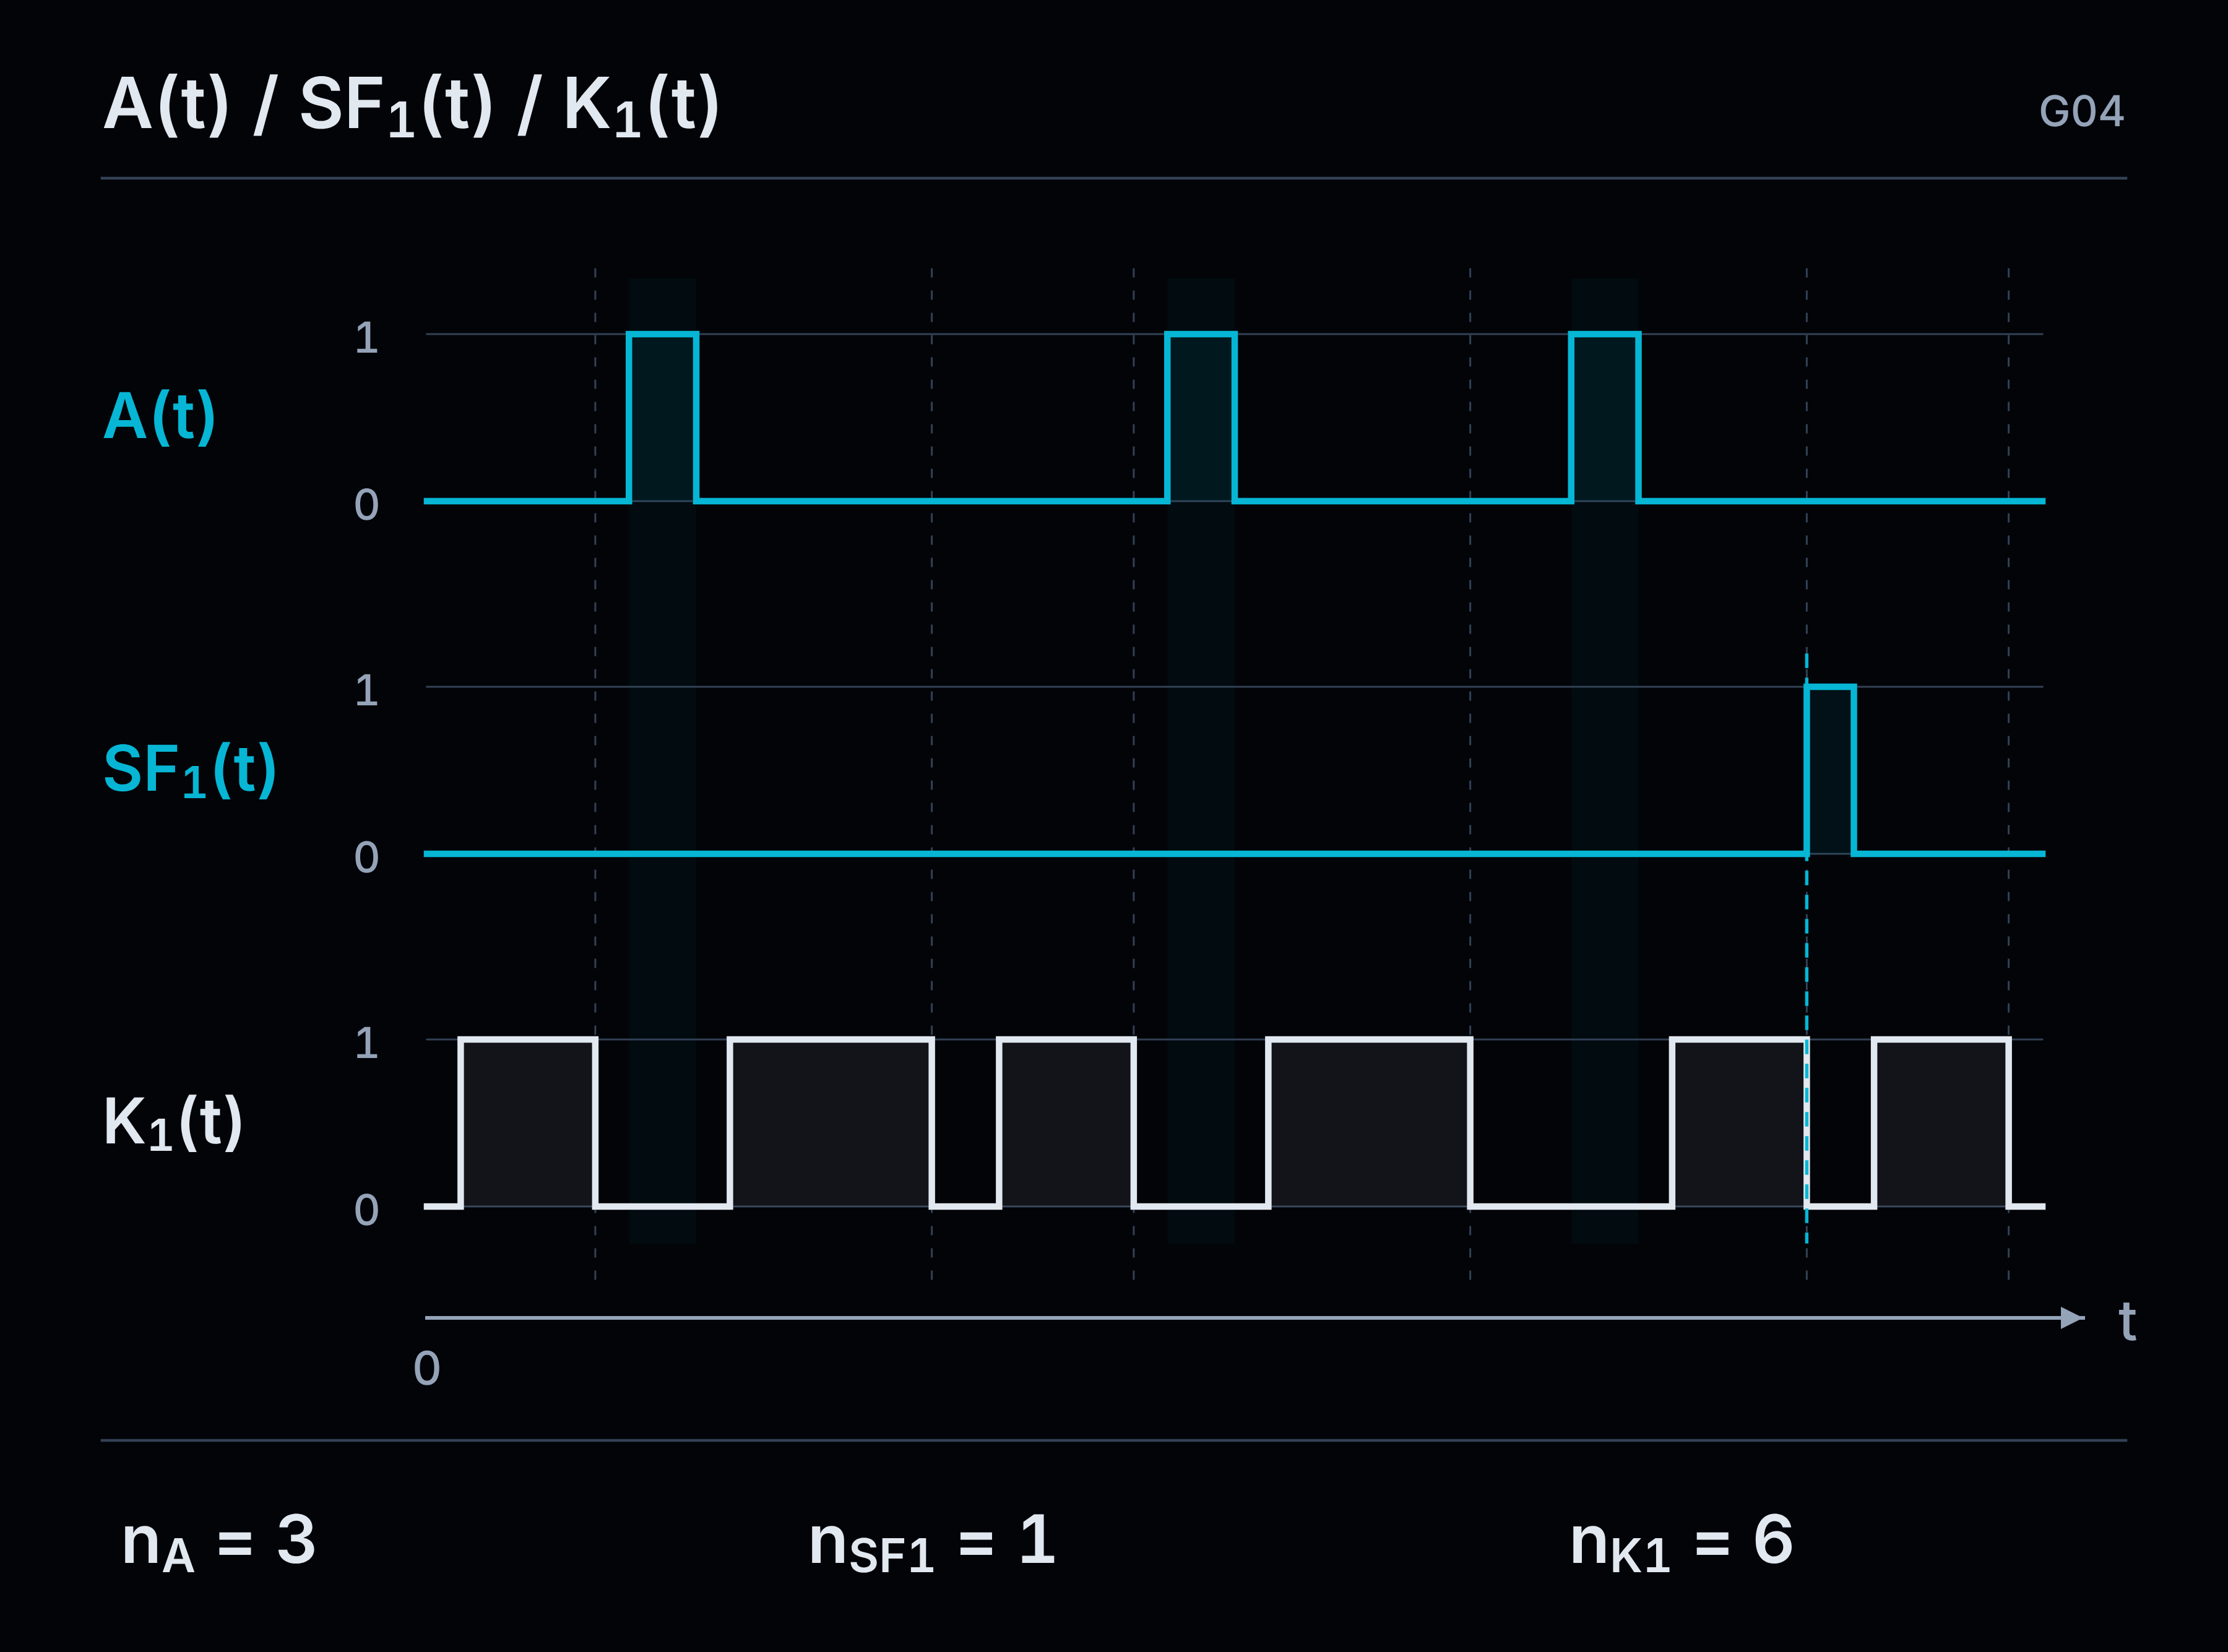
Supongamos que K₁ interviene en la parada de emergencia, la protección del acceso mediante un resguardo y la parada normal del proceso. Su número de maniobras incluye las conmutaciones reales derivadas de todas estas aplicaciones, no solo de la función para la que acabamos de abrir la hoja de cálculo.
Por otra parte, no contamos tres veces el mismo ciclo físico porque se haya asignado a tres funciones. Contabilizamos el trabajo del componente, no el número de lugares en los que aparece su designación.
Es necesario separar las funciones en la documentación. Esto no divide el desgaste del dispositivo compartido en varios límites independientes.
El contactor no recibe un nuevo juego de contactos al pasar al siguiente capítulo del informe.
Medio millón de ciclos al año. Sin un ritmo de producción extraordinario
Para nuestro ejemplo, supongamos 1000 ciclos completos del componente por turno, dos turnos al día y 250 días de trabajo al año.
El número anual de maniobras es:
nop=1000×2×250=500 000 ciclos/año.
Mil ciclos durante un turno de ocho horas equivalen a una media de un ciclo cada 28,8 segundos. No necesitamos una línea que produzca cientos de piezas por minuto para que los equipos ejecuten cientos de miles de maniobras al año.
En este ejemplo, un ciclo completo incluye la activación y la desactivación del componente. En la selección real, el método de recuento debe corresponder a la definición de ciclo a la que se refieren los datos del fabricante utilizados. No se puede tomar el número de activaciones de una tabla, el número de cambios de estado de otra y considerarlos la misma magnitud.
También deben tenerse en cuenta las maniobras adicionales durante las pruebas previstas, los ajustes u otras actividades, si realmente provocan la conmutación de este componente.
El plan de producción anual puede detallarse hasta la última pieza. El número de conmutaciones utilizado en los cálculos de seguridad no debería proceder de una conversación menos rigurosa.
B10D no garantiza el funcionamiento hasta el ciclo un millón
Para los componentes electromecánicos, mecánicos y neumáticos sujetos a desgaste, podemos utilizar el parámetro B10D. Este describe el número medio de ciclos hasta que el 10% de los componentes sufre un fallo peligroso.
No significa que cada unidad vaya a funcionar de forma segura durante ese número de maniobras. Tampoco es una «vida útil» arbitraria extraída del catálogo.
Los datos deben corresponder a la aplicación y a las condiciones de funcionamiento. En el caso de los contactos, entre otros factores, es importante la carga para la que se haya determinado el valor correspondiente. La durabilidad mecánica, la durabilidad eléctrica y B10D no pasan a ser intercambiables por el hecho de que todas se expresen en ciclos.
El número más alto del catálogo ofrece el resultado más atractivo. Conviene comprobar además si se aplica a las condiciones existentes en nuestra máquina.
Para continuar el cálculo, supongamos como modelo B10D = 1 000 000 ciclos para un único componente electromecánico que cumple las condiciones de aplicación de este método. Se trata de una hipótesis del ejemplo, no del parámetro de un producto concreto.
MTTFD: veinte años. Sustitución: como máximo, a los dos años
A partir de B10D y del número anual de operaciones, calculamos el MTTFD del componente:
MTTFD = B10D / (0,1 × nop).
Para nuestros datos:
MTTFD = 1 000 000 / (0,1 × 500 000) = 20 años.
Podemos respirar tranquilos. La máquina se utilizará durante diez años, por lo que veinte parece un margen sólido.
Pero el MTTFD no es el tiempo de utilización admisible de esta unidad.
Con el mismo método calculamos el T10D, al que limitamos el tiempo de utilización del componente:
T10D = B10D / nop = 1 000 000 / 500 000 = 2 años.
Ambos resultados son correctos. El MTTFD sirve para describir la fiabilidad del componente en el modelo adoptado. El T10D establece el límite de su tiempo de utilización derivado de B10D y de la intensidad de funcionamiento.
Quien haya considerado los veinte años como plazo de sustitución acaba de multiplicar por diez el tiempo de utilización. Únicamente por confundir los nombres de dos parámetros.
Si el tiempo de utilización previsto del sistema es más largo, el elemento debe sustituirse como máximo antes de que transcurra el T10D o en el momento de alcanzarlo. Esto no es una predicción de que el dispositivo dejará de funcionar exactamente ese día. Es el límite de aplicación de la justificación adoptada para su fiabilidad.
Con estos dos cálculos todavía no hemos obtenido PL e ni ningún otro PL para la función completa. Hemos obtenido el parámetro de fiabilidad de un único elemento y el límite de su tiempo de utilización. Ambas informaciones deben incorporarse a la evaluación correspondiente del subsistema.
La mera promesa de sustituirlo cada dos años no mejora automáticamente el MTTFD de 20 a 100 años. Tampoco corrige la falta de diagnóstico. Permite cumplir el límite en el que se basa el método utilizado.
Un relé de seguridad completo no es un único contacto
El cálculo anterior se refería a un componente evaluado mediante el método B10D. En el caso de un módulo de seguridad completo y previamente evaluado, utilizamos los parámetros y las condiciones aplicables a ese módulo y a su aplicación.
Si se especifican el PL y la PFH, hay que comprobar para qué configuraciones, cargas, frecuencias de accionamiento y tiempos de utilización son válidos esos datos. Si se ha establecido un límite de ciclos, no se puede omitir únicamente porque junto a él figure PL e.
No tomamos cualquier valor descrito como durabilidad del relé, no lo denominamos por nuestra cuenta B10D ni anunciamos sobre esa base un nuevo resultado para todo el módulo.
De la ficha del producto no solo hay que trasladar al proyecto la letra favorable, sino también las condiciones indicadas bajo ella.
Si la intensidad real de funcionamiento exige sustituir un determinado elemento cada dos años y la máquina debe funcionar durante diez, surge una tarea de mantenimiento concreta. Hay que prever las sustituciones sucesivas y proporcionar al usuario la información necesaria para realizarlas. Un resultado que solo permanece en el archivo del diseñador no organiza las inspecciones en la planta.
Es posible que la máquina no necesite una parada de emergencia durante años. Durante ese tiempo, el contactor que debe ejecutarla puede conmutar millones de veces. La indicación «E-STOP» del esquema no elimina ni un solo ciclo.
7. Una máquina para diez años. El primer relé, para dos
En la documentación de diseño se previó la sustitución periódica del elemento. En el manual quedó una recomendación general: «comprobar periódicamente el sistema de seguridad».
Después de dos años, durante una inspección, el relé funciona. La máquina se detiene al abrir el resguardo. No se ha notificado ningún fallo, por lo que no se solicita la pieza.
El diseñador previó la sustitución antes del fallo. La planta sustituye después del fallo. El PL alcanzado se documentó como si ambas partes hubieran acordado el mismo método.
No lo hicieron. Si la sustitución periódica era una condición adoptada al evaluar la función, no puede dejarse únicamente en los cálculos. El usuario debe saber qué elemento sustituir, cuándo hacerlo y qué comprobar después de la sustitución.
La mera indicación «comprobar periódicamente» no transmite ninguna de estas informaciones. Sin embargo, permite seguir anotando durante los años siguientes en los informes que se ha realizado la comprobación.
Cinco unidades. Cuatro sustituciones. Una máquina
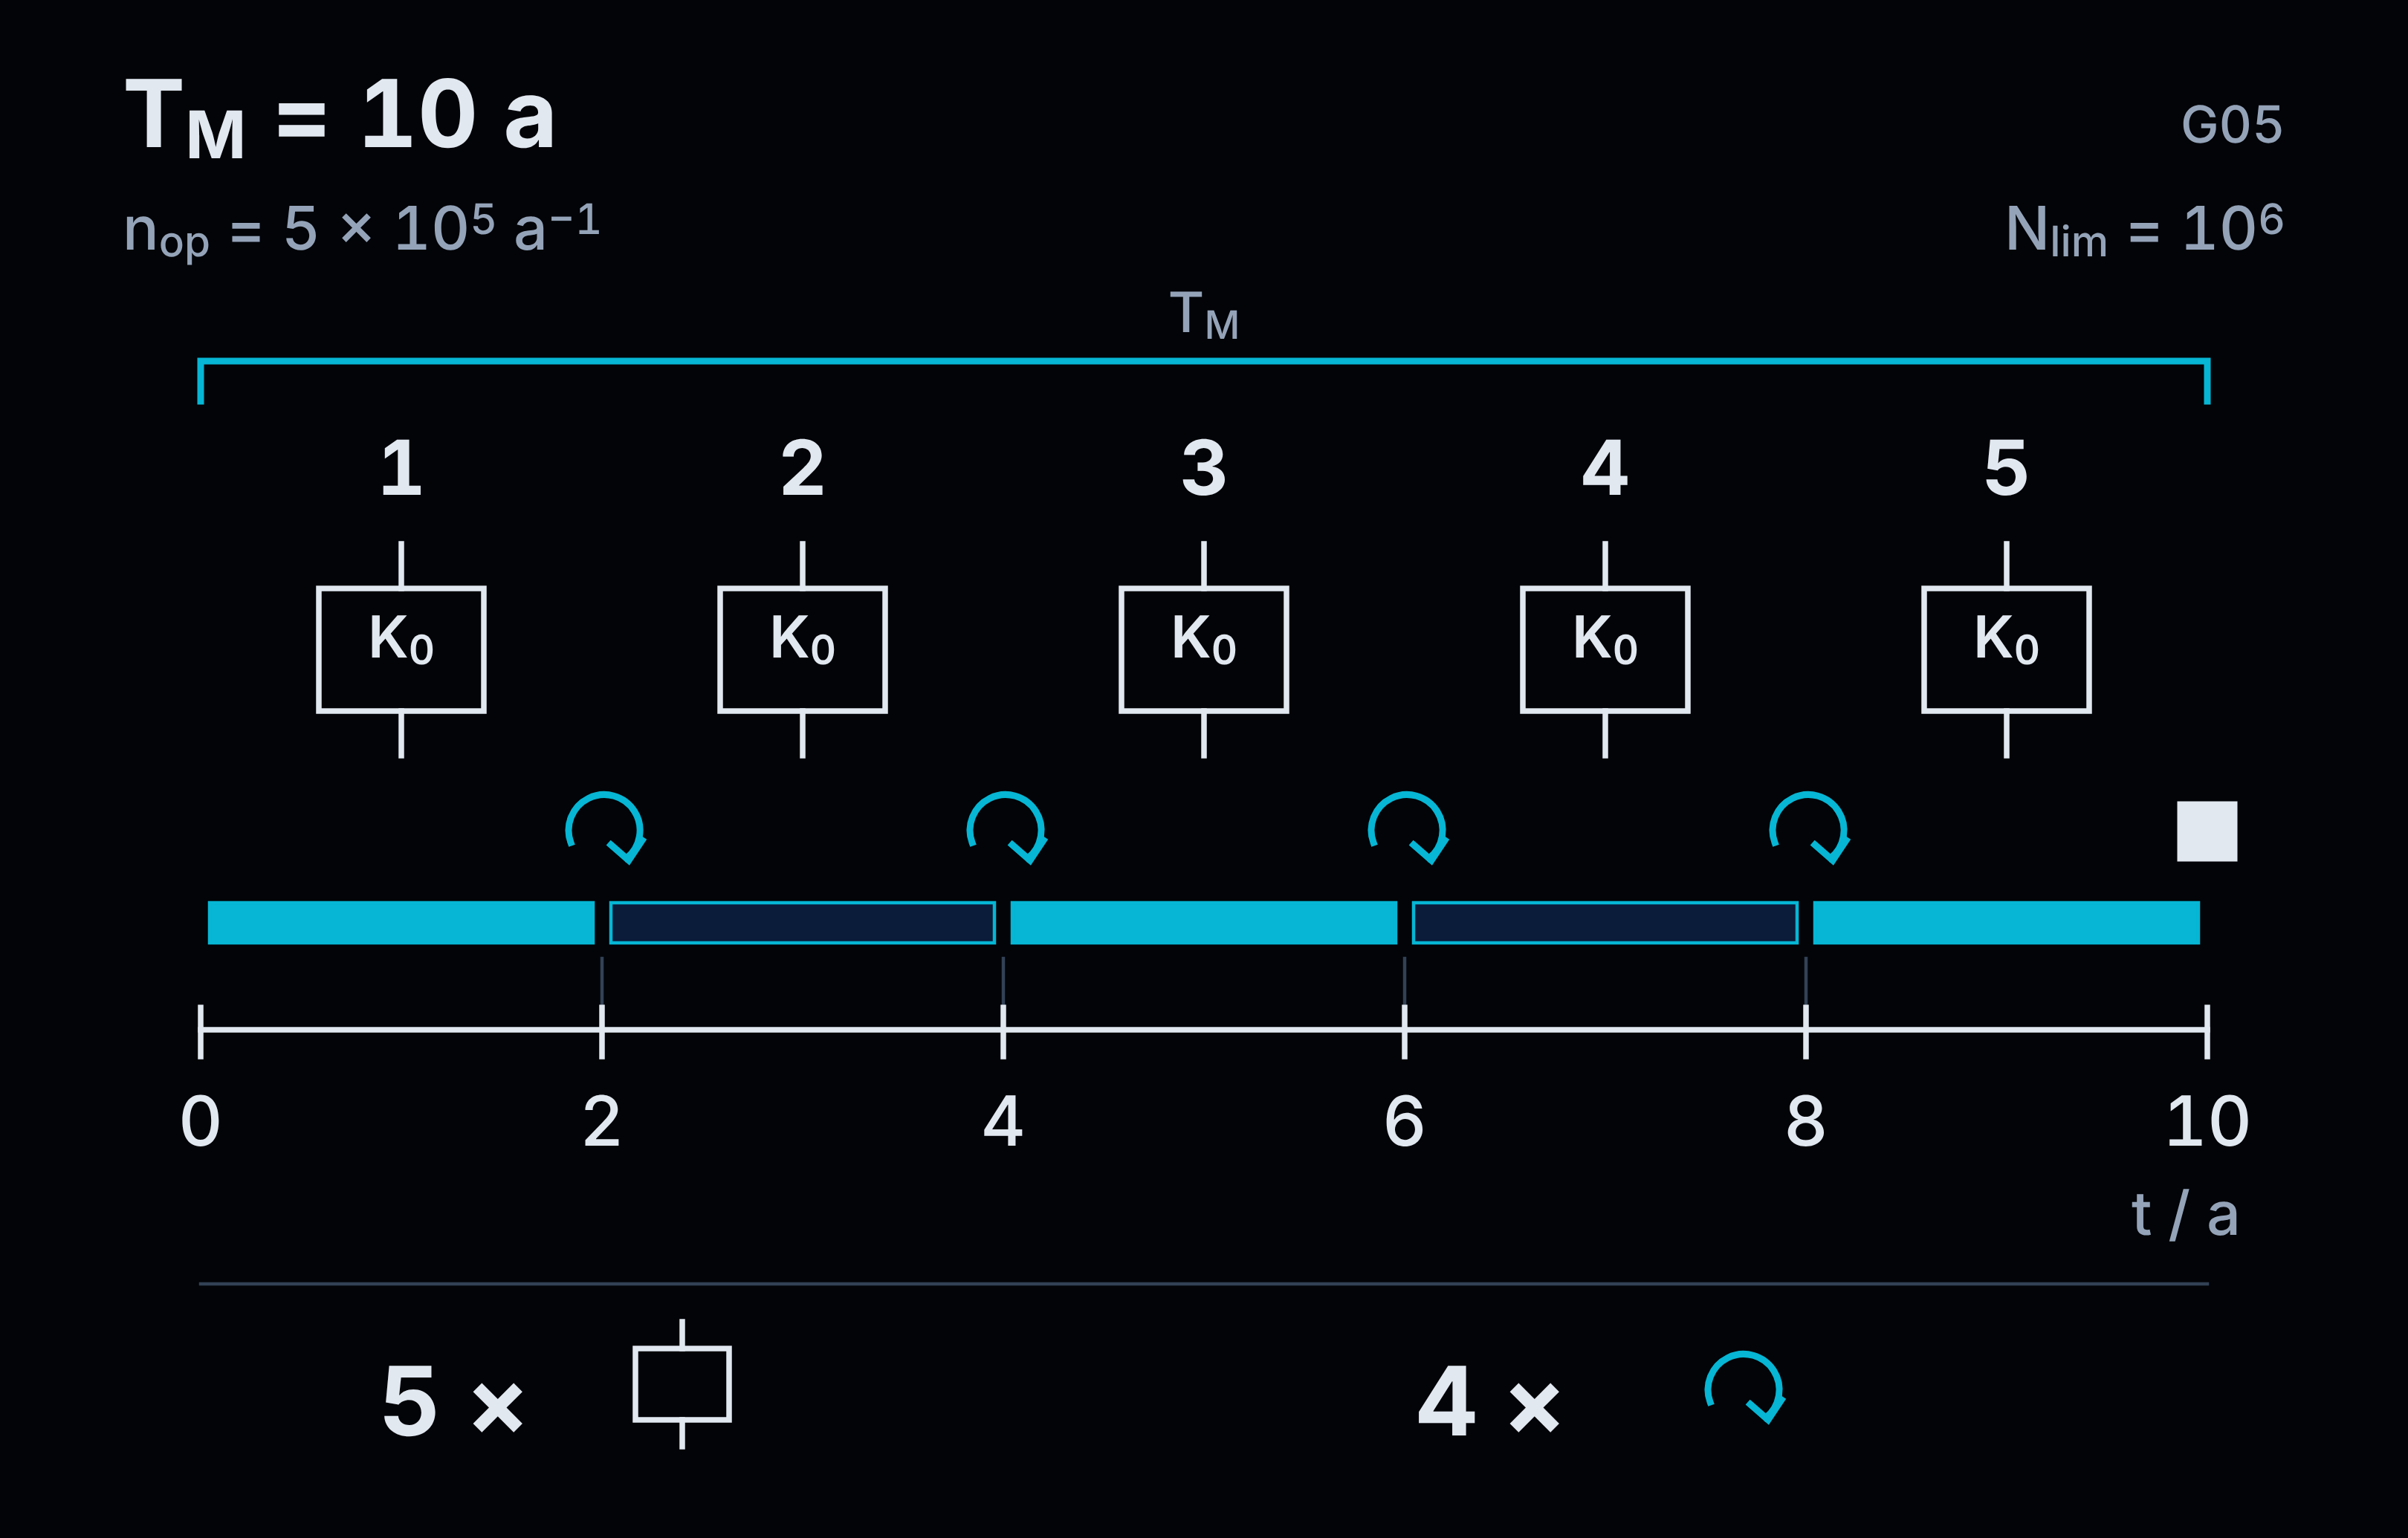
Consideremos un ejemplo de uso: la máquina se ha previsto para utilizarse durante diez años y para el relé seleccionado se ha establecido un límite de un millón de ciclos. Con 500 000 ciclos al año, esto implica sustituirlo como máximo después de dos años, siempre que ninguna otra limitación exija hacerlo antes.
Con este calendario no determinamos el PL. Detallamos el mantenimiento necesario para conservar las condiciones para las que se evaluó el sistema.
Con una intensidad de funcionamiento constante y sustituciones al final de cada periodo sucesivo de dos años, el calendario es el siguiente:
| Periodo de utilización de la máquina | Unidad del relé | Actuación al final del periodo |
|---|---|---|
| 0–2 años | Primera, instalada durante la fabricación | Primera sustitución |
| 2–4 años | Segunda | Segunda sustitución |
| 4–6 años | Tercera | Tercera sustitución |
| 6–8 años | Cuarta | Cuarta sustitución |
| 8–10 años | Quinta | Fin de la utilización de la máquina en este escenario |
Cinco unidades y cuatro sustituciones en diez años. No cinco sustituciones: la quinta unidad funciona hasta el final del tiempo de utilización adoptado.
Este es un calendario límite. En la práctica, la sustitución se planifica de modo que no se supere el límite, en lugar de esperar a alcanzarlo para comprobar la disponibilidad de la pieza y la próxima fecha libre para detener la máquina.
El plazo de entrega del nuevo relé no prolonga el tiempo de utilización admisible del antiguo. Ni siquiera cuando el proveedor se disculpa efusivamente.
El límite temporal de la máquina no es una fecha escrita en la primera página
Diez años de uso deben significar algo más que el plazo previsto de retorno de la inversión. Es necesario especificar las condiciones en las que la máquina debe conservar las propiedades requeridas durante ese periodo.
¿Cuántos turnos al día? ¿Cuántos días al año? ¿Cuántas operaciones? ¿Con qué carga? ¿Qué piezas deben sustituirse antes de que finalice el periodo previsto para el conjunto?
«Una máquina para diez años» y «todas las piezas para diez años» son dos promesas distintas. La segunda no se obtiene automáticamente junto con la primera.
La documentación de diseño debe incluir los parámetros y supuestos que justifican el resultado. La información para el usuario debe incluir las acciones derivadas de ellos. La planta no necesita recibir cada hoja de cálculo interna del diseñador para saber cuándo sustituir un relé. Sin embargo, debe recibir información inequívoca que permita efectuar esa sustitución.
En la práctica, la indicación debe conducir a una referencia concreta en el esquema y a una pieza concreta. Debe especificar el límite, el método para determinar la fecha, las condiciones para realizar el trabajo de forma segura y la verificación requerida.
Un contador de ciclos y un aviso de sustitución próxima pueden ayudar a conseguirlo. El calendario también puede basarse en el tiempo si la organización del uso garantiza realmente el cumplimiento del límite de operaciones adoptado. Sin embargo, primero deben comunicarse estos supuestos.
El personal de mantenimiento no debería tener que deducir, a partir de la fecha de fabricación del dispositivo, qué carga introdujo el diseñador en los cálculos tres años antes.
Un turno de producción adicional adelanta la fecha. No se cuenta de nuevo desde mañana como día cero
Volvamos al componente del cálculo anterior. Tras un año de trabajo en dos turnos, ha realizado 500 000 ciclos. La mitad del millón adoptado.
La planta pone en marcha un tercer turno. Manteniendo 1000 ciclos por turno y 250 días de trabajo al año, la nueva intensidad es:
1000×3×250=750 000 ciclos/año.
Los 500 000 ciclos restantes se consumirán después de aproximadamente ocho meses de trabajo en esas condiciones. Suponiendo un uso uniforme, el límite se alcanzará alrededor del vigésimo mes desde el inicio de la explotación, y no al cabo de dos años.
Para una unidad nueva, un millón de ciclos equivaldría ahora a unos dieciséis meses. Pero en el armario no se ha instalado una unidad nueva. La actual ya ha realizado medio millón de operaciones.
Un cambio en el plan de producción no pone a cero el desgaste de los equipos. Como mucho, lo pone a cero la hoja de cálculo si alguien ha vuelto a contar desde el principio.
Además, no basta con revisar la fecha de sustitución. Para el componente con el B10D del ejemplo anterior, el aumento del número de operaciones de 500 000 a 750 000 al año modifica el MTTFD calculado de 20 a aproximadamente 13,3 años. Es un dato nuevo para la evaluación del subsistema.
Esto no implica automáticamente un descenso de una letra en el PL. Implica la necesidad de verificar si el resultado anterior sigue estando justificado con la nueva intensidad de uso.
Una sustitución anticipada resuelve el problema de superar el límite. No sustituye la verificación de los demás efectos del aumento del número de operaciones.
«Lo hemos comprobado. Sigue funcionando» no prolonga la vida útil adoptada
Una prueba funcional y una sustitución después de un tiempo o un número de ciclos determinados tienen objetivos distintos.
Una prueba satisfactoria confirma el funcionamiento dentro del alcance comprobado. No devuelve a un componente desgastado los parámetros de una unidad nueva ni constituye por sí sola una base para ampliar el límite adoptado en la evaluación.
El relé ha realizado una conmutación más. Concederle por ello otros dos años sería una interpretación excepcionalmente generosa del resultado de la prueba.
No se trata de afirmar que, una vez superada la fecha, el dispositivo deje de funcionar de inmediato. Tampoco se trata de convertir automáticamente PL e en PL d. Se trata de que la continuación de la explotación ya no puede justificarse sin cambios mediante un resultado basado en una condición incumplida.
Si se ha omitido la sustitución, deben restablecerse las condiciones requeridas y comprobarse debidamente el sistema. Añadir otra inspección con resultado satisfactorio no elimina la tarea pendiente.
El repuesto encaja en el zócalo. ¿Y en los cálculos?
En la siguiente sustitución aparece un modelo diferente. Encaja mecánicamente, tiene la tensión de alimentación correcta y el mismo número de salidas. La máquina puede ponerse en marcha.
Esto todavía no confirma la equivalencia para la función de seguridad.
Pueden ser relevantes los parámetros de fiabilidad, el tiempo de reacción, el método de supervisión, la carga admisible y las condiciones de funcionamiento. El repuesto debe cumplir los mismos requisitos de seguridad pertinentes para la aplicación concreta, no solo coincidir en sus dimensiones.
El zócalo ha comprobado la separación entre terminales. El resto de la evaluación sigue correspondiendo a una persona.
Después de reparar o modificar el sistema, es necesaria una revalidación adecuada que incluya una prueba funcional. Su alcance depende de los cambios. La sustitución por un componente idéntico no exige tratar la máquina como un proyecto completamente nuevo, pero no exime de comprobar que se han restablecido las conexiones y el funcionamiento correctos.
Un relé nuevo tampoco reinicia el historial de las demás piezas. Los contactores, sensores y válvulas tienen sus propios límites. La sustitución de un dispositivo no reinicia el periodo de uso de todo el sistema.
El mantenimiento debe diseñarse, no solo recomendarse
Si un componente requiere una sustitución periódica, debe garantizarse que esta pueda realizarse. El acceso, la identificación de la pieza, el espacio para las herramientas y el método de comprobación posterior al trabajo forman parte del diseño tanto como los terminales y los cables.
La indicación «sustituir cada dos años» servirá de poco si la identificación del dispositivo no es visible, su extracción exige desconectar circuitos adyacentes y la documentación no permite restablecer las conexiones sin hacer conjeturas.
Esto no justifica aplazar la sustitución. Demuestra que el diseñador especificó la tarea necesaria, pero no garantizó las condiciones para realizarla.
La integridad del manual de instrucciones y de la información sobre las sustituciones se comprueba durante la validación. Por tanto, la ausencia de un intervalo de sustitución no es una omisión editorial menor tras finalizar la evaluación. Puede ser una condición necesaria para mantener su resultado.
Si la justificación del PL contempla cuatro sustituciones y el manual de instrucciones no contempla ninguna, se ha proporcionado al usuario un modo de explotación distinto de aquel para el que se demostró la seguridad.
8. PL calculado. Ahora aún hay que comprobar la máquina
Durante la recepción se abrió el resguardo. En el panel apareció un mensaje que indicaba que la STO estaba activa. El accionamiento dejó de generar par y, al cabo de un momento, el mecanismo se detuvo. En el acta se anotó: «la función de seguridad funciona».
«Al cabo de un momento» es una unidad de tiempo muy práctica. En ella cabe casi cualquier tiempo de parada por inercia.
El resultado de los cálculos cumple el requisito y los equipos reaccionan, pero aún hay que determinar si la reacción implementada protege realmente a la persona. ¿Se ha detenido el movimiento correcto? ¿Con suficiente rapidez? ¿Se ha mantenido el estado necesario después de la parada? ¿Y se ha comprobado en las condiciones en las que se utilizará la máquina?
Precisamente por eso, demostrar que PL ≥ PLr no sustituye la validación de la implementación completa de la función. No basta con calcular correctamente la fiabilidad de la ejecución de una tarea definida de forma incompleta.
La STO funciona. El movimiento aún no ha cesado
La STO —desconexión segura del par— no es una orden universal para «hacer que la máquina sea segura». Su finalidad es impedir que el motor genere par. Por sí sola no ejecuta una parada controlada, no confirma la inmovilidad ni garantiza el aislamiento eléctrico.
Consideremos una estación con una mesa giratoria. Cuando se activa la STO, el motor deja de accionar la mesa, pero la energía cinética acumulada no desaparece. La mesa solo se detiene tras el movimiento por inercia. Si durante ese tiempo una persona puede alcanzar el movimiento peligroso, la correcta ejecución de la STO por sí sola no resuelve la tarea de protección.
El variador de frecuencia ha ejecutado su función. El diseñador le ha atribuido además varias funciones adicionales que no había solicitado.
También son diferentes la necesidad de detener un accionamiento horizontal y la de mantener un eje vertical sometido a carga. Si la carga puede desplazarse por efecto de la gravedad, debe garantizarse su sujeción segura. La desconexión del par del motor no se convierte en un medio de sujeción por el mero hecho de haberse implementado con un PL alto.
Esto no es un argumento contra la STO. En un sistema diseñado adecuadamente, puede ejecutar correctamente la subfunción necesaria. Sin embargo, primero hay que determinar si solo se necesita impedir la generación de par, efectuar una parada controlada, sujetar la carga o combinar varias acciones.
El precio de una función disponible del accionamiento no determina la tarea que debe ejecutarse.
Se exigía medio segundo. La máquina necesita más de un segundo
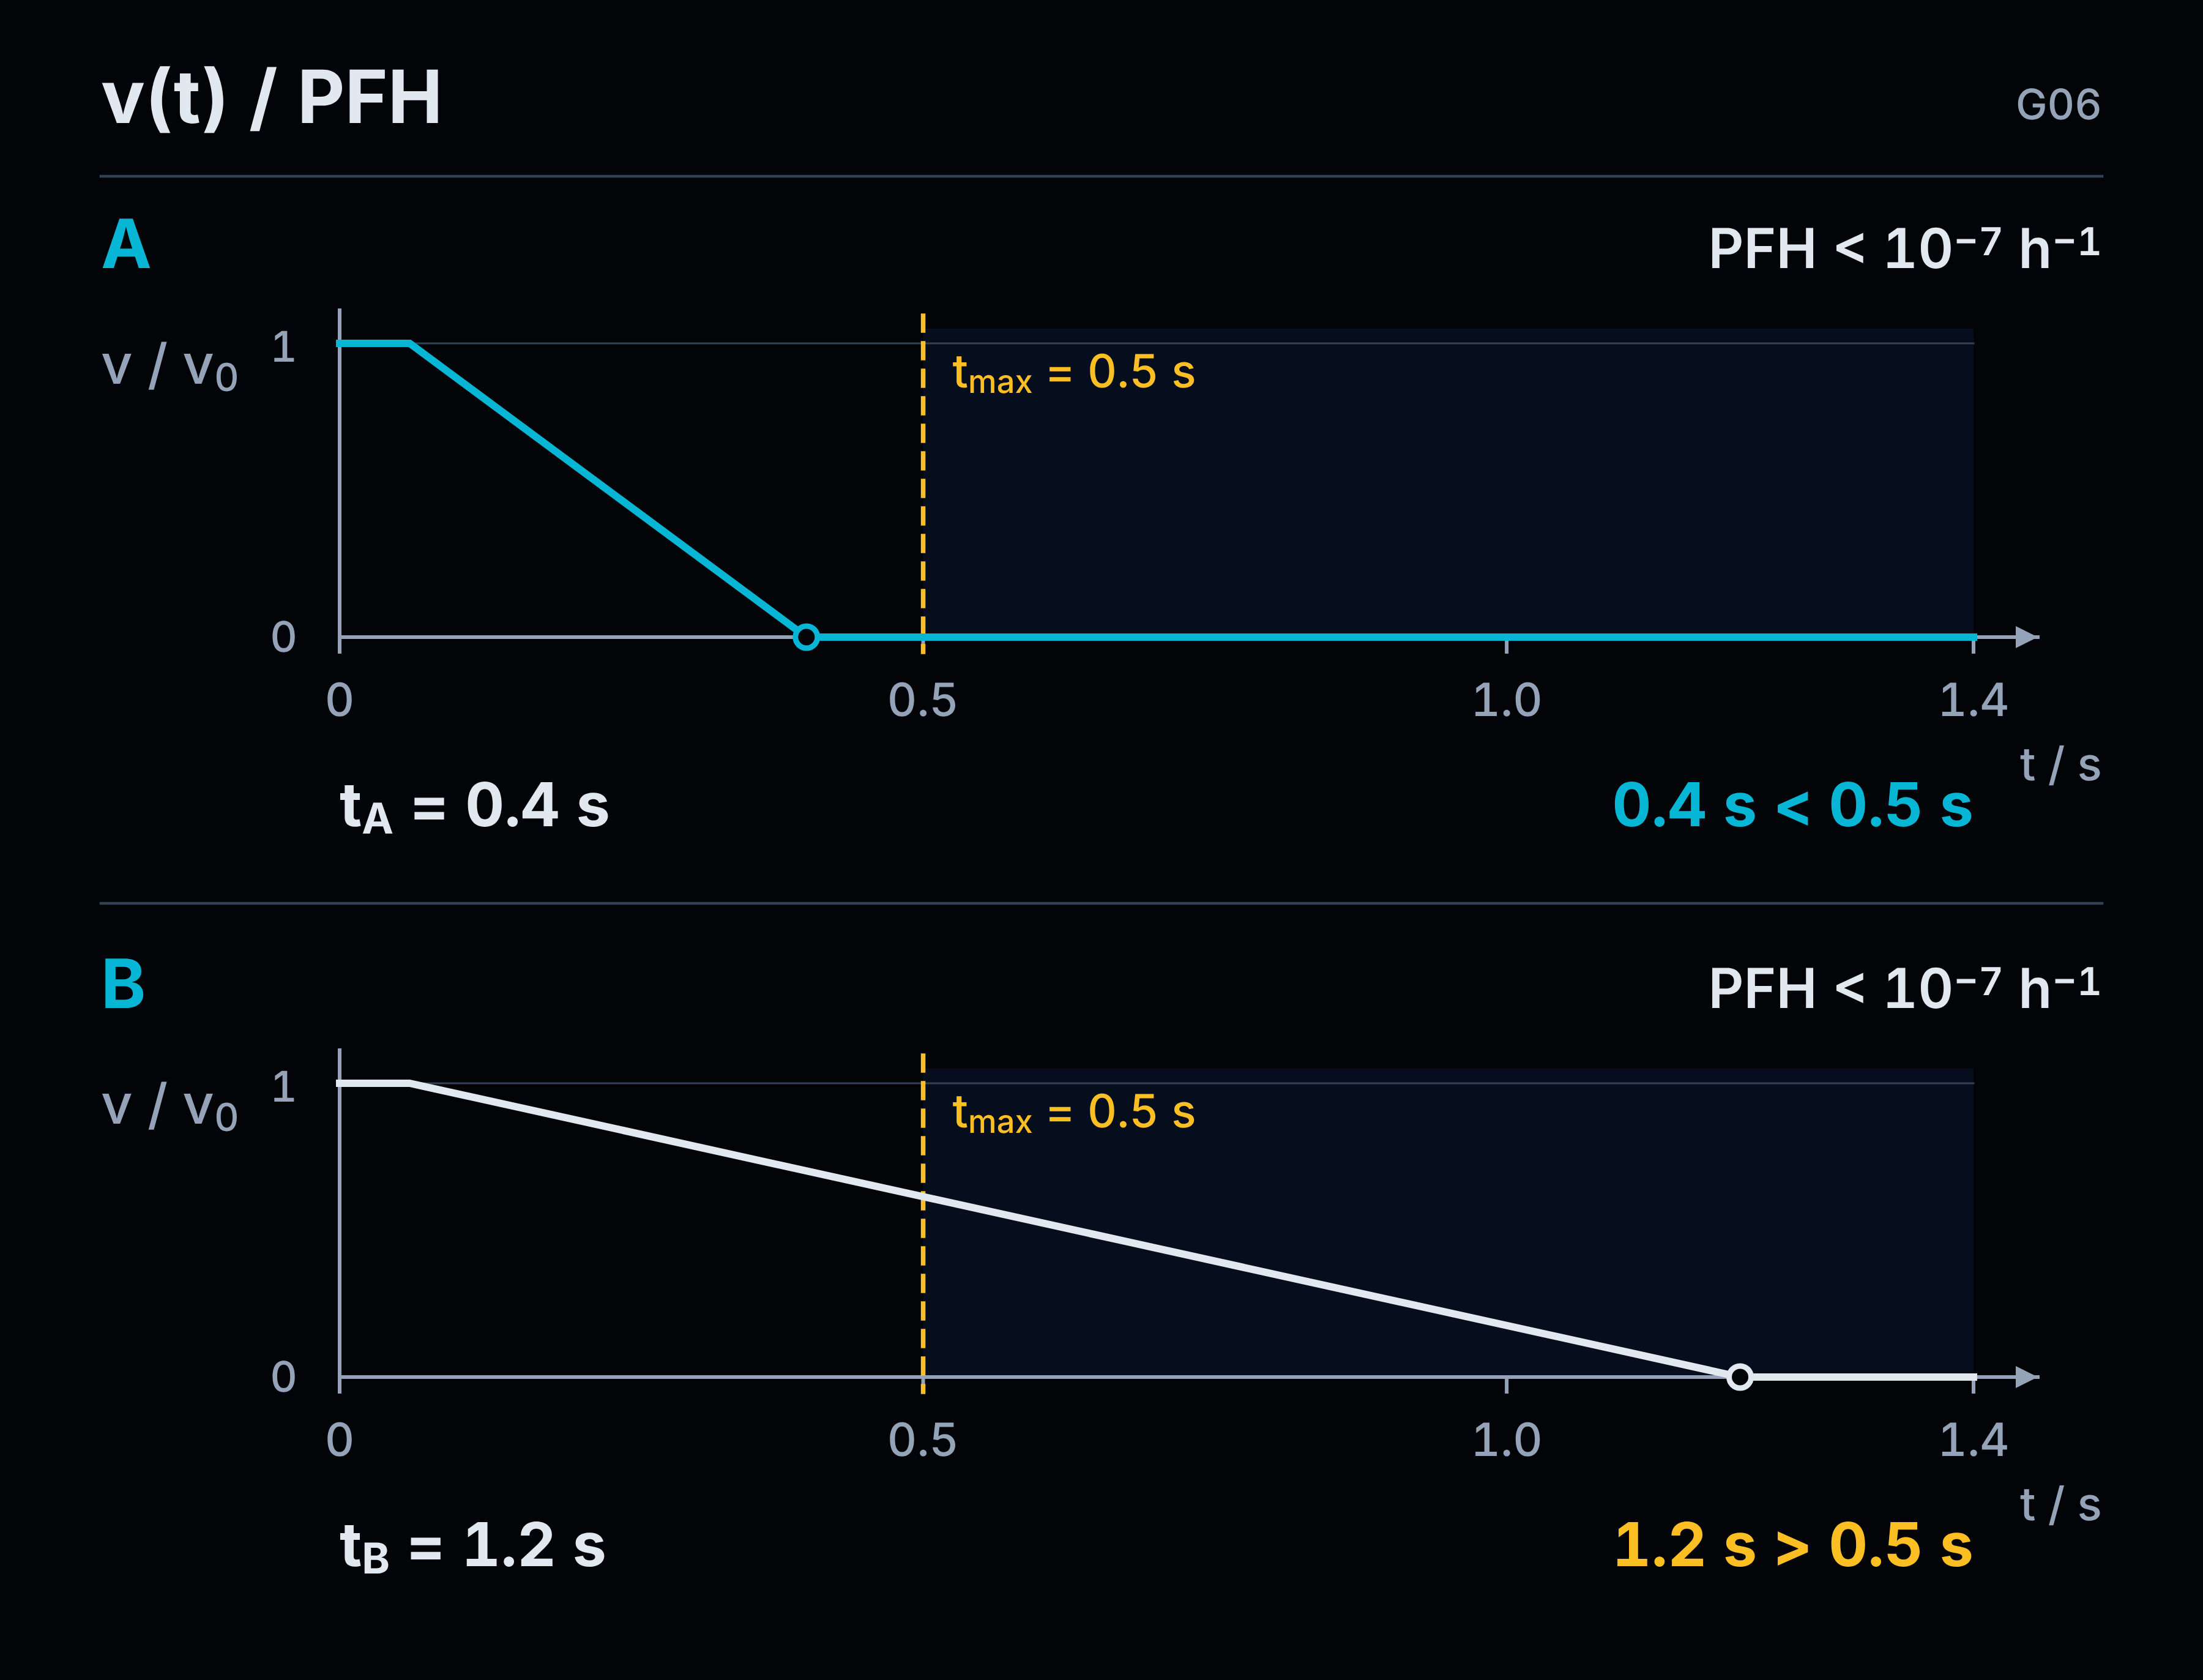
Supongamos, a modo de ejemplo, que para proteger un acceso determinado se ha establecido un tiempo máximo de 0,5 s desde el inicio de la función hasta el cese del movimiento peligroso. Es una hipótesis de nuestro ejemplo, derivada del concepto de protección adoptado, y no un límite universal para las máquinas.
Durante la comprobación obtenemos 1,2 s.
El sistema puede tener unos parámetros de fiabilidad excelentes. Puede recibir correctamente la señal y efectuar la conmutación prevista en cada ocasión. Sin embargo, no cumple el requisito temporal especificado.
La máquina hace de forma fiable menos de lo necesario. Un PFH mejor no reducirá su tiempo de parada por inercia.
Hay que modificar la implementación de la parada o el concepto de protección del acceso y volver a comprobar la solución. No basta con medir únicamente la reacción del relé si el requisito se refiere al cese del movimiento de todo el mecanismo.
En la segunda variante, el tiempo es de 0,4 s. Se cumple el requisito temporal, pero esta medición por sí sola aún no confirma el PL. Del mismo modo, el resultado del PFH no confirmó el tiempo en la primera variante.
Son dos requisitos. El cumplimiento de uno no implica el cumplimiento del otro.
El contactor tampoco sustituye la definición de la tarea
La STO y la apertura de un contactor no son acciones idénticas. En el segundo caso, los contactos interrumpen físicamente un circuito determinado. Sin embargo, hay que saber qué circuito y qué fuente de energía se desconectan.
De ello no se deduce que añadir un contactor garantice automáticamente una parada más rápida o la sujeción segura del eje. Tampoco se deduce que cualquier contactor desconectado mediante el circuito de mando proporcione un aislamiento adecuado para realizar trabajos eléctricos.
Si la tarea exige trabajar sin tensión y aislar el equipo, se necesitan medios adecuados de desconexión y protección contra la reconexión. El mensaje «STO activa» por sí solo no confirma ese estado. La orden de desconectar el contactor tampoco lo confirma por sí sola.
La ausencia de par, la ausencia de movimiento y un circuito aislado no son tres nombres para el mismo estado.
Para evaluar el comportamiento en condiciones de fallo, se utilizan el alcance de la evaluación del subsistema y sus condiciones de aplicación. No se atribuye a la STO resistencia frente a cualquier fallo, pero tampoco se presupone que todo cortocircuito en el variador de frecuencia deba provocar un movimiento peligroso. Esa conclusión no puede extraerse únicamente de la ausencia de aislamiento.
La elección de la solución depende de las tareas y operaciones de la máquina, de los peligros considerados y de la reacción exigida. Solo entre las soluciones que cumplen estas condiciones se comparan el coste, la durabilidad y la facilidad de uso.
El ahorro en contactores puede ser un buen resultado del proyecto. No puede ser su especificación de seguridad.
La validación no es otra impresión de los cálculos
La validación incluye análisis y ensayos. Se comprueban tanto los requisitos funcionales como los fundamentos del PL alcanzado: los datos adoptados, la arquitectura, el diagnóstico, el comportamiento ante fallos y las condiciones de aplicación.
No esperamos a que la máquina esté lista para su transporte para empezar este trabajo. Ya hay que comprobar que la especificación esté completa y sea conforme con el uso previsto. Si en ella solo se ha indicado «activar STO», se puede confirmar correctamente esa señal y aun así no responder a la pregunta de si se ha controlado el peligro.
La ausencia de un criterio en la especificación no facilita el cumplimiento del requisito. Facilita que pase inadvertido que no se ha cumplido.
Los ensayos deben vincularse con aquello que se pretende demostrar. Abarcan los modos de funcionamiento correspondientes, las secuencias de señales, las condiciones de rearranque y las situaciones anómalas previsibles. Para las categorías 2, 3 y 4 también se prevén los ensayos de inyección de fallos correspondientes, que permiten comprobar el funcionamiento del diagnóstico y la reacción requerida.
Estos ensayos se planifican y realizan en condiciones controladas. No pueden sustituirse por la desconexión al azar de un solo cable durante la puesta en marcha ni por la afirmación general de que «hemos comprobado los fallos».
Se pueden utilizar los resultados de validación existentes de los subsistemas. No es necesario volver a examinar todos los elementos internos de cada dispositivo adquirido. Sin embargo, sus conexiones, interfaces y funcionamiento en la máquina concreta siguen requiriendo una comprobación.
También hay que confirmar que la implementación sometida a ensayo se corresponde con la documentación: los equipos utilizados, la versión del software, la configuración y los ajustes relevantes. Tras cualquier cambio del software o de la solución, debe repetirse el alcance correspondiente de la validación.
El informe no se actualiza por el mero hecho de cargar un software nuevo. Ni siquiera cuando el archivo sigue llamándose «final».
Una función. Respuestas que se pueden comprobar
En lugar de otro «seguridad: OK» genérico, conviene poder responder, para cada función, a las siguientes preguntas:
| Pregunta | ¿Dónde debería estar la respuesta? |
|---|---|
| ¿De qué protegemos y durante qué tarea? | En la evaluación de riesgos, los límites de la máquina y la descripción del uso previsto. |
| ¿Qué activa la función y qué estado debe garantizar? | En la especificación: la reacción, el tiempo, los modos de funcionamiento y las condiciones para mantener el estado y efectuar el rearranque. |
| ¿Qué PLr se exige y qué PL se ha alcanzado? | En la justificación del requisito y en la evaluación de la implementación concreta, con los límites de los subsistemas, el método, los datos y las hipótesis. |
| ¿Cumple la máquina construida estos requisitos? | En los resultados de los análisis y ensayos asociados a cada requisito, incluidos los relativos a los fallos considerados. |
| ¿A qué implementación se refieren los resultados? | En la identificación de los equipos, el software, la configuración y la documentación objeto de la comprobación. |
| ¿Qué debe mantenerse durante la explotación? | En los límites definidos y en las reglas de inspección, mantenimiento y sustitución de piezas comunicadas al usuario. |
No se trata de crear seis formularios nuevos. Se trata de poder localizar las respuestas y comprobar si todas se refieren a la misma función y a la misma máquina.
No toda la documentación de diseño tiene que entregarse al usuario. Sin embargo, esto no puede servir de pretexto para que el diseñador retenga la información necesaria para una explotación correcta.
El límite entre la documentación interna y el manual de instrucciones no puede impedir que el usuario conozca las condiciones que debe cumplir.
El resultado debe corresponder a la máquina entregada al usuario. No a la mejor versión del esquema, al ajuste más favorable ni al software anterior a la última corrección.
El relé no hará el trabajo del diseñador
La conversación durante la formación fue un buen punto de partida para este artículo, porque mostró un error que es fácil cometer de buena fe. Se seleccionan equipos de calidad, se comprueban sus parámetros y se supone que el resultado de toda la función será igual de bueno.
No siempre será así.
Esto no se resuelve comprando siempre los dispositivos más caros ni repitiendo que todo depende de la evaluación de riesgos. Hay que poder demostrar la relación concreta entre el peligro, el requisito, el sistema implementado y el resultado de su comprobación.
Si la suma de PFH es demasiado alta, cambiamos la solución. Si el diagnóstico previsto no existe, hay que implementarlo o evaluar de nuevo el sistema. Si el resultado exige sustituciones periódicas, el usuario debe recibir la información correspondiente. Si STO funciona, pero una persona todavía puede quedar expuesta a un movimiento peligroso, no se ha cumplido el cometido de protección.
Conocer ISO 13849-1 no consiste en utilizar las siglas con soltura. Consiste en poder justificar las decisiones relativas a nuestra propia máquina.
El PL e de un dispositivo es información facilitada por su fabricante. El PL e de la función debe justificarse mediante el propio trabajo.
Fuentes y notas
[1] Ámbito y edición de la norma. Este documento se refiere a PN-EN ISO 13849-1:2023-09, que incorpora EN ISO 13849-1:2023 e ISO 13849-1:2023. Datos oficiales de la publicación: ISO 13849-1:2023 — Seguridad de las máquinas — Partes de los sistemas de mando relativas a la seguridad — Parte 1: Principios generales para el diseño. La página del catálogo identifica la edición y el ámbito; no sustituye al texto completo de la norma. Los números de los apartados de las notas siguientes corresponden a esta edición, salvo que se indique expresamente otro documento.
[2] PFH y combinación de subsistemas: introducción y parte 1. PN-EN ISO 13849-1:2023-09, apartado 3.1.58, tabla 2, apartados 6.2.1–6.2.2 y capítulo 8: el significado de PFH, los intervalos de PL, la suma de los PFH conocidos en una conexión en serie de subsistemas previamente evaluados, la limitación del resultado al PL más bajo de los subsistemas y la comparación del PL con el PLr. En esta edición, la tabla 2 indica para PL e un PFH < 10−7 h−1, sin el límite inferior de 10−8. Los valores 3, 4, 5 y 2, 3, 4 × 10⁻⁸ h−1 son valores de modelo; en estos cálculos se consideró que se cumplían los demás requisitos.
[3] Límites de la función, categoría y PL — parte 2. PN-EN ISO 13849-1:2023-09, apartados 5.2.1.3, 5.5, 6.1.1, 6.1.3.2.5–6.1.3.2.6 y 6.2: especificación de la función, división en subsistemas, requisitos de las categorías 3 y 4 y alcance de la evaluación del PL. Los tres resultados de ejemplo para la categoría 3 se obtuvieron de la tabla K.1, columna DCavg = media, calculada para el 90%, filas MTTFD = 10, 30 y 100 años por canal: respectivamente, 1,36 × 10⁻⁶, 2,65 × 10⁻⁷ y 4,29 × 10⁻⁸ h−1. La figura G02 distingue el circuito de potencia del modelo de fiabilidad; no asigna al sistema mostrado ninguna categoría ni PL.
[4] Determinación del PLr — parte 3. PN-EN ISO 13849-1:2023-09, apartados 5.3–5.4 y anexo informativo A: figura A.1, apartados A.2, A.3.1–A.3.3 y tablas A.1–A.2. La base comprende la gravedad de la lesión, la frecuencia y la duración de la exposición, la posibilidad real de evitar o limitar el daño, la regla según la cual una sola evaluación C conduce a P2 y las indicaciones relativas a 15 minutos y 1/20 del tiempo de trabajo. A.2 permite reducir el resultado en un nivel, de forma justificada y documentada, cuando la probabilidad de que se produzca un suceso peligroso sea baja; el método no es el único permitido y la norma de tipo C correspondiente puede determinar el PLr de otra manera. Los requisitos se establecen antes de seleccionar la solución; el orden de los ejemplos en el artículo corresponde al orden de la explicación.
[5] Selección del método de cálculo — parte 4. PN-EN ISO 13849-1:2023-09, apartados 6.1.3.2.1, 6.1.8–6.1.9 y 6.2.1–6.2.3, figura 12 y tabla 9. El procedimiento simplificado exige la equivalencia del subsistema con la arquitectura designada correspondiente y el cumplimiento de los supuestos del modelo. Si la arquitectura es diferente, se requiere un cálculo detallado. La tabla 9 se refiere a la combinación de subsistemas cuando no se conocen todos los valores de PFH; la suma se aplica cuando se conocen todos los valores de PFH. El ejemplo de discrepancia entre el resultado tabulado y la suma de datos concretos ilustra los distintos ámbitos de aplicación de estos métodos, y no la posibilidad de elegir libremente la letra más favorable. El procedimiento 6.1.9, cuando no se dispone del MTTFD, tiene un ámbito limitado y sus propias condiciones.
[6] Diagnóstico y CCF — parte 5. PN-EN ISO 13849-1:2023-09, apartados 5.2.1.3, 6.1.5–6.1.7, anexo informativo E (tabla E.1 y apartado E.2) y anexo F (apartados F.1–F.3, en particular F.3.5, y tabla F.1). La DC se refiere al elemento examinado; la DCavg tiene en cuenta la contribución de los elementos a la tasa de fallos peligrosos. En el método del anexo F se requiere un resultado de al menos 65 puntos; la aplicación parcial de una medida determinada supone cero puntos para esa posición. La posición relativa a la formación se refiere a la preparación de los diseñadores sobre las causas y los efectos de los CCF. Las situaciones con confirmación de la propia orden, omisión de la reacción y lista de asistencia de los operadores son ejemplos interpretativos.
[7] Ciclos, B10D, MTTFD y T10D — parte 6. PN-EN ISO 13849-1:2023-09, apartados 5.2.1.3, letra j), 5.5, 6.1.4 y C.4.1–C.4.3. Fórmulas C.1–C.3 y C.7: MTTFD = B10D / (0,1 × nop) y T10D = B10D / nop. Para los valores de referencia de 500 000 ciclos/año y B10D = 1 000 000 ciclos, se obtienen 20 años y 2 años. Lo que cuenta es el funcionamiento del componente concreto en su aplicación, y no solo el número de accionamientos de un único dispositivo de iniciación. Estos resultados no determinan por sí solos el PL del subsistema ni de la función.
[8] Limitaciones y mantenimiento — parte 7. PN-EN ISO 13849-1:2023-09, apartados C.4.2–C.4.3, 10.9, capítulo 11 y capítulos 12–13: limitación del uso del elemento, comunicación de las condiciones de sustitución, validación de la integridad del manual de instrucciones, disponibilidad del servicio técnico y nueva validación después de una reparación o modificación. El calendario de cinco unidades y cuatro sustituciones corresponde al periodo adoptado de diez años, a sustituciones cada dos años y al fin del uso en el décimo año. El millón de ciclos del relé en este supuesto es un límite de uso asumido, no necesariamente su B10D. El cálculo del cambio de la cadencia después de un año ya tiene en cuenta los 500 000 ciclos realizados y, a efectos del modelo, un funcionamiento uniforme durante los meses siguientes.
[9] Validación — parte 8 y conclusión. PN-EN ISO 13849-1:2023-09, apartados 5.2.1.3, 5.2.2.2, capítulo 8, apartados 10.1–10.6, 10.8–10.9 y capítulos 12–13: requisito funcional y PLr, análisis y ensayos, introducción adecuada de fallos para las categorías 2, 3 y 4, validación de la combinación de subsistemas y del software, resultados trazables e información para el usuario. Los tiempos de 0,5 s, 1,2 s y 0,4 s son supuestos del ejemplo, no límites indicados en la norma. La tabla de preguntas organiza las evidencias; no constituye un plan de validación completo ni un formulario obligatorio.
[10] STO, parada y aislamiento — complemento de la parte 8. PN-EN 60204-1:2018-12, apartados 5.4–5.6 y 9.2.2–9.2.3.3: distinción entre la prevención de una puesta en marcha inesperada, la función de aislamiento y las categorías de parada, así como selección de la reacción en función de la evaluación de riesgos y del funcionamiento de la máquina. Esta edición incorpora EN 60204-1:2018 e IEC 60204-1:2016 con modificaciones europeas. Datos de la publicación de referencia: IEC 60204-1:2016 — Seguridad de las máquinas — Equipo eléctrico de las máquinas — Parte 1: Requisitos generales. La norma sobre accionamientos indicada en el apartado 5.2.2.2 de ISO 13849-1:2023 es IEC 61800-5-2:2016 — Sistemas de accionamiento eléctrico de potencia de velocidad variable — Parte 5-2: Requisitos de seguridad — Funcional; el enlace proporcionado identifica esta publicación, pero no implica que el artículo incluya una revisión completa de ella. No se ha adoptado un supuesto universal de movimiento tras cualquier cortocircuito en el convertidor. Las propiedades del accionamiento concreto deben verificarse dentro del alcance de su evaluación y en sus condiciones de aplicación.
[11] Referencia a normas en la declaración — introducción.Directiva 2006/42/CE — anexo II, parte 1, sección A, puntos 7–8 y Reglamento (UE) 2023/1230 — anexo V, parte A, punto 7: referencias a las normas y especificaciones técnicas aplicadas. El Reglamento también prevé la indicación de las partes aplicadas cuando las normas se utilicen parcialmente; de conformidad con el artículo 54, será aplicable, con carácter general, a partir del 20 de enero de 2027. El comentario de la introducción se refiere a presentar la referencia como confirmación de un trabajo que no se ha realizado; no presupone que la mera posesión de una norma o la inclusión de su número confirme la conformidad de la máquina.
[12] Naturaleza de los ejemplos. La conversación formativa de la introducción se basa en la experiencia del autor. Las demás configuraciones, datos y situaciones presentadas como ejemplos desarrollan los requisitos y las relaciones descritos en las normas; no se atribuyen a la empresa de la formación ni a productos concretos. Ninguna ilustración, tabla ni cálculo individual sustituye la evaluación y validación de la función real. La fuente de los requisitos técnicos son las ediciones indicadas de las normas, no los artículos de los fabricantes de equipos. Este documento no constituye una revisión de la lista vigente de normas armonizadas.