La semaine dernière, j’ai animé une formation pour une entreprise qui intègre des postes de palettisation avec robot. En abordant les fonctions de sécurité, j’ai indiqué que l’association de trois dispositifs ayant chacun un PL e ne conduit pas nécessairement à un PL e pour l’ensemble de la fonction.
Cela a suscité la surprise. Les participants étaient convaincus d’avoir jusqu’alors correctement déterminé le niveau de performance. Ils sélectionnaient des dispositifs PL e et attendaient le même niveau de la fonction réalisée avec ces dispositifs. Puisqu’aucun élément n’avait une lettre inférieure, comment le résultat aurait-il pu être inférieur ?
C’est précisément entre les paramètres des différents dispositifs et le résultat de leur association qu’il manquait une partie du travail d’ingénierie.
J’apprécie qu’ils aient utilisé de tels dispositifs et qu’ils soient venus vérifier leurs connaissances. Certains prestataires ne contrôlent même pas les paramètres de l’appareillage sélectionné. Mais les négligences d’autrui ne réduisent pas les exigences applicables à notre projet. On peut être plus rigoureux que ses concurrents tout en évaluant incorrectement une fonction de sécurité.
En cas d’association en série de sous-systèmes dont les valeurs PFH sont connues — la fréquence moyenne de défaillance dangereuse par heure — ISO 13849-1 exige de prendre en compte leur somme. Les différents sous-systèmes peuvent relever du PL e, mais pas leur somme. Aucun fabricant de dispositif n’est pour autant obligé de fournir une information fausse. C’est seulement la conclusion de l’intégrateur qui peut être erronée.
Il ne s’agit pas d’un exercice théorique sur les puissances de dix. Le résultat concerne une fonction sur laquelle doit pouvoir compter la personne travaillant à proximité de la machine. Si le PL e est requis mais que le niveau atteint n’a pas été démontré, trois fiches techniques portant la lettre e ne suffisent pas à clore le sujet.
De bons dispositifs ont été achetés. Mais la justification de la sécurité de la machine réalisée avec ces dispositifs n’a pas été achetée avec eux.
Cette question revêt une importance particulière lorsque la déclaration de conformité fait référence à ISO 13849-1. Après tout, le destinataire ne reçoit pas une liste des normes dont le fournisseur a entendu parler. Il reçoit des informations sur les normes appliquées lors de l’évaluation et de la réalisation de la machine livrée.
Si le fabricant présente cette référence comme la confirmation du respect des exigences de la norme, alors qu’il a remplacé l’évaluation de la fonction par la simple lecture du PL dans les catalogues, il induit l’utilisateur en erreur. La bonne foi peut expliquer pourquoi l’erreur a été commise. Elle ne fournit pas la confirmation manquante.
Il ne s’agit pas, à la suite de cette histoire, d’acheter systématiquement des relais encore plus chers. Il faut d’abord déterminer ce que l’on exige de la fonction, quels éléments la réalisent et ce qui résulte réellement de leur association. Il faut ensuite vérifier dans quelles conditions ce résultat reste justifié, y compris après plusieurs années et des centaines de milliers de commutations.
C’est précisément cette discussion qui m’a incité à écrire cet article. Il faut enfin expliquer le calcul du PL selon ISO 13849-1 de manière à ce que la connaissance des sigles s’accompagne d’une compréhension de son propre système. La catégorie n’est pas une autre manière d’exprimer le PL. Le résultat d’un relais n’est pas celui de l’ensemble de la fonction. Et un résultat de calcul correct ne dispense pas de maintenir les conditions pour lesquelles il a été obtenu.
L’utilisateur a besoin d’une fonction dont le niveau de sécurité a été démontré. Pas de trois dispositifs dont chacun est convaincant pris isolément.
1. Trois dispositifs PL e. Voyons ce que donne l’addition
Prenons une fonction de sécurité réalisée par trois sous-systèmes : la détection, la logique et la sortie qui exécute la réaction prévue. Chaque sous-système a été évalué séparément au PL e. Chacun est nécessaire pour que l’ensemble de la fonction accomplisse correctement sa tâche.
C’est précisément ce que signifie ici une association en série. Il ne s’agit ni de trois contacts reliés par un seul conducteur ni de trois dispositifs qui se remplacent mutuellement.
Nous supposons que les sous-systèmes ont été correctement utilisés et que les autres exigences ont été respectées. Nous ne chercherons ni un conducteur mal raccordé ni un diagnostic désactivé. Nous vérifierons si, même dans ces conditions favorables, trois lettres e suffisent à en obtenir une quatrième — la plus importante.
Les lettres sont identiques. Les valeurs ne le sont pas
Le PL e ne correspond pas à une valeur PFH unique et identique pour chaque dispositif. Un même niveau peut couvrir différentes valeurs de fréquence moyenne de défaillance dangereuse par heure.
Retenons les données suivantes pour l’exemple de calcul :
| Sous-système | PL évalué | PFH [h−1] |
|---|---|---|
| Détection | e | 3 × 10⁻⁸ |
| Logique | e | 4 × 10⁻⁸ |
| Sortie | e | 5 × 10⁻⁸ |
Toutes les valeurs sont inférieures à 10−7 h−1 et satisfont donc au critère numérique du PL e.
Si la vérification s’arrêtait à la dernière ligne, on pourrait annoncer un succès. Chaque fournisseur a livré le sous-système approprié. Les achats sont conformes.
Mais l’utilisateur comptera sur leur fonctionnement conjoint, et non sur trois fiches techniques distinctes.
Lorsque les PFH de tous les sous-systèmes constituant une telle association sont connus, leurs valeurs doivent être additionnées.
PFH = PFH1 + PFH2 + PFH3
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
Pour le PL e, la somme doit être inférieure à 10−7 h−1. Notre résultat est supérieur. Il se situe dans l’intervalle du PL d :
10−7 ≤ PFH < 10−6 h−1.
Chaque sous-système a un PL e. Dans cet exemple, leur association atteint le PL d. Ce n’est pas parce qu’un fabricant aurait surestimé les paramètres. C’est parce que l’évaluation de l’association doit prendre en compte la contribution des trois sous-systèmes.
L’affirmation selon laquelle « l’ensemble a le niveau de l’élément le plus faible » ne permet pas non plus de trancher. La norme limite le résultat à la fois par le PL le plus faible des sous-systèmes et par le niveau résultant de la somme des PFH. Le PL le plus faible d’un sous-système constitue une limite du résultat, et non la garantie de l’atteindre.
Trois dispositifs n’entraînent pas toujours une baisse au PL d
Ne remplaçons pas une erreur par une autre. Le nombre de dispositifs ne détermine pas à lui seul le résultat.
Pour trois autres sous-systèmes, également évalués au niveau PL e, retenons les valeurs 2 × 10⁻⁸, 3 × 10⁻⁸ et 4 × 10⁻⁸ h−1 :
PFH = (2 + 3 + 4) × 10−8 = 9 × 10⁻⁸ h−1.
Cette somme reste inférieure à 10−7 h−1. Sous réserve que les autres conditions retenues soient respectées, l’ensemble peut atteindre le niveau PL e.
La différence est très simple à voir lorsque tous les nombres sont exprimés à la même échelle. La limite est de 10 × 10−8. Dans le premier exemple, nous avons obtenu 12, et dans le second, 9. Avec un résultat exactement égal à 10 × 10−8, nous sommes déjà dans la plage du niveau d. Dans le tableau figure le signe « inférieur à », et non « inférieur ou égal à ».
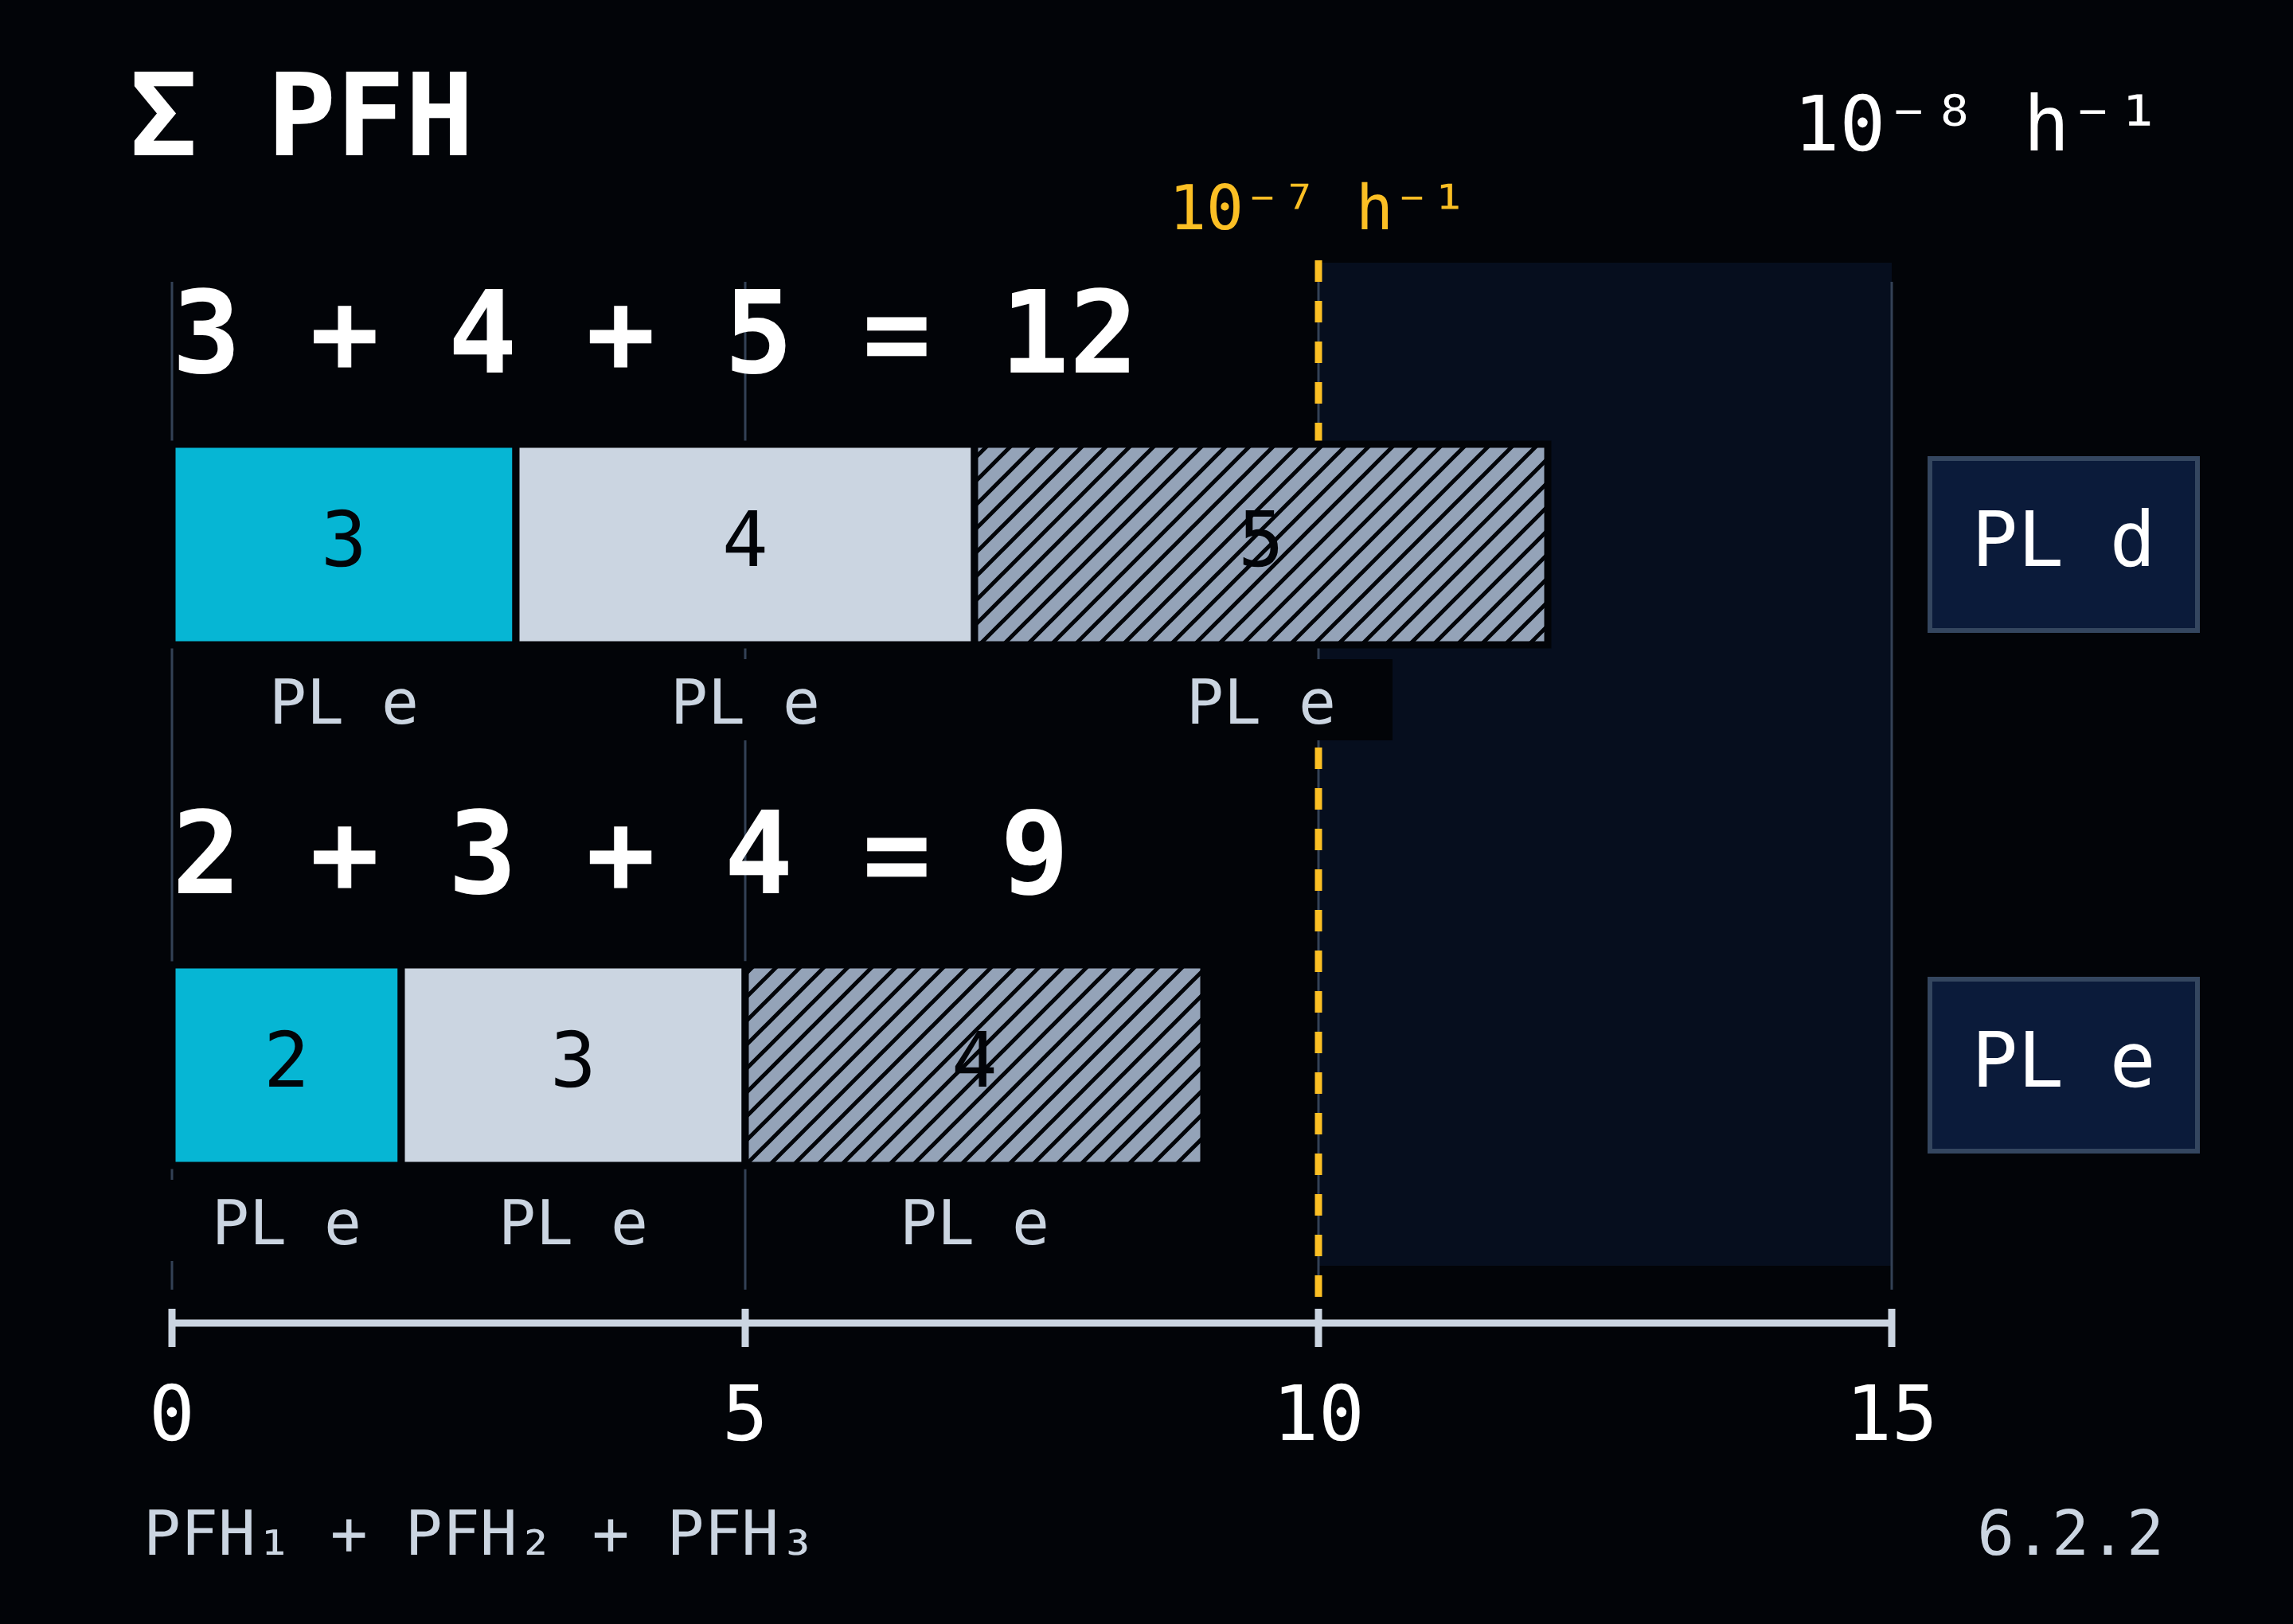
Dans les deux variantes, la liste d’achats comporte trois fois la mention PL e. Seules les valeurs montrent que le résultat obtenu n’est pas le même.
Le PFH ne détermine pas la date de la prochaine défaillance
Avec des valeurs aussi faibles, il est facile d’éprouver un sentiment de sécurité excessif. Puisque le PFH est égal à 10−8 h−1, on pourrait l’interpréter comme la garantie que l’équipement fonctionnera sans défaillance dangereuse pendant cent millions d’heures.
Cette interprétation serait incorrecte.
Le PFH décrit la fréquence moyenne d’une défaillance dangereuse lors de la mise en œuvre d’une fonction de sécurité déterminée. Il n’indique pas la date de la première défaillance. Il ne représente pas non plus la probabilité d’un accident lors d’une ouverture unique du protecteur.
Cent millions d’heures ne constituent pas une période de garantie. Une défaillance dangereuse peut survenir bien plus tôt.
Il ne faut donc pas transformer un faible PFH en affirmation selon laquelle « rien ne se produira pendant les quelques centaines d’années à venir ». La norme fournit un paramètre permettant d’évaluer l’aptitude du système à exécuter la fonction. Elle ne permet pas d’établir pour la machine un calendrier de fonctionnement sans accident.
Niveau e requis, niveau d calculé. Que faut-il modifier ?
Supposons qu’un PLr e ait été défini pour la fonction considérée. Le résultat d du premier exemple est alors insuffisant. Si le PL atteint ne satisfait pas à l’exigence, il faut reprendre le processus de conception.
Nous vérifions d’abord si le modèle comprend les sous-systèmes appropriés et si les données utilisées correspondent à la configuration appliquée et aux conditions de fonctionnement. Si c’est le cas, il faut modifier la solution.
Le calcul indique même ce qu’il faut rechercher. Si l’on conserve les deux premières valeurs — 3 × 10⁻⁸ et 4 × 10⁻⁸ h−1 — le troisième sous-système doit avoir un PFH inférieur à 3 × 10⁻⁸ h−1 pour que la somme reste dans la plage du niveau e. Commander un autre équipement présenté comme PL e ne suffit pas. Il peut avoir précisément une valeur de PFH qui entraînera un nouveau dépassement de la limite.
« Nous l’avons remplacé par un autre équipement PL e » décrit un achat. Seul un nouveau calcul montrera si le problème a été résolu.
Nous ne retirons pas du modèle un sous-système qui reste nécessaire à l’exécution de la fonction. Nous n’abaissons pas non plus le PLr requis parce que l’équipement sélectionné ne l’atteint pas. Si le niveau e est nécessaire, mais qu’une évaluation rigoureuse aboutit au niveau d, c’est la conception qui doit être corrigée, et non la manière de consigner le résultat.
Dans cet exemple, une simple addition a suffi pour remettre en cause l’affirmation d’un niveau PL e. Il est utile de l’effectuer avant de signer la documentation.
2. Catégorie 4 de quoi ? Du relais ou du système conçu ?
« Nous avons la catégorie 4. Le relais est de sécurité. »
Il peut s’agir d’une information exacte concernant l’équipement sélectionné. Cela n’explique toujours pas ce qui est raccordé à ses entrées, ce que commandent ses sorties ni ce qui se produira en cas de défaillance de l’un de ces éléments.
Le relais peut désactiver correctement ses sorties. Si l’unique contacteur qui coupe l’entraînement n’ouvre pas ses contacts principaux, la seule commande du relais ne coupera pas l’alimentation du moteur.
Ce n’est pas une critique du relais. Utiliser ses caractéristiques pour évaluer l’ensemble de la fonction était une décision du concepteur. Le fabricant de l’équipement n’a pas conçu à sa place le reste du circuit.
D’abord la tâche. Ensuite les équipements qui l’exécutent
Prenons un exemple simple de protection de l’accès à l’entraînement d’un convoyeur. L’ouverture du protecteur doit provoquer l’arrêt du mouvement dangereux, tandis que son maintien en position ouverte doit empêcher le démarrage de ce mouvement. Le temps nécessaire pour atteindre l’état sûr doit être adapté aux conditions d’accès : une personne ne doit pas pouvoir atteindre le mouvement contre lequel cette fonction est censée la protéger.
Ce n’est qu’une fois la tâche ainsi définie que nous détaillons sa mise en œuvre : le capteur détecte l’état du protecteur, le relais de sécurité traite les signaux et les éléments de sortie agissent sur l’entraînement. La spécification doit notamment définir l’événement déclencheur, la réaction, le PLr requis, le temps nécessaire pour atteindre l’état sûr et les modes dans lesquels la fonction est active. La référence catalogue du relais ne contient pas ces informations propres à notre machine.
« Protecteur raccordé à la sécurité » décrit un raccordement. Cela n’indique pas encore contre quoi ni de quelle manière la personne est protégée.
Lors de l’évaluation du système, nous ne nous arrêtons pas non plus aux bornes de sortie du relais. La définition des SRP/CS englobe la chaîne depuis le déclenchement des signaux relatifs à la sécurité jusqu’aux sorties des éléments de commande de puissance, par exemple les contacts principaux du contacteur.
Par conséquent, si le contacteur doit assurer la coupure, il ne devient pas un « simple composant électrique extérieur à la sécurité » uniquement parce qu’il se trouve sur la page suivante du schéma.
Deux contacteurs ne constituent pas deux sous-systèmes PL e
Examinons maintenant une variante comportant deux contacteurs : K₁ et K₂. Leurs contacts principaux sont raccordés en série dans le circuit d’alimentation du moteur, mais chaque contacteur peut interrompre ce circuit de manière indépendante. Si K₁ ne parvient pas à ouvrir ses contacts, K₂ peut toujours effectuer la coupure.
Un raccordement en série dans le circuit de puissance ne signifie pas ici un raccordement en série dans le modèle de fiabilité.
Dans une telle solution, K₁ et K₂ peuvent constituer deux canaux redondants d’un même sous-système de sortie. Leur rôle est de préserver la capacité de coupure malgré une défaillance spécifiée d’un canal. Cette situation diffère de celle des trois sous-systèmes de la partie précédente, dont chacun était indispensable à l’exécution de la fonction.
Il ne suffit donc pas de prendre deux valeurs relatives à des contacteurs individuels et de leur appliquer l’addition prévue pour le raccordement en série de sous-systèmes évalués. Il faut d’abord évaluer le sous-système de sortie : sa structure, la fiabilité de ses composants, le diagnostic et son comportement en cas de défaut. Ce n’est qu’ensuite que son résultat est utilisé pour évaluer son raccordement à la détection et à la logique. La norme prévoit cette distinction entre l’évaluation du sous-système et celle du raccordement des sous-systèmes.
La question de la poursuite du fonctionnement après une défaillance de K₁ reste également posée. Le système détectera-t-il que le contacteur n’a pas exécuté la commande ? Que fera-t-il de cette information ? Autorisera-t-il le démarrage d’un nouveau cycle ?
L’ajout d’un second contacteur fournit un second moyen de coupure. Il ne fournit pas automatiquement un diagnostic ni la justification d’une catégorie.
La catégorie indique la tolérance aux défauts. Le PL prend davantage d’éléments en compte
La catégorie classe le sous-système selon sa tolérance aux défauts et son comportement après leur apparition. La structure, la détection des défauts et la fiabilité sont déterminantes. Il ne s’agit ni du seul nombre de canaux ni d’une autre désignation du PL.
Pour la catégorie 3, un défaut unique ne doit pas entraîner la perte de la sous-fonction mise en œuvre. Il doit être détecté au plus tard lors de la sollicitation suivante de la fonction, lorsque cela est raisonnablement réalisable. Cela ne signifie toutefois pas que tous les défauts sont détectés ; leur accumulation sans détection peut entraîner la perte de la sous-fonction.
La catégorie 4 impose des exigences plus strictes : si un défaut unique ne peut pas être détecté au moment requis, l’accumulation de défauts non détectés ne doit pas entraîner la perte de la fonction. Un DCavg élevé et un MTTFD élevé pour chaque canal redondant sont également requis.
Deux contacteurs sont visibles dès l’ouverture de l’armoire. Le respect de ces exigences ne peut pas être constaté par la simple observation de deux contacteurs.
La détermination du PL prend en compte tous les aspects pertinents de l’évaluation : les valeurs de fiabilité, l’efficacité du diagnostic, les mesures contre les défaillances de cause commune, le logiciel et la prévention des défaillances systématiques. L’indication d’une catégorie ne remplace pas cette évaluation.
Même catégorie 3, mais un résultat c, d ou e
Au lieu de nous contenter d’affirmer que « le PL dépend de nombreux facteurs », examinons des valeurs concrètes.
Pour une architecture de catégorie 3, avec un DCavg = 90% et le respect des autres hypothèses de la méthode, nous obtenons les résultats suivants en fonction du MTTFD de chaque canal :
| MTTFD de chaque canal | PFH du sous-système [h−1] | PL |
|---|---|---|
| 10 ans | 1,36 × 10⁻⁶ | c |
| 30 ans | 2,65 × 10⁻⁷ | d |
| 100 ans | 4,29 × 10⁻⁸ | e |
Il s’agit de valeurs issues du modèle normatif, et non des résultats de l’évaluation de contacteurs spécifiques. La catégorie est restée identique. La couverture du diagnostic également. La fiabilité des canaux a changé et nous avons obtenu trois niveaux de PL différents.
Le MTTFD est ici un paramètre de fiabilité, et non une échéance de remplacement de l’équipement. Nous reviendrons sur cette différence à propos du nombre de cycles et de la durée d’utilisation.
Le tableau montre également pourquoi le raccourci « la catégorie 3 correspond au PL d » est erroné dans les deux sens. La catégorie 3 ne garantit pas le niveau d, mais elle n’exclut pas non plus le niveau e. Il faut démontrer que les conditions permettant d’atteindre le résultat sont remplies.
Pour finir, revenons au relais. Si nous utilisons un sous-système déjà évalué, nous n’avons pas à reconstituer sa conception ni à recalculer chaque composant interne depuis le début. Nous devons toutefois connaître le périmètre de l’évaluation, l’appliquer correctement et évaluer son raccordement au reste du système. La norme permet de combiner des sous-systèmes déjà validés avec des sous-systèmes conçus par l’intégrateur.
Il n’est pas nécessaire de répéter le travail du fabricant du relais. Il faut accomplir la partie du travail que le fabricant du relais n’a pas effectuée à notre place.
La question portait sur ce qui se passerait après la défaillance d’un composant de la machine. La réponse a présenté la catégorie du relais. Cela ne répond toujours pas à la question posée.
3. Le PLr requis ne découle pas de ce qui a déjà été acheté
« Nous avons obtenu un PL d. Cela devrait suffire ».
Peut-être. Mais ni le résultat du calcul ni la conviction d’avoir utilisé des équipements de qualité ne permettent de le déterminer.
Le PLr définit l’exigence applicable à une fonction de sécurité donnée. Le PL décrit le niveau atteint par le système qui met en œuvre cette fonction. Il faut d’abord déterminer quelle réduction du risque est nécessaire. Ce n’est qu’ensuite qu’il faut concevoir la solution et démontrer qu’elle satisfait à l’exigence.
Si le relais est déjà commandé, le schéma terminé et que le niveau requis n’est choisi qu’ensuite, il est facile d’inverser cet ordre. Les paramètres d’évaluation commencent alors à correspondre étonnamment bien aux capacités de l’appareillage acheté.
Adapter l’exigence au résultat déjà obtenu permet d’éviter de corriger la conception. Cela ne permet pas de démontrer que la conception est appropriée.
S2 n’est pas réservé aux accidents mortels
Dans le graphe utilisé pour déterminer le PLr, nous examinons la gravité de la lésion possible, la fréquence ou la durée d’exposition ainsi que la possibilité d’éviter ou de limiter le dommage. Ces critères correspondent aux paramètres S, F et P.
S2 couvre une lésion grave, généralement irréversible, ou la mort. L’amputation d’un doigt ne devient donc pas S1 au motif que la personne survit. Il n’est pas nécessaire d’envisager une catastrophe touchant la moitié d’un hall pour que l’exigence applicable à la fonction soit élevée.
Pour S2, le graphe de base donne les résultats suivants :
| Gravité de la lésion | Exposition | Possibilité d’éviter ou de limiter le dommage | Résultat du graphe de base |
|---|---|---|---|
| S2 | F1 — moins fréquente et/ou de courte durée | P1 — possible dans certaines conditions | PLr c |
| S2 | F1 — moins fréquente et/ou de courte durée | P2 — peu probable | PLr d |
| S2 | F2 — fréquente ou de longue durée | P1 — possible dans certaines conditions | PLr d |
| S2 | F2 — fréquente ou de longue durée | P2 — peu probable | PLr e |
Avec S2, même les valeurs favorables F1 et P1 conduisent, dans ce graphe, à PLr c. Une seule évaluation moins favorable — F2 ou P2 — suffit pour aboutir à d. Les deux simultanément conduisent à e.
Ces niveaux ne sont pas choisis en fonction de l’allure imposante de la machine. Un petit mécanisme peut lui aussi provoquer une lésion irréversible.
« L’opérateur est expérimenté ». Mais il n’a nulle part où se retirer
Supposons qu’une opération prévue nécessite de se placer entre un élément mobile et une structure fixe. Le déplacement intempestif considéré peut provoquer un écrasement grave. La fonction de sécurité doit empêcher ce mouvement pendant l’accès.
Lors de l’évaluation de la possibilité d’éviter le dommage, l’argument suivant est avancé : l’opérateur connaît la machine, a été formé et effectue cette opération depuis des années. Évaluation proposée — P1.
Or, dans la position requise pour exécuter la tâche, il n’existe aucune possibilité spatiale de se retirer de la trajectoire du mouvement.
L’expérience du travailleur est importante. Elle ne modifie pas la géométrie du poste.
On a indiqué que l’opérateur était formé. Il devait manifestement trouver lui-même l’espace manquant pour s’échapper.
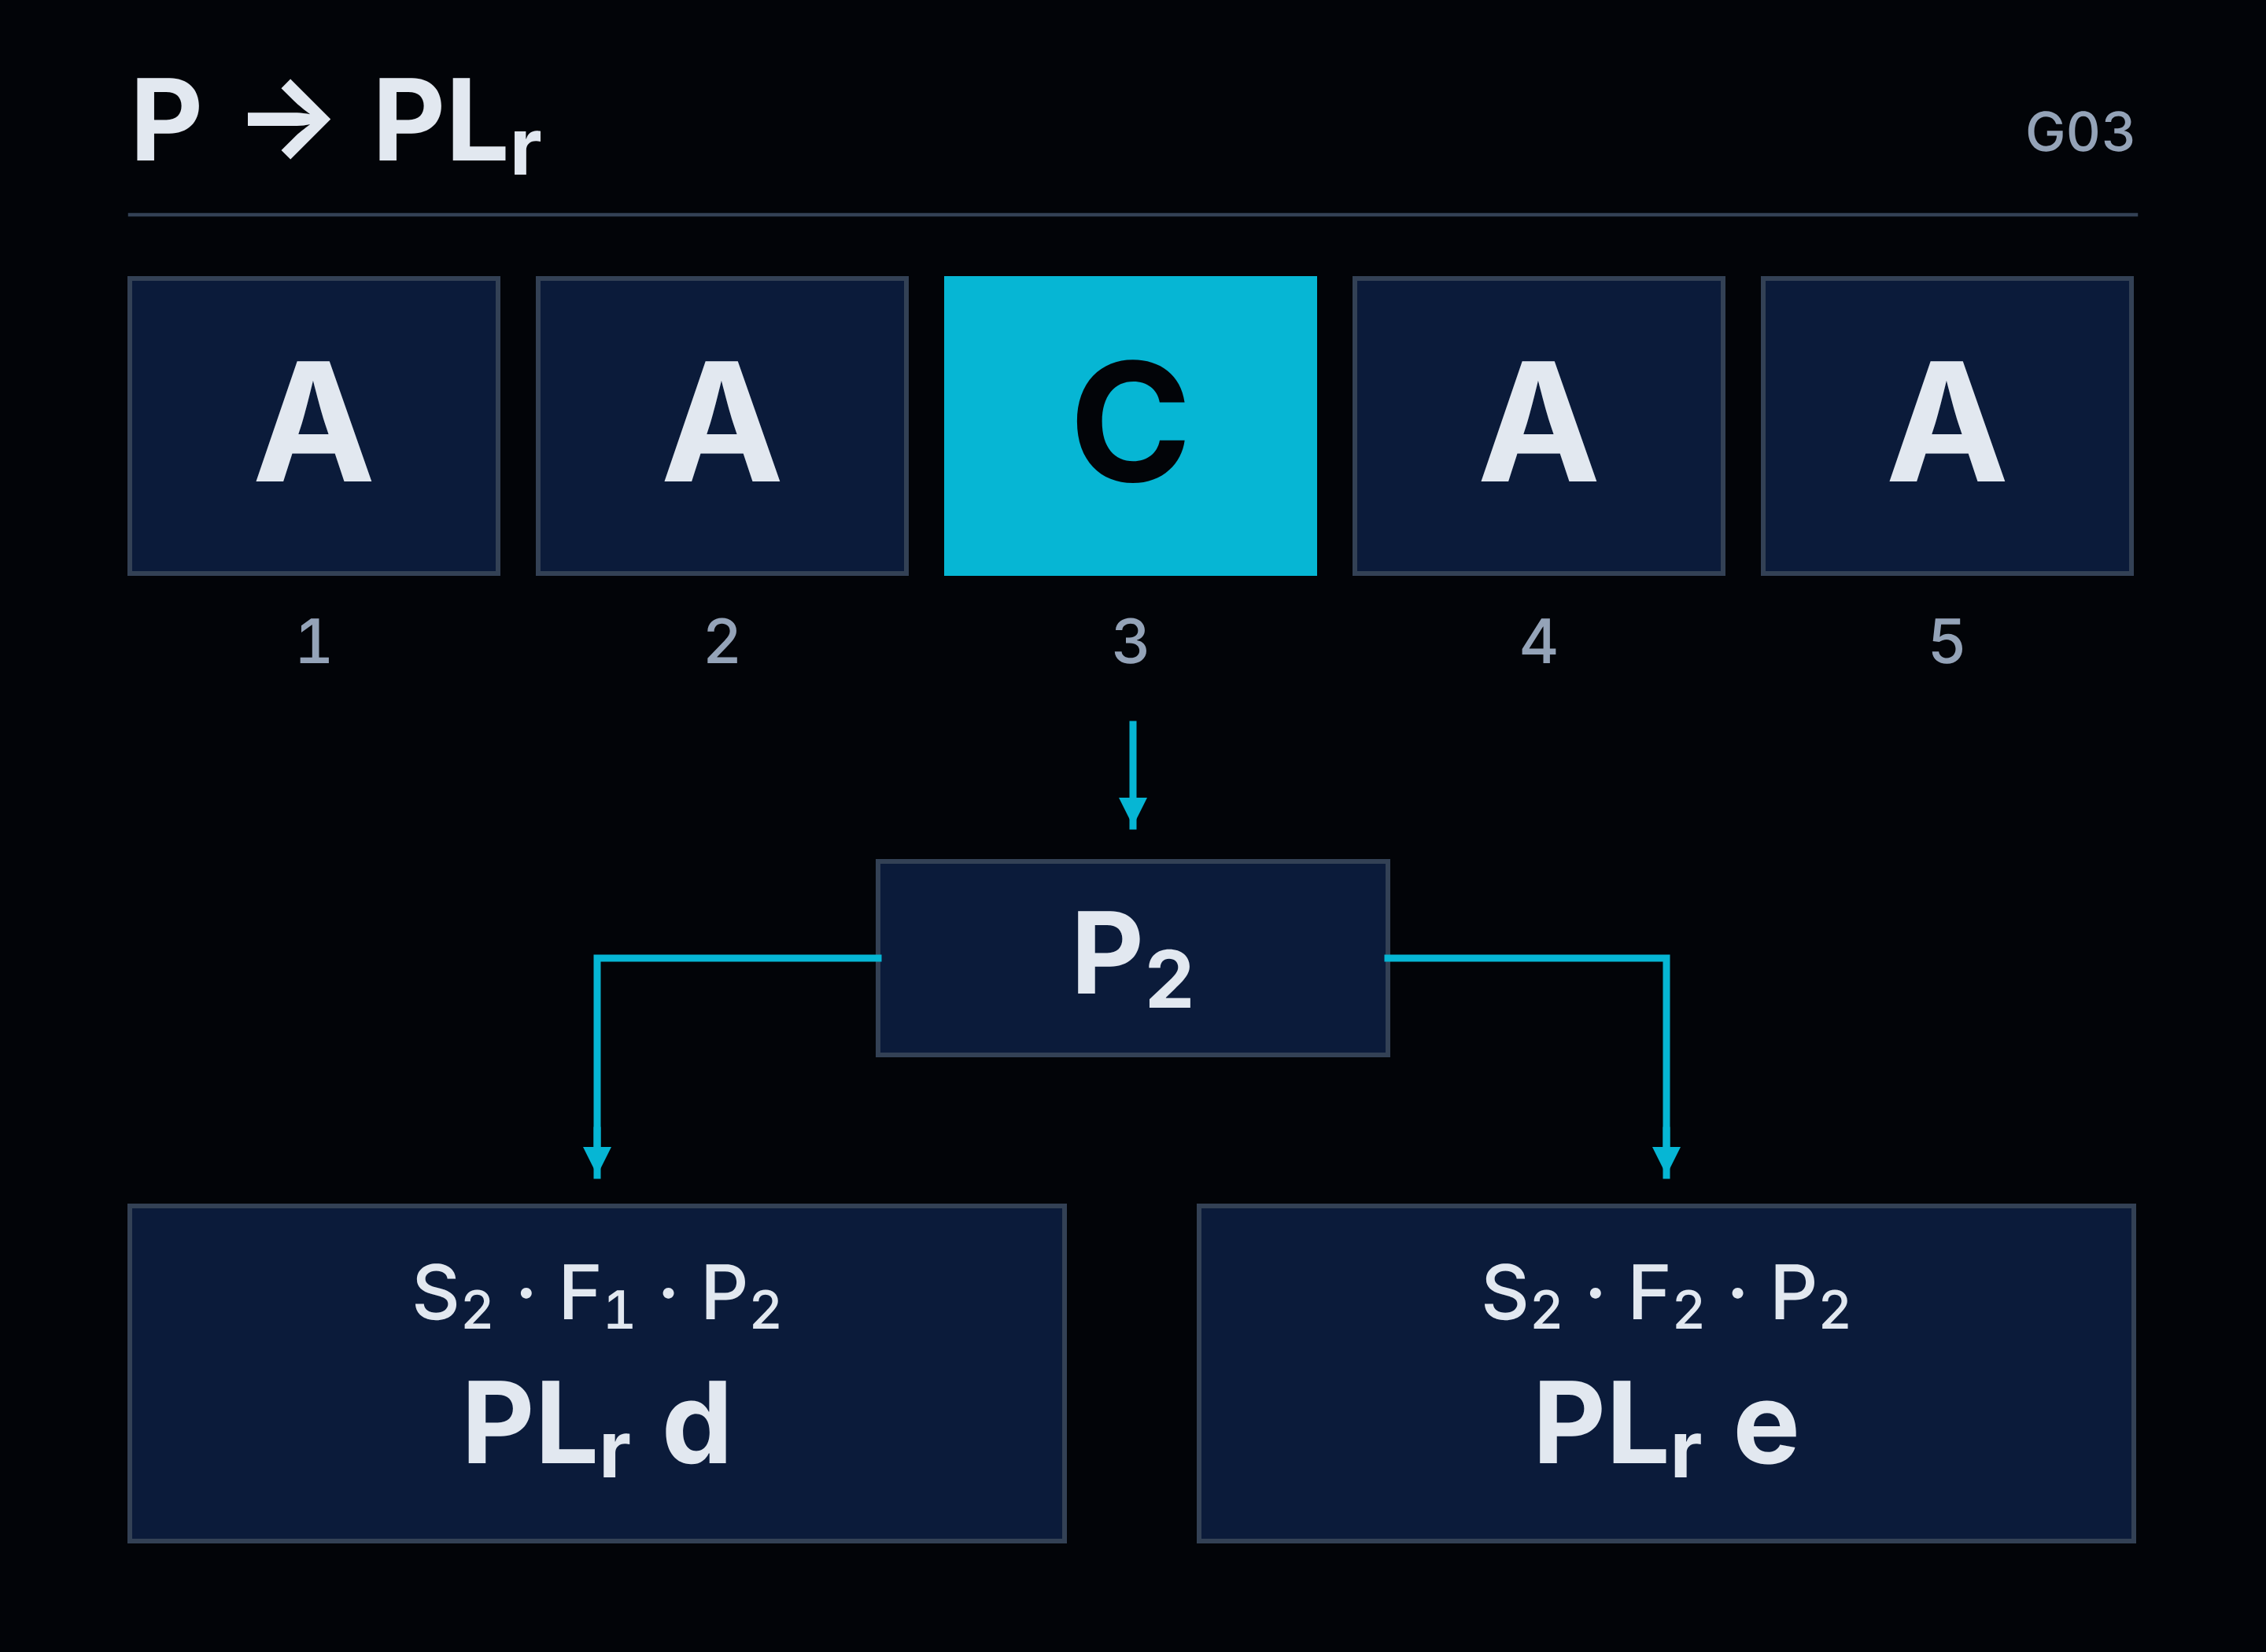
L’une des méthodes de détermination de P prend en compte cinq facteurs : la préparation de la personne, la vitesse de développement de l’événement et le temps disponible, la possibilité spatiale de se retirer, la détectabilité du danger et la complexité de l’opération. Les évaluations sont désignées par les lettres A, B ou C, selon les conditions propres à chaque facteur.
Dans cette méthode, une seule évaluation C suffit pour retenir P2. Même si toutes les autres évaluations sont A.
L’absence de possibilité spatiale de s’échapper constitue précisément un C. Il peut en être de même en l’absence de temps suffisant pour se retirer efficacement. Ces limitations ne sont pas compensées par les bonnes évaluations des autres facteurs. Quatre réponses favorables ne permettent pas de traverser une structure en acier.
Pour le S2 considéré, cela signifie PLr d pour F1 ou PLr e pour F2.
Par ailleurs, P1 n’est pas retenu automatiquement lorsqu’il n’y a aucun C. Il faut évaluer les autres facteurs ainsi que la possibilité réelle d’éviter ou de limiter sensiblement le dommage. Le tableau structure l’évaluation. Il ne dispense pas de comprendre la situation décrite.
Les limites de la machine influent sur l’exigence applicable au système de commande
La possibilité de se retirer est vérifiée dans les conditions d’utilisation prévue. Pas uniquement lorsque le poste est vide, sans produit et aisément accessible de tous les côtés.
Si la personne dispose d’un espace libre avec le plus petit produit, mais que le plus grand produit autorisé occupe cet espace, c’est ce cas qu’il faut prendre en compte. Il en va de même pour la position des palettes, l’outillage et les tâches qui imposent d’occuper une position déterminée.
L’usage prévu, les dimensions du produit et le lieu d’exécution de l’opération ne constituent pas une introduction descriptive aux « véritables calculs ». Ils peuvent déterminer à quelle exigence ces calculs doivent satisfaire.
F est évalué de la même manière. Une opération brève répétée toutes les quelques minutes ne devient pas occasionnelle simplement parce que chaque accès ne dure qu’un instant. Il faut prendre en compte à la fois la fréquence et la durée cumulée de l’exposition.
Dans l’approche décrite, en l’absence d’une autre justification, une fréquence supérieure à une fois toutes les 15 minutes conduit à F2. Le critère permettant de retenir F1 associe deux conditions : une fréquence ne dépassant pas une fois toutes les 15 minutes et une durée cumulée d’exposition ne dépassant pas un vingtième du temps de travail.
Il importe peu également que les accès successifs soient effectués par le même travailleur ou par plusieurs personnes.
Le changement d’opérateur ne remet pas à zéro la fréquence d’exposition à la machine.
Ne réduisez pas l’exigence en invoquant l’efficacité de la fonction que vous êtes encore en train d’évaluer
« Le risque est faible, car l’entraînement s’arrête à l’ouverture du protecteur ».
Si nous déterminons précisément le PLr requis de la fonction qui arrête l’entraînement à l’ouverture du protecteur, cette justification est erronée. La réponse présuppose déjà le fonctionnement efficace de ce pour quoi l’exigence est encore en cours de détermination.
Lors de la détermination du PLr, nous considérons la situation sans tenir compte de la réduction du risque assurée par la fonction elle-même en cours d’évaluation. Cela ne signifie pas qu’il faille ignorer toutes les autres mesures de protection. Il est possible de prendre en compte des mesures techniques appropriées indépendantes du système de commande ainsi que des fonctions de sécurité supplémentaires. Il faut toutefois distinguer leur action de celle de la fonction dont le niveau requis est en cours de détermination.
On ne peut pas commencer par créditer la fonction d’une certaine efficacité, puis déduire de cette efficacité déjà créditée une exigence moins stricte pour cette même fonction.
Un résultat inférieur peut être justifié. L’achat d’un relais ne constitue pas une justification
Le graphe n’est pas la seule méthode admise pour déterminer le PLr. Il est de nature informative. Une norme de type C appropriée, applicable à un type précis de machines, peut définir le niveau requis différemment du graphe général.
Dans l’approche décrite, il est également possible d’abaisser le résultat d’un niveau si la probabilité de survenue de l’événement dangereux a été évaluée comme faible. Cette décision doit être justifiée et documentée. Il ne suffit pas d’ajouter « peu probable » après avoir constaté que le PL obtenu est trop faible.
Il faut être en mesure d’indiquer quel événement a été évalué, ce qui limite la possibilité de sa survenue et sur quelle base une faible probabilité a été retenue. Le simple fait qu’« aucun accident ne s’est produit depuis des années » ne répond pas encore à ces questions.
En définitive, nous comparons deux informations déterminées indépendamment : le PLr requis et le PL atteint. Si une modification réelle de la conception ou du mode d’utilisation réduit le risque, l’exigence peut être réévaluée. Si seule la réponse dans le formulaire a été modifiée, la machine n’en est pas devenue moins dangereuse.
Le graphe ne sert pas à justifier un relais qui a déjà été commandé. Il doit aider à déterminer ce dont a besoin la personne qui travaillera sur cette machine.
4. Quand peut-on utiliser la méthode simplifiée et quand faut-il effectuer davantage de calculs ?
« On obtient d ? Alors essayons la méthode simplifiée. »
L’appareillage reste le même. Les connexions aussi. Personne n’améliore le diagnostic ni ne remplace le sous-système. Seule la manière d’obtenir le résultat change, jusqu’à ce qu’un e apparaisse dans le champ approprié.
Une modernisation très efficace. Il n’est même pas nécessaire d’ouvrir l’armoire.
Le problème ne réside pas dans l’utilisation de simplifications. La norme les prévoit et, dans les conditions appropriées, elles permettent d’évaluer correctement le système sans élaborer son propre modèle mathématique à partir de zéro. Le problème apparaît lorsque la méthode n’est choisie qu’après avoir vérifié laquelle donnera le résultat le plus avantageux.
Le choix de la méthode dépend du système évalué et des données disponibles. La date de réception n’est pas un paramètre de calcul supplémentaire.
Commencez par déterminer ce que vous évaluez réellement
Sous l’expression « calculs simplifiés », il est facile de confondre deux opérations différentes.
La première est l’évaluation d’un sous-système constitué de composants. Il peut par exemple être nécessaire de déterminer les paramètres de son propre sous-système de sortie, constitué de contacteurs et du diagnostic mis en œuvre pour ceux-ci. Les données des composants sont connues, mais le résultat de leur fonctionnement conjoint doit encore être déterminé.
La seconde est l’évaluation de la combinaison de sous-systèmes dont les paramètres de sécurité sont déjà déterminés. Nous utilisons alors l’évaluation effectuée précédemment, vérifions les conditions d’utilisation et déterminons le résultat de la combinaison.
Il n’est pas nécessaire de décomposer un relais évalué en ses composants internes simplement parce qu’il est utilisé dans notre propre machine. En revanche, une partie de circuit assemblée par nos soins ne peut pas être considérée comme un sous-système PL e prêt à l’emploi au seul motif qu’elle comprend deux contacteurs et que quelqu’un a tracé un cadre autour d’elle.
Un cadre sur le schéma aide à structurer le modèle. Il ne confère aucun paramètre de sécurité.
La répartition pratique est la suivante :
| Qu’évaluons-nous et de quelles données disposons-nous ? | Approche appropriée |
|---|---|
| Connexion en série de sous-systèmes déjà évalués ; toutes les valeurs PFH sont connues. | Nous additionnons les PFH et tenons également compte de la limitation imposée par le PL le plus faible des sous-systèmes. |
| Même connexion de sous-systèmes ; leurs PL sont connus, mais pas toutes les valeurs PFH. | Nous pouvons utiliser la méthode tabulaire prévue pour cette situation. |
| Sous-système conçu par nos soins et correspondant à une architecture prévue par la méthode simplifiée. | Nous déterminons la catégorie, le MTTFD des canaux et le DCavg, mettons en œuvre les mesures requises contre les CCF et respectons les autres hypothèses. |
| Sous-système conçu par nos soins dont l’architecture ne correspond pas aux architectures de cette méthode. | Nous avons besoin d’un modèle justifié et d’un calcul détaillé permettant de démontrer que le niveau requis est atteint. |
Pour une même fonction, les deux approches peuvent être combinées : utiliser les données disponibles des sous-systèmes évalués et évaluer nous-mêmes la partie conçue par l’intégrateur. Il n’est pas nécessaire de choisir entre « tout recopier des catalogues » et « tout calculer à partir de chaque transistor ».
Le tableau donne e. Les données disponibles donnent d
Revenons aux trois sous-systèmes de la première partie :
PFH=(3+4+5)×10−8=1,2×10⁻⁷ h−1.
Chaque sous-système a été évalué au niveau PL e. La somme des PFH se situe toutefois dans la plage correspondant à d.
La norme prévoit également une méthode pour combiner des sous-systèmes lorsque toutes les valeurs PFH ne sont pas connues. Elle consiste à déterminer le PL le plus faible ainsi que le nombre de sous-systèmes présentant ce niveau. Pour un niveau le plus faible égal à e et au maximum trois sous-systèmes de ce niveau, le tableau indique e.
Nous avons donc une divergence concrète : en se fondant uniquement sur les lettres, on peut obtenir e, alors que la somme des valeurs connues de notre exemple donne d.
Il ne faut pas masquer cette divergence en affirmant que toute méthode simplifiée donne toujours un résultat plus conservateur. Ce n’est pas le cas dans cette comparaison. Il faut en revanche lire la condition pour laquelle la méthode concernée est prévue.
Si les PFH de tous les sous-systèmes sont connus, nous les additionnons. Le tableau prévu pour des PFH inconnus ne constitue pas une seconde tentative après l’échec de l’addition.
Les données du fabricant ne deviennent pas inconnues simplement parce qu’elles ne correspondent plus au résultat attendu.
Utiliser le tableau dans son domaine d’application approprié n’est pas une erreur. L’erreur consisterait à écarter délibérément les valeurs disponibles dans le seul but de remplacer un d gênant par un e plus avantageux. Cela n’a pas réduit la fréquence des défaillances dangereuses du système. L’auteur de la documentation a simplement cessé d’en tenir compte avec la précision permise par les données.
La méthode simplifiée réduit les calculs, pas la vérification des hypothèses
Lors de l’évaluation de son propre sous-système, la simplification fonctionne différemment. Nous utilisons les résultats de modèles élaborés pour des architectures déterminées, au lieu de développer dès le départ toutes les relations mathématiques.
Le graphique reliant la catégorie, le MTTFD et le DCavg n’est pas une simple illustration dans laquelle on choisit la barre qui correspond le mieux à ses attentes. Il présente les résultats de modèles mathématiques pour des structures et des conditions déterminées.
Il faut donc d’abord déterminer si notre sous-système y correspond réellement. Comment se comportera-t-il en cas de défaut ? Quelles défaillances seront détectées ? Quels sont les paramètres des canaux ? Les mesures requises contre les défaillances de cause commune ont-elles été prévues ?
Le plus simple est de choisir la catégorie et le diagnostic de manière que la barre atteigne e. Malheureusement, il faudrait ensuite construire un système correspondant à ces choix.
La méthode repose également sur des hypothèses relatives à la durée d’utilisation et à la fréquence des défaillances pendant cette période. Elle ne confère pas automatiquement une durée de vie de vingt ans à chaque composant que nous intégrons au calcul. Les composants sujets à l’usure peuvent nécessiter un remplacement plus précoce. Nous y reviendrons à propos du nombre de cycles.
De même, une lecture numérique plus précise au lieu d’une lecture sur le graphique ne change pas le type de modèle utilisé. Nous pouvons obtenir une valeur PFH plus précise, mais nous devons toujours respecter les conditions de la méthode qui nous a permis de l’obtenir.
Un résultat comportant davantage de chiffres ne décrit pas plus précisément une machine dont le modèle omet une relation importante. Il décrit plus précisément l’omission.
Quand un calcul détaillé est-il nécessaire ?
La limite ne se situe pas entre une petite et une grande armoire. Un plus grand nombre d’appareils ne signifie pas automatiquement qu’il faut élaborer son propre modèle. Un nombre réduit d’éléments ne garantit pas que la variante la plus simple puisse être utilisée.
Ce qui compte, c’est la possibilité de représenter correctement le sous-système selon l’architecture pour laquelle la méthode simplifiée a été conçue.
Le schéma électrique ne doit pas nécessairement être identique au schéma-blocs de la norme. Il s’agit de modes de représentation différents du système. Il faut toutefois démontrer l’équivalence des relations essentielles : le mode de réalisation des sous-fonctions, la redondance, le diagnostic et le comportement en présence de défauts.
En l’absence d’une telle équivalence, un calcul détaillé fondé sur un modèle approprié est nécessaire, par exemple une modélisation de Markov ou une analyse par arbre de défaillances. Le modèle doit prendre en compte les caractéristiques de la solution qui ne sont pas couvertes par la simplification retenue.
Il est possible de redessiner le schéma pour lui donner un aspect familier. Toutefois, on ne supprime pas un point unique de défaillance en séparant deux traits à l’écran.
Un calcul détaillé n’autorise pas non plus à négliger les exigences qualitatives. Si nous déclarons une catégorie donnée, il faut satisfaire à ses exigences. Si la fonction doit réagir d’une manière déterminée, cette réaction doit être assurée. Des mathématiques plus avancées ne remplacent pas un diagnostic absent et ne justifient pas une logique erronée.
Il ne s’agit donc pas de demander à chaque concepteur d’effectuer une modélisation de Markov. Il s’agit de savoir reconnaître le moment où le modèle prédéfini ne correspond plus à son système. Il faut alors soit modifier la solution afin qu’elle puisse faire l’objet d’une évaluation simplifiée correcte, soit effectuer une analyse détaillée appropriée.
« Nous n’avons pas de MTTFD » ne constitue pas encore un choix de méthode
La norme prévoit également une procédure alternative limitée pour les sous-systèmes comprenant certaines technologies mécaniques et fluidiques, notamment électrohydrauliques et électropneumatiques, lorsque les données de fiabilité ne sont pas disponibles et que la méthode indiquée fondée sur les bonnes pratiques d’ingénierie ne peut pas être appliquée.
Il s’agit d’une voie précise, assortie de ses propres conditions concernant notamment l’architecture, le diagnostic, les composants et la durée d’utilisation. Ce n’est pas une autorisation générale d’évaluer n’importe quel système sans MTTFD.
« Nous n’avons pas trouvé de données » décrit l’état de nos recherches. Cela ne prouve pas que nous avons satisfait aux conditions de l’exception.
Avant d’approuver le résultat, il faut donc être en mesure d’expliquer ce qui a été évalué, quelles données ont été utilisées, pourquoi la méthode choisie est applicable et où le respect de ses hypothèses a été démontré.
C’est bien plus important que la longueur du rapport. Quelques calculs clairs portant sur un système correctement défini ont davantage de valeur que plusieurs dizaines de pages imprimées dont l’auteur est incapable d’établir le lien avec le schéma.
Si, après un changement de méthode, le résultat est passé de d à e sans qu’aucune modification ait été apportée à la machine, la première question devrait être : que calculons-nous désormais différemment et pourquoi sommes-nous autorisés à le faire ? Et non : où faut-il signer pour la réception ?
5. DC 99% et évaluation CCF validée. Qu’est-ce qui a réellement été mis en œuvre ?
Une couverture du diagnostic élevée a été saisie dans les calculs. Les mesures contre les défaillances de cause commune ont également été jugées satisfaisantes. Le résultat semble bon.
Il faut maintenant retrouver ces mesures de sécurité dans la machine.
Une valeur sélectionnée dans une liste déroulante présente un avantage sur un diagnostic réel : elle peut toujours être réglée sur 99%.
Le calcul lui-même ne permet pas de déterminer si le système détecte réellement les défaillances prises en compte. Il traite les données qui lui ont été fournies. Si le diagnostic a été évalué sur la base de simples attentes, le résultat peut être mathématiquement correct et techniquement sans valeur.
Le conducteur de retour est bien présent. Mais qu’est-ce qui revient au juste ?
Revenons aux deux contacteurs K₁ et K₂. Le projet prévoit la surveillance de leur état et une valeur DC = 99% a été retenue pour les calculs.
Supposons que les contacts principaux de K₁ restent fermés malgré la commande d’arrêt. K₂ peut encore interrompre le circuit d’alimentation. Le diagnostic doit toutefois détecter l’état incorrect de K₁ et le système doit réagir de manière appropriée.
Que contrôle donc le signal de retour ?
S’il confirme uniquement que le programme a supprimé l’ordre d’excitation de la bobine, il ne renseigne pas sur l’ouverture effective des contacts principaux. Nous savons ce que l’automate a demandé. Nous ne savons pas encore si le contacteur l’a exécuté.
L’automate a émis une commande et a contrôlé sa propre commande. Le contacteur n’a pas nécessairement participé à ce contrôle.
Le raccordement d’un contact auxiliaire quelconque ne suffit pas non plus. Il faut établir une relation appropriée et démontrée entre son état et les éléments dont nous voulons détecter la défaillance. Il faut également assurer un raccordement correct, évaluer les défauts possibles de la voie de retour et mettre en œuvre une logique qui utilise l’information au moment approprié.
La norme prévoit une couverture du diagnostic élevée pour certaines méthodes de surveillance directe des appareils électromécaniques. Elle ne l’accorde pas du seul fait de la présence d’une borne repérée « retour d’information ».
Il faut d’abord démontrer ce que la solution mise en œuvre détecte. Ce n’est qu’ensuite que la valeur correspondante peut être saisie.
Le DC n’est pas le pourcentage de tentatives d’arrêt réussies
Le DC correspond au rapport entre le taux de défaillances dangereuses détectées et le taux de l’ensemble des défaillances dangereuses de l’élément considéré. Il ne correspond ni au pourcentage d’arrêts réussis ni au nombre de modes de défaillance cochés dans une liste.
Cent arrêts corrects d’un système opérationnel ne prouvent pas que celui-ci détecte 99% des défaillances dangereuses. Il est possible qu’aucune des défaillances dont la détection a été prise en compte dans le calcul ne se soit produite au cours de ces essais.
Il a été vérifié qu’un contacteur opérationnel s’ouvre. Le rapport en a conclu que le système détecterait un contacteur qui ne s’est pas ouvert. Il manque une vérification entre ces deux affirmations.
Cela ne signifie pas qu’il faille endommager cent appareils pour calculer un pourcentage. La couverture diagnostique peut être justifiée par une analyse des défaillances ou par l’application appropriée des estimations prévues dans la norme. Il faut toutefois démontrer que la mesure décrite correspond à la réalisation effective.
Un DC = 99% pour un contacteur surveillé ne signifie pas non plus automatiquement que le DCavg = 99% pour l’ensemble du sous-système. Les autres éléments ont leurs propres défaillances et leur propre diagnostic. La détermination de la couverture diagnostique moyenne tient compte de leur part dans le taux de défaillances dangereuses. Un élément dépourvu de détection des défaillances ne disparaît pas du calcul simplement parce qu’il dégrade la moyenne.
Une très bonne surveillance d’un élément ne s’étend pas aux autres du seul fait qu’ils se trouvent à proximité dans l’armoire.
Une défaillance a été détectée. La production peut-elle continuer ?
La simple détection d’une anomalie doit également être associée à une réaction.
Dans notre variante, le contacteur K₁ défaillant reste fermé. Le système détecte l’incohérence et empêche le redémarrage, car la poursuite du fonctionnement ne correspond pas au mode de protection retenu.
Un problème apparaît toutefois lors de la mise en service : le message interrompt la production. Quelqu’un modifie la condition afin que le fonctionnement puisse se poursuivre après l’acquittement de l’alarme. Dans les calculs, le diagnostic conserve la même valeur.
La détection a été conservée. Seule sa conséquence gênante a été supprimée.
Toute réaction à une défaillance ne doit pas nécessairement être identique. Elle doit toutefois répondre aux exigences de la fonction et de l’architecture retenue. Si la justification tient compte de la détection de la défaillance et de l’empêchement de toute poursuite dangereuse, le simple affichage d’un message sur le pupitre ne constitue pas une solution équivalente.
Il faut vérifier toute la chaîne : la défaillance, sa détection, le moment de sa détection et la réaction de la machine. Il ne suffit pas de vérifier si l’état de l’entrée change dans l’automate.
Deux canaux peuvent avoir une même cause de défaillance
La redondance est utile lorsque la défaillance d’un canal ne prive pas l’autre de son efficacité. Il ne suffit donc pas de dessiner deux canaux puis de continuer à les considérer comme indépendants sans analyser leurs conditions de fonctionnement.
Considérons une surtension d’alimentation prévisible susceptible d’endommager les éléments des deux canaux. Ou une hausse de température consécutive à une défaillance du refroidissement, affectant simultanément les deux canaux. C’est précisément le type de problème qui doit être pris en compte lors de l’évaluation des CCF — les défaillances de cause commune.
Une surtension ne s’arrête pas après avoir endommagé le premier canal pour respecter la redondance représentée sur le schéma.
Une alimentation commune ou une enveloppe commune ne signifie pas automatiquement que la solution est inadmissible. Il faut toutefois démontrer la résistance appropriée et les mesures de protection mises en œuvre. Il ne faut pas supposer que chaque anomalie se limitera obligeamment à un seul canal.
Les mesures contre les CCF doivent donc être évaluées pour le sous-système réel et son application. La protection des entrées, de la logique et des sorties peut nécessiter des solutions différentes. Un même tableau copié d’un projet à l’autre ne prouve pas que les mêmes hypothèses conviennent à chacun d’eux.
Il manque cinq points. Pourtant, la formation a bien eu lieu
Dans la méthode par points décrite dans la norme, les mesures mises en œuvre contre les CCF doivent totaliser au moins 65 points. Il ne s’agit ni du pourcentage de défaillances détectées ni d’une évaluation de la qualité de l’ensemble de la machine.
Supposons que les rubriques justifiées totalisent 60 points. Il en manque cinq. Le tableau comporte une rubrique relative à la formation et la documentation contient une feuille de présence à la formation des opérateurs.
On peut cocher la case. La feuille de calcul l’acceptera.
Or la mesure évaluée concerne la formation des concepteurs aux causes et aux effets des défaillances de cause commune, avec la documentation appropriée. La formation des opérateurs à l’utilisation de la machine répond à une autre question.
Les employés ont appris à utiliser la machine. Dans les calculs, on a considéré que le concepteur connaissait les causes des défaillances communes. Les cinq points sont apparus en changeant le destinataire de la formation.
Il en va de même lorsque des points sont ajoutés pour une mesure mise en œuvre seulement en partie. Dans cette méthode, une conformité partielle ne rapporte pas une partie des points. Elle vaut zéro pour la rubrique concernée.
Il ne s’agit pas d’être méticuleux pour le seul tableau. Le barème ne remplace une estimation plus détaillée que si ses règles sont respectées. Si nous commençons à attribuer des points à des solutions similaires, prévues ou « généralement appliquées », nous cessons d’utiliser cette méthode, même si le formulaire conserve la même apparence.
Un paramètre doit conduire à une solution concrète
Pour le DC retenu, il doit être possible d’indiquer l’élément surveillé, le mode de détection de ses défaillances dangereuses et la réaction requise. Pour les mesures contre les CCF prises en compte — la réalisation effective, les conditions d’application et le fondement de l’attribution des points.
Pour un sous-système déjà évalué, nous utilisons les données appropriées et les conditions de son intégration. Pour notre propre partie du système, nous devons effectuer notre propre évaluation. Nous ne transposons pas la couverture diagnostique interne du relais aux contacteurs, aux capteurs et aux connexions que ce paramètre ne décrit pas.
Après une modification du programme, des appareils ou des connexions, nous vérifions également si la justification antérieure correspond toujours à la machine. La suppression d’une surveillance ou l’affaiblissement de la réaction à une défaillance ne devient pas sans conséquence simplement parce que personne n’a ouvert le fichier de calcul.
Le DC et les CCF doivent décrire les mesures de protection effectivement mises en œuvre. Pas celles qui manquaient pour obtenir la lettre requise.
6. Mille cycles par poste. Le relais de sécurité travaille lui aussi
Poste de montage semi-automatique. L’opérateur ouvre le protecteur, remplace la pièce, ferme le protecteur et lance le cycle suivant. Dans la solution considérée, chaque ouverture provoque la désactivation des sorties à relais et des contacteurs, tandis que le rétablissement de l’état prêt au fonctionnement entraîne leur réactivation.
Mille fois par poste.
Pour évaluer la durée de vie, quelqu’un ne prend toutefois en compte que les déclenchements occasionnels de l’arrêt d’urgence. Car les mêmes contacteurs interviennent également dans la fonction d’arrêt d’urgence, et presque personne n’appuie sur le bouton coup de poing.
Dans les calculs, l’appareillage attend une situation d’urgence. Dans l’armoire, il traite chaque pièce depuis le début de la journée.
Il est possible de recopier correctement les données du fabricant, d’appliquer correctement la formule et d’obtenir un résultat totalement inutile. Il suffit de calculer le composant pour un nombre de manœuvres différent de celui qu’il effectue réellement.
La fonction de sécurité ne doit pas nécessairement attendre une défaillance
La protection peut intervenir dans l’exploitation normale de la machine pendant tout le poste. Cela ne signifie pas qu’une situation d’urgence survient toutes les trente secondes. Cela signifie que le mode de fonctionnement exige l’exécution régulière d’une tâche de protection déterminée.
Sur un poste où le protecteur est ouvert pour chaque pièce, cette tâche consiste à empêcher tout mouvement dangereux pendant l’accès. Lors d’un chargement manuel à travers le champ d’une barrière immatérielle, elle consiste à arrêter le mouvement ou à le maintenir bloqué après l’interruption du champ. Avec une commande bimanuelle correctement mise en œuvre, elle consiste à n’autoriser un mouvement dangereux déterminé que lorsque les conditions de commande requises sont remplies.
Dans chacune de ces configurations, les sorties à relais peuvent fonctionner à chaque cycle de travail. Elles le peuvent, mais ce n’est pas systématique. Il faut vérifier le circuit concerné. Mille interruptions du champ d’une barrière immatérielle ne signifient pas automatiquement mille commutations de chaque appareil dans l’armoire.
De même, l’appel d’un bloc de programme à chaque cycle de l’automate ne constitue pas un cycle mécanique du relais.
La mention « safety » décrit la fonction prévue de l’appareil. Elle ne soustrait pas ses contacts aux lois de la physique.
Une machine, trois grandeurs différentes à calculer
Lors de la conception, nous devons distinguer l’exposition de la personne, la sollicitation de la fonction de sécurité et les manœuvres du composant concerné.
Pour l’exposition, nous cherchons à savoir à quelle fréquence et pendant combien de temps une personne se trouve dans la situation considérée par rapport au danger. Pour la sollicitation de la fonction, il s’agit de déterminer quand l’exécution de sa tâche est nécessaire. Pour la durée de vie du contacteur, il faut déterminer combien de cycles ce contacteur précis effectue.
Ces nombres peuvent être liés entre eux. Ils ne sont toutefois pas identiques par définition.
Supposons que K₁ intervienne dans l’arrêt d’urgence, la protection de l’accès par un protecteur et l’arrêt normal du processus. Son nombre de manœuvres inclut les commutations réelles résultant de toutes ces utilisations, et pas seulement de la fonction pour laquelle nous avons ouvert la feuille de calcul.
En revanche, nous ne comptons pas trois fois le même cycle physique parce qu’il a été affecté à trois fonctions. Nous comptons le fonctionnement du composant, pas le nombre d’endroits où apparaît sa désignation.
La séparation des fonctions dans la documentation est nécessaire. Elle ne répartit pas l’usure de l’appareil commun entre plusieurs limites indépendantes.
Le contacteur ne reçoit pas un nouveau jeu de contacts lorsque l’on passe au chapitre suivant du rapport.
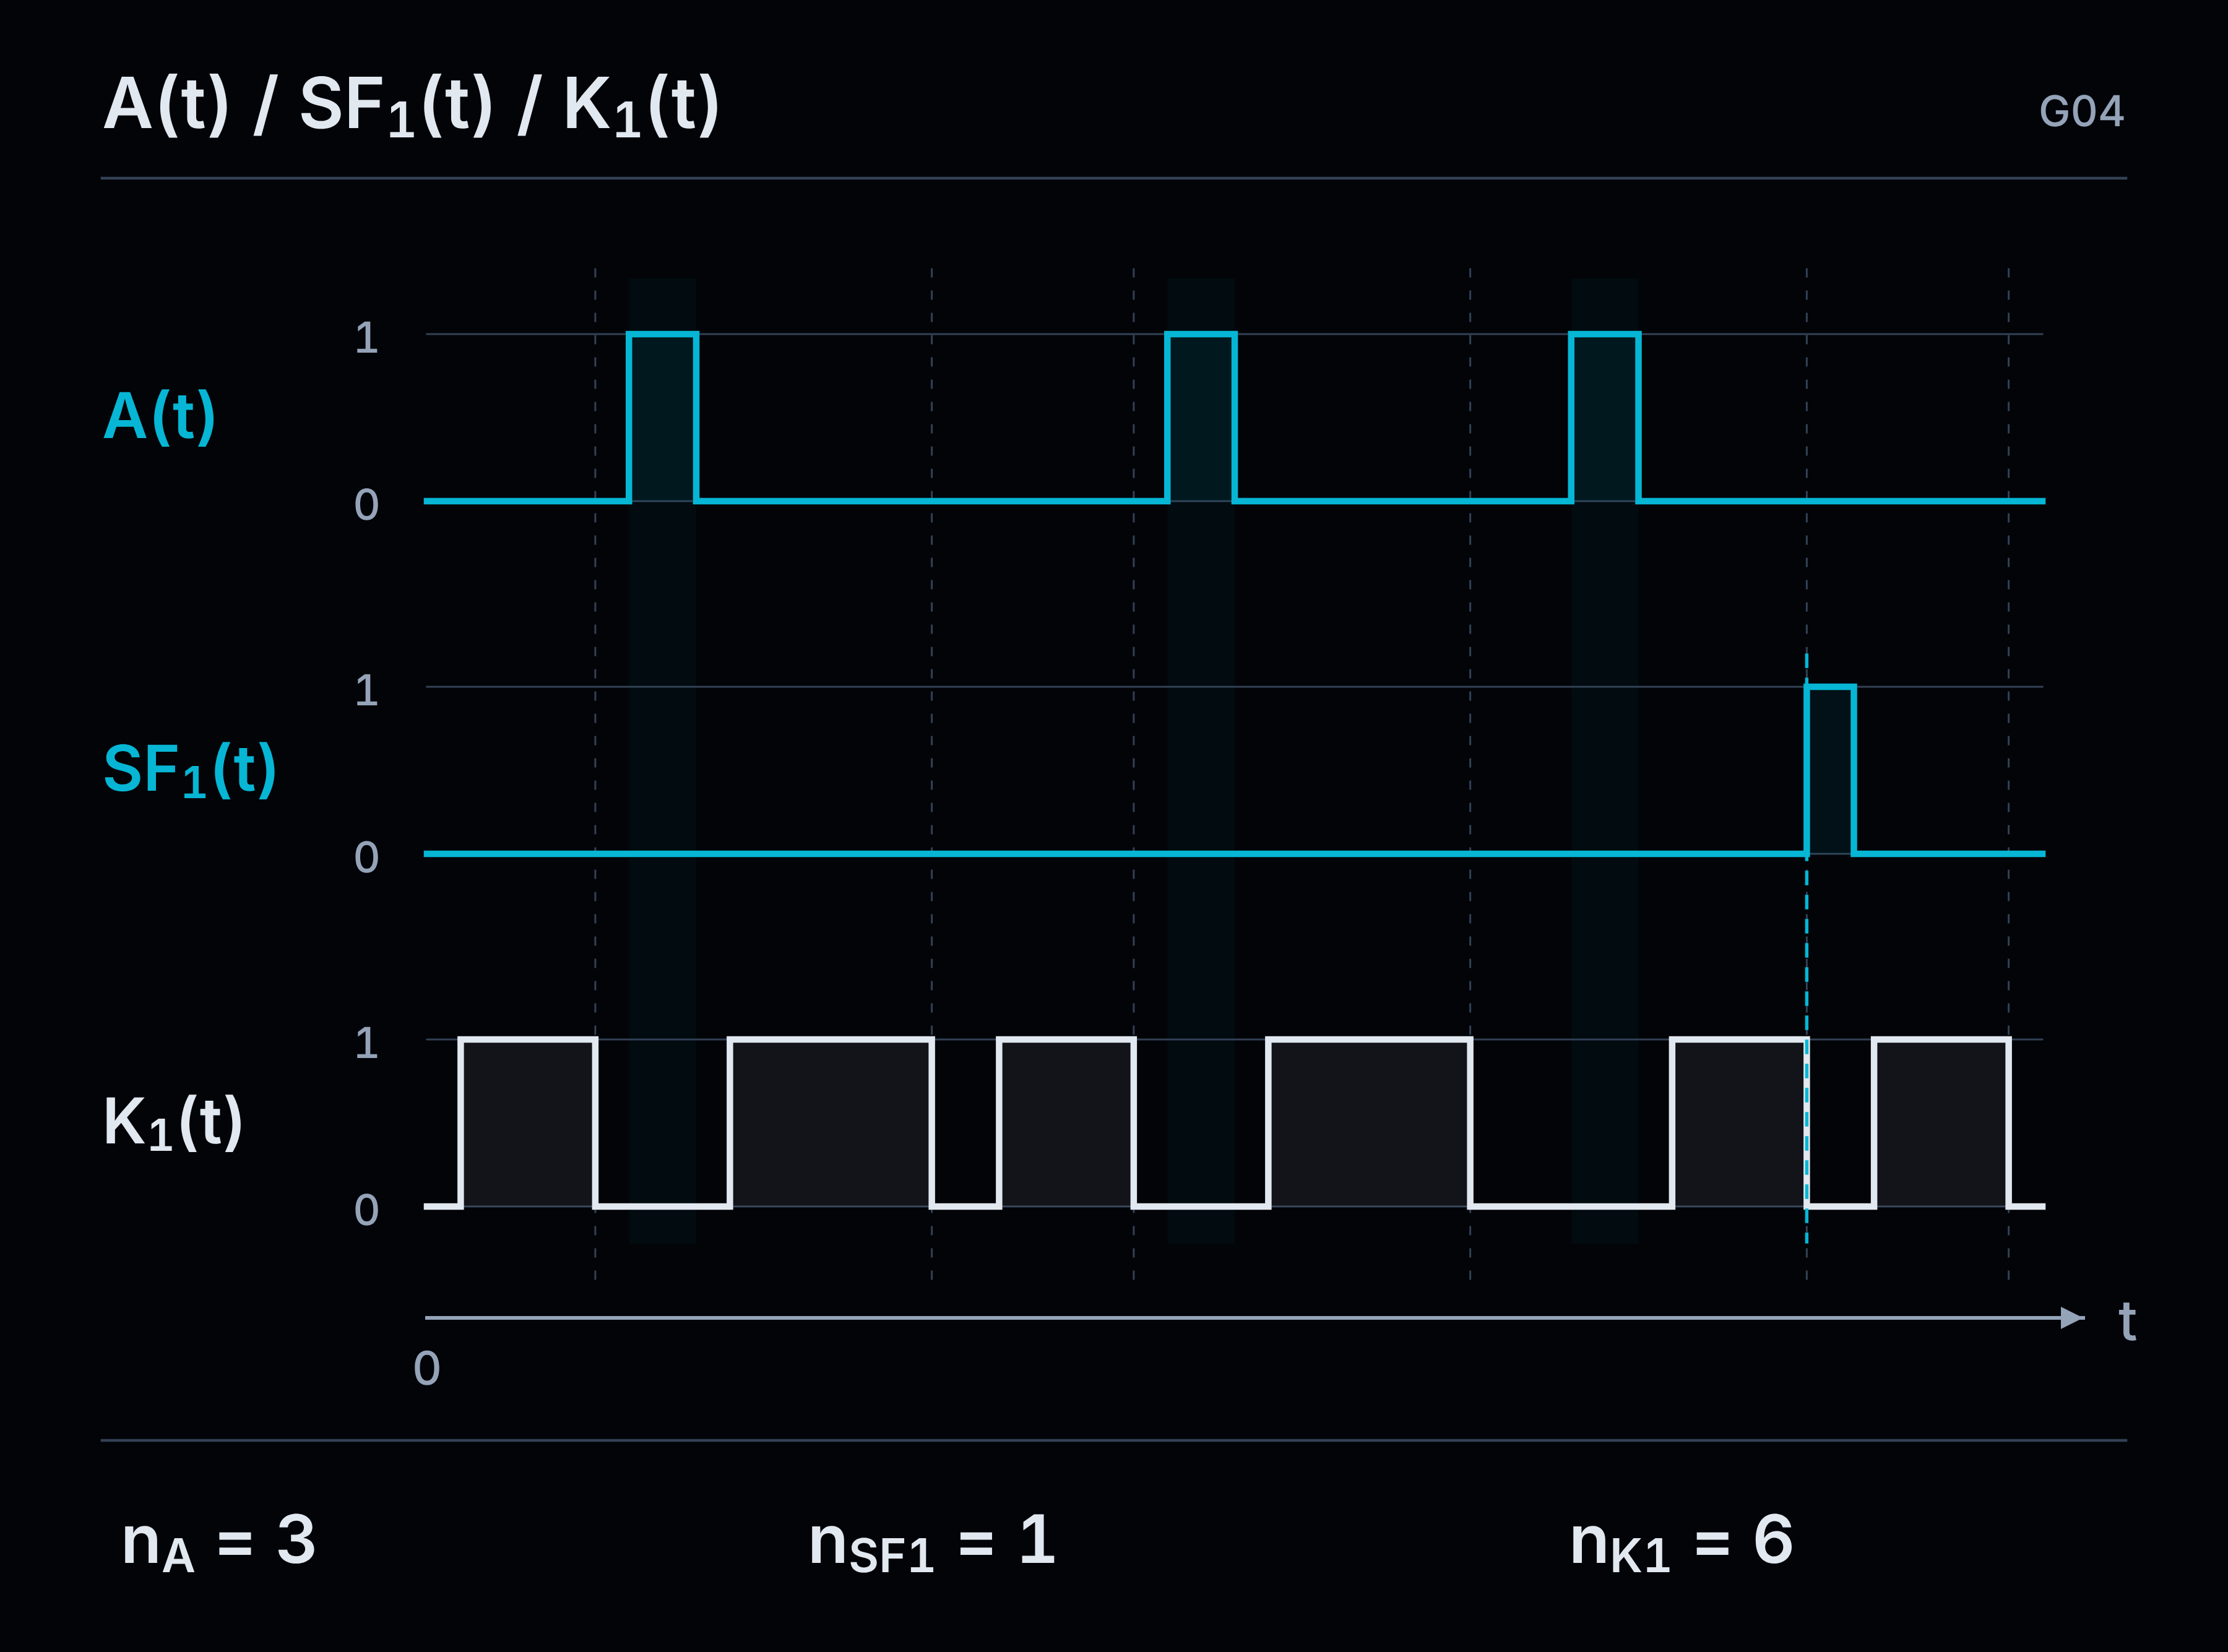
Un demi-million de cycles par an. Sans cadence de production exceptionnelle
Pour notre exemple, supposons 1000 cycles complets du composant par poste, deux postes par jour et 250 jours de fonctionnement par an.
Le nombre annuel de manœuvres est égal à :
nop=1000×2×250=500 000 cycles/an.
Mille cycles au cours d’un poste de huit heures correspondent en moyenne à un cycle toutes les 28,8 secondes. Une ligne produisant des centaines de pièces par minute n’est pas nécessaire pour que l’appareillage effectue des centaines de milliers de manœuvres par an.
Dans cet exemple, un cycle complet comprend l’activation et la désactivation du composant. Dans le cadre d’une sélection réelle, la méthode de comptage doit correspondre à la définition du cycle à laquelle se rapportent les données du fabricant utilisées. Il ne faut pas prendre le nombre d’activations dans un tableau, le nombre de changements d’état dans un autre et considérer qu’il s’agit de la même grandeur.
Il faut également tenir compte des manœuvres supplémentaires effectuées lors des essais prévus, des réglages ou d’autres opérations, si elles provoquent réellement la commutation de ce composant.
Le plan de production annuel peut être détaillé à la pièce près. Le nombre de commutations utilisé dans les calculs de sécurité ne devrait pas provenir d’une conversation moins rigoureuse.
B10D ne garantit pas le fonctionnement jusqu’au millionième cycle
Pour les composants électromécaniques, mécaniques et pneumatiques sujets à l’usure, nous pouvons utiliser le paramètre B10D. Il décrit le nombre moyen de cycles avant la défaillance dangereuse de 10% des composants.
Cela ne signifie pas que chaque exemplaire fonctionnera en toute sécurité pendant ce nombre de manœuvres. Il ne s’agit pas non plus d’une « durée de vie » quelconque relevée dans un catalogue.
Les données doivent correspondre à l’utilisation et aux conditions de fonctionnement. Dans le cas des contacts, la charge pour laquelle la valeur a été déterminée est notamment importante. La durée de vie mécanique, la durée de vie électrique et B10D ne deviennent pas interchangeables sous prétexte qu’elles sont toutes exprimées en cycles.
La valeur la plus élevée du catalogue donne le plus beau résultat. Encore faut-il vérifier si elle correspond aux conditions présentes dans notre machine.
Pour la suite du calcul, supposons à titre d’exemple B10D = 1 000 000 cycles pour un composant électromécanique individuel qui remplit les conditions d’application de cette méthode. Il s’agit d’une hypothèse utilisée pour l’exemple, et non du paramètre d’un produit particulier.
MTTFD : vingt ans. Remplacement : au plus tard après deux ans
À partir de B10D et du nombre annuel d’opérations, nous déterminons le MTTFD du composant :
MTTFD = B10D / (0,1 × nop).
Pour nos données :
MTTFD = 1 000 000 / (0,1 × 500 000) = 20 ans.
On peut souffler. La machine doit être utilisée pendant dix ans, alors vingt ans semblent offrir une marge solide.
Sauf que le MTTFD n’est pas la durée d’utilisation admissible de cet exemplaire.
Avec la même méthode, nous déterminons le T10D, auquel nous limitons la durée d’utilisation du composant :
T10D = B10D / nop = 1 000 000 / 500 000 = 2 ans.
Les deux résultats sont corrects. Le MTTFD sert à décrire la fiabilité du composant dans le modèle retenu. Le T10D définit la limitation de sa durée d’utilisation résultant de B10D et de l’intensité de fonctionnement.
Quiconque a considéré les vingt ans comme l’échéance de remplacement vient de multiplier par dix la durée d’exploitation. Uniquement parce qu’il a confondu les noms de deux paramètres.
Si la durée d’utilisation prévue du système est plus longue, le composant doit être remplacé au plus tard avant l’expiration du T10D ou au moment où il est atteint. Il ne s’agit pas d’une prévision selon laquelle l’appareil cessera de fonctionner précisément ce jour-là. Il s’agit de la limite d’application de la justification retenue pour sa fiabilité.
Ces deux calculs ne nous ont encore donné ni PL e ni aucun autre PL pour l’ensemble de la fonction. Nous avons obtenu le paramètre de fiabilité d’un composant individuel et la limitation de sa durée d’utilisation. Ces deux informations doivent être intégrées à l’évaluation appropriée du sous-système.
La seule promesse d’un remplacement tous les deux ans ne fait pas automatiquement passer le MTTFD de 20 à 100 ans. Elle ne compense pas non plus l’absence de diagnostic. Elle permet de respecter la limitation sur laquelle repose la méthode utilisée.
Un relais de sécurité prêt à l’emploi n’est pas un contact unique
Le calcul ci-dessus concernait un composant évalué selon la méthode B10D. Pour un module de sécurité prêt à l’emploi et préalablement évalué, nous utilisons les paramètres et les conditions applicables à ce module et à son utilisation.
Si le PL et la PFH sont indiqués, il faut vérifier pour quelles configurations, charges, fréquences de fonctionnement et durées d’utilisation ces données sont valables. Si une limite de cycles est spécifiée, il ne faut pas l’ignorer sous prétexte que PL e figure à côté.
Nous ne prenons pas arbitrairement une valeur décrite comme la durée de vie du relais, nous ne la qualifions pas nous-mêmes de B10D et nous n’annonçons pas sur cette base un nouveau résultat pour l’ensemble du module.
Il faut intégrer au projet non seulement la lettre avantageuse figurant dans la fiche produit, mais aussi les conditions qui l’accompagnent.
Si l’intensité réelle de fonctionnement impose le remplacement d’un composant donné tous les deux ans alors que la machine doit fonctionner pendant dix ans, une tâche de maintenance concrète apparaît. Il faut prévoir les remplacements successifs et transmettre à l’utilisateur les informations nécessaires pour les effectuer. Un résultat laissé uniquement dans le dossier du concepteur ne permet pas d’organiser les inspections dans l’établissement.
Une machine peut ne pas nécessiter d’arrêt d’urgence pendant des années. Pendant ce temps, le contacteur chargé de l’exécuter peut effectuer des millions de manœuvres. L’inscription « E-STOP » sur le schéma ne retranche aucun cycle.
7. Une machine pour dix ans. Le premier relais pour deux ans
La documentation de conception prévoyait le remplacement périodique du composant. Dans la notice, il ne restait qu’une recommandation générale : « contrôler régulièrement le système de sécurité ».
Après deux ans, le relais fonctionne lors de l’inspection. La machine s’arrête à l’ouverture du protecteur. Aucune défaillance n’est signalée, donc aucune pièce n’est commandée.
Le concepteur a prévu le remplacement avant la défaillance. L’établissement remplace après la défaillance. Le PL atteint a été consigné comme si les deux parties avaient convenu de la même méthode.
Ce n’est pas le cas. Si le remplacement périodique constituait une condition retenue lors de l’évaluation de la fonction, il ne peut pas rester uniquement dans les calculs. L’utilisateur doit savoir quel composant remplacer, quand le remplacer et quoi vérifier après son remplacement.
La simple consigne « contrôler régulièrement » ne transmet aucune de ces informations. Elle permet en revanche de consigner pendant les années suivantes dans les rapports que le contrôle a été effectué.
Cinq exemplaires. Quatre remplacements. Une machine
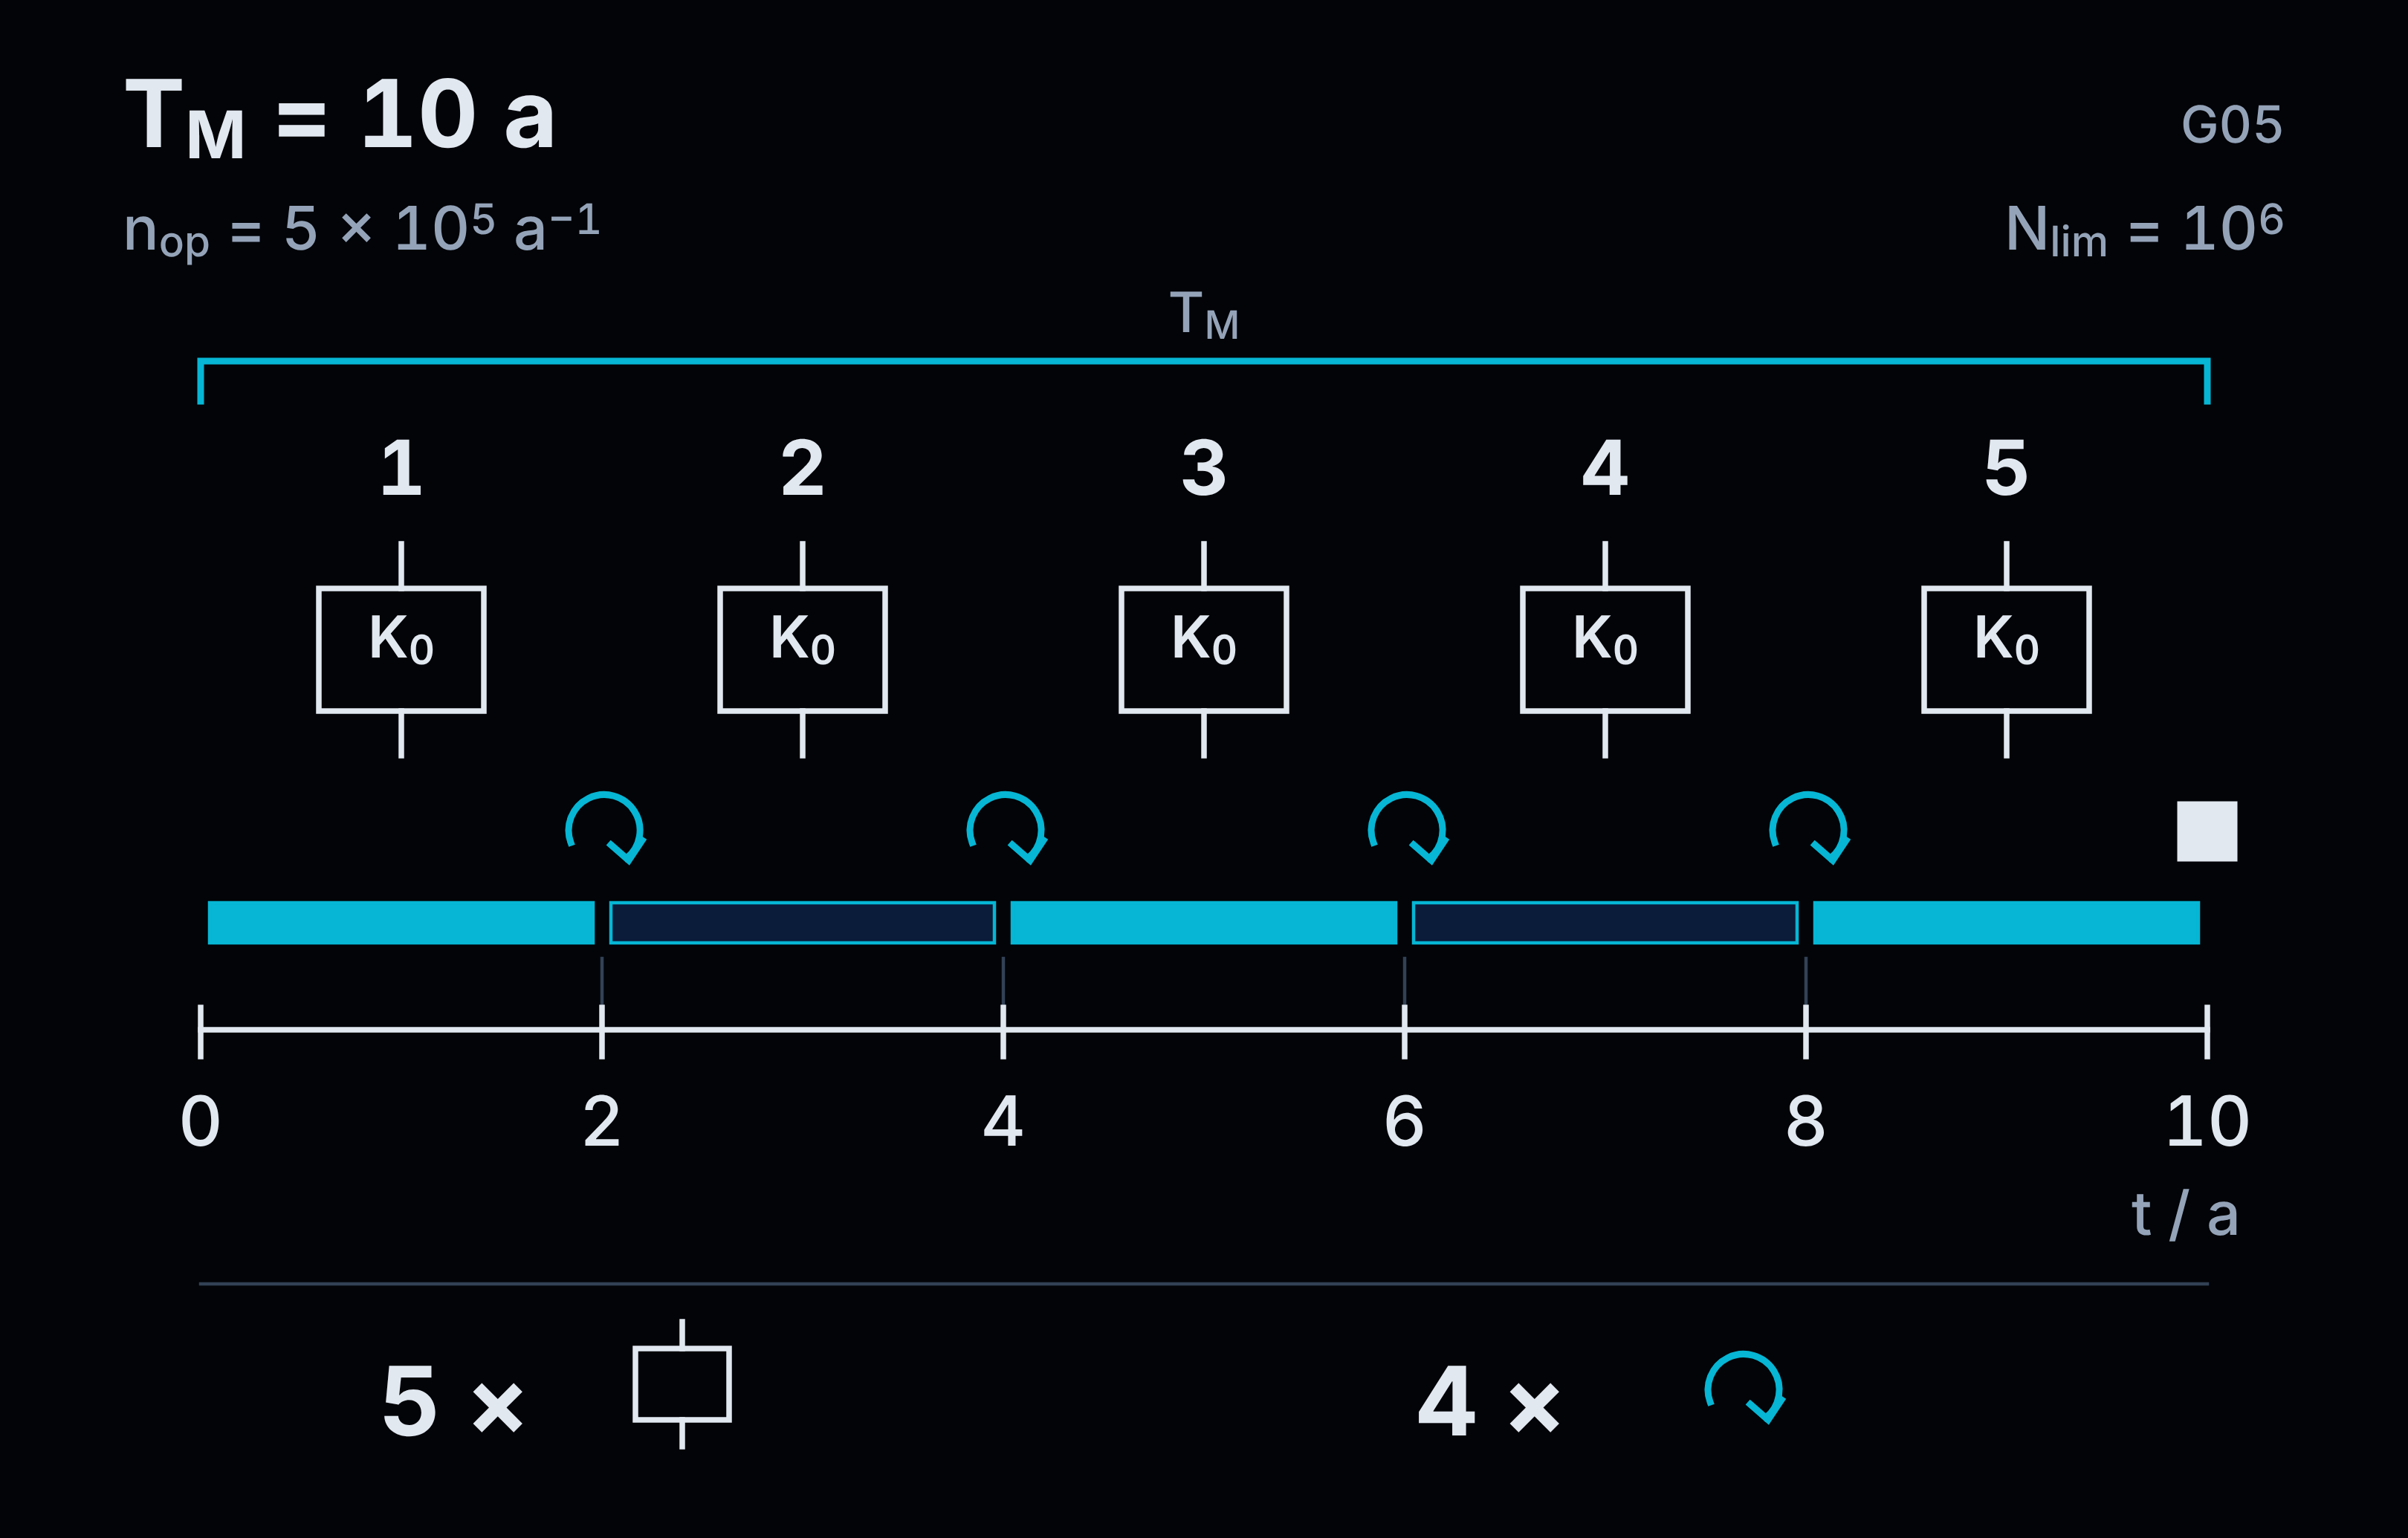
Prenons un exemple d’exploitation : la machine est prévue pour une durée d’utilisation de dix ans et une limite de un million de cycles a été spécifiée pour le relais choisi. À raison de 500 000 cycles par an, cela impose un remplacement au plus tard après deux ans, à moins qu’une autre limitation n’exige de l’effectuer plus tôt.
Ce calendrier ne sert pas à déterminer le PL. Il définit les opérations de maintenance nécessaires pour préserver les conditions dans lesquelles le système a été évalué.
Avec une intensité de fonctionnement inchangée et des remplacements à la fin de chaque période successive de deux ans, le calendrier se présente comme suit :
| Période d’utilisation de la machine | Exemplaire du relais | Action à la fin de la période |
|---|---|---|
| 0–2 ans | Premier, installé lors de la construction | Premier remplacement |
| 2–4 ans | Deuxième | Deuxième remplacement |
| 4–6 ans | Troisième | Troisième remplacement |
| 6–8 ans | Quatrième | Quatrième remplacement |
| 8–10 ans | Cinquième | Fin de l’utilisation de la machine dans ce scénario |
Cinq exemplaires et quatre remplacements en dix ans. Pas cinq remplacements : le cinquième exemplaire fonctionne jusqu’à la fin d’exploitation retenue.
Il s’agit d’un calendrier à la limite admissible. En pratique, le remplacement est planifié de manière à ne pas dépasser la limite, plutôt que d’attendre qu’elle soit atteinte pour vérifier la disponibilité de la pièce et la première date d’arrêt disponible.
Le délai de livraison du nouveau relais ne prolonge pas la durée d’utilisation admissible de l’ancien. Même si le fournisseur présente toutes ses excuses.
La limite temporelle de la machine n’est pas une date inscrite sur la première page
Dix ans d’utilisation doivent signifier davantage que la durée prévue de retour sur investissement. Il faut définir les conditions dans lesquelles la machine doit conserver les caractéristiques requises pendant cette période.
Combien de postes par jour ? Combien de jours par an ? Combien d’opérations ? Sous quelle charge ? Quelles pièces doivent être remplacées avant la fin de la période prévue pour l’ensemble ?
« Une machine pour dix ans » et « toutes les pièces pour dix ans » sont deux promesses différentes. La seconde n’est pas automatiquement incluse dans la première.
La documentation de conception doit contenir les paramètres et les hypothèses justifiant le résultat. Les informations destinées à l’utilisateur doivent indiquer les opérations qui en découlent. L’exploitant n’a pas besoin de recevoir chaque feuille de calcul interne du concepteur pour savoir quand remplacer un relais. Il doit en revanche recevoir des informations sans ambiguïté permettant d’effectuer ce remplacement.
En pratique, les indications doivent renvoyer à un repère précis sur le schéma et à une pièce précise. Elles doivent définir la limite, la méthode de détermination de l’échéance, les conditions d’exécution sûre de l’intervention et le contrôle requis.
Un compteur de cycles et un avertissement signalant l’approche de l’échéance de remplacement peuvent y contribuer. Le calendrier peut également être fondé sur le temps si l’organisation de l’utilisation garantit réellement le respect de la limite d’opérations retenue. Il faut toutefois commencer par communiquer ces hypothèses.
La maintenance ne devrait pas avoir à déduire de la date de fabrication de l’appareil quelle charge le concepteur a saisie dans ses calculs trois ans plus tôt.
Un poste de production supplémentaire raccourcit le délai. Il ne recommence pas demain en considérant ce jour comme le jour zéro
Revenons au composant du calcul précédent. Après un an de fonctionnement en deux postes, il a effectué 500 000 cycles. Soit la moitié du million retenu.
L’exploitant met en place un troisième poste. Avec toujours 1000 cycles par poste et 250 jours de fonctionnement par an, la nouvelle intensité est de :
1000×3×250=750 000 cycles/an.
Les 500 000 cycles restants seront utilisés après environ huit mois de fonctionnement à ce rythme. En supposant une utilisation uniforme, la limite sera donc atteinte vers le vingtième mois suivant le début de l’exploitation, et non après deux ans.
Pour un exemplaire neuf, un million de cycles correspondrait désormais à environ seize mois. Mais aucun exemplaire neuf n’a été installé dans l’armoire. Celui qui s’y trouve a déjà effectué un demi-million d’opérations.
Une modification du plan de production ne remet pas à zéro l’usure de l’appareillage. Tout au plus remet-elle à zéro la feuille de calcul si quelqu’un a profité de l’occasion pour recommencer le décompte depuis le début.
Il faut alors réexaminer non seulement l’échéance de remplacement. Pour le composant B10D de l’exemple précédent, l’augmentation du nombre d’opérations annuelles de 500 000 à 750 000 fait passer la MTTFD calculée de 20 à environ 13,3 ans. Il s’agit d’une nouvelle donnée à prendre en compte dans l’évaluation du sous-système.
Cela ne signifie pas automatiquement une baisse d’un niveau de PL. Cela signifie qu’il faut vérifier si le résultat précédent reste justifié avec la nouvelle intensité d’utilisation.
Un remplacement anticipé résout le problème du dépassement de la limite. Il ne remplace pas la vérification des autres conséquences de l’augmentation du nombre d’opérations.
« Nous avons vérifié. Il fonctionne toujours » ne prolonge pas la durée de vie retenue
Un essai fonctionnel et un remplacement après une durée ou un nombre de cycles déterminé répondent à des objectifs différents.
Un essai concluant confirme le fonctionnement dans le périmètre contrôlé. Il ne rétablit pas les caractéristiques d’un composant neuf sur un composant usé et ne constitue pas, à lui seul, une base permettant de prolonger la limite retenue dans l’évaluation.
Le relais a encore effectué une commutation. Lui accorder deux années supplémentaires pour cette raison constituerait une interprétation particulièrement généreuse du résultat de l’essai.
Il ne s’agit pas d’affirmer que l’appareil cesse immédiatement de fonctionner une fois l’échéance dépassée. Il ne s’agit pas non plus de reclasser automatiquement le PL e en PL d. Il s’agit du fait que la poursuite de l’exploitation ne peut plus être justifiée sans modification par un résultat fondé sur une condition qui n’a pas été respectée.
Si le remplacement a été omis, il faut rétablir les conditions requises et contrôler le circuit de manière appropriée. L’ajout d’un nouveau contrôle périodique concluant ne supprime pas l’opération en retard.
La pièce de remplacement s’adapte au socle. Mais convient-elle aux calculs ?
Lors du remplacement suivant, un autre modèle est utilisé. Il est mécaniquement compatible, présente la tension d’alimentation appropriée et possède le même nombre de sorties. La machine peut être mise en marche.
Cela ne confirme pas encore son équivalence pour la fonction de sécurité.
Les paramètres de fiabilité, le temps de réaction, le mode de surveillance, la charge admissible et les conditions d’exploitation peuvent être déterminants. La pièce de remplacement doit satisfaire aux mêmes exigences de sécurité pertinentes pour l’application concernée, et pas seulement avoir les mêmes dimensions.
Le socle a permis de vérifier l’espacement des bornes. Le reste de l’évaluation relève toujours de l’être humain.
Après une réparation ou une modification du circuit, une revalidation appropriée comprenant un essai fonctionnel est nécessaire. Son étendue dépend des modifications. Le remplacement par un composant identique n’impose pas de traiter la machine comme un projet entièrement nouveau, mais ne dispense pas de vérifier que les connexions et le fonctionnement corrects ont été rétablis.
Un relais neuf ne réinitialise pas non plus l’historique des autres pièces. Les contacteurs, les capteurs et les vannes ont leurs propres limites. Le remplacement d’un seul appareil ne fait pas recommencer la durée d’utilisation de l’ensemble du circuit.
La maintenance doit être conçue, et pas seulement recommandée
Si un composant nécessite un remplacement périodique, il faut garantir que celui-ci puisse être effectué. L’accessibilité, l’identification des pièces, l’espace nécessaire aux outils et la méthode de contrôle après l’intervention font autant partie de la conception que les bornes et les câbles.
La mention « remplacer tous les deux ans » sera peu utile si le repère de l’appareil est invisible, si son retrait nécessite de déconnecter les circuits voisins et si la documentation ne permet pas de rétablir les connexions sans faire de suppositions.
Cela ne justifie pas de reporter le remplacement. Cela montre que le concepteur a défini l’opération nécessaire, mais n’a pas assuré les conditions permettant de l’effectuer.
La complétude de la notice d’instructions et des informations relatives aux remplacements est vérifiée lors de la validation. L’absence d’une échéance de remplacement n’est donc pas une lacune rédactionnelle mineure après l’achèvement de l’évaluation. Elle peut constituer une condition manquante pour maintenir le résultat de cette évaluation.
Si la justification du PL prévoit quatre remplacements et que la notice n’en prévoit aucun, les conditions d’exploitation fournies à l’utilisateur diffèrent de celles pour lesquelles la sécurité a été démontrée.
8. PL calculé. Il faut maintenant encore vérifier la machine
Lors de la réception, le protecteur a été ouvert. Un message indiquant que le STO était actif est apparu sur le panneau. L’entraînement a cessé de produire du couple et le mécanisme s’est immobilisé au bout d’un moment. Le rapport indique : « la fonction de sécurité fonctionne ».
« Au bout d’un moment » est une unité de temps très pratique. Presque n’importe quel temps d’arrêt y tient.
Le résultat des calculs satisfait à l’exigence et l’équipement réagit, mais il faut encore déterminer si la réaction mise en œuvre protège effectivement la personne. Le mouvement concerné a-t-il été arrêté ? L’a-t-il été assez rapidement ? L’état requis a-t-il été maintenu après l’arrêt ? Et cela a-t-il été vérifié dans les conditions dans lesquelles la machine sera utilisée ?
C’est précisément pourquoi la démonstration de PL ≥ PLr ne remplace pas la validation de la mise en œuvre complète de la fonction. Il ne suffit pas de calculer correctement la fiabilité de l’exécution d’une tâche définie de manière incomplète.
Le STO fonctionne. Le mouvement ne s’est pas encore arrêté
Le STO — suppression sûre du couple — n’est pas une commande universelle signifiant « rendre la machine sûre ». Il vise à empêcher le moteur de produire du couple. À lui seul, il n’assure ni un arrêt contrôlé, ni la confirmation de l’immobilité, ni l’isolement électrique.
Prenons un poste équipé d’une table rotative. Après l’activation du STO, le moteur cesse d’entraîner la table, mais l’énergie cinétique accumulée ne disparaît pas. La table ne s’arrête qu’après une décélération par inertie. Si, pendant ce temps, une personne peut atteindre le mouvement dangereux, la mise en œuvre correcte du seul STO ne remplit pas la tâche de protection.
Le variateur a exécuté sa fonction. Le concepteur lui en a attribué plusieurs autres qu’il n’avait pas commandées.
Le besoin diffère également selon qu’il s’agit d’arrêter un entraînement horizontal ou de maintenir un axe vertical chargé. Si la charge peut se déplacer sous l’effet de la gravité, son maintien sûr doit être assuré. La suppression du couple moteur ne devient pas un moyen de maintien au seul motif qu’elle a été réalisée avec un PL élevé.
Ce n’est pas un argument contre le STO. Dans un système correctement conçu, il peut réaliser convenablement la sous-fonction requise. Il faut toutefois déterminer au préalable s’il est nécessaire d’empêcher uniquement la production de couple, d’assurer un arrêt contrôlé, de maintenir la charge ou de combiner plusieurs actions.
Le prix d’une fonction d’entraînement disponible ne définit pas la tâche à accomplir.
Une demi-seconde était requise. La machine a besoin de plus d’une seconde
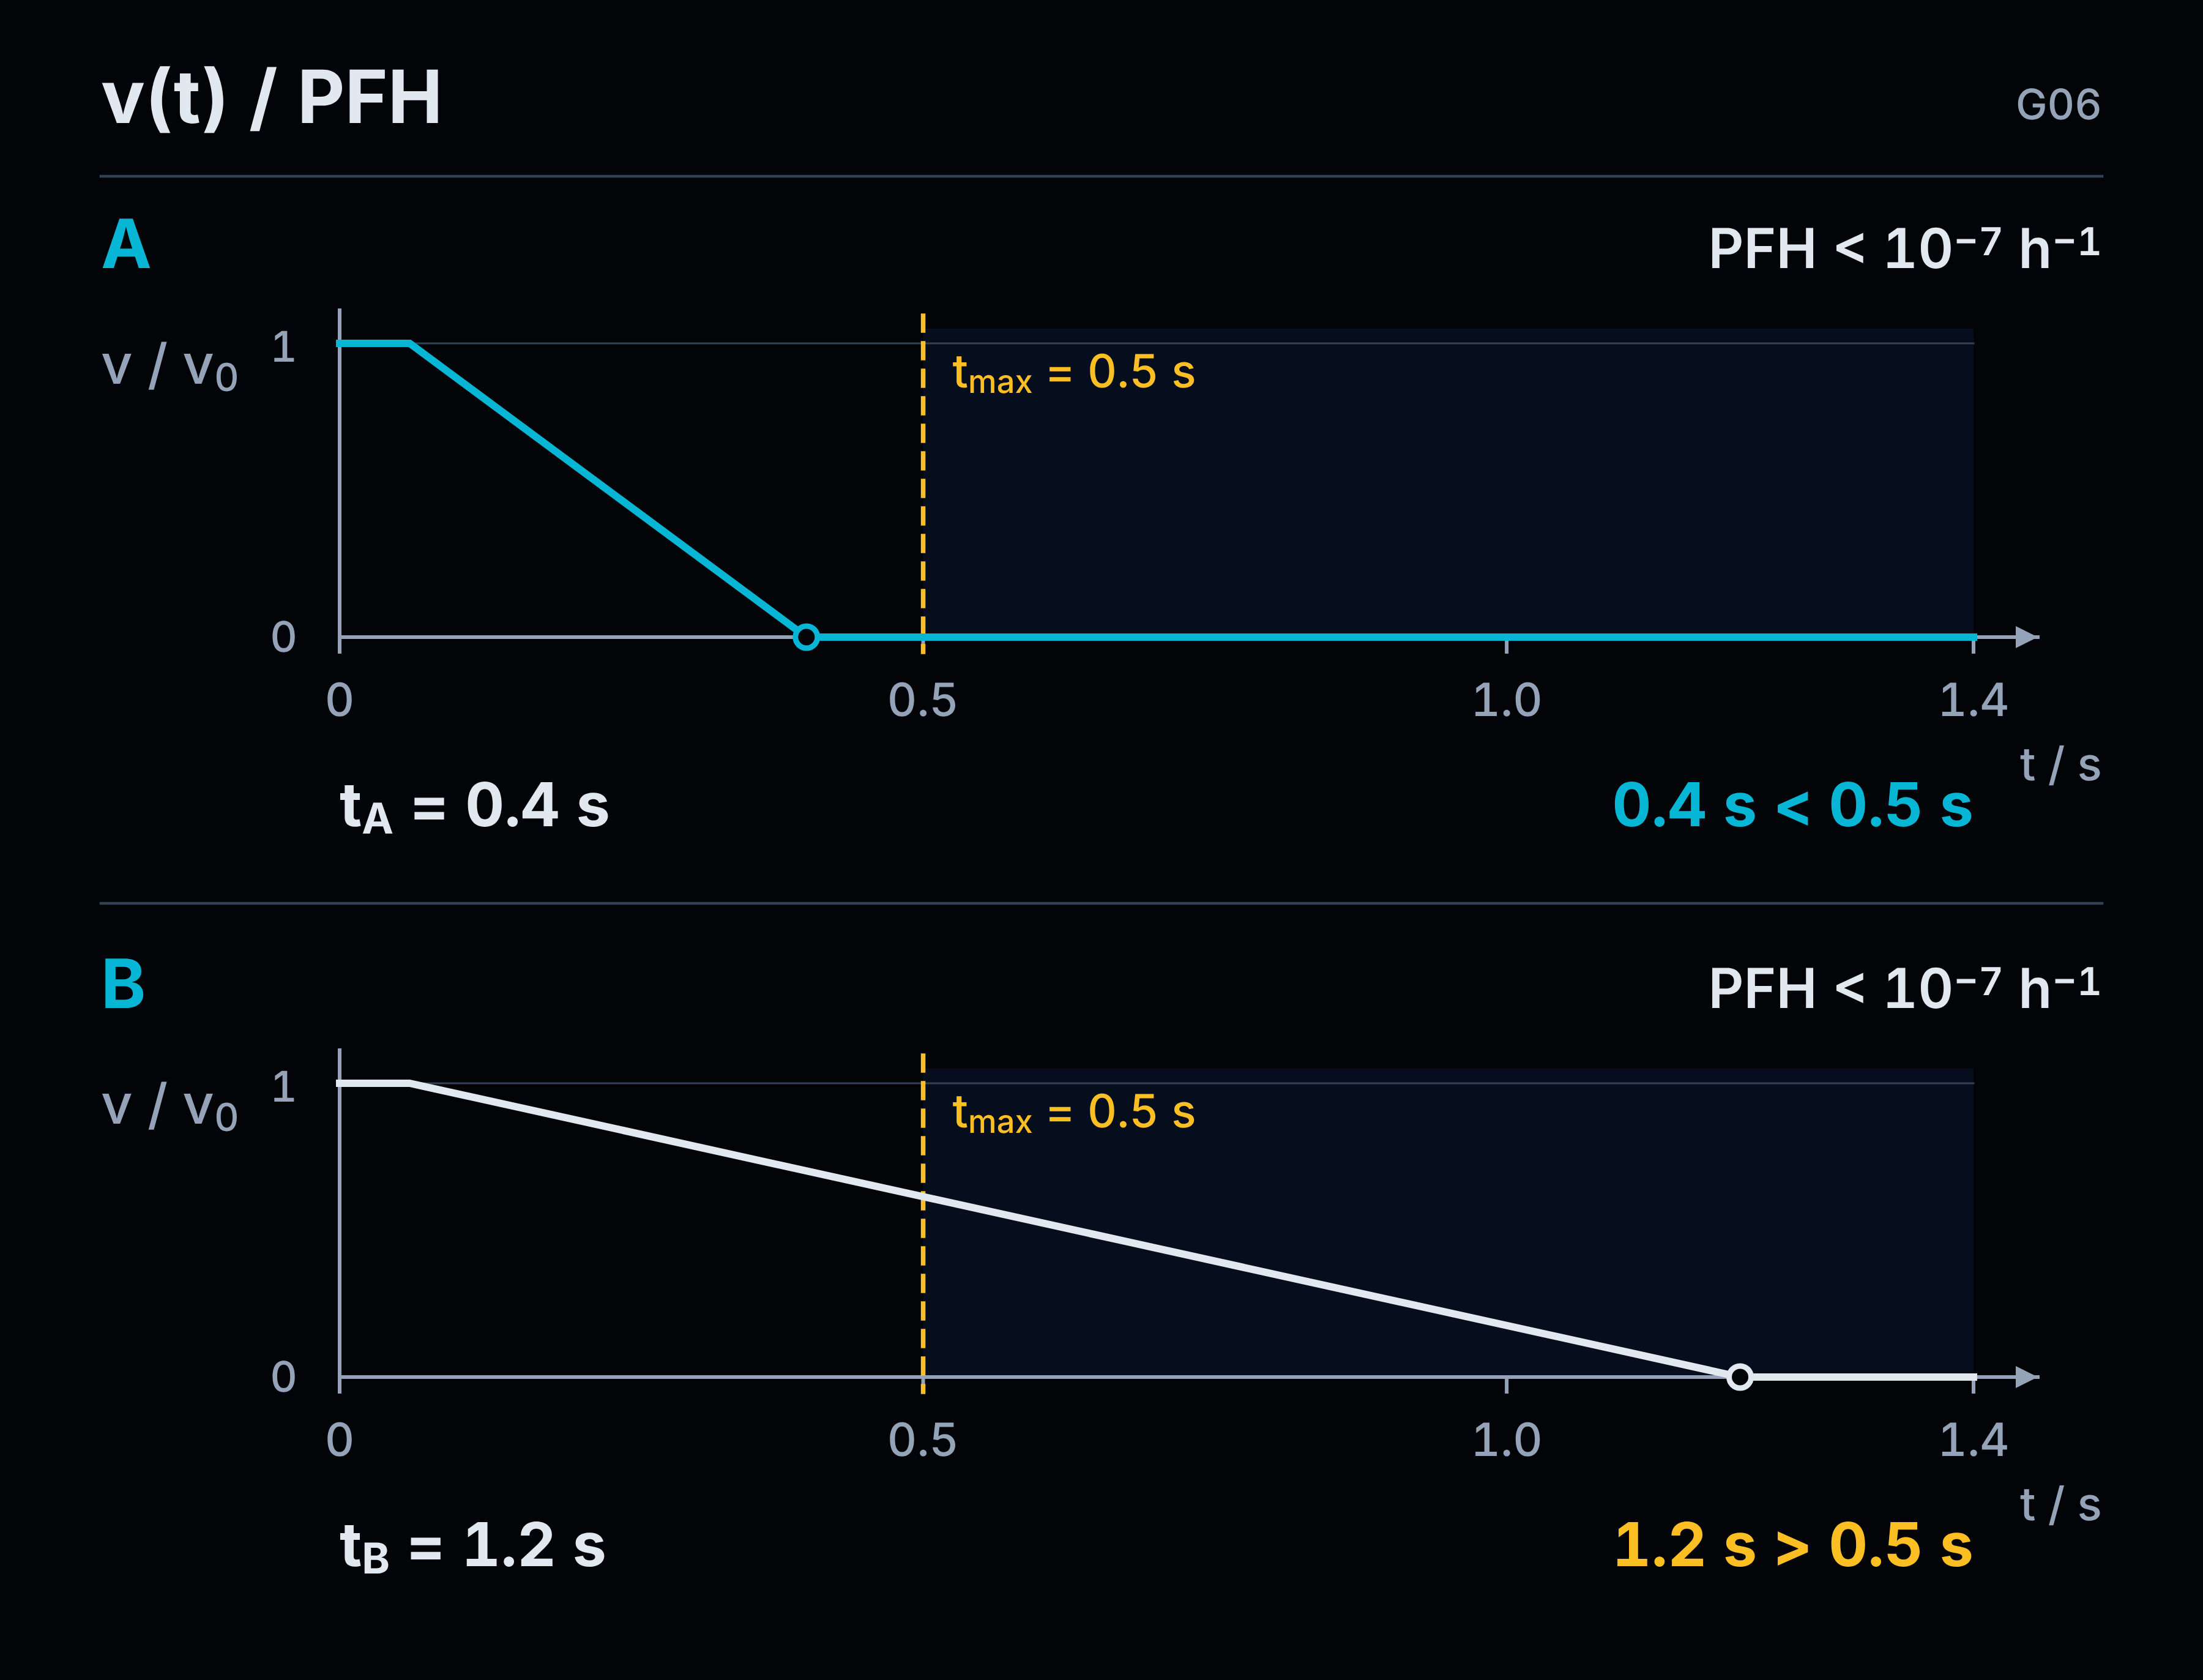
Supposons, pour notre modèle, que la protection d’un accès donné impose un temps maximal de 0,5 s entre l’initiation de la fonction et la cessation du mouvement dangereux. Il s’agit d’une hypothèse propre à notre exemple, découlant du concept de protection retenu — et non d’une limite universelle applicable aux machines.
Lors de la vérification, nous obtenons 1,2 s.
Le système peut présenter de très bonnes caractéristiques de fiabilité. Il peut recevoir correctement le signal à chaque fois et effectuer la commutation prévue. Il ne satisfait toutefois pas à l’exigence temporelle définie.
La machine n’en fait pas assez, mais elle le fait de manière fiable. Un meilleur PFH ne réduira pas son temps d’arrêt.
Il faut modifier la mise en œuvre de l’arrêt ou le concept de protection de l’accès, puis vérifier de nouveau la solution. Il ne suffit pas de mesurer uniquement le temps de réponse du relais si l’exigence porte sur la cessation du mouvement de l’ensemble du mécanisme.
Dans la seconde variante, le temps est de 0,4 s. L’exigence temporelle est satisfaite, mais cette seule mesure ne confirme pas encore le PL. De même, le résultat du PFH n’a pas confirmé le temps dans la première variante.
Il s’agit de deux exigences. Aucune ne valide l’autre par la même occasion.
Le contacteur ne remplace pas non plus la définition de la tâche
Le STO et l’ouverture d’un contacteur ne sont pas des actions identiques. Dans le second cas, les contacts ouvrent physiquement un circuit donné. Il faut toutefois savoir quel circuit et quelle source d’énergie nous coupons.
Il ne s’ensuit pas que l’ajout d’un contacteur garantira automatiquement un arrêt plus rapide ou le maintien sûr de l’axe. Il ne s’ensuit pas non plus que tout contacteur ouvert par le circuit de commande assure un isolement adapté à l’exécution de travaux électriques.
Si la tâche exige de travailler hors tension et d’isoler l’équipement, des moyens de coupure appropriés et des dispositifs empêchant la remise sous tension sont nécessaires. Le seul message « STO actif » ne confirme pas un tel état. La seule commande d’ouverture du contacteur ne le confirme pas davantage.
L’absence de couple, l’absence de mouvement et l’isolement du circuit ne sont pas trois noms désignant le même état.
Pour le comportement en conditions de défaut, nous nous appuyons sur le périmètre d’évaluation du sous-système et sur ses conditions d’utilisation. Nous n’attribuons pas au STO une résistance à n’importe quel défaut, mais nous ne supposons pas non plus que tout court-circuit dans le variateur doit provoquer un mouvement dangereux. Une telle conclusion ne peut pas être tirée de la seule absence d’isolement.
Le choix de la solution dépend des tâches et des opérations de la machine, des dangers considérés ainsi que de la réaction requise. Ce n’est qu’entre les solutions qui satisfont à ces conditions que nous comparons le coût, la durée de vie et la facilité d’utilisation.
L’économie réalisée sur les contacteurs peut constituer un bon résultat de conception. Elle ne peut pas constituer sa spécification de sécurité.
La validation n’est pas un imprimé de calcul supplémentaire
La validation comprend une analyse et des essais. Nous vérifions à la fois les exigences fonctionnelles et les fondements du PL atteint : les données retenues, l’architecture, le diagnostic, le comportement en cas de défaut ainsi que les conditions d’utilisation.
Nous ne commençons pas ce travail seulement lorsque la machine attend son transport. La spécification doit déjà être vérifiée quant à son exhaustivité et à sa conformité à l’utilisation prévue. Si elle indique uniquement « activer la STO », il est possible de confirmer parfaitement ce signal sans pour autant déterminer si le phénomène dangereux est maîtrisé.
L’absence de critère dans la spécification ne facilite pas le respect de l’exigence. Elle facilite l’omission du fait que cette exigence n’a pas été respectée.
Les essais doivent être associés à ce qui doit être démontré. Ils couvrent les modes de fonctionnement appropriés, les séquences de signaux, les conditions de redémarrage et les situations atypiques prévisibles. Pour les catégories 2, 3 et 4, des essais appropriés avec injection de défauts sont également prévus afin de vérifier le fonctionnement du diagnostic et la réaction requise.
Ces essais doivent être planifiés et réalisés dans des conditions contrôlées. Ils ne peuvent pas être remplacés par la déconnexion fortuite d’un conducteur pendant la mise en service ni par l’affirmation générale selon laquelle « nous avons vérifié les défaillances ».
Il est possible d’utiliser les résultats de validation existants des sous-systèmes. Il n’est pas nécessaire de réexaminer l’ensemble de la structure interne de chaque dispositif acheté. Leurs connexions, leurs interfaces et leur fonctionnement dans la machine concernée doivent néanmoins toujours être vérifiés.
Il faut également confirmer que la réalisation soumise aux essais correspond à la documentation : matériel utilisé, version du programme, configuration et réglages pertinents. Après une modification du logiciel ou de la solution, la partie correspondante de la validation doit être répétée.
Le rapport ne se met pas à jour lorsque le nouveau programme est chargé. Même si le fichier s’appelle toujours « final ».
Une fonction. Des réponses vérifiables
Au lieu d’un nouveau « sécurité — OK » global, il convient de pouvoir répondre, pour chaque fonction, aux questions suivantes :
| Question | Où la réponse doit-elle se trouver ? |
|---|---|
| Contre quoi protégeons-nous et pendant quelle tâche ? | Dans l’appréciation du risque, les limites de la machine et la description de l’utilisation prévue. |
| Qu’est-ce qui déclenche la fonction et quel état doit-elle assurer ? | Dans la spécification : réaction, temps, modes de fonctionnement ainsi que conditions de maintien de l’état et de redémarrage. |
| Quel PLr exigeons-nous et quel PL a été atteint ? | Dans la justification de l’exigence et l’évaluation de la réalisation concernée, avec les limites des sous-systèmes, la méthode, les données et les hypothèses. |
| La machine réalisée satisfait-elle à ces exigences ? | Dans les résultats des analyses et des essais associés à chaque exigence, y compris ceux concernant les défauts pris en compte. |
| À quelle réalisation les résultats se rapportent-ils ? | Dans l’identification du matériel, du programme, de la configuration et de la documentation couverts par la vérification. |
| Que faut-il maintenir pendant l’exploitation ? | Dans les limites définies ainsi que dans les règles de contrôle, d’entretien et de remplacement des pièces communiquées à l’utilisateur. |
Il ne s’agit pas de créer six nouveaux formulaires. Il s’agit de pouvoir retrouver les réponses et vérifier qu’elles concernent toutes la même fonction et la même machine.
La documentation de conception ne doit pas nécessairement être transmise dans son intégralité à l’utilisateur. Ce prétexte ne peut toutefois pas servir à conserver chez le concepteur les informations nécessaires à une exploitation correcte.
La frontière entre la documentation interne et la notice d’instructions ne doit pas priver l’utilisateur des conditions qu’il doit respecter.
Le résultat doit concerner la machine remise à l’utilisateur. Pas la meilleure version du schéma, le réglage le plus favorable ni le programme antérieur à la dernière correction.
Le relais ne fera pas le travail à la place du concepteur
La discussion tenue pendant la formation constituait un bon point de départ pour cet article, car elle a mis en évidence une erreur facile à commettre de bonne foi. On sélectionne du matériel de qualité, on vérifie ses paramètres et on suppose que le résultat obtenu pour l’ensemble de la fonction sera tout aussi bon.
Ce ne sera pas toujours le cas.
Nous ne résoudrons ce problème ni en achetant systématiquement les dispositifs les plus coûteux, ni en répétant que tout dépend de l’appréciation du risque. Il faut pouvoir démontrer le lien concret entre le phénomène dangereux, l’exigence, le système réalisé et le résultat de sa vérification.
Si la somme des PFH est trop élevée, nous modifions la solution. Si le diagnostic retenu n’existe pas, il faut le mettre en œuvre ou réévaluer le système. Si le résultat impose des remplacements périodiques, l’utilisateur doit recevoir les informations appropriées. Si la STO fonctionne, mais qu’une personne peut encore entrer en contact avec un mouvement dangereux, la tâche de protection n’a pas été accomplie.
Connaître ISO 13849-1 ne consiste pas à manier habilement des abréviations. Cela consiste à être capable de justifier les décisions relatives à sa propre machine.
Le PL e indiqué sur un dispositif est une information fournie par son fabricant. Le PL e de la fonction doit, quant à lui, être justifié par votre propre travail.
Sources et notes
[1] Domaine d’application et édition de la norme. Cette étude se rapporte à PN-EN ISO 13849-1:2023-09, qui transpose EN ISO 13849-1:2023 et ISO 13849-1:2023. Données officielles de publication : ISO 13849-1:2023 — Sécurité des machines — Parties des systèmes de commande relatives à la sécurité — Partie 1 : Principes généraux de conception. La page du catalogue identifie l’édition et le domaine d’application ; elle ne remplace pas le texte intégral de la norme. Les numéros d’articles mentionnés dans les notes suivantes se rapportent à cette édition, sauf indication explicite d’un autre document.
[2] PFH et combinaison de sous-systèmes — introduction et partie 1. PN-EN ISO 13849-1:2023-09, article 3.1.58, tableau 2, articles 6.2.1–6.2.2 et chapitre 8 : signification de la PFH, plages de PL, addition des PFH connues dans une combinaison en série de sous-systèmes précédemment évalués, limitation du résultat par le PL le plus faible d’un sous-système et comparaison du PL avec le PLr. Dans cette édition, le tableau 2 définit le PL e par une PFH < 10−7 h−1, sans limite inférieure de 10−8. Les valeurs 3, 4, 5 ainsi que 2, 3, 4 × 10⁻⁸ h−1 sont des valeurs de modélisation ; dans ces calculs, les autres exigences ont été considérées comme satisfaites.
[3] Limites de la fonction, catégorie et PL — partie 2. PN-EN ISO 13849-1:2023-09, paragraphes 5.2.1.3, 5.5, 6.1.1, 6.1.3.2.5–6.1.3.2.6 et 6.2 : spécification de la fonction, décomposition en sous-systèmes, exigences des catégories 3 et 4 et périmètre de l’évaluation du PL. L’exemple des trois résultats pour la catégorie 3 a été relevé dans le tableau K.1, colonne DCavg = moyenne, calculée pour 90%, lignes MTTFD = 10, 30 et 100 ans par canal : respectivement 1,36 × 10⁻⁶, 2,65 × 10⁻⁷ et 4,29 × 10⁻⁸ h−1. La figure G02 distingue le circuit de puissance du modèle de fiabilité ; elle n’attribue au système présenté ni catégorie ni PL.
[4] Détermination du PLr — partie 3. PN-EN ISO 13849-1:2023-09, paragraphes 5.3–5.4 et annexe informative A : figure A.1, paragraphes A.2, A.3.1–A.3.3 et tableaux A.1–A.2. La base comprend la gravité de la blessure, la fréquence et la durée d’exposition, la possibilité réelle d’éviter ou de limiter le dommage, la règle selon laquelle une seule évaluation C conduit à P2, ainsi que les indications relatives à 15 minutes et à 1/20 du temps de fonctionnement. A.2 prévoit un abaissement justifié et documenté du résultat d’un niveau lorsque la probabilité d’un événement dangereux est faible ; cette méthode n’est pas la seule admissible et la norme de type C applicable peut déterminer le PLr différemment. Les exigences sont définies avant le choix de la solution ; l’ordre des exemples dans l’article correspond à l’ordre des explications.
[5] Choix de la méthode de calcul — partie 4. PN-EN ISO 13849-1:2023-09, paragraphes 6.1.3.2.1, 6.1.8–6.1.9 et 6.2.1–6.2.3, figure 12 et tableau 9. La procédure simplifiée exige que le sous-système soit équivalent à l’architecture désignée correspondante et que les hypothèses du modèle soient satisfaites. Une architecture différente nécessite un calcul détaillé. Le tableau 9 concerne la combinaison de sous-systèmes lorsque toutes les PFH ne sont pas connues ; la sommation concerne les situations dans lesquelles toutes les PFH sont connues. L’exemple de l’écart entre le résultat tabulaire et la somme de données précises illustre les champs d’application distincts de ces méthodes, et non la possibilité de choisir arbitrairement la lettre la plus favorable. La procédure 6.1.9 en l’absence de MTTFD présente un champ d’application limité et ses propres conditions.
[6] Diagnostic et CCF — partie 5. PN-EN ISO 13849-1:2023-09, paragraphes 5.2.1.3, 6.1.5–6.1.7, annexe informative E (tableau E.1 et paragraphe E.2) et annexe F (paragraphes F.1–F.3, en particulier F.3.5, et tableau F.1). La DC se rapporte à l’élément examiné ; la DCavg tient compte de la contribution des éléments au taux de défaillance dangereuse. Dans la méthode de l’annexe F, le résultat requis est d’au moins 65 points ; la mise en œuvre partielle d’une mesure donnée vaut zéro point pour ce poste. Le poste relatif à la formation concerne la préparation des concepteurs aux causes et aux effets des CCF. Les scènes illustrant la confirmation de sa propre commande, l’omission de la réaction et la liste de présence des opérateurs sont des exemples d’interprétation.
[7] Cycles, B10D, MTTFD et T10D — partie 6. PN-EN ISO 13849-1:2023-09, paragraphe 5.2.1.3, point j), 5.5, 6.1.4 et C.4.1–C.4.3. Formules C.1–C.3 et C.7 : MTTFD = B10D / (0,1 × nop) et T10D = B10D / nop. Pour les valeurs de modélisation de 500 000 cycles/an et B10D = 1 000 000 cycles, on obtient 20 ans et 2 ans. C’est le fonctionnement du composant concerné dans son application qui compte, et pas seulement le nombre d’utilisations d’un seul dispositif de déclenchement. Ces résultats ne déterminent pas à eux seuls le PL du sous-système ou de la fonction.
[8] Limites et maintenance — partie 7. PN-EN ISO 13849-1:2023-09, paragraphes C.4.2–C.4.3, 10.9, chapitre 11 et chapitres 12–13 : limitation de l’utilisation du composant, communication des conditions de remplacement, validation de l’exhaustivité de la notice d’instructions, accessibilité pour la maintenance et nouvelle validation après une réparation ou une modification. Le calendrier de cinq exemplaires et de quatre remplacements correspond à l’hypothèse d’une période de dix ans, de remplacements tous les deux ans et d’une fin d’utilisation la dixième année. Dans ce scénario, le million de cycles du relais constitue une limite d’exploitation supposée, et non automatiquement son B10D. Le calcul de la variation de la cadence après un an tient compte des 500 000 cycles déjà effectués ainsi que d’un fonctionnement, dans le modèle, uniformément réparti au cours des mois suivants.
[9] Validation — partie 8 et conclusion. PN-EN ISO 13849-1:2023-09, paragraphes 5.2.1.3, 5.2.2.2, chapitre 8, paragraphes 10.1–10.6, 10.8–10.9 et chapitres 12–13 : exigence fonctionnelle et PLr, analyse et essais, introduction appropriée de défauts pour les catégories 2, 3 et 4, validation de l’interconnexion des sous-systèmes et du logiciel, résultats traçables et informations destinées à l’utilisateur. Les temps de 0,5 s, 1,2 s et 0,4 s sont des hypothèses de l’exemple, et non des limites indiquées dans la norme. Le tableau de questions structure les éléments de preuve ; il ne constitue ni un plan complet de validation ni un formulaire obligatoire.
[10] STO, arrêt et isolement — complément à la partie 8. PN-EN 60204-1:2018-12, paragraphes 5.4–5.6 et 9.2.2–9.2.3.3 : distinction entre la prévention d’une mise en marche intempestive, la fonction d’isolement et les catégories d’arrêt, ainsi que choix de la réaction en fonction de l’évaluation du risque et du fonctionnement de la machine. Cette édition transpose EN 60204-1:2018 et IEC 60204-1:2016 avec des modifications européennes. Données de la publication de base : IEC 60204-1:2016 — Sécurité des machines — Équipement électrique des machines — Partie 1 : Exigences générales. La norme relative aux entraînements mentionnée au paragraphe 5.2.2.2 d’ISO 13849-1:2023 est IEC 61800-5-2:2016 — Entraînements électriques de puissance à vitesse variable — Partie 5-2 : Exigences de sécurité — Fonctionnelle ; le lien fourni identifie cette publication et ne signifie pas qu’elle a fait l’objet d’un examen complet dans l’article. Aucun scénario universel de mouvement consécutif à un quelconque court-circuit dans le variateur n’a été retenu. Les caractéristiques de l’entraînement concerné doivent être vérifiées dans le cadre de son évaluation et dans ses conditions d’application.
[11] Référence aux normes dans la déclaration — introduction.Directive 2006/42/CE — annexe II, partie 1, section A, points 7–8 ainsi que Règlement (UE) 2023/1230 — annexe V, partie A, point 7 : références aux normes et spécifications techniques appliquées. Le règlement prévoit également l’indication des parties appliquées en cas d’utilisation partielle des normes ; conformément à l’article 54, il s’applique en principe à partir du 20 janvier 2027. Le commentaire figurant dans l’introduction concerne la présentation d’une référence comme confirmation d’un travail qui n’a pas été effectué ; il ne présume pas que la simple possession d’une norme ou l’inscription de son numéro confirme la conformité de la machine.
[12] Nature des exemples. La conversation de formation figurant dans l’introduction est tirée de l’expérience de l’auteur. Les autres configurations, données et scènes présentées à titre d’exemples développent les exigences et les relations décrites dans les normes ; elles ne sont associées ni à l’entreprise concernée par la formation ni à des produits précis. Aucune illustration, aucun tableau ni aucun calcul isolé ne remplace l’évaluation et la validation de la fonction réelle. Les exigences techniques proviennent des éditions indiquées des normes, et non des articles publiés par les fabricants d’appareillage. Le présent document ne constitue pas un examen de la liste en vigueur des normes harmonisées.