La settimana scorsa ho tenuto un corso di formazione per un’azienda che integra postazioni di pallettizzazione robotizzate. Parlando delle funzioni di sicurezza, ho spiegato che il collegamento di tre dispositivi, ciascuno con PL e, non garantisce necessariamente il PL e per l’intera funzione.
Questo ha suscitato sorpresa. I partecipanti erano convinti di aver determinato correttamente, fino a quel momento, il Performance Level. Selezionavano dispositivi con PL e e si aspettavano lo stesso livello dalla funzione realizzata con tali dispositivi. Se nessun elemento aveva una lettera inferiore, da dove avrebbe potuto derivare un risultato peggiore?
È proprio tra i parametri dei singoli dispositivi e il risultato del loro collegamento che è mancato un passaggio di progettazione.
Apprezzo il fatto che utilizzassero dispositivi di questo tipo e che siano venuti a verificare le proprie conoscenze. Esistono fornitori che non controllano neppure i parametri dell’apparecchiatura selezionata. Tuttavia, le negligenze altrui non riducono i requisiti applicabili al nostro progetto. Si può essere più scrupolosi della concorrenza e continuare comunque a valutare erroneamente una funzione di sicurezza.
Nel collegamento in serie di sottosistemi con valori PFH noti, ossia la frequenza media di guasto pericoloso per ora, ISO 13849-1 richiede di considerarne la somma. I singoli sottosistemi possono rientrare nell’intervallo del PL e, mentre la loro somma può non rientrarvi. Nessun fabbricante dei dispositivi deve necessariamente aver fornito informazioni false. Può essere errata soltanto la conclusione dell’integratore.
Non si tratta di un esercizio accademico con le potenze di dieci. Il risultato riguarda una funzione sulla quale deve poter fare affidamento la persona che lavora presso la macchina. Se è richiesto il PL e ma il livello raggiunto non è stato dimostrato, tre schede tecniche recanti la lettera e non risolvono la questione.
Sono stati acquistati dispositivi validi. Ma insieme a essi non è stata acquistata una giustificazione della sicurezza già pronta per la propria macchina.
Ciò assume particolare importanza quando nella dichiarazione di conformità compare un riferimento a ISO 13849-1. Il destinatario, infatti, non riceve un elenco di norme di cui il fornitore ha sentito parlare. Riceve informazioni sulle norme applicate nella valutazione e nella realizzazione della macchina fornita.
Se il fabbricante presenta tale riferimento come conferma della conformità ai requisiti della norma, pur avendo sostituito la valutazione della funzione con la semplice lettura del PL nei cataloghi, induce in errore l’utilizzatore. La buona fede può spiegare perché sia stato commesso l’errore. Non fornisce la conferma mancante.
Questa vicenda non implica che si debbano acquistare per tutti relè ancora più costosi. Occorre innanzitutto stabilire che cosa si richiede alla funzione, quali elementi la realizzano e che cosa deriva effettivamente dal loro collegamento. Bisogna poi verificare a quali condizioni tale risultato rimane giustificato, anche dopo diversi anni e centinaia di migliaia di commutazioni.
È stata proprio questa conversazione a spingermi a scrivere l’articolo. Il calcolo del PL secondo ISO 13849-1 deve finalmente essere spiegato in modo che alla conoscenza delle sigle corrisponda la comprensione del proprio sistema. La categoria non è un secondo modo di esprimere il PL. Il risultato relativo al relè non è il risultato dell’intera funzione. E un risultato di calcolo corretto non esonera dal mantenere le condizioni per le quali è stato ottenuto.
L’utilizzatore ha bisogno di una funzione con un livello di sicurezza dimostrato. Non di tre dispositivi, ciascuno dei quali è convincente se considerato singolarmente.
1. Tre dispositivi con PL e. Verifichiamo il risultato della somma
Consideriamo una funzione di sicurezza realizzata mediante tre sottosistemi: rilevamento, logica e uscita che esegue la reazione prevista. Ciascun sottosistema è stato valutato separatamente con PL e. Ciascuno è necessario affinché l’intera funzione svolga correttamente il proprio compito.
È proprio questo che si intende qui per collegamento in serie. Non si tratta di tre contatti collegati con un unico cavo, né di tre dispositivi che si sostituiscono reciprocamente.
Supponiamo che i sottosistemi siano stati impiegati correttamente e che siano stati soddisfatti gli altri requisiti. Non cercheremo un cavo collegato in modo errato né una diagnostica disattivata. Verificheremo se, anche in queste condizioni favorevoli, tre lettere e siano sufficienti per ottenerne una quarta, quella più importante.
Le lettere sono uguali. I numeri no
Il PL e non indica un unico valore PFH identico per ogni dispositivo. Allo stesso livello possono corrispondere valori diversi della frequenza media di guasto pericoloso per ora.
Per l’esempio di calcolo, assumiamo i seguenti dati:
| Sottosistema | PL valutato | PFH [h−1] |
|---|---|---|
| Rilevamento | e | 3 × 10⁻⁸ |
| Logica | e | 4 × 10⁻⁸ |
| Uscita | e | 5 × 10⁻⁸ |
Tutti i valori sono inferiori a 10−7 h−1 e soddisfano quindi il criterio numerico del PL e.
Se la verifica terminasse all’ultima riga, si potrebbe dichiarare il successo. Ogni fornitore ha consegnato un sottosistema adeguato. Gli acquisti risultano corretti.
L’utilizzatore, tuttavia, farà affidamento sul loro funzionamento congiunto, non su tre schede tecniche separate.
Quando sono noti i PFH di tutti i sottosistemi che costituiscono un collegamento di questo tipo, i valori devono essere sommati.
PFH = PFH1 + PFH2 + PFH3
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
Per il PL e, la somma deve essere inferiore a 10−7 h−1. Il nostro risultato è superiore. Rientra nell’intervallo del PL d:
10−7 ≤ PFH < 10−6 h−1.
Ciascun sottosistema ha PL e. Nell’esempio, il collegamento raggiunge il PL d. Non perché uno dei fabbricanti abbia sovrastimato i parametri, ma perché nella valutazione del collegamento occorre considerare il contributo di tutti e tre i sottosistemi.
La questione non si risolve neppure affermando che «l’insieme ha il livello dell’elemento più debole». La norma limita il risultato sia in base al PL più basso tra quelli dei sottosistemi, sia in base al livello derivante dalla somma dei PFH. Il PL più basso di un sottosistema costituisce un limite del risultato, non la garanzia che tale risultato venga raggiunto.
Tre dispositivi non comportano sempre una riduzione al PL d
Non trasformiamo un errore in un altro. Il numero di dispositivi, di per sé, non determina il risultato.
Per gli altri tre sottosistemi, anch’essi valutati con PL e, assumiamo i valori 2 × 10⁻⁸, 3 × 10⁻⁸ e 4 × 10⁻⁸ h−1:
PFH = (2 + 3 + 4) × 10−8 = 9 × 10⁻⁸ h−1.
Questa somma rimane inferiore a 10−7 h−1. Mantenendo le altre condizioni assunte, la combinazione può raggiungere il PL e.
La differenza è molto semplice da vedere quando tutti i numeri sono espressi nella stessa scala. Il limite è 10 × 10−8. Nel primo esempio abbiamo totalizzato 12, nel secondo 9. Con un risultato esattamente pari a 10 × 10−8 siamo già nell’intervallo d. Nella tabella compare il segno «minore di», non «minore o uguale a».
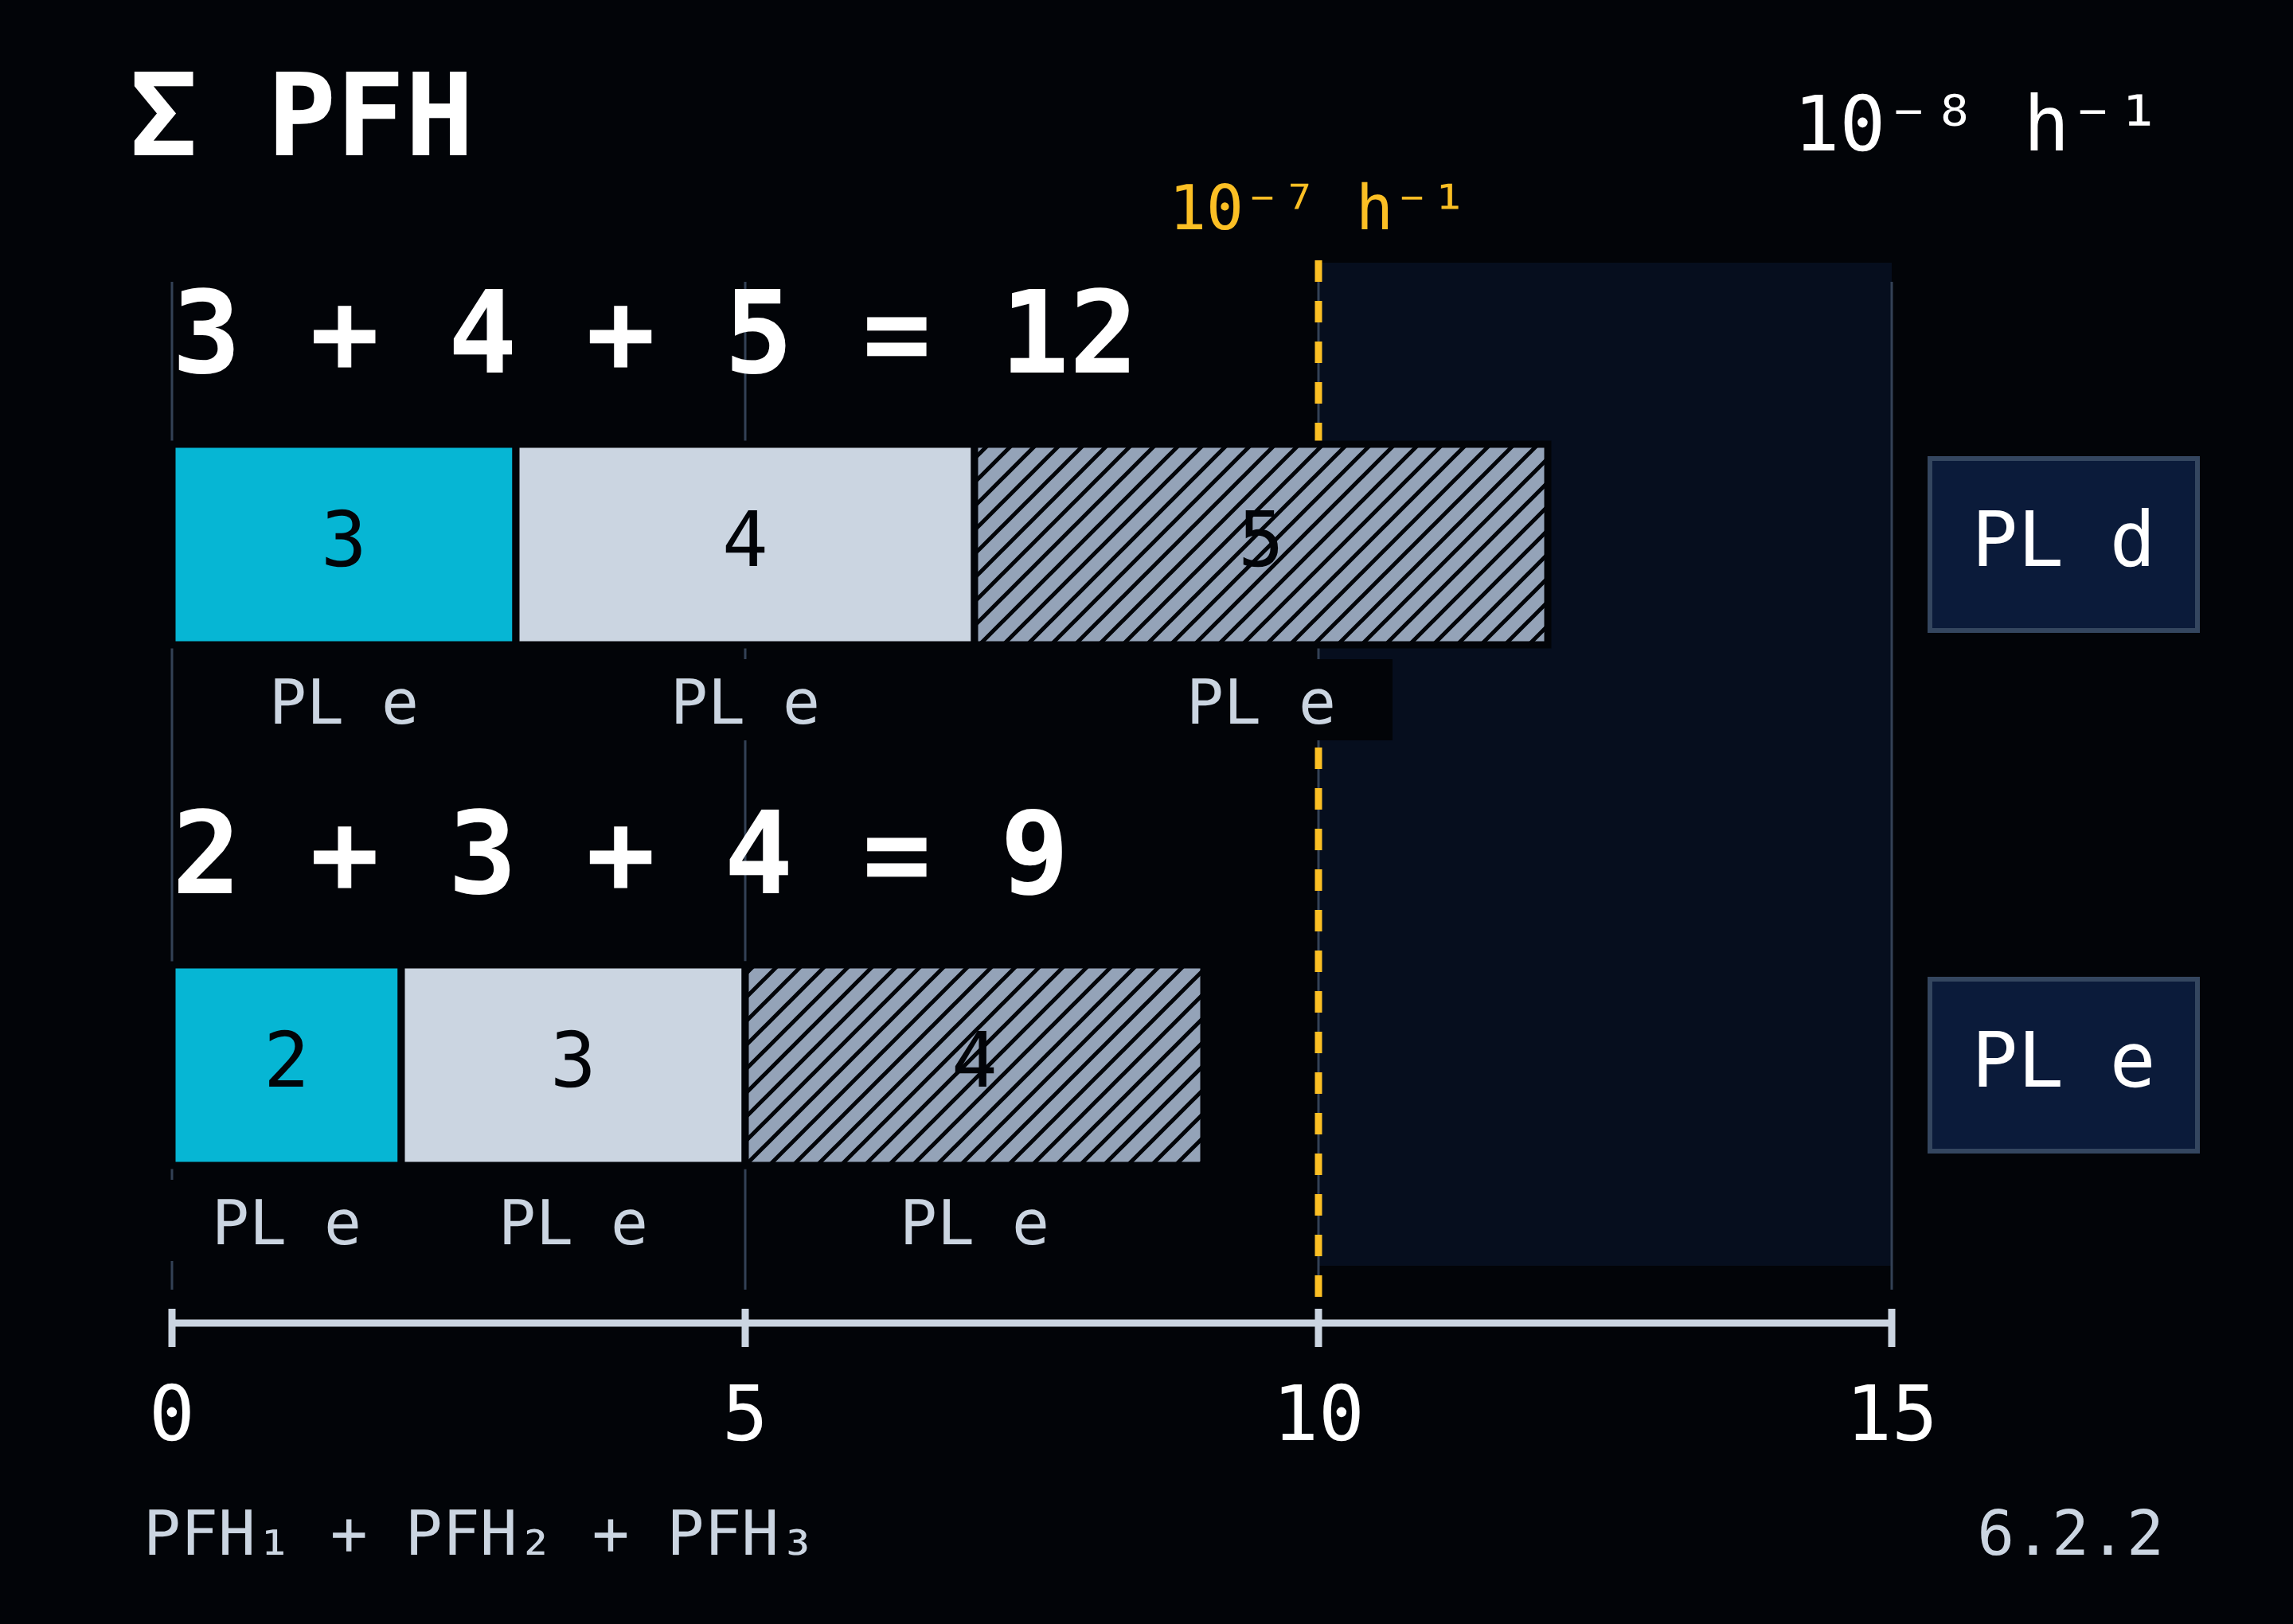
In entrambe le varianti, l’elenco degli acquisti contiene tre volte il PL e. Solo i numeri mostrano che non è stato acquistato lo stesso risultato.
Il PFH non determina la data del prossimo guasto
Con numeri così piccoli è facile sentirsi eccessivamente al sicuro. Se il PFH è pari a 10−8 h−1, qualcuno potrebbe interpretarlo come la garanzia che il dispositivo funzionerà senza guasti pericolosi per cento milioni di ore.
Questa interpretazione non sarebbe corretta.
Il PFH descrive la frequenza media di un guasto pericoloso nell’esecuzione di una determinata funzione di sicurezza. Non indica quando si verificherà il primo guasto. Non è nemmeno la probabilità di un incidente in occasione di una singola apertura del riparo.
Cento milioni di ore non sono un periodo di garanzia. Un guasto pericoloso può verificarsi molto prima.
Per questo motivo non trasformiamo un PFH basso nella garanzia che «per le prossime centinaia di anni non accadrà nulla». La norma fornisce un parametro per valutare la capacità del sistema di eseguire la funzione. Non fornisce una base per attribuire alla macchina un calendario di funzionamento senza incidenti.
PL e richiesto, PL d calcolato. Che cosa cambiamo?
Supponiamo che per la funzione considerata sia stato stabilito un PLr e richiesto. Il risultato d del primo esempio è quindi insufficiente. Se il PL raggiunto non soddisfa il requisito, è necessario tornare al processo di progettazione.
Per prima cosa verifichiamo che il modello includa i sottosistemi corretti e che i dati utilizzati corrispondano alla configurazione applicata e alle condizioni operative. In tal caso, occorre modificare la soluzione.
Il calcolo mostra persino che cosa stiamo cercando. Mantenendo i primi due valori, ossia 3 × 10⁻⁸ e 4 × 10⁻⁸ h−1, il terzo sottosistema deve avere un PFH inferiore a 3 × 10⁻⁸ h−1 affinché la sola somma rientri nell’intervallo e. Ordinare un altro dispositivo descritto come PL e non è sufficiente. Potrebbe avere proprio un valore PFH tale da farci superare nuovamente il limite.
«Lo abbiamo sostituito con un altro dispositivo con PL e» descrive un acquisto. Solo un nuovo calcolo mostrerà se il problema è stato risolto.
Non eliminiamo dal modello un sottosistema che è ancora necessario per eseguire la funzione. Non riduciamo nemmeno il PLr richiesto perché l’apparecchiatura selezionata non lo raggiunge. Se è necessario il PL e e una valutazione attendibile restituisce il PL d, è il progetto che deve essere corretto, non il modo in cui viene registrato il risultato.
In questo esempio, per mettere in dubbio la dichiarazione relativa al PL e è bastata un’addizione. Conviene eseguirla prima di firmare la documentazione.
2. Categoria 4 di che cosa? Del relè o del sistema progettato?
«Abbiamo la categoria 4. Il relè è di sicurezza».
Questa potrebbe essere un’informazione vera sul dispositivo selezionato. Tuttavia, non chiarisce ancora che cosa sia stato collegato ai suoi ingressi, che cosa comandino le uscite e che cosa accada in caso di guasto di uno di questi elementi.
Il relè può disattivare correttamente le proprie uscite. Se l’unico contattore che disconnette l’azionamento non apre i contatti principali, il solo comando proveniente dal relè non interromperà l’alimentazione del motore.
Non si tratta di una critica al relè. Utilizzare i suoi parametri per valutare l’intera funzione è stata una decisione del progettista. Il fabbricante del dispositivo non ha progettato al suo posto la parte restante del circuito.
Prima il compito. Poi i dispositivi che lo eseguono
Consideriamo un semplice esempio di protezione dell’accesso all’azionamento di un trasportatore. L’apertura del riparo deve arrestare il movimento pericoloso, mentre il suo mantenimento in posizione aperta deve impedirne l’avviamento. Il tempo necessario per raggiungere lo stato sicuro deve essere adeguato alle condizioni di accesso: la persona non deve poter raggiungere il movimento dal quale la funzione avrebbe dovuto proteggerla.
Solo dopo aver definito in questo modo il compito ne descriviamo l’implementazione: il sensore rileva lo stato del riparo, il relè di sicurezza elabora i segnali e gli elementi di uscita agiscono sull’azionamento. La specifica deve definire, tra l’altro, l’evento di attivazione, la reazione, il PLr richiesto, il tempo necessario per raggiungere lo stato sicuro e le modalità in cui la funzione è attiva. Il codice di catalogo del relè non contiene queste determinazioni per la nostra macchina.
«Riparo collegato al sistema di sicurezza» descrive un collegamento. Non indica ancora da che cosa e in che modo proteggiamo la persona.
Nella valutazione del sistema non ci fermiamo nemmeno ai morsetti di uscita del relè. La definizione di SRP/CS comprende il percorso dall’attivazione dei segnali connessi alla sicurezza fino alle uscite degli elementi di comando della potenza, ad esempio i contatti principali del contattore.
Pertanto, se il contattore deve eseguire la disconnessione, non diventa un «normale componente elettrico esterno al sistema di sicurezza» solo perché si trova nella pagina successiva dello schema.
Due contattori non sono due sottosistemi con PL e
Consideriamo ora una variante con due contattori: K₁ e K₂. I loro contatti principali sono collegati in serie nel circuito di alimentazione del motore, ma ciascun contattore può interrompere autonomamente tale circuito. Se K₁ non apre i contatti, K₂ può comunque effettuare l’interruzione.
In serie nel circuito di potenza non significa, in questo caso, in serie nel modello di affidabilità.
In una soluzione di questo tipo, K₁ e K₂ possono costituire due canali ridondanti di un unico sottosistema di uscita. Il loro compito è mantenere la possibilità di interrompere il circuito nonostante un determinato guasto di un canale. È una situazione diversa da quella dei tre sottosistemi della parte precedente, ciascuno dei quali era necessario per eseguire la funzione.
Non è quindi sufficiente prendere due valori relativi a singoli contattori e applicare loro l’addizione prevista per il collegamento in serie di sottosistemi valutati. Occorre innanzitutto valutare il sottosistema di uscita: la sua architettura, l’affidabilità dei componenti, la diagnostica e il comportamento in caso di guasto. Solo successivamente si utilizza il risultato per valutare il collegamento con il rilevamento e la logica. La norma prevede questa separazione tra la valutazione del sottosistema e quella del collegamento dei sottosistemi.
Rimane inoltre la questione del funzionamento successivo al guasto di K₁. Il sistema rileverà che il contattore non ha eseguito il comando? Che cosa farà con questa informazione? Consentirà l’avvio del ciclo successivo?
L’aggiunta di un secondo contattore offre un secondo mezzo per interrompere il circuito. Non fornisce automaticamente né la diagnostica né la giustificazione della categoria.
La categoria esprime la resistenza ai guasti. Il PL tiene conto di altri fattori
La categoria classifica il sottosistema in base alla resistenza ai guasti e al comportamento dopo il loro verificarsi. Sono rilevanti l’architettura, il rilevamento dei guasti e l’affidabilità. Non si tratta soltanto del numero di canali né di una seconda designazione del PL.
Per la categoria 3, un singolo guasto non deve comportare la perdita della sottofunzione svolta. Dovrebbe essere rilevato al più tardi alla successiva richiesta della funzione, quando ciò è ragionevolmente fattibile. Ciò non significa tuttavia che vengano rilevati tutti i guasti; il loro accumulo senza rilevamento può determinare la perdita della sottofunzione.
La categoria 4 impone requisiti più stringenti: se un singolo guasto non può essere rilevato nel momento richiesto, l’accumulo di guasti non rilevati non deve comportare la perdita della funzione. Sono inoltre richiesti valori elevati di DCavg e di MTTFD per ciascun canale ridondante.
Aprendo il quadro si possono vedere due contattori. La conformità a questi requisiti non è invece visibile limitandosi a osservare i due contattori.
Per la determinazione del PL occorre considerare tutti gli aspetti pertinenti della valutazione: i valori di affidabilità, l’efficacia della diagnostica, le misure contro i guasti da causa comune, il software e la prevenzione dei guasti sistematici. La categoria dichiarata non sostituisce tale insieme di aspetti.
La stessa categoria 3, ma un risultato c, d oppure e
Anziché limitarci ad affermare che «il PL dipende da molti fattori», esaminiamo valori concreti.
Per un’architettura di categoria 3, con DCavg = 90% e nel rispetto delle altre ipotesi del metodo, si ottengono i seguenti risultati in funzione dell’MTTFD di ciascun canale:
| MTTFD di ciascun canale | PFH del sottosistema [h−1] | PL |
|---|---|---|
| 10 anni | 1,36 × 10⁻⁶ | c |
| 30 anni | 2,65 × 10⁻⁷ | d |
| 100 anni | 4,29 × 10⁻⁸ | e |
Si tratta di valori ricavati dal modello della norma, non dei risultati della valutazione di specifici contattori. La categoria è rimasta invariata. Anche la copertura diagnostica è rimasta invariata. È cambiata l’affidabilità dei canali e abbiamo ottenuto tre livelli PL differenti.
L’MTTFD è in questo caso un parametro di affidabilità, non un termine per la sostituzione del dispositivo. Torneremo su questa differenza parlando del numero di cicli e del tempo di utilizzo.
La tabella mostra anche perché la semplificazione «categoria 3 significa PL d» è errata in entrambi i sensi. La categoria 3 non garantisce il livello d, ma non esclude neppure il livello e. Occorre dimostrare le condizioni necessarie per conseguire il risultato.
Infine, torniamo al relè. Se utilizziamo un sottosistema già valutato, non dobbiamo ricostruirne l’architettura e calcolare ogni componente interno partendo da zero. Dobbiamo tuttavia conoscere l’ambito della valutazione, applicarlo correttamente e valutare il collegamento del sottosistema con il resto del sistema. La norma consente di combinare sottosistemi già validati con sottosistemi progettati dall’integratore.
Non occorre ripetere il lavoro del fabbricante del relè. Occorre svolgere la parte di lavoro che il fabbricante del relè non ha svolto per noi.
È stato chiesto che cosa accadrà dopo il guasto di un componente della macchina. In risposta è stata mostrata la categoria del relè. Questa non è ancora una risposta alla domanda posta.
3. Il PLr richiesto non si deduce da ciò che è già stato acquistato
«Abbiamo ottenuto PL d. Dovrebbe essere sufficiente».
Forse. Ma non lo stabiliscono né il risultato del calcolo né la convinzione di aver utilizzato dispositivi di qualità.
Il PLr definisce il requisito per una specifica funzione di sicurezza. Il PL descrive il livello raggiunto dal sistema che realizza tale funzione. Occorre innanzitutto stabilire quale riduzione del rischio sia necessaria. Solo successivamente si può progettare la soluzione e dimostrare che soddisfa il requisito.
Se il relè è già stato ordinato, lo schema è pronto e il livello richiesto viene scelto soltanto in seguito, è facile invertire quest’ordine. I parametri della valutazione iniziano allora ad adattarsi sospettosamente bene alle capacità dell’apparecchiatura acquistata.
Un requisito adattato a un risultato già ottenuto consente di evitare modifiche al progetto. Non consente di dimostrare che il progetto sia corretto.
S2 non è riservato agli infortuni mortali
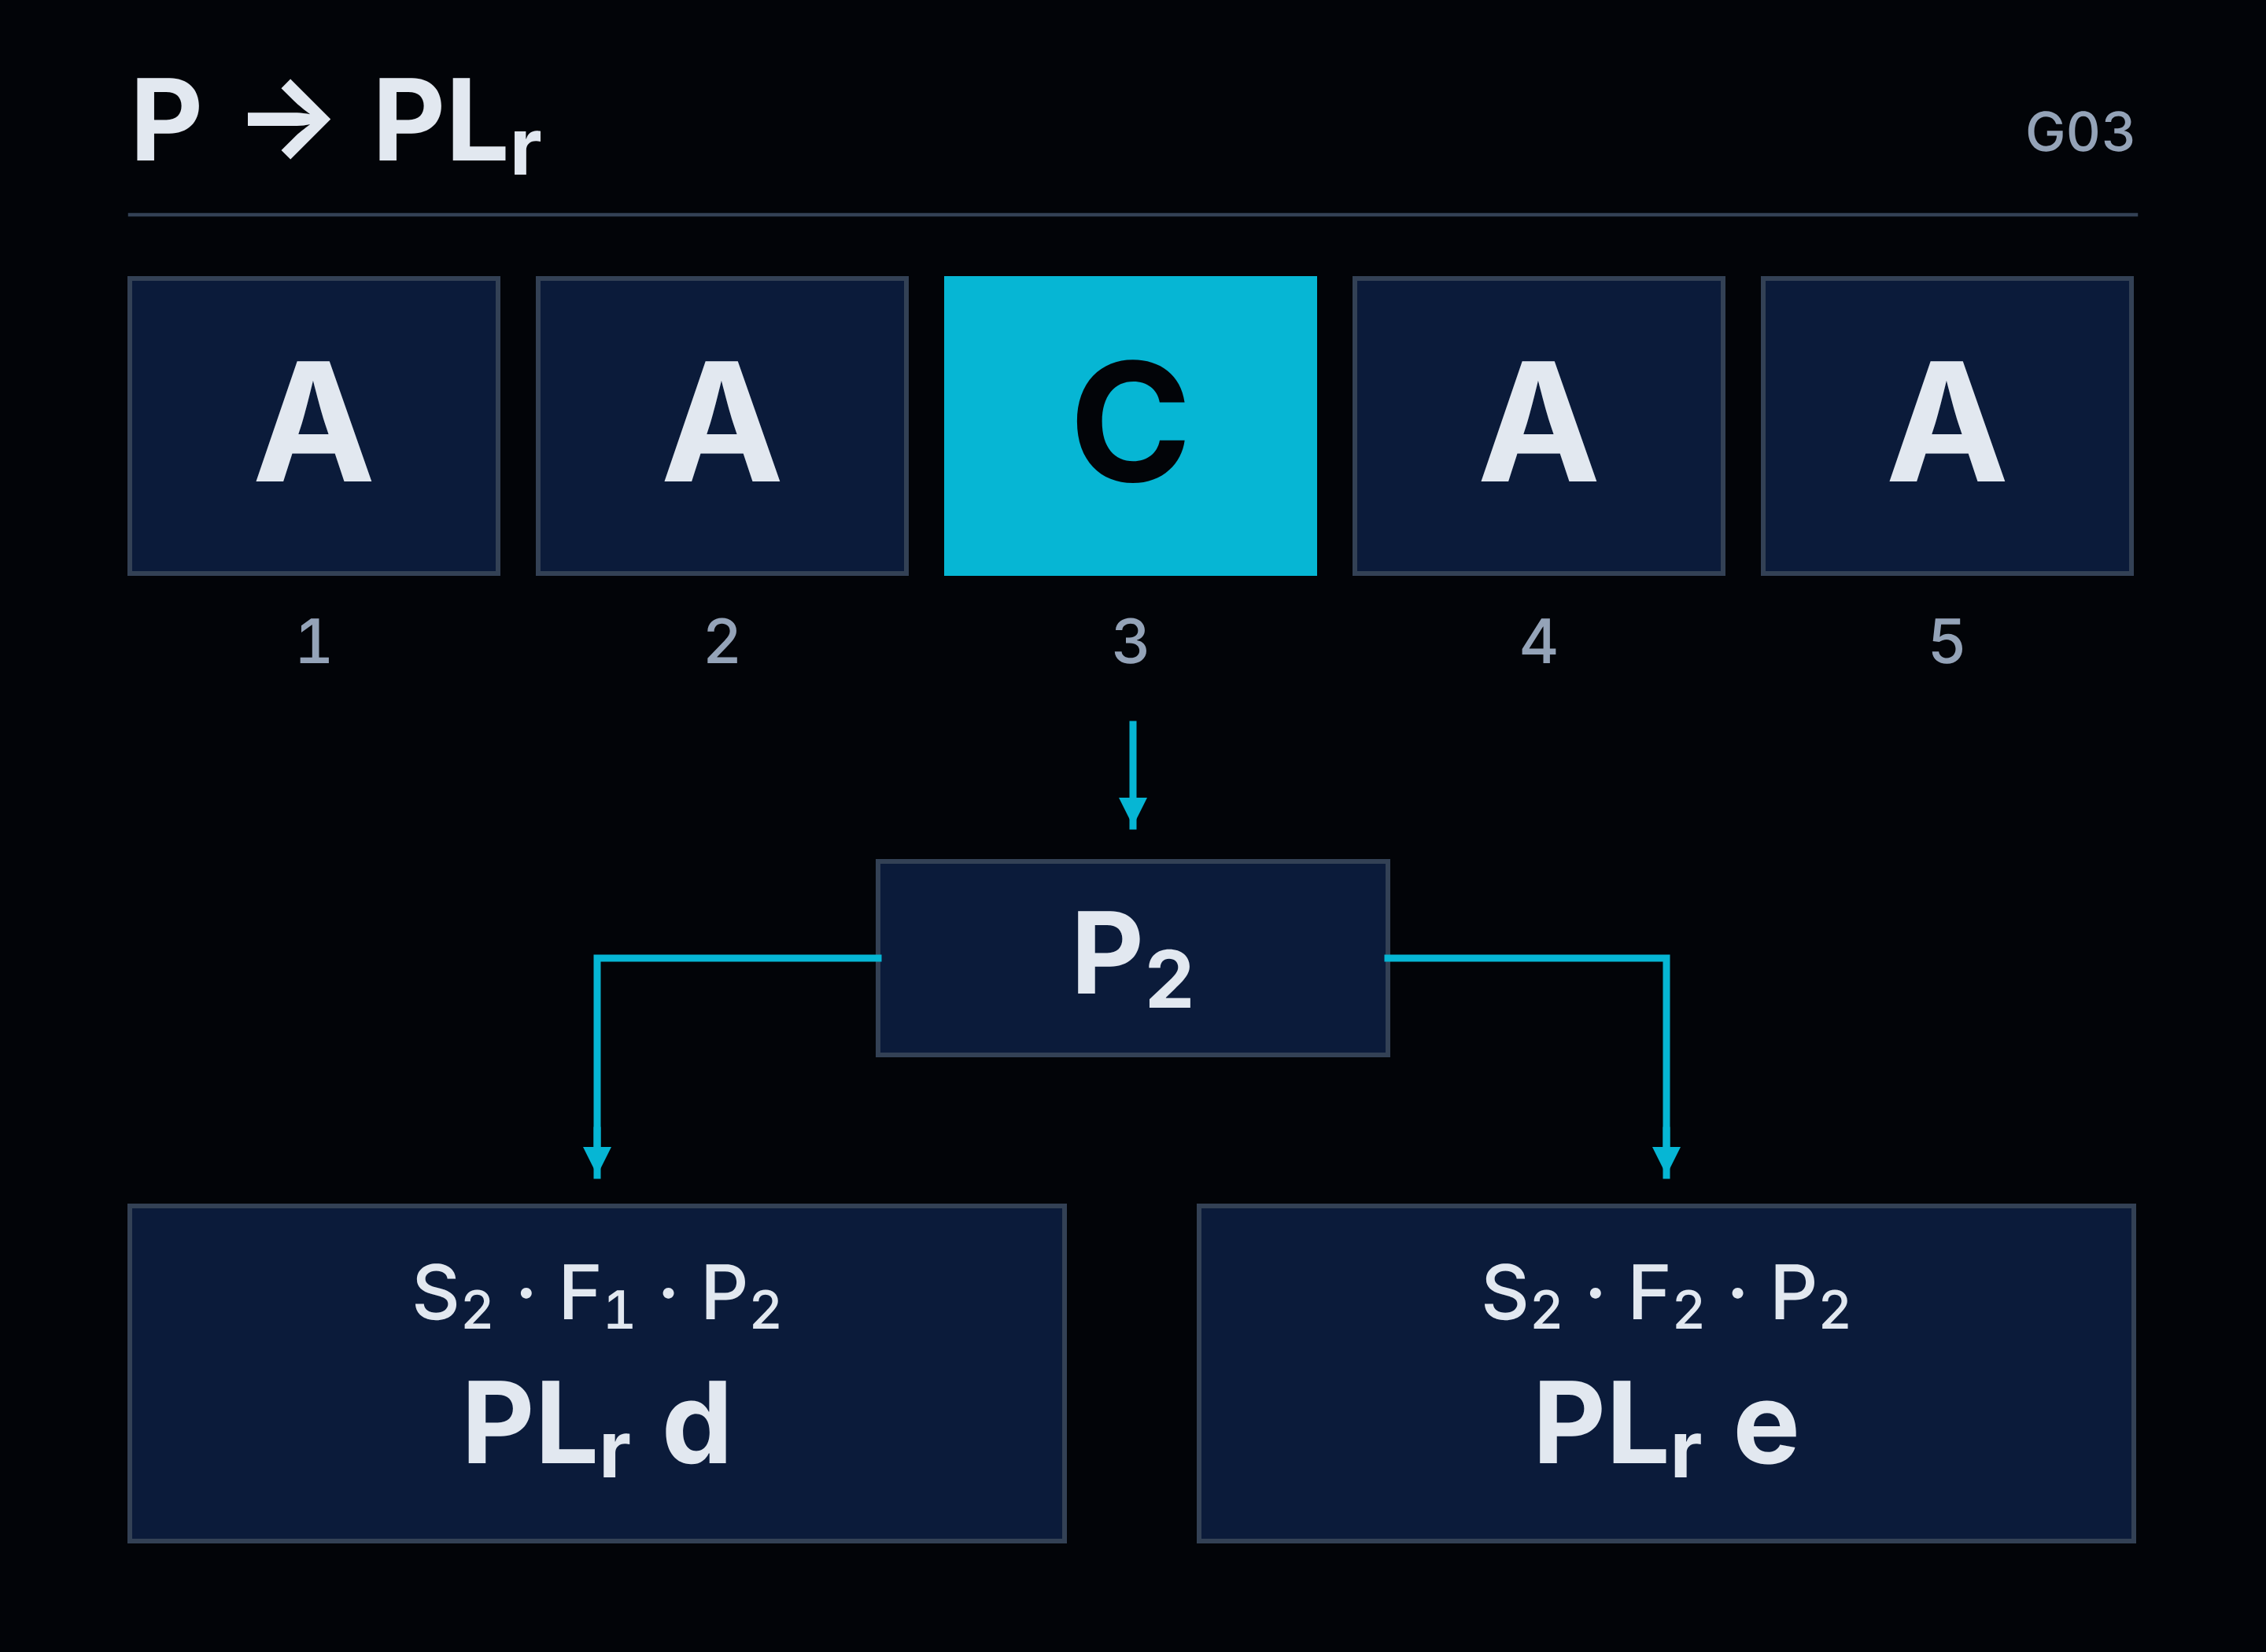
Nel grafico utilizzato per determinare il PLr si considerano la gravità della possibile lesione, la frequenza o la durata dell’esposizione e la possibilità di evitare o limitare il danno. A questi aspetti corrispondono i parametri S, F e P.
S2 comprende una lesione grave, generalmente irreversibile, oppure la morte. L’amputazione di un dito non diventa quindi S1 soltanto perché la persona sopravvive. Non è necessario considerare una catastrofe che coinvolga metà del capannone affinché il requisito per la funzione sia elevato.
Per S2, il grafico di base dà i seguenti risultati:
| Gravità della lesione | Esposizione | Possibilità di evitare o limitare il danno | Risultato del grafico di base |
|---|---|---|---|
| S2 | F1 — meno frequente e/o di breve durata | P1 — possibile in determinate condizioni | PLr c |
| S2 | F1 — meno frequente e/o di breve durata | P2 — poco probabile | PLr d |
| S2 | F2 — frequente o prolungata | P1 — possibile in determinate condizioni | PLr d |
| S2 | F2 — frequente o prolungata | P2 — poco probabile | PLr e |
Con S2, anche valori favorevoli di F1 e P1 conducono, in questo grafico, a PLr c. È sufficiente una sola valutazione meno favorevole, F2 oppure P2, per ottenere d. Entrambe insieme conducono a e.
Questi livelli non vengono scelti in base all’aspetto imponente della macchina. Anche un meccanismo di piccole dimensioni può causare una lesione irreversibile.
«L’operatore è esperto». Solo che non ha spazio per sottrarsi
Supponiamo che un’attività operativa prevista richieda di posizionarsi tra un elemento mobile e una struttura fissa. Lo spostamento inatteso considerato può causare un grave schiacciamento. La funzione di sicurezza deve impedire tale movimento durante l’accesso.
Nel valutare la possibilità di evitare il danno viene avanzato il seguente argomento: l’operatore conosce la macchina, è stato formato e svolge questa attività da anni. La valutazione proposta è P1.
Tuttavia, nella posizione necessaria per eseguire l’attività, non esiste alcuna possibilità spaziale di sottrarsi alla traiettoria del movimento.
L’esperienza del lavoratore è importante. Non modifica la geometria della postazione.
È stato indicato un operatore formato. Evidentemente avrebbe dovuto procurarsi autonomamente lo spazio mancante per sottrarsi.
Uno dei metodi per determinare P considera cinque fattori: la preparazione della persona, la velocità di evoluzione dell’evento e il tempo disponibile, la possibilità spaziale di sottrarsi, la riconoscibilità del pericolo e la complessità dell’attività. Alle valutazioni vengono assegnate le lettere A, B o C, in base alle condizioni del relativo fattore.
In questo metodo, una sola C è sufficiente per adottare P2, anche quando tutte le altre valutazioni sono A.
L’assenza della possibilità spaziale di sottrarsi costituisce proprio una C. Anche la mancanza del tempo necessario per sottrarsi efficacemente può costituire una C. Queste limitazioni non vengono mediate con le valutazioni positive degli altri fattori. Quattro risposte favorevoli non creano un passaggio attraverso una struttura in acciaio.
Per il valore S2 considerato, ciò significa PLr d con F1 oppure PLr e con F2.
D’altra parte, P1 non viene scelto automaticamente quando non è presente alcuna C. Occorre valutare gli altri fattori e la reale possibilità di evitare o limitare in misura significativa il danno. La tabella struttura la valutazione. Non esonera dalla comprensione della situazione descritta.
I limiti della macchina incidono sul requisito del sistema di comando
La possibilità di sottrarsi viene verificata nelle condizioni d’uso previsto. Non soltanto con la postazione vuota, senza materiale e con un accesso agevole da tutti i lati.
Se con il prodotto più piccolo la persona dispone di spazio libero, ma il prodotto più grande consentito lo occupa, è proprio questa variante che deve essere considerata. Lo stesso vale per la posizione dei pallet, le attrezzature e le attività che impongono di assumere una determinata posizione.
La destinazione d’uso, le dimensioni d’ingombro del prodotto e il luogo di esecuzione dell’attività non costituiscono un’introduzione descrittiva ai «calcoli veri e propri». Possono determinare quale requisito debba essere soddisfatto da tali calcoli.
F viene valutato nello stesso modo. Un’attività breve, ripetuta ogni pochi minuti, non diventa occasionale solo perché ogni singolo accesso dura pochi istanti. Occorre considerare sia la frequenza sia la durata complessiva dell’esposizione.
Nell’approccio descritto, in assenza di un’altra giustificazione, una frequenza superiore a una volta ogni 15 minuti conduce a F2. Il criterio che consente di adottare F1 combina due condizioni: una frequenza non superiore a una volta ogni 15 minuti e una durata complessiva dell’esposizione non superiore a un ventesimo del tempo di lavoro.
Non è inoltre rilevante se gli accessi successivi vengono effettuati dallo stesso lavoratore o da più persone.
Il cambio dell’operatore non azzera la frequenza dell’esposizione presso la macchina.
Non ridurre il requisito in base all’efficacia della funzione che devi ancora valutare
«Il rischio è basso perché, quando si apre il riparo, l’azionamento si arresta».
Se stiamo determinando proprio il PLr richiesto per la funzione che arresta l’azionamento all’apertura del riparo, tale giustificazione è errata. La risposta presuppone già il funzionamento efficace di ciò per cui il requisito deve ancora essere determinato.
Nel determinare il PLr, si considera la situazione senza tenere conto della riduzione del rischio garantita dalla stessa funzione sottoposta a valutazione. Ciò non significa ignorare tutte le altre misure di protezione. È possibile tenere conto delle misure tecniche appropriate, indipendenti dal sistema di comando, e delle funzioni di sicurezza aggiuntive. Tuttavia, occorre distinguere la loro azione da quella della funzione per la quale si determina il livello richiesto.
Non si può prima attribuire efficacia alla funzione e poi utilizzare tale efficacia per ricavare un requisito meno severo per la funzione stessa.
Un risultato inferiore può essere giustificato. L’acquisto di un relè non è una giustificazione
Il grafico non è l’unico metodo ammesso per determinare il PLr. Ha carattere informativo. Una norma pertinente di tipo C, relativa a uno specifico tipo di macchina, può definire il livello richiesto in modo diverso rispetto al grafico generale.
Anche nell’approccio descritto è possibile ridurre il risultato di un livello, se la probabilità che si verifichi un evento pericoloso è stata valutata come bassa. Questa decisione deve essere motivata e documentata. Non basta aggiungere «poco probabile» dopo aver constatato che il PL raggiunto è troppo basso.
Occorre saper indicare quale evento è stato valutato, che cosa ne limita la possibilità di accadimento e su quale base è stata considerata bassa la probabilità. La semplice affermazione «da anni non si verificano incidenti» non risponde ancora a queste domande.
Infine confrontiamo due informazioni determinate in modo indipendente: il PLr richiesto e il PL raggiunto. Se un’effettiva modifica della progettazione o delle modalità d’uso riduce il rischio, il requisito può essere rivalutato. Se è stata modificata soltanto la risposta nel modulo, la macchina non è diventata meno pericolosa.
Il diagramma non serve a giustificare un relè che è già stato ordinato. Deve aiutare a stabilire ciò di cui ha bisogno la persona che lavorerà con questa macchina.
4. Quando si può usare il metodo semplificato e quando occorre calcolare di più?
«È risultato d? Allora verifichiamo con il metodo semplificato».
L’apparecchiatura rimane la stessa. Anche i collegamenti. Nessuno migliora la diagnostica né sostituisce il sottosistema. Cambia soltanto il modo in cui si ottiene il risultato, finché nel campo appropriato non compare e.
Un ammodernamento molto efficiente. Non occorre nemmeno aprire il quadro elettrico.
Il problema non consiste nell’utilizzare semplificazioni. La norma le prevede e, nelle condizioni appropriate, consentono di valutare correttamente il sistema senza costruire da zero un proprio modello matematico. Il problema si presenta quando scegliamo il metodo soltanto dopo aver verificato quale fornisce il risultato più conveniente.
La scelta del metodo dipende dal sistema valutato e dai dati disponibili. Il termine del collaudo non è un parametro di calcolo aggiuntivo.
Prima di tutto, stabilisci che cosa stai effettivamente valutando
Sotto l’espressione «calcoli semplificati» è facile confondere due attività diverse.
La prima è la valutazione di un sottosistema costituito da componenti. Ad esempio, occorre determinare i parametri di un proprio sottosistema di uscita, costituito da contattori e dalla diagnostica realizzata per essi. Conosciamo i dati dei componenti, ma il risultato della loro interazione deve ancora essere determinato.
La seconda è la valutazione del collegamento di sottosistemi i cui parametri di sicurezza sono già stati determinati. In questo caso utilizziamo la valutazione effettuata in precedenza, verifichiamo le condizioni di impiego e determiniamo il risultato del collegamento.
Non è necessario scomporre nei suoi componenti interni un relè già valutato solo perché lo utilizziamo nella nostra macchina. Non è tuttavia possibile trattare una parte del circuito assemblata autonomamente come un sottosistema PL e già valutato solo perché contiene due contattori e qualcuno vi ha disegnato attorno un riquadro.
Il riquadro nello schema aiuta a organizzare il modello. Non conferisce parametri di sicurezza.
La suddivisione pratica è la seguente:
| Che cosa valutiamo e quali dati abbiamo? | Approccio corretto |
|---|---|
| Collegamento in serie di sottosistemi già valutati; conosciamo tutte le PFH. | Sommiamo le PFH e teniamo conto anche della limitazione imposta dal PL più basso dei sottosistemi. |
| Lo stesso collegamento di sottosistemi; conosciamo i loro PL, ma non tutte le PFH. | Possiamo utilizzare il metodo tabellare previsto per questa situazione. |
| Un proprio sottosistema corrispondente all’architettura prevista dal metodo semplificato. | Determiniamo la categoria, l’MTTFD dei canali e la DCavg, adottiamo le misure richieste contro i CCF e soddisfiamo le altre condizioni. |
| Un proprio sottosistema la cui architettura non corrisponde alle architetture previste da questo metodo. | Occorrono un modello giustificato e un calcolo dettagliato che consentano di dimostrare il raggiungimento del livello richiesto. |
Per una singola funzione è possibile combinare entrambi gli approcci: utilizzare i dati già disponibili dei sottosistemi valutati e valutare autonomamente la parte progettata dall’integratore. Non occorre scegliere tra «copiamo tutto dai cataloghi» e «calcoliamo tutto a partire dal singolo transistor».
Dalla tabella risulta e. Dai dati disponibili, invece, d
Torniamo ai tre sottosistemi della prima parte:
PFH=(3+4+5)×10−8=1,2×10⁻⁷ h−1.
Ogni sottosistema è stato valutato con PL e. La somma delle PFH rientra tuttavia nell’intervallo d.
La norma prevede anche un metodo per il collegamento di sottosistemi quando non conosciamo tutti i valori di PFH. In questo metodo si determina il PL più basso e il numero di sottosistemi con tale livello. Se il livello più basso è e e i sottosistemi con tale livello non sono più di tre, la tabella indica e.
Abbiamo quindi una discrepanza concreta: considerando soltanto le lettere si può ottenere e, sebbene la somma dei valori noti del nostro esempio dia d.
Non bisogna nasconderlo dietro l’affermazione che ogni metodo semplificato fornisca sempre un risultato più conservativo. In questo confronto non è così. Occorre invece leggere la condizione per la quale è previsto il metodo in questione.
Se conosciamo le PFH di tutti i sottosistemi, le sommiamo. La tabella per le PFH sconosciute non è un secondo tentativo d’esame dopo aver sbagliato l’addizione.
I dati del fabbricante non diventano sconosciuti solo perché hanno smesso di corrispondere al risultato atteso.
Utilizzare la tabella nel suo corretto ambito di applicazione non è un errore. Sarebbe invece un errore scartare consapevolmente i valori disponibili soltanto per sostituire uno scomodo d con un più favorevole e. Il sistema non ha acquisito per questo una minore frequenza di guasti pericolosi. L’autore della documentazione ha semplicemente smesso di tenerne conto con la precisione consentita dai dati.
Il metodo semplificato riduce i calcoli, non la verifica delle condizioni
Nella valutazione di un proprio sottosistema, la semplificazione funziona diversamente. Utilizziamo i risultati di modelli sviluppati per determinate architetture, anziché elaborare da zero tutte le relazioni matematiche.
Il diagramma che mette in relazione categoria, MTTFD e DCavg non è una figura illustrativa dalla quale scegliere la barra più simile alle proprie aspettative. Presenta i risultati di modelli matematici relativi a strutture e condizioni specifiche.
Occorre quindi anzitutto stabilire se il nostro sottosistema vi corrisponde effettivamente. Come si comporterà in caso di guasto? Quali guasti saranno rilevati? Quali sono i parametri dei canali? Sono state adottate le misure richieste contro i guasti da causa comune?
La soluzione più comoda è scegliere la categoria e la diagnostica in modo che la barra raggiunga e. Purtroppo, in seguito bisognerebbe anche costruire un sistema corrispondente a tali selezioni.
Il metodo si basa anche su ipotesi relative al tempo di utilizzo e alla frequenza dei guasti durante tale periodo. Non conferisce automaticamente una durata di vent'anni a ogni elemento inserito nel calcolo. I componenti soggetti a usura possono richiedere una sostituzione anticipata. Torneremo su questo tema parlando del numero di cicli.
Analogamente, una lettura numerica più precisa anziché una lettura dal grafico non cambia il tipo di modello applicato. Possiamo ottenere un valore PFH più preciso, ma dobbiamo comunque soddisfare le condizioni del metodo con cui lo abbiamo ottenuto.
Un risultato espresso con un maggior numero di cifre non descrive con maggiore precisione una macchina il cui modello omette una dipendenza rilevante. Descrive con maggiore precisione l'omissione.
Quando è necessario un calcolo dettagliato?
Il confine non passa tra un quadro piccolo e uno grande. Un maggior numero di dispositivi non significa automaticamente che occorra costruire un modello proprio. Un minor numero di elementi non garantisce che sia consentito applicare la variante più semplice.
Ciò che conta è la possibilità di rappresentare correttamente il sottosistema nell'architettura per la quale è stato predisposto il metodo semplificato.
Lo schema elettrico non deve essere identico allo schema a blocchi della norma. Si tratta di modi diversi di rappresentare il sistema. Occorre tuttavia dimostrare l'equivalenza delle dipendenze rilevanti: il modo in cui sono realizzate le sottofunzioni, la ridondanza, la diagnostica e il comportamento in caso di guasto.
Se tale equivalenza non sussiste, è necessario un calcolo dettagliato basato su un modello appropriato, per esempio la modellazione di Markov o l'analisi dell'albero dei guasti. Il modello deve tenere conto delle caratteristiche della soluzione che non rientrano nella semplificazione adottata.
È possibile ridisegnare lo schema in modo che appaia familiare. Tuttavia, un punto comune di guasto non si elimina separando due linee sullo schermo.
Nemmeno un calcolo dettagliato consente di ignorare i requisiti qualitativi. Se si dichiara una determinata categoria, occorre soddisfarne i requisiti. Se la funzione deve reagire in un determinato modo, occorre garantire tale reazione. Una matematica più avanzata non sostituisce una diagnostica mancante né giustifica una logica errata.
Non si tratta quindi di affidare a ogni progettista una modellazione di Markov. Si tratta di saper riconoscere il momento in cui il modello predefinito non corrisponde più al suo sistema. A quel punto occorre modificare la soluzione affinché possa essere valutata correttamente con il metodo semplificato, oppure eseguire un'analisi dettagliata adeguata.
«Non disponiamo dell'MTTFD» non costituisce ancora una scelta del metodo
La norma prevede anche una procedura alternativa limitata per i sottosistemi che comprendono determinate tecnologie meccaniche e fluidiche, incluse quelle elettroidrauliche ed elettropneumatiche, quando i dati di affidabilità non sono disponibili e non è possibile applicare il metodo indicato basato sulla buona pratica ingegneristica.
Si tratta di un percorso specifico con condizioni proprie riguardanti, tra l'altro, l'architettura, la diagnostica, i componenti e il tempo di utilizzo. Non di un'autorizzazione generale a valutare qualsiasi sistema senza MTTFD.
«Non abbiamo trovato i dati» descrive lo stato delle nostre ricerche. Non dimostra che abbiamo soddisfatto le condizioni dell'eccezione.
Prima di approvare il risultato occorre quindi saper spiegare che cosa è stato valutato, quali dati sono stati utilizzati, perché il metodo scelto è applicabile e dove è stato dimostrato il rispetto delle relative ipotesi.
Questo è molto più importante della lunghezza del rapporto. Pochi calcoli trasparenti per un sistema correttamente definito hanno più valore di decine di pagine di una stampa che l'autore non sa collegare allo schema.
Se, dopo aver cambiato metodo, il risultato è passato da d a e senza apportare alcuna modifica alla macchina, la prima domanda dovrebbe essere: che cosa stiamo calcolando ora in modo diverso e perché ci è consentito farlo? Non: dove bisogna firmare l'accettazione.
5. DC 99% e requisiti CCF soddisfatti. Che cosa è stato effettivamente realizzato?
Nei calcoli è stata inserita una copertura diagnostica elevata. Anche le misure contro i guasti da causa comune risultano soddisfatte. Il risultato sembra buono.
Ora occorre individuare queste misure di protezione nella macchina.
Un valore selezionato da un elenco a discesa ha un vantaggio rispetto alla diagnostica reale: può sempre essere impostato al 99%.
Il calcolo di per sé non stabilisce se il sistema rilevi effettivamente i guasti ipotizzati. Elabora i dati che gli sono stati forniti. Se la diagnostica è stata valutata in base alle aspettative, il risultato può essere matematicamente corretto e tecnicamente privo di valore.
Il conduttore di retroazione c'è. Ma che cosa viene effettivamente segnalato?
Torniamo ai due contattori K₁ e K₂. Nel progetto è previsto il controllo del loro stato e nei calcoli è stato assunto DC = 99%.
Supponiamo che i contatti principali di K₁ rimangano chiusi nonostante il comando di disattivazione. K₂ può ancora interrompere il circuito di alimentazione. La diagnostica deve tuttavia rilevare lo stato anomalo di K₁ e il sistema deve reagire in modo appropriato.
Che cosa controlla dunque il segnale di retroazione?
Se conferma soltanto che il programma ha disattivato il comando di eccitazione della bobina, non fornisce informazioni sull'effettiva apertura dei contatti principali. Sappiamo che cosa ha richiesto il controllore. Non sappiamo ancora se il contattore lo abbia eseguito.
Il controllore ha impartito il comando e ha controllato il proprio comando. Il contattore potrebbe non aver partecipato affatto a tale controllo.
Nemmeno il collegamento di un contatto ausiliario qualsiasi risolve la questione. È necessaria una dipendenza adeguata e comprovata tra il suo stato e gli elementi di cui si vogliono rilevare i guasti. Occorrono inoltre un collegamento corretto, la valutazione dei possibili guasti del circuito di retroazione e una logica che utilizzi l'informazione al momento opportuno.
La norma prevede una copertura diagnostica elevata per specifiche modalità di monitoraggio diretto dei dispositivi elettromeccanici. Non la attribuisce per la sola presenza di un morsetto contrassegnato come «feedback».
Occorre anzitutto dimostrare che cosa rileva la soluzione adottata. Solo in seguito è consentito inserire il valore corrispondente.
Il DC non è la percentuale di tentativi di arresto riusciti
Il DC indica il rapporto tra la frequenza dei guasti pericolosi rilevati e la frequenza di tutti i guasti pericolosi dell’elemento considerato. Non indica la percentuale di arresti riusciti né il numero di tipi di guasto spuntati in un elenco.
Cento arresti corretti di un sistema funzionante non confermano che questo rilevi il 99% dei guasti pericolosi. Durante tali prove potrebbe non essersi verificato nessuno dei guasti il cui rilevamento è stato incluso nel calcolo.
È stato verificato che un contattore funzionante si apra. Nel rapporto è stata inserita la conclusione che il sistema riconoscerà un contattore che non si è aperto. Tra queste due affermazioni manca una verifica.
Ciò non significa che sia necessario danneggiare cento dispositivi per calcolare una percentuale. La copertura diagnostica può essere giustificata mediante un’analisi dei guasti oppure applicando correttamente le stime previste dalla norma. Occorre tuttavia dimostrare che la misura descritta corrisponda alla realizzazione effettiva.
Un DC = 99% per un contattore monitorato non implica automaticamente neppure un DCavg = 99% per l’intero sottosistema. Gli altri elementi hanno i propri guasti e la propria diagnostica. Nel determinare la copertura diagnostica media si tiene conto del loro contributo alla frequenza dei guasti pericolosi. Un elemento privo di rilevamento dei guasti non scompare dal calcolo solo perché peggiora la media.
Un monitoraggio molto efficace di un elemento non si estende agli altri per il solo fatto che si trovano vicini nel quadro elettrico.
È stato rilevato un guasto. La produzione può continuare?
Anche il solo riconoscimento di un’anomalia deve essere associato a una reazione.
Nella nostra variante, il contattore K₁ guasto rimane chiuso. Il sistema riconosce la mancata corrispondenza e impedisce il riavvio, poiché la prosecuzione del funzionamento non è conforme alla modalità di protezione adottata.
Durante la messa in servizio emerge però un problema: il messaggio arresta la produzione. Qualcuno modifica la condizione affinché, dopo la conferma dell’allarme, sia possibile continuare il funzionamento. Nei calcoli, la diagnostica mantiene lo stesso valore.
Il rilevamento è stato mantenuto. È stata eliminata soltanto la sua scomoda conseguenza.
Non tutte le reazioni a un guasto devono essere identiche. Devono tuttavia essere conformi ai requisiti della funzione e all’architettura adottata. Se la giustificazione ha considerato il rilevamento del guasto e il blocco della prosecuzione pericolosa, la semplice visualizzazione di un messaggio sul pannello non costituisce una soluzione equivalente.
Occorre verificare l’intera sequenza: il guasto, il suo rilevamento, il momento del rilevamento e la reazione della macchina. Non soltanto se cambia lo stato di un ingresso nel controllore.
Due canali possono avere un’unica causa comune di guasto
La ridondanza è utile quando il guasto di un canale non compromette l’efficacia dell’altro. Non basta quindi disegnare due canali e continuare a considerarli indipendenti senza analizzare le loro condizioni operative.
Consideriamo una sovratensione di alimentazione prevedibile, che può danneggiare gli elementi di entrambi i canali. Oppure un aumento della temperatura in seguito a un guasto del raffreddamento, che agisce contemporaneamente su entrambi i canali. È proprio questo il tipo di problema che occorre considerare nella valutazione dei CCF, ossia dei guasti da causa comune.
Una sovratensione non si arresta dopo aver danneggiato il primo canale per rispettare la ridondanza indicata nello schema.
Un’alimentazione comune o un involucro comune non implicano automaticamente che la soluzione sia inammissibile. Occorre tuttavia dimostrare un’adeguata immunità e le misure di protezione adottate. Non si deve presumere che ogni anomalia si limiti cortesemente a un solo canale.
Per questo motivo, le misure contro i CCF devono essere valutate per il sottosistema reale e per la sua applicazione. La protezione degli ingressi, della logica e delle uscite può richiedere soluzioni diverse. Una tabella copiata da un progetto all’altro non conferma che le stesse ipotesi siano adatte a ciascuno di essi.
Mancano cinque punti. Ma la formazione è stata svolta
Il metodo a punti descritto nella norma richiede di ottenere almeno 65 punti per le misure adottate contro i CCF. Non si tratta della percentuale di guasti rilevati né di una valutazione della qualità dell’intera macchina.
Supponiamo che le voci giustificate totalizzino 60 punti. Ne mancano cinque. Nella tabella è presente una voce relativa alla formazione e la documentazione contiene un registro delle presenze alla formazione degli operatori.
Si può spuntare la voce. Il foglio di calcolo la accetterà.
Il problema è che la misura valutata riguarda la formazione dei progettisti sulle cause e sugli effetti dei guasti da causa comune, con un’adeguata documentazione. La formazione degli operatori sull’uso della macchina risponde a una domanda diversa.
Ai lavoratori è stato insegnato come utilizzare la macchina. Nei calcoli è stato invece considerato che il progettista conosca le cause dei guasti da causa comune. I cinque punti sono comparsi cambiando il destinatario della formazione.
Lo stesso vale per l’aggiunta di punti relativi a una misura attuata solo parzialmente. In questo metodo, un adempimento parziale non assegna una parte dei punti. Assegna zero punti per la voce interessata.
Non si tratta di essere scrupolosi soltanto per compilare la tabella. Il metodo a punti sostituisce una stima più dettagliata solo se ne vengono rispettate le regole. Se iniziamo ad assegnare punti per soluzioni simili, pianificate o «normalmente adottate», smettiamo di applicare questo metodo, anche se il modulo continua ad avere lo stesso aspetto.
Il parametro deve ricondurre a una soluzione concreta
Per il DC adottato deve essere possibile indicare l’elemento monitorato, il metodo di rilevamento dei suoi guasti pericolosi e la reazione richiesta. Per le misure contro i CCF considerate valide, occorre indicare la realizzazione effettiva, le condizioni di applicazione e il fondamento per l’assegnazione dei punti.
Per un sottosistema già valutato si utilizzano i dati appropriati e le relative condizioni di integrazione. Per la parte del sistema realizzata internamente occorre effettuare una valutazione specifica. Non si deve estendere la copertura diagnostica interna di un relè ai contattori, ai sensori e ai collegamenti che tale parametro non descrive.
Dopo una modifica del programma, dei dispositivi o dei collegamenti, occorre inoltre verificare se la giustificazione precedente corrisponda ancora alla macchina. L’eliminazione di un monitoraggio o l’indebolimento della reazione a un guasto non diventano irrilevanti solo perché nessuno ha aperto il file di calcolo.
Il DC e i CCF devono descrivere le misure di sicurezza effettivamente realizzate. Non quelle che mancavano per ottenere la lettera richiesta.
6. Mille cicli per turno. Anche il relè di sicurezza lavora
Postazione di montaggio semiautomatica. L'operatore apre il riparo, sostituisce il pezzo, chiude il riparo e avvia il ciclo successivo. Nella soluzione considerata, ogni apertura provoca la disattivazione delle uscite a relè e dei contattori, mentre il ripristino dello stato di pronto ne provoca la riattivazione.
Mille volte per turno.
Tuttavia, per valutare la durata, qualcuno considera soltanto gli sporadici azionamenti dell'arresto di emergenza. Perché gli stessi contattori fanno parte anche della funzione E-STOP e, dopotutto, quasi nessuno preme il pulsante a fungo.
Nei calcoli, l'apparecchiatura attende una situazione di emergenza. Nel quadro elettrico, fin dal mattino gestisce ogni pezzo successivo.
È possibile trascrivere correttamente i dati del fabbricante, applicare correttamente la formula e ottenere un risultato del tutto inutile. Basta calcolare il componente per un numero di operazioni diverso da quello che esegue realmente.
La funzione di sicurezza non deve attendere un'emergenza
La protezione può intervenire nel normale funzionamento della macchina per l'intero turno. Questo non significa che ogni mezzo minuto si verifichi una situazione di emergenza. Significa che la modalità operativa richiede l'esecuzione regolare di uno specifico compito di protezione.
In una postazione con un riparo aperto per ogni pezzo, tale compito consiste nell'impedire il movimento pericoloso durante l'accesso. Nel caricamento manuale attraverso il campo della barriera fotoelettrica, consiste nell'arrestare il movimento oppure nel mantenerlo bloccato dopo l'interruzione del campo. Con un comando a due mani correttamente applicato, consiste nel consentire uno specifico movimento pericoloso soltanto quando sono soddisfatte le condizioni di comando richieste.
In ciascuna di queste realizzazioni, le uscite a relè possono operare in ogni ciclo di lavoro. Possono, ma non necessariamente. Occorre verificare il circuito specifico. Mille interruzioni del campo della barriera fotoelettrica non implicano automaticamente mille commutazioni di ogni apparecchio nel quadro elettrico.
Allo stesso modo, il richiamo di un blocco di programma a ogni scansione del PLC non costituisce un ciclo meccanico del relè.
La dicitura «safety» descrive la destinazione d'uso dell'apparecchio. Non esonera i suoi contatti dalle leggi della fisica.
Una macchina, tre grandezze diverse da calcolare
In fase di progettazione dobbiamo distinguere l'esposizione della persona, la richiesta della funzione di sicurezza e le operazioni del componente specifico.
Per l'esposizione ci interessa sapere con quale frequenza e per quanto tempo la persona si trova nella situazione considerata rispetto al pericolo. Per la richiesta della funzione di sicurezza, quando è necessario eseguire il relativo compito. Per la durata del contattore, quanti cicli esegue proprio quel contattore.
Questi numeri possono essere correlati. Tuttavia, non sono identici per definizione.
Supponiamo che K₁ intervenga nell'arresto di emergenza, nella protezione dell'accesso mediante riparo e nel normale arresto del processo. Il suo numero di operazioni comprende le commutazioni effettive derivanti da tutti questi impieghi, non soltanto dalla funzione per la quale abbiamo aperto il foglio di calcolo.
D'altra parte, non contiamo tre volte lo stesso ciclo fisico perché è stato associato a tre funzioni. Contiamo il lavoro del componente, non il numero di punti in cui compare la sua sigla.
La separazione delle funzioni nella documentazione è necessaria. Non suddivide l'usura dell'apparecchio comune in più limiti indipendenti.
Il contattore non riceve un nuovo gruppo di contatti quando si passa al capitolo successivo del rapporto.
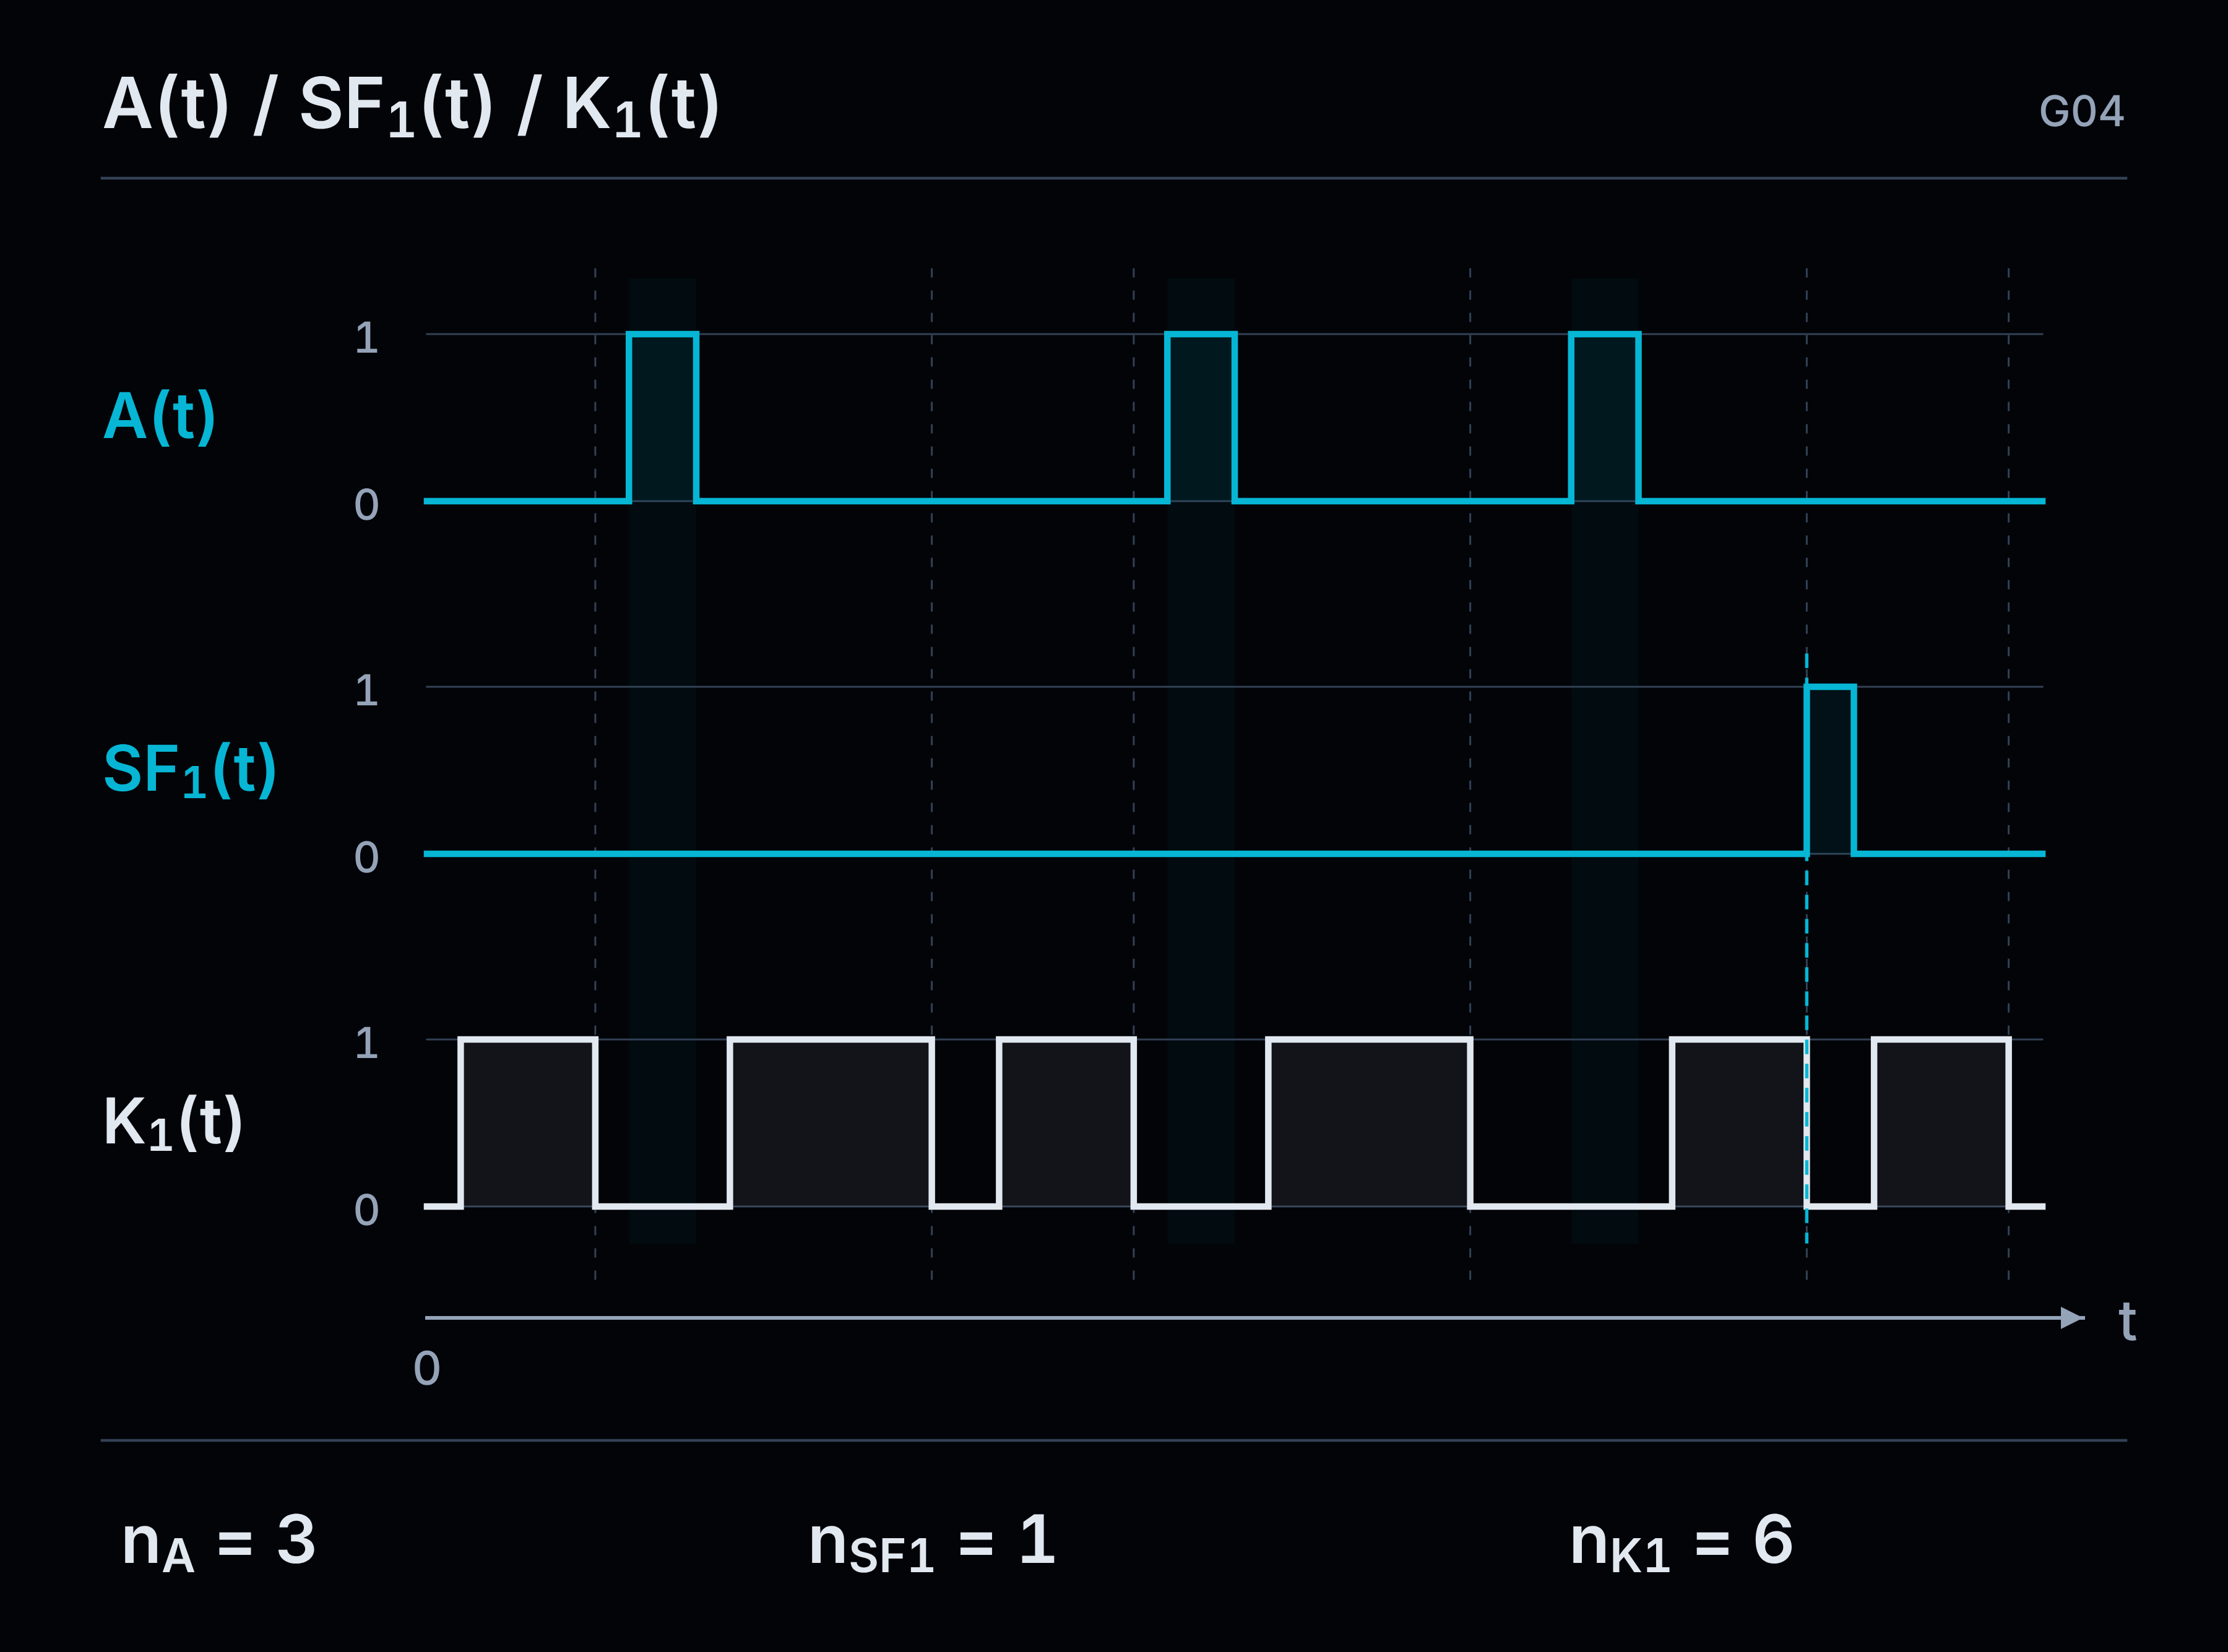
Mezzo milione di cicli all'anno. Senza un ritmo di produzione straordinario
Per il nostro esempio ipotizziamo 1000 cicli completi del componente per turno, due turni al giorno e 250 giorni lavorativi all'anno.
Il numero annuo di operazioni è:
nop=1000×2×250=500 000 cicli/anno.
Mille cicli durante un turno di otto ore equivalgono in media a un ciclo ogni 28,8 secondi. Non serve una linea che produca centinaia di pezzi al minuto perché l'apparecchiatura esegua centinaia di migliaia di operazioni all'anno.
In questo esempio, un ciclo completo comprende l'attivazione e la disattivazione del componente. Nel dimensionamento reale, il metodo di conteggio deve corrispondere alla definizione di ciclo alla quale si riferiscono i dati del fabbricante utilizzati. Non è consentito prendere il numero di attivazioni da una tabella, il numero di cambiamenti di stato da un'altra e considerarli la stessa grandezza.
Occorre inoltre considerare le operazioni aggiuntive eseguite durante le prove previste, le regolazioni o altre attività, se provocano effettivamente la commutazione del componente.
Il piano di produzione annuale può essere definito fino al singolo pezzo. Nei calcoli di sicurezza, il numero di commutazioni non dovrebbe provenire da una conversazione meno rigorosa.
B10D non garantisce il funzionamento fino al milionesimo ciclo
Per i componenti elettromeccanici, meccanici e pneumatici soggetti a usura possiamo utilizzare il parametro B10D. Esso descrive il numero medio di cicli fino al guasto pericoloso del 10% dei componenti.
Non significa che ogni esemplare funzionerà in sicurezza per questo numero di operazioni. Non è nemmeno una generica «durata» letta dal catalogo.
I dati devono corrispondere all'applicazione e alle condizioni operative. Nel caso dei contatti è importante, tra l'altro, il carico per il quale è stato determinato il valore specificato. La durata meccanica, la durata elettrica e B10D non diventano intercambiabili solo perché sono tutte espresse in cicli.
Il numero più alto del catalogo produce il risultato più favorevole. Vale comunque la pena verificare se si riferisce alle condizioni presenti nella nostra macchina.
Per il calcolo successivo ipotizziamo, a titolo esemplificativo, B10D = 1 000 000 cicli per un singolo componente elettromeccanico che soddisfa le condizioni di applicazione di questo metodo. Si tratta di un'ipotesi esemplificativa, non del parametro di un prodotto specifico.
MTTFD: vent'anni. Sostituzione: al più tardi dopo due
In base a B10D e al numero annuo di operazioni determiniamo l'MTTFD del componente:
MTTFD = B10D / (0,1 × nop).
Per i nostri dati:
MTTFD = 1 000 000 / (0,1 × 500 000) = 20 anni.
Si può tirare un sospiro di sollievo. La macchina deve essere utilizzata per dieci anni, quindi venti sembrano offrire un buon margine.
Il problema è che l'MTTFD non è il tempo di utilizzo ammesso di questo esemplare.
Con lo stesso metodo determiniamo il T10D, al quale limitiamo il tempo di utilizzo del componente:
T10D = B10D / nop = 1 000 000 / 500 000 = 2 anni.
Entrambi i risultati sono corretti. L'MTTFD serve a descrivere l'affidabilità del componente nel modello adottato. Il T10D definisce la limitazione del suo tempo di utilizzo derivante da B10D e dall'intensità di funzionamento.
Chi ha interpretato i vent'anni come termine per la sostituzione ha appena prolungato di dieci volte l'esercizio. Esclusivamente per aver confuso i nomi di due parametri.
Se il tempo di utilizzo previsto del sistema è maggiore, il componente deve essere sostituito al più tardi prima della scadenza del T10D o al suo raggiungimento. Non è una previsione secondo cui il dispositivo smetterà di funzionare esattamente quel giorno. È il limite di applicabilità della giustificazione adottata per la sua affidabilità.
Da questi due calcoli non abbiamo ancora ottenuto il PL e né alcun altro PL dell'intera funzione. Abbiamo ottenuto il parametro di affidabilità di un singolo componente e la limitazione del suo tempo di utilizzo. Entrambe le informazioni devono essere incluse nella corretta valutazione del sottosistema.
La semplice promessa di sostituire il componente ogni due anni non migliora automaticamente l'MTTFD da 20 a 100 anni. Non compensa neppure la diagnostica mancante. Consente di rispettare la limitazione su cui si basa il metodo utilizzato.
Un relè di sicurezza completo non è un singolo contatto
Il calcolo precedente riguardava un componente valutato con il metodo B10D. Nel caso di un modulo di sicurezza completo, già valutato, utilizziamo i parametri e le condizioni relativi a tale modulo e alla sua applicazione.
Se sono indicati il PL e il PFH, occorre verificare per quali configurazioni, carichi, frequenze di azionamento e tempi di utilizzo siano validi questi dati. Se è stato definito un limite di cicli, non è consentito ignorarlo solo perché accanto è riportato PL e.
Non estraiamo arbitrariamente un valore descritto come durata del relè, non lo definiamo autonomamente B10D e non dichiariamo su tale base un nuovo risultato per l'intero modulo.
Dalla scheda del prodotto non bisogna riportare nel progetto soltanto la lettera favorevole, ma anche le condizioni indicate sotto di essa.
Se dall'effettiva intensità di funzionamento deriva la necessità di sostituire un determinato componente ogni due anni, mentre la macchina deve funzionare per dieci anni, si presenta un compito operativo concreto. Occorre prevedere le sostituzioni successive e fornire all'utilizzatore le informazioni necessarie per eseguirle. Un risultato lasciato esclusivamente nel file del progettista non organizza le ispezioni nello stabilimento.
La macchina può non richiedere per anni un arresto di emergenza. Nel frattempo, il contattore che deve eseguirlo può commutare milioni di volte. La dicitura «E-STOP» sullo schema non sottrae nemmeno un ciclo.
7. Una macchina per dieci anni. Il primo relè per due
Nella documentazione di progetto è stata prevista la sostituzione periodica del componente. Nel manuale è rimasta una raccomandazione generica: «controllare regolarmente il sistema di sicurezza».
Dopo due anni, durante l'ispezione, il relè funziona. La macchina si arresta dopo l'apertura del riparo. Non è stato segnalato alcun guasto, quindi il ricambio non viene ordinato.
Il progettista ha previsto la sostituzione prima del guasto. Lo stabilimento sostituisce dopo il guasto. Il PL raggiunto è stato registrato come se entrambe le parti avessero concordato lo stesso metodo.
Non lo hanno concordato. Se la sostituzione periodica era una condizione adottata nella valutazione della funzione, non può rimanere soltanto nei calcoli. L'utilizzatore deve sapere quale componente sostituire, quando sostituirlo e cosa verificare dopo la sostituzione.
La semplice indicazione «controllare regolarmente» non comunica nessuna di queste informazioni. Consente però di continuare ad annotare per gli anni successivi, nei verbali, che il controllo è stato eseguito.
Cinque esemplari. Quattro sostituzioni. Una macchina
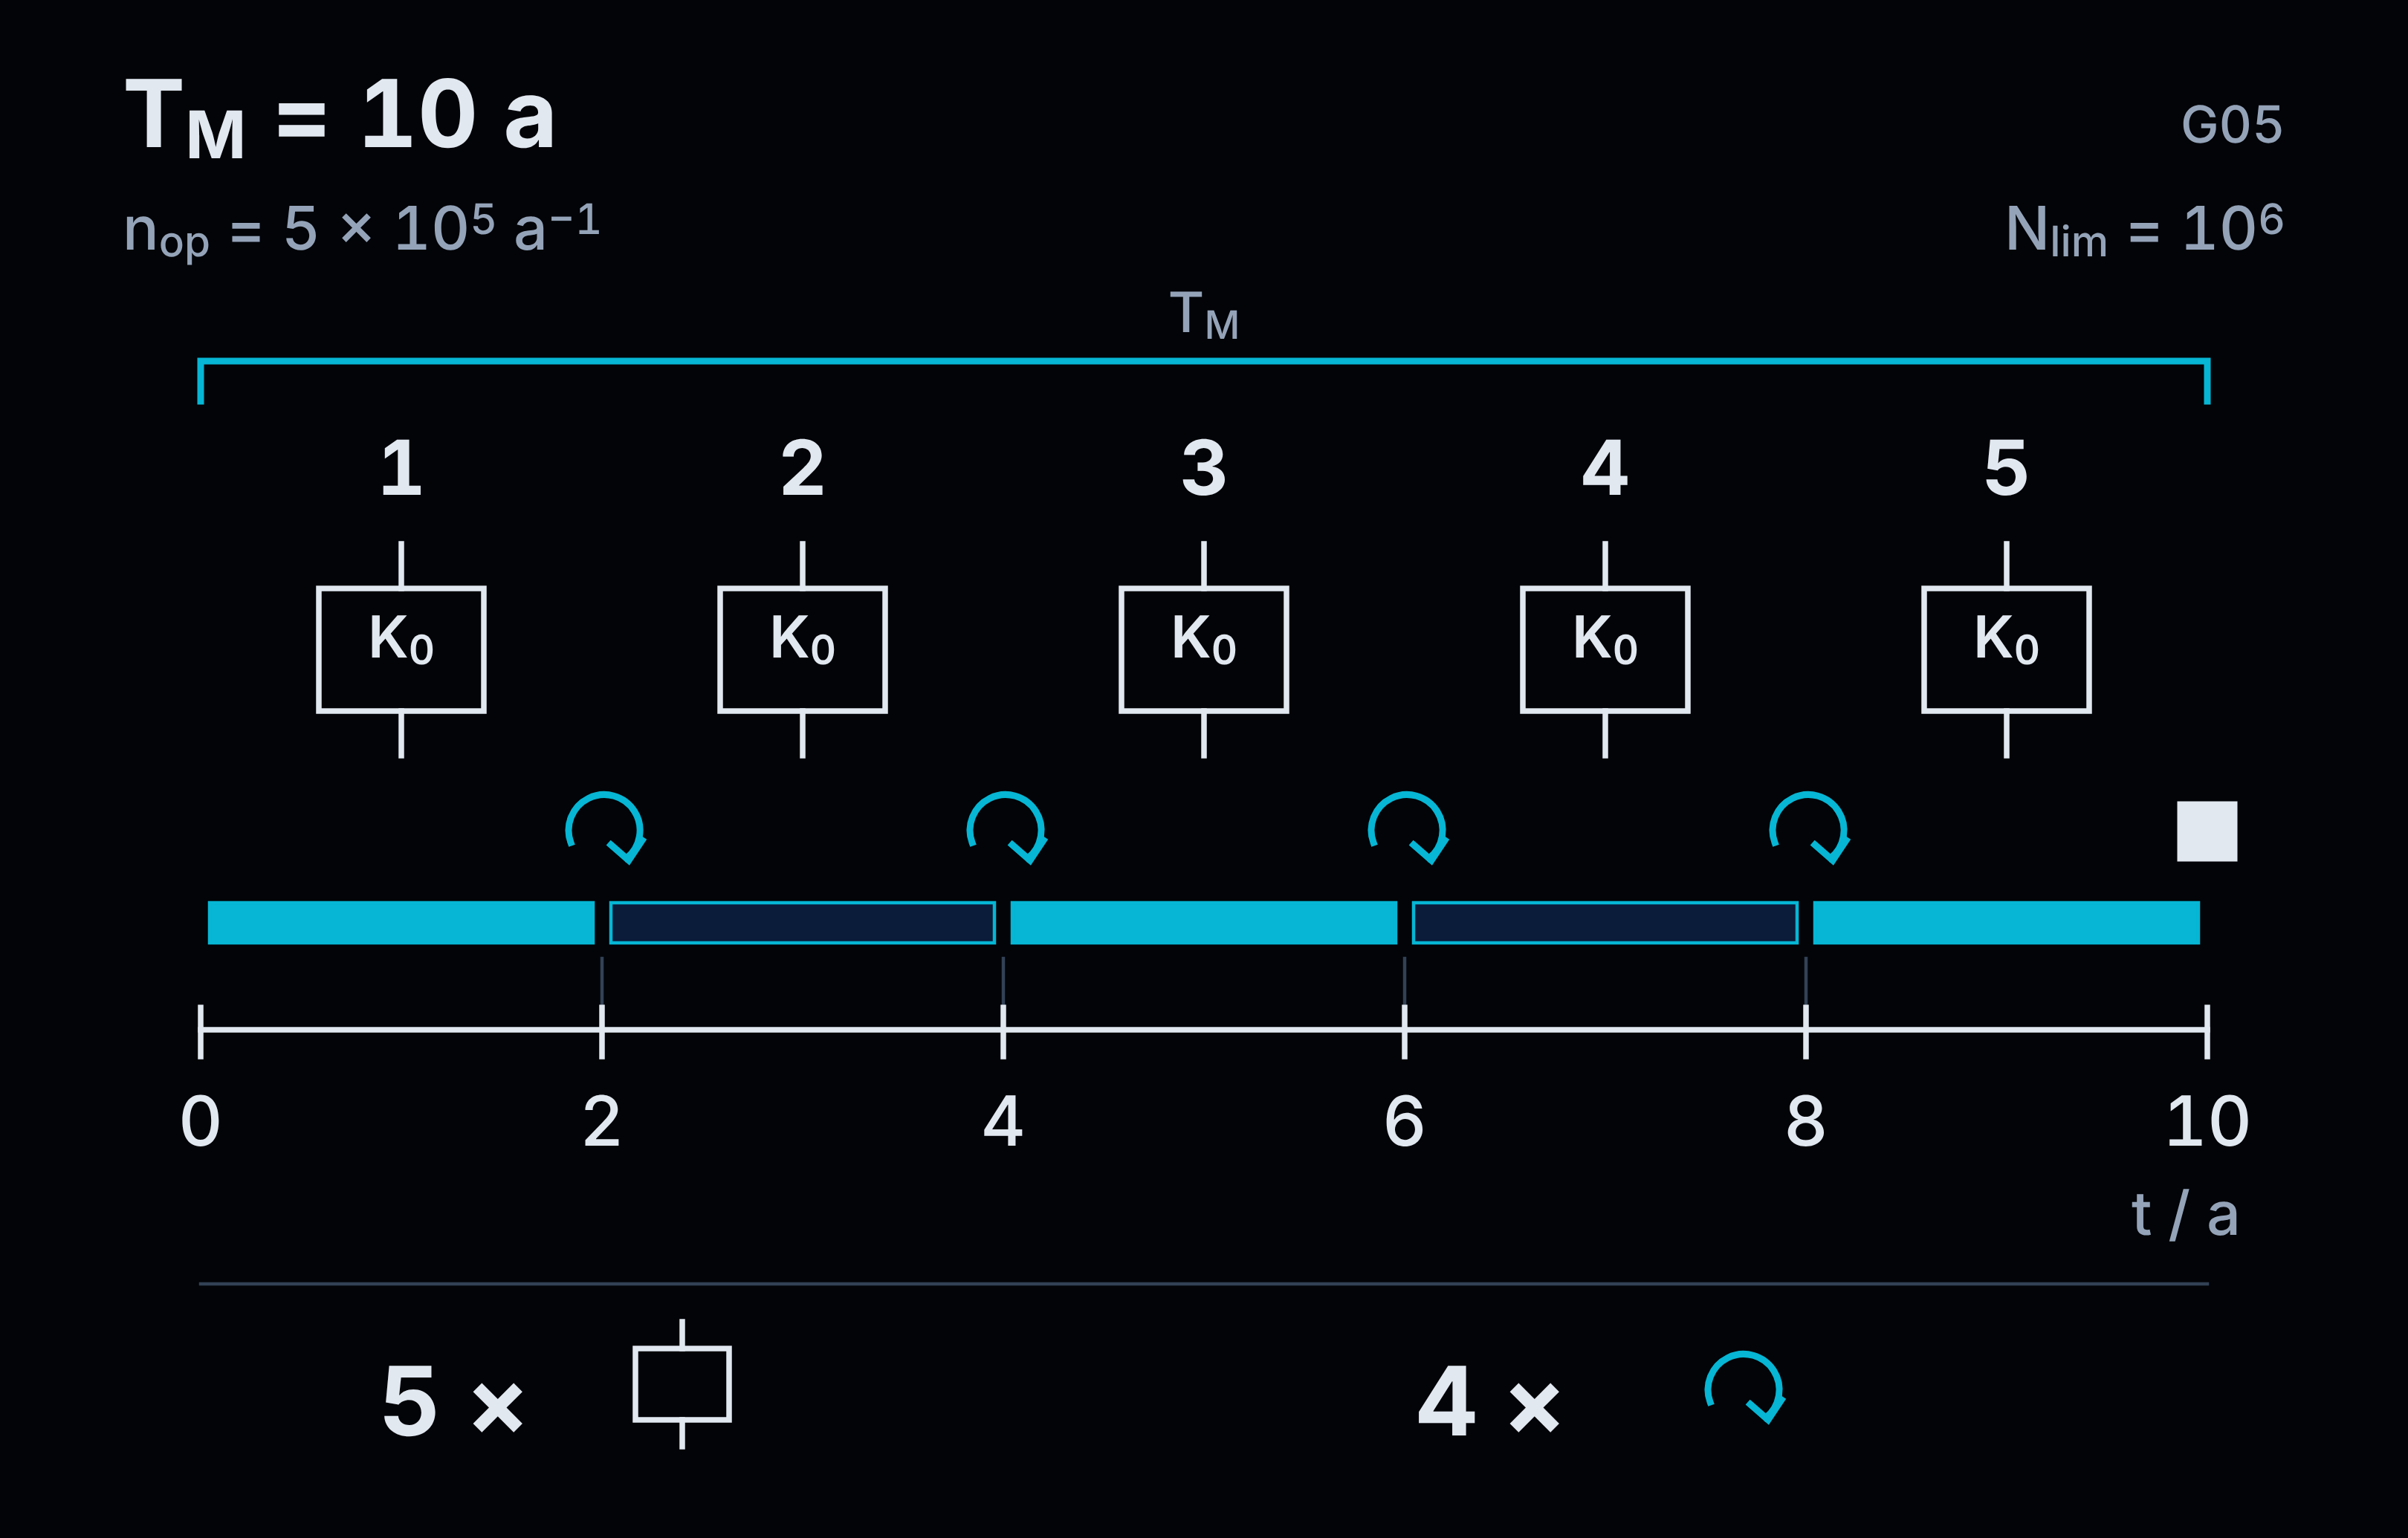
Consideriamo un esempio operativo: la macchina è stata progettata per essere utilizzata per dieci anni e per il relè scelto è stato definito un limite di un milione di cicli. Con 500 000 cicli all'anno, ciò significa sostituirlo al più tardi dopo due anni, a meno che un'altra limitazione non ne richieda la sostituzione anticipata.
Questo programma non serve a determinare il PL. Serve a pianificare la manutenzione necessaria per rispettare le condizioni in base alle quali il sistema è stato valutato.
Con un'intensità di funzionamento invariata e sostituzioni alla fine di ciascun periodo biennale, il programma è il seguente:
| Periodo di utilizzo della macchina | Esemplare del relè | Intervento alla fine del periodo |
|---|---|---|
| 0–2 anni | Primo, installato durante la costruzione | Prima sostituzione |
| 2–4 anni | Secondo | Seconda sostituzione |
| 4–6 anni | Terzo | Terza sostituzione |
| 6–8 anni | Quarto | Quarta sostituzione |
| 8–10 anni | Quinto | Fine dell'utilizzo della macchina in questo scenario |
Cinque esemplari e quattro sostituzioni nell'arco di dieci anni. Non cinque sostituzioni: il quinto esemplare rimane in funzione fino alla fine dell'esercizio prevista.
Questo è un programma al limite. In pratica, la sostituzione viene pianificata in modo da non superare il limite, anziché verificare soltanto dopo il suo raggiungimento la disponibilità del ricambio e la prima data utile per il fermo macchina.
Il termine di consegna del nuovo relè non prolunga il tempo di utilizzo ammesso del vecchio. Nemmeno quando il fornitore porge le sue più sentite scuse.
Il limite temporale della macchina non è una data riportata sulla prima pagina
Dieci anni di utilizzo devono significare qualcosa di più del tempo previsto per il ritorno dell’investimento. Occorre definire le condizioni nelle quali la macchina deve mantenere le proprietà richieste per tale periodo.
Quanti turni al giorno? Quanti giorni all’anno? Quale numero di operazioni? Con quale carico? Quali parti devono essere sostituite prima della scadenza del periodo previsto per l’intera macchina?
«Una macchina per dieci anni» e «tutte le parti per dieci anni» sono due promesse diverse. La seconda non è automaticamente inclusa nella prima.
La documentazione di progettazione deve contenere i parametri e le ipotesi che giustificano il risultato. Nelle informazioni per l’utilizzatore devono essere riportate le attività che ne derivano. Lo stabilimento non deve necessariamente ricevere ogni foglio di calcolo interno del progettista per sapere quando sostituire un relè. Deve però ricevere informazioni univoche che consentano di eseguire tale sostituzione.
In pratica, l’indicazione deve condurre a una specifica sigla sullo schema e a uno specifico componente. Deve definire il limite, il metodo per determinare il termine, le condizioni per eseguire il lavoro in sicurezza e la verifica richiesta.
Un contatore di cicli e un avviso dell’imminente sostituzione possono essere utili a questo scopo. È inoltre possibile basare il programma sul tempo, se l’organizzazione dell’utilizzo garantisce effettivamente il rispetto del limite di operazioni adottato. Prima, però, occorre comunicare tali ipotesi.
La manutenzione non dovrebbe dedurre dalla data di produzione del dispositivo quale carico il progettista abbia inserito nei calcoli tre anni prima.
Un turno di produzione aggiuntivo abbrevia il termine. Non a partire da domani, considerato come giorno zero
Torniamo al componente del calcolo precedente. Dopo un anno di lavoro su due turni ha eseguito 500 000 cicli. La metà del milione adottato.
Lo stabilimento avvia un terzo turno. Mantenendo invariati 1000 cicli per turno e 250 giorni di lavoro all’anno, la nuova intensità è pari a:
1000×3×250=750 000 cicli/anno.
I restanti 500 000 cicli saranno utilizzati dopo circa otto mesi di lavoro a questo ritmo. Supponendo un utilizzo uniforme, il limite sarà quindi raggiunto intorno al ventesimo mese dall’inizio dell’esercizio, e non dopo due anni.
Per un esemplare nuovo, un milione di cicli corrisponderebbe ora a circa sedici mesi. Ma nel quadro elettrico non è stato installato un esemplare nuovo. Quello attuale ha già effettuato mezzo milione di operazioni.
Una modifica del piano di produzione non azzera l’usura dell’apparecchiatura. Al massimo la azzera il foglio di calcolo, se qualcuno ha ricominciato a contare dall’inizio.
Occorre inoltre riconsiderare non soltanto il termine di sostituzione. Per il componente dell’esempio precedente, il B10D, l’aumento del numero di operazioni da 500 000 a 750 000 all’anno modifica l’MTTFD calcolato da 20 a circa 13,3 anni. Si tratta di un nuovo dato per la valutazione del sottosistema.
Ciò non significa automaticamente una riduzione del PL di una lettera. Significa che occorre verificare se il risultato precedente rimane giustificato con la nuova intensità di utilizzo.
Una sostituzione anticipata risolve il problema del superamento del limite. Non sostituisce la verifica degli altri effetti derivanti dall’aumento del numero di operazioni.
«Abbiamo verificato. Funziona ancora» non prolunga la durata adottata
Una prova funzionale e una sostituzione dopo un determinato periodo o numero di cicli hanno finalità diverse.
L’esito positivo di una prova conferma il funzionamento nell’ambito verificato. Non ripristina in un componente usurato i parametri di un esemplare nuovo e non costituisce di per sé una base per prolungare il limite adottato nella valutazione.
Il relè ha effettuato un’altra commutazione. Attribuirgli per questo altri due anni sarebbe un’interpretazione eccezionalmente generosa dell’esito della prova.
Ciò non significa affermare che, una volta superato il termine, il dispositivo smetta immediatamente di funzionare. Non significa nemmeno trasformare automaticamente PL e in PL d. Significa che l’ulteriore esercizio non può più essere giustificato senza modifiche mediante un risultato basato su una condizione non rispettata.
Se la sostituzione è stata omessa, occorre ripristinare le condizioni richieste e verificare adeguatamente il sistema. L’aggiunta di un’altra ispezione con esito positivo non elimina l’attività arretrata.
Il ricambio è compatibile con lo zoccolo. E con i calcoli?
Alla sostituzione successiva viene utilizzato un modello diverso. È meccanicamente compatibile, ha la tensione di alimentazione corretta e lo stesso numero di uscite. La macchina può essere avviata.
Ciò non conferma ancora l’equivalenza ai fini della funzione di sicurezza.
Possono essere rilevanti i parametri di affidabilità, il tempo di reazione, la modalità di monitoraggio, il carico ammissibile e le condizioni di esercizio. Il ricambio deve soddisfare gli stessi requisiti di sicurezza rilevanti per la specifica applicazione, non soltanto avere dimensioni compatibili.
Lo zoccolo ha verificato l’interasse dei morsetti. Il resto della valutazione spetta ancora a una persona.
Dopo una riparazione o una modifica del sistema è necessaria un’adeguata nuova validazione, comprendente una prova funzionale. La sua estensione dipende dalle modifiche. La sostituzione con un componente identico non richiede di trattare la macchina come un progetto completamente nuovo, ma non esonera dalla verifica del corretto ripristino dei collegamenti e del funzionamento.
Il nuovo relè non azzera nemmeno la storia delle altre parti. Contattori, sensori e valvole hanno limiti propri. La sostituzione di un singolo dispositivo non fa ripartire da zero il periodo di utilizzo dell’intero sistema.
La manutenzione deve essere progettata, non soltanto raccomandata
Se un componente richiede una sostituzione periodica, occorre garantire che sia possibile eseguirla. L’accesso, l’identificazione del componente, lo spazio per gli attrezzi e il metodo di verifica dopo il lavoro fanno parte del progetto tanto quanto i morsetti e i cavi.
L’indicazione «sostituire ogni due anni» è di scarso aiuto se la sigla del dispositivo non è visibile, la sua rimozione richiede di scollegare i circuiti adiacenti e la documentazione non consente di ripristinare i collegamenti senza ricorrere a supposizioni.
Ciò non giustifica il rinvio della sostituzione. Dimostra che il progettista ha definito l’attività necessaria, ma non ha garantito le condizioni per eseguirla.
La completezza del manuale di istruzioni e delle informazioni sulle sostituzioni viene verificata durante la validazione. L’assenza di un termine di sostituzione non è quindi una piccola omissione redazionale dopo la conclusione della valutazione. Può costituire una condizione mancante per mantenerne l’esito.
Se la giustificazione del PL prevede quattro sostituzioni e il manuale di istruzioni non ne prevede alcuna, all’utilizzatore è stata fornita una modalità di esercizio diversa da quella per cui è stata dimostrata la sicurezza.
8. PL calcolato. Ora bisogna ancora verificare la macchina
Durante il collaudo è stato aperto il riparo. Sul pannello è comparso un messaggio indicante che l’STO era attivo. L’azionamento ha smesso di generare coppia e, dopo un po’, il meccanismo si è arrestato. Nel verbale è stato scritto: «la funzione di sicurezza è operativa».
«Dopo un po’» è un’unità di tempo molto comoda. Può comprendere quasi ogni arresto per inerzia.
Il risultato dei calcoli soddisfa il requisito e l’apparecchiatura reagisce, ma occorre ancora stabilire se la reazione realizzata protegga effettivamente la persona. È stato arrestato il movimento corretto? È stato arrestato abbastanza rapidamente? Dopo l’arresto è stato mantenuto lo stato richiesto? Ed è stato verificato nelle condizioni in cui verrà utilizzata la macchina?
Proprio per questo, dimostrare PL ≥ PLr non sostituisce la validazione dell’intera realizzazione della funzione. Non basta calcolare correttamente l’affidabilità dell’esecuzione di un compito definito in modo incompleto.
L’STO è operativo. Il movimento non è ancora cessato
L’STO — disattivazione sicura della coppia — non è un comando universale per «rendere sicura la macchina». Serve a impedire che il motore generi coppia. Di per sé non realizza una frenatura controllata, non conferma l’assenza di movimento e non garantisce l’isolamento elettrico.
Consideriamo una postazione con tavola rotante. Dopo l’attivazione dell’STO, il motore smette di azionare la tavola, ma l’energia cinetica accumulata non scompare. La tavola si arresta solo dopo la fase di arresto per inerzia. Se nel frattempo una persona può raggiungere il movimento pericoloso, la sola corretta realizzazione dell’STO non assolve il compito di protezione.
Il convertitore di frequenza ha svolto la propria funzione. Il progettista gliene ha attribuite anche diverse altre che non aveva richiesto.
La necessità di arrestare un azionamento orizzontale è inoltre diversa dalla necessità di mantenere in posizione un asse verticale sottoposto a carico. Se il carico può spostarsi per effetto della gravità, occorre garantirne il mantenimento sicuro. La disattivazione della coppia del motore non diventa una misura di mantenimento solo perché è stata realizzata con un PL elevato.
Questo non è un argomento contro l’STO. In un sistema adeguatamente progettato, può realizzare correttamente la sottofunzione necessaria. Occorre però stabilire prima se sia necessario soltanto impedire la generazione della coppia, effettuare un arresto controllato, mantenere il carico oppure combinare più azioni.
Il prezzo della funzione disponibile nell’azionamento non definisce il compito da eseguire.
Era richiesto mezzo secondo. La macchina impiega più di un secondo
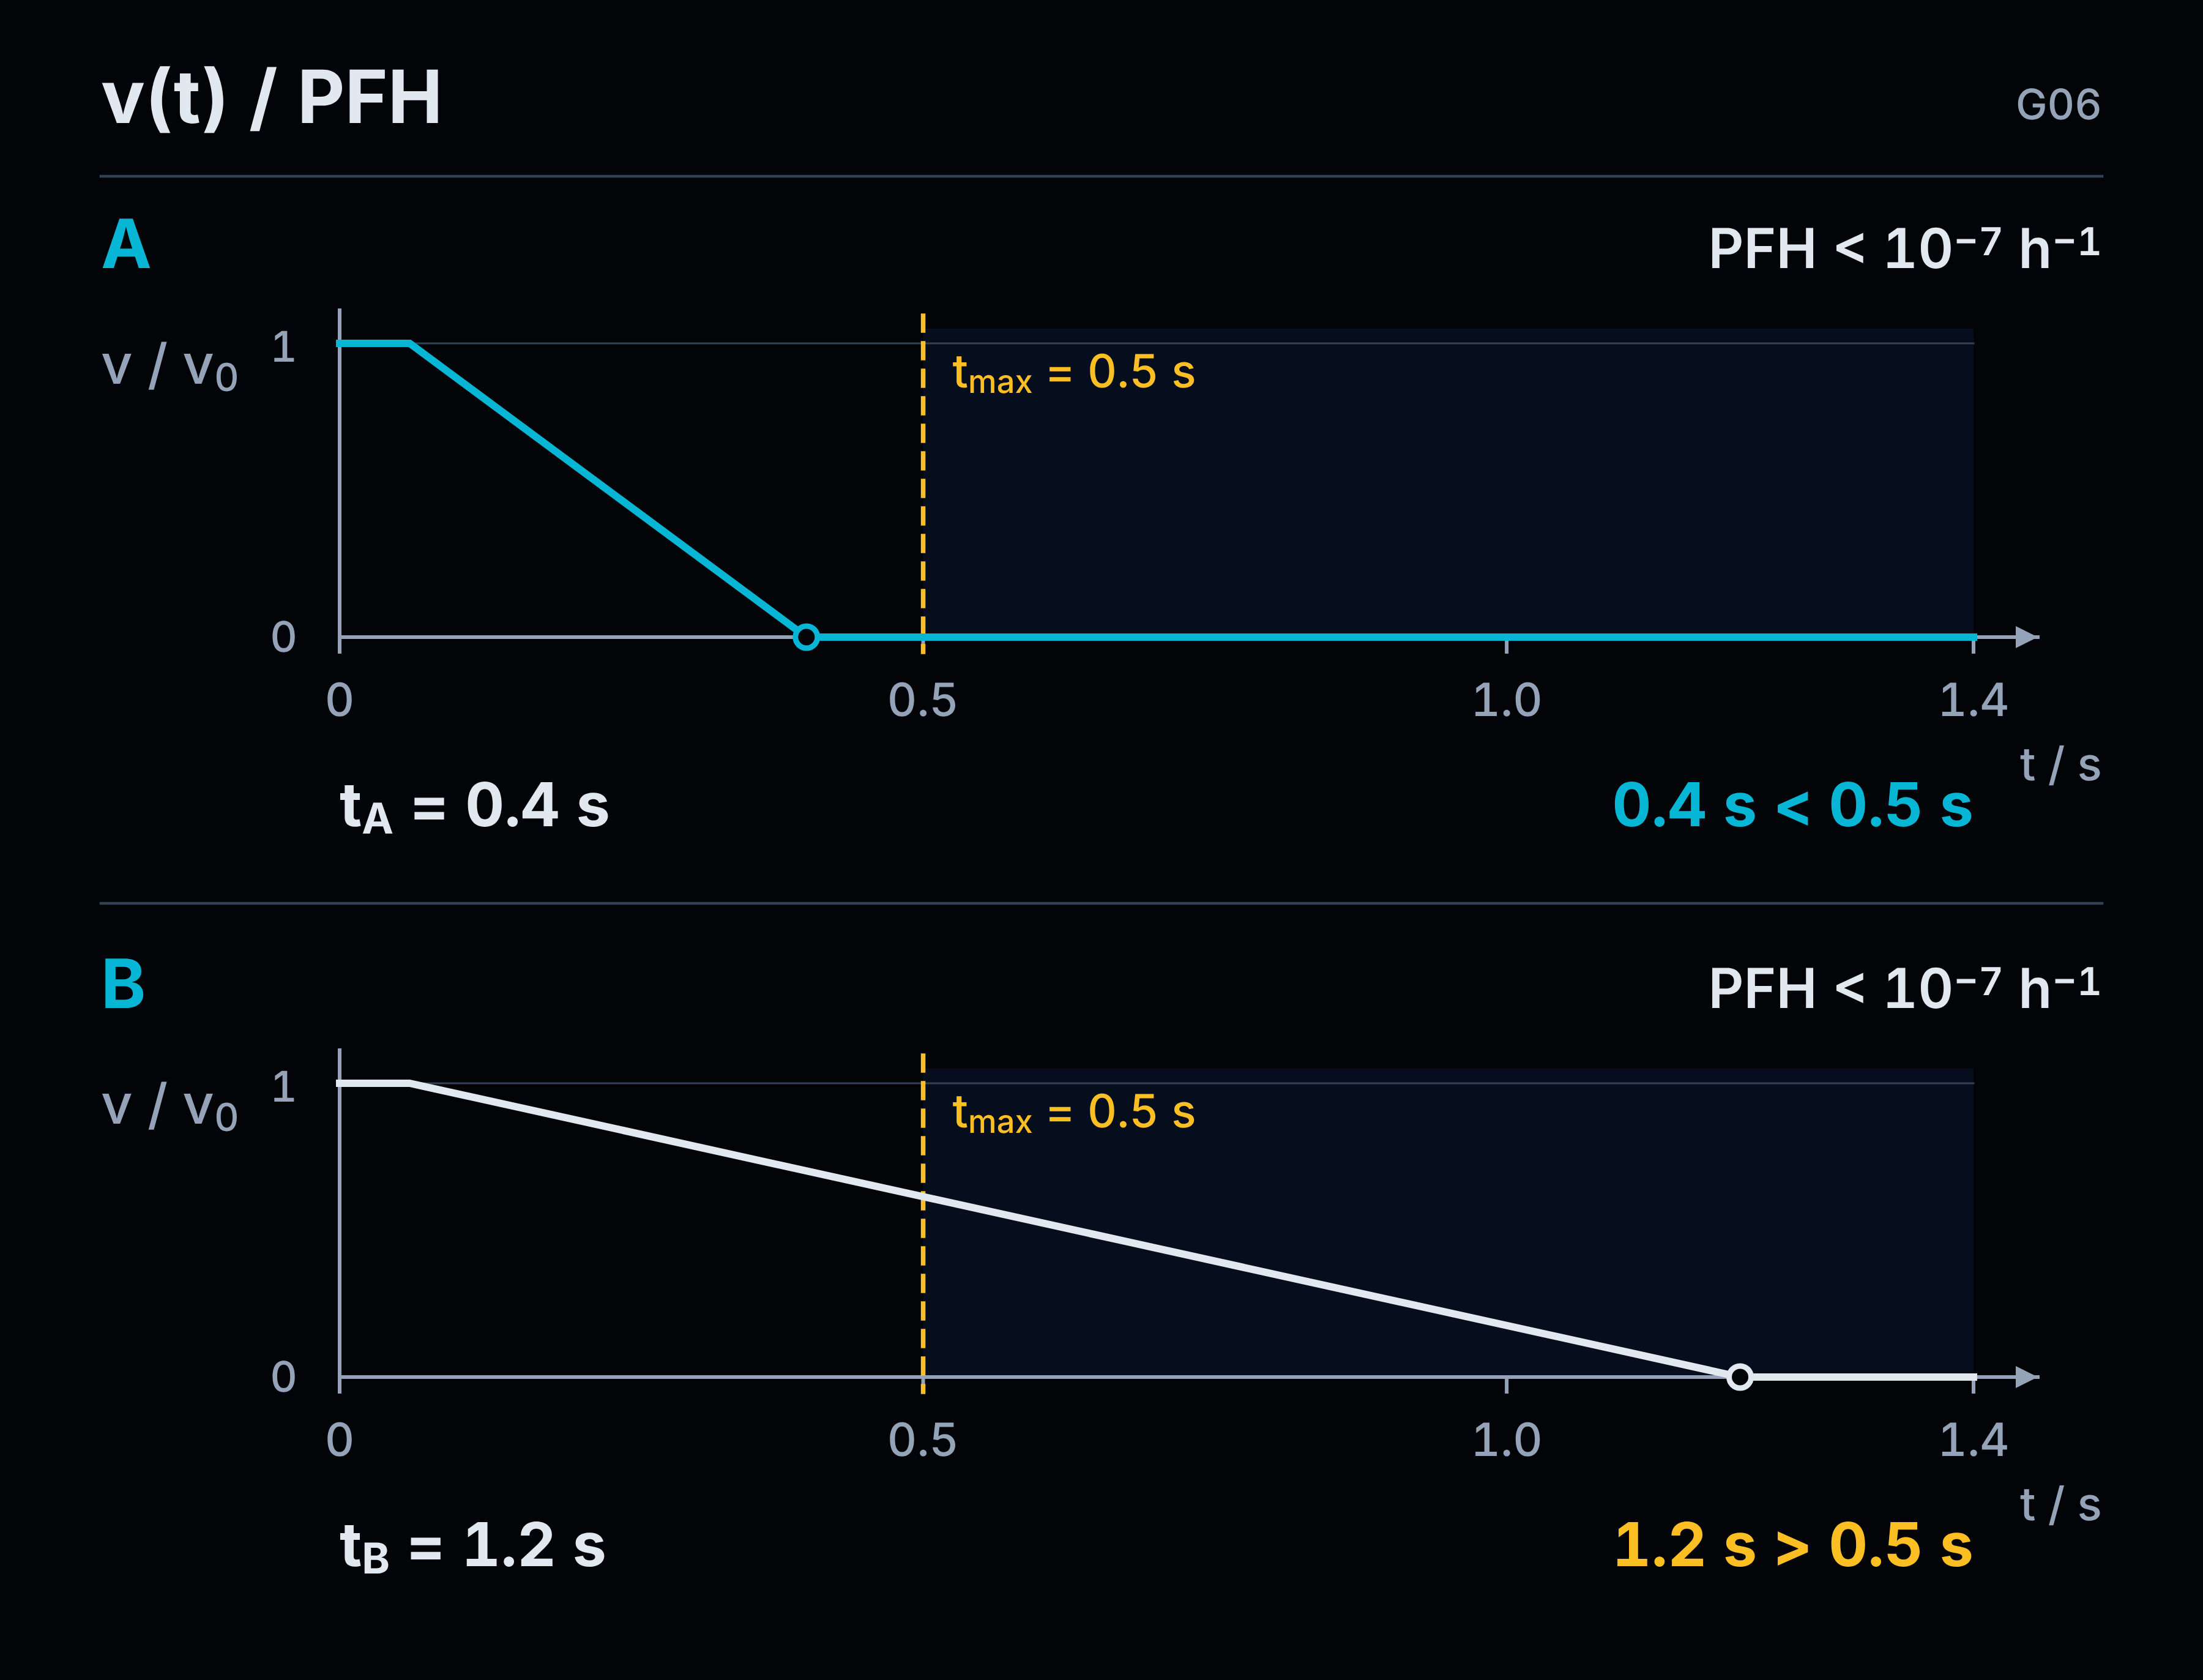
Assumiamo, a titolo di esempio, che per proteggere un determinato accesso sia stato stabilito un tempo massimo di 0,5 s dall’attivazione della funzione alla cessazione del movimento pericoloso. Si tratta di un’ipotesi del nostro esempio, derivante dal concetto di protezione adottato, e non di un limite universale per le macchine.
Durante la verifica otteniamo 1,2 s.
Il sistema può presentare ottime caratteristiche di affidabilità. Può ricevere ogni volta correttamente il segnale ed eseguire la commutazione prevista. Tuttavia, non soddisfa il requisito temporale definito.
La macchina fa in modo affidabile troppo poco. Un PFH migliore non ne ridurrà l’arresto per inerzia.
Occorre modificare la realizzazione dell’arresto oppure il concetto di protezione dell’accesso e verificare nuovamente la soluzione. Non basta misurare la sola reazione del relè se il requisito riguarda la cessazione del movimento dell’intero meccanismo.
Nella seconda variante il tempo è di 0,4 s. Il requisito temporale è soddisfatto, ma questa sola misurazione non conferma ancora il PL. Analogamente, nel primo caso il risultato PFH non ha confermato il tempo.
Sono due requisiti. Nessuno dei due permette di considerare automaticamente soddisfatto l’altro.
Neppure il contattore sostituisce la definizione del compito
L’STO e l’apertura di un contattore non sono azioni identiche. Nel secondo caso, i contatti interrompono fisicamente un determinato circuito. Occorre tuttavia sapere quale circuito interrompiamo e quale fonte di energia disconnettiamo.
Da ciò non consegue che l’aggiunta di un contattore garantisca automaticamente un arresto più rapido o il mantenimento sicuro dell’asse. Non ne consegue neppure che ogni contattore disattivato tramite il circuito di comando garantisca un isolamento adeguato all’esecuzione di lavori elettrici.
Se il compito richiede di lavorare in assenza di tensione e di isolare l’equipaggiamento, sono necessari mezzi idonei di sezionamento e di protezione contro la reinserzione. Il solo messaggio «STO attivo» non conferma tale stato. Neppure il solo comando di apertura del contattore lo conferma.
Assenza di coppia, assenza di movimento e circuito elettricamente isolato non sono tre nomi dello stesso stato.
Per il comportamento in condizioni di guasto, ci basiamo sull’ambito della valutazione del sottosistema e sulle relative condizioni d’impiego. Non attribuiamo all’STO un’immunità a qualsiasi guasto, ma non supponiamo neppure che ogni cortocircuito nel convertitore debba causare un movimento pericoloso. Una simile conclusione non può essere tratta dalla sola assenza di isolamento.
La scelta della soluzione dipende dai compiti e dalle operazioni della macchina, dai pericoli presi in considerazione e dalla reazione richiesta. Solo tra le soluzioni che soddisfano queste condizioni confrontiamo costo, durabilità e facilità d’uso.
Il risparmio sui contattori può essere un buon risultato del progetto. Non può costituirne la specifica di sicurezza.
La validazione non è un’altra stampa dei calcoli
La validazione comprende analisi e prove. Verifichiamo sia i requisiti funzionali sia i fondamenti del PL raggiunto: i dati adottati, l’architettura, la diagnostica, il comportamento in condizioni di guasto e le condizioni d’impiego.
Non si deve iniziare questo lavoro soltanto quando la macchina è già in attesa del trasporto. La specifica deve essere verificata fin dall’inizio in termini di completezza e conformità all’uso previsto. Se vi è scritto soltanto «attivare STO», si può verificare quel segnale in modo impeccabile senza tuttavia stabilire se il pericolo sia stato posto sotto controllo.
L’assenza di un criterio nella specifica non facilita il rispetto del requisito. Facilita il mancato rilevamento del fatto che non sia stato rispettato.
Le prove devono essere correlate a ciò che deve essere dimostrato. Devono comprendere i modi di funzionamento pertinenti, le sequenze dei segnali, le condizioni di riavvio e le situazioni anomale prevedibili. Per le categorie 2, 3 e 4 sono inoltre previste prove appropriate mediante introduzione di guasti, che consentono di verificare il funzionamento della diagnostica e la reazione richiesta.
Tali prove devono essere pianificate ed eseguite in condizioni controllate. Non possono essere sostituite dallo scollegamento occasionale di un singolo conduttore durante la messa in servizio, né da un’affermazione generica secondo cui «abbiamo verificato i guasti».
È possibile utilizzare i risultati di validazione esistenti dei sottosistemi. Non è necessario esaminare nuovamente l’intera struttura interna di ogni dispositivo acquistato. I collegamenti, le interfacce e il funzionamento nella macchina specifica devono comunque essere verificati.
Occorre inoltre confermare che la realizzazione sottoposta a prova corrisponda alla documentazione: apparecchiature utilizzate, versione del programma, configurazione e impostazioni rilevanti. Dopo una modifica del software o della soluzione progettuale, la parte pertinente della validazione deve essere ripetuta.
Il rapporto non si aggiorna da solo quando viene caricato un nuovo programma. Nemmeno se il file continua a chiamarsi «final».
Una funzione. Risposte verificabili
Invece di un’altra indicazione generica «sicurezza — OK», per ogni funzione è opportuno saper rispondere alle domande seguenti:
| Domanda | Dove dovrebbe trovarsi la risposta? |
|---|---|
| Da che cosa proteggiamo e durante quale attività? | Nella valutazione del rischio, nei limiti della macchina e nella descrizione dell’uso previsto. |
| Che cosa attiva la funzione e quale stato deve garantire? | Nella specifica: reazione, tempo, modi di funzionamento e condizioni per il mantenimento dello stato e il riavvio. |
| Quale PLr è richiesto e quale PL è stato raggiunto? | Nella giustificazione del requisito e nella valutazione della realizzazione concreta, con i confini dei sottosistemi, il metodo, i dati e le ipotesi. |
| La macchina realizzata soddisfa tali requisiti? | Nei risultati delle analisi e delle prove riferite ai singoli requisiti, compresi quelli relativi ai guasti considerati. |
| A quale realizzazione si riferiscono i risultati? | Nell’identificazione delle apparecchiature, del programma, della configurazione e della documentazione oggetto della verifica. |
| Che cosa deve essere mantenuto durante l’esercizio? | Nei limiti definiti e nelle regole di controllo, manutenzione e sostituzione dei componenti fornite all’utilizzatore. |
Non si tratta di creare sei nuovi moduli. Si tratta di poter trovare le risposte e verificare che si riferiscano tutte alla stessa funzione e alla stessa macchina.
Non è necessario consegnare all’utilizzatore l’intera documentazione di progettazione. Tuttavia, questo non può essere usato come pretesto per trattenere presso il progettista le informazioni necessarie per il corretto esercizio.
Il confine tra la documentazione interna e le istruzioni per l’uso non può privare l’utilizzatore delle condizioni che deve rispettare.
Il risultato deve riferirsi alla macchina consegnata all’utilizzatore. Non alla versione migliore dello schema, all’impostazione più favorevole o al programma precedente all’ultima correzione.
Un relè non farà il lavoro del progettista
La conversazione avvenuta durante la formazione è stata un buon punto di partenza per questo articolo, perché ha mostrato un errore che è facile commettere in buona fede. Si scelgono apparecchiature di qualità, se ne verificano i parametri e si presume che il risultato dell’intera funzione sia altrettanto buono.
Non è sempre così.
Il problema non si risolve né acquistando ovunque i dispositivi più costosi, né ripetendo che tutto dipende dalla valutazione del rischio. Occorre saper dimostrare il rapporto concreto tra il pericolo, il requisito, il sistema realizzato e il risultato della sua verifica.
Se la somma dei PFH è troppo elevata, si modifica la soluzione. Se la diagnostica prevista non è presente, occorre implementarla oppure valutare nuovamente il sistema. Se il risultato richiede sostituzioni periodiche, l’utilizzatore deve ricevere le informazioni pertinenti. Se STO funziona, ma una persona può ancora entrare in contatto con un movimento pericoloso, l’obiettivo di protezione non è stato raggiunto.
Conoscere ISO 13849-1 non significa saper usare con disinvoltura le abbreviazioni. Significa essere in grado di giustificare le decisioni relative alla propria macchina.
Il PL e riportato su un dispositivo è un’informazione fornita dal relativo fabbricante. Il PL e della funzione deve invece essere giustificato con il proprio lavoro.
Fonti e note
[1] Ambito di applicazione ed edizione della norma. Il presente documento fa riferimento a PN-EN ISO 13849-1:2023-09, che recepisce EN ISO 13849-1:2023 e ISO 13849-1:2023. Dati ufficiali della pubblicazione: ISO 13849-1:2023 — Sicurezza del macchinario — Parti dei sistemi di comando legate alla sicurezza — Parte 1: Principi generali per la progettazione. La pagina del catalogo identifica l’edizione e l’ambito di applicazione, ma non sostituisce il testo completo della norma. I numeri dei punti riportati nelle note successive si riferiscono a questa edizione, salvo esplicita indicazione di un documento diverso.
[2] PFH e collegamento dei sottosistemi — introduzione e parte 1. PN-EN ISO 13849-1:2023-09, punto 3.1.58, prospetto 2, punti 6.2.1–6.2.2 e capitolo 8: significato del PFH, intervalli dei PL, somma dei PFH noti nel collegamento in serie di sottosistemi precedentemente valutati, limitazione del risultato al PL più basso tra quelli dei sottosistemi e confronto tra PL e PLr. In questa edizione, il prospetto 2 indica per il PL e un PFH < 10−7 h−1, senza il limite inferiore di 10−8. I valori 3, 4, 5 e 2, 3, 4 × 10⁻⁸ h−1 sono esemplificativi; negli stessi calcoli, gli altri requisiti sono stati considerati soddisfatti.
[3] Limiti della funzione, categoria e PL — parte 2. PN-EN ISO 13849-1:2023-09, punti 5.2.1.3, 5.5, 6.1.1, 6.1.3.2.5–6.1.3.2.6 e 6.2: specifica della funzione, suddivisione in sottosistemi, requisiti delle categorie 3 e 4 e ambito della valutazione del PL. L’esempio dei tre risultati per la categoria 3 è stato ricavato dalla tabella K.1, colonna DCavg = medio, calcolato per il 90%, righe MTTFD = 10, 30 e 100 anni per canale: rispettivamente 1,36 × 10⁻⁶, 2,65 × 10⁻⁷ e 4,29 × 10⁻⁸ h−1. La figura G02 distingue il circuito di potenza dal modello di affidabilità; non attribuisce al sistema illustrato né una categoria né un PL.
[4] Determinazione del PLr — parte 3. PN-EN ISO 13849-1:2023-09, punti 5.3–5.4 e allegato informativo A: figura A.1, punti A.2, A.3.1–A.3.3 e tabelle A.1–A.2. La base comprende la gravità della lesione, la frequenza e la durata dell’esposizione, l’effettiva possibilità di evitare o limitare il danno, la regola secondo cui una singola valutazione C conduce a P2 e le indicazioni relative a 15 minuti e a 1/20 del tempo di funzionamento. A.2 prevede una riduzione giustificata e documentata del risultato di un livello in caso di bassa probabilità dell’evento pericoloso; il metodo non è l’unico ammesso e la pertinente norma di tipo C può determinare diversamente il PLr. I requisiti vengono stabiliti prima della scelta della soluzione; l’ordine degli esempi nell’articolo corrisponde all’ordine della spiegazione.
[5] Scelta del metodo di calcolo — parte 4. PN-EN ISO 13849-1:2023-09, punti 6.1.3.2.1, 6.1.8–6.1.9 e 6.2.1–6.2.3, figura 12 e tabella 9. La procedura semplificata richiede l’equivalenza del sottosistema con la relativa architettura e il rispetto delle ipotesi del modello. Con un’architettura differente è necessario un calcolo dettagliato. La tabella 9 riguarda il collegamento dei sottosistemi quando non sono noti tutti i PFH; la somma si applica quando sono noti tutti i PFH. L’esempio della divergenza tra il risultato tabellare e la somma di dati specifici illustra i diversi ambiti di applicazione di questi metodi, non la possibilità di scegliere arbitrariamente la lettera più favorevole. La procedura 6.1.9, in assenza di MTTFD, ha un ambito limitato e condizioni proprie.
[6] Diagnostica e CCF — parte 5. PN-EN ISO 13849-1:2023-09, punti 5.2.1.3, 6.1.5–6.1.7, allegato informativo E (tabella E.1 e punto E.2) e allegato F (punti F.1–F.3, in particolare F.3.5, e tabella F.1). La DC si riferisce all’elemento esaminato; la DCavg tiene conto del contributo degli elementi alla frequenza dei guasti pericolosi. Nel metodo dell’allegato F è richiesto un risultato di almeno 65 punti; l’attuazione parziale di una determinata misura assegna zero punti a tale voce. La voce relativa alla formazione riguarda la preparazione dei progettisti in merito alle cause e agli effetti dei CCF. Gli scenari con la conferma del proprio comando, l’omissione della reazione e l’elenco delle presenze degli operatori sono esempi interpretativi.
[7] Cicli, B10D, MTTFD e T10D — parte 6. PN-EN ISO 13849-1:2023-09, punti 5.2.1.3, lettera j), 5.5, 6.1.4 e C.4.1–C.4.3. Formule C.1–C.3 e C.7: MTTFD = B10D / (0,1 × nop) e T10D = B10D / nop. Per i valori esemplificativi di 500 000 cicli/anno e B10D = 1 000 000 cicli si ottengono 20 anni e 2 anni. Conta il funzionamento dello specifico componente nella relativa applicazione, non soltanto il numero di azionamenti di un singolo dispositivo di avvio. Questi risultati, da soli, non determinano il PL del sottosistema né quello della funzione.
[8] Limitazioni e manutenzione — parte 7. PN-EN ISO 13849-1:2023-09, punti C.4.2–C.4.3, 10.9, capitolo 11 e capitoli 12–13: limitazione dell’uso dell’elemento, comunicazione delle condizioni di sostituzione, validazione della completezza delle istruzioni per l’uso, disponibilità per la manutenzione e nuova validazione dopo una riparazione o modifica. Il programma di cinque esemplari e quattro sostituzioni si riferisce al periodo assunto di dieci anni, a sostituzioni biennali e alla cessazione dell’uso nel decimo anno. Il milione di cicli del relè in questo scenario è un limite operativo assunto, non automaticamente il suo B10D. Il calcolo della variazione dell’intensità dopo un anno tiene conto dei 500 000 cicli già eseguiti e, nel modello, di un funzionamento uniforme nei mesi successivi.
[9] Validazione — parte 8 e conclusione. PN-EN ISO 13849-1:2023-09, punti 5.2.1.3, 5.2.2.2, capitolo 8, punti 10.1–10.6, 10.8–10.9 e capitoli 12–13: requisito funzionale e PLr, analisi e prove, adeguata introduzione dei guasti per le categorie 2, 3 e 4, validazione del collegamento dei sottosistemi e del software, risultati tracciabili e informazioni per l’utilizzatore. I tempi di 0,5 s, 1,2 s e 0,4 s sono ipotesi dell’esempio, non limiti indicati nella norma. La tabella delle domande organizza il materiale probatorio; non costituisce un piano di validazione completo né un modulo obbligatorio.
[10] STO, arresto e isolamento — integrazione alla parte 8. PN-EN 60204-1:2018-12, punti 5.4–5.6 e 9.2.2–9.2.3.3: distinzione tra prevenzione dell’avviamento inatteso, funzione di isolamento e categorie di arresto, nonché scelta della reazione in base alla valutazione del rischio e al funzionamento della macchina. Questa edizione recepisce EN 60204-1:2018 e IEC 60204-1:2016 con modifiche europee. Dati della pubblicazione di base: IEC 60204-1:2016 — Sicurezza del macchinario — Equipaggiamento elettrico delle macchine — Parte 1: Requisiti generali. La norma relativa agli azionamenti indicata al punto 5.2.2.2 della ISO 13849-1:2023 è IEC 61800-5-2:2016 — Azionamenti elettrici a velocità variabile — Parte 5-2: Requisiti di sicurezza — Sicurezza funzionale; il collegamento fornito identifica questa pubblicazione, ma non implica che nell’articolo ne sia stata effettuata una revisione completa. Non è stato assunto uno scenario universale di movimento in seguito a un qualsiasi cortocircuito nel convertitore. Le caratteristiche dello specifico azionamento devono essere verificate nell’ambito della relativa valutazione e nelle condizioni di applicazione.
[11] Riferimento alle norme nella dichiarazione — introduzione.Direttiva 2006/42/EC — allegato II, parte 1, sezione A, punti 7–8 e Regolamento (EU) 2023/1230 — allegato V, parte A, punto 7: riferimenti alle norme e alle specifiche tecniche applicate. Il regolamento prevede inoltre l’indicazione delle parti applicate in caso di applicazione parziale delle norme; conformemente all’art. 54, si applica in linea generale a decorrere dal 20 gennaio 2027. Il commento nell’introduzione riguarda la presentazione del riferimento come attestazione di un’attività che non è stata svolta; non presuppone che il semplice possesso della norma o l’inserimento del suo numero attesti la conformità della macchina.
[12] Natura degli esempi. La conversazione formativa riportata nell’introduzione è un’esperienza dell’autore. Le altre configurazioni, i dati e le situazioni presentati come esempi illustrano i requisiti e le relazioni descritti nelle norme; non sono riconducibili all’azienda presso cui si è svolta la formazione né a prodotti specifici. Nessuna illustrazione, tabella o singolo calcolo sostituisce la valutazione e la validazione della funzione effettiva. Le fonti dei requisiti tecnici sono le edizioni indicate delle norme, non gli articoli dei fabbricanti di apparecchiature. Il presente documento non costituisce una rassegna dell’elenco aggiornato delle norme armonizzate.