W ubiegłym tygodniu prowadziłem szkolenie dla firmy integrującej stanowiska paletyzacji z robotem. Przy omawianiu funkcji bezpieczeństwa powiedziałem, że połączenie trzech urządzeń, z których każde ma PL e, nie musi dać PL e dla całej funkcji.
To wywołało zaskoczenie. Uczestnicy byli przekonani, że dotychczas prawidłowo wyznaczali Performance Level. Dobierali urządzenia PL e i oczekiwali takiego samego poziomu od zbudowanej z nich funkcji. Skoro żaden element nie miał gorszej litery, skąd miałby się wziąć gorszy wynik?
Właśnie między parametrami poszczególnych urządzeń a wynikiem ich połączenia zabrakło kawałka pracy inżynierskiej.
Doceniam, że stosowali takie urządzenia i przyszli zweryfikować swoją wiedzę. Są wykonawcy, którzy nie sprawdzają nawet parametrów dobieranej aparatury. Tyle że cudze zaniedbania nie obniżają wymagań wobec naszego projektu. Można być staranniejszym od konkurencji i nadal błędnie oceniać funkcję bezpieczeństwa.
Przy szeregowym połączeniu podsystemów o znanych wartościach PFH — średniej częstości niebezpiecznego uszkodzenia na godzinę — ISO 13849-1 wymaga uwzględnienia ich sumy. Poszczególne podsystemy mogą mieścić się w zakresie PL e, a suma już nie. Żaden producent urządzenia nie musi przy tym podawać nieprawdy. Błędny może być dopiero wniosek integratora.
Nie jest to akademicka zabawa potęgami dziesięciu. Wynik dotyczy funkcji, na której ma polegać człowiek przy maszynie. Jeżeli wymagane jest PL e, a osiągniętego poziomu nie wykazano, trzy karty katalogowe z literą e nie zamykają sprawy.
Kupiono dobre urządzenia. Nie kupiono razem z nimi gotowego uzasadnienia bezpieczeństwa własnej maszyny.
Szczególnego znaczenia nabiera to wtedy, gdy w deklaracji zgodności pojawia się odniesienie do ISO 13849-1. Odbiorca nie dostaje przecież listy norm, o których dostawca słyszał. Dostaje informację o normach zastosowanych przy ocenie i wykonaniu dostarczonej maszyny.
Jeżeli producent przedstawia takie powołanie jako potwierdzenie spełnienia wymagań normy, choć ocenę funkcji zastąpił odczytaniem PL z katalogów, wprowadza użytkownika w błąd. Dobra wiara może wyjaśniać, dlaczego popełniono błąd. Nie dostarcza brakującego potwierdzenia.
Nie chodzi o to, żeby po tej historii wszystkim kupować jeszcze droższe przekaźniki. Najpierw trzeba ustalić, czego wymagamy od funkcji, które elementy ją realizują i co rzeczywiście wynika z ich połączenia. Potem sprawdzić, pod jakimi warunkami ten wynik pozostaje uzasadniony — również po kilku latach i setkach tysięcy przełączeń.
Właśnie ta rozmowa skłoniła mnie do napisania artykułu. Obliczanie PL według ISO 13849-1 trzeba wreszcie wyjaśnić tak, żeby za znajomością skrótów szło rozumienie własnego układu. Kategoria nie jest drugim sposobem zapisania PL. Wynik dla przekaźnika nie jest wynikiem całej funkcji. A poprawny wynik obliczeń nie zwalnia z utrzymania warunków, dla których go uzyskano.
Użytkownik potrzebuje funkcji o wykazanym poziomie bezpieczeństwa. Nie trzech urządzeń, z których każde z osobna jest przekonujące.
1. Trzy urządzenia PL e. Sprawdźmy, co wychodzi z dodawania
Weźmy funkcję bezpieczeństwa realizowaną przez trzy podsystemy: wykrywanie, logikę i wyjście wykonujące przewidzianą reakcję. Każdy podsystem został osobno oceniony na PL e. Każdy jest potrzebny, żeby cała funkcja prawidłowo wykonała swoje zadanie.
To właśnie oznacza tutaj połączenie szeregowe. Nie chodzi o trzy styki połączone jednym przewodem ani o trzy urządzenia, które wzajemnie się zastępują.
Przyjmujemy, że podsystemy zastosowano prawidłowo i spełniono pozostałe wymagania. Nie będziemy szukać źle podłączonego przewodu ani wyłączonej diagnostyki. Sprawdzimy, czy nawet w tych sprzyjających warunkach trzy litery e wystarczą do uzyskania czwartej - tej najważniejszej.
Litery są takie same. Liczby już nie
PL e nie oznacza jednej, identycznej wartości PFH dla każdego urządzenia. Pod tym samym poziomem mogą występować różne wartości średniej częstości niebezpiecznego uszkodzenia na godzinę.
Przyjmijmy następujące dane do przykładu obliczeniowego:
| Podsystem | Oceniony PL | PFH [h−1] |
|---|---|---|
| Wykrywanie | e | 3 × 10⁻⁸ |
| Logika | e | 4 × 10⁻⁸ |
| Wyjście | e | 5 × 10⁻⁸ |
Wszystkie wartości są mniejsze od 10−7 h−1, czyli spełniają warunek liczbowy dla PL e.
Gdyby sprawdzanie zakończyć na ostatnim wierszu, można byłoby ogłosić sukces. Każdy dostawca dostarczył odpowiedni podsystem. Zakupy się zgadzają.
Tylko że użytkownik będzie polegał na ich wspólnym działaniu, a nie na trzech oddzielnych kartach katalogowych.
Gdy znamy PFH wszystkich podsystemów tworzących takie połączenie, wartości należy zsumować.
PFH = PFH1 + PFH2 + PFH3
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
Dla PL e suma musi być mniejsza niż 10−7 h−1. Nasz wynik jest większy. Mieści się w przedziale PL d:
10−7 ≤ PFH < 10−6 h−1.
Każdy podsystem ma PL e. Połączenie w tym przykładzie osiąga PL d. Nie dlatego, że któryś producent zawyżył parametry. Dlatego, że podczas oceny połączenia trzeba uwzględnić wkład wszystkich trzech podsystemów.
Nie rozstrzyga tego również zapewnienie: „całość ma poziom najsłabszego elementu”. Norma ogranicza wynik zarówno najniższym PL podsystemu, jak i poziomem wynikającym z sumy PFH. Najniższy PL podsystemu jest ograniczeniem wyniku, nie obietnicą jego osiągnięcia.
Trzy urządzenia nie zawsze oznaczają spadek do PL d
Nie zamieniajmy jednego błędu w drugi. Liczba urządzeń sama w sobie nie przesądza o wyniku.
Dla trzech innych podsystemów, również ocenionych na PL e, przyjmijmy wartości 2 × 10⁻⁸, 3 × 10⁻⁸ i 4 × 10⁻⁸ h−1:
PFH = (2 + 3 + 4) × 10−8 = 9 × 10⁻⁸ h−1.
Ta suma pozostaje poniżej 10−7 h−1. Przy zachowaniu pozostałych przyjętych warunków połączenie może osiągnąć PL e.
Różnica jest bardzo prosta, gdy wszystkie liczby zapiszemy w tej samej skali. Granica wynosi 10 × 10−8. W pierwszym przykładzie uzbieraliśmy 12, w drugim 9. Przy wyniku równym dokładnie 10 × 10−8 jesteśmy już w zakresie d. W tablicy jest znak „mniejsze niż”, nie „mniejsze lub równe”.
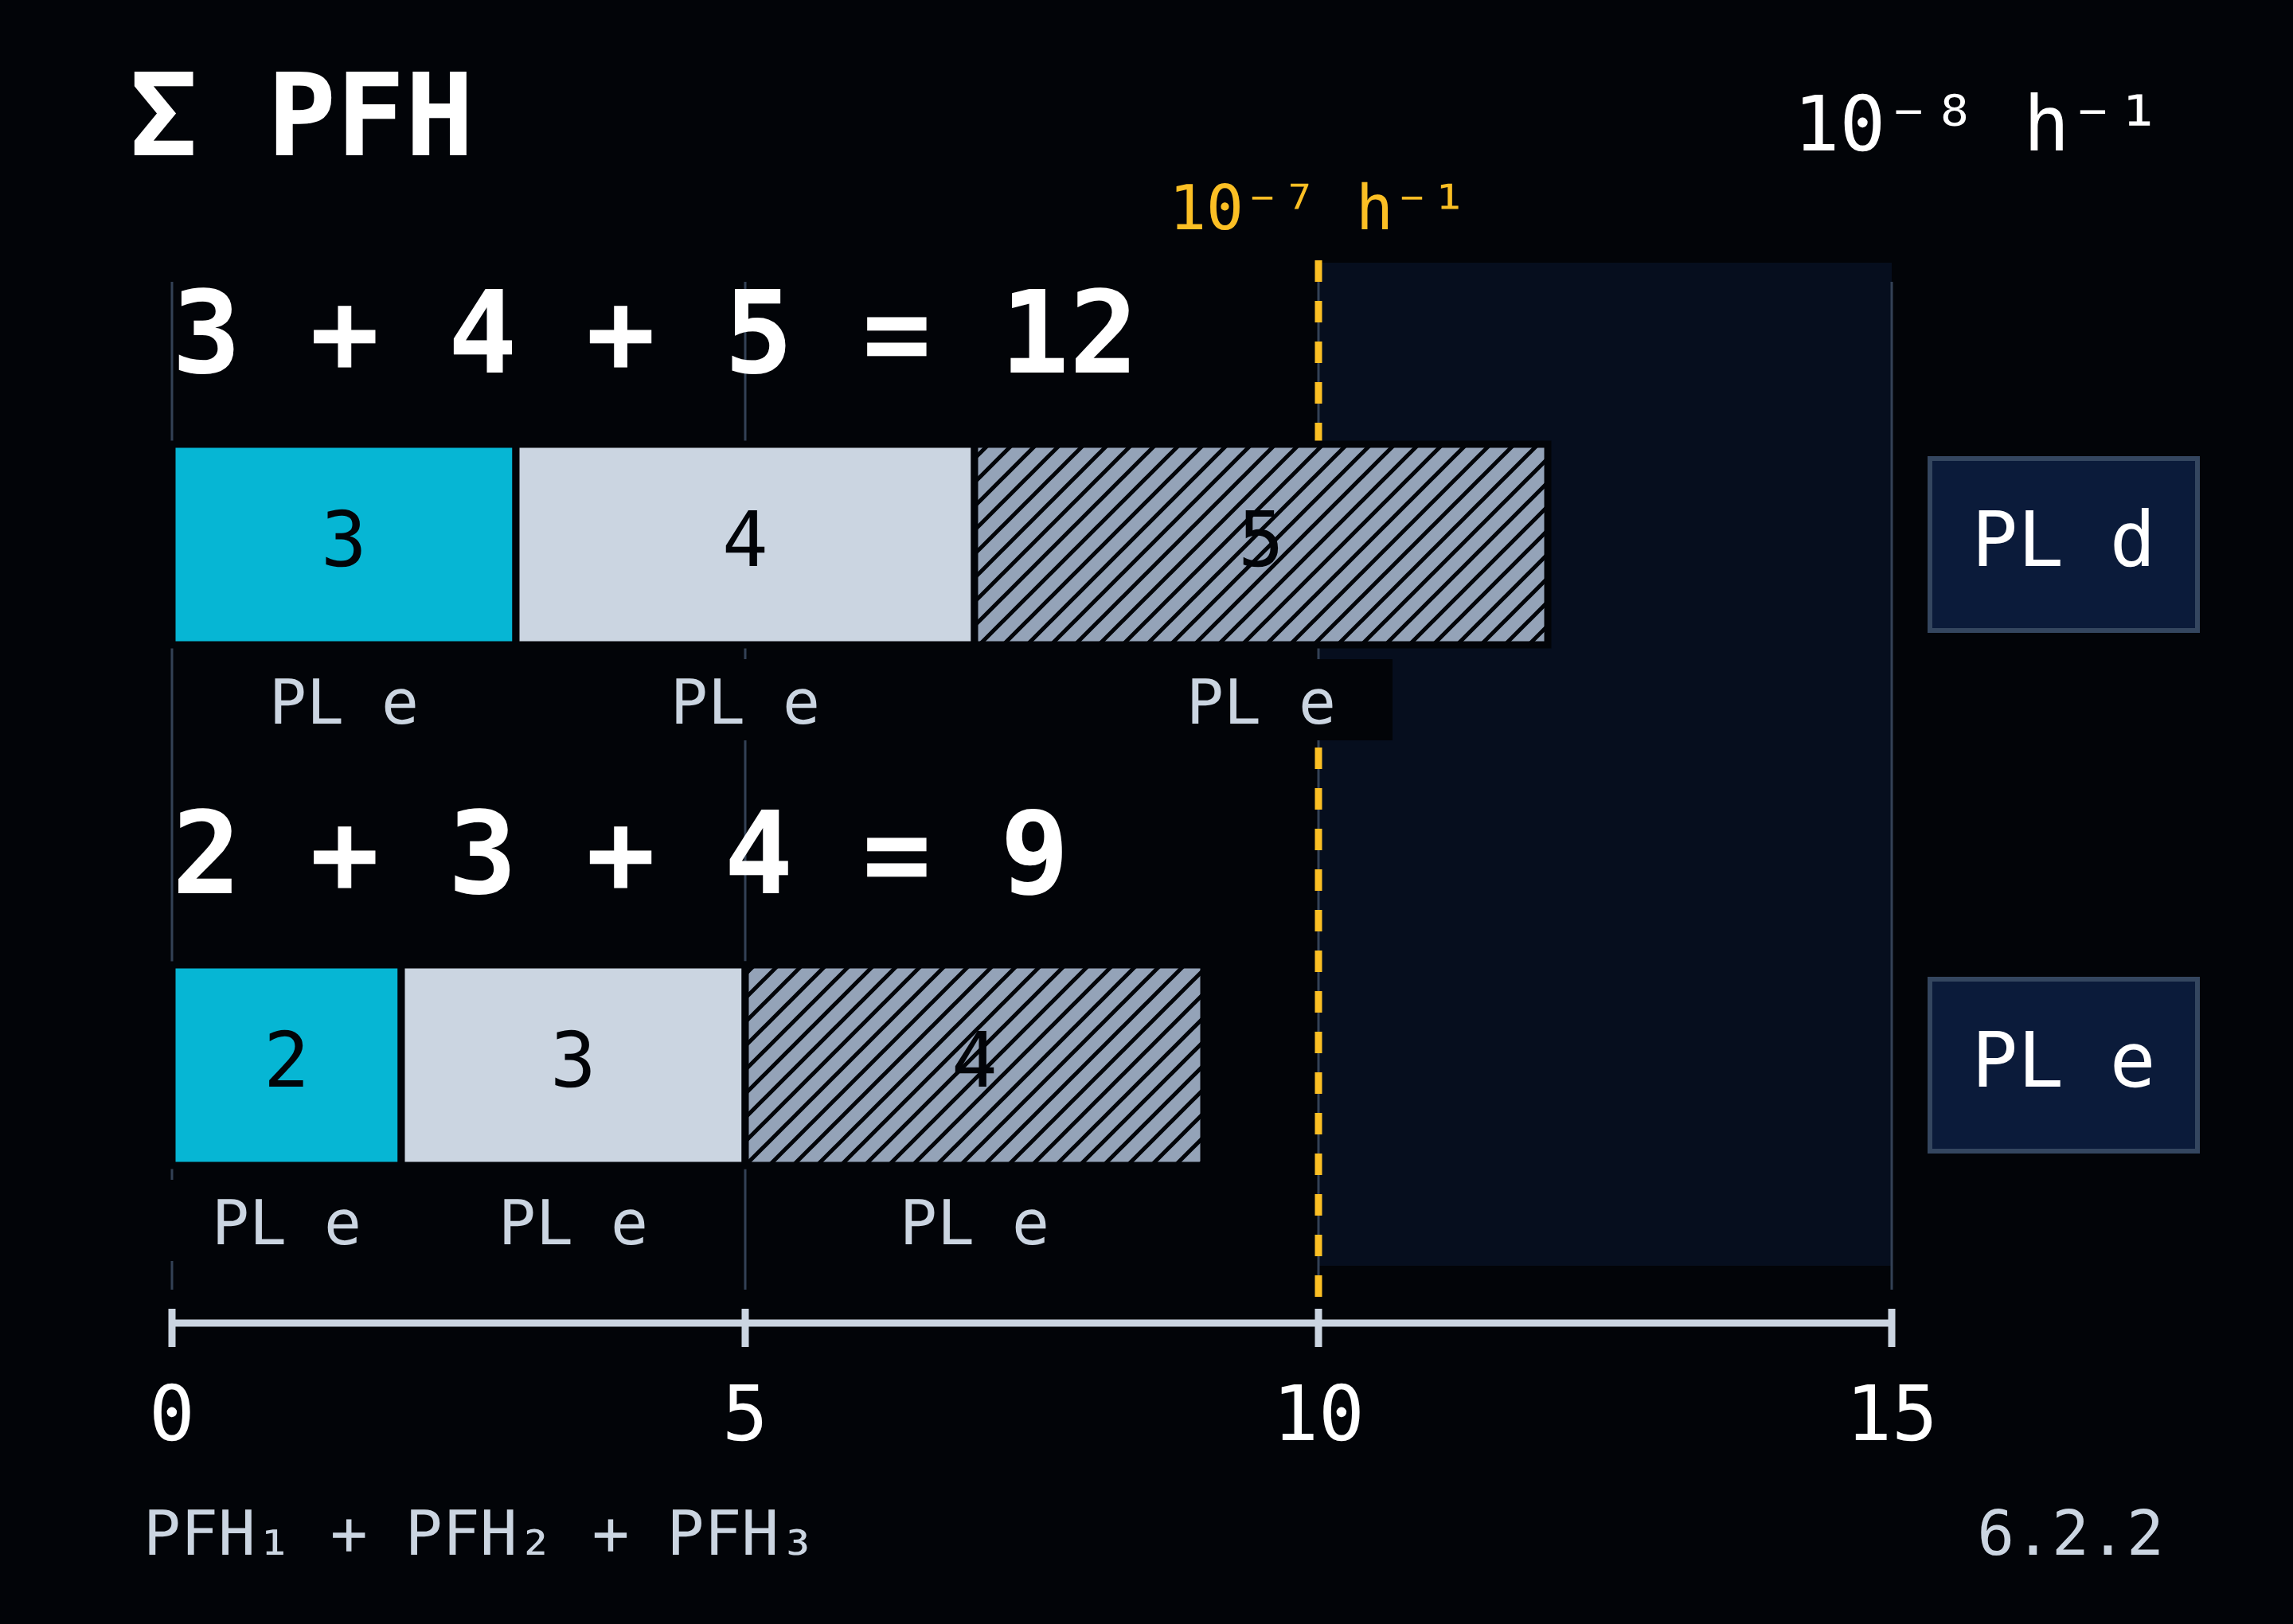
W obu wariantach lista zakupów zawiera trzy razy PL e. Dopiero liczby pokazują, że nie kupiono tego samego wyniku.
PFH nie wyznacza daty następnej awarii
Przy tak małych liczbach łatwo poczuć się przesadnie bezpiecznie. Skoro PFH wynosi 10−8 h−1, ktoś może odczytać to jako zapewnienie, że urządzenie będzie działać bez niebezpiecznego uszkodzenia przez sto milionów godzin.
Nie będzie to poprawny odczyt.
PFH opisuje średnią częstość niebezpiecznego uszkodzenia w realizacji określonej funkcji bezpieczeństwa. Nie podaje terminu pierwszego uszkodzenia. Nie jest też prawdopodobieństwem wypadku przy pojedynczym otwarciu osłony.
Sto milionów godzin nie jest okresem gwarancji. Niebezpieczne uszkodzenie może wystąpić znacznie wcześniej.
Dlatego nie przerabiamy małego PFH na zapewnienie, że „przez najbliższe kilkaset lat nic się nie stanie”. Norma daje parametr do oceny zdolności układu do wykonywania funkcji. Nie daje podstaw do wystawienia maszynie kalendarza bezwypadkowej pracy.
Wymagane e, obliczone d. Co zmieniamy?
Załóżmy, że dla rozpatrywanej funkcji ustalono wymagany PLr e. Wynik d z pierwszego przykładu jest wtedy niewystarczający. Jeżeli osiągnięty PL nie spełnia wymagania, trzeba wrócić do procesu projektowania.
Najpierw sprawdzamy, czy model obejmuje właściwe podsystemy, a użyte dane odpowiadają zastosowanej konfiguracji i warunkom pracy. Jeżeli tak, trzeba zmienić rozwiązanie.
Rachunek pokazuje nawet, czego szukamy. Przy pozostawieniu pierwszych dwóch wartości — 3 × 10⁻⁸ i 4 × 10⁻⁸ h−1 — trzeci podsystem musi mieć PFH mniejsze niż 3 × 10⁻⁸ h−1, żeby sama suma zmieściła się w zakresie e. Zamówienie kolejnego urządzenia opisanego jako PL e nie wystarczy. Może mieć dokładnie taką wartość PFH, z którą ponownie przekroczymy granicę.
„Wymieniliśmy na inne PL e” opisuje zakup. Dopiero ponowne obliczenie pokaże, czy rozwiązano problem.
Nie usuwamy z modelu podsystemu, który nadal jest potrzebny do wykonania funkcji. Nie obniżamy też wymaganego PLr dlatego, że dobrana aparatura go nie osiąga. Jeżeli potrzebne jest e, a rzetelna ocena daje d, do poprawienia pozostaje projekt — nie sposób zapisania wyniku.
W tym przykładzie do podważenia zapewnienia o PL e wystarczyło dodawanie. Warto je wykonać przed podpisaniem dokumentacji.
2. Kategoria 4 czego? Przekaźnika czy zaprojektowanego układu?
„Mamy kategorię 4. Przekaźnik jest safety”.
To może być prawdziwa informacja o wybranym aparacie. Nadal nie wyjaśnia, co podłączono do jego wejść, czym sterują wyjścia i co nastąpi, gdy któryś z tych elementów zawiedzie.
Przekaźnik może prawidłowo wyłączyć swoje wyjścia. Jeżeli jedyny stycznik odłączający napęd nie otworzy styków głównych, samo polecenie z przekaźnika nie odłączy zasilania silnika.
Nie jest to zarzut wobec przekaźnika. Zrobienie z jego parametrów oceny całej funkcji było decyzją projektanta. Producent aparatu nie projektował za niego pozostałej części obwodu.
Najpierw zadanie. Potem urządzenia, które je wykonują
Weźmy prosty przykład ochrony dostępu do napędu przenośnika. Otwarcie osłony ma spowodować zatrzymanie niebezpiecznego ruchu, a pozostawienie jej otwartej — uniemożliwić jego uruchomienie. Czas osiągnięcia stanu bezpiecznego musi odpowiadać warunkom dostępu: człowiek nie może dosięgnąć ruchu, przed którym miała go chronić ta funkcja.
Dopiero dla tak określonego zadania rozpisujemy realizację: czujnik wykrywa stan osłony, przekaźnik bezpieczeństwa przetwarza sygnały, a elementy wyjściowe oddziałują na napęd. Specyfikacja ma określać między innymi zdarzenie inicjujące, reakcję, wymagany PLr, czas osiągnięcia stanu bezpiecznego i tryby, w których funkcja działa. Numer katalogowy przekaźnika nie zawiera tych ustaleń dla naszej maszyny.
„Osłona podłączona do safety” opisuje połączenie. Nie mówi jeszcze, przed czym i w jaki sposób chronimy człowieka.
W ocenie układu nie zatrzymujemy się też na zaciskach wyjściowych przekaźnika. Definicja SRP/CS obejmuje tor od zainicjowania sygnałów związanych z bezpieczeństwem aż do wyjść elementów sterujących mocą — na przykład styków głównych stycznika.
Jeżeli więc stycznik ma wykonać odłączenie, nie staje się „zwykłą elektryką poza safety” tylko dlatego, że znajduje się na kolejnej stronie schematu.
Dwa styczniki nie są dwoma podsystemami PL e
Rozważmy teraz wariant z dwoma stycznikami: K₁ i K₂. Ich styki główne są połączone szeregowo w torze zasilania silnika, ale każdy stycznik może samodzielnie przerwać ten tor. Gdy K₁ nie otworzy styków, K₂ nadal może wykonać odłączenie.
Szeregowo w obwodzie mocy nie oznacza tutaj szeregowo w modelu niezawodności.
W takim rozwiązaniu K₁ i K₂ mogą tworzyć dwa redundantne kanały jednego podsystemu wyjściowego. Ich zadaniem jest zachowanie możliwości odłączenia mimo określonego uszkodzenia jednego kanału. To inna sytuacja niż trzy podsystemy z poprzedniej części, z których każdy był niezbędny do wykonania funkcji.
Dlatego nie wystarczy wziąć dwóch wartości dotyczących pojedynczych styczników i zastosować do nich dodawania przeznaczonego dla szeregowego połączenia ocenionych podsystemów. Najpierw trzeba ocenić podsystem wyjściowy: jego strukturę, niezawodność elementów, diagnostykę oraz zachowanie przy defektach. Dopiero jego wynik wykorzystujemy przy ocenie połączenia z wykrywaniem i logiką. Takie rozdzielenie oceny podsystemu i połączenia podsystemów przewiduje norma.
Pozostaje również pytanie o dalszą pracę po uszkodzeniu K₁. Czy układ wykryje, że stycznik nie wykonał polecenia? Co zrobi z tą informacją? Czy pozwoli rozpocząć kolejny cykl?
Dołożenie drugiego stycznika daje drugi sposób odłączenia. Nie dostarcza automatycznie diagnostyki ani uzasadnienia kategorii.
Kategoria mówi o odporności na defekty. PL uwzględnia więcej
Kategoria klasyfikuje podsystem pod względem odporności na defekty i zachowania po ich wystąpieniu. Znaczenie mają struktura, wykrywanie defektów i niezawodność. To nie jest wyłącznie liczba kanałów ani drugie oznaczenie PL.
Dla kategorii 3 pojedynczy defekt nie może prowadzić do utraty realizowanej podfunkcji. Powinien być wykrywany najpóźniej przy kolejnym zapotrzebowaniu na funkcję, gdy jest to racjonalnie wykonalne. Nie oznacza to jednak wykrywania wszystkich defektów; ich niewykryta kumulacja może doprowadzić do utraty podfunkcji.
Kategoria 4 stawia dalej idące wymagania: jeżeli pojedynczego defektu nie można wykryć w wymaganym momencie, kumulacja niewykrytych defektów nie może prowadzić do utraty funkcji. Wymagane są również wysokie DCavg i wysokie MTTFD każdego redundantnego kanału.
Dwa styczniki widać po otwarciu szafy. Spełnienia tych wymagań nie widać od samego patrzenia na dwa styczniki.
Przy wyznaczaniu PL dochodzą wszystkie właściwe aspekty oceny: wartości niezawodnościowe, skuteczność diagnostyki, środki przeciw uszkodzeniom ze wspólnej przyczyny, oprogramowanie i zapobieganie uszkodzeniom systematycznym. Tego zakresu nie zastępuje wpisana kategoria.
Ta sama kategoria 3, a wynik c, d albo e
Zamiast poprzestać na zdaniu „PL zależy od wielu czynników”, spójrzmy na konkretne wartości.
Dla architektury kategorii 3, przy DCavg = 90% i spełnieniu pozostałych założeń metody, otrzymujemy następujące wyniki w zależności od MTTFD każdego kanału:
| MTTFD każdego kanału | PFH podsystemu [h−1] | PL |
|---|---|---|
| 10 lat | 1,36 × 10⁻⁶ | c |
| 30 lat | 2,65 × 10⁻⁷ | d |
| 100 lat | 4,29 × 10⁻⁸ | e |
Są to odczyty z modelu normowego, nie wyniki oceny konkretnych styczników. Kategoria pozostała ta sama. Pokrycie diagnostyczne również. Zmieniła się niezawodność kanałów i otrzymaliśmy trzy różne poziomy PL.
MTTFD jest tutaj parametrem niezawodności, a nie terminem wymiany urządzenia. Do tej różnicy wrócimy przy liczbie cykli i czasie użytkowania.
Tabela pokazuje przy okazji, dlaczego skrót „kategoria 3 to PL d” jest błędny w obie strony. Kategoria 3 nie gwarantuje d, ale również nie wyklucza e. Warunki osiągnięcia wyniku trzeba wykazać.
Na koniec wróćmy do przekaźnika. Jeżeli korzystamy z wcześniej ocenionego podsystemu, nie musimy odtwarzać jego konstrukcji i liczyć każdego elementu wewnętrznego od początku. Musimy natomiast znać zakres oceny, właściwie go zastosować i ocenić jego połączenie z resztą układu. Norma dopuszcza łączenie podsystemów wcześniej zwalidowanych z podsystemami projektowanymi przez integratora.
Nie trzeba powtarzać pracy producenta przekaźnika. Trzeba wykonać tę część pracy, której producent przekaźnika za nas nie zrobił.
Zapytano, co się stanie po uszkodzeniu elementu w maszynie. W odpowiedzi pokazano kategorię przekaźnika. To nadal nie jest odpowiedź na zadane pytanie.
3. Wymagany PLr nie wynika z tego, co już kupiono
„Wyszło nam PL d. Powinno wystarczyć”.
Być może. Ale tego nie rozstrzyga ani wynik obliczenia, ani przekonanie, że zastosowano porządne urządzenia.
PLr określa wymaganie wobec konkretnej funkcji bezpieczeństwa. PL opisuje poziom osiągnięty przez układ, który tę funkcję realizuje. Najpierw trzeba ustalić, jakiego zmniejszenia ryzyka potrzebujemy. Dopiero potem zaprojektować rozwiązanie i wykazać, że spełnia wymaganie.
Jeżeli przekaźnik jest już zamówiony, schemat gotowy, a wymagany poziom dopiero wybieramy, łatwo odwrócić tę kolejność. Parametry oceny zaczynają wtedy podejrzanie dobrze pasować do możliwości zakupionej aparatury.
Wymaganie dopasowane do gotowego wyniku pozwala uniknąć poprawiania projektu. Nie pozwala wykazać, że projekt jest właściwy.
S2 nie jest zarezerwowane dla wypadków śmiertelnych
W grafie służącym do wyznaczania PLr rozpatrujemy ciężkość możliwego urazu, częstotliwość lub czas narażenia oraz możliwość uniknięcia lub ograniczenia szkody. Odpowiadają im parametry S, F i P.
S2 obejmuje poważny, zwykle nieodwracalny uraz albo śmierć. Amputacja palca nie staje się więc S1 dlatego, że człowiek przeżyje. Nie trzeba rozpatrywać katastrofy obejmującej pół hali, żeby wymaganie wobec funkcji było wysokie.
Dla S2 podstawowy graf daje następujące wyniki:
| Ciężkość urazu | Narażenie | Możliwość uniknięcia lub ograniczenia szkody | Podstawowy wynik grafu |
|---|---|---|---|
| S2 | F1 — rzadsze i/lub krótkotrwałe | P1 — możliwe w określonych warunkach | PLr c |
| S2 | F1 — rzadsze i/lub krótkotrwałe | P2 — mało prawdopodobne | PLr d |
| S2 | F2 — częste lub długotrwałe | P1 — możliwe w określonych warunkach | PLr d |
| S2 | F2 — częste lub długotrwałe | P2 — mało prawdopodobne | PLr e |
Przy S2 nawet korzystne F1 i P1 prowadzą w tym grafie do PLr c. Jedna mniej korzystna ocena — F2 albo P2 — wystarcza do d. Obie jednocześnie prowadzą do e.
Nie są to poziomy dobierane według tego, jak imponująco wygląda maszyna. Niewielki mechanizm również może spowodować nieodwracalny uraz.
„Operator jest doświadczony”. Tylko nie ma gdzie się wycofać
Załóżmy, że przewidziana czynność obsługowa wymaga zajęcia miejsca między elementem przesuwnym a stałą konstrukcją. Rozpatrywane nieoczekiwane przemieszczenie może spowodować ciężkie zgniecenie. Funkcja bezpieczeństwa ma zapobiegać temu ruchowi podczas dostępu.
Przy ocenie możliwości uniknięcia szkody pojawia się argument: operator zna maszynę, został przeszkolony i wykonuje tę czynność od lat. Proponowana ocena — P1.
Tylko że w pozycji wymaganej do wykonania zadania nie ma przestrzennej możliwości wycofania się z toru ruchu.
Doświadczenie pracownika jest istotne. Nie zmienia geometrii stanowiska.
Wpisano wyszkolonego operatora. Brakujące miejsce na ucieczkę najwyraźniej miał zapewnić we własnym zakresie.
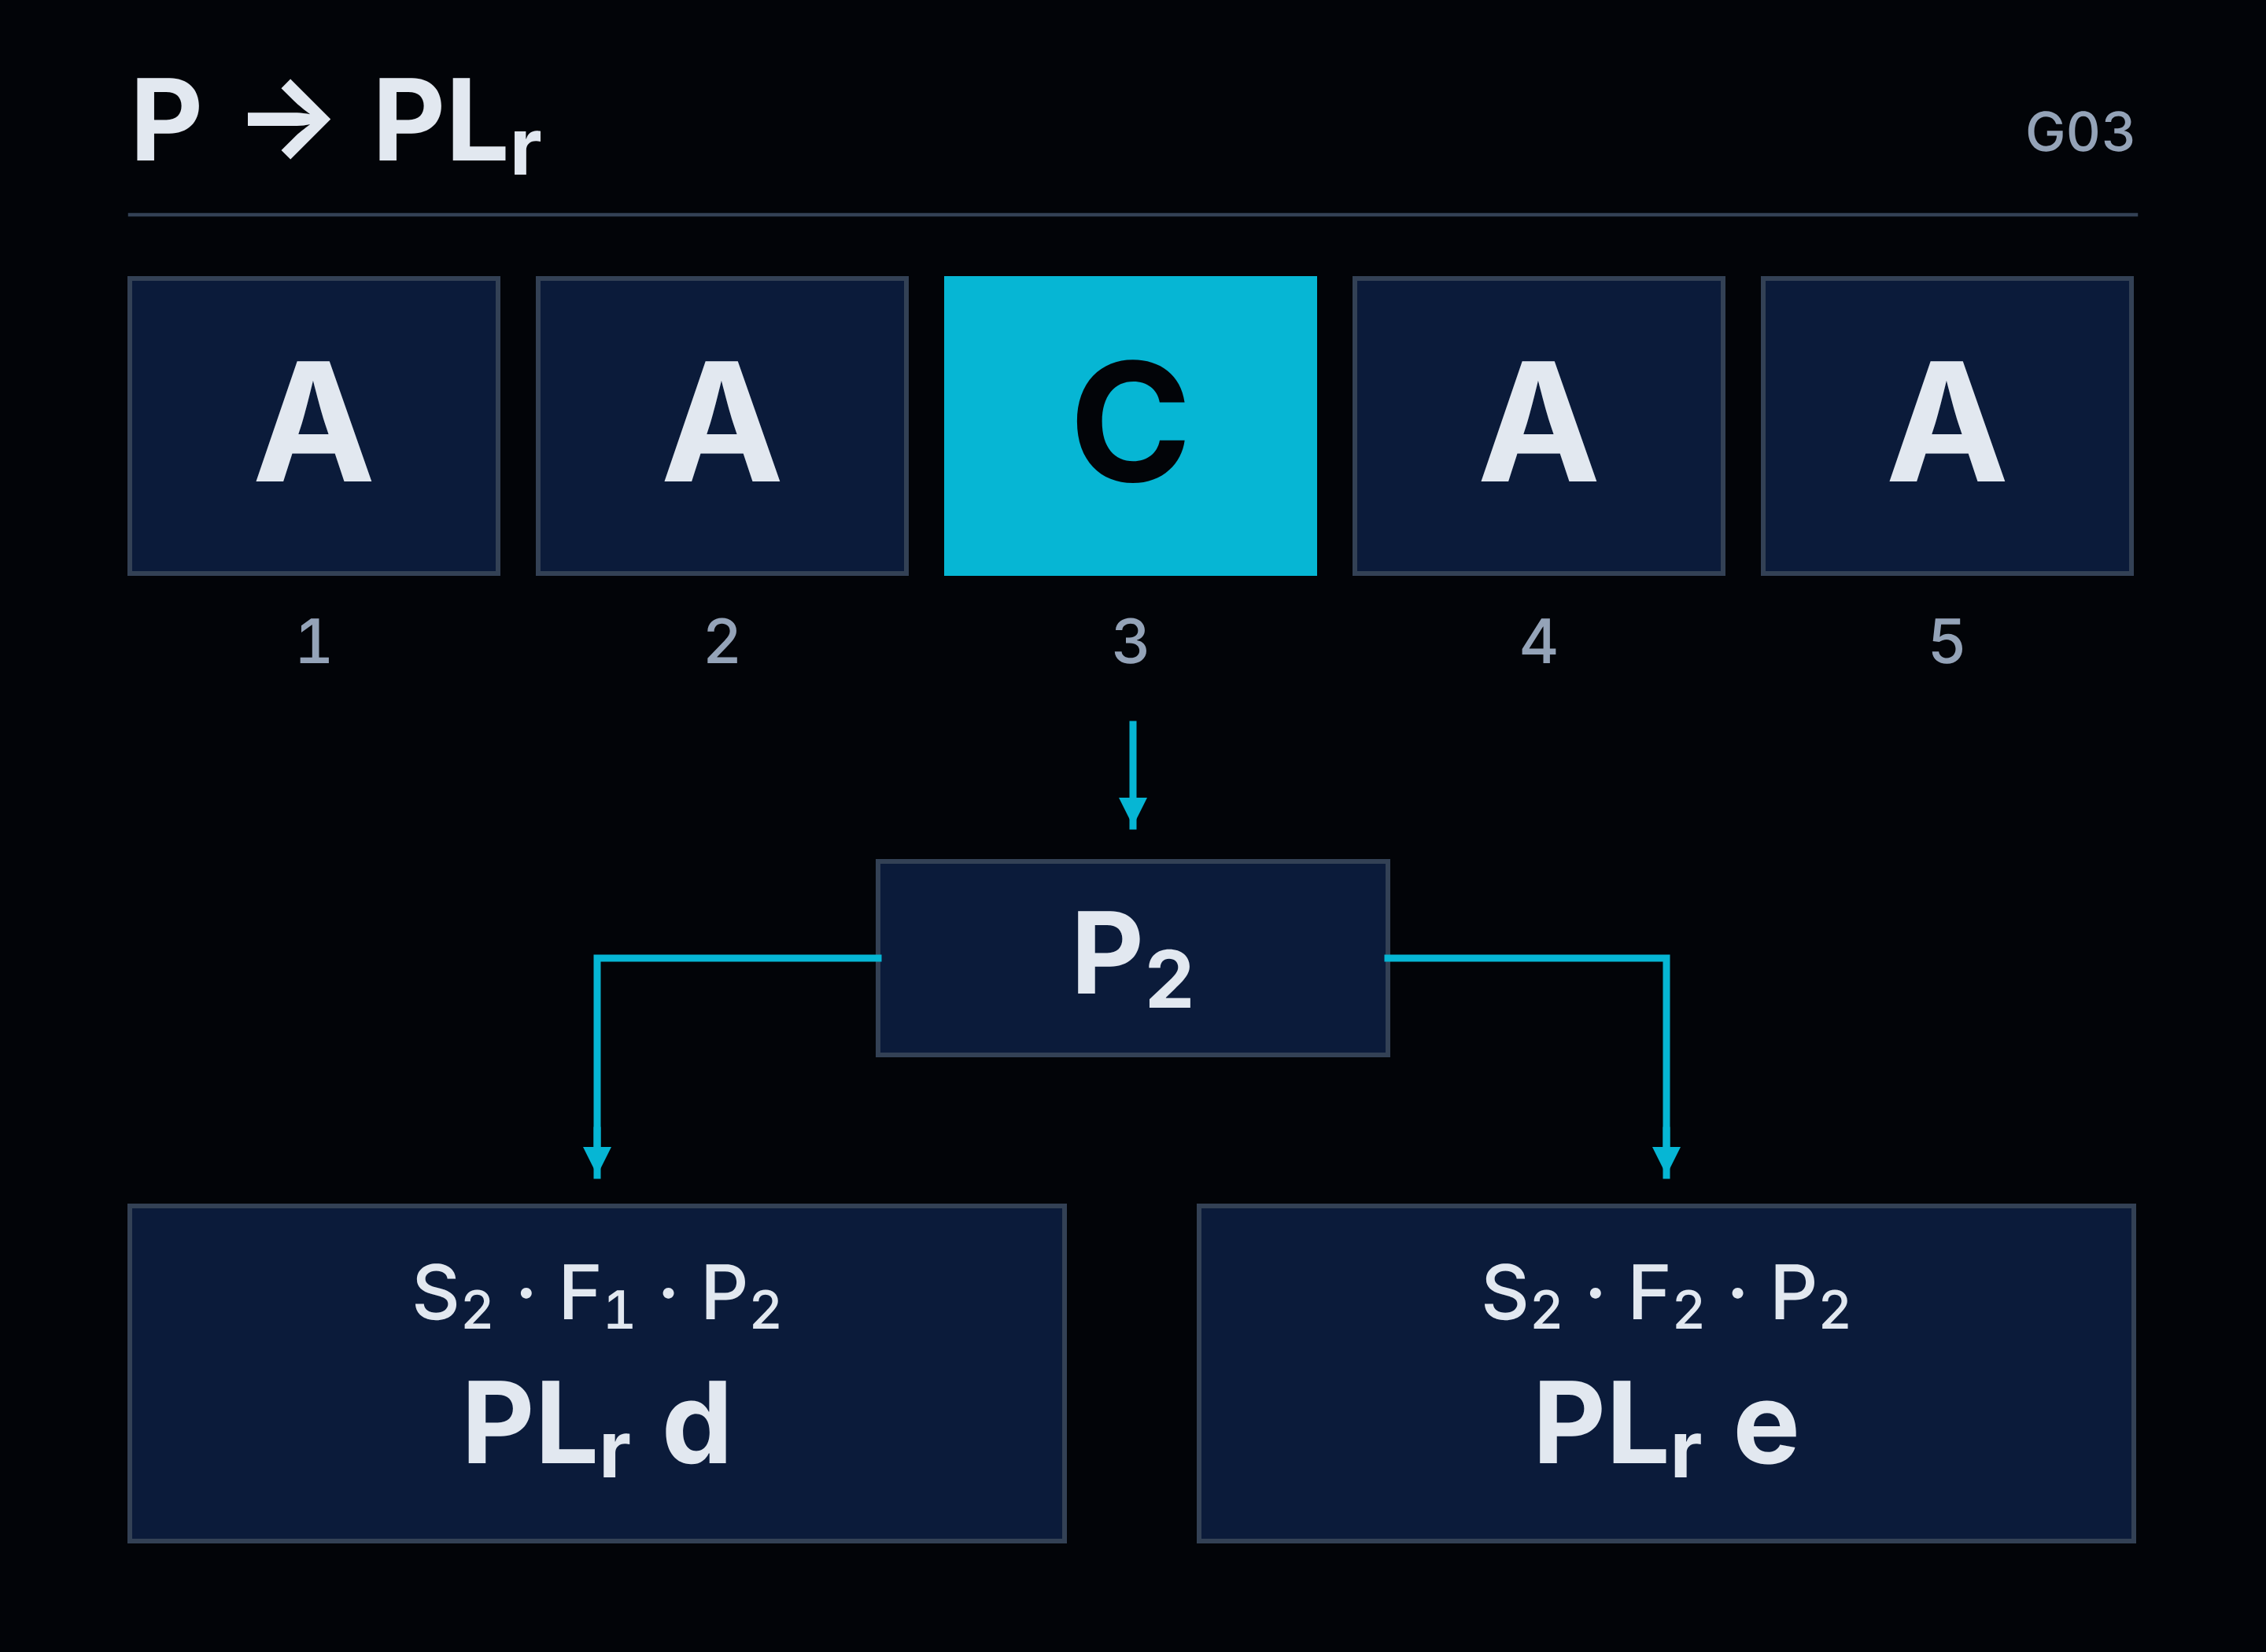
Jedna z metod wyznaczania P uwzględnia pięć czynników: przygotowanie osoby, szybkość rozwoju zdarzenia i dostępny czas, przestrzenną możliwość wycofania, rozpoznawalność zagrożenia oraz złożoność czynności. Ocenom przypisuje się litery A, B lub C, zgodnie z warunkami danego czynnika.
W tej metodzie jedno C wystarcza do przyjęcia P2. Nawet gdy wszystkie pozostałe oceny to A.
Brak przestrzennej możliwości ucieczki jest właśnie takim C. Podobnie może nim być brak czasu na skuteczne wycofanie. Nie uśredniamy tych ograniczeń z dobrymi ocenami pozostałych czynników. Cztery korzystne odpowiedzi nie tworzą przejścia przez stalową konstrukcję.
Przy rozpatrywanym S2 oznacza to PLr d dla F1 albo PLr e dla F2.
Nie wybieramy zresztą P1 automatycznie wtedy, gdy żadnego C nie ma. Trzeba ocenić pozostałe czynniki i rzeczywistą możliwość uniknięcia lub istotnego ograniczenia szkody. Tabela porządkuje ocenę. Nie zwalnia z rozumienia sytuacji, którą opisujemy.
Ograniczenia maszyny wpływają na wymaganie wobec sterowania
Możliwość wycofania sprawdzamy w warunkach przewidzianego użytkowania. Nie tylko przy pustym stanowisku, bez materiału i z wygodnym dostępem ze wszystkich stron.
Jeżeli przy najmniejszym wyrobie człowiek ma wolną przestrzeń, ale największy dopuszczony wyrób ją zajmuje, to właśnie ten wariant trzeba uwzględnić. Podobnie z położeniem palet, oprzyrządowaniem i zadaniami, które wymuszają zajęcie określonej pozycji.
Przeznaczenie, gabaryty wyrobu i miejsce wykonywania czynności nie są opisowym wstępem do „właściwych obliczeń”. Mogą rozstrzygać, jakie wymaganie te obliczenia mają spełnić.
Tak samo oceniamy F. Krótka czynność powtarzana co kilka minut nie staje się sporadyczna dlatego, że pojedynczy dostęp trwa tylko chwilę. Trzeba uwzględnić zarówno częstotliwość, jak i łączny czas narażenia.
W opisanym podejściu, bez innego uzasadnienia, częstotliwość większa niż raz na 15 minut prowadzi do F2. Wskazanie pozwalające przyjąć F1 łączy dwa warunki: częstotliwość nie większą niż raz na 15 minut oraz łączny czas narażenia nieprzekraczający jednej dwudziestej czasu pracy.
Nie jest też istotne, czy kolejne dostępy wykonuje ten sam pracownik, czy kilka osób.
Zmiana operatora nie zeruje częstotliwości narażenia przy maszynie.
Nie obniżaj wymagania skutecznością funkcji, którą dopiero oceniasz
„Ryzyko jest niewielkie, bo po otwarciu osłony napęd się zatrzymuje”.
Jeżeli właśnie ustalamy wymagany PLr funkcji zatrzymującej napęd po otwarciu osłony, takie uzasadnienie jest błędne. Odpowiedź zakłada już skuteczne działanie tego, wobec czego dopiero ustalamy wymaganie.
Przy wyznaczaniu PLr rozpatrujemy sytuację bez uwzględnienia zmniejszenia ryzyka zapewnianego przez samą ocenianą funkcję. Nie oznacza to pomijania wszystkich innych zabezpieczeń. Można uwzględnić odpowiednie środki techniczne niezależne od układu sterowania oraz dodatkowe funkcje bezpieczeństwa. Trzeba jednak rozdzielić ich działanie od działania funkcji, której wymagany poziom wyznaczamy.
Nie można najpierw zaliczyć funkcji skuteczności, a następnie z tej zaliczonej skuteczności wyprowadzić łagodniejszego wymagania wobec niej samej.
Niższy wynik może być uzasadniony. Zakup przekaźnika nie jest uzasadnieniem
Graf nie jest jedyną dopuszczoną metodą wyznaczania PLr. Ma charakter informacyjny. Właściwa norma typu C, dotycząca konkretnego rodzaju maszyn, może określać wymagany poziom inaczej niż ogólny graf.
Również w opisanym podejściu można obniżyć wynik o jeden poziom, jeżeli prawdopodobieństwo wystąpienia zdarzenia niebezpiecznego oceniono jako niskie. Ta decyzja wymaga uzasadnienia i udokumentowania. Nie wystarczy dopisać „mało prawdopodobne” po stwierdzeniu, że uzyskany PL jest za niski.
Trzeba umieć wskazać, jakie zdarzenie oceniono, co ogranicza możliwość jego wystąpienia i na jakiej podstawie przyjęto niskie prawdopodobieństwo. Samo „od lat nie było wypadku” nie odpowiada jeszcze na te pytania.
Ostatecznie porównujemy dwie niezależnie ustalone informacje: wymagany PLr oraz osiągnięty PL. Jeżeli rzeczywista zmiana konstrukcji lub sposobu użytkowania zmniejszy ryzyko, można ponownie ocenić wymaganie. Jeżeli zmieniono wyłącznie odpowiedź w formularzu, maszyna nie stała się od tego mniej niebezpieczna.
Graf nie służy do uzasadnienia przekaźnika, który został już zamówiony. Ma pomóc ustalić, czego potrzebuje człowiek, który będzie przy tej maszynie pracował.
4. Kiedy można liczyć uproszczoną metodą, a kiedy trzeba policzyć więcej?
„Wyszło d? To sprawdźmy metodę uproszczoną”.
Aparatura zostaje ta sama. Połączenia również. Nikt nie poprawia diagnostyki ani nie wymienia podsystemu. Zmienia się tylko sposób uzyskania wyniku, aż w odpowiednim polu pojawi się e.
Bardzo sprawna modernizacja. Nie trzeba nawet otwierać szafy.
Problem nie polega na stosowaniu uproszczeń. Norma je przewiduje i w odpowiednich warunkach pozwalają one prawidłowo ocenić układ bez budowania własnego modelu matematycznego od podstaw. Problem pojawia się wtedy, gdy metodę wybieramy dopiero po sprawdzeniu, która da wygodniejszy wynik.
O wyborze metody decydują oceniany układ i dostępne dane. Termin odbioru nie jest dodatkowym parametrem obliczeniowym.
Najpierw ustal, co właściwie oceniasz
Pod hasłem „obliczenia uproszczone” łatwo pomieszać dwie różne czynności.
Pierwsza to ocena podsystemu zbudowanego z elementów. Na przykład trzeba ustalić parametry własnego podsystemu wyjściowego, złożonego ze styczników i realizowanej dla nich diagnostyki. Znamy dane komponentów, ale wynik dla ich współpracy wymaga dopiero wyznaczenia.
Druga to ocena połączenia podsystemów, które mają już określone parametry bezpieczeństwa. Wtedy korzystamy z wykonanej wcześniej oceny, sprawdzamy warunki zastosowania i ustalamy wynik dla połączenia.
Nie trzeba rozbierać ocenionego przekaźnika na elementy wewnętrzne tylko dlatego, że używamy go we własnej maszynie. Nie można jednak potraktować samodzielnie złożonej części obwodu jak gotowego podsystemu PL e, bo są w niej dwa styczniki i ktoś narysował ramkę.
Ramka na schemacie pomaga uporządkować model. Parametrów bezpieczeństwa nie nadaje.
Praktyczny podział wygląda tak:
| Co oceniamy i jakie mamy dane? | Właściwy kierunek |
|---|---|
| Szeregowe połączenie wcześniej ocenionych podsystemów; znamy wszystkie PFH. | Sumujemy PFH i uwzględniamy również ograniczenie najniższym PL podsystemu. |
| Takie połączenie podsystemów; znamy ich PL, ale nie wszystkie PFH. | Możemy skorzystać z przewidzianej dla tej sytuacji metody tabelarycznej. |
| Własny podsystem odpowiadający architekturze przewidzianej w metodzie uproszczonej. | Wyznaczamy kategorię, MTTFD kanałów i DCavg, zapewniamy wymagane środki przeciw CCF oraz spełnienie pozostałych założeń. |
| Własny podsystem, którego architektura nie odpowiada architekturom tej metody. | Potrzebujemy uzasadnionego modelu i szczegółowego obliczenia, które pozwoli wykazać osiągnięcie wymaganego poziomu. |
W jednej funkcji można łączyć obie drogi pracy: wykorzystać gotowe dane ocenionych podsystemów oraz samodzielnie ocenić tę część, którą zaprojektował integrator. Nie trzeba wybierać między „wszystko przepisujemy z katalogów” a „wszystko liczymy od pojedynczego tranzystora”.
Z tabeli wychodzi e. Z posiadanych danych — d
Wróćmy do trzech podsystemów z pierwszej części:
PFH=(3+4+5)×10−8=1,2×10⁻⁷ h−1.
Każdy podsystem oceniono na PL e. Suma PFH mieści się jednak w zakresie d.
W normie jest również metoda dla połączenia podsystemów, gdy nie znamy wszystkich wartości PFH. Ustala się w niej najniższy PL oraz liczbę podsystemów o tym poziomie. Dla najniższego poziomu e i nie więcej niż trzech takich podsystemów tabela wskazuje e.
Mamy więc konkretną rozbieżność: z samych liter można otrzymać e, choć suma znanych wartości z naszego przykładu daje d.
Nie należy tego ukrywać pod zapewnieniem, że każda metoda uproszczona zawsze daje bardziej zachowawczy wynik. W tym porównaniu tak nie jest. Trzeba natomiast przeczytać warunek, dla którego przewidziano daną metodę.
Jeżeli znamy PFH wszystkich podsystemów, stosujemy ich sumowanie. Tabela dla nieznanych PFH nie jest drugim podejściem do egzaminu po nieudanym dodawaniu.
Dane producenta nie stają się nieznane dlatego, że przestały pasować do oczekiwanego wyniku.
Skorzystanie z tabeli w jej właściwym zakresie nie jest błędem. Błędem byłoby świadome odrzucenie dostępnych wartości tylko po to, żeby zastąpić niewygodne d korzystniejszym e. Układ nie uzyskał od tego mniejszej częstości niebezpiecznych uszkodzeń. Autor dokumentacji po prostu przestał ją uwzględniać z dokładnością, na którą pozwalały dane.
Metoda uproszczona oszczędza liczenia. Nie sprawdzania założeń
Przy ocenie własnego podsystemu uproszczenie działa inaczej. Wykorzystujemy wyniki modeli przygotowanych dla określonych architektur, zamiast od początku opracowywać wszystkie zależności matematyczne.
Wykres łączący kategorię, MTTFD i DCavg nie jest rysunkiem poglądowym, z którego wybiera się słupek najbardziej podobny do własnych oczekiwań. Przedstawia wyniki modeli matematycznych dla określonych struktur i warunków.
Trzeba więc najpierw ustalić, czy nasz podsystem rzeczywiście im odpowiada. Jak zachowa się przy defekcie? Które uszkodzenia zostaną wykryte? Jakie są parametry kanałów? Czy zapewniono wymagane środki przeciw uszkodzeniom ze wspólnej przyczyny?
Najwygodniej wybrać kategorię i diagnostykę tak, żeby słupek dosięgnął e. Niestety, później wypadałoby jeszcze zbudować układ odpowiadający tym zaznaczeniom.
Metoda opiera się również na założeniach dotyczących czasu użytkowania i częstości uszkodzeń w tym okresie. Nie daje automatycznie dwudziestoletniej trwałości każdemu elementowi, który wpiszemy do obliczenia. Zużywające się komponenty mogą wymagać wcześniejszej wymiany. Do tego wrócimy przy liczbie cykli.
Podobnie dokładniejszy odczyt liczbowy zamiast odczytu z wykresu nie zmienia rodzaju zastosowanego modelu. Możemy uzyskać dokładniejszą wartość PFH, ale nadal musimy spełniać warunki metody, z której ją otrzymaliśmy.
Wynik zapisany z większą liczbą cyfr nie opisuje dokładniej maszyny, której model pomija istotną zależność. Dokładniej opisuje pominięcie.
Kiedy potrzebne jest szczegółowe obliczenie?
Granica nie przebiega między małą a dużą szafą. Więcej urządzeń nie oznacza automatycznie, że trzeba budować własny model. Mniejsza liczba elementów nie gwarantuje, że wolno zastosować najprostszy wariant.
Liczy się możliwość prawidłowego odwzorowania podsystemu w architekturze, dla której przygotowano metodę uproszczoną.
Schemat elektryczny nie musi wyglądać identycznie jak schemat blokowy w normie. To różne sposoby przedstawienia układu. Trzeba jednak wykazać równoważność istotnych zależności: sposobu realizacji podfunkcji, redundancji, diagnostyki i zachowania przy defektach.
Jeżeli takiej równoważności nie ma, potrzebne jest szczegółowe obliczenie oparte na odpowiednim modelu, na przykład modelowaniu Markowa lub analizie drzewa niezdatności. Model musi uwzględnić właściwości rozwiązania, które nie mieszczą się w przyjętym uproszczeniu.
Schemat można przerysować tak, żeby wyglądał znajomo. Wspólnego punktu uszkodzenia nie usuwa się jednak przez rozdzielenie dwóch kresek na ekranie.
Szczegółowe obliczenie również nie daje prawa do pomijania wymagań jakościowych. Jeżeli deklarujemy określoną kategorię, trzeba spełnić jej wymagania. Jeżeli funkcja ma reagować w określony sposób, trzeba zapewnić tę reakcję. Bardziej zaawansowana matematyka nie zastępuje brakującej diagnostyki ani nie usprawiedliwia błędnej logiki.
Nie chodzi więc o to, żeby każdemu projektantowi zlecić modelowanie Markowa. Chodzi o to, żeby rozpoznawał moment, w którym gotowy model przestaje odpowiadać jego układowi. Wtedy trzeba albo zmienić rozwiązanie na możliwe do prawidłowej oceny uproszczonej, albo wykonać odpowiednią analizę szczegółową.
„Nie mamy MTTFD” nie jest jeszcze wyborem metody
Norma przewiduje także ograniczoną procedurę alternatywną dla podsystemów zawierających określone technologie mechaniczne i płynowe, w tym elektrohydrauliczne i elektropneumatyczne, gdy dane niezawodnościowe nie są dostępne i nie można zastosować wskazanej metody dobrej praktyki inżynierskiej.
To konkretna ścieżka z własnymi warunkami dotyczącymi między innymi architektury, diagnostyki, komponentów i czasu użytkowania. Nie powszechna zgoda na ocenianie dowolnego układu bez MTTFD.
„Nie znaleźliśmy danych” opisuje stan naszych poszukiwań. Nie dowodzi, że spełniliśmy warunki wyjątku.
Przed zatwierdzeniem wyniku trzeba zatem umieć odpowiedzieć, co oceniono, z jakich danych skorzystano, dlaczego wybrana metoda ma zastosowanie i gdzie wykazano spełnienie jej założeń.
To znacznie ważniejsze niż długość raportu. Kilka przejrzystych obliczeń dla poprawnie określonego układu ma większą wartość niż kilkadziesiąt stron wydruku, którego autor nie potrafi powiązać ze schematem.
Jeżeli po zmianie metody wynik wzrósł z d do e, a w maszynie nie zmieniono niczego, pierwsze pytanie powinno brzmieć: co teraz liczymy inaczej i dlaczego wolno nam to zrobić? Nie: gdzie podpisać odbiór.
5. DC 99% i zaliczone CCF. Co rzeczywiście wykonano?
W obliczeniach wpisano wysokie pokrycie diagnostyczne. Środki przeciw uszkodzeniom ze wspólnej przyczyny również zaliczone. Wynik wygląda dobrze.
Teraz trzeba znaleźć te zabezpieczenia w maszynie.
Wartość wybrana z listy rozwijanej ma jedną przewagę nad rzeczywistą diagnostyką: zawsze daje się ustawić na 99%.
Samo obliczenie nie rozstrzyga, czy układ rzeczywiście wykrywa przyjęte uszkodzenia. Przetwarza dane, które mu dostarczono. Jeżeli diagnostykę oceniono na podstawie życzeń, wynik może być matematycznie poprawny i technicznie bezwartościowy.
Przewód zwrotny jest. Co właściwie wraca?
Wróćmy do dwóch styczników K₁ i K₂. W projekcie przewidziano sprawdzanie ich stanu, a do obliczeń przyjęto DC = 99%.
Załóżmy, że styki główne K₁ pozostają zamknięte mimo polecenia wyłączenia. K₂ nadal może przerwać tor zasilania. Diagnostyka ma jednak rozpoznać nieprawidłowy stan K₁, a układ odpowiednio na niego zareagować.
Co zatem sprawdza sygnał zwrotny?
Jeżeli potwierdza tylko, że program wyłączył polecenie załączenia cewki, nie informuje o rzeczywistym otwarciu styków głównych. Wiemy, czego sterownik zażądał. Nie wiemy jeszcze, czy stycznik to wykonał.
Sterownik wydał polecenie i sprawdził własne polecenie. Stycznik nie musiał uczestniczyć w tej kontroli.
Również podłączenie dowolnego styku pomocniczego nie zamyka sprawy. Potrzebna jest właściwa, potwierdzona zależność jego stanu od elementów, których uszkodzenie chcemy wykryć. Do tego poprawne połączenie, ocena możliwych defektów toru zwrotnego i logika, która wykorzystuje informację we właściwym momencie.
Norma przewiduje wysokie pokrycie diagnostyczne dla określonych sposobów bezpośredniego monitorowania urządzeń elektromechanicznych. Nie przyznaje go za samą obecność zacisku opisanego jako „feedback”.
Najpierw trzeba wykazać, co wykrywa zastosowane rozwiązanie. Dopiero potem wolno wpisać odpowiadającą mu wartość.
DC nie jest procentem udanych prób zatrzymania
DC odnosi się do stosunku częstości wykrywanych niebezpiecznych uszkodzeń do częstości wszystkich niebezpiecznych uszkodzeń rozpatrywanego elementu. Nie oznacza procentu udanych zatrzymań ani liczby rodzajów usterek odhaczonych na liście.
Sto poprawnych zatrzymań sprawnego układu nie potwierdza, że wykrywa on 99% niebezpiecznych uszkodzeń. W takich próbach mogło nie wystąpić żadne z uszkodzeń, których wykrywanie zaliczono w obliczeniu.
Sprawdzono, że sprawny stycznik się otwiera. Do raportu trafił wniosek, że układ rozpozna stycznik, który się nie otworzył. Między tymi zdaniami brakuje sprawdzenia.
Nie oznacza to obowiązku uszkadzania stu aparatów, żeby policzyć procent. Pokrycie diagnostyczne można uzasadnić analizą uszkodzeń albo właściwym zastosowaniem oszacowań przewidzianych w normie. Trzeba jednak wykazać, że opisany środek odpowiada rzeczywistemu wykonaniu.
DC = 99% dla monitorowanego stycznika nie oznacza też automatycznie DCavg = 99% dla całego podsystemu. Pozostałe elementy mają własne uszkodzenia i własną diagnostykę. Przy wyznaczaniu średniego pokrycia uwzględnia się ich udział w częstości niebezpiecznych uszkodzeń. Element bez wykrywania uszkodzeń nie znika z rachunku tylko dlatego, że psuje średnią.
Bardzo dobra kontrola jednego elementu nie rozciąga się na pozostałe przez sąsiedztwo w szafie.
Wykryto uszkodzenie. Produkcja może pracować dalej?
Samo rozpoznanie nieprawidłowości również trzeba powiązać z reakcją.
W naszym wariancie uszkodzony K₁ pozostaje zamknięty. Układ rozpoznaje niezgodność i blokuje ponowne uruchomienie, ponieważ dalsza praca nie odpowiada przyjętemu sposobowi ochrony.
Przy uruchomieniu pojawia się jednak problem: komunikat zatrzymuje produkcję. Ktoś zmienia warunek, żeby po potwierdzeniu alarmu można było kontynuować pracę. W obliczeniach diagnostyka nadal ma tę samą wartość.
Wykrywanie zostawiono. Usunięto tylko jego niewygodną konsekwencję.
Nie każda reakcja na defekt musi wyglądać identycznie. Musi natomiast odpowiadać wymaganiom funkcji i przyjętej architektury. Jeżeli w uzasadnieniu uwzględniono wykrycie uszkodzenia oraz zablokowanie niebezpiecznej kontynuacji, samo pokazanie komunikatu na panelu nie jest równoważnym rozwiązaniem.
Trzeba sprawdzić cały ciąg: uszkodzenie, jego wykrycie, termin wykrycia i reakcję maszyny. Nie tylko to, czy zmienia się stan wejścia w sterowniku.
Dwa kanały mogą mieć jeden wspólny powód uszkodzenia
Redundancja pomaga wtedy, gdy uszkodzenie jednej drogi nie odbiera skuteczności drugiej. Nie wystarczy więc narysować dwóch kanałów i dalej traktować je jako niezależne, bez analizy warunków ich pracy.
Rozpatrzmy przewidywane przepięcie zasilania, które może uszkodzić elementy obu kanałów. Albo wzrost temperatury po awarii chłodzenia, oddziałujący na obie drogi jednocześnie. To właśnie rodzaj problemu, który trzeba uwzględnić przy ocenie CCF — uszkodzeń ze wspólnej przyczyny.
Przepięcie nie zatrzymuje się po uszkodzeniu pierwszego kanału, żeby uszanować redundancję na schemacie.
Wspólne zasilanie czy wspólna obudowa nie oznaczają automatycznie, że rozwiązanie jest niedopuszczalne. Trzeba jednak wykazać odpowiednią odporność i zastosowane środki ochronne. Nie zakładać, że każda nieprawidłowość uprzejmie ograniczy się do jednego toru.
Dlatego środki przeciw CCF oceniamy dla rzeczywistego podsystemu i jego zastosowania. Ochrona wejść, logiki i wyjść może wymagać różnych rozwiązań. Jedna tabela skopiowana między projektami nie potwierdza, że te same założenia pasują do każdego z nich.
Brakuje pięciu punktów. Szkolenie przecież było
W metodzie punktowej opisanej w normie wymagane jest uzyskanie co najmniej 65 punktów za zastosowane środki przeciw CCF. To nie jest procent wykrywanych uszkodzeń ani ocena jakości całej maszyny.
Załóżmy, że z uzasadnionych pozycji wychodzi 60 punktów. Brakuje pięciu. W tabeli jest pozycja dotycząca szkolenia, a w dokumentacji znajduje się lista obecności ze szkolenia operatorów.
Można zaznaczyć. Arkusz przyjmie.
Tyle że oceniany środek dotyczy przeszkolenia projektantów w zakresie przyczyn i skutków uszkodzeń ze wspólnej przyczyny, z odpowiednim udokumentowaniem. Szkolenie operatorów z obsługi maszyny odpowiada na inne pytanie.
Pracowników nauczono obsługi. W obliczeniach zaliczono, że projektant zna przyczyny wspólnych uszkodzeń. Pięć punktów znalazło się dzięki zmianie adresata szkolenia.
Podobnie działa dopisywanie punktów za środek wdrożony tylko częściowo. W tej metodzie częściowe spełnienie nie daje części punktów. Daje zero za daną pozycję.
Nie chodzi o skrupulatność dla samej tabeli. Punktacja zastępuje bardziej szczegółowe oszacowanie tylko przy zachowaniu jej zasad. Jeżeli zaczynamy przyznawać punkty za rozwiązania podobne, planowane albo „zwykle stosowane”, przestajemy korzystać z tej metody, choć formularz nadal wygląda tak samo.
Parametr musi prowadzić do konkretnego rozwiązania
Przy przyjętym DC powinno dać się wskazać monitorowany element, sposób wykrywania jego niebezpiecznych uszkodzeń i wymaganą reakcję. Przy zaliczonych środkach przeciw CCF — rzeczywiste wykonanie, warunki zastosowania oraz podstawę przyznania punktów.
Dla wcześniej ocenionego podsystemu korzystamy z odpowiednich danych i warunków jego integracji. Dla własnej części układu trzeba wykonać własną ocenę. Nie przepisujemy wewnętrznego pokrycia diagnostycznego przekaźnika na styczniki, czujniki i połączenia, których ten parametr nie opisuje.
Po zmianie programu, aparatury lub połączeń sprawdzamy również, czy wcześniejsze uzasadnienie nadal odpowiada maszynie. Usunięcie kontroli albo osłabienie reakcji na defekt nie pozostaje bez znaczenia tylko dlatego, że pliku obliczeniowego nikt nie otworzył.
DC i CCF mają opisywać zabezpieczenia, które wykonano. Nie te, których brakowało do uzyskania odpowiedniej litery.
6. Tysiąc cykli na zmianę. Przekaźnik bezpieczeństwa też wykonuje pracę
Półautomatyczne stanowisko montażowe. Operator otwiera osłonę, wymienia detal, zamyka osłonę i uruchamia kolejny cykl. W rozpatrywanym rozwiązaniu każde otwarcie powoduje wyłączenie wyjść przekaźnikowych i styczników, a przywrócenie gotowości — ich ponowne załączenie.
Tysiąc razy na zmianę.
Do oceny trwałości ktoś przyjmuje jednak tylko sporadyczne użycia zatrzymania awaryjnego. Bo te same styczniki występują również w funkcji E-STOP, a grzybka przecież prawie nikt nie naciska.
W obliczeniach aparatura czeka na sytuację awaryjną. W szafie od rana obsługuje każdą kolejną sztukę.
Można prawidłowo przepisać dane producenta, poprawnie zastosować wzór i otrzymać zupełnie nieprzydatny wynik. Wystarczy policzyć element dla innej liczby operacji niż ta, którą rzeczywiście wykonuje.
Funkcja bezpieczeństwa nie musi czekać na awarię
Ochrona może uczestniczyć w normalnej obsłudze maszyny przez całą zmianę. Nie oznacza to, że co pół minuty dochodzi do sytuacji awaryjnej. Oznacza, że sposób pracy wymaga regularnego wykonania określonego zadania ochronnego.
Na stanowisku z osłoną otwieraną przy każdym detalu takim zadaniem jest zapobieganie niebezpiecznemu ruchowi podczas dostępu. Przy ręcznym załadunku przez pole kurtyny — zatrzymanie ruchu albo utrzymanie jego zablokowania po naruszeniu pola. Przy odpowiednio zastosowanym sterowaniu oburęcznym — umożliwienie określonego niebezpiecznego ruchu tylko przy spełnieniu wymaganych warunków sterowania.
W każdej z tych realizacji wyjścia przekaźnikowe mogą pracować w każdym cyklu roboczym. Mogą — nie muszą. Trzeba sprawdzić konkretny układ. Tysiąc naruszeń pola kurtyny nie oznacza automatycznie tysiąca przełączeń każdego aparatu w szafie.
Tak samo wywołanie bloku programu w każdym skanie sterownika nie jest mechanicznym cyklem przekaźnika.
Napis „safety” opisuje przeznaczenie aparatu. Nie zwalnia jego styków z fizyki.
Jedna maszyna, trzy różne rzeczy do policzenia
Przy projektowaniu potrzebujemy rozróżnić narażenie człowieka, zapotrzebowanie na funkcję bezpieczeństwa i operacje konkretnego komponentu.
Przy narażeniu interesuje nas, jak często i jak długo człowiek znajduje się w rozpatrywanej sytuacji względem zagrożenia. Przy zapotrzebowaniu na funkcję — kiedy potrzebne jest wykonanie jej zadania. Przy trwałości stycznika — ile cykli wykonuje ten właśnie stycznik.
Te liczby mogą być ze sobą powiązane. Nie są jednak z definicji identyczne.
Załóżmy, że K₁ uczestniczy w zatrzymaniu awaryjnym, ochronie dostępu przez osłonę i zwykłym zatrzymywaniu procesu. Do jego liczby operacji wchodzą rzeczywiste przełączenia wynikające ze wszystkich tych zastosowań. Nie tylko z tej funkcji, dla której akurat otworzyliśmy arkusz.
Z drugiej strony nie liczymy tego samego fizycznego cyklu trzy razy, ponieważ przypisano go do trzech funkcji. Liczymy pracę elementu, nie liczbę miejsc, w których występuje jego oznaczenie.
Rozdzielenie funkcji w dokumentacji jest potrzebne. Nie dzieli zużycia wspólnego aparatu na kilka niezależnych limitów.
Stycznik nie dostaje nowego kompletu styków po przejściu do następnego rozdziału raportu.
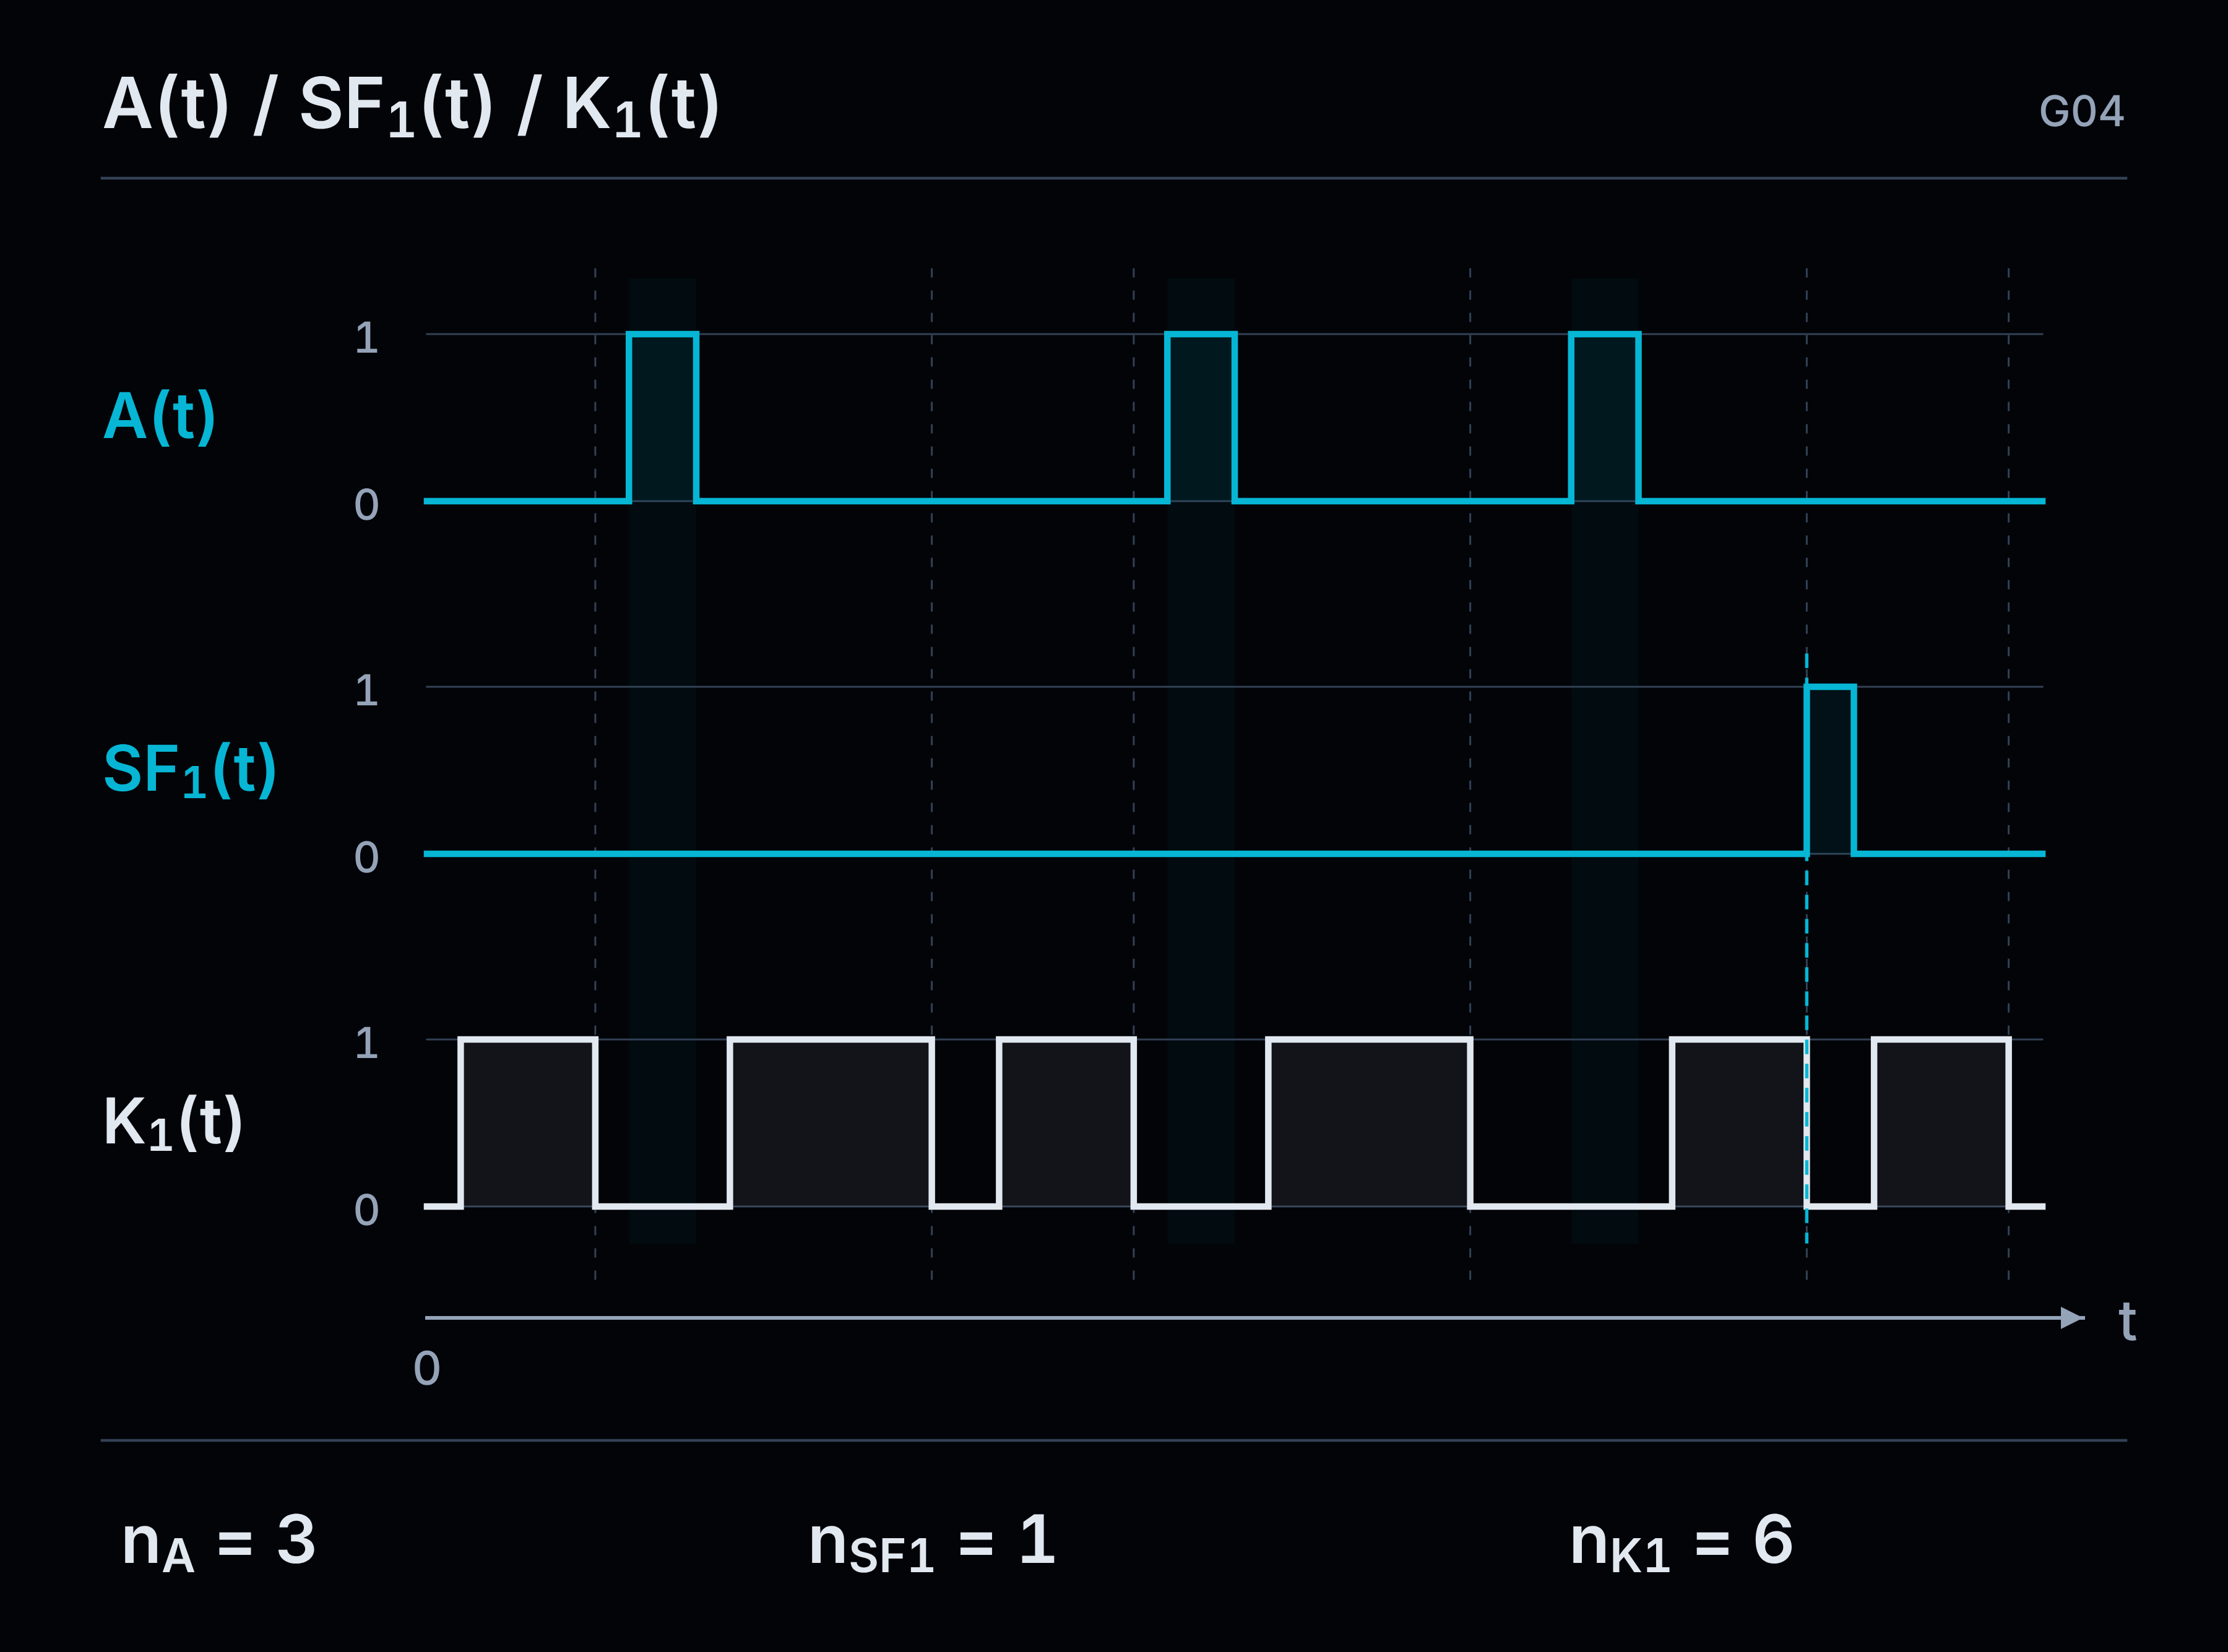
Pół miliona cykli rocznie. Bez nadzwyczajnego tempa produkcji
Przyjmijmy dla naszego przykładu 1000 pełnych cykli elementu na zmianę, dwie zmiany dziennie i 250 dni pracy w roku.
Roczna liczba operacji wynosi:
nop=1000×2×250=500 000 cykli/rok.
Tysiąc cykli w ciągu ośmiogodzinnej zmiany daje średnio jeden cykl co 28,8 sekundy. Nie potrzebujemy linii produkującej setki sztuk na minutę, żeby aparatura wykonywała setki tysięcy operacji rocznie.
W tym przykładzie jeden pełny cykl obejmuje załączenie i wyłączenie elementu. W rzeczywistym doborze sposób liczenia musi odpowiadać definicji cyklu, do której odnoszą się wykorzystane dane producenta. Nie wolno wziąć liczby załączeń z jednego zestawienia, liczby zmian stanu z drugiego i uznać ich za tę samą wielkość.
Trzeba również uwzględnić dodatkowe operacje podczas przewidzianych testów, regulacji czy innych czynności — jeżeli rzeczywiście powodują przełączanie tego elementu.
Roczny plan produkcji potrafi być rozpisany do pojedynczej sztuki. Liczba przełączeń w obliczeniach bezpieczeństwa nie powinna pochodzić z luźniejszej rozmowy.
B10D nie jest gwarancją pracy do milionowego cyklu
Dla zużywających się elementów elektromechanicznych, mechanicznych i pneumatycznych możemy korzystać z parametru B10D. Opisuje on średnią liczbę cykli do niebezpiecznego uszkodzenia 10% komponentów.
Nie oznacza, że każdy egzemplarz bezpiecznie przepracuje tę liczbę operacji. Nie jest też dowolną „trwałością” odczytaną z katalogu.
Dane muszą odpowiadać zastosowaniu i warunkom pracy. W przypadku styków znaczenie ma między innymi obciążenie, dla którego określono daną wartość. Trwałość mechaniczna, trwałość elektryczna i B10D nie stają się zamienne dlatego, że wszystkie podano w cyklach.
Największa liczba w katalogu daje najładniejszy wynik. Warto jeszcze sprawdzić, czy dotyczy warunków panujących w naszej maszynie.
Do dalszego rachunku przyjmijmy modelowo B10D = 1 000 000 cykli dla pojedynczego elementu elektromechanicznego, który spełnia warunki zastosowania tej metody. To założenie przykładu, nie parametr konkretnego produktu.
MTTFD: dwadzieścia lat. Wymiana: najpóźniej po dwóch
Z B10D i rocznej liczby operacji wyznaczamy MTTFD komponentu:
MTTFD = B10D / (0,1 × nop).
Dla naszych danych:
MTTFD = 1 000 000 / (0,1 × 500 000) = 20 lat.
Można odetchnąć. Maszyna ma być użytkowana dziesięć lat, więc dwadzieścia wygląda jak solidny zapas.
Tyle że MTTFD nie jest dopuszczalnym czasem użytkowania tego egzemplarza.
W tej samej metodzie wyznaczamy T10D, do którego ograniczamy użytkowanie komponentu:
T10D = B10D / nop = 1 000 000 / 500 000 = 2 lata.
Oba wyniki są poprawne. MTTFD służy opisaniu niezawodności komponentu w przyjętym modelu. T10D określa ograniczenie jego czasu użytkowania wynikające z B10D i intensywności pracy.
Kto potraktował dwadzieścia lat jako termin wymiany, właśnie dziesięciokrotnie wydłużył eksploatację. Wyłącznie przez pomylenie nazw dwóch parametrów.
Jeżeli przewidziany czas użytkowania układu jest dłuższy, element trzeba wymienić najpóźniej przed upływem T10D lub w chwili jego osiągnięcia. To nie prognoza, że dokładnie tego dnia aparat przestanie działać. To granica stosowania przyjętego uzasadnienia jego niezawodności.
Z tych dwóch rachunków nie otrzymaliśmy jeszcze PL e ani żadnego innego PL całej funkcji. Otrzymaliśmy parametr niezawodności pojedynczego elementu i ograniczenie jego użytkowania. Obie informacje muszą trafić do właściwej oceny podsystemu.
Sama obietnica wymiany co dwa lata nie poprawia automatycznie MTTFD z 20 do 100 lat. Nie naprawia też brakującej diagnostyki. Pozwala dotrzymać ograniczenia, na którym opiera się wykorzystana metoda.
Gotowy przekaźnik bezpieczeństwa nie jest pojedynczym stykiem
Powyższy rachunek dotyczył komponentu ocenianego metodą B10D. Przy gotowym, wcześniej ocenionym module bezpieczeństwa korzystamy z parametrów i warunków, które dotyczą tego modułu oraz jego zastosowania.
Jeżeli podano PL i PFH, trzeba sprawdzić, dla jakich konfiguracji, obciążeń, częstości działania i czasu użytkowania te dane obowiązują. Jeżeli określono limit cykli, nie wolno go pominąć tylko dlatego, że obok widnieje PL e.
Nie wyciągamy dowolnej liczby opisanej jako trwałość przekaźnika, nie nazywamy jej samodzielnie B10D i nie ogłaszamy na tej podstawie nowego wyniku dla całego modułu.
Z karty produktu trzeba zabrać do projektu nie tylko korzystną literę, ale również warunki zapisane pod nią.
Jeżeli z rzeczywistej intensywności pracy wynika wymiana określonego elementu co dwa lata, a maszyna ma pracować dziesięć, pojawia się konkretne zadanie eksploatacyjne. Trzeba przewidzieć kolejne wymiany i przekazać użytkownikowi informacje potrzebne do ich wykonania. Wynik pozostawiony wyłącznie w pliku projektanta nie organizuje przeglądów w zakładzie.
Maszyna może przez lata nie potrzebować zatrzymania awaryjnego. Stycznik, który ma je wykonać, może w tym czasie przełączyć miliony razy. Napis „E-STOP” na schemacie nie odejmuje ani jednego cyklu.
7. Maszyna na dziesięć lat. Pierwszy przekaźnik na dwa
W dokumentacji projektowej przewidziano okresową wymianę elementu. W instrukcji pozostało ogólne zalecenie: „regularnie kontrolować układ bezpieczeństwa”.
Po dwóch latach podczas przeglądu przekaźnik działa. Maszyna zatrzymuje się po otwarciu osłony. Nie ma zgłoszenia usterki, więc nie ma zamówienia części.
Projektant przewidział wymianę przed uszkodzeniem. Zakład wymienia po uszkodzeniu. Osiągnięty PL wpisano tak, jakby obie strony uzgodniły tę samą metodę.
Nie uzgodniły. Jeżeli okresowa wymiana była warunkiem przyjętym przy ocenie funkcji, nie można zostawić jej wyłącznie w obliczeniach. Użytkownik musi wiedzieć, który element wymienić, kiedy i co po wymianie sprawdzić.
Samo „kontrolować regularnie” nie przekazuje żadnej z tych informacji. Pozwala za to przez następne lata wpisywać w protokołach, że kontrolę wykonano.
Pięć egzemplarzy. Cztery wymiany. Jedna maszyna
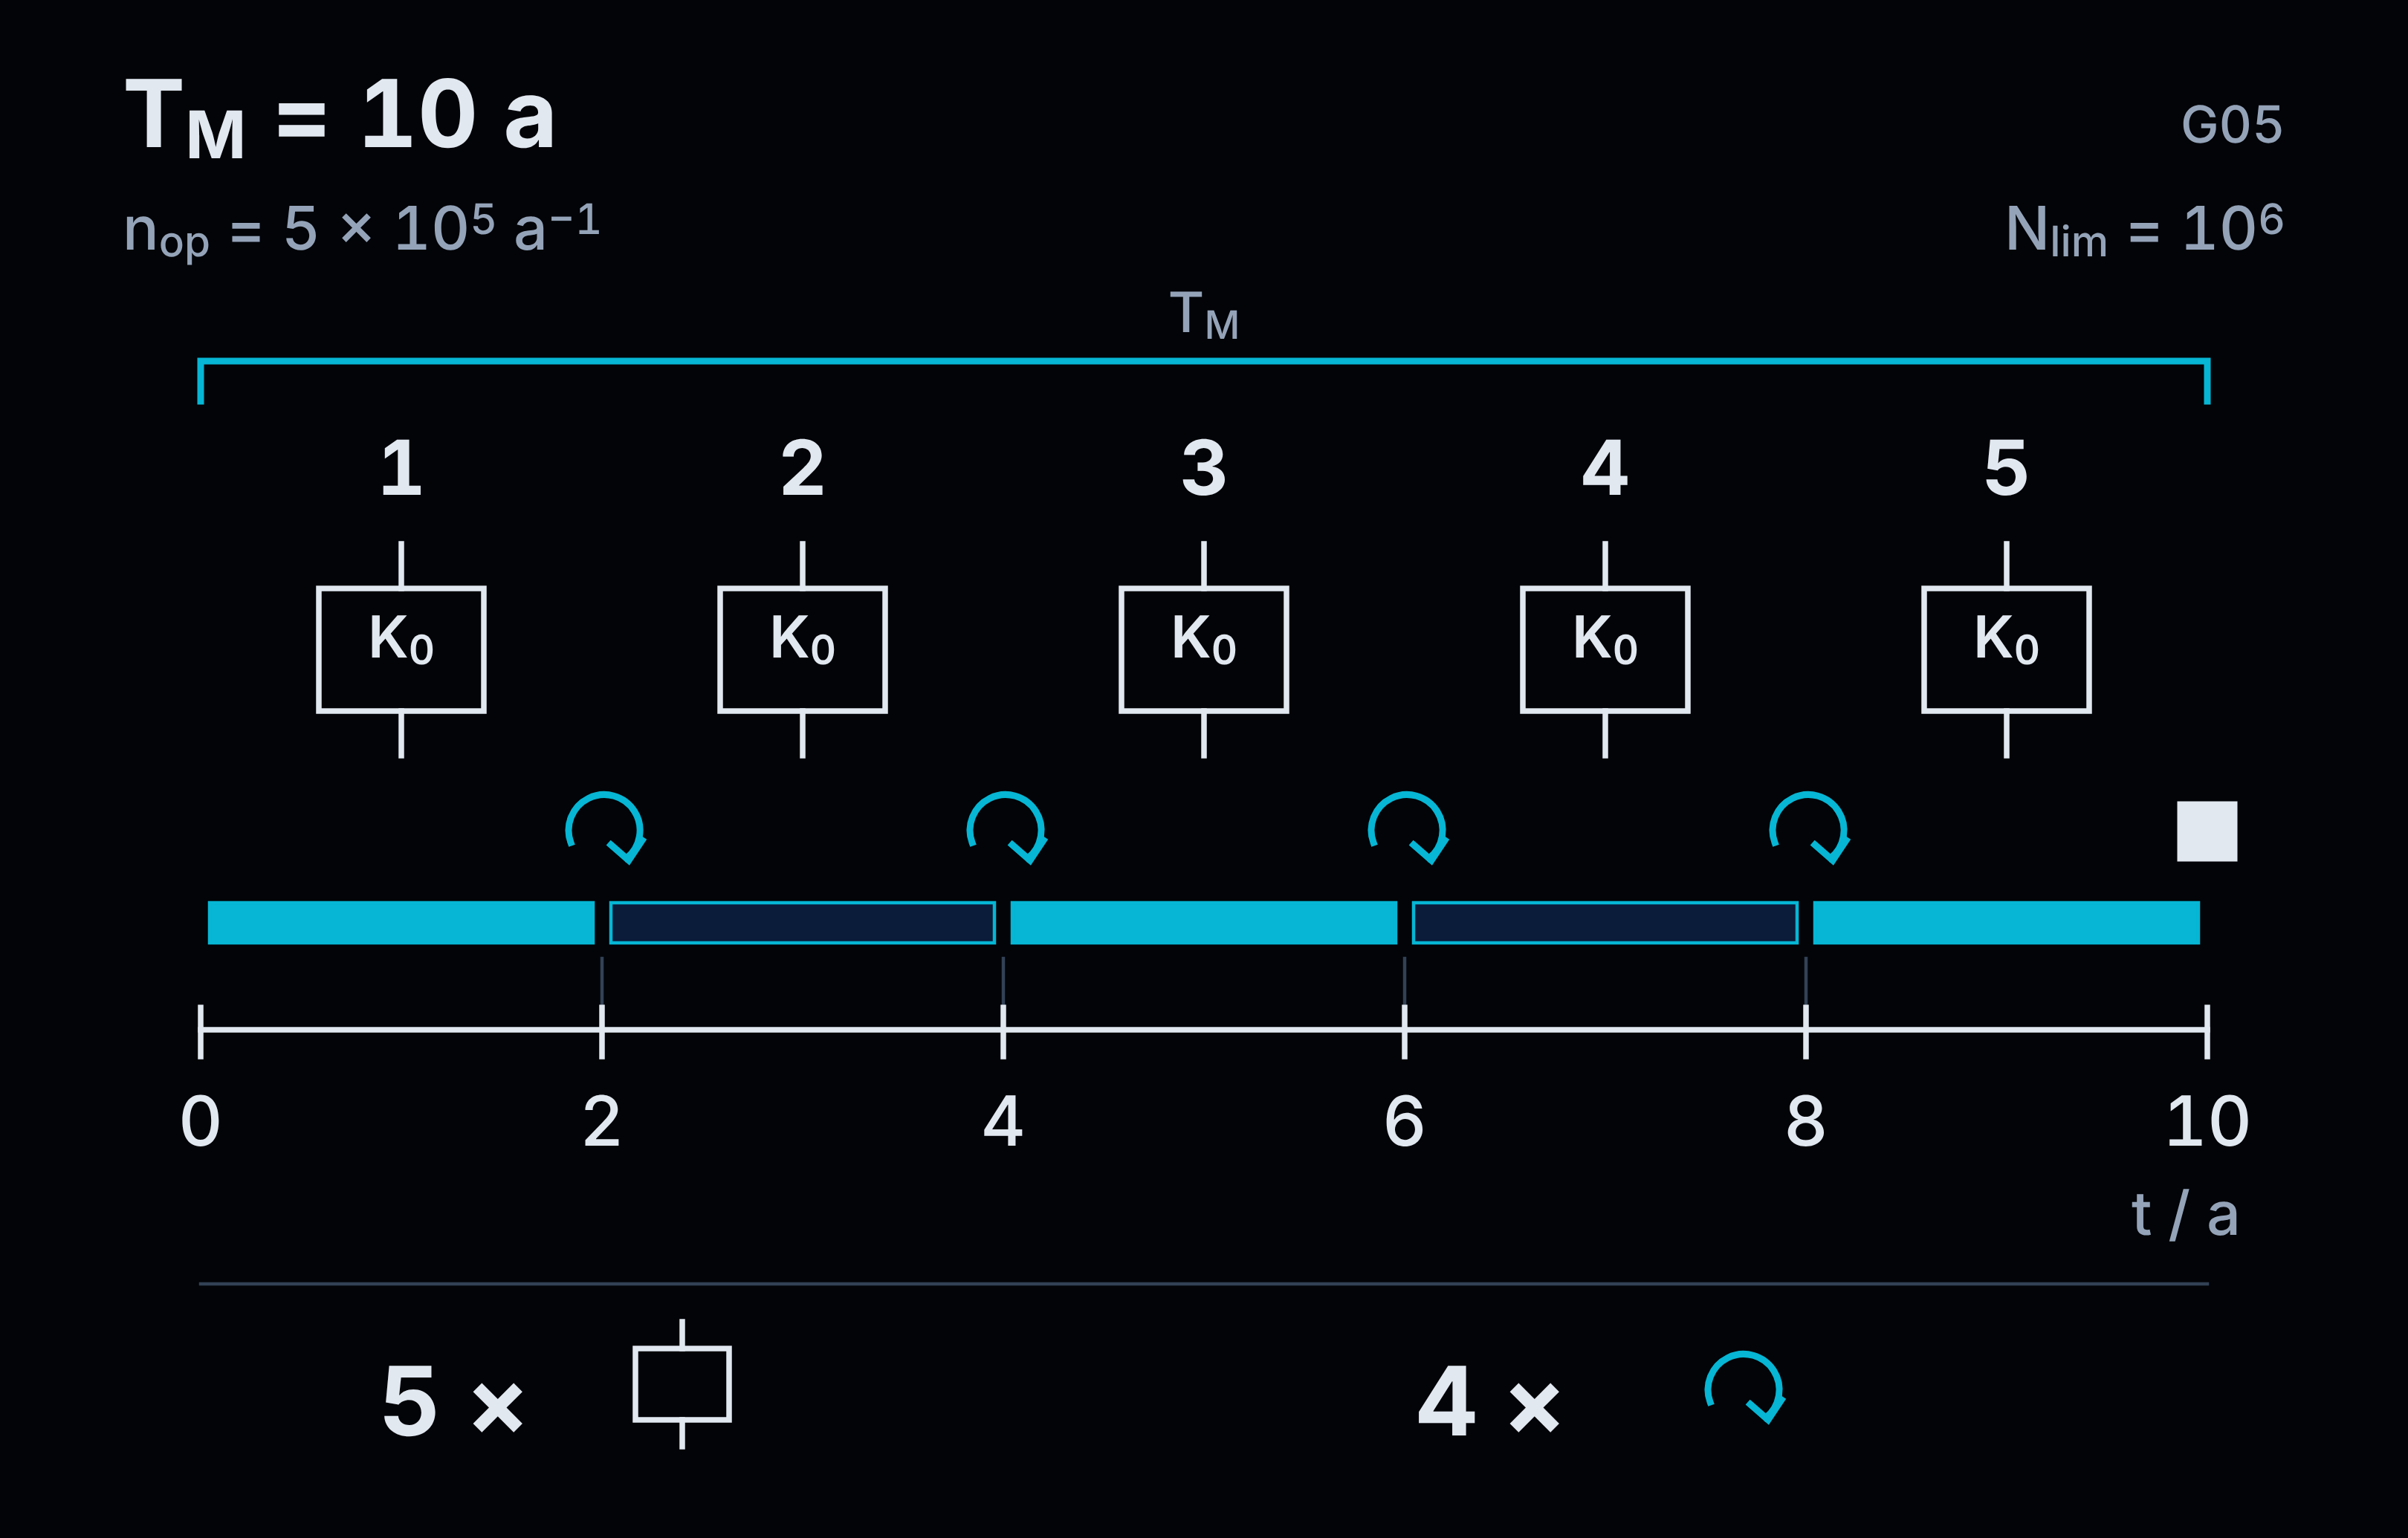
Przyjmijmy przykład eksploatacyjny: maszynę przewidziano do użytkowania przez dziesięć lat, a dla wybranego przekaźnika określono limit miliona cykli. Przy 500 000 cykli rocznie oznacza to wymianę najpóźniej po dwóch latach, o ile żadne inne ograniczenie nie wymaga jej wcześniej.
Nie wyznaczamy tym harmonogramem PL. Rozpisujemy obsługę potrzebną do zachowania warunków, dla których układ oceniono.
Przy niezmienionej intensywności pracy i wymianach na końcu kolejnych dwuletnich okresów wygląda to tak:
| Okres użytkowania maszyny | Egzemplarz przekaźnika | Działanie na końcu okresu |
|---|---|---|
| 0–2 lata | Pierwszy, zamontowany podczas budowy | Pierwsza wymiana |
| 2–4 lata | Drugi | Druga wymiana |
| 4–6 lat | Trzeci | Trzecia wymiana |
| 6–8 lat | Czwarty | Czwarta wymiana |
| 8–10 lat | Piąty | Zakończenie użytkowania maszyny w tym scenariuszu |
Pięć egzemplarzy i cztery wymiany w ciągu dziesięciu lat. Nie pięć wymian — piąty egzemplarz pracuje do przyjętego końca eksploatacji.
To harmonogram graniczny. W praktyce wymianę planuje się tak, żeby nie przekroczyć limitu, zamiast dopiero po jego osiągnięciu sprawdzać dostępność części i najbliższy wolny termin postoju.
Termin dostawy nowego przekaźnika nie przedłuża dopuszczonego użytkowania starego. Nawet gdy dostawca bardzo przeprasza.
Ograniczenie czasowe maszyny to nie data wpisana na pierwszej stronie
Dziesięć lat użytkowania musi oznaczać coś więcej niż oczekiwany czas zwrotu inwestycji. Trzeba określić warunki, w których maszyna ma przez ten okres zachować wymagane właściwości.
Ile zmian dziennie? Ile dni w roku? Jaka liczba operacji? Przy jakim obciążeniu? Które części wymagają wymiany, zanim upłynie okres przewidziany dla całości?
„Maszyna na dziesięć lat” i „wszystkie części na dziesięć lat” to dwie różne obietnice. Drugiej nie dostaje się automatycznie razem z pierwszą.
W dokumentacji projektowej potrzebne są parametry i założenia uzasadniające wynik. W informacji dla użytkownika — wynikające z nich czynności. Zakład nie musi otrzymać każdego wewnętrznego arkusza projektanta, żeby dowiedzieć się, kiedy wymienić przekaźnik. Musi natomiast dostać jednoznaczną informację pozwalającą tę wymianę wykonać.
W praktyce zapis powinien prowadzić do konkretnego oznaczenia na schemacie i konkretnej części. Określać limit, sposób ustalenia terminu, warunki bezpiecznego wykonania pracy oraz wymagane sprawdzenie.
Licznik cykli i ostrzeżenie o zbliżającej się wymianie mogą w tym pomóc. Można również oprzeć harmonogram na czasie, jeżeli organizacja użytkowania rzeczywiście zapewnia dotrzymanie przyjętego limitu operacji. Najpierw jednak trzeba te założenia przekazać.
Utrzymanie ruchu nie powinno odgadywać z daty produkcji aparatu, jakie obciążenie projektant wpisał trzy lata wcześniej do obliczeń.
Dodatkowa zmiana produkcyjna skraca termin. Nie od jutra liczonego jako dzień zero
Wróćmy do elementu z poprzedniego rachunku. Po roku pracy na dwie zmiany wykonał 500 000 cykli. Połowę przyjętego miliona.
Zakład uruchamia trzecią zmianę. Przy niezmienionych 1000 cyklach na zmianę i 250 dniach pracy rocznie nowa intensywność wynosi:
1000×3×250=750 000 cykli/rok.
Pozostałe 500 000 cykli zostanie wykorzystane po około ośmiu miesiącach takiej pracy. Przy założonym równomiernym wykorzystaniu limit osiągniemy więc około dwudziestego miesiąca od początku eksploatacji, a nie po dwóch latach.
Dla nowego egzemplarza milion cykli odpowiadałby teraz około szesnastu miesiącom. Tyle że w szafie nie zamontowano nowego egzemplarza. Ten obecny ma już za sobą pół miliona operacji.
Zmiana planu produkcji nie zeruje zużycia aparatury. Zeruje je co najwyżej arkusz, jeżeli ktoś przy okazji zaczął liczyć od początku.
Trzeba przy tym wrócić nie tylko do terminu wymiany. Dla komponentu z wcześniejszego przykładu B10D wzrost liczby operacji z 500 000 do 750 000 rocznie zmienia obliczone MTTFD z 20 do około 13,3 roku. To nowa dana do oceny podsystemu.
Nie oznacza automatycznego spadku o jedną literę PL. Oznacza konieczność sprawdzenia, czy wcześniejszy wynik pozostaje uzasadniony przy zmienionej intensywności użytkowania.
Wcześniejsza wymiana rozwiązuje problem przekroczenia limitu. Nie zastępuje sprawdzenia pozostałych skutków zwiększonej liczby operacji.
„Sprawdziliśmy. Nadal działa” nie przedłuża przyjętej trwałości
Próba funkcjonalna i wymiana po określonym czasie lub liczbie cykli służą różnym celom.
Pozytywna próba potwierdza działanie w sprawdzonym zakresie. Nie przywraca zużytemu elementowi parametrów nowego egzemplarza i nie stanowi sama w sobie podstawy do przedłużenia ograniczenia przyjętego w ocenie.
Przekaźnik wykonał jeszcze jedno przełączenie. Zaliczenie mu za to kolejnych dwóch lat byłoby wyjątkowo hojną interpretacją wyniku próby.
Nie chodzi o twierdzenie, że po przekroczeniu terminu aparat natychmiast przestaje działać. Nie chodzi też o automatyczne przepisanie PL e na PL d. Chodzi o to, że dalszej eksploatacji nie można już uzasadniać bez zmian wynikiem opartym na niedotrzymanym warunku.
Jeżeli wymianę pominięto, trzeba przywrócić wymagane warunki i odpowiednio sprawdzić układ. Dopisanie kolejnego pozytywnego przeglądu nie usuwa zaległej czynności.
Zamiennik pasuje do podstawki. A do obliczeń?
Przy kolejnej wymianie pojawia się inny model. Pasuje mechanicznie, ma właściwe napięcie zasilania i taką samą liczbę wyjść. Maszyna daje się uruchomić.
To jeszcze nie potwierdza równoważności dla funkcji bezpieczeństwa.
Znaczenie mogą mieć parametry niezawodnościowe, czas reakcji, sposób nadzorowania, dopuszczalne obciążenie i warunki eksploatacji. Część zastępcza ma spełniać te same wymagania bezpieczeństwa, które są istotne w danym zastosowaniu — nie tylko zgadzać się wymiarami.
Podstawka sprawdziła rozstaw zacisków. Reszta oceny nadal należy do człowieka.
Po naprawie lub modyfikacji układu potrzebna jest odpowiednia ponowna walidacja, obejmująca próbę funkcjonalną. Jej zakres zależy od zmian. Wymiana na taki sam element nie wymaga traktowania maszyny jak zupełnie nowego projektu, ale nie zwalnia ze sprawdzenia, czy przywrócono właściwe połączenia i działanie.
Nowy przekaźnik nie odnawia również historii pozostałych części. Styczniki, czujniki i zawory mają własne ograniczenia. Wymiana jednego aparatu nie rozpoczyna od nowa okresu użytkowania całego układu.
Obsługę trzeba zaprojektować, nie tylko zalecić
Jeżeli element wymaga okresowej wymiany, trzeba zapewnić możliwość jej wykonania. Dostęp, identyfikacja części, miejsce na narzędzia i sposób sprawdzenia po pracy należą do projektu tak samo jak zaciski i przewody.
Wpis „wymieniać co dwa lata” niewiele pomoże, gdy oznaczenie aparatu jest niewidoczne, jego wyjęcie wymaga rozłączenia sąsiednich obwodów, a dokumentacja nie pozwala odtworzyć połączeń bez domysłów.
To nie usprawiedliwia odkładania wymiany. Pokazuje, że projektant określił potrzebną czynność, ale nie zapewnił warunków jej wykonania.
Kompletność instrukcji obsługi i informacji o wymianach podlega sprawdzeniu podczas walidacji. Brak terminu wymiany nie jest więc drobnym niedociągnięciem redakcyjnym po zakończonej ocenie. Może być brakującym warunkiem utrzymania jej wyniku.
Jeżeli uzasadnienie PL przewiduje cztery wymiany, a instrukcja nie przewiduje żadnej, dostarczono użytkownikowi inną eksploatację niż tę, dla której wykazano bezpieczeństwo.
8. PL policzony. Teraz trzeba jeszcze sprawdzić maszynę
Przy odbiorze otwarto osłonę. Na panelu pojawił się komunikat o aktywnym STO. Napęd przestał wytwarzać moment, mechanizm po chwili stanął. W protokole wpisano: „funkcja bezpieczeństwa działa”.
„Po chwili” to bardzo wygodna jednostka czasu. Mieści się w niej prawie każdy dobieg.
Wynik obliczeń odpowiada wymaganiu, aparatura reaguje, ale nadal trzeba ustalić, czy wykonana reakcja rzeczywiście chroni człowieka. Czy zatrzymano właściwy ruch? Czy dostatecznie szybko? Czy po zatrzymaniu utrzymano potrzebny stan? I czy sprawdzono to w warunkach, w których maszyna będzie użytkowana?
Właśnie dlatego wykazanie PL ≥ PLr nie zastępuje walidacji całej realizacji funkcji. Nie wystarczy poprawnie policzyć niezawodności wykonania zadania, które określono niekompletnie.
STO działa. Ruch jeszcze nie ustał
STO — bezpieczne wyłączenie momentu — nie jest uniwersalnym poleceniem „zrób maszynę bezpieczną”. Dotyczy uniemożliwienia wytwarzania momentu przez silnik. Samo w sobie nie realizuje kontrolowanego hamowania, nie potwierdza bezruchu i nie zapewnia izolacji elektrycznej.
Weźmy stanowisko ze stołem obrotowym. Po zadziałaniu STO silnik przestaje napędzać stół, ale zgromadzona energia ruchu nie znika. Stół zatrzymuje się dopiero po wybiegu. Jeżeli w tym czasie człowiek może dosięgnąć niebezpiecznego ruchu, samo prawidłowe wykonanie STO nie rozwiązuje zadania ochronnego.
Falownik wykonał swoją funkcję. Projektant przypisał jej jeszcze kilka innych, których nie zamówił.
Inaczej wygląda też potrzeba zatrzymania napędu poziomego, a inaczej utrzymania obciążonej osi pionowej. Jeżeli obciążenie może przemieścić się pod wpływem grawitacji, trzeba zapewnić jego bezpieczne utrzymanie. Wyłączenie momentu silnika nie staje się środkiem podtrzymania tylko dlatego, że zrealizowano je z wysokim PL.
Nie jest to argument przeciw STO. W odpowiednio zaprojektowanym układzie może ono prawidłowo realizować potrzebną podfunkcję. Trzeba jednak najpierw ustalić, czy potrzebujemy samego uniemożliwienia wytwarzania momentu, kontrolowanego zatrzymania, podtrzymania obciążenia, czy połączenia kilku działań.
Cena dostępnej funkcji napędu nie określa zadania, które ma zostać wykonane.
Wymagano pół sekundy. Maszyna potrzebuje ponad sekundę
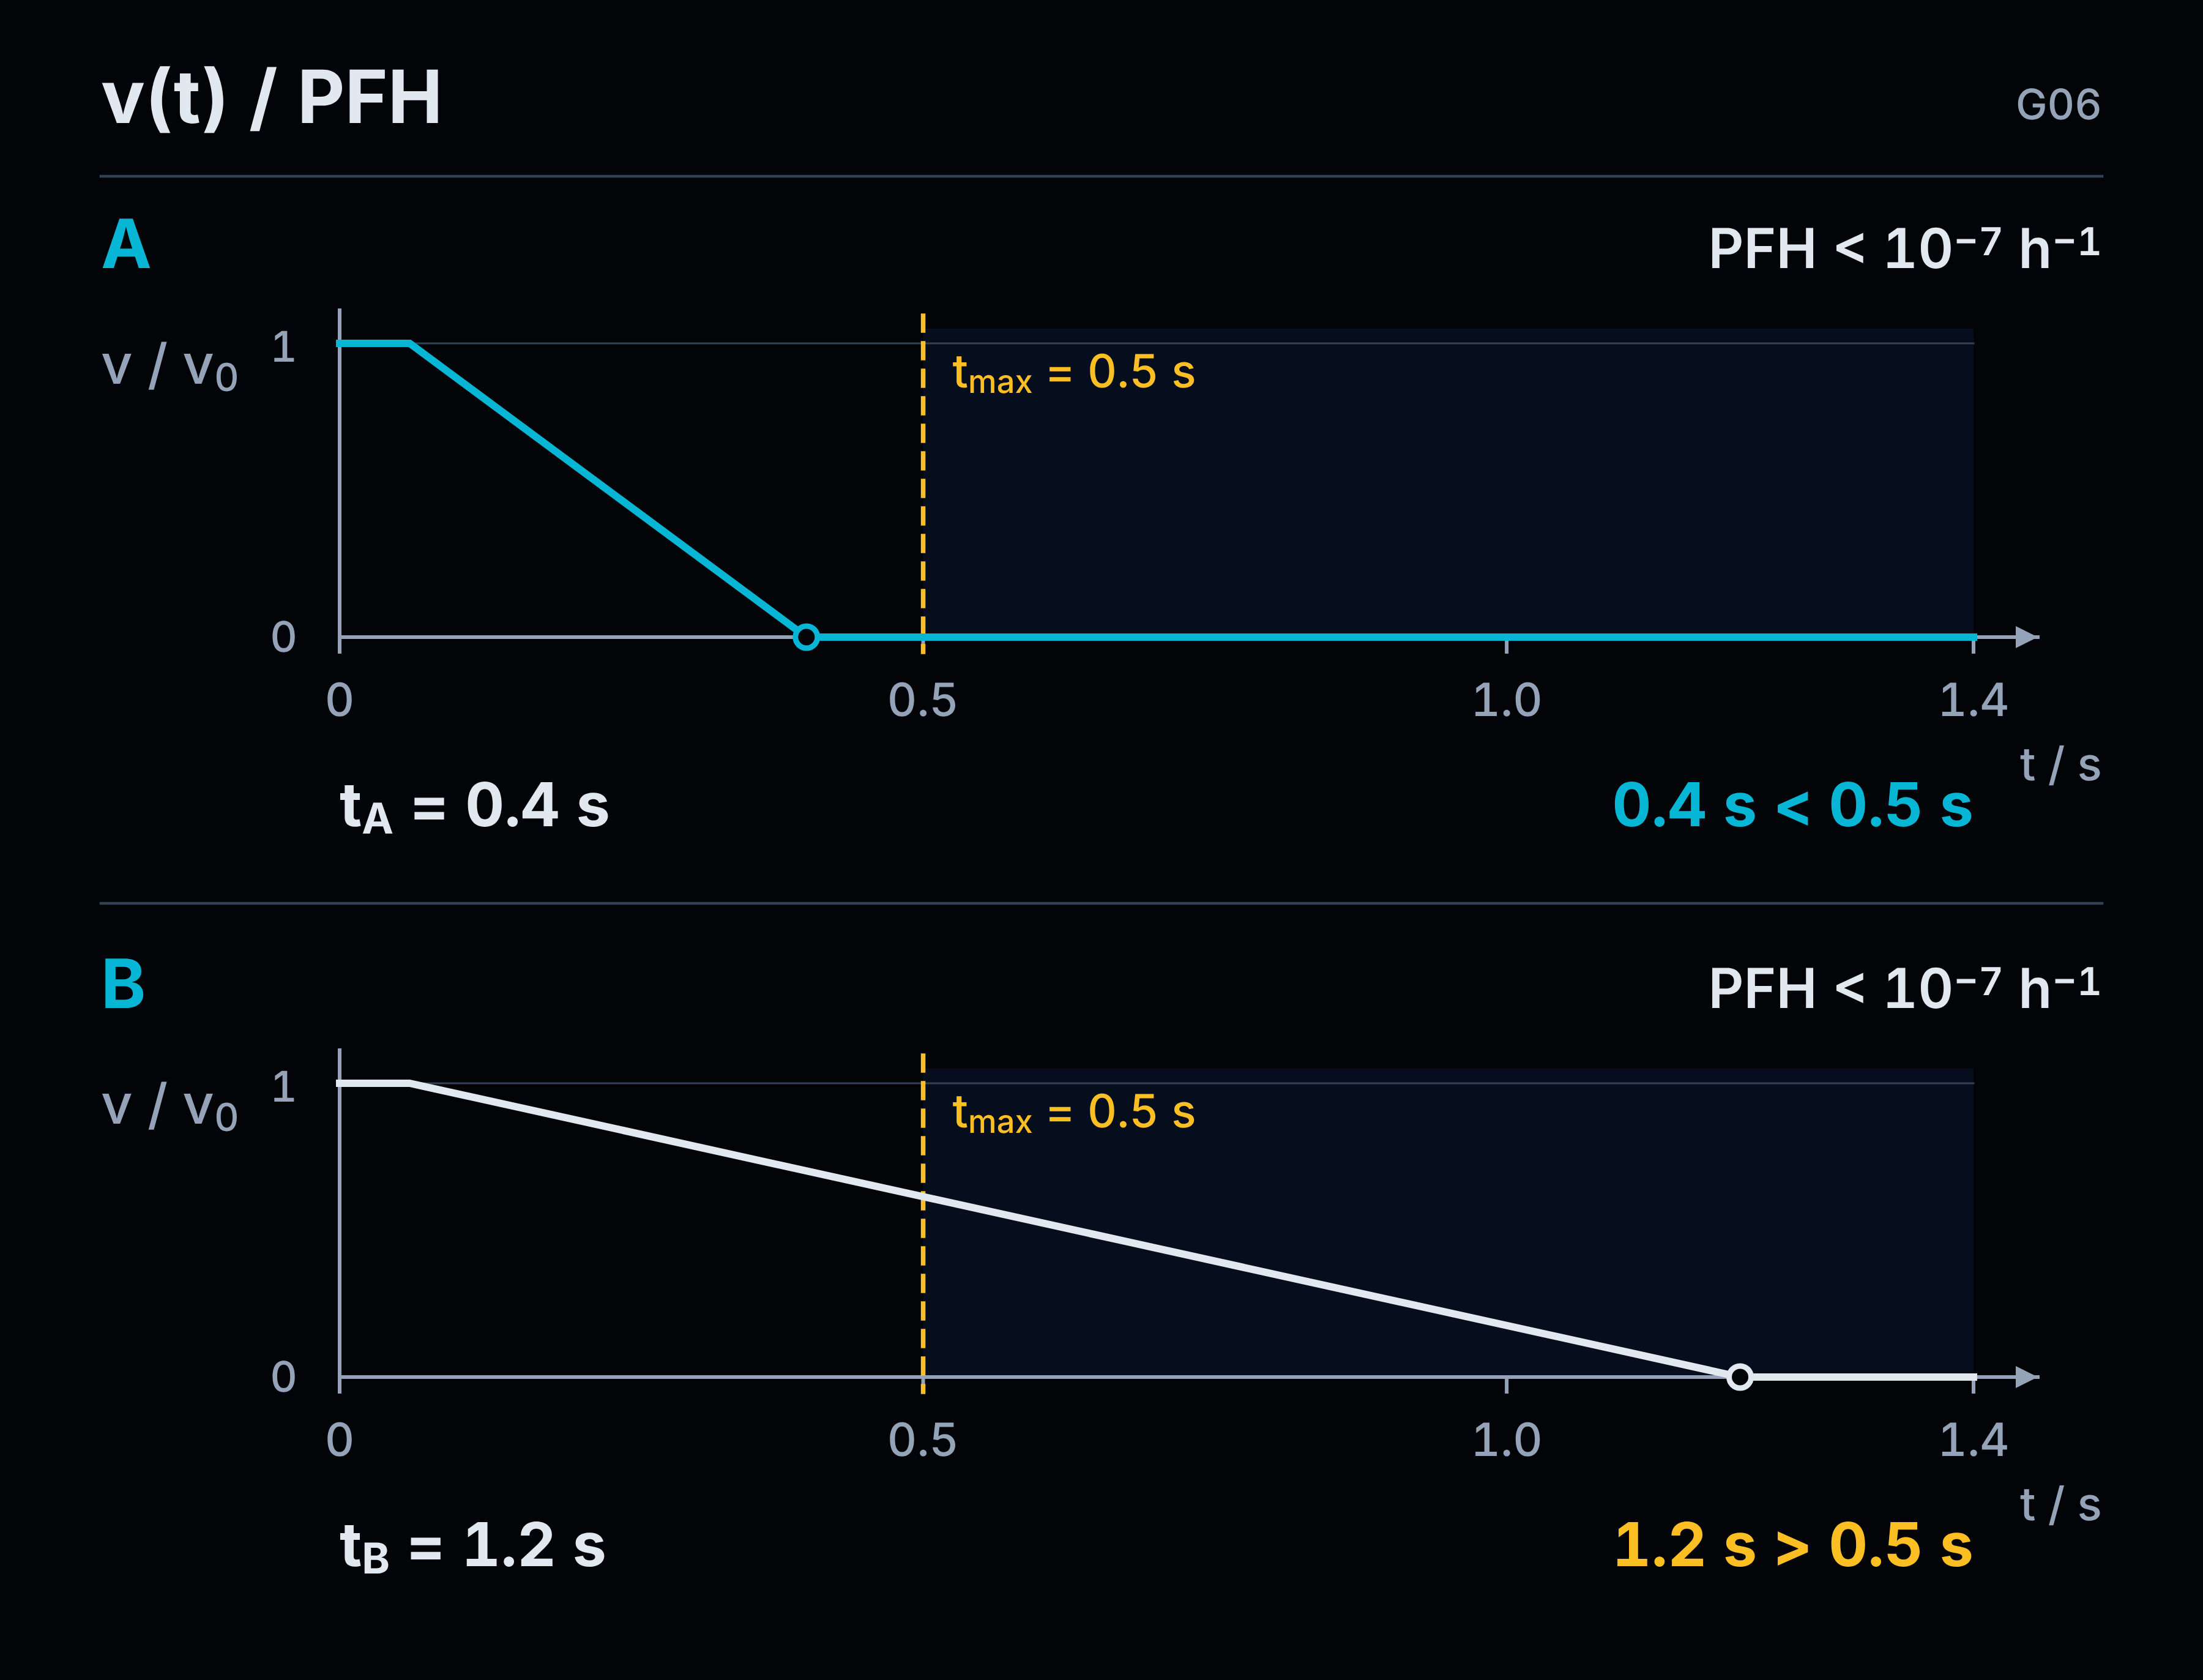
Przyjmijmy modelowo, że dla ochrony określonego dostępu ustalono maksymalny czas 0,5 s od zainicjowania funkcji do ustania niebezpiecznego ruchu. To założenie naszego przykładu, wynikające z przyjętej koncepcji ochrony — nie uniwersalny limit dla maszyn.
Podczas sprawdzenia otrzymujemy 1,2 s.
Układ może mieć bardzo dobre parametry niezawodnościowe. Może za każdym razem prawidłowo odbierać sygnał i wykonywać przewidziane przełączenie. Nie spełnia jednak określonego wymagania czasowego.
Maszyna niezawodnie robi za mało. Lepszy PFH nie skróci jej wybiegu.
Trzeba zmienić realizację zatrzymania albo koncepcję ochrony dostępu i ponownie sprawdzić rozwiązanie. Nie wystarczy zmierzyć samej reakcji przekaźnika, jeżeli wymaganie dotyczy ustania ruchu całego mechanizmu.
W drugim wariancie czas wynosi 0,4 s. Warunek czasowy jest spełniony, ale sam ten pomiar nie potwierdza jeszcze PL. Tak samo jak wynik PFH nie potwierdził czasu w pierwszym wariancie.
To dwa wymagania. Żadne nie zalicza drugiego przy okazji.
Stycznik też nie zastępuje określenia zadania
STO i otwarcie stycznika nie są identycznymi działaniami. W drugim przypadku styki fizycznie przerywają określony obwód. Trzeba jednak wiedzieć, który obwód i jakie źródło energii odłączamy.
Nie wynika z tego, że dołożenie stycznika automatycznie zapewni szybsze zatrzymanie albo bezpieczne utrzymanie osi. Nie wynika również, że każdy stycznik wyłączany obwodem sterowania zapewnia izolację odpowiednią do wykonywania prac elektrycznych.
Jeżeli zadanie wymaga pracy w stanie beznapięciowym i odizolowania wyposażenia, potrzebne są właściwe środki odłączania i zabezpieczenia przed ponownym załączeniem. Sam komunikat „STO aktywne” nie jest potwierdzeniem takiego stanu. Samo polecenie wyłączenia stycznika również nim nie jest.
Brak momentu, brak ruchu i odizolowany obwód to nie trzy nazwy tego samego stanu.
Przy zachowaniu w warunkach uszkodzenia korzystamy z zakresu oceny podsystemu i warunków jego zastosowania. Nie przypisujemy STO odporności na dowolny defekt, ale też nie zakładamy, że każde zwarcie w przemienniku musi spowodować niebezpieczny ruch. Takiego wniosku nie da się wyprowadzić z samego braku izolacji.
O wyborze rozwiązania decydują zadania i operacje maszyny, rozpatrywane zagrożenia oraz wymagana reakcja. Dopiero wśród rozwiązań spełniających te warunki porównujemy koszt, trwałość i wygodę obsługi.
Oszczędność na stycznikach może być dobrym wynikiem projektu. Nie może być jego specyfikacją bezpieczeństwa.
Walidacja nie jest kolejnym wydrukiem z obliczeń
Walidacja obejmuje analizę i próby. Sprawdzamy zarówno wymagania funkcjonalne, jak i podstawy osiągniętego PL: przyjęte dane, architekturę, diagnostykę, zachowanie przy defektach oraz warunki zastosowania.
Nie zaczynamy tej pracy dopiero wtedy, gdy maszyna czeka na transport. Już specyfikację trzeba sprawdzić pod kątem kompletności i zgodności z przewidzianym użytkowaniem. Jeżeli wpisano w niej tylko „uruchomić STO”, można wzorowo potwierdzić ten sygnał i nadal nie odpowiedzieć, czy opanowano zagrożenie.
Brak kryterium w specyfikacji nie ułatwia spełnienia wymagania. Ułatwia przeoczenie, że go nie spełniono.
Próby trzeba powiązać z tym, co ma zostać wykazane. Obejmują odpowiednie tryby pracy, sekwencje sygnałów, warunki ponownego uruchomienia i przewidywane sytuacje nietypowe. Dla kategorii 2, 3 i 4 przewidziano również odpowiednie próby z wprowadzaniem defektów, pozwalające sprawdzić działanie diagnostyki i wymaganą reakcję.
Takie próby planuje się i przeprowadza w kontrolowanych warunkach. Nie zastępuje ich przypadkowe odłączenie jednego przewodu podczas uruchomienia ani ogólne zapewnienie, że „sprawdziliśmy awarie”.
Można wykorzystać istniejące wyniki walidacji podsystemów. Nie trzeba ponownie badać całego wnętrza każdego kupionego urządzenia. Ich połączenia, interfejsy i działanie w konkretnej maszynie nadal wymagają jednak sprawdzenia.
Trzeba też potwierdzić, że badane wykonanie odpowiada dokumentacji: zastosowane aparaty, wersja programu, konfiguracja i istotne nastawy. Po zmianie oprogramowania albo rozwiązania odpowiedni zakres walidacji trzeba powtórzyć.
Raport nie aktualizuje się od wgrania nowego programu. Nawet gdy plik nadal nazywa się „final”.
Jedna funkcja. Odpowiedzi, które można sprawdzić
Zamiast kolejnego zbiorczego „safety — OK” warto dla każdej funkcji umieć przejść przez poniższe pytania:
| Pytanie | Gdzie powinna być odpowiedź? |
|---|---|
| Przed czym chronimy i podczas jakiej czynności? | W ocenie ryzyka, ograniczeniach maszyny i opisie przewidzianego użytkowania. |
| Co uruchamia funkcję i jaki stan ma ona zapewnić? | W specyfikacji: reakcja, czas, tryby działania oraz warunki utrzymania stanu i ponownego uruchomienia. |
| Jakiego PLr wymagamy i jaki PL osiągnięto? | W uzasadnieniu wymagania oraz ocenie konkretnej realizacji — z granicami podsystemów, metodą, danymi i założeniami. |
| Czy wykonana maszyna spełnia te wymagania? | W wynikach analiz i prób odniesionych do poszczególnych wymagań, również dotyczących rozpatrywanych defektów. |
| Którego wykonania dotyczą wyniki? | W identyfikacji aparatury, programu, konfiguracji i dokumentacji objętych sprawdzeniem. |
| Co trzeba utrzymać podczas eksploatacji? | W określonych ograniczeniach oraz przekazanych użytkownikowi zasadach kontroli, obsługi i wymiany części. |
Nie chodzi o stworzenie sześciu nowych formularzy. Chodzi o możliwość odnalezienia odpowiedzi i sprawdzenia, czy wszystkie dotyczą tej samej funkcji oraz tej samej maszyny.
Dokumentacja projektowa nie musi w całości trafić do użytkownika. Nie można jednak pod tym pretekstem zatrzymać u projektanta informacji koniecznych do prawidłowej eksploatacji.
Granica między dokumentacją wewnętrzną a instrukcją nie może odcinać użytkownika od warunków, które ma spełniać.
Wynik ma dotyczyć maszyny przekazanej użytkownikowi. Nie najlepszej wersji schematu, najkorzystniejszej nastawy ani programu sprzed ostatniej poprawki.
Przekaźnik nie wykona pracy za projektanta
Rozmowa ze szkolenia była dobrym początkiem tego artykułu, bo pokazała błąd, który łatwo popełnić w dobrej wierze. Dobiera się porządną aparaturę, sprawdza jej parametry i zakłada, że wynik dla całej funkcji będzie równie dobry.
Nie zawsze będzie.
Nie rozwiążemy tego ani kupowaniem wszędzie najdroższych urządzeń, ani powtarzaniem, że wszystko zależy od oceny ryzyka. Trzeba umieć pokazać konkretny związek między zagrożeniem, wymaganiem, wykonanym układem i wynikiem jego sprawdzenia.
Jeżeli suma PFH jest za duża — zmieniamy rozwiązanie. Jeżeli przyjęta diagnostyka nie istnieje — trzeba ją wykonać albo ponownie ocenić układ. Jeżeli wynik wymaga okresowych wymian — użytkownik musi dostać odpowiednie informacje. Jeżeli STO działa, ale człowiek nadal może zetknąć się z niebezpiecznym ruchem — zadanie ochronne nie zostało wykonane.
Znajomość ISO 13849-1 nie polega na sprawnym używaniu skrótów. Polega na tym, że potrafimy uzasadnić decyzje dotyczące własnej maszyny.
PL e na urządzeniu jest informacją od jego producenta. PL e funkcji trzeba już uzasadnić własną pracą.
Źródła i przypisy
[1] Zakres i wydanie normy. Opracowanie odnosi się do PN-EN ISO 13849-1:2023-09, wprowadzającej EN ISO 13849-1:2023 i ISO 13849-1:2023. Oficjalne dane publikacji: ISO 13849-1:2023 — Safety of machinery — Safety-related parts of control systems — Part 1: General principles for design. Strona katalogowa identyfikuje wydanie i zakres; nie zastępuje pełnego tekstu normy. Numery punktów w dalszych przypisach dotyczą tego wydania, o ile wyraźnie nie wskazano innego dokumentu.
[2] PFH i połączenie podsystemów — wstęp oraz część 1. PN-EN ISO 13849-1:2023-09, pkt 3.1.58, tablica 2, pkt 6.2.1–6.2.2 i rozdział 8: znaczenie PFH, przedziały PL, sumowanie znanych PFH w szeregowym połączeniu wcześniej ocenionych podsystemów, ograniczenie wyniku najniższym PL podsystemu oraz porównanie PL z PLr. W tym wydaniu tablica 2 podaje PL e jako PFH < 10−7 h−1, bez dolnej granicy 10−8. Dane 3, 4, 5 oraz 2, 3, 4 × 10⁻⁸ h−1 są modelowe; pozostałe wymagania przyjęto w tych rachunkach jako spełnione.
[3] Granice funkcji, kategoria i PL — część 2. PN-EN ISO 13849-1:2023-09, pkt 5.2.1.3, 5.5, 6.1.1, 6.1.3.2.5–6.1.3.2.6 oraz 6.2: specyfikacja funkcji, podział na podsystemy, wymagania kategorii 3 i 4 oraz zakres oceny PL. Przykład trzech wyników dla kategorii 3 odczytano z tablicy K.1, kolumna DCavg = medium, obliczona dla 90%, wiersze MTTFD = 10, 30 i 100 lat na kanał: odpowiednio 1,36 × 10⁻⁶, 2,65 × 10⁻⁷ i 4,29 × 10⁻⁸ h−1. Rysunek G02 rozróżnia obwód mocy od modelu niezawodności; nie nadaje przedstawionemu układowi kategorii ani PL.
[4] Wyznaczanie PLr — część 3. PN-EN ISO 13849-1:2023-09, pkt 5.3–5.4 oraz informacyjny załącznik A: rysunek A.1, pkt A.2, A.3.1–A.3.3 i tablice A.1–A.2. Podstawa obejmuje ciężkość urazu, częstotliwość i czas narażenia, rzeczywistą możliwość uniknięcia lub ograniczenia szkody, regułę jednej oceny C prowadzącej do P2 oraz wskazania dotyczące 15 minut i 1/20 czasu pracy. A.2 przewiduje uzasadnione i udokumentowane obniżenie wyniku o jeden poziom przy niskim prawdopodobieństwie zdarzenia niebezpiecznego; metoda nie jest jedyną dopuszczoną, a właściwa norma typu C może określać PLr inaczej. Wymagania ustala się przed doborem rozwiązania; kolejność przykładów w artykule jest kolejnością wyjaśnienia.
[5] Dobór metody obliczeń — część 4. PN-EN ISO 13849-1:2023-09, pkt 6.1.3.2.1, 6.1.8–6.1.9 i 6.2.1–6.2.3, rysunek 12 oraz tablica 9. Procedura uproszczona wymaga równoważności podsystemu z odpowiednią architekturą i spełnienia założeń modelu. Przy architekturze odmiennej potrzebne jest szczegółowe obliczenie. Tablica 9 dotyczy połączenia podsystemów, gdy nie są znane wszystkie PFH; sumowanie dotyczy sytuacji ze znanymi wszystkimi PFH. Przykład rozbieżności między wynikiem tabelarycznym a sumą konkretnych danych ilustruje odrębne zakresy tych metod, a nie możliwość dowolnego wyboru korzystniejszej litery. Procedura 6.1.9 przy braku MTTFD ma ograniczony zakres i własne warunki.
[6] Diagnostyka i CCF — część 5. PN-EN ISO 13849-1:2023-09, pkt 5.2.1.3, 6.1.5–6.1.7, informacyjny załącznik E (tablica E.1 i pkt E.2) oraz załącznik F (pkt F.1–F.3, w szczególności F.3.5, i tablica F.1). DC odnosi się do badanego elementu; DCavg uwzględnia udział elementów w częstości niebezpiecznych uszkodzeń. W metodzie załącznika F wymagany wynik wynosi co najmniej 65 punktów; częściowe wdrożenie danego środka daje za tę pozycję zero. Pozycja szkoleniowa dotyczy przygotowania projektantów w zakresie przyczyn i skutków CCF. Sceny z potwierdzaniem własnego polecenia, pominięciem reakcji i listą obecności operatorów są przykładami interpretacyjnymi.
[7] Cykle, B10D, MTTFD i T10D — część 6. PN-EN ISO 13849-1:2023-09, pkt 5.2.1.3 lit. j), 5.5, 6.1.4 oraz C.4.1–C.4.3. Wzory C.1–C.3 i C.7: MTTFD = B10D / (0,1 × nop) oraz T10D = B10D / nop. Dla modelowych 500 000 cykli/rok i B10D = 1 000 000 cykli otrzymujemy 20 lat i 2 lata. Liczy się praca konkretnego komponentu w jego zastosowaniu, a nie tylko liczba użyć jednego urządzenia inicjującego. Wyniki te same w sobie nie określają PL podsystemu ani funkcji.
[8] Ograniczenia i obsługa — część 7. PN-EN ISO 13849-1:2023-09, pkt C.4.2–C.4.3, 10.9, rozdział 11 oraz rozdziały 12–13: ograniczenie użytkowania elementu, przekazanie warunków wymiany, walidacja kompletności instrukcji obsługi, dostępność serwisowa i ponowna walidacja po naprawie lub modyfikacji. Harmonogram pięciu egzemplarzy i czterech wymian dotyczy przyjętego dziesięcioletniego okresu, dwuletnich wymian i zakończenia użytkowania w dziesiątym roku. Milion cykli przekaźnika w tym scenariuszu jest założonym limitem eksploatacyjnym, nie automatycznie jego B10D. Rachunek zmiany intensywności po roku uwzględnia już wykonane 500 000 cykli oraz modelowo równomierną pracę w kolejnych miesiącach.
[9] Walidacja — część 8 i zakończenie. PN-EN ISO 13849-1:2023-09, pkt 5.2.1.3, 5.2.2.2, rozdział 8, pkt 10.1–10.6, 10.8–10.9 oraz rozdziały 12–13: wymaganie funkcjonalne i PLr, analiza i próby, odpowiednie wprowadzanie defektów dla kategorii 2, 3 i 4, walidacja połączenia podsystemów i oprogramowania, identyfikowalne wyniki oraz informacje dla użytkownika. Czasy 0,5 s, 1,2 s i 0,4 s są założeniami przykładu, a nie limitami podanymi w normie. Tabela pytań porządkuje materiał dowodowy; nie jest pełnym planem walidacji ani obowiązkowym formularzem.
[10] STO, zatrzymanie i izolacja — uzupełnienie części 8. PN-EN 60204-1:2018-12, pkt 5.4–5.6 i 9.2.2–9.2.3.3: rozróżnienie zapobiegania nieoczekiwanemu uruchomieniu, funkcji izolowania i kategorii zatrzymywania oraz dobór reakcji do oceny ryzyka i działania maszyny. To wydanie wprowadza EN 60204-1:2018 i IEC 60204-1:2016 z modyfikacjami europejskimi. Dane publikacji bazowej: IEC 60204-1:2016 — Safety of machinery — Electrical equipment of machines — Part 1: General requirements. Normą napędową wskazaną w pkt 5.2.2.2 ISO 13849-1:2023 jest IEC 61800-5-2:2016 — Adjustable speed electrical power drive systems — Part 5-2: Safety requirements — Functional; podany odnośnik identyfikuje tę publikację, nie oznacza przeprowadzenia w artykule jej pełnego przeglądu. Nie przyjęto uniwersalnego scenariusza ruchu po dowolnym zwarciu w przemienniku. Własności konkretnego napędu wymagają sprawdzenia w zakresie jego oceny i warunkach zastosowania.
[11] Powołanie norm w deklaracji — wstęp. Directive 2006/42/EC — Annex II, Part 1, Section A, points 7–8 oraz Regulation (EU) 2023/1230 — Annex V, Part A, point 7: odniesienia do zastosowanych norm i specyfikacji technicznych. Rozporządzenie przewiduje także wskazanie zastosowanych części przy częściowym użyciu norm; zgodnie z art. 54 jest zasadniczo stosowane od 20 stycznia 2027 r. Komentarz we wstępie dotyczy przedstawiania powołania jako potwierdzenia pracy, której nie wykonano; nie zakłada, że samo posiadanie normy lub wpisanie jej numeru potwierdza zgodność maszyny.
[12] Charakter przykładów. Rozmowa szkoleniowa we wstępie jest doświadczeniem autora. Pozostałe konfiguracje, dane i sceny przedstawione jako przykłady rozwijają wymagania oraz zależności opisane w normach; nie są przypisane firmie ze szkolenia ani konkretnym produktom. Żadna ilustracja, tabela ani pojedynczy rachunek nie zastępuje oceny i walidacji rzeczywistej funkcji. Źródłem wymagań technicznych są wskazane wydania norm, a nie artykuły producentów aparatury. Opracowanie nie stanowi przeglądu aktualnego wykazu norm zharmonizowanych.