Na semana passada, dei uma formação a uma empresa que integra postos de paletização com robôs. Ao abordar as funções de segurança, disse que a ligação de três dispositivos, cada um com PL e, não resulta necessariamente em PL e para toda a função.
Isso causou surpresa. Os participantes estavam convencidos de que, até então, determinavam corretamente o nível de desempenho. Selecionavam dispositivos com PL e e esperavam o mesmo nível da função construída com esses dispositivos. Se nenhum componente tinha uma letra inferior, de onde poderia surgir um resultado inferior?
Foi precisamente entre os parâmetros dos dispositivos individuais e o resultado da sua ligação que faltou uma parte do trabalho de engenharia.
Valorizo o facto de terem utilizado esses dispositivos e procurado verificar os seus conhecimentos. Há empresas que nem sequer verificam os parâmetros dos dispositivos selecionados. No entanto, as omissões de terceiros não reduzem os requisitos aplicáveis ao nosso projeto. É possível ser mais rigoroso do que a concorrência e, ainda assim, avaliar incorretamente uma função de segurança.
Na ligação em série de subsistemas com valores de PFH conhecidos — a probabilidade média de falha perigosa por hora — a ISO 13849-1 exige que a respetiva soma seja considerada. Os subsistemas individuais podem situar-se no intervalo de PL e, mas a soma pode já não se situar nesse intervalo. Nenhum fabricante de um dispositivo tem, por isso, de fornecer informações falsas. O erro pode surgir apenas na conclusão do integrador.
Não se trata de um exercício académico com potências de dez. O resultado diz respeito a uma função da qual dependerá uma pessoa junto à máquina. Se for exigido PL e e o nível alcançado não tiver sido demonstrado, três fichas técnicas com a letra e não encerram a questão.
Foram adquiridos bons dispositivos. Com eles, não foi adquirida uma justificação de segurança pronta para a própria máquina.
Isto assume especial importância quando a declaração de conformidade inclui uma referência à ISO 13849-1. Afinal, o cliente não recebe uma lista de normas de que o fornecedor ouviu falar. Recebe informações sobre as normas aplicadas na avaliação e no fabrico da máquina fornecida.
Se o fabricante apresentar essa referência como confirmação do cumprimento dos requisitos da norma, embora tenha substituído a avaliação da função pela consulta do PL nos catálogos, induz o utilizador em erro. A boa-fé pode explicar por que motivo o erro foi cometido. Não fornece a confirmação em falta.
Não se trata de, depois desta história, passar a comprar indiscriminadamente relés ainda mais caros. Primeiro, é necessário determinar o que exigimos da função, que componentes a executam e o que resulta efetivamente da sua ligação. Depois, é necessário verificar em que condições esse resultado continua a ser válido — também após vários anos e centenas de milhares de comutações.
Foi precisamente esta conversa que me levou a escrever o artigo. É necessário explicar finalmente o cálculo do PL segundo a ISO 13849-1 de modo que o conhecimento das siglas seja acompanhado pela compreensão do próprio sistema. A categoria não é uma segunda forma de indicar o PL. O resultado de um relé não é o resultado de toda a função. E um resultado de cálculo correto não dispensa a manutenção das condições para as quais foi obtido.
O utilizador precisa de uma função com um nível de segurança demonstrado. Não de três dispositivos que, considerados individualmente, são convincentes.
1. Três dispositivos com PL e. Vejamos o resultado da soma
Consideremos uma função de segurança executada por três subsistemas: deteção, lógica e uma saída que executa a reação prevista. Cada subsistema foi avaliado separadamente como PL e. Todos são necessários para que a função completa execute corretamente a sua tarefa.
É precisamente isto que significa aqui uma ligação em série. Não se trata de três contactos ligados por um único cabo, nem de três dispositivos que se substituem entre si.
Partimos do princípio de que os subsistemas foram aplicados corretamente e de que os restantes requisitos foram cumpridos. Não procuraremos um cabo ligado incorretamente nem um diagnóstico desativado. Verificaremos se, mesmo nestas condições favoráveis, três letras e são suficientes para obter a quarta — a mais importante.
As letras são iguais. Os números já não
PL e não significa um único valor de PFH, idêntico para todos os dispositivos. Dentro do mesmo nível podem existir diferentes valores da probabilidade média de falha perigosa por hora.
Consideremos os seguintes dados para o exemplo de cálculo:
| Subsistema | PL avaliado | PFH [h−1] |
|---|---|---|
| Deteção | e | 3 × 10⁻⁸ |
| Lógica | e | 4 × 10⁻⁸ |
| Saída | e | 5 × 10⁻⁸ |
Todos os valores são inferiores a 10−7 h−1, pelo que cumprem o critério numérico para PL e.
Se a verificação terminasse na última linha, seria possível declarar o sucesso. Cada fornecedor forneceu o subsistema adequado. As compras estão corretas.
No entanto, o utilizador dependerá do funcionamento conjunto dos subsistemas, e não de três fichas técnicas separadas.
Quando conhecemos a PFH de todos os subsistemas que formam essa ligação, os valores devem ser somados.
PFH = PFH1 + PFH2 + PFH3
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
Para PL e, a soma deve ser inferior a 10−7 h−1. O nosso resultado é superior. Situa-se no intervalo de PL d:
10−7 ≤ PFH < 10−6 h−1.
Cada subsistema tem PL e. Neste exemplo, a ligação alcança PL d. Não porque algum fabricante tenha sobrestimado os parâmetros. Mas porque, ao avaliar a ligação, é necessário considerar a contribuição dos três subsistemas.
A afirmação «o conjunto tem o nível do componente mais fraco» também não resolve a questão. A norma limita o resultado tanto ao PL mais baixo dos subsistemas como ao nível resultante da soma das PFH. O PL mais baixo dos subsistemas é uma limitação do resultado, não uma promessa de que esse resultado será alcançado.
Três dispositivos nem sempre significam uma redução para PL d
Não transformemos um erro noutro. O número de dispositivos, por si só, não determina o resultado.
Para os outros três subsistemas, também avaliados como PL e, adotemos os valores 2 × 10⁻⁸, 3 × 10⁻⁸ e 4 × 10⁻⁸ h−1:
PFH = (2 + 3 + 4) × 10−8 = 9 × 10⁻⁸ h−1.
Esta soma permanece abaixo de 10−7 h−1. Mantendo-se as restantes condições adotadas, a combinação pode atingir PL e.
A diferença é muito simples quando expressamos todos os números na mesma escala. O limite é 10 × 10−8. No primeiro exemplo, somámos 12; no segundo, 9. Com um resultado exatamente igual a 10 × 10−8, já estamos no intervalo d. Na tabela, o sinal é «menor que», e não «menor ou igual a».
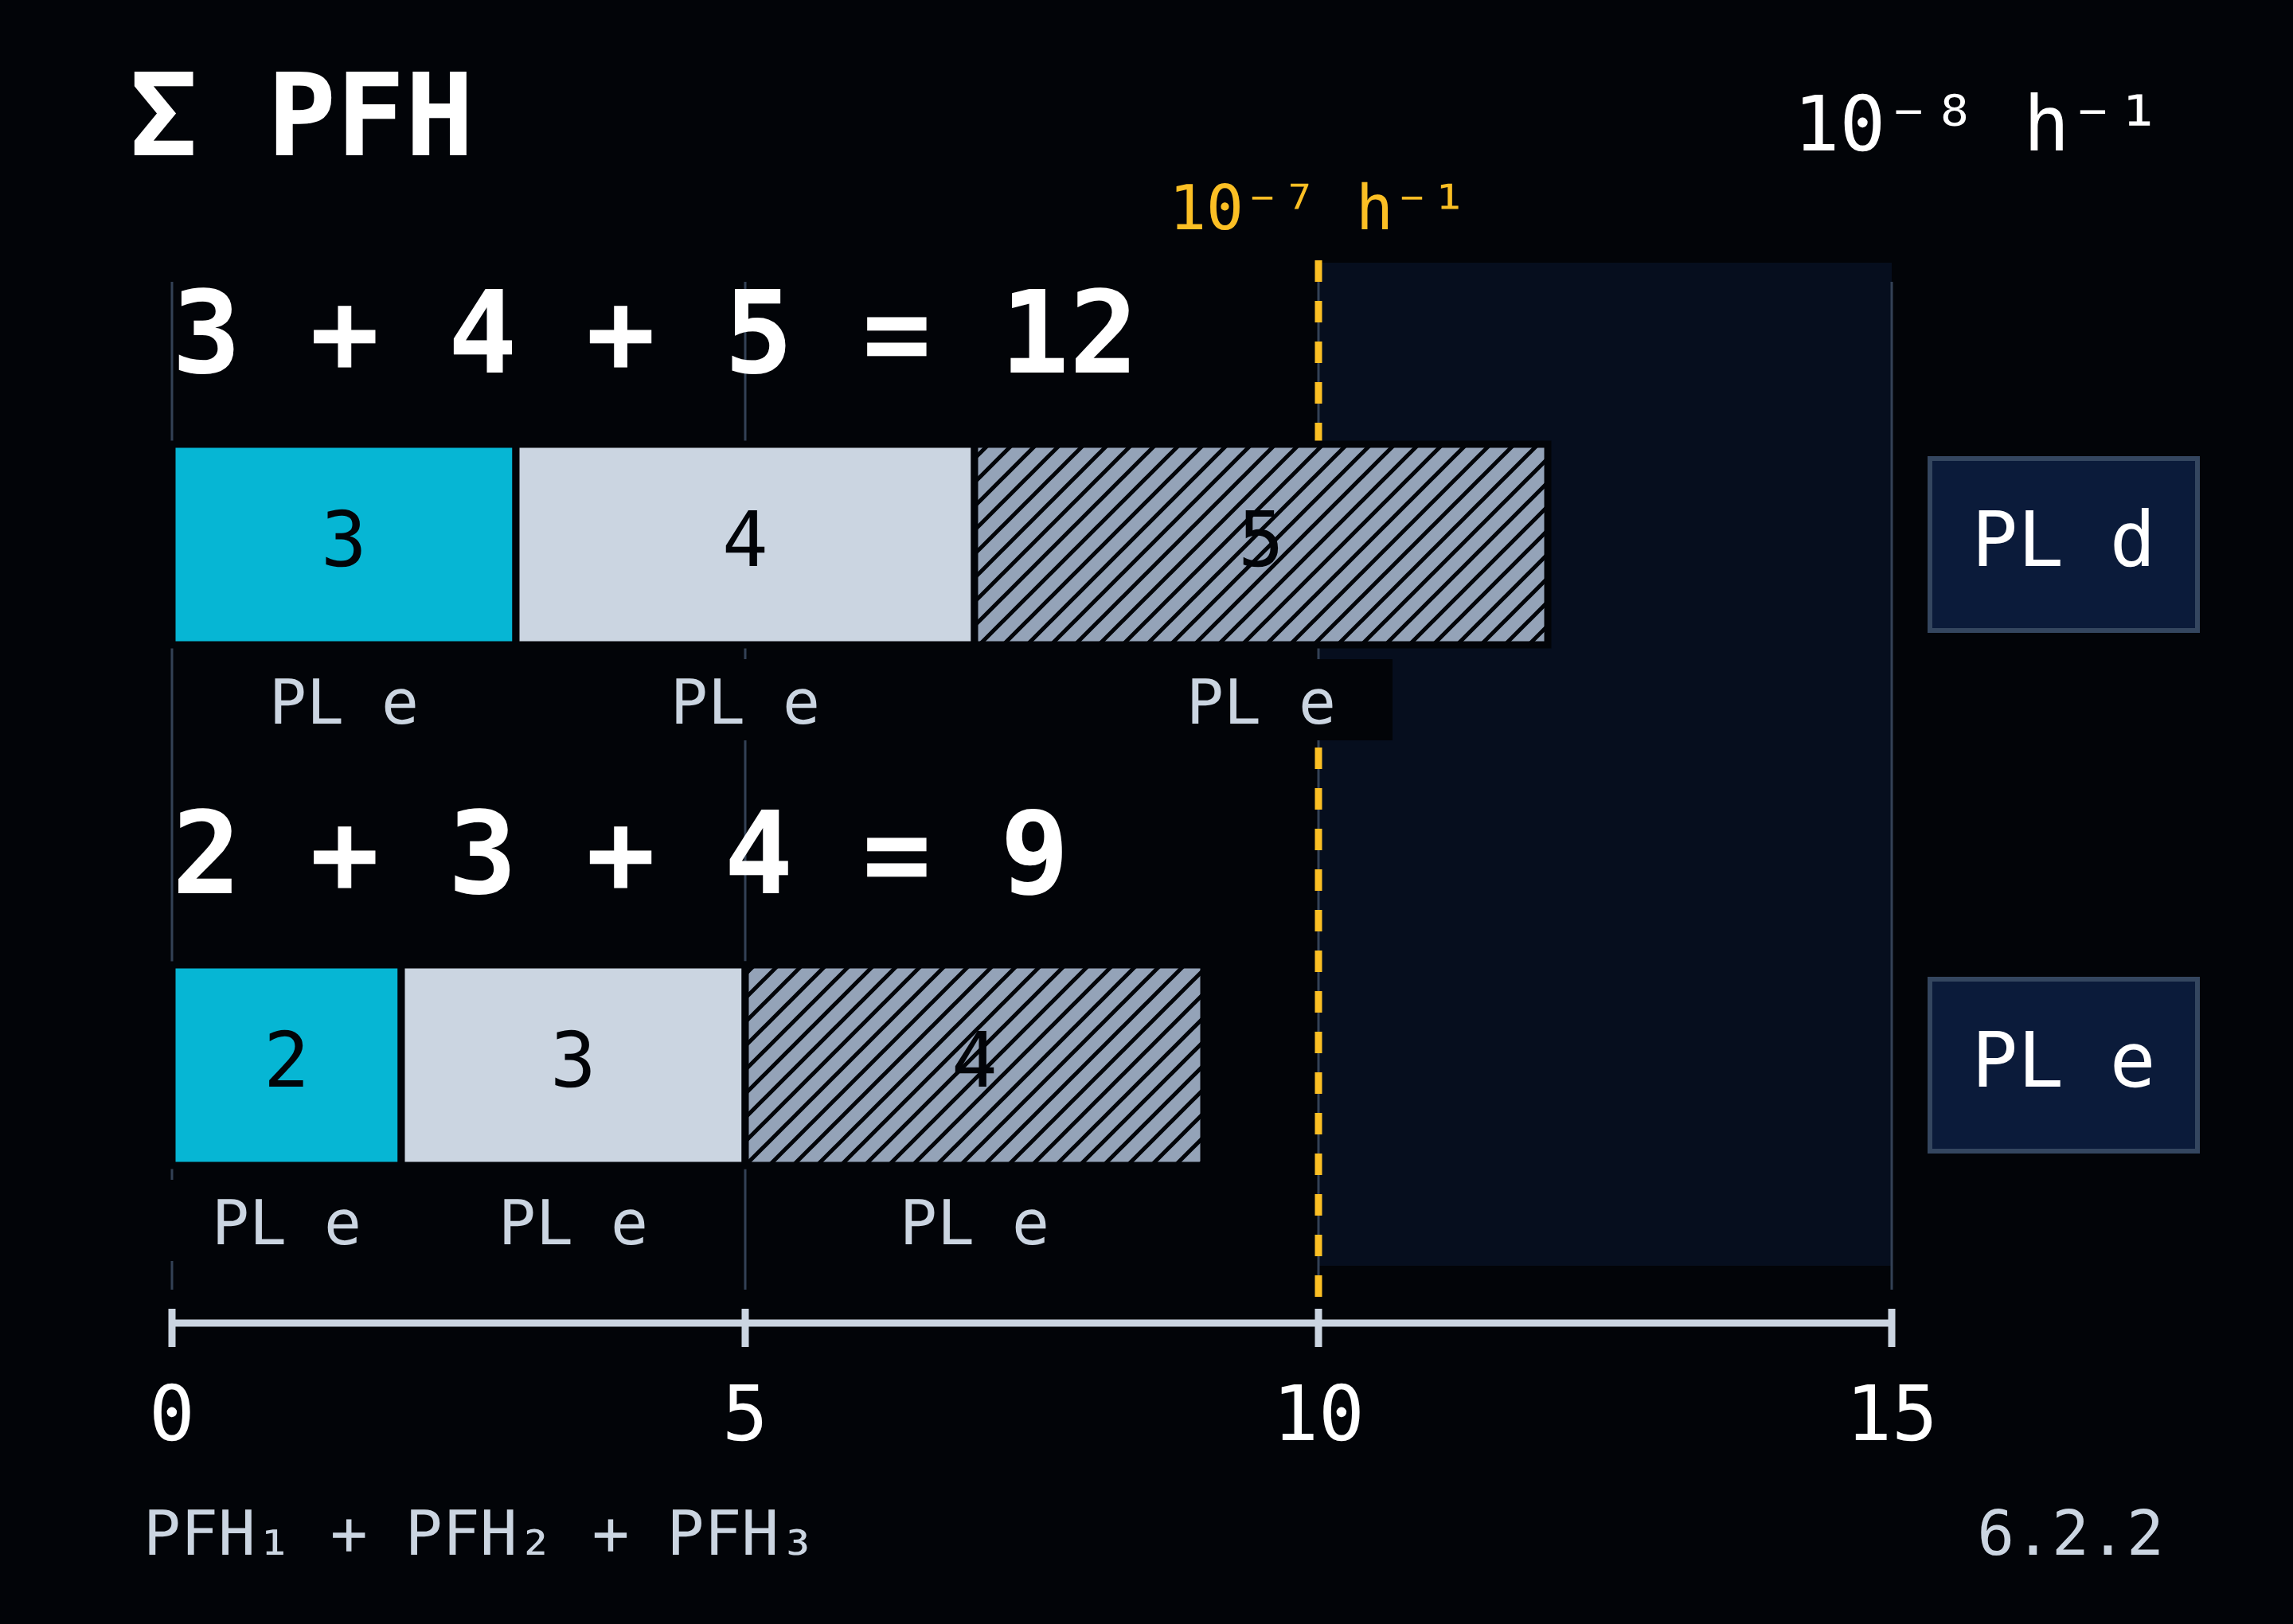
Em ambas as variantes, a lista de compras contém PL e três vezes. Só os números mostram que não foi adquirido o mesmo resultado.
A PFH não determina a data da próxima falha
Com números tão pequenos, é fácil sentir uma segurança excessiva. Se a PFH for 10−8 h−1, alguém poderá interpretar esse valor como uma garantia de que o dispositivo funcionará sem uma falha perigosa durante cem milhões de horas.
Essa interpretação não seria correta.
A PFH descreve a frequência média de falha perigosa na execução de uma determinada função de segurança. Não indica quando ocorrerá a primeira falha. Também não representa a probabilidade de um acidente numa única abertura do protetor.
Cem milhões de horas não são um período de garantia. Uma falha perigosa pode ocorrer muito antes.
Por isso, não transformamos uma PFH pequena numa garantia de que «nada acontecerá durante as próximas centenas de anos». A norma fornece um parâmetro para avaliar a capacidade do sistema de executar a função. Não fornece fundamentos para atribuir à máquina um calendário de funcionamento sem acidentes.
É necessário e, mas foi calculado d. O que alteramos?
Suponhamos que, para a função em análise, foi estabelecido como necessário o PLr e. Nesse caso, o resultado d do primeiro exemplo é insuficiente. Se o PL atingido não cumprir o requisito, é necessário regressar ao processo de projeto.
Primeiro, verificamos se o modelo inclui os subsistemas corretos e se os dados utilizados correspondem à configuração aplicada e às condições de funcionamento. Se assim for, é necessário alterar a solução.
O cálculo mostra inclusivamente o que procuramos. Mantendo os dois primeiros valores — 3 × 10⁻⁸ e 4 × 10⁻⁸ h−1 —, o terceiro subsistema deve ter uma PFH inferior a 3 × 10⁻⁸ h−1 para que a soma, por si só, permaneça no intervalo e. Encomendar outro dispositivo descrito como PL e não é suficiente. Este pode ter precisamente um valor de PFH que nos faça ultrapassar novamente o limite.
«Substituímos por outro PL e» descreve uma compra. Só um novo cálculo mostrará se o problema foi resolvido.
Não removemos do modelo um subsistema que continua a ser necessário para executar a função. Também não reduzimos o PLr necessário pelo facto de o equipamento selecionado não o atingir. Se for necessário e, mas uma avaliação rigorosa resultar em d, é o projeto que deve ser corrigido — não a forma de registar o resultado.
Neste exemplo, bastou uma soma para pôr em causa a declaração de PL e. Vale a pena efetuá-la antes de assinar a documentação.
2. Categoria 4 de quê? Do relé ou do sistema projetado?
«Temos categoria 4. O relé é de segurança.»
Esta pode ser uma informação verdadeira sobre o dispositivo selecionado. Ainda assim, não explica o que foi ligado às suas entradas, o que as saídas controlam e o que acontecerá se algum desses elementos falhar.
O relé pode desligar corretamente as suas saídas. Se o único contactor que desliga o acionamento não abrir os contactos principais, o comando do relé, por si só, não desligará a alimentação do motor.
Isto não é uma crítica ao relé. Avaliar toda a função com base nos seus parâmetros foi uma decisão do projetista. O fabricante do dispositivo não projetou por ele a restante parte do circuito.
Primeiro, a tarefa. Depois, os dispositivos que a executam
Consideremos um exemplo simples de proteção contra o acesso ao acionamento de um transportador. A abertura do protetor deve provocar a paragem do movimento perigoso, enquanto a sua permanência na posição aberta deve impedir o início desse movimento. O tempo necessário para atingir o estado seguro deve corresponder às condições de acesso: a pessoa não pode alcançar o movimento contra o qual esta função deveria protegê-la.
Só depois de a tarefa estar assim definida detalhamos a sua implementação: o sensor deteta o estado do protetor, o relé de segurança processa os sinais e os elementos de saída atuam sobre o acionamento. A especificação deve definir, entre outros aspetos, o evento iniciador, a reação, o PLr necessário, o tempo necessário para atingir o estado seguro e os modos em que a função opera. A referência de catálogo do relé não contém estas definições para a nossa máquina.
«Protetor ligado ao sistema de segurança» descreve uma ligação. Ainda não indica contra o quê nem de que forma protegemos a pessoa.
Na avaliação do sistema, também não nos detemos nos terminais de saída do relé. A definição de SRP/CS abrange o percurso desde a iniciação dos sinais relacionados com a segurança até às saídas dos elementos de controlo de potência — por exemplo, os contactos principais do contactor.
Assim, se o contactor tiver de efetuar o desligamento, não passa a ser «eletricidade comum fora do sistema de segurança» apenas por se encontrar na página seguinte do esquema.
Dois contactores não são dois subsistemas PL e
Consideremos agora uma variante com dois contactores: K₁ e K₂. Os seus contactos principais estão ligados em série no circuito de alimentação do motor, mas cada contactor pode interromper esse circuito de forma independente. Se K₁ não abrir os contactos, K₂ ainda pode efetuar o desligamento.
Uma ligação em série no circuito de potência não significa aqui uma ligação em série no modelo de fiabilidade.
Numa solução deste tipo, K₁ e K₂ podem constituir dois canais redundantes de um único subsistema de saída. A sua função é manter a possibilidade de desligamento apesar de uma determinada falha num dos canais. Esta situação é diferente da dos três subsistemas da secção anterior, cada um dos quais era necessário para executar a função.
Por isso, não basta considerar dois valores relativos a contactores individuais e aplicar-lhes a adição destinada à ligação em série de subsistemas avaliados. Primeiro, é necessário avaliar o subsistema de saída: a sua estrutura, a fiabilidade dos componentes, o diagnóstico e o comportamento na presença de falhas. Só depois se utiliza o respetivo resultado na avaliação da combinação com a deteção e a lógica. Esta separação entre a avaliação do subsistema e a avaliação da combinação de subsistemas está prevista na norma.
Resta ainda saber se o funcionamento pode prosseguir após uma falha de K₁. O sistema detetará que o contactor não executou o comando? O que fará com essa informação? Permitirá iniciar outro ciclo?
A adição de um segundo contactor proporciona uma segunda forma de desligamento. Não fornece automaticamente diagnóstico nem a justificação da categoria.
A categoria indica a resistência a falhas. O PL considera mais fatores
A categoria classifica o subsistema quanto à resistência a falhas e ao comportamento após a sua ocorrência. São relevantes a estrutura, a deteção de falhas e a fiabilidade. Não se trata apenas do número de canais nem de uma segunda designação do PL.
Para a categoria 3, uma única falha não pode levar à perda da subfunção executada. Deve ser detetada, o mais tardar, na solicitação seguinte da função, quando isso for razoavelmente exequível. Isto não implica, contudo, a deteção de todas as falhas; a acumulação de falhas não detetadas pode levar à perda da subfunção.
A categoria 4 impõe requisitos mais exigentes: se uma única falha não puder ser detetada no momento exigido, a acumulação de falhas não detetadas não pode levar à perda da função. São igualmente necessários valores elevados de DCavg e de MTTFD para cada canal redundante.
É possível ver dois contactores ao abrir o armário. O cumprimento destes requisitos não pode ser constatado apenas olhando para dois contactores.
Na determinação do PL, são também considerados todos os aspetos relevantes da avaliação: os valores de fiabilidade, a eficácia do diagnóstico, as medidas contra falhas de causa comum, o software e a prevenção de falhas sistemáticas. A categoria indicada não substitui este âmbito da avaliação.
A mesma categoria 3, mas um resultado c, d ou e
Em vez de ficarmos pela afirmação de que «o PL depende de muitos fatores», vejamos valores concretos.
Para uma arquitetura de categoria 3, com DCavg = 90% e com o cumprimento dos restantes pressupostos do método, obtemos os seguintes resultados, consoante o MTTFD de cada canal:
| MTTFD de cada canal | PFH do subsistema [h−1] | PL |
|---|---|---|
| 10 anos | 1,36 × 10⁻⁶ | c |
| 30 anos | 2,65 × 10⁻⁷ | d |
| 100 anos | 4,29 × 10⁻⁸ | e |
Estes são valores extraídos do modelo da norma, e não resultados da avaliação de contactores específicos. A categoria permaneceu a mesma. A cobertura de diagnóstico também. A fiabilidade dos canais mudou e obtivemos três níveis de PL diferentes.
O MTTFD é aqui um parâmetro de fiabilidade, e não o prazo de substituição do dispositivo. Voltaremos a esta diferença ao abordar o número de ciclos e o tempo de utilização.
A tabela também mostra por que razão a simplificação «categoria 3 significa PL d» está errada nos dois sentidos. A categoria 3 não garante d, mas também não exclui e. É necessário demonstrar as condições para alcançar o resultado.
Por fim, voltemos ao relé. Se utilizarmos um subsistema previamente avaliado, não teremos de reconstituir a sua conceção nem de calcular novamente cada componente interno desde o início. No entanto, temos de conhecer o âmbito da avaliação, aplicá-lo corretamente e avaliar a sua ligação com o restante sistema. A norma permite combinar subsistemas previamente validados com subsistemas projetados pelo integrador.
Não é necessário repetir o trabalho do fabricante do relé. É necessário realizar a parte do trabalho que o fabricante do relé não realizou por nós.
Perguntou-se o que aconteceria após a falha de um componente da máquina. Na resposta, mostrou-se a categoria do relé. Isso continua a não ser uma resposta à pergunta colocada.
3. O PLr exigido não decorre do que já foi comprado
«Obtivemos PL d. Deve ser suficiente.»
Talvez. Mas isso não é determinado nem pelo resultado do cálculo nem pela convicção de que foram utilizados equipamentos de qualidade.
O PLr define o requisito aplicável a uma função de segurança específica. O PL descreve o nível alcançado pelo sistema que executa essa função. Primeiro, é necessário determinar a redução do risco necessária. Só depois se deve projetar a solução e demonstrar que cumpre o requisito.
Se o relé já tiver sido encomendado, o esquema estiver pronto e só então escolhermos o nível exigido, é fácil inverter esta ordem. Os parâmetros da avaliação começam então a ajustar-se, de forma suspeitosamente perfeita, às capacidades do equipamento adquirido.
Um requisito adaptado ao resultado já obtido permite evitar a revisão do projeto. Não permite demonstrar que o projeto é adequado.
S2 não está reservado a acidentes mortais
No gráfico utilizado para determinar o PLr, consideramos a gravidade da possível lesão, a frequência ou duração da exposição e a possibilidade de evitar ou limitar o dano. Correspondem-lhes os parâmetros S, F e P.
S2 abrange uma lesão grave, geralmente irreversível, ou a morte. A amputação de um dedo não se torna S1 só porque a pessoa sobrevive. Não é necessário considerar uma catástrofe que afete metade do pavilhão industrial para que o requisito aplicável à função seja elevado.
Para S2, o gráfico de base dá os seguintes resultados:
| Gravidade da lesão | Exposição | Possibilidade de evitar ou limitar o dano | Resultado de base do gráfico |
|---|---|---|---|
| S2 | F1 — menos frequente e/ou de curta duração | P1 — possível em determinadas condições | PLr c |
| S2 | F1 — menos frequente e/ou de curta duração | P2 — pouco provável | PLr d |
| S2 | F2 — frequente ou de longa duração | P1 — possível em determinadas condições | PLr d |
| S2 | F2 — frequente ou de longa duração | P2 — pouco provável | PLr e |
Com S2, mesmo os valores favoráveis F1 e P1 conduzem, neste gráfico, a PLr c. Uma avaliação menos favorável — F2 ou P2 — é suficiente para se chegar a d. Ambas em simultâneo conduzem a e.
Estes níveis não são selecionados em função de quão impressionante a máquina parece. Um mecanismo pequeno também pode causar uma lesão irreversível.
«O operador é experiente.» Mas não tem para onde recuar
Suponhamos que uma tarefa operacional prevista exige que a pessoa se posicione entre um elemento móvel e uma estrutura fixa. O movimento inesperado em análise pode causar um esmagamento grave. A função de segurança deve impedir esse movimento durante o acesso.
Ao avaliar a possibilidade de evitar o dano, surge o argumento de que o operador conhece a máquina, recebeu formação e executa esta tarefa há anos. A avaliação proposta é P1.
O problema é que, na posição necessária para executar a tarefa, não existe possibilidade espacial de recuo para sair da trajetória do movimento.
A experiência do trabalhador é relevante. Não altera a geometria do posto de trabalho.
Foi registado um operador com formação. O espaço de fuga em falta teria, ao que parece, de ser providenciado pelo próprio.
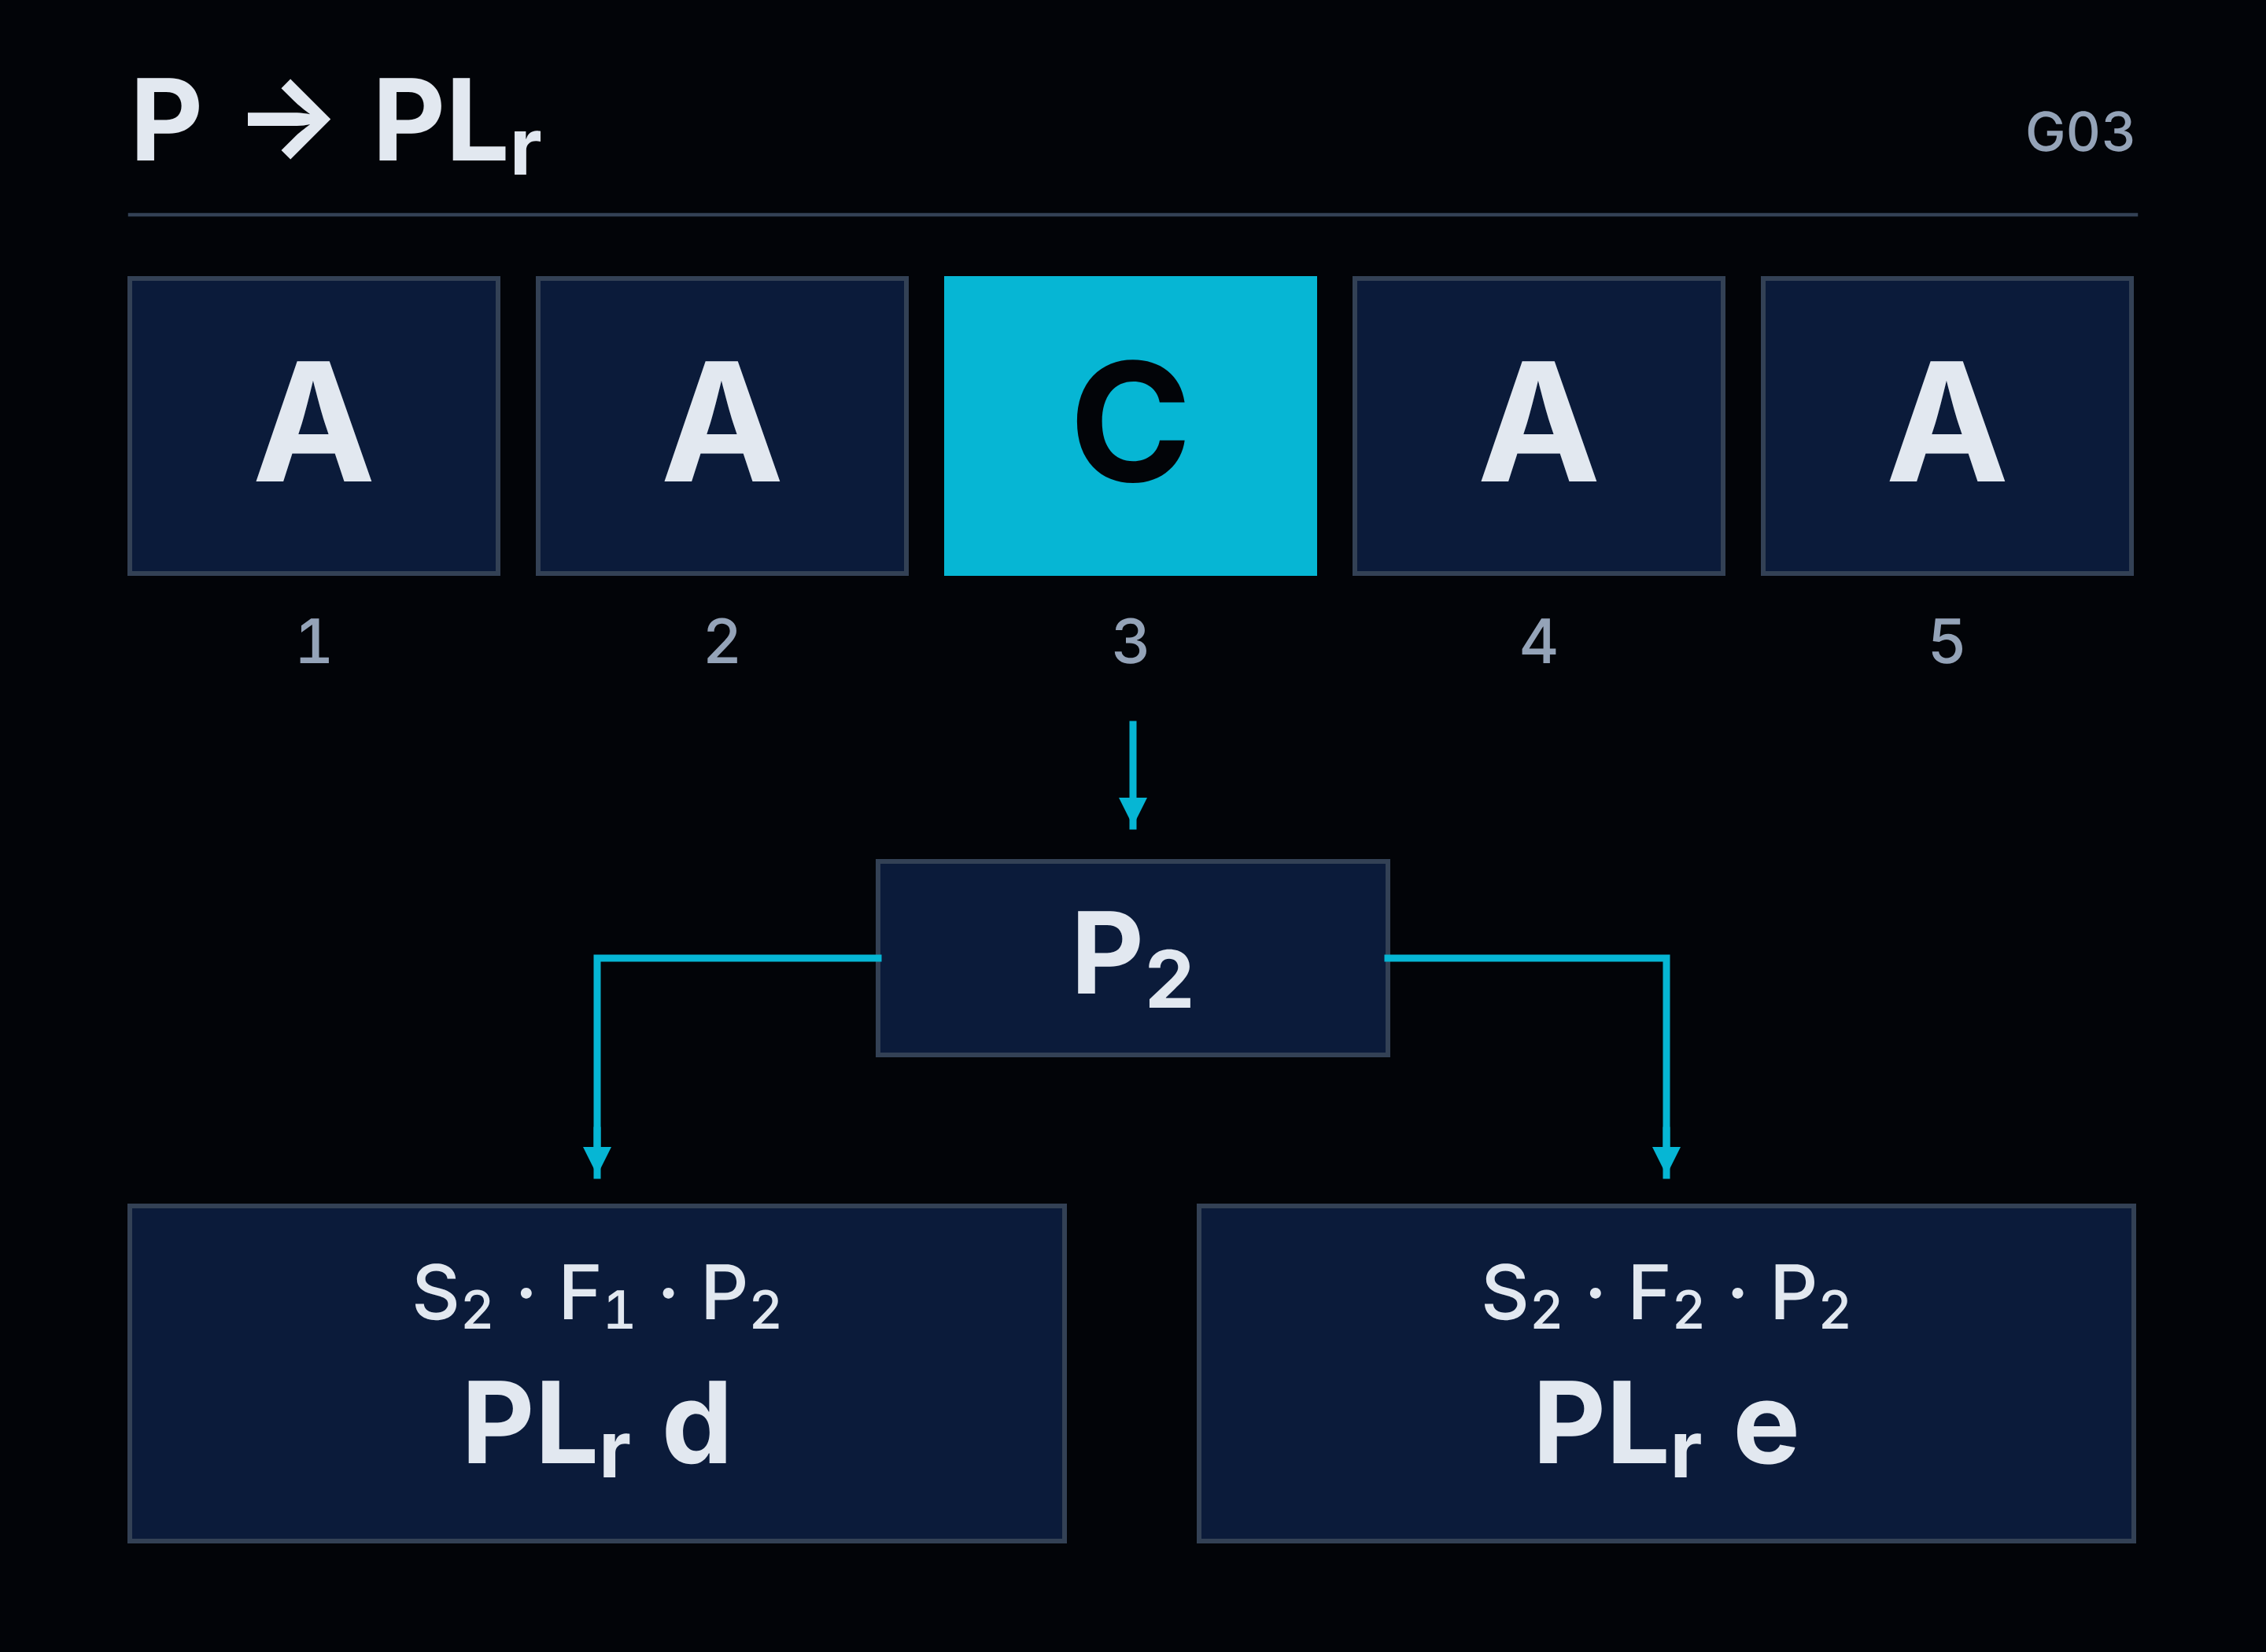
Um dos métodos para determinar P considera cinco fatores: a preparação da pessoa, a velocidade de desenvolvimento do evento e o tempo disponível, a possibilidade espacial de recuo, a capacidade de reconhecer o perigo e a complexidade da tarefa. São atribuídas às avaliações as letras A, B ou C, de acordo com as condições de cada fator.
Neste método, um único C é suficiente para adotar P2. Mesmo que todas as restantes avaliações sejam A.
A ausência de possibilidade espacial de recuo constitui precisamente esse C. O mesmo pode aplicar-se à falta de tempo para um recuo eficaz. Não se faz a média destas limitações com as boas avaliações dos restantes fatores. Quatro respostas favoráveis não criam uma passagem através de uma estrutura de aço.
Com o S2 em análise, isto significa PLr d para F1 ou PLr e para F2.
Também não se adota P1 automaticamente quando não existe qualquer C. É necessário avaliar os restantes fatores e a possibilidade real de evitar ou limitar significativamente o dano. A tabela estrutura a avaliação. Não dispensa a compreensão da situação que está a ser descrita.
Os limites da máquina influenciam o requisito aplicável ao sistema de comando
A possibilidade espacial de recuo é verificada nas condições de utilização prevista. Não apenas com o posto vazio, sem material e com acesso cómodo por todos os lados.
Se, com o produto mais pequeno, a pessoa dispõe de espaço livre, mas o maior produto permitido ocupa esse espaço, é precisamente esta variante que deve ser considerada. O mesmo se aplica à posição das paletes, à utillagem e às tarefas que obrigam a adotar uma posição específica.
A utilização prevista, as dimensões do produto e o local de execução da tarefa não são uma introdução descritiva aos «cálculos propriamente ditos». Podem determinar o requisito que esses cálculos devem cumprir.
F é avaliado da mesma forma. Uma tarefa curta repetida a cada poucos minutos não se torna esporádica apenas porque cada acesso dura pouco tempo. É necessário considerar tanto a frequência como o tempo total de exposição.
Na abordagem descrita, na ausência de outra justificação, uma frequência superior a uma vez por cada 15 minutos conduz a F2. A indicação que permite adotar F1 reúne duas condições: uma frequência não superior a uma vez por cada 15 minutos e um tempo total de exposição que não exceda um vigésimo do tempo de trabalho.
Também não é relevante se os acessos sucessivos são efetuados pelo mesmo trabalhador ou por várias pessoas.
A mudança de operador não repõe a zero a frequência de exposição junto à máquina.
Não reduza o requisito com base na eficácia da função que ainda está a avaliar
«O risco é baixo porque, quando o protetor é aberto, o acionamento para.»
Se estamos precisamente a determinar o PLr requerido para a função que para o acionamento quando o protetor é aberto, esta justificação está errada. A resposta já pressupõe o funcionamento eficaz daquilo para o qual ainda estamos a estabelecer o requisito.
Ao determinar o PLr, considera-se a situação sem ter em conta a redução do risco proporcionada pela própria função em avaliação. Isto não significa ignorar todas as outras medidas de proteção. Podem ser consideradas medidas técnicas adequadas, independentes do sistema de comando, bem como funções de segurança adicionais. Contudo, é necessário separar os seus efeitos dos efeitos da função cujo nível requerido está a ser determinado.
Não se pode primeiro atribuir eficácia à função e, em seguida, deduzir dessa eficácia atribuída um requisito menos exigente para a própria função.
Um resultado mais baixo pode ser justificado. A compra de um relé não é uma justificação
O gráfico não é o único método permitido para determinar o PLr. Tem caráter informativo. A norma de tipo C aplicável, relativa a um tipo específico de máquinas, pode estabelecer o nível requerido de forma diferente do gráfico geral.
Também na abordagem descrita, o resultado pode ser reduzido em um nível se a probabilidade de ocorrência do evento perigoso tiver sido avaliada como baixa. Esta decisão exige justificação e documentação. Não basta acrescentar «pouco provável» depois de se concluir que o PL obtido é demasiado baixo.
É necessário saber indicar qual foi o evento avaliado, o que limita a possibilidade da sua ocorrência e com que fundamento se considerou baixa a probabilidade. A simples afirmação de que «há anos que não ocorre nenhum acidente» ainda não responde a estas questões.
Por fim, comparamos duas informações determinadas de forma independente: o PLr requerido e o PL alcançado. Se uma alteração efetiva da conceção ou do modo de utilização reduzir o risco, o requisito pode ser reavaliado. Se apenas se alterou a resposta no formulário, isso não tornou a máquina menos perigosa.
O gráfico não serve para justificar o relé que já foi encomendado. Deve ajudar a determinar aquilo de que necessita a pessoa que irá trabalhar com esta máquina.
4. Quando se pode utilizar o método simplificado e quando é necessário efetuar mais cálculos?
«O resultado foi d? Então verifiquemos o método simplificado».
Os equipamentos permanecem os mesmos. As ligações também. Ninguém melhora o diagnóstico nem substitui o subsistema. Altera-se apenas a forma de obter o resultado, até aparecer e no campo adequado.
Uma modernização muito eficiente. Nem sequer é necessário abrir o armário elétrico.
O problema não reside na utilização de simplificações. A norma prevê-as e, nas condições adequadas, permitem avaliar corretamente o sistema sem criar de raiz um modelo matemático próprio. O problema surge quando o método só é escolhido depois de se verificar qual deles fornece o resultado mais conveniente.
A escolha do método é determinada pelo sistema avaliado e pelos dados disponíveis. O prazo de aceitação não é um parâmetro de cálculo adicional.
Primeiro, determine exatamente o que está a avaliar
Sob a designação «cálculos simplificados», é fácil confundir duas atividades diferentes.
A primeira é a avaliação de um subsistema constituído por componentes. Por exemplo, pode ser necessário determinar os parâmetros de um subsistema de saída próprio, constituído por contactores e pelo diagnóstico implementado para estes. Conhecemos os dados dos componentes, mas o resultado do seu funcionamento conjunto ainda tem de ser determinado.
A segunda é a avaliação da combinação de subsistemas que já têm parâmetros de segurança definidos. Nesse caso, utilizamos a avaliação efetuada anteriormente, verificamos as condições de aplicação e determinamos o resultado da combinação.
Não é necessário decompor um relé avaliado nos seus componentes internos apenas porque o utilizamos na nossa própria máquina. Contudo, uma parte do circuito montada pelo próprio integrador não pode ser tratada como um subsistema PL e pronto a utilizar só porque contém dois contactores e alguém desenhou uma caixa à sua volta.
A caixa no esquema ajuda a organizar o modelo. Não atribui parâmetros de segurança.
Na prática, a divisão é a seguinte:
| O que avaliamos e que dados temos? | Abordagem adequada |
|---|---|
| Combinação em série de subsistemas previamente avaliados; conhecemos todos os PFH. | Somamos os PFH e também consideramos a limitação imposta pelo PL mais baixo dos subsistemas. |
| A mesma combinação de subsistemas; conhecemos os respetivos PL, mas não todos os PFH. | Podemos utilizar o método tabelar previsto para esta situação. |
| Um subsistema próprio correspondente à arquitetura prevista no método simplificado. | Determinamos a categoria, o MTTFD dos canais e a DCavg, asseguramos as medidas necessárias contra CCF e o cumprimento dos restantes pressupostos. |
| Um subsistema próprio cuja arquitetura não corresponde às arquiteturas deste método. | Precisamos de um modelo justificado e de um cálculo detalhado que permita demonstrar que o nível requerido foi alcançado. |
Numa única função, é possível combinar ambas as abordagens: utilizar os dados disponíveis dos subsistemas avaliados e avaliar de forma independente a parte projetada pelo integrador. Não é necessário escolher entre «copiar tudo dos catálogos» e «calcular tudo a partir de cada transístor».
A tabela dá e. Os dados disponíveis dão d
Voltemos aos três subsistemas da primeira parte:
PFH=(3+4+5)×10−8=1,2×10⁻⁷ h−1.
Cada subsistema foi avaliado como PL e. Contudo, a soma dos PFH situa-se no intervalo correspondente a d.
A norma também inclui um método para a combinação de subsistemas quando não conhecemos todos os valores de PFH. Nesse método, determina-se o PL mais baixo e o número de subsistemas com esse nível. Para o nível mais baixo e e para um máximo de três subsistemas desse nível, a tabela indica e.
Temos, portanto, uma discrepância concreta: considerando apenas as letras, pode obter-se e, embora a soma dos valores conhecidos do nosso exemplo resulte em d.
Esta discrepância não deve ser ocultada pela afirmação de que todos os métodos simplificados fornecem sempre um resultado mais conservador. Nesta comparação, não é esse o caso. É necessário, no entanto, verificar a condição para a qual o método em questão foi previsto.
Se conhecemos os PFH de todos os subsistemas, somamo-los. A tabela para PFH desconhecidos não é uma segunda tentativa depois de uma soma malsucedida.
Os dados do fabricante não se tornam desconhecidos apenas porque deixaram de corresponder ao resultado esperado.
A utilização da tabela no seu âmbito adequado não constitui um erro. O erro seria rejeitar deliberadamente os valores disponíveis apenas para substituir um d inconveniente por um e mais favorável. Isso não reduziu a frequência de falhas perigosas do sistema. O autor da documentação simplesmente deixou de a considerar com a precisão permitida pelos dados.
O método simplificado poupa cálculos, mas não dispensa a verificação dos pressupostos
Na avaliação de um subsistema próprio, a simplificação funciona de forma diferente. Utilizamos os resultados de modelos preparados para arquiteturas específicas, em vez de desenvolver desde o início todas as relações matemáticas.
O gráfico que relaciona a categoria, o MTTFD e a DCavg não é uma ilustração da qual se escolhe a coluna mais semelhante às próprias expectativas. Apresenta os resultados de modelos matemáticos para estruturas e condições específicas.
É necessário começar por determinar se o nosso subsistema lhes corresponde efetivamente. Como se comportará em caso de falha? Que falhas serão detetadas? Quais são os parâmetros dos canais? Foram asseguradas as medidas necessárias contra falhas de causa comum?
O mais cómodo é escolher a categoria e o diagnóstico de modo que a barra chegue a e. Infelizmente, depois ainda seria necessário construir um sistema que correspondesse a essas seleções.
O método também se baseia em pressupostos relativos ao tempo de utilização e à frequência de falhas durante esse período. Não confere automaticamente uma vida útil de vinte anos a cada elemento que incluirmos no cálculo. Os componentes sujeitos a desgaste podem exigir uma substituição mais precoce. Voltaremos a este assunto ao abordar o número de ciclos.
Do mesmo modo, uma leitura numérica mais exata, em vez de uma leitura do gráfico, não altera o tipo de modelo utilizado. Podemos obter um valor de PFH mais exato, mas continuamos a ter de cumprir as condições do método através do qual o obtivemos.
Um resultado registado com mais algarismos não descreve com maior exatidão uma máquina cujo modelo omite uma dependência relevante. Descreve a omissão com maior exatidão.
Quando é necessário um cálculo detalhado?
A fronteira não se situa entre um armário pequeno e um armário grande. Um maior número de dispositivos não significa automaticamente que seja necessário criar um modelo próprio. Um menor número de elementos não garante que se possa utilizar a variante mais simples.
O que importa é a possibilidade de representar corretamente o subsistema na arquitetura para a qual o método simplificado foi preparado.
O esquema elétrico não tem de ser idêntico ao diagrama de blocos da norma. São formas diferentes de representar o sistema. No entanto, é necessário demonstrar a equivalência das dependências relevantes: a forma de execução das subfunções, a redundância, o diagnóstico e o comportamento em caso de falha.
Se essa equivalência não existir, é necessário um cálculo detalhado baseado num modelo adequado, por exemplo, na modelação de Markov ou na análise da árvore de falhas. O modelo tem de ter em conta as propriedades da solução que não estão abrangidas pela simplificação adotada.
O esquema pode ser redesenhado para parecer familiar. No entanto, um ponto comum de falha não desaparece quando se separam duas linhas no ecrã.
Um cálculo detalhado também não dá o direito de ignorar os requisitos qualitativos. Se declararmos uma determinada categoria, é necessário cumprir os respetivos requisitos. Se a função tiver de reagir de determinada forma, é necessário assegurar essa reação. Uma matemática mais avançada não substitui um diagnóstico em falta nem justifica uma lógica incorreta.
Não se trata, portanto, de incumbir todos os projetistas de realizar uma modelação de Markov. Trata-se de reconhecerem o momento em que o modelo predefinido deixa de corresponder ao seu sistema. Nesse caso, é necessário alterar a solução para que possa ser corretamente avaliada pelo método simplificado ou realizar uma análise detalhada adequada.
«Não dispomos de MTTFD» ainda não constitui uma escolha do método
A norma também prevê um procedimento alternativo limitado para subsistemas que contenham determinadas tecnologias mecânicas e de potência fluida, incluindo tecnologias eletro-hidráulicas e eletropneumáticas, quando não estejam disponíveis dados de fiabilidade e não seja possível aplicar o método indicado de boas práticas de engenharia.
Trata-se de uma via específica, com condições próprias relativas, entre outros aspetos, à arquitetura, ao diagnóstico, aos componentes e ao tempo de utilização. Não é uma autorização geral para avaliar qualquer sistema sem MTTFD.
«Não encontrámos dados» descreve o estado da nossa pesquisa. Não demonstra que cumprimos as condições da exceção.
Antes de aprovar o resultado, é necessário saber responder ao que foi avaliado, que dados foram utilizados, por que motivo o método escolhido é aplicável e onde foi demonstrado o cumprimento dos seus pressupostos.
Isto é muito mais importante do que a extensão do relatório. Alguns cálculos claros para um sistema corretamente definido têm mais valor do que dezenas de páginas impressas cujo autor não consegue relacionar com o esquema.
Se, após a alteração do método, o resultado aumentou de d para e sem que nada tenha sido alterado na máquina, a primeira pergunta deve ser: o que estamos agora a calcular de forma diferente e por que motivo o podemos fazer? E não: onde se assina a aceitação.
5. DC 99% e CCF aprovada. O que foi efetivamente implementado?
Foi introduzida nos cálculos uma cobertura de diagnóstico elevada. As medidas contra falhas de causa comum também foram consideradas cumpridas. O resultado parece bom.
Agora é necessário encontrar essas medidas na máquina.
Um valor selecionado numa lista pendente tem uma vantagem em relação ao diagnóstico real: pode sempre ser definido como 99%.
O cálculo, por si só, não determina se o sistema deteta efetivamente as falhas consideradas. Processa os dados que lhe foram fornecidos. Se o diagnóstico tiver sido avaliado com base em expectativas, o resultado pode estar matematicamente correto e ser tecnicamente inútil.
O condutor de realimentação existe. O que é efetivamente realimentado?
Voltemos aos dois contactores K₁ e K₂. O projeto prevê a verificação do respetivo estado e, para os cálculos, foi adotado DC = 99%.
Suponhamos que os contactos principais de K₁ permanecem fechados apesar do comando de desligamento. K₂ continua a poder interromper o circuito de alimentação. No entanto, o diagnóstico tem de detetar o estado incorreto de K₁ e o sistema tem de reagir adequadamente a esse estado.
O que verifica, então, o sinal de realimentação?
Se apenas confirmar que o programa desativou o comando de energização da bobina, não fornece informações sobre a abertura efetiva dos contactos principais. Sabemos o que o controlador solicitou. Ainda não sabemos se o contactor o executou.
O controlador emitiu um comando e verificou o seu próprio comando. O contactor nem sequer teve de participar nesta verificação.
A ligação de um contacto auxiliar qualquer também não resolve a questão. É necessária uma relação adequada e comprovada entre o seu estado e os elementos cuja falha se pretende detetar. Além disso, são necessários uma ligação correta, uma avaliação das possíveis falhas do circuito de realimentação e uma lógica que utilize a informação no momento adequado.
A norma prevê uma cobertura de diagnóstico elevada para determinados métodos de monitorização direta de dispositivos eletromecânicos. Não a atribui pela simples presença de um terminal identificado como «realimentação».
Primeiro, é necessário demonstrar o que a solução aplicada deteta. Só depois se pode introduzir o valor correspondente.
A DC não é a percentagem de tentativas de paragem bem-sucedidas
A DC refere-se à relação entre a frequência das falhas perigosas detetadas e a frequência de todas as falhas perigosas do elemento considerado. Não representa a percentagem de paragens bem-sucedidas nem o número de tipos de falha assinalados numa lista.
Cem paragens corretas de um sistema sem falhas não confirmam que este detete 99% das falhas perigosas. Durante esses ensaios, pode não ter ocorrido nenhuma das falhas cuja deteção foi considerada no cálculo.
Verificou-se que um contator sem falhas abre. No relatório, concluiu-se que o sistema reconhecerá um contator que não abriu. Entre estas duas afirmações falta uma verificação.
Isto não significa que seja necessário provocar falhas em cem aparelhos para calcular a percentagem. A cobertura diagnóstica pode ser justificada por uma análise de falhas ou pela aplicação adequada das estimativas previstas na norma. No entanto, é necessário demonstrar que a medida descrita corresponde à implementação real.
Uma DC = 99% para um contator monitorizado também não significa automaticamente uma DCavg = 99% para todo o subsistema. Os restantes elementos têm as suas próprias falhas e os seus próprios diagnósticos. Ao determinar a cobertura diagnóstica média, considera-se a contribuição de cada um para a frequência das falhas perigosas. Um elemento sem deteção de falhas não desaparece do cálculo apenas porque reduz a média.
Uma monitorização muito eficaz de um elemento não se estende aos restantes apenas por estarem próximos no armário elétrico.
Foi detetada uma falha. A produção pode continuar?
A simples identificação de uma anomalia também deve estar associada a uma reação.
Na nossa variante, o K₁ com falha permanece fechado. O sistema identifica a discrepância e bloqueia o rearranque, uma vez que a continuação do funcionamento não corresponde ao método de proteção adotado.
No entanto, surge um problema durante a colocação em funcionamento: a mensagem interrompe a produção. Alguém altera a condição para que seja possível continuar o funcionamento depois de confirmar o alarme. Nos cálculos, o diagnóstico continua a ter o mesmo valor.
A deteção foi mantida. Apenas se eliminou a sua consequência inconveniente.
Nem todas as reações a uma falha têm de ser idênticas. No entanto, devem corresponder aos requisitos da função e à arquitetura adotada. Se a justificação tiver considerado a deteção da falha e o bloqueio de uma continuação perigosa, a simples apresentação de uma mensagem no painel não constitui uma solução equivalente.
É necessário verificar toda a sequência: a falha, a sua deteção, o momento da deteção e a reação da máquina. Não apenas se o estado de uma entrada do controlador muda.
Dois canais podem ter uma única causa comum de falha
A redundância é útil quando a falha de um canal não compromete a eficácia do outro. Por isso, não basta desenhar dois canais e continuar a tratá-los como independentes sem analisar as respetivas condições de funcionamento.
Consideremos uma sobretensão previsível na alimentação, capaz de danificar os elementos de ambos os canais. Ou um aumento da temperatura após uma falha do sistema de refrigeração, que afete simultaneamente os dois canais. Este é precisamente o tipo de problema que deve ser considerado na avaliação das CCF — falhas de causa comum.
Uma sobretensão não para depois de danificar o primeiro canal para respeitar a redundância representada no esquema.
Uma alimentação comum ou um invólucro comum não significam automaticamente que a solução seja inadmissível. No entanto, é necessário demonstrar a resistência adequada e as medidas de proteção aplicadas. Não se deve pressupor que cada anomalia se limitará convenientemente a um único canal.
Por isso, avaliamos as medidas contra CCF para o subsistema real e a sua aplicação. A proteção das entradas, da lógica e das saídas pode exigir soluções diferentes. Uma única tabela copiada entre projetos não confirma que os mesmos pressupostos sejam adequados para todos eles.
Faltam cinco pontos. Mas houve formação
No método de pontuação descrito na norma, é necessário obter pelo menos 65 pontos pelas medidas aplicadas contra CCF. Isto não é uma percentagem de falhas detetadas nem uma avaliação da qualidade de toda a máquina.
Suponhamos que as posições justificadas totalizam 60 pontos. Faltam cinco. A tabela contém uma posição relativa à formação e a documentação inclui uma lista de presenças da formação dos operadores.
Pode ser assinalada. A folha de cálculo aceitará.
O problema é que a medida avaliada se refere à formação dos projetistas sobre as causas e os efeitos das falhas de causa comum, com a devida documentação. A formação dos operadores sobre a utilização da máquina responde a outra questão.
Os trabalhadores receberam formação sobre a utilização. Nos cálculos, considerou-se que o projetista conhece as causas das falhas de causa comum. Os cinco pontos foram obtidos alterando o destinatário da formação.
O mesmo acontece quando se atribuem pontos a uma medida implementada apenas parcialmente. Neste método, o cumprimento parcial não confere uma parte dos pontos. Confere zero pontos para essa posição.
Não se trata de ser rigoroso apenas por causa da tabela. A pontuação só substitui uma estimativa mais detalhada se forem respeitadas as suas regras. Se começarmos a atribuir pontos a soluções semelhantes, planeadas ou «habitualmente utilizadas», deixamos de aplicar este método, embora o formulário continue a ter a mesma aparência.
O parâmetro deve corresponder a uma solução concreta
Para a DC adotada, deve ser possível indicar o elemento monitorizado, o método de deteção das suas falhas perigosas e a reação exigida. Para as medidas contra CCF consideradas — a implementação real, as condições de aplicação e a base para a atribuição dos pontos.
Para um subsistema previamente avaliado, utilizamos os dados adequados e as respetivas condições de integração. Para a parte do sistema desenvolvida internamente, é necessário realizar uma avaliação própria. Não transferimos a cobertura diagnóstica interna do relé para os contatores, sensores e ligações que esse parâmetro não abrange.
Após uma alteração do programa, dos aparelhos ou das ligações, também verificamos se a justificação anterior continua a corresponder à máquina. A eliminação da monitorização ou o enfraquecimento da reação a uma falha não se tornam irrelevantes apenas porque ninguém abriu o ficheiro de cálculo.
A DC e as CCF devem descrever as medidas de segurança efetivamente implementadas. Não aquelas que faltavam para obter a letra adequada.
6. Mil ciclos por turno. O relé de segurança também trabalha
Posto de montagem semiautomático. O operador abre a proteção, substitui a peça, fecha a proteção e inicia o ciclo seguinte. Na solução analisada, cada abertura provoca a desativação das saídas a relé e dos contatores, enquanto o restabelecimento da prontidão provoca sua reativação.
Mil vezes por turno.
No entanto, para avaliar a vida útil, alguém considera apenas os usos esporádicos da parada de emergência. Afinal, os mesmos contatores também fazem parte da função E-STOP, e quase ninguém pressiona o botão cogumelo.
Nos cálculos, o equipamento aguarda uma situação de emergência. No quadro elétrico, desde o início da manhã, atua a cada nova peça.
É possível transcrever corretamente os dados do fabricante, aplicar a fórmula de forma correta e obter um resultado completamente inútil. Basta calcular o componente para um número de operações diferente daquele que ele realmente executa.
A função de segurança não precisa esperar por uma emergência
O sistema de proteção pode participar da operação normal da máquina durante todo o turno. Isso não significa que ocorra uma situação de emergência a cada meio minuto. Significa que o modo de operação exige a execução regular de uma tarefa de proteção específica.
Em um posto com uma proteção aberta a cada peça, essa tarefa consiste em impedir movimentos perigosos durante o acesso. No carregamento manual através do campo de uma cortina de luz, consiste em parar o movimento ou mantê-lo bloqueado após a interrupção do campo. No caso de um comando bimanual corretamente aplicado, consiste em permitir determinado movimento perigoso apenas quando as condições de comando exigidas forem atendidas.
Em cada uma dessas implementações, as saídas a relé podem operar em todos os ciclos de trabalho. Podem — mas não necessariamente. É preciso verificar o circuito específico. Mil interrupções do campo da cortina de luz não significam automaticamente mil comutações de cada dispositivo instalado no quadro elétrico.
Da mesma forma, a chamada de um bloco de programa a cada varredura do controlador não constitui um ciclo mecânico do relé.
A inscrição “safety” descreve a finalidade do dispositivo. Ela não isenta seus contatos das leis da física.
Uma máquina, três grandezas diferentes a calcular
Durante o projeto, precisamos distinguir a exposição de uma pessoa, a demanda da função de segurança e as operações de um componente específico.
Quanto à exposição, interessa-nos saber com que frequência e por quanto tempo uma pessoa se encontra na situação analisada em relação ao perigo. Quanto à demanda da função, interessa-nos saber quando é necessário executar sua tarefa. Quanto à vida útil do contator, interessa-nos saber quantos ciclos esse contator específico executa.
Esses números podem estar relacionados entre si. No entanto, não são, por definição, idênticos.
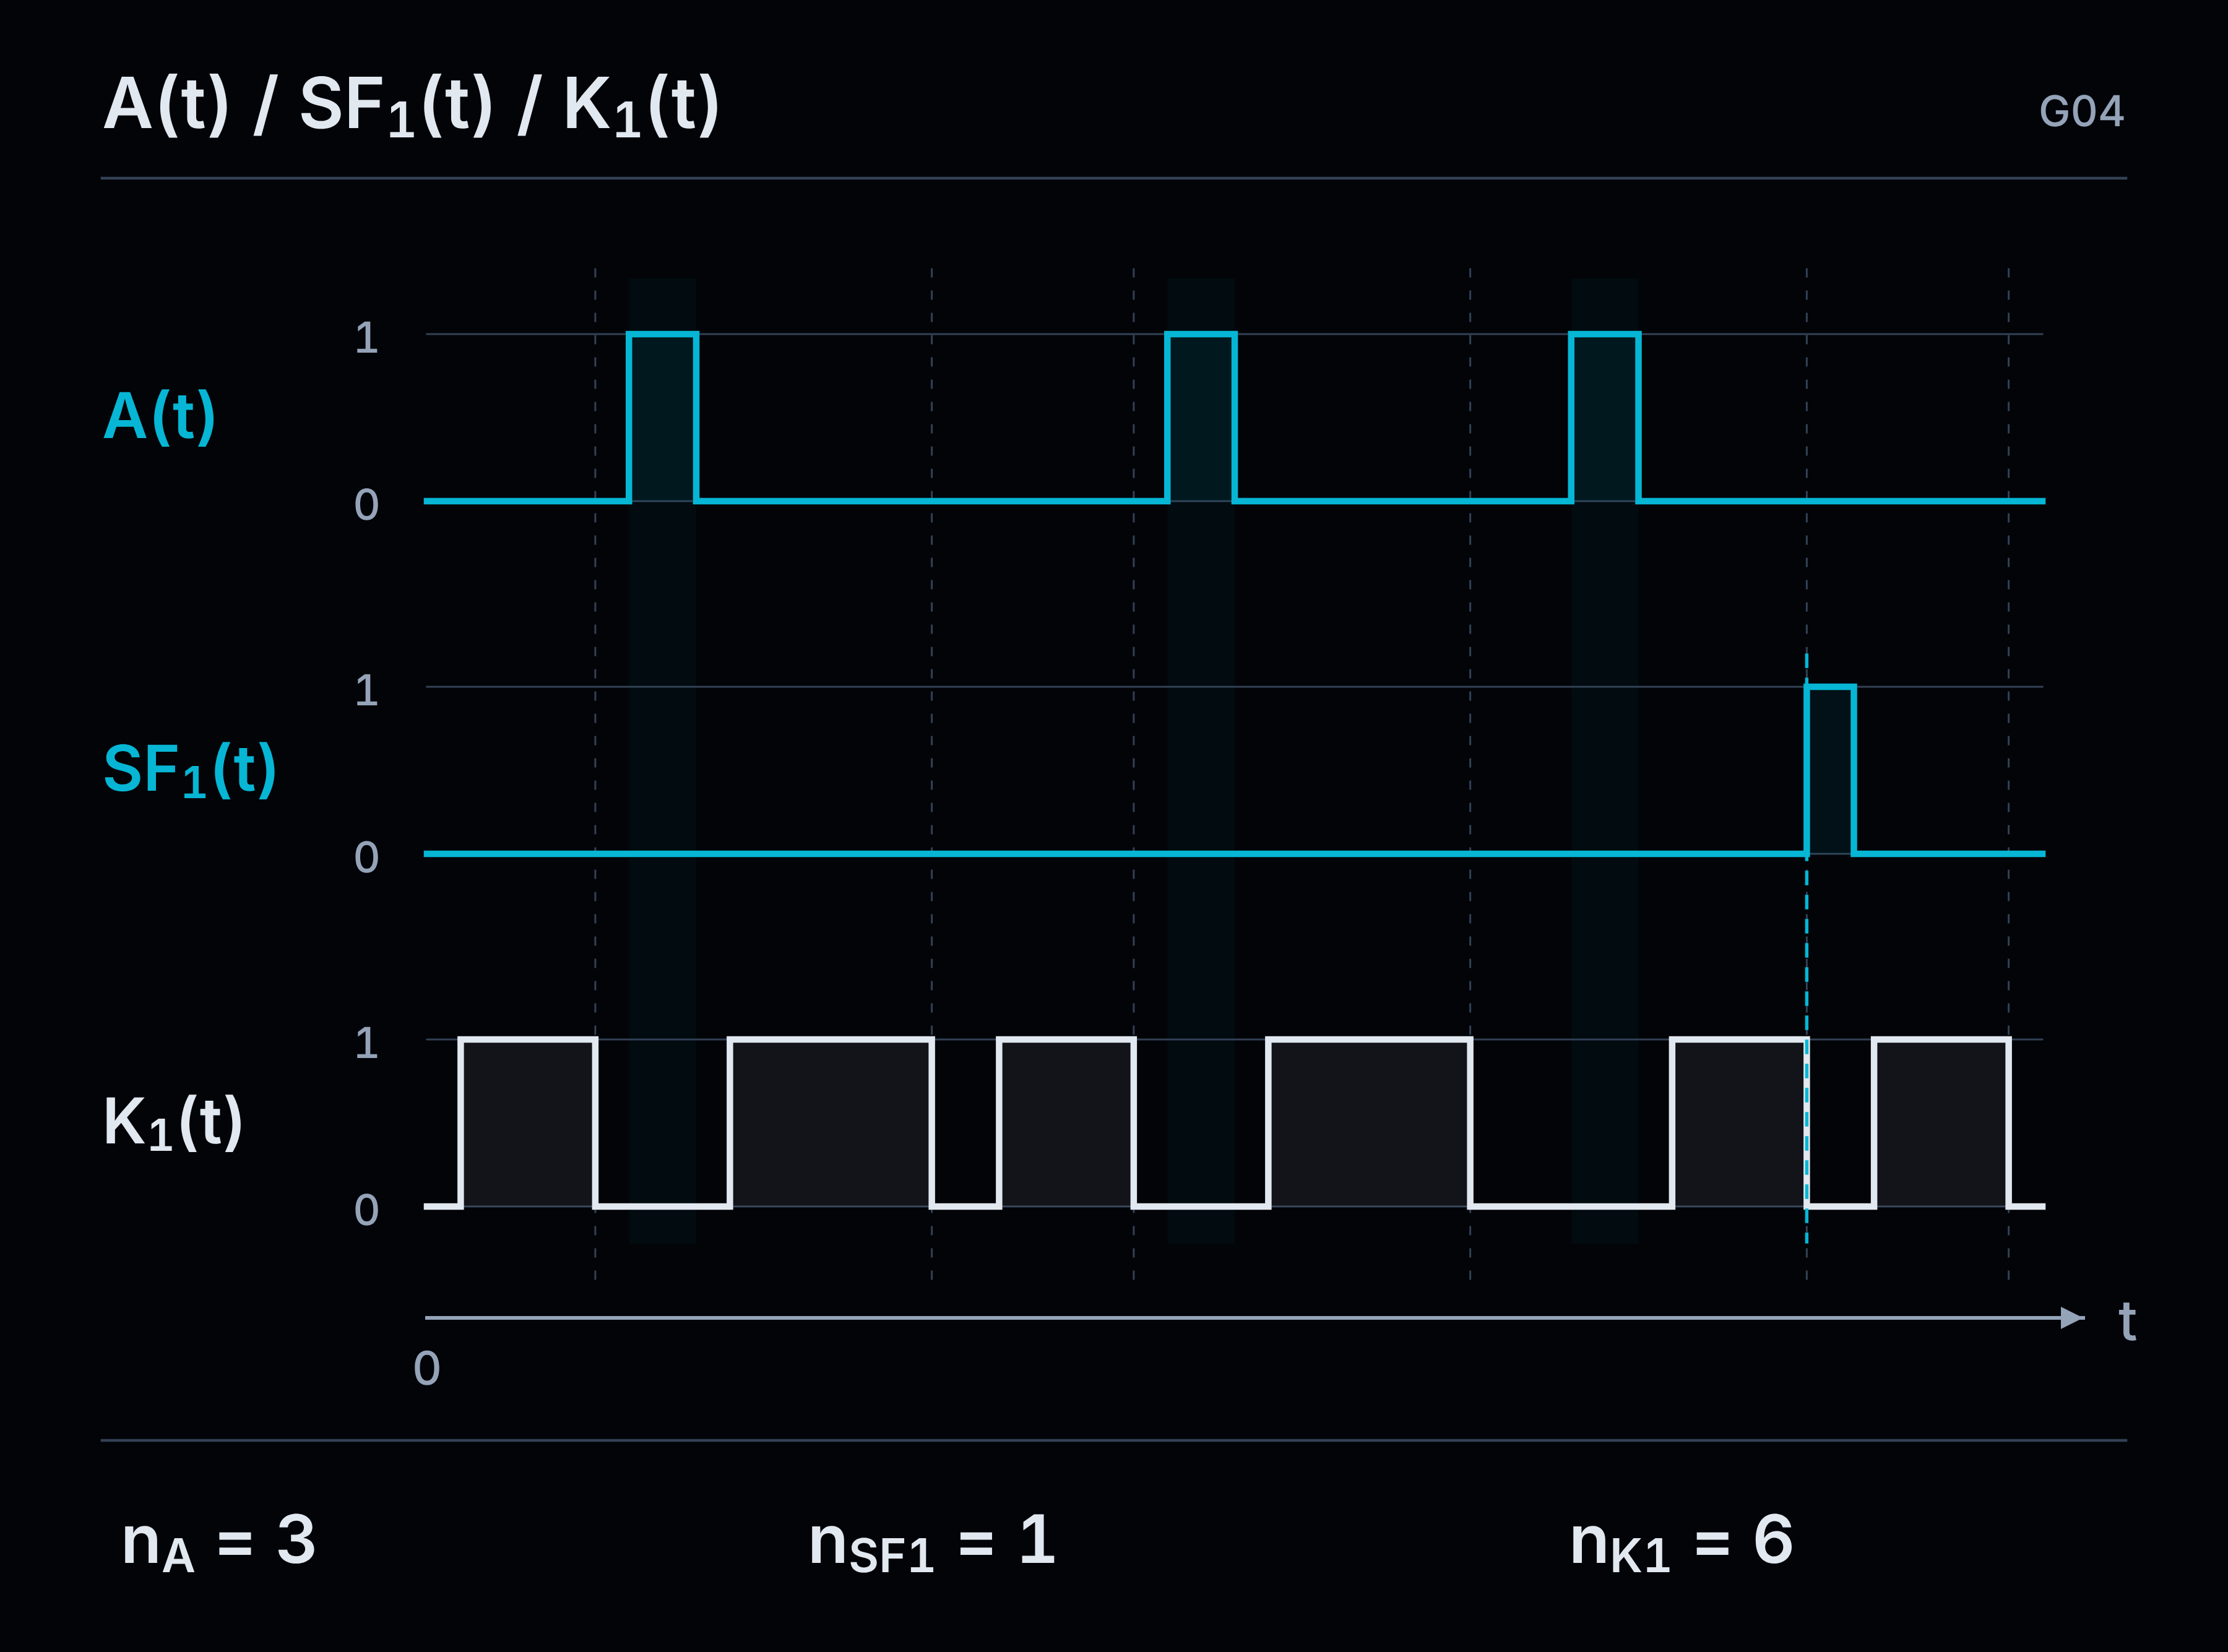
Suponhamos que K₁ participe da parada de emergência, da proteção de acesso por meio de uma proteção e da parada normal do processo. Seu número de operações inclui as comutações reais resultantes de todas essas aplicações, não apenas daquela função para a qual abrimos a planilha.
Por outro lado, não contamos três vezes o mesmo ciclo físico só porque ele foi atribuído a três funções. Contamos a operação do componente, não o número de locais em que sua designação aparece.
A separação das funções na documentação é necessária. Ela não divide o desgaste do dispositivo compartilhado em vários limites independentes.
O contator não recebe um novo conjunto de contatos quando passamos para o capítulo seguinte do relatório.
Meio milhão de ciclos por ano. Sem um ritmo de produção extraordinário
Para o nosso exemplo, consideremos 1000 ciclos completos do componente por turno, dois turnos por dia e 250 dias de trabalho por ano.
O número anual de operações é:
nop=1000×2×250=500 000 ciclos/ano.
Mil ciclos durante um turno de oito horas correspondem, em média, a um ciclo a cada 28,8 segundos. Não precisamos de uma linha que produza centenas de peças por minuto para que o equipamento execute centenas de milhares de operações por ano.
Neste exemplo, um ciclo completo inclui a ativação e a desativação do componente. Na seleção real, o método de contagem deve corresponder à definição de ciclo à qual se referem os dados do fabricante utilizados. Não se pode retirar o número de ativações de uma tabela, o número de mudanças de estado de outra e considerá-los a mesma grandeza.
Também é necessário considerar as operações adicionais durante testes programados, ajustes ou outras atividades, caso elas realmente provoquem a comutação desse componente.
O plano anual de produção pode ser detalhado até a última peça. O número de comutações nos cálculos de segurança não deveria resultar de uma conversa menos rigorosa.
B10D não é garantia de funcionamento até o milionésimo ciclo
Para componentes eletromecânicos, mecânicos e pneumáticos sujeitos a desgaste, podemos utilizar o parâmetro B10D. Ele descreve o número médio de ciclos até a falha perigosa de 10% dos componentes.
Isso não significa que todas as unidades funcionarão com segurança durante esse número de operações. Também não se trata de uma “vida útil” qualquer retirada do catálogo.
Os dados devem corresponder à aplicação e às condições de operação. No caso dos contatos, é relevante, entre outros fatores, a carga para a qual o valor foi determinado. A vida útil mecânica, a vida útil elétrica e o B10D não se tornam intercambiáveis apenas porque todos são expressos em ciclos.
O maior número do catálogo produz o resultado mais atraente. Ainda assim, convém verificar se ele se aplica às condições existentes em nossa máquina.
Para o cálculo seguinte, adotemos como modelo B10D = 1 000 000 ciclos para um único componente eletromecânico que atenda às condições de aplicação deste método. Trata-se de uma premissa do exemplo, não de um parâmetro de um produto específico.
MTTFD: vinte anos. Substituição: o mais tardar ao fim de dois anos
A partir de B10D e do número anual de operações, determinamos o MTTFD do componente:
MTTFD = B10D / (0,1 × nop).
Para os nossos dados:
MTTFD = 1 000 000 / (0,1 × 500 000) = 20 anos.
Podemos respirar de alívio. A máquina deverá ser utilizada durante dez anos, pelo que vinte parece uma margem sólida.
Contudo, o MTTFD não é o período de utilização admissível deste exemplar.
Pelo mesmo método, determinamos o T10D, ao qual limitamos o período de utilização do componente:
T10D = B10D / nop = 1 000 000 / 500 000 = 2 anos.
Ambos os resultados estão corretos. O MTTFD é utilizado para descrever a fiabilidade do componente no modelo adotado. O T10D define o limite do seu período de utilização resultante de B10D e da intensidade de funcionamento.
Quem considerou vinte anos como prazo de substituição acabou de prolongar dez vezes o período de utilização. Exclusivamente por confundir os nomes de dois parâmetros.
Se o período de utilização previsto do sistema for superior, o componente terá de ser substituído, o mais tardar, antes de expirar o T10D ou no momento em que este for atingido. Isto não é uma previsão de que o dispositivo deixará de funcionar exatamente nesse dia. É o limite de aplicação da justificação adotada para a sua fiabilidade.
A partir destes dois cálculos, ainda não obtivemos um PL e nem qualquer outro PL para a função completa. Obtivemos o parâmetro de fiabilidade de um componente individual e o limite do seu período de utilização. Ambas as informações têm de ser incluídas na avaliação adequada do subsistema.
A simples promessa de substituição de dois em dois anos não aumenta automaticamente o MTTFD de 20 para 100 anos. Também não corrige a falta de diagnóstico. Permite cumprir o limite em que se baseia o método utilizado.
Um relé de segurança completo não é um único contacto
O cálculo acima referia-se a um componente avaliado pelo método B10D. No caso de um módulo de segurança completo e previamente avaliado, utilizamos os parâmetros e as condições aplicáveis a esse módulo e à sua aplicação.
Se forem indicados o PL e a PFH, é necessário verificar para que configurações, cargas, frequências de funcionamento e períodos de utilização esses dados são válidos. Se tiver sido definido um limite de ciclos, este não pode ser ignorado apenas porque ao lado figura um PL e.
Não retiramos arbitrariamente um número designado como durabilidade do relé, não o designamos, por nossa iniciativa, como B10D nem anunciamos, com base nele, um novo resultado para todo o módulo.
Da ficha do produto, é necessário levar para o projeto não apenas a letra favorável, mas também as condições indicadas por baixo dela.
Se a intensidade real de funcionamento implicar a substituição de um determinado componente de dois em dois anos e a máquina tiver de funcionar durante dez anos, surge uma tarefa de manutenção concreta. É necessário prever as substituições seguintes e fornecer ao utilizador as informações necessárias para as efetuar. Um resultado deixado apenas no ficheiro do projetista não organiza as inspeções na fábrica.
A máquina pode passar anos sem necessitar de uma paragem de emergência. Durante esse período, o contactor responsável por a executar pode efetuar milhões de comutações. A inscrição «E-STOP» no esquema não subtrai um único ciclo.
7. Máquina para dez anos. Primeiro relé para dois
Na documentação do projeto, previu-se a substituição periódica do componente. No manual, ficou apenas a recomendação geral: «inspecionar regularmente o sistema de segurança».
Após dois anos, durante a inspeção, o relé funciona. A máquina para quando a proteção é aberta. Não há qualquer avaria comunicada, pelo que não é encomendada nenhuma peça.
O projetista previu a substituição antes da falha. A fábrica substitui após a falha. O PL alcançado foi registado como se ambas as partes tivessem acordado o mesmo método.
Não acordaram. Se a substituição periódica foi uma condição adotada na avaliação da função, não pode ficar apenas nos cálculos. O utilizador tem de saber qual componente substituir, quando o substituir e o que verificar após a substituição.
A simples indicação «inspecionar regularmente» não transmite nenhuma destas informações. Permite, porém, continuar a registar nos relatórios, durante os anos seguintes, que a inspeção foi realizada.
Cinco unidades. Quatro substituições. Uma máquina
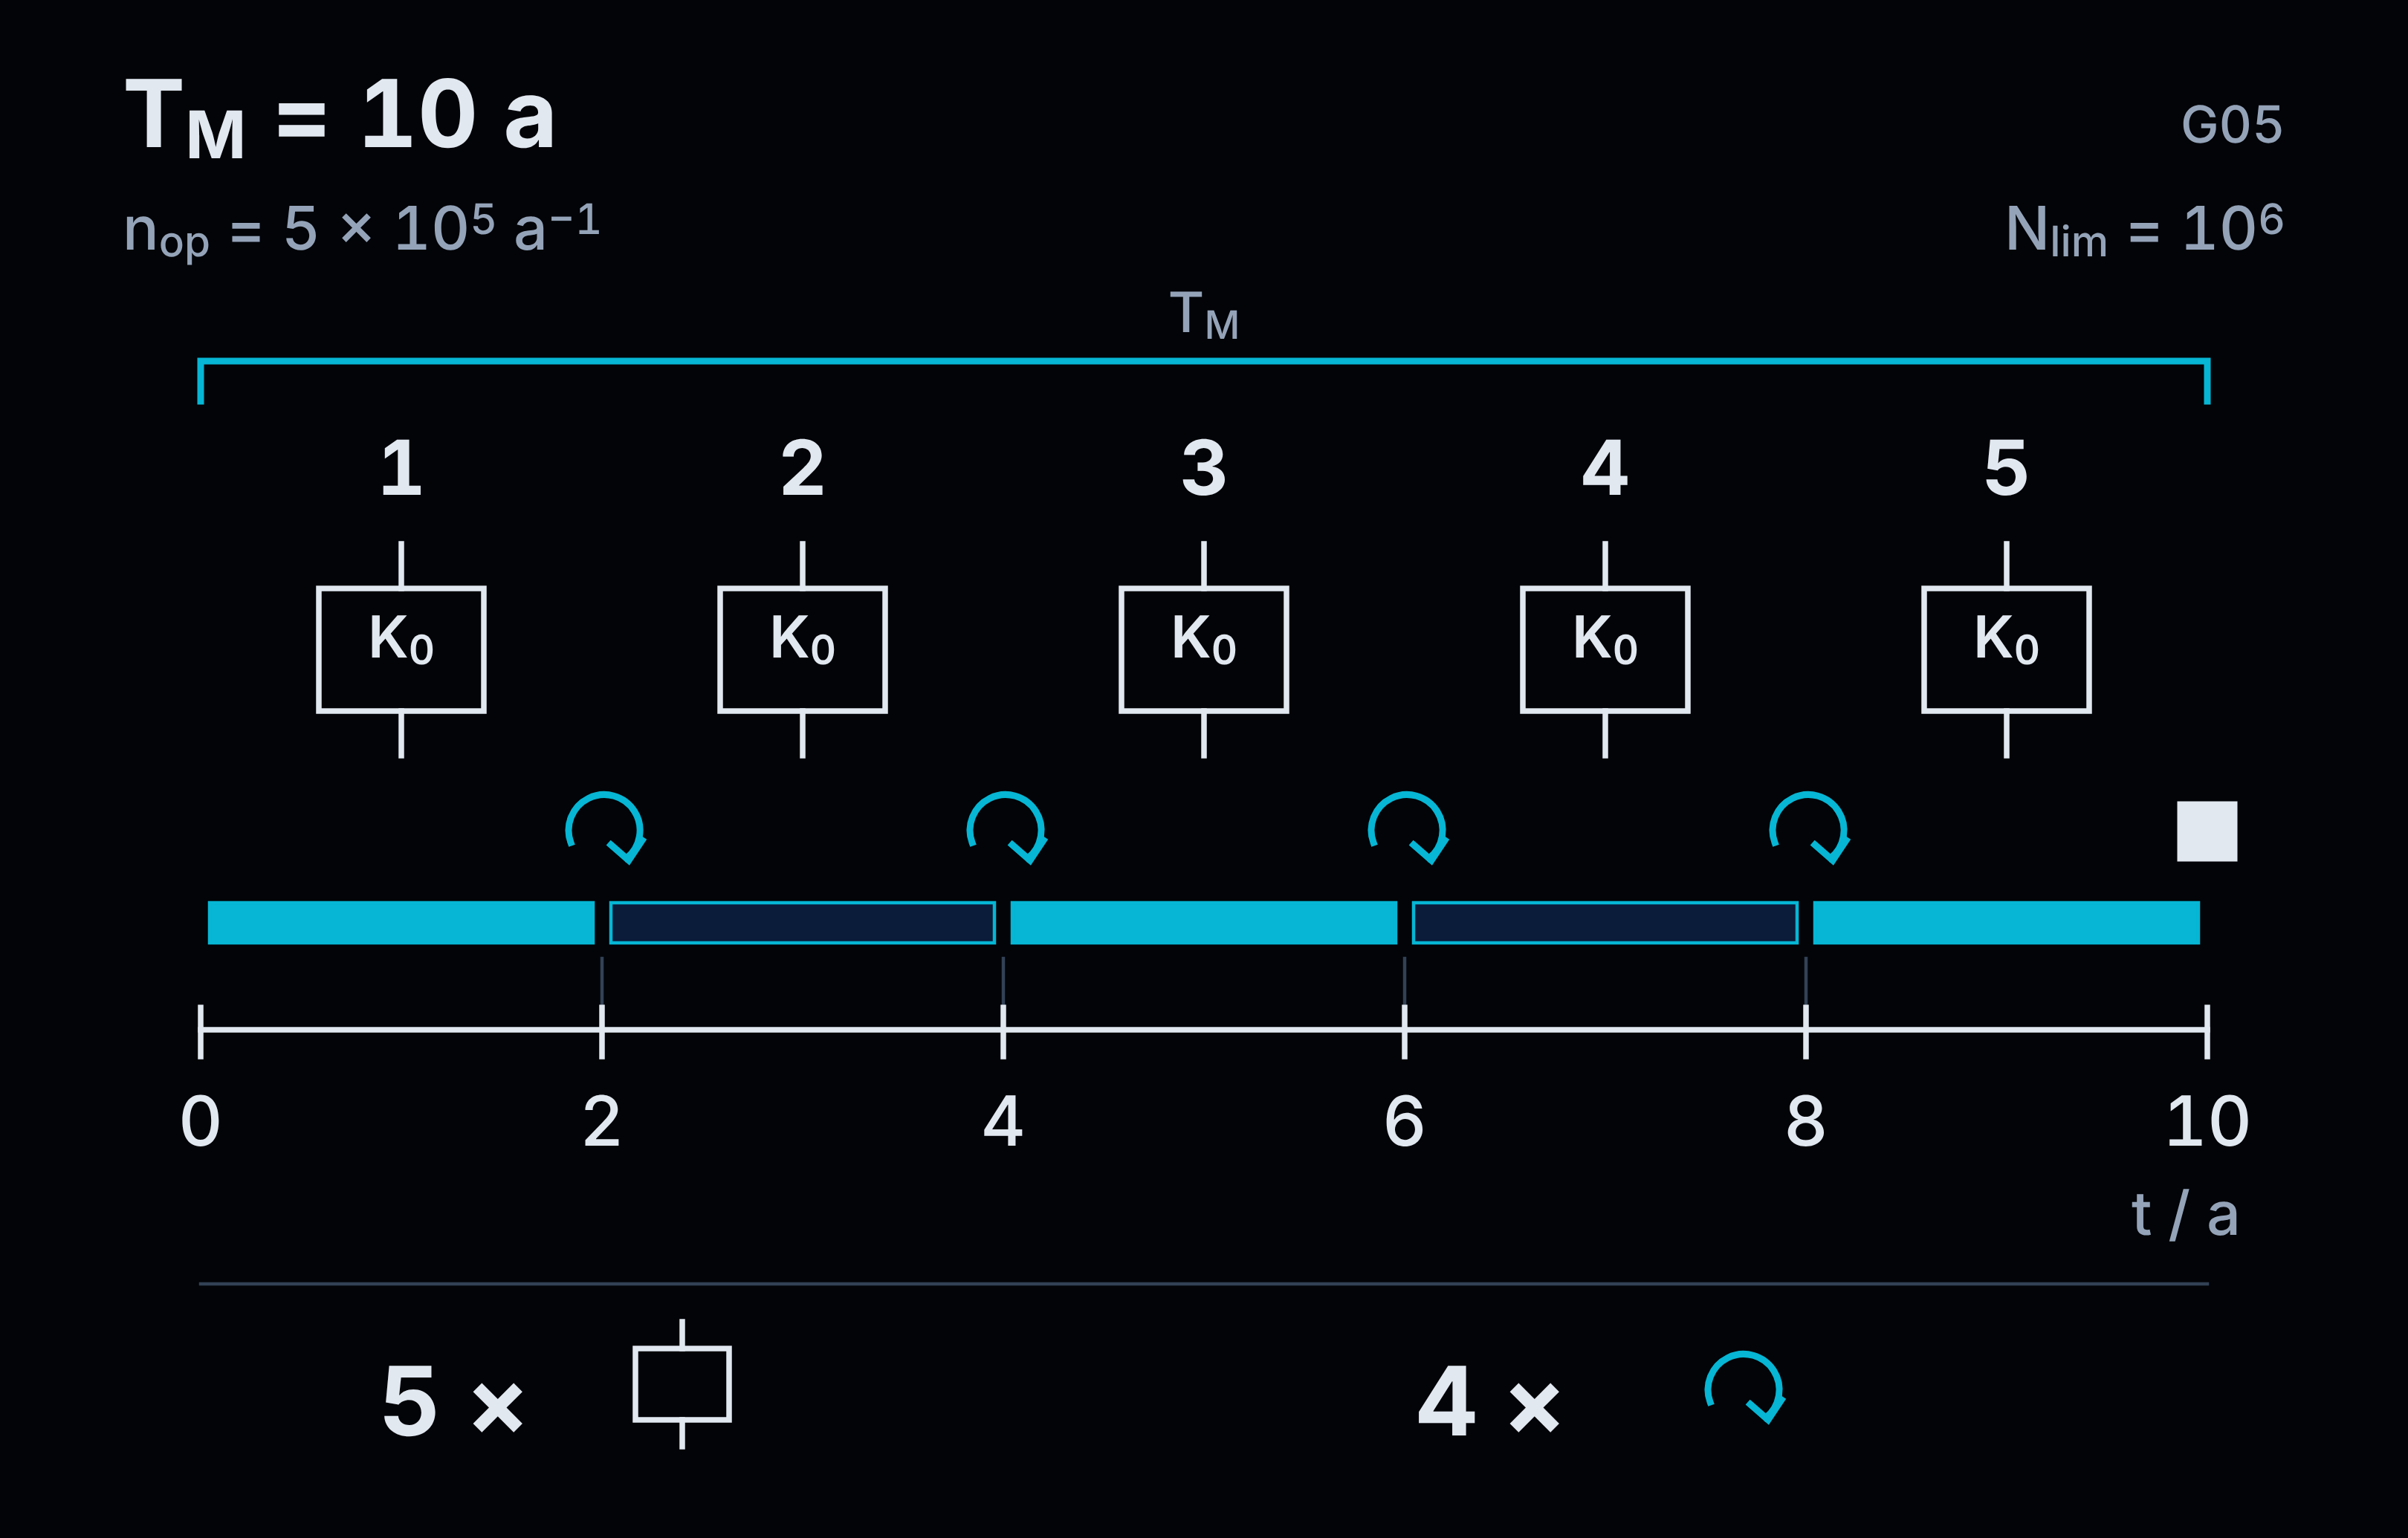
Consideremos um exemplo de utilização: a máquina foi concebida para ser utilizada durante dez anos e, para o relé selecionado, foi definido um limite de um milhão de ciclos. Com 500 000 ciclos por ano, isto significa uma substituição o mais tardar ao fim de dois anos, desde que nenhum outro limite exija que seja efetuada mais cedo.
Não determinamos o PL com este calendário. Detalhamos a manutenção necessária para preservar as condições com base nas quais o sistema foi avaliado.
Com a intensidade de funcionamento inalterada e substituições no final de cada período consecutivo de dois anos, o plano é o seguinte:
| Período de utilização da máquina | Unidade do relé | Ação no final do período |
|---|---|---|
| 0–2 anos | Primeira, instalada durante a construção | Primeira substituição |
| 2–4 anos | Segunda | Segunda substituição |
| 4–6 anos | Terceira | Terceira substituição |
| 6–8 anos | Quarta | Quarta substituição |
| 8–10 anos | Quinta | Fim da utilização da máquina neste cenário |
Cinco unidades e quatro substituições ao longo de dez anos. Não cinco substituições — a quinta unidade funciona até ao fim do período de utilização adotado.
Este calendário corresponde ao limite máximo. Na prática, a substituição é planeada de modo a não ultrapassar o limite, em vez de só depois de este ser atingido se verificar a disponibilidade da peça e a data mais próxima disponível para uma paragem.
O prazo de entrega de um novo relé não prolonga o período de utilização admissível do antigo. Mesmo que o fornecedor peça muitas desculpas.
O limite temporal da máquina não é uma data indicada na primeira página
Dez anos de utilização têm de significar mais do que o período previsto para o retorno do investimento. É necessário definir as condições em que a máquina deverá manter as propriedades exigidas durante esse período.
Quantos turnos por dia? Quantos dias por ano? Quantas operações? Com que carga? Que peças têm de ser substituídas antes de terminar o período previsto para o conjunto?
«Uma máquina para dez anos» e «todas as peças para dez anos» são duas promessas diferentes. A segunda não acompanha automaticamente a primeira.
A documentação de projeto deve incluir os parâmetros e pressupostos que justificam o resultado. Nas informações para o utilizador, devem constar as ações deles decorrentes. A fábrica não tem de receber todas as folhas de cálculo internas do projetista para saber quando deve substituir um relé. No entanto, tem de receber informações inequívocas que permitam efetuar essa substituição.
Na prática, a indicação deve remeter para uma referência concreta no esquema e para uma peça concreta. Deve definir o limite, o método para determinar o momento da substituição, as condições para executar o trabalho em segurança e a verificação exigida.
Um contador de ciclos e um aviso de substituição próxima podem ajudar. O cronograma também pode basear-se no tempo, se a organização da utilização assegurar efetivamente o cumprimento do limite de operações considerado. Contudo, esses pressupostos têm primeiro de ser comunicados.
A manutenção não deve ter de deduzir, a partir da data de fabrico do dispositivo, qual foi a carga que o projetista introduziu nos cálculos três anos antes.
Um turno de produção adicional antecipa o prazo. Não a partir de amanhã, contado como dia zero
Voltemos ao componente do cálculo anterior. Após um ano de trabalho em dois turnos, realizou 500 000 ciclos. Metade do milhão considerado.
A fábrica inicia um terceiro turno. Mantendo-se 1000 ciclos por turno e 250 dias de trabalho por ano, a nova intensidade é:
1000×3×250=750 000 ciclos/ano.
Os 500 000 ciclos restantes serão utilizados após cerca de oito meses de trabalho nestas condições. Pressupondo uma utilização uniforme, o limite será atingido por volta do vigésimo mês desde o início da utilização, e não ao fim de dois anos.
Para uma unidade nova, um milhão de ciclos corresponderia agora a cerca de dezasseis meses. Mas não foi instalada uma unidade nova no armário. A unidade atual já realizou meio milhão de operações.
Uma alteração do plano de produção não repõe a zero o desgaste do equipamento. Quando muito, é a folha de cálculo que o repõe a zero, se alguém tiver aproveitado a ocasião para recomeçar a contagem.
É necessário rever não só o momento da substituição. Para o componente do exemplo B10D anterior, o aumento do número de operações de 500 000 para 750 000 por ano altera o MTTFD calculado de 20 para cerca de 13,3 anos. Este é um novo dado para a avaliação do subsistema.
Isto não significa automaticamente uma descida de uma letra no PL. Significa que é necessário verificar se o resultado anterior continua a ser justificado com a nova intensidade de utilização.
Uma substituição antecipada resolve o problema de ultrapassar o limite. Não substitui a verificação dos restantes efeitos do aumento do número de operações.
«Verificámos. Continua a funcionar» não prolonga a vida útil considerada
Um ensaio funcional e uma substituição após um determinado tempo ou número de ciclos têm finalidades diferentes.
Um ensaio com resultado positivo confirma o funcionamento no âmbito verificado. Não restitui a um componente desgastado os parâmetros de uma unidade nova e não constitui, por si só, uma base para prolongar o limite considerado na avaliação.
O relé efetuou mais uma comutação. Conceder-lhe por isso mais dois anos seria uma interpretação extraordinariamente generosa do resultado do ensaio.
Não se pretende afirmar que, depois de ultrapassado o prazo, o dispositivo deixa imediatamente de funcionar. Também não se pretende reclassificar automaticamente o PL e como PL d. O que está em causa é que a continuação da utilização já não pode ser justificada, sem alterações, por um resultado baseado numa condição que não foi cumprida.
Se a substituição tiver sido omitida, é necessário repor as condições exigidas e verificar adequadamente o sistema. Registar mais uma inspeção com resultado positivo não elimina a ação em atraso.
A peça de substituição encaixa na base. Mas também nos cálculos?
Na substituição seguinte, é utilizado outro modelo. Encaixa mecanicamente, tem a tensão de alimentação correta e o mesmo número de saídas. É possível colocar a máquina em funcionamento.
Isto ainda não confirma a equivalência para a função de segurança.
Os parâmetros de fiabilidade, o tempo de reação, o método de monitorização, a carga admissível e as condições de utilização podem ser relevantes. A peça de substituição deve cumprir os mesmos requisitos de segurança relevantes para a aplicação em causa, e não apenas ter dimensões compatíveis.
A base verificou o espaçamento dos terminais. O resto da avaliação continua a caber a uma pessoa.
Após uma reparação ou modificação do sistema, é necessária uma revalidação adequada, que inclua um ensaio funcional. O seu âmbito depende das alterações. A substituição por um componente idêntico não exige que a máquina seja tratada como um projeto completamente novo, mas não dispensa a verificação de que as ligações e o funcionamento corretos foram restabelecidos.
Um relé novo também não reinicia o histórico das restantes peças. Os contactores, sensores e válvulas têm os seus próprios limites. A substituição de um dispositivo não reinicia o período de utilização de todo o sistema.
A manutenção tem de ser projetada, não apenas recomendada
Se um componente exigir substituição periódica, é necessário garantir que esta possa ser efetuada. O acesso, a identificação da peça, o espaço para ferramentas e o método de verificação após o trabalho fazem parte do projeto, tal como os terminais e os cabos.
A indicação «substituir a cada dois anos» pouco ajudará se a referência do dispositivo não estiver visível, se a sua remoção exigir a desconexão dos circuitos adjacentes e se a documentação não permitir restabelecer as ligações sem recorrer a suposições.
Isto não justifica o adiamento da substituição. Mostra que o projetista definiu a ação necessária, mas não assegurou as condições para a sua execução.
A integralidade das instruções de utilização e das informações sobre as substituições é verificada durante a validação. A ausência de um intervalo de substituição não é, portanto, uma pequena falha editorial após a conclusão da avaliação. Pode constituir uma condição em falta para manter o respetivo resultado.
Se a justificação do PL prevê quatro substituições e as instruções não preveem nenhuma, foi fornecido ao utilizador um regime de operação diferente daquele para o qual a segurança foi demonstrada.
8. PL calculado. Agora ainda é preciso verificar a máquina
Durante a receção, a proteção foi aberta. Surgiu no painel uma mensagem a indicar que o STO estava ativo. O acionamento deixou de produzir binário e, pouco depois, o mecanismo parou. No relatório, registou-se: «a função de segurança funciona».
«Pouco depois» é uma unidade de tempo muito conveniente. Nela cabe praticamente qualquer tempo de paragem.
O resultado dos cálculos cumpre o requisito e o equipamento reage, mas ainda é necessário determinar se a reação implementada protege efetivamente as pessoas. Foi detido o movimento correto? Com rapidez suficiente? Após a paragem, foi mantido o estado necessário? E isto foi verificado nas condições em que a máquina será utilizada?
É precisamente por isso que a demonstração de PL ≥ PLr não substitui a validação de toda a implementação da função. Não basta calcular corretamente a fiabilidade da execução de uma tarefa que foi definida de forma incompleta.
O STO atua. O movimento ainda não cessou
O STO — desativação segura do binário — não é um comando universal para «tornar a máquina segura». Destina-se a impedir que o motor produza binário. Por si só, não executa uma paragem controlada, não confirma a imobilidade nem assegura o isolamento elétrico.
Consideremos um posto com uma mesa rotativa. Após a atuação do STO, o motor deixa de acionar a mesa, mas a energia cinética acumulada não desaparece. A mesa só para após o movimento por inércia. Se, durante esse intervalo, uma pessoa puder alcançar o movimento perigoso, a implementação correta do STO, por si só, não resolve a tarefa de proteção.
O variador executou a sua função. O projetista atribuiu-lhe ainda várias outras que não encomendou.
A necessidade de parar um acionamento horizontal também é diferente da necessidade de reter um eixo vertical com carga. Se a carga puder deslocar-se sob o efeito da gravidade, é necessário assegurar a sua retenção segura. A desativação do binário do motor não se torna um meio de retenção apenas por ter sido implementada com um PL elevado.
Este não é um argumento contra o STO. Num sistema devidamente projetado, este pode executar corretamente a subfunção necessária. Contudo, primeiro é necessário determinar se precisamos apenas de impedir a produção de binário, de uma paragem controlada, da retenção da carga ou de uma combinação de várias ações.
O preço de uma função disponível do acionamento não determina a tarefa que deve ser executada.
Era exigido meio segundo. A máquina precisa de mais de um segundo
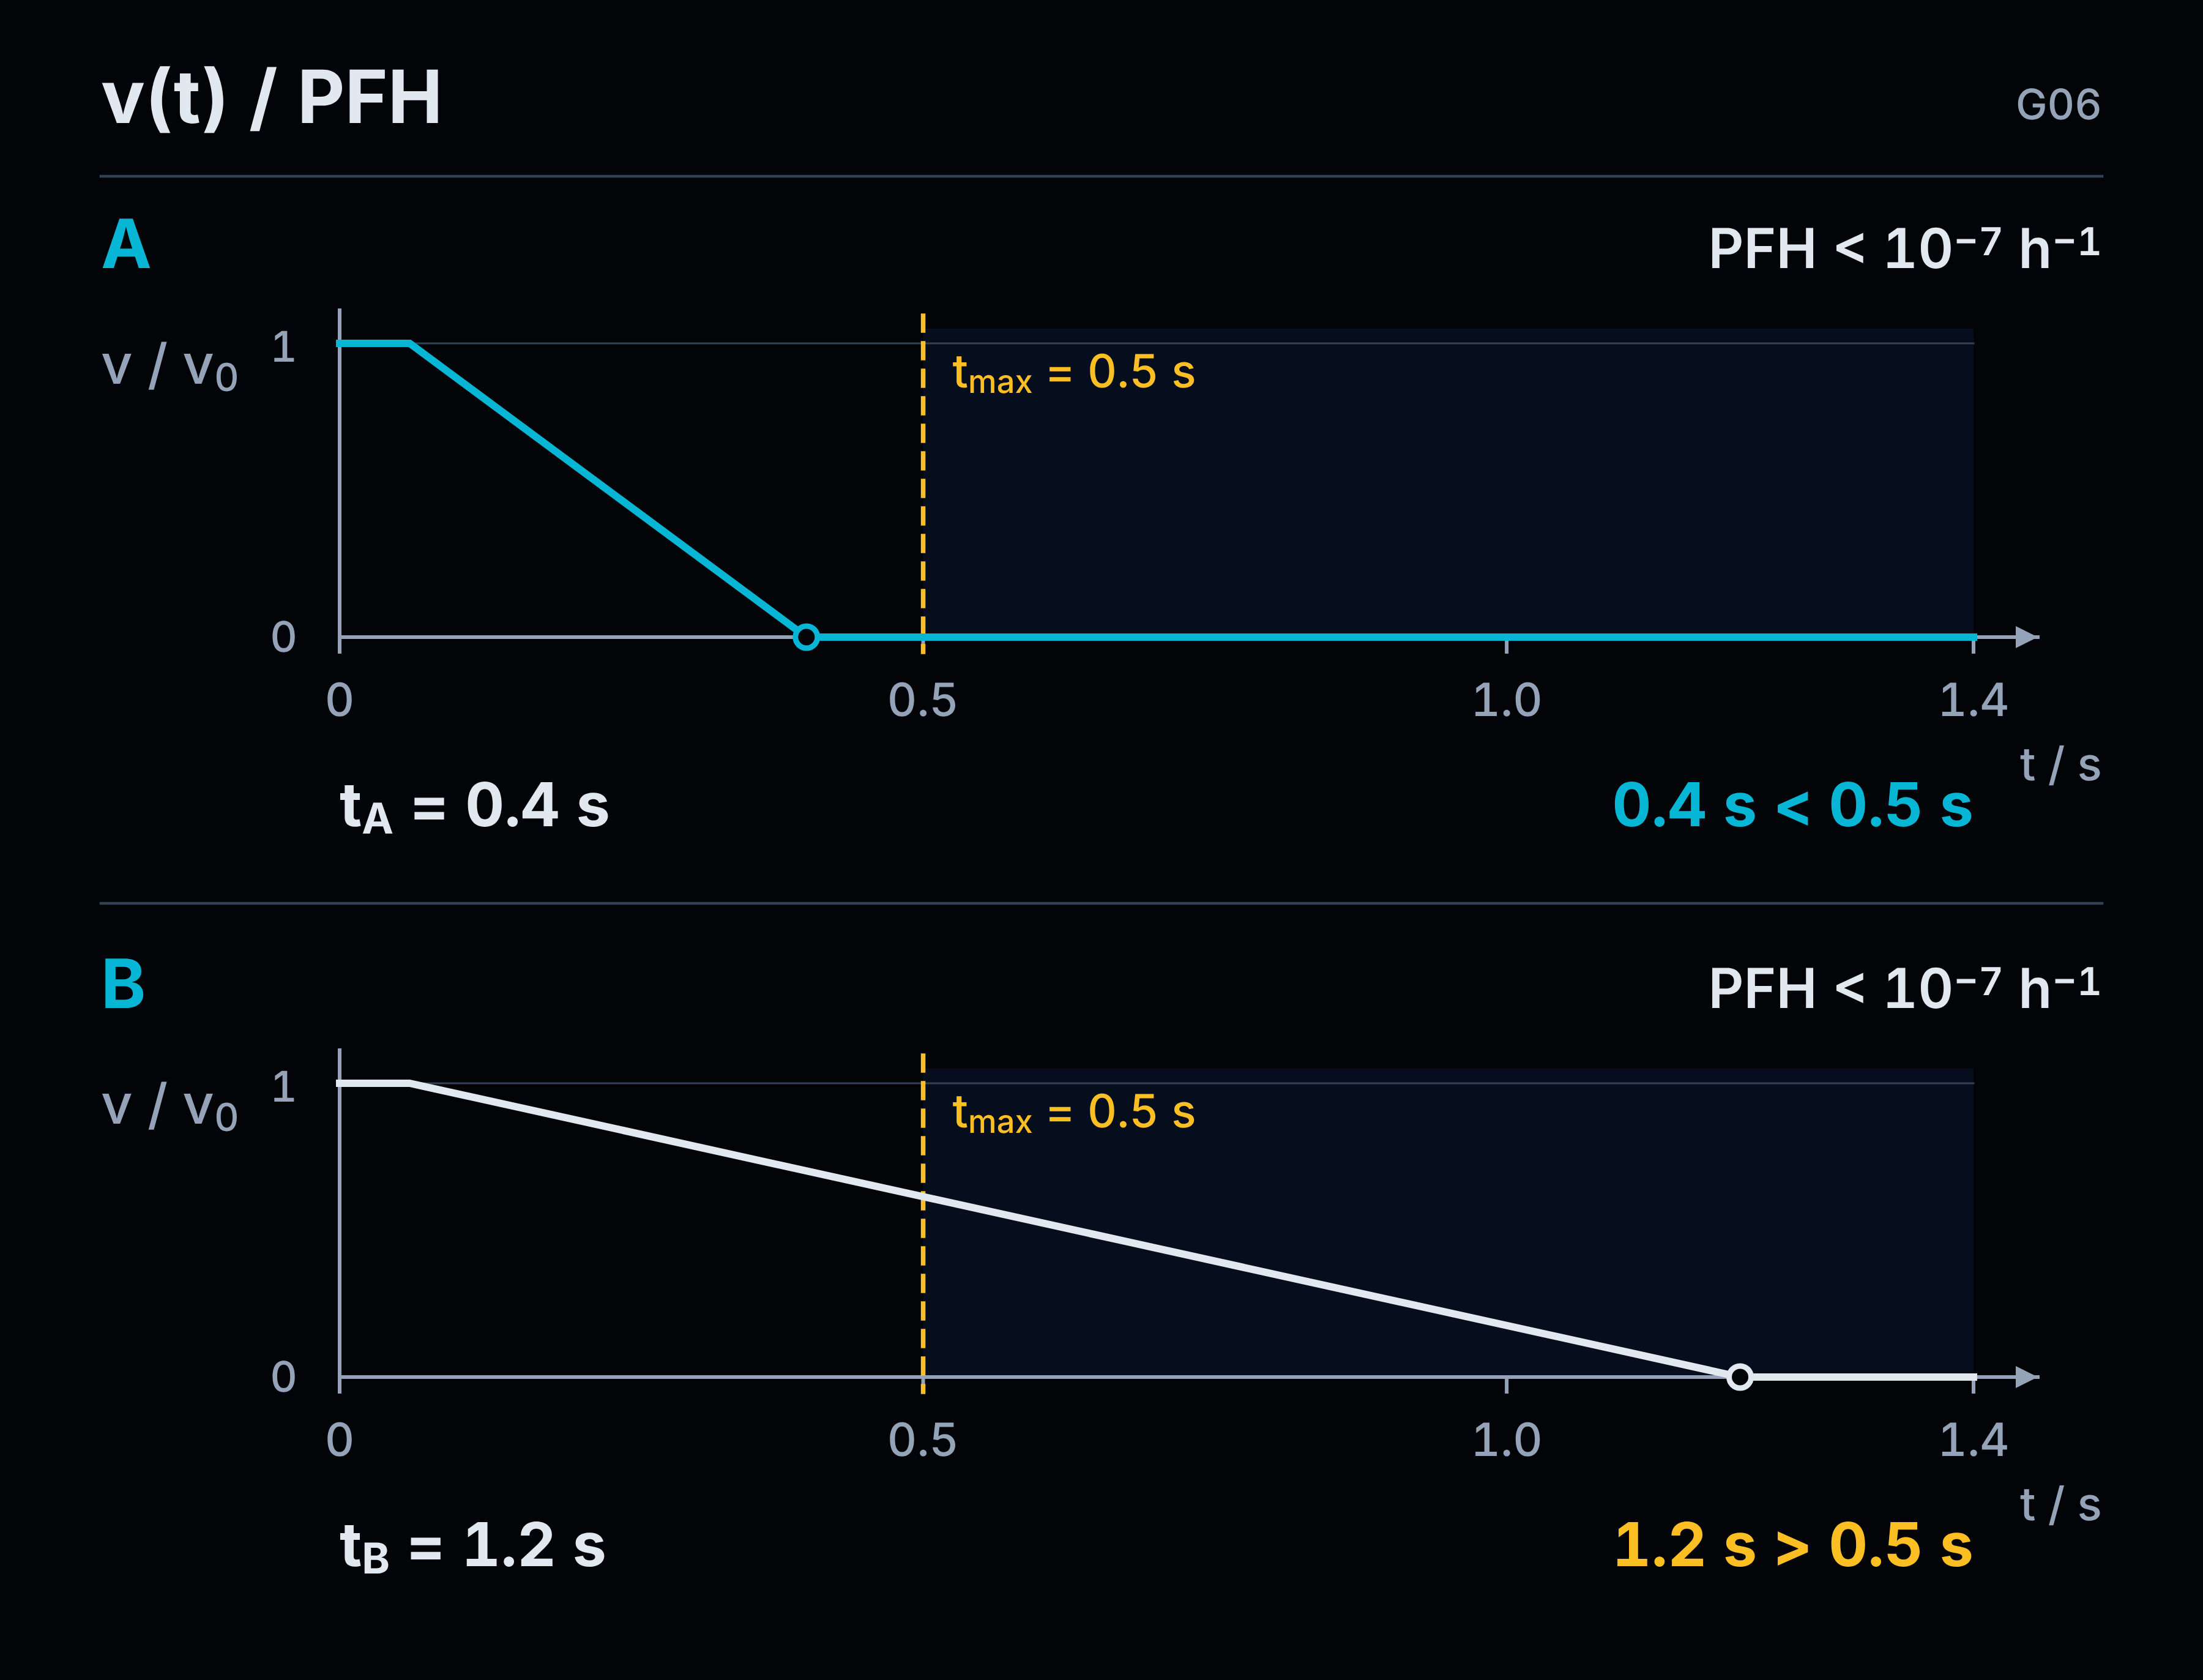
Admitamos, a título de exemplo, que, para proteger um determinado acesso, foi estabelecido um tempo máximo de 0,5 s desde o acionamento da função até à cessação do movimento perigoso. Este é um pressuposto do nosso exemplo, resultante do conceito de proteção adotado, e não um limite universal aplicável às máquinas.
Durante a verificação, medimos 1,2 s.
O sistema pode ter parâmetros de fiabilidade muito bons. Pode receber corretamente o sinal e efetuar sempre a comutação prevista. No entanto, não cumpre o requisito temporal especificado.
A máquina faz, de forma fiável, demasiado pouco. Um PFH melhor não reduzirá o seu tempo de paragem.
É necessário alterar a implementação da paragem ou o conceito de proteção do acesso e voltar a verificar a solução. Não basta medir apenas o tempo de resposta do relé se o requisito disser respeito à cessação do movimento de todo o mecanismo.
Na segunda variante, o tempo é de 0,4 s. O requisito temporal é cumprido, mas esta medição, por si só, ainda não confirma o PL. Tal como o resultado do PFH não confirmou o tempo na primeira variante.
São dois requisitos. Nenhum deles valida automaticamente o outro.
Um contactor também não substitui a definição da tarefa
O STO e a abertura de um contactor não são ações idênticas. Neste último caso, os contactos interrompem fisicamente um circuito específico. Contudo, é necessário saber qual circuito e qual fonte de energia estamos a desligar.
Daí não decorre que a instalação de um contactor assegure automaticamente uma paragem mais rápida ou a retenção segura do eixo. Também não decorre que qualquer contactor comandado pelo circuito de comando assegure um isolamento adequado à execução de trabalhos elétricos.
Se a tarefa exigir trabalhar sem tensão e isolar o equipamento, são necessários meios adequados de seccionamento e de proteção contra a religação. A simples mensagem «STO ativo» não confirma esse estado. O mero comando de abertura do contactor também não.
Ausência de binário, ausência de movimento e circuito isolado não são três nomes para o mesmo estado.
Para o comportamento em condições de falha, baseamo-nos no âmbito da avaliação do subsistema e nas respetivas condições de aplicação. Não atribuímos ao STO imunidade a qualquer falha, mas também não presumimos que qualquer curto-circuito no variador tenha necessariamente de provocar um movimento perigoso. Essa conclusão não pode ser extraída apenas da ausência de isolamento.
São as tarefas e operações da máquina, os perigos considerados e a reação exigida que determinam a escolha da solução. Só entre as soluções que cumprem estas condições comparamos o custo, a durabilidade e a facilidade de operação.
A redução de custos com contactores pode ser um bom resultado do projeto. Não pode ser a sua especificação de segurança.
A validação não é apenas mais uma impressão dos cálculos
A validação inclui análises e ensaios. Verificamos tanto os requisitos funcionais como os fundamentos do PL alcançado: os dados adotados, a arquitetura, o diagnóstico, o comportamento em caso de falha e as condições de aplicação.
Este trabalho não deve começar apenas quando a máquina já está pronta para o transporte. A especificação deve ser verificada desde logo quanto à sua completude e conformidade com a utilização prevista. Se nela constar apenas «acionar STO», é possível confirmar corretamente esse sinal e, ainda assim, não responder à questão de saber se o perigo foi controlado.
A ausência de um critério na especificação não facilita o cumprimento do requisito. Facilita que passe despercebido que este não foi cumprido.
Os ensaios devem estar associados ao que se pretende demonstrar. Devem abranger os modos de operação relevantes, as sequências de sinais, as condições de reinício e as situações atípicas previsíveis. Para as categorias 2, 3 e 4, também estão previstos ensaios adequados de injeção de falhas, que permitem verificar o funcionamento do diagnóstico e a reação exigida.
Estes ensaios devem ser planeados e realizados em condições controladas. Não podem ser substituídos pela desconexão ocasional de um fio durante a colocação em serviço, nem pela garantia genérica de que «verificámos as falhas».
Podem ser utilizados os resultados de validação existentes dos subsistemas. Não é necessário voltar a ensaiar todo o interior de cada dispositivo adquirido. No entanto, as suas ligações, interfaces e funcionamento na máquina específica continuam a exigir verificação.
Também é necessário confirmar que a configuração ensaiada corresponde à documentação: equipamentos utilizados, versão do programa, configuração e ajustes relevantes. Após uma alteração do software ou da solução, o âmbito de validação aplicável deve ser repetido.
O relatório não se atualiza só porque foi carregado um novo programa. Mesmo que o ficheiro continue a chamar-se «final».
Uma função. Respostas que podem ser verificadas
Em vez de mais um «segurança — OK» genérico, deve ser possível responder, para cada função, às seguintes perguntas:
| Pergunta | Onde deve estar a resposta? |
|---|---|
| Contra o que se protege e durante que atividade? | Na avaliação de riscos, nos limites da máquina e na descrição da utilização prevista. |
| O que aciona a função e que estado deve esta garantir? | Na especificação: reação, tempo, modos de operação e condições de manutenção do estado e de reinício. |
| Que PLr é exigido e que PL foi alcançado? | Na justificação do requisito e na avaliação da implementação específica — incluindo os limites dos subsistemas, o método, os dados e os pressupostos. |
| A máquina construída cumpre estes requisitos? | Nos resultados das análises e dos ensaios associados a cada requisito, incluindo os relativos às falhas consideradas. |
| A que versão da máquina se referem os resultados? | Na identificação dos equipamentos, do programa, da configuração e da documentação abrangidos pela verificação. |
| O que deve ser mantido durante a utilização? | Nas limitações definidas e nas regras de inspeção, operação e substituição de componentes fornecidas ao utilizador. |
Não se trata de criar seis novos formulários. Trata-se de conseguir encontrar as respostas e verificar se todas dizem respeito à mesma função e à mesma máquina.
A documentação de projeto não tem de ser integralmente fornecida ao utilizador. No entanto, este facto não pode servir de pretexto para o projetista reter informações necessárias para uma utilização correta.
A fronteira entre a documentação interna e o manual de instruções não pode impedir o utilizador de conhecer as condições que tem de cumprir.
O resultado deve dizer respeito à máquina fornecida ao utilizador. Não à melhor versão do esquema, ao ajuste mais favorável ou ao programa anterior à última correção.
O relé não fará o trabalho do projetista
A conversa durante a formação foi um bom ponto de partida para este artigo, pois revelou um erro que é fácil cometer de boa-fé. Selecionam-se equipamentos de qualidade, verificam-se os seus parâmetros e pressupõe-se que o resultado de toda a função será igualmente bom.
Nem sempre será.
Este problema não será resolvido nem através da compra sistemática dos dispositivos mais caros, nem repetindo que tudo depende da avaliação de riscos. É necessário demonstrar a relação concreta entre o perigo, o requisito, o circuito implementado e o resultado da sua verificação.
Se a soma das PFH for demasiado elevada, altera-se a solução. Se o diagnóstico pressuposto não existir, é necessário implementá-lo ou reavaliar o circuito. Se o resultado exigir substituições periódicas, o utilizador deve receber as informações adequadas. Se a STO funcionar, mas uma pessoa ainda puder ser exposta a um movimento perigoso, a tarefa de proteção não foi cumprida.
Conhecer a ISO 13849-1 não consiste em utilizar siglas com facilidade. Consiste em saber justificar as decisões relativas à própria máquina.
O PL e de um dispositivo é uma informação fornecida pelo respetivo fabricante. O PL e da função tem de ser justificado pelo próprio trabalho do projetista.
Fontes e notas
[1] Âmbito e edição da norma. Este artigo refere-se à PN-EN ISO 13849-1:2023-09, que adota a EN ISO 13849-1:2023 e a ISO 13849-1:2023. Dados oficiais da publicação: ISO 13849-1:2023 — Segurança de máquinas — Partes dos sistemas de comando relacionadas com a segurança — Parte 1: Princípios gerais de projeto. A página do catálogo identifica a edição e o âmbito, mas não substitui o texto integral da norma. Os números das secções indicados nas notas seguintes referem-se a esta edição, salvo indicação expressa de outro documento.
[2] PFH e ligação de subsistemas — introdução e parte 1. PN-EN ISO 13849-1:2023-09, secção 3.1.58, tabela 2, secções 6.2.1–6.2.2 e secção 8: significado da PFH, intervalos de PL, soma das PFH conhecidas numa ligação em série de subsistemas previamente avaliados, limitação do resultado pelo PL mais baixo de um subsistema e comparação do PL com o PLr. Nesta edição, a tabela 2 apresenta o PL e como PFH < 10−7 h−1, sem o limite inferior de 10−8. Os valores 3, 4, 5 e 2, 3, 4 × 10⁻⁸ h−1 são valores de modelação; nos cálculos, considerou-se que os restantes requisitos estavam cumpridos.
[3] Limites da função, categoria e PL — parte 2. PN-EN ISO 13849-1:2023-09, secções 5.2.1.3, 5.5, 6.1.1, 6.1.3.2.5–6.1.3.2.6 e 6.2: especificação da função, divisão em subsistemas, requisitos das categorias 3 e 4 e âmbito da avaliação do PL. O exemplo dos três resultados para a categoria 3 foi obtido a partir da tabela K.1, coluna DCavg = médio, calculado para 90%, linhas MTTFD = 10, 30 e 100 anos por canal: respetivamente 1,36 × 10⁻⁶, 2,65 × 10⁻⁷ e 4,29 × 10⁻⁸ h−1. A Figura G02 distingue o circuito de potência do modelo de fiabilidade; não atribui ao sistema apresentado qualquer categoria nem PL.
[4] Determinação do PLr — parte 3. PN-EN ISO 13849-1:2023-09, secções 5.3–5.4 e anexo informativo A: Figura A.1, secções A.2, A.3.1–A.3.3 e tabelas A.1–A.2. A base inclui a gravidade da lesão, a frequência e a duração da exposição, a possibilidade efetiva de evitar ou limitar o dano, a regra de uma única avaliação C que conduz a P2 e as indicações relativas a 15 minutos e 1/20 do tempo de funcionamento. A.2 prevê uma redução justificada e documentada do resultado em um nível quando a probabilidade de ocorrência de um evento perigoso é baixa; o método não é o único permitido e a norma do tipo C aplicável pode determinar o PLr de outra forma. Os requisitos são definidos antes da seleção da solução; a ordem dos exemplos no artigo corresponde à ordem da explicação.
[5] Seleção do método de cálculo — parte 4. PN-EN ISO 13849-1:2023-09, secções 6.1.3.2.1, 6.1.8–6.1.9 e 6.2.1–6.2.3, Figura 12 e tabela 9. O procedimento simplificado exige que o subsistema seja equivalente à arquitetura adequada e que cumpra os pressupostos do modelo. No caso de uma arquitetura diferente, é necessário um cálculo detalhado. A tabela 9 aplica-se à combinação de subsistemas quando nem todos os valores PFH são conhecidos; a soma aplica-se quando todos os valores PFH são conhecidos. O exemplo da divergência entre o resultado tabelado e a soma de dados concretos ilustra os diferentes âmbitos destes métodos, e não a possibilidade de escolher livremente a letra mais favorável. O procedimento 6.1.9, na ausência do MTTFD, tem um âmbito limitado e condições próprias.
[6] Diagnóstico e CCF — parte 5. PN-EN ISO 13849-1:2023-09, secções 5.2.1.3, 6.1.5–6.1.7, anexo informativo E (tabela E.1 e secção E.2) e anexo F (secções F.1–F.3, em particular F.3.5, e tabela F.1). A DC refere-se ao elemento em análise; a DCavg considera a contribuição dos elementos para a taxa de falhas perigosas. No método do anexo F, o resultado exigido é de, pelo menos, 65 pontos; a implementação parcial de uma determinada medida atribui zero a esse item. O item relativo à formação diz respeito à preparação dos projetistas quanto às causas e aos efeitos das CCF. As situações com confirmação do próprio comando, omissão da reação e lista de presença dos operadores são exemplos interpretativos.
[7] Ciclos, B10D, MTTFD e T10D — parte 6. PN-EN ISO 13849-1:2023-09, secção 5.2.1.3, alínea j), secções 5.5, 6.1.4 e C.4.1–C.4.3. Fórmulas C.1–C.3 e C.7: MTTFD = B10D / (0,1 × nop) e T10D = B10D / nop. Para os valores exemplificativos de 500 000 ciclos/ano e B10D = 1 000 000 ciclos, obtêm-se 20 anos e 2 anos. O que conta é o funcionamento do componente específico na sua aplicação, e não apenas o número de acionamentos de um único dispositivo de iniciação. Estes resultados, por si só, não determinam o PL do subsistema nem da função.
[8] Limitações e manutenção — parte 7. PN-EN ISO 13849-1:2023-09, secções C.4.2–C.4.3, 10.9, secção 11 e secções 12–13: limitação da utilização do elemento, comunicação das condições de substituição, validação da integridade das instruções de utilização, acessibilidade para assistência técnica e nova validação após reparação ou modificação. O calendário de cinco exemplares e quatro substituições refere-se ao período de dez anos adotado, a substituições de dois em dois anos e ao fim da utilização no décimo ano. Neste cenário, um milhão de ciclos do relé constitui um limite operacional assumido, não sendo automaticamente o seu B10D. O cálculo da alteração da taxa após um ano considera os 500 000 ciclos já realizados e o funcionamento pressuposto como uniforme nos meses seguintes.
[9] Validação — parte 8 e conclusão. PN-EN ISO 13849-1:2023-09, secções 5.2.1.3, 5.2.2.2, secção 8, secções 10.1–10.6, 10.8–10.9 e secções 12–13: requisito funcional e PLr, análise e ensaios, introdução adequada de defeitos para as categorias 2, 3 e 4, validação da ligação dos subsistemas e do software, resultados rastreáveis e informações para o utilizador. Os tempos de 0,5 s, 1,2 s e 0,4 s são pressupostos do exemplo, e não limites especificados na norma. A tabela de perguntas organiza os elementos de prova; não constitui um plano de validação completo nem um formulário obrigatório.
[10] STO, paragem e isolamento — complemento da parte 8. PN-EN 60204-1:2018-12, secções 5.4–5.6 e 9.2.2–9.2.3.3: distinção entre a prevenção do arranque inesperado, a função de isolamento e as categorias de paragem, bem como seleção da reação de acordo com a avaliação de riscos e o funcionamento da máquina. Esta edição adota a EN 60204-1:2018 e a IEC 60204-1:2016 com modificações europeias. Dados da publicação de base: IEC 60204-1:2016 — Segurança de máquinas — Equipamento elétrico de máquinas — Parte 1: Requisitos gerais. A norma relativa a acionamentos indicada na secção 5.2.2.2 da ISO 13849-1:2023 é a IEC 61800-5-2:2016 — Sistemas de acionamento elétrico de potência de velocidade ajustável — Parte 5-2: Requisitos de segurança — Funcional; a hiperligação fornecida identifica esta publicação, não significando que tenha sido realizada no artigo uma análise integral da mesma. Não foi adotado um cenário universal de movimento após qualquer curto-circuito no conversor. As características de um acionamento específico devem ser verificadas no âmbito da sua avaliação e nas respetivas condições de aplicação.
[11] Referência a normas na declaração — introdução.Diretiva 2006/42/EC — Anexo II, Parte 1, Secção A, pontos 7–8 e Regulamento (EU) 2023/1230 — Anexo V, Parte A, ponto 7: referências às normas e especificações técnicas aplicadas. O regulamento prevê também a indicação das partes aplicadas em caso de aplicação parcial das normas; em conformidade com o artigo 54.º, é, em princípio, aplicável a partir de 20 de janeiro de 2027. O comentário na introdução diz respeito à apresentação da referência como comprovação de um trabalho que não foi realizado; não pressupõe que a mera posse da norma ou a indicação do respetivo número comprove a conformidade da máquina.
[12] Natureza dos exemplos. A conversa de formação apresentada na introdução é uma experiência do autor. As restantes configurações, dados e situações apresentados como exemplos desenvolvem os requisitos e as relações descritos nas normas; não são atribuídos à empresa da formação nem a produtos específicos. Nenhuma ilustração, tabela ou cálculo isolado substitui a avaliação e a validação da função real. As fontes dos requisitos técnicos são as edições indicadas das normas, e não os artigos dos fabricantes de equipamentos. O presente documento não constitui uma revisão da lista atual de normas harmonizadas.