Durante a receção da embaladora, as maxilas de selagem pararam quando se abriu o protetor. Meses depois, a manutenção substitui o autómato de segurança e repõe o programa a partir do cartão. Quando o operador voltar a retirar a película com a mão, em que condições continua a poder confiar nessa paragem?
O projeto europeu prEN 50742:2025 parte da apreciação do risco segundo a ISO 12100. O fabricante verifica de que forma uma intervenção, deliberada ou acidental, pode comprometer a proteção. Retirar a película, afinar a guia e descarregar uma peça quente são três situações concretas para começar.
Que proteção mantém o operador em segurança durante esta tarefa?
Quem coloca uma mão dentro da máquina, e o que impede lesões durante esta tarefa? Mudar um programa pode derrotar uma medida de proteção. A fonte física do perigo é o mecanismo em movimento. A ISO 12100 abrange situações perigosas e/ou eventos perigosos. Descreva um evento separado quando isso ajudar a explicar a sequência do acidente. Riscos previsíveis sem um link para uma única tarefa também devem ser considerados.
Como relacionar risco com a tarefa na máquina.
Examine os desenhos elétricos com o técnico de manutenção. Onde o controlador de substituição obtém suas configurações? Quem pode conectar um laptop? Uma conexão temporária durante a manutenção pode mudar a forma como a máquina se comporta na produção.
Duas formas de cumprir os requisitos do projeto
Na abordagem A, o fabricante aplica o processo e os requisitos de produto do projeto. Na abordagem B, aplica a EN IEC 62443-4-1 ao desenvolvimento. Os quadros 3 e 4 identificam os requisitos da EN IEC 62443-3-3 para o sistema e da EN IEC 62443-4-2 para os componentes, com os níveis de capacidade (SL-C). As duas vias incluem a apreciação do risco da máquina, a proteção contra alterações e as informações para utilização.
Duas tomadas Ethernet iguais podem dar acessos muito diferentes: uma envia dados para um ecrã, a outra permite aumentar o limite de velocidade do acionamento. É preciso seguir a ligação até à função que pode ser alterada.
Quatro decisões e seus registos
- 1.A Quem pode ligar um portátil ao quadro, quando e com que permissões? O fabricante regista também as condições de acesso que a fábrica terá de assegurar.
- 1.B Identifica-se a ameaça e o respetivo percurso: pela tomada USB pode ser carregada uma versão antiga do programa que comanda as maxilas.
- 1.C Bastam o acesso à tomada e a ferramenta de manutenção. Se as maxilas fecharem enquanto o operador retira o filme, podem esmagar-lhe os dedos. Uma eventual segunda proteção depende dos mesmos dados?
- 1.D Se a proteção for suficiente, regista-se o motivo. Caso contrário, a ameaça passa à lista de ações, com um critério de ensaio concreto: a tentativa de escrita a partir da conta de diagnóstico tem de falhar.
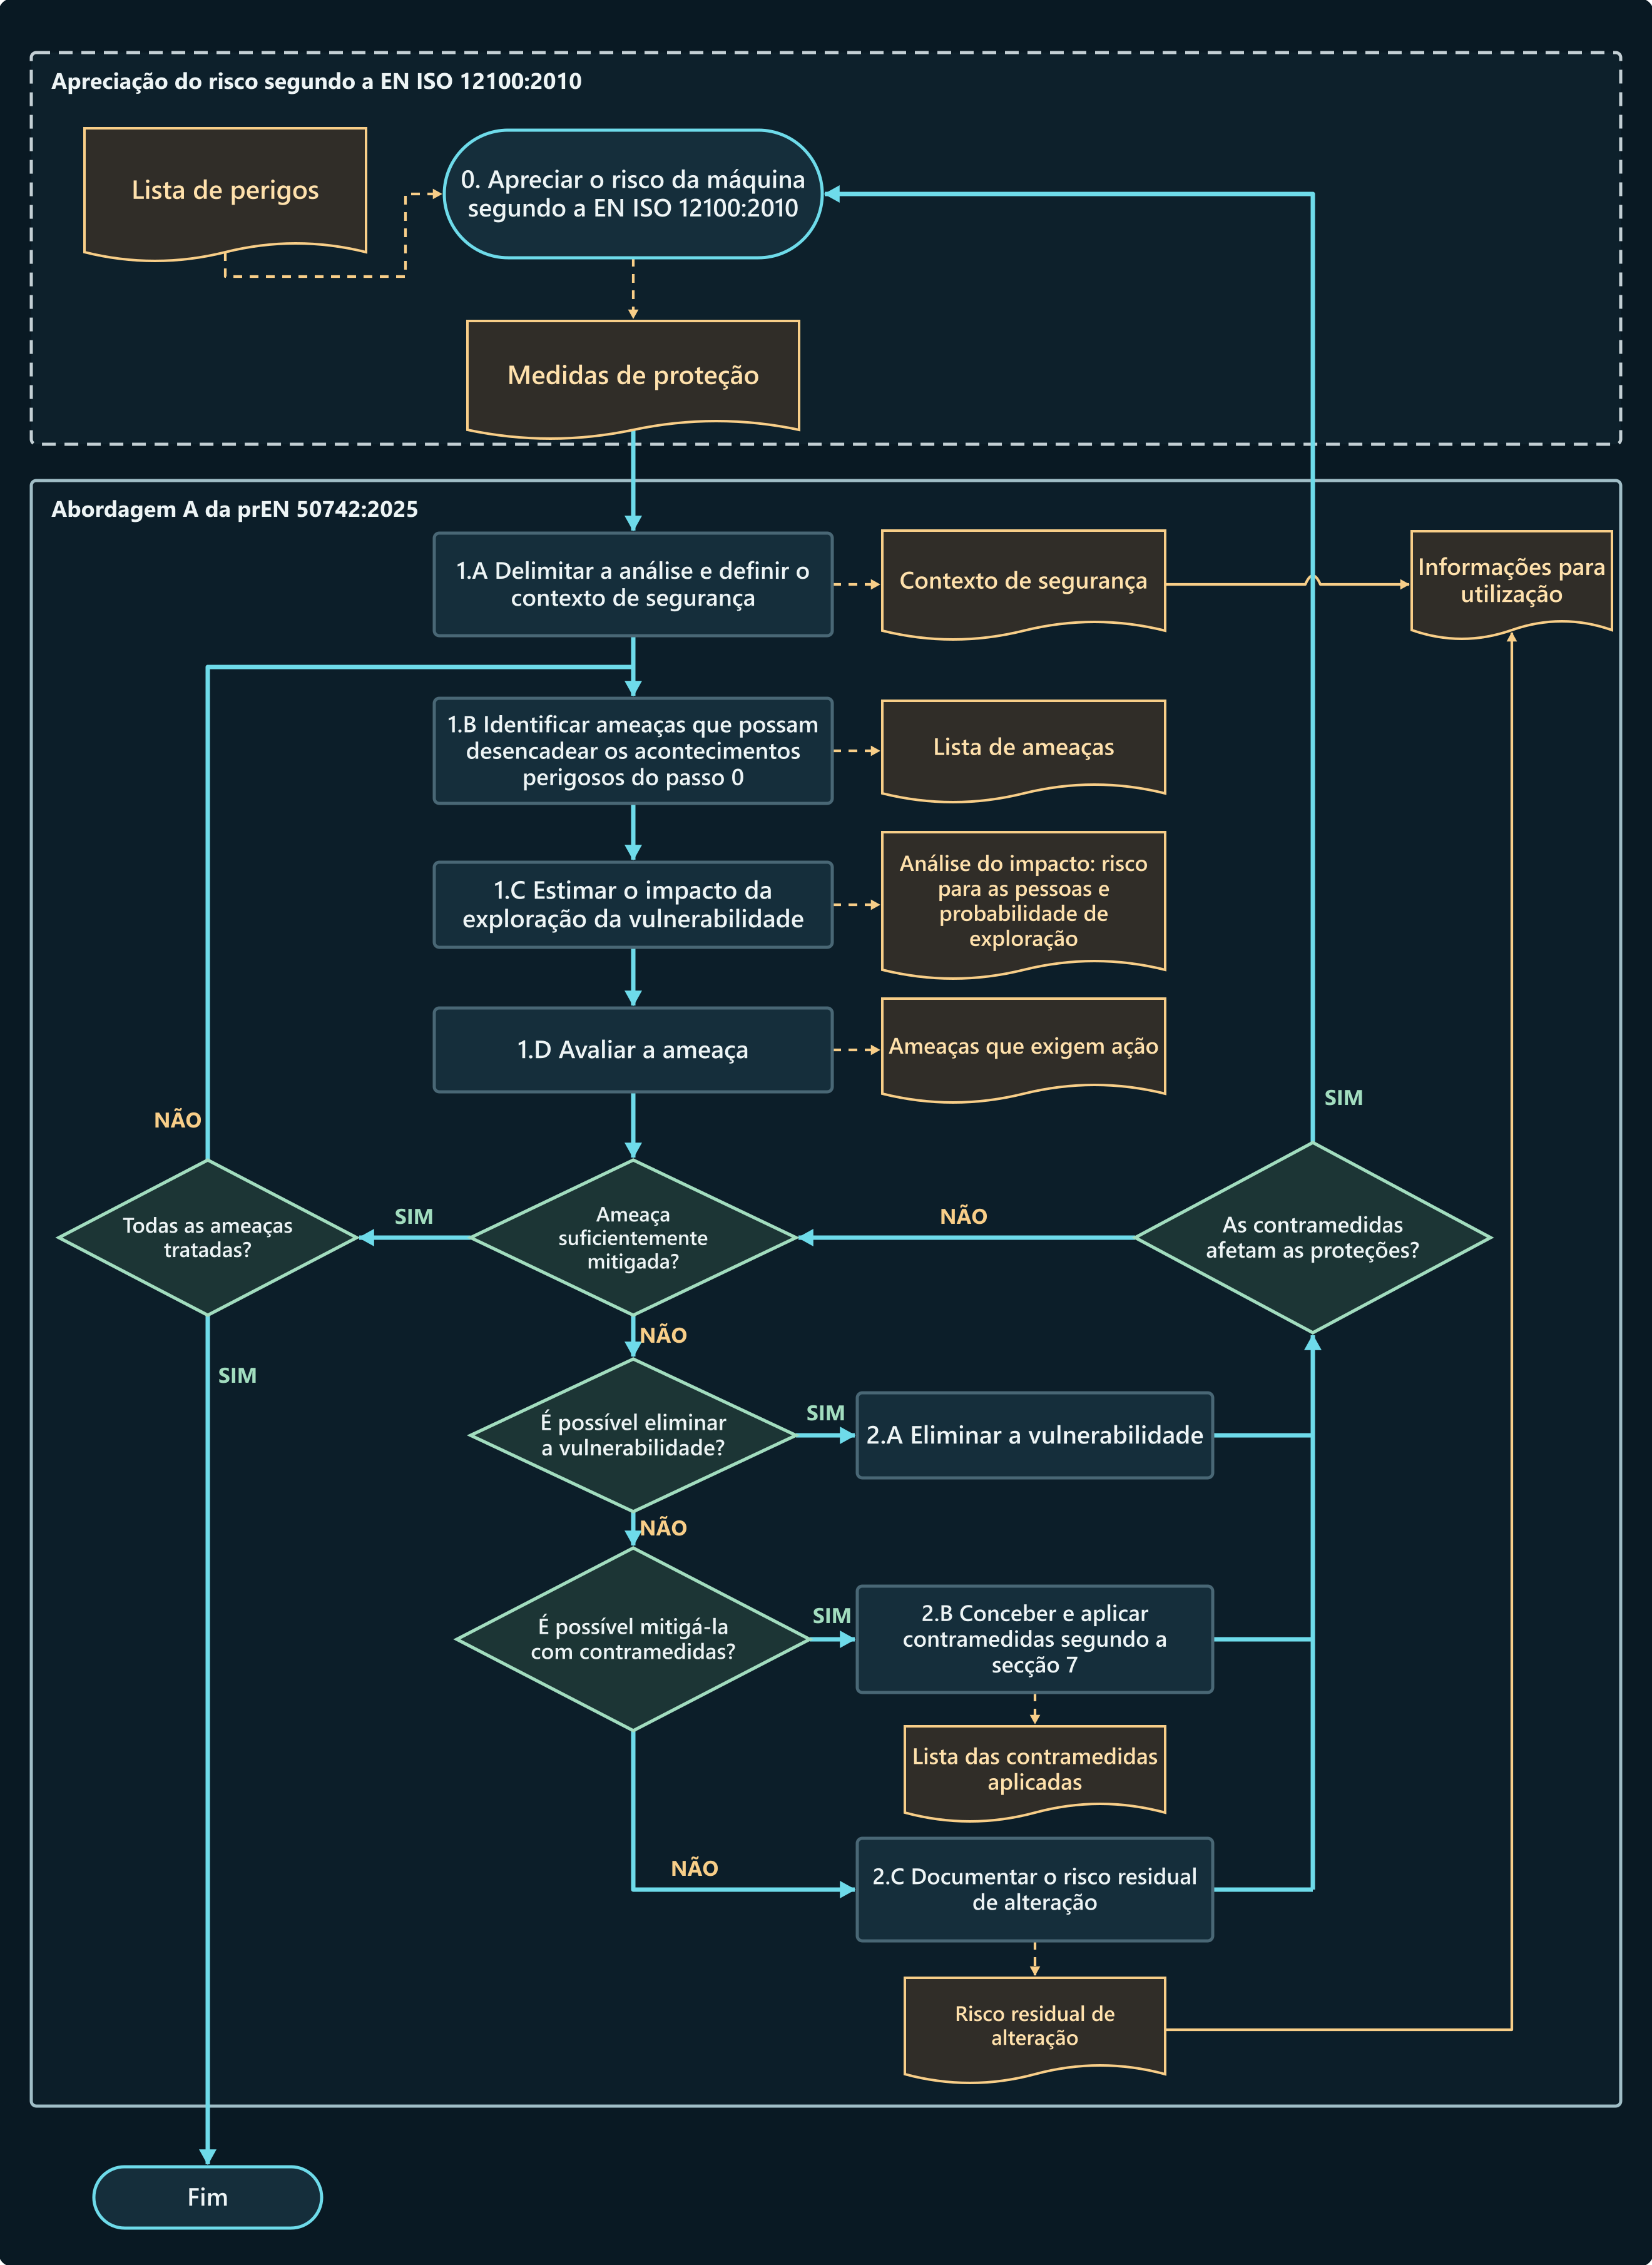

A figura do projeto inglês usa «safety measures». A ISO 12100:2010 emprega «protective measure» e o projeto ISO/DIS 12100.3 prefere «risk reduction measure». Os termos portugueses aqui usados explicam o texto inglês de 2025.
Determine a proteção necessária para cada função de segurança
Na abordagem A, o fabricante determina e documenta o nível SRSL (Safety-related Security Level) de cada função de segurança identificada. O anexo B propõe um método de seleção que considera cada função e as interfaces por onde é possível intervir. Outro método também exige fundamentar a escolha.
AP = (EL × WoO) + AC
- EL Dê à conexão uma pontuação de exposição. Dentro de uma área de confiança: 0 pontos. Acesso físico à máquina: 2 pontos. Rede industrial local: 5 pontos. Rede de fábrica mais larga: 16 pontos. Rede externa não confiável: 24 pontos. Se a conexão ligar duas zonas diferentes, tome a exposição maior.
- WoO Considere quando o acesso à máquina é possível. Acesso muito limitado ou supervisão constante: 0,6. Acesso ocasional e previsível sob controlo moderado: 0,8. Oportunidades regulares com controlos fracos: 0,9. Acessos frequentes ou não restritos: 1.
- AC Avalie o conhecimento e as habilidades necessárias. Amplos conhecimentos e habilidades avançadas: 1 ponto. Conhecimento moderado e habilidades especializadas: 2 pontos. Conhecimento moderado e habilidades intermediárias: 3 pontos. Conhecimento básico e ferramentas simples: 4 pontos. Uma mudança mais fácil dá uma pontuação maior.
A pontuação reflete a facilidade com que uma vulnerabilidade pode ser explorada. O cálculo não requer uma estimativa de quão provável alguém é para atingir esta fábrica. No exemplo do draft, a conexão entre dois sistemas de controlo abrange EL1 e EL2. Use 5 pontos para a maior exposição. O acesso é moderadamente restrito. Habilidades básicas são suficientes para mudar o valor.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Pontuação | Potencial de ataque | Baixa gravidade, por exemplo, lesão reversível | Severidade elevada, por exemplo, lesão irreversível |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
O projeto reserva SRSL0 a um sistema de segurança completamente isolado. Se uma tomada de programação permite substituir o programa, uma pontuação baixa, por si só, não justifica SRSL0.
Um limite de velocidade que pode ser alterado pela rede de fábrica
Durante o ajuste a porta protetora está aberta. O controlador do motor monitora a velocidade do eixo da máquina em movimento. O limite pode ser alterado da rede de fábrica mais ampla (EL3). O acesso é habilitado uma vez por mês sob supervisão moderada. Habilidades básicas são suficientes para inserir um novo valor.
(16 × 0,8) + 4 = 16,8 → AP3
Com 16,8 pontos obtém-se AP3. Se o carro puder causar uma lesão irreversível na mão do afinador, a tabela indica SRSL3. Para o mesmo acesso e uma lesão de gravidade baixa devidamente justificada, indicaria SRSL2.
Em um banco de teste, modifique uma mensagem enviada para o controlador do motor. Em um segundo teste, transmita uma mensagem anteriormente válida novamente. No SRSL3, o protocolo criptográfico deve detectar e rejeitar ambas as mensagens. Também testar os direitos de acesso. Tente inserir um limite maior de uma conta somente leitura e verifique o valor que ainda está ativo.
| Pergunta de design | Requisitos selecionados na Abordagem A |
|---|---|
| Quem pode intervir? | Nos níveis SRSL1 e SRSL2, o sistema autentica o utilizador, o processo ou o dispositivo e verifica a autorização para intervir. No nível SRSL3, autentica cada entidade de forma inequívoca e verifica a permissão para a operação em causa. |
| Quando a integridade é verificada? | Na SRSL1 verificar software de segurança e configurações críticas na inicialização. No SRSL2 também verifica periodicamente durante a operação. Na SRSL3 use a verificação criptográfica em ambos os momentos. |
| Quais mensagens chegam ao receptor? | Na SRSL1 e no SRSL2 verificam a integridade das informações trocadas. No SRSL3, o protocolo criptográfico deve detectar e rejeitar mensagens modificadas ou reproduzidas. |
| O que se verifica na instalação? | Nos níveis SRSL2 e SRSL3, verifica-se a autenticidade do software e dos dados de configuração críticos, por exemplo através de uma assinatura digital. A disposição correspondente ao nível SRSL1 não exige esta verificação. |
O nível de desempenho necessário (PLr) expressa a redução de risco necessária da função de segurança. O PL alcançado descreve a confiabilidade dessa função. Seu SRSL determina, entre outras coisas, como o sistema deve proteger o limite de velocidade contra mudanças não autorizadas.
Eliminar a vulnerabilidade ou proteger o acesso que deve permanecer
O fabricante começa por tentar eliminar a vulnerabilidade (2.A). Se for necessário manter o acesso, define e aplica contramedidas de acordo com a secção 7 (2.B). Documenta o risco residual de alteração e indica as precauções a tomar pelo utilizador (2.C).
Um selo inviolável na tampa do cartão de memória denuncia a sua abertura. Nos níveis SRSL1 a SRSL3, o projeto exige a deteção de manipulação física. O técnico tem de verificar a versão ativa para saber se o programa foi alterado. Uma escrita pela rede pode deixar o selo intacto.
A máquina deve recolher automaticamente os elementos que permitem rastrear as intervenções relevantes. Se não for razoavelmente viável obter um registo digital, o projeto exige uma evidência física; as instruções indicam onde a encontrar e como a interpretar. O registo digital identifica o tipo de intervenção e permite relacionar acontecimentos por meio de marcas temporais ou de um contador. O próprio apagamento do registo tem de ficar documentado. O registo deve estar protegido contra adulteração e só pode ser apagado através de um procedimento autorizado. Deve ser possível identificar, a pedido, as versões e a configuração relevantes.
Se for carregado software de segurança após a colocação no mercado ou a entrada em serviço, o Regulamento Máquinas exige que o registo das intervenções e versões em causa permaneça ativo durante cinco anos a contar desse carregamento. Na abordagem A do projeto, o registo tem de estar ativo, o mais tardar, na entrada em serviço. Os dados de cada intervenção são conservados durante pelo menos cinco anos.
Antes do teste, defina a alteração a ser tentada, a resposta esperada e as condições para reiniciar. Registre a configuração, os direitos de acesso e a resposta real. Se uma contramedida atrasar uma parada, repita a avaliação de segurança relevante e meça o tempo para paralisar sob carga.
Três exemplos para a documentação técnica
A máquina de embalagem baseia-se no anexo C do projeto. As condições de serviço, o eixo da máquina e a estação de arrefecimento são exemplos de engenharia com suas próprias suposições e critérios de aceitação.
Embaladora: retirar a película após a substituição do autómato
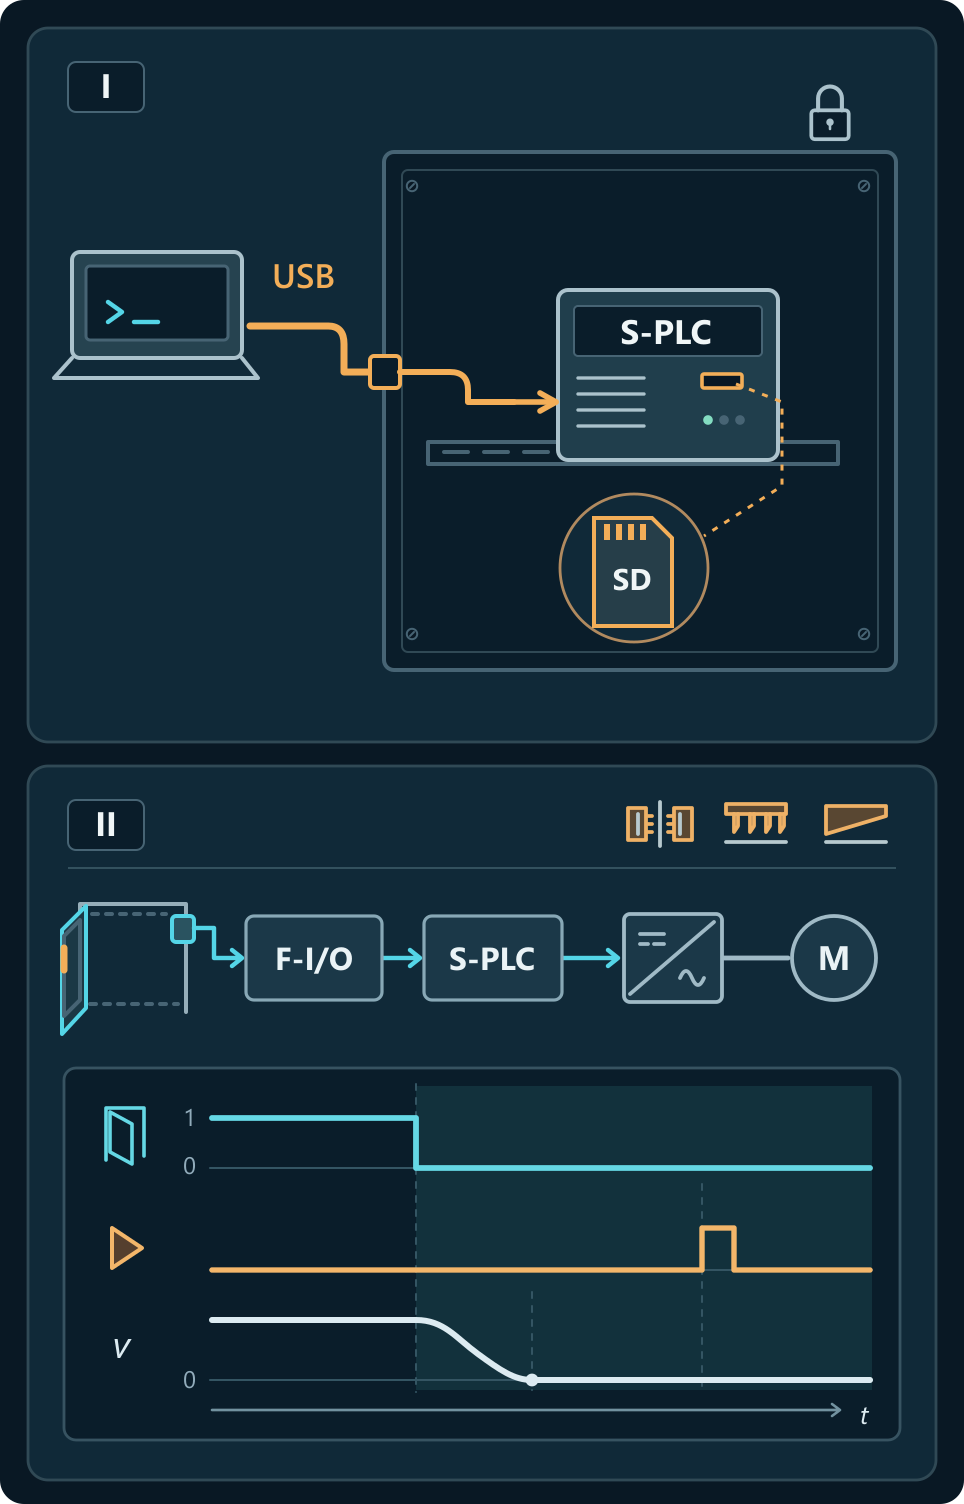
1.A–1.B. O controlador de segurança e seu cartão de memória estão dentro de um armário elétrico bloqueado. A tomada USB na porta permite que um técnico de manutenção carregue software sem fazer login individualmente. A versão errada pode permitir um movimento perigoso, mesmo quando a porta protetora está aberta.
1.C–1.D. O técnico precisa de acesso à tomada USB, à ferramenta de programação e a uma máquina parada. O próximo operador que remove o filme plástico pode sofrer ferimentos esmagadores nos dedos. Tente escrever e verificar a versão ativa do programa. Também teste se a abertura da porta de proteção pára os mecanismos de selagem térmica, perfuração e corte e impede a reinicialização inesperada.
2.A–2.C. Remova o conector USB externo e seu cabo. Mantenha um conector de programação dentro do armário elétrico para manutenção autorizada. O acesso diagnóstico permite apenas a leitura. Um computador sem vigilância com uma sessão de manutenção ativa ainda permite alterações. Terminar a sessão antes de sair. Se houver suspeita de uma intervenção, pare de usar a máquina até que o programa e o bloqueio da porta tenham sido testados. Para alterações remotas no software de aplicação relacionado à segurança, a ISO 13849-1 também aborda a validação de funções afetadas no local.
A cópia do posto A chega ao acionamento do posto B
No posto A, a afinação faz-se atrás do protetor. No posto B é preciso abri-lo para chegar à guia. Os acionamentos são do mesmo modelo, mas o limite de B é inferior. Até uma cópia de A com assinatura válida tem de ser rejeitada em B.
1.A–1.D. Ambas as estações têm controladores de motor idênticos. Um técnico autorizado pode carregar o ficheiro de configuração genuíno de A para B. O limite mais alto não aumenta a velocidade. Se a velocidade real exceder o limite correto para B, mas permanecer abaixo do limite para A, a função de segurança permite um movimento perigoso. A Estação B deve rejeitar o ficheiro de A. O movimento que requer monitorização de velocidade deve permanecer bloqueado após a reinicialização até que B aceite as configurações corretas.
2.A–2.C. Após a substituição do acionamento, B deve aceitar o seu próprio ficheiro e rejeitar o de A, mesmo que tenha uma assinatura válida. O sistema verifica a assinatura e compara o identificador da estação com uma referência protegida fora do acionamento. Uma pessoa autorizada pode ainda aprovar um limite incorreto para B. Antes da entrada em serviço, o técnico lê o valor ativo e ensaia a reação a um excesso de velocidade controlado.
Dois canais saudáveis podem monitorar o mesmo parâmetro incorreto. Se o controlador principal enviar configurações para o controlador do motor no arranque, verifique a configuração armazenada no controlador principal também. Como as categorias de sistema de controlo afetam o comportamento de falhas.
| Ensaio de aceitação | Resultado esperado | Dados a registar |
|---|---|---|
| Tente aumentar o limite de uma conta somente leitura. | A conta pode ler o limite. A tentativa de mudança é rejeitada. O limite aprovado continua ativo. | Conexão usada, privilégios de conta, resposta e limite ativo antes e depois do teste. |
| Substitua o controlador do motor em B. Tente carregar o ficheiro de A e, em seguida, reinicie a estação B. | B rejeita o ficheiro. O movimento que requer monitorização de velocidade permanece bloqueado até que o ficheiro correto seja aceito, inclusive após o reinício. | Identificador de estação, identificador de ficheiro, motivo para rejeição e estado da máquina após a reinicialização. |
| Com o ficheiro correto instalado, exceda o limite em B durante um teste controlado. | A função de segurança inicia uma parada. A máquina imobiliza-se dentro do tempo especificado nos requisitos de segurança. | Versão do ficheiro, modo de operação, carga, velocidade medida e tempo de parada medido comparado com a especificação. |
Editar uma receita também pode abrir uma porta
O temporizador mede seis minutos. Não mede a temperatura da superfície que o operador vai agarrar. Se a receita também libertar o bloqueio do protetor, encurtar o ciclo pode provocar uma queimadura.
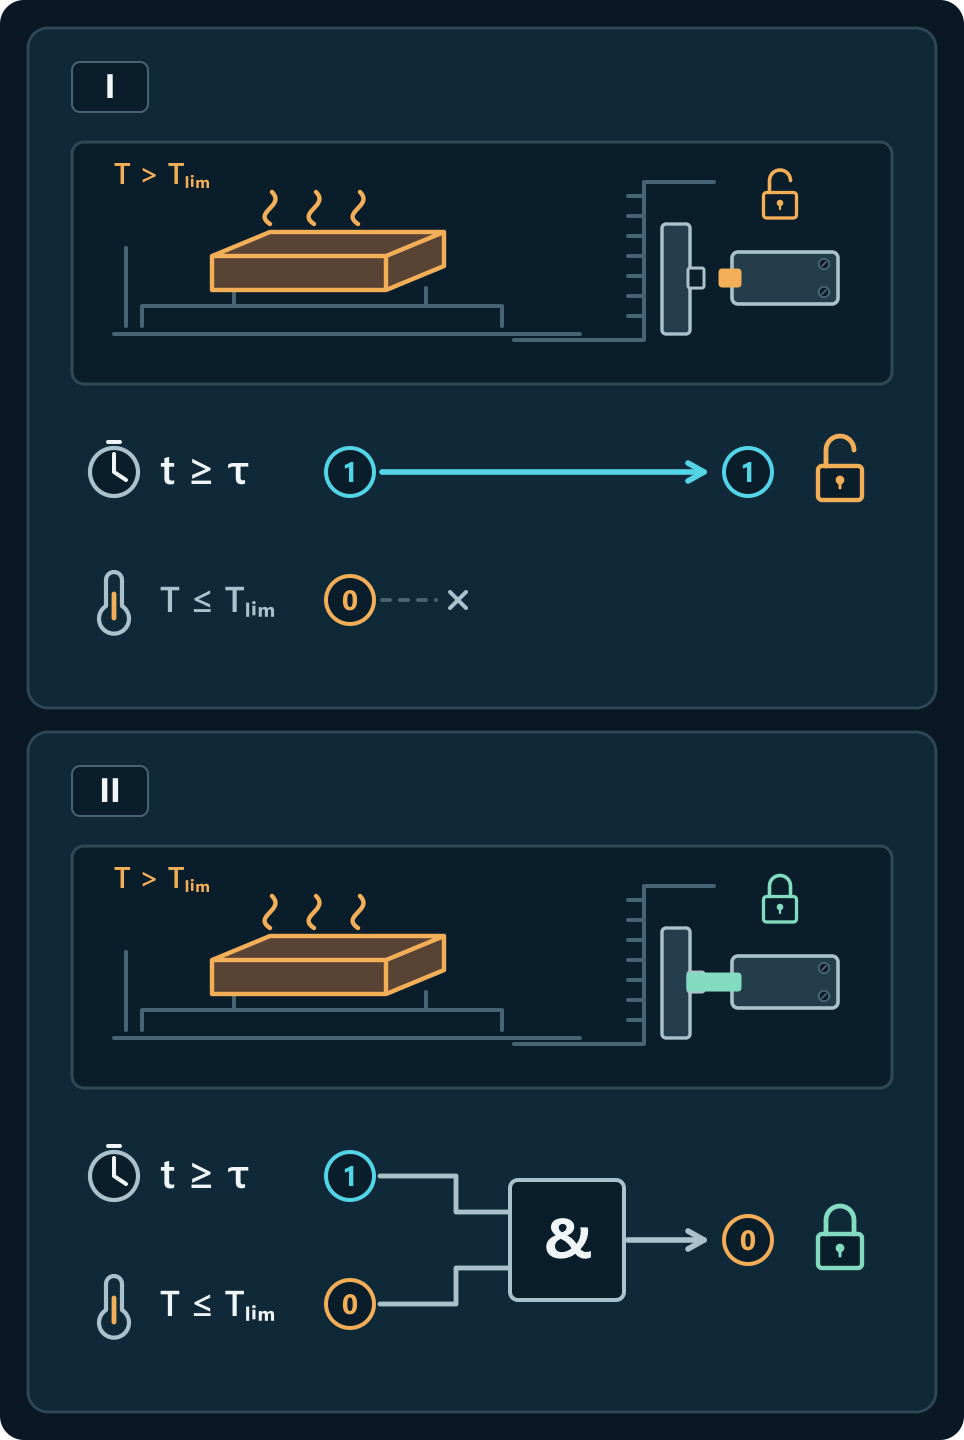
1.A–1.D. A conta de produção permite uma mudança no tempo de arrefecimento de doze minutos para seis. A máquina original não tem medição de temperatura. Uma peça mais pesada ainda pode queimar o operador durante o descarregamento manual. A alteração do tempo de ciclo não deve desbloquear a porta de proteção enquanto a temperatura da superfície exceder o limite aprovado.
2.A–2.C. O fim do tempo de ciclo deixa de bastar para desbloquear o protetor: é necessária uma confirmação independente da temperatura. A produção pode ajustar o tempo; só a manutenção autorizada pode alterar o limiar ou a correção da medição. Sem medição válida, o protetor permanece bloqueado. Após a substituição do sensor, o técnico compara a indicação com uma medição independente na peça, perto do limiar de desbloqueio.
Um design usando um temporizador sozinho também é possível se o fabricante estabelecer e proteger um tempo de arrefecimento mínimo seguro para todas as peças permitidas, temperaturas iniciais e condições de arrefecimento.
O que exige o Regulamento Máquinas
O Regulamento de Máquinas (UE) 2023/1230 é geralmente aplicável a partir de 20 de janeiro de 2027. Ele abrange software e dados críticos de segurança, hardware relevante através do qual eles podem ser acessados e a resiliência de sistemas de controlo contra ações maliciosas razoavelmente previsíveis. Também aborda a identificação de software relevante para a segurança e evidências de intervenções. Regulação de máquinas, software e dados.
O anexo ZZ da prEN 50742:2025 identifica os requisitos abrangidos pelo projeto: ponto 1.1.9 do anexo III e determinadas partes do ponto 1.2.1 do regulamento. Um fabricante pode usar um rascunho como uma especificação técnica. Nos termos do artigo 20.º, o cumprimento de uma norma harmonizada apenas confere uma presunção de conformidade no âmbito da referência publicada no Jornal Oficial da UE. Verifique a edição, cobertura, restrições e procedimento de avaliação de conformidade aplicável.
Que obrigações introduz o Regulamento da Ciber-Resiliência
Copiar uma receita pode revelar um segredo comercial sem alterar a temperatura da peça. Se a máquina for um produto com elementos digitais abrangido pelo CRA, há também que avaliar esse risco para os dados. O ensaio do protetor só serve de evidência para ambas as avaliações na medida do que foi efetivamente ensaiado.
O Regulamento Ciber-Resiliência (CRA) estabelece obrigações desde a conceção do produto. Durante o período de suporte, o fabricante trata as vulnerabilidades e fornece as atualizações de segurança necessárias. A obrigação de notificar vulnerabilidades ativamente exploradas e incidentes graves que afetem a segurança do produto aplica-se desde 11 de setembro de 2026. A maioria das disposições será aplicável a partir de 11 de dezembro de 2027.
As orientações da Comissão de 27 de julho de 2026 esclarecem em que condições o fabricante pode, durante a transição, recorrer a um certificado de exame UE de tipo ou a uma decisão de aprovação ao abrigo do Regulamento Máquinas. Só contam os riscos já avaliados e abrangidos, enquanto o documento for válido e, no máximo, até 11 de junho de 2028. Os restantes riscos abrangidos pelo CRA têm de ser avaliados separadamente.
Fontes e referências
- prEN 50742:2025. Texto inglês apresentado para consulta. As remissões correspondem a esta edição. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Avaliação de risco de máquina e terminologia. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Sistemas de controlo relacionados à segurança e segurança cibernética industrial. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- Regulamento Máquinas e respetiva retificação · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Regulamento Ciber-Resiliência e orientações da Comissão Europeia (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.