Pakkauskoneen vastaanottokokeessa saumausleuat pysähtyivät heti, kun suojus avattiin. Puoli vuotta myöhemmin huolto vaihtaa turvalogiikan ja palauttaa ohjelman muistikortilta. Mikä suojaa käyttäjän sormia seuraavan kerran, kun kalvo juuttuu leukojen väliin?
Eurooppalainen standardiehdotus prEN 50742:2025 lähtee koneen ISO 12100 -standardin mukaisesta riskin arvioinnista. Valmistaja selvittää, miten tahallinen muutos tai erehdys voi heikentää suojausta. Esimerkeissä poistetaan juuttunut kalvo, säädetään johdetta ja nostetaan kuuma työkappale pois käsin.
Mihin suojaan operaattori luottaa?
Kuka laittaa käden koneen sisään, ja mikä estää loukkaantumisen tämän tehtävän aikana? Ohjelman muuttaminen voi voittaa suojatoimenpiteen. Vaaran fyysinen lähde on liikkumismekanismi. ISO 12100 kattaa vaaratilanteet ja/tai vaaralliset tapahtumat. Kuvaile erillistä tapahtumaa, kun tämä auttaa selittämään onnettomuussarjan. Myös ennakoitavissa olevat vaarat, joissa ei ole yhteyttä yhteen tehtävään, on otettava huomioon.
Miten suhteutetaan riskiin koneen tehtävässä.
Tutki sähköpiirustukset huoltoteknikon kanssa. Mistä korvaava ohjain saa asetuksensa? Kuka voi liittää kannettavan tietokoneen? Väliaikainen liitäntä huollon aikana voi muuttaa koneen käyttäytymistä tuotannossa.
Kaksi tapaa täyttää luonnoksen vaatimukset
Menettelyssä A valmistaja käyttää luonnoksen prosessia ja tuotevaatimuksia. Menettelyssä B kehitys perustuu standardiin EN IEC 62443-4-1. Taulukoissa 3 ja 4 annetaan valitut standardin EN IEC 62443-3-3 vaatimukset järjestelmälle sekä standardin EN IEC 62443-4-2 vaatimukset komponenteille ja vastaavat kyvykkyystasot (SL-C). Molempiin kuuluvat koneen riskin arviointi, suojaus muutoksilta ja käyttäjälle annettavat tiedot.
Kaksi samanlaista Ethernet-liitäntää voi antaa aivan erilaiset oikeudet. Yhden kautta siirretään vain tietoja näytölle, toisen kautta voidaan nostaa käytön nopeusrajaa. Seuraa yhteyttä siihen toimintoon asti, jota sen kautta voi muuttaa.
Neljä päätöstä ja niiden tiedot
- 1.A Kuka saa kytkeä kannettavan tietokoneen ohjauskaappiin, milloin ja millä oikeuksilla? Valmistaja kirjaa myös ne pääsyn ehdot, jotka käyttäjän on varmistettava tehtaalla.
- 1.B Kirjaa sekä uhka että reitti: USB-liitännän kautta voidaan ladata vanhempi versio saumaleukoja ohjaavasta ohjelmasta.
- 1.C Muutokseen riittävät pääsy liittimelle ja huoltotyökalu. Jos leuat sulkeutuvat käyttäjän poistaessa juuttunutta kalvoa, sormet voivat murskautua. Käyttääkö mahdollinen toinen suojatoimenpide samoja tietoja?
- 1.D Jos suojaus riittää, kirjaa perustelut. Muuten uhka siirretään toimenpiteitä vaativien uhkien luetteloon. Hyväksymisehto voidaan testata: järjestelmän on hylättävä diagnostiikkatunnuksella tehty kirjoitusyritys.
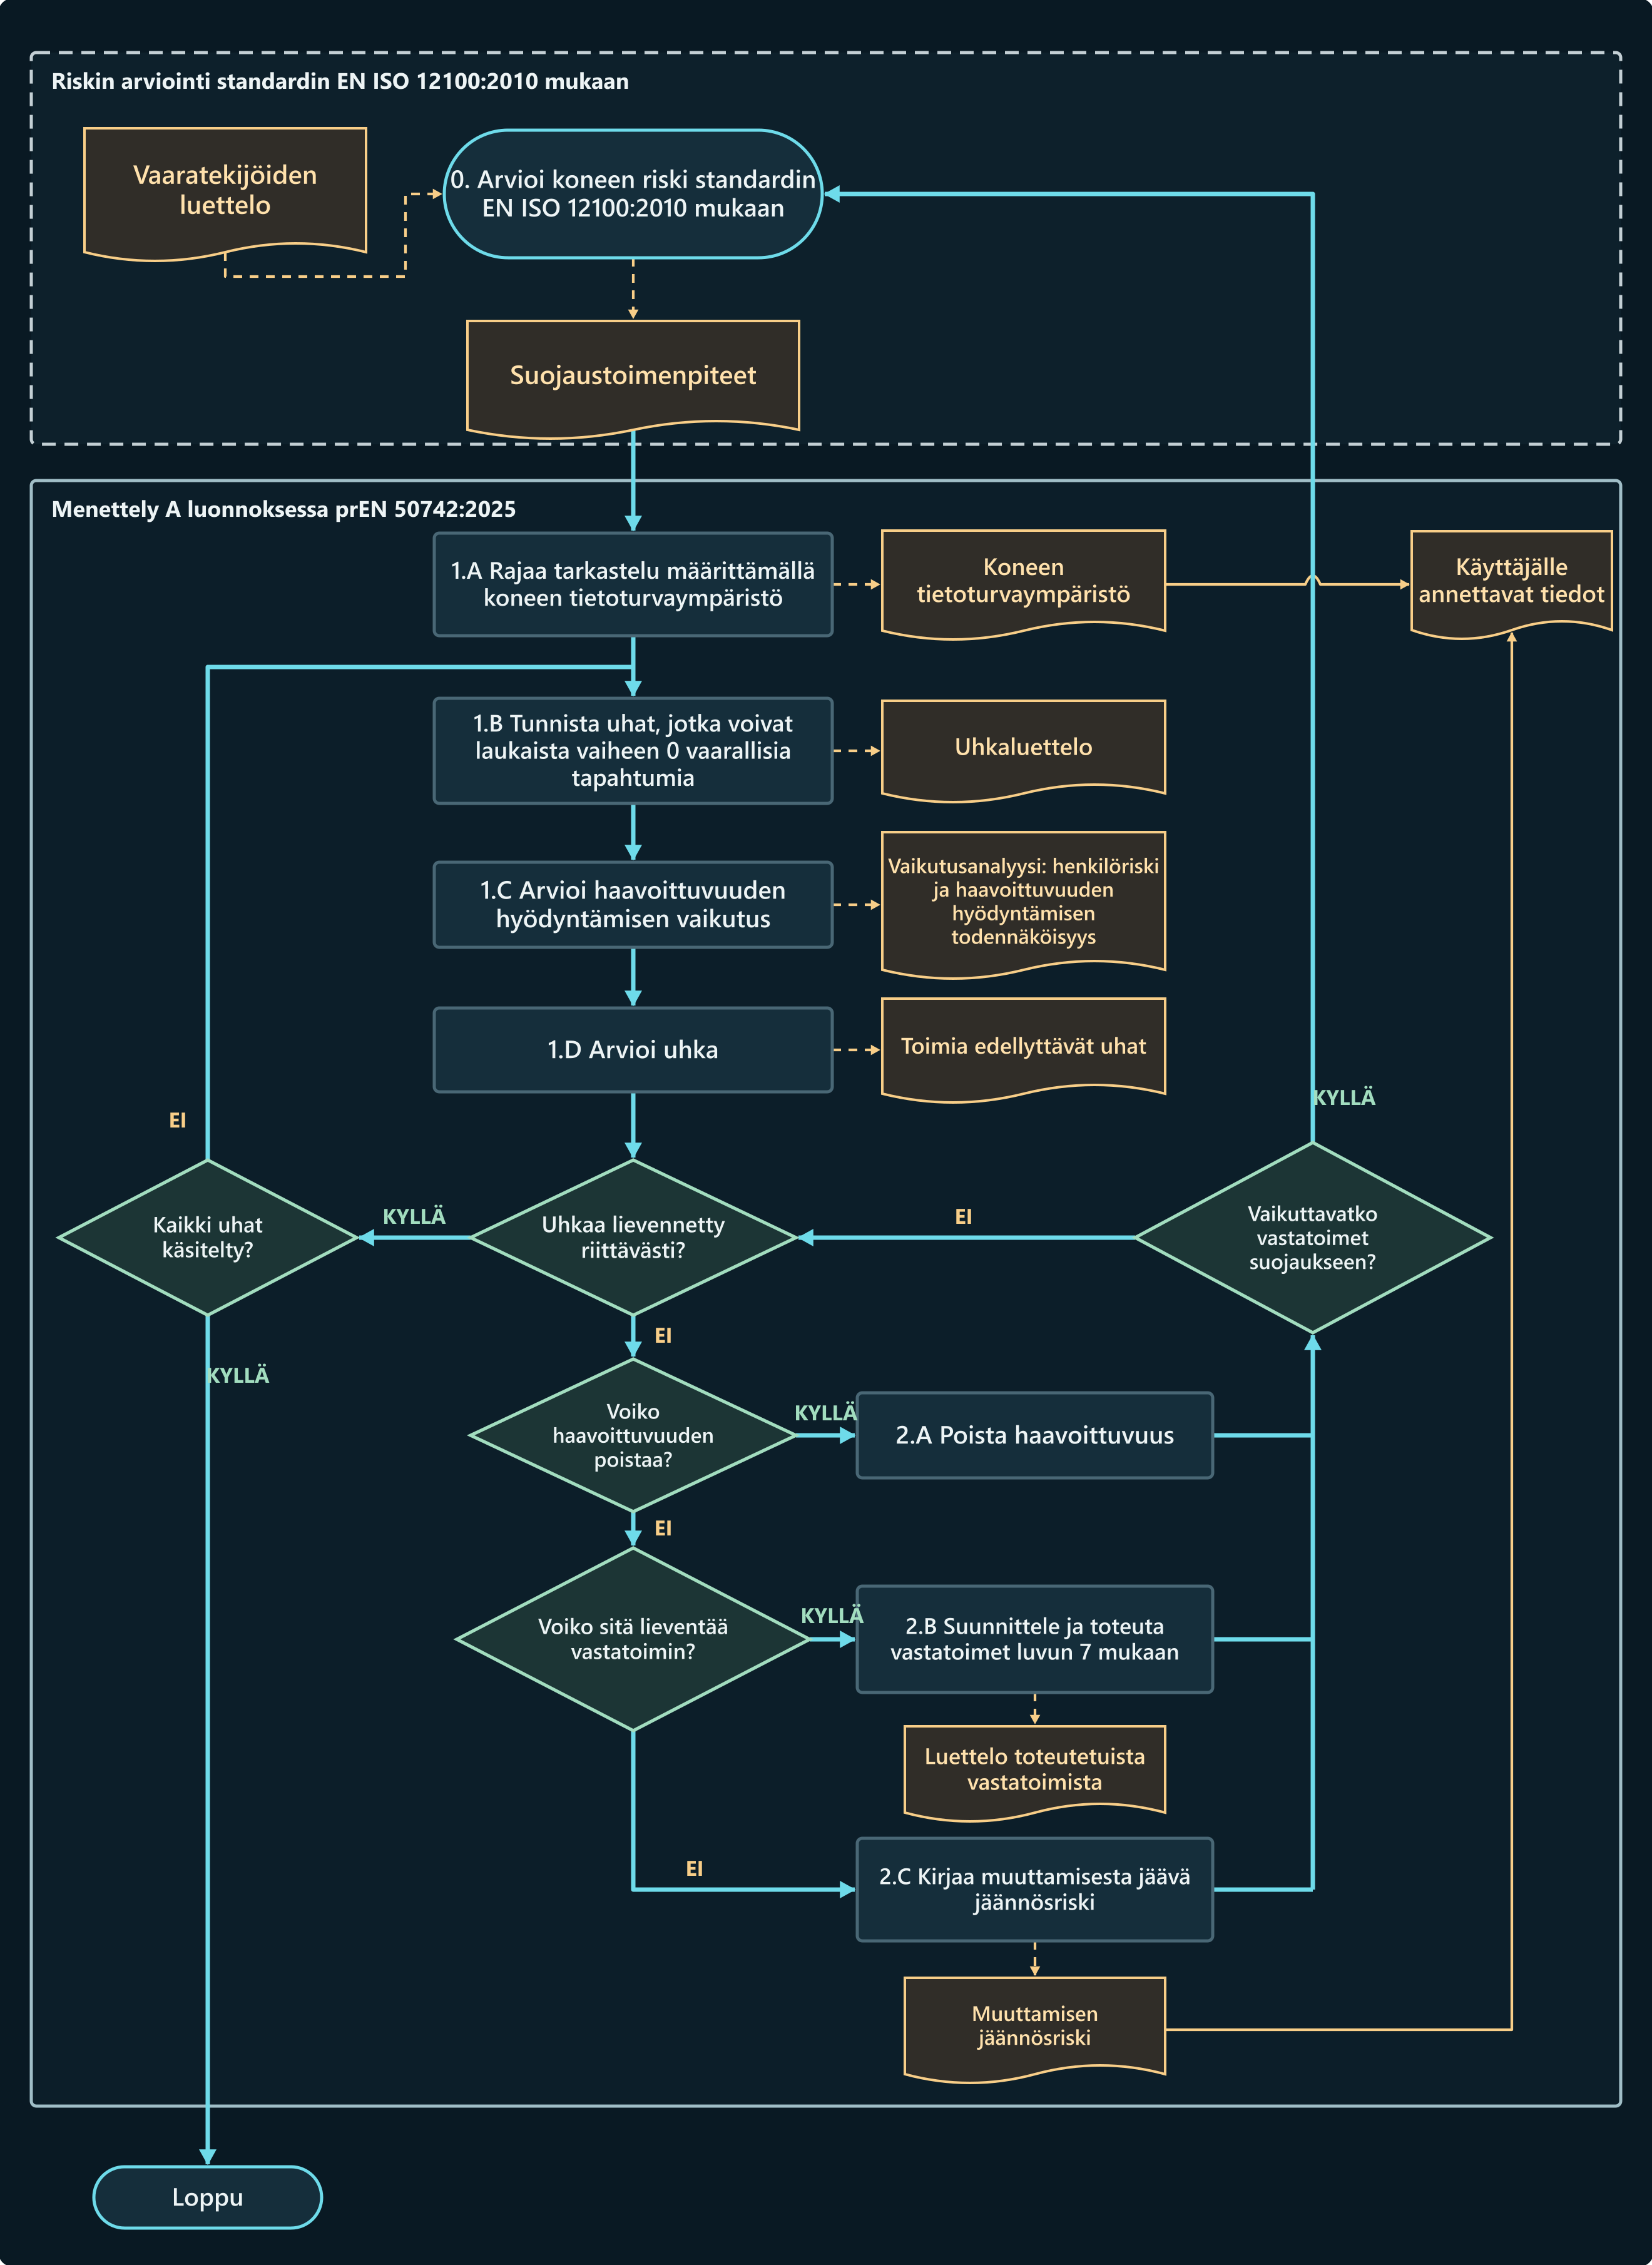

Englanninkielisessä kuvassa käytetään ilmausta ”safety measures”. ISO 12100:2010 käyttää termiä ”protective measure”, ja ISO/DIS 12100.3 -luonnos suosii termiä ”risk reduction measure”. Tämän artikkelin suomenkieliset ilmaukset selittävät vuoden 2025 englanninkielistä ehdotusta.
Määritä kunkin turvatoiminnon edellyttämä suojaus
Menettelyssä A valmistaja määrittää ja perustelee kullekin turvatoiminnolle tarvittavan tietoturvatason (SRSL, Safety-related Security Level). Opastava liite B kuvaa yhden menetelmän: jokainen rajapinta, jonka kautta toimintoon voi vaikuttaa, arvioidaan erikseen. Myös muulla menetelmällä saatu taso on perusteltava.
AP = (EL × WoO) + AC
- EL Kuinka helposti yhteyteen pääsee käsiksi? Luotetun vyöhykkeen sisällä: 0 pistettä. Fyysinen pääsy koneelle: 2 pistettä. Paikallinen teollisuusverkko: 5 pistettä. Tehtaan laajempi verkko: 16 pistettä. Ulkoinen verkko, johon ei luoteta: 24 pistettä. Jos yhteys ulottuu kahdelle vyöhykkeelle, käytetään suurempaa pistemäärää.
- WoO Mieti, milloin pääsy koneeseen on mahdollista. Hyvin rajoitettu pääsy tai jatkuva valvonta: 0,6. Satunnainen, ennakoitavissa oleva pääsy kohtalaisen valvonnan alaisena: 0,8. Säännölliset mahdollisuudet heikolla kontrollilla: 0,9. Säännöllinen tai rajoittamaton pääsy: 1.
- AC Mitä tietoja ja taitoja haavoittuvuuden hyödyntäminen vaatii? Laajat tiedot ja edistyneet taidot: 1 piste. Kohtalaiset tiedot ja erityisosaamista: 2 pistettä. Kohtalaiset tiedot ja keskitason taidot: 3 pistettä. Perustiedot ja yksinkertaiset työkalut: 4 pistettä. Mitä helpompi muutos on tehdä, sitä suurempi pistemäärä.
Pisteet kuvaavat sitä, kuinka helppo haavoittuvuutta on hyödyntää. Valmistajan ei tarvitse arvioida, kuinka todennäköisesti juuri tähän tehtaaseen hyökätään. Luonnoksen esimerkissä kahden ohjausjärjestelmän välinen yhteys ulottuu vyöhykkeille EL1 ja EL2. Pistemääräksi tulee suurempi arvo eli 5. Pääsyä on rajoitettu kohtalaisesti, ja arvon muuttamiseen riittävät perustaidot.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Pisteet | Hyökkäyspotentiaali | Alhainen vakavuus, esim. palautuva vamma | Suuri vakavuus, esim. peruuttamaton vamma |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Luonnos rajaa SRSL0-tason täysin eristettyyn turvallisuuteen liittyvään järjestelmään. Jos ohjelma voidaan kirjoittaa uudelleen huoltoliitännän kautta, pelkkä pieni pistemäärä ei riitä perustelemaan tasoa SRSL0.
Nopeusrajoitus, jota voidaan muuttaa tehdasverkon kautta
Säädön aikana suojaovi on auki. Moottorin ohjain valvoo liikkuvan koneen akselin nopeutta. Rajaa voidaan muuttaa laajemmasta tehdasverkosta (EL3). Käyttö on käytössä kerran kuukaudessa kohtuullisessa valvonnassa. Perustaidot riittävät uuteen arvoon.
(16 × 0,8) + 4 = 16,8 → AP3
Tulos 16,8 vastaa luokkaa AP3. Jos kelkka voi vammauttaa koneenasettajan käden pysyvästi, taulukko antaa tasoksi SRSL3. Samalla yhteydellä ja perustellusti lievällä vammalla tulos olisi SRSL2.
Muokkaa testipenkillä moottoriohjaimelle lähetettyä viestiä. Toisessa testissä lähetä aiemmin voimassa ollut viesti uudelleen. SRSL3:ssa salausprotokollan on tunnistettava ja hylättävä molemmat viestit. Testaa myös käyttöoikeuksia. Yritä syöttää korkeampi raja vain luku -tililtä ja tarkista arvo, joka on edelleen aktiivinen.
| Suunnittelukysymys | Valitut vaatimukset lähestymistavassa A |
|---|---|
| Kenellä on oikeus tehdä muutos? | Tasoilla SRSL1 ja SRSL2 järjestelmä todentaa käyttäjän, prosessin tai laitteen ja tarkistaa oikeuden toimenpiteeseen. Tasolla SRSL3 jokainen toimija todennetaan yksilöllisesti ja käyttöoikeus tarkistetaan juuri pyydettyä toimintoa varten. |
| Milloin eheys tarkistetaan? | Tasolla SRSL1 käynnistyksen yhteydessä, tasolla SRSL2 lisäksi määräajoin käytön aikana. Tasolla SRSL3 molemmat tarkistukset tehdään kryptografisesti. |
| Mitkä viestit saapuvat vastaanottajalle? | SRSL1:ssä ja SRSL2:ssa tarkastetaan vaihdettujen tietojen eheys. SRSL3:ssa salausprotokollan on tunnistettava ja hylättävä muokatut tai toistettu viestit. |
| Mitä asennettaessa tarkistetaan? | Tasoilla SRSL2 ja SRSL3 tarkistetaan kriittisen ohjelmiston ja asetustietojen aitous esimerkiksi digitaalisella allekirjoituksella. SRSL1:n vastaava kohta ei edellytä tätä tarkistusta. |
Tarvittava suorituskykytaso (PLr) ilmaisee turvallisuustoiminnon edellyttämän riskien vähentämisen. Saavutettu PL kuvaa kyseisen toiminnon luotettavuutta. Sen SRSL määrittää muun muassa, miten järjestelmän on suojattava nopeusrajoitus luvattomilta muutoksilta.
Poista haavoittuvuus tai suojaa pääsy, jonka on pysyttävä
Valmistaja selvittää ensin, voidaanko haavoittuvuus poistaa (2.A). Jos pääsy on säilytettävä, valmistaja suunnittelee ja toteuttaa vastatoimet luvun 7 mukaisesti (2.B). Muuttamisesta aiheutuva jäännösriski dokumentoidaan, ja käyttäjälle kerrotaan tarvittavat varotoimet (2.C).
Murtunut sinetti muistikortin kannessa kertoo kannen avaamisesta. Tasoilla SRSL1–SRSL3 luonnos edellyttää fyysisen peukaloinnin havaitsemista. Ohjelman muutokset huollon pitää tarkastaa erikseen. Verkon kautta voi kirjoittaa sinettiä rikkomatta.
Koneen on automaattisesti kerättävä jäljet asianomaisista toimenpiteistä. Jos digitaalisen näytön kerääminen ei ole kohtuudella toteutettavissa, luonnos edellyttää fyysistä näyttöä. Ohjeissa kerrotaan, mistä se löytyy ja miten sitä tulkitaan. Digitaaliseen lokiin tallentuu toimenpiteen tyyppi; aikaleima tai laskurin lukema mahdollistaa tapahtumien yhdistämisen. Myös lokitiedoston poistosta on jäätävä merkintä. Loki on suojattava manipuloinnilta, ja sen saa poistaa vain hyväksytyllä menettelyllä. Asiaankuuluvat ohjelmistoversiot ja asetukset on voitava selvittää pyynnöstä.
Jos turvaohjelmisto ladataan markkinoille saattamisen tai käyttöönoton jälkeen, koneasetus edellyttää, että kyseisten toimenpiteiden ja versioiden lokikirjaus pysyy käytössä viisi vuotta latauksesta. Luonnoksen menettelyssä A lokikirjauksen on oltava käytössä viimeistään käyttöönotettaessa, ja kunkin toimenpiteen tiedot on säilytettävä vähintään viisi vuotta.
Ennen testausta määritä yritettävä muutos, odotettu vastaus ja uudelleenkäynnistyksen edellytykset. Kirjaa määritys, käyttöoikeudet ja todellinen vastaus. Jos vastatoimenpide viivästyttää pysäytystä, toista asiaankuuluva turvallisuusarviointi ja mittaa aika pysähtyä kuormituksen alla.
Kolme merkintää teknistä dokumentaatiota varten
Pakkauskone perustuu luonnoksen liitteeseen C. Palveluolosuhteet, koneakseli ja jäähdytysasema ovat teknisiä esimerkkejä omilla oletuksillaan ja hyväksymiskriteereillään.
Pakkauskone: juuttuneen kalvon poistaminen turvalogiikan vaihdon jälkeen
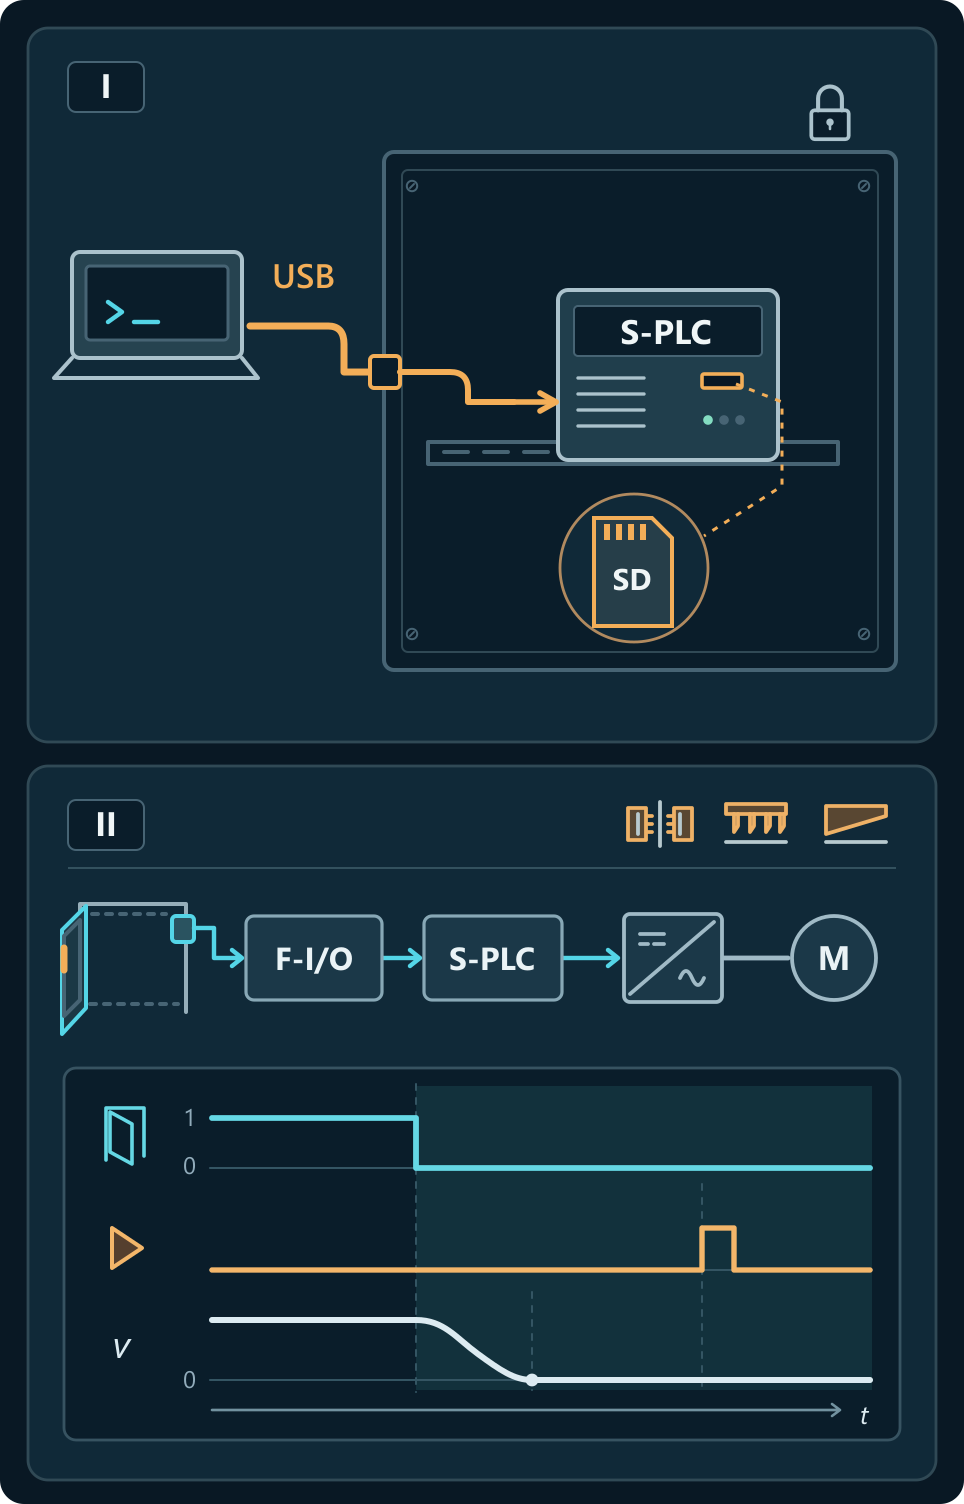
1.A–1.B. Turvaohjain ja sen muistikortti ovat lukitun sähkökaapin sisällä. Oven USB-pistorasian avulla huoltoteknikko voi ladata ohjelmistoja kirjautumatta sisään yksitellen. Väärä versio voi sallia vaarallisen liikkeen myös silloin, kun suojaovi on auki.
1.C–1.D. Teknikko tarvitsee pääsyn USB-liitäntään, ohjelmointityökaluun ja pysäytettyyn koneeseen. Seuraava operaattori, joka poistaa muovikalvon, voi kärsiä sormien murskausvammoista. Yritä luvattomasti kirjoittaa ja tarkista aktiivinen ohjelmaversio. Testaa myös, pysäyttääkö suojaoven avaaminen lämpötiivistyksen, lävistys- ja leikkausmekanismit ja estääkö se odottamattoman uudelleenkäynnistyksen.
2.A–2.C. Irrota ulkoinen USB-liitäntä ja sen kaapeli. Pidä ohjelmointiliitin sähkökaapin sisällä valtuutettua huoltoa varten. Diagnostinen pääsy sallii vain lukemisen. Tarkkailematon tietokone, jossa on aktiivinen huoltoistunto, sallii edelleen muutokset. Lopeta istunto ennen lähtöä. Jos interventiota epäillään, lopeta koneen käyttö, kunnes ohjelma ja oven lukitus on testattu. Turvallisuuteen liittyvien sovellusohjelmistojen etämuutoksissa ISO 13849-1 käsittelee myös muutoksen kohteena olevien toimintojen kelpuutusta koneen käyttöpaikalla.
B-asemaan ladataan A-aseman varmuuskopio
Asemalla A asettaja pysyy suljetun suojuksen takana. B:llä hänen pitää avata ovi säätääkseen johdetta. Käytöt ovat samaa mallia, mutta B:llä sallittu nopeus on pienempi. B:n täytyy hylätä A:n tiedosto, vaikka sen allekirjoitus olisi kelvollinen.
Määritetään turvallisuusvaatimusten määritysten käyttöolosuhteet, nopeus ja pysähtymisaika.
1.A–1.D. Molemmilla asemilla on samanlaiset moottoriohjaimet. Valtuutettu teknikko voi ladata aidon määritystiedoston A:sta B:hen. Korkeampi raja ei itse lisää nopeutta. Jos todellinen nopeus ylittää oikean rajan B: lle, mutta pysyy A: n rajan alapuolella, turvatoiminto mahdollistaa vaarallisen liikkumisen. Asema B:n on hylättävä tiedosto A:sta. Nopeusvalvontaa vaativan liikkeen on pysyttävä estettynä uudelleenkäynnistyksen jälkeen, kunnes B hyväksyy oikeat asetukset.
2.A–2.C. Käytön vaihdon jälkeen aseman B on hyväksyttävä oma tiedostonsa ja hylättävä aseman A tiedosto, vaikka allekirjoitus olisi kelvollinen. Järjestelmä tarkistaa allekirjoituksen ja vertaa asematunnusta vaihdettavan käytön ulkopuolella säilytettävään suojattuun vertailuarvoon. Valtuutettu henkilö voi silti hyväksyä B:lle väärän raja-arvon. Ennen käyttöönottoa luetaan aktiivinen arvo ja testataan pysäytys ylittämällä nopeusraja hallitusti.
Kaksi tervettä kanavaa voi molemmat seurata samaa väärää parametria. Jos pääohjain lähettää asetukset moottoriohjaimelle käynnistyksen yhteydessä, tarkista myös pääohjaimeen tallennettu kokoonpano. Miten ohjausjärjestelmäluokat vaikuttavat vikakäyttäytymiseen.
| Vastaanottokoe | Odotettu toiminta | Koepöytäkirjaan kirjattavat tiedot |
|---|---|---|
| Yritä nostaa nopeusrajaa tunnuksella, jolla on vain lukuoikeus. | Rajan voi lukea, mutta järjestelmä hylkää muutoksen. Hyväksytty raja-arvo pysyy voimassa. | Käytetty yhteys, käyttöoikeudet, järjestelmän vastaus sekä aktiivinen arvo ennen koetta ja sen jälkeen. |
| Vaihda moottorinohjain B:ssä. Yritä ladata tiedosto A:sta ja käynnistä asema B uudelleen. | B hylkää tiedoston. Nopeusvalvontaa vaativa liike pysyy estettynä, kunnes oikea tiedosto on hyväksytty, myös uudelleenkäynnistyksen jälkeen. | Aseman tunniste, tiedostotunniste, hylkäyksen syy ja koneen tila uudelleenkäynnistyksen jälkeen. |
| Kun oikea tiedosto on asennettu, ylitä raja B: ssä kontrolloidun testin aikana. | Turvallisuustoiminto käynnistää pysähdyksen. Kone pysähtyy turvallisuusvaatimuksissa määritetyssä ajassa. | Tiedostoversio, käyttötila, kuormitus, mitattu nopeus ja mitattu pysäytysaika verrattuna eritelmään. |
Reseptin muokkaaminen voi myös avata oven
Ajastin mittaa kuusi minuuttia tarkasti. Raskaamman kappaleen pinta voi silti olla liian kuuma kosketeltavaksi. Jos resepti myös vapauttaa oven lukituksen, lyhyempi jaksoaika voi aiheuttaa palovamman kappaletta poistettaessa.
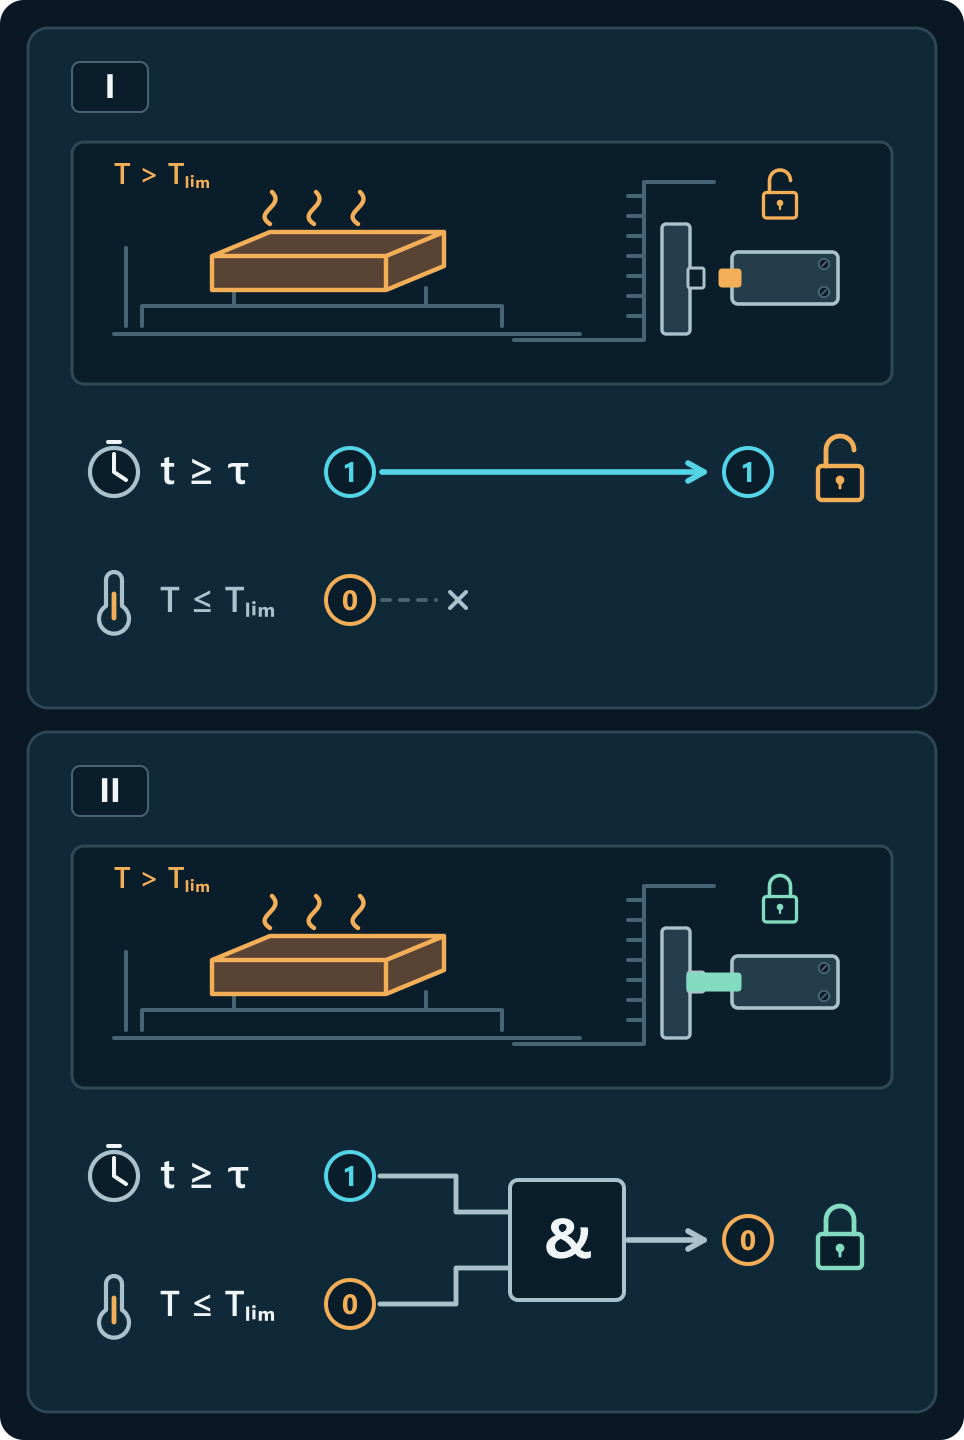
1.A–1.D. Tuotantotili mahdollistaa jäähdytysajan muutoksen kahdestatoista minuutista kuuteen. Alkuperäisellä koneella ei ole lämpötilan mittausta. Raskaampi työkappale voi silti polttaa käyttäjän manuaalisen purkamisen aikana. Syklin ajan muuttaminen ei saa avata suojaoven lukitusta, kun pinnan lämpötila ylittää hyväksytyn rajan.
2.A–2.C. Jaksoajan täyttyminen ei enää yksin vapauta ovea. Myös riippumattoman mittauksen on vahvistettava lämpötila turvalliseksi. Tuotanto voi säätää aikaa, mutta vain valtuutettu huolto saa muuttaa lämpötilarajaa tai mittauskorjausta. Jos mittaustulos puuttuu, ovi pysyy lukittuna. Anturin vaihdon jälkeen huolto vertaa lukemaa vapautusrajan lähellä työkappaleen pinnalta tehtävään riippumattomaan mittaukseen.
Pelkkä ajastinta käyttävä malli on myös mahdollinen, jos valmistaja luo ja suojaa turvallisen vähimmäisjäähdytysajan kaikille sallituille työkappaleille, lähtölämpötiloille ja jäähdytysolosuhteille.
Mitä EU:n koneasetus edellyttää?
Koneasetusta (EU) 2023/1230 sovelletaan yleisesti 20. tammikuuta 2027 alkaen. Se kattaa turvallisuuskriittiset ohjelmistot ja tiedot, asiaankuuluvat laitteistot, joiden kautta niitä voidaan käyttää, ja ohjausjärjestelmien sietokykyä kohtuudella ennakoitavissa olevia haitallisia toimia vastaan. Siinä käsitellään myös turvallisuuteen liittyvien ohjelmistojen tunnistamista ja näyttöä interventioista. Koneiden sääntely, ohjelmistot ja tiedot.
Luonnoksen prEN 50742:2025 liite ZZ yhdistää sen koneasetuksen liitteen III kohtaan 1.1.9 ja osaan kohdan 1.2.1 vaatimuksista. Valmistaja voi käyttää luonnosta teknisenä eritelmänä. Asetuksen 20 artiklan mukainen vaatimustenmukaisuusolettama koskee vain vaatimuksia, jotka EU:n virallisessa lehdessä viitattu yhdenmukaistettu standardi kattaa. Tarkista standardin versio, soveltamisala, mahdolliset rajoitukset ja koneeseen sovellettava arviointimenettely.
Mitä velvoitteita Cyber Resilience Act lisää?
Reseptin kopiointi voi paljastaa liikesalaisuuden muuttamatta työkappaleen lämpötilaa. Jos kone kuuluu digitaalisia elementtejä sisältävänä tuotteena CRA:n soveltamisalaan, myös tietoihin kohdistuva riski on arvioitava. Suojaoven koe voi tukea kumpaakin arviointia vain siltä osin kuin asiaa todella testattiin.
Kyberkestävyyssäädös (CRA) asettaa vaatimuksia jo tuotteen suunnittelulle. Tukijakson aikana valmistajan on käsiteltävä haavoittuvuuksia ja toimitettava tarvittavat tietoturvapäivitykset. Aktiivisesti hyväksikäytettyjä haavoittuvuuksia ja tuotteen tietoturvaan vaikuttavia vakavia poikkeamia koskevaa ilmoitusvelvollisuutta on sovellettu 11. syyskuuta 2026 alkaen. Useimpia säännöksiä sovelletaan 11. joulukuuta 2027 alkaen.
Komission 27. heinäkuuta 2026 antamissa ohjeissa kerrotaan, milloin valmistaja voi siirtymäaikana vedota koneasetuksen nojalla annettuun EU-tyyppitarkastustodistukseen tai hyväksymispäätökseen. Tämä koskee vain jo arvioituja ja asiakirjan kattamia riskejä asiakirjan voimassaoloaikana, enintään 11. kesäkuuta 2028 saakka. Muut CRA:n soveltamisalaan kuuluvat riskit on arvioitava erikseen.
Lähteet ja viittaukset
- prEN 50742:2025. Lausuntokierroksen englanninkielinen ehdotus. Viittaukset koskevat tätä julkaisua. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Koneriskien arviointi ja terminologia. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Turvallisuuteen liittyvät ohjausjärjestelmät ja teollisuuden kyberturvallisuus. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- EU:n koneasetus ja sen oikaisu · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Kyberkestävyyssäädös ja Euroopan komission ohjeet (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.