Pidin viime viikolla koulutuksen yritykselle, joka integroi robotisoituja lavaussoluja. Turvatoimintoja käsitellessämme sanoin, että kolmen laitteen yhdistäminen, vaikka jokaisen PL on e, ei välttämättä tuota koko toiminnolle PL e -tasoa.
Tämä yllätti osallistujat. He olivat vakuuttuneita siitä, että olivat tähän asti määrittäneet suoritustason eli Performance Levelin oikein. He valitsivat PL e -laitteita ja odottivat niistä rakennetulta toiminnolta samaa tasoa. Jos millään osalla ei ollut huonompaa kirjainta, mistä huonompi tulos tulisi?
Juuri yksittäisten laitteiden tietojen ja niiden yhdistelmän tuloksen välistä puuttui pala insinöörityötä.
Arvostan sitä, että he käyttivät tällaisia laitteita ja tulivat tarkistamaan osaamistaan. On toteuttajia, jotka eivät tarkista edes valitsemansa laitteiston tietoja. Muiden laiminlyönnit eivät kuitenkaan madalla oman suunnitelmamme vaatimuksia. Voimme olla kilpailijoita huolellisempia ja silti arvioida turvatoiminnon väärin.
Kun alajärjestelmät on kytketty sarjaan ja niiden PFH-arvot — vaarallisen vikaantumisen keskimääräiset taajuudet tunnissa — tunnetaan, ISO 13849-1 edellyttää summan huomioon ottamista. Yksittäiset alajärjestelmät voivat olla PL e -alueella, vaikka summa ei ole. Yhdenkään laitevalmistajan ei tarvitse antaa vääriä tietoja. Väärä voi olla vasta integraattorin päätelmä.
Kyse ei ole akateemisesta leikistä kymmenen potensseilla. Tulos koskee toimintoa, johon koneen luona työskentelevän ihmisen on voitava luottaa. Jos vaaditaan PL e, mutta saavutettua tasoa ei ole osoitettu, kolme e-kirjaimella varustettua tietolehteä eivät ratkaise asiaa.
Ostettiin hyviä laitteita. Niiden mukana ei ostettu valmista perustelua oman koneen turvallisuudelle.
Asia korostuu, kun vaatimustenmukaisuusvakuutuksessa viitataan ISO 13849-1:een. Vastaanottaja ei saa luetteloa standardeista, joista toimittaja on kuullut. Hän saa tiedon toimitetun koneen arvioinnissa ja toteutuksessa sovelletuista standardeista.
Jos valmistaja esittää viittauksen vahvistuksena standardin vaatimusten täyttämisestä, vaikka korvasi toiminnon arvioinnin PL:n lukemisella luetteloista, hän johtaa käyttäjää harhaan. Vilpitön mieli voi selittää, miksi virhe tehtiin. Puuttuvaa näyttöä se ei tuota.
Tarkoitus ei ole saada kaikkia ostamaan tämän tarinan jälkeen entistä kalliimpia releitä. Ensin on määritettävä, mitä toiminnolta vaaditaan, mitkä osat sen toteuttavat ja mitä niiden yhdistäminen todellisuudessa tuottaa. Sen jälkeen on tarkistettava, millä ehdoilla tulos pysyy perusteltuna — myös vuosien ja satojentuhansien kytkentöjen jälkeen.
Juuri tämä keskustelu sai minut kirjoittamaan artikkelin. PL:n laskeminen ISO 13849-1:n mukaan on viimein selitettävä niin, että lyhenteiden tuntemiseen liittyy oman järjestelmän ymmärtäminen. Luokka ei ole toinen tapa kirjoittaa PL. Releen tulos ei ole koko toiminnon tulos. Oikea laskutulos ei myöskään vapauta ylläpitämästä niitä ehtoja, joilla se saatiin.
Käyttäjä tarvitsee toiminnon, jonka turvallisuustaso on osoitettu. Ei kolmea laitetta, jotka näyttävät erikseen vakuuttavilta.
1. Kolme PL e -laitetta. Katsotaan, mitä yhteenlasku antaa
Otetaan turvatoiminto, jonka toteuttaa kolme alajärjestelmää: tunnistus, logiikka ja määrätyn vasteen toteuttava lähtöosa. Jokainen alajärjestelmä on erikseen arvioitu tasolle PL e. Jokaista tarvitaan, jotta koko toiminto täyttää tehtävänsä oikein.
Tätä tarkoittaa tässä sarjakytkentä. Kyse ei ole kolmesta samalla johtimella yhdistetystä koskettimesta eikä kolmesta toisiaan korvaavasta laitteesta.
Oletetaan, että alajärjestelmiä käytetään oikein ja muut vaatimukset on täytetty. Emme etsi väärin kytkettyä johdinta tai käytöstä poistettua diagnostiikkaa. Tarkistamme, riittävätkö kolme e-kirjainta neljännen saamiseen edes näissä suotuisissa oloissa.
Kirjaimet ovat samat. Luvut eivät
PL e ei tarkoita kaikille laitteille yhtä ja samaa PFH-arvoa. Sama taso voi kattaa erilaisia vaarallisen vikaantumisen keskimääräisiä taajuuksia tunnissa.
Käytetään laskuesimerkissä seuraavia tietoja:
| Alajärjestelmä | Arvioitu PL | PFH [h−1] |
|---|---|---|
| Tunnistus | e | 3 × 10⁻⁸ |
| Logiikka | e | 4 × 10⁻⁸ |
| Lähtöosa | e | 5 × 10⁻⁸ |
Kaikki arvot ovat pienempiä kuin 10−7 h−1, joten ne täyttävät PL e:n numeerisen ehdon.
Jos tarkistus päättyisi viimeiseen riviin, voisi julistaa onnistumisen. Jokainen toimittaja toimitti sopivan alajärjestelmän. Hankinnat täsmäävät.
Käyttäjä vain luottaa niiden yhteistoimintaan, ei kolmeen erilliseen tietolehteen.
Kun kaikkien tällaisen yhdistelmän alajärjestelmien PFH-arvot tunnetaan, ne on laskettava yhteen.
PFH = PFH1 + PFH2 + PFH3
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
PL e edellyttää, että summa on pienempi kuin 10−7 h−1. Meidän tuloksemme on suurempi. Se kuuluu PL d -alueelle:
10−7 ≤ PFH < 10−6 h−1.
Jokaisen alajärjestelmän PL on e. Yhdistelmä saavuttaa tässä esimerkissä PL d:n. Ei siksi, että valmistaja olisi liioitellut tietojaan. Siksi, että yhdistelmän arvioinnissa on otettava huomioon kaikkien kolmen alajärjestelmän osuus.
Asiaa ei ratkaise väite ”kokonaisuuden taso on heikoimman osan taso”. Standardi rajoittaa tulosta sekä alajärjestelmien alimmalla PL:llä että PFH-summasta seuraavalla tasolla. Alajärjestelmien alin PL on tuloksen raja, ei lupaus sen saavuttamisesta.
Kolme laitetta ei aina merkitse laskua PL d:hen
Ei korvata yhtä virhettä toisella. Laitteiden määrä ei yksin ratkaise tulosta.
Otetaan kolmelle muulle, samoin PL e -tasolle arvioidulle alajärjestelmälle arvot 2 × 10⁻⁸, 3 × 10⁻⁸ ja 4 × 10⁻⁸ h−1:
PFH = (2 + 3 + 4) × 10−8 = 9 × 10⁻⁸ h−1.
Tämä summa jää alle 10−7 h−1. Kun muut oletetut ehdot täyttyvät, yhdistelmä voi saavuttaa PL e:n.
Ero on hyvin yksinkertainen, kun luvut esitetään samalla asteikolla. Raja on 10 × 10−8. Ensimmäisessä esimerkissä kertyi 12, toisessa 9. Kun tulos on täsmälleen 10 × 10−8, ollaan jo d-alueella. Taulukossa on ”pienempi kuin”, ei ”pienempi tai yhtä suuri”.
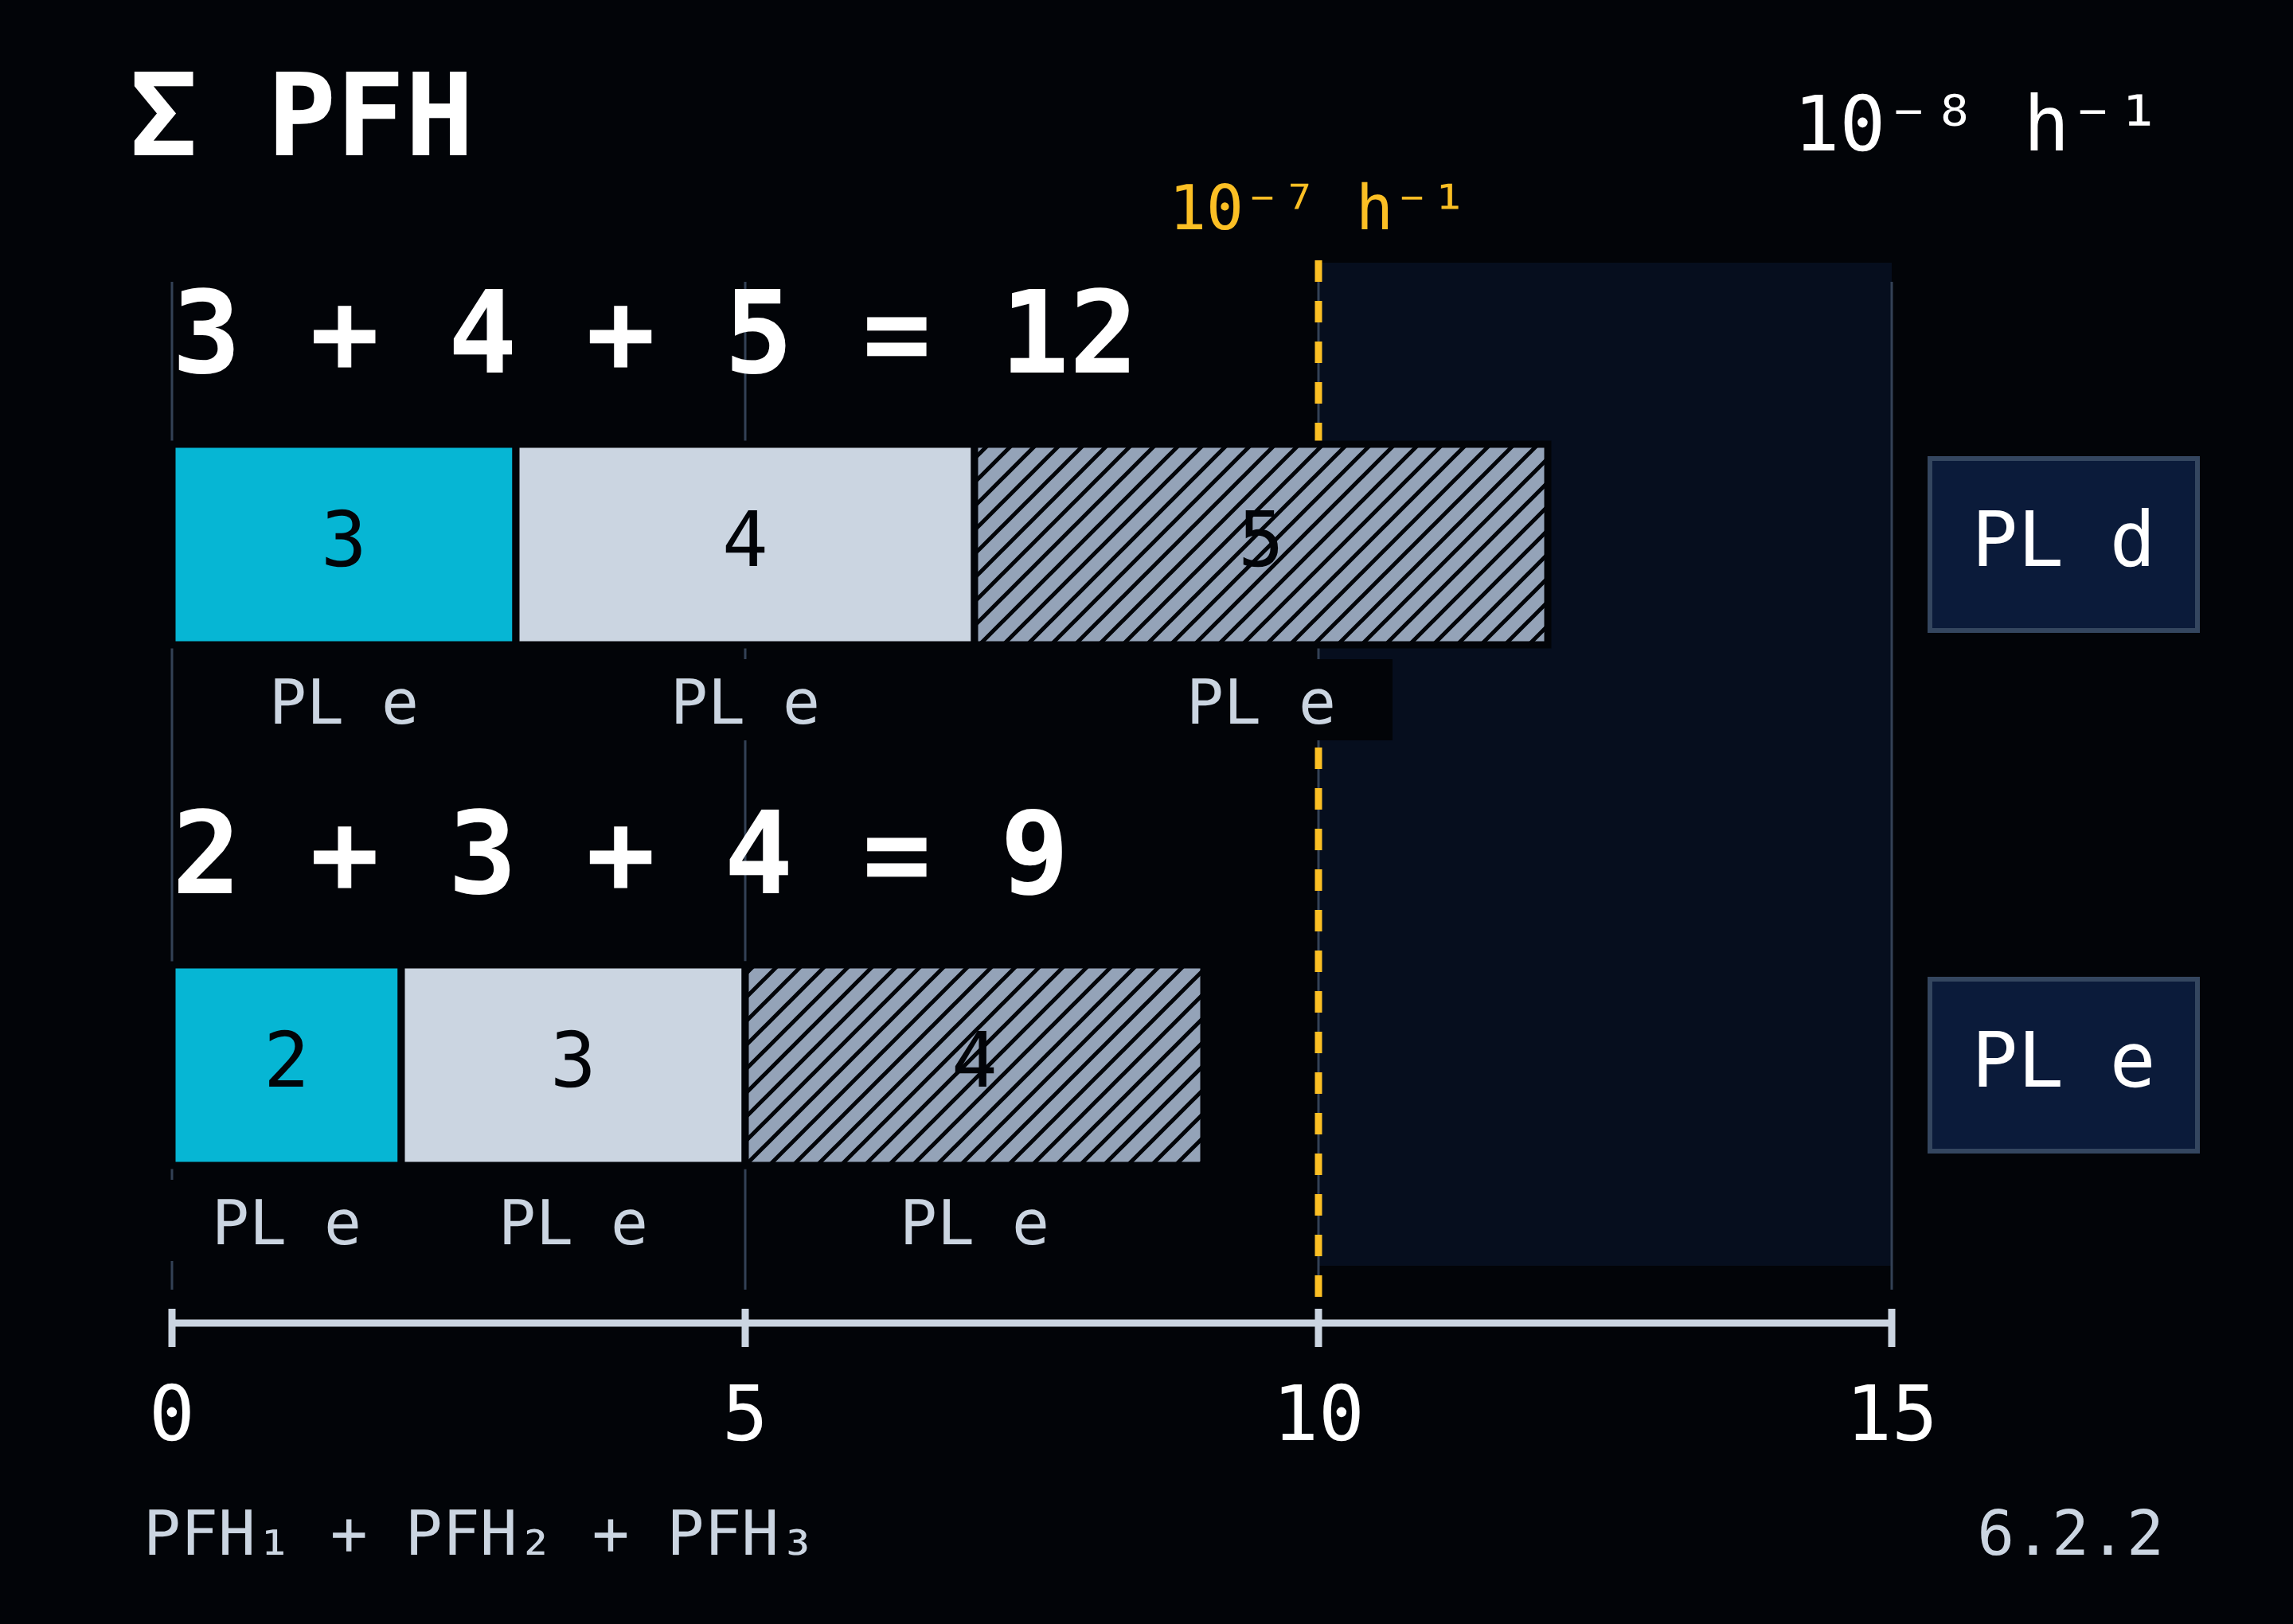
Molempien vaihtoehtojen ostoslistassa lukee kolme kertaa PL e. Vasta luvut paljastavat, ettei ostettu samaa tulosta.
PFH ei määrää seuraavan vian päivämäärää
Näin pienten lukujen äärellä on helppo tuntea olonsa liiankin turvalliseksi. Jos PFH on 10−8 h−1, joku saattaa tulkita sen lupaukseksi, että laite toimii ilman vaarallista vikaantumista sata miljoonaa tuntia.
Se olisi väärä tulkinta.
PFH kuvaa vaarallisen vikaantumisen keskimääräistä taajuutta määrätyn turvatoiminnon toteuttamisessa. Se ei ilmoita ensimmäisen vian ajankohtaa. Se ei myöskään ole tapaturman todennäköisyys, kun suojus avataan kerran.
Sata miljoonaa tuntia ei ole takuuaika. Vaarallinen vikaantuminen voi tapahtua paljon aiemmin.
Siksi emme muuta pientä PFH-arvoa vakuutukseksi, että ”seuraaviin satoihin vuosiin ei tapahdu mitään”. Standardi antaa parametrin järjestelmän toimintakyvyn arviointiin. Se ei anna perustetta laatia koneelle tapaturmattoman käytön kalenteria.
Vaaditaan e, laskelma antaa d. Mitä muutetaan?
Oletetaan, että tarkasteltavalle toiminnolle on määritetty vaadittu PLr e. Ensimmäisen esimerkin d ei silloin riitä. Jos saavutettu PL ei täytä vaatimusta, on palattava suunnitteluun.
Ensin tarkistetaan, että malli sisältää oikeat alajärjestelmät ja tiedot vastaavat toteutettua kokoonpanoa sekä käyttöoloja. Jos näin on, ratkaisua on muutettava.
Laskelma näyttää jopa, mitä etsimme. Kun kaksi ensimmäistä arvoa — 3 × 10⁻⁸ ja 4 × 10⁻⁸ h−1 — säilytetään, kolmannen alajärjestelmän PFH:n on oltava pienempi kuin 3 × 10⁻⁸ h−1, jotta summa mahtuu e-alueelle. Uuden PL e -merkityn laitteen tilaaminen ei riitä. Sen PFH voi olla juuri sellainen, että raja ylittyy taas.
”Vaihdoimme toiseen PL e -laitteeseen” kuvaa hankintaa. Vasta uusi laskelma osoittaa, ratkesiko ongelma.
Mallista ei poisteta alajärjestelmää, jota edelleen tarvitaan toiminnon toteutukseen. Vaadittua PLr:ää ei myöskään alenneta siksi, ettei valittu laitteisto saavuta sitä. Jos tarvitaan e ja asianmukainen arviointi antaa d:n, korjattava on suunnitelma — ei tuloksen kirjoitusasu.
Tässä esimerkissä yhteenlasku riitti kyseenalaistamaan PL e -väitteen. Se kannattaa tehdä ennen dokumentaation allekirjoittamista.
2. Minkä luokka 4? Releen vai suunnitellun järjestelmän?
”Meillä on luokka 4. Rele on turvarele.”
Tämä voi olla valitusta laitteesta tosi tieto. Se ei silti kerro, mitä tuloihin on kytketty, mitä lähdöt ohjaavat ja mitä tapahtuu jonkin näistä osista vikaantuessa.
Rele voi kytkeä lähtönsä oikein pois. Jos ainoa moottorin syötön katkaiseva kontaktori ei avaa pääkoskettimiaan, releen käsky ei yksin katkaise moottorin syöttöä.
Tämä ei ole moite releelle. Sen tietojen muuttaminen koko toiminnon arvioksi oli suunnittelijan päätös. Laitteen valmistaja ei suunnitellut muuta virtapiiriä hänen puolestaan.
Ensin tehtävä. Sitten sen suorittavat laitteet
Otetaan yksinkertainen esimerkki kuljettimen käyttöön pääsyn suojaamisesta. Suojuksen avaamisen on pysäytettävä vaarallinen liike, ja auki jättäminen estää sen käynnistämisen. Turvallisen tilan saavuttamisen ajan on vastattava pääsyolosuhteita: ihminen ei saa ehtiä liikkeeseen, jolta toiminnon piti häntä suojata.
Vasta näin määritetylle tehtävälle kuvataan toteutus: anturi tunnistaa suojuksen tilan, turvarele käsittelee signaalit ja lähtöelementit vaikuttavat käyttöön. Määrittelyn on kuvattava muun muassa käynnistävä tapahtuma, vaste, vaadittu PLr, aika turvalliseen tilaan ja käyttötavat, joissa toiminto on aktiivinen. Releen tilausnumero ei sisällä näitä ratkaisuja meidän koneellemme.
”Suojus on kytketty turvareleeseen” kuvaa kytkentää. Se ei vielä kerro, miltä ja miten ihmistä suojataan.
Järjestelmän arviointi ei myöskään pysähdy releen lähtöliittimiin. SRP/CS:n määritelmä kattaa reitin turvallisuuteen liittyvien signaalien muodostamisesta tehonohjauselementtien lähtöihin — esimerkiksi kontaktorin pääkoskettimiin.
Jos kontaktorin tehtävänä on katkaista syöttö, se ei muutu ”tavalliseksi sähköksi turvatoiminnon ulkopuolella” vain siksi, että se on kaavion seuraavalla sivulla.
Kaksi kontaktoria ei ole kaksi PL e -alajärjestelmää
Tarkastellaan nyt kahden kontaktorin vaihtoehtoa: K₁ ja K₂. Niiden pääkoskettimet on kytketty sarjaan moottorin syötössä, mutta kumpikin kontaktori voi katkaista reitin itsenäisesti. Jos K₁ ei avaa koskettimiaan, K₂ voi yhä katkaista syötön.
Sarjassa tehopiirissä ei tarkoita tässä sarjaa luotettavuusmallissa.
Tällaisessa ratkaisussa K₁ ja K₂ voivat muodostaa yhden lähtöalajärjestelmän kaksi redundanttista kanavaa. Niiden tehtävänä on säilyttää katkaisukyky yhden kanavan määrätyn vian tapauksessa. Se on eri tilanne kuin edellisen osan kolme alajärjestelmää, joista jokaista tarvittiin toiminnon toteutukseen.
Siksi ei riitä, että otetaan kaksi yksittäisten kontaktorien arvoa ja sovelletaan niihin arvioitujen alajärjestelmien sarjakytkentään tarkoitettua yhteenlaskua. Ensin on arvioitava lähtöalajärjestelmä: sen rakenne, osien luotettavuus, diagnostiikka ja käyttäytyminen vikatilanteissa. Vasta tätä tulosta käytetään, kun arvioidaan yhdistelmää tunnistuksen ja logiikan kanssa. Standardi erottaa näin alajärjestelmän ja alajärjestelmien yhdistelmän arvioinnin.
Jäljelle jää myös kysymys käytön jatkamisesta K₁:n vian jälkeen. Havaitseeko järjestelmä, ettei kontaktori noudattanut käskyä? Mitä se tekee tiedolla? Salliiko se seuraavan jakson aloittamisen?
Toisen kontaktorin lisääminen antaa toisen katkaisukeinon. Se ei automaattisesti anna diagnostiikkaa eikä perustelua luokalle.
Luokka kertoo vikojen sietokyvystä. PL huomioi enemmän
Luokka luokittelee alajärjestelmän vikojen sietokyvyn ja vianjälkeisen käyttäytymisen mukaan. Rakenteella, vikojen havaitsemisella ja luotettavuudella on merkitystä. Kyse ei ole vain kanavien määrästä tai PL:n toisesta merkinnästä.
Luokassa 3 yksittäinen vika ei saa johtaa toteutettavan osatoiminnon menettämiseen. Vika tulisi havaita viimeistään toiminnon seuraavan vaateen yhteydessä, kun se on kohtuudella toteutettavissa. Tämä ei tarkoita kaikkien vikojen havaitsemista; havaitsemattomien vikojen kertyminen voi johtaa osatoiminnon menettämiseen.
Luokka 4 asettaa tiukemmat vaatimukset: jos yksittäistä vikaa ei voida havaita vaadittuna ajankohtana, havaitsemattomien vikojen kertyminen ei saa johtaa toiminnon menettämiseen. Lisäksi koko alajärjestelmän DCavg:n on oltava korkea ja kunkin redundanttisen kanavan MTTFD:n on oltava korkea.
Kaksi kontaktoria näkyy, kun kaappi avataan. Näiden vaatimusten täyttymistä ei näe vain katsomalla kahta kontaktoria.
PL:n määrittämiseen kuuluvat kaikki soveltuvat arviointitekijät: luotettavuustiedot, diagnostiikan tehokkuus, yhteisvikaantumisen vastaiset toimet, ohjelmisto ja systemaattisten vikaantumisten ehkäisy. Kirjattu luokka ei korvaa tätä kokonaisuutta.
Sama luokka 3, mutta tulos c, d tai e
Sen sijaan, että tyytyisimme lauseeseen ”PL riippuu monesta tekijästä”, katsotaan konkreettisia arvoja.
Luokan 3 arkkitehtuurille, kun DCavg = 90% ja muut menetelmän oletukset täyttyvät, saadaan kunkin kanavan MTTFD:stä riippuen seuraavat tulokset:
| Kunkin kanavan MTTFD | Alajärjestelmän PFH [h−1] | PL |
|---|---|---|
| 10 vuotta | 1,36 × 10⁻⁶ | c |
| 30 vuotta | 2,65 × 10⁻⁷ | d |
| 100 vuotta | 4,29 × 10⁻⁸ | e |
Nämä ovat standardin mallin arvoja, eivät tietyn järjestelmän arvioinnin tuloksia. Luokka pysyi samana. Diagnostiikan kattavuus samoin. Kanavien luotettavuus muuttui, ja saatiin kolme eri PL-tasoa.
MTTFD on tässä luotettavuusparametri, ei laitteen vaihtoväli. Palaamme eroon syklimäärän ja käyttöajan yhteydessä.
Taulukko osoittaa myös, miksi oikopolku ”luokka 3 tarkoittaa PL d:tä” on väärä kumpaankin suuntaan. Luokka 3 ei takaa d:tä, mutta ei sulje pois e:täkään. Tuloksen saavuttamisen ehdot on osoitettava.
Palataan lopuksi releeseen. Jos käytämme aiemmin arvioitua alajärjestelmää, sen rakennetta ei tarvitse rekonstruoida ja laskea jokaista sisäistä osaa alusta. Arvioinnin laajuus on kuitenkin tunnettava, laitetta käytettävä oikein ja sen liittäminen muuhun järjestelmään arvioitava. Standardi sallii aiemmin validoitujen alajärjestelmien yhdistämisen integraattorin suunnittelemiin alajärjestelmiin.
Relevalmistajan työtä ei tarvitse tehdä uudelleen. Se osa työstä on tehtävä, jota relevalmistaja ei tehnyt puolestamme.
Kysyttiin, mitä tapahtuu koneen osan vikaantuessa. Vastaukseksi esitettiin releen luokka. Se ei edelleenkään vastaa esitettyyn kysymykseen.
3. Vaadittu PLr ei määräydy sen mukaan, mitä jo ostettiin
”Saimme PL d:n. Sen pitäisi riittää.”
Ehkä. Mutta tätä ei ratkaise laskutulos eikä usko siihen, että käytettiin kunnollisia laitteita.
PLr ilmaisee tietylle turvatoiminnolle asetetun vaatimuksen. PL kuvaa toimintoa toteuttavan järjestelmän saavuttamaa tasoa. Ensin on määritettävä tarvittava riskin pienentäminen. Vasta sen jälkeen suunnitellaan ratkaisu ja osoitetaan, että se täyttää vaatimuksen.
Jos rele on jo tilattu, kaavio valmis ja vaadittua tasoa vasta valitaan, järjestys kääntyy helposti. Arvioinnin parametrit alkavat silloin sopia epäilyttävän hyvin ostetun laitteiston kykyihin.
Valmiiseen tulokseen sovitettu vaatimus säästää suunnitelman korjaamiselta. Se ei osoita suunnitelmaa oikeaksi.
S2 ei kuulu vain kuolemaan johtaviin tapaturmiin
PLr:n määrittämiseen käytettävässä riskigraafissa tarkastellaan mahdollisen vamman vakavuutta, vaaralle altistumisen taajuutta tai kestoa sekä mahdollisuutta välttää vahinko tai rajoittaa sitä. Niitä vastaavat parametrit S, F ja P.
S2 kattaa vakavan, tavallisesti palautumattoman vamman tai kuoleman. Sormen amputaatio ei siis muutu S1:ksi sillä perusteella, että ihminen jää henkiin. Ei tarvitse tarkastella puolen hallin katastrofia, jotta toiminnon vaatimus olisi korkea.
S2:lla perusgraafi antaa seuraavat tulokset:
| Vamman vakavuus | Altistuminen | Mahdollisuus välttää vahinko tai rajoittaa sitä | Perusgraafin tulos |
|---|---|---|---|
| S2 | F1 — harvemmin ja/tai lyhytaikaisesti | P1 — mahdollista tietyissä olosuhteissa | PLr c |
| S2 | F1 — harvemmin ja/tai lyhytaikaisesti | P2 — epätodennäköistä | PLr d |
| S2 | F2 — usein tai pitkäkestoisesti | P1 — mahdollista tietyissä olosuhteissa | PLr d |
| S2 | F2 — usein tai pitkäkestoisesti | P2 — epätodennäköistä | PLr e |
S2:lla jopa suotuisat F1 ja P1 johtavat tässä graafissa PLr c:hen. Yksi epäedullisempi arvio — F2 tai P2 — riittää d:hen. Molemmat yhdessä johtavat e:hen.
Tasoja ei valita sen mukaan, kuinka vaikuttavalta kone näyttää. Pienikin mekanismi voi aiheuttaa palautumattoman vamman.
”Käyttäjä on kokenut.” Väistämiseen ei vain ole tilaa
Oletetaan, että suunniteltu työtehtävä edellyttää siirtymistä liikkuvan osan ja kiinteän rakenteen väliin. Tarkasteltava odottamaton liike voi aiheuttaa vakavan puristumisvamman. Turvatoiminnon tehtävänä on estää liike alueelle pääsyn aikana.
Vahingon välttämistä arvioitaessa esitetään perustelu: käyttäjä tuntee koneen, hänet on koulutettu ja hän on tehnyt työn vuosia. Ehdotettu arvio — P1.
Mutta tehtävän edellyttämässä asennossa liikeradalta väistämiseen ei ole fyysistä tilaa.
Työntekijän kokemus on tärkeä. Se ei muuta työpisteen geometriaa.
Arvioon kirjattiin koulutettu käyttäjä. Puuttuva poistumistila hänen piti ilmeisesti toimittaa itse.
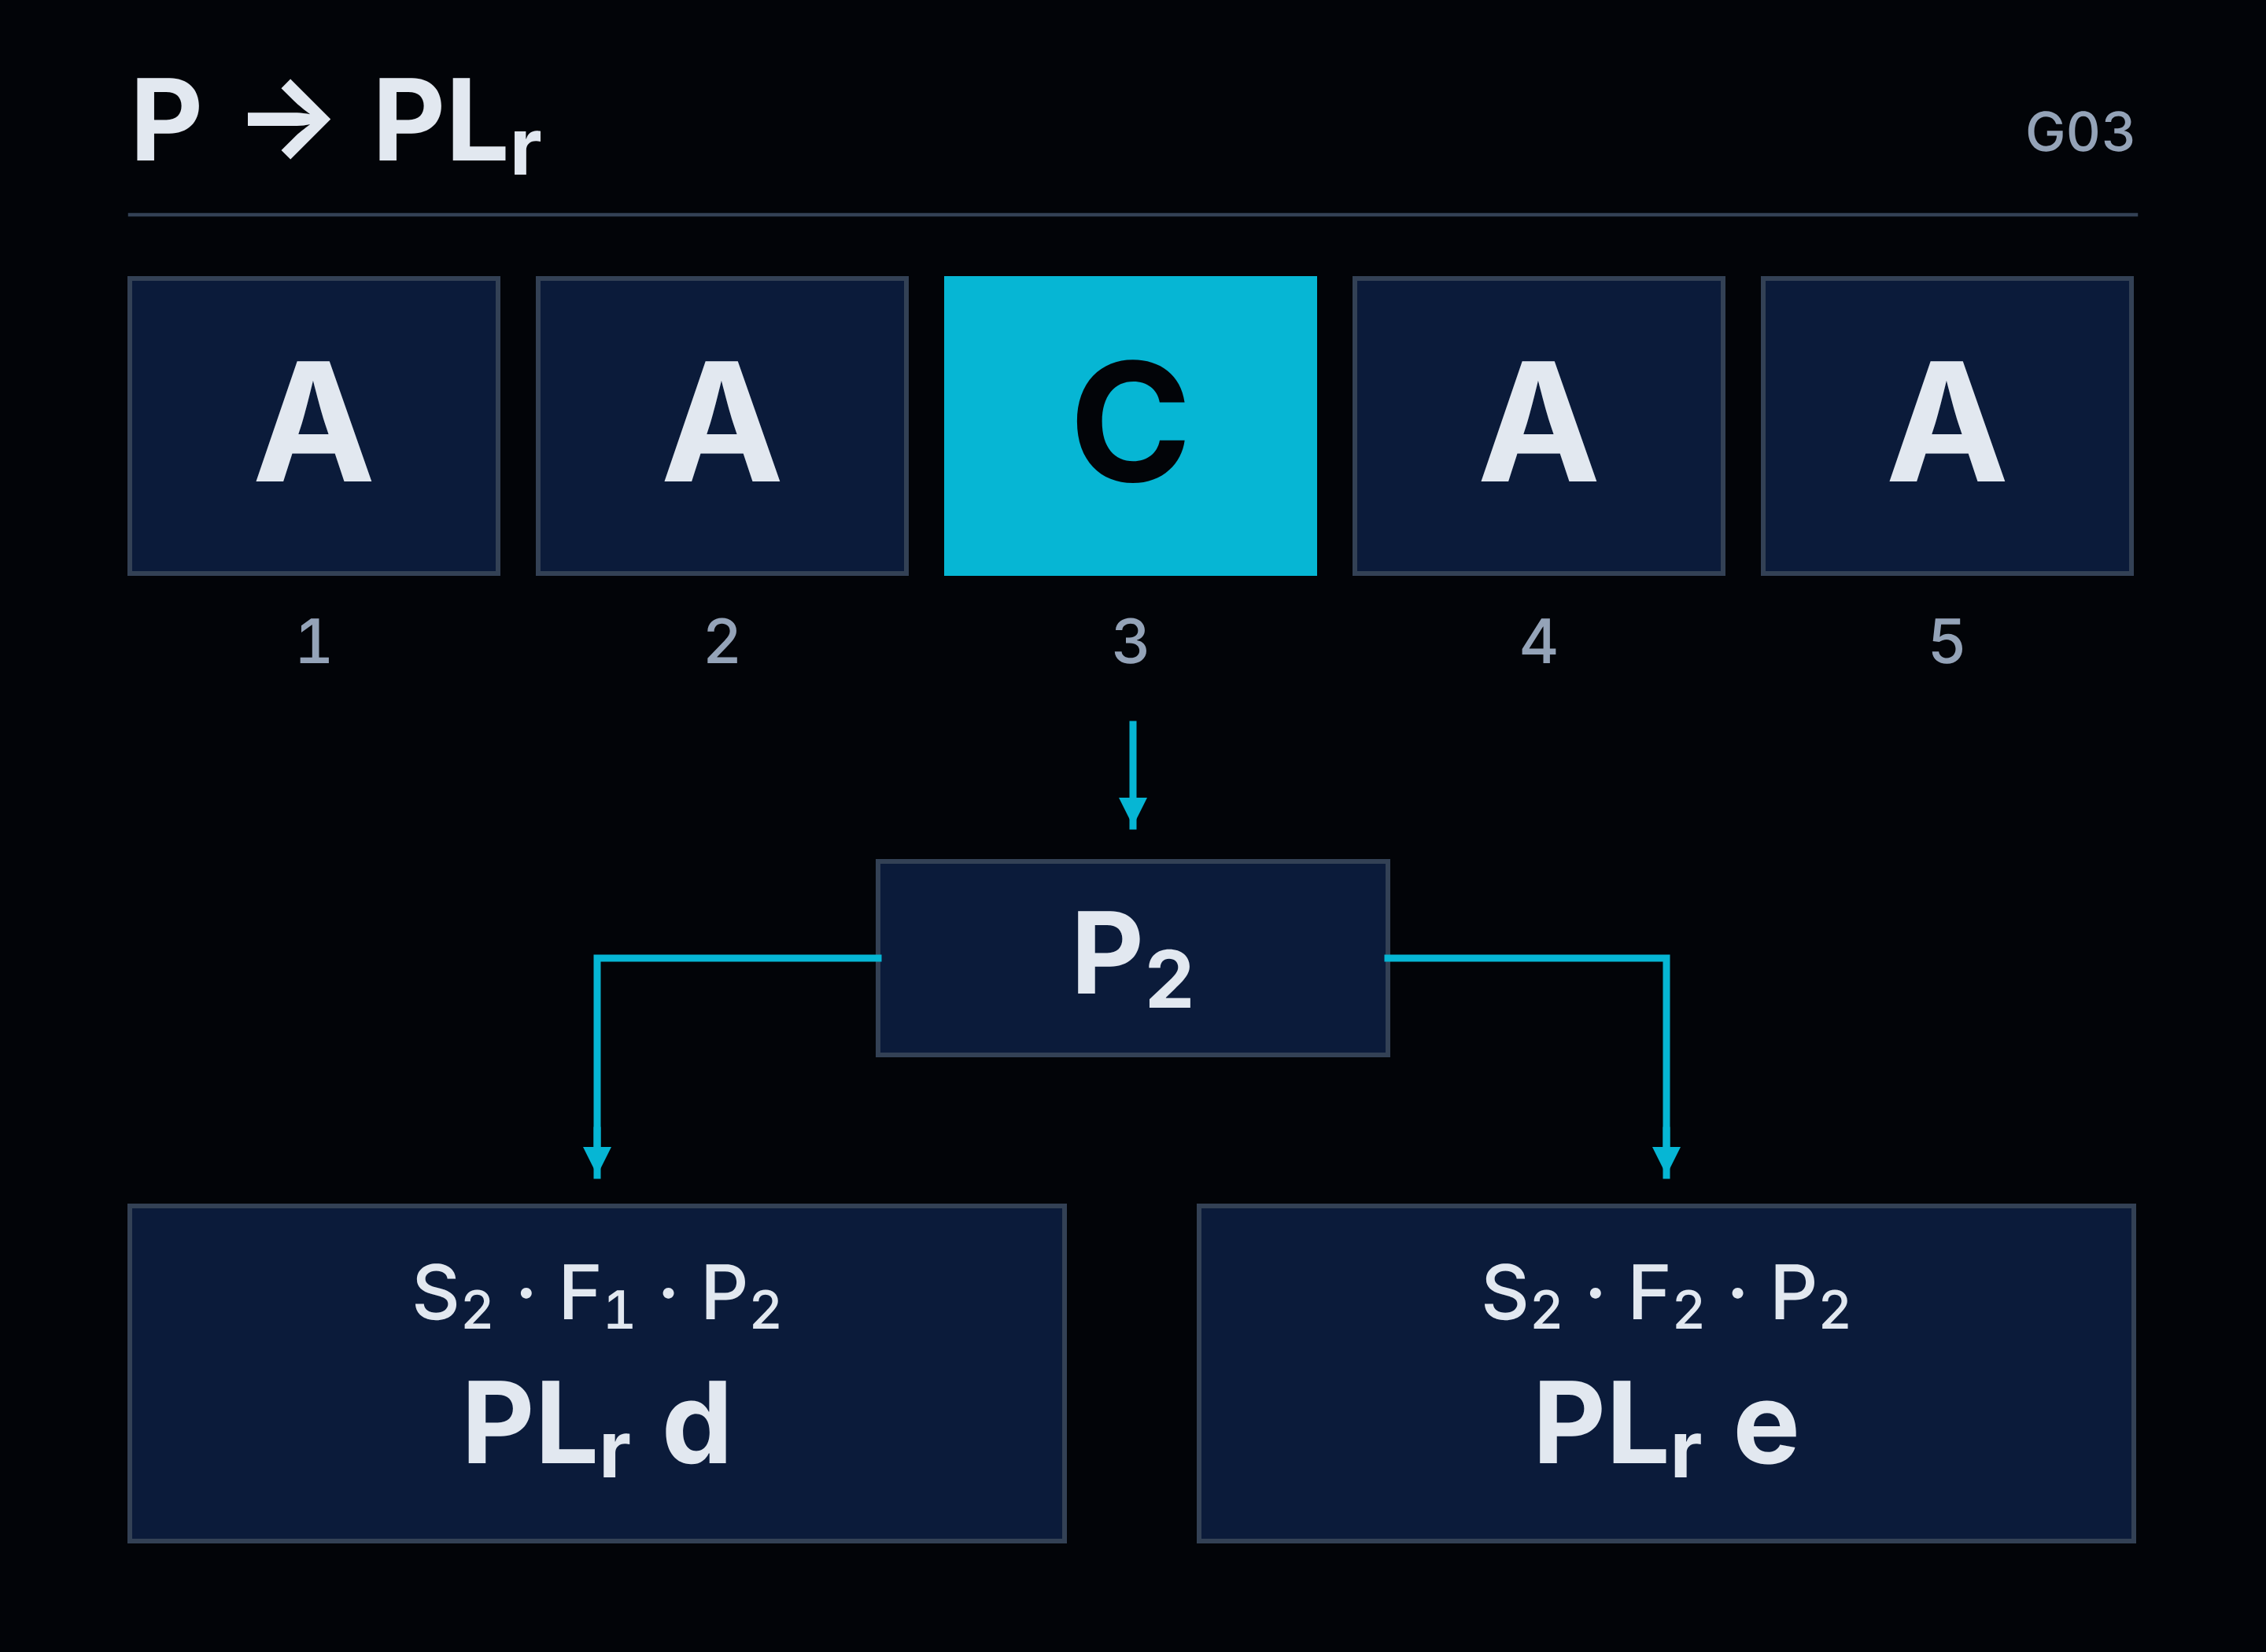
Yksi P:n määritysmenetelmä huomioi viisi tekijää: henkilön valmiudet, tapahtuman kehittymisen nopeuden ja käytettävissä olevan ajan, tilan väistämiseen, vaaran havaittavuuden ja tehtävän monimutkaisuuden. Tekijöille annetaan A-, B- tai C-arvio niiden ehtojen mukaan.
Tässä menetelmässä yksi C riittää P2:n valintaan. Vaikka kaikki muut arviot olisivat A.
Poistumistilan puuttuminen on juuri tällainen C. Myös tehokkaaseen väistämiseen tarvittavan ajan puuttuminen voi olla C. Näitä rajoituksia ei keskiarvoisteta muiden tekijöiden hyvien arvioiden kanssa. Neljä suotuisaa vastausta ei avaa kulkureittiä teräsrakenteen läpi.
Tarkasteltavalla S2:lla tämä tarkoittaa PLr d:tä F1:llä tai PLr e:tä F2:lla.
P1:tä ei valita automaattisesti myöskään silloin, kun yhtään C:tä ei ole. Muut tekijät ja todellinen mahdollisuus välttää vahinko tai rajoittaa sitä olennaisesti on arvioitava. Taulukko jäsentää arviointia. Se ei vapauta ymmärtämästä kuvattua tilannetta.
Koneen raja-arvot vaikuttavat ohjausjärjestelmän vaatimukseen
Väistämismahdollisuus tarkistetaan tarkoitetuissa käyttöolosuhteissa. Ei vain tyhjällä työpisteellä, ilman materiaalia ja helposti kaikista suunnista saavutettavana.
Jos pienimmällä tuotteella ihmiselle jää tilaa mutta suurin sallittu tuote täyttää sen, juuri tämä vaihtoehto on huomioitava. Sama koskee lavojen sijaintia, työvälineitä ja tiettyyn asentoon pakottavia tehtäviä.
Käyttötarkoitus, tuotteen mitat ja työntekopaikka eivät ole kuvaileva johdanto ”varsinaisiin laskelmiin”. Ne voivat ratkaista vaatimuksen, joka laskelmilla on täytettävä.
F arvioidaan samalla tavalla. Muutaman minuutin välein toistuva lyhyt työ ei muutu satunnaiseksi siksi, että yksittäinen pääsy kestää vain hetken. Sekä taajuus että altistumisen kokonaiskesto on huomioitava.
Kuvatussa menettelyssä ilman muuta perustelua useammin kuin kerran 15 minuutissa tapahtuva altistuminen johtaa F2:een. F1:n valintaa koskeva ohje yhdistää kaksi ehtoa: enintään kerran 15 minuutissa ja altistumisen kokonaiskesto enintään yksi kahdeskymmenesosa käyttöajasta.
Merkitystä ei myöskään ole sillä, tekeekö peräkkäiset käynnit sama työntekijä vai useampi henkilö.
Käyttäjän vaihtuminen ei nollaa vaaralle altistumisen taajuutta koneella.
Älä alenna vaatimusta vasta arvioitavan toiminnon tehokkuudella
”Riski on pieni, koska käyttö pysähtyy, kun suojus avataan.”
Jos olemme juuri määrittämässä suojuksen avaamisesta pysäyttävän toiminnon vaadittua PLr:ää, perustelu on väärä. Vastauksessa oletetaan jo tehokkaaksi se, jolle vaatimus vasta asetetaan.
PLr:ää määritettäessä tilannetta tarkastellaan ilman arvioitavan toiminnon itsensä tuottamaa riskin pienentämistä. Tämä ei tarkoita kaikkien muiden suojausten sivuuttamista. Soveltuvat ohjausjärjestelmästä riippumattomat tekniset toimet ja lisäturvatoiminnot voidaan huomioida. Niiden vaikutus on kuitenkin erotettava toiminnosta, jonka vaadittua tasoa määritetään.
Toiminnolle ei voi ensin hyvittää tehokkuutta ja sitten johtaa tästä jo hyvitetystä tehokkuudesta lievempää vaatimusta sille itselleen.
Alempi tulos voidaan perustella. Releen ostaminen ei ole perustelu
Riskigraafi ei ole ainoa sallittu PLr:n määritysmenetelmä. Se on opastava. Kyseisen konetyypin soveltuva C-tyypin standardi voi määrätä vaaditun tason eri tavalla kuin yleinen graafi.
Myös kuvatussa menettelyssä tulosta voi alentaa yhdellä tasolla, jos vaarallisen tapahtuman todennäköisyys arvioidaan pieneksi. Päätös on perusteltava ja dokumentoitava. Ei riitä, että liian alhaisen saavutetun PL:n havaittuaan lisää tekstin ”epätodennäköinen”.
On osattava osoittaa, mikä tapahtuma arvioitiin, mikä sen esiintymistä rajoittaa ja millä perusteella todennäköisyys arvioitiin pieneksi. Pelkkä ”vuosiin ei ole ollut tapaturmaa” ei vielä vastaa näihin kysymyksiin.
Lopuksi verrataan kahta toisistaan riippumatta määritettyä tietoa: vaadittua PLr:ää ja saavutettua PL:ää. Jos todellinen rakenteen tai käyttötavan muutos pienentää riskiä, vaatimus voidaan arvioida uudelleen. Jos vain lomakkeen vastaus vaihtui, kone ei siitä muuttunut vähemmän vaaralliseksi.
Riskigraafi ei ole jo tilatun releen perustelemista varten. Sen on autettava määrittämään, mitä koneen luona työskentelevä ihminen tarvitsee.
4. Milloin yksinkertaistettu laskenta käy ja milloin tarvitaan enemmän?
”Tuli d? Kokeillaan yksinkertaistettua menetelmää.”
Laitteisto pysyy samana. Kytkennät myös. Kukaan ei paranna diagnostiikkaa tai vaihda alajärjestelmää. Vain tuloksen tuottamistapa vaihtuu, kunnes oikeaan kenttään ilmestyy e.
Erittäin tehokas modernisointi. Kaappiakaan ei tarvitse avata.
Ongelma ei ole yksinkertaistaminen. Standardi sallii sen, ja oikeissa oloissa järjestelmä voidaan arvioida asianmukaisesti rakentamatta omaa matemaattista mallia alusta. Ongelma syntyy, kun menetelmä valitaan vasta katsomalla, mikä antaa mukavamman tuloksen.
Menetelmän valinnan ratkaisevat arvioitava järjestelmä ja käytettävissä olevat tiedot. Vastaanoton määräpäivä ei ole ylimääräinen laskentaparametri.
Määritä ensin, mitä oikeastaan arvioit
”Yksinkertaistetun laskennan” alle sekoitetaan helposti kaksi eri tehtävää.
Ensimmäinen on komponenteista rakennetun alajärjestelmän arviointi. Esimerkiksi omista kontaktoreista ja niiden diagnostiikasta koostuvan lähtöalajärjestelmän parametrit on määritettävä. Komponenttien tiedot tunnetaan, mutta niiden yhteistoiminnan tulos on vielä määrittämättä.
Toinen on sellaisten alajärjestelmien yhdistelmän arviointi, joille turvallisuusparametrit on jo määritetty. Silloin hyödynnetään aiempaa arviointia, tarkistetaan käyttöehdot ja määritetään yhdistelmän tulos.
Arvioitua relettä ei tarvitse purkaa sisäisiksi osiksi vain siksi, että sitä käytetään omassa koneessa. Itse koottua piirin osaa ei kuitenkaan voi käsitellä valmiina PL e -alajärjestelmänä siksi, että siinä on kaksi kontaktoria ja joku piirsi ympärille laatikon.
Laatikko kaaviossa auttaa järjestämään mallin. Turvallisuusparametreja se ei myönnä.
Käytännön jako on seuraava:
| Mitä arvioidaan ja mitä tietoja on? | Soveltuva menettely |
|---|---|
| Aiemmin arvioitujen alajärjestelmien sarjayhdistelmä; kaikki PFH-arvot tunnetaan. | PFH-arvot summataan ja lisäksi huomioidaan alajärjestelmien alimman PL:n asettama raja. |
| Tällainen yhdistelmä; PL:t tunnetaan mutta kaikkia PFH-arvoja ei. | Voidaan käyttää tähän tilanteeseen tarkoitettua taulukkomenetelmää. |
| Oma alajärjestelmä vastaa yksinkertaistetun menetelmän arkkitehtuuria. | Määritetään luokka, kanavien MTTFD ja DCavg, toteutetaan vaaditut CCF-toimet ja täytetään muut oletukset. |
| Oman alajärjestelmän arkkitehtuuri ei vastaa menetelmän arkkitehtuureja. | Tarvitaan perusteltu malli ja yksityiskohtainen laskelma vaaditun tason saavuttamisen osoittamiseksi. |
Yhden toiminnon sisällä voidaan yhdistää molemmat menettelyt: käyttää arvioitujen alajärjestelmien valmiita tietoja ja arvioida integraattorin suunnittelema osa itse. Vaihtoehdot eivät ole ”kopioimme kaiken luetteloista” ja ”laskemme kaiken yksittäisestä transistorista alkaen”.
Taulukosta e. Käytettävissä olevista tiedoista d
Palataan ensimmäisen osan kolmeen alajärjestelmään:
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
Jokainen alajärjestelmä on arvioitu tasolle PL e. PFH-summa on kuitenkin d-alueella.
Standardissa on myös alajärjestelmien yhdistämismenetelmä tilanteeseen, jossa kaikkia PFH-arvoja ei tunneta. Siinä määritetään alin PL ja tällä tasolla olevien alajärjestelmien määrä. Kun alin taso on e ja tällaisia alajärjestelmiä on enintään kolme, taulukko antaa e:n.
Siis konkreettinen ero: pelkillä kirjaimilla voi saada e:n, vaikka esimerkkimme tunnettujen arvojen summa antaa d:n.
Tätä ei pidä peittää väitteellä, että jokainen yksinkertaistettu menetelmä antaa aina varovaisemman tuloksen. Tässä vertailussa ei anna. Sen sijaan on luettava ehto, johon menetelmä on tarkoitettu.
Kun kaikkien alajärjestelmien PFH-arvot tunnetaan, ne summataan. Tuntemattomien PFH-arvojen taulukko ei ole uusintakoe epäonnistuneen yhteenlaskun jälkeen.
Valmistajan tiedot eivät muutu tuntemattomiksi siksi, etteivät ne enää sovi odotettuun tulokseen.
Taulukon käyttäminen sen oikealla soveltamisalueella ei ole virhe. Virhe olisi hylätä käytettävissä olevat arvot tietoisesti vain siksi, että epämukava d voitaisiin korvata suotuisammalla e:llä. Järjestelmän vaarallisen vikaantumisen taajuus ei siitä pienentynyt. Dokumentin laatija vain lakkasi huomioimasta sitä tietojen mahdollistamalla tarkkuudella.
Yksinkertaistettu menetelmä säästää laskentaa. Ei oletusten tarkistamista
Omaa alajärjestelmää arvioitaessa yksinkertaistus toimii toisin. Käytetään määrätyille arkkitehtuureille laadittujen mallien tuloksia eikä johdeta kaikkia matemaattisia yhteyksiä alusta.
Luokan, MTTFD:n ja DCavg:n yhdistävä kuvaaja ei ole havainnekuva, josta valitaan omia odotuksia lähinnä oleva pylväs. Se esittää matemaattisten mallien tuloksia tietyille rakenteille ja ehdoille.
Ensin on siis selvitettävä, vastaako alajärjestelmämme niitä todella. Miten se käyttäytyy vikatilanteessa? Mitkä viat havaitaan? Mitkä ovat kanavien parametrit? Onko vaaditut yhteisvikaantumisen vastaiset toimet toteutettu?
Mukavinta on valita luokka ja diagnostiikka niin, että pylväs yltää e:hen. Valitettavasti sen jälkeen pitäisi vielä rakentaa merkintöjä vastaava järjestelmä.
Menetelmä perustuu myös käyttöaikaa ja tuon ajan vikaantumistaajuutta koskeviin oletuksiin. Se ei automaattisesti anna kahdenkymmenen vuoden elinikää jokaiselle laskelmaan syötetylle osalle. Kuluvat komponentit voivat vaatia aiemman vaihdon. Palaamme tähän syklimäärän yhteydessä.
Myöskään tarkempi numeerinen arvo kuvaajasta lukemisen sijaan ei muuta käytettyä mallia. Voimme saada tarkemman PFH:n, mutta sen tuottaneen menetelmän ehdot on silti täytettävä.
Useammalla numerolla kirjoitettu tulos ei kuvaa tarkemmin konetta, jonka mallista puuttuu olennainen riippuvuus. Se kuvaa puutetta tarkemmin.
Milloin tarvitaan yksityiskohtainen laskenta?
Raja ei kulje pienen ja suuren kaapin välillä. Laitteiden suurempi määrä ei automaattisesti edellytä omaa mallia. Pienempi määrä ei takaa, että yksinkertaisinta vaihtoehtoa saa käyttää.
Ratkaisevaa on, voidaanko alajärjestelmä kuvata oikein sillä arkkitehtuurilla, jolle yksinkertaistettu menetelmä on laadittu.
Sähkökaavion ei tarvitse näyttää täsmälleen standardin lohkokaaviolta. Ne ovat eri esitystapoja samasta järjestelmästä. Olennaisten riippuvuuksien vastaavuus on silti osoitettava: osatoiminnon toteutus, redundanssi, diagnostiikka ja käyttäytyminen vikatilanteissa.
Jos vastaavuutta ei ole, tarvitaan asianmukaiseen malliin perustuva yksityiskohtainen laskenta, esimerkiksi Markov-mallinnus tai vikapuuanalyysi. Mallin on huomioitava ratkaisun ominaisuudet, jotka eivät mahdu käytettyyn yksinkertaistukseen.
Kaavion voi piirtää uudelleen tutun näköiseksi. Yhteistä vikapistettä ei kuitenkaan poisteta erottamalla kaksi viivaa näytöllä.
Yksityiskohtainen laskentakaan ei oikeuta sivuuttamaan laadullisia vaatimuksia. Jos ilmoitetaan tietty luokka, sen vaatimukset on täytettävä. Jos toiminnon on reagoitava tietyllä tavalla, vaste on varmistettava. Vaativampi matematiikka ei korvaa puuttuvaa diagnostiikkaa eikä oikeuta virheellistä logiikkaa.
Tarkoitus ei ole määrätä jokaista suunnittelijaa Markov-mallinnukseen. Hänen on tunnistettava kohta, jossa valmis malli ei enää vastaa hänen järjestelmäänsä. Silloin ratkaisu on joko muutettava yksinkertaistetusti oikein arvioitavaksi tai tehtävä soveltuva yksityiskohtainen analyysi.
”MTTFD puuttuu” ei vielä ole menetelmän valinta
Standardi sisältää myös rajatun vaihtoehtoisen menettelyn tiettyjä mekaanisia ja virtausteknisiä tekniikoita sisältäville alajärjestelmille, mukaan lukien sähköhydrauliikka ja sähköpneumatiikka, kun luotettavuustietoja ei ole saatavilla eikä viitattua hyvän insinöörikäytännön menetelmää voida käyttää.
Kyse on rajatusta polusta, jolla on omat arkkitehtuuria, diagnostiikkaa, komponentteja ja käyttöaikaa koskevat ehtonsa. Ei yleisestä luvasta arvioida mitä tahansa järjestelmää ilman MTTFD:tä.
”Emme löytäneet tietoja” kuvaa tiedonhakumme tilaa. Se ei osoita poikkeuksen ehtojen täyttymistä.
Ennen tuloksen hyväksymistä on siis osattava vastata, mitä arvioitiin, mitä tietoja käytettiin, miksi menetelmä soveltuu ja missä sen oletusten täyttyminen osoitettiin.
Tämä on paljon tärkeämpää kuin raportin pituus. Muutama selkeä laskelma oikein määritetylle järjestelmälle on arvokkaampi kuin kymmeniä sivuja tulostetta, jota laatija ei osaa yhdistää kaavioon.
Jos menetelmän vaihto nosti tuloksen d:stä e:hen eikä koneessa muuttunut mikään, ensimmäinen kysymys on: mitä laskemme nyt toisin ja miksi saamme tehdä niin? Ei: mihin vastaanotto allekirjoitetaan.
5. DC 99% ja CCF hyväksytty. Mitä oikeasti toteutettiin?
Laskelmaan kirjattiin korkea diagnostiikan kattavuus. Myös yhteisvikaantumisen vastaiset toimet hyväksyttiin. Tulos näyttää hyvältä.
Nyt suojaukset pitäisi löytää koneesta.
Pudotusvalikosta valitulla arvolla on yksi etu todelliseen diagnostiikkaan nähden: sen voi aina asettaa 99 prosenttiin.
Laskelma ei yksin ratkaise, havaitseeko järjestelmä todella oletetut viat. Se käsittelee sille annetut tiedot. Jos diagnostiikka arvioitiin toiveiden perusteella, tulos voi olla matemaattisesti oikea ja teknisesti arvoton.
Takaisinkytkentäjohdin on. Mitä sieltä tulee takaisin?
Palataan kontaktoreihin K₁ ja K₂. Suunnitelmassa niiden tilaa valvotaan, ja laskelmaan valittiin DC = 99%.
Oletetaan, että K₁:n pääkoskettimet jäävät kiinni poiskytkentäkäskystä huolimatta. K₂ voi yhä katkaista syötön. Diagnostiikan on kuitenkin tunnistettava K₁:n virheellinen tila ja järjestelmän reagoitava siihen asianmukaisesti.
Mitä takaisinkytkentäsignaali siis tarkistaa?
Jos se vahvistaa vain, että ohjelma poisti kelan päällekytkentäkäskyn, se ei kerro pääkoskettimien todellisesta avautumisesta. Tiedämme, mitä ohjain pyysi. Emme vielä tiedä, tekikö kontaktori niin.
Ohjain antoi käskyn ja tarkisti oman käskynsä. Kontaktorin ei tarvinnut osallistua tarkistukseen.
Myöskään minkä tahansa apukoskettimen kytkeminen ei ratkaise asiaa. Tarvitaan asianmukainen, vahvistettu riippuvuus sen tilan ja niiden osien välillä, joiden vika halutaan havaita. Lisäksi tarvitaan oikea kytkentä, takaisinkytkentäpiirin mahdollisten vikojen arviointi ja tietoa oikealla hetkellä hyödyntävä logiikka.
Standardi antaa korkean diagnostiikan kattavuuden tietyille sähkömekaanisten laitteiden suoran valvonnan menetelmille. Sitä ei myönnetä pelkästä ”feedback”-merkitystä liittimestä.
Ensin on osoitettava, mitä toteutettu ratkaisu havaitsee. Vasta sitten saa kirjata sitä vastaavan arvon.
DC ei ole onnistuneiden pysäytyskokeiden prosenttiosuus
DC tarkoittaa havaittujen vaarallisten vikaantumisten taajuuden suhdetta tarkasteltavan osan kaikkien vaarallisten vikaantumisten taajuuteen. Se ei tarkoita onnistuneiden pysäytysten osuutta eikä listalta kuitattujen vikatyyppien määrää.
Sata ehjän järjestelmän oikeaa pysäytystä ei vahvista, että järjestelmä havaitsee 99% vaarallisista vikaantumisista. Kokeissa ei ehkä esiintynyt yhtäkään niistä vioista, joiden havaitseminen hyvitettiin laskelmassa.
Tarkistettiin, että ehjä kontaktori avautuu. Raporttiin päätyi päätelmä, että järjestelmä tunnistaa kontaktorin, joka ei avautunut. Näiden lauseiden välistä puuttuu koe.
Tämä ei velvoita rikkomaan sataa laitetta prosenttiosuuden laskemiseksi. Diagnostiikan kattavuus voidaan perustella vika-analyysillä tai standardin arvioiden oikealla soveltamisella. On kuitenkin osoitettava, että kuvattu toimi vastaa todellista toteutusta.
Valvotun kontaktorin DC = 99% ei myöskään automaattisesti tarkoita koko alajärjestelmän DCavg = 99%:a. Muilla osilla on omat vikansa ja diagnostiikkansa. Keskimääräistä kattavuutta määritettäessä huomioidaan osien vaikutus vaarallisen vikaantumisen taajuuteen. Osa, jonka vikoja ei havaita, ei katoa laskelmasta siksi, että se huonontaa keskiarvoa.
Yhden osan erinomainen valvonta ei leviä muihin sillä perusteella, että ne ovat vieressä kaapissa.
Vika havaittu. Saako tuotanto jatkua?
Myös poikkeaman tunnistus on sidottava vasteeseen.
Meidän vaihtoehdossamme viallinen K₁ jää kiinni. Järjestelmä havaitsee ristiriidan ja estää uudelleenkäynnistyksen, koska jatkaminen ei vastaa valittua suojausratkaisua.
Käyttöönotossa syntyy kuitenkin ongelma: ilmoitus pysäyttää tuotannon. Joku muuttaa ehdon niin, että hälytyksen kuittauksen jälkeen voidaan jatkaa. Laskelmassa diagnostiikan arvo on entinen.
Havaitseminen jätettiin. Vain sen epämukava seuraus poistettiin.
Kaikkien vikavasteiden ei tarvitse olla samanlaisia. Niiden on silti vastattava toiminnon vaatimuksia ja valittua arkkitehtuuria. Jos perustelussa on huomioitu vian havaitseminen ja vaarallisen jatkamisen estäminen, pelkkä ilmoitus näytöllä ei ole vastaava ratkaisu.
On tarkistettava koko ketju: vika, sen havaitseminen, havaitsemisajankohta ja koneen vaste. Ei vain sitä, muuttuuko ohjaimen tulon tila.
Kaksi kanavaa voi vikaantua samasta syystä
Redundanssi auttaa, kun yhden reitin vika ei vie toisen toimintakykyä. Ei siis riitä, että piirretään kaksi kanavaa ja pidetään niitä jatkossakin riippumattomina analysoimatta käyttöolosuhteita.
Tarkastellaan ennakoitavaa syöttöjännitteen ylijännitettä, joka voi vahingoittaa molempien kanavien osia. Tai jäähdytyksen pettämisen jälkeistä lämpötilan nousua, joka vaikuttaa kumpaankin samanaikaisesti. Juuri tällaisia asioita on huomioitava CCF:n eli yhteisvikaantumisen arvioinnissa.
Ylijännite ei pysähdy ensimmäisen kanavan rikkomisen jälkeen kunnioittaakseen kaavion redundanssia.
Yhteinen syöttö tai kotelo ei automaattisesti tee ratkaisusta sopimatonta. Mutta riittävä häiriönsieto ja toteutetut suojaustoimet on osoitettava. Ei saa olettaa, että jokainen poikkeama kohteliaasti pysyy yhdessä kanavassa.
CCF-toimet arvioidaan siksi todelliselle alajärjestelmälle ja sen käytölle. Tulojen, logiikan ja lähtöjen suojaaminen voi vaatia eri ratkaisuja. Projektista toiseen kopioitu taulukko ei osoita, että samat oletukset sopivat kaikkiin.
Viisi pistettä puuttuu. Koulutushan järjestettiin
Standardin pistemenetelmässä toteutetuista CCF-toimista tarvitaan vähintään 65 pistettä. Tämä ei ole havaittujen vikojen prosentti eikä koko koneen laatupisteytys.
Oletetaan, että perustellut kohdat tuottavat 60 pistettä. Viisi puuttuu. Taulukossa on koulutuskohta, ja dokumenteista löytyy käyttäjäkoulutuksen osallistujalista.
Sen voi rastittaa. Taulukko hyväksyy.
Arvioitava toimi kuitenkin koskee suunnittelijoiden koulutusta yhteisvikaantumisen syistä ja seurauksista asianmukaisesti dokumentoituna. Käyttäjien koneenkäyttökoulutus vastaa eri kysymykseen.
Työntekijät opetettiin käyttämään konetta. Laskelmassa hyvitettiin, että suunnittelija tuntee yhteisvikaantumisen syyt. Viisi pistettä löytyi vaihtamalla koulutuksen kohderyhmää.
Sama koskee pisteiden lisäämistä vain osittain toteutetusta toimesta. Tässä menetelmässä osittainen täyttäminen ei anna osaa pisteistä. Se antaa kohdasta nolla pistettä.
Kyse ei ole tarkkuudesta taulukon itsensä vuoksi. Pisteytys korvaa yksityiskohtaisemman arvion vain, kun sen sääntöjä noudatetaan. Jos pisteitä aletaan antaa vastaavista, suunnitelluista tai ”yleensä käytetyistä” ratkaisuista, menetelmää ei enää käytetä, vaikka lomake näyttää samalta.
Parametrin on johdettava konkreettiseen ratkaisuun
Valitun DC:n takaa on pystyttävä osoittamaan valvottu osa, sen vaarallisten vikojen havaintotapa ja vaadittu vaste. Hyväksyttyjen CCF-toimien takaa — todellinen toteutus, käyttöehdot ja pisteiden myöntämisperuste.
Aiemmin arvioidulle alajärjestelmälle käytetään sopivia tietoja ja integrointiehtoja. Oma järjestelmänosa on arvioitava itse. Releen sisäistä diagnostiikan kattavuutta ei kopioida kontaktoreille, antureille ja kytkennöille, joita parametri ei kuvaa.
Ohjelman, laitteiden tai kytkentöjen muutoksen jälkeen tarkistetaan myös, vastaako aiempi perustelu edelleen konetta. Valvonnan poistaminen tai vikavasteen heikentäminen ei muutu merkityksettömäksi siksi, ettei laskentatiedostoa avattu.
DC:n ja CCF:n on kuvattava toteutettuja suojauksia. Ei niitä, jotka puuttuivat sopivan kirjaimen saamiseksi.
6. Tuhat sykliä vuorossa. Myös turvarele tekee työtä
Puoliautomaattinen kokoonpanopiste. Käyttäjä avaa suojuksen, vaihtaa kappaleen, sulkee suojuksen ja käynnistää seuraavan jakson. Tarkasteltavassa ratkaisussa jokainen avaus kytkee relelähdöt ja kontaktorit pois, ja valmiuden palauttaminen kytkee ne uudelleen päälle.
Tuhat kertaa vuorossa.
Eliniän arvioinnissa joku huomioi silti vain harvat hätäpysäytyksen käyttökerrat. Samat kontaktorit kuuluvat myös E-STOP-toimintoon, eikä sienipainiketta juuri kukaan paina.
Laskelmassa laitteisto odottaa hätätilannetta. Kaapissa se palvelee aamusta lähtien jokaista valmistuvaa kappaletta.
Valmistajan tiedot voi siirtää oikein, käyttää kaavaa oikein ja saada täysin hyödytön tulos. Riittää, että osa lasketaan eri toimintamäärälle kuin se todellisuudessa tekee.
Turvatoiminnon ei tarvitse odottaa häiriötä
Suojaus voi osallistua koneen normaaliin käyttöön koko työvuoron. Se ei tarkoita hätätilannetta puolen minuutin välein. Se tarkoittaa, että työtapa vaatii määrätyn suojaustehtävän säännöllistä toteuttamista.
Työpisteessä, jossa suojus avataan jokaisen kappaleen kohdalla, tehtävä on estää vaarallinen liike pääsyn aikana. Valoverhon kentän läpi tehtävässä käsinsyötössä — pysäyttää liike tai pitää se estettynä kentän katketessa. Oikein toteutetussa kaksinkäsinhallinnassa — sallia tietty vaarallinen liike vain määrättyjen hallintaehtojen täyttyessä.
Kussakin toteutuksessa relelähdöt voivat toimia jokaisessa työjaksossa. Voivat — eivät välttämättä toimi. Konkreettinen järjestelmä on tarkistettava. Tuhat valoverhon kentän katkeamista ei automaattisesti tarkoita tuhatta kytkentää kaapin jokaiselle laitteelle.
Ohjelmalohkon kutsuminen jokaisella ohjaimen skannauskierroksella ei myöskään ole releen mekaaninen sykli.
”Safety” kuvaa laitteen tarkoitusta. Se ei vapauta koskettimia fysiikan laeista.
Yksi kone, kolme eri laskettavaa asiaa
Suunnittelussa on erotettava ihmisen altistuminen, turvatoiminnon vaateet ja tietyn komponentin toimintakerrat.
Altistumisessa kiinnostaa, kuinka usein ja kauan ihminen on tarkasteltavassa tilanteessa suhteessa vaaraan. Toiminnon vaateessa — milloin sen tehtävän suorittamista tarvitaan. Kontaktorin eliniässä — kuinka monta sykliä juuri tämä kontaktori tekee.
Luvut voivat liittyä toisiinsa. Määritelmällisesti ne eivät kuitenkaan ole samoja.
Oletetaan, että K₁ osallistuu hätäpysäytykseen, suojuksen pääsynsuojaukseen ja prosessin normaaliin pysäytykseen. Sen toimintamäärään kuuluvat todelliset kytkennät kaikista näistä käytöistä. Eivät vain sen toiminnon kytkennät, jonka laskentataulukko sattuu olemaan auki.
Toisaalta samaa fyysistä sykliä ei lasketa kolmesti vain siksi, että se kuuluu kolmeen toimintoon. Laskemme osan työtä, emme paikkoja, joissa sen tunnus esiintyy.
Toimintojen erottaminen dokumentaatiossa on tarpeen. Se ei jaa yhteisen laitteen kulumista useaksi riippumattomaksi rajaksi.
Kontaktori ei saa uusia koskettimia raportin seuraavaan lukuun siirryttäessä.
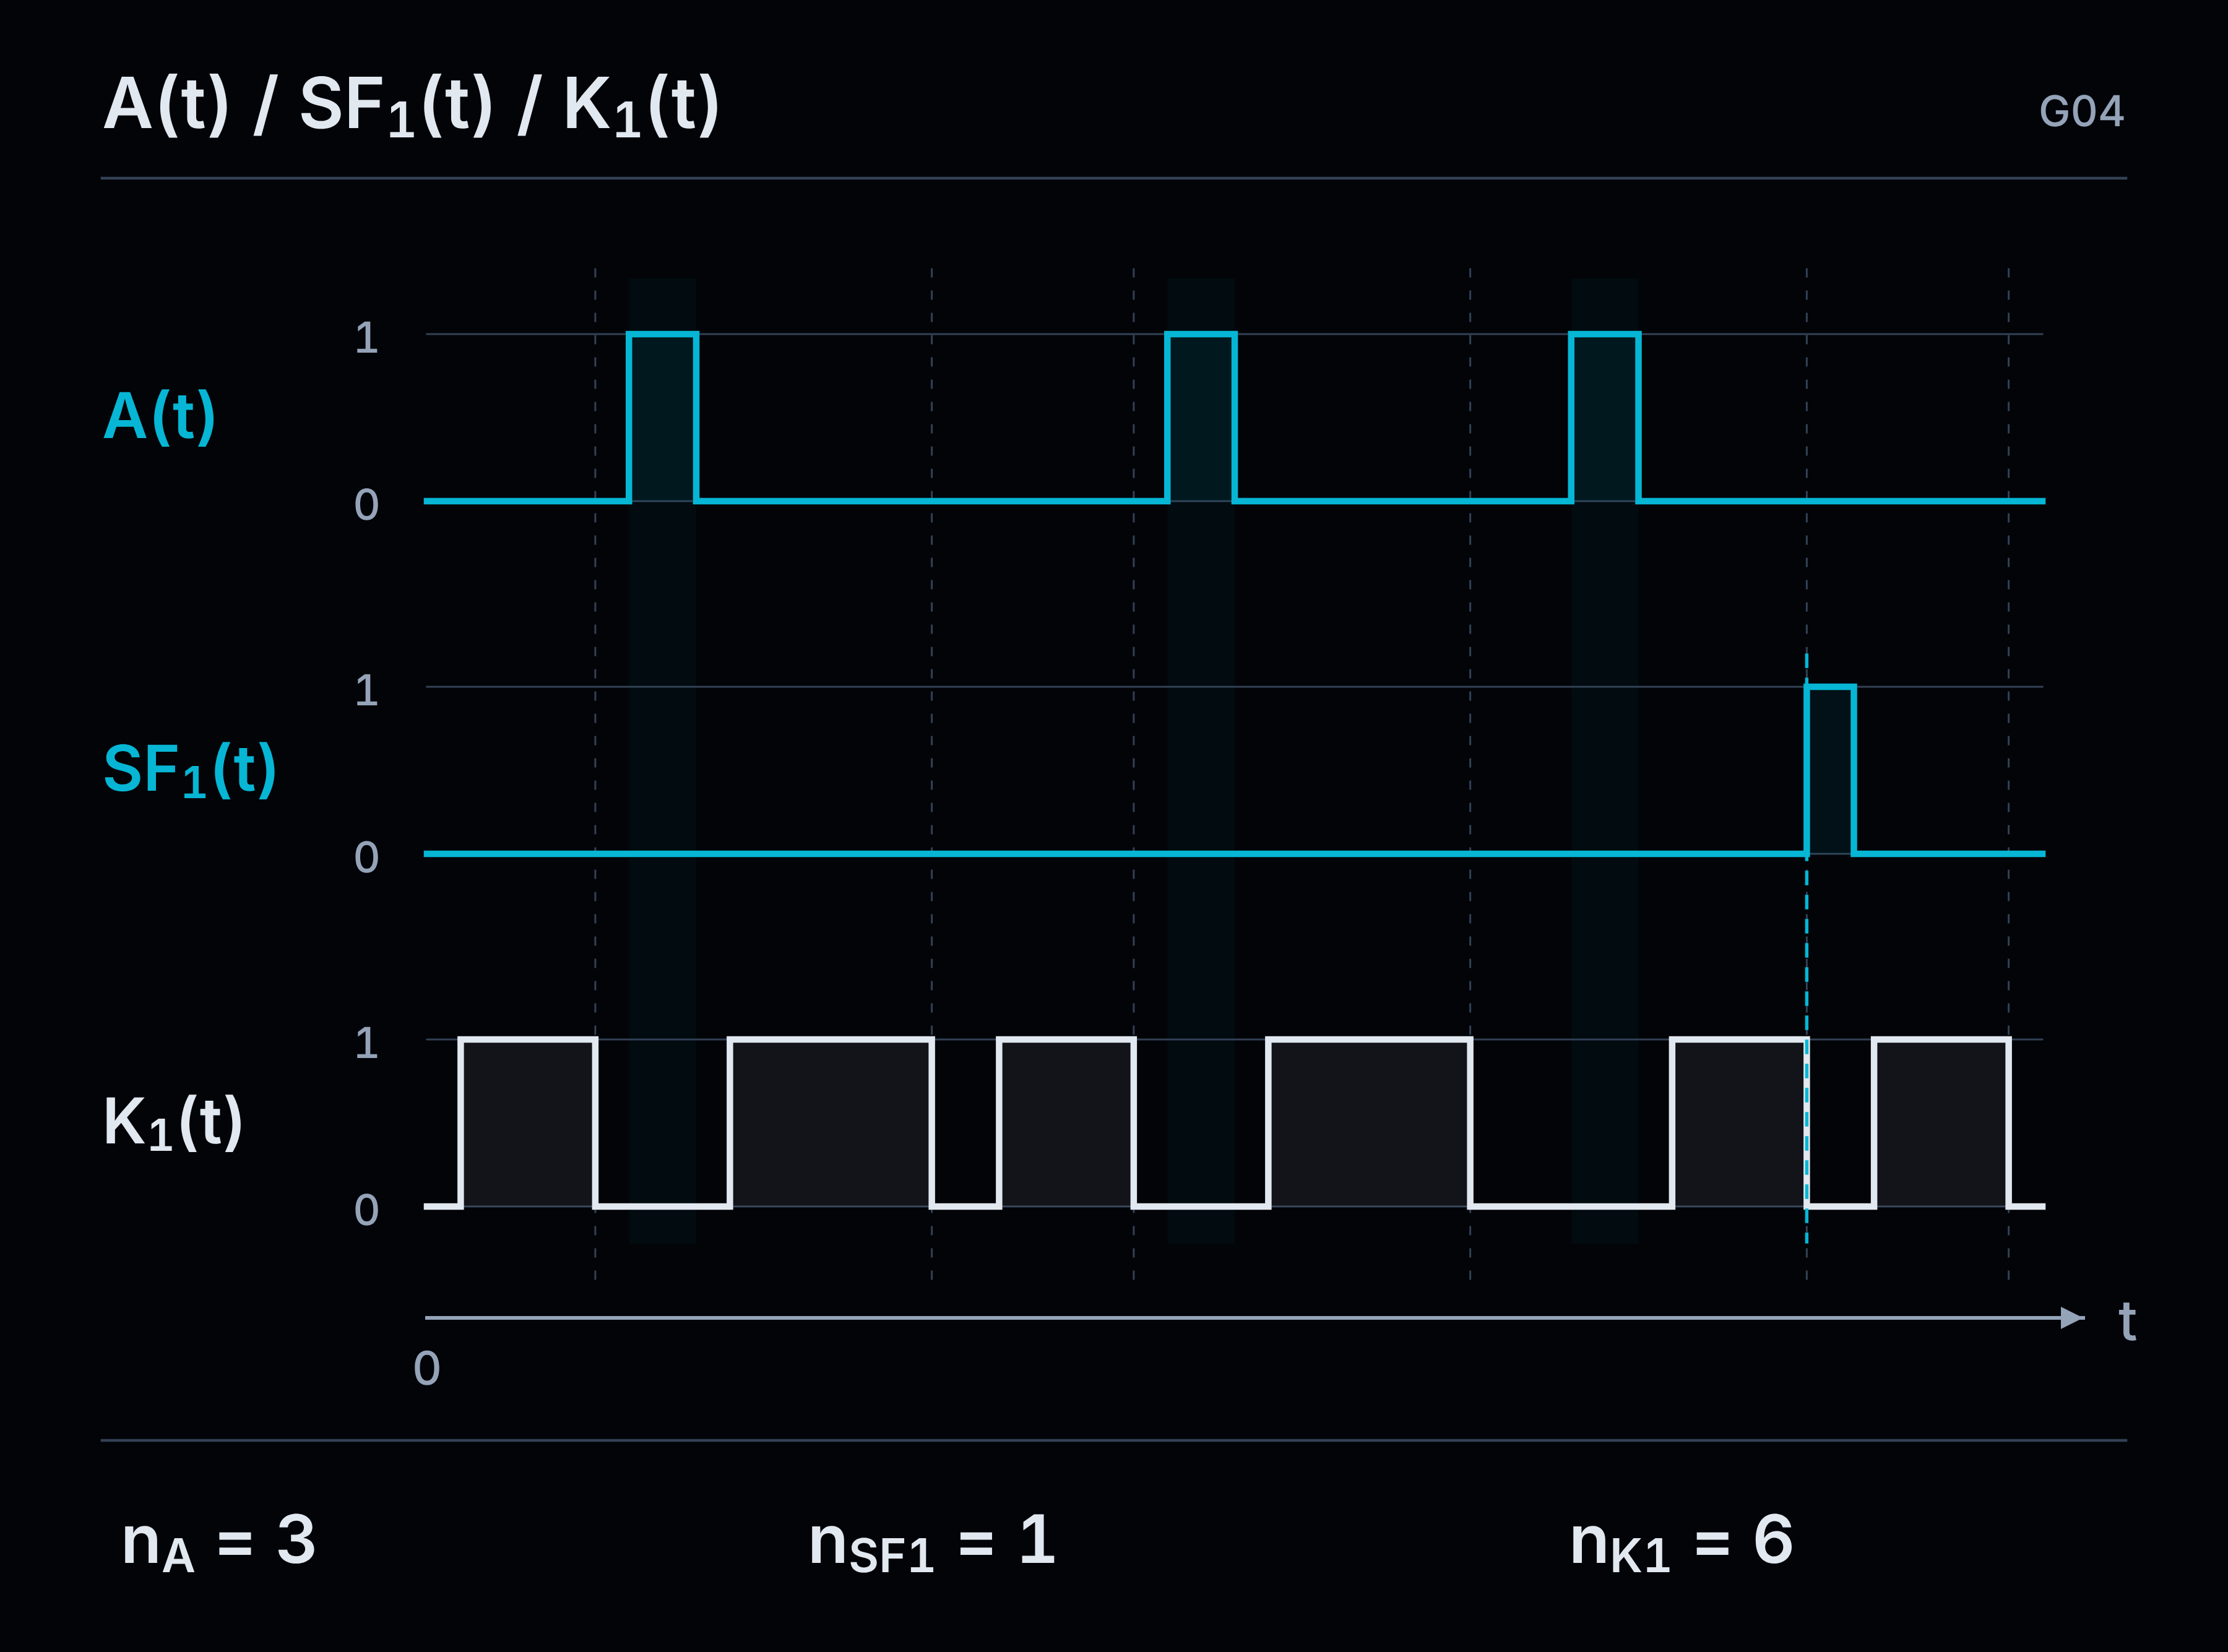
Puoli miljoonaa sykliä vuodessa. Ilman poikkeuksellista tuotantotahtia
Oletetaan esimerkissä 1000 täydellistä osan sykliä vuorossa, kaksi vuoroa päivässä ja 250 työpäivää vuodessa.
Vuotuinen toimintamäärä on:
nop = 1000 × 2 × 250 = 500 000 sykliä/vuosi.
Tuhat sykliä kahdeksantuntisessa vuorossa merkitsee keskimäärin yhtä sykliä 28,8 sekunnissa. Laitteiston satojentuhansien vuosittaisten toimintojen saavuttamiseen ei tarvita satoja kappaleita minuutissa tuottavaa linjaa.
Tässä esimerkissä täysi sykli sisältää osan päälle- ja poiskytkennän. Todellisessa valinnassa laskentatavan on vastattava syklin määritelmää, jota käytetyt valmistajan tiedot tarkoittavat. Yhdestä luettelosta ei saa ottaa päällekytkentöjen määrää, toisesta tilanvaihtojen määrää ja pitää niitä samana suureena.
Myös suunniteltujen testien, säätöjen tai muiden tehtävien lisätoiminnot on huomioitava — jos ne todella kytkevät tätä osaa.
Vuosisuunnitelma voidaan laatia yksittäisen tuotteen tarkkuudella. Turvallisuuslaskelman kytkentämäärän ei pitäisi perustua sitä epämääräisempään keskusteluun.
B10D ei ole takuu toiminnasta miljoonanteen sykliin
Kuluville sähkömekaanisille, mekaanisille ja pneumaattisille osille voidaan käyttää parametria B10D. Se kuvaa keskimääräistä syklimäärää, jonka kuluessa 10% komponenteista vikaantuu vaarallisesti.
Se ei tarkoita, että jokainen yksilö suorittaa tämän määrän turvallisesti. Se ei myöskään ole mikä tahansa luettelosta luettu ”elinikä”.
Tietojen on vastattava sovellusta ja käyttöolosuhteita. Koskettimilla merkitystä on muun muassa kuormalla, jolle arvo määritettiin. Mekaaninen elinikä, sähköinen elinikä ja B10D eivät muutu keskenään vaihdettaviksi sillä perusteella, että ne kaikki annetaan sykleinä.
Luettelon suurin luku antaa kauneimman tuloksen. Kannattaa vielä tarkistaa, vastaako se oman koneen oloja.
Oletetaan seuraavassa laskelmassa B10D = 1 000 000 sykliä yhdelle sähkömekaaniselle komponentille, joka täyttää menetelmän soveltamisehdot. Tämä on esimerkin oletus, ei tietyn tuotteen parametri.
MTTFD: kaksikymmentä vuotta. Vaihto: viimeistään kahden jälkeen
B10D:stä ja vuotuisesta toimintamäärästä määritetään komponentin MTTFD:
MTTFD = B10D / (0,1 × nop).
Meidän tiedoillamme:
MTTFD = 1 000 000 / (0,1 × 500 000) = 20 vuotta.
Voi huokaista helpotuksesta. Konetta on tarkoitus käyttää kymmenen vuotta, joten kaksikymmentä näyttää tukevalta marginaalilta.
Mutta MTTFD ei ole tämän laiteyksilön sallittu käyttöaika.
Samalla menetelmällä määritetään T10D, johon komponentin käyttö rajoitetaan:
T10D = B10D / nop = 1 000 000 / 500 000 = 2 vuotta.
Molemmat tulokset ovat oikein. MTTFD kuvaa komponentin luotettavuutta valitussa mallissa. T10D määrää B10D:stä ja käyttötaajuudesta seuraavan käyttöajan rajan.
Se, joka piti kahtakymmentä vuotta vaihtovälinä, pidensi käyttöä juuri kymmenkertaiseksi. Vain sekoittamalla kahden parametrin nimet.
Jos järjestelmän aiottu käyttöaika on pidempi, osa on vaihdettava ennen T10D:n täyttymistä tai viimeistään sen täyttyessä. Tämä ei ennusta laitteen lakkaavan toimimasta juuri sinä päivänä. Se on valitun luotettavuusperustelun soveltamisraja.
Nämä kaksi laskelmaa eivät vielä antaneet koko toiminnolle PL e:tä eivätkä mitään muutakaan PL:ää. Saatiin yksittäisen osan luotettavuusparametri ja sen käytön raja. Molemmat on vietävä alajärjestelmän asianmukaiseen arviointiin.
Lupaus vaihtaa kahden vuoden välein ei automaattisesti paranna MTTFD:tä 20:stä 100 vuoteen. Se ei korjaa puuttuvaa diagnostiikkaakaan. Se mahdollistaa käytetyn menetelmän perustana olevan rajan noudattamisen.
Valmis turvarele ei ole yksittäinen kosketin
Edellinen laskelma koski B10D-menetelmällä arvioitua komponenttia. Valmiille, aiemmin arvioidulle turvamoduulille käytetään sitä ja sen sovellusta koskevia parametreja sekä ehtoja.
Jos PL ja PFH on ilmoitettu, on tarkistettava, mitä kokoonpanoja, kuormia, toimintataajuuksia ja käyttöaikoja tiedot koskevat. Ilmoitettua syklirajaa ei saa sivuuttaa vain siksi, että vieressä lukee PL e.
Emme poimi mitä tahansa releen elinikänä kuvattua lukua, nimeä sitä itse B10D:ksi ja ilmoita sen perusteella uutta tulosta koko moduulille.
Tuotetiedosta on vietävä suunnitelmaan suotuisan kirjaimen lisäksi myös sen alle kirjoitetut ehdot.
Jos todellinen käyttötaajuus edellyttää tietyn osan vaihtoa kahden vuoden välein ja koneen käyttöajaksi on tarkoitettu kymmenen vuotta, syntyy konkreettinen kunnossapitotehtävä. Tulevat vaihdot on suunniteltava ja käyttäjälle annettava niiden tekemiseen tarvittavat tiedot. Vain suunnittelijan tiedostoon jätetty tulos ei järjestä tehtaan huoltoja.
Hätäpysäytystä ei ehkä käytetä vuosiin. Kontaktori, johon se tukeutuu, voi sillä välin kytkeä miljoonia kertoja. ”E-STOP” kaaviossa ei vähennä yhtään sykliä.
7. Kone kymmeneksi vuodeksi. Ensimmäinen rele kahdeksi
Suunnitteludokumentaatiossa määrättiin osan säännöllinen vaihto. Ohjeeseen jäi yleinen suositus: ”tarkista turvajärjestelmä säännöllisesti”.
Kahden vuoden kuluttua rele toimii tarkastuksessa. Kone pysähtyy suojuksen avautuessa. Vikailmoitusta ei ole, joten osaakaan ei tilata.
Suunnittelija tarkoitti vaihtoa ennen vikaa. Tehdas vaihtaa vian jälkeen. Saavutettu PL kirjattiin kuin molemmat olisivat sopineet samasta toimintatavasta.
Eivät sopineet. Jos määräaikainen vaihto oli toiminnon arvioinnin ehto, se ei voi jäädä vain laskelmaan. Käyttäjän on tiedettävä, mikä osa vaihdetaan, milloin ja mitä vaihdon jälkeen tarkistetaan.
”Tarkista säännöllisesti” ei välitä näistä tiedoista yhtäkään. Sen avulla voi kyllä kirjata seuraavien vuosien pöytäkirjoihin, että tarkastus tehtiin.
Viisi yksilöä. Neljä vaihtoa. Yksi kone
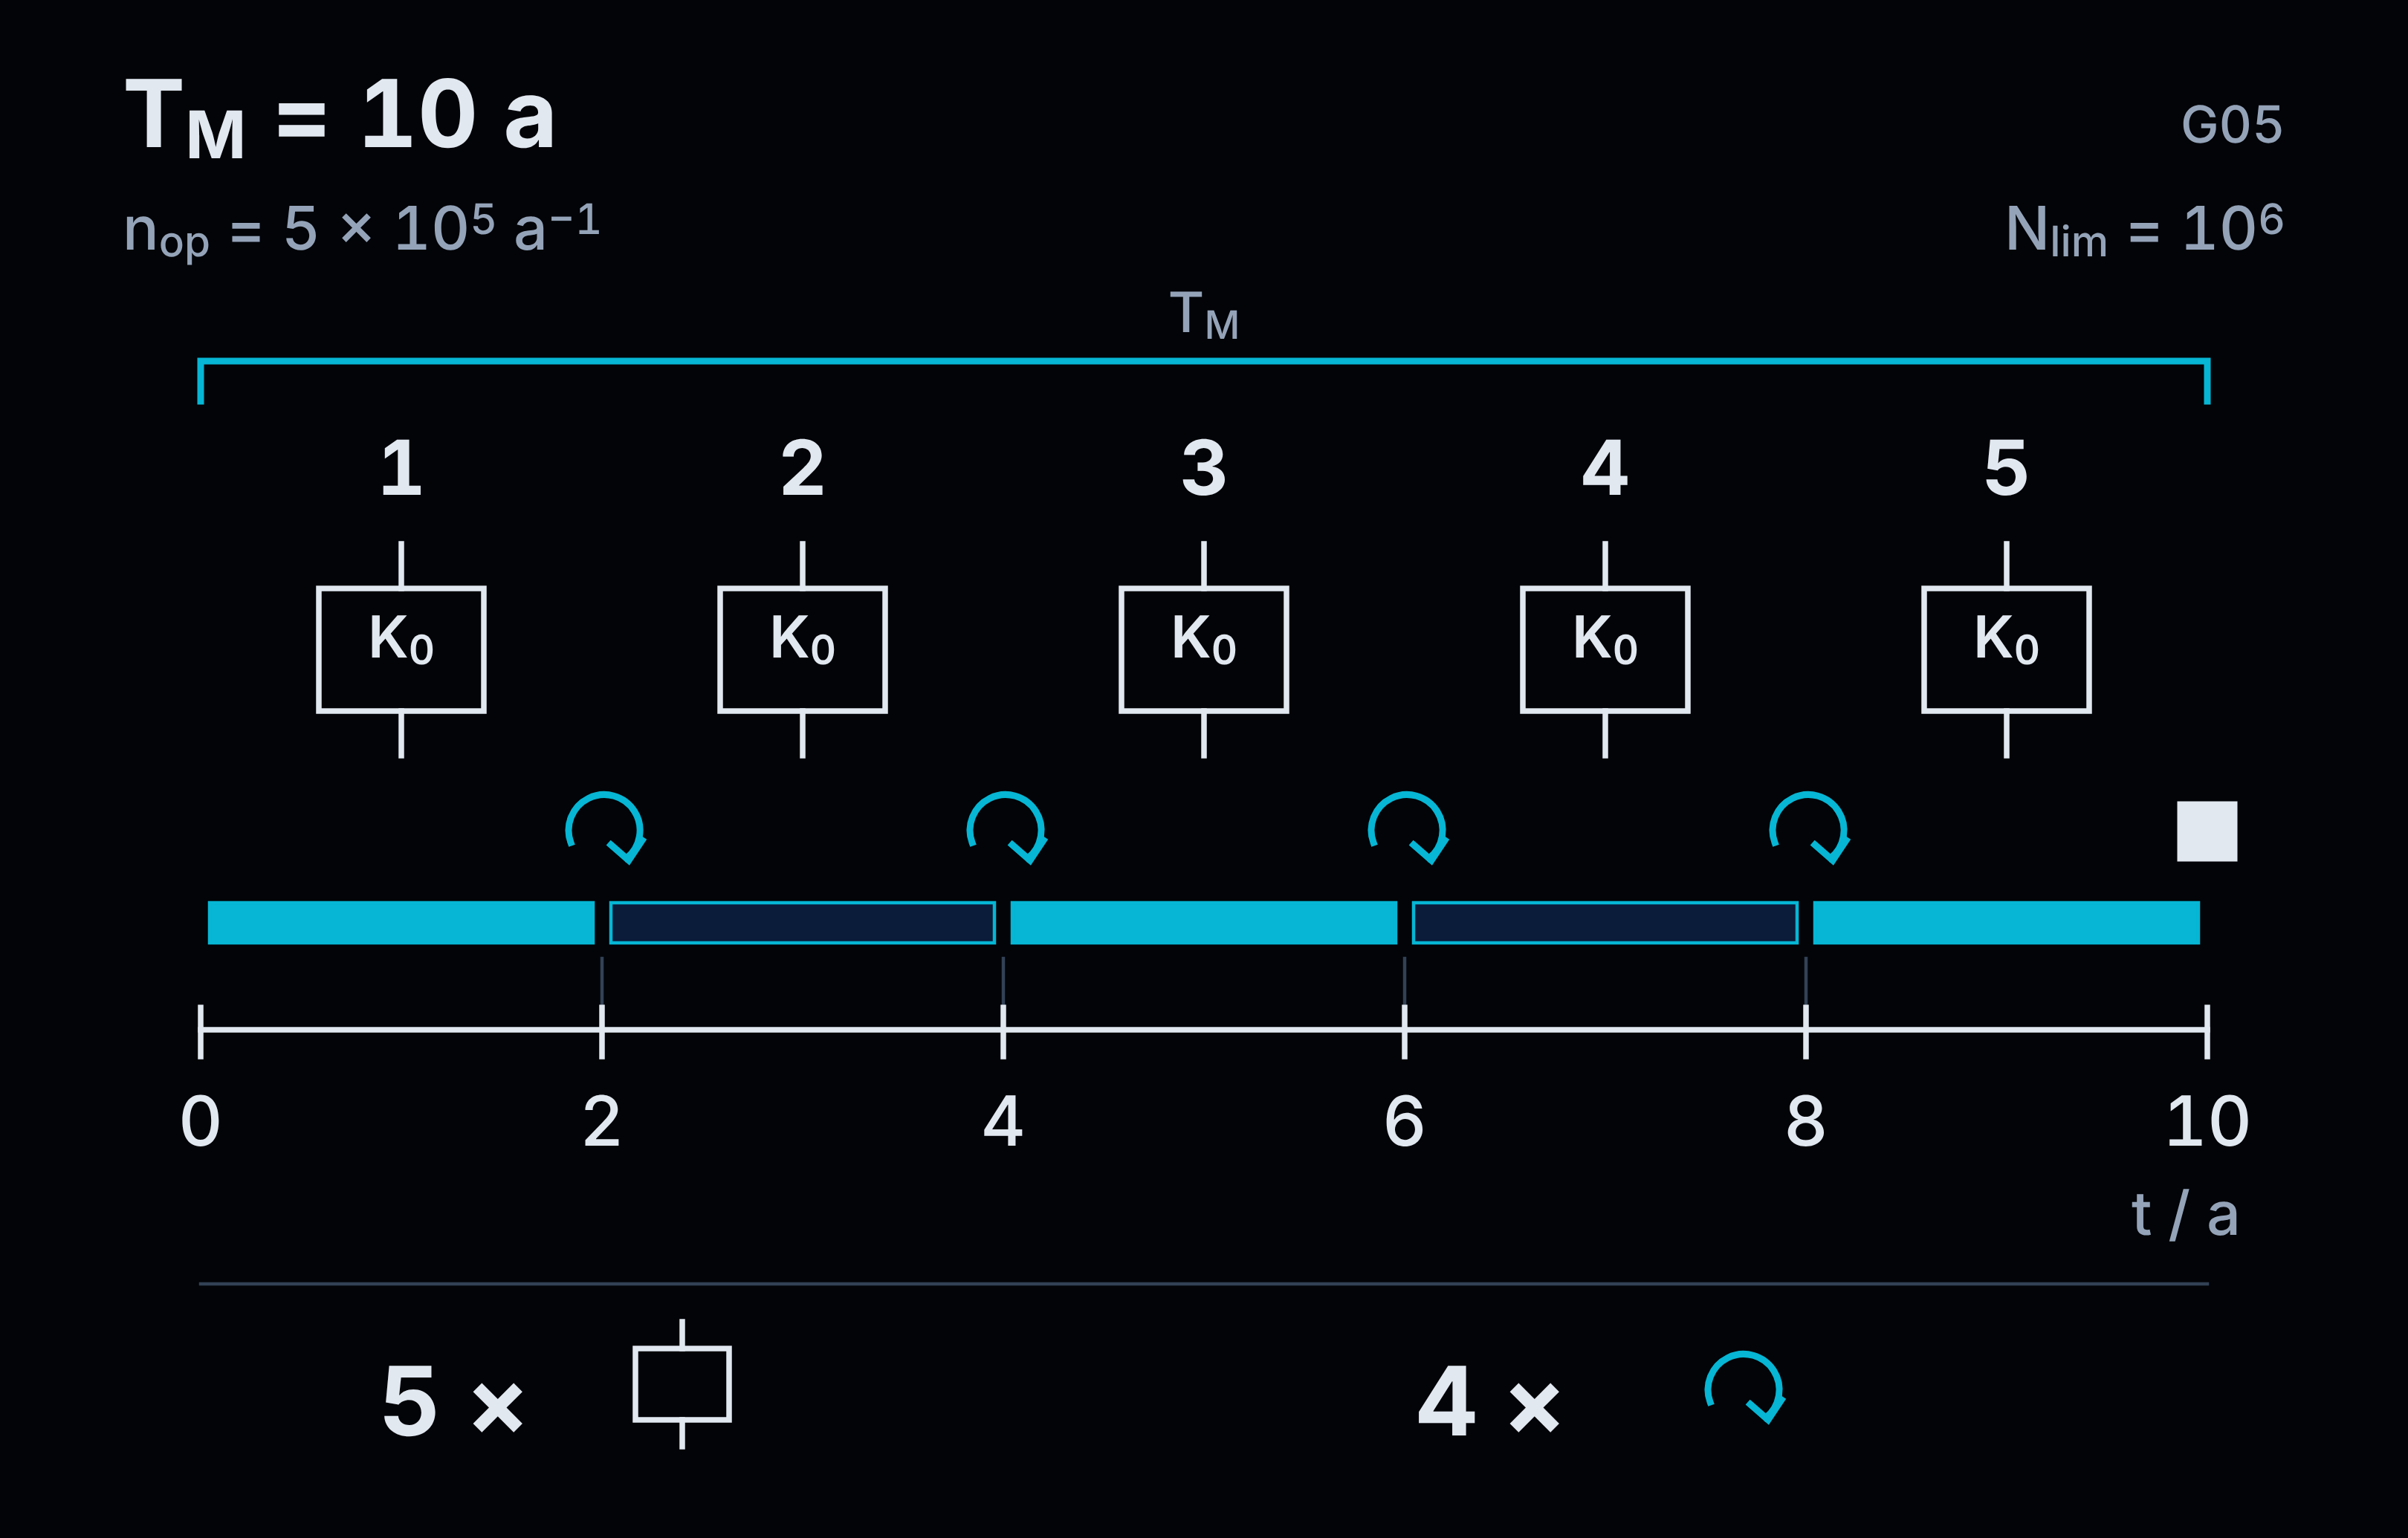
Otetaan käyttöesimerkki: koneen käyttöajaksi on tarkoitettu kymmenen vuotta ja valitulle releelle on määritetty miljoonan syklin raja. 500 000 syklillä vuodessa tämä tarkoittaa vaihtoa viimeistään kahden vuoden kuluttua, ellei jokin muu rajoitus vaadi sitä aiemmin.
Aikataulu ei määritä PL:ää. Se kuvaa kunnossapidon, jolla säilytetään ehdot, joiden perusteella järjestelmä arvioitiin.
Kun käyttötaajuus pysyy samana ja vaihdot tehdään peräkkäisten kaksivuotisjaksojen lopussa, tilanne on seuraava:
| Koneen käyttöjakso | Releyksilö | Toimi jakson lopussa |
|---|---|---|
| 0–2 vuotta | Ensimmäinen, asennettu koneen valmistuksessa | Ensimmäinen vaihto |
| 2–4 vuotta | Toinen | Toinen vaihto |
| 4–6 vuotta | Kolmas | Kolmas vaihto |
| 6–8 vuotta | Neljäs | Neljäs vaihto |
| 8–10 vuotta | Viides | Koneen käytön päättyminen tässä esimerkissä |
Viisi yksilöä ja neljä vaihtoa kymmenessä vuodessa. Ei viittä vaihtoa — viides yksilö toimii oletettuun käytön loppuun asti.
Nämä ovat viimeiset sallitut vaihtoajankohdat. Käytännössä vaihto suunnitellaan niin, ettei raja ylity. Osan saatavuutta ja seuraavaa mahdollista seisokkia ei ryhdytä selvittämään vasta rajan täytyttyä.
Uuden releen toimituspäivä ei pidennä vanhan sallittua käyttöä. Vaikka toimittaja pyytäisi kovasti anteeksi.
Koneen aikaraja ei ole ensimmäiselle sivulle kirjoitettu päivämäärä
Kymmenen vuoden käytön on tarkoitettava muutakin kuin odotettua takaisinmaksuaikaa. On määritettävä ehdot, joilla kone säilyttää tarvittavat ominaisuutensa tämän ajan.
Montako vuoroa päivässä? Montako päivää vuodessa? Kuinka monta toimintakertaa? Millä kuormalla? Mitkä osat on vaihdettava ennen koko koneelle tarkoitetun ajan päättymistä?
”Kone kymmeneksi vuodeksi” ja ”kaikki osat kymmeneksi vuodeksi” ovat kaksi eri lupausta. Toista ei saa automaattisesti ensimmäisen mukana.
Suunnitteludokumentaatio tarvitsee tuloksen perusteena olevat parametrit ja oletukset. Käyttäjälle annettavat tiedot tarvitsevat niistä seuraavat toimet. Tehtaan ei tarvitse saada jokaista suunnittelijan sisäistä laskentataulukkoa tietääkseen releen vaihtovälin. Sen on kuitenkin saatava yksiselitteiset tiedot vaihdon tekemiseen.
Käytännössä ohjeen pitäisi johtaa tiettyyn tunnukseen kaaviossa ja tiettyyn osaan. Siinä tulee määrittää raja, vaihtoajankohdan määritystapa, työn turvalliset toteutusehdot ja vaadittu tarkistus.
Syklilaskuri ja lähestyvästä vaihdosta varoittaminen voivat auttaa. Aikataulu voidaan perustaa myös aikaan, jos käytön järjestäminen todella varmistaa oletetun toimintamäärän rajan noudattamisen. Oletukset on kuitenkin ensin annettava käyttäjälle.
Kunnossapidon ei pidä joutua päättelemään laitteen valmistuspäivästä, millaisen kuorman suunnittelija syötti laskelmaan kolme vuotta aiemmin.
Kolmas vuoro aikaistaa vaihtoa. Se ei nollaa syklilaskuria
Palataan edellisen laskelman osaan. Vuoden kaksivuorokäytön jälkeen sillä on takanaan 500 000 sykliä. Puolet oletetusta miljoonasta.
Tehdas aloittaa kolmannen vuoron. Kun vuorossa tehdään edelleen 1000 sykliä ja vuodessa on 250 työpäivää, uusi käyttömäärä on:
1000 × 3 × 250 = 750 000 sykliä/vuosi.
Jäljellä olevat 500 000 sykliä käytetään noin kahdeksassa kuukaudessa. Tasaisen käytön oletuksella raja saavutetaan siis noin kahdentenakymmenentenä kuukautena käyttöönotosta, ei vasta kahden vuoden kohdalla.
Uudelle yksilölle miljoona sykliä vastaisi nyt noin kuuttatoista kuukautta. Kaappiin ei vain asennettu uutta yksilöä. Nykyinen on jo tehnyt puoli miljoonaa toimintakertaa.
Tuotantosuunnitelman muutos ei nollaa laitteiden kulumista. Sen nollaa korkeintaan laskentataulukko, jos joku samalla aloitti laskennan alusta.
On palattava muuhunkin kuin vaihtopäivään. Aiemman B10D-esimerkin komponentilla vuotuisen toimintamäärän nousu 500 000:sta 750 000:een muuttaa laskettua MTTFD:tä 20 vuodesta noin 13,3 vuoteen. Tämä on uusi syötetieto alajärjestelmän arviointiin.
Se ei automaattisesti merkitse PL:n laskua yhdellä kirjaimella. Se merkitsee tarvetta tarkistaa, onko aiempi tulos edelleen perusteltu muuttuneella käyttötaajuudella.
Aiempi vaihto ratkaisee rajan ylittämisen ongelman. Se ei korvaa suuremman toimintamäärän muiden vaikutusten tarkastamista.
”Tarkistimme. Toimii yhä” ei pidennä oletettua elinikää
Toimintakoe ja vaihtaminen tietyn ajan tai syklimäärän jälkeen palvelevat eri tarkoituksia.
Hyväksytty koe vahvistaa toiminnan testatussa laajuudessa. Se ei palauta kuluneen osan tietoja uuden yksilön tasolle eikä yksin oikeuta pidentämään arvioinnissa käytettyä rajaa.
Rele teki vielä yhden kytkennän. Kahden lisävuoden hyvittäminen siitä olisi poikkeuksellisen avokätinen koetuloksen tulkinta.
Väite ei ole, että määräajan jälkeen laite lakkaa heti toimimasta. Kyse ei ole myöskään PL e:n automaattisesta muuttamisesta PL d:ksi. Jatkokäyttöä ei vain voi muuttamattomana perustella tuloksella, joka perustuu nyt täyttymättömään ehtoon.
Jos vaihto jätettiin tekemättä, vaaditut olosuhteet on palautettava ja järjestelmä tarkistettava asianmukaisesti. Uusi hyväksytty tarkastusmerkintä ei poista tekemätöntä työtä.
Korvaava osa sopii kantaan. Entä laskelmaan?
Seuraavassa vaihdossa käytetään eri mallia. Se sopii mekaanisesti, käyttöjännite on oikea ja lähtöjen määrä sama. Kone käynnistyy.
Se ei vielä vahvista vastaavuutta turvatoiminnossa.
Merkitystä voi olla luotettavuusparametreilla, vasteajalla, valvontatavalla, sallitulla kuormalla ja käyttöolosuhteilla. Korvaavan osan on täytettävä samat kyseiselle sovellukselle olennaiset turvallisuusvaatimukset — ei vain oltava saman kokoinen.
Kanta tarkisti liitinjaon. Muu arviointi kuuluu edelleen ihmiselle.
Järjestelmän korjauksen tai muutoksen jälkeen tarvitaan asianmukainen uudelleenvalidointi, myös toimintakoe. Sen laajuus riippuu muutoksista. Vaihto samanlaiseen osaan ei edellytä koko koneen käsittelyä uutena suunnitelmana, mutta oikeat kytkennät ja toiminta on silti varmistettava.
Uusi rele ei myöskään uudista muiden osien historiaa. Kontaktoreilla, antureilla ja venttiileillä on omat rajansa. Yhden laitteen vaihto ei aloita koko järjestelmän käyttöaikaa alusta.
Kunnossapito on suunniteltava, ei vain suositeltava
Jos osa on vaihdettava määräajoin, vaihtaminen on tehtävä mahdolliseksi. Pääsy, osan tunnistaminen, työkalutila ja työn jälkeinen tarkistus ovat osa suunnitelmaa siinä missä liittimet ja johtimet.
Merkintä ”vaihda kahden vuoden välein” auttaa vähän, jos laitteen tunnus on piilossa, sen irrottaminen vaatii viereisten piirien purkamista eikä dokumentaatio mahdollista kytkentöjen palauttamista ilman arvailua.
Se ei oikeuta siirtämään vaihtoa. Se osoittaa, että suunnittelija määräsi tarvittavan työn mutta ei varmistanut sen tekemisen edellytyksiä.
Käyttöohjeen ja vaihtotietojen kattavuus tarkistetaan validoinnissa. Puuttuva vaihtoväli ei siis ole pieni toimituksellinen puute valmiin arvioinnin jälkeen. Se voi olla tuloksen säilyttämisen puuttuva ehto.
Jos PL:n perustelu edellyttää neljää vaihtoa eikä ohje yhtäkään, käyttäjälle toimitettiin eri käyttö kuin se, jolle turvallisuus osoitettiin.
8. PL laskettu. Nyt tarkista kone
Vastaanotossa avattiin suojus. Paneeli ilmoitti STO:n olevan aktiivinen. Käyttö lakkasi tuottamasta momenttia ja mekanismi pysähtyi hetken päästä. Pöytäkirjaan kirjattiin: ”turvatoiminto toimii”.
”Hetken päästä” on erittäin kätevä ajan yksikkö. Siihen mahtuu melkein mikä tahansa jälkikäyntiaika.
Laskutulos täyttää vaatimuksen ja laitteisto reagoi, mutta vielä on selvitettävä, suojaako toteutettu vaste todella ihmistä. Pysäytettiinkö oikea liike? Riittävän nopeasti? Säilyikö tarvittava tila pysäytyksen jälkeen? Tarkistettiinko tämä niissä oloissa, joissa konetta käytetään?
Juuri siksi PL ≥ PLr -ehdon osoittaminen ei korvaa toiminnon koko toteutuksen validointia. Puutteellisesti määritetyn tehtävän suorittamisen luotettavuuden oikea laskenta ei riitä.
STO toimii. Liike ei ole vielä päättynyt
STO — turvallinen momentin poiskytkentä — ei ole yleiskäsky ”tee kone turvalliseksi”. Se estää moottoria tuottamasta momenttia. Se ei yksin tee hallittua jarrutusta, vahvista pysähtyneisyyttä eikä toteuta sähköistä erottamista.
Otetaan pyöröpöydällä varustettu työpiste. STO:n jälkeen moottori ei enää vedä pöytää, mutta varastoitunut liike-energia ei katoa. Pöytä pysähtyy vasta vapaasti pyörimisen jälkeen. Jos ihminen ehtii vaaralliseen liikkeeseen tänä aikana, STO:n oikea toiminta ei yksin ratkaise suojaustehtävää.
Taajuusmuuttaja suoritti tehtävänsä. Suunnittelija määräsi sille vielä muutaman tehtävän, joita ei ollut tilannut.
Vaakasuoran käytön pysäyttäminen on eri asia kuin kuormitetun pystyakselin pitäminen paikallaan. Jos kuorma voi liikkua painovoiman vaikutuksesta, sen turvallinen pito on varmistettava. Moottorin momentin poiskytkentä ei muutu pitotoiminnoksi vain siksi, että se toteutettiin korkealla PL:llä.
Tämä ei ole argumentti STO:ta vastaan. Oikein suunnitellussa järjestelmässä se voi toteuttaa tarvitun osatoiminnon asianmukaisesti. Ensin on kuitenkin määritettävä, tarvitaanko vain momentin muodostumisen esto, hallittu pysäytys, kuorman pito vai usean toimen yhdistelmä.
Käytettävissä olevan käyttötoiminnon hinta ei määritä tehtävää, joka on täytettävä.
Vaadittiin puoli sekuntia. Kone tarvitsee yli sekunnin
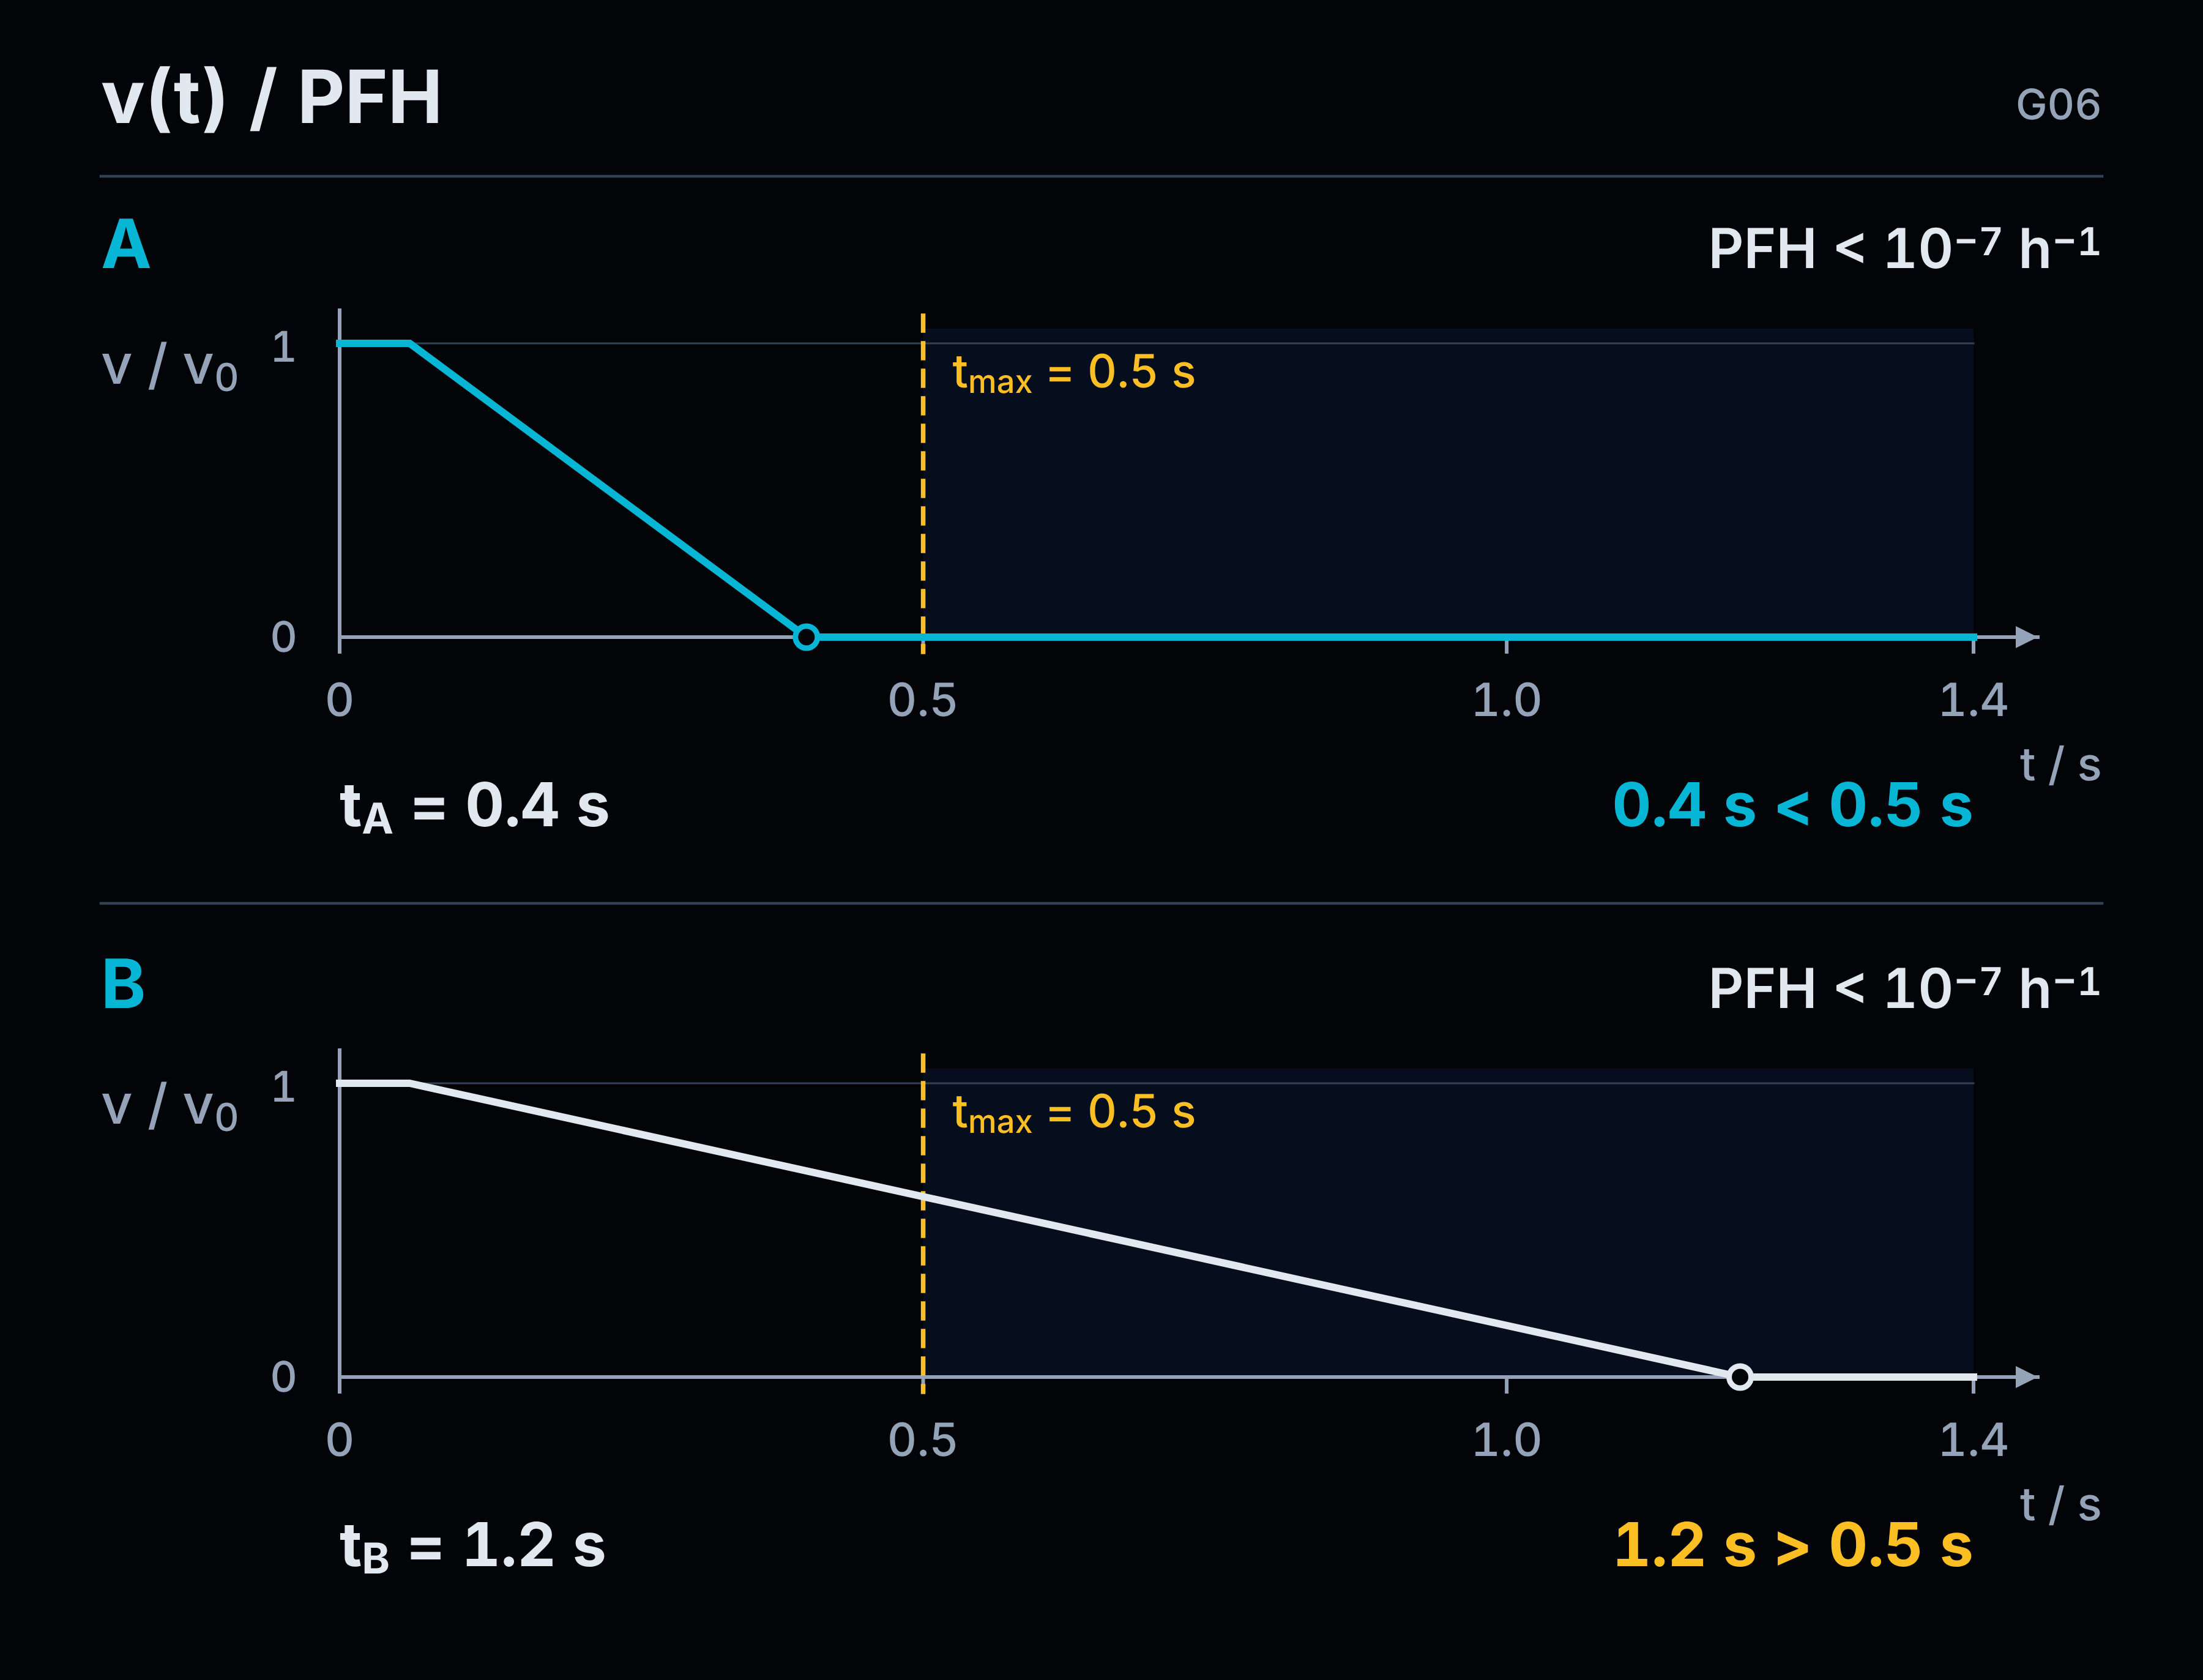
Oletetaan malliesimerkissä, että tietyn pääsyn suojaukselle on määrätty enintään 0,5 s toiminnon käynnistymisestä vaarallisen liikkeen loppumiseen. Tämä on valitusta suojausratkaisusta seuraava esimerkin oletus — ei kaikkien koneiden yleinen raja.
Tarkistuksessa saadaan 1,2 s.
Järjestelmällä voi olla erittäin hyvät luotettavuusparametrit. Se voi vastaanottaa signaalin oikein ja tehdä määrätyn kytkennän joka kerta. Se ei kuitenkaan täytä asetettua aikavaatimusta.
Kone tekee luotettavasti liian vähän. Parempi PFH ei lyhennä sen jälkikäyntiä.
Pysäytyksen toteutusta tai pääsyn suojausratkaisua on muutettava ja ratkaisu tarkistettava uudelleen. Releen vasteajan mittaaminen yksin ei riitä, jos vaatimus koskee koko mekanismin liikkeen päättymistä.
Toisessa vaihtoehdossa aika on 0,4 s. Aikaehto täyttyy, mutta tämä mittaus ei yksin vielä vahvista PL:ää. Aivan kuten PFH-tulos ei vahvistanut ensimmäisen vaihtoehdon aikaa.
Kyse on kahdesta vaatimuksesta. Kumpikaan ei täytä toista samalla kertaa.
Kontaktori ei sekään korvaa tehtävän määrittämistä
STO ja kontaktorin avaaminen eivät ole sama toimi. Jälkimmäisessä koskettimet katkaisevat fyysisesti tietyn piirin. On silti tiedettävä, mikä piiri ja mikä energialähde erotetaan.
Tästä ei seuraa, että kontaktorin lisääminen automaattisesti takaisi nopeamman pysäytyksen tai akselin turvallisen pidon. Ei myöskään, että jokainen ohjauspiirillä poiskytketty kontaktori takaisi sähkötöihin soveltuvan erottamisen.
Jos tehtävä vaatii jännitteettömyyttä ja laitteiston erottamista, tarvitaan asianmukaiset erotustoimet ja suojaus uudelleenkytkentää vastaan. ”STO aktiivinen” -ilmoitus ei yksin vahvista tätä tilaa. Kontaktorin poiskytkentäkäsky yksin ei sekään vahvista sitä.
Momentin puuttuminen, liikkeen puuttuminen ja erotettu piiri eivät ole saman tilan kolme nimitystä.
Vikatilanteen käyttäytymisessä tukeudutaan alajärjestelmän arvioinnin laajuuteen ja käyttöehtoihin. STO:lle ei anneta kykyä kestää mitä tahansa vikaa, mutta ei myöskään oleteta, että jokainen oikosulku taajuusmuuttajassa aiheuttaisi vaarallisen liikkeen. Tätä päätelmää ei voi tehdä pelkästä erottamisen puuttumisesta.
Ratkaisun valitsevat koneen tehtävät ja toiminnot, tarkasteltavat vaarat sekä vaadittu vaste. Kustannuksia, elinikää ja huollettavuutta verrataan vasta nämä ehdot täyttävien ratkaisujen kesken.
Kontaktorikustannusten säästö voi olla hyvä suunnittelutulos. Se ei voi olla turvallisuusvaatimusten määrittely.
Validointi ei ole uusi laskentatuloste
Validointi sisältää analyysin ja kokeet. Tarkistetaan sekä toiminnalliset vaatimukset että saavutetun PL:n perusteet: käytetyt tiedot, arkkitehtuuri, diagnostiikka, käyttäytyminen vikatilanteissa ja käyttöehdot.
Työtä ei aloiteta vasta koneen odottaessa kuljetusta. Jo määrittelyn kattavuus ja vastaavuus tarkoitettuun käyttöön on tarkistettava. Jos siinä lukee vain ”aktivoi STO”, tämän signaalin voi vahvistaa moitteettomasti vastaamatta silti siihen, saatiinko vaara hallintaan.
Kriteerin puuttuminen määrittelystä ei helpota vaatimuksen täyttämistä. Se helpottaa huomaamatta jättämistä, ettei vaatimus täyttynyt.
Kokeet on sidottava siihen, mitä pitää osoittaa. Ne kattavat soveltuvat käyttötavat, signaalijärjestykset, uudelleenkäynnistymisen ehdot ja ennakoitavat poikkeavat tilanteet. Luokille 2, 3 ja 4 on myös tarkoituksenmukaiset vikojen lisäämiseen perustuvat kokeet diagnostiikan ja vaaditun vasteen tarkistamiseksi.
Kokeet suunnitellaan ja tehdään hallituissa oloissa. Niitä ei korvaa yhden johtimen sattumanvarainen irrottaminen käyttöönotossa eikä yleinen vakuutus ”kokeilimme viat”.
Alajärjestelmien olemassa olevia validointituloksia voidaan hyödyntää. Jokaisen ostetun laitteen koko sisäistä rakennetta ei tarvitse testata uudelleen. Niiden liitännät, rajapinnat ja toiminta kyseisessä koneessa on silti tarkistettava.
Lisäksi on vahvistettava, että testattu toteutus vastaa dokumentaatiota: käytetyt laitteet, ohjelmaversio, kokoonpano ja olennaiset asetukset. Ohjelmiston tai ratkaisun muuttamisen jälkeen tarvittava validointiosuus on toistettava.
Raportti ei päivity, kun uusi ohjelma ladataan. Vaikka tiedoston nimi olisi yhä ”final”.
Yksi toiminto. Vastaukset, jotka voi tarkistaa
Uuden yleisen ”safety — OK” -merkinnän sijaan jokaisesta toiminnosta pitäisi osata käydä läpi nämä kysymykset:
| Kysymys | Mistä vastauksen pitäisi löytyä? |
|---|---|
| Miltä suojataan ja minkä tehtävän aikana? | Riskin arvioinnista, koneen raja-arvoista ja tarkoitetun käytön kuvauksesta. |
| Mikä käynnistää toiminnon ja minkä tilan sen pitää tuottaa? | Määrittelystä: vaste, aika, käyttötavat sekä tilan ylläpitämisen ja uudelleenkäynnistyksen ehdot. |
| Mikä PLr vaaditaan ja mikä PL saavutettiin? | Vaatimuksen perustelusta ja kyseisen toteutuksen arviosta — alajärjestelmien rajat, menetelmä, tiedot ja oletukset mukaan lukien. |
| Täyttääkö valmistettu kone nämä vaatimukset? | Yksittäisiin vaatimuksiin kytketyistä analyysi- ja koetuloksista, myös tarkasteltujen vikojen osalta. |
| Mitä toteutusta tulokset koskevat? | Tarkistettujen laitteiden, ohjelman, kokoonpanon ja dokumentaation tunnistetiedoista. |
| Mitä käytön aikana on ylläpidettävä? | Määritetyistä rajoituksista sekä käyttäjälle annetuista tarkastus-, kunnossapito- ja osanvaihto-ohjeista. |
Tarkoitus ei ole tehdä kuutta uutta lomaketta. Tarkoitus on löytää vastaukset ja tarkistaa, että ne kaikki koskevat samaa toimintoa ja samaa konetta.
Koko suunnitteludokumentaatiota ei tarvitse toimittaa käyttäjälle. Tätä ei kuitenkaan saa käyttää syynä jättää oikean käytön kannalta tarpeellisia tietoja suunnittelijalle.
Sisäisen dokumentaation ja ohjeen raja ei saa erottaa käyttäjää niistä ehdoista, jotka hänen pitää täyttää.
Tuloksen on koskettava käyttäjälle toimitettua konetta. Ei kaavion parasta versiota, suotuisinta asetusta eikä viimeistä korjausta edeltävää ohjelmaa.
Rele ei tee suunnittelijan työtä
Koulutuskeskustelu oli hyvä lähtökohta artikkelille, sillä se osoitti virheen, joka on helppo tehdä vilpittömästi. Valitaan kunnollisia laitteita, tarkistetaan niiden tiedot ja oletetaan koko toiminnon tuloksen olevan yhtä hyvä.
Aina se ei ole.
Asia ei ratkea ostamalla kaikkialle kalleimmat laitteet eikä toistamalla, että kaikki riippuu riskin arvioinnista. On osattava osoittaa konkreettinen yhteys vaaran, vaatimuksen, toteutetun järjestelmän ja sen tarkistuksen tuloksen välillä.
Jos PFH-summa on liian suuri, ratkaisua muutetaan. Jos oletettua diagnostiikkaa ei ole, se toteutetaan tai järjestelmä arvioidaan uudelleen. Jos tulos edellyttää määräaikaisia vaihtoja, käyttäjä tarvitsee tiedot. Jos STO toimii mutta ihminen voi edelleen joutua kosketuksiin vaarallisen liikkeen kanssa, suojaustehtävä on tekemättä.
ISO 13849-1:n tunteminen ei ole lyhenteiden sujuvaa käyttöä. Se on kykyä perustella omaa konetta koskevat päätökset.
Laitteen PL e on valmistajan antama tieto. Toiminnon PL e on perusteltava omalla työllä.
Lähteet ja huomautukset
[1] Standardin soveltamisala ja painos. Artikkeli käsittelee PN-EN ISO 13849-1:2023-09 -julkaisua, jolla EN ISO 13849-1:2023 ja ISO 13849-1:2023 on vahvistettu Puolassa. Viralliset julkaisutiedot: ISO 13849-1:2023 — Safety of machinery — Safety-related parts of control systems — Part 1: General principles for design. Luettelosivu tunnistaa painoksen ja soveltamisalan; se ei korvaa standardin koko tekstiä. Seuraavien huomautusten kohtanumerot viittaavat tähän painokseen, ellei muuta asiakirjaa ole erikseen ilmoitettu.
[2] PFH ja alajärjestelmien yhdistäminen — johdanto ja osa 1. ISO 13849-1:2023, kohta 3.1.58, taulukko 2, kohdat 6.2.1–6.2.2 ja luku 8: PFH:n merkitys, PL-alueet, tunnettujen PFH-arvojen summaaminen aiemmin arvioitujen alajärjestelmien sarjayhdistelmässä, alimman alajärjestelmän PL:n asettama raja ja PL:n vertailu PLr:ään. Tämän painoksen taulukossa 2 PL e on PFH < 10−7 h−1 ilman 10−8:n alarajaa. Arvot 3, 4, 5 sekä 2, 3, 4 × 10⁻⁸ h−1 ovat esimerkkilukuja; muut vaatimukset oletetaan laskelmissa täytetyiksi.
[3] Toiminnon rajat, luokka ja PL — osa 2. ISO 13849-1:2023, kohdat 5.2.1.3, 5.5, 6.1.1, 6.1.3.2.5–6.1.3.2.6 ja 6.2: toiminnon määrittely, jako alajärjestelmiin, luokkien 3 ja 4 vaatimukset ja PL-arvioinnin laajuus. Kolme luokan 3 tulosta on luettu taulukosta K.1, sarakkeesta DCavg = medium, laskettuna 90%:lle, riveiltä MTTFD = 10, 30 ja 100 vuotta kanavaa kohti: vastaavasti 1,36 × 10⁻⁶, 2,65 × 10⁻⁷ ja 4,29 × 10⁻⁸ h−1.
[4] PLr:n määrittäminen — osa 3. ISO 13849-1:2023, kohdat 5.3–5.4 sekä opastava liite A: kuva A.1, kohdat A.2, A.3.1–A.3.3 ja taulukot A.1–A.2. Perusteena ovat vamman vakavuus, altistumisen taajuus ja kesto, todellinen vahingon välttämis- tai rajoittamismahdollisuus, yhden C-arvion johtaminen P2:een sekä 15 minuutin ja 1/20 käyttöajan ohjeet. A.2 sallii perustellun ja dokumentoidun yhden tason alennuksen, kun vaarallisen tapahtuman todennäköisyys on pieni; menetelmä ei ole ainoa sallittu, ja soveltuva C-tyypin standardi voi määrittää PLr:n toisin. Vaatimukset asetetaan ennen ratkaisun valintaa; artikkelin esimerkkijärjestys on selitysjärjestys.
[5] Laskentamenetelmän valinta — osa 4. ISO 13849-1:2023, kohdat 6.1.3.2.1, 6.1.8–6.1.9 ja 6.2.1–6.2.3, kuva 12 ja taulukko 9. Yksinkertaistettu menettely edellyttää alajärjestelmän vastaavuutta oikeaan arkkitehtuuriin ja mallin oletusten täyttymistä. Poikkeava arkkitehtuuri edellyttää yksityiskohtaista laskentaa. Taulukko 9 koskee yhdistelmää, jossa kaikki PFH-arvot eivät ole tiedossa; summaaminen tilannetta, jossa ne kaikki tunnetaan. Taulukon ja konkreettisten lukujen summan ero havainnollistaa menetelmien eri soveltamisaloja, ei mielivaltaista paremman kirjaimen valintaa. Kohdan 6.1.9 menettelyllä ilman MTTFD-tietoa on rajattu soveltamisala ja omat ehtonsa.
[6] Diagnostiikka ja CCF — osa 5. ISO 13849-1:2023, kohdat 5.2.1.3 ja 6.1.5–6.1.7, opastava liite E (taulukko E.1 ja kohta E.2) sekä liite F (kohdat F.1–F.3, erityisesti F.3.5, ja taulukko F.1). DC koskee tarkasteltavaa osaa; DCavg huomioi osien osuudet vaarallisen vikaantumisen taajuudesta. Liitteen F menetelmä vaatii vähintään 65 pistettä; osittainen toteutus antaa kohdasta nolla pistettä. Koulutuskohta koskee suunnittelijoiden valmiuksia CCF:n syiden ja seurausten ymmärtämiseen. Omaa käskyä vahvistava valvonta, vasteen poistaminen ja käyttäjien osallistujalista ovat tulkintaa havainnollistavia esimerkkejä.
[7] Syklit, B10D, MTTFD ja T10D — osa 6. ISO 13849-1:2023, kohdat 5.2.1.3 j), 5.5, 6.1.4 ja C.4.1–C.4.3. Kaavat C.1–C.3 ja C.7: MTTFD = B10D / (0,1 × nop) ja T10D = B10D / nop. Esimerkin 500 000 syklillä vuodessa ja B10D = 1 000 000 syklillä tulokset ovat 20 vuotta ja 2 vuotta. Ratkaisevaa on tietyn komponentin työ sen kaikessa käytössä, ei vain yhden käynnistävän laitteen käyttökerrat. Tulokset eivät yksin määritä alajärjestelmän tai toiminnon PL:ää.
[8] Rajat ja kunnossapito — osa 7. ISO 13849-1:2023, kohdat C.4.2–C.4.3 ja 10.9, luvut 11 ja 12–13: komponentin käyttöajan rajoittaminen, vaihtoa koskevien ehtojen ilmoittaminen, käyttöohjeen kattavuuden validointi, huollettavuus ja uudelleenvalidointi korjauksen tai muutoksen jälkeen. Viiden yksilön ja neljän vaihdon aikataulu koskee oletettua kymmenen vuoden käyttöä, vaihtoja kahden vuoden välein ja käytön päättymistä kymmenentenä vuonna. Releen miljoona sykliä on tässä oletettu käyttöraja, ei automaattisesti sen B10D. Käyttötaajuuden muutoksen laskelma huomioi vuoden aikana tehdyt 500 000 sykliä ja olettaa tasaisen käytön tulevina kuukausina.
[9] Validointi — osa 8 ja päätös. ISO 13849-1:2023, kohdat 5.2.1.3 ja 5.2.2.2, luku 8, kohdat 10.1–10.6 ja 10.8–10.9 sekä luvut 12–13: toiminnallinen vaatimus ja PLr, analyysi ja kokeet, soveltuva vikojen lisääminen luokille 2, 3 ja 4, alajärjestelmien yhdistämisen ja ohjelmiston validointi, jäljitettävät tulokset ja käyttäjätiedot. Ajat 0,5 s, 1,2 s ja 0,4 s ovat esimerkin oletuksia, eivät standardin rajoja. Kysymystaulukko jäsentää näyttöä; se ei ole täydellinen validointisuunnitelma tai pakollinen lomake.
[10] STO, pysäytys ja erottaminen — osan 8 täydennys. PN-EN 60204-1:2018-12, kohdat 5.4–5.6 ja 9.2.2–9.2.3.3: odottamattoman käynnistymisen eston, erottamistoimintojen ja pysäytysluokkien ero sekä vasteen valinta riskin arvioinnin ja koneen toiminnan mukaan. Painos perustuu EN 60204-1:2018:aan ja IEC 60204-1:2016:een eurooppalaisin muutoksin. Perusjulkaisun tiedot: IEC 60204-1:2016 — Safety of machinery — Electrical equipment of machines — Part 1: General requirements. ISO 13849-1:2023:n kohdassa 5.2.2.2 mainittu käyttöstandardi on IEC 61800-5-2:2016 — Adjustable speed electrical power drive systems — Part 5-2: Safety requirements — Functional; linkki yksilöi julkaisun eikä tarkoita sen täydellistä käsittelyä artikkelissa. Yleistä liikeskenaariota minkä tahansa taajuusmuuttajan oikosulun jälkeen ei oleteta. Tietyn käytön ominaisuudet on tarkistettava sen arvioinnin laajuudessa ja soveltamisehdoissa.
[11] Standardiviittaukset vakuutuksessa — johdanto. Directive 2006/42/EC — Annex II, Part 1, Section A, points 7–8 ja Regulation (EU) 2023/1230 — Annex V, Part A, point 7: viittaukset sovellettuihin standardeihin ja teknisiin eritelmiin. Asetus edellyttää myös käytettyjen osien yksilöintiä osittaisessa soveltamisessa; 54 artiklan mukaan sitä sovelletaan pääosin 20. tammikuuta 2027 alkaen. Johdannon kommentti koskee viitteen esittämistä tekemättömän työn vahvistuksena; se ei oleta standardin omistamisen tai numeron kirjaamisen vahvistavan koneen vaatimustenmukaisuutta.
[12] Esimerkkien luonne. Johdannon koulutuskeskustelu on kirjoittajan oma kokemus. Muut esimerkkeinä esitetyt kokoonpanot, tiedot ja tilanteet avaavat standardien vaatimuksia ja riippuvuuksia; niitä ei liitetä koulutettuun yritykseen tai tiettyihin tuotteisiin. Mikään kuva, taulukko tai yksittäinen laskelma ei korvaa todellisen toiminnon arviointia ja validointia. Teknisten vaatimusten lähteenä ovat nimetyt standardipainokset, eivät laitevalmistajien artikkelit. Artikkeli ei ole ajantasaisen yhdenmukaistettujen standardien luettelon katsaus.