Förra veckan höll jag en utbildning för ett företag som integrerar robotbaserade palleteringsstationer. När vi gick igenom säkerhetsfunktionerna sade jag att en kombination av tre enheter, som var och en har PL e, inte nödvändigtvis ger PL e för hela funktionen.
Det väckte förvåning. Deltagarna var övertygade om att de dittills hade fastställt Performance Level korrekt. De valde enheter med PL e och förväntade sig samma nivå för den funktion som byggdes av dem. Om ingen komponent hade en sämre bokstav, varifrån skulle då ett sämre resultat komma?
Det var just mellan parametrarna för de enskilda enheterna och resultatet för kombinationen av dem som en del av ingenjörsarbetet saknades.
Jag uppskattar att de använde sådana enheter och kom för att verifiera sina kunskaper. Det finns leverantörer som inte ens kontrollerar parametrarna för den utrustning de väljer. Men andras försummelser sänker inte kraven på vårt projekt. Man kan vara noggrannare än konkurrenterna och ändå bedöma en säkerhetsfunktion felaktigt.
Vid seriekoppling av delsystem med kända PFH-värden – den genomsnittliga sannolikheten för farligt fel per timme – kräver ISO 13849-1 att deras summa beaktas. De enskilda delsystemen kan ligga inom intervallet för PL e, medan summan inte gör det. Ingen tillverkare av enheterna behöver ha lämnat felaktiga uppgifter. Det kan vara först integratörens slutsats som är felaktig.
Det här är ingen akademisk lek med tiopotenser. Resultatet gäller en funktion som en person vid maskinen ska kunna förlita sig på. Om PL e krävs men den uppnådda nivån inte har verifierats, avgörs inte saken av tre datablad med bokstaven e.
Man har köpt bra enheter. Men tillsammans med dem har man inte köpt en färdig säkerhetsmotivering för den egna maskinen.
Detta får särskild betydelse när en hänvisning till ISO 13849-1 förekommer i försäkran om överensstämmelse. Mottagaren får trots allt inte en lista över standarder som leverantören har hört talas om. Mottagaren får information om de standarder som har tillämpats vid bedömningen och konstruktionen av den levererade maskinen.
Om tillverkaren framställer en sådan hänvisning som en bekräftelse på att standardens krav är uppfyllda, trots att bedömningen av funktionen har ersatts med avläsning av PL i kataloger, vilseleder tillverkaren användaren. God tro kan förklara varför felet begicks. Den ger inte den bekräftelse som saknas.
Poängen är inte att alla efter den här historien ska köpa ännu dyrare reläer. Först måste man fastställa vad som krävs av funktionen, vilka komponenter som realiserar den och vad kombinationen av dem faktiskt resulterar i. Därefter måste man kontrollera under vilka villkor resultatet förblir motiverat – även efter flera år och hundratusentals omkopplingar.
Det var just detta samtal som fick mig att skriva artikeln. Beräkning av PL enligt ISO 13849-1 måste äntligen förklaras så att kunskapen om förkortningarna åtföljs av förståelse för det egna systemet. Kategorin är inte ett alternativt sätt att ange PL. Resultatet för ett relä är inte resultatet för hela funktionen. Och ett korrekt beräkningsresultat befriar inte från skyldigheten att upprätthålla de villkor under vilka resultatet erhölls.
Användaren behöver en funktion med en verifierad säkerhetsnivå. Inte tre enheter som var och en för sig framstår som övertygande.
1. Tre enheter med PL e. Låt oss se vad summeringen ger
Låt oss ta en säkerhetsfunktion som realiseras av tre delsystem: detektering, logik och en utgång som utför den avsedda reaktionen. Varje delsystem har separat bedömts uppnå PL e. Varje delsystem krävs för att hela funktionen ska kunna utföra sin uppgift korrekt.
Det är just detta som här avses med seriekoppling. Det handlar inte om tre kontakter som är anslutna med en enda ledare eller om tre enheter som ersätter varandra.
Vi utgår från att delsystemen har använts korrekt och att övriga krav har uppfyllts. Vi kommer inte att leta efter en felansluten ledare eller inaktiverad diagnostik. Vi ska kontrollera om tre bokstäver e, även under dessa gynnsamma förhållanden, räcker för att uppnå ett fjärde – det viktigaste.
Bokstäverna är desamma. Det är inte siffrorna
PL e innebär inte ett och samma PFH-värde för varje enhet. Inom samma nivå kan det förekomma olika värden för den genomsnittliga sannolikheten för farligt fel per timme.
Låt oss använda följande data i beräkningsexemplet:
| Delsystem | Bedömd PL | PFH [h−1] |
|---|---|---|
| Detektering | e | 3 × 10⁻⁸ |
| Logik | e | 4 × 10⁻⁸ |
| Utgång | e | 5 × 10⁻⁸ |
Alla värden är lägre än 10−7 h−1, vilket innebär att de uppfyller det numeriska villkoret för PL e.
Om kontrollen hade avslutats vid den sista raden skulle man ha kunnat utropa framgång. Varje leverantör har levererat ett lämpligt delsystem. Inköpen stämmer.
Men användaren kommer att förlita sig på deras gemensamma funktion, inte på tre separata datablad.
När PFH-värdena för alla delsystem som ingår i en sådan koppling är kända ska värdena summeras.
PFH = PFH1 + PFH2 + PFH3
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
För PL e måste summan vara lägre än 10−7 h−1. Vårt resultat är högre. Det ligger inom intervallet för PL d:
10−7 ≤ PFH < 10−6 h−1.
Varje delsystem har PL e. Kopplingen i det här exemplet uppnår PL d. Inte för att någon tillverkare har angett överdrivna parametrar, utan för att bidraget från alla tre delsystemen måste beaktas vid bedömningen av kopplingen.
Det avgörs inte heller av påståendet: ”helheten får samma nivå som den svagaste komponenten”. Standarden begränsar resultatet både genom delsystemets lägsta PL och genom den nivå som följer av summan av PFH-värdena. Delsystemets lägsta PL begränsar resultatet, men garanterar inte att denna nivå uppnås.
Tre enheter innebär inte alltid en sänkning till PL d
Låt oss inte ersätta ett fel med ett annat. Antalet enheter avgör inte i sig resultatet.
För tre andra delsystem, som också bedömts till PL e, antar vi värdena 2 × 10⁻⁸, 3 × 10⁻⁸ och 4 × 10⁻⁸ h−1:
PFH = (2 + 3 + 4) × 10−8 = 9 × 10⁻⁸ h−1.
Denna summa är fortfarande lägre än 10−7 h−1. Om de övriga antagna villkoren är uppfyllda kan kombinationen uppnå PL e.
Skillnaden blir mycket tydlig när alla tal skrivs i samma skala. Gränsen är 10 × 10−8. I det första exemplet fick vi ihop 12, i det andra 9. Vid ett resultat som är exakt 10 × 10−8 befinner vi oss redan i intervallet för d. I tabellen står ”mindre än”, inte ”mindre än eller lika med”.
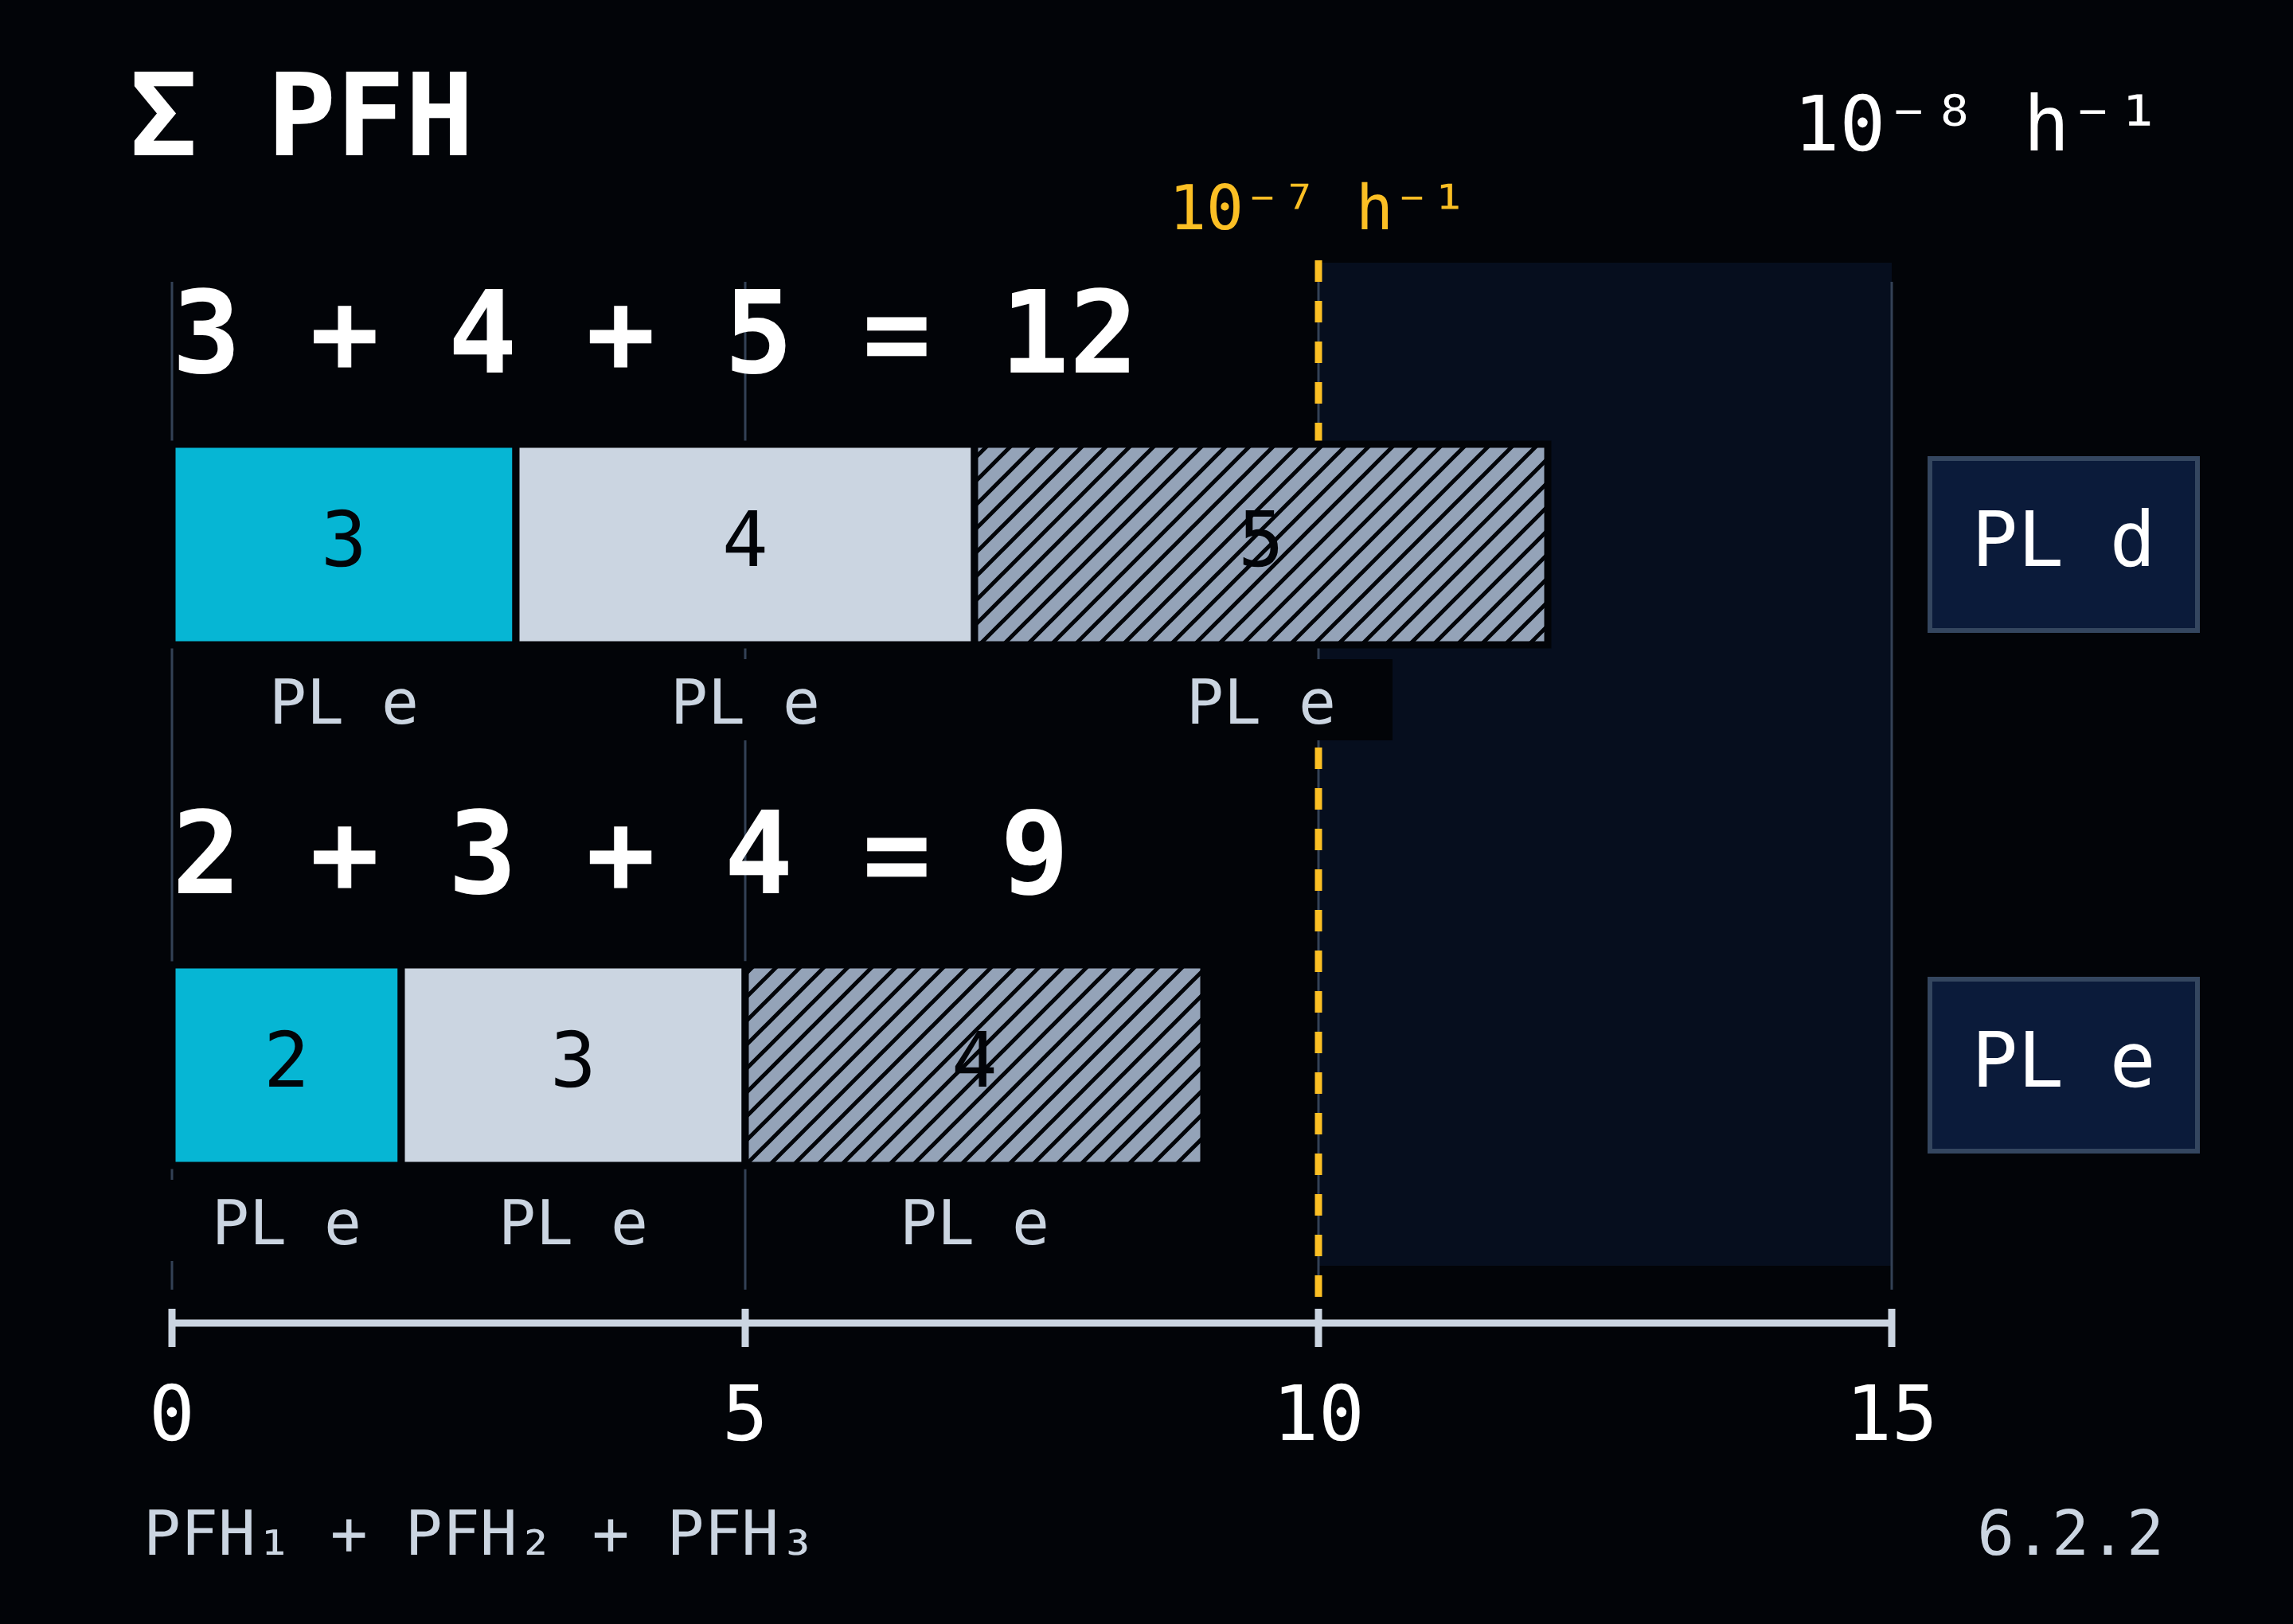
I båda varianterna står PL e tre gånger på inköpslistan. Det är först siffrorna som visar att inköpen inte gav samma resultat.
PFH anger inte när nästa fel inträffar
Med så små tal är det lätt att känna sig överdrivet säker. Om PFH är 10−8 h−1 kan någon tolka det som en garanti för att enheten kommer att fungera utan farligt fel i hundra miljoner timmar.
Det är inte en korrekt tolkning.
PFH beskriver den genomsnittliga frekvensen för farligt fel vid utförandet av en bestämd säkerhetsfunktion. Det anger inte tidpunkten för det första felet. Det är inte heller sannolikheten för en olycka vid en enskild öppning av skyddet.
Hundra miljoner timmar är ingen garantitid. Ett farligt fel kan inträffa betydligt tidigare.
Därför omvandlar vi inte ett lågt PFH till en garanti för att ”ingenting kommer att hända under de närmaste hundratals åren”. Standarden ger en parameter för att bedöma systemets förmåga att utföra funktionen. Den ger ingen grund för att upprätta en kalender över olycksfri maskindrift.
Kravet är e, beräknat resultat är d. Vad ändrar vi?
Anta att PLr e har fastställts som krav för den aktuella funktionen. Resultatet d från det första exemplet är då otillräckligt. Om uppnådd PL inte uppfyller kravet måste man återgå till konstruktionsprocessen.
Först kontrollerar vi att modellen omfattar rätt delsystem och att de använda uppgifterna motsvarar den tillämpade konfigurationen och driftförhållandena. Om så är fallet måste lösningen ändras.
Beräkningen visar till och med vad vi söker. Om de första två värdena — 3 × 10⁻⁸ och 4 × 10⁻⁸ h−1 — behålls måste det tredje delsystemets PFH vara lägre än 3 × 10⁻⁸ h−1 för att själva summan ska hamna inom intervallet för e. Det räcker inte att beställa ytterligare en enhet som anges ha PL e. Den kan ha exakt ett sådant PFH-värde att gränsen återigen överskrids.
”Vi bytte till en annan enhet med PL e” beskriver inköpet. Det är först en ny beräkning som visar om problemet har lösts.
Vi tar inte bort ett delsystem från modellen om det fortfarande behövs för att funktionen ska kunna utföras. Vi sänker inte heller PLr-kravet för att den valda utrustningen inte uppnår det. Om e krävs och en korrekt bedömning ger d är det konstruktionen som måste korrigeras — inte sättet att redovisa resultatet.
I det här exemplet räckte det med addition för att ifrågasätta påståendet om PL e. Det är värt att göra beräkningen innan dokumentationen undertecknas.
2. Kategori 4 för vad? Reläet eller det konstruerade systemet?
”Vi har kategori 4. Reläet är säkerhetsklassat.”
Det kan vara korrekt information om den valda komponenten. Det förklarar fortfarande inte vad som har anslutits till dess ingångar, vad utgångarna styr eller vad som händer om någon av dessa delar slutar fungera.
Reläet kan frånkoppla sina utgångar korrekt. Om den enda kontaktorn som kopplar från drivsystemet inte öppnar sina huvudkontakter kommer enbart kommandot från reläet inte att koppla från motorns strömförsörjning.
Detta är ingen kritik mot reläet. Att använda dess parametrar som bedömning av hela funktionen var konstruktörens beslut. Komponenttillverkaren konstruerade inte den resterande delen av kretsen åt konstruktören.
Först uppgiften. Sedan enheterna som utför den
Ta ett enkelt exempel på tillträdesskydd för en transportörsdrivning. När skyddet öppnas ska den farliga rörelsen stoppas, och om skyddet lämnas öppet ska rörelsen inte kunna startas. Tiden till säkert tillstånd måste motsvara tillträdesförhållandena: en person får inte kunna nå den farliga rörelse som funktionen skulle skydda personen mot.
Först när uppgiften har definierats på detta sätt specificerar vi utförandet: en givare detekterar skyddets tillstånd, ett säkerhetsrelä bearbetar signalerna och utgångselementen påverkar drivsystemet. Specifikationen ska bland annat ange den initierande händelsen, reaktionen, PLr-kravet, tiden till säkert tillstånd och de driftlägen där funktionen är aktiv. Reläets katalognummer innehåller inte dessa uppgifter för vår maskin.
”Skyddet är anslutet till säkerhetssystemet” beskriver anslutningen. Det säger ännu inte vad vi skyddar personen mot eller på vilket sätt.
Vid bedömningen av systemet stannar vi inte heller vid reläets utgångsplintar. Definitionen av SRP/CS omfattar kedjan från initieringen av säkerhetsrelaterade signaler fram till utgångarna på de effektstyrande elementen — till exempel kontaktorns huvudkontakter.
Om kontaktorn ska utföra frånkopplingen blir den alltså inte ”vanlig el utanför säkerhetssystemet” bara för att den finns på nästa sida i kopplingsschemat.
Två kontaktorer är inte två delsystem med PL e
Låt oss nu betrakta en variant med två kontaktorer: K₁ och K₂. Deras huvudkontakter är seriekopplade i motorns matningskrets, men varje kontaktor kan självständigt bryta kretsen. Om K₁ inte öppnar sina kontakter kan K₂ fortfarande utföra frånkopplingen.
Seriekoppling i kraftkretsen innebär här inte seriekoppling i tillförlitlighetsmodellen.
I en sådan lösning kan K₁ och K₂ utgöra två redundanta kanaler i ett utgångsdelsystem. Deras uppgift är att upprätthålla möjligheten till frånkoppling trots ett visst fel i en kanal. Detta är en annan situation än de tre delsystemen i föregående del, där vart och ett var nödvändigt för att utföra funktionen.
Därför räcker det inte att ta två värden för enskilda kontaktorer och tillämpa den addering på dem som är avsedd för seriekopplade, bedömda delsystem. Först måste utgångsdelsystemet bedömas: dess struktur, komponenternas tillförlitlighet, diagnostiken samt beteendet vid fel. Först därefter använder vi resultatet vid bedömningen av sammankopplingen med detektering och logik. Standarden föreskriver denna uppdelning mellan bedömningen av delsystemet och bedömningen av sammankopplingen av delsystem.
Frågan om fortsatt drift efter ett fel på K₁ kvarstår också. Kommer systemet att detektera att kontaktorn inte har utfört kommandot? Vad gör systemet med denna information? Tillåter det att nästa cykel startas?
En andra kontaktor ger ytterligare ett sätt att utföra frånkopplingen. Den ger inte automatiskt diagnostik eller belägg för en viss kategori.
Kategorin beskriver feltåligheten. PL tar hänsyn till mer
Kategorin klassificerar delsystemet med avseende på feltålighet och beteende när fel uppstår. Strukturen, feldetekteringen och tillförlitligheten är betydelsefulla. Det handlar inte enbart om antalet kanaler, och kategorin är inte heller en annan beteckning för PL.
För kategori 3 får ett enstaka fel inte leda till att den utförda delfunktionen går förlorad. Felet bör detekteras senast vid nästa anrop av funktionen, när detta är rimligen genomförbart. Detta innebär dock inte att alla fel detekteras; en ackumulering av oupptäckta fel kan leda till att delfunktionen går förlorad.
Kategori 4 ställer mer långtgående krav: om ett enstaka fel inte kan detekteras vid den tidpunkt som krävs får en ackumulering av oupptäckta fel inte leda till att funktionen går förlorad. Dessutom krävs hög DCavg och högt MTTFD för varje redundant kanal.
Två kontaktorer syns när apparatskåpet öppnas. Om dessa krav är uppfyllda går inte att avgöra enbart genom att titta på två kontaktorer.
Vid fastställandet av PL tillkommer alla relevanta aspekter av bedömningen: tillförlitlighetsvärden, diagnostikens effektivitet, åtgärder mot fel med gemensam orsak, programvara och förebyggande av systematiska fel. Den angivna kategorin ersätter inte denna bedömningsomfattning.
Samma kategori 3 men resultatet c, d eller e
I stället för att nöja oss med påståendet ”PL beror på många faktorer” kan vi titta på konkreta värden.
För en arkitektur i kategori 3, med DCavg = 90% och under förutsättning att metodens övriga antaganden är uppfyllda, får vi följande resultat beroende på MTTFD för varje kanal:
| MTTFD för varje kanal | Delsystemets PFH [h−1] | PL |
|---|---|---|
| 10 år | 1,36 × 10⁻⁶ | c |
| 30 år | 2,65 × 10⁻⁷ | d |
| 100 år | 4,29 × 10⁻⁸ | e |
Detta är värden avlästa ur standardens modell, inte resultat från bedömningen av konkreta kontaktorer. Kategorin var oförändrad. Den diagnostiska täckningsgraden likaså. Kanalernas tillförlitlighet ändrades och vi fick tre olika PL.
MTTFD är här en tillförlitlighetsparameter, inte ett utbytesintervall för enheten. Vi återkommer till denna skillnad i samband med antalet cykler och användningstiden.
Tabellen visar också varför förenklingen ”kategori 3 innebär PL d” är felaktig i båda riktningarna. Kategori 3 garanterar inte d, men utesluter inte heller e. Villkoren för att uppnå resultatet måste styrkas.
Låt oss avslutningsvis återgå till reläet. Om vi använder ett tidigare bedömt delsystem behöver vi inte återskapa dess konstruktion och beräkna varje intern komponent från början. Däremot måste vi känna till bedömningens omfattning, tillämpa den korrekt och bedöma sammankopplingen med resten av systemet. Standarden tillåter att tidigare validerade delsystem kombineras med delsystem som har konstruerats av integratören.
Vi behöver inte upprepa relätillverkarens arbete. Vi måste utföra den del av arbetet som relätillverkaren inte har gjort åt oss.
Frågan gällde vad som händer vid fel på en komponent i maskinen. Som svar visades reläets kategori. Det är fortfarande inte ett svar på frågan.
3. Erforderlig PLr avgörs inte av det som redan har köpts in
”Vi fick PL d. Det borde räcka.”
Det kanske det gör. Men det avgörs varken av beräkningsresultatet eller av övertygelsen att utrustning av god kvalitet har använts.
PLr anger kravet för en specifik säkerhetsfunktion. PL beskriver den nivå som uppnås av systemet som utför funktionen. Först måste vi fastställa vilken riskreducering som krävs. Först därefter kan vi konstruera lösningen och styrka att den uppfyller kravet.
Om reläet redan har beställts och schemat är färdigt, medan den erforderliga nivån fastställs först därefter, är det lätt att vända på denna ordningsföljd. Bedömningsparametrarna börjar då passa misstänkt väl med den inköpta utrustningens kapacitet.
Att anpassa kravet efter ett färdigt resultat gör att man slipper ändra konstruktionen. Det visar inte att konstruktionen är lämplig.
S2 är inte reserverat för dödsolyckor
I riskgrafen för fastställande av PLr beaktar vi den möjliga skadans allvarlighetsgrad, exponeringens frekvens eller varaktighet samt möjligheten att undvika eller begränsa skadan. Dessa motsvaras av parametrarna S, F och P.
S2 omfattar en allvarlig, vanligtvis irreversibel skada eller dödsfall. En amputation av ett finger blir därför inte S1 bara för att personen överlever. Det krävs inte en katastrof som omfattar halva produktionshallen för att kravet på funktionen ska vara högt.
För S2 ger den grundläggande riskgrafen följande resultat:
| Skadans allvarlighetsgrad | Exponering | Möjlighet att undvika eller begränsa skadan | Riskgrafens grundresultat |
|---|---|---|---|
| S2 | F1 — mindre frekvent och/eller kortvarig | P1 — möjligt under vissa förhållanden | PLr c |
| S2 | F1 — mindre frekvent och/eller kortvarig | P2 — osannolikt | PLr d |
| S2 | F2 — frekvent eller långvarig | P1 — möjligt under vissa förhållanden | PLr d |
| S2 | F2 — frekvent eller långvarig | P2 — osannolikt | PLr e |
Vid S2 leder till och med gynnsamma F1 och P1 till PLr c i denna riskgraf. En mindre gynnsam bedömning — F2 eller P2 — räcker för d. Båda samtidigt leder till e.
Dessa nivåer väljs inte utifrån hur imponerande maskinen ser ut. Även en liten mekanism kan orsaka en bestående skada.
”Operatören är erfaren”. Men det finns ingenstans att dra sig undan
Anta att en avsedd operatörsuppgift kräver att personen befinner sig mellan en rörlig del och en fast konstruktion. Den oväntade rörelse som bedöms kan orsaka en allvarlig klämskada. Säkerhetsfunktionen ska förhindra denna rörelse under tillträdet.
Vid bedömningen av möjligheten att undvika skadan framförs argumentet att operatören känner till maskinen, har utbildats och har utfört uppgiften i flera år. Den föreslagna bedömningen är P1.
Men i den position som krävs för att utföra uppgiften finns det ingen utrymmesmässig möjlighet att dra sig undan från rörelsebanan.
Arbetstagarens erfarenhet är viktig. Den förändrar inte arbetsstationens geometri.
En utbildad operatör angavs. Det saknade utrymmet för att dra sig undan förväntades tydligen ingå i dennes egen utrustning.
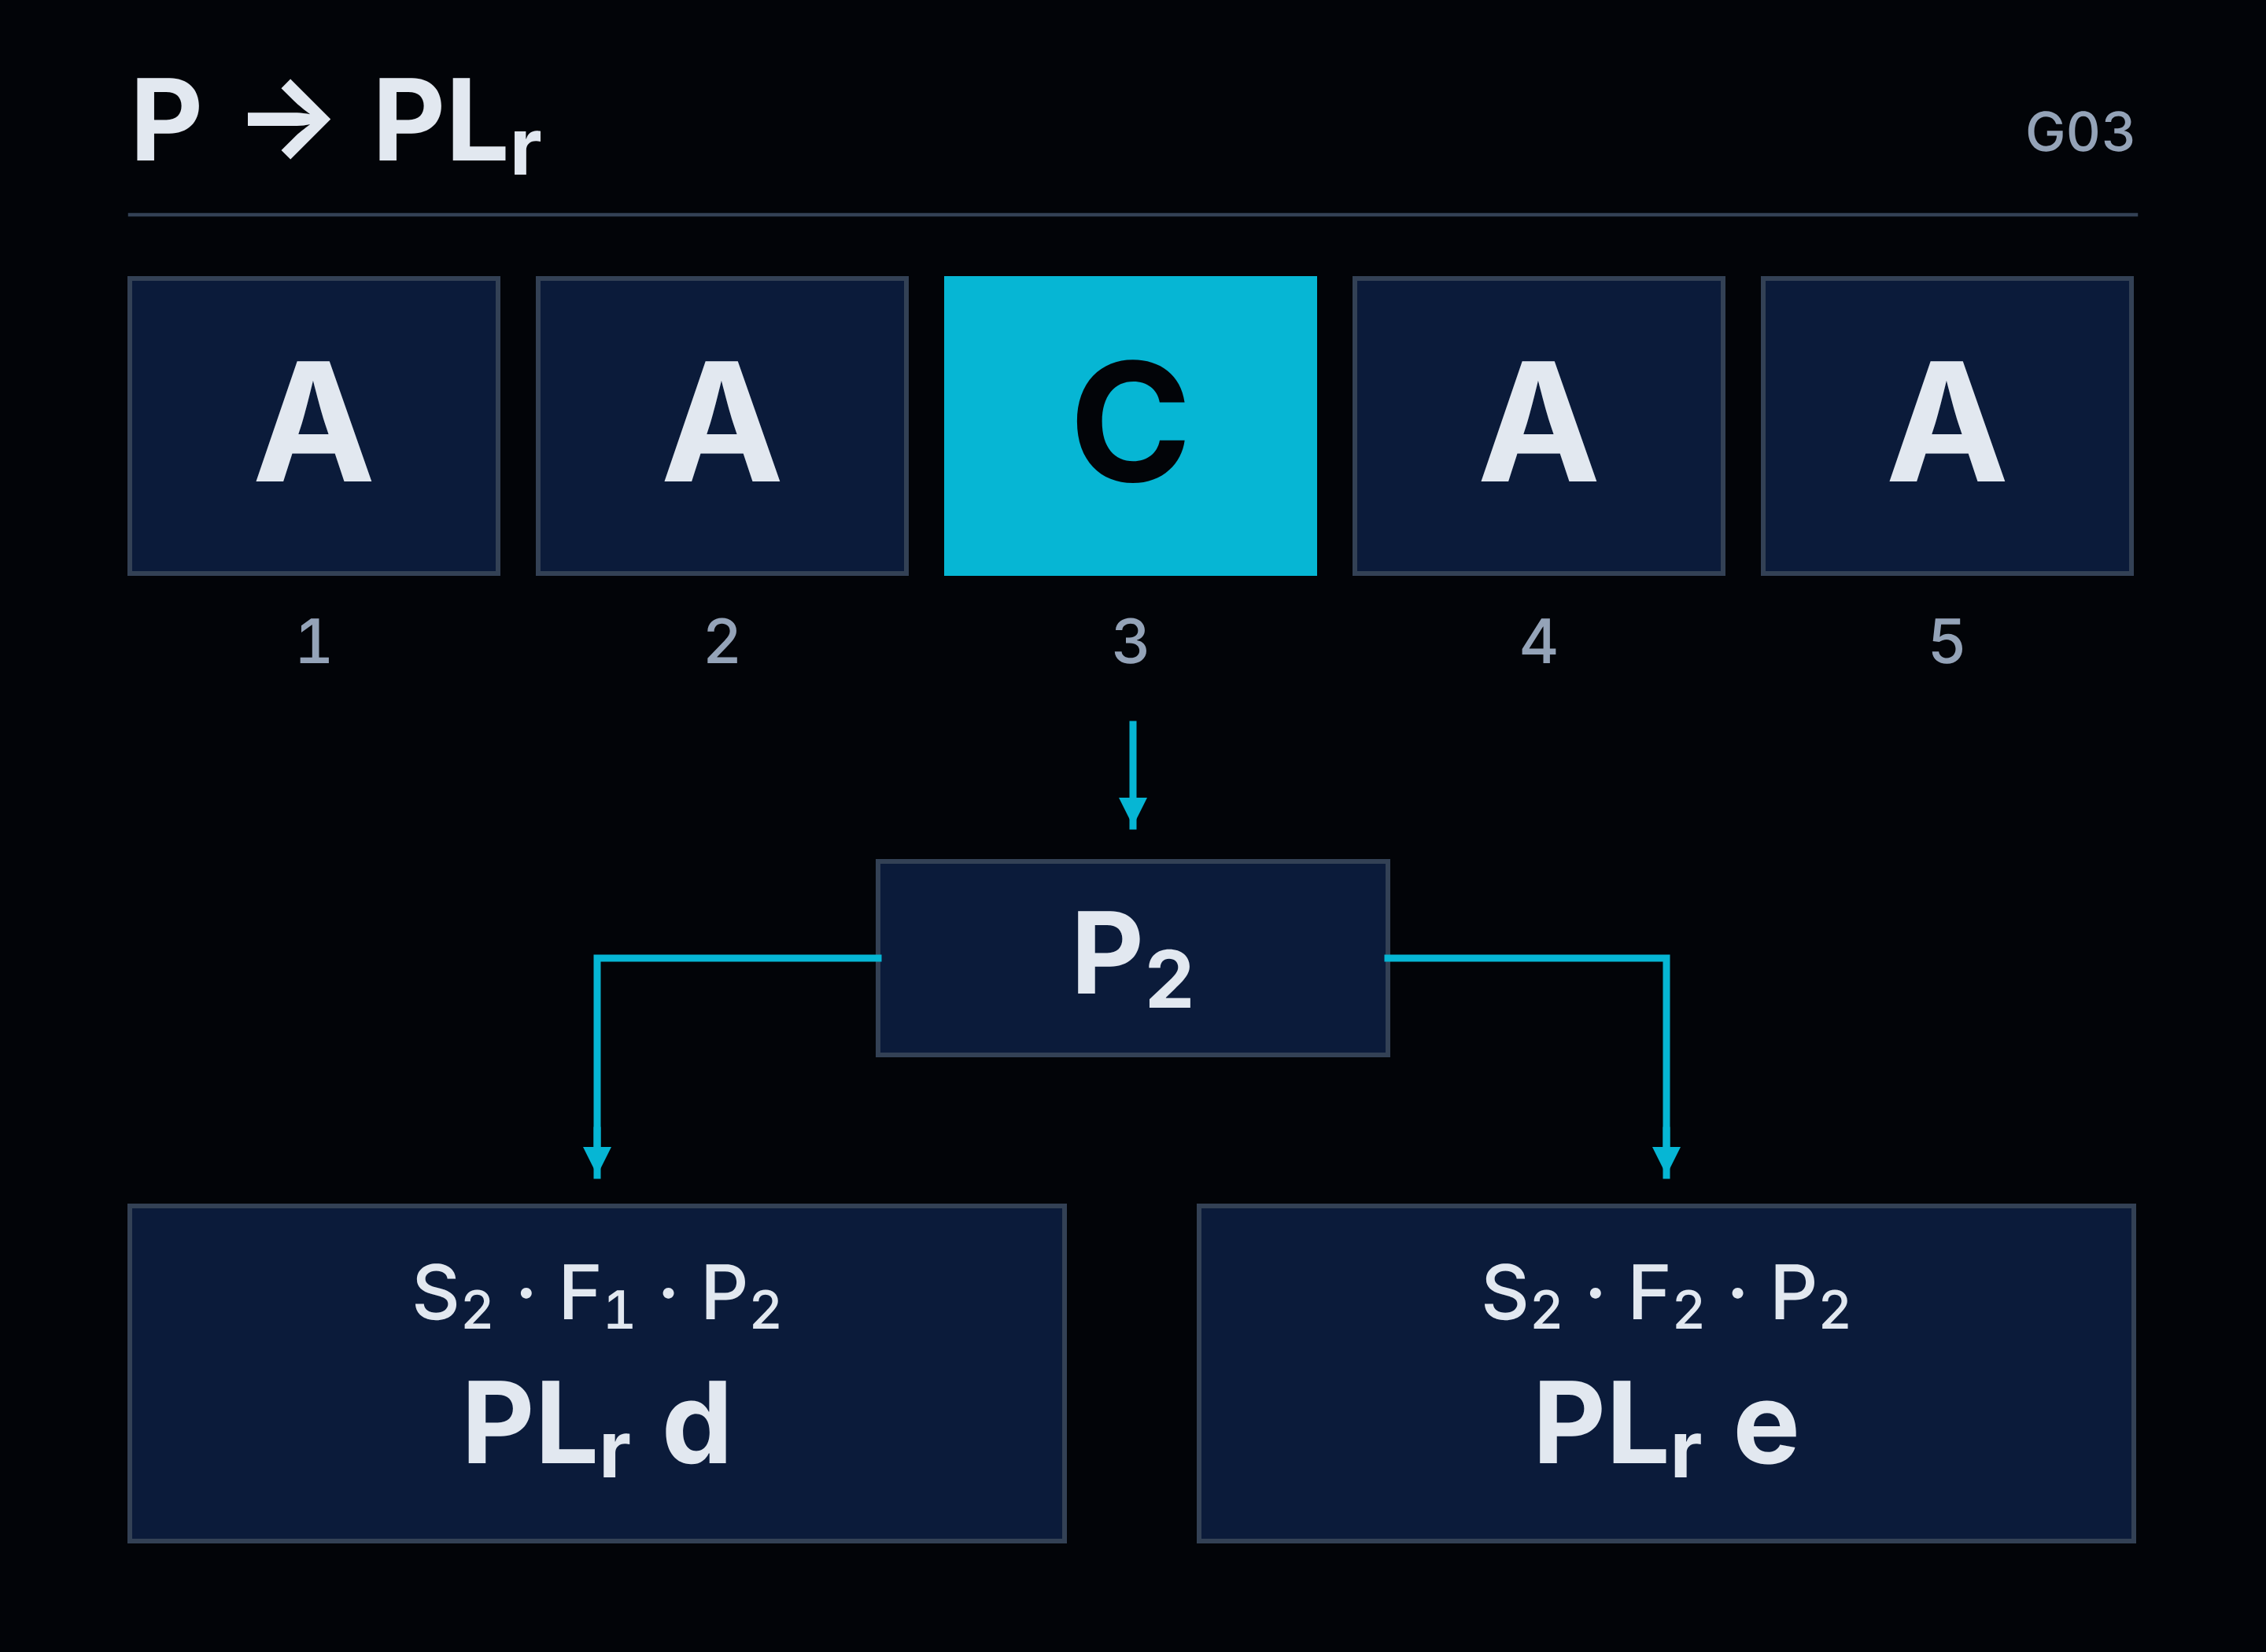
En av metoderna för att fastställa P tar hänsyn till fem faktorer: personens kompetens, händelseförloppets hastighet och den tillgängliga tiden, den utrymmesmässiga möjligheten att dra sig undan, möjligheten att uppfatta faran samt arbetsuppgiftens komplexitet. Bedömningarna tilldelas bokstäverna A, B eller C beroende på förhållandena för respektive faktor.
I denna metod räcker ett enda C för att välja P2. Även om alla övriga bedömningar är A.
Avsaknad av en utrymmesmässig möjlighet att dra sig undan är just ett sådant C. Detsamma kan gälla om det saknas tid för att dra sig undan på ett effektivt sätt. Vi väger inte upp dessa begränsningar med goda bedömningar av de övriga faktorerna. Fyra gynnsamma svar skapar ingen passage genom en stålkonstruktion.
Vid det aktuella S2 innebär detta PLr d för F1 eller PLr e för F2.
P1 ska för övrigt inte väljas automatiskt när det inte finns något C. De övriga faktorerna och den faktiska möjligheten att undvika eller väsentligt begränsa skadan måste bedömas. Tabellen strukturerar bedömningen. Den ersätter inte förståelsen av den situation som beskrivs.
Maskinens gränser påverkar kravet på styrsystemet
Möjligheten att dra sig undan kontrolleras under förhållandena vid avsedd användning. Inte bara vid en tom arbetsstation, utan material och med bekvämt tillträde från alla sidor.
Om en person har fritt utrymme vid det minsta arbetsstycket, men det största tillåtna arbetsstycket upptar detta utrymme, är det den varianten som måste beaktas. Detsamma gäller placeringen av pallar, verktygsutrustning och uppgifter som kräver att en viss position intas.
Den avsedda användningen, arbetsstyckets dimensioner och platsen där uppgiften utförs är inte en beskrivande inledning till de ”egentliga beräkningarna”. De kan avgöra vilket krav dessa beräkningar ska uppfylla.
På samma sätt bedömer vi F. En kort uppgift som upprepas med några minuters mellanrum blir inte sporadisk bara för att varje enskilt tillträde endast varar en kort stund. Hänsyn måste tas till både frekvensen och den sammanlagda exponeringstiden.
I det beskrivna tillvägagångssättet leder en frekvens högre än en gång per 15 minuter till F2, om det inte finns någon annan motivering. Kriteriet för att kunna välja F1 kombinerar två villkor: en frekvens på högst en gång per 15 minuter och en sammanlagd exponeringstid som inte överstiger en tjugondel av arbetstiden.
Det saknar också betydelse om de efterföljande tillträdena utförs av samma arbetstagare eller av flera personer.
Ett byte av operatör nollställer inte exponeringsfrekvensen vid maskinen.
Sänk inte kravet med hänvisning till effektiviteten hos den funktion som du håller på att bedöma
”Risken är liten eftersom drivningen stannar när skyddet öppnas”.
Om vi just fastställer erforderlig PLr för den funktion som stoppar drivningen när skyddet öppnas, är denna motivering felaktig. Svaret förutsätter redan att den funktion som vi först nu fastställer kravet för fungerar effektivt.
När PLr fastställs bedömer vi situationen utan att beakta den riskreducering som den bedömda funktionen själv ger. Det innebär inte att alla andra skyddsåtgärder ska förbises. Lämpliga tekniska åtgärder som är oberoende av styrsystemet samt ytterligare säkerhetsfunktioner kan beaktas. Deras verkan måste dock hållas åtskild från verkan hos den funktion vars erforderliga nivå fastställs.
Man kan inte först tillgodoräkna funktionen en viss effektivitet och sedan använda denna tillgodoräknade effektivitet för att härleda ett lägre krav på samma funktion.
Ett lägre resultat kan vara motiverat. Inköp av ett relä är ingen motivering
Riskgrafen är inte den enda tillåtna metoden för att fastställa PLr. Den är informativ. Den relevanta standarden av typ C för en viss maskintyp kan ange den erforderliga nivån på ett annat sätt än den allmänna riskgrafen.
Även med det beskrivna tillvägagångssättet kan resultatet sänkas med en nivå om sannolikheten för att en farlig händelse ska inträffa har bedömts som låg. Detta beslut måste motiveras och dokumenteras. Det räcker inte att skriva ”osannolikt” efter att ha konstaterat att uppnådd PL är för låg.
Man måste kunna ange vilken händelse som har bedömts, vad som begränsar möjligheten att den inträffar och på vilken grund sannolikheten har bedömts som låg. Att ”det inte har inträffat någon olycka på flera år” besvarar inte i sig dessa frågor.
Slutligen jämför vi två uppgifter som fastställts oberoende av varandra: erforderlig PLr och uppnådd PL. Om en faktisk ändring av konstruktionen eller användningssättet minskar risken kan kravet bedömas på nytt. Om endast svaret i formuläret ändras blir maskinen inte mindre farlig av det.
Grafen är inte till för att motivera ett relä som redan har beställts. Den ska hjälpa till att fastställa vad den person som ska arbeta vid maskinen behöver.
4. När kan den förenklade metoden användas och när krävs fler beräkningar?
”Blev resultatet d? Då provar vi den förenklade metoden.”
Utrustningen förblir densamma. Det gör även anslutningarna. Ingen förbättrar diagnostiken eller byter ut något delsystem. Endast metoden för att få fram resultatet ändras, tills e visas i rätt fält.
En mycket effektiv modernisering. Man behöver inte ens öppna elskåpet.
Problemet är inte att förenklingar används. Standarden medger dem, och under rätt förutsättningar gör de det möjligt att bedöma systemet korrekt utan att bygga en egen matematisk modell från grunden. Problemet uppstår när metoden väljs först efter att man har kontrollerat vilken som ger det mest fördelaktiga resultatet.
Valet av metod avgörs av det system som bedöms och av tillgängliga data. Tidsfristen för godkännande är inte en ytterligare beräkningsparameter.
Fastställ först vad du faktiskt bedömer
Under beteckningen ”förenklade beräkningar” är det lätt att blanda ihop två olika aktiviteter.
Den första är bedömning av ett delsystem som byggts av komponenter. Det kan till exempel vara nödvändigt att fastställa parametrarna för ett eget utgångsdelsystem, som består av kontaktorer och den diagnostik som har implementerats för dem. Vi känner till komponenternas data, men resultatet för deras samverkan måste fortfarande fastställas.
Den andra är bedömning av sammankopplingen av delsystem som redan har fastställda säkerhetsparametrar. Då använder vi den tidigare utförda bedömningen, kontrollerar användningsvillkoren och fastställer resultatet för sammankopplingen.
Det finns ingen anledning att dela upp ett bedömt relä i dess interna komponenter bara för att vi använder det i vår egen maskin. Däremot får en egenkonstruerad del av kretsen inte behandlas som ett färdigt delsystem med PL e bara för att den innehåller två kontaktorer och någon har ritat en ruta runt dem.
En ruta i schemat hjälper till att strukturera modellen. Den ger inga säkerhetsparametrar.
Den praktiska indelningen ser ut så här:
| Vad bedömer vi och vilka data har vi? | Rätt tillvägagångssätt |
|---|---|
| Seriekoppling av tidigare bedömda delsystem; vi känner till samtliga PFH-värden. | Vi summerar PFH och beaktar även att resultatet begränsas av den lägsta PL som något delsystem har. |
| En sådan seriekoppling av delsystem; vi känner till deras PL, men inte samtliga PFH-värden. | Vi kan använda den tabellmetod som är avsedd för denna situation. |
| Ett eget delsystem som motsvarar den arkitektur som den förenklade metoden omfattar. | Vi fastställer kategori, kanalernas MTTFD och DCavg, säkerställer de åtgärder mot CCF som krävs samt uppfyller övriga förutsättningar. |
| Ett eget delsystem vars arkitektur inte motsvarar de arkitekturer som metoden omfattar. | Vi behöver en motiverad modell och en detaljerad beräkning som gör det möjligt att visa att den erforderliga nivån har uppnåtts. |
I en och samma funktion kan båda tillvägagångssätten kombineras: färdiga data från bedömda delsystem kan användas samtidigt som den del som integratören har konstruerat bedöms separat. Man behöver inte välja mellan ”vi kopierar allt från katalogerna” och ”vi beräknar allt från den enskilda transistorn”.
Tabellen ger e. Tillgängliga data ger d
Låt oss återgå till de tre delsystemen från den första delen:
PFH=(3+4+5)×10−8=1,2×10⁻⁷ h−1.
Varje delsystem bedömdes till PL e. Summan av PFH ligger dock inom intervallet för d.
Standarden innehåller även en metod för sammankoppling av delsystem när inte alla PFH-värden är kända. Där fastställs den lägsta PL samt antalet delsystem på denna nivå. Om den lägsta nivån är e och högst tre delsystem har denna nivå anger tabellen e.
Vi har alltså en konkret avvikelse: enbart utifrån bokstavsbeteckningarna kan resultatet bli e, trots att summan av de kända värdena i vårt exempel ger d.
Detta bör inte döljas bakom ett påstående om att varje förenklad metod alltid ger ett mer konservativt resultat. I denna jämförelse är det inte så. Däremot måste man kontrollera vilka förutsättningar den aktuella metoden är avsedd för.
Om vi känner till PFH för samtliga delsystem ska värdena summeras. Tabellen för okända PFH-värden är inte ett andra försök efter att man har misslyckats med additionen.
Tillverkarens data blir inte okända bara för att de inte längre passar det förväntade resultatet.
Det är inget fel att använda tabellen inom dess avsedda tillämpningsområde. Felet skulle vara att medvetet bortse från tillgängliga värden enbart för att ersätta ett obekvämt d med ett mer fördelaktigt e. Systemet får inte en lägre frekvens av farliga fel av det. Den som upprättar dokumentationen har helt enkelt slutat beakta dem med den noggrannhet som tillgängliga data medger.
Den förenklade metoden minskar beräkningsarbetet. Inte kontrollen av förutsättningarna
Vid bedömning av ett eget delsystem fungerar förenklingen på ett annat sätt. Vi använder resultaten från modeller som har tagits fram för bestämda arkitekturer i stället för att utveckla alla matematiska samband från grunden.
Diagrammet som kopplar samman kategori, MTTFD och DCavg är inte en illustration där man väljer den stapel som bäst motsvarar de egna förväntningarna. Det visar resultaten från matematiska modeller för bestämda strukturer och förutsättningar.
Först måste vi alltså fastställa om vårt delsystem verkligen motsvarar dem. Hur beter det sig vid ett fel? Vilka fel upptäcks? Vilka är kanalernas parametrar? Har de nödvändiga åtgärderna mot fel med gemensam orsak vidtagits?
Det enklaste är att välja kategori och diagnostik så att stapeln når e. Tyvärr måste man sedan även bygga ett system som motsvarar dessa val.
Metoden bygger också på antaganden om användningstid och felfrekvens under denna period. Den ger inte automatiskt varje komponent som vi tar med i beräkningen en livslängd på tjugo år. Komponenter som utsätts för slitage kan behöva bytas ut tidigare. Vi återkommer till detta när vi behandlar antalet cykler.
På samma sätt ändrar en noggrannare numerisk avläsning i stället för avläsning från ett diagram inte vilken typ av modell som används. Vi kan få ett noggrannare PFH-värde, men vi måste fortfarande uppfylla villkoren för den metod som värdet har erhållits med.
Ett resultat som anges med fler siffror beskriver inte maskinen mer exakt om modellen utelämnar ett väsentligt samband. Det beskriver utelämnandet mer exakt.
När krävs en detaljerad beräkning?
Gränsen går inte mellan ett litet och ett stort apparatskåp. Fler enheter innebär inte automatiskt att man måste bygga en egen modell. Färre komponenter garanterar inte att den enklaste varianten får användas.
Det avgörande är om delsystemet kan återges korrekt i den arkitektur som den förenklade metoden har utarbetats för.
Elschemat behöver inte se exakt likadant ut som blockschemat i standarden. Det är olika sätt att återge systemet. Man måste dock påvisa likvärdighet i fråga om de väsentliga sambanden: hur delfunktionerna realiseras, redundansen, diagnostiken och beteendet vid fel.
Om sådan likvärdighet saknas krävs en detaljerad beräkning som bygger på en lämplig modell, exempelvis Markovmodellering eller felträdsanalys. Modellen måste ta hänsyn till de egenskaper hos lösningen som inte ryms inom den valda förenklingen.
Ett schema kan ritas om så att det ser bekant ut. En gemensam felpunkt försvinner dock inte genom att två linjer separeras på skärmen.
Inte heller en detaljerad beräkning ger rätt att bortse från kvalitativa krav. Om vi anger en viss kategori måste dess krav uppfyllas. Om funktionen ska reagera på ett visst sätt måste denna reaktion säkerställas. Mer avancerad matematik ersätter inte diagnostik som saknas och rättfärdigar inte heller felaktig logik.
Det handlar alltså inte om att ge varje konstruktör i uppdrag att utföra Markovmodellering. Det handlar om att identifiera den punkt där den färdiga modellen inte längre motsvarar det egna systemet. Då måste man antingen ändra lösningen så att den kan bedömas korrekt med den förenklade metoden eller utföra en lämplig detaljerad analys.
”Vi har inget MTTFD” är ännu inte ett metodval
Standarden omfattar även ett begränsat alternativt förfarande för delsystem som innehåller vissa mekaniska och fluidtekniska tekniker, däribland elektrohydrauliska och elektropneumatiska, när tillförlitlighetsdata saknas och den angivna metoden för god teknisk praxis inte kan tillämpas.
Detta är ett särskilt tillvägagångssätt med egna villkor för bland annat arkitektur, diagnostik, komponenter och användningstid. Det är inte ett generellt godkännande för att bedöma vilket system som helst utan MTTFD.
”Vi hittade inga data” beskriver resultatet av vårt sökande. Det bevisar inte att vi har uppfyllt villkoren för undantaget.
Innan resultatet godkänns måste man därför kunna svara på vad som har bedömts, vilka data som har använts, varför den valda metoden är tillämplig och var det har påvisats att dess antaganden är uppfyllda.
Detta är betydligt viktigare än rapportens längd. Några tydliga beräkningar för ett korrekt definierat system är mer värdefulla än flera tiotals sidor utskrift som författaren inte kan koppla till schemat.
Om resultatet efter ett metodbyte har höjts från d till e utan att något har ändrats i maskinen bör den första frågan vara: Vad beräknar vi annorlunda nu, och varför får vi göra det? Inte: Var ska godkännandet undertecknas?
5. DC 99% och godkänd CCF. Vad har faktiskt genomförts?
En hög diagnostisk täckningsgrad har angetts i beräkningarna. Även åtgärderna mot fel med gemensam orsak har godkänts. Resultatet ser bra ut.
Nu måste dessa skyddsåtgärder återfinnas i maskinen.
Ett värde som väljs i en listruta har en fördel jämfört med verklig diagnostik: det kan alltid ställas in på 99%.
Beräkningen i sig avgör inte om systemet verkligen upptäcker de fel som har förutsatts. Den bearbetar de data som har matats in. Om diagnostiken har bedömts utifrån önskemål kan resultatet vara matematiskt korrekt men tekniskt värdelöst.
Återföringsledningen finns. Vad är det egentligen som återförs?
Låt oss återgå till de två kontaktorerna K₁ och K₂. I konstruktionen har övervakning av deras tillstånd planerats, och i beräkningarna har DC = 99% antagits.
Anta att huvudkontakterna i K₁ förblir slutna trots ett frånkopplingskommando. K₂ kan fortfarande bryta matningskretsen. Diagnostiken måste dock identifiera det felaktiga tillståndet hos K₁ och systemet måste reagera på det på lämpligt sätt.
Vad kontrollerar då återföringssignalen?
Om den endast bekräftar att programmet har avaktiverat kommandot för att slå till spolen ger den ingen information om huruvida huvudkontakterna faktiskt har öppnats. Vi vet vad styrsystemet har begärt. Vi vet ännu inte om kontaktorn har utfört det.
Styrsystemet gav ett kommando och kontrollerade sitt eget kommando. Kontaktorn behövde inte delta i denna kontroll.
Inte heller löser anslutningen av en godtycklig hjälpkontakt problemet. Det krävs ett lämpligt och bekräftat samband mellan hjälpkontaktens tillstånd och de delar vars fel vi vill upptäcka. Dessutom krävs korrekt anslutning, bedömning av möjliga fel i återföringskretsen samt logik som använder informationen vid rätt tidpunkt.
Standarden anger en hög diagnostisk täckningsgrad för vissa metoder för direkt övervakning av elektromekaniska enheter. Den medger inte detta enbart för att det finns en anslutning märkt ”feedback”.
Först måste man påvisa vad den använda lösningen upptäcker. Först därefter får motsvarande värde anges.
DC är inte andelen lyckade stoppförsök
DC avser förhållandet mellan frekvensen för upptäckta farliga fel och frekvensen för samtliga farliga fel i den aktuella komponenten. Det betyder inte andelen lyckade stopp eller antalet feltyper som har bockats av på en lista.
Hundra korrekta stopp av ett fungerande system bekräftar inte att systemet upptäcker 99% av de farliga felen. Under dessa prov kanske inget av de fel vars upptäckt räknades med i beräkningen inträffade.
Det kontrollerades att en fungerande kontaktor öppnar. I rapporten drogs slutsatsen att systemet kommer att upptäcka en kontaktor som inte har öppnat. Mellan dessa meningar saknas en kontroll.
Det innebär inte att hundra apparater måste skadas för att procentandelen ska kunna beräknas. Den diagnostiska täckningsgraden kan motiveras genom en felanalys eller genom korrekt användning av de uppskattningar som anges i standarden. Det måste dock visas att den beskrivna åtgärden motsvarar det faktiska utförandet.
DC = 99% för en övervakad kontaktor innebär inte heller automatiskt DCavg = 99% för hela delsystemet. De övriga komponenterna har sina egna fel och sin egen diagnostik. När den genomsnittliga diagnostiska täckningsgraden fastställs beaktas deras bidrag till frekvensen av farliga fel. En komponent utan feldetektering försvinner inte ur beräkningen bara för att den försämrar genomsnittet.
Mycket god övervakning av en komponent omfattar inte automatiskt de övriga bara för att de sitter bredvid varandra i elskåpet.
Ett fel har upptäckts. Kan produktionen fortsätta?
Även upptäckten av en avvikelse måste kopplas till en reaktion.
I vår variant förblir den felaktiga K₁ sluten. Systemet upptäcker avvikelsen och blockerar återstart, eftersom fortsatt drift inte är förenlig med den valda skyddsprincipen.
När systemet tas i drift uppstår dock ett problem: meddelandet stoppar produktionen. Någon ändrar villkoret så att driften kan fortsätta efter att larmet har kvitterats. I beräkningarna har diagnostiken fortfarande samma värde.
Feldetekteringen behölls. Endast dess obekväma konsekvens togs bort.
Alla reaktioner på ett fel behöver inte vara identiska. Reaktionen måste däremot uppfylla kraven för funktionen och den valda arkitekturen. Om motiveringen omfattar upptäckt av felet och blockering av farlig fortsatt drift är det inte en likvärdig lösning att enbart visa ett meddelande på panelen.
Hela kedjan måste kontrolleras: felet, upptäckten av det, tidpunkten för upptäckten och maskinens reaktion. Inte bara om tillståndet för en ingång i styrsystemet ändras.
Två kanaler kan ha en gemensam felorsak
Redundans hjälper när ett fel i den ena kanalen inte gör den andra verkningslös. Det räcker därför inte att rita två kanaler och sedan fortsätta behandla dem som oberoende utan att analysera deras driftförhållanden.
Betrakta en förutsebar överspänning i strömförsörjningen som kan skada komponenterna i båda kanalerna. Eller en temperaturökning efter ett fel i kylningen som påverkar båda kanalerna samtidigt. Det är just den typen av problem som måste beaktas vid bedömningen av CCF — fel med gemensam orsak.
En överspänning upphör inte efter att ha skadat den första kanalen för att respektera redundansen i schemat.
Gemensam strömförsörjning eller gemensam kapsling innebär inte automatiskt att lösningen är otillåten. Det måste dock visas att det finns tillräcklig tålighet och lämpliga skyddsåtgärder. Man får inte förutsätta att varje avvikelse artigt begränsar sig till en enda kanal.
Därför bedömer vi åtgärderna mot CCF för det faktiska delsystemet och dess tillämpning. Skydd av ingångar, logik och utgångar kan kräva olika lösningar. En tabell som kopieras mellan projekt bekräftar inte att samma antaganden passar för vart och ett av dem.
Det fattas fem poäng. Utbildning genomfördes ju
Enligt den poängmetod som beskrivs i standarden krävs minst 65 poäng för de tillämpade åtgärderna mot CCF. Detta är inte andelen upptäckta fel eller en bedömning av hela maskinens kvalitet.
Anta att de motiverade posterna ger 60 poäng. Det fattas fem. I tabellen finns en post om utbildning, och dokumentationen innehåller en deltagarförteckning från operatörsutbildningen.
Det går att kryssa i. Kalkylbladet godtar det.
Den bedömda åtgärden avser dock utbildning av konstruktörerna om orsaker till och konsekvenser av fel med gemensam orsak, med lämplig dokumentation. Operatörsutbildning i maskinens handhavande besvarar en annan fråga.
Personalen fick lära sig att använda maskinen. I beräkningarna tillgodoräknades att konstruktören känner till orsakerna till fel med gemensam orsak. Fem poäng tillkom genom att utbildningens målgrupp byttes ut.
Att lägga till poäng för en åtgärd som bara har genomförts delvis fungerar på samma sätt. I denna metod ger delvis uppfyllelse inga delpoäng. Det ger noll poäng för den aktuella posten.
Det handlar inte om noggrannhet för tabellens egen skull. Poängsättningen ersätter en mer detaljerad uppskattning endast om metodens regler följs. Om vi börjar tilldela poäng för lösningar som är liknande, planerade eller ”vanligen tillämpade” använder vi inte längre denna metod, även om formuläret fortfarande ser likadant ut.
Parametern måste leda till en konkret lösning
För det antagna DC-värdet ska det gå att ange den övervakade komponenten, metoden för att upptäcka dess farliga fel och den reaktion som krävs. För de tillgodoräknade åtgärderna mot CCF ska det faktiska utförandet, tillämpningsvillkoren och grunden för poängtilldelningen kunna anges.
För ett tidigare bedömt delsystem använder vi relevanta data och villkor för dess integrering. För den egenutvecklade delen av systemet måste en egen bedömning göras. Vi överför inte reläets interna diagnostiska täckningsgrad till kontaktorer, sensorer och anslutningar som denna parameter inte beskriver.
Efter en ändring av programvaran, utrustningen eller anslutningarna kontrollerar vi även om den tidigare motiveringen fortfarande stämmer överens med maskinen. Borttagning av övervakning eller en försämrad reaktion på ett fel blir inte betydelselös bara för att ingen har öppnat beräkningsfilen.
DC och CCF ska beskriva de skyddsåtgärder som faktiskt har genomförts. Inte dem som fattades för att uppnå rätt bokstav.
6. Tusen cykler per skift. Säkerhetsreläet utför också arbete
En halvautomatisk monteringsstation. Operatören öppnar skyddet, byter detalj, stänger skyddet och startar nästa cykel. I den aktuella lösningen medför varje öppning att reläutgångarna och kontaktorerna frånkopplas och att de kopplas in igen när driftberedskapen återställs.
Tusen gånger per skift.
Vid bedömningen av livslängden räknar någon ändå bara med sporadisk användning av nödstoppet. Samma kontaktorer ingår ju även i nödstoppfunktionen, och nödstoppsknappen trycker nästan ingen på.
I beräkningarna väntar utrustningen på en nödsituation. I elskåpet hanterar den varje efterföljande detalj från morgonen och framåt.
Det går att skriva av tillverkarens uppgifter korrekt, använda formeln korrekt och ändå få ett helt oanvändbart resultat. Det räcker att beräkna komponenten för ett annat antal operationer än det som den faktiskt utför.
Säkerhetsfunktionen behöver inte vänta på ett fel
Skyddet kan användas vid normal drift av maskinen under hela skiftet. Det betyder inte att en nödsituation uppstår var trettionde sekund. Det betyder att arbetssättet kräver att en viss skyddsuppgift utförs regelbundet.
Vid en station där skyddet öppnas för varje detalj är denna uppgift att förhindra farlig rörelse under åtkomst. Vid manuell lastning genom ljusridåns skyddsfält är uppgiften att stoppa rörelsen eller bibehålla blockeringen av den när skyddsfältet bryts. Vid korrekt användning av tvåhandsmanövrering är uppgiften att endast tillåta en viss farlig rörelse när de föreskrivna manövervillkoren är uppfyllda.
I var och en av dessa lösningar kan reläutgångarna arbeta under varje arbetscykel. De kan göra det – men måste inte göra det. Den konkreta kretsen måste kontrolleras. Tusen brytningar av ljusridåns skyddsfält innebär inte automatiskt tusen omkopplingar av varje apparat i elskåpet.
På samma sätt utgör anrop av ett programblock i varje styrsystemscykel inte en mekanisk cykel för reläet.
Märkningen ”safety” beskriver apparatens avsedda användning. Den befriar inte dess kontakter från fysikens lagar.
En maskin, tre olika saker att beräkna
Vid konstruktionen behöver vi skilja mellan personexponering, behovet av säkerhetsfunktionen och operationerna för en konkret komponent.
För exponeringen är vi intresserade av hur ofta och hur länge en person befinner sig i den aktuella situationen i förhållande till riskkällan. För behovet av säkerhetsfunktionen är frågan när dess uppgift behöver utföras. För kontaktorns livslängd är frågan hur många cykler just denna kontaktor utför.
Dessa antal kan vara relaterade till varandra. De är dock inte identiska per definition.
Anta att K₁ medverkar vid nödstopp, åtkomstskydd genom ett skydd och vanlig processstoppning. Antalet operationer för K₁ omfattar de faktiska omkopplingar som följer av alla dessa användningar. Inte bara av den funktion för vilken vi råkade öppna beräkningsbladet.
Å andra sidan räknar vi inte samma fysiska cykel tre gånger bara för att den har tilldelats tre funktioner. Vi räknar komponentens arbete, inte antalet ställen där dess beteckning förekommer.
Det är nödvändigt att separera funktionerna i dokumentationen. Det delar inte upp slitaget på den gemensamma apparaten i flera oberoende gränsvärden.
Kontaktorn får inte en ny uppsättning kontakter när vi går vidare till nästa avsnitt i rapporten.
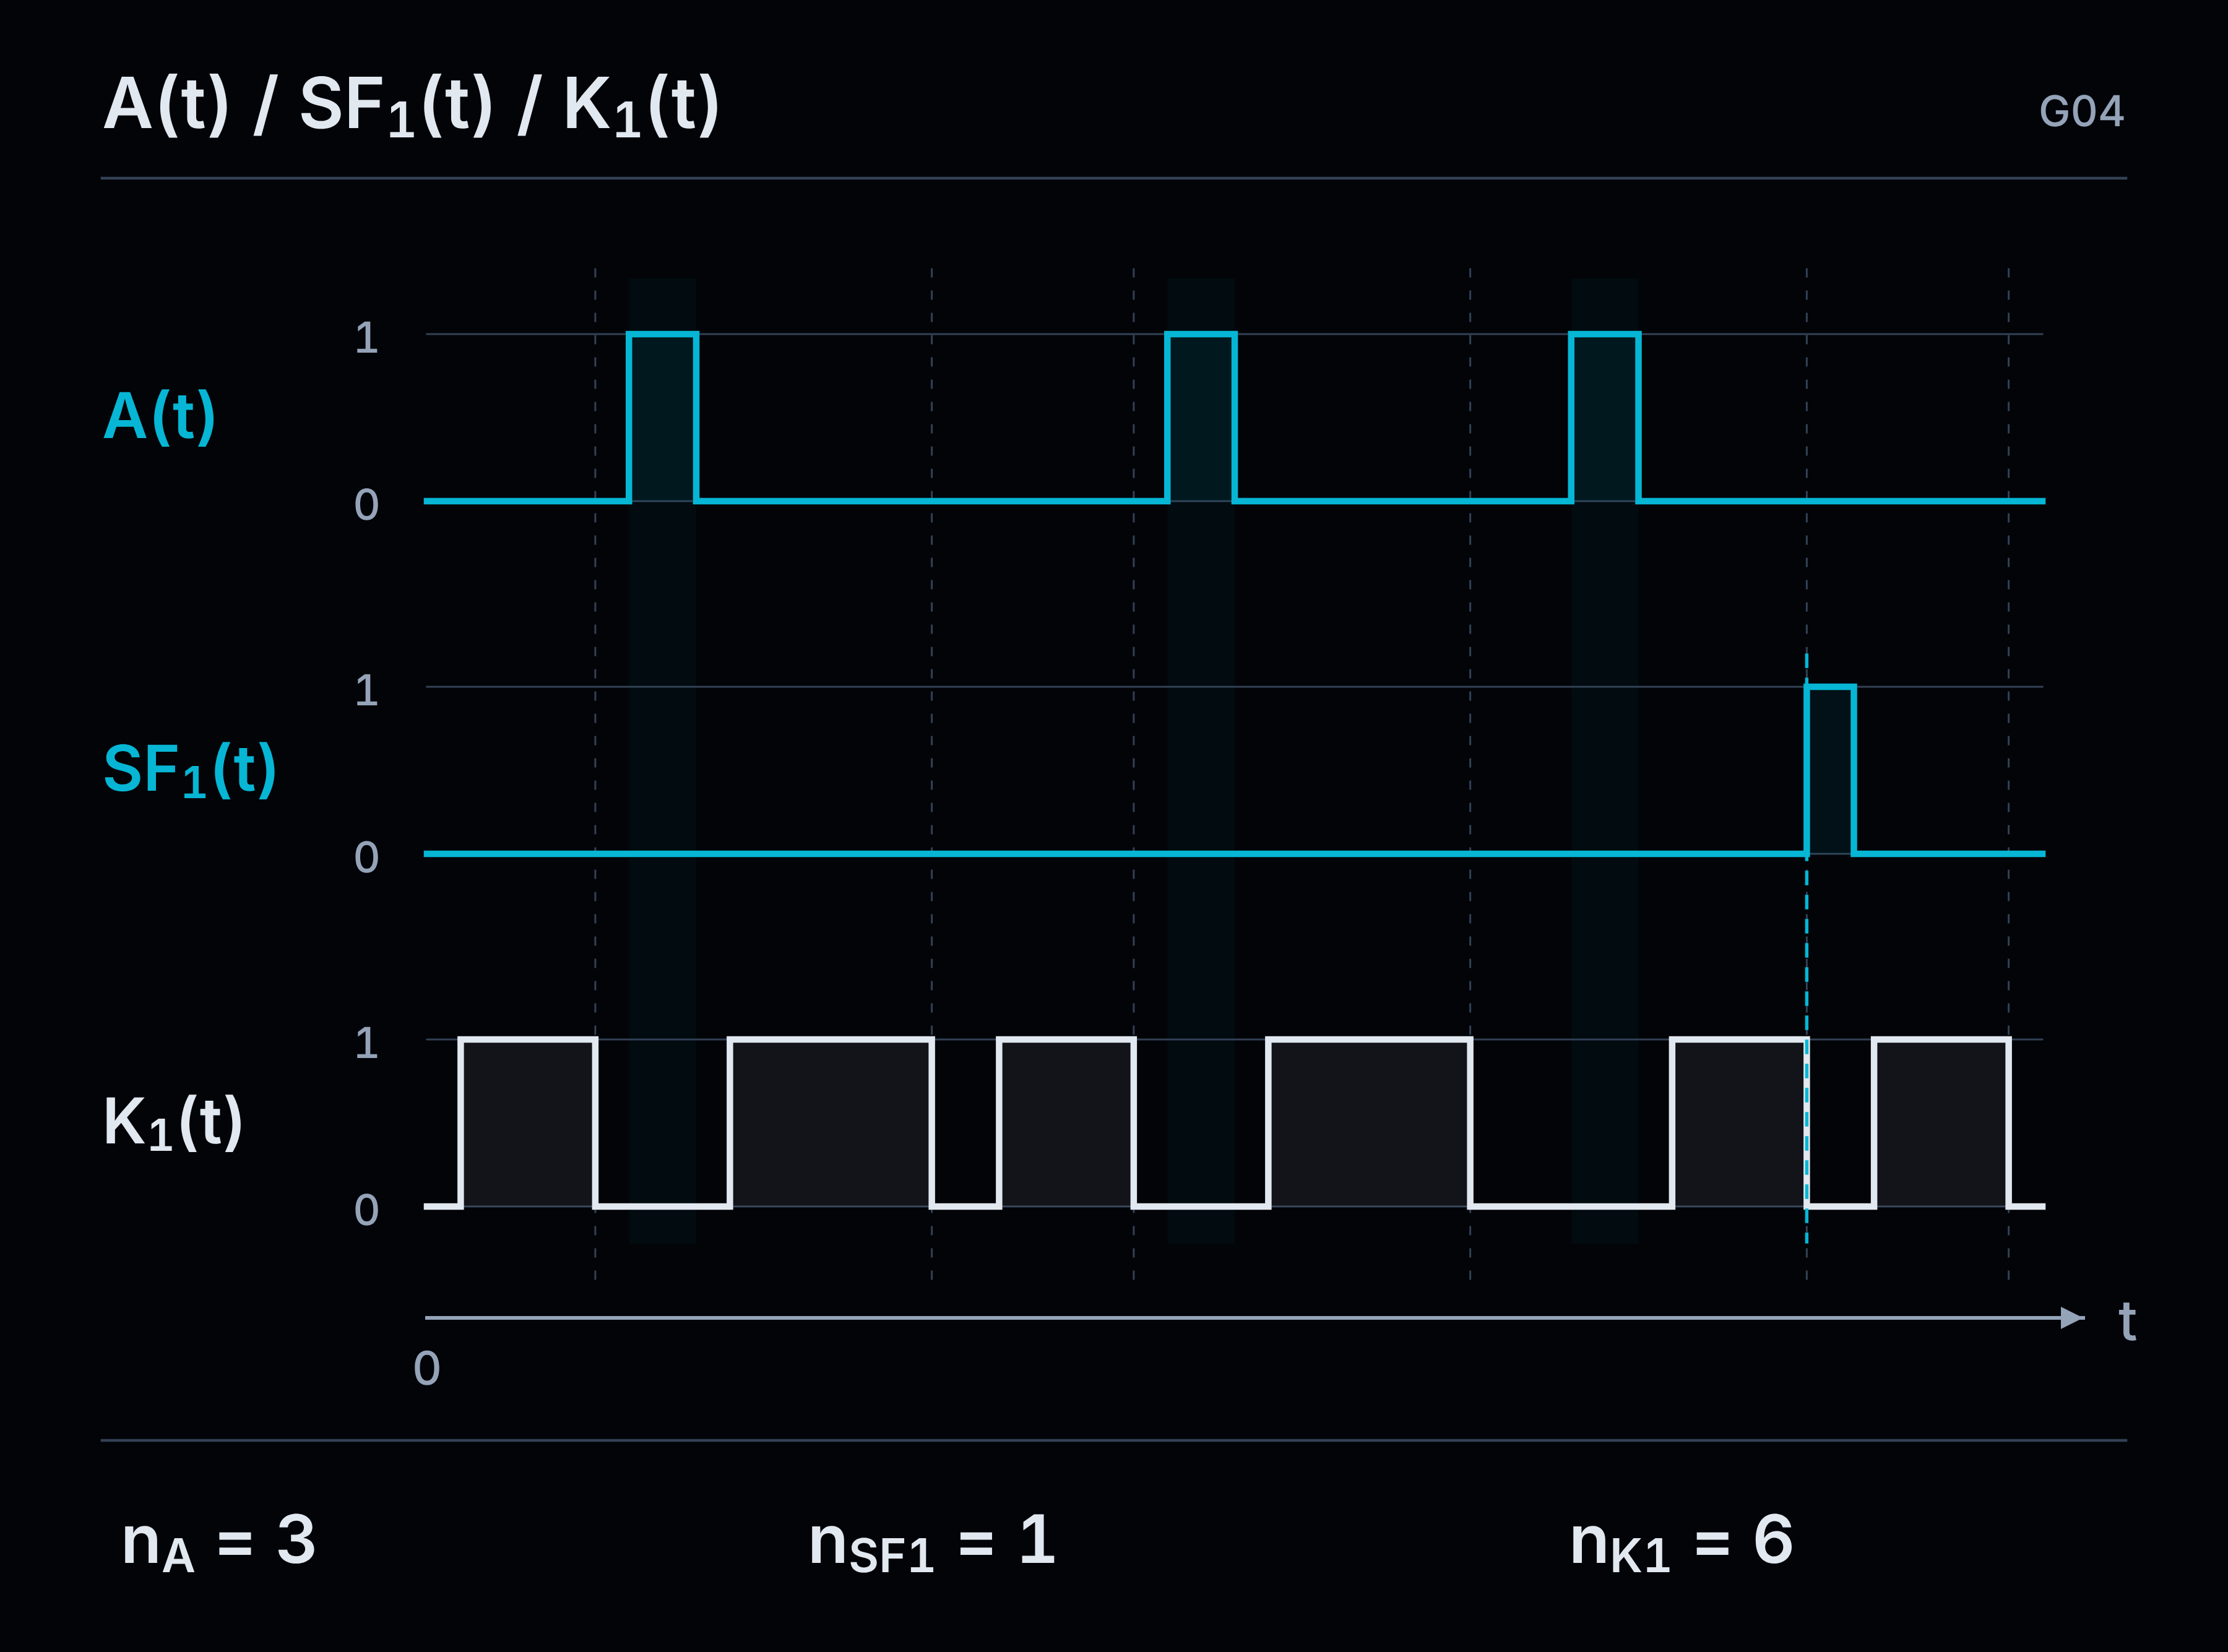
En halv miljon cykler per år. Utan en exceptionellt hög produktionstakt
För vårt exempel antar vi 1000 fullständiga komponentcykler per skift, två skift per dag och 250 arbetsdagar per år.
Det årliga antalet operationer är:
nop=1000×2×250=500 000 cykler/år.
Tusen cykler under ett åttatimmarsskift ger i genomsnitt en cykel var 28,8 sekund. Vi behöver inte en linje som producerar hundratals enheter per minut för att utrustningen ska utföra hundratusentals operationer per år.
I det här exemplet omfattar en fullständig cykel inkoppling och frånkoppling av komponenten. Vid den faktiska dimensioneringen måste räknesättet motsvara den definition av en cykel som de använda tillverkaruppgifterna avser. Man får inte ta antalet inkopplingar från en sammanställning och antalet tillståndsändringar från en annan och betrakta dem som samma storhet.
Ytterligare operationer under planerade provningar, inställningar eller andra aktiviteter måste också beaktas – om de faktiskt medför omkoppling av denna komponent.
Den årliga produktionsplanen kan vara specificerad ned till en enda enhet. Antalet omkopplingar i säkerhetsberäkningarna bör inte komma från ett mindre noggrant samtal.
B10D är ingen garanti för drift fram till den miljonte cykeln
För elektromekaniska, mekaniska och pneumatiska komponenter som utsätts för slitage kan vi använda parametern B10D. Den beskriver det genomsnittliga antalet cykler fram till dess att 10% av komponenterna har drabbats av ett farligt fel.
Det betyder inte att varje exemplar kan arbeta säkert under detta antal operationer. Det är inte heller någon godtycklig ”livslängd” som kan läsas av i katalogen.
Uppgifterna måste motsvara användningen och driftförhållandena. För kontakter har bland annat den belastning för vilken värdet har fastställts betydelse. Mekanisk livslängd, elektrisk livslängd och B10D blir inte utbytbara bara för att alla anges i cykler.
Det största talet i katalogen ger det snyggaste resultatet. Det är ändå värt att kontrollera om det gäller förhållandena i vår maskin.
För den fortsatta beräkningen antar vi som modell B10D = 1 000 000 cykler för en enskild elektromekanisk komponent som uppfyller villkoren för att denna metod ska kunna användas. Det är ett antagande i exemplet, inte en parameter för en konkret produkt.
MTTFD: tjugo år. Byte: senast efter två
Utifrån B10D och det årliga antalet manövreringar fastställer vi komponentens MTTFD:
MTTFD = B10D / (0,1 × nop).
För våra data:
MTTFD = 1 000 000 / (0,1 × 500 000) = 20 år.
Man kan dra en lättnadens suck. Maskinen ska användas i tio år, så tjugo verkar ge en betryggande marginal.
Men MTTFD är inte den tillåtna användningstiden för just detta exemplar.
Med samma metod fastställer vi T10D, som begränsar komponentens användningstid:
T10D = B10D / nop = 1 000 000 / 500 000 = 2 år.
Båda resultaten är korrekta. MTTFD används för att beskriva komponentens tillförlitlighet i den valda modellen. T10D anger den begränsning av komponentens användningstid som följer av B10D och arbetsintensiteten.
Den som tolkar tjugo år som bytesintervall har just förlängt användningstiden tiofaldigt. Enbart genom att blanda ihop namnen på två parametrar.
Om systemets avsedda användningstid är längre måste komponenten bytas senast innan T10D löper ut eller när detta värde uppnås. Det är inte en prognos om att enheten slutar fungera exakt den dagen. Det är gränsen för tillämpningen av det valda belägget för dess tillförlitlighet.
Av dessa två beräkningar har vi ännu inte fått PL e eller någon annan PL för hela funktionen. Vi har fått en tillförlitlighetsparameter för en enskild komponent och en begränsning av dess användningstid. Båda uppgifterna måste ingå i den korrekta bedömningen av delsystemet.
Enbart löftet om byte vartannat år förbättrar inte automatiskt MTTFD från 20 till 100 år. Det åtgärdar inte heller avsaknaden av diagnostik. Det gör det möjligt att uppfylla den begränsning som den använda metoden bygger på.
Ett färdigt säkerhetsrelä är inte en enskild kontakt
Beräkningen ovan avsåg en komponent som bedömts med B10D-metoden. För en färdig, tidigare bedömd säkerhetsmodul använder vi de parametrar och villkor som gäller för modulen och dess användning.
Om PL och PFH anges måste man kontrollera för vilka konfigurationer, belastningar, manövreringsfrekvenser och användningstider dessa uppgifter gäller. Om en cykelgräns har angetts får den inte förbises bara för att PL e står bredvid.
Vi tar inte ett godtyckligt värde som beskrivs som reläets livslängd, kallar det B10D på eget initiativ och tillkännager utifrån detta ett nytt resultat för hela modulen.
Från produktbladet måste man föra in inte bara den gynnsamma bokstaven i projektet, utan även de villkor som anges under den.
Om den faktiska arbetsintensiteten innebär att en viss komponent måste bytas vartannat år, samtidigt som maskinen ska användas i tio år, uppstår en konkret underhållsuppgift. De kommande bytena måste planeras och användaren måste få den information som behövs för att utföra dem. Ett resultat som enbart finns kvar i konstruktörens fil leder inte till att inspektioner planeras på anläggningen.
Maskinen kanske inte behöver nödstoppas på flera år. Kontaktorn som ska utföra stoppet kan under den tiden manövreras miljontals gånger. Texten ”E-STOP” på schemat räknar inte bort en enda cykel.
7. Maskinen för tio år. Det första reläet för två
I konstruktionsdokumentationen planerades ett periodiskt byte av komponenten. I bruksanvisningen återstod bara en allmän rekommendation: ”kontrollera säkerhetssystemet regelbundet”.
Efter två år fungerar reläet vid inspektionen. Maskinen stannar när skyddet öppnas. Inget fel har rapporterats, så ingen reservdel beställs.
Konstruktören planerade byte före fel. Anläggningen byter efter fel. Uppnådd PL dokumenterades som om båda parter hade enats om samma metod.
Det hade de inte. Om periodiskt byte var ett villkor som antogs vid bedömningen av funktionen får det inte enbart finnas kvar i beräkningarna. Användaren måste veta vilken komponent som ska bytas, när den ska bytas och vad som ska kontrolleras efter bytet.
Enbart ”kontrollera regelbundet” förmedlar ingen av dessa uppgifter. Däremot gör formuleringen det möjligt att under de följande åren ange i protokollen att kontrollen har utförts.
Fem exemplar. Fyra byten. En maskin
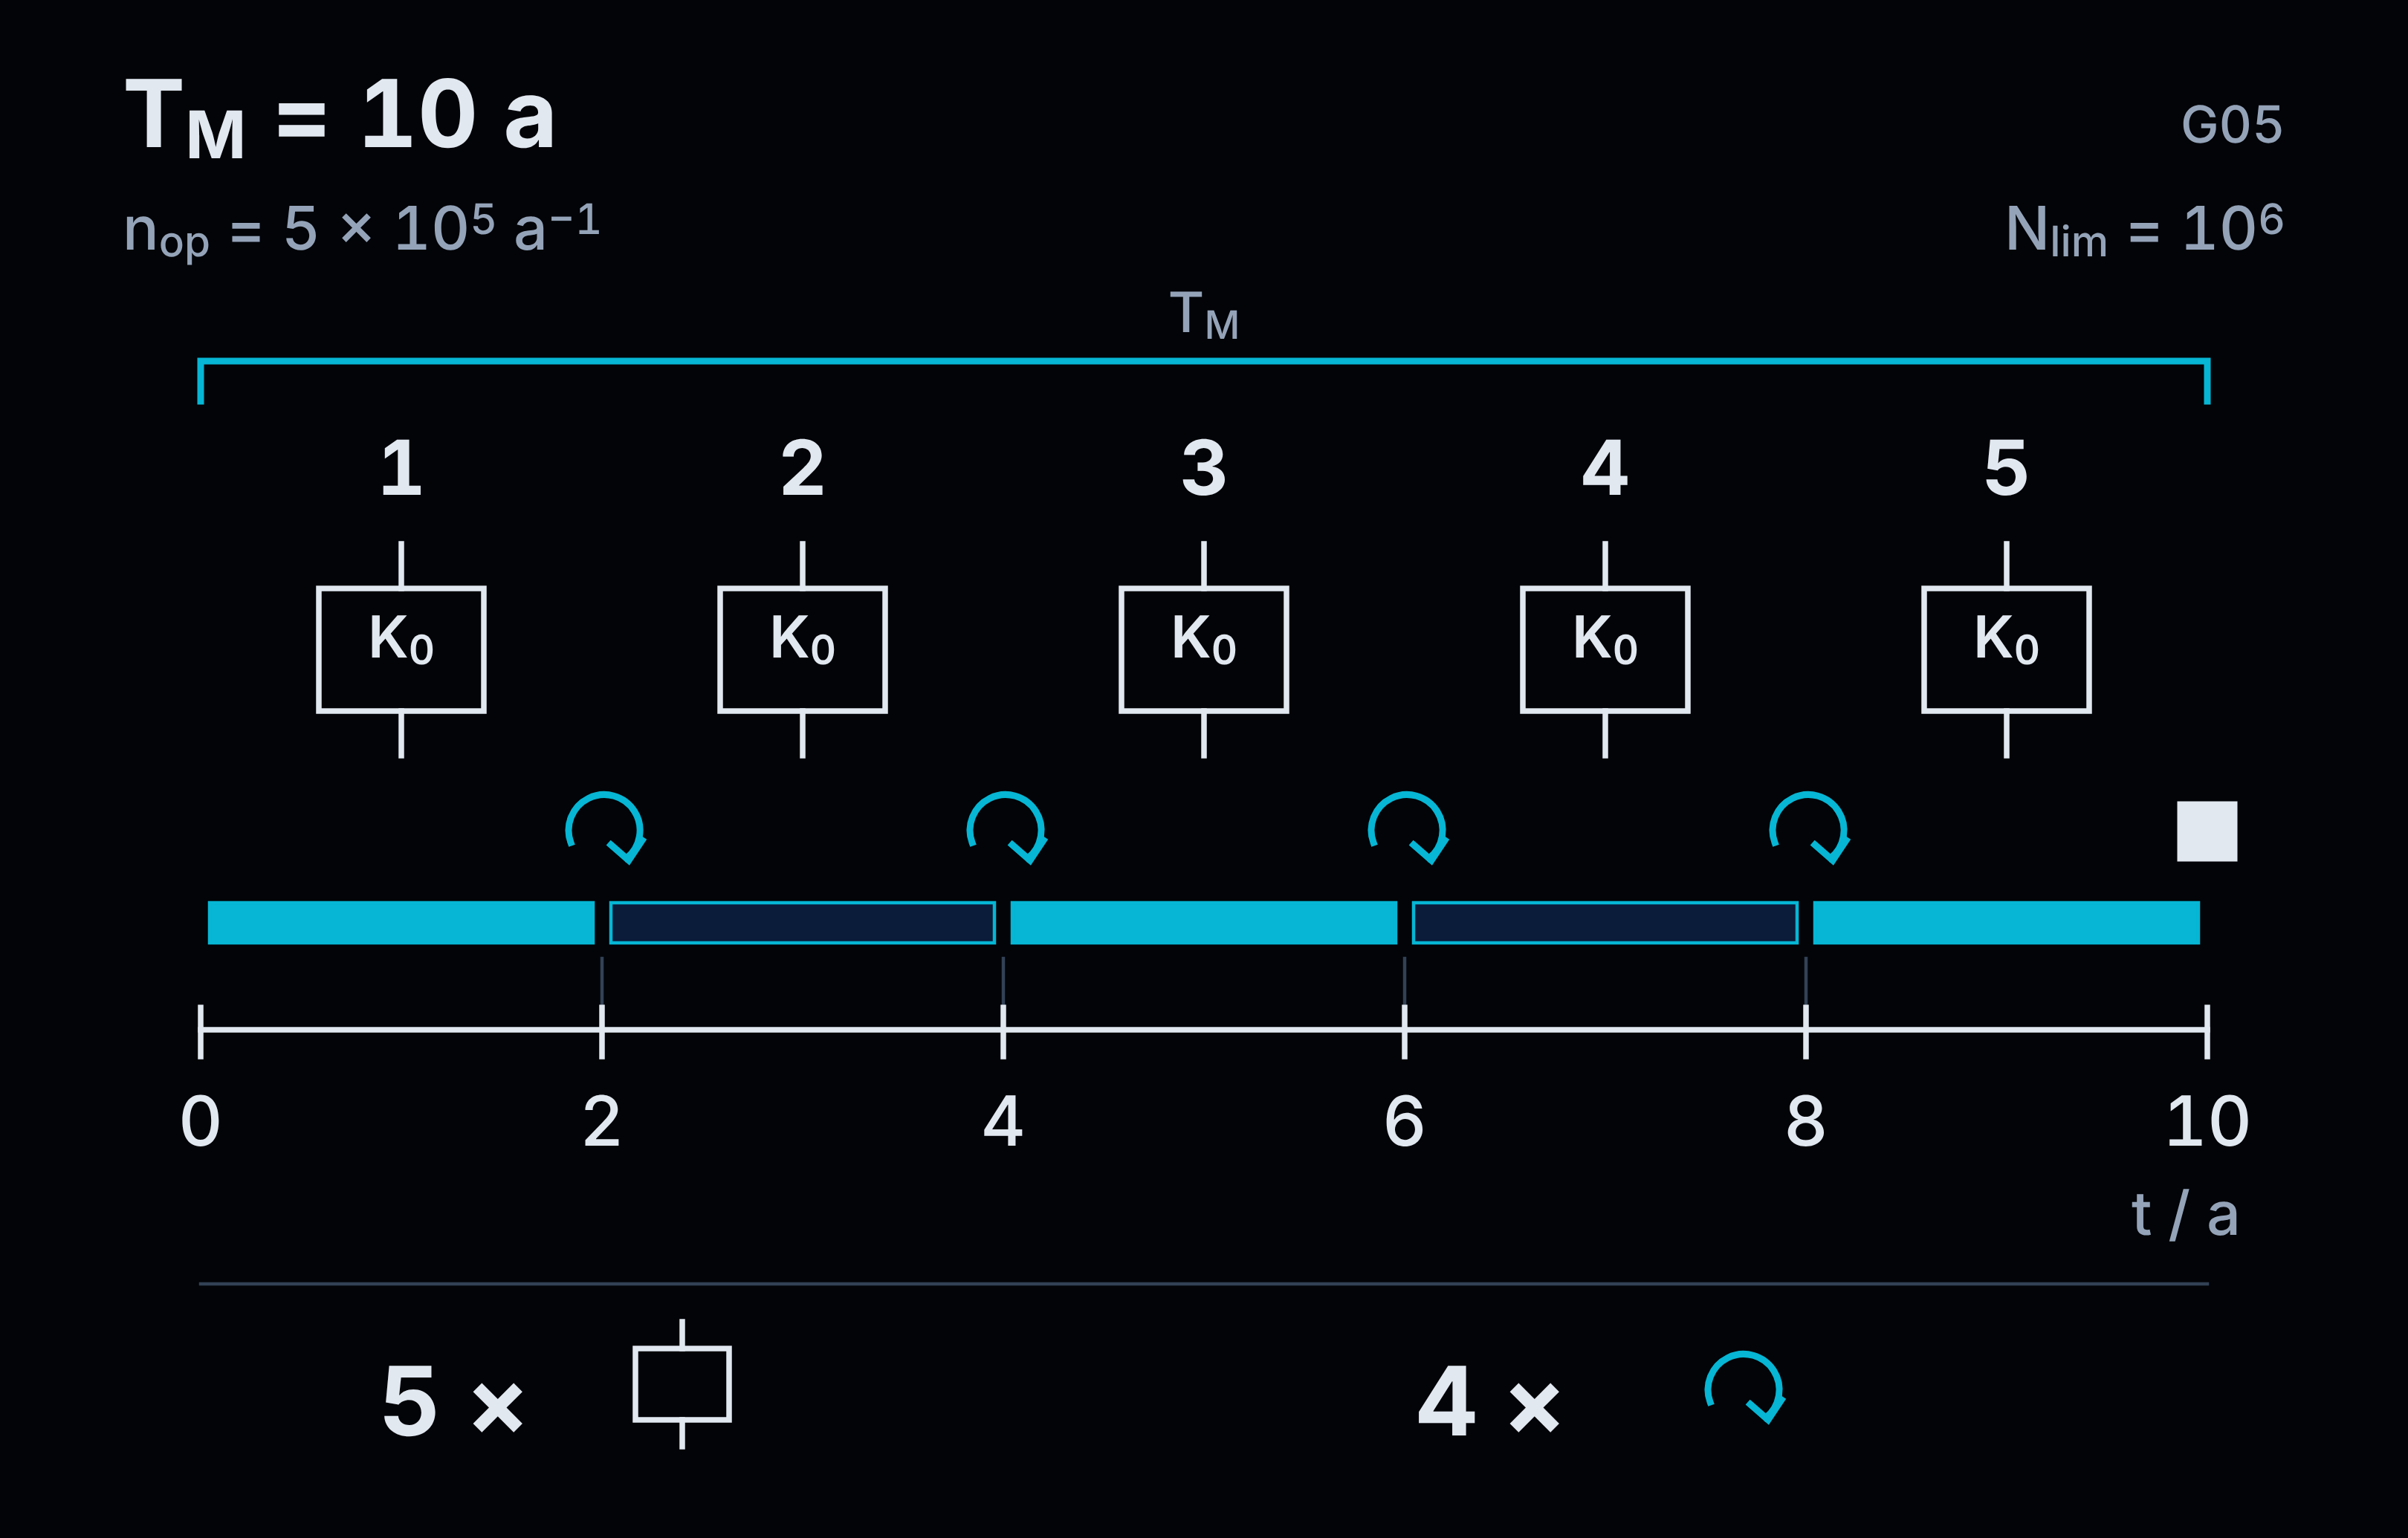
Låt oss anta följande driftsexempel: maskinen är avsedd att användas i tio år och för det valda reläet har en gräns på en miljon cykler angetts. Vid 500 000 cykler per år innebär det byte senast efter två år, förutsatt att ingen annan begränsning kräver ett tidigare byte.
Detta schema används inte för att fastställa PL. Vi planerar det underhåll som krävs för att upprätthålla de villkor som systemet bedömdes för.
Vid oförändrad arbetsintensitet och byten i slutet av varje efterföljande tvåårsperiod ser det ut så här:
| Maskinens användningsperiod | Reläexemplar | Åtgärd i slutet av perioden |
|---|---|---|
| 0–2 år | Det första, monterat när maskinen byggdes | Första bytet |
| 2–4 år | Det andra | Andra bytet |
| 4–6 år | Det tredje | Tredje bytet |
| 6–8 år | Det fjärde | Fjärde bytet |
| 8–10 år | Det femte | Maskinens användning avslutas i detta scenario |
Fem exemplar och fyra byten under tio år. Inte fem byten – det femte exemplaret används fram till den fastställda sluttidpunkten.
Detta är ett gränsschema. I praktiken planeras bytet så att gränsen inte överskrids, i stället för att först när den har uppnåtts kontrollera om delen finns tillgänglig och när nästa möjliga driftstopp kan ske.
Leveranstiden för ett nytt relä förlänger inte den tillåtna användningstiden för det gamla. Inte ens om leverantören ber så mycket om ursäkt.
Maskinens tidsbegränsning är inte ett datum som anges på första sidan
Tio års användning måste innebära mer än den förväntade återbetalningstiden för investeringen. De förhållanden under vilka maskinen ska behålla de erforderliga egenskaperna under denna period måste anges.
Hur många skift per dag? Hur många dagar per år? Hur många operationer? Vid vilken belastning? Vilka delar behöver bytas innan den period som har fastställts för helheten löper ut?
”En maskin för tio år” och ”alla delar för tio år” är två olika löften. Det andra följer inte automatiskt med det första.
I konstruktionsdokumentationen behövs parametrar och antaganden som styrker resultatet. I informationen till användaren behövs de åtgärder som följer av dem. Anläggningen behöver inte få varje internt arbetsblad från konstruktören för att kunna ta reda på när ett relä ska bytas. Däremot måste den få entydig information som gör det möjligt att genomföra bytet.
I praktiken bör anvisningen leda till en specifik beteckning i schemat och en specifik del. Den ska ange gränsvärdet, hur tidpunkten ska fastställas, villkoren för att arbetet ska kunna utföras säkert samt den kontroll som krävs.
En cykelräknare och en varning om ett förestående byte kan vara till hjälp. Tidsplanen kan också baseras på tid, om driftsorganisationen faktiskt säkerställer att den fastställda gränsen för antalet operationer följs. Men först måste dessa antaganden förmedlas.
Underhållspersonalen ska inte behöva utläsa av apparatens tillverkningsdatum vilken belastning konstruktören använde i beräkningarna tre år tidigare.
Ett extra produktionsskift tidigarelägger tidsgränsen. Inte från i morgon räknat som dag noll
Vi återgår till komponenten från den föregående beräkningen. Efter ett års arbete i två skift har den genomfört 500 000 cykler. Hälften av den antagna miljonen.
Anläggningen inför ett tredje skift. Med oförändrade 1000 cykler per skift och 250 arbetsdagar per år blir den nya intensiteten:
1000×3×250=750 000 cykler/år.
De återstående 500 000 cyklerna kommer att förbrukas efter cirka åtta månader med sådan drift. Om gränsen utnyttjas jämnt nås den alltså omkring den tjugonde månaden från driftstarten, inte efter två år.
För ett nytt exemplar skulle en miljon cykler nu motsvara cirka sexton månader. Men något nytt exemplar har inte monterats i skåpet. Det befintliga har redan genomfört en halv miljon operationer.
En ändring av produktionsplanen nollställer inte slitaget på apparaturen. Det är på sin höjd kalkylbladet som nollställer det, om någon samtidigt börjar räkna från början.
Det är då inte bara tidpunkten för bytet som måste omprövas. För komponenten med B10D i det tidigare exemplet ändrar ökningen av antalet operationer från 500 000 till 750 000 per år den beräknade MTTFD från 20 till cirka 13,3 år. Det är ett nytt ingångsvärde för bedömningen av delsystemet.
Det innebär inte automatiskt en sänkning med en PL-bokstav. Det innebär att man måste kontrollera om det tidigare resultatet fortfarande är motiverat vid den ändrade användningsintensiteten.
Ett tidigare byte löser problemet med att gränsen överskrids. Det ersätter inte en kontroll av de övriga konsekvenserna av det ökade antalet operationer.
”Vi kontrollerade. Den fungerar fortfarande” förlänger inte den antagna livslängden
Ett funktionsprov och ett byte efter en viss tid eller ett visst antal cykler fyller olika syften.
Ett godkänt prov bekräftar funktionen inom det kontrollerade området. Det återställer inte en sliten komponent till ett nytt exemplars parametrar och utgör inte i sig en grund för att förlänga den begränsning som antagits i bedömningen.
Reläet genomförde ytterligare en omkoppling. Att därför tillgodoräkna det ytterligare två år skulle vara en ovanligt generös tolkning av provresultatet.
Det handlar inte om att hävda att apparaten omedelbart slutar fungera när tidsgränsen överskrids. Det handlar inte heller om att automatiskt ändra PL e till PL d. Det handlar om att fortsatt drift inte längre kan motiveras med ett oförändrat resultat som bygger på ett villkor som inte har uppfyllts.
Om bytet har utelämnats måste de erforderliga förhållandena återställas och systemet kontrolleras på lämpligt sätt. Att lägga till ytterligare en godkänd inspektion undanröjer inte den försenade åtgärden.
Ersättningsdelen passar i sockeln. Och i beräkningarna?
Vid nästa byte används en annan modell. Den passar mekaniskt, har rätt matningsspänning och samma antal utgångar. Maskinen kan startas.
Detta bekräftar ännu inte att den är likvärdig för säkerhetsfunktionen.
Tillförlitlighetsparametrar, reaktionstid, övervakningsmetod, tillåten belastning och driftförhållanden kan vara avgörande. Reservdelen ska uppfylla samma säkerhetskrav som är relevanta för den aktuella tillämpningen, inte bara ha rätt mått.
Sockeln har kontrollerat anslutningarnas placering. Resten av bedömningen är fortfarande en människas uppgift.
Efter reparation eller modifiering av systemet krävs en lämplig förnyad validering som omfattar ett funktionsprov. Omfattningen beror på ändringarna. Ett byte mot en identisk komponent kräver inte att maskinen behandlas som en helt ny konstruktion, men det befriar inte från kontrollen av att korrekta anslutningar och korrekt funktion har återställts.
Ett nytt relä nollställer inte heller historiken för de övriga delarna. Kontaktorer, sensorer och ventiler har egna begränsningar. Byte av en apparat startar inte om brukstiden för hela systemet.
Underhållet måste konstrueras in, inte bara rekommenderas
Om en komponent behöver bytas periodiskt måste det vara möjligt att genomföra bytet. Åtkomlighet, identifiering av delen, utrymme för verktyg och metoden för kontroll efter arbetet ingår i konstruktionen på samma sätt som anslutningar och ledningar.
Anvisningen ”byt vartannat år” är till föga hjälp om apparatens märkning inte syns, om den inte kan tas ut utan att intilliggande kretsar kopplas bort och om dokumentationen inte gör det möjligt att återställa anslutningarna utan att gissa.
Detta motiverar inte att bytet skjuts upp. Det visar att konstruktören har angett den nödvändiga åtgärden men inte skapat förutsättningar för att genomföra den.
Bruksanvisningens fullständighet och informationen om byten verifieras under valideringen. Avsaknaden av en tidpunkt för byte är därför inte ett mindre redaktionellt förbiseende efter avslutad bedömning. Det kan vara ett villkor som saknas för att resultatet ska förbli giltigt.
Om PL-underlaget räknar med fyra byten, men bruksanvisningen inte föreskriver något, har användaren fått andra driftförutsättningar än dem för vilka säkerheten har påvisats.
8. PL har beräknats. Nu måste maskinen också kontrolleras
Vid mottagningskontrollen öppnades skyddet. På panelen visades ett meddelande om att STO var aktivt. Drivsystemet slutade generera vridmoment och mekanismen stannade efter en stund. I protokollet skrevs: ”säkerhetsfunktionen fungerar”.
”Efter en stund” är en mycket praktisk tidsenhet. Nästan vilken eftergångstid som helst ryms i den.
Beräkningsresultatet motsvarar kravet och utrustningen reagerar, men det måste fortfarande fastställas om den realiserade reaktionen verkligen skyddar en människa. Stoppades rätt rörelse? Tillräckligt snabbt? Bibehölls det nödvändiga tillståndet efter stoppet? Och kontrollerades detta under de förhållanden där maskinen ska användas?
Det är just därför som påvisandet av PL ≥ PLr inte ersätter valideringen av funktionens fullständiga realisering. Det räcker inte att korrekt beräkna tillförlitligheten för utförandet av en uppgift som har definierats ofullständigt.
STO fungerar. Rörelsen har ännu inte upphört
STO – säkert frånkopplat moment – är inte ett universellt kommando för att ”göra maskinen säker”. Det handlar om att förhindra motorn från att generera vridmoment. STO utför inte i sig en kontrollerad inbromsning, bekräftar inte stillastående och ger inte elektrisk frånskiljning.
Ta en arbetsstation med ett roterande bord. När STO aktiveras slutar motorn att driva bordet, men den lagrade rörelseenergin försvinner inte. Bordet stannar först när det har rullat ut. Om en människa under denna tid kan nå den farliga rörelsen löser inte enbart en korrekt realisering av STO skyddsuppgiften.
Frekvensomriktaren utförde sin funktion. Konstruktören tillskrev den dessutom flera andra funktioner som aldrig beställdes.
Behovet av att stoppa ett horisontellt drivsystem skiljer sig också från behovet av att hålla en belastad vertikal axel. Om lasten kan förflyttas under inverkan av tyngdkraften måste säker fasthållning säkerställas. Frånkoppling av motorns vridmoment blir inte en fasthållningsåtgärd bara för att den har realiserats med högt PL.
Detta är inte ett argument mot STO. I ett korrekt utformat system kan STO realisera den nödvändiga delfunktionen på rätt sätt. Men först måste det fastställas om det som behövs endast är att förhindra generering av vridmoment, ett kontrollerat stopp, fasthållning av lasten eller en kombination av flera åtgärder.
Kostnaden för en tillgänglig drivfunktion avgör inte vilken uppgift som ska utföras.
En halv sekund krävdes. Maskinen behöver mer än en sekund
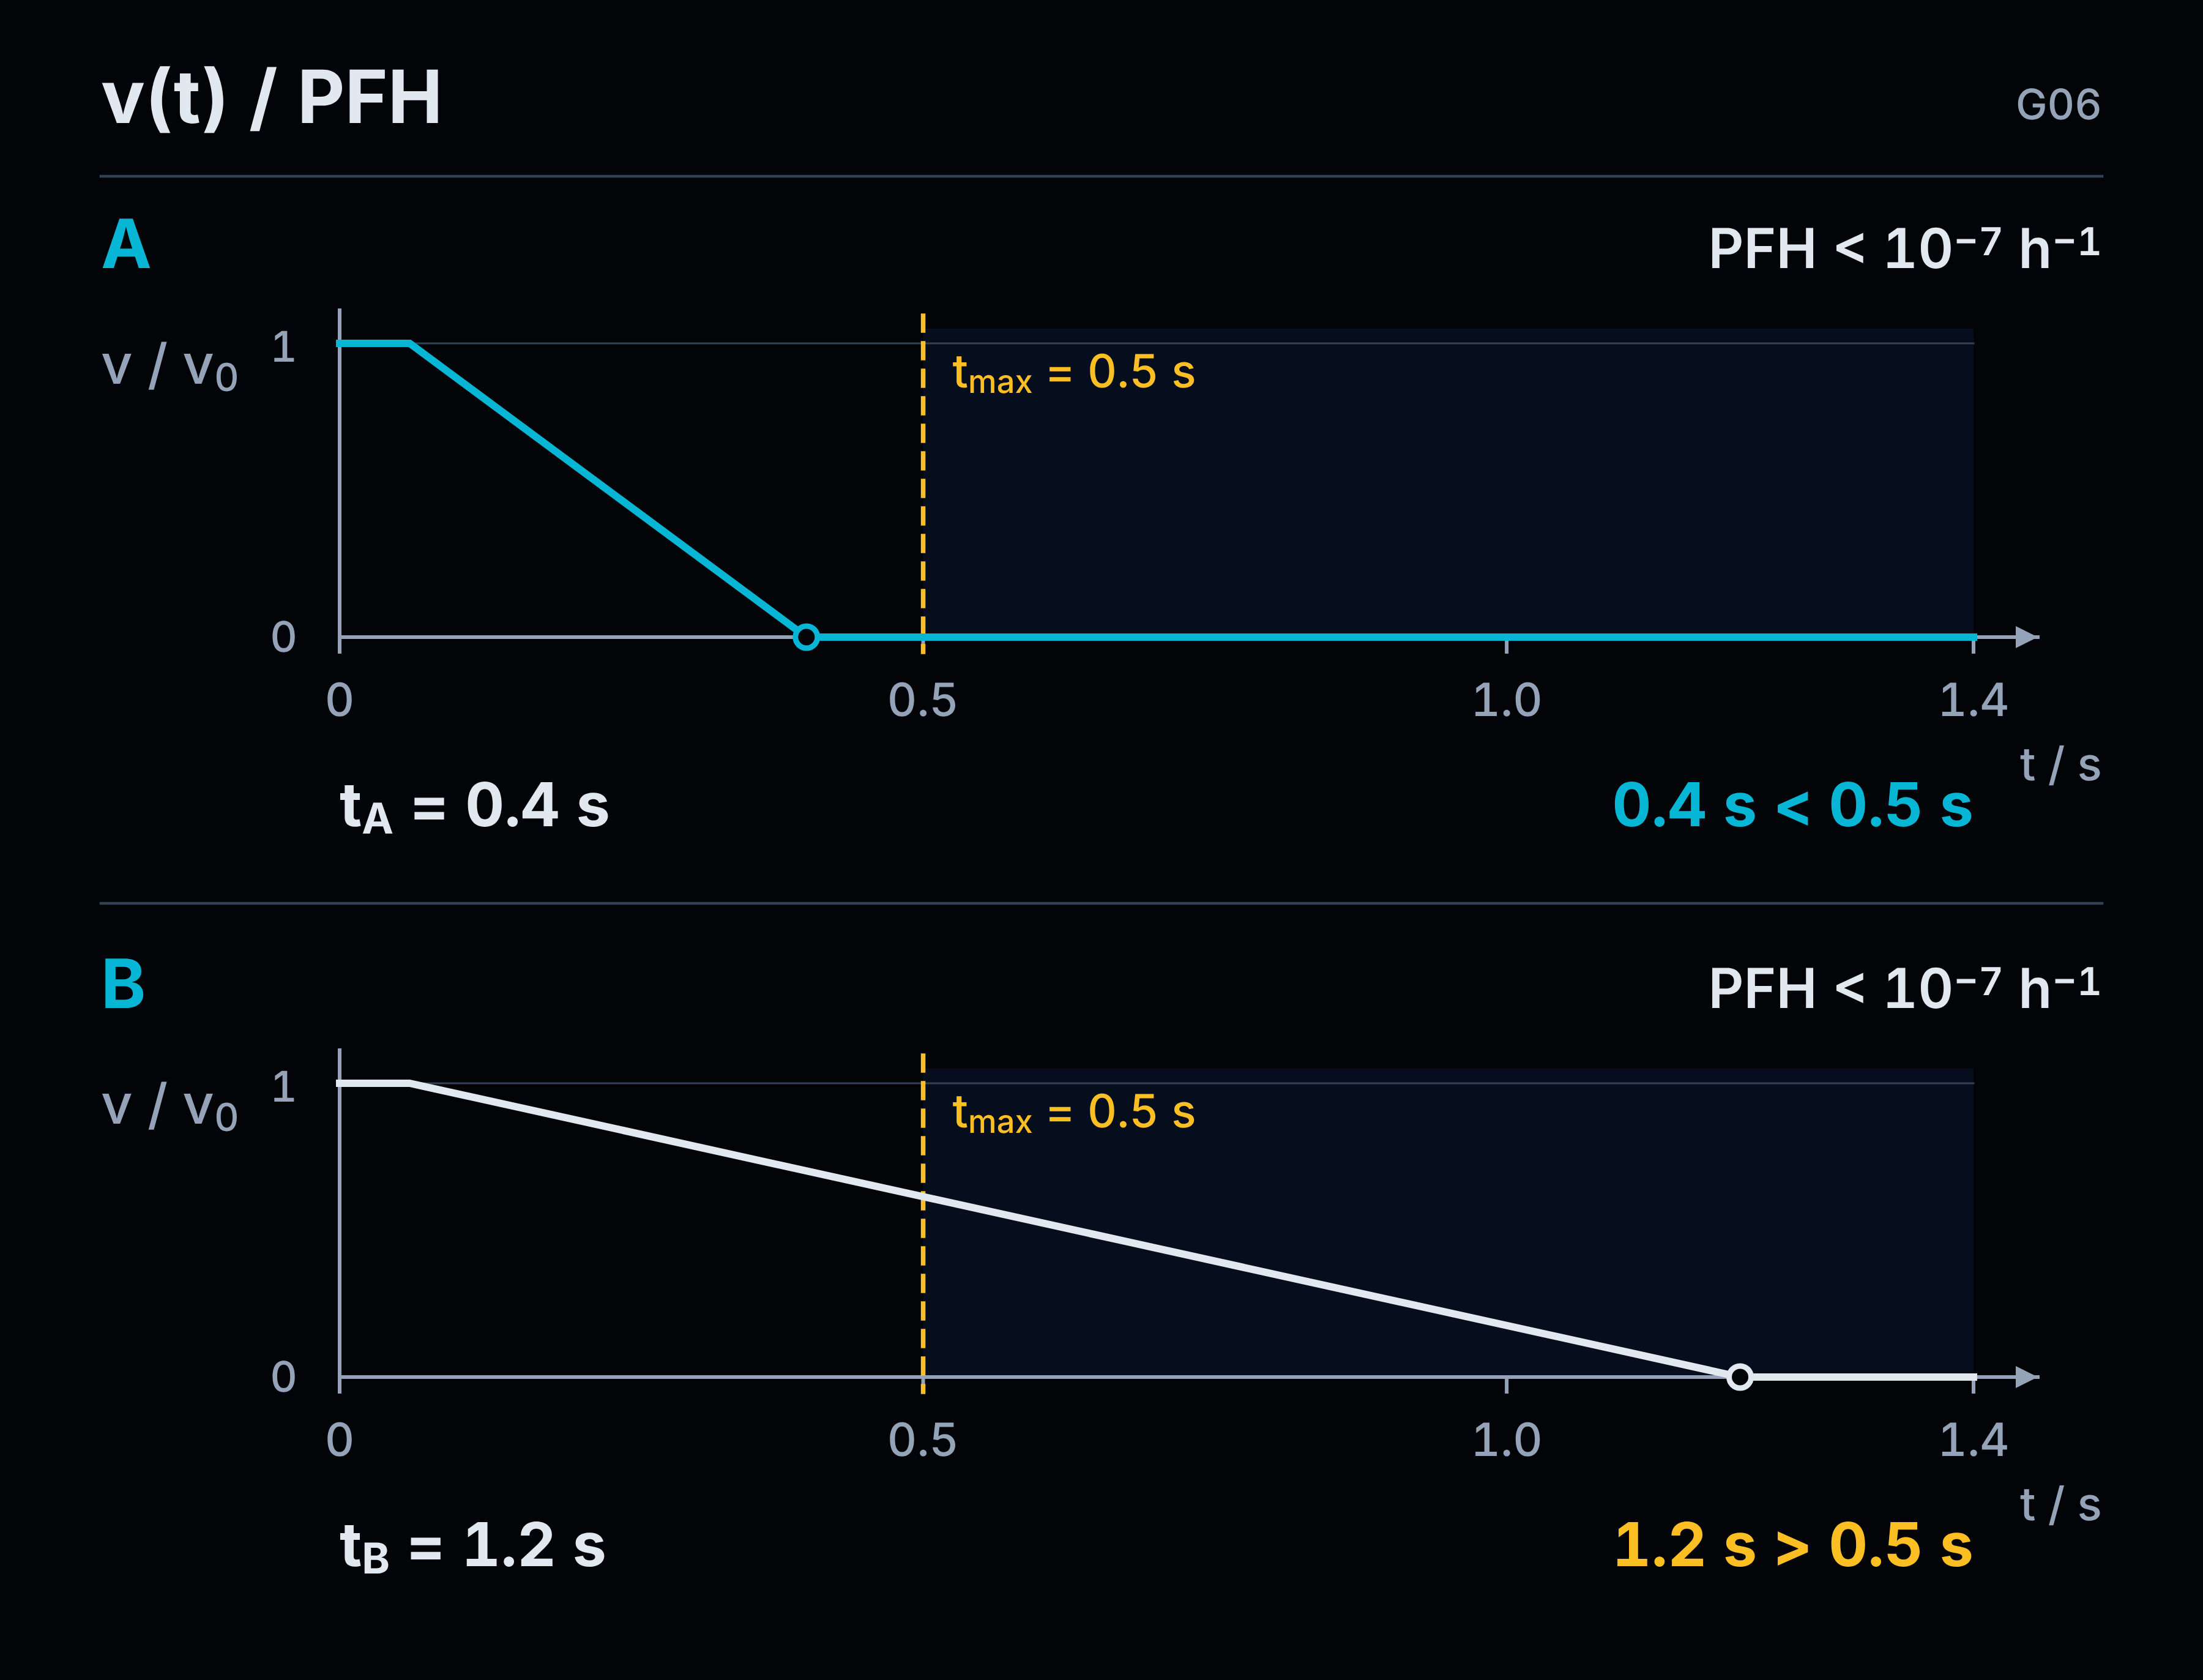
Som modellexempel antar vi att den maximala tiden för att säkra ett visst tillträde har fastställts till 0,5 s från det att funktionen initieras tills den farliga rörelsen har upphört. Detta är ett antagande i vårt exempel som följer av det valda skyddskonceptet – inte en universell gräns för maskiner.
Vid kontrollen får vi 1,2 s.
Systemet kan ha mycket goda tillförlitlighetsegenskaper. Det kan varje gång ta emot signalen korrekt och utföra den avsedda omkopplingen. Det uppfyller ändå inte det angivna tidskravet.
Maskinen gör pålitligt för lite. Ett bättre PFH-värde förkortar inte eftergångstiden.
Hur stoppet realiseras eller skyddskonceptet för tillträdet måste ändras, och lösningen måste därefter kontrolleras på nytt. Det räcker inte att mäta enbart reläets reaktion om kravet gäller att hela mekanismens rörelse ska upphöra.
I den andra varianten är tiden 0,4 s. Tidskravet är uppfyllt, men denna mätning bekräftar i sig ännu inte PL. På samma sätt bekräftade PFH-resultatet inte tiden i den första varianten.
Det är två krav. Inget av dem uppfyller automatiskt det andra.
En kontaktor ersätter inte heller definitionen av uppgiften
STO och öppning av en kontaktor är inte identiska åtgärder. I det andra fallet bryter kontakterna fysiskt en viss strömkrets. Man måste dock veta vilken strömkrets och vilken energikälla som kopplas bort.
Detta innebär inte att en extra kontaktor automatiskt ger ett snabbare stopp eller säker fasthållning av axeln. Det innebär inte heller att varje kontaktor som frånkopplas via en styrkrets ger en frånskiljning som lämpar sig för elarbeten.
Om uppgiften kräver arbete i spänningslöst tillstånd och att utrustningen frånskiljs behövs lämpliga frånskiljningsanordningar och skydd mot återinkoppling. Enbart meddelandet ”STO aktivt” bekräftar inte ett sådant tillstånd. Inte heller enbart kommandot att frånkoppla kontaktorn bekräftar detta.
Inget vridmoment, ingen rörelse och en frånskild strömkrets är inte tre benämningar på samma tillstånd.
Vid bedömning av beteendet vid fel utgår vi från omfattningen av delsystemets bedömning och dess användningsvillkor. Vi tillskriver inte STO feltolerans mot vilket fel som helst, men antar inte heller att varje kortslutning i frekvensomriktaren måste orsaka en farlig rörelse. En sådan slutsats kan inte dras enbart av att frånskiljning saknas.
Valet av lösning avgörs av maskinens uppgifter och arbetsmoment, de faror som beaktas samt den reaktion som krävs. Först bland de lösningar som uppfyller dessa villkor jämför vi kostnad, livslängd och användarvänlighet.
Att spara in på kontaktorer kan vara ett bra projektresultat. Det får inte vara projektets säkerhetsspecifikation.
Validering är inte ännu en utskrift från beräkningarna
Valideringen omfattar analyser och provningar. Vi kontrollerar både de funktionella kraven och grunderna för uppnått PL: använda data, arkitektur, diagnostik, beteende vid fel samt användningsvillkor.
Vi börjar inte med detta arbete först när maskinen står klar för transport. Redan specifikationen måste kontrolleras med avseende på fullständighet och överensstämmelse med den avsedda användningen. Om det bara står ”aktivera STO” i den kan signalen verifieras föredömligt utan att frågan om risken har hanterats besvaras.
Att ett kriterium saknas i specifikationen gör det inte lättare att uppfylla kravet. Det gör det lättare att förbise att kravet inte har uppfyllts.
Provningarna måste kopplas till det som ska visas. De omfattar relevanta driftsätt, signalsekvenser, villkor för återstart och förutsebara onormala situationer. För kategorierna 2, 3 och 4 ska även lämpliga provningar med införande av fel genomföras för att kontrollera diagnostikens funktion och den erforderliga reaktionen.
Sådana provningar planeras och genomförs under kontrollerade förhållanden. De kan inte ersättas av att en ledning kopplas bort på måfå under idrifttagningen eller av ett allmänt påstående om att ”vi har provat fel”.
Befintliga valideringsresultat för delsystem kan användas. Det är inte nödvändigt att på nytt undersöka hela innanmätet i varje inköpt enhet. Deras anslutningar, gränssnitt och funktion i den specifika maskinen måste dock fortfarande kontrolleras.
Det måste också bekräftas att det provade utförandet motsvarar dokumentationen: använda komponenter, programversion, konfiguration och relevanta inställningar. Efter en ändring av programvaran eller lösningen måste valideringen upprepas i relevant omfattning.
Rapporten uppdateras inte automatiskt när ett nytt program läses in. Inte ens om filen fortfarande heter ”final”.
En funktion. Svar som kan verifieras
I stället för ännu ett sammanfattande ”säkerhet – OK” bör man för varje funktion kunna besvara följande frågor:
| Fråga | Var ska svaret finnas? |
|---|---|
| Vad skyddar vi mot och under vilken aktivitet? | I riskbedömningen, maskinens begränsningar och beskrivningen av den avsedda användningen. |
| Vad utlöser funktionen och vilket tillstånd ska den säkerställa? | I specifikationen: reaktion, tid, driftsätt samt villkor för att bibehålla tillståndet och för återstart. |
| Vilken PLr krävs och vilken PL har uppnåtts? | I motiveringen av kravet och bedömningen av den konkreta implementeringen – med delsystemens gränser, metod, data och antaganden. |
| Uppfyller den tillverkade maskinen dessa krav? | I resultaten från analyser och provningar som hänförs till de enskilda kraven, inklusive de fel som har beaktats. |
| Vilket utförande gäller resultaten för? | I identifieringen av den utrustning, det program, den konfiguration och den dokumentation som omfattas av kontrollen. |
| Vad måste upprätthållas under driften? | I de fastställda begränsningarna samt de anvisningar för kontroll, underhåll och byte av delar som har överlämnats till användaren. |
Det handlar inte om att skapa sex nya formulär. Det handlar om att kunna hitta svaren och kontrollera att de alla gäller samma funktion och samma maskin.
All konstruktionsdokumentation behöver inte överlämnas till användaren. Detta får dock inte användas som förevändning för att konstruktören ska behålla information som krävs för korrekt drift.
Gränsen mellan intern dokumentation och bruksanvisningen får inte hindra användaren från att få kännedom om de villkor som måste uppfyllas.
Resultatet ska gälla den maskin som överlämnas till användaren. Inte den bästa versionen av schemat, den mest gynnsamma inställningen eller programmet från före den senaste korrigeringen.
Reläet gör inte konstruktörens arbete
Samtalet under utbildningen var en bra utgångspunkt för den här artikeln, eftersom det visade ett misstag som är lätt att begå i god tro. Man väljer tillförlitlig utrustning, kontrollerar dess parametrar och utgår från att resultatet för hela funktionen blir lika bra.
Så är det inte alltid.
Detta löser vi varken genom att köpa de dyraste enheterna överallt eller genom att upprepa att allt beror på riskbedömningen. Vi måste kunna visa ett konkret samband mellan risken, kravet, det implementerade styrsystemet och resultatet av kontrollen.
Om summan av PFH är för hög ändrar vi lösningen. Om den antagna diagnostiken inte finns måste den implementeras eller också måste styrsystemet bedömas på nytt. Om resultatet förutsätter periodiska byten måste användaren få relevant information. Om STO fungerar men en person fortfarande kan komma i kontakt med en farlig rörelse har skyddsuppgiften inte fullgjorts.
Kunskap om ISO 13849-1 handlar inte om att skickligt använda förkortningar. Den handlar om att kunna motivera besluten som rör den egna maskinen.
PL e på en enhet är information från tillverkaren. PL e för funktionen måste däremot motiveras genom det egna arbetet.
Källor och noter
[1] Standardens omfattning och utgåva. Artikeln hänvisar till PN-EN ISO 13849-1:2023-09, som inför EN ISO 13849-1:2023 och ISO 13849-1:2023. Officiella publikationsuppgifter: ISO 13849-1:2023 – Maskinsäkerhet – Säkerhetsrelaterade delar av styrsystem – Del 1: Allmänna konstruktionsprinciper. Katalogsidan identifierar utgåvan och omfattningen men ersätter inte standardens fullständiga text. Hänvisningarna till avsnitt i de följande noterna avser denna utgåva, om inget annat dokument uttryckligen anges.
[2] PFH och sammankoppling av delsystem – inledning och del 1. PN-EN ISO 13849-1:2023-09, avsnitt 3.1.58, tabell 2, avsnitt 6.2.1–6.2.2 och kapitel 8: innebörden av PFH, PL-intervall, summering av kända PFH vid seriekoppling av tidigare bedömda delsystem, begränsning av resultatet till delsystemets lägsta PL samt jämförelse mellan PL och PLr. I denna utgåva anges PL e i tabell 2 som PFH < 10−7 h−1, utan någon nedre gräns på 10−8. Värdena 3, 4, 5 samt 2, 3, 4 × 10⁻⁸ h−1 är exempelvärden; övriga krav har i dessa beräkningar antagits vara uppfyllda.
[3] Funktionsgränser, kategori och PL — del 2. PN-EN ISO 13849-1:2023-09, avsnitt 5.2.1.3, 5.5, 6.1.1, 6.1.3.2.5–6.1.3.2.6 och 6.2: funktionsspecifikation, indelning i delsystem, krav för kategori 3 och 4 samt PL-bedömningens omfattning. Exemplet med tre resultat för kategori 3 hämtades från tabell K.1, kolumn DCavg = medel, beräknad för 90%, raderna MTTFD = 10, 30 och 100 år per kanal: 1,36 × 10⁻⁶, 2,65 × 10⁻⁷ respektive 4,29 × 10⁻⁸ h−1. Figur G02 skiljer kraftkretsen från tillförlitlighetsmodellen; den tilldelar inte det visade systemet någon kategori eller PL.
[4] Bestämning av PLr — del 3. PN-EN ISO 13849-1:2023-09, avsnitt 5.3–5.4 samt informativ bilaga A: figur A.1, avsnitt A.2, A.3.1–A.3.3 och tabellerna A.1–A.2. Bedömningsgrunden omfattar skadans allvarlighetsgrad, exponeringens frekvens och varaktighet, den faktiska möjligheten att undvika eller begränsa skadan, regeln att en enda C-bedömning leder till P2 samt anvisningarna om 15 minuter och 1/20 av drifttiden. A.2 medger en motiverad och dokumenterad sänkning av resultatet med en nivå vid låg sannolikhet för en farlig händelse; metoden är inte den enda tillåtna, och en relevant typ C-standard kan fastställa PLr på ett annat sätt. Kraven fastställs innan lösningen väljs; ordningsföljden för exemplen i artikeln motsvarar förklaringens ordningsföljd.
[5] Val av beräkningsmetod — del 4. PN-EN ISO 13849-1:2023-09, avsnitt 6.1.3.2.1, 6.1.8–6.1.9 och 6.2.1–6.2.3, figur 12 samt tabell 9. Det förenklade förfarandet kräver att delsystemet motsvarar en lämplig arkitektur och att modellens antaganden är uppfyllda. Vid en avvikande arkitektur krävs en detaljerad beräkning. Tabell 9 avser sammankoppling av delsystem när inte alla PFH-värden är kända; summering avser situationer där alla PFH-värden är kända. Exemplet på skillnaden mellan tabellresultatet och summan av specifika data illustrerar metodernas skilda tillämpningsområden, inte en möjlighet att godtyckligt välja den fördelaktigare bokstaven. Förfarandet enligt 6.1.9 vid avsaknad av MTTFD har ett begränsat tillämpningsområde och egna villkor.
[6] Diagnostik och CCF — del 5. PN-EN ISO 13849-1:2023-09, avsnitt 5.2.1.3, 6.1.5–6.1.7, informativ bilaga E (tabell E.1 och avsnitt E.2) samt bilaga F (avsnitt F.1–F.3, särskilt F.3.5, och tabell F.1). DC avser den undersökta komponenten; DCavg beaktar komponenternas bidrag till frekvensen av farliga fel. Enligt metoden i bilaga F krävs ett resultat på minst 65 poäng; ett partiellt genomförande av en viss åtgärd ger noll poäng för den posten. Punkten om utbildning avser utbildning av konstruktörer om orsaker till och följder av CCF. Scenerna med bekräftelse av det egna kommandot, utebliven reaktion och operatörernas närvarolista är exempel på tolkningar.
[7] Cykler, B10D, MTTFD och T10D — del 6. PN-EN ISO 13849-1:2023-09, avsnitt 5.2.1.3 led j), 5.5, 6.1.4 samt C.4.1–C.4.3. Formlerna C.1–C.3 och C.7: MTTFD = B10D / (0,1 × nop) samt T10D = B10D / nop. Med de antagna 500 000 cyklerna/år och B10D = 1 000 000 cykler blir resultatet 20 år och 2 år. Det är den aktuella komponentens drift i dess tillämpning som räknas, inte enbart antalet användningar av en enskild initieringsanordning. Dessa resultat fastställer inte i sig delsystemets eller funktionens PL.
[8] Begränsningar och underhåll — del 7. PN-EN ISO 13849-1:2023-09, avsnitt C.4.2–C.4.3, 10.9, kapitel 11 samt kapitlen 12–13: begränsning av komponentens användning, information om villkoren för byte, validering av bruksanvisningens fullständighet, servicetillgänglighet och förnyad validering efter reparation eller modifiering. Schemat med fem exemplar och fyra byten avser den antagna tioårsperioden, byten vartannat år och avslutad användning under det tionde året. En miljon reläcykler i detta scenario är en antagen driftgräns, inte automatiskt reläets B10D. Beräkningen av ändrad driftintensitet efter ett år beaktar de 500 000 cykler som redan har utförts samt en antagen jämn drift under de efterföljande månaderna.
[9] Validering — del 8 och avslutning. PN-EN ISO 13849-1:2023-09, avsnitt 5.2.1.3, 5.2.2.2, kapitel 8, avsnitt 10.1–10.6, 10.8–10.9 samt kapitlen 12–13: funktionskrav och PLr, analys och provning, lämplig felinjicering för kategori 2, 3 och 4, validering av sammankopplingen av delsystem och programvara, spårbara resultat samt information till användaren. Tiderna 0,5 s, 1,2 s och 0,4 s är antaganden i exemplet, inte gränsvärden som anges i standarden. Frågetabellen strukturerar bevisunderlaget; den är varken en fullständig valideringsplan eller ett obligatoriskt formulär.
[10] STO, stopp och frånskiljning — komplettering till del 8. PN-EN 60204-1:2018-12, avsnitt 5.4–5.6 och 9.2.2–9.2.3.3: åtskillnad mellan förhindrande av oväntad start, frånskiljningsfunktioner och stoppkategorier samt val av reaktion utifrån riskbedömningen och maskinens funktion. Denna utgåva inför EN 60204-1:2018 och IEC 60204-1:2016 med europeiska ändringar. Uppgifter om grundpublikationen: IEC 60204-1:2016 — Maskinsäkerhet — Maskiners elutrustning — Del 1: Allmänna fordringar. Den drivsystemsstandard som anges i avsnitt 5.2.2.2 i ISO 13849-1:2023 är IEC 61800-5-2:2016 — Varvtalsstyrda elektriska drivsystem — Del 5-2: Säkerhetsfordringar — Funktionell säkerhet; den angivna länken identifierar denna publikation men innebär inte att den har granskats fullständigt i artikeln. Inget universellt rörelsescenario efter en godtycklig kortslutning i omriktaren har antagits. Egenskaperna hos den aktuella drivenheten måste kontrolleras inom ramen för bedömningen av den och under dess användningsvillkor.
[11] Hänvisning till standarder i försäkran — inledning.Direktiv 2006/42/EG — bilaga II, del 1, avsnitt A, punkterna 7–8 samt Förordning (EU) 2023/1230 — bilaga V, del A, punkt 7: hänvisningar till tillämpade standarder och tekniska specifikationer. Förordningen föreskriver även att tillämpade delar ska anges när standarder endast har tillämpats delvis; enligt artikel 54 ska den i huvudsak tillämpas från och med den 20 januari 2027. Kommentaren i inledningen avser att en hänvisning framställs som en bekräftelse på arbete som inte har utförts; den förutsätter inte att enbart innehav av standarden eller angivande av dess nummer bekräftar att maskinen överensstämmer med kraven.
[12] Exemplens karaktär. Utbildningssamtalet i inledningen bygger på författarens erfarenhet. Övriga konfigurationer, data och scenarier som presenteras som exempel utvecklar de krav och samband som beskrivs i standarderna; de är inte knutna till företaget från utbildningen eller till specifika produkter. Ingen illustration, tabell eller enskild beräkning ersätter bedömning och validering av den faktiska funktionen. Källan till de tekniska kraven är de angivna utgåvorna av standarderna, inte artiklar från tillverkare av apparater. Framställningen utgör inte någon översikt över den aktuella förteckningen över harmoniserade standarder.