I sidste uge afholdt jeg et kursus for en virksomhed, der integrerer palleteringsanlæg med robotter. Under gennemgangen af sikkerhedsfunktionerne sagde jeg, at en sammenkobling af tre enheder, som hver især har PL e, ikke nødvendigvis giver PL e for hele funktionen.
Det vakte overraskelse. Deltagerne var overbeviste om, at de hidtil havde fastlagt Performance Level korrekt. De valgte enheder med PL e og forventede det samme niveau for den funktion, der blev opbygget af dem. Når ingen komponent havde et dårligere bogstav, hvor skulle et dårligere resultat så komme fra?
Det var netop mellem parametrene for de enkelte enheder og resultatet af deres sammenkobling, at der manglede et stykke ingeniørarbejde.
Jeg værdsætter, at de anvendte sådanne enheder og kom for at få deres viden efterprøvet. Der findes leverandører, som ikke engang kontrollerer parametrene for det valgte udstyr. Men andres forsømmelser sænker ikke kravene til vores projekt. Man kan være mere omhyggelig end konkurrenterne og stadig vurdere en sikkerhedsfunktion forkert.
Ved seriekobling af undersystemer med kendte PFH-værdier — den gennemsnitlige hyppighed af farlige fejl pr. time — kræver ISO 13849-1, at deres sum tages i betragtning. De enkelte undersystemer kan ligge inden for området for PL e, mens summen ikke gør det. Ingen producent af en enhed behøver i den forbindelse at give urigtige oplysninger. Fejlen kan først opstå i integratorens konklusion.
Dette er ikke en akademisk øvelse i tierpotenser. Resultatet vedrører en funktion, som en person ved maskinen skal kunne stole på. Hvis PL e er påkrævet, men det opnåede niveau ikke er dokumenteret, afslutter tre datablade med bogstavet e ikke sagen.
Der er købt gode enheder. Sammen med dem er der ikke købt en færdig sikkerhedsmæssig begrundelse for ens egen maskine.
Dette får særlig betydning, når der i overensstemmelseserklæringen henvises til ISO 13849-1. Modtageren får jo ikke en liste over standarder, som leverandøren har hørt om. Modtageren får oplysninger om de standarder, der er anvendt ved vurderingen og konstruktionen af den leverede maskine.
Hvis producenten præsenterer en sådan henvisning som bekræftelse på, at standardens krav er opfyldt, selv om vurderingen af funktionen er erstattet med aflæsning af PL i katalogerne, vildleder producenten brugeren. God tro kan forklare, hvorfor fejlen blev begået. Den leverer ikke den manglende dokumentation.
Pointen er ikke, at man efter denne historie skal købe endnu dyrere relæer til alle. Først skal man fastlægge, hvad vi kræver af funktionen, hvilke komponenter der realiserer den, og hvad der faktisk følger af deres sammenkobling. Derefter skal man kontrollere, under hvilke betingelser dette resultat fortsat er begrundet — også efter flere år og hundredtusindvis af koblinger.
Det var netop denne samtale, der fik mig til at skrive artiklen. Beregning af PL i henhold til ISO 13849-1 skal endelig forklares på en måde, så kendskabet til forkortelser ledsages af en forståelse af ens eget system. Kategorien er ikke en anden måde at angive PL på. Resultatet for relæet er ikke resultatet for hele funktionen. Og et korrekt beregningsresultat fritager ikke for at opretholde de betingelser, som resultatet blev opnået under.
Brugeren har brug for en funktion med et dokumenteret sikkerhedsniveau. Ikke tre enheder, som hver for sig virker overbevisende.
1. Tre enheder med PL e. Lad os se, hvad additionen giver
Lad os tage en sikkerhedsfunktion, der realiseres af tre undersystemer: detektering, logik og en udgang, som udfører den tilsigtede reaktion. Hvert undersystem er særskilt vurderet til PL e. Hvert af dem er nødvendigt, for at hele funktionen kan udføre sin opgave korrekt.
Det er netop, hvad seriekobling betyder her. Der er ikke tale om tre kontakter, der er forbundet med én ledning, eller om tre enheder, der erstatter hinanden.
Vi forudsætter, at undersystemerne er anvendt korrekt, og at de øvrige krav er opfyldt. Vi vil ikke lede efter en forkert tilsluttet ledning eller deaktiveret diagnostik. Vi undersøger, om tre bogstaver e selv under disse gunstige betingelser er tilstrækkelige til at opnå det fjerde — det vigtigste.
Bogstaverne er de samme. Det er tallene ikke
PL e betyder ikke én identisk PFH-værdi for hver enhed. Det samme niveau kan omfatte forskellige værdier for den gennemsnitlige hyppighed af farlige fejl pr. time.
Lad os anvende følgende data i beregningseksemplet:
| Undersystem | Vurderet PL | PFH [h−1] |
|---|---|---|
| Detektering | e | 3 × 10⁻⁸ |
| Logik | e | 4 × 10⁻⁸ |
| Udgang | e | 5 × 10⁻⁸ |
Alle værdier er mindre end 10−7 h−1 og opfylder dermed den numeriske betingelse for PL e.
Hvis kontrollen blev afsluttet ved den sidste række, kunne man erklære det for en succes. Hver leverandør har leveret et passende undersystem. Indkøbet stemmer.
Men brugeren skal stole på deres fælles funktion og ikke på tre separate datablade.
Når vi kender PFH for alle de undersystemer, der udgør en sådan sammenkobling, skal værdierne lægges sammen.
PFH = PFH1 + PFH2 + PFH3
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
For PL e skal summen være mindre end 10−7 h−1. Vores resultat er højere. Det ligger i intervallet for PL d:
10−7 ≤ PFH < 10−6 h−1.
Hvert undersystem har PL e. Sammenkoblingen i dette eksempel opnår PL d. Ikke fordi en af producenterne har angivet for høje parametre, men fordi bidraget fra alle tre undersystemer skal tages i betragtning ved vurderingen af sammenkoblingen.
Dette afgøres heller ikke af forsikringen: „Helheden har samme niveau som den svageste komponent“. Standarden begrænser resultatet både ud fra undersystemets laveste PL og ud fra det niveau, der følger af summen af PFH. Undersystemets laveste PL er en begrænsning af resultatet, ikke et løfte om, at det opnås.
Tre enheder betyder ikke altid et fald til PL d
Lad os ikke erstatte én fejl med en anden. Antallet af enheder er ikke i sig selv afgørende for resultatet.
For tre andre delsystemer, der også er vurderet til PL e, antager vi værdierne 2 × 10⁻⁸, 3 × 10⁻⁸ og 4 × 10⁻⁸ h−1:
PFH = (2 + 3 + 4) × 10−8 = 9 × 10⁻⁸ h−1.
Denne sum er fortsat under 10−7 h−1. Når de øvrige antagne betingelser er opfyldt, kan kombinationen opnå PL e.
Forskellen er meget enkel, når alle tallene skrives i samme skala. Grænsen er 10 × 10−8. I det første eksempel fik vi 12, i det andet 9. Ved et resultat på præcis 10 × 10−8 befinder vi os allerede i området d. I tabellen står der »mindre end«, ikke »mindre end eller lig med«.
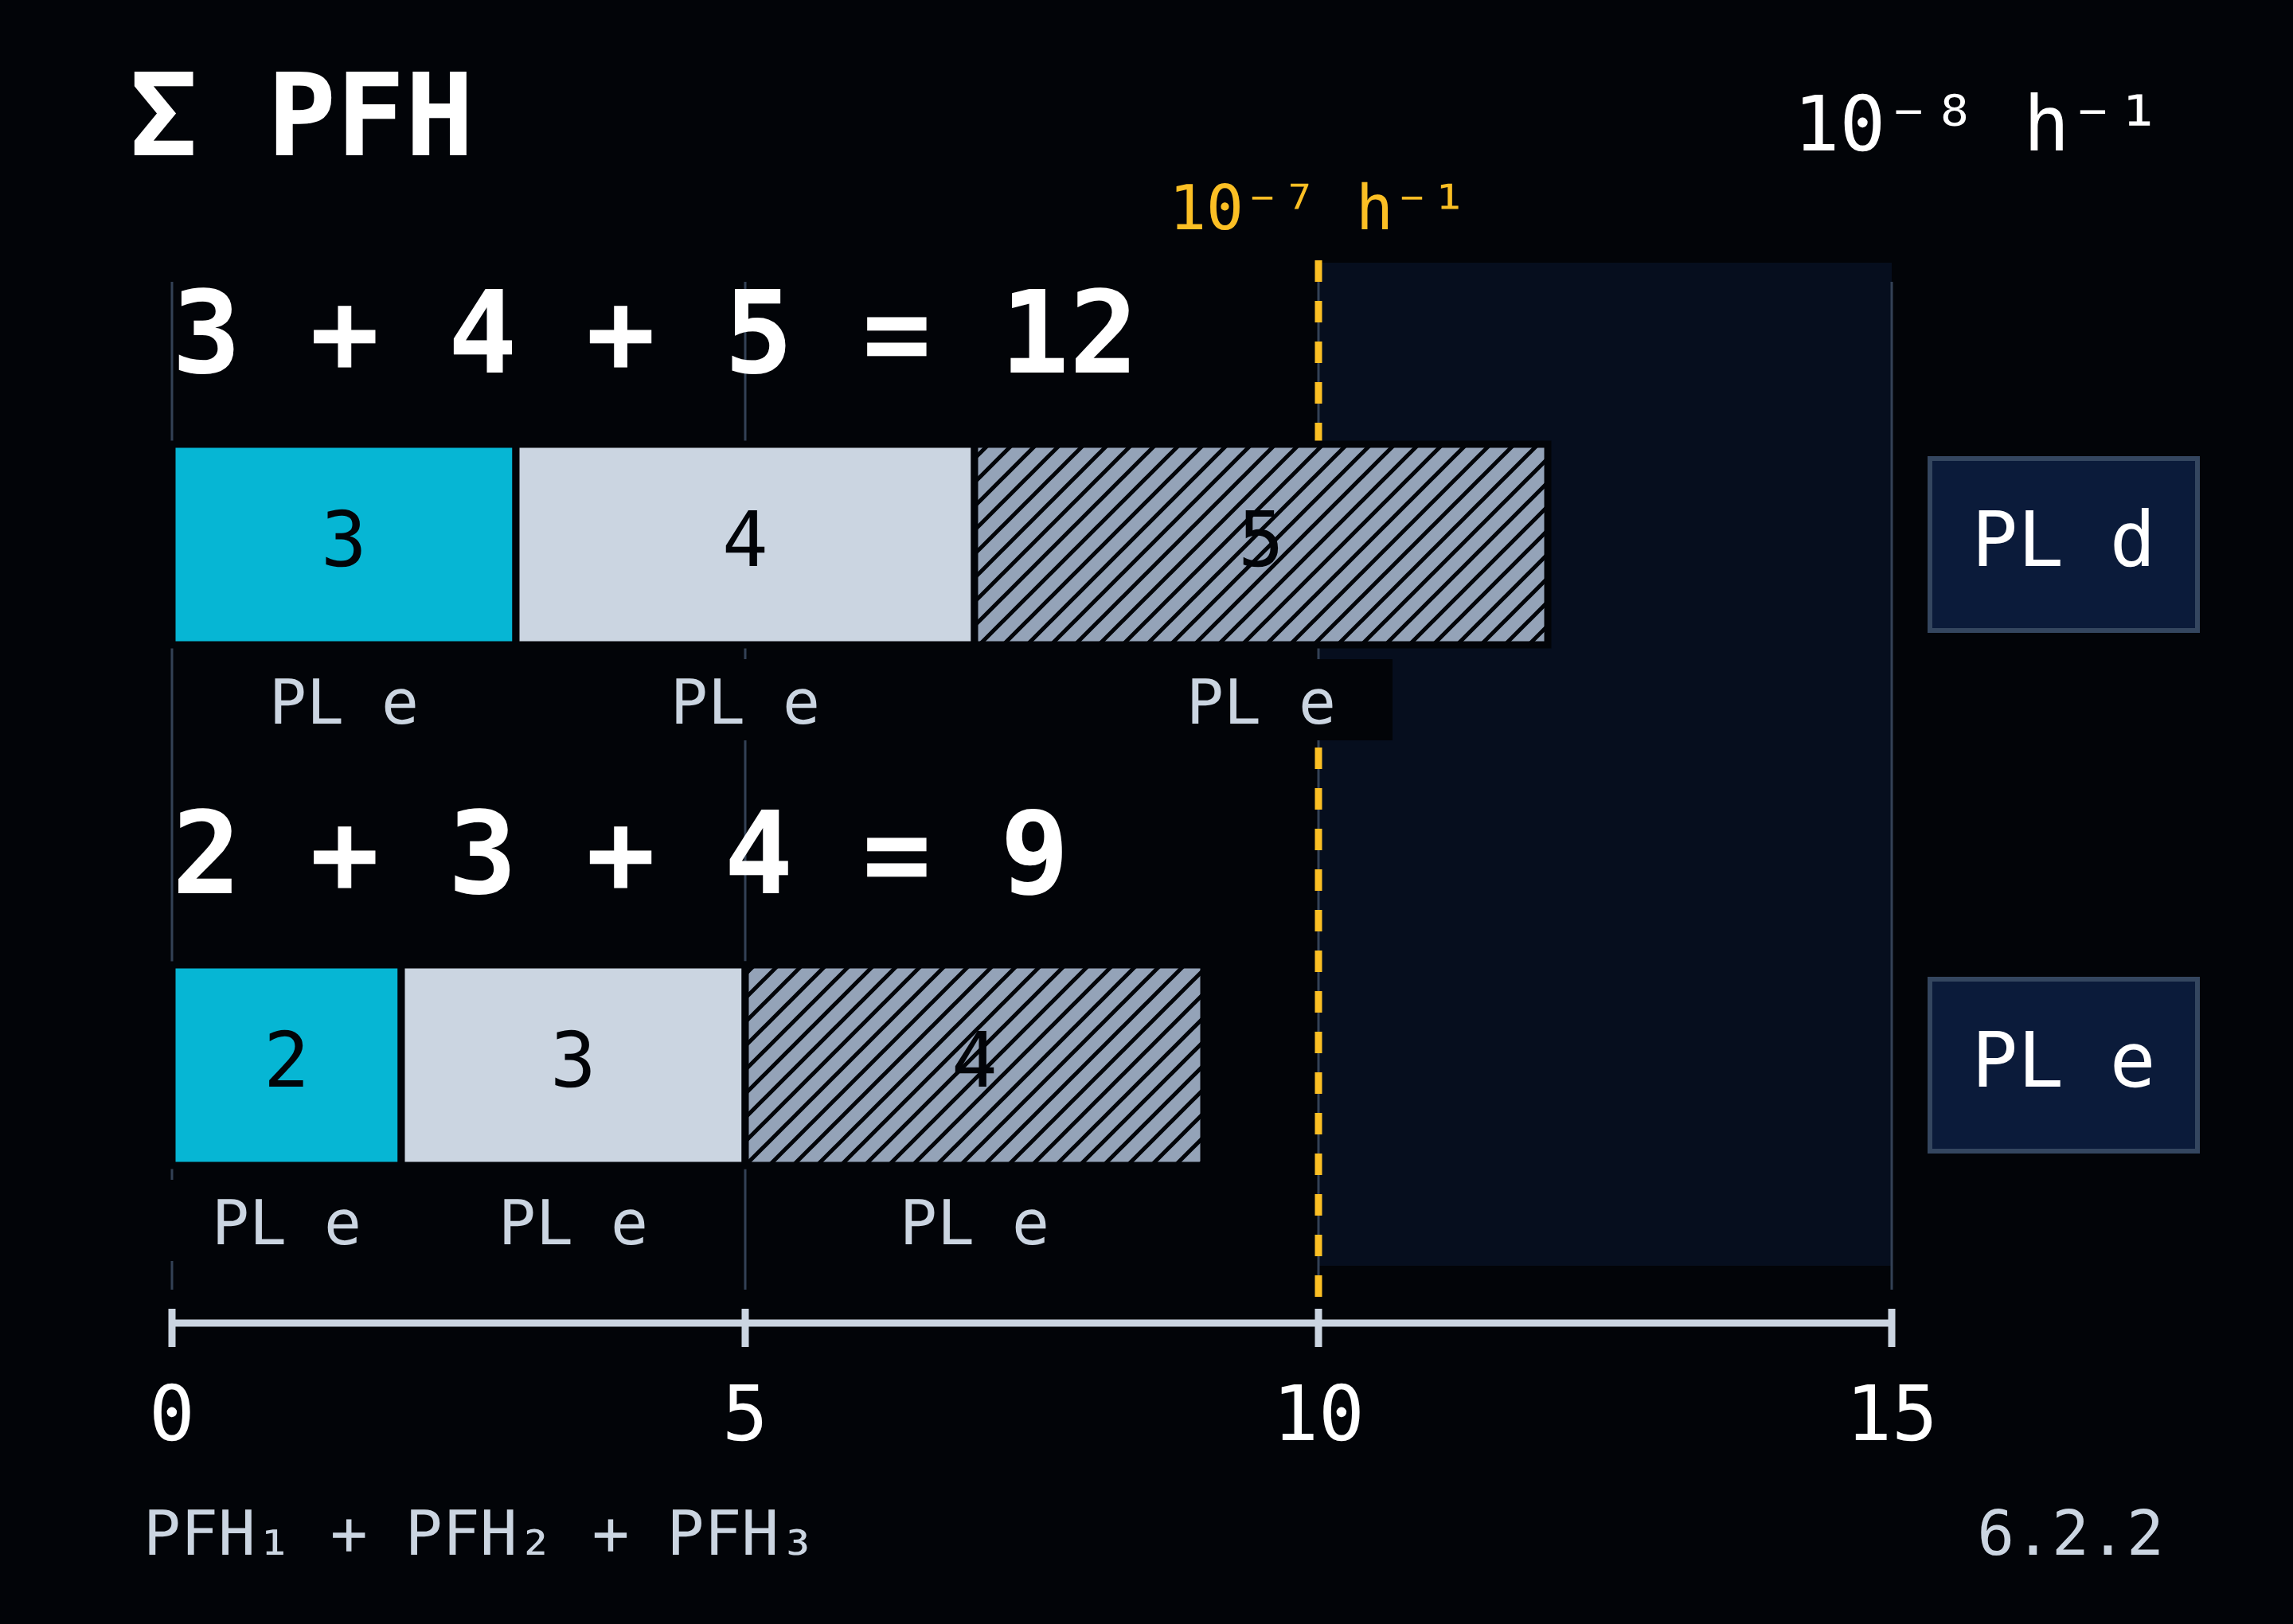
I begge varianter indeholder indkøbslisten PL e tre gange. Først tallene viser, at man ikke har købt det samme resultat.
PFH fastsætter ikke datoen for det næste svigt
Med så små tal er det let at føle sig overdrevent sikker. Når PFH er 10−8 h−1, kan nogen opfatte det som en garanti for, at enheden fungerer uden et farligt svigt i hundrede millioner timer.
Det er ikke en korrekt fortolkning.
PFH beskriver den gennemsnitlige frekvens af farlige svigt ved udførelsen af en bestemt sikkerhedsfunktion. Den angiver ikke tidspunktet for det første svigt. Den er heller ikke sandsynligheden for en ulykke ved en enkelt åbning af afskærmningen.
Hundrede millioner timer er ikke en garantiperiode. Et farligt svigt kan indtræffe langt tidligere.
Derfor omsætter vi ikke en lav PFH til en garanti for, at »der ikke sker noget i de næste flere hundrede år«. Standarden giver en parameter til vurdering af systemets evne til at udføre funktionen. Den giver ikke grundlag for at udstede en kalender over ulykkesfri drift for maskinen.
Påkrævet e, beregnet d. Hvad ændrer vi?
Antag, at den påkrævede PLr e er fastlagt for den pågældende funktion. Resultatet d fra det første eksempel er da utilstrækkeligt. Hvis den opnåede PL ikke opfylder kravet, skal man vende tilbage til konstruktionsprocessen.
Først kontrollerer vi, om modellen omfatter de relevante delsystemer, og om de anvendte data svarer til den anvendte konfiguration og driftsbetingelserne. Hvis det er tilfældet, skal løsningen ændres.
Beregningen viser endda, hvad vi leder efter. Hvis de to første værdier fastholdes — 3 × 10⁻⁸ og 4 × 10⁻⁸ h−1 — skal det tredje delsystem have en PFH på mindre end 3 × 10⁻⁸ h−1, for at summen alene ligger inden for området e. Det er ikke tilstrækkeligt at bestille endnu en enhed, der er angivet som PL e. Den kan have netop den PFH-værdi, som igen får os til at overskride grænsen.
»Vi udskiftede den med en anden PL e« beskriver et indkøb. Først en ny beregning viser, om problemet er løst.
Vi fjerner ikke et delsystem fra modellen, hvis det fortsat er nødvendigt for at udføre funktionen. Vi sænker heller ikke den påkrævede PLr, fordi det valgte udstyr ikke opnår den. Hvis e er nødvendig, og en grundig vurdering giver d, er det konstruktionen, der skal forbedres — ikke måden, resultatet angives på.
I dette eksempel var addition tilstrækkelig til at anfægte påstanden om PL e. Det er værd at udføre beregningen, før dokumentationen underskrives.
2. Kategori 4 for hvad? Relæet eller det konstruerede system?
»Vi har kategori 4. Relæet er et sikkerhedsrelæ.«
Det kan være korrekte oplysninger om den valgte komponent. Det forklarer stadig ikke, hvad der er tilsluttet dens indgange, hvad udgangene styrer, og hvad der sker, hvis et af disse elementer svigter.
Relæet kan afbryde sine udgange korrekt. Hvis den eneste kontaktor, der afbryder drevet, ikke åbner hovedkontakterne, afbryder kommandoen fra relæet ikke i sig selv strømforsyningen til motoren.
Det er ikke en kritik af relæet. Det var konstruktørens beslutning at bruge dets parametre som vurdering af hele funktionen. Komponentproducenten konstruerede ikke resten af kredsløbet for konstruktøren.
Først opgaven. Derefter de enheder, der udfører den
Lad os tage et enkelt eksempel på adgangsbeskyttelse til et transportørdrev. Åbning af afskærmningen skal standse den farlige bevægelse, og så længe den er åben, skal bevægelsen ikke kunne startes. Tiden til opnåelse af den sikre tilstand skal svare til adgangsforholdene: En person må ikke kunne nå den bevægelse, som funktionen skulle beskytte personen imod.
Først for en sådan defineret opgave beskriver vi implementeringen: En sensor registrerer afskærmningens tilstand, et sikkerhedsrelæ behandler signalerne, og udgangselementerne påvirker drevet. Specifikationen skal blandt andet fastlægge den initierende hændelse, reaktionen, den påkrævede PLr, tiden til opnåelse af den sikre tilstand og de driftsformer, hvor funktionen er aktiv. Relæets katalognummer indeholder ikke disse fastlæggelser for vores maskine.
»Afskærmningen er tilsluttet sikkerhedssystemet« beskriver en forbindelse. Det siger endnu ikke, hvad vi beskytter en person imod, eller hvordan beskyttelsen sker.
Ved vurderingen af systemet stopper vi heller ikke ved relæets udgangsklemmer. Definitionen af SRP/CS omfatter signalvejen fra initieringen af sikkerhedsrelaterede signaler og frem til udgangene på de effektstyrende elementer — eksempelvis en kontaktors hovedkontakter.
Hvis kontaktoren således skal udføre afbrydelsen, bliver den ikke til »almindelig elteknik uden for sikkerhedssystemet«, blot fordi den befinder sig på næste side i diagrammet.
To kontaktorer er ikke to delsystemer med PL e
Lad os nu betragte en variant med to kontaktorer: K₁ og K₂. Deres hovedkontakter er serieforbundet i motorens forsyningskreds, men hver kontaktor kan selvstændigt afbryde denne kreds. Hvis K₁ ikke åbner kontakterne, kan K₂ stadig foretage frakoblingen.
Serieforbundet i effektkredsen betyder her ikke serieforbundet i pålidelighedsmodellen.
I en sådan løsning kan K₁ og K₂ udgøre to redundante kanaler i ét udgangsdelsystem. Deres opgave er at bevare muligheden for frakobling trods et bestemt svigt i den ene kanal. Det er en anden situation end de tre delsystemer fra det foregående afsnit, hvor hvert delsystem var nødvendigt for at udføre funktionen.
Derfor er det ikke tilstrækkeligt at tage to værdier for enkelte kontaktorer og anvende den addition på dem, der er beregnet til en serieforbindelse af vurderede delsystemer. Først skal udgangsdelsystemet vurderes: dets struktur, komponenternes pålidelighed, diagnostikken og adfærden ved fejl. Først derefter anvendes resultatet ved vurderingen af sammenkoblingen med detektering og logik. Standarden fastlægger denne opdeling mellem vurderingen af delsystemet og sammenkoblingen af delsystemer.
Derudover er der spørgsmålet om den fortsatte drift efter et svigt i K₁. Vil systemet registrere, at kontaktoren ikke har udført kommandoen? Hvad gør systemet med denne information? Tillader det, at en ny cyklus startes?
Tilføjelsen af en ekstra kontaktor giver en ekstra mulighed for frakobling. Den giver ikke automatisk diagnostik eller dokumentation for kategorien.
Kategorien beskriver modstandsdygtigheden over for fejl. PL omfatter mere
Kategorien klassificerer delsystemet med hensyn til modstandsdygtighed over for fejl og adfærden efter deres opståen. Strukturen, detekteringen af fejl og pålideligheden har betydning. Det er ikke blot antallet af kanaler eller en alternativ betegnelse for PL.
For kategori 3 må en enkelt fejl ikke medføre tab af den udførte delfunktion. Fejlen bør senest detekteres ved det næste krav om funktionen, når dette med rimelighed er praktisk muligt. Det betyder dog ikke, at alle fejl detekteres; en ophobning af udetekterede fejl kan medføre tab af delfunktionen.
Kategori 4 stiller mere vidtgående krav: Hvis en enkelt fejl ikke kan detekteres på det krævede tidspunkt, må en ophobning af udetekterede fejl ikke medføre tab af funktionen. Der kræves desuden en høj DCavg og en høj MTTFD for hver redundant kanal.
Man kan se de to kontaktorer, når skabet åbnes. Om disse krav er opfyldt, kan man ikke se blot ved at betragte de to kontaktorer.
Ved fastlæggelsen af PL indgår alle relevante aspekter af vurderingen: pålidelighedsværdier, diagnostikkens effektivitet, foranstaltninger mod svigt med fælles årsag, software og forebyggelse af systematiske svigt. Den angivne kategori kan ikke erstatte denne samlede vurdering.
Den samme kategori 3, men resultatet c, d eller e
I stedet for at nøjes med udsagnet »PL afhænger af mange faktorer« kan vi se på konkrete værdier.
For en kategori 3-arkitektur med DCavg = 90% og opfyldelse af metodens øvrige forudsætninger får vi følgende resultater afhængigt af MTTFD for hver kanal:
| MTTFD for hver kanal | Delsystemets PFH [h−1] | PL |
|---|---|---|
| 10 år | 1,36 × 10⁻⁶ | c |
| 30 år | 2,65 × 10⁻⁷ | d |
| 100 år | 4,29 × 10⁻⁸ | e |
Dette er aflæsninger fra standardens model, ikke resultater af en vurdering af konkrete kontaktorer. Kategorien forblev den samme. Det samme gjorde diagnosedækningen. Kanalernes pålidelighed blev ændret, og vi fik tre forskellige PL-niveauer.
MTTFD er her en pålidelighedsparameter og ikke et tidspunkt for udskiftning af enheden. Vi vender tilbage til denne forskel i forbindelse med antallet af cyklusser og anvendelsestiden.
Tabellen viser samtidig, hvorfor genvejen »kategori 3 er PL d« er forkert i begge retninger. Kategori 3 garanterer ikke d, men udelukker heller ikke e. Betingelserne for at opnå resultatet skal dokumenteres.
Lad os til sidst vende tilbage til relæet. Hvis vi anvender et tidligere vurderet delsystem, behøver vi ikke rekonstruere dets opbygning og beregne hver intern komponent fra bunden. Vi skal derimod kende vurderingens omfang, anvende delsystemet korrekt og vurdere dets sammenkobling med resten af systemet. Standarden tillader sammenkobling af tidligere validerede delsystemer med delsystemer, der er konstrueret af systemintegratoren.
Det er ikke nødvendigt at gentage relæproducentens arbejde. Det er nødvendigt at udføre den del af arbejdet, som relæproducenten ikke har udført for os.
Der blev spurgt om, hvad der sker, når en komponent i maskinen svigter. Som svar blev relæets kategori vist. Det er stadig ikke et svar på det stillede spørgsmål.
3. Det krævede PLr følger ikke af det, der allerede er købt
»Vi nåede frem til PL d. Det burde være tilstrækkeligt«.
Måske. Men det afgøres hverken af beregningsresultatet eller af overbevisningen om, at der er anvendt solidt udstyr.
PLr angiver kravet til en konkret sikkerhedsfunktion. PL beskriver det niveau, som systemet, der udfører denne funktion, har opnået. Først skal det fastlægges, hvilken risikoreduktion der er behov for. Derefter skal løsningen konstrueres, og det skal dokumenteres, at den opfylder kravet.
Hvis relæet allerede er bestilt, diagrammet er færdigt, og det krævede niveau først vælges derefter, er det let at vende denne rækkefølge om. Vurderingsparametrene begynder da at passe mistænkeligt godt til det indkøbte udstyrs muligheder.
Et krav, der er tilpasset det færdige resultat, gør det muligt at undgå at ændre konstruktionen. Det dokumenterer ikke, at konstruktionen er korrekt.
S2 er ikke forbeholdt dødsulykker
I den risikograf, der anvendes til fastlæggelse af PLr, vurderes alvorligheden af en mulig personskade, eksponeringens hyppighed eller varighed samt muligheden for at undgå eller begrænse skaden. Disse svarer til parametrene S, F og P.
S2 omfatter en alvorlig, normalt irreversibel personskade eller dødsfald. Amputation af en finger bliver derfor ikke til S1, blot fordi personen overlever. Det er ikke nødvendigt at tage udgangspunkt i en katastrofe, der omfatter halvdelen af produktionshallen, for at kravet til funktionen kan være højt.
For S2 giver den grundlæggende risikograf følgende resultater:
| Skadens alvorlighed | Eksponering | Mulighed for at undgå eller begrænse skaden | Risikografens grundresultat |
|---|---|---|---|
| S2 | F1 — sjældnere og/eller kortvarig | P1 — mulig under visse betingelser | PLr c |
| S2 | F1 — sjældnere og/eller kortvarig | P2 — lidet sandsynlig | PLr d |
| S2 | F2 — hyppig eller langvarig | P1 — mulig under visse betingelser | PLr d |
| S2 | F2 — hyppig eller langvarig | P2 — lidet sandsynlig | PLr e |
Ved S2 fører selv de gunstige vurderinger F1 og P1 til PLr c i denne risikograf. Én mindre gunstig vurdering — F2 eller P2 — er tilstrækkelig til d. Begge samtidig fører til e.
Disse niveauer vælges ikke efter, hvor imponerende maskinen ser ud. Selv en lille mekanisme kan forårsage en uoprettelig skade.
»Operatøren er erfaren«. Men der er ingen steder at trække sig tilbage
Antag, at en forudset betjeningsopgave kræver, at en person befinder sig mellem en bevægelig del og en fast konstruktion. Den utilsigtede bevægelse, der vurderes, kan medføre alvorlig knusning. Sikkerhedsfunktionen skal forhindre denne bevægelse under adgang.
Ved vurderingen af muligheden for at undgå skaden fremføres følgende argument: Operatøren kender maskinen, er uddannet og har udført denne opgave i årevis. Den foreslåede vurdering er P1.
Men i den position, som opgaven kræver, er der ingen fysisk mulighed for at trække sig tilbage fra bevægelsesbanen.
Medarbejderens erfaring er relevant. Den ændrer ikke arbejdsstedets geometri.
Man har angivet en uddannet operatør. Den manglende flugtvej skulle operatøren åbenbart selv sørge for.
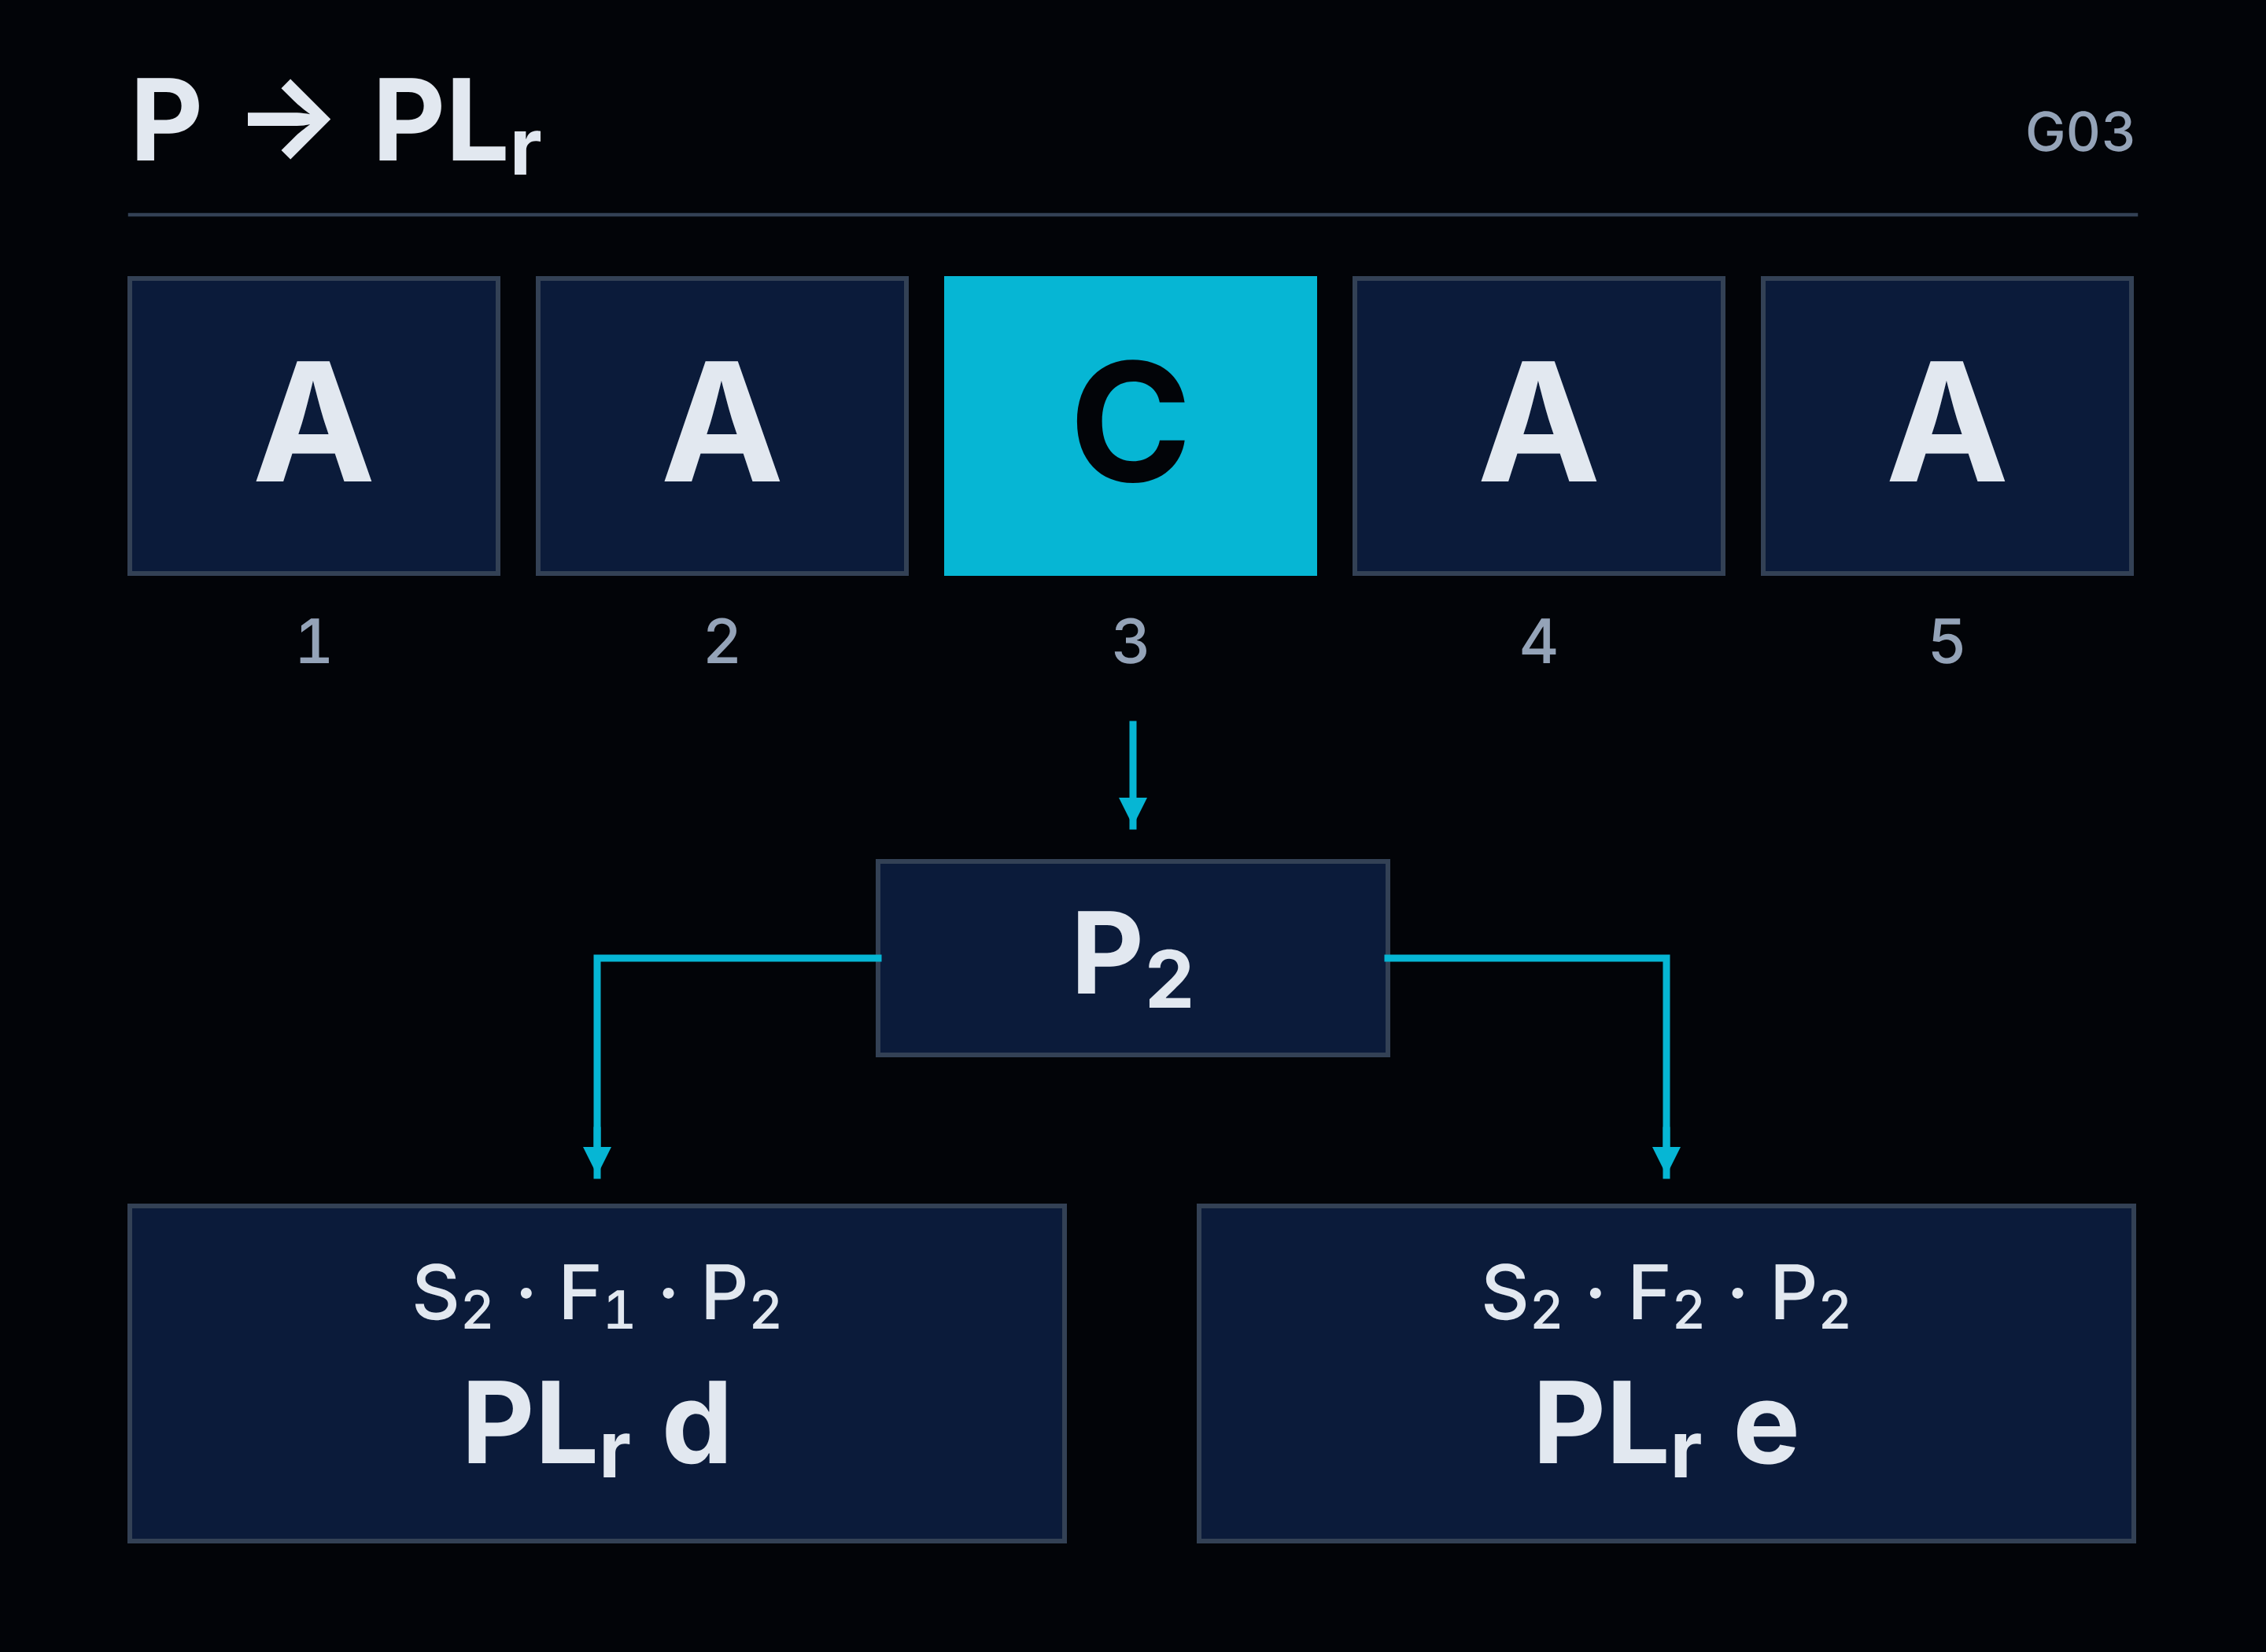
En af metoderne til fastsættelse af P tager højde for fem faktorer: personens forberedelse, hændelsens udviklingshastighed og den tilgængelige tid, den fysiske mulighed for at trække sig tilbage, farens genkendelighed samt opgavens kompleksitet. Vurderingerne tildeles bogstaverne A, B eller C i overensstemmelse med betingelserne for den pågældende faktor.
Ved denne metode er ét C tilstrækkeligt til at fastsætte P2. Selv hvis alle de øvrige vurderinger er A.
Manglende fysisk mulighed for at flygte er netop et sådant C. Det samme kan gælde manglende tid til effektivt at trække sig tilbage. Disse begrænsninger må ikke udlignes med gode vurderinger af de øvrige faktorer. Fire gunstige svar skaber ikke en passage gennem en stålkonstruktion.
Ved den vurderede S2 betyder det PLr d for F1 eller PLr e for F2.
Vi vælger heller ikke automatisk P1, blot fordi der ikke forekommer et C. De øvrige faktorer og den reelle mulighed for at undgå eller væsentligt begrænse skaden skal vurderes. Tabellen strukturerer vurderingen. Den fritager ikke for at forstå den situation, der beskrives.
Maskinens begrænsninger påvirker kravet til styresystemet
Muligheden for at trække sig tilbage kontrolleres under betingelserne for den tilsigtede anvendelse. Ikke kun ved en tom arbejdsplads uden materiale og med nem adgang fra alle sider.
Hvis en person har fri plads ved det mindste produkt, men det største tilladte produkt optager denne plads, er det netop denne variant, der skal tages i betragtning. Det samme gælder placeringen af paller, værktøjsudstyr og opgaver, der kræver, at en bestemt position indtages.
Den tilsigtede anvendelse, produktets dimensioner og stedet, hvor opgaven udføres, er ikke blot en beskrivende indledning til de »egentlige beregninger«. De kan være afgørende for, hvilket krav beregningerne skal opfylde.
F vurderes på samme måde. En kort opgave, der gentages hvert par minutter, bliver ikke sporadisk, blot fordi hver enkelt adgang kun varer et øjeblik. Både hyppigheden og den samlede eksponeringstid skal tages i betragtning.
Ved den beskrevne fremgangsmåde fører en hyppighed på mere end én gang hvert 15. minut til F2, medmindre der foreligger en anden begrundelse. Angivelsen, der gør det muligt at vælge F1, kombinerer to betingelser: en hyppighed på højst én gang hvert 15. minut og en samlet eksponeringstid, der ikke overstiger en tyvendedel af arbejdstiden.
Det er heller ikke relevant, om de efterfølgende adgange udføres af den samme medarbejder eller af flere personer.
Et operatørskift nulstiller ikke eksponeringshyppigheden ved maskinen.
Sænk ikke kravet på grundlag af effektiviteten af den funktion, du først nu vurderer
»Risikoen er lav, fordi drivsystemet standser, når afskærmningen åbnes«.
Hvis vi netop fastsætter den krævede PLr for den funktion, der standser drivsystemet, når afskærmningen åbnes, er denne begrundelse forkert. Svaret forudsætter allerede, at det, som kravet først skal fastsættes for, fungerer effektivt.
Ved fastsættelsen af PLr vurderes situationen uden at tage højde for den risikoreduktion, som selve den vurderede funktion medfører. Det betyder ikke, at alle andre beskyttelsesforanstaltninger skal ignoreres. Der kan tages højde for egnede tekniske foranstaltninger, som er uafhængige af styresystemet, samt yderligere sikkerhedsfunktioner. Deres virkning skal dog adskilles fra virkningen af den funktion, hvis krævede niveau fastsættes.
Man kan ikke først godskrive funktionen en bestemt effektivitet og derefter udlede et lempeligere krav til selve funktionen af denne godskrevne effektivitet.
Et lavere resultat kan være begrundet. Indkøb af et relæ er ikke en begrundelse
Risikografen er ikke den eneste tilladte metode til fastsættelse af PLr. Den er informativ. En relevant type C-standard for en bestemt maskintype kan fastsætte det krævede niveau på en anden måde end den generelle risikograf.
Også i den beskrevne fremgangsmåde kan resultatet reduceres med ét niveau, hvis sandsynligheden for, at den farlige hændelse indtræffer, er vurderet som lav. Denne beslutning skal begrundes og dokumenteres. Det er ikke tilstrækkeligt at tilføje »usandsynligt«, efter at det er konstateret, at det opnåede PL er for lavt.
Man skal kunne angive, hvilken hændelse der er vurderet, hvad der begrænser muligheden for, at den indtræffer, og på hvilket grundlag sandsynligheden er vurderet som lav. Udsagnet »der har ikke været en ulykke i årevis« besvarer ikke i sig selv disse spørgsmål.
Til sidst sammenligner vi to oplysninger, der er fastlagt uafhængigt af hinanden: det krævede PLr og det opnåede PL. Hvis en reel ændring af konstruktionen eller anvendelsesmåden reducerer risikoen, kan kravet vurderes igen. Hvis det kun er svaret i formularen, der er ændret, er maskinen ikke blevet mindre farlig af den grund.
Grafen skal ikke bruges til at begrunde et relæ, der allerede er bestilt. Den skal hjælpe med at fastlægge, hvad den person, der skal arbejde ved maskinen, har brug for.
4. Hvornår kan den forenklede metode anvendes, og hvornår skal der beregnes mere?
»Gav det d? Så lad os prøve den forenklede metode.«
Udstyret forbliver det samme. Det gør forbindelserne også. Ingen forbedrer diagnosticeringen eller udskifter et delsystem. Kun metoden til at nå frem til resultatet ændres, indtil der står e i det rigtige felt.
En meget effektiv modernisering. Det er ikke engang nødvendigt at åbne styreskabet.
Problemet er ikke anvendelsen af forenklinger. Standarden giver mulighed for dem, og under de rette betingelser gør de det muligt at vurdere systemet korrekt uden at opbygge sin egen matematiske model fra bunden. Problemet opstår, når metoden først vælges efter at have undersøgt, hvilken metode der giver det mest bekvemme resultat.
Valget af metode bestemmes af det system, der vurderes, og de tilgængelige data. Fristen for godkendelse er ikke en yderligere beregningsparameter.
Fastlæg først, hvad du egentlig vurderer
Under betegnelsen »forenklede beregninger« er det let at blande to forskellige aktiviteter sammen.
Den første er vurderingen af et delsystem, der er opbygget af komponenter. Det kan for eksempel være nødvendigt at fastlægge parametrene for et eget udgangsdelsystem, som består af kontaktorer og den diagnosticering, der er implementeret for dem. Vi kender komponenternes data, men resultatet af deres samvirke skal først fastlægges.
Den anden er vurderingen af en kombination af delsystemer, som allerede har fastlagte sikkerhedsparametre. Her anvender vi den tidligere udførte vurdering, kontrollerer anvendelsesbetingelserne og fastlægger resultatet for kombinationen.
Det er ikke nødvendigt at opdele et vurderet relæ i dets interne komponenter, blot fordi vi anvender det i vores egen maskine. En selvbygget del af kredsløbet kan dog ikke behandles som et færdigt delsystem med PL e, bare fordi den indeholder to kontaktorer, og nogen har tegnet en ramme omkring den.
En ramme i diagrammet hjælper med at strukturere modellen. Den tildeler ikke sikkerhedsparametre.
Den praktiske opdeling ser således ud:
| Hvad vurderer vi, og hvilke data har vi? | Den rette fremgangsmåde |
|---|---|
| Seriekobling af tidligere vurderede delsystemer; vi kender alle PFH-værdier. | Vi summerer PFH og tager også højde for den begrænsning, som det laveste PL blandt delsystemerne udgør. |
| En sådan kombination af delsystemer; vi kender deres PL, men ikke alle PFH-værdier. | Vi kan anvende tabelmetoden, der er beregnet til denne situation. |
| Et eget delsystem med en arkitektur, der er omfattet af den forenklede metode. | Vi fastlægger kategorien, MTTFD for kanalerne og DCavg, sikrer de krævede foranstaltninger mod CCF og opfylder de øvrige forudsætninger. |
| Et eget delsystem, hvis arkitektur ikke svarer til arkitekturerne i denne metode. | Vi har brug for en begrundet model og en detaljeret beregning, som gør det muligt at dokumentere, at det krævede niveau er opnået. |
I én funktion kan begge fremgangsmåder kombineres: Man kan anvende de eksisterende data for vurderede delsystemer og selv vurdere den del, som integratoren har konstrueret. Det er ikke nødvendigt at vælge mellem »vi kopierer alt fra katalogerne« og »vi beregner alt fra den enkelte transistor«.
Tabellen giver e. De foreliggende data giver d
Lad os vende tilbage til de tre delsystemer fra første del:
PFH=(3+4+5)×10−8=1,2×10⁻⁷ h−1.
Hvert delsystem er vurderet til PL e. Summen af PFH ligger dog i intervallet for d.
Standarden indeholder også en metode til kombination af delsystemer, når vi ikke kender alle PFH-værdier. Her fastlægges det laveste PL og antallet af delsystemer på dette niveau. For det laveste niveau e og højst tre delsystemer på dette niveau angiver tabellen e.
Vi har altså en konkret uoverensstemmelse: Ud fra bogstaverne alene kan man få e, selv om summen af de kendte værdier i vores eksempel giver d.
Dette bør ikke skjules bag en forsikring om, at enhver forenklet metode altid giver et mere konservativt resultat. Det gør den ikke i denne sammenligning. Man skal derimod læse den betingelse, som den pågældende metode er beregnet til.
Hvis vi kender PFH for alle delsystemerne, summerer vi dem. Tabellen for ukendte PFH-værdier er ikke et nyt eksamensforsøg, efter at additionen er mislykkedes.
Producentens data bliver ikke ukendte, blot fordi de ikke længere passer til det forventede resultat.
Det er ikke en fejl at anvende tabellen inden for dens korrekte gyldighedsområde. Fejlen ville være bevidst at se bort fra tilgængelige værdier alene for at erstatte et ubekvemt d med et mere fordelagtigt e. Systemet har ikke derved fået en lavere frekvens af farlige fejl. Dokumentationens forfatter er blot holdt op med at tage højde for den med den nøjagtighed, som dataene muliggjorde.
Den forenklede metode sparer beregninger. Ikke kontrol af forudsætningerne
Ved vurderingen af et eget delsystem fungerer forenklingen anderledes. Vi anvender resultaterne af modeller, der er udarbejdet for bestemte arkitekturer, i stedet for selv at udvikle alle de matematiske sammenhænge fra bunden.
Diagrammet, der sammenholder kategori, MTTFD og DCavg, er ikke en illustration, hvorfra man vælger den søjle, der bedst svarer til ens egne forventninger. Det viser resultaterne af matematiske modeller for bestemte strukturer og betingelser.
Derfor skal det først fastslås, om vores delsystem faktisk svarer til dem. Hvordan vil det opføre sig ved en fejl? Hvilke svigt vil blive detekteret? Hvilke parametre har kanalerne? Er de krævede foranstaltninger mod svigt med fælles årsag etableret?
Det nemmeste er at vælge kategori og diagnostik, så søjlen når op til e. Desværre burde man bagefter også bygge et system, der svarer til disse markeringer.
Metoden er også baseret på antagelser om brugstiden og svigtraten i denne periode. Den giver ikke automatisk alle komponenter, som vi medtager i beregningen, en levetid på tyve år. Komponenter, der er udsat for slitage, kan kræve tidligere udskiftning. Det vender vi tilbage til i forbindelse med antallet af cyklusser.
På samme måde ændrer en mere nøjagtig numerisk aflæsning i stedet for en aflæsning fra grafen ikke den anvendte modeltype. Vi kan opnå en mere nøjagtig PFH-værdi, men vi skal stadig opfylde betingelserne for den metode, som værdien er beregnet med.
Et resultat angivet med flere cifre beskriver ikke en maskine mere nøjagtigt, hvis modellen udelader en væsentlig sammenhæng. Det beskriver udeladelsen mere nøjagtigt.
Hvornår er en detaljeret beregning nødvendig?
Grænsen går ikke mellem et lille og et stort styreskab. Flere enheder betyder ikke automatisk, at man skal udarbejde sin egen model. Færre elementer garanterer ikke, at den enkleste variant må anvendes.
Det afgørende er, om delsystemet kan repræsenteres korrekt i den arkitektur, som den forenklede metode er udarbejdet til.
Eldiagrammet behøver ikke at se identisk ud med blokdiagrammet i standarden. Det er forskellige måder at fremstille systemet på. Man skal dog påvise, at de væsentlige forhold er ækvivalente: måden, delfunktionen realiseres på, redundansen, diagnostikken og adfærden ved fejl.
Hvis en sådan ækvivalens ikke foreligger, kræves der en detaljeret beregning baseret på en passende model, for eksempel Markovmodellering eller fejletræsanalyse. Modellen skal tage højde for de egenskaber ved løsningen, som ikke er omfattet af den anvendte forenkling.
Et diagram kan tegnes om, så det ser velkendt ud. Et fælles svigtpunkt fjernes imidlertid ikke ved at skille to streger ad på skærmen.
En detaljeret beregning giver heller ikke ret til at se bort fra kvalitative krav. Hvis vi angiver en bestemt kategori, skal dens krav opfyldes. Hvis funktionen skal reagere på en bestemt måde, skal denne reaktion sikres. Mere avanceret matematik erstatter ikke manglende diagnostik og retfærdiggør heller ikke fejlagtig logik.
Det handler derfor ikke om at lade alle konstruktører udføre Markovmodellering. Det handler om, at de skal kunne genkende det tidspunkt, hvor den færdige model ikke længere svarer til deres system. Derefter skal løsningen enten ændres, så den kan vurderes korrekt med den forenklede metode, eller også skal der udføres en passende detaljeret analyse.
»Vi har ingen MTTFD« er endnu ikke et metodevalg
Standarden indeholder også en begrænset alternativ procedure for delsystemer, der indeholder bestemte mekaniske og fluidtekniske teknologier, herunder elektrohydrauliske og elektropneumatiske teknologier, når pålidelighedsdata ikke er tilgængelige, og den angivne metode baseret på god teknisk praksis ikke kan anvendes.
Det er en konkret fremgangsmåde med egne betingelser for blandt andet arkitektur, diagnostik, komponenter og brugstid. Det er ikke en generel tilladelse til at vurdere et vilkårligt system uden MTTFD.
»Vi fandt ingen data« beskriver status for vores søgning. Det beviser ikke, at vi har opfyldt betingelserne for undtagelsen.
Inden resultatet godkendes, skal man derfor kunne svare på, hvad der er vurderet, hvilke data der er anvendt, hvorfor den valgte metode er anvendelig, og hvor det er påvist, at dens forudsætninger er opfyldt.
Det er langt vigtigere end rapportens længde. Nogle få overskuelige beregninger for et korrekt defineret system har større værdi end adskillige siders udskrift, som forfatteren ikke kan knytte til diagrammet.
Hvis resultatet efter et metodeskift steg fra d til e, uden at noget blev ændret i maskinen, bør det første spørgsmål være: Hvad beregner vi nu anderledes, og hvorfor må vi gøre det? Ikke: Hvor skal godkendelsen underskrives?
5. DC 99% og opfyldte CCF-krav. Hvad er der faktisk udført?
I beregningerne er der indtastet en høj diagnostisk dækning. Foranstaltningerne mod svigt med fælles årsag er også markeret som opfyldt. Resultatet ser godt ud.
Nu skal disse sikkerhedsforanstaltninger findes i maskinen.
En værdi, der vælges på en rulleliste, har én fordel frem for reel diagnostik: Den kan altid indstilles til 99%.
Selve beregningen afgør ikke, om systemet faktisk detekterer de forudsatte svigt. Den behandler de data, den har fået. Hvis diagnostikken er vurderet ud fra ønsketænkning, kan resultatet være matematisk korrekt og teknisk værdiløst.
Der er en tilbagemeldingsledning. Hvad kommer der egentlig tilbage?
Lad os vende tilbage til de to kontaktorer K₁ og K₂. Projektet omfatter overvågning af deres tilstand, og i beregningerne er DC = 99% anvendt.
Antag, at hovedkontakterne i K₁ forbliver lukkede trods en frakoblingskommando. K₂ kan stadig afbryde forsyningskredsen. Diagnostikken skal imidlertid registrere den fejlagtige tilstand i K₁, og systemet skal reagere korrekt på den.
Hvad kontrollerer tilbagemeldingssignalet så?
Hvis det kun bekræfter, at programmet har fjernet indkoblingskommandoen til spolen, siger det intet om, hvorvidt hovedkontakterne faktisk er åbnet. Vi ved, hvad styringen har krævet. Vi ved endnu ikke, om kontaktoren har udført det.
Styringen afgav en kommando og kontrollerede sin egen kommando. Kontaktoren behøvede ikke at indgå i denne kontrol.
Tilslutning af en vilkårlig hjælpekontakt løser heller ikke problemet. Der kræves en korrekt og påvist sammenhæng mellem dens tilstand og de elementer, hvis svigt vi ønsker at detektere. Dertil kommer korrekt tilslutning, vurdering af mulige fejl i tilbagemeldingskredsen og en logik, der bruger informationen på det rette tidspunkt.
Standarden fastsætter en høj diagnostisk dækning for bestemte metoder til direkte overvågning af elektromekaniske enheder. Den tildeler den ikke alene på grund af tilstedeværelsen af en tilslutningsklemme mærket »feedback«.
Først skal det påvises, hvilke svigt den anvendte løsning detekterer. Først derefter må den tilsvarende værdi indtastes.
DC er ikke procentdelen af vellykkede stopforsøg
DC vedrører forholdet mellem fejlraten for detekterede farlige fejl og fejlraten for alle farlige fejl i den betragtede komponent. Det betyder ikke procentdelen af vellykkede stop eller antallet af fejltyper, der er krydset af på en liste.
Hundrede korrekte stop af et fejlfrit system bekræfter ikke, at systemet detekterer 99% af de farlige fejl. Under disse forsøg er der muligvis ikke opstået nogen af de fejl, hvis detektering blev medregnet i beregningen.
Det blev kontrolleret, at en fejlfri kontaktor åbner. Rapporten konkluderede, at systemet vil registrere en kontaktor, som ikke har åbnet. Mellem disse udsagn mangler der en kontrol.
Det betyder ikke, at man skal beskadige hundrede apparater for at beregne en procentdel. Den diagnostiske dækning kan begrundes ved hjælp af en fejlanalyse eller ved korrekt anvendelse af de estimater, der er fastsat i standarden. Det skal dog dokumenteres, at den beskrevne foranstaltning svarer til den faktiske udførelse.
DC = 99% for en overvåget kontaktor betyder heller ikke automatisk DCavg = 99% for hele delsystemet. De øvrige komponenter har deres egne fejl og deres egen diagnostik. Ved fastlæggelse af den gennemsnitlige dækning tages der højde for deres andel af fejlraten for farlige fejl. En komponent uden fejldetektering forsvinder ikke fra beregningen, blot fordi den forringer gennemsnittet.
Meget god overvågning af én komponent omfatter ikke automatisk de øvrige, blot fordi de sidder ved siden af hinanden i tavlen.
Fejlen er detekteret. Kan produktionen fortsætte?
Selve detekteringen af en afvigelse skal også knyttes til en reaktion.
I vores variant forbliver den defekte K₁ sluttet. Systemet registrerer uoverensstemmelsen og blokerer genstart, fordi fortsat drift ikke er i overensstemmelse med det valgte beskyttelsesprincip.
Under idriftsættelsen opstår der imidlertid et problem: Meddelelsen standser produktionen. Nogen ændrer betingelsen, så driften kan fortsætte, efter at alarmen er blevet kvitteret. I beregningerne har diagnostikken fortsat den samme værdi.
Detekteringen blev bevaret. Kun dens ubekvemme konsekvens blev fjernet.
Ikke enhver reaktion på en fejl behøver at være identisk. Den skal dog opfylde kravene til funktionen og den valgte arkitektur. Hvis detektering af fejlen og blokering af farlig fortsat drift indgår i begrundelsen, er det ikke en tilsvarende løsning blot at vise en meddelelse på betjeningspanelet.
Hele forløbet skal kontrolleres: fejlen, detekteringen af den, tidspunktet for detekteringen og maskinens reaktion. Ikke kun om indgangens tilstand ændres i styringen.
To kanaler kan have én fælles årsag til fejl
Redundans hjælper, når en fejl i den ene vej ikke fjerner virkningen af den anden. Det er derfor ikke tilstrækkeligt at tegne to kanaler og derefter behandle dem som uafhængige uden at analysere deres driftsbetingelser.
Betragt en forudseelig overspænding i forsyningen, som kan beskadige komponenterne i begge kanaler. Eller en temperaturstigning efter et svigt i kølingen, som påvirker begge veje samtidigt. Det er netop den type problem, der skal tages højde for ved vurderingen af CCF — fejl med fælles årsag.
Overspændingen standser ikke efter at have beskadiget den første kanal for at respektere redundansen i diagrammet.
En fælles forsyning eller en fælles kapsling betyder ikke automatisk, at løsningen ikke er tilladt. Det skal dog dokumenteres, at der er tilstrækkelig modstandsdygtighed, og at de relevante beskyttelsesforanstaltninger er anvendt. Det må ikke antages, at enhver afvigelse høfligt begrænser sig til én kanal.
Derfor vurderes foranstaltninger mod CCF for det faktiske delsystem og dets anvendelse. Beskyttelse af indgange, logik og udgange kan kræve forskellige løsninger. En enkelt tabel, der kopieres mellem projekter, bekræfter ikke, at de samme forudsætninger passer til dem alle.
Der mangler fem point. Uddannelsen blev jo gennemført
Den pointbaserede metode, der er beskrevet i standarden, kræver mindst 65 point for de anvendte foranstaltninger mod CCF. Det er ikke en procentdel af de detekterede fejl eller en vurdering af hele maskinens kvalitet.
Antag, at de begrundede poster giver 60 point. Der mangler fem. Tabellen indeholder en post om uddannelse, og dokumentationen omfatter en deltagerliste fra uddannelsen af operatørerne.
Der kan sættes kryds. Regnearket accepterer det.
Den vurderede foranstaltning vedrører imidlertid uddannelse af konstruktørerne i årsagerne til og virkningerne af fejl med fælles årsag med passende dokumentation. Uddannelse af operatørerne i betjening af maskinen besvarer et andet spørgsmål.
Medarbejderne blev oplært i betjeningen. I beregningerne blev det godskrevet, at konstruktøren kender årsagerne til fejl med fælles årsag. De fem point blev fundet ved at ændre uddannelsens målgruppe.
Det samme gælder tildeling af point for en foranstaltning, der kun er gennemført delvist. I denne metode giver delvis opfyldelse ikke delvise point. Det giver nul point for den pågældende post.
Det handler ikke om omhyggelighed alene af hensyn til tabellen. Pointsystemet erstatter kun en mere detaljeret vurdering, hvis dets regler overholdes. Hvis vi begynder at tildele point for løsninger, der ligner, er planlagt eller »normalt anvendes«, bruger vi ikke længere denne metode, selv om formularen stadig ser ens ud.
Parameteren skal føre til en konkret løsning
For den valgte DC skal det være muligt at angive den overvågede komponent, metoden til detektering af dens farlige fejl og den krævede reaktion. For de godskrevne foranstaltninger mod CCF skal den faktiske udførelse, anvendelsesbetingelserne og grundlaget for tildelingen af point kunne angives.
For et tidligere vurderet delsystem anvendes de relevante data og betingelser for integrationen. For ens egen del af systemet skal der foretages en særskilt vurdering. Den interne diagnostiske dækning for et relæ må ikke overføres til kontaktorer, sensorer og forbindelser, som denne parameter ikke beskriver.
Efter en ændring af programmet, apparaturet eller forbindelserne skal det også kontrolleres, om den tidligere begrundelse stadig svarer til maskinen. Fjernelse af overvågningen eller svækkelse af reaktionen på en fejl er ikke uden betydning, blot fordi ingen har åbnet beregningsfilen.
DC og CCF skal beskrive de beskyttelsesforanstaltninger, der faktisk er gennemført. Ikke dem, der manglede for at opnå det rigtige bogstav.
6. Tusind cyklusser pr. skift. Sikkerhedsrelæet arbejder også
Halvautomatisk montagestation. Operatøren åbner afskærmningen, udskifter emnet, lukker afskærmningen og starter den næste cyklus. I den betragtede løsning medfører hver åbning, at relæudgangene og kontaktorerne udkobles, og når driftsberedskabet genetableres, indkobles de igen.
Tusind gange pr. skift.
Ved vurderingen af levetiden medregner man imidlertid kun sporadiske aktiveringer af nødstoppet. De samme kontaktorer indgår nemlig også i E-STOP-funktionen, og næsten ingen trykker jo på nødstopknappen.
I beregningerne venter udstyret på en nødsituation. I styreskabet håndterer det fra morgenstunden hvert eneste nye emne.
Man kan overføre producentens data korrekt, anvende formlen korrekt og alligevel få et fuldstændig ubrugeligt resultat. Det kræver blot, at komponenten beregnes for et andet antal operationer end det, den faktisk udfører.
Sikkerhedsfunktionen behøver ikke vente på en nødsituation
Beskyttelsen kan indgå i den normale betjening af maskinen gennem hele skiftet. Det betyder ikke, at der opstår en nødsituation hvert halve minut. Det betyder, at arbejdsmetoden kræver regelmæssig udførelse af en bestemt beskyttelsesopgave.
På en station, hvor afskærmningen åbnes for hvert emne, består denne opgave i at forhindre farlig bevægelse under adgang. Ved manuel ilægning gennem lysgitterets felt består den i at standse bevægelsen eller holde den blokeret efter afbrydelse af feltet. Ved korrekt anvendt tohåndsbetjening består den i kun at tillade en bestemt farlig bevægelse, når de krævede betjeningsbetingelser er opfyldt.
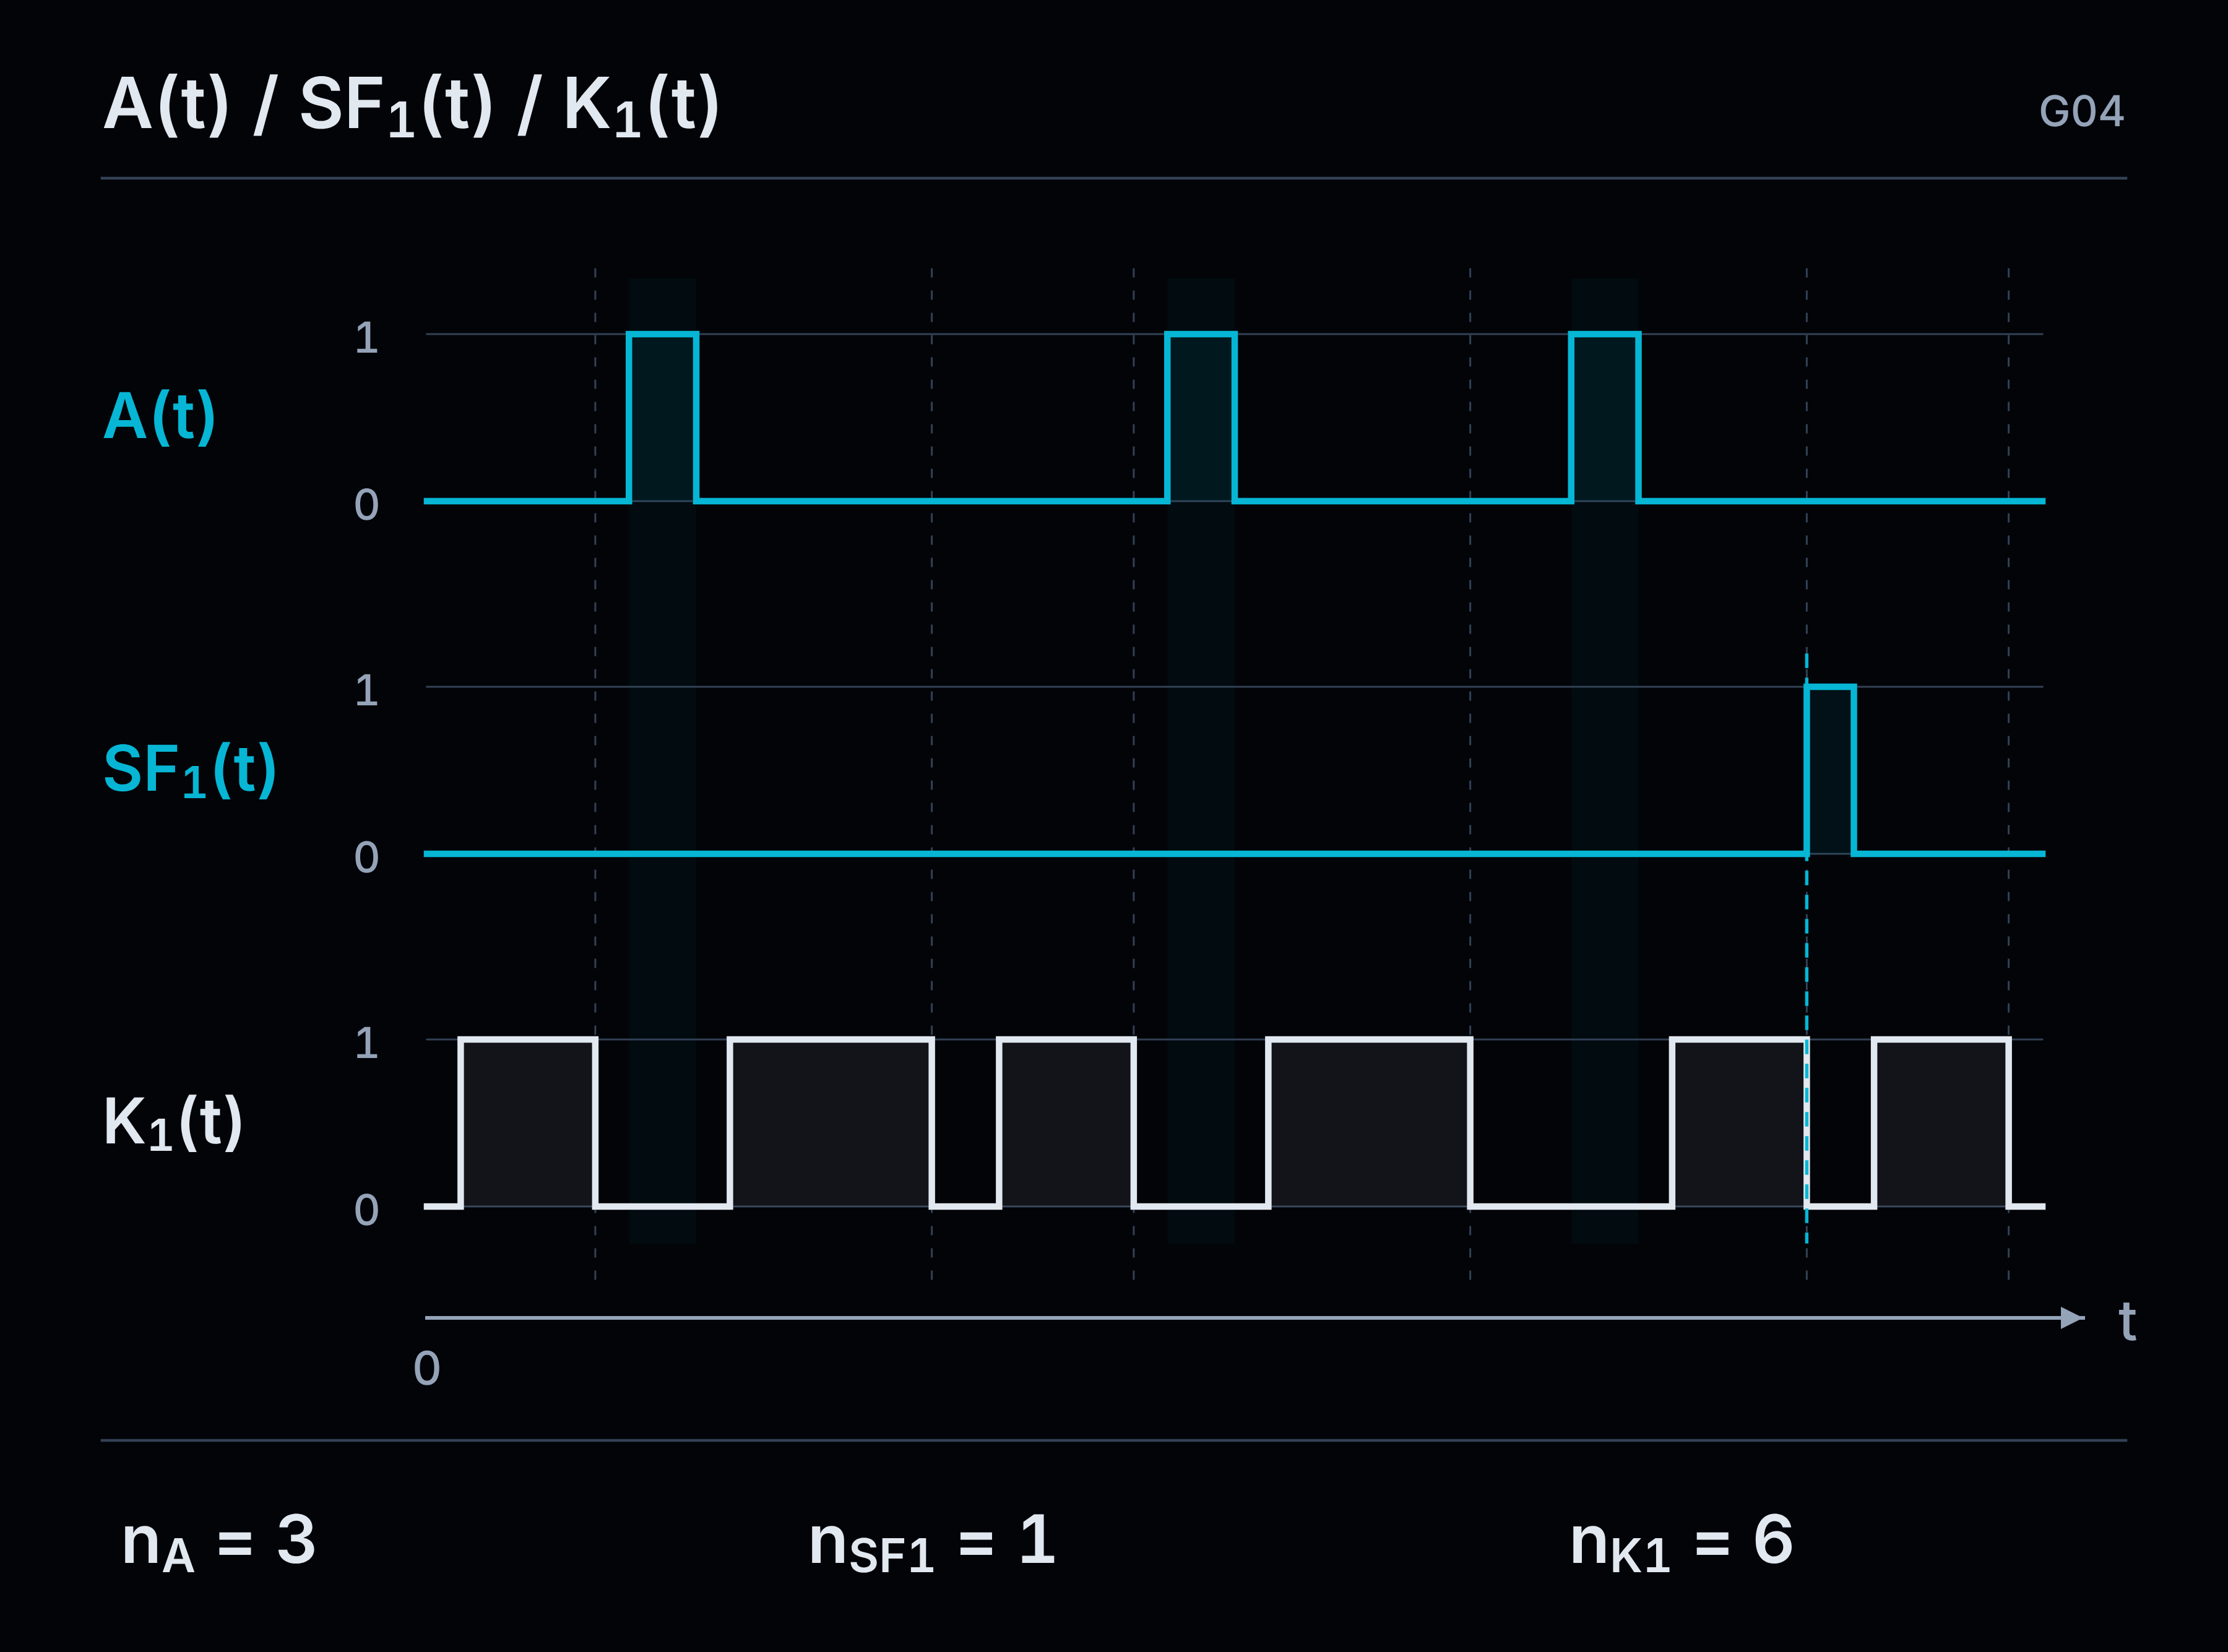
I hver af disse udførelser kan relæudgangene fungere i hver arbejdscyklus. De kan, men behøver ikke. Det konkrete kredsløb skal kontrolleres. Tusind afbrydelser af lysgitterets felt betyder ikke automatisk tusind koblinger af hvert apparat i styreskabet.
På samme måde er et kald af en programblok i hver PLC-scanning ikke en mekanisk cyklus for relæet.
Mærkningen »safety« beskriver apparatets formål. Den fritager ikke dets kontakter fra fysikkens love.
Én maskine, tre forskellige ting, der skal beregnes
Ved projekteringen skal vi skelne mellem menneskets eksponering, behovet for aktivering af sikkerhedsfunktionen og en konkret komponents operationer.
Ved eksponeringen er vi interesserede i, hvor ofte og hvor længe en person befinder sig i den betragtede situation i forhold til faren. Ved behovet for aktivering af funktionen er spørgsmålet, hvornår dens opgave skal udføres. Ved vurderingen af kontaktorens levetid er spørgsmålet, hvor mange cyklusser netop denne kontaktor udfører.
Disse tal kan være indbyrdes forbundne. De er imidlertid ikke pr. definition identiske.
Antag, at K₁ indgår i nødstoppet, adgangsbeskyttelsen via afskærmningen og den almindelige standsning af processen. Dens antal operationer omfatter de faktiske koblinger, der følger af alle disse anvendelser. Ikke kun af den funktion, som vi netop har åbnet regnearket for.
På den anden side tæller vi ikke den samme fysiske cyklus tre gange, fordi den er tilknyttet tre funktioner. Vi tæller komponentens arbejde, ikke antallet af steder, hvor dens betegnelse forekommer.
Det er nødvendigt at adskille funktionerne i dokumentationen. Det opdeler ikke slitagen på det fælles apparat i flere uafhængige grænser.
Kontaktoren får ikke et nyt sæt kontakter, når man går videre til rapportens næste kapitel.
En halv million cyklusser om året. Uden et usædvanligt højt produktionstempo
Lad os i vores eksempel antage 1000 fulde komponentcyklusser pr. skift, to skift om dagen og 250 arbejdsdage om året.
Det årlige antal operationer er:
nop=1000×2×250=500 000 cyklusser/år.
Tusind cyklusser i løbet af et skift på otte timer giver i gennemsnit én cyklus for hver 28,8 sekunder. Vi behøver ikke en linje, der producerer hundredvis af emner i minuttet, for at udstyret udfører hundredtusindvis af operationer om året.
I dette eksempel omfatter én fuld cyklus ind- og udkobling af komponenten. Ved den faktiske dimensionering skal optællingsmetoden svare til den definition af en cyklus, som de anvendte producentdata henviser til. Man må ikke tage antallet af indkoblinger fra én opgørelse og antallet af tilstandsændringer fra en anden og betragte dem som samme størrelse.
Der skal også tages højde for yderligere operationer under planlagte test, justeringer eller andre aktiviteter, hvis de faktisk medfører kobling af denne komponent.
Den årlige produktionsplan kan være specificeret ned til det enkelte emne. Antallet af koblinger i sikkerhedsberegningerne bør ikke stamme fra en mindre præcis samtale.
B10D er ikke en garanti for drift frem til den millionte cyklus
For elektromekaniske, mekaniske og pneumatiske komponenter, der slides, kan vi anvende parameteren B10D. Den beskriver det gennemsnitlige antal cyklusser frem til farligt svigt i 10% af komponenterne.
Det betyder ikke, at hvert eksemplar vil fungere sikkert gennem dette antal operationer. Det er heller ikke en vilkårlig »levetid«, der er aflæst i kataloget.
Dataene skal svare til anvendelsen og driftsforholdene. For kontakter har blandt andet den belastning, som den pågældende værdi er fastsat for, betydning. Mekanisk levetid, elektrisk levetid og B10D bliver ikke indbyrdes udskiftelige, blot fordi de alle er angivet i cyklusser.
Det største tal i kataloget giver det pæneste resultat. Det er stadig værd at kontrollere, om det gælder for forholdene i vores maskine.
I den videre beregning antager vi som model B10D = 1 000 000 cyklusser for en enkelt elektromekanisk komponent, der opfylder betingelserne for anvendelse af denne metode. Det er en antagelse i eksemplet, ikke en parameter for et konkret produkt.
MTTFD: tyve år. Udskiftning: senest efter to år
Ud fra B10D og det årlige antal operationer beregner vi komponentens MTTFD:
MTTFD = B10D / (0,1 × nop).
For vores data:
MTTFD = 1 000 000 / (0,1 × 500 000) = 20 år.
Man kan ånde lettet op. Maskinen skal bruges i ti år, så tyve ser ud som en solid margin.
Men MTTFD er ikke den tilladte brugstid for dette eksemplar.
Med den samme metode beregner vi T10D, som begrænser komponentens brugstid:
T10D = B10D / nop = 1 000 000 / 500 000 = 2 år.
Begge resultater er korrekte. MTTFD bruges til at beskrive komponentens pålidelighed i den valgte model. T10D fastlægger begrænsningen af dens brugstid som følge af B10D og driftsintensiteten.
Den, der har betragtet tyve år som udskiftningstidspunktet, har netop forlænget brugstiden ti gange. Udelukkende ved at forveksle betegnelserne for to parametre.
Hvis systemets forventede brugstid er længere, skal komponenten udskiftes, senest inden T10D udløber eller på det tidspunkt, hvor T10D nås. Det er ikke en prognose om, at komponenten ophører med at fungere præcis den dag. Det er grænsen for anvendelsen af den valgte dokumentation for dens pålidelighed.
Ud fra disse to beregninger har vi endnu ikke opnået PL e eller noget andet PL for hele funktionen. Vi har opnået en pålidelighedsparameter for en enkelt komponent og en begrænsning af dens brugstid. Begge oplysninger skal indgå i den korrekte vurdering af delsystemet.
Det blotte løfte om udskiftning hvert andet år forbedrer ikke automatisk MTTFD fra 20 til 100 år. Det afhjælper heller ikke manglende diagnostik. Det gør det muligt at overholde den begrænsning, som den anvendte metode bygger på.
Et færdigt sikkerhedsrelæ er ikke en enkelt kontakt
Ovenstående beregning vedrørte en komponent, der blev vurderet efter B10D-metoden. For et færdigt, tidligere vurderet sikkerhedsmodul anvender vi de parametre og betingelser, der gælder for modulet og dets anvendelse.
Hvis PL og PFH er angivet, skal det kontrolleres, for hvilke konfigurationer, belastninger, aktiveringsfrekvenser og brugstider disse data gælder. Hvis der er fastsat en cyklusgrænse, må den ikke ignoreres, blot fordi PL e står ved siden af.
Vi tager ikke et vilkårligt tal, der er beskrevet som relæets levetid, kalder det på egen hånd B10D og erklærer på dette grundlag et nyt resultat for hele modulet.
Man skal ikke kun tage det fordelagtige bogstav fra produktdatabladet med ind i projektet, men også de betingelser, der står under det.
Hvis den faktiske driftsintensitet medfører, at en bestemt komponent skal udskiftes hvert andet år, mens maskinen skal fungere i ti år, opstår der en konkret vedligeholdelsesopgave. De efterfølgende udskiftninger skal planlægges, og brugeren skal have de oplysninger, der er nødvendige for at udføre dem. Et resultat, der kun bliver liggende i konstruktørens fil, organiserer ikke eftersynene på virksomheden.
Maskinen behøver måske ikke et nødstop i årevis. Kontaktoren, der skal udføre nødstoppet, kan i den tid koble millioner af gange. Teksten »E-STOP« på diagrammet trækker ikke en eneste cyklus fra.
7. En maskine til ti år. Det første relæ til to
I projektdokumentationen blev der fastlagt periodisk udskiftning af komponenten. Instruktionen nøjedes med den generelle anbefaling: »Kontrollér sikkerhedssystemet regelmæssigt«.
Efter to år fungerer relæet under eftersynet. Maskinen standser, når afskærmningen åbnes. Der er ingen fejlmelding, så der bliver ikke bestilt en reservedel.
Konstruktøren planlagde udskiftning før svigt. Virksomheden udskifter efter svigt. Det opnåede PL blev registreret, som om begge parter havde aftalt den samme metode.
Det havde de ikke. Hvis den periodiske udskiftning var en forudsætning ved vurderingen af funktionen, må den ikke kun fremgå af beregningerne. Brugeren skal vide, hvilken komponent der skal udskiftes, hvornår det skal ske, og hvad der skal kontrolleres efter udskiftningen.
Formuleringen »kontrollér regelmæssigt« formidler ingen af disse oplysninger. Til gengæld gør den det muligt i de følgende år at registrere i protokollerne, at kontrollen er udført.
Fem eksemplarer. Fire udskiftninger. Én maskine
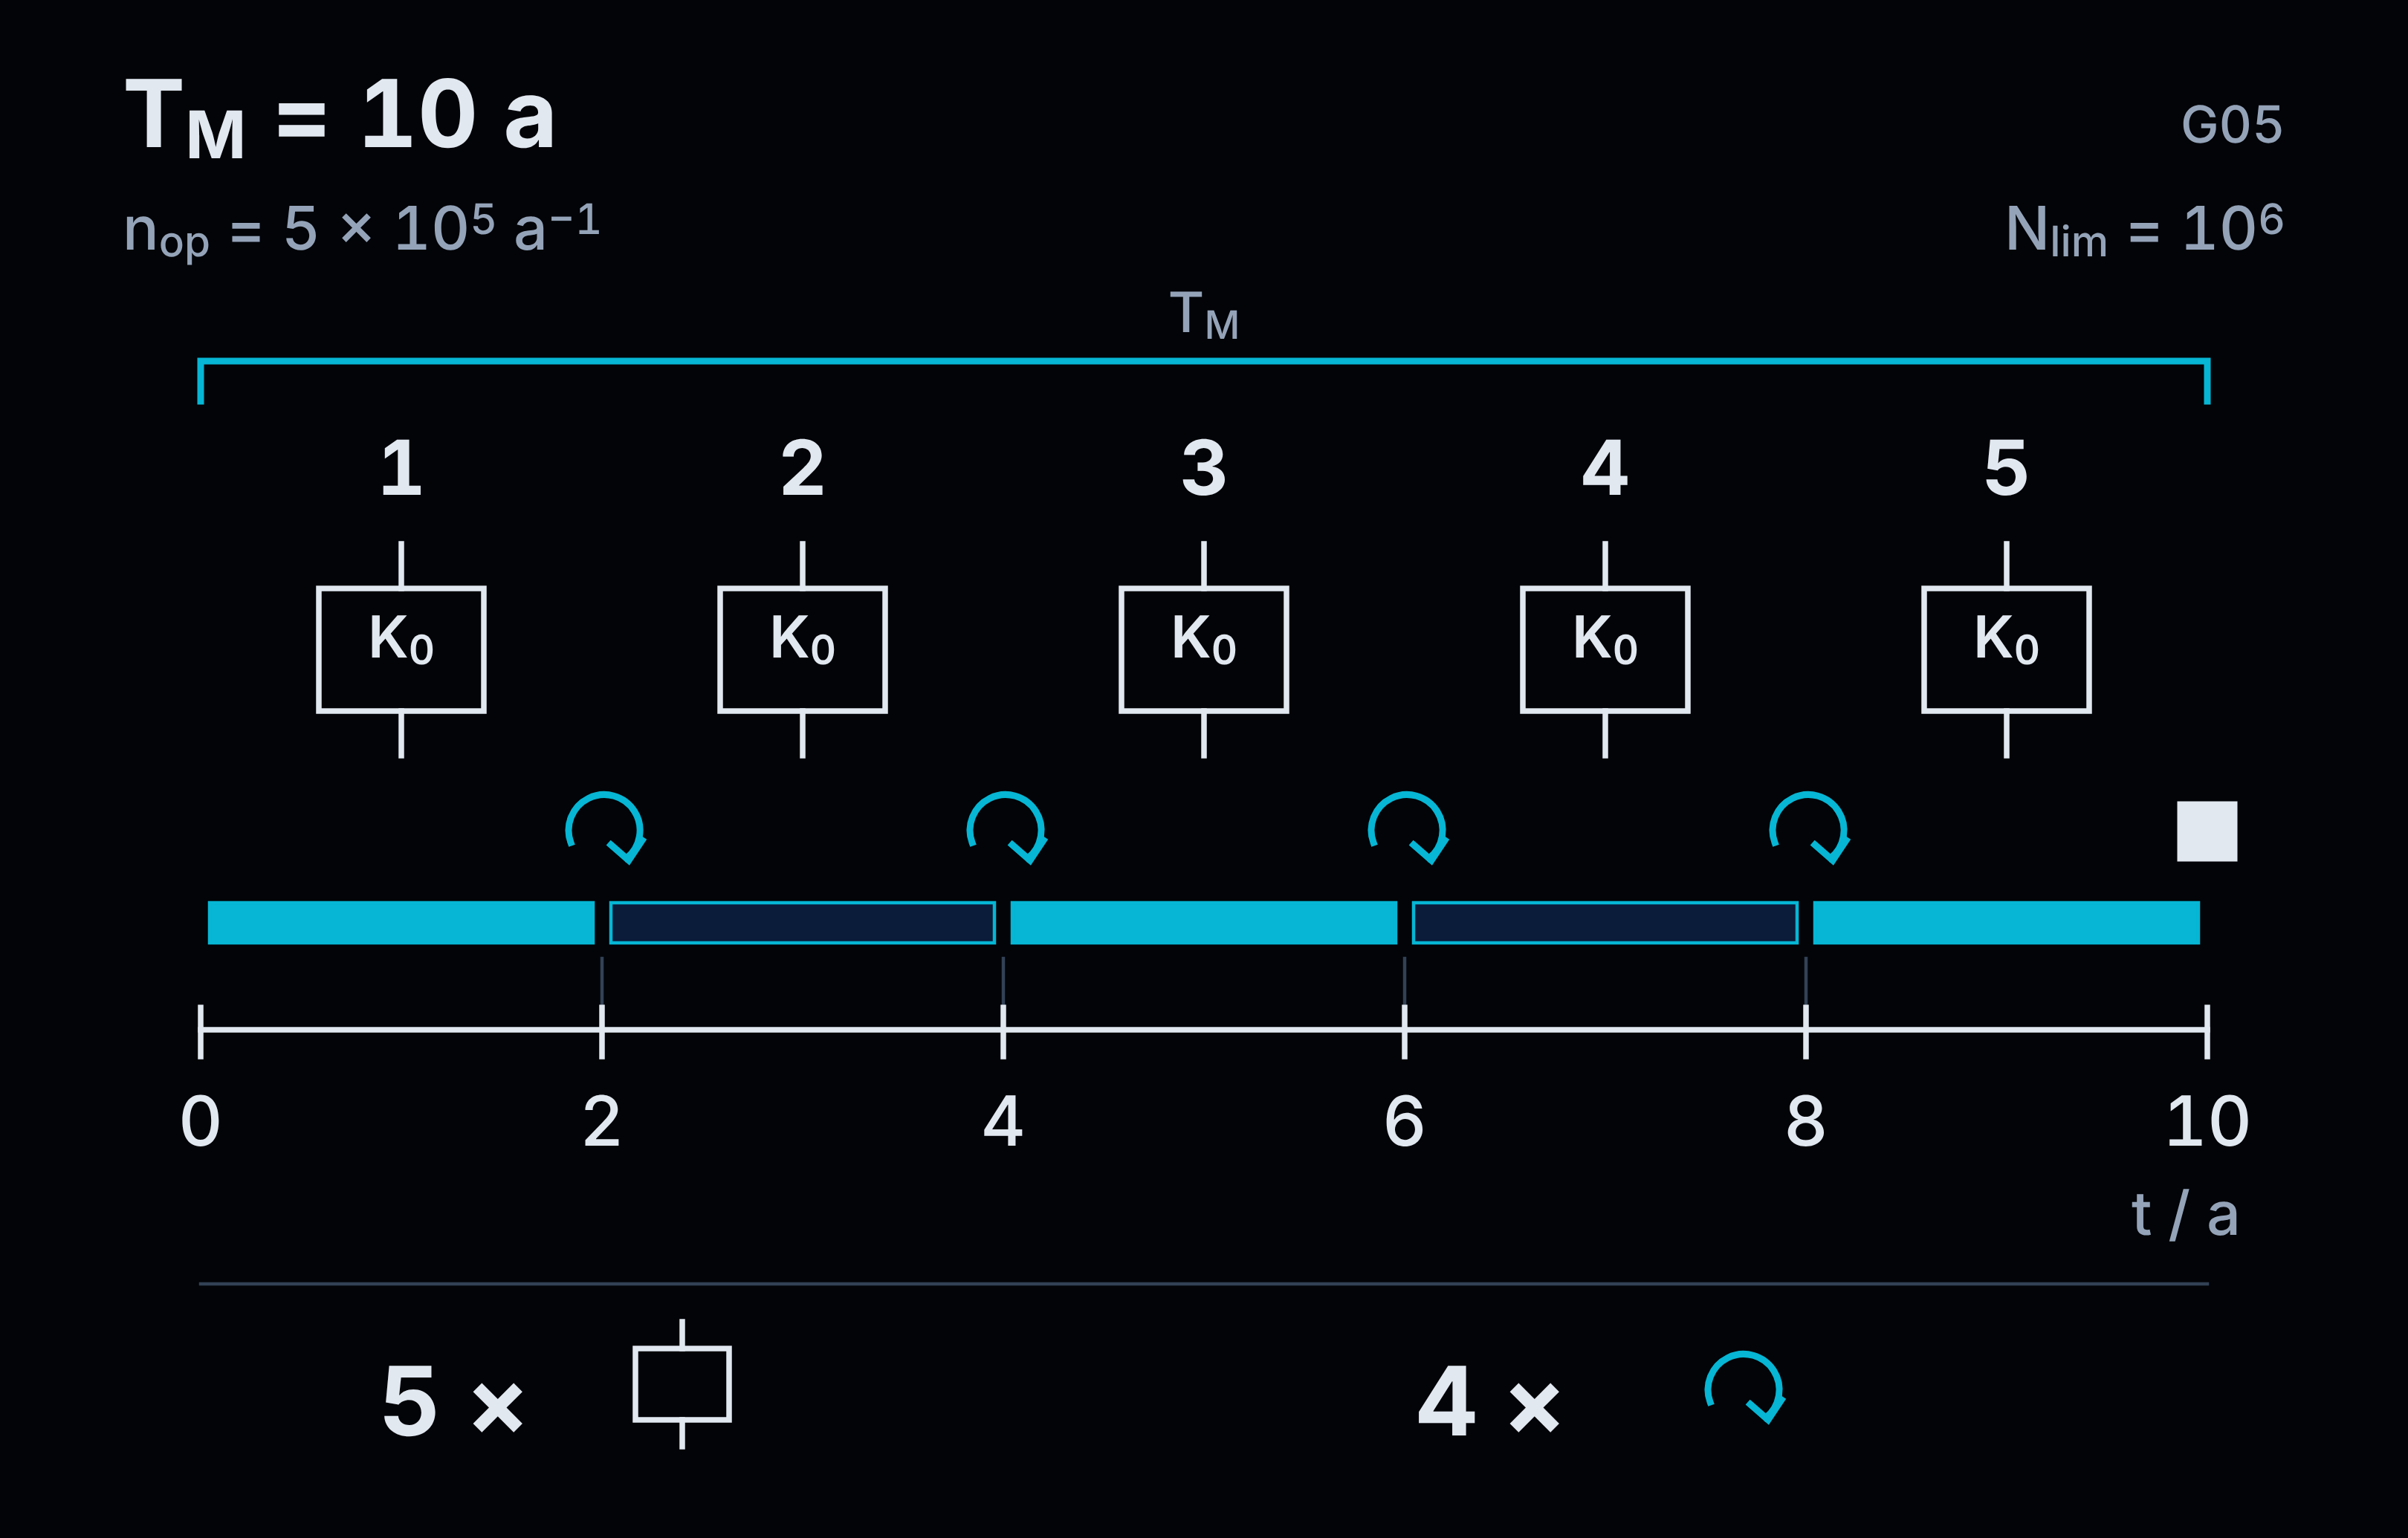
Antag følgende driftseksempel: Maskinen er beregnet til at blive brugt i ti år, og der er fastsat en grænse på en million cyklusser for det valgte relæ. Ved 500 000 cyklusser om året betyder det udskiftning senest efter to år, medmindre en anden begrænsning kræver tidligere udskiftning.
Vi fastlægger ikke PL med denne tidsplan. Vi planlægger den vedligeholdelse, der er nødvendig for at opretholde de betingelser, som systemet blev vurderet under.
Ved uændret driftsintensitet og udskiftninger ved udgangen af hver efterfølgende toårsperiode ser det sådan ud:
| Maskinens brugsperiode | Relæeksemplar | Handling ved periodens udgang |
|---|---|---|
| 0–2 år | Det første, monteret under opbygningen | Første udskiftning |
| 2–4 år | Det andet | Anden udskiftning |
| 4–6 år | Det tredje | Tredje udskiftning |
| 6–8 år | Det fjerde | Fjerde udskiftning |
| 8–10 år | Det femte | Maskinens brug ophører i dette scenarie |
Fem eksemplarer og fire udskiftninger over ti år. Ikke fem udskiftninger — det femte eksemplar er i drift frem til den forudsatte afslutning på brugen.
Det er den senest mulige tidsplan. I praksis planlægges udskiftningen, så grænsen ikke overskrides, i stedet for først at kontrollere reservedelens tilgængelighed og det nærmeste ledige tidspunkt for driftsstop, når grænsen allerede er nået.
Leveringstiden for et nyt relæ forlænger ikke den tilladte brugstid for det gamle. Selv når leverandøren beklager meget.
Maskinens tidsmæssige begrænsning er ikke en dato angivet på første side
Ti års brug skal betyde mere end den forventede tilbagebetalingstid for investeringen. Det er nødvendigt at fastlægge de betingelser, hvorunder maskinen skal bevare de krævede egenskaber i denne periode.
Hvor mange skift om dagen? Hvor mange dage om året? Hvor mange operationer? Ved hvilken belastning? Hvilke dele skal udskiftes, før den fastsatte periode for helheden er udløbet?
“En maskine til ti år” og “alle dele til ti år” er to forskellige løfter. Det andet følger ikke automatisk med det første.
Konstruktionsdokumentationen skal indeholde de parametre og forudsætninger, der begrunder resultatet. I informationen til brugeren skal de deraf følgende opgaver angives. Virksomheden behøver ikke at modtage alle konstruktørens interne arbejdsark for at finde ud af, hvornår et relæ skal udskiftes. Den skal derimod modtage entydige oplysninger, som gør det muligt at udføre udskiftningen.
I praksis skal angivelsen føre til en konkret referencebetegnelse på diagrammet og en konkret del. Den skal fastlægge grænsen, metoden til at bestemme tidspunktet, betingelserne for sikker udførelse af arbejdet og den krævede kontrol.
En cyklustæller og en advarsel om en forestående udskiftning kan hjælpe med dette. Tidsplanen kan også baseres på tid, hvis organiseringen af driften reelt sikrer, at den fastsatte grænse for antallet af operationer overholdes. Først skal disse forudsætninger dog formidles.
Vedligeholdelsespersonalet bør ikke ud fra komponentens produktionsdato skulle gætte, hvilken belastning konstruktøren indtastede i beregningerne tre år tidligere.
Et ekstra produktionsskift fremrykker tidspunktet. Ikke fra i morgen regnet som dag nul
Lad os vende tilbage til komponenten fra den foregående beregning. Efter et års drift i to skift har den gennemført 500 000 cyklusser. Halvdelen af den fastsatte million.
Virksomheden indfører et tredje skift. Med uændrede 1000 cyklusser pr. skift og 250 arbejdsdage om året er den nye driftsintensitet:
1000×3×250=750 000 cyklusser/år.
De resterende 500 000 cyklusser vil være opbrugt efter cirka otte måneder med denne drift. Ved den forudsatte jævne udnyttelse når vi derfor grænsen omkring den tyvende måned efter driftsstart og ikke efter to år.
For et nyt eksemplar ville en million cyklusser nu svare til cirka seksten måneder. Men der er ikke monteret et nyt eksemplar i styreskabet. Det nuværende har allerede gennemført en halv million operationer.
En ændring af produktionsplanen nulstiller ikke komponenternes slitage. Det gør højst regnearket, hvis nogen i den forbindelse begynder at tælle forfra.
Det er ikke kun tidspunktet for udskiftning, der skal genovervejes. For komponenten med B10D fra det tidligere eksempel ændrer stigningen i antallet af operationer fra 500 000 til 750 000 om året den beregnede MTTFD fra 20 til cirka 13,3 år. Det er et nyt input til vurderingen af delsystemet.
Det betyder ikke automatisk et fald på ét PL-bogstav. Det betyder, at det skal kontrolleres, om det tidligere resultat fortsat er begrundet ved den ændrede driftsintensitet.
En tidligere udskiftning løser problemet med overskridelse af grænsen. Den erstatter ikke kontrollen af de øvrige konsekvenser af det øgede antal operationer.
“Vi har kontrolleret den. Den virker stadig” forlænger ikke den fastsatte levetid
En funktionstest og udskiftning efter en fastsat tid eller et fastsat antal cyklusser tjener forskellige formål.
En bestået test bekræfter funktionen inden for det kontrollerede omfang. Den giver ikke en slidt komponent samme parametre som et nyt eksemplar og udgør ikke i sig selv et grundlag for at forlænge den grænse, der er lagt til grund for vurderingen.
Relæet gennemførte endnu én kobling. At tilskrive det yderligere to år af den grund ville være en usædvanlig generøs fortolkning af testresultatet.
Det er ikke en påstand om, at komponenten straks holder op med at fungere, når tidspunktet overskrides. Det handler heller ikke om automatisk at omskrive PL e til PL d. Pointen er, at fortsat drift ikke længere uden ændringer kan begrundes med et resultat, der bygger på en betingelse, som ikke er overholdt.
Hvis udskiftningen er blevet udeladt, skal de krævede betingelser genoprettes, og systemet skal kontrolleres på passende vis. Tilføjelsen af endnu et positivt inspektionsresultat fjerner ikke den udestående opgave.
Erstatningskomponenten passer i soklen. Men passer den til beregningerne?
Ved den næste udskiftning anvendes en anden model. Den passer mekanisk, har den korrekte forsyningsspænding og samme antal udgange. Maskinen kan startes.
Det bekræfter endnu ikke, at den er ækvivalent med hensyn til sikkerhedsfunktionen.
Pålidelighedsparametre, reaktionstid, overvågningsmetode, tilladt belastning og driftsforhold kan være afgørende. Reservedelen skal opfylde de samme sikkerhedskrav, som er relevante for den pågældende anvendelse — den skal ikke blot have de samme mål.
Soklen kontrollerede placeringen af klemmerne. Resten af vurderingen skal stadig foretages af et menneske.
Efter reparation eller ændring af systemet kræves en passende revalidering, som omfatter en funktionstest. Omfanget afhænger af ændringerne. Udskiftning med en identisk komponent kræver ikke, at maskinen behandles som et helt nyt projekt, men fritager ikke for at kontrollere, om de korrekte forbindelser og den korrekte funktion er blevet genoprettet.
Et nyt relæ nulstiller heller ikke driftshistorikken for de øvrige dele. Kontaktorer, sensorer og ventiler har deres egne begrænsninger. Udskiftning af én komponent får ikke hele systemets brugsperiode til at begynde forfra.
Vedligeholdelsen skal projekteres, ikke blot anbefales
Hvis en komponent kræver periodisk udskiftning, skal det sikres, at udskiftningen kan udføres. Adgang, identifikation af delen, plads til værktøj og metoden til kontrol efter arbejdet er lige så meget en del af konstruktionen som klemmer og ledninger.
Angivelsen “udskiftes hvert andet år” hjælper kun lidt, hvis komponentens referencebetegnelse ikke er synlig, hvis den kun kan tages ud ved at afbryde tilstødende kredsløb, og hvis dokumentationen ikke gør det muligt at genetablere forbindelserne uden at gætte.
Det berettiger ikke til at udskyde udskiftningen. Det viser, at konstruktøren har fastlagt den nødvendige opgave, men ikke har sikret betingelserne for at udføre den.
Brugsanvisningens fuldstændighed og oplysningerne om udskiftninger kontrolleres under valideringen. En manglende udskiftningsfrist er derfor ikke en mindre redaktionel forglemmelse efter den afsluttede vurdering. Det kan være en manglende forudsætning for at opretholde valideringsresultatet.
Hvis PL-begrundelsen forudsætter fire udskiftninger, mens brugsanvisningen ikke foreskriver nogen, har brugeren fået anvist en anden drift end den, hvis sikkerhed er blevet dokumenteret.
8. PL er beregnet. Nu skal maskinen også kontrolleres
Ved afleveringskontrollen blev afskærmningen åbnet. På panelet blev der vist en meddelelse om aktiv STO. Drevet holdt op med at frembringe drejningsmoment, og mekanismen standsede efter et stykke tid. I protokollen blev der skrevet: »Sikkerhedsfunktionen virker«.
»Efter et stykke tid« er en meget praktisk tidsenhed. Den kan rumme næsten enhver efterløbstid.
Beregningsresultatet opfylder kravet, og udstyret reagerer, men det skal stadig fastslås, om den implementerede reaktion faktisk beskytter personen. Blev den rigtige bevægelse standset? Skete det hurtigt nok? Blev den nødvendige tilstand opretholdt efter standsningen? Og blev dette kontrolleret under de forhold, som maskinen skal anvendes under?
Netop derfor erstatter dokumentation for PL ≥ PLr ikke valideringen af hele sikkerhedsfunktionens implementering. Det er ikke tilstrækkeligt at beregne pålideligheden korrekt for udførelsen af en opgave, der er defineret ufuldstændigt.
STO virker. Bevægelsen er endnu ikke ophørt
STO — sikker frakobling af drejningsmoment — er ikke en universel kommando om at »gøre maskinen sikker«. Funktionen forhindrer motoren i at frembringe drejningsmoment. Den udfører ikke i sig selv en kontrolleret standsning, bekræfter ikke stilstand og sikrer ikke elektrisk isolation.
Lad os tage en arbejdsstation med et drejebord. Når STO aktiveres, holder motoren op med at drive bordet, men den oplagrede bevægelsesenergi forsvinder ikke. Bordet standser først efter et efterløb. Hvis en person i dette tidsrum kan nå den farlige bevægelse, løser en korrekt implementeret STO alene ikke beskyttelsesopgaven.
Frekvensomformeren udførte sin funktion. Konstruktøren tillagde den flere andre funktioner, som ikke var blevet specificeret.
Behovet for at standse et vandret drev er også anderledes end behovet for at fastholde en belastet lodret akse. Hvis belastningen kan bevæge sig under påvirkning af tyngdekraften, skal den fastholdes sikkert. Frakobling af motorens drejningsmoment bliver ikke til en fastholdelsesforanstaltning, blot fordi den er implementeret med et højt PL.
Dette er ikke et argument imod STO. I et korrekt konstrueret system kan STO udføre den nødvendige delfunktion korrekt. Først skal det dog fastslås, om der alene er behov for at forhindre frembringelse af drejningsmoment, for en kontrolleret standsning, for fastholdelse af belastningen eller for en kombination af flere handlinger.
Prisen på den tilgængelige drevfunktion definerer ikke den opgave, der skal udføres.
Kravet var et halvt sekund. Maskinen behøver over et sekund
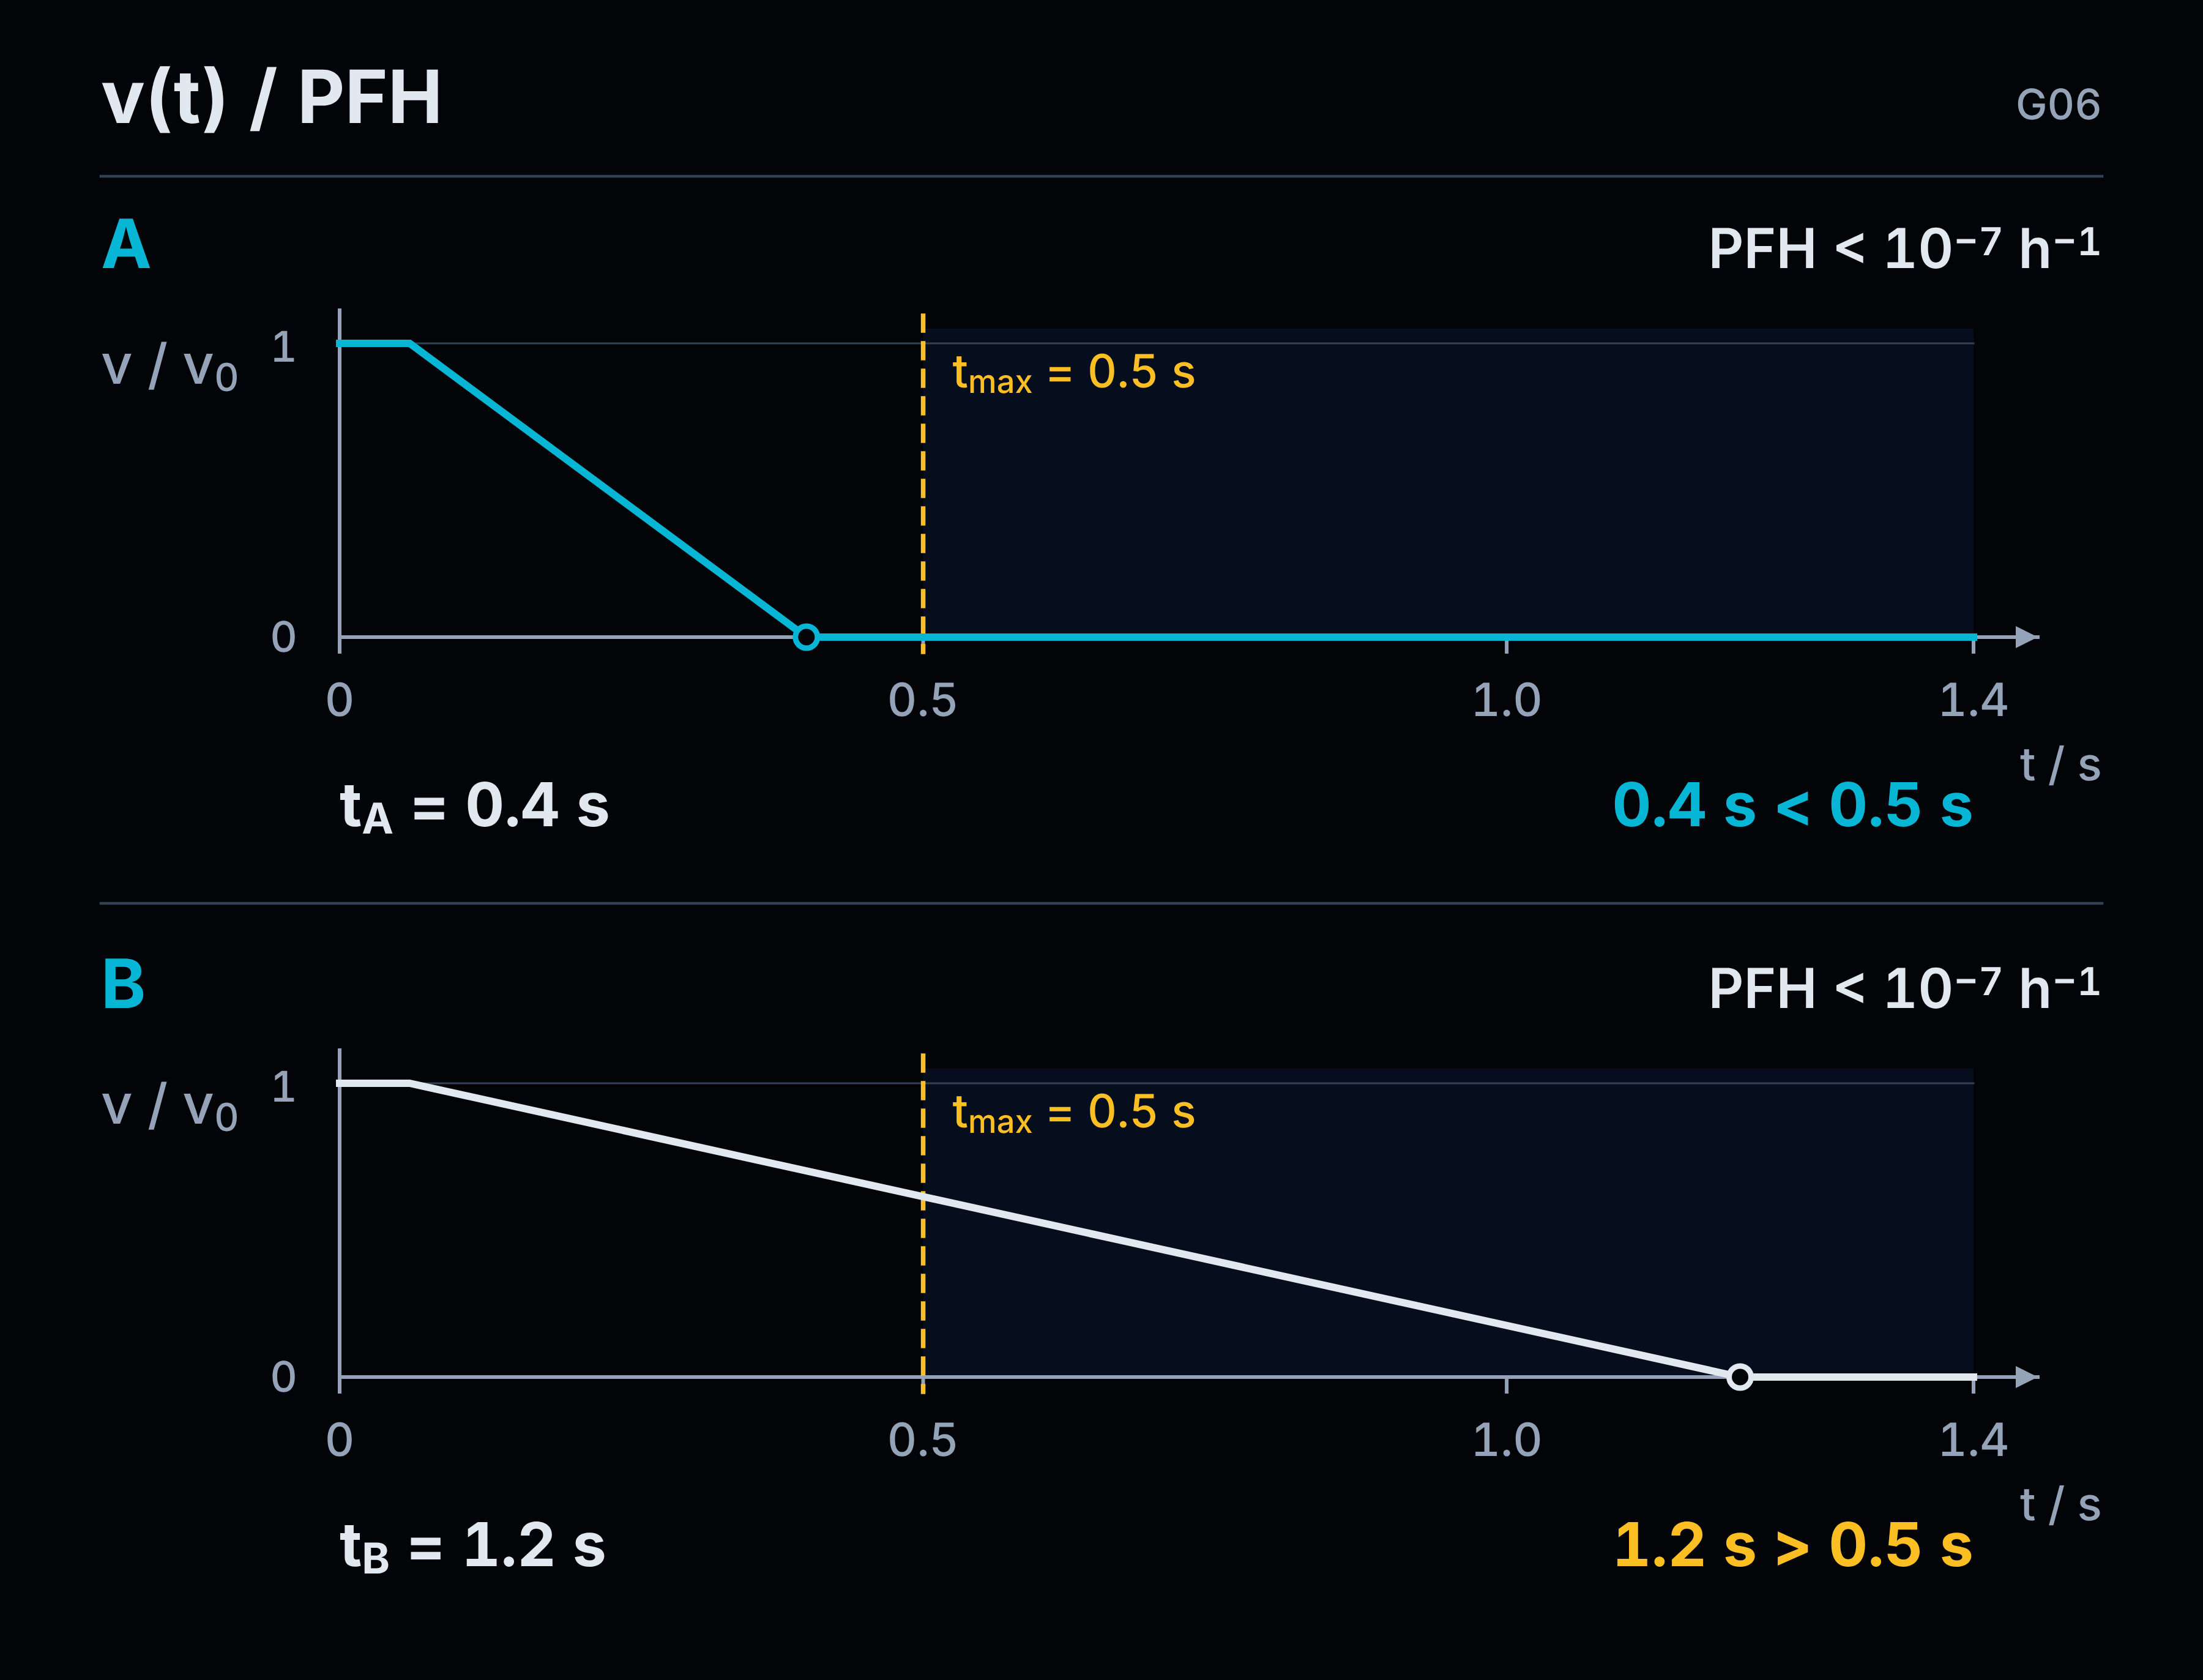
Lad os som et modeleksempel antage, at der for sikringen af en bestemt adgang er fastsat en maksimal tid på 0,5 s fra aktivering af funktionen til den farlige bevægelse er ophørt. Dette er en forudsætning i vores eksempel, som følger af det valgte beskyttelseskoncept — ikke en universel grænse for maskiner.
Ved kontrollen måles 1,2 s.
Systemet kan have meget gode pålidelighedsparametre. Det kan hver gang modtage signalet korrekt og udføre den forudsatte kobling. Det opfylder imidlertid ikke det fastsatte tidskrav.
Maskinen gør pålideligt for lidt. En bedre PFH forkorter ikke dens efterløb.
Implementeringen af standsningen eller konceptet for adgangssikringen skal ændres, og løsningen skal derefter kontrolleres igen. Det er ikke tilstrækkeligt kun at måle relæets reaktion, hvis kravet gælder ophør af hele mekanismens bevægelse.
I den anden variant er tiden 0,4 s. Tidskravet er opfyldt, men denne måling alene bekræfter endnu ikke PL. Ligesom PFH-resultatet ikke bekræftede tiden i den første variant.
Det er to krav. Ingen af dem opfylder automatisk det andet.
En kontaktor erstatter heller ikke definitionen af opgaven
STO og åbning af en kontaktor er ikke identiske handlinger. I det andet tilfælde afbryder kontakterne fysisk et bestemt kredsløb. Det er dog nødvendigt at vide, hvilket kredsløb og hvilken energikilde der frakobles.
Det følger ikke heraf, at tilføjelse af en kontaktor automatisk sikrer en hurtigere standsning eller sikker fastholdelse af aksen. Det følger heller ikke, at enhver kontaktor, der frakobles via styrekredsløbet, sikrer en isolation, som er egnet til udførelse af elektrisk arbejde.
Hvis opgaven kræver arbejde i spændingsløs tilstand og isolation af udstyret, er der behov for egnede midler til frakobling og sikring mod genindkobling. Meddelelsen »STO aktiv« er ikke i sig selv en bekræftelse af en sådan tilstand. En kommando om at frakoble kontaktoren er heller ikke i sig selv en sådan bekræftelse.
Intet drejningsmoment, ingen bevægelse og et isoleret kredsløb er ikke tre betegnelser for den samme tilstand.
Ved vurdering af adfærd under fejl anvender vi omfanget af delsystemets vurdering og betingelserne for dets anvendelse. Vi tillægger ikke STO modstandsdygtighed over for enhver tænkelig fejl, men vi antager heller ikke, at enhver kortslutning i omformeren nødvendigvis medfører en farlig bevægelse. En sådan konklusion kan ikke udledes alene af den manglende isolation.
Valget af løsning afgøres af maskinens opgaver og operationer, de betragtede farer samt den krævede reaktion. Først blandt de løsninger, der opfylder disse betingelser, sammenligner vi omkostninger, levetid og betjeningsvenlighed.
Besparelser på kontaktorer kan være et godt projektresultat. De kan ikke udgøre projektets sikkerhedsspecifikation.
Validering er ikke endnu en udskrift af beregningerne
Valideringen omfatter analyse og prøvning. Vi kontrollerer både de funktionelle krav og grundlaget for det opnåede PL: de anvendte data, arkitekturen, diagnosticeringen, adfærden ved fejl samt anvendelsesbetingelserne.
Vi begynder ikke først dette arbejde, når maskinen venter på transport. Allerede specifikationen skal kontrolleres for fuldstændighed og overensstemmelse med den tilsigtede anvendelse. Hvis den kun angiver »aktivér STO«, kan man på eksemplarisk vis bekræfte dette signal og stadig ikke have besvaret, om faren er håndteret.
Et manglende kriterium i specifikationen gør det ikke lettere at opfylde kravet. Det gør det lettere at overse, at kravet ikke er opfyldt.
Prøvningerne skal knyttes til det, der skal dokumenteres. De omfatter relevante driftsmåder, signalsekvenser, betingelser for genstart og forudsigelige unormale situationer. For kategori 2, 3 og 4 er der desuden fastsat relevante prøvninger med indføring af fejl, som gør det muligt at kontrollere diagnosticeringens funktion og den krævede reaktion.
Sådanne prøvninger planlægges og gennemføres under kontrollerede forhold. De kan ikke erstattes af tilfældig frakobling af en enkelt ledning under idriftsættelsen eller en generel forsikring om, at »vi har kontrolleret svigt«.
Eksisterende valideringsresultater for delsystemer kan anvendes. Det er ikke nødvendigt at undersøge hele den indvendige opbygning af hver indkøbt enhed igen. Deres forbindelser, grænseflader og funktion i den konkrete maskine skal dog stadig kontrolleres.
Det skal også bekræftes, at den undersøgte udførelse svarer til dokumentationen: de anvendte komponenter, programversionen, konfigurationen og de relevante indstillinger. Efter en ændring af softwaren eller løsningen skal det relevante valideringsomfang gentages.
Rapporten opdaterer ikke sig selv, når et nyt program indlæses. Heller ikke selv om filen stadig hedder »final«.
Én funktion. Svar, der kan kontrolleres
I stedet for endnu et samlet »sikkerhed — OK« bør man for hver funktion kunne gennemgå følgende spørgsmål:
| Spørgsmål | Hvor bør svaret findes? |
|---|---|
| Hvad beskytter vi imod, og under hvilken aktivitet? | I risikovurderingen, maskinens begrænsninger og beskrivelsen af den tilsigtede anvendelse. |
| Hvad aktiverer funktionen, og hvilken tilstand skal den sikre? | I specifikationen: reaktion, tid, driftsmåder samt betingelser for opretholdelse af tilstanden og genstart. |
| Hvilket PLr kræver vi, og hvilket PL er opnået? | I begrundelsen for kravet og vurderingen af den konkrete udførelse — med delsystemernes grænser, metode, data og forudsætninger. |
| Opfylder maskinen som udført disse krav? | I resultaterne af analyser og prøvninger, der er knyttet til de enkelte krav, herunder de fejl, der er taget i betragtning. |
| Hvilken udførelse gælder resultaterne for? | I identifikationen af de komponenter, det program, den konfiguration og den dokumentation, som kontrollen omfattede. |
| Hvad skal opretholdes under driften? | I de fastlagte begrænsninger samt de regler for kontrol, betjening og udskiftning af dele, som er overdraget til brugeren. |
Det handler ikke om at oprette seks nye formularer. Det handler om at kunne finde svarene og kontrollere, om de alle vedrører den samme funktion og den samme maskine.
Konstruktionsdokumentationen behøver ikke i sin helhed at blive overdraget til brugeren. Det må dog ikke bruges som påskud for, at konstruktøren tilbageholder oplysninger, der er nødvendige for korrekt drift.
Grænsen mellem den interne dokumentation og brugsanvisningen må ikke afskære brugeren fra de betingelser, som skal opfyldes.
Resultatet skal gælde for den maskine, der overdrages til brugeren. Ikke for den bedste version af diagrammet, den mest gunstige indstilling eller programmet før den seneste rettelse.
Relæet udfører ikke konstruktørens arbejde
Samtalen fra kurset var en god indledning til denne artikel, fordi den viste en fejl, som let kan begås i god tro. Man vælger komponenter af god kvalitet, kontrollerer deres parametre og antager, at resultatet for hele funktionen bliver lige så godt.
Det bliver det ikke altid.
Det løser vi hverken ved overalt at købe de dyreste enheder eller ved at gentage, at alt afhænger af risikovurderingen. Man skal kunne påvise en konkret sammenhæng mellem faren, kravet, det udførte system og resultatet af kontrollen.
Hvis summen af PFH er for stor — ændrer vi løsningen. Hvis den forudsatte diagnosticering ikke findes — skal den etableres, eller systemet skal vurderes igen. Hvis resultatet kræver periodiske udskiftninger — skal brugeren have de relevante oplysninger. Hvis STO fungerer, men en person stadig kan komme i kontakt med en farlig bevægelse — er beskyttelsesopgaven ikke udført.
Kendskab til ISO 13849-1 består ikke i at bruge forkortelser sikkert. Det består i, at vi kan begrunde beslutningerne vedrørende vores egen maskine.
PL e på enheden er oplysninger fra producenten. PL e for funktionen skal man derimod selv underbygge gennem sit eget arbejde.
Kilder og noter
[1] Standardens anvendelsesområde og udgave. Artiklen henviser til PN-EN ISO 13849-1:2023-09, som indfører EN ISO 13849-1:2023 og ISO 13849-1:2023. Officielle publikationsoplysninger: ISO 13849-1:2023 — Maskinsikkerhed — Sikkerhedsrelaterede dele af styresystemer — Del 1: Generelle principper for konstruktion. Katalogsiden identificerer udgaven og anvendelsesområdet; den erstatter ikke standardens fulde tekst. Afsnitsnumrene i de efterfølgende noter henviser til denne udgave, medmindre et andet dokument udtrykkeligt er angivet.
[2] PFH og sammenkobling af delsystemer — indledning og del 1. PN-EN ISO 13849-1:2023-09, afsnit 3.1.58, tabel 2, afsnit 6.2.1–6.2.2 og kapitel 8: betydningen af PFH, PL-intervaller, summering af kendte PFH-værdier i en seriel sammenkobling af tidligere vurderede delsystemer, begrænsning af resultatet til det laveste PL blandt delsystemerne samt sammenligning af PL med PLr. I denne udgave angiver tabel 2 PL e som PFH < 10−7 h−1, uden en nedre grænse på 10−8. Dataene 3, 4, 5 og 2, 3, 4 × 10⁻⁸ h−1 er modeldata; de øvrige krav er i disse beregninger forudsat opfyldt.
[3] Funktionsgrænser, kategori og PL — del 2. PN-EN ISO 13849-1:2023-09, pkt. 5.2.1.3, 5.5, 6.1.1, 6.1.3.2.5–6.1.3.2.6 og 6.2: specifikation af funktionen, opdeling i delsystemer, kravene til kategori 3 og 4 samt omfanget af PL-vurderingen. De tre resultater for kategori 3 er aflæst i tabel K.1, kolonnen DCavg = middel, beregnet til 90%, rækkerne MTTFD = 10, 30 og 100 år pr. kanal: henholdsvis 1,36 × 10⁻⁶, 2,65 × 10⁻⁷ og 4,29 × 10⁻⁸ h−1. Figur G02 skelner mellem effektkredsløbet og pålidelighedsmodellen; den tildeler ikke det viste system en kategori eller et PL.
[4] Bestemmelse af PLr — del 3. PN-EN ISO 13849-1:2023-09, pkt. 5.3–5.4 samt informativt bilag A: figur A.1, pkt. A.2, A.3.1–A.3.3 og tabel A.1–A.2. Grundlaget omfatter skadens alvorlighed, eksponeringens hyppighed og varighed, den faktiske mulighed for at undgå eller begrænse skaden, reglen om, at én C-vurdering fører til P2, samt anvisningerne vedrørende 15 minutter og 1/20 af driftstiden. A.2 giver mulighed for en begrundet og dokumenteret reduktion af resultatet med ét niveau, når sandsynligheden for en farlig hændelse er lav; metoden er ikke den eneste tilladte, og den relevante type C-standard kan fastlægge PLr på en anden måde. Kravene fastlægges, før løsningen vælges; rækkefølgen af eksemplerne i artiklen er den rækkefølge, de forklares i.
[5] Valg af beregningsmetode — del 4. PN-EN ISO 13849-1:2023-09, pkt. 6.1.3.2.1, 6.1.8–6.1.9 og 6.2.1–6.2.3, figur 12 samt tabel 9. Den forenklede procedure kræver, at delsystemet svarer til den relevante arkitektur, og at modellens forudsætninger er opfyldt. Ved en anden arkitektur kræves en detaljeret beregning. Tabel 9 vedrører sammenkobling af delsystemer, når ikke alle PFH-værdier er kendt; summering vedrører situationer, hvor alle PFH-værdier er kendt. Eksemplet på forskellen mellem tabelresultatet og summen af konkrete data illustrerer metodernes forskellige anvendelsesområder og ikke en mulighed for frit at vælge det mest fordelagtige bogstav. Proceduren i 6.1.9 ved manglende MTTFD har et begrænset anvendelsesområde og sine egne betingelser.
[6] Diagnostik og CCF — del 5. PN-EN ISO 13849-1:2023-09, pkt. 5.2.1.3, 6.1.5–6.1.7, informativt bilag E (tabel E.1 og pkt. E.2) samt bilag F (pkt. F.1–F.3, navnlig F.3.5, og tabel F.1). DC vedrører den vurderede komponent; DCavg tager højde for komponenternes bidrag til den farlige fejlfrekvens. Metoden i bilag F kræver et resultat på mindst 65 point; delvis implementering af en given foranstaltning giver nul point for denne post. Uddannelsesposten vedrører uddannelse af konstruktører i årsager til og virkninger af CCF. Scenerne med bekræftelse af egen kommando, udeladelse af reaktionen og operatørernes fremmødeliste er fortolkningseksempler.
[7] Cyklusser, B10D, MTTFD og T10D — del 6. PN-EN ISO 13849-1:2023-09, pkt. 5.2.1.3, litra j), 5.5, 6.1.4 samt C.4.1–C.4.3. Formlerne C.1–C.3 og C.7: MTTFD = B10D / (0,1 × nop) samt T10D = B10D / nop. Med de antagne 500 000 cyklusser/år og B10D = 1 000 000 cyklusser fås 20 år og 2 år. Det afgørende er den konkrete komponents drift i dens anvendelse og ikke kun antallet af aktiveringer af en enkelt initierende enhed. Disse resultater fastlægger ikke i sig selv PL for delsystemet eller funktionen.
[8] Begrænsninger og vedligeholdelse — del 7. PN-EN ISO 13849-1:2023-09, pkt. C.4.2–C.4.3, 10.9, kapitel 11 samt kapitel 12–13: begrænsning af komponentens anvendelse, formidling af betingelserne for udskiftning, validering af betjeningsvejledningens fuldstændighed, serviceadgang og fornyet validering efter reparation eller ændring. Planen med fem enheder og fire udskiftninger vedrører den forudsatte tiårige periode, udskiftninger hvert andet år og ophør af anvendelsen i det tiende år. Relæets million cyklusser er i dette scenarie en forudsat driftsgrænse og ikke automatisk dets B10D. Beregningen af ændringen i driftsintensiteten efter et år tager højde for de allerede udførte 500 000 cyklusser og en antaget jævn drift i de efterfølgende måneder.
[9] Validering — del 8 og afslutning. PN-EN ISO 13849-1:2023-09, pkt. 5.2.1.3, 5.2.2.2, kapitel 8, pkt. 10.1–10.6, 10.8–10.9 samt kapitel 12–13: funktionskravet og PLr, analyse og prøvning, relevant indføring af fejl for kategori 2, 3 og 4, validering af sammenkoblingen af delsystemer og software, sporbare resultater samt oplysninger til brugeren. Tiderne 0,5 s, 1,2 s og 0,4 s er forudsætninger i eksemplet og ikke grænser angivet i standarden. Tabellen med spørgsmål strukturerer dokumentationen; den er ikke en fuldstændig valideringsplan eller en obligatorisk formular.
[10] STO, stop og isolation — supplement til del 8. PN-EN 60204-1:2018-12, pkt. 5.4–5.6 og 9.2.2–9.2.3.3: sondringen mellem forebyggelse af uventet start, isoleringsfunktionen og stopkategorierne samt valg af reaktion på grundlag af risikovurderingen og maskinens funktion. Denne udgave implementerer EN 60204-1:2018 og IEC 60204-1:2016 med europæiske ændringer. Oplysninger om grundpublikationen: IEC 60204-1:2016 — Maskinsikkerhed — Elektrisk materiel på maskiner — Del 1: Generelle krav. Den drevstandard, der henvises til i pkt. 5.2.2.2 i ISO 13849-1:2023, er IEC 61800-5-2:2016 — Elektriske motordrev med variabel hastighed — Del 5-2: Sikkerhedskrav — Funktionel; det angivne link identificerer denne publikation og betyder ikke, at artiklen indeholder en fuldstændig gennemgang af den. Der er ikke lagt et universelt bevægelsesscenarie til grund efter en vilkårlig kortslutning i frekvensomformeren. Egenskaberne ved det konkrete drev skal kontrolleres inden for rammerne af dets vurdering og under de gældende anvendelsesbetingelser.
[11] Henvisning til standarder i erklæringen — indledning.Direktiv 2006/42/EF — bilag II, del 1, afsnit A, punkt 7–8 samt Forordning (EU) 2023/1230 — bilag V, del A, punkt 7: henvisninger til anvendte standarder og tekniske specifikationer. Forordningen foreskriver også angivelse af de anvendte dele, når standarder anvendes delvist; i henhold til artikel 54 finder den som udgangspunkt anvendelse fra den 20. januar 2027. Kommentaren i indledningen vedrører det at fremstille en henvisning som dokumentation for arbejde, der ikke er udført; den forudsætter ikke, at det alene at være i besiddelse af standarden eller angive dens nummer dokumenterer maskinens overensstemmelse.
[12] Eksemplernes karakter. Samtalen under kurset i indledningen er baseret på forfatterens egen erfaring. De øvrige konfigurationer, data og situationer, der præsenteres som eksempler, uddyber de krav og sammenhænge, der er beskrevet i standarderne; de kan ikke henføres til virksomheden fra kurset eller til konkrete produkter. Ingen illustration, tabel eller enkeltstående beregning erstatter vurdering og validering af den faktiske funktion. Kilden til de tekniske krav er de angivne udgaver af standarderne og ikke artikler fra producenter af apparater. Fremstillingen udgør ikke en gennemgang af den aktuelle liste over harmoniserede standarder.