Prejšnji teden sem vodil usposabljanje za podjetje, ki integrira robotske paletizacijske celice. Pri obravnavi varnostnih funkcij sem povedal, da povezava treh naprav, od katerih ima vsaka PL e, še ne zagotavlja PL e za celotno funkcijo.
To jih je presenetilo. Udeleženci so bili prepričani, da so doslej pravilno določali raven zmogljivosti — Performance Level. Izbirali so naprave s PL e in enako raven pričakovali tudi od funkcije, sestavljene iz teh naprav. Če noben element ni imel slabše črke, od kod naj bi prišel slabši rezultat?
Prav med podatki posameznih naprav in rezultatom njihove povezave je manjkal del inženirskega dela.
Cenim, da so takšne naprave uporabljali in prišli preverit svoje znanje. Nekateri izvajalci ne preverjajo niti podatkov izbrane opreme. Toda malomarnost drugih ne znižuje zahtev za naš projekt. Lahko smo skrbnejši od konkurence in varnostno funkcijo še vedno ocenimo napačno.
Pri zaporedni povezavi podsistemov z znanimi vrednostmi PFH — povprečne pogostosti nevarne odpovedi na uro — ISO 13849-1 zahteva upoštevanje njihove vsote. Posamezni podsistemi so lahko v območju PL e, njihova vsota pa ne. Noben proizvajalec naprave ni nujno navedel neresničnih podatkov. Napačen je lahko šele sklep integratorja.
To ni akademska igra s potencami števila deset. Rezultat se nanaša na funkcijo, na katero se mora zanesti človek ob stroju. Če je zahtevan PL e, dosežena raven pa ni dokazana, trije podatkovni listi s črko e ne zaključijo dela.
Kupili so dobre naprave. Z njimi pa niso kupili že izdelane utemeljitve varnosti svojega stroja.
To postane še posebej pomembno, ko je v izjavi o skladnosti naveden ISO 13849-1. Prejemnik ne dobi seznama standardov, za katere je dobavitelj že slišal. Dobi informacijo o standardih, uporabljenih pri ocenjevanju in izdelavi dobavljenega stroja.
Če proizvajalec takšno navedbo predstavlja kot potrdilo o izpolnjevanju zahtev standarda, čeprav je oceno funkcije nadomestil z branjem PL iz katalogov, zavaja uporabnika. Dobra vera lahko pojasni, zakaj je prišlo do napake. Manjkajočega dokaza ne zagotovi.
Ne gre za to, da bi po tej zgodbi vsi kupovali še dražje releje. Najprej je treba določiti, kaj zahtevamo od funkcije, kateri elementi jo izvajajo in kaj dejansko izhaja iz njihove povezave. Nato preveriti, pod katerimi pogoji je rezultat še vedno utemeljen — tudi po več letih in več sto tisoč preklopih.
Prav ta pogovor me je spodbudil k pisanju članka. Izračun PL po ISO 13849-1 je treba končno pojasniti tako, da poznavanje kratic spremlja razumevanje lastnega sistema. Kategorija ni drug način zapisa PL. Rezultat za rele ni rezultat celotne funkcije. Pravilen izračun pa ne odvezuje obveznosti ohranjanja pogojev, za katere je bil narejen.
Uporabnik potrebuje funkcijo z dokazano ravnjo varnosti. Ne treh naprav, ki so vsaka zase videti prepričljive.
1. Tri naprave s PL e. Poglejmo, kaj pokaže seštevanje
Vzemimo varnostno funkcijo, ki jo izvajajo trije podsistemi: zaznavanje, logika in izhod, ki izvede predvideni odziv. Vsak podsistem je bil posebej ocenjen na PL e. Vsak je potreben, da celotna funkcija pravilno opravi svojo nalogo.
Prav to tukaj pomeni zaporedna povezava. Ne gre za tri kontakte na enem vodniku niti za tri naprave, ki se med seboj nadomeščajo.
Predpostavimo, da so podsistemi pravilno uporabljeni in da so izpolnjene preostale zahteve. Ne bomo iskali napačno priključenega vodnika ali izključene diagnostike. Preverili bomo, ali tri črke e tudi v teh ugodnih pogojih zadostujejo za četrto.
Črke so enake. Številke niso
PL e ne pomeni ene same, enake vrednosti PFH za vsako napravo. Isti ravni lahko ustrezajo različne vrednosti povprečne pogostosti nevarne odpovedi na uro.
Za računski primer vzemimo naslednje podatke:
| Podsistem | Ocenjeni PL | PFH [h−1] |
|---|---|---|
| Zaznavanje | e | 3 × 10⁻⁸ |
| Logika | e | 4 × 10⁻⁸ |
| Izhod | e | 5 × 10⁻⁸ |
Vse vrednosti so manjše od 10−7 h−1, zato izpolnjujejo številčni pogoj za PL e.
Če bi preverjanje končali pri zadnji vrstici, bi lahko razglasili uspeh. Vsak dobavitelj je zagotovil ustrezen podsistem. Nakup je urejen.
Le da se bo uporabnik zanašal na njihovo skupno delovanje, ne na tri ločene podatkovne liste.
Kadar poznamo PFH vseh podsistemov v takšni povezavi, je treba vrednosti sešteti.
PFH = PFH1 + PFH2 + PFH3
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
Za PL e mora biti vsota manjša od 10−7 h−1. Naš rezultat je večji. Spada v območje PL d:
10−7 ≤ PFH < 10−6 h−1.
Vsak podsistem ima PL e. Povezava v tem primeru doseže PL d. Ne zato, ker bi proizvajalec olepšal podatke. Zato, ker je treba pri oceni povezave upoštevati prispevek vseh treh podsistemov.
Tega ne razreši niti zagotovilo, da »ima celota raven najšibkejšega elementa«. Standard omejuje rezultat tako z najnižjim PL podsistema kot z ravnjo, ki izhaja iz vsote PFH. Najnižji PL podsistema je omejitev rezultata, ne obljuba, da ga bomo dosegli.
Tri naprave ne pomenijo vedno znižanja na PL d
Ne zamenjajmo ene napake z drugo. Samo število naprav še ne določa rezultata.
Za tri druge podsisteme, prav tako ocenjene na PL e, vzemimo vrednosti 2 × 10⁻⁸, 3 × 10⁻⁸ in 4 × 10⁻⁸ h−1:
PFH = (2 + 3 + 4) × 10−8 = 9 × 10⁻⁸ h−1.
Ta vsota ostane pod 10−7 h−1. Ob izpolnjevanju preostalih predpostavljenih pogojev lahko povezava doseže PL e.
Razlika je povsem preprosta, če vse številke zapišemo v istem merilu. Meja je 10 × 10−8. V prvem primeru smo sešteli 12, v drugem 9. Pri rezultatu natanko 10 × 10−8 smo že v območju d. V preglednici piše »manjše od«, ne »manjše ali enako«.
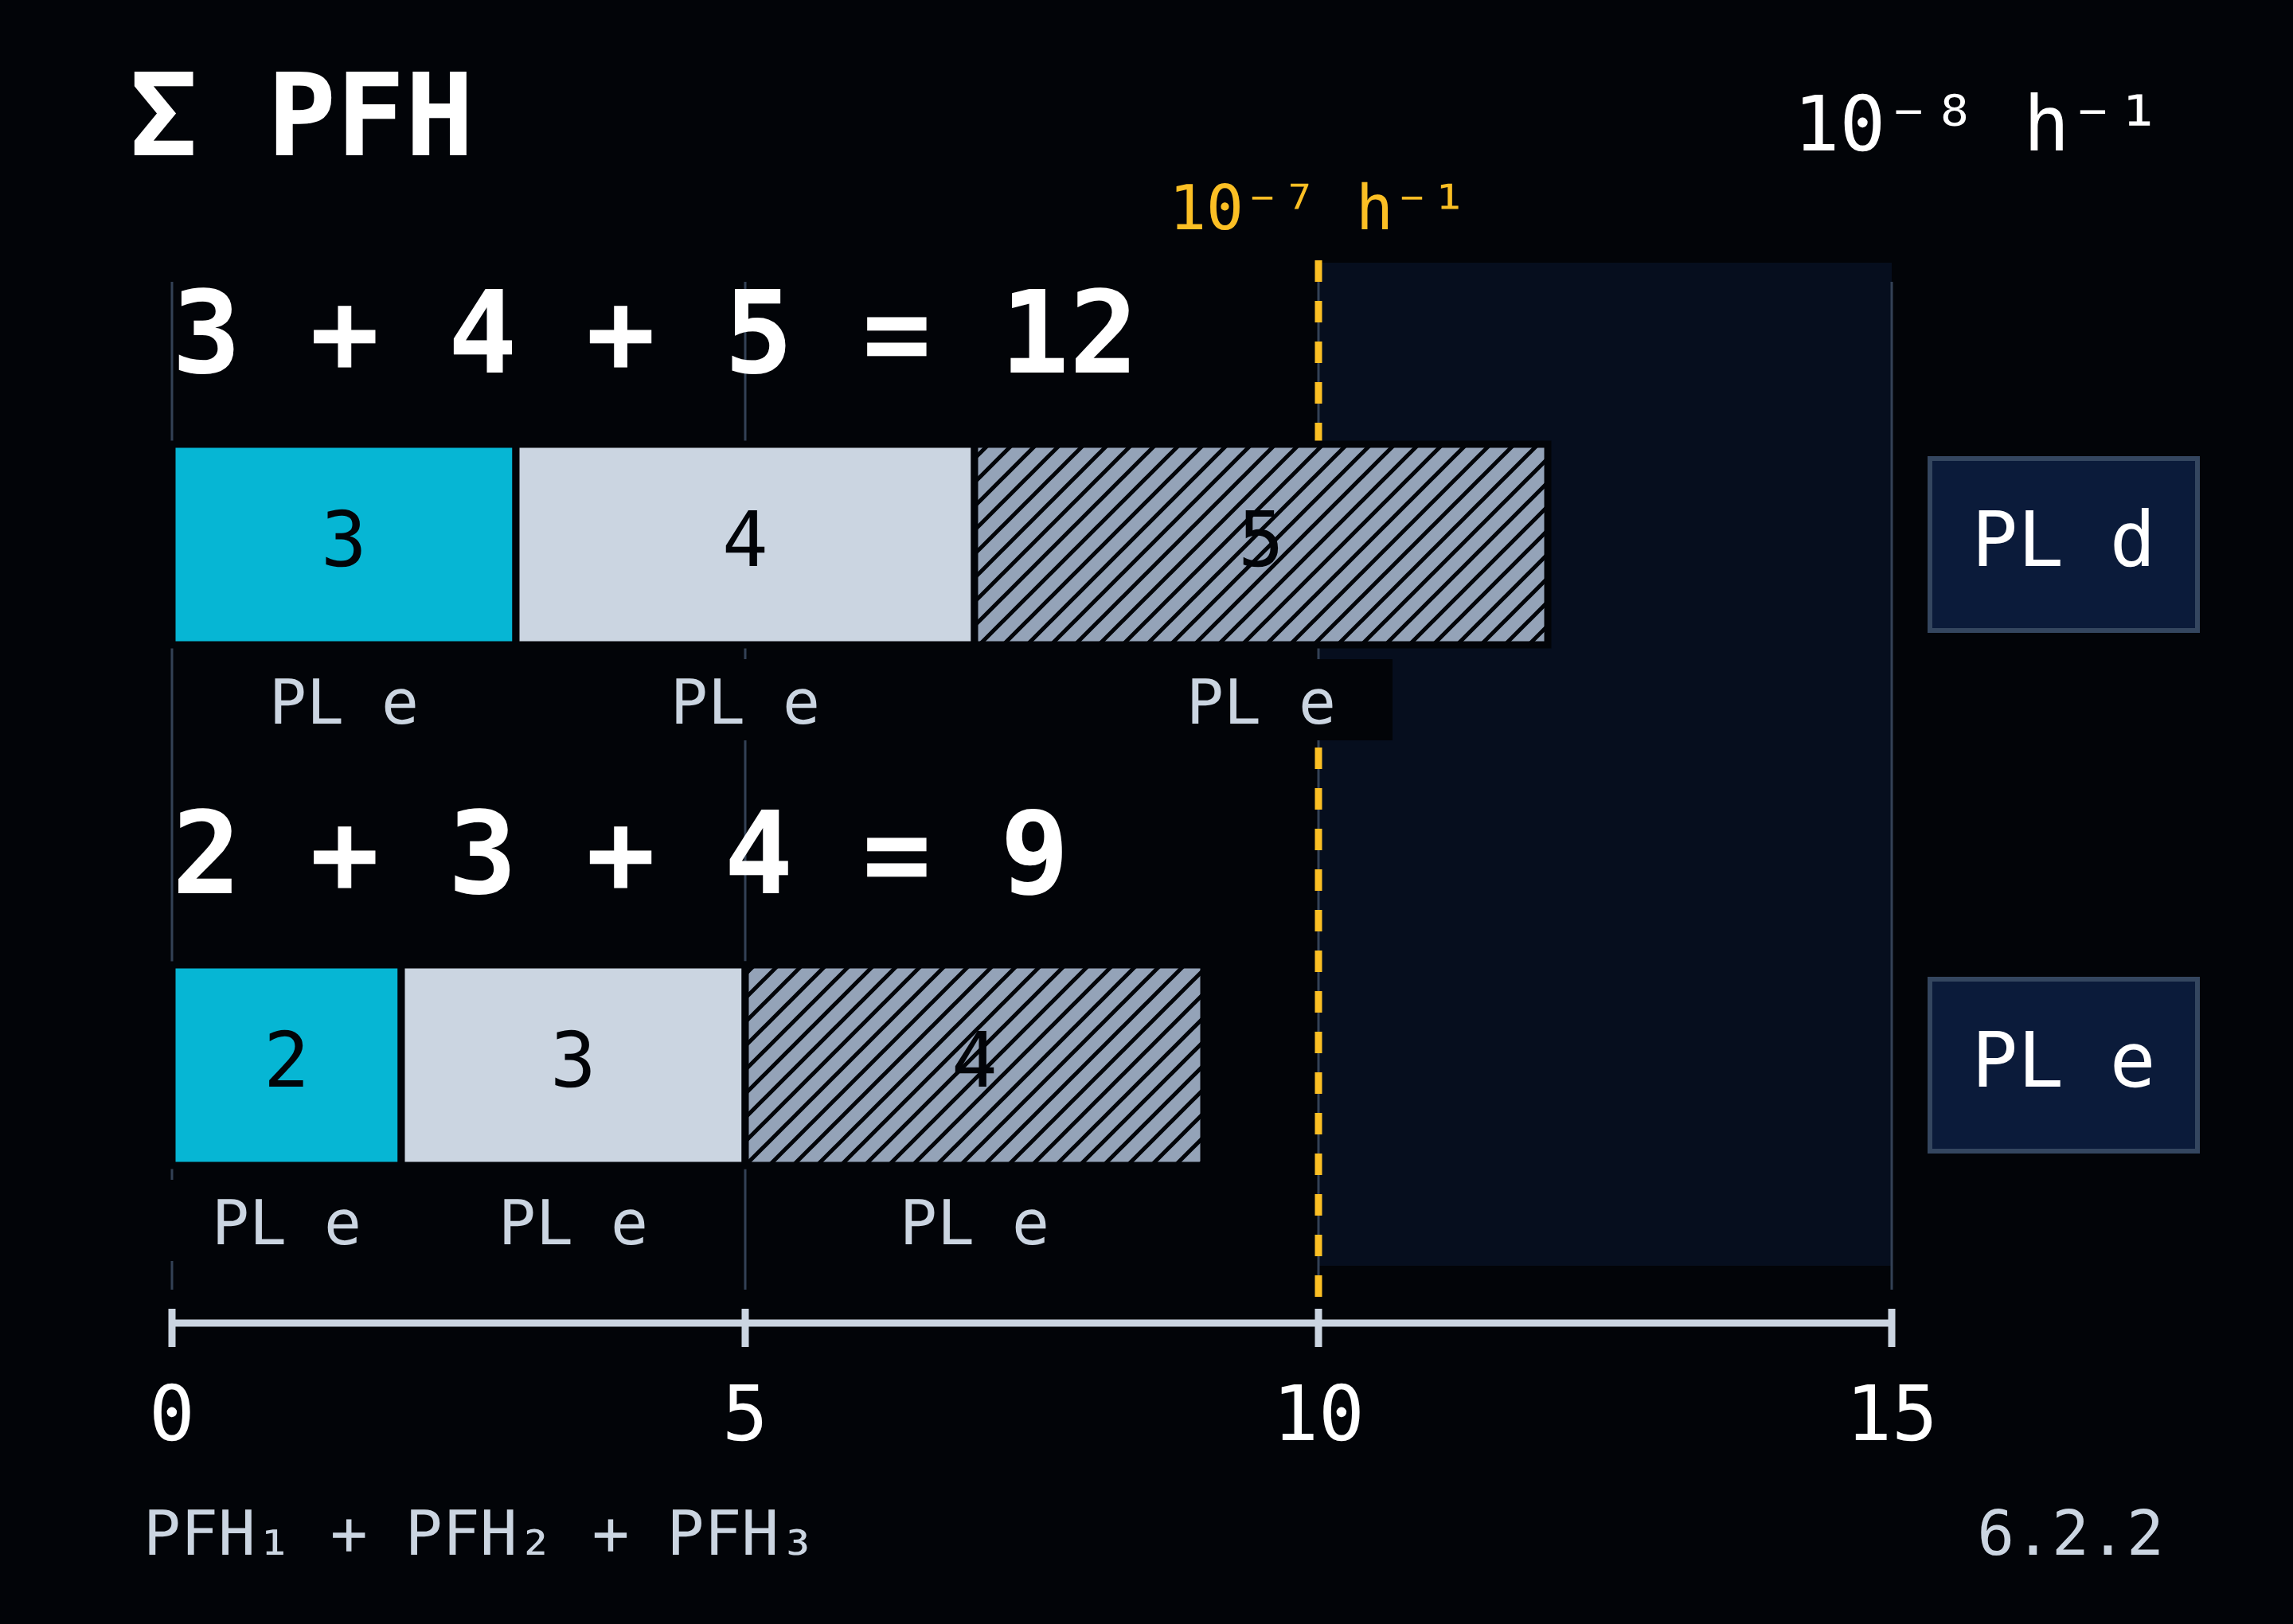
V obeh različicah je na nabavnem seznamu trikrat PL e. Šele številke pokažejo, da nismo kupili enakega rezultata.
PFH ne določa datuma naslednje odpovedi
Ob tako majhnih številkah hitro dobimo pretiran občutek varnosti. Če je PFH 10−8 h−1, bi lahko kdo to razumel kot zagotovilo, da bo naprava sto milijonov ur delovala brez nevarne odpovedi.
Takšna razlaga ni pravilna.
PFH opisuje povprečno pogostost nevarne odpovedi pri izvajanju določene varnostne funkcije. Ne določa časa prve odpovedi. Prav tako ni verjetnost nezgode ob posameznem odprtju varovala.
Sto milijonov ur ni garancijska doba. Nevarna odpoved se lahko pojavi veliko prej.
Zato majhnega PFH ne spreminjamo v zagotovilo, da se »v naslednjih nekaj sto letih ne bo nič zgodilo«. Standard zagotavlja parameter za oceno sposobnosti sistema za izvajanje funkcije. Ne daje podlage za izdajo koledarja delovanja stroja brez nezgod.
Zahtevano e, izračunano d. Kaj spremenimo?
Predpostavimo, da je za obravnavano funkcijo določen zahtevani PLr e. Rezultat d iz prvega primera tedaj ne zadostuje. Če doseženi PL ne izpolnjuje zahteve, se je treba vrniti v postopek načrtovanja.
Najprej preverimo, ali model vključuje prave podsisteme in ali uporabljeni podatki ustrezajo konfiguraciji ter pogojem delovanja. Če ustrezajo, je treba spremeniti rešitev.
Izračun pokaže celo, kaj iščemo. Če prvi vrednosti ostaneta 3 × 10⁻⁸ in 4 × 10⁻⁸ h−1, mora imeti tretji podsistem PFH manjši od 3 × 10⁻⁸ h−1, da vsota ostane v območju e. Naročiti drugo napravo z oznako PL e ne zadostuje. Njena vrednost PFH je lahko ravno takšna, da bomo mejo spet presegli.
»Zamenjali smo z drugo napravo PL e« opisuje nakup. Šele nov izračun pokaže, ali je težava rešena.
Iz modela ne odstranimo podsistema, ki je še vedno potreben za izvedbo funkcije. Prav tako ne znižamo zahtevanega PLr samo zato, ker ga izbrana oprema ne doseže. Če potrebujemo e, korektna ocena pa da d, je treba popraviti projekt — ne načina zapisa rezultata.
V tem primeru je za ovržbo zagotovila o PL e zadostovalo seštevanje. Smiselno ga je opraviti pred podpisom dokumentacije.
2. Kategorija 4 česa? Releja ali načrtovanega sistema?
»Imamo kategorijo 4. Rele je varnostni.«
To je lahko resničen podatek o izbrani napravi. Še vedno pa ne pojasni, kaj je priključeno na njene vhode, kaj krmilijo izhodi in kaj se zgodi, če kateri od teh elementov odpove.
Rele lahko pravilno izključi svoje izhode. Če edini kontaktor, ki odklaplja pogon, ne odpre glavnih kontaktov, sam ukaz releja ne bo odklopil napajanja motorja.
To ni očitek releju. Da je njegove podatke spremenil v oceno celotne funkcije, se je odločil projektant. Proizvajalec naprave namesto njega ni načrtoval preostalega tokokroga.
Najprej naloga. Nato naprave, ki jo izvajajo
Vzemimo preprost primer varovanja dostopa do pogona transporterja. Odprtje varovala mora ustaviti nevarno gibanje, odprto varovalo pa preprečevati njegov zagon. Čas za dosego varnega stanja mora ustrezati pogojem dostopa: človek ne sme doseči gibanja, pred katerim ga mora funkcija zaščititi.
Šele za tako določeno nalogo opredelimo izvedbo: senzor zazna stanje varovala, varnostni rele obdela signale, izhodni elementi pa delujejo na pogon. Specifikacija mora med drugim določiti sprožilni dogodek, odziv, zahtevani PLr, čas za dosego varnega stanja in načine delovanja, v katerih je funkcija aktivna. Kataloška številka releja teh odločitev za naš stroj ne vsebuje.
»Varovalo je priključeno na varnostno krmiljenje« opisuje povezavo. Ne pove še, pred čim in kako varujemo človeka.
Pri oceni sistema se ne ustavimo pri izhodnih priključkih releja. Opredelitev SRP/CS zajema pot od sprožitve varnostnih signalov do izhodov elementov, ki krmilijo moč — na primer do glavnih kontaktov kontaktorja.
Če mora kontaktor izvesti odklop, ne postane »navadna elektrika zunaj varnostnega sistema« samo zato, ker je na naslednji strani sheme.
Dva kontaktorja nista dva podsistema PL e
Poglejmo različico z dvema kontaktorjema: K₁ in K₂. Njuni glavni kontakti so v napajalnem tokokrogu motorja vezani zaporedno, toda vsak kontaktor lahko tokokrog prekine samostojno. Če K₁ kontaktov ne odpre, lahko K₂ še vedno izvede odklop.
Zaporedno v močnostnem tokokrogu tukaj ne pomeni zaporedno v modelu zanesljivosti.
Pri takšni rešitvi lahko K₁ in K₂ tvorita dva redundantna kanala enega izhodnega podsistema. Njuna naloga je ohraniti možnost odklopa kljub določeni odpovedi enega kanala. To je drugače kot pri treh podsistemih iz prejšnjega dela, kjer je bil vsak potreben za izvedbo funkcije.
Zato ni dovolj vzeti dveh vrednosti posameznih kontaktorjev in ju sešteti po postopku za zaporedno povezavo ocenjenih podsistemov. Najprej je treba oceniti izhodni podsistem: njegovo strukturo, zanesljivost elementov, diagnostiko in obnašanje ob napakah. Šele njegov rezultat uporabimo pri oceni povezave z zaznavanjem in logiko. Standard predvideva prav takšno ločevanje ocene podsistema od ocene povezave podsistemov.
Ostaja tudi vprašanje nadaljnjega delovanja po odpovedi K₁. Ali bo sistem zaznal, da kontaktor ni izvedel ukaza? Kaj bo naredil s to informacijo? Ali bo dovolil nov cikel?
Dodaten kontaktor zagotovi drugo možnost odklopa. Ne zagotovi samodejno diagnostike ali utemeljitve kategorije.
Kategorija opisuje odpornost proti napakam. PL zajema več
Kategorija razvršča podsistem glede na odpornost proti napakam in obnašanje po njihovem nastanku. Pomembni so struktura, zaznavanje napak in zanesljivost. Ne gre zgolj za število kanalov ali drugo oznako za PL.
Pri kategoriji 3 posamezna napaka ne sme povzročiti izgube izvajane podfunkcije. Kadar je to razumno izvedljivo, mora biti zaznana najpozneje ob naslednji zahtevi po funkciji. To pa ne pomeni zaznavanja vseh napak; kopičenje nezaznanih napak lahko povzroči izgubo podfunkcije.
Kategorija 4 postavlja strožje zahteve: če posamezne napake ni mogoče zaznati ob zahtevanem času, kopičenje nezaznanih napak ne sme povzročiti izgube funkcije. Zahtevana sta tudi visok DCavg celotnega podsistema in visok MTTFD vsakega redundantnega kanala.
Dva kontaktorja vidimo, ko odpremo omaro. Izpolnjevanja teh zahtev ne vidimo zgolj s pogledom na dva kontaktorja.
Pri določanju PL je treba upoštevati vse relevantne vidike ocene: podatke o zanesljivosti, učinkovitost diagnostike, ukrepe proti odpovedim s skupnim vzrokom, programsko opremo in preprečevanje sistematičnih odpovedi. Vpisana kategorija tega ne nadomesti.
Ista kategorija 3, rezultat pa c, d ali e
Namesto da ostanemo pri stavku »PL je odvisen od številnih dejavnikov«, poglejmo konkretne vrednosti.
Za arhitekturo kategorije 3, pri DCavg = 90% in izpolnjenih preostalih predpostavkah metode dobimo naslednje rezultate glede na MTTFD posameznega kanala:
| MTTFD vsakega kanala | PFH podsistema [h−1] | PL |
|---|---|---|
| 10 let | 1,36 × 10⁻⁶ | c |
| 30 let | 2,65 × 10⁻⁷ | d |
| 100 let | 4,29 × 10⁻⁸ | e |
To so vrednosti iz modela v standardu, ne rezultati ocene konkretnega sistema. Kategorija je ostala enaka. Diagnostična pokritost prav tako. Spremenila se je zanesljivost kanalov in dobili smo tri različne ravni PL.
MTTFD je tukaj parameter zanesljivosti, ne rok za zamenjavo naprave. K tej razliki se bomo vrnili pri številu ciklov in času uporabe.
Preglednica pokaže tudi, zakaj je bližnjica »kategorija 3 pomeni PL d« napačna v obe smeri. Kategorija 3 ne zagotavlja d, vendar tudi ne izključuje e. Pogoje za dosego rezultata je treba dokazati.
Za konec se vrnimo k releju. Če uporabljamo že ocenjen podsistem, nam ni treba rekonstruirati njegove zasnove in vsakega notranjega elementa računati od začetka. Poznati pa moramo obseg ocene, podsistem pravilno uporabiti in oceniti njegovo povezavo s preostalim sistemom. Standard dopušča povezovanje že validiranih podsistemov s podsistemi, ki jih načrtuje integrator.
Dela proizvajalca releja ni treba ponavljati. Opraviti je treba tisti del dela, ki ga proizvajalec releja ni opravil namesto nas.
Vprašanje je bilo, kaj se zgodi po odpovedi elementa v stroju. V odgovor so pokazali kategorijo releja. To še vedno ni odgovor na zastavljeno vprašanje.
3. Zahtevani PLr ne izhaja iz tega, kar smo že kupili
»Dobili smo PL d. Moralo bi zadostovati.«
Morda. Toda tega ne določa niti rezultat izračuna niti prepričanje, da smo uporabili kakovostne naprave.
PLr določa zahtevo za konkretno varnostno funkcijo. PL opisuje raven, ki jo doseže sistem, ki to funkcijo izvaja. Najprej je treba ugotoviti, kakšno zmanjšanje tveganja potrebujemo. Šele nato načrtovati rešitev in dokazati, da izpolnjuje zahtevo.
Če je rele že naročen, shema izdelana, zahtevano raven pa šele izbiramo, se ta vrstni red hitro obrne. Parametri ocene se tedaj začnejo sumljivo dobro prilegati zmogljivostim kupljene opreme.
Zahteva, prilagojena že dobljenemu rezultatu, prihrani popravljanje projekta. Ne dokaže pa, da je projekt ustrezen.
S2 ni rezerviran za smrtne nezgode
Pri grafu za določanje PLr obravnavamo resnost možne poškodbe, pogostost ali trajanje izpostavljenosti ter možnost izognitve škodi ali njene omejitve. Temu ustrezajo parametri S, F in P.
S2 zajema resno, praviloma trajno poškodbo ali smrt. Amputacija prsta torej ne postane S1 zato, ker človek preživi. Za visoko zahtevo do funkcije ni treba obravnavati katastrofe, ki zajame polovico hale.
Za S2 osnovni graf daje naslednje rezultate:
| Resnost poškodbe | Izpostavljenost | Možnost izognitve škodi ali njene omejitve | Osnovni rezultat grafa |
|---|---|---|---|
| S2 | F1 — redkejša in/ali kratkotrajna | P1 — mogoča pod določenimi pogoji | PLr c |
| S2 | F1 — redkejša in/ali kratkotrajna | P2 — malo verjetna | PLr d |
| S2 | F2 — pogosta ali dolgotrajna | P1 — mogoča pod določenimi pogoji | PLr d |
| S2 | F2 — pogosta ali dolgotrajna | P2 — malo verjetna | PLr e |
Pri S2 tudi ugodna F1 in P1 v tem grafu vodita do PLr c. Ena manj ugodna ocena — F2 ali P2 — zadostuje za d. Obe hkrati vodita do e.
Teh ravni ne izbiramo po tem, kako mogočen je videti stroj. Tudi majhen mehanizem lahko povzroči trajno poškodbo.
»Upravljavec je izkušen.« Le umakniti se nima kam
Predpostavimo, da predvideno opravilo zahteva položaj med premičnim elementom in nepremično konstrukcijo. Obravnavani nepričakovani premik lahko povzroči hudo zmečkanino. Varnostna funkcija mora med dostopom preprečevati ta premik.
Pri ocenjevanju možnosti izognitve škodi se pojavi argument: upravljavec pozna stroj, je usposobljen in opravilo izvaja že leta. Predlagana ocena — P1.
Le da v položaju, potrebnem za izvedbo naloge, ni prostora za umik iz poti gibanja.
Izkušnje delavca so pomembne. Geometrije delovnega mesta pa ne spremenijo.
Vpisali so usposobljenega upravljavca. Manjkajoči prostor za umik naj bi očitno zagotovil sam.
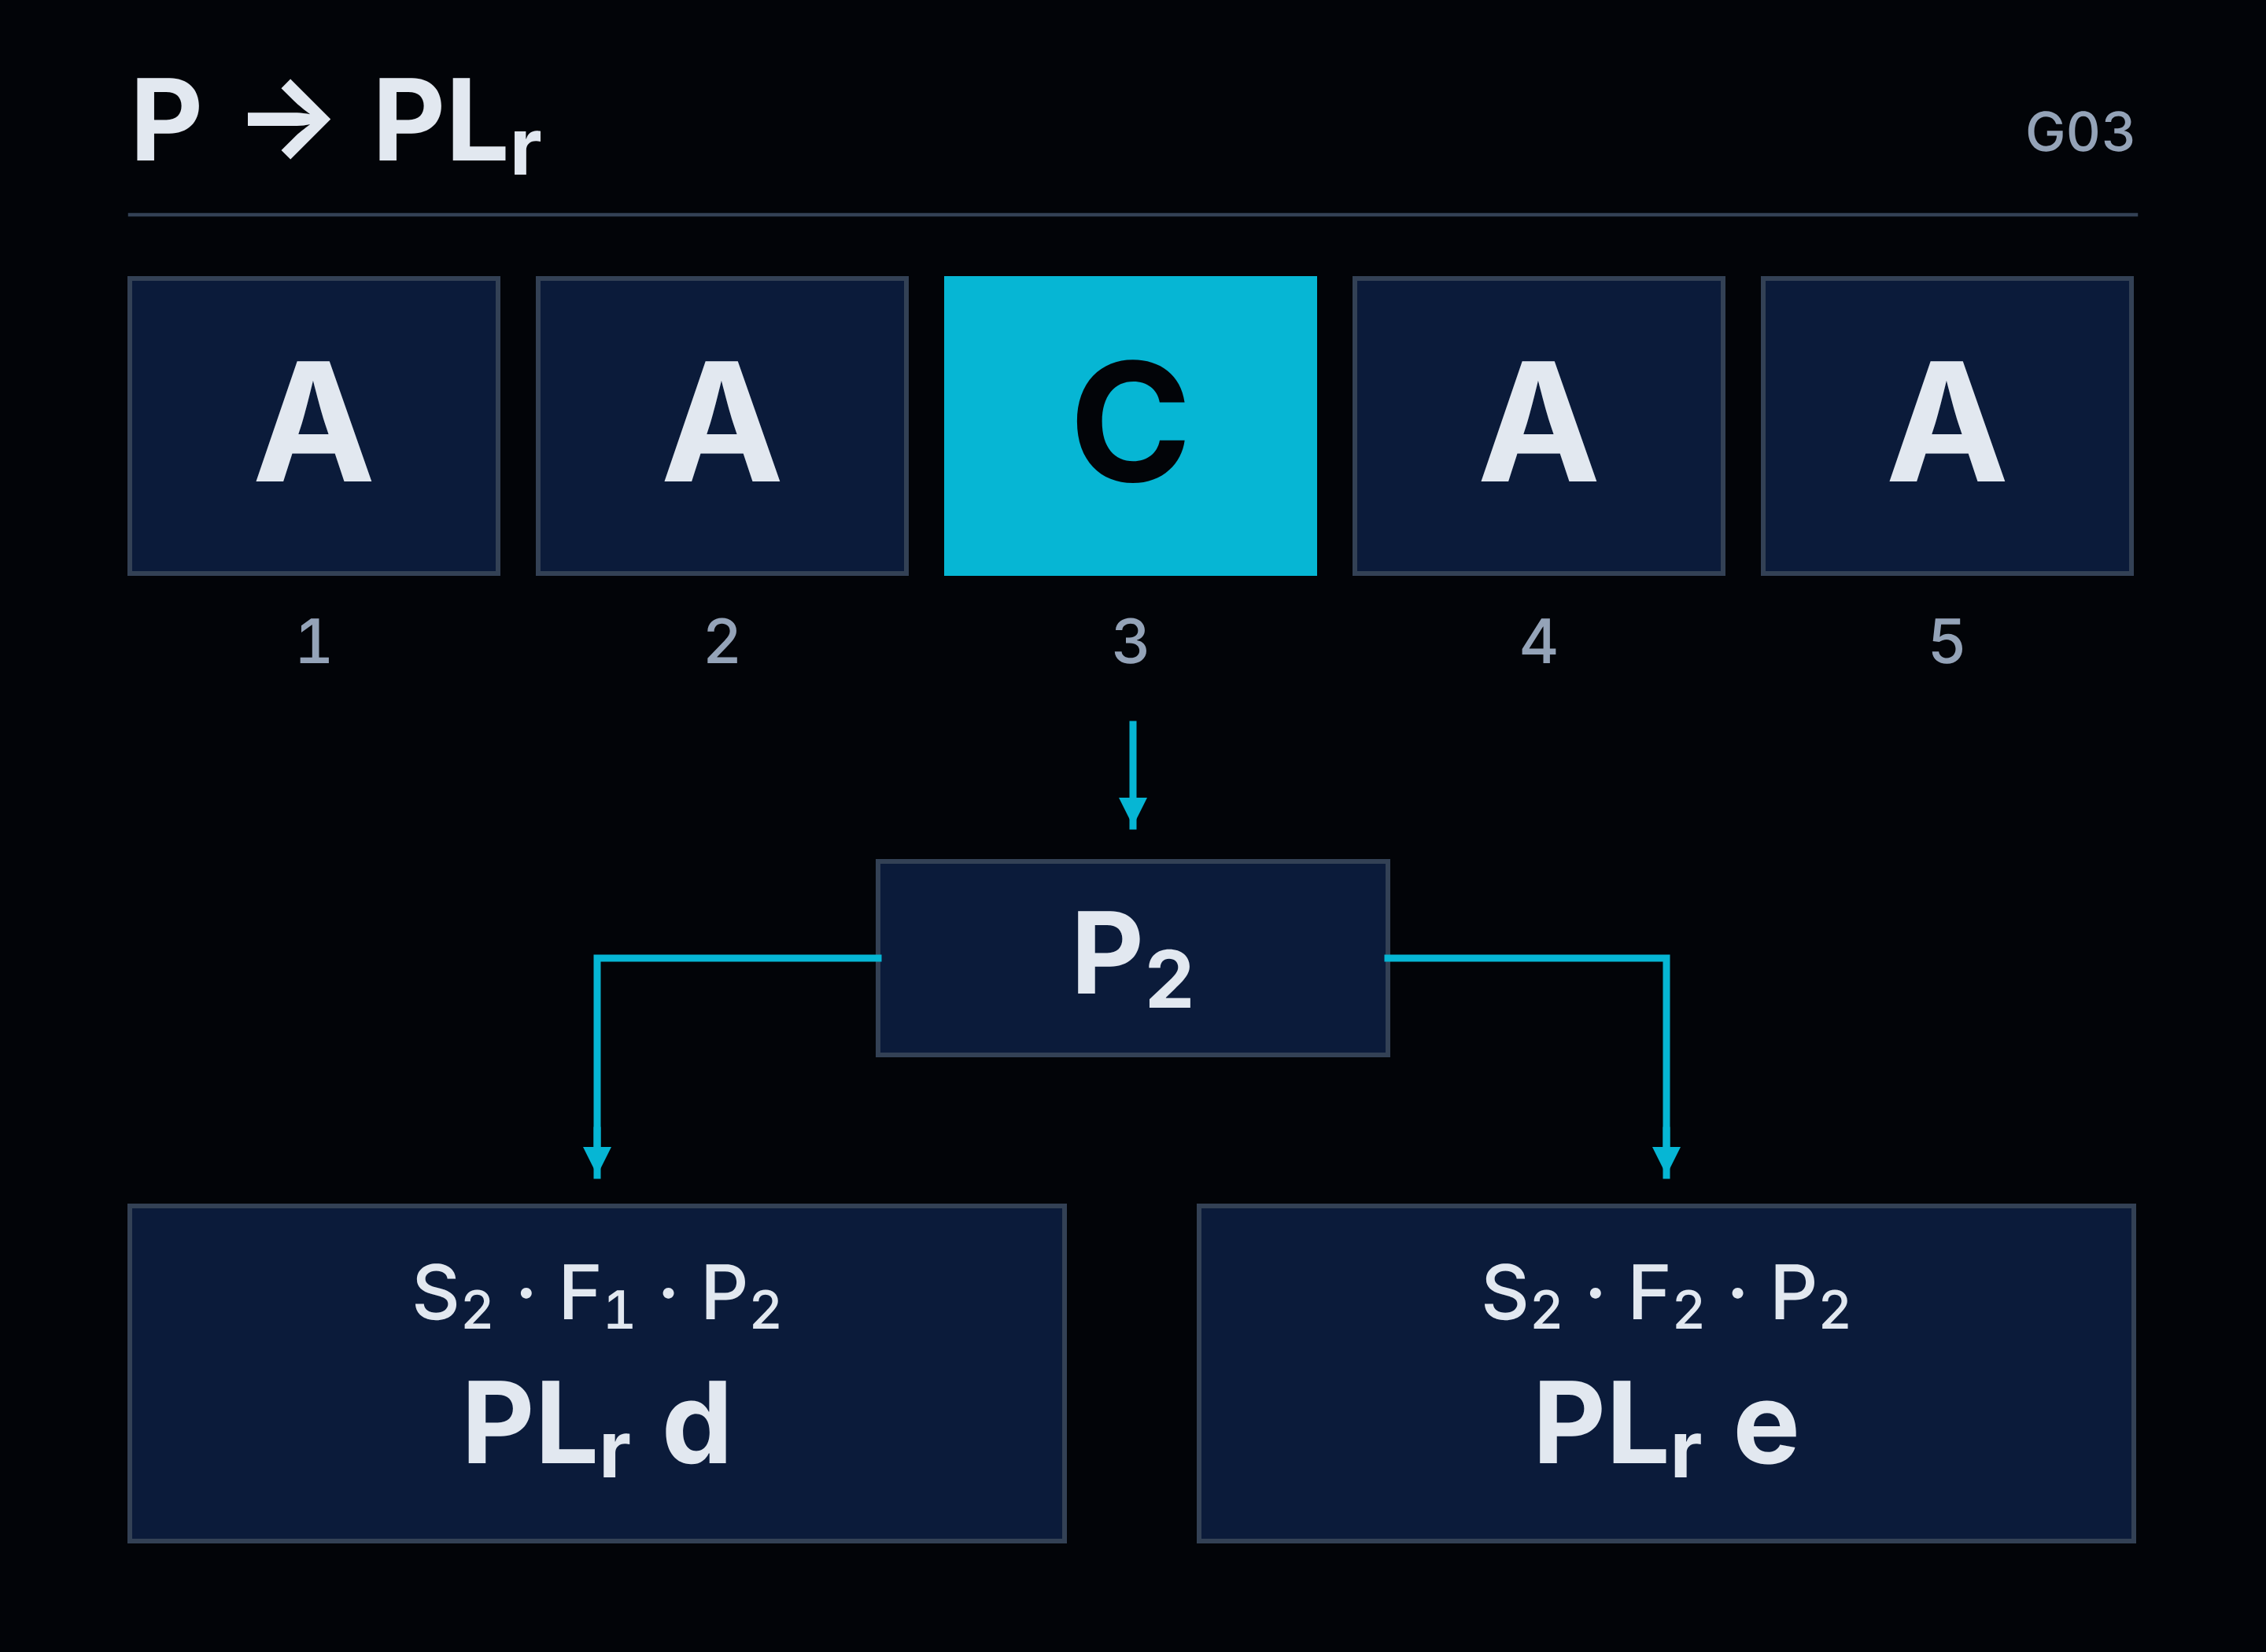
Ena od metod za določanje P upošteva pet dejavnikov: usposobljenost osebe, hitrost razvoja dogodka in razpoložljivi čas, prostorsko možnost umika, prepoznavnost nevarnosti in zahtevnost opravila. Ocenam pripišemo črke A, B ali C glede na pogoje posameznega dejavnika.
Pri tej metodi en C zadostuje za P2. Tudi če so vse druge ocene A.
Pomanjkanje prostora za umik je prav takšen C. Podobno velja za pomanjkanje časa za učinkovit umik. Teh omejitev ne povprečimo z dobrimi ocenami drugih dejavnikov. Štirje ugodni odgovori ne ustvarijo prehoda skozi jekleno konstrukcijo.
Pri obravnavanem S2 to pomeni PLr d za F1 ali PLr e za F2.
P1 tudi ne izberemo samodejno samo zato, ker ni nobenega C. Oceniti je treba preostale dejavnike in dejansko možnost izognitve škodi ali njene znatne omejitve. Preglednica uredi oceno. Ne odvezuje razumevanja opisane situacije.
Omejitve stroja vplivajo na zahtevo do krmiljenja
Možnost umika preverjamo v pogojih predvidene uporabe. Ne le pri praznem delovnem mestu, brez materiala in z udobnim dostopom z vseh strani.
Če ima človek pri najmanjšem izdelku dovolj prostora, največji dovoljeni izdelek pa ga zasede, je treba upoštevati prav to različico. Enako velja za položaj palet, priprave in naloge, ki zahtevajo določen položaj telesa.
Predvidena uporaba, mere izdelka in mesto opravljanja naloge niso le opisni uvod v »prave izračune«. Lahko odločijo, katero zahtevo morajo ti izračuni izpolniti.
Enako ocenjujemo F. Kratko opravilo, ponovljeno vsakih nekaj minut, ne postane občasno samo zato, ker posamezen dostop traja le trenutek. Upoštevati je treba pogostost in skupno trajanje izpostavljenosti.
Pri opisanem pristopu pogostost, večja od enkrat na 15 minut, brez druge utemeljitve vodi do F2. Smernica za izbiro F1 združuje dva pogoja: pogostost največ enkrat na 15 minut in skupno trajanje izpostavljenosti največ eno dvajsetino časa delovanja.
Prav tako ni pomembno, ali zaporedne dostope opravi isti delavec ali več oseb.
Menjava upravljavca ne ponastavi pogostosti izpostavljenosti pri stroju.
Zahteve ne znižujte z učinkovitostjo funkcije, ki jo šele ocenjujete
»Tveganje je majhno, ker se pogon ob odprtju varovala ustavi.«
Če pravkar določamo zahtevani PLr funkcije, ki ob odprtju varovala ustavi pogon, je takšna utemeljitev napačna. Odgovor že predpostavlja učinkovito delovanje tistega, za kar zahtevo šele določamo.
Pri določanju PLr obravnavamo situacijo brez upoštevanja zmanjšanja tveganja, ki ga zagotavlja sama ocenjevana funkcija. To ne pomeni, da zanemarimo vsa druga varovala. Upoštevamo lahko ustrezne tehnične ukrepe, neodvisne od krmilnega sistema, in dodatne varnostne funkcije. Njihovo delovanje pa moramo ločiti od delovanja funkcije, katere zahtevano raven določamo.
Funkciji ne moremo najprej priznati učinkovitosti, nato pa iz te priznane učinkovitosti izpeljati milejše zahteve zanjo.
Nižji rezultat je lahko utemeljen. Nakup releja ni utemeljitev
Graf ni edina dovoljena metoda določanja PLr. Je informativen. Ustrezen standard tipa C za določeno vrsto strojev lahko zahtevano raven določi drugače kot splošni graf.
Tudi pri opisanem pristopu lahko rezultat znižamo za eno raven, če je verjetnost nevarnega dogodka ocenjena kot majhna. To odločitev je treba utemeljiti in dokumentirati. Po ugotovitvi, da je doseženi PL prenizek, ni dovolj dopisati »malo verjetno«.
Znati moramo pokazati, kateri dogodek je bil ocenjen, kaj omejuje možnost njegovega nastanka in na kateri podlagi je bila sprejeta majhna verjetnost. Sam stavek »že leta ni bilo nezgode« na ta vprašanja še ne odgovori.
Na koncu primerjamo dve neodvisno določeni informaciji: zahtevani PLr in doseženi PL. Če dejanska sprememba konstrukcije ali uporabe zmanjša tveganje, lahko zahtevo ponovno ocenimo. Če se je spremenil le odgovor v obrazcu, stroj zaradi tega ni postal manj nevaren.
Graf ni namenjen utemeljevanju že naročenega releja. Pomagati mora ugotoviti, kaj potrebuje človek, ki bo delal ob tem stroju.
4. Kdaj zadošča poenostavljena metoda in kdaj je treba izračunati več?
»Dobili smo d? Preverimo še poenostavljeno metodo.«
Oprema ostane enaka. Povezave prav tako. Nihče ne izboljša diagnostike ali zamenja podsistema. Spreminja se samo način pridobivanja rezultata, dokler se v ustreznem polju ne pojavi e.
Zelo učinkovita posodobitev. Niti omare ni treba odpreti.
Težava ni v uporabi poenostavitev. Standard jih predvideva in v ustreznih pogojih omogočajo pravilno oceno sistema brez izdelave lastnega matematičnega modela od začetka. Težava nastane, ko metodo izberemo šele po preverjanju, katera bo dala ugodnejši rezultat.
O izbiri metode odločata ocenjevani sistem in razpoložljivi podatki. Rok prevzema ni dodaten računski parameter.
Najprej ugotovite, kaj pravzaprav ocenjujete
Pod izrazom »poenostavljeni izračuni« hitro pomešamo dve različni dejavnosti.
Prva je ocena podsistema, sestavljenega iz elementov. Določiti je treba na primer podatke lastnega izhodnega podsistema s kontaktorji in njihovo diagnostiko. Podatke komponent poznamo, rezultat njihovega sodelovanja pa je treba šele določiti.
Druga je ocena povezave podsistemov, ki že imajo določene varnostne parametre. Takrat uporabimo predhodno oceno, preverimo pogoje uporabe in določimo rezultat povezave.
Ocenjenega releja ni treba razstaviti na notranje elemente samo zato, ker ga uporabimo v svojem stroju. Vendar samostojno sestavljenega dela tokokroga ne moremo obravnavati kot že ocenjen podsistem PL e zgolj zato, ker vsebuje dva kontaktorja in je nekdo narisal okvir.
Okvir na shemi pomaga urediti model. Varnostnih parametrov ne podeljuje.
Praktična razdelitev je naslednja:
| Kaj ocenjujemo in katere podatke imamo? | Ustrezen pristop |
|---|---|
| Zaporedno povezavo predhodno ocenjenih podsistemov; poznamo vse PFH. | Seštejemo PFH in upoštevamo tudi omejitev z najnižjim PL podsistema. |
| Enako povezavo podsistemov; poznamo njihove PL, ne pa vseh PFH. | Uporabimo lahko tabelarično metodo, predvideno za to situacijo. |
| Lasten podsistem, ki ustreza arhitekturi poenostavljene metode. | Določimo kategorijo, MTTFD kanalov in DCavg, zagotovimo zahtevane ukrepe proti CCF ter izpolnitev drugih predpostavk. |
| Lasten podsistem, katerega arhitektura ne ustreza arhitekturam te metode. | Potrebujemo utemeljen model in podroben izračun, ki omogoča dokaz doseganja zahtevane ravni. |
Pri eni funkciji lahko združimo oba načina dela: uporabimo podatke ocenjenih podsistemov in sami ocenimo del, ki ga je načrtoval integrator. Ni treba izbirati med »vse prepišemo iz katalogov« in »vse računamo od posameznega tranzistorja«.
Iz preglednice dobimo e. Iz razpoložljivih podatkov — d
Vrnimo se k trem podsistemom iz prvega dela:
PFH = (3 + 4 + 5) × 10−8 = 1,2 × 10⁻⁷ h−1.
Vsak podsistem je ocenjen na PL e. Vsota PFH pa je v območju d.
Standard vsebuje tudi metodo povezovanja podsistemov, kadar ne poznamo vseh vrednosti PFH. Pri njej določimo najnižji PL in število podsistemov s to ravnjo. Za najnižjo raven e in največ tri takšne podsisteme preglednica daje e.
Imamo torej konkretno razliko: samo iz črk lahko dobimo e, čeprav vsota znanih vrednosti v našem primeru da d.
Tega ne smemo prikriti z zagotovilom, da vsaka poenostavljena metoda vedno daje bolj konservativen rezultat. Pri tej primerjavi to ne drži. Prebrati pa je treba pogoj, za katerega je metoda predvidena.
Če poznamo PFH vseh podsistemov, jih seštejemo. Preglednica za neznane PFH ni ponovni pristop k izpitu po neuspešnem seštevanju.
Proizvajalčevi podatki ne postanejo neznani zato, ker se ne ujemajo več s pričakovanim rezultatom.
Uporaba preglednice v njenem predvidenem obsegu ni napaka. Napaka bi bila zavestno zavreči znane vrednosti samo zato, da bi neugodni d zamenjali z ugodnejšim e. Sistem zaradi tega nima manjše pogostosti nevarnih odpovedi. Avtor dokumentacije jo je preprosto nehal upoštevati s točnostjo, ki so jo omogočali podatki.
Poenostavljena metoda prihrani računanje. Ne preverjanja predpostavk
Pri ocenjevanju lastnega podsistema poenostavitev deluje drugače. Uporabimo rezultate modelov za določene arhitekture, namesto da vse matematične povezave razvijamo od začetka.
Graf, ki povezuje kategorijo, MTTFD in DCavg, ni informativna slika, s katere izberemo stolpec, najbližji svojim pričakovanjem. Prikazuje rezultate matematičnih modelov za določene strukture in pogoje.
Zato je treba najprej ugotoviti, ali jim naš podsistem dejansko ustreza. Kako se obnaša ob napaki? Katere odpovedi bodo zaznane? Kakšni so parametri kanalov? Ali so zagotovljeni zahtevani ukrepi proti odpovedim s skupnim vzrokom?
Najlažje je izbrati kategorijo in diagnostiko tako, da stolpec doseže e. Žal je potem treba zgraditi še sistem, ki tem označbam ustreza.
Metoda temelji tudi na predpostavkah o času uporabe in pogostosti odpovedi v tem obdobju. Vsakemu elementu, vpisanemu v izračun, ne zagotavlja samodejno dvajsetletne življenjske dobe. Obrabljivi elementi lahko zahtevajo zgodnejšo zamenjavo. K temu se vrnemo pri številu ciklov.
Prav tako natančnejši številčni odčitek namesto odčitavanja iz grafa ne spremeni vrste modela. Dobimo lahko natančnejšo vrednost PFH, vendar moramo še vedno izpolniti pogoje metode, po kateri je bila pridobljena.
Rezultat z več števkami ne opisuje natančneje stroja, če njegov model izpušča pomembno povezavo. Natančneje opiše izpustitev.
Kdaj je potreben podroben izračun?
Meja ne poteka med majhno in veliko omaro. Več naprav ne pomeni samodejno potrebe po lastnem modelu. Manj naprav ne zagotavlja, da smemo uporabiti najpreprostejšo različico.
Pomembna je možnost pravilnega prikaza podsistema z arhitekturo, za katero je bila pripravljena poenostavljena metoda.
Električna shema ni nujno videti enako kot blokovni diagram v standardu. Gre za različna načina predstavitve sistema. Dokazati pa moramo enakovrednost pomembnih razmerij: izvedbe podfunkcije, redundance, diagnostike in obnašanja ob napakah.
Če te enakovrednosti ni, potrebujemo podroben izračun na ustreznem modelu, na primer Markovovem modeliranju ali analizi drevesa odpovedi. Model mora upoštevati lastnosti rešitve, ki jih sprejeta poenostavitev ne zajema.
Shemo lahko prerišemo tako, da bo videti znana. Skupne točke odpovedi pa ne odstranimo tako, da na zaslonu razmaknemo dve črti.
Tudi podroben izračun ne daje pravice do zanemarjanja kvalitativnih zahtev. Če navajamo določeno kategorijo, je treba izpolniti njene zahteve. Če se mora funkcija odzvati na določen način, moramo ta odziv zagotoviti. Naprednejša matematika ne nadomešča manjkajoče diagnostike in ne opravičuje napačne logike.
Ne gre torej za to, da bi vsakemu projektantu naložili Markovovo modeliranje. Znati mora prepoznati trenutek, ko pripravljen model ne ustreza več njegovemu sistemu. Tedaj je treba rešitev spremeniti tako, da jo lahko pravilno ocenimo s poenostavljeno metodo, ali pa izvesti ustrezno podrobno analizo.
»Nimamo MTTFD« še ni izbira metode
Standard predvideva tudi omejen alternativni postopek za podsisteme z določenimi mehanskimi in fluidnimi tehnologijami, vključno z elektrohidravličnimi in elektropnevmatičnimi, kadar podatki o zanesljivosti niso na voljo in navedene metode dobre inženirske prakse ni mogoče uporabiti.
To je konkretna pot z lastnimi pogoji, med drugim glede arhitekture, diagnostike, komponent in časa uporabe. Ne splošno dovoljenje za ocenjevanje poljubnega sistema brez MTTFD.
»Podatkov nismo našli« opisuje stanje našega iskanja. Ne dokazuje, da izpolnjujemo pogoje izjeme.
Pred potrditvijo rezultata moramo zato znati pojasniti, kaj je bilo ocenjeno, kateri podatki so bili uporabljeni, zakaj je izbrana metoda primerna in kje je dokazano izpolnjevanje njenih predpostavk.
To je pomembnejše od dolžine poročila. Nekaj preglednih izračunov za pravilno opredeljen sistem je vrednih več kot več deset strani izpisa, ki ga avtor ne zna povezati s shemo.
Če se je po spremembi metode rezultat izboljšal z d na e, na stroju pa se ni spremenilo nič, mora biti prvo vprašanje: kaj zdaj računamo drugače in zakaj smemo to narediti? Ne: kje podpišemo prevzem.
5. DC 99% in izpolnjeni ukrepi proti CCF. Kaj je dejansko izvedeno?
V izračunih je vpisana visoka diagnostična pokritost. Tudi ukrepi proti odpovedim s skupnim vzrokom so označeni kot izpolnjeni. Rezultat je videti dober.
Zdaj je treba te zaščitne ukrepe najti še na stroju.
Vrednost v spustnem seznamu ima pred dejansko diagnostiko eno prednost: vedno jo lahko nastavimo na 99%.
Sam izračun ne razreši, ali sistem res zaznava upoštevane odpovedi. Obdela podatke, ki jih dobi. Če je diagnostika ocenjena po željah, je rezultat lahko matematično pravilen in tehnično brez vrednosti.
Povratni vodnik je priključen. Kaj se pravzaprav vrača?
Vrnimo se h kontaktorjema K₁ in K₂. Projekt predvideva nadzor njunega stanja, v izračunu pa je uporabljen DC = 99%.
Predpostavimo, da glavni kontakti K₁ kljub ukazu za izklop ostanejo zaprti. K₂ lahko še vedno prekine napajanje. Diagnostika pa mora prepoznati nepravilno stanje K₁ in sistem se mora ustrezno odzvati.
Kaj torej preverja povratni signal?
Če potrjuje le, da je program umaknil ukaz za vklop tuljave, ne pove ničesar o dejanskem odprtju glavnih kontaktov. Vemo, kaj je krmilnik zahteval. Ne vemo še, ali je kontaktor to izvedel.
Krmilnik je izdal ukaz in preveril svoj ukaz. Kontaktorju pri tem preverjanju ni bilo treba sodelovati.
Tudi priklop poljubnega pomožnega kontakta ne zaključi dela. Potrebna je ustrezna, potrjena povezava njegovega stanja z elementi, katerih odpoved želimo zaznati. Poleg tega pravilna vezava, ocena možnih napak povratnega tokokroga in logika, ki informacijo uporabi ob pravem času.
Standard za določene načine neposrednega nadzora elektromehanskih naprav predvideva visoko diagnostično pokritost. Ne priznava je zgolj za obstoj priključka z oznako »feedback«.
Najprej je treba dokazati, kaj uporabljena rešitev zazna. Šele potem smemo vpisati ustrezno vrednost.
DC ni odstotek uspešnih preskusov ustavljanja
DC je razmerje med pogostostjo zaznanih nevarnih odpovedi in pogostostjo vseh nevarnih odpovedi obravnavanega elementa. Ne pomeni odstotka uspešnih ustavitev ali števila vrst napak, odkljukanih na seznamu.
Sto pravilnih ustavitev brezhibnega sistema ne potrjuje, da ta zazna 99% nevarnih odpovedi. Med takšnimi preskusi morda ni nastopila nobena odpoved, katere zaznavanje je bilo upoštevano v izračunu.
Preverili so, da se brezhiben kontaktor odpre. V poročilu pa piše, da bo sistem prepoznal kontaktor, ki se ni odprl. Med tema stavkoma manjka preverjanje.
To ne pomeni, da moramo uničiti sto naprav, da bi izračunali odstotek. Diagnostično pokritost lahko utemeljimo z analizo odpovedi ali pravilno uporabo ocen, ki jih predvideva standard. Dokazati pa moramo, da opisani ukrep ustreza dejanski izvedbi.
DC = 99% za nadzorovani kontaktor prav tako ne pomeni samodejno DCavg = 99% za celoten podsistem. Drugi elementi imajo svoje odpovedi in svojo diagnostiko. Pri določanju povprečne pokritosti se upošteva njihov prispevek k pogostosti nevarnih odpovedi. Element brez zaznavanja odpovedi ne izgine iz izračuna samo zato, ker poslabša povprečje.
Odličen nadzor enega elementa se na druge ne razširi zato, ker so v omari poleg njega.
Odpoved je zaznana. Lahko proizvodnja nadaljuje?
Tudi prepoznavanje nepravilnosti je treba povezati z odzivom.
V naši različici okvarjeni K₁ ostane zaprt. Sistem zazna neskladje in prepreči ponovni zagon, saj nadaljnje delovanje ne ustreza sprejeti zasnovi varovanja.
Pri zagonu pa nastane težava: sporočilo ustavlja proizvodnjo. Nekdo spremeni pogoj, da je po potrditvi alarma mogoče nadaljevati. V izračunih ima diagnostika še vedno isto vrednost.
Zaznavanje so pustili. Odstranili so le njegovo neprijetno posledico.
Ni nujno, da je vsak odziv na napako enak. Ustrezati pa mora zahtevam funkcije in izbrani arhitekturi. Če utemeljitev upošteva zaznavanje odpovedi in preprečitev nevarnega nadaljevanja, samo prikaz sporočila na panelu ni enakovredna rešitev.
Preveriti je treba celotno verigo: odpoved, njeno zaznavanje, čas zaznavanja in odziv stroja. Ne le, ali se v krmilniku spremeni stanje vhoda.
Dva kanala imata lahko en skupen vzrok odpovedi
Redundanca pomaga, kadar odpoved ene poti ne odvzame učinkovitosti drugi. Zato ni dovolj narisati dveh kanalov in ju brez analize pogojev delovanja še naprej obravnavati kot neodvisna.
Upoštevajmo predvidljivo prenapetost napajanja, ki lahko poškoduje elemente obeh kanalov. Ali porast temperature po odpovedi hlajenja, ki hkrati vpliva na obe poti. Prav tovrstne težave je treba upoštevati pri oceni CCF — odpovedi s skupnim vzrokom.
Prenapetost se po poškodbi prvega kanala ne ustavi iz spoštovanja do redundance na shemi.
Skupno napajanje ali skupno ohišje še ne pomenita, da je rešitev nedopustna. Dokazati pa moramo ustrezno odpornost in izvedene zaščitne ukrepe. Ne predpostavljati, da se bo vsaka nepravilnost vljudno omejila na eno pot.
Zato ukrepe proti CCF ocenjujemo za dejanski podsistem in njegovo uporabo. Zaščita vhodov, logike in izhodov lahko zahteva različne rešitve. Ena preglednica, kopirana med projekti, ne potrjuje, da iste predpostavke veljajo za vsakega od njih.
Manjka pet točk. Usposabljanje je vendar bilo
Pri točkovni metodi iz standarda je treba za uporabljene ukrepe proti CCF doseči najmanj 65 točk. To ni odstotek zaznanih odpovedi ali ocena kakovosti celotnega stroja.
Predpostavimo, da utemeljene postavke dajo 60 točk. Manjka jih pet. V preglednici je postavka za usposabljanje, dokumentacija pa vsebuje seznam prisotnosti na usposabljanju upravljavcev.
Lahko odkljukamo. Preglednica bo sprejela.
Toda ocenjevani ukrep se nanaša na ustrezno dokumentirano usposabljanje projektantov o vzrokih in posledicah odpovedi s skupnim vzrokom. Usposabljanje upravljavcev za uporabo stroja odgovarja na drugo vprašanje.
Delavce so naučili upravljanja. V izračunu so priznali, da projektant pozna vzroke skupnih odpovedi. Pet točk so našli tako, da so zamenjali prejemnika usposabljanja.
Enako velja za dodajanje točk za le delno izveden ukrep. Pri tej metodi delna izpolnitev ne prinese dela točk. Za takšno postavko prinese nič.
Ne gre za natančnost zaradi preglednice same. Točkovanje nadomesti podrobnejšo oceno le ob upoštevanju njegovih pravil. Če začnemo točke pripisovati podobnim, načrtovanim ali »običajno uporabljenim« rešitvam, te metode ne uporabljamo več, čeprav je obrazec še vedno enak.
Parameter mora voditi do konkretne rešitve
Pri sprejetem DC mora biti mogoče pokazati nadzorovani element, način zaznavanja njegovih nevarnih odpovedi in zahtevani odziv. Pri priznanih ukrepih proti CCF pa dejansko izvedbo, pogoje uporabe in podlago za dodeljene točke.
Za že ocenjen podsistem uporabimo ustrezne podatke in pogoje integracije. Za svoj del sistema moramo opraviti svojo oceno. Notranje diagnostične pokritosti releja ne prepisujemo na kontaktorje, senzorje in povezave, ki jih ta parameter ne opisuje.
Po spremembi programa, naprav ali povezav preverimo tudi, ali prejšnja utemeljitev še ustreza stroju. Odstranitev nadzora ali oslabitev odziva na napako ni nepomembna samo zato, ker nihče ni odprl datoteke z izračuni.
DC in CCF morata opisovati zaščitne ukrepe, ki so bili izvedeni. Ne tistih, ki so manjkali do želene črke.
6. Tisoč ciklov na izmeno. Tudi varnostni rele opravlja delo
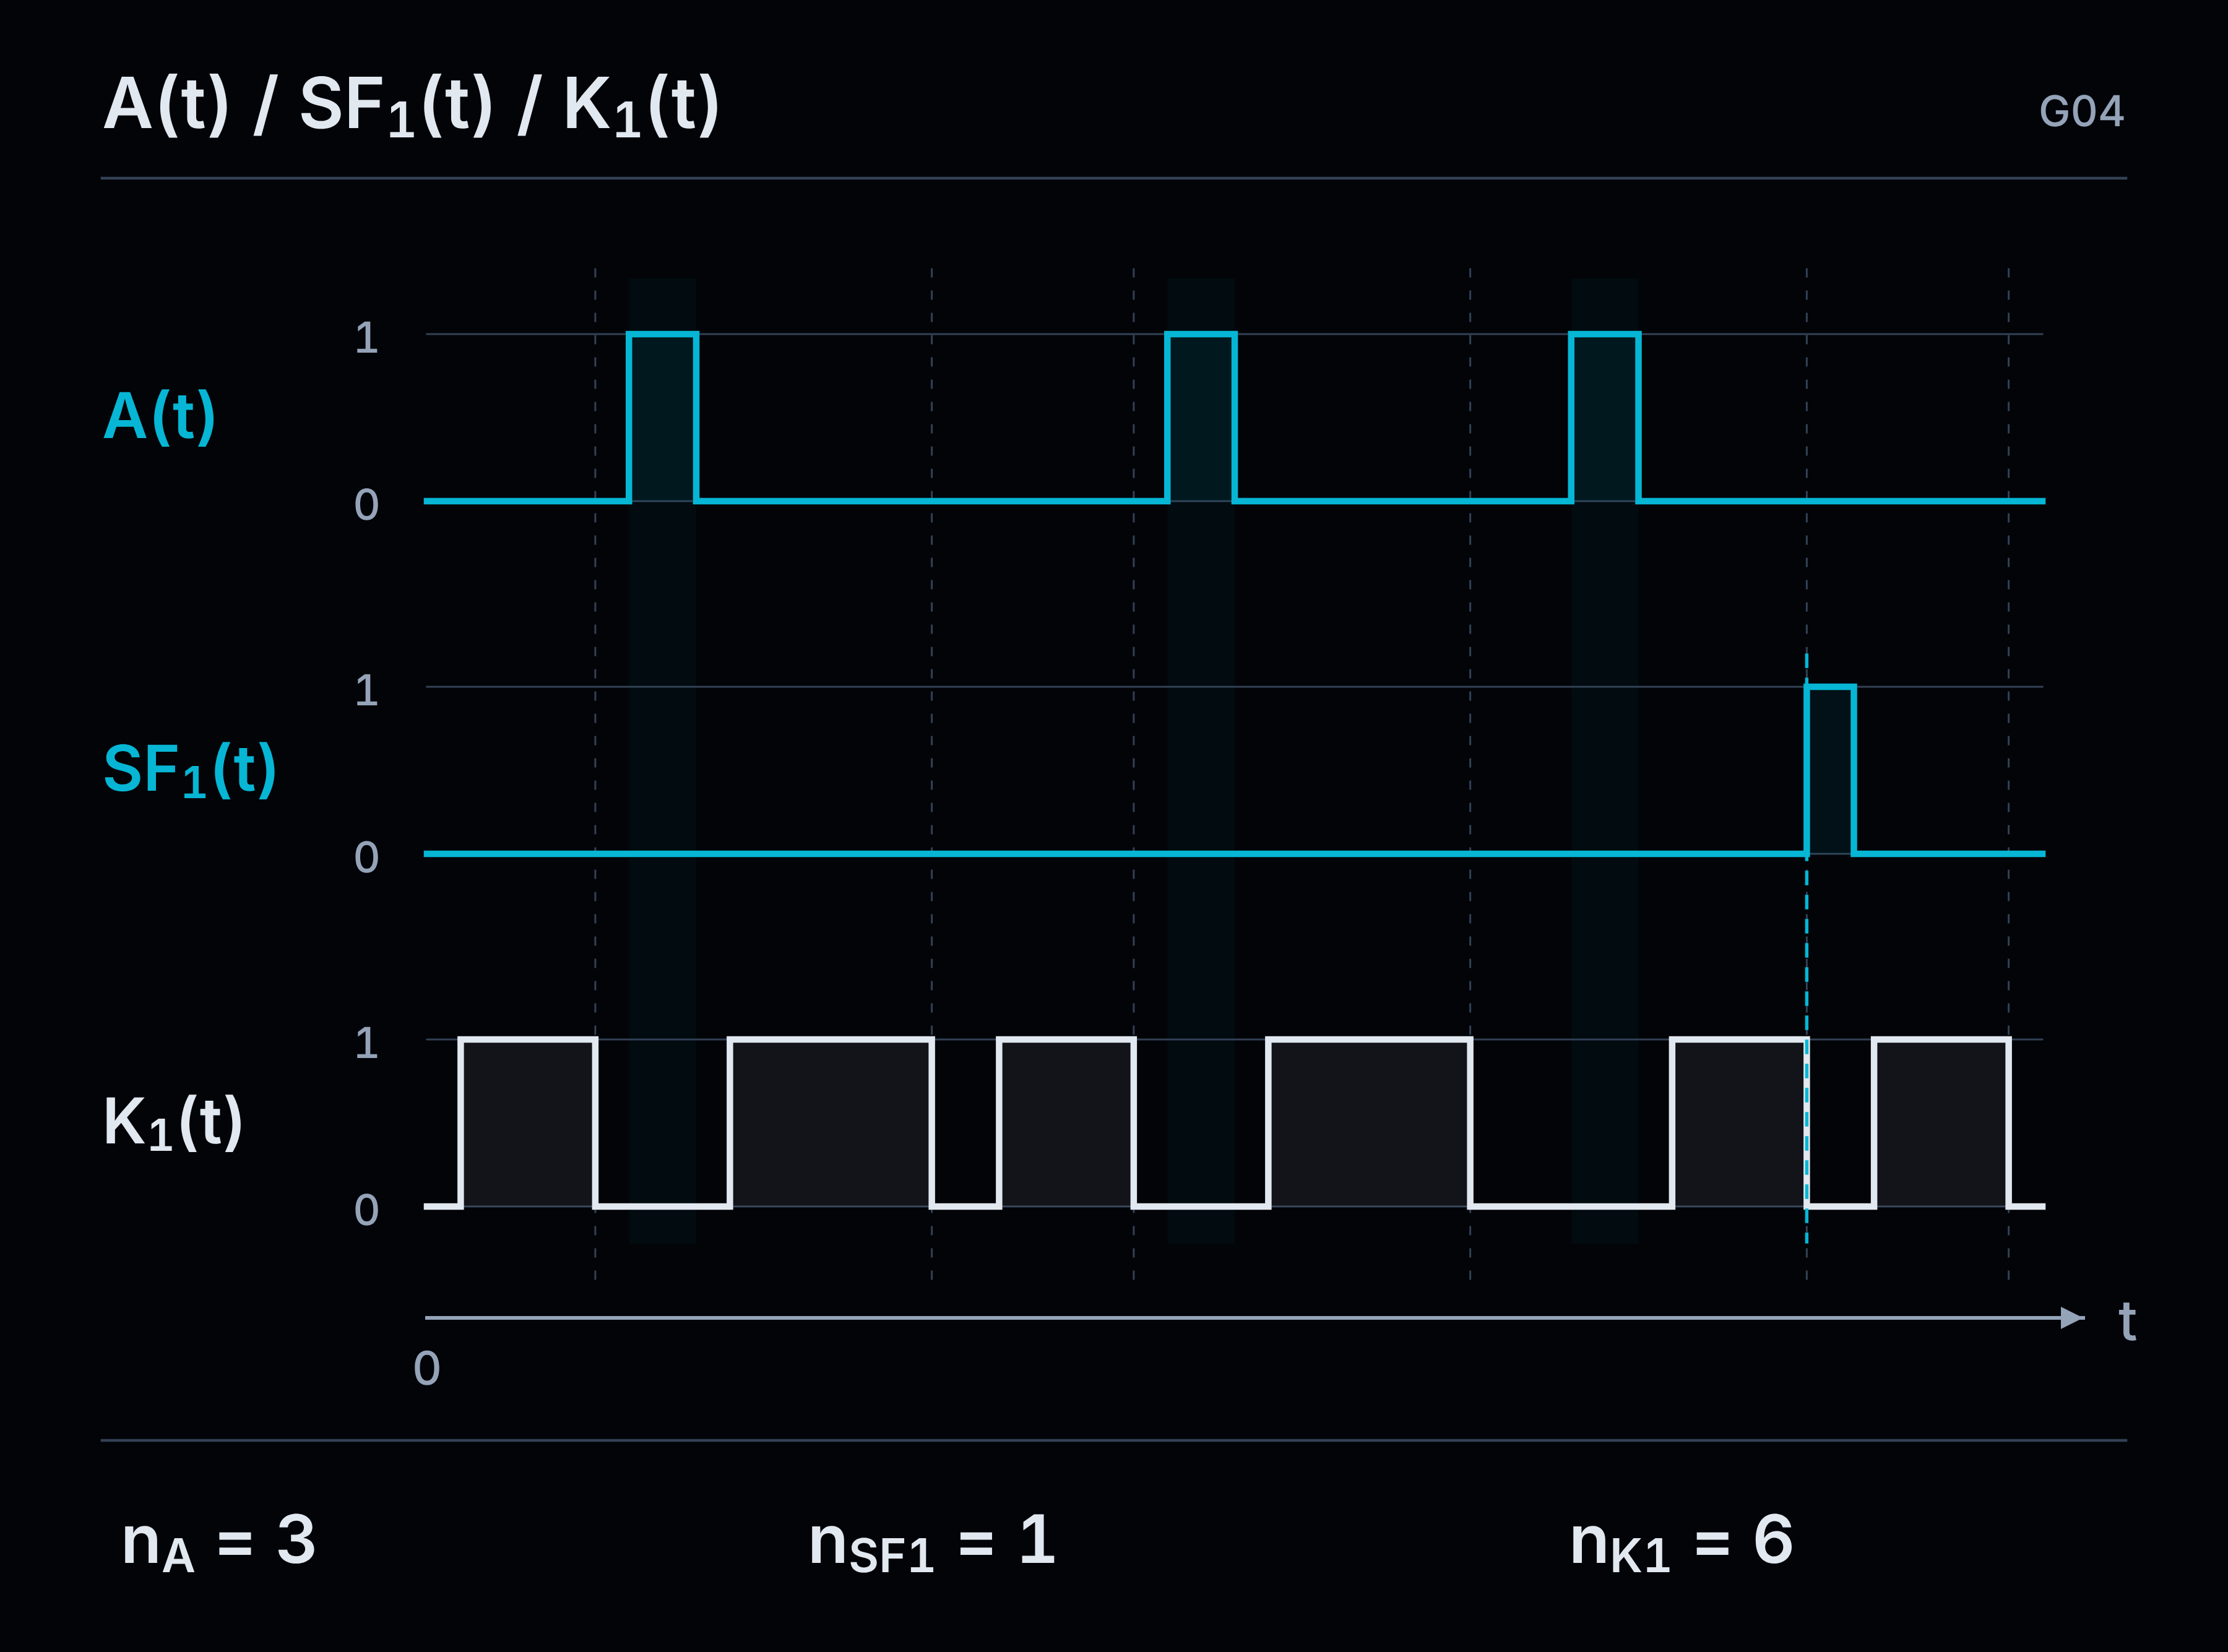
Polavtomatsko montažno delovno mesto. Upravljavec odpre varovalo, zamenja obdelovanec, zapre varovalo in sproži nov cikel. Pri obravnavani rešitvi vsako odprtje izklopi relejne izhode in kontaktorje, ponovna vzpostavitev pripravljenosti pa jih znova vklopi.
Tisočkrat na izmeno.
Nekdo pa pri oceni življenjske dobe upošteva le občasno uporabo zaustavitve v sili. Isti kontaktorji namreč sodelujejo tudi pri funkciji E-STOP, gumba za zaustavitev v sili pa skoraj nihče ne pritisne.
V izračunih oprema čaka na izredno stanje. V omari pa že od jutra obdeluje vsak naslednji kos.
Proizvajalčeve podatke lahko pravilno prepišemo, pravilno uporabimo enačbo in dobimo povsem neuporaben rezultat. Dovolj je, da element izračunamo za drugačno število operacij, kot jih dejansko opravlja.
Varnostni funkciji ni treba čakati na odpoved
Varovanje lahko sodeluje pri normalnem upravljanju stroja vso izmeno. To ne pomeni izrednega stanja vsake pol minute. Pomeni, da način dela zahteva redno izvajanje določene varovalne naloge.
Pri delovnem mestu, kjer varovalo odpiramo za vsak obdelovanec, je takšna naloga preprečevanje nevarnega gibanja med dostopom. Pri ročnem nalaganju skozi polje svetlobne zavese gre za ustavitev gibanja ali ohranitev njegove blokade po prekinitvi polja. Pri pravilno uporabljenem dvoročnem krmiljenju pa za dovolitev določenega nevarnega gibanja le ob izpolnjenih zahtevanih pogojih krmiljenja.
Pri vsaki od teh izvedb lahko relejni izhodi delujejo v vsakem delovnem ciklu. Lahko — ni pa nujno. Preveriti je treba konkretni sistem. Tisoč prekinitev polja svetlobne zavese ne pomeni samodejno tisoč preklopov vsake naprave v omari.
Tudi klic programskega bloka v vsakem ciklu krmilnika ni mehanski cikel releja.
Napis »safety« opisuje namen naprave. Njenih kontaktov ne izvzame iz fizike.
En stroj, tri različne stvari za štetje
Pri načrtovanju moramo ločiti izpostavljenost človeka, zahtevo po varnostni funkciji in operacije konkretne komponente.
Pri izpostavljenosti nas zanima, kako pogosto in kako dolgo je človek v obravnavani situaciji glede na nevarnost. Pri zahtevi po funkciji nas zanima, kdaj je potrebna njena izvedba. Pri življenjski dobi kontaktorja pa, koliko ciklov izvede prav ta kontaktor.
Te številke so lahko povezane. Po definiciji pa niso enake.
Predpostavimo, da K₁ sodeluje pri zaustavitvi v sili, varovanju dostopa skozi varovalo in običajnem ustavljanju procesa. V njegovo število operacij sodijo dejanski preklopi iz vseh teh uporab. Ne le iz funkcije, za katero smo pravkar odprli preglednico.
Po drugi strani istega fizičnega cikla ne štejemo trikrat, ker je pripisan trem funkcijam. Štejemo delo elementa, ne mest, na katerih se pojavi njegova oznaka.
Funkcije je v dokumentaciji treba ločiti. To pa obrabe skupne naprave ne razdeli na več neodvisnih omejitev.
Kontaktor ob prehodu v naslednje poglavje poročila ne dobi novega kompleta kontaktov.
Pol milijona ciklov letno. Brez izjemne hitrosti proizvodnje
Za naš primer vzemimo 1000 celotnih ciklov elementa na izmeno, dve izmeni dnevno in 250 delovnih dni letno.
Letno število operacij je:
nop = 1000 × 2 × 250 = 500 000 ciklov/leto.
Tisoč ciklov v osemurni izmeni pomeni v povprečju en cikel vsakih 28,8 sekunde. Za več sto tisoč operacij opreme letno ne potrebujemo linije, ki izdela stotine kosov na minuto.
V tem primeru en celoten cikel vključuje vklop in izklop elementa. Pri dejanski izbiri mora način štetja ustrezati definiciji cikla, na katero se nanašajo uporabljeni podatki proizvajalca. Števila vklopov iz enega vira in števila sprememb stanja iz drugega ne smemo obravnavati kot isto veličino.
Upoštevati je treba tudi dodatne operacije pri predvidenih preskusih, nastavljanju ali drugih opravilih — če res povzročijo preklop tega elementa.
Letni proizvodni načrt je lahko razdelan do posameznega kosa. Število preklopov v varnostnih izračunih ne bi smelo izhajati iz manj natančnega pogovora.
B10D ni jamstvo delovanja do milijontega cikla
Za obrabljive elektromehanske, mehanske in pnevmatične komponente lahko uporabimo parameter B10D. Opisuje povprečno število ciklov do nevarne odpovedi 10% komponent.
Ne pomeni, da bo vsak primerek to število operacij varno opravil. Prav tako ni poljubna »življenjska doba«, prebrana iz kataloga.
Podatki morajo ustrezati uporabi in pogojem delovanja. Pri kontaktih je med drugim pomembna obremenitev, za katero je bila vrednost določena. Mehanska vzdržljivost, električna vzdržljivost in B10D niso zamenljivi zgolj zato, ker so vsi podani v ciklih.
Največja številka v katalogu daje najlepši rezultat. Smiselno je preveriti še, ali velja za pogoje v našem stroju.
Za nadaljnji izračun predpostavimo B10D = 1 000 000 ciklov za posamezno elektromehansko komponento, ki izpolnjuje pogoje za uporabo te metode. To je predpostavka primera, ne podatek konkretnega izdelka.
MTTFD: dvajset let. Zamenjava: najpozneje po dveh
Iz B10D in letnega števila operacij določimo MTTFD komponente:
MTTFD = B10D / (0,1 × nop).
Za naše podatke:
MTTFD = 1 000 000 / (0,1 × 500 000) = 20 let.
Lahko si oddahnemo. Stroj naj bi uporabljali deset let, zato je dvajset videti kot zajetna rezerva.
Le da MTTFD ni dovoljeni čas uporabe tega primerka.
Po isti metodi določimo T10D, do katerega omejimo uporabo komponente:
T10D = B10D / nop = 1 000 000 / 500 000 = 2 leti.
Oba rezultata sta pravilna. MTTFD opisuje zanesljivost komponente v sprejetem modelu. T10D določa omejitev časa uporabe, ki izhaja iz B10D in intenzivnosti delovanja.
Kdor je dvajset let razumel kot rok zamenjave, je uporabo pravkar podaljšal desetkrat. Samo z zamenjavo imen dveh parametrov.
Če je predvideni čas uporabe sistema daljši, je treba komponento zamenjati najpozneje ob dosegu T10D. To ni napoved, da bo naprava odpovedala natanko tisti dan. To je meja veljavnosti sprejete utemeljitve njene zanesljivosti.
S tema dvema izračunoma še nismo dobili PL e ali katere koli druge ravni PL za celotno funkcijo. Dobili smo parameter zanesljivosti posameznega elementa in omejitev njegove uporabe. Obe informaciji morata biti vključeni v ustrezno oceno podsistema.
Sama obljuba zamenjave na dve leti MTTFD ne izboljša samodejno z 20 na 100 let. Prav tako ne odpravi manjkajoče diagnostike. Omogoča spoštovanje omejitve, na kateri temelji uporabljena metoda.
Že ocenjen varnostni rele ni posamezen kontakt
Zgornji izračun se je nanašal na komponento, ocenjeno z metodo B10D. Pri že ocenjenem varnostnem modulu uporabimo parametre in pogoje, ki veljajo za ta modul in njegovo uporabo.
Če sta navedena PL in PFH, je treba preveriti konfiguracije, obremenitve, pogostost delovanja in čas uporabe, za katere veljajo ti podatki. Določene omejitve števila ciklov ne smemo spregledati samo zato, ker poleg nje piše PL e.
Ne vzamemo poljubne številke, opisane kot vzdržljivost releja, je sami preimenujemo v B10D in na tej podlagi razglasimo novega rezultata za celoten modul.
Iz podatkovnega lista je treba v projekt prenesti ne le ugodno črko, temveč tudi pogoje pod njo.
Če dejanska intenzivnost delovanja zahteva zamenjavo elementa na dve leti, stroj pa naj bi deloval deset let, nastane konkretna vzdrževalna naloga. Predvideti je treba nadaljnje zamenjave in uporabniku predati informacije za njihovo izvedbo. Rezultat, ki ostane samo v projektantovi datoteki, v obratu ne organizira pregledov.
Zaustavitev v sili lahko leta ostane neuporabljena. Kontaktor, ki jo mora izvesti, lahko medtem preklopi milijonkrat in več. Napis »E-STOP« na shemi ne odšteje niti enega cikla.
7. Stroj za deset let. Prvi rele za dve
Projektna dokumentacija predvideva redno zamenjavo elementa. V navodilih je ostalo splošno priporočilo: »redno preverjajte varnostni sistem«.
Po dveh letih rele med pregledom deluje. Stroj se ob odprtju varovala ustavi. Napaka ni prijavljena, zato nihče ne naroči nadomestnega dela.
Projektant je predvidel zamenjavo pred odpovedjo. Obrat zamenjuje po odpovedi. Doseženi PL je vpisan, kot da bi se obe strani dogovorili za isti način.
Pa se nista. Če je bila redna zamenjava pogoj, uporabljen pri oceni funkcije, ne sme ostati samo v izračunih. Uporabnik mora vedeti, kateri element zamenjati, kdaj in kaj po zamenjavi preveriti.
Sam stavek »redno preverjajte« ne posreduje nobene od teh informacij. Omogoča pa, da se v naslednjih letih v zapisnike vpisuje, da je bil pregled opravljen.
Pet primerkov. Štiri zamenjave. En stroj
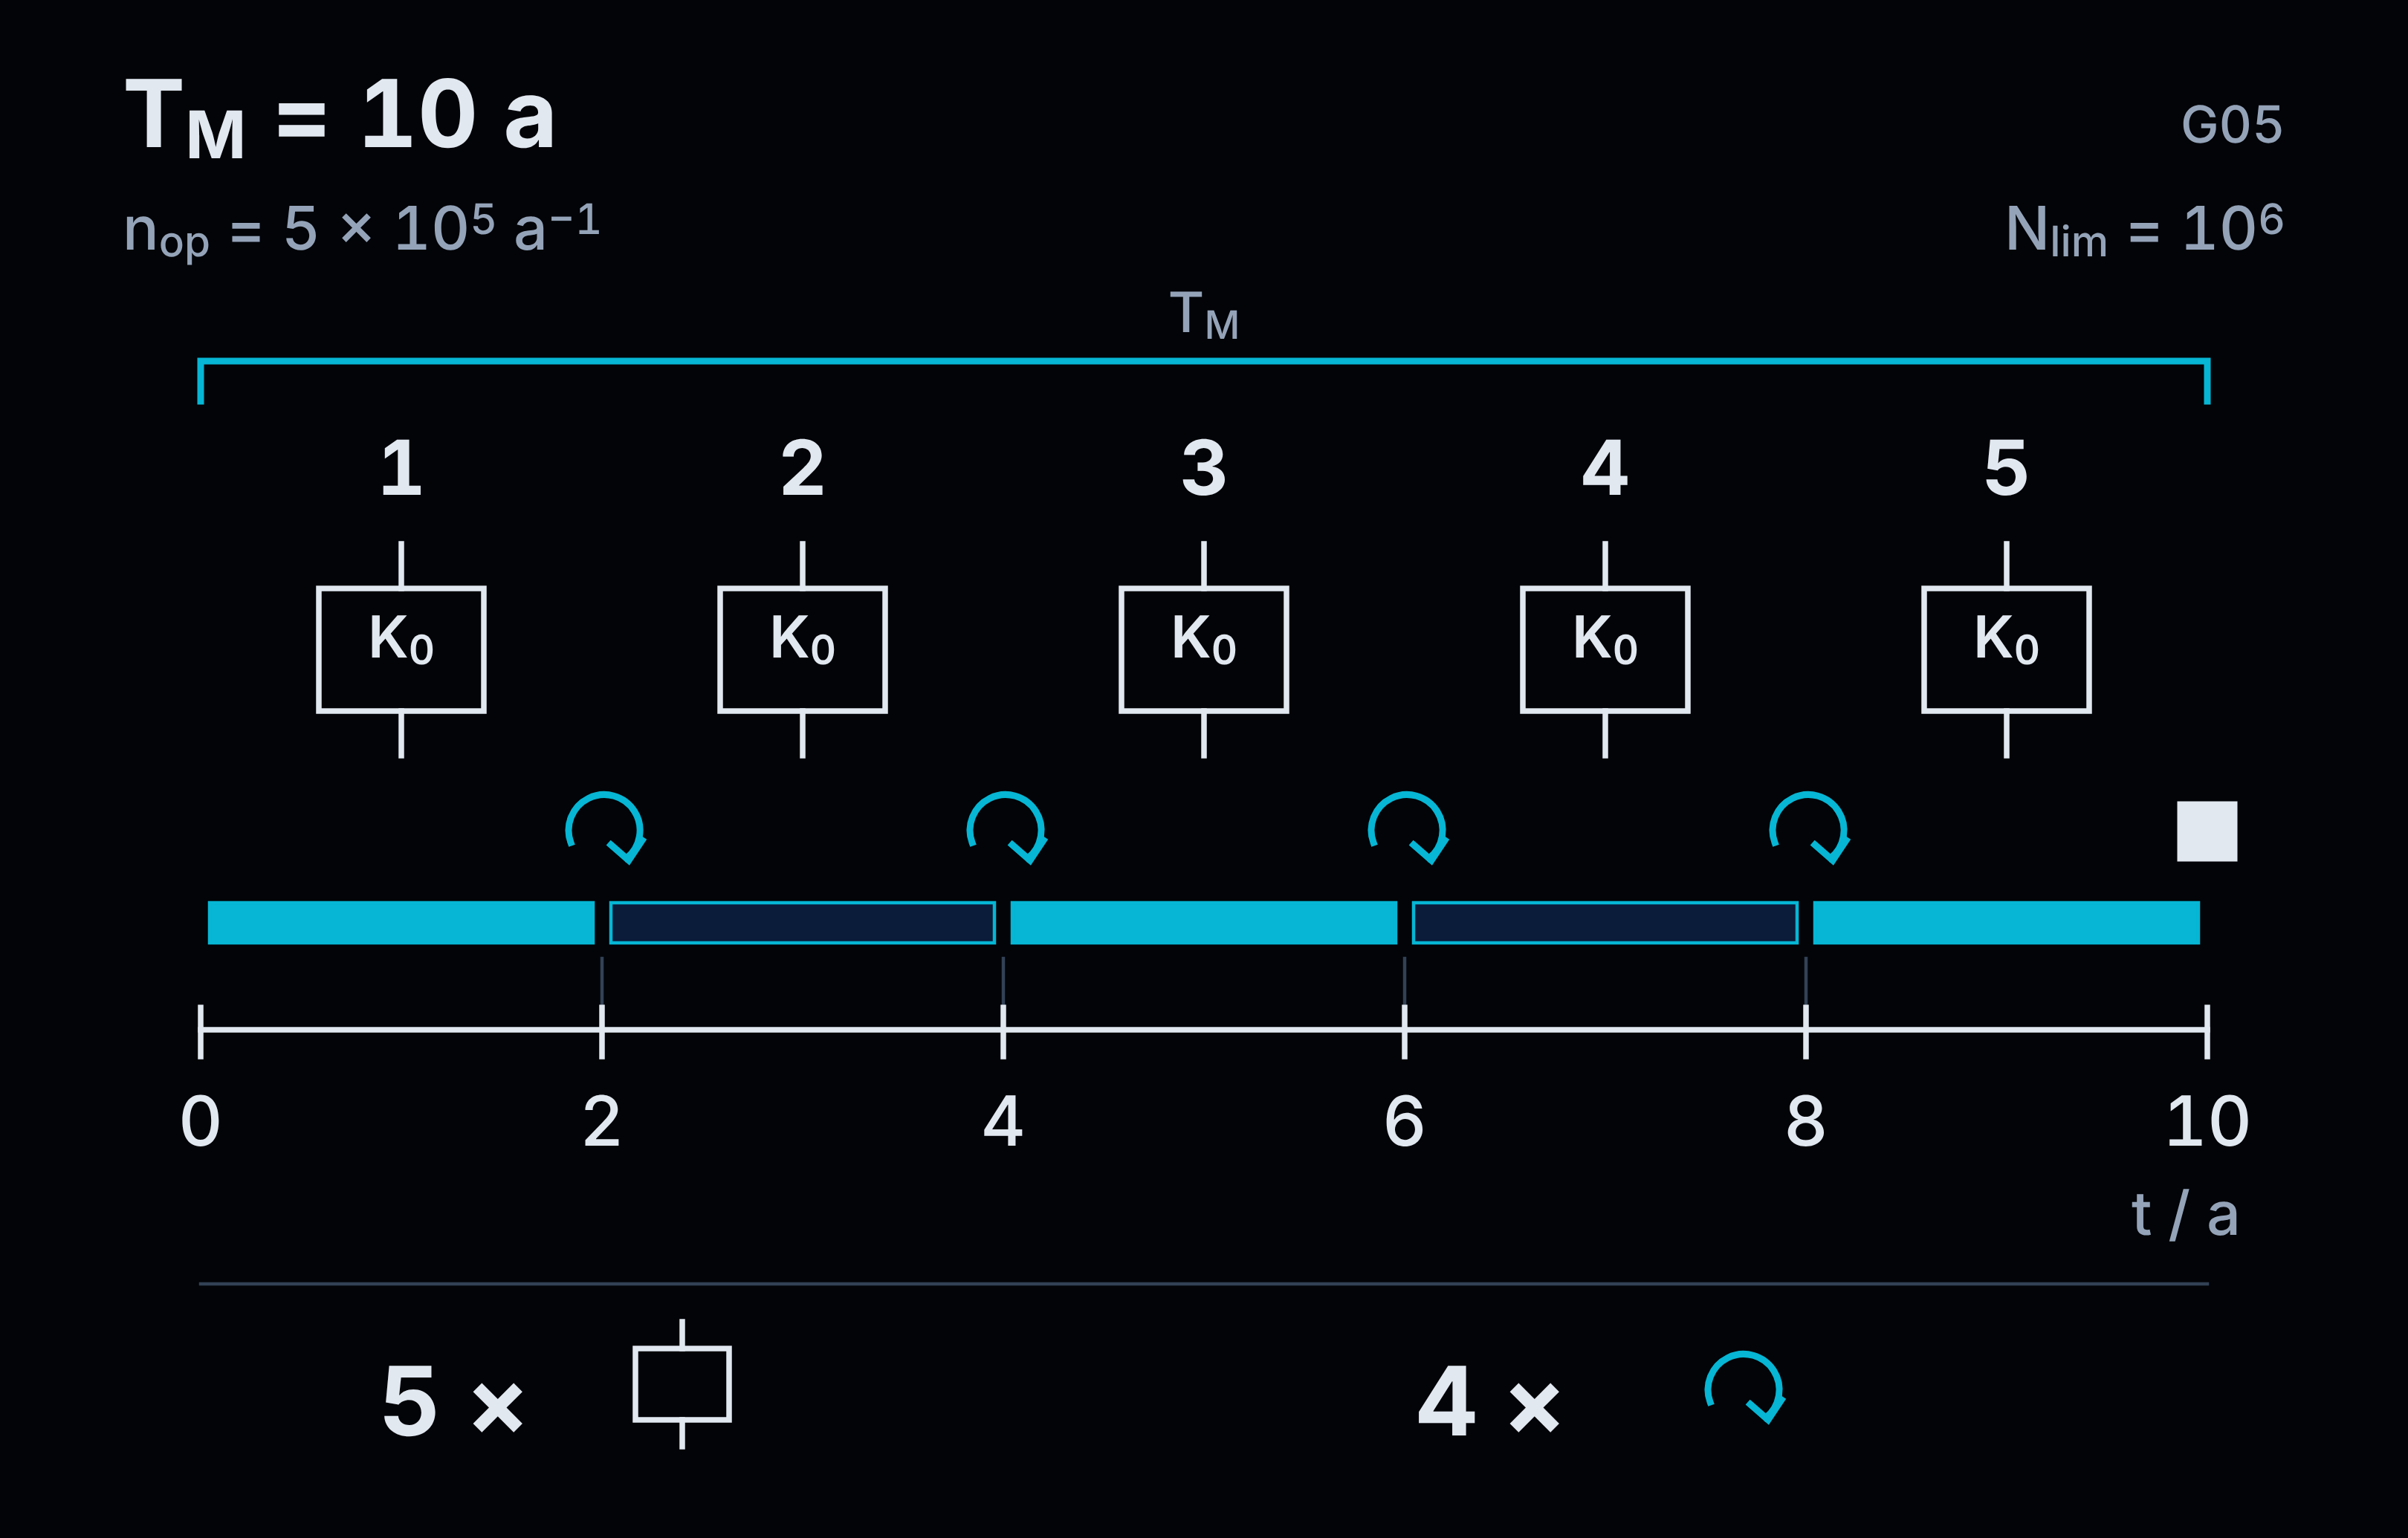
Vzemimo primer uporabe: stroj je predviden za deset let, izbrani rele pa ima določeno omejitev milijona ciklov. Pri 500 000 ciklih letno to pomeni zamenjavo najpozneje po dveh letih, če je ne zahteva prej katera druga omejitev.
S tem urnikom ne določamo PL. Opredeljujemo vzdrževanje, potrebno za ohranitev pogojev, za katere je bil sistem ocenjen.
Ob nespremenjeni intenzivnosti delovanja in zamenjavah ob koncu vsakega dveletnega obdobja je razpored takšen:
| Obdobje uporabe stroja | Primerek releja | Ukrep ob koncu obdobja |
|---|---|---|
| 0–2 leti | Prvi, vgrajen med izdelavo | Prva zamenjava |
| 2–4 leta | Drugi | Druga zamenjava |
| 4–6 let | Tretji | Tretja zamenjava |
| 6–8 let | Četrti | Četrta zamenjava |
| 8–10 let | Peti | Konec uporabe stroja v tem scenariju |
Pet primerkov in štiri zamenjave v desetih letih. Ne pet zamenjav — peti primerek deluje do predvidenega konca uporabe.
To so skrajni roki. V praksi zamenjavo načrtujemo tako, da omejitve ne presežemo, namesto da šele po njenem dosegu preverjamo razpoložljivost dela in prvi prosti termin zaustavitve.
Dobavni rok novega releja ne podaljša dovoljene uporabe starega. Tudi če se dobavitelj zelo opravičuje.
Časovna omejitev stroja ni datum na prvi strani
Deset let uporabe mora pomeniti več kot pričakovano dobo vračanja naložbe. Določiti je treba pogoje, v katerih bo stroj v tem obdobju ohranil zahtevane lastnosti.
Koliko izmen dnevno? Koliko dni letno? Koliko operacij? Pri kakšni obremenitvi? Katere dele je treba zamenjati pred potekom obdobja, predvidenega za celoto?
»Stroj za deset let« in »vsi deli za deset let« sta dve različni obljubi. Druge ne dobimo samodejno skupaj s prvo.
Projektna dokumentacija potrebuje parametre in predpostavke, ki utemeljujejo rezultat. Informacije za uporabnika pa iz njih izhajajoča opravila. Obratu ni treba prejeti vsake projektantove interne preglednice, da bi vedel, kdaj zamenjati rele. Prejeti pa mora jasno informacijo, ki zamenjavo omogoča.
Navodilo mora v praksi voditi do konkretne oznake na shemi in konkretnega dela. Določiti mora omejitev, način določitve roka, pogoje za varno izvedbo dela in potrebno preverjanje.
Pri tem lahko pomagata števec ciklov in opozorilo na bližajočo se zamenjavo. Razpored je lahko tudi časoven, če organizacija uporabe dejansko zagotavlja spoštovanje predpostavljene omejitve operacij. Najprej pa je treba te predpostavke posredovati.
Vzdrževalci iz datuma izdelave naprave ne bi smeli ugibati, kakšno obremenitev je projektant pred tremi leti vpisal v izračune.
Dodatna proizvodna izmena približa rok. Ne ponastavi štetja
Vrnimo se k elementu iz prejšnjega izračuna. Po letu dela v dveh izmenah je opravil 500 000 ciklov. Polovico predpostavljenega milijona.
Obrat uvede tretjo izmeno. Ob nespremenjenih 1000 ciklih na izmeno in 250 delovnih dneh letno je nova intenzivnost:
1000 × 3 × 250 = 750 000 ciklov/leto.
Preostalih 500 000 ciklov bo izkoriščenih v približno osmih mesecih takšnega dela. Ob predpostavljeni enakomerni uporabi bo omejitev dosežena približno v dvajsetem mesecu od začetka uporabe, ne po dveh letih.
Za nov primerek bi milijon ciklov zdaj pomenil približno šestnajst mesecev. Toda v omaro ni bil vgrajen nov primerek. Obstoječi ima za seboj že pol milijona operacij.
Sprememba proizvodnega načrta ne ponastavi obrabe opreme. Ponastavi jo lahko kvečjemu preglednica, če nekdo spotoma začne šteti od nič.
Preveriti pa ni treba le roka zamenjave. Za komponento iz prejšnjega primera B10D povečanje operacij s 500 000 na 750 000 letno spremeni izračunani MTTFD z 20 na približno 13,3 leta. To je nov vhodni podatek za oceno podsistema.
To ne pomeni samodejnega znižanja PL za eno črko. Pomeni, da je treba preveriti, ali je prejšnji rezultat pri spremenjeni intenzivnosti uporabe še utemeljen.
Zgodnejša zamenjava reši problem prekoračitve omejitve. Ne nadomesti preverjanja drugih posledic povečanega števila operacij.
»Preverili smo. Še vedno deluje« ne podaljša predvidene življenjske dobe
Funkcionalni preskus in zamenjava po določenem času ali številu ciklov imata različna namena.
Uspešen preskus potrjuje delovanje v preverjenem obsegu. Obrabljenemu elementu ne povrne parametrov novega primerka in sam po sebi ni podlaga za podaljšanje omejitve iz ocene.
Rele je opravil še en preklop. Če mu za to priznamo dodatni dve leti, smo rezultat preskusa razložili izjemno velikodušno.
Ne trdimo, da naprava takoj po poteku roka preneha delovati. Prav tako PL e ne prepisujemo samodejno v PL d. Bistvo je, da nadaljnje uporabe ne moremo nespremenjeno utemeljevati z rezultatom, ki temelji na neizpolnjenem pogoju.
Če je bila zamenjava izpuščena, je treba vzpostaviti zahtevane pogoje in sistem ustrezno preveriti. Dodaten pozitiven zapisnik o pregledu ne opravi zamujene naloge.
Nadomestni del se prilega podnožju. Pa izračunu?
Pri naslednji zamenjavi se pojavi drug model. Mehansko ustreza, ima pravo napajalno napetost in enako število izhodov. Stroj je mogoče zagnati.
To še ne potrjuje enakovrednosti za varnostno funkcijo.
Pomembni so lahko podatki o zanesljivosti, odzivni čas, način nadzora, dovoljena obremenitev in pogoji uporabe. Nadomestni del mora izpolnjevati iste varnostne zahteve, ki so pomembne za to uporabo — ne le ustrezati meram.
Podnožje je preverilo razmik priključkov. Preostala ocena je še vedno naloga človeka.
Po popravilu ali spremembi sistema je potrebna ustrezna ponovna validacija, ki vključuje funkcionalni preskus. Njen obseg je odvisen od sprememb. Zamenjava z enakim elementom ne zahteva, da stroj obravnavamo kot povsem nov projekt, ne odvezuje pa preverjanja pravilnih povezav in delovanja.
Nov rele tudi ne obnovi zgodovine drugih delov. Kontaktorji, senzorji in ventili imajo svoje omejitve. Zamenjava ene naprave ne začne časa uporabe celotnega sistema znova.
Vzdrževanje je treba načrtovati, ne le priporočiti
Če je potrebna redna zamenjava elementa, mora biti njena izvedba mogoča. Dostop, prepoznavanje dela, prostor za orodje in preverjanje po posegu sodijo v projekt prav tako kot priključki in vodniki.
Zapis »zamenjati vsaki dve leti« malo pomaga, če oznaka naprave ni vidna, če njena odstranitev zahteva odklop sosednjih tokokrogov, dokumentacija pa ne omogoča ponovne vezave brez ugibanja.
To ne opravičuje odlašanja z zamenjavo. Pokaže pa, da je projektant določil potrebno opravilo, ne da bi zagotovil pogoje za njegovo izvedbo.
Med validacijo se preverjata popolnost navodil in podatkov o zamenjavah. Manjkajoči rok zamenjave zato ni manjša uredniška pomanjkljivost po končani oceni. Lahko je manjkajoč pogoj za ohranitev njenega rezultata.
Če utemeljitev PL predvideva štiri zamenjave, navodila pa nobene, je uporabnik dobil drugačen način uporabe od tistega, za katerega je bila varnost dokazana.
8. PL je izračunan. Zdaj preverimo še stroj
Pri prevzemu so odprli varovalo. Na panelu se je pojavilo sporočilo o aktivnem STO. Pogon je prenehal ustvarjati navor, mehanizem pa se je čez nekaj trenutkov ustavil. V zapisniku piše: »varnostna funkcija deluje«.
»Čez nekaj trenutkov« je zelo priročna časovna enota. Vanjo spravimo skoraj vsak iztek gibanja.
Izračun ustreza zahtevi, oprema se odziva, vendar je treba še ugotoviti, ali izvedeni odziv res varuje človeka. Ali je bilo ustavljeno pravo gibanje? Dovolj hitro? Ali je bilo po ustavitvi ohranjeno zahtevano stanje? In ali je bilo to preverjeno v pogojih, v katerih bo stroj deloval?
Prav zato dokaz PL ≥ PLr ne nadomesti validacije celotne izvedbe funkcije. Ni dovolj pravilno izračunati zanesljivosti izvajanja naloge, ki je bila nepopolno določena.
STO deluje. Gibanje pa še ni prenehalo
STO — varen izklop navora — ni univerzalen ukaz »naredi stroj varen«. Preprečuje, da bi motor ustvarjal navor. Sam po sebi ne izvaja nadzorovanega zaviranja, ne potrjuje mirovanja in ne zagotavlja električne ločitve.
Vzemimo delovno mesto z vrtljivo mizo. Po aktiviranju STO motor preneha poganjati mizo, shranjena kinetična energija pa ne izgine. Miza se ustavi šele po izteku gibanja. Če lahko človek medtem doseže nevarno gibanje, pravilno izvedeni STO sam ne opravi varovalne naloge.
Frekvenčni pretvornik je opravil svojo funkcijo. Projektant mu je pripisal še nekaj drugih, ki jih ni naročil.
Tudi ustavitev vodoravnega pogona ni isto kot zadržanje obremenjene navpične osi. Če se breme lahko premakne zaradi težnosti, je treba zagotoviti njegovo varno zadržanje. Izklop navora motorja ne postane ukrep za zadržanje bremena samo zato, ker je izveden z visokim PL.
To ni argument proti STO. V ustrezno načrtovanem sistemu lahko pravilno izvaja potrebno podfunkcijo. Najprej pa moramo ugotoviti, ali potrebujemo samo preprečitev ustvarjanja navora, nadzorovano ustavitev, zadržanje bremena ali kombinacijo več ukrepov.
Cena razpoložljive funkcije pogona ne določa naloge, ki jo je treba opraviti.
Zahteva je pol sekunde. Stroj potrebuje več kot sekundo
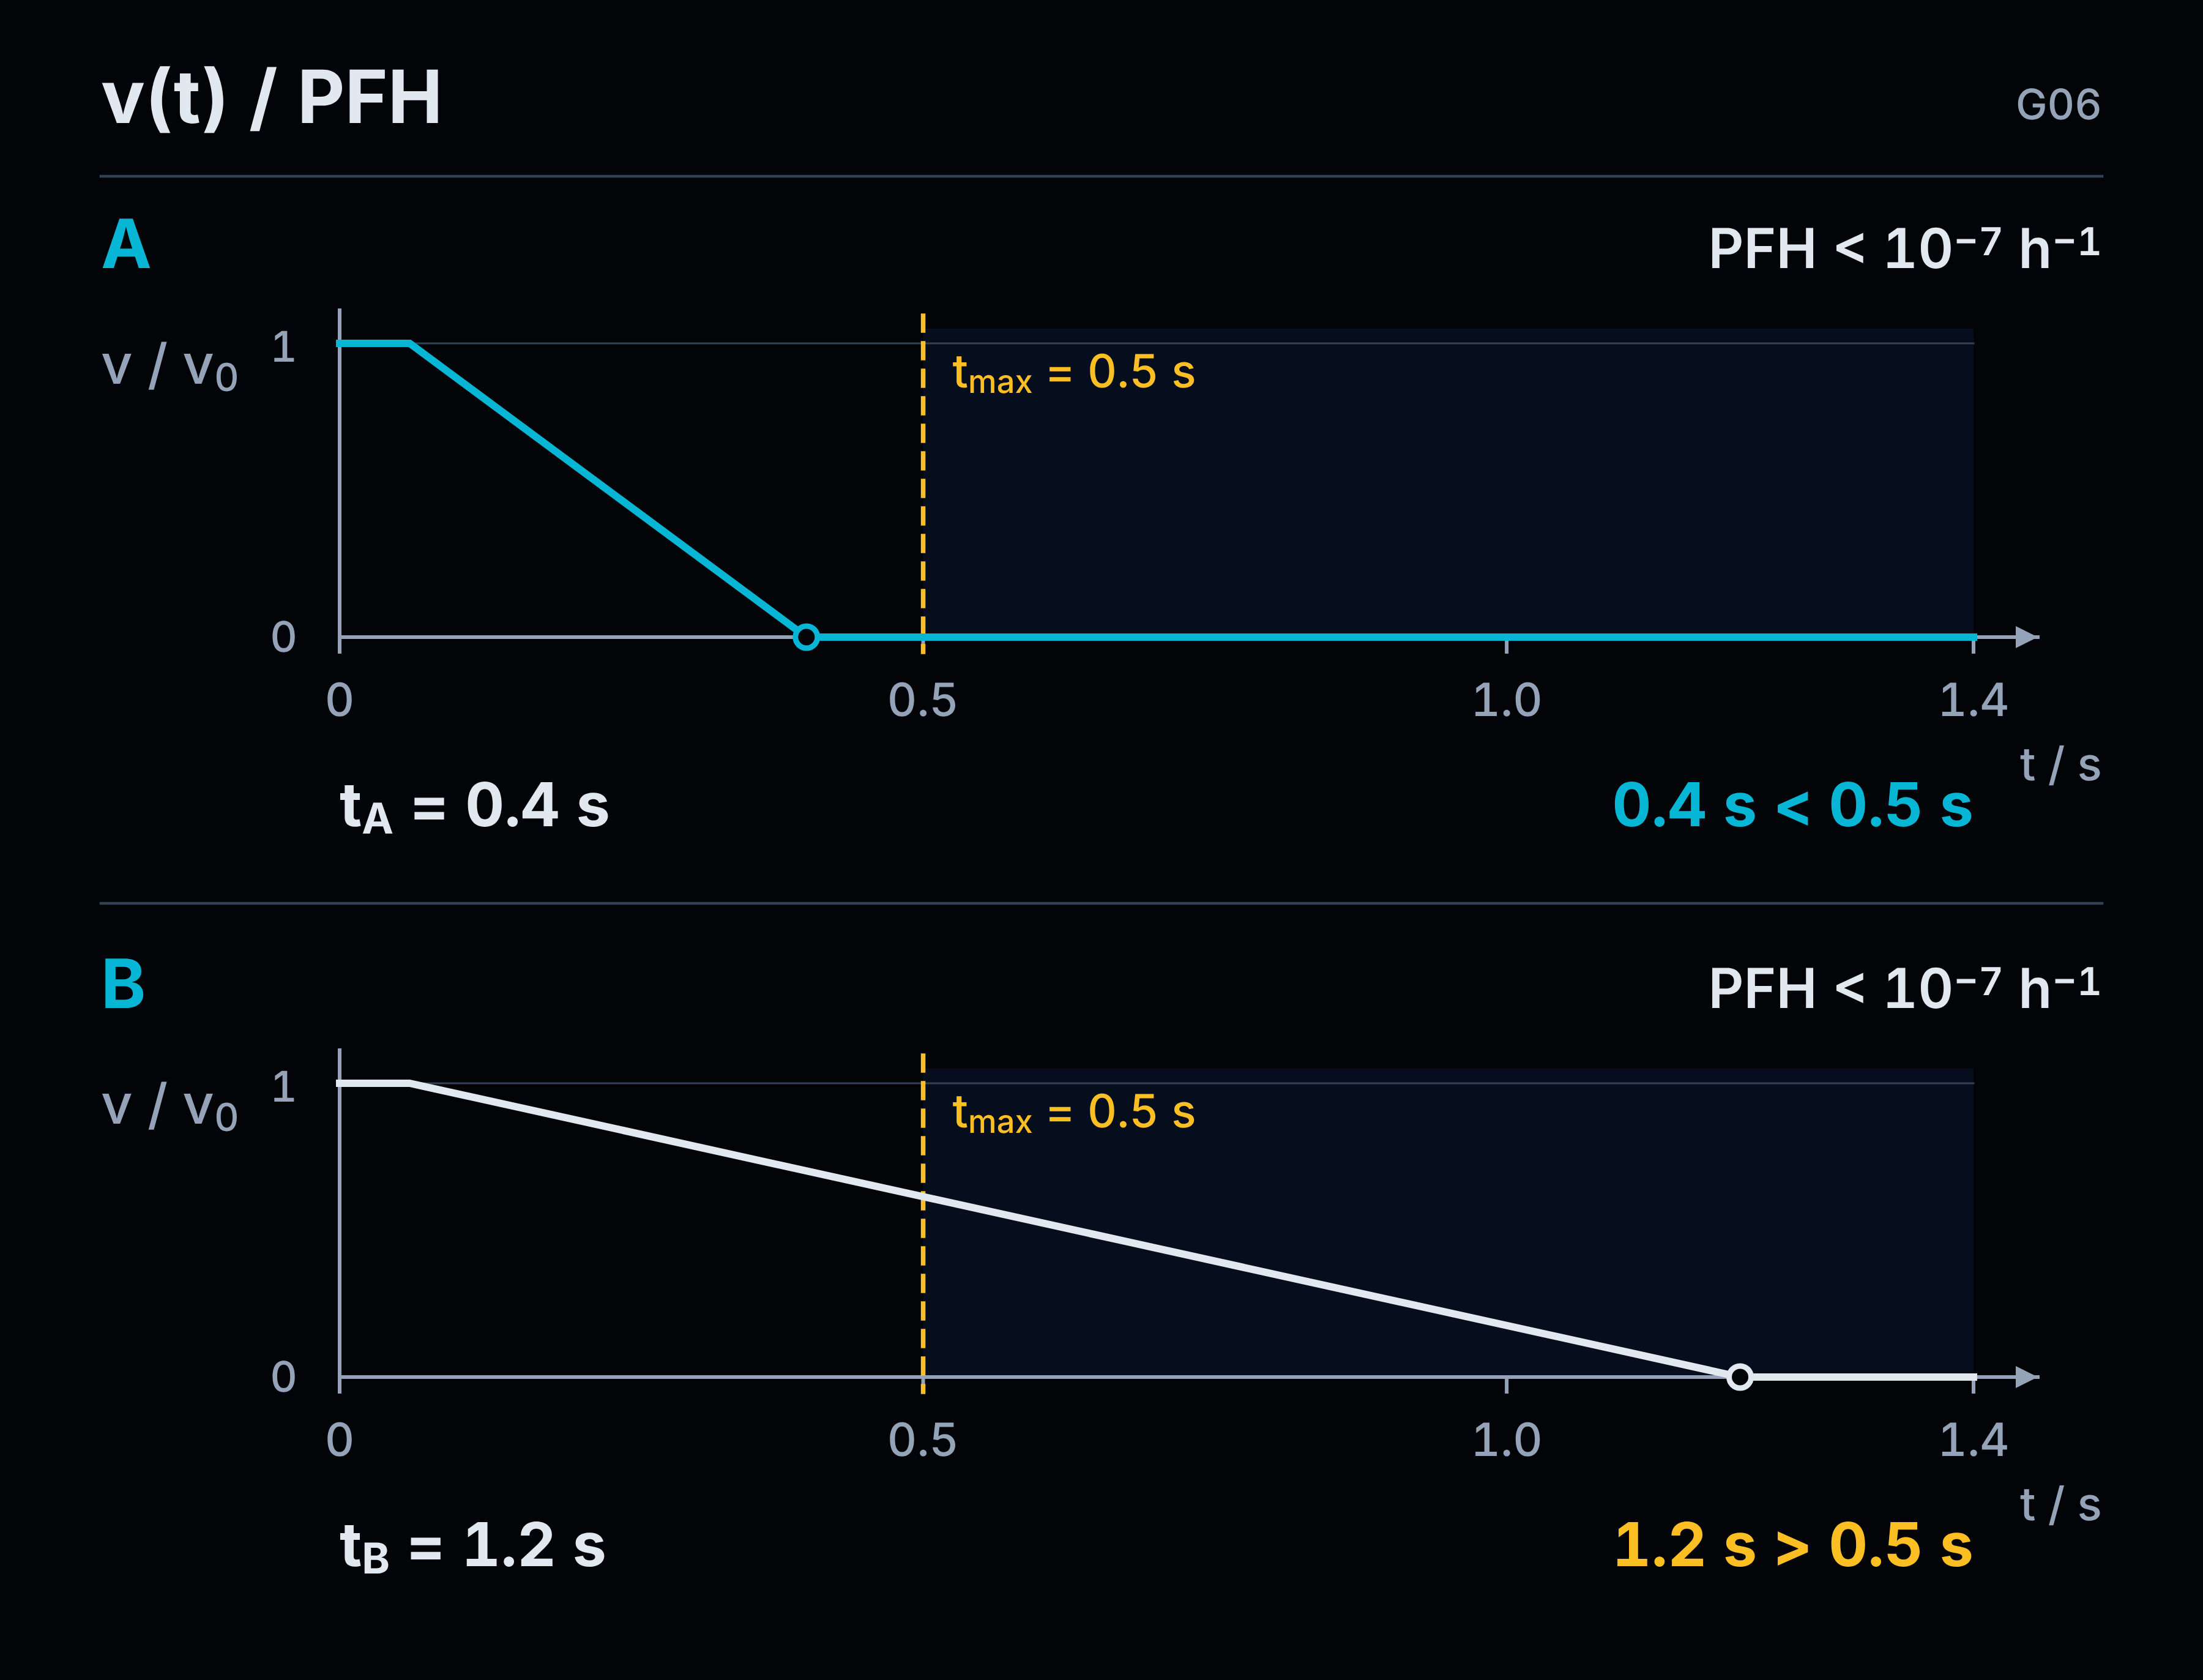
Predpostavimo, da je za varovanje določenega dostopa določen najdaljši čas 0,5 s od sprožitve funkcije do prenehanja nevarnega gibanja. To je predpostavka našega primera, ki izhaja iz izbrane zasnove varovanja — ne univerzalna omejitev za stroje.
Pri preverjanju dobimo 1,2 s.
Sistem ima lahko zelo dobre podatke o zanesljivosti. Vsakič lahko pravilno prejme signal in izvede predvideni preklop. Določene časovne zahteve pa ne izpolni.
Stroj zanesljivo naredi premalo. Boljši PFH ne bo skrajšal njegovega izteka.
Spremeniti je treba izvedbo ustavitve ali zasnovo varovanja dostopa in rešitev ponovno preveriti. Meritev samega odziva releja ne zadostuje, če zahteva velja za prenehanje gibanja celotnega mehanizma.
Pri drugi različici čas znaša 0,4 s. Časovni pogoj je izpolnjen, vendar ta meritev sama še ne potrjuje PL. Prav tako kot PFH pri prvi različici ni potrdil časa.
To sta dve zahtevi. Nobena ne izpolni druge kar spotoma.
Tudi kontaktor ne nadomesti opredelitve naloge
STO in odprtje kontaktorja nista enaki dejanji. Pri drugem kontakti fizično prekinejo določen tokokrog. Vedeti pa moramo, kateri tokokrog in kateri vir energije odklapljamo.
To ne pomeni, da dodaten kontaktor samodejno zagotovi hitrejšo ustavitev ali varno zadržanje osi. Prav tako vsak kontaktor, izklopljen s krmilnim tokokrogom, ne zagotavlja ločitve, primerne za električna dela.
Če naloga zahteva delo v breznapetostnem stanju in ločitev opreme od napajanja, potrebujemo ustrezne naprave za ločitev in zaščito pred ponovnim vklopom. Sporočilo »STO aktiven« tega stanja ne potrjuje. Tudi sam ukaz za izklop kontaktorja ga ne.
Brez navora, brez gibanja in električno ločen tokokrog niso tri imena istega stanja.
Pri obnašanju ob odpovedi upoštevamo obseg ocene podsistema in njegove pogoje uporabe. STO ne pripisujemo odpornosti proti poljubni napaki, vendar tudi ne predpostavljamo, da mora vsak kratek stik v pretvorniku povzročiti nevarno gibanje. Takšnega sklepa ne moremo izpeljati samo iz odsotnosti električne ločitve.
O izbiri rešitve odločajo naloge in operacije stroja, obravnavane nevarnosti ter zahtevani odziv. Šele med rešitvami, ki te pogoje izpolnjujejo, primerjamo stroške, vzdržljivost in preprostost vzdrževanja.
Prihranek pri kontaktorjih je lahko dober rezultat projekta. Ne sme pa biti njegova varnostna specifikacija.
Validacija ni še en izpis izračunov
Validacija vključuje analizo in preskuse. Preverjamo funkcionalne zahteve in podlage doseženega PL: uporabljene podatke, arhitekturo, diagnostiko, obnašanje ob napakah in pogoje uporabe.
Tega dela ne začnemo šele, ko stroj čaka na prevoz. Že specifikacijo je treba preveriti glede popolnosti in skladnosti s predvideno uporabo. Če v njej piše samo »aktivirati STO«, lahko ta signal zgledno potrdimo in še vedno ne odgovorimo, ali je nevarnost obvladana.
Manjkajoče merilo v specifikaciji ne olajša izpolnjevanja zahteve. Olajša spregled, da ni izpolnjena.
Preskuse moramo povezati s tem, kar želimo dokazati. Zajemajo ustrezne načine delovanja, zaporedja signalov, pogoje ponovnega zagona in predvidljive neobičajne situacije. Za kategorije 2, 3 in 4 so predvideni tudi ustrezni preskusi z vnašanjem napak za preverjanje diagnostike in zahtevanega odziva.
Takšne preskuse načrtujemo in izvedemo v nadzorovanih pogojih. Ne nadomestita jih naključen odklop vodnika med zagonom ali splošno zagotovilo, da »smo preverili napake«.
Uporabimo lahko obstoječe rezultate validacije podsistemov. Celotne notranjosti vsake kupljene naprave ni treba ponovno preskušati. Njihove povezave, vmesnike in delovanje v konkretnem stroju pa je še vedno treba preveriti.
Potrditi moramo tudi, da preverjana izvedba ustreza dokumentaciji: uporabljene naprave, različica programa, konfiguracija in pomembne nastavitve. Po spremembi programske opreme ali rešitve je treba ustrezen obseg validacije ponoviti.
Poročilo se ne posodobi z nalaganjem novega programa. Tudi če se datoteka še vedno imenuje »final«.
Ena funkcija. Odgovori, ki jih lahko preverimo
Namesto še enega skupnega zapisa »safety — OK« moramo za vsako funkcijo znati odgovoriti na naslednja vprašanja:
| Vprašanje | Kje mora biti odgovor? |
|---|---|
| Pred čim varujemo in pri katerem opravilu? | V oceni tveganja, omejitvah stroja in opisu predvidene uporabe. |
| Kaj sproži funkcijo in kakšno stanje mora zagotoviti? | V specifikaciji: odziv, čas, načini delovanja ter pogoji ohranjanja stanja in ponovnega zagona. |
| Kateri PLr zahtevamo in kateri PL je dosežen? | V utemeljitvi zahteve in oceni konkretne izvedbe — z mejami podsistemov, metodo, podatki in predpostavkami. |
| Ali izdelani stroj izpolnjuje te zahteve? | V rezultatih analiz in preskusov, povezanih s posameznimi zahtevami, tudi glede obravnavanih napak. |
| Na katero izvedbo se rezultati nanašajo? | V identifikaciji naprav, programa, konfiguracije in dokumentacije, zajetih v preverjanju. |
| Kaj je treba ohranjati med uporabo? | V določenih omejitvah in uporabniku predanih pravilih za preglede, vzdrževanje in zamenjavo delov. |
Ne gre za izdelavo šestih novih obrazcev. Gre za to, da odgovore najdemo in preverimo, ali se vsi nanašajo na isto funkcijo in isti stroj.
Uporabniku ni treba predati celotne projektne dokumentacije. Vendar s tem ne smemo opravičevati zadrževanja informacij, potrebnih za pravilno uporabo.
Meja med interno dokumentacijo in navodili uporabnika ne sme odrezati od pogojev, ki jih mora izpolnjevati.
Rezultat mora veljati za stroj, predan uporabniku. Ne za najboljšo različico sheme, najugodnejšo nastavitev ali program pred zadnjim popravkom.
Rele ne bo opravil projektantovega dela
Pogovor na usposabljanju je bil dober začetek članka, ker je pokazal napako, ki jo zlahka naredimo v dobri veri. Izberemo kakovostno opremo, preverimo njene podatke in predpostavimo, da bo rezultat za celotno funkcijo enako dober.
Ne bo vedno.
Tega ne rešimo niti s kupovanjem najdražjih naprav povsod niti s ponavljanjem, da je vse odvisno od ocene tveganja. Pokazati moramo konkretno povezavo med nevarnostjo, zahtevo, izvedenim sistemom in rezultatom njegovega preverjanja.
Če je vsota PFH prevelika, spremenimo rešitev. Če upoštevana diagnostika ne obstaja, jo moramo izvesti ali ponovno oceniti sistem. Če rezultat zahteva redne zamenjave, mora uporabnik dobiti ustrezne informacije. Če STO deluje, človek pa lahko še vedno pride v stik z nevarnim gibanjem, varovalna naloga ni opravljena.
Poznavanje ISO 13849-1 ni v spretni uporabi kratic. Je v sposobnosti utemeljiti odločitve o lastnem stroju.
PL e na napravi je podatek njenega proizvajalca. PL e funkcije je treba utemeljiti z lastnim delom.
Viri in opombe
[1] Obseg in izdaja standarda. Članek se nanaša na PN-EN ISO 13849-1:2023-09, ki prevzema EN ISO 13849-1:2023 in ISO 13849-1:2023. Uradni podatki publikacije: ISO 13849-1:2023 — Safety of machinery — Safety-related parts of control systems — Part 1: General principles for design. Kataloška stran določa izdajo in obseg; ne nadomešča celotnega standarda. Številke točk v nadaljnjih opombah se nanašajo na to izdajo, razen če je izrecno naveden drug dokument.
[2] PFH in povezovanje podsistemov — uvod in 1. del. PN-EN ISO 13849-1:2023-09, točka 3.1.58, preglednica 2, točke 6.2.1–6.2.2 in poglavje 8: pomen PFH, območja PL, seštevanje znanih PFH pri zaporedni povezavi predhodno ocenjenih podsistemov, omejitev rezultata z najnižjim PL podsistema in primerjava PL s PLr. V tej izdaji preglednica 2 določa PL e kot PFH < 10−7 h−1, brez spodnje meje 10−8. Vrednosti 3, 4, 5 ter 2, 3, 4 × 10⁻⁸ h−1 so modelne; preostale zahteve so v teh izračunih predpostavljene kot izpolnjene.
[3] Meje funkcije, kategorija in PL — 2. del. PN-EN ISO 13849-1:2023-09, točke 5.2.1.3, 5.5, 6.1.1, 6.1.3.2.5–6.1.3.2.6 in 6.2: specifikacija funkcije, razdelitev na podsisteme, zahteve kategorij 3 in 4 ter obseg ocene PL. Trije rezultati za kategorijo 3 izhajajo iz preglednice K.1, stolpec DCavg = medium, izračunan za 90%, vrstice MTTFD = 10, 30 in 100 let na kanal: 1,36 × 10⁻⁶, 2,65 × 10⁻⁷ oziroma 4,29 × 10⁻⁸ h−1.
[4] Določanje PLr — 3. del. PN-EN ISO 13849-1:2023-09, točke 5.3–5.4 in informativna priloga A: slika A.1, točke A.2, A.3.1–A.3.3 ter preglednici A.1–A.2. Podlaga zajema resnost poškodbe, pogostost in trajanje izpostavljenosti, dejansko možnost izognitve škodi ali njene omejitve, pravilo ene ocene C, ki vodi do P2, in smernice glede 15 minut ter 1/20 časa delovanja. A.2 predvideva utemeljeno in dokumentirano znižanje za eno raven pri majhni verjetnosti nevarnega dogodka; metoda ni edina dovoljena, ustrezen standard tipa C pa lahko PLr določa drugače. Zahteve določimo pred izbiro rešitve; zaporedje primerov v članku sledi zaporedju razlage.
[5] Izbira računske metode — 4. del. PN-EN ISO 13849-1:2023-09, točke 6.1.3.2.1, 6.1.8–6.1.9 in 6.2.1–6.2.3, slika 12 ter preglednica 9. Poenostavljeni postopek zahteva enakovrednost podsistema ustrezni arhitekturi in izpolnjevanje predpostavk modela. Drugačna arhitektura zahteva podroben izračun. Preglednica 9 velja za povezavo podsistemov, kadar niso znani vsi PFH; seštevanje velja, kadar so vsi znani. Primer razlike med tabelaričnim rezultatom in vsoto konkretnih podatkov ponazarja različna področja uporabe metod, ne možnosti poljubne izbire ugodnejše črke. Postopek 6.1.9 ob manjkajočem MTTFD ima omejen obseg in svoje pogoje.
[6] Diagnostika in CCF — 5. del. PN-EN ISO 13849-1:2023-09, točke 5.2.1.3, 6.1.5–6.1.7, informativna priloga E (preglednica E.1 in točka E.2) ter priloga F (točke F.1–F.3, zlasti F.3.5, in preglednica F.1). DC velja za preverjani element; DCavg upošteva prispevek elementov k pogostosti nevarnih odpovedi. Metoda priloge F zahteva najmanj 65 točk; delna izvedba ukrepa prinese nič točk za to postavko. Postavka usposabljanja se nanaša na pripravo projektantov glede vzrokov in posledic CCF. Prizori s potrjevanjem lastnega ukaza, izpuščenim odzivom in seznamom prisotnosti upravljavcev so razlagalni primeri.
[7] Cikli, B10D, MTTFD in T10D — 6. del. PN-EN ISO 13849-1:2023-09, točke 5.2.1.3 j), 5.5, 6.1.4 in C.4.1–C.4.3. Enačbe C.1–C.3 in C.7: MTTFD = B10D / (0,1 × nop) ter T10D = B10D / nop. Za modelnih 500 000 ciklov/leto in B10D = 1 000 000 ciklov dobimo 20 let in 2 leti. Pomembno je delo konkretne komponente v njeni uporabi, ne le število uporab ene sprožilne naprave. Rezultati sami ne določajo PL podsistema ali funkcije.
[8] Omejitve in vzdrževanje — 7. del. PN-EN ISO 13849-1:2023-09, točke C.4.2–C.4.3, 10.9, poglavje 11 in poglavji 12–13: omejitev uporabe elementa, posredovanje pogojev zamenjave, validacija popolnosti navodil, dostopnost za vzdrževanje in ponovna validacija po popravilu ali spremembi. Razpored petih primerkov in štirih zamenjav velja za predpostavljenih deset let, zamenjave na dve leti in konec uporabe v desetem letu. Milijon ciklov releja je v tem primeru predpostavljena obratovalna omejitev, ne samodejno njegov B10D. Izračun spremembe intenzivnosti po enem letu upošteva že opravljenih 500 000 ciklov in modelno enakomerno delo v naslednjih mesecih.
[9] Validacija — 8. del in zaključek. PN-EN ISO 13849-1:2023-09, točke 5.2.1.3, 5.2.2.2, poglavje 8, točke 10.1–10.6, 10.8–10.9 in poglavji 12–13: funkcionalna zahteva in PLr, analiza in preskusi, ustrezno vnašanje napak za kategorije 2, 3 in 4, validacija povezav podsistemov in programske opreme, sledljivi rezultati ter informacije za uporabnika. Časi 0,5 s, 1,2 s in 0,4 s so predpostavke primera, ne omejitve iz standarda. Preglednica vprašanj uredi dokazila; ni popoln načrt validacije ali obvezen obrazec.
[10] STO, ustavljanje in električna ločitev — dopolnitev 8. dela. PN-EN 60204-1:2018-12, točke 5.4–5.6 in 9.2.2–9.2.3.3: razlikovanje med preprečevanjem nepričakovanega zagona, ločitvijo od napajanja in kategorijami ustavljanja ter izbira odziva glede na oceno tveganja in delovanje stroja. Ta izdaja prevzema EN 60204-1:2018 in IEC 60204-1:2016 z evropskimi spremembami. Podatki osnovne publikacije: IEC 60204-1:2016 — Safety of machinery — Electrical equipment of machines — Part 1: General requirements. Standard za pogone, naveden v točki 5.2.2.2 ISO 13849-1:2023, je IEC 61800-5-2:2016 — Adjustable speed electrical power drive systems — Part 5-2: Safety requirements — Functional; povezava identificira publikacijo in ne pomeni, da jo članek v celoti obravnava. Ni predpostavljen univerzalen scenarij gibanja po poljubnem kratkem stiku v pretvorniku. Lastnosti konkretnega pogona je treba preveriti v obsegu njegove ocene in pogojih uporabe.
[11] Navajanje standardov v izjavi — uvod. Directive 2006/42/EC — Annex II, Part 1, Section A, points 7–8 in Regulation (EU) 2023/1230 — Annex V, Part A, point 7: sklicevanje na uporabljene standarde in tehnične specifikacije. Uredba predvideva tudi navedbo uporabljenih delov ob delni uporabi standardov; v skladu s členom 54 se praviloma uporablja od 20. januarja 2027. Komentar v uvodu se nanaša na predstavljanje sklica kot potrditve neopravljenega dela; ne predpostavlja, da posedovanje standarda ali vpis njegove številke potrjuje skladnost stroja.
[12] Narava primerov. Pogovor na usposabljanju v uvodu izhaja iz avtorjeve izkušnje. Druge konfiguracije, podatki in prizori, predstavljeni kot primeri, razvijajo zahteve ter povezave iz standardov; niso pripisani podjetju z usposabljanja ali konkretnim izdelkom. Nobena ilustracija, preglednica ali posamezen izračun ne nadomesti ocene in validacije dejanske funkcije. Vir tehničnih zahtev so navedene izdaje standardov, ne članki proizvajalcev opreme. Članek ni pregled veljavnega seznama harmoniziranih standardov.