När förpackningsmaskinen godkändes stannade svetsbackarna så snart luckan öppnades. Ett halvår senare byter underhållsteknikern säkerhets-PLC:n och läser in programmet från minneskortet. Vad skyddar nu operatörens fingrar när filmen fastnar nästa gång?
Det europeiska utkastet prEN 50742:2025 utgår från maskinens riskbedömning enligt ISO 12100. Tillverkaren undersöker sedan hur ett avsiktligt ingrepp eller ett misstag kan försämra en skyddsåtgärd. Exemplen följer tre arbetsuppgifter: att dra loss film, justera en styrning och lyfta ur ett hett arbetsstycke för hand.
Vilket skydd är operatören beroende av?
Vem lägger en hand inuti maskinen, och vad förhindrar skada under denna uppgift? Att ändra ett program kan besegra en skyddsåtgärd. Den fysiska källan till fara är den rörliga mekanismen. ISO 12100 omfattar farliga situationer och/eller farliga händelser. Beskriv en separat händelse när detta hjälper till att förklara olyckssekvensen. Förutsebara faror utan koppling till en enda uppgift måste också övervägas.
Hur man relaterar risken till uppgiften vid maskinen.
Undersök de elektriska ritningarna med underhållsteknikern. Var får ersättningskontrollen sina inställningar? Vem kan ansluta en bärbar dator? En tillfällig anslutning under underhåll kan förändra hur maskinen beter sig i produktion.
Två sätt att uppfylla kraven i utkastet
I alternativ A tillämpar tillverkaren utkastets process och produktkrav. Alternativ B använder EN IEC 62443-4-1 för utvecklingen. Tabellerna 3 och 4 anger utvalda krav ur EN IEC 62443-3-3 för systemet och EN IEC 62443-4-2 för komponenterna, med tillhörande förmågenivåer (SL-C). Båda vägarna omfattar maskinens riskbedömning, skydd mot ändringar och information till användaren.
Två likadana Ethernetuttag kan ge helt olika åtkomst. Det ena skickar bara data till en skärm; via det andra går det att höja drivsystemets hastighetsgräns. Följ förbindelsen fram till den funktion som går att ändra.
Fyra beslut och deras register
- 1.A Vem kan ansluta en bärbar dator till styrskåpet, när och med vilka rättigheter? Tillverkaren anger också vilka åtkomstvillkor användaren måste upprätthålla på plats.
- 1.B Beskriv både hotet och vägen in: via USB-uttaget går det att läsa in en äldre version av programmet som styr svetsbackarna.
- 1.C Det räcker med tillgång till uttaget och serviceverktyget. Om backarna sluts när operatören drar loss fastnad film kan fingrarna klämmas sönder. Är ett eventuellt andra skydd beroende av samma uppgifter?
- 1.D Om skyddet räcker, dokumentera varför. Annars förs hotet upp på åtgärdslistan med ett prövbart krav: systemet ska avvisa ett skrivförsök från diagnoskontot.
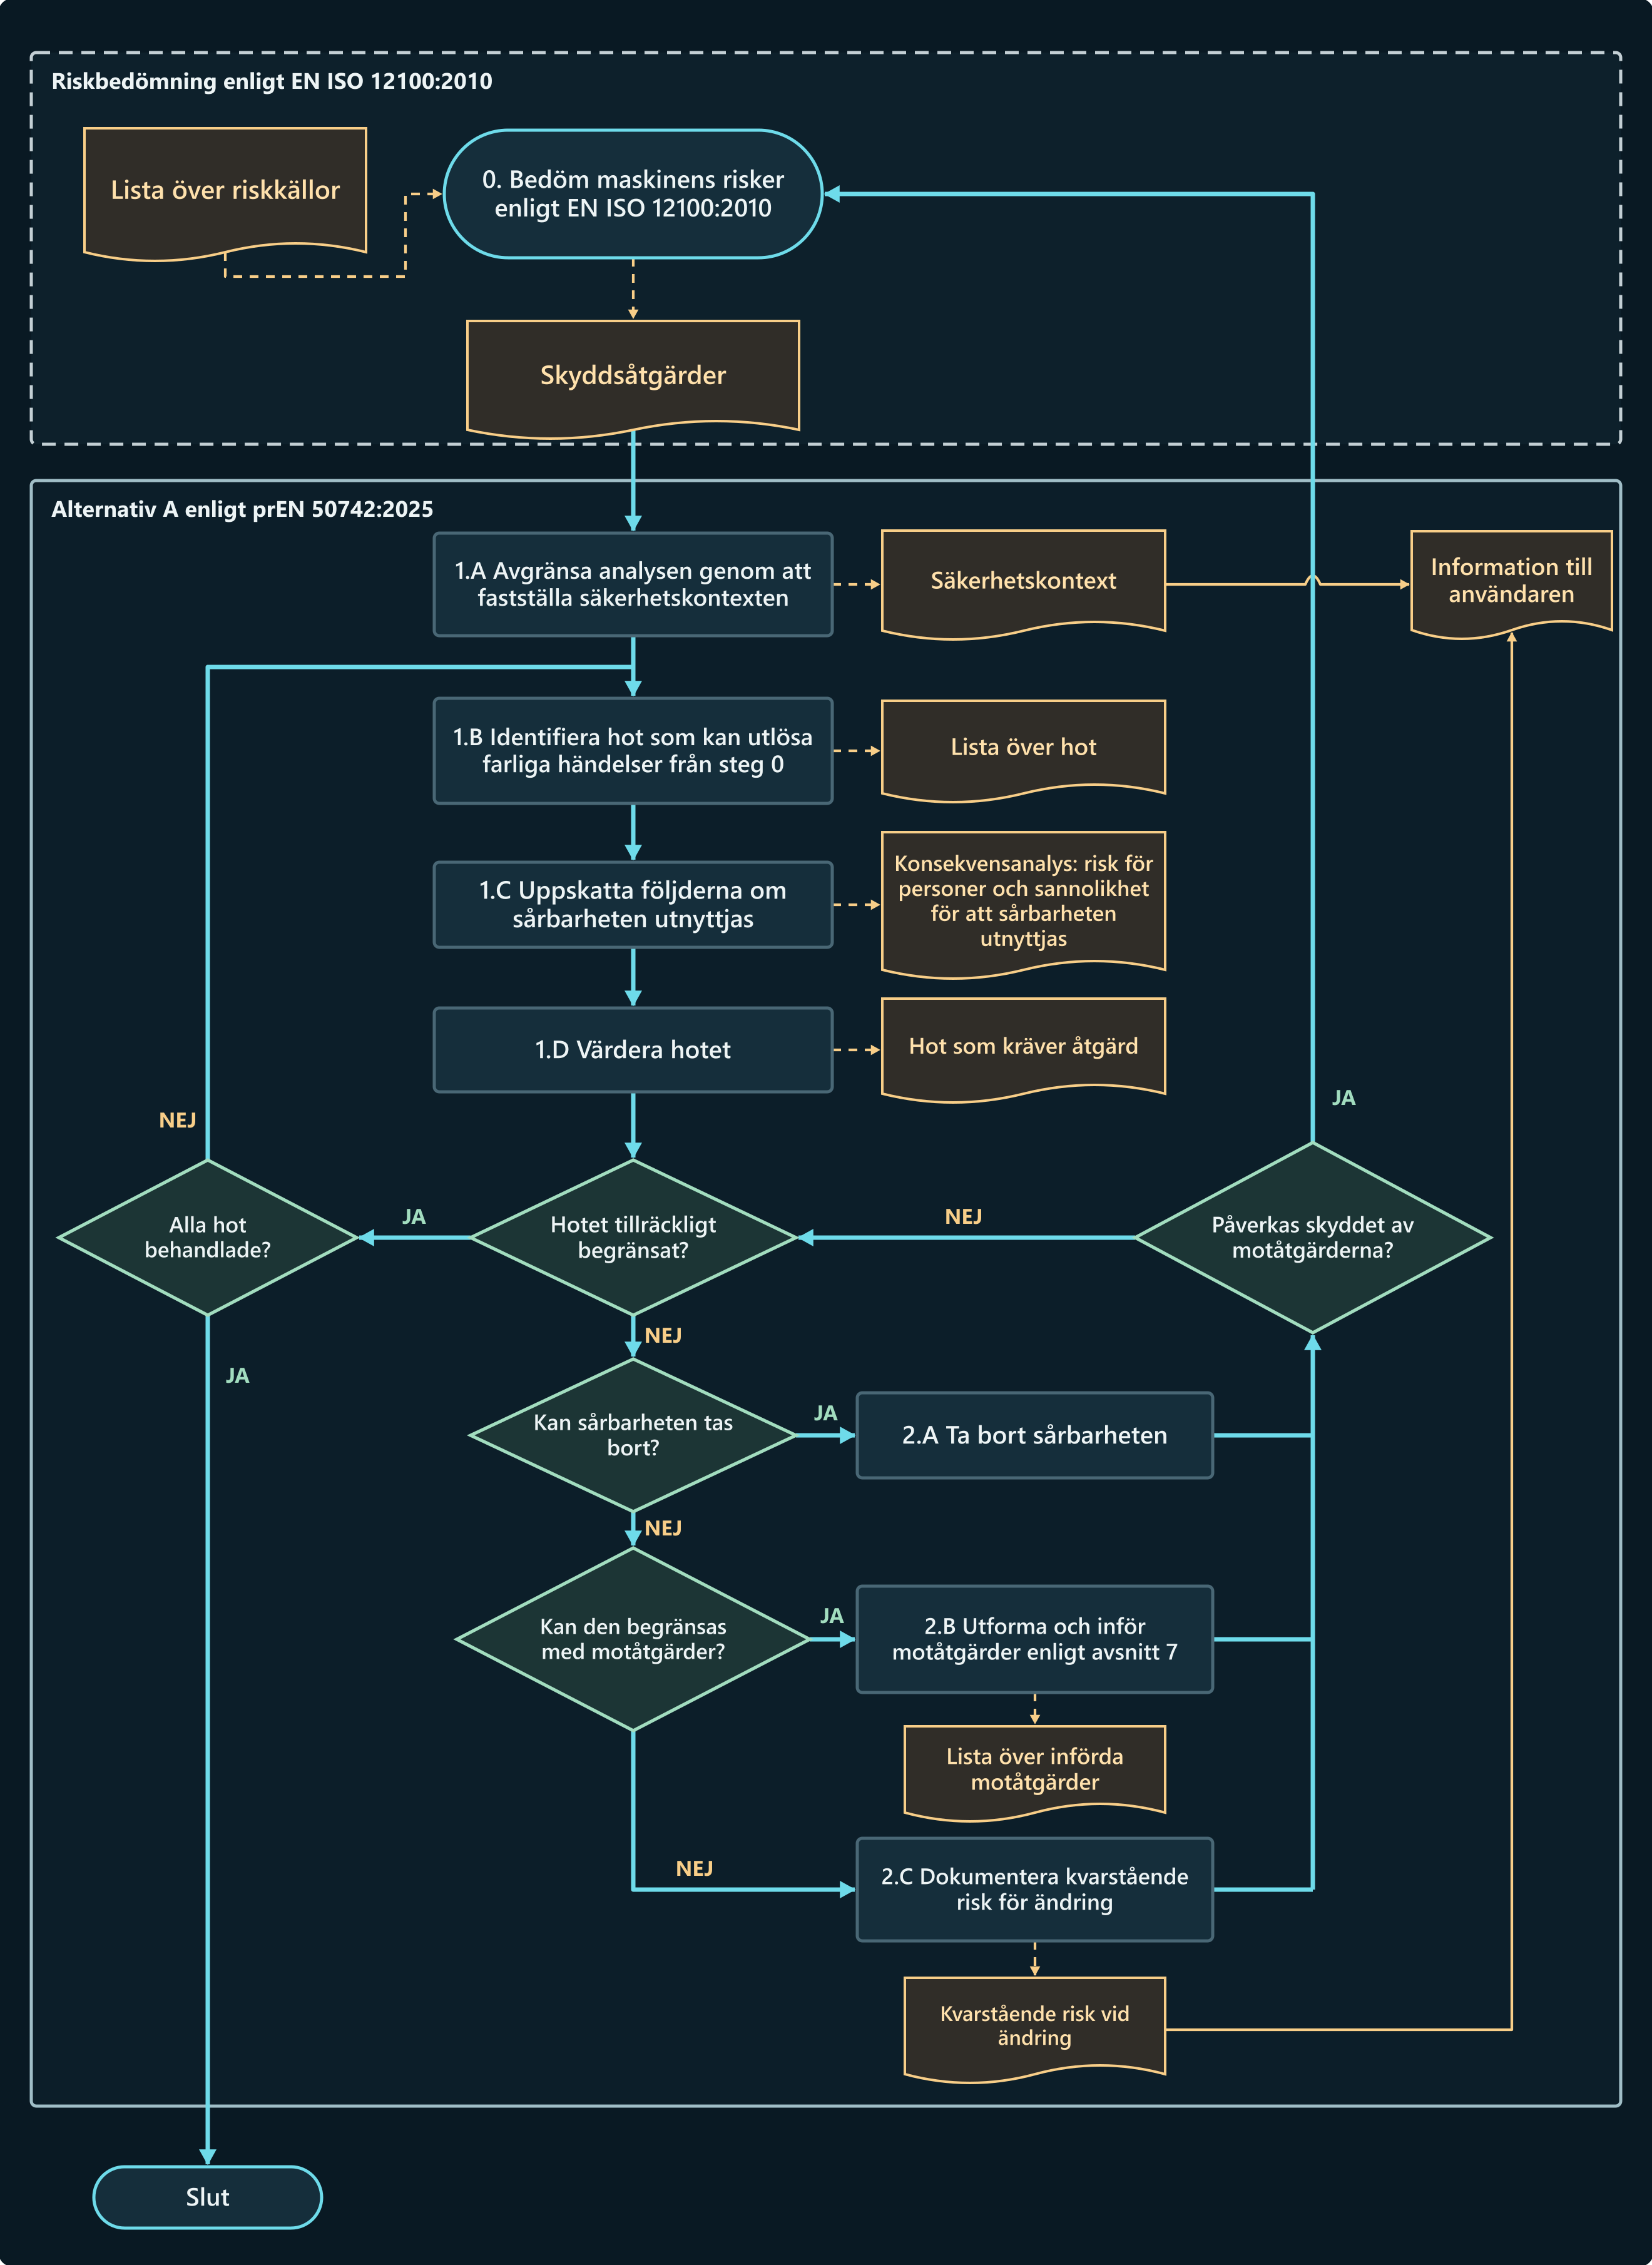

Den engelska figuren använder ”safety measures”. ISO 12100:2010 använder ”protective measure” och revisionsutkastet ISO/DIS 12100.3 föredrar ”risk reduction measure”. De svenska uttrycken här förklarar det engelska remissförslaget från 2025.
Bestämma det skydd som behövs för varje säkerhetsfunktion
Med tillvägagångssätt A bestämmer och motiverar tillverkaren vilken nivå av cyberskydd varje säkerhetsfunktion behöver (SRSL, Safety-related Security Level). Den informativa bilagan B beskriver en metod där man undersöker varje gränssnitt som kan påverka funktionen. Även med en annan metod måste valet av nivå motiveras.
AP = (EL × WoO) + AC
- EL Ge anslutningen en exponeringspoäng. Inne i ett pålitligt område: 0 poäng. Fysisk tillgång till maskinen: 2 poäng. Lokalt industrinätverk: 5 poäng. Bredare fabriksnätverk: 16 poäng. Externt otillförlitligt nätverk: 24 poäng. Om anslutningen förbinder två olika zoner, ta den högre exponeringen.
- WoO Tänk på när åtkomst till maskinen är möjlig. Mycket begränsad åtkomst eller konstant övervakning: 0,6. Enstaka, förutsägbar åtkomst under måttlig kontroll: 0,8. Regelbundna möjligheter med svaga kontroller: 0,9. Frekvent eller obegränsad tillgång: 1.
- AC Bedöm den kunskap och färdigheter som behövs. Omfattande kunskaper och avancerade färdigheter: 1 poäng. Måttlig kunskap och specialistkompetens: 2 poäng. Måttlig kunskap och mellanliggande färdigheter: 3 poäng. Grundläggande kunskaper och enkla verktyg: 4 poäng. En enklare förändring ger en högre poäng.
Poängen återspeglar hur lätt en sårbarhet skulle kunna utnyttjas. Beräkningen kräver inte en uppskattning av hur sannolikt någon är att rikta in sig på denna fabrik. I utkastets exempel spänner anslutningen mellan två styrsystem EL1 och EL2. Använd 5 poäng för den högre exponeringen. Åtkomsten är måttligt begränsad. Grundläggande färdigheter är tillräckliga för att ändra värdet.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Poäng | Anfallspotential | Låg svårighetsgrad, t.ex. reversibel skada | Hög svårighetsgrad, t.ex. irreversibel skada |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
Utkastet förbehåller SRSL0 för ett helt isolerat säkerhetssystem. Om programmet går att skriva över via ett serviceuttag räcker ett lågt poängtal inte för att motivera SRSL0.
En hastighetsgräns som kan ändras över fabriksnätet
Vid justering är skyddsdörren öppen. Motorstyrenheten övervakar hastigheten på den rörliga maskinaxeln. Gränsen kan ändras från det bredare fabriksnätverket (EL3). Åtkomst är aktiverat en gång i månaden under måttlig övervakning. Grundläggande färdigheter är tillräckligt för att komma in i ett nytt värde.
(16 × 0,8) + 4 = 16,8 → AP3
Resultatet 16,8 ger AP3. Kan släden ge ställaren en bestående handskada ger tabellen SRSL3. Vid samma anslutning men en väl underbyggd låg skadegrad ger den SRSL2.
På en testbänk, ändra ett meddelande som skickas till motorkontrollen. I ett andra test, överför ett tidigare giltigt meddelande igen. På SRSL3 måste det kryptografiska protokollet upptäcka och avvisa båda meddelandena. Testa även åtkomsträttigheterna. Försök att skriva in en högre gräns från ett skrivskyddande konto och kontrollera det värde som fortfarande är aktivt.
| Design fråga | Valda krav i Approach A |
|---|---|
| Vem får göra ett ingrepp? | Vid SRSL1 och SRSL2 kontrollerar systemet användarens, processens eller enhetens identitet och behörighet att göra ingreppet. Vid SRSL3 verifieras varje identitet individuellt och behörigheten gäller den specifika åtgärden. |
| När kontrolleras integriteten? | Vid SRSL1 kontrolleras säkerhetsprogramvaran och kritiska inställningar vid start. SRSL2 kräver dessutom regelbundna kontroller under drift. Vid SRSL3 ska båda kontrollerna vara kryptografiska. |
| Vilka meddelanden når mottagaren? | På SRSL1 och SRSL2 verifierar integriteten hos informationsutbytet. På SRSL3 måste det kryptografiska protokollet upptäcka och avvisa modifierade eller omspelade meddelanden. |
| Vad kontrolleras vid installation? | Vid SRSL2 och SRSL3 kontrolleras äktheten hos kritisk programvara och kritiska konfigurationsdata, exempelvis med en digital signatur. Motsvarande bestämmelse för SRSL1 kräver inte denna kontroll. |
Den erforderliga prestandanivån (PLr) uttrycker den riskreduktion som behövs från säkerhetsfunktionen. Den uppnådda PL beskriver tillförlitligheten i den funktionen. SRSL bestämmer bland annat hur systemet måste skydda hastighetsgränsen mot obehöriga förändringar.
Eliminera sårbarheten eller skydda den åtkomst som måste finnas kvar
Tillverkaren undersöker först om sårbarheten går att ta bort (2.A). Om åtkomsten måste finnas kvar utformas och införs motåtgärder enligt avsnitt 7 (2.B). Tillverkaren dokumenterar den kvarstående risken för ändringar och anger vilka försiktighetsåtgärder användaren behöver vidta (2.C).
En bruten plombering över minneskortets lock visar att någon öppnat det. För SRSL1–SRSL3 kräver utkastet att fysisk manipulation upptäcks. För att veta om programmet ändrats behöver teknikern läsa ut det. En skrivning via nätverket kan lämna plomberingen orörd.
Maskinen ska automatiskt säkra spår efter de ingrepp som omfattas. Om det inte är praktiskt rimligt att samla in digitala spår kräver utkastet fysiska spår. Bruksanvisningen anger var de finns och hur de ska tolkas. I den digitala loggen anges typen av ingrepp. En tidsstämpel eller ett räknarvärde gör att händelser kan kopplas ihop. Även radering av loggfilen ska lämna ett spår. Loggen måste skyddas mot manipulation, och eventuell radering får bara ske enligt ett godkänt förfarande. Relevanta programversioner och konfigurationen ska kunna identifieras på begäran.
Om säkerhetsprogramvara laddas efter att maskinen släppts ut på marknaden eller tagits i drift ska loggningen av berörda ingrepp och versioner enligt maskinförordningen förbli aktiverad i fem år från laddningen. Enligt tillvägagångssätt A i utkastet ska loggningen vara aktiv senast vid idrifttagningen, och uppgifterna om varje ingrepp ska sparas i minst fem år.
Före testning, definiera den förändring som ska provas, det förväntade svaret och villkoren för omstart. Spela in konfigurationen, åtkomsträttigheterna och det faktiska svaret. Om en motåtgärd fördröjer ett stopp, upprepa den relevanta säkerhetsbedömningen och mäta tiden för att stanna under belastning.
Tre bidrag till den tekniska dokumentationen
Förpackningsmaskinen är baserad på bilaga C till utkastet. Serviceförhållandena, maskinaxeln och kylstationen är tekniska exempel med sina egna antaganden och acceptanskriterier.
Förpackningsmaskin: ta loss fastnad film efter byte av säkerhets-PLC
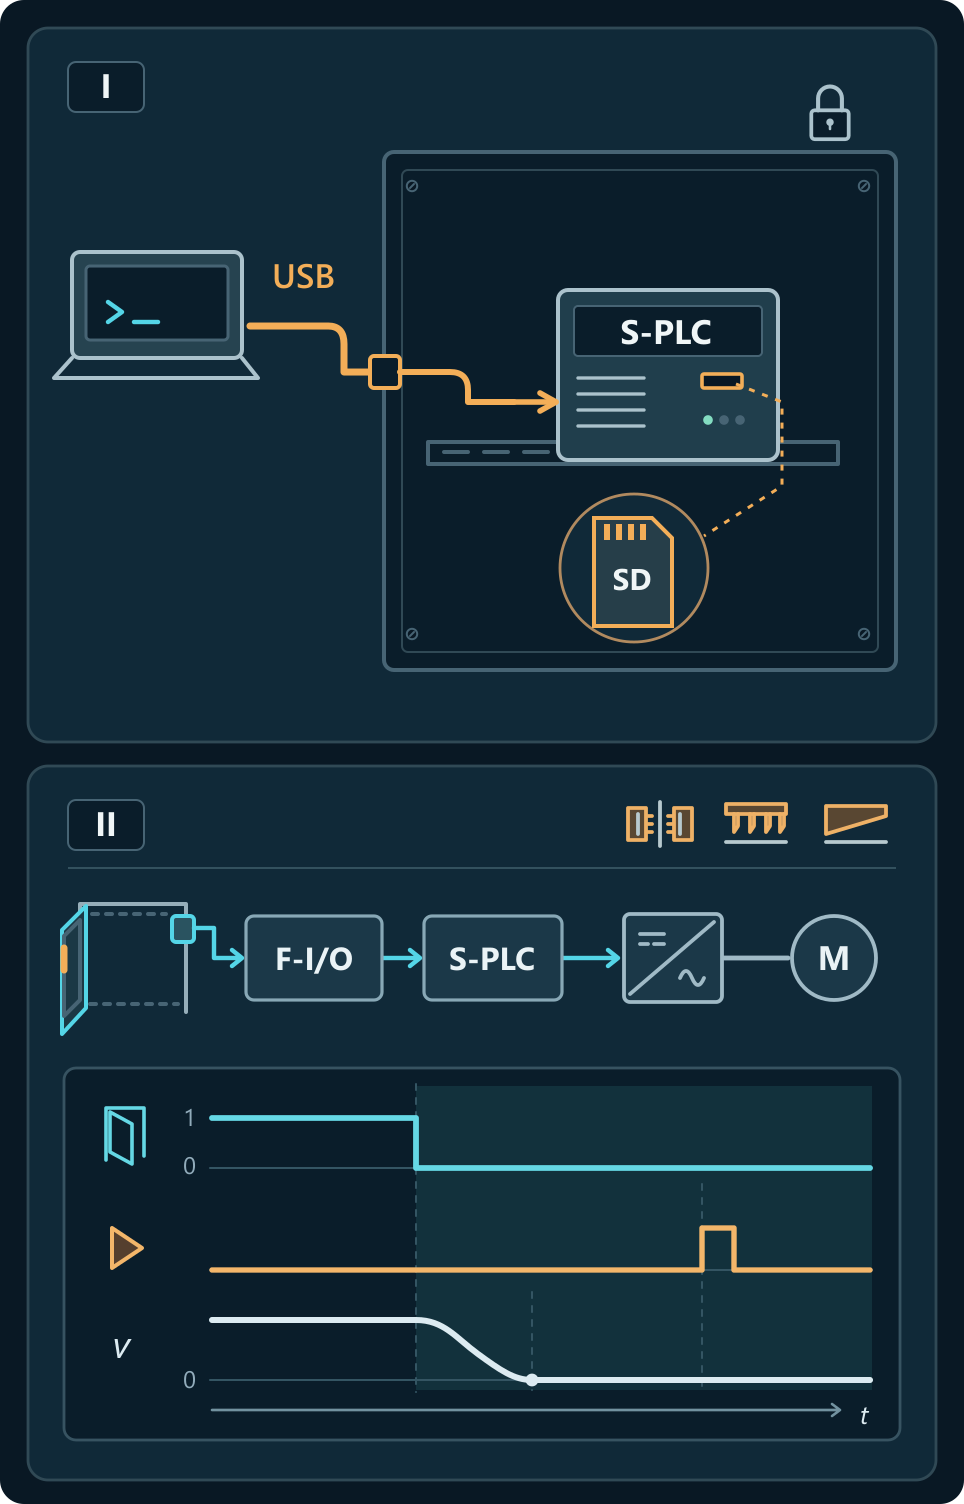
1.A–1.B. Säkerhetskontrollen och dess minneskort finns i ett låst elskåp. USB-uttaget på dörren gör det möjligt för en underhållstekniker att ladda programvaran utan att logga in individuellt. Fel version kan tillåta farlig rörelse även när skyddsdörren är öppen.
1.C–1.D. Teknikern behöver tillgång till USB-uttaget, programmeringsverktyget och en stoppad maskin. Nästa operatör som tar bort plastfilmen kan drabbas av förkrossande skador på fingrarna. Försök en otillåten skriv och kontrollera den aktiva programversionen. Testa också om att öppnandet av skyddsdörren hindrar värmeförseglings-, stansnings- och skärmekanismerna och förhindrar oväntad omstart.
2.A–2.C. Ta bort det externa USB-uttaget och kabeln. Förvara en programmeringskontakt inuti elskåpet för godkänt underhåll. Diagnostisk åtkomst tillåter läsning endast. En obevakad dator med en aktiv underhållssession tillåter fortfarande förändringar. Avsluta sessionen innan du lämnar. Om ett ingripande misstänks, sluta använda maskinen tills programmet och dörrlåset har testats. För fjärrändringar av säkerhetsrelaterade applikationsprogram behandlar ISO 13849-1 också validering av berörda funktioner på plats.
Station B får säkerhetskopian från station A
Vid station A står ställaren bakom ett stängt skydd. Vid B måste luckan öppnas för att styrningen till släden ska kunna justeras. Drivsystemen är av samma modell, men B har en lägre hastighetsgräns. Även en korrekt signerad A-fil ska därför avvisas vid B.
Ange åtkomstförhållanden, hastighet och stopptid i säkerhetskravsspecifikationen.
1.A–1.D. Båda stationerna har identiska motorstyrenheter. En auktoriserad tekniker kan ladda den äkta konfigurationsfilen från A till B. Den högre gränsen ökar inte i sig hastigheten. Om den faktiska hastigheten överskrider rätt gräns för B men förblir under gränsen för A, tillåter säkerhetsfunktionen farlig rörelse. Station B måste avvisa filen från A. Rörelse som kräver hastighetsövervakning måste förbli blockerad efter omstart tills B accepterar rätt inställningar.
2.A–2.C. Efter ett byte av drivenheten ska station B godta sin egen fil men avvisa filen från A, även om signaturen är giltig. Systemet kontrollerar signaturen och jämför stationskoden med ett skyddat referensvärde utanför den utbytbara enheten. En behörig person kan ändå godkänna fel gränsvärde för B. Läs därför ut det aktiva värdet och prova reaktionen vid ett kontrollerat överskridande innan maskinen tas i bruk igen.
Två hälsosamma kanaler kan båda övervaka samma felaktiga parameter. Om huvudstyrenheten skickar inställningar till motorkontrollen vid start, kontrollera även konfigurationen som lagras i huvudkontrollen. Hur kontrollsystemkategorier påverkar felbeteende.
| Prov vid godkännande | Förväntad reaktion | Uppgifter i provningsprotokollet |
|---|---|---|
| Försök att höja gränsen från ett skrivskyddat konto. | Kontot kan läsa gränsen. Förändringsförsöket avvisas. Den godkända gränsen är fortfarande aktiv. | Anslutning som används, kontobehörighet, svar och aktiv gräns före och efter testet. |
| Byt ut motorstyrningen vid B. Prova att ladda filen från A och starta sedan om station B. | B avvisar filen. Rörelsen som kräver hastighetsövervakning förblir blockerad tills rätt fil accepteras, inklusive efter omstart. | Stationsidentifierare, filidentifierare, orsak till avslag och skick på maskinen efter omstart. |
| Med rätt fil installerad överskrider gränsen vid B under ett kontrollerat test. | Säkerhetsfunktionen initierar ett stopp. Maskinen står stilla inom den tid som anges i säkerhetskraven. | Filversion, driftläge, ladda, uppmätt varvtal och uppmätt stopptid jämfört med specifikationen. |
Att redigera ett recept kan också låsa upp en dörr
Timern kan räkna sex minuter på sekunden. Den säger inget om yttemperaturen på det tyngre arbetsstycket som operatören ska lyfta ur. Om receptet också låser upp luckan kan kortare cykeltid ge en brännskada.
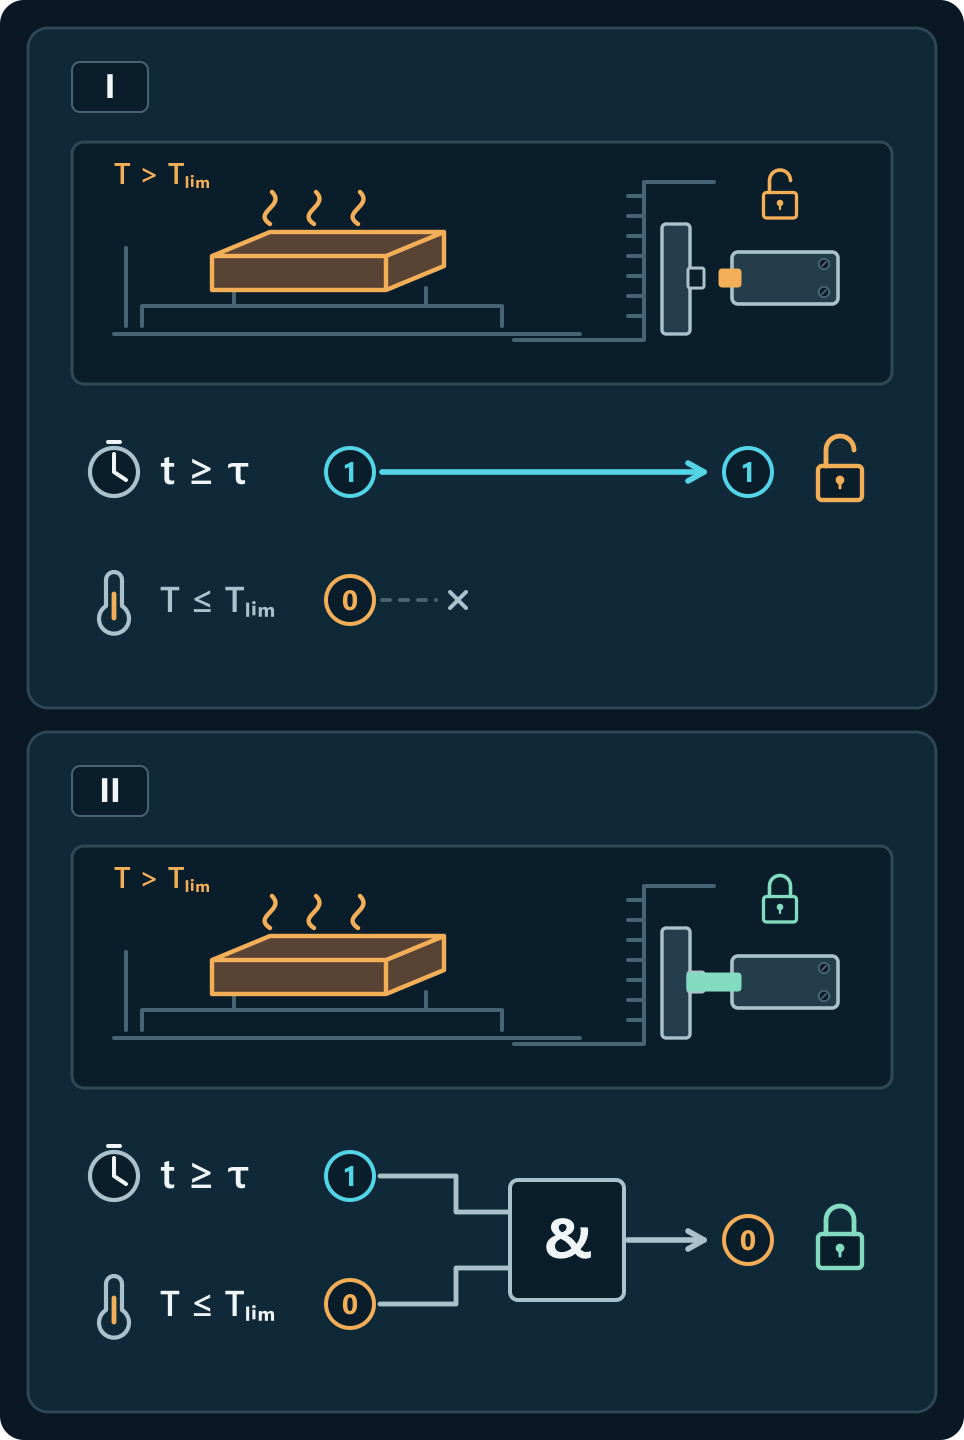
1.A–1.D. Produktionskontot möjliggör en förändring i kyltiden från tolv minuter till sex. Den ursprungliga maskinen har ingen temperaturmätning. Ett tyngre arbetsstycke kan fortfarande bränna operatören under manuell lossning. Att ändra cykeltiden får inte låsa upp skyddsdörren medan yttemperaturen överskrider den godkända gränsen.
2.A–2.C. Att cykeltiden har gått räcker inte längre för att låsa upp luckan. En oberoende mätning ska också bekräfta säker temperatur. Produktionen får ändra cykeltiden, men bara behörig servicepersonal får ändra temperaturgränsen eller mätkorrektionen. Utan giltigt mätvärde förblir luckan låst. Efter givarbyte jämför teknikern indikeringen nära frigivningsgränsen med en oberoende mätning på arbetsstyckets yta.
En design som använder en timer ensam är också möjlig om tillverkaren etablerar och skyddar en säker minsta kyltid för alla tillåtna arbetsstycken, starttemperaturer och kylförhållanden.
Vad kräver maskinförordningen?
Maskinförordningen (EU) 2023/1230 gäller i allmänhet från och med den 20 januari 2027. Den omfattar säkerhetskritisk programvara och data, relevant hårdvara genom vilken de kan nås och motståndskraften hos styrsystem mot rimligt förutsebara skadliga åtgärder. Det behandlar också identifiering av säkerhetsrelevant programvara och bevis på interventioner. Maskinreglement, programvara och data.
Bilaga ZZ i prEN 50742:2025 knyter utkastet till punkt 1.1.9 och vissa delar av punkt 1.2.1 i förordningens bilaga III. Tillverkaren kan använda utkastet som teknisk specifikation. Enligt artikel 20 kan tillämpning av en harmoniserad standard ge presumtion om överensstämmelse inom det område som omfattas av hänvisningen i EU:s officiella tidning. Kontrollera utgåva, omfattning, begränsningar och tillämpligt förfarande för bedömning av överensstämmelse.
Vilka skyldigheter lägger Cyber Resilience Act till?
En kopierad receptfil kan röja en företagshemlighet utan att arbetsstyckets temperatur ändras. Om maskinen är en produkt med digitala element som omfattas av CRA ska även risken för uppgifterna bedömas. Provet av luckan kan användas i båda bedömningarna, men bara för det som faktiskt provades.
Cyberresiliensförordningen (CRA) ställer krav redan under produktutvecklingen. Under supportperioden måste tillverkaren hantera sårbarheter och tillhandahålla nödvändiga säkerhetsuppdateringar. Skyldigheten att rapportera aktivt utnyttjade sårbarheter och allvarliga incidenter som påverkar produktens säkerhet gäller sedan den 11 september 2026. De flesta bestämmelser ska tillämpas från den 11 december 2027.
Kommissionens vägledning av den 27 juli 2026 förklarar när tillverkaren under övergångstiden får åberopa ett EU-typintyg eller ett beslut om godkännande enligt maskinförordningen. Det gäller bara redan bedömda risker som omfattas av handlingen, så länge den är giltig och längst till den 11 juni 2028. Andra risker som omfattas av CRA måste bedömas separat.
Källor och referenser
- prEN 50742:2025. Engelskt remissförslag. Hänvisningarna avser den utgåvan. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Bedömning av maskin och terminologi. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- Säkerhetsrelaterade styrsystem och industriell cybersäkerhet. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- EU:s maskinförordning och rättelse · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- Cyber Resilience Act och Europeiska kommissionens vägledning (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.