A csomagológép átvételekor a védőajtó nyitására leálltak a hegesztőpofák. Fél év múlva a karbantartó kicseréli a biztonsági PLC-t, és visszatölti a mentést. Mi biztosítja most, hogy a következő fóliaelakadásnál a kezelő sérülés nélkül húzhatja ki a kezét?
A prEN 50742:2025 európai tervezet az ISO 12100 szerinti kockázatértékelésből indul ki. A gyártó azt vizsgálja, hogyan ronthatja a védelmet egy szándékos beavatkozás vagy egy tévedés. Három feladatot követünk végig: az elakadt fólia eltávolítását, a vezetősín beállítását és a forró munkadarab kézi kivételét.
Milyen védelemre támaszkodik a kezelő?
Ki teszi a kezét a gép belsejébe, és mi akadályozza meg a sérülést a feladat során? A program megváltoztatása legyőzheti a védelmi intézkedést. A veszély fizikai forrása a mozgó mechanizmus. Az ISO 12100 veszélyes helyzetekre és/vagy veszélyes eseményekre terjed ki. Írjon le egy külön eseményt, amikor ez segít megmagyarázni a baleseti sorrendet. Meg kell fontolta az előrelátható veszélyeket is, egyetlen feladathoz való kapcsolódás nélkül.
Hogyan lehet a kockázatot a gép feladatához kapcsolni.
Vizsgálja meg az elektromos rajzokat a karbantartó technikussal. Hol kapja meg a cserevezérlő a beállításokat? Ki tud laptopot csatlakoztatni? A karbantartás során az ideiglenes csatlakozás megváltoztathatja a gép viselkedését a gyártás során.
Két módja annak, hogy megfeleljen a tervezet követelményeinek
Az A megközelítés a tervezet folyamat- és termékkövetelményeire épül. A B megközelítés a fejlesztésre az EN IEC 62443-4-1 szabványt írja elő. A 3. és 4. táblázat a rendszerre az EN IEC 62443-3-3, a komponensekre az EN IEC 62443-4-2 meghatározott követelményeit és a képességszinteket (SL-C) rendeli hozzá. Mindkét út része a gép kockázatértékelése, a módosítás elleni védelem és a használati tájékoztatás.
Két egyforma Ethernet-aljzat más-más hozzáférést adhat. Az egyik csak adatot küld egy kijelzőre, a másikon át a hajtás sebességhatára is megemelhető. A csatlakozást az érintett funkcióig kell követni.
Négy döntés és a nyilvántartásuk
- 1.A Ki, mikor és milyen jogosultsággal csatlakoztathat laptopot a vezérlőszekrényhez? A gyártó azt is rögzíti, hogy a helyszínen milyen hozzáférési feltételeket kell biztosítania az üzemeltetőnek.
- 1.B A fenyegetés mellett az elérési út is szerepel a listán: az USB-aljzaton át betölthető a hegesztőpofákat vezérlő program egy korábbi változata.
- 1.C A módosításhoz elegendő a csatlakozó és a szervizeszköz. Ha a pofák az elakadt fólia kivételekor záródnak, összezúzhatják a kezelő ujjait. Az esetleges második védelem ugyanazokra az adatokra támaszkodik?
- 1.D Ha a meglévő védelem elegendő, rögzíteni kell az indokot. Ellenkező esetben a fenyegetés az intézkedést igénylő tételek közé kerül. Az ellenőrzés feltétele egyértelmű: a rendszer utasítsa el a diagnosztikai fiókból indított írást.
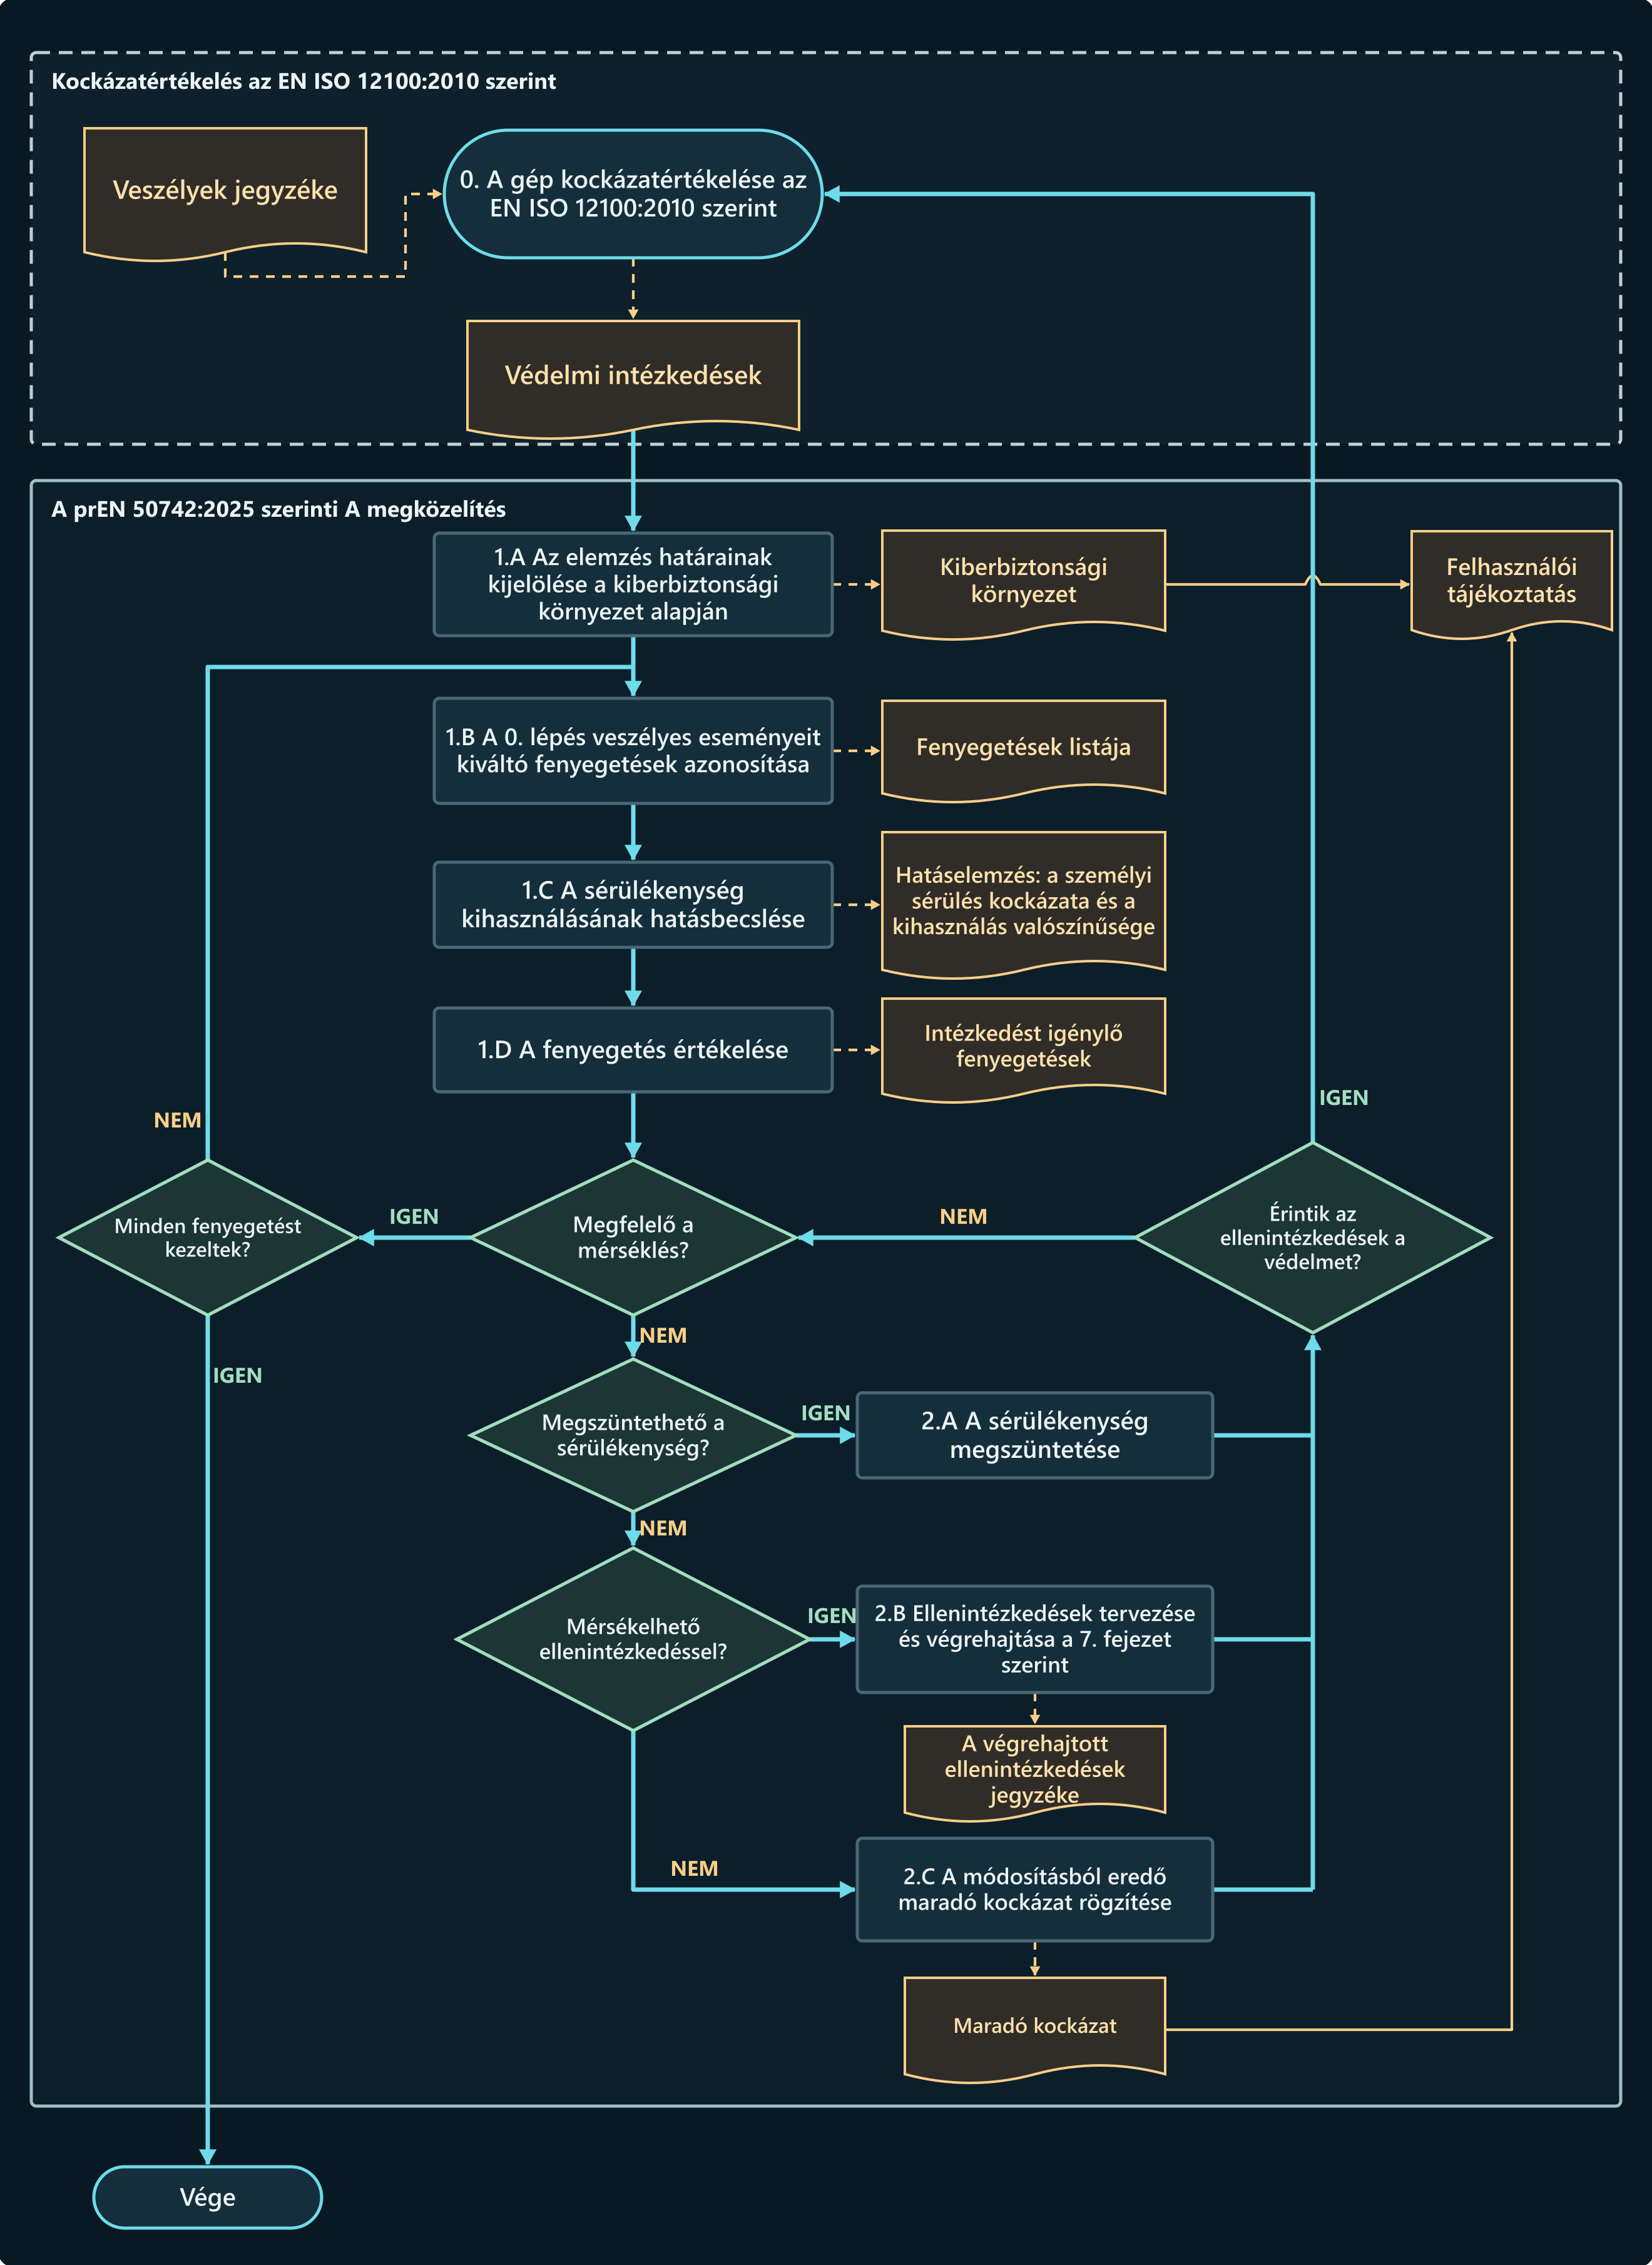

Az angol ábrán a „safety measures” szerepel. Az ISO 12100:2010 a „protective measure” kifejezést használja, az ISO/DIS 12100.3 tervezet pedig a „risk reduction measure” megnevezést részesíti előnyben. A magyar kifejezések itt a 2025-ös angol tervezet értelmezését segítik.
Határozza meg az egyes biztonsági funkciókhoz szükséges védelmet
Az A. megközelítésben a gyártó meghatározza és dokumentálja az egyes azonosított biztonsági funkciók biztonsággal kapcsolatos védelmi szintjét (SRSL, Safety-related Security Level). A B. melléklet egy lehetséges kiválasztási módszert tartalmaz. A szintválasztás még mindig igazolást igényel, ha egy másik módszert használnak. A B. mellékletben értékelje a funkciót minden olyan interfésszel vagy kapcsolattal együtt, amelyen keresztül az hatással lehet.
AP = (EL × WoO) + AC
- EL Adjon a kapcsolatnak expozíciós pontszámot. Egy megbízható területen belül: 0 pont. Fizikai hozzáférés a géphez: 2 pont. Helyi ipari hálózat: 5 pont. Szélesebb gyári hálózat: 16 pont. Külső nem megbízható hálózat: 24 pont. Ha a kapcsolat két különböző zónát kapcsol össze, vegye be a magasabb expozíciót.
- WoO A hozzáférés időbeli lehetőségét az egész gépre kell értékelni. Ritka vagy folyamatosan felügyelt hozzáférés: 0,6. Alkalmankénti, előre jelezhető és mérsékelten ellenőrzött lehetőség: 0,8. Rendszeres lehetőség gyenge ellenőrzéssel: 0,9. Gyakori vagy korlátlan hozzáférés: 1.
- AC Értékelje a szükséges ismereteket és készségeket. Kiterjedt ismeretek és fejlett készségek: 1 pont. Mérsékelt tudás és speciális készségek: 2 pont. Mérsékelt tudás és közbenső készségek: 3 pont. Alapvető ismeretek és egyszerű eszközök: 4 pont. A könnyebb változás magasabb pontszámot ad.
A pontszám azt mutatja, mennyire könnyű kihasználni a sérülékenységet. Nem kell megbecsülni, hogy mekkora eséllyel éppen ezt a gyárat éri támadás. A tervezet példájában a két vezérlőrendszert összekötő kapcsolat az EL1 és az EL2 zónát érinti. A nagyobb kitettséghez tartozó 5 ponttal kell számolni. A hozzáférés mérsékelten korlátozott, és az érték módosításához elegendőek az alapismeretek.
(5 × 0,8) + 4 = 8 → AP1 → SRSL1
| Pontszám | Támadási potenciál | Alacsony súlyosságú, pl. visszafordítható sérülés | Súlyosságú, pl. visszafordíthatatlan sérülés |
|---|---|---|---|
| 0–5 | AP0 | SRSL0 | SRSL0 |
| 5,1–10 | AP1 | SRSL1 | SRSL1 |
| 10,1–15 | AP2 | SRSL1 | SRSL2 |
| 15,1–20 | AP3 | SRSL2 | SRSL3 |
| > 20 | AP4 | SRSL3 | SRSL3 |
A tervezet az SRSL0 szintet teljesen elszigetelt biztonsági rendszerre tartja fenn. Ha szervizcsatlakozón át felülírható a program, önmagában az alacsony pontszám nem indokol SRSL0 szintet.
Sebességkorlátozás, amely a gyári hálózaton keresztül módosítható
A beállítás során a védőajtó nyitva van. A motorvezérlő figyeli a mozgó gép tengelyének sebességét. A határérték a szélesebb gyári hálózatról (EL3) változtatható. A hozzáférés havonta egyszer engedélyezett mérsékelt felügyelet mellett. Az alapvető készségek elegendőek egy új érték megadásához.
(16 × 0,8) + 4 = 16,8 → AP3
A 16,8 pontos eredmény AP3. Ha a kocsi maradandó sérülést okozhat a beállító kezén, a táblázat SRSL3 szintet ad. Ugyanehhez a kapcsolathoz indokoltan kis súlyosságú sérülés esetén SRSL2 tartozik.
Egy tesztpadon módosítsa a motorvezérlőnek küldött üzenetet. A második tesztben ismét küldjön egy korábban érvényes üzenetet. Az SRSL3-nál a kriptográfiai protokollnak észlelnie és elutasítania kell mindkét üzenetet. Tesztelje a hozzáférési jogokat is. Próbáljon meg magasabb korlátot megadni egy csak olvasható fiókból, és ellenőrizze a még aktív értéket.
| Tervezési kérdés | Kiválasztott követelmények az A megközelítésben |
|---|---|
| Ki avatkozhat be? | SRSL1 és SRSL2 esetén a rendszer hitelesíti a felhasználót, a folyamatot vagy az eszközt, és ellenőrzi a beavatkozási jogosultságot. SRSL3 esetén minden szereplőt egyedileg kell hitelesíteni, és a jogosultságot az adott művelethez kell kötni. |
| Mikor ellenőrzik az integritást? | Az SRSL1-nél ellenőrizze a biztonsági szoftvereket és a kritikus beállításokat az indításkor. Az SRSL2-nél működés közben is rendszeresen ellenőrizze. Az SRSL3-nál mindkét alkalommal kriptográfiai ellenőrzést használ. |
| Milyen üzenetek érik el a címzettet? | Az SRSL1-nél és az SRSL2-nél ellenőrizze a kicserélt információk integritását. Az SRSL3-nál a kriptográfiai protokollnak észlelnie és elutasítania kell a módosított vagy visszajátszott üzeneteket. |
| Mit kell ellenőrizni telepítéskor? | SRSL2 és SRSL3 esetén a kritikus szoftver és a konfigurációs adatok hitelességét kell igazolni, például digitális aláírással. Az SRSL1-re vonatkozó megfelelő rendelkezés ezt nem írja elő. |
A szükséges teljesítményszint (PLr) a biztonsági funkcióból szükséges kockázatcsökkentést fejezi ki. Az elért PL leírja ennek a funkciónak a megbízhatóságát. SRSL-je többek között meghatározza, hogy a rendszernek hogyan kell megvédenie a sebességkorlátozást a jogosulatlan változásoktól.
A sebezhetőség kiküszöbölése vagy a fennmaradó hozzáférés védelme
A gyártó először azt vizsgálja meg, hogy megszüntethető-e a sérülékenység (2.A). Ha a hozzáférésre továbbra is szükség van, a 7. fejezet szerint ellenintézkedéseket tervez és vezet be (2.B). Dokumentálja a módosításból eredő fennmaradó kockázatot, és megadja a felhasználó által betartandó óvintézkedéseket (2.C).
A memóriakártya fedelén elhelyezett plomba jelzi a felnyitást. Az SRSL1–SRSL3 szinteken a tervezet előírja a fizikai beavatkozás észlelését. Hogy a program változott-e, azt külön ellenőrizni kell. A hálózatról úgy is írhatnak, hogy a plomba ép marad.
A gépnek automatikusan rögzítenie kell az érintett beavatkozások nyomát. Ha a digitális nyom rögzítése észszerűen nem kivitelezhető, a tervezet fizikai bizonyítékot ír elő; a használati utasítás megadja a helyét és az értelmezését. A digitális naplóban szerepel a beavatkozás típusa; az események időbélyeg vagy számlálóállás alapján kapcsolhatók össze. A naplófájl törlését is rögzíteni kell. A naplót védeni kell a manipulációtól, törölni csak engedélyezett eljárással szabad. Az érintett szoftververzióknak és a konfigurációnak kérésre azonosíthatónak kell lenniük.
Ha a biztonsági szoftvert a forgalomba hozatal vagy az üzembe helyezés után töltik fel, a gépekről szóló rendelet szerint a kapcsolódó beavatkozások és verziók naplózásának a feltöltéstől számított öt évig bekapcsolva kell maradnia. A tervezet A megközelítése külön kezeli a naplózás kezdetét és a megőrzést: a naplózásnak legkésőbb az üzembe helyezéskor működnie kell, az egyes beavatkozások adatait pedig legalább öt évig meg kell őrizni.
A tesztelés előtt határozza meg a megkísérelendő változtatást, a várható választ és az újraindítás feltételeit. Jegyezd fel a konfigurációt, a hozzáférési jogokat és a tényleges választ. Ha egy ellenintézkedés késlelteti a leállítást, ismételje meg a vonatkozó biztonsági értékelést, és mérje meg a terhelés alatti állóképesség idejét.
Három bejegyzés a műszaki dokumentációhoz
A csomagológép a tervezet C. mellékletén alapul. A szervizfeltételek, a géptengely és a hűtőállomás mérnöki példák, saját feltételezésekkel és elfogadási kritériumokkal.
Csomagológép: elakadt fólia eltávolítása a biztonsági PLC cseréje után
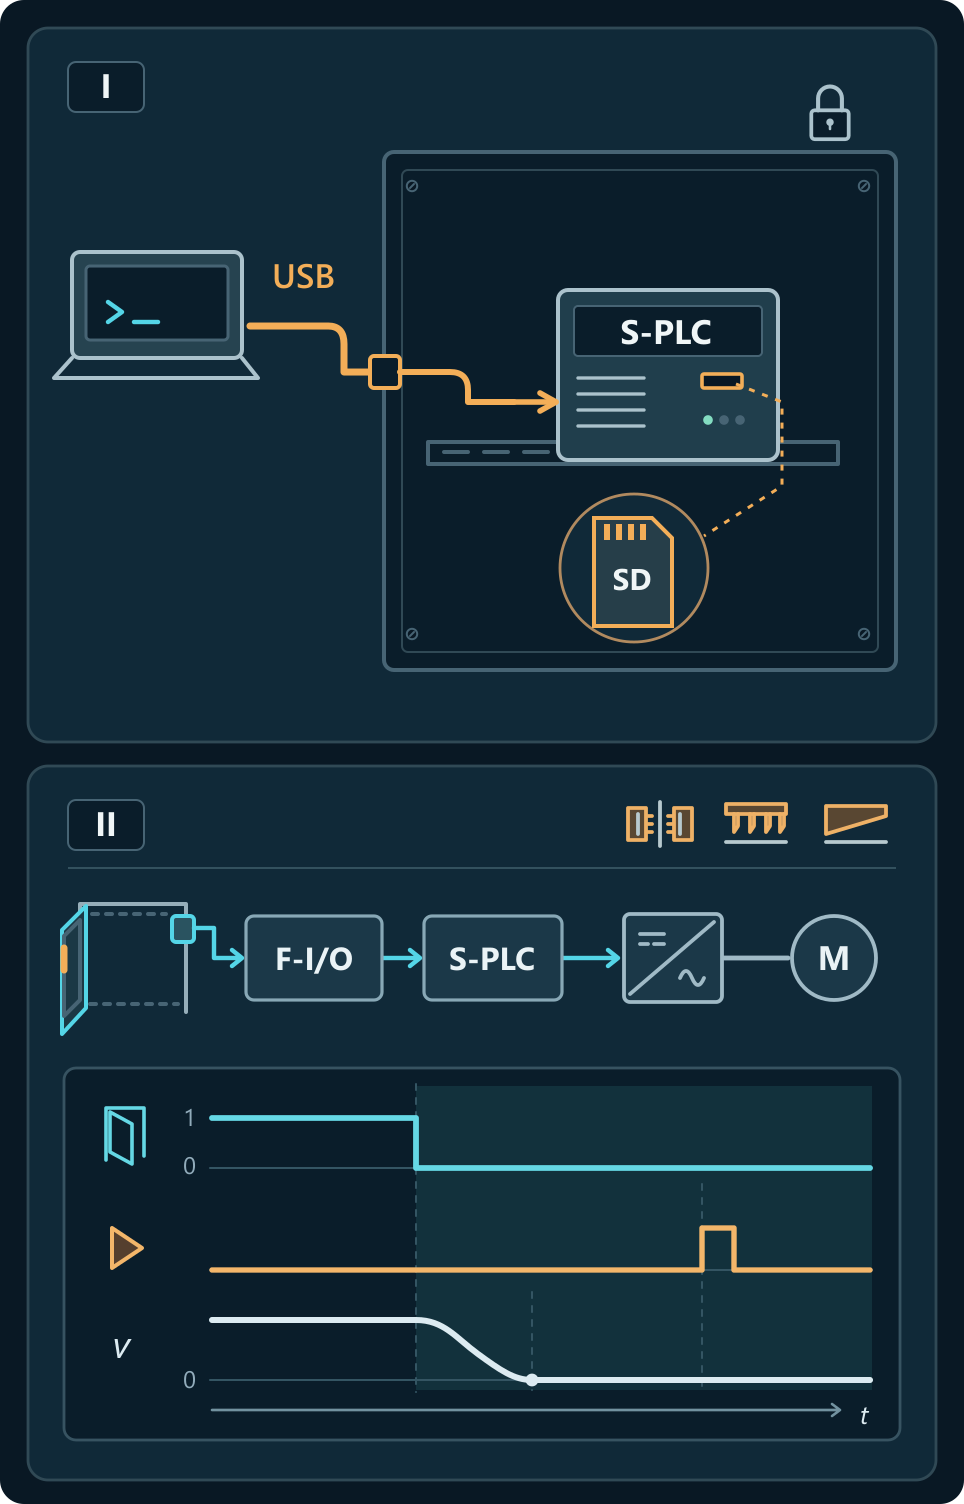
1.A–1.B. A biztonsági vezérlő és annak memóriakártyája egy zárolt elektromos szekrényben található. Az ajtó USB-aljzata lehetővé teszi a karbantartó technikus számára, hogy a szoftvert külön-külön bejelentkezés nélkül töltse be. A rossz változat veszélyes mozgást tehet lehetővé még akkor is, ha a védőajtó nyitva van.
1.C–1.D. A technikusnak hozzá kell férnie az USB-aljzathoz, a programozószerszámhoz és a leállított géphez. A műanyag fólia eltávolítását eltávolító következő kezelő zúzós sérüléseket szenvedhet az ujjakon. Kísérelje meg a jogosulatlan írást, és ellenőrizze az aktív programverziót. Azt is tesztelje, hogy a védőajtó kinyitása megállítja-e a hőtömítést, a lyukasztó- és vágási mechanizmusokat, és megakadályozza a váratlan újraindítást.
2.A–2.C. Távolítsa el a külső USB-aljzatot és kábelét. Az engedélyezett karbantartás érdekében tartsa a programozó csatlakozót az elektromos szekrényben. A diagnosztikai hozzáférés csak olvasási lehetőséget tesz lehetővé. Az aktív karbantartási munkamenettel rendelkező felügyelet nélküli számítógép továbbra is lehetővé teszi a módosításokat. A technikus távozás előtt kijelentkezik. Ha beavatkozás gyanúja merül fel, hagyja abba a gép használatát, amíg a programot és az ajtó reteszelőjét meg nem vizsgálják. A biztonsággal kapcsolatos alkalmazásszoftverek távoli módosításai esetén az ISO 13849-1 az érintett funkciók helyszíni érvényesítésével is foglalkozik.
A B állomás az A állomás mentését kapja
Az A állomáson a beállító a védőajtó mögül dolgozik. A B állomáson ki kell nyitnia az ajtót, hogy a vezetősínhez férjen. A két hajtás típusa azonos, a B állomáson kisebb a megengedett sebesség. Az A állomás szabályosan aláírt mentését is el kell utasítani a B állomáson.
1.A–1.D. Mindkét állomás azonos motorvezérlővel rendelkezik. Egy felhatalmazott technikus betöltheti az eredeti konfigurációs fájlt A-ból B-be. A magasabb határérték önmagában nem növeli a sebességet. Ha a tényleges sebesség meghaladja a B-re vonatkozó megfelelő határértéket, de az A határérték alatt marad, a biztonsági funkció lehetővé teszi a veszélyes mozgást. A B állomásnak el kell utasítania a fájlt az A-ból. A sebességfigyelést igénylő mozgásnak az újraindítás után le kell zárva maradnia, amíg B el nem fogadja a megfelelő beállításokat.
2.A–2.C. Hajtáscsere után B csak a saját fájlját fogadhatja el. A rendszer ellenőrzi az aláírást, és az állomásazonosítót a cserélt hajtáson kívül tárolt, védett referenciaértékkel veti össze. Így A fájlját érvényes aláírással is elutasítja. Egy jogosult személy azonban B-hez is jóváhagyhat hibás határértéket. Üzembe helyezés előtt ki kell olvasni az aktív értéket, és ellenőrzött túllépéssel ki kell próbálni a leállítást.
Két egészséges csatorna figyelheti ugyanazt a helytelen paramétert. Ha a fővezérlő indításkor elküldi a beállításokat a motorvezérlőnek, ellenőrizze a fő vezérlőben tárolt konfigurációt is. Hogyan befolyásolják a kontrollrendszer-kategóriák a hiba viselkedését.
| Átvételi próba | Elvárt reakció | A jegyzőkönyvben rögzítendő adatok |
|---|---|---|
| Próbálja meg megemelni a sebességhatárt egy csak olvasható fiókból. | A fiók elolvashatja a limitet. A változtatási kísérletet elutasítják. A jóváhagyott határérték továbbra is aktív. | Kapcsolat, fiókjogosultságok, válasz és aktív korlátozás a teszt előtt és után. |
| Cserélje ki a motorvezérlőt a B-nél. Próbálja meg betölteni a fájlt az A-ból, majd indítsa újra a B állomást. | B elutasítja a fájlt. A sebességfigyelést igénylő mozgás mindaddig blokkolva marad, amíg a megfelelő fájlt el nem fogadják, beleértve az újraindítást is. | Állomásazonosító, fájlazonosító, az elutasítás oka és a gép állapota az újraindítás után. |
| A helyes B fájllal, ellenőrzött próbán lépje túl a sebességhatárt. | A biztonsági funkció leállítást kezdeményez. A gép a biztonsági követelményekben előírt időn belül megáll. | Fájlverzió, üzemmód, terhelés, mért sebesség és az előírással összevetett megállási idő. |
A recept szerkesztése ajtót is nyithat
Az időzítő pontosan kiméri a hat percet. Ettől a nehezebb munkadarab felülete még túl forró lehet. Ha a recept egyben az ajtózárat is oldja, a ciklusidő rövidítése égési sérülést okozhat kivételkor.
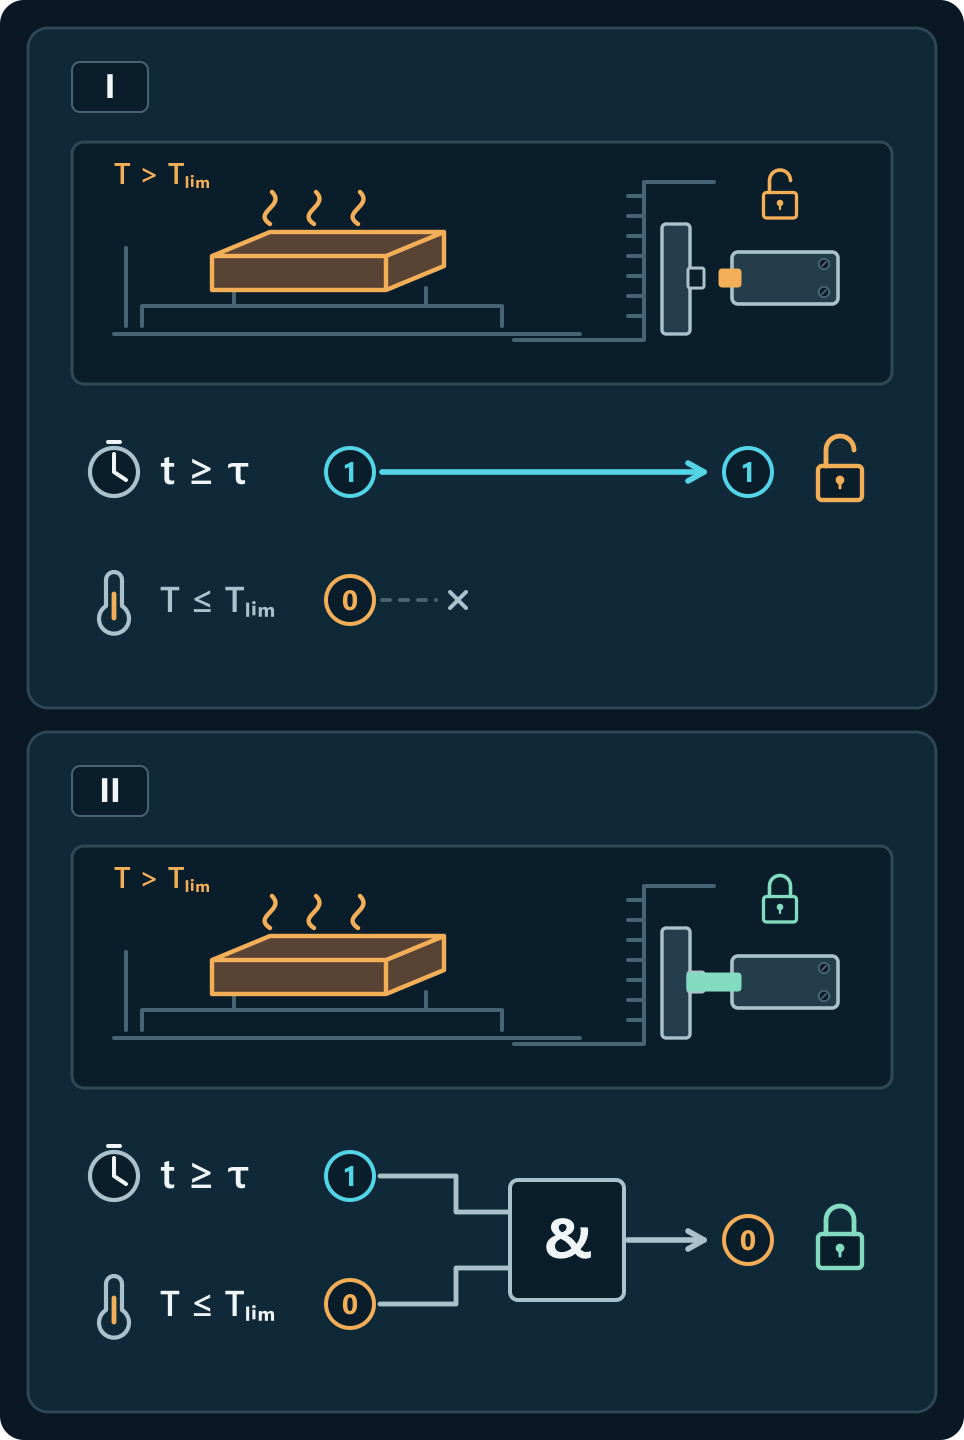
1.A–1.D. A termelésben használt felhasználói fiókkal a hűtési idő tizenkét percről hatra csökkenthető. A gép eredetileg nem méri a hőmérsékletet. Kézi kirakodáskor a nehezebb munkadarab még olyan forró lehet, hogy megégeti a kezelőt. A ciklusidő módosítása után a védőajtó reteszelése nem oldhat ki, amíg a felületi hőmérséklet a jóváhagyott határérték felett van.
2.A–2.C. A ciklusidő letelte önmagában már nem oldja a reteszt: a megfelelő hőmérsékletet független mérésnek is igazolnia kell. A gyártószemélyzet a ciklusidőt állíthatja, a küszöbértéket és a mérési korrekciót csak a jogosult szervizes módosíthatja. Ha nincs érvényes mérés, az ajtó reteszelve marad. Érzékelőcsere után a technikus a kioldási küszöb közelében függetlenül megméri a munkadarab felületét, és összeveti az eredményt a kijelzett értékkel.
Az időzítőt használó kialakítás akkor is lehetséges, ha a gyártó biztonságos minimális hűtési időt határoz meg és véd az összes engedélyezett munkadarab, az indítási hőmérséklet és a hűtési körülmények között.
Amit az EU gépi szabályozása megkövetel
A gépekről szóló (EU) 2023/1230 rendelet általában 2027. január 20-tól alkalmazandó. Kiterjed a biztonság szempontjából kritikus szoftverekre és adatokra, a releváns hardverekre, amelyeken keresztül elérhetők, valamint az ellenőrzési rendszerek ellenálló képességére az ésszerűen előrelátható rosszindulatú cselekményekkel szemben. A biztonsági szempontból releváns szoftverek azonosításával és a beavatkozások bizonyítékával is foglalkozik. Gépszabályozás, szoftverek és adatok.
A prEN 50742:2025 szabvány ZZ melléklete meghatározza a tervezet hatálya alá tartozó követelményeket: III. melléklet, 1.1.9. pont és a rendelet 1.2.1. pontjának egyes részei. A gyártó műszaki specifikációként használhatja a tervezetet. A 20. cikk értelmében a harmonizált szabványnak való megfelelés csak az Európai Unió Hivatalos Lapjában közzétett referenciakörén belül támasztja alá a megfelelőség vélelmét. Ellenőrizze a kiadást, a lefedettséget, a korlátozásokat és a vonatkozó megfelelőségértékelési eljárást.
Milyen kötelezettségeket hoz a Cyber Resilience Act?
A receptúra másolásával üzleti titok kerülhet ki anélkül, hogy a munkadarab hőmérséklete változna. Ha a gép a CRA hatálya alá tartozó, digitális elemeket tartalmazó termék, az adatokra vonatkozó kockázatot is értékelni kell. A védőajtó próbája mindkét értékeléshez felhasználható, de csak arra nézve, amit ténylegesen ellenőriztek.
A kiberrezilienciáról szóló rendelet (CRA) már a termék tervezésekor feladatot ad a gyártónak. A támogatási időszak alatt kezelnie kell a sérülékenységeket, és biztosítania kell a szükséges biztonsági frissítéseket. Az aktívan kihasznált sérülékenységek és a termék biztonságát érintő súlyos események bejelentése 2026. szeptember 11-től kötelező. A legtöbb rendelkezést 2027. december 11-től kell alkalmazni.
A Bizottság 2026. július 27-i iránymutatása tisztázza, hogy az átmeneti időszakban mikor támaszkodhat a gyártó a gépekről szóló rendelet alapján kiadott EU-típusvizsgálati tanúsítványra vagy jóváhagyó határozatra. Ez csak a már értékelt és lefedett kockázatokra érvényes, az okirat lejártáig, de legfeljebb 2028. június 11-ig. A CRA hatálya alá tartozó többi kockázatot külön kell értékelni.
Források és referenciák
- prEN 50742:2025. Az angol nyelvű véleményezési tervezet. A hivatkozások erre a kiadásra vonatkoznak. 4.1–4.3, 5.1 (1), 6, 7.1–7.5, 8, 9. AP/SRSL: 7.4.2, B.1–B.6. C.3.2, C.4.2, C.5.2. ZZ.1.
- Gépi kockázatértékelés és terminológia. ISO 12100:2010 · ISO/DIS 12100.3 · ISO/TR 22100-4:2018 · ISO 13849-1:2023. ISO 12100: 3, 5.4, 6, B. ISO/TR 22100-4: 4.3, 6, 9–10. ISO 13849-1: 5.2.4, 7.4.
- A biztonsággal kapcsolatos vezérlőrendszerek és az ipari kiberbiztonság. IEC 62443-4-1 · IEC 62443-3-3 · IEC 62443-4-2.
- A gépekről szóló uniós rendelet és helyesbítése · 32023R1230R(01). 20(1), 25, III 1.1.9, 1.2.1, IV A(f)–(g).
- A kiberrezilienciáról szóló rendelet és az Európai Bizottság iránymutatása (2, 13, 14, 69, 71, I) · C(2026) 5252, §§ 255–257.