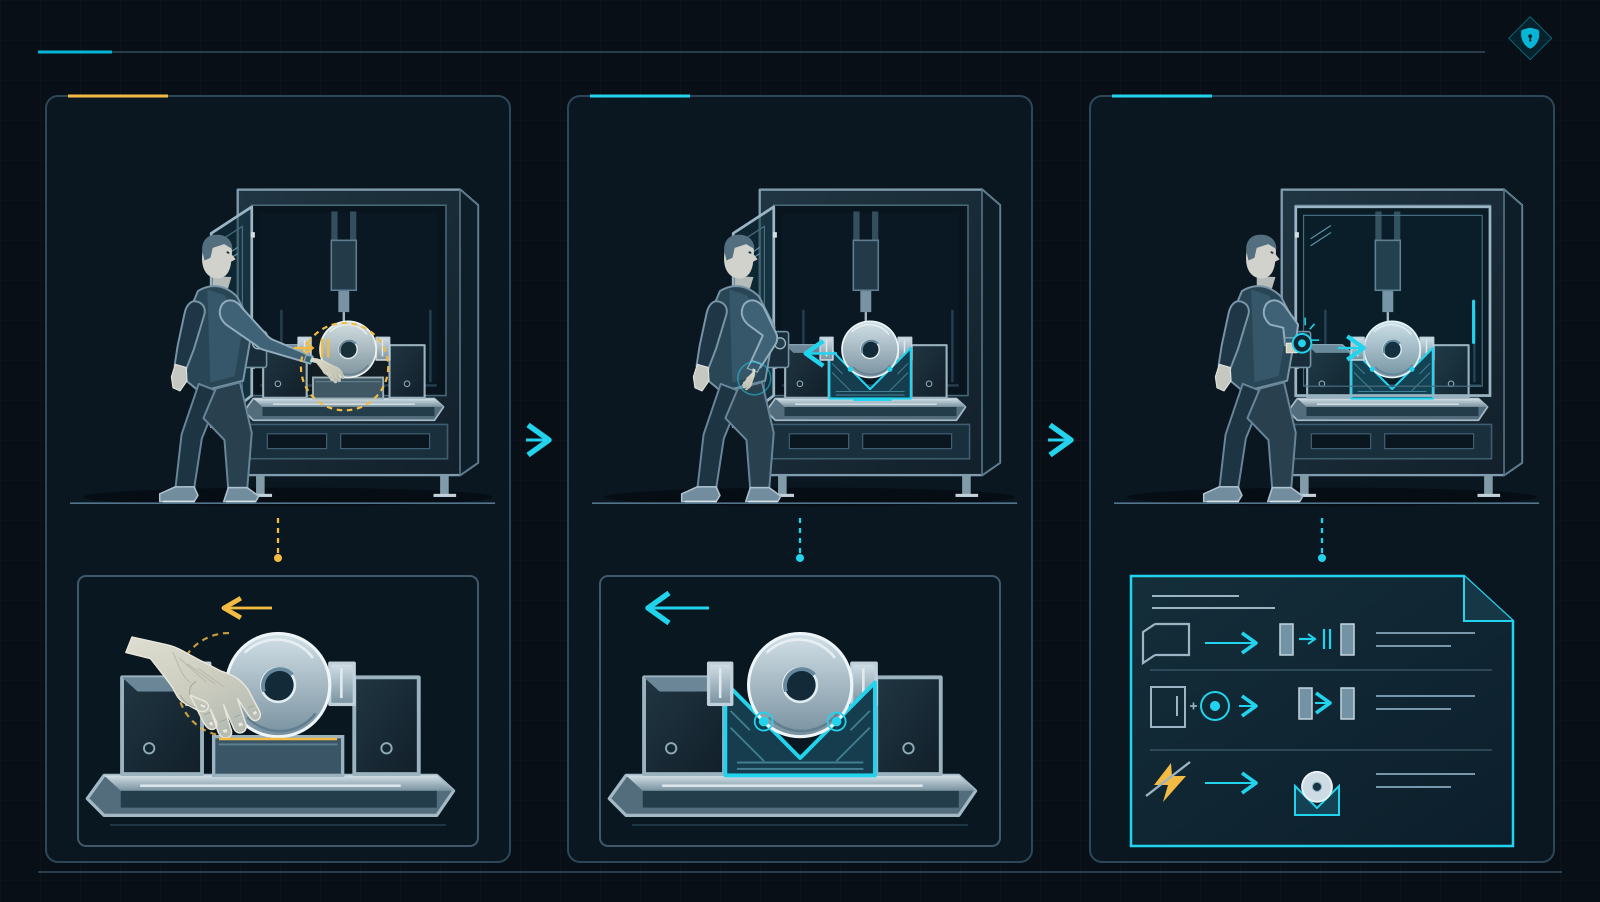
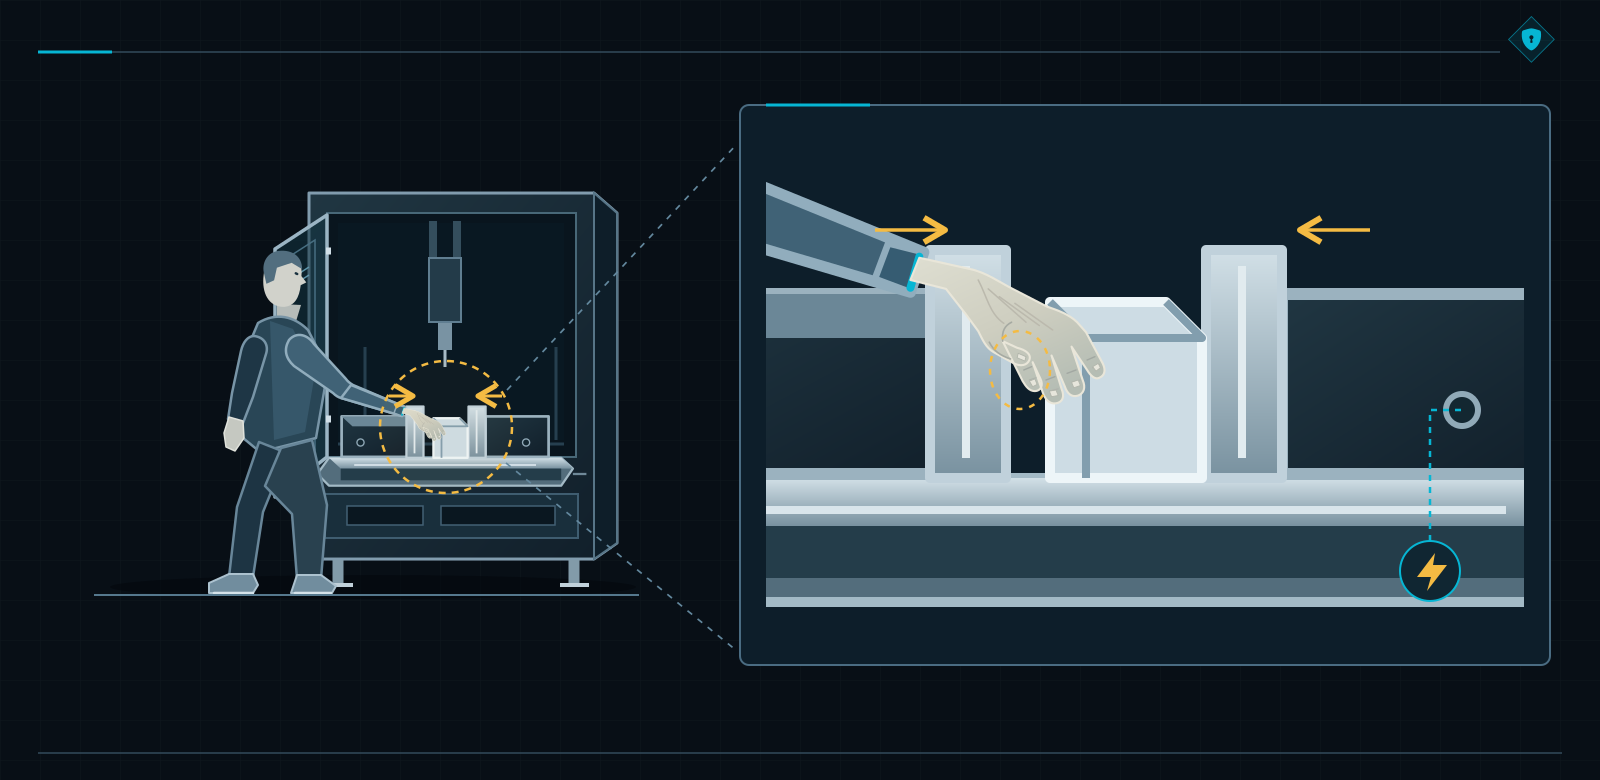
El operador abre el resguardo del centro de mecanizado. Introduce la pieza en el dispositivo de sujeción y la sostiene con la mano para colocarla antes de fijarla. Intenta accionar la sujeción. La máquina no responde: el resguardo abierto bloquea el movimiento.
Así es exactamente como se diseñó. Sin embargo, la producción tiene que comenzar de algún modo.
Supongamos que observamos este puesto durante la recepción. En el armario hay componentes verificados y sobre la mesa se encuentra un informe con los cálculos del nivel de prestaciones (PL). El diseñador dispone del esquema, de los datos del sensor y de la biblioteca del fabricante. El operador tiene la pieza en la mano. Su tarea no se ha definido con el mismo nivel de detalle.
El sistema ejecuta correctamente la función asignada. El problema es que, antes de seleccionarla, nadie preguntó cómo debía fijar la pieza el operador. La SRS —la especificación de requisitos de seguridad— debería ayudar a cerrar esta brecha antes de que una suposición no documentada se encargue, se instale y se programe.
ISO 13849-1:2023 exige los resultados de la evaluación del riesgo conforme a ISO 12100. A partir de ellos se derivan las funciones de seguridad, el comportamiento necesario y el nivel de prestaciones requerido (PLr). Estos se documentan en la SRS, que forma parte de la documentación técnica y constituye la base para las etapas posteriores del diseño.
Después vendrán la selección, los cálculos, la verificación y la validación. Antes de comenzar ese trabajo, conviene determinar dónde estará la mano del operador durante la sujeción. Esa información no figura en el catálogo del controlador.
¿Cómo fijar la pieza de forma segura si el sistema ya está terminado?
Retrocedamos unas semanas. El proyecto avanza más rápido porque alguien propone un conjunto probado en la máquina anterior: un sensor del resguardo, un controlador y un accionamiento adecuado. Los datos están disponibles, la biblioteca está preparada y el proveedor conoce el plazo.
La cuestión de la colocación manual de la pieza se deja para la puesta en marcha. Al fin y al cabo, entonces todo será visible.
Y, en efecto, ahora todos ven el problema. El operador necesita movimiento con el resguardo abierto, mientras que el sistema debe detener ese movimiento. Se propone añadir una excepción al programa. Los dispositivos adquiridos empiezan a determinar los requisitos de protección, aunque deberían servir para cumplirlos.
Detengamos la conversación en el dispositivo de sujeción. ¿Por qué debe el operador sostener la pieza? ¿Podría el utillaje determinar previamente su posición? ¿Qué movimiento es necesario y cuál desaparecerá si se modifica el método de sujeción?
El concepto de protección depende de estas respuestas. Tal vez haya que modificar el dispositivo de sujeción. Tal vez siga siendo necesario un movimiento mientras existe acceso; en ese caso, deberán definirse las condiciones para permitirlo, limitarlo y detenerlo. Una simple excepción en la lógica no resolverá la seguridad de esta tarea.
El mismo controlador, una tarea diferente
En la máquina anterior, la carga podía realizarse de otro modo. Supongamos que allí el utillaje mantenía en posición la pieza depositada y el operador cerraba la puerta antes de fijarla. Aquí, su mano permanece más tiempo en el interior.
La referencia del controlador coincide. Las condiciones de uso no necesariamente. Antes de reutilizar el proyecto anterior, comprobamos el acceso, la secuencia de operaciones, los movimientos necesarios y el comportamiento de la carga. La respuesta «funcionaba en la máquina anterior» sigue describiendo la máquina anterior.
Estas conclusiones pueden modificar los planos, la selección de dispositivos y el programa. Resulta mucho más difícil aceptarlas cuando el armario ya está terminado y en el cronograma solo queda la casilla «recepción». Para entonces, la mano del operador también impide cerrar el proyecto.
Repetir los cálculos del circuito no resolverá la controversia en torno al dispositivo de sujeción. El PL alcanzado corresponde a la función implementada y a las condiciones en las que se evaluó. Si se verificó la parada tras abrir el resguardo, el resultado no añadirá requisitos para la sujeción manual.
Es posible tener dos canales y ni un solo requisito relativo a la tarea que el operador está realizando.
Los dispositivos certificados y los subsistemas validados previamente son útiles. ISO 13849-1 contempla su uso siempre que se cumplan las condiciones de integración. No obstante, sigue siendo necesario demostrar las características de la función completa en la aplicación concreta, con su dispositivo de sujeción, su carga y su acceso.
El fabricante del controlador no conoce nuestro método de colocación de la pieza. Su certificado no tuvo la oportunidad de evaluarlo.
Para el especialista en automatización, este es un límite de responsabilidad importante. Puede conectar correctamente los dispositivos, programar la lógica y justificar el PL y, aun así, recibir una tarea incompleta. Necesita los resultados de la evaluación del riesgo antes de consolidar las suposiciones en el programa.
Si faltan, volvemos al equipo de diseño. Definimos la protección para esta tarea concreta: quién toma la decisión sobre el dispositivo de sujeción, quién determina los movimientos necesarios y quién describe las condiciones de acceso. Lo que llegue a programación debe ser un requisito acordado.
Dejemos, por tanto, el catálogo y recorramos con el operador toda la tarea. En especial su inicio, que tiene lugar antes de cerrar el resguardo. Solo entonces sabremos qué exigimos a las partes de los sistemas de mando relativas a la seguridad (SRP/CS).
Dos canales no corregirán una tarea que nadie ha identificado.
Los datos de los componentes y la evaluación del PL justifican las características de la función diseñada. Primero es necesario determinar qué protección necesita la persona durante el trabajo real.
El operador aparece en el proyecto antes de cerrar el resguardo
El operador trae la pieza, la coloca, corrige su posición y la fija. Solo después cerrará el resguardo e iniciará el mecanizado. Al final volverá a abrir la puerta y retirará la pieza.
Si la descripción del trabajo comenzaba con el botón START, se ha omitido precisamente la tarea sin la cual no tiene sentido pulsarlo.
A esto se suman una pieza mal colocada, el cambio de herramienta, la limpieza y la reanudación tras una interrupción. En cada intervención, la persona puede encontrarse en un lugar distinto, más cerca de otros movimientos y fuentes de energía.
La indicación «operación conforme a las instrucciones» no muestra este trabajo al diseñador. Tampoco determina qué puede ponerse en marcha durante esa tarea ni qué debe permanecer inmóvil.
ISO 12100 exige comenzar por la determinación de los límites relativos a la máquina y a su utilización. Se determinan los usuarios, los modos, los materiales y las intervenciones. Se tienen en cuenta las fases de la vida de la máquina y el mal uso razonablemente previsible.
Solo sobre esta base se identifican los peligros y se estima el riesgo. A continuación, se realiza la valoración del riesgo para determinar si es necesario reducirlo. De este modo, «eliminar un atasco» deja de ser una única línea conveniente. Se revela como un acceso desde el otro lado y un movimiento controlado del mecanismo.
Una conversación en el puesto lo revela rápidamente. Si la protección impide realizar una tarea necesaria, también puede fomentar la elusión de las medidas de protección. Hay que mejorar la solución antes de que la elusión se convierta en la forma habitual de trabajar en la planta.
Quizá lo mejor sea cambiar el dispositivo de sujeción
La primera decisión sobre nuestra mordaza no tiene por qué referirse al sistema de mando. Un utillaje que posicione la pieza sin que las manos estén en la zona de apriete modifica la propia exposición de la persona.
ISO 12100 comienza la reducción del riesgo precisamente con este tipo de soluciones de diseño inherentemente seguras. Después pasamos a las medidas técnicas de protección —resguardos o dispositivos de protección— y a las medidas de protección complementarias. A continuación se encuentra la información para la utilización.
Una vez elegido el concepto, definimos las tareas del sistema de mando. Este debe impedir los movimientos indicados durante el acceso, permitir el ajuste necesario y garantizar la retención requerida de la pieza tras la pérdida de presión. A partir de estas definiciones derivamos las funciones de seguridad y su alcance.
Las tareas del operador revelan una parte importante del problema, pero la evaluación abarca toda la máquina. También quedan la proyección de material, el ruido o los daños estructurales, incluso cuando la persona no está realizando una intervención manual.
Todo el proceso de decisión se muestra en el ejemplo de evaluación de riesgos según ISO 12100. Más adelante, al elegir la protección, resulta útil el análisis de las medidas técnicas de protección.
ISO 13849-1 requiere los resultados de este trabajo
El apartado 4.5 de ISO 13849-1:2023 requiere los resultados de la evaluación de riesgos, información sobre las funciones necesarias, su contribución a la reducción del riesgo y el PLr. El apartado 5.1 remite directamente a la información detallada procedente de la evaluación según ISO 12100.
Estos son los datos de entrada para el diseño. Empezar por el esquema eléctrico no los proporciona, aunque permite dibujar más rápidamente la primera página de la documentación.
En la SRS describimos las funciones y los requisitos funcionales, determinamos el PLr y, a continuación, revisamos el conjunto completo antes de diseñar. Así lo establecen los apartados 5.1–5.4. El PLr ya forma parte de una SRS completa.
Un registro previo sin PLr sigue siendo un borrador. La anotación «por determinar durante la puesta en marcha» establece un plazo para el trabajo posterior; no cierra el requisito de seguridad.
El diseñador conoce el dispositivo de sujeción, el tecnólogo conoce el método de ajuste, el usuario conoce las intervenciones y el especialista en automatización conoce las posibilidades del sistema de mando. La SRS recoge el resultado de su decisión conjunta. Es un buen momento para detectar que la función prevista detendrá la máquina, pero impedirá utilizarla.
Nuestro operador sigue esperando con la pieza. La diferencia es que todavía podemos mejorar el puesto antes de que el problema quede encerrado dentro de una máquina terminada.
Si omites ISO 12100, comienzas a trabajar con ISO 13849-1 sin las respuestas necesarias.
La evaluación de riesgos permite determinar la protección necesaria. La SRS registra los requisitos resultantes para el sistema de mando, incluido el PLr. Solo un registro de este tipo proporciona una base para el diseño.
El movimiento que necesita la persona no desaparece por calificarlo de peligroso
Volvemos al diseño de la sujeción. Alguien recuerda que la parada tras abrir el resguardo es, al fin y al cabo, una función probada. Así es. Pero aún queda posicionar la pieza con la que comenzará la producción.
Las normas relativas a máquinas concretas ayudan a desglosar el concepto de «protección» en tareas, movimientos y condiciones. Entonces se entiende por qué una respuesta correcta del sistema de mando todavía no describe la protección de todo el trabajo.
La mordaza también debe sujetar la pieza antes del mecanizado
En un centro de mecanizado separamos el funcionamiento automático del ajuste manual. Para ambos comprobamos los movimientos necesarios, el acceso a sus efectos y la protección. Si el utillaje requiere movimiento con el resguardo abierto, el diseño debe permitir realizar esta tarea de forma segura.
Eliminar el enclavamiento cambiaría el programa. La mano y las mordazas permanecerían en el mismo lugar.
ISO 16090-1, para las máquinas herramienta incluidas en su ámbito de aplicación, aborda la sujeción de la pieza, la supervisión de la sujeción y las condiciones para iniciar el funcionamiento. Por tanto, las preguntas van más allá de la posición de la puerta.
¿Está retenida la pieza? ¿Qué movimientos pueden autorizarse? ¿Qué ocurrirá si se pierde la energía? Las respuestas pueden obligar a cambiar el dispositivo de sujeción, el método de mando o toda la secuencia de sujeción.
Cuando una norma de tipo C especifica un requisito o un PLr, conservamos también la descripción de la aplicación y las condiciones correspondientes. Es fácil trasladar una simple letra a una tabla. Es más difícil advertir que procedía de una fila relativa a otro acceso o estado de la máquina.
La SRS debe permitir que la siguiente persona reconstruya esta decisión: para qué tarea se adoptó la función y por qué esperamos precisamente esa protección.
La enfardadora ha terminado de prensar. Ahora hay que retirar el fardo
Trasladémonos a una prensa vertical para enfardar residuos, es decir, una enfardadora. El diseñador analizó el movimiento de la placa durante el prensado. Las puertas estaban cerradas, el acceso estaba supervisado y el ciclo había finalizado.
El operador aún tiene que atar y retirar la bala. Abre la puerta, cambia de posición y activa los movimientos necesarios para retirarla. En la descripción del ciclo, la máquina ya ha terminado. Junto a la máquina, la persona apenas está terminando su trabajo.
EN 16500:2014 dedica requisitos específicos a esta fase. Se refiere a determinadas prensas de balas verticales cerradas con atado manual, no a cualquier máquina que compacte residuos.
El apartado 5.1.4 aborda la expulsión de la bala, el mando situado fuera de su zona de vuelco y la visibilidad. Cuando se accede a través de una puerta abierta al movimiento ascendente peligroso de la placa, prevé un mando a dos manos. El apartado 5.2.2 asigna a esta función un PLr d.
En la SRS consignamos conjuntamente la tarea, el movimiento y la condición de protección. A continuación, comprobamos también el movimiento de retorno del sistema de expulsión. La palabra «prensado» por sí sola no abarca todas las situaciones que se producirán durante la retirada de la bala.
La edición citada de EN 16500 remite a EN ISO 13849-1:2008. Esta relación entre ediciones debe tenerse en cuenta al seleccionar las normas. El PLr d del caso descrito no se convierte por ello en una evaluación global de toda la prensa de balas.
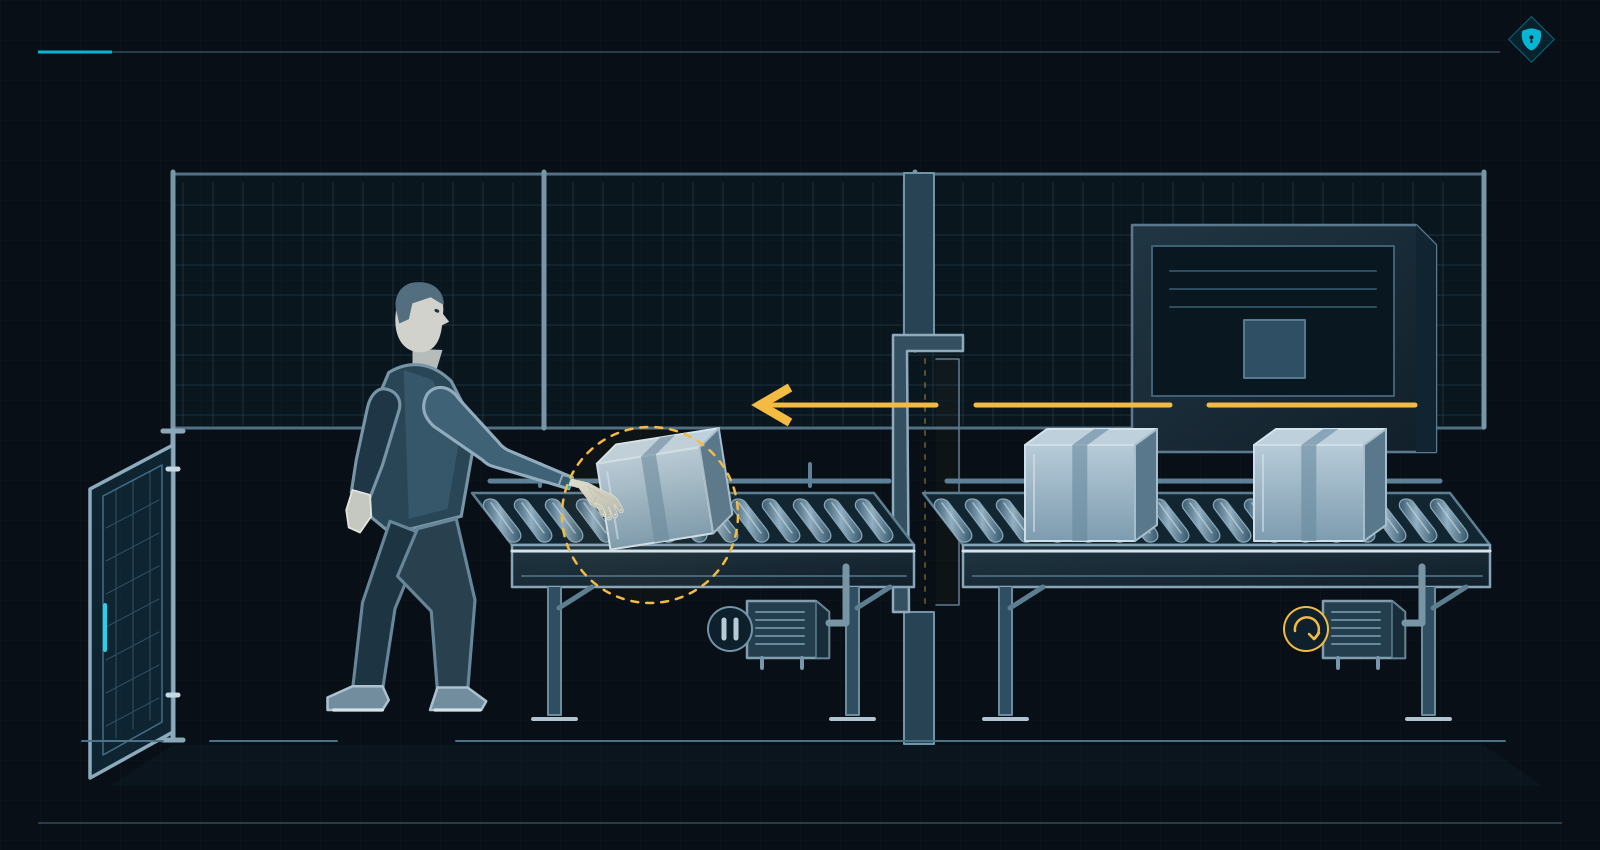
En la zona detenida, el material sigue avanzando
Ahora el operador elimina un atasco entre dos máquinas. Los accionamientos de su zona están parados. El equipo adyacente sigue alimentando material a través de la abertura tecnológica. El controlador local ha cumplido su función.
El material no conoce la división de suministros.
ISO 11161:2007 con A1:2010 dirige la atención hacia las zonas de tarea y las interfaces del sistema de fabricación integrado. El apartado 8.1.4 aborda la protección durante el flujo de material entre zonas.
En el apartado 8.8.1, la especificación abarca, entre otros aspectos, los modos, las interacciones humanas, el comportamiento del sistema, las interfaces y las respuestas ante fallos. Dos informes de cálculo independientes dejan precisamente al integrador esta parte común de la tarea.
Es necesario acordar el alcance de la parada u otra protección adecuada de la interfaz, el acceso y el comportamiento de los equipos adyacentes. También cuando desaparece la señal necesaria. La persona que elimina el atasco necesita protección durante toda la intervención.
La frase «la interfaz corresponde al integrador» identifica bien al responsable del trabajo. Sin embargo, no ejecuta ese trabajo en ninguna de las máquinas conectadas.
Volvemos a nuestra mordaza con una pregunta más concreta: ¿en qué situación debe la máquina proteger a la persona y qué comportamiento se necesita entonces? Las normas de tipo C aportan requisitos para la aplicación; las normas de tipo B ayudan a resolver el problema técnico común.
Las aplicamos al puesto real durante la evaluación de riesgos. En la SRS queda consignado el resultado de este trabajo, con las condiciones necesarias para el diseñador mecánico, el ingeniero de automatización y la persona responsable de la verificación.
Fuera del ciclo automático, la persona sigue teniendo trabajo que realizar.
La sujeción, la retirada de la bala y la eliminación del atasco exigen identificar sus respectivos movimientos, accesos y energías. La SRS debe garantizar la protección durante toda la tarea necesaria.
La mordaza se ha detenido. ¿Qué debe ocurrir con la pieza?
«Al abrir el resguardo, la máquina debe detenerse». El ingeniero de automatización señala la mordaza inmóvil. El diseñador mecánico observa la pieza que el operador todavía no ha soltado.
Ambos ven la misma máquina. La palabra «detenerse» les ha permitido no acordar por un momento qué debe ocurrir exactamente en ella.
Por tanto, en la especificación consignamos el nombre de la función, su relación con el peligro, el evento de activación y la respuesta iniciada por las salidas. Enumeramos los movimientos concretos y el área de protección. Ahora se puede definir cómo detenerlos y cuál debe ser el estado requerido tras la parada.
El ajuste manual con acceso a la zona recibe requisitos específicos, conformes con el concepto de protección elegido. Por separado, especificamos que, en modo automático, un resguardo abierto debe impedir la puesta en marcha de los movimientos peligrosos indicados.
La parada y la prevención de la puesta en marcha intempestiva pueden utilizar subsistemas comunes. Sin embargo, cada función necesita una descripción clara y una verificación. El operador no deja de necesitar protección cuando el sistema recibe la siguiente orden.
Vuelve a plantearse la propuesta: desconectémoslo todo
En el esquema, la idea parece convincente. Desconectamos las salidas, se elimina la energía y el asunto parece resuelto. El diseñador mecánico añade una condición: supongamos que, al perderse la presión, la mordaza puede soltar la pieza.
Acabamos de dejar de hablar exclusivamente de detener el movimiento. También es necesario definir el mantenimiento de la carga y el tiempo durante el cual debe conservarse el estado requerido. La orden de desconexión no indica qué mantendrá sujeta la pieza después de ejecutarla.
La SRS describe el estado físico derivado de la evaluación de riesgos: los movimientos detenidos y la sujeción necesaria de la pieza. Si también hay un eje vertical sometido a la gravedad, se añade la protección contra el descenso. El diseño debe demostrar después cómo se cumplirán estos requisitos.
El equipo analiza la pérdida de alimentación, las fluctuaciones inadmisibles y el restablecimiento de la energía. Para cada situación, determina el comportamiento del sistema. De este modo, el restablecimiento de la presión o la tensión no queda como una parte de la secuencia sin describir.
Por separado, analiza la detección de un fallo: la respuesta que conduce a un estado seguro y el mantenimiento necesario de ese estado hasta que se efectúe la reparación. Cuando hay funciones activas simultáneamente, define las prioridades y resuelve los conflictos. Una parada no puede, sin evaluación previa, privar a la carga de la protección requerida.
El sensor ya ha respondido. La mecánica necesita tiempo
La persona no esperará junto al resguardo todo el tiempo que le resulte conveniente al mecanismo. Accede a un lugar determinado. Por tanto, el equipo vuelve a analizar su posición, las posibilidades de acceso y el tiempo necesario para alcanzar el estado requerido.
El ingeniero de automatización muestra el tiempo de respuesta del sensor. A continuación todavía intervienen la lógica, las comunicaciones, los actuadores y la mecánica. La SRS necesita un requisito relativo al tiempo total de respuesta de la máquina, incluida la detención del movimiento.
Al posicionar los dispositivos de protección conforme a ISO 13855, se necesitan los datos de parada adecuados y las condiciones para evaluarlos. La carga, la herramienta, la temperatura y el desgaste pueden cambiar el resultado. El dato de catálogo no sustituye la medición del comportamiento de toda la máquina.
Si faltan datos, queda pendiente definir quién los aportará y qué decisiones quedan a la espera del resultado. El valor provisional deberá confirmarse posteriormente o habrá que modificar el diseño.
De lo contrario, el contratista construirá un resguardo basándose en una cifra que el especialista en automatización consideraba una suposición. Durante la aceptación, ambos confirmarán de común acuerdo que el tiempo se había tratado.
El operador cambia el modo y después cierra la puerta
La pieza sigue pendiente de sujeción. Si el concepto permite el movimiento con el acceso abierto, la SRS especifica el modo y las condiciones de dicho movimiento. El modo seleccionado debe ser inequívoco y la transición entre modos debe mantener la protección necesaria.
La mera selección del modo no inicia el movimiento. La denominación «servicio» en la pantalla tampoco proporciona por sí sola ninguna protección junto al mecanismo de apriete; solo el comportamiento definido proporciona al especialista en automatización un requisito que implementar.
En este punto también consideramos la limpieza y la reparación del dispositivo de sujeción. Algunos trabajos requieren aislar la máquina de todas las fuentes de energía y bloquear los dispositivos de desconexión en la posición de desconexión. Otros requieren un movimiento debidamente protegido. Los resultados de la evaluación de riesgos de estas tareas deben reflejarse en los requisitos.
La solución destinada a posicionar las piezas no se aplica automáticamente a todas las reparaciones. En esos casos, la persona puede ocupar otra posición y alcanzar otros peligros. Cambiar la denominación de la tarea en las instrucciones no modifica su acceso al mecanismo.
Tras colocar la pieza, el operador cierra el resguardo. El sensor confirma la posición de la puerta. Sin embargo, por sí solo no determina si alguien ha quedado dentro de la zona ni si funcionan las demás medidas de protección. Cuando interviene una segunda persona, estas cuestiones adquieren especial importancia.
La SRS define el retorno al funcionamiento mediante condiciones específicas de rearme y nueva puesta en marcha. Si la evaluación de riesgos indica la necesidad de un rearme manual, se determina una ubicación fuera de la zona peligrosa, con la visibilidad necesaria y sin posibilidad de activación desde dicha zona.
El rearme es una acción deliberada distinta de la puesta en marcha. La aceptación de la señal requiere supervisar su transición. El rearme por sí solo no provoca ningún peligro, y las funciones de seguridad correspondientes ya deben estar ejecutándose y las medidas técnicas de protección deben funcionar.
Si una parte de la zona no es visible, se necesita una solución adecuada, por ejemplo, una secuencia de rearme o una supervisión. La norma también permite un rearme automático justificado, entre otros casos cuando existe una detección continua de la presencia de personas que impide una situación peligrosa.
El documento recoge la opción elegida para la aplicación concreta. Si el rearme debe ser una función de seguridad, también es necesario especificar su PLr. No se presupone que todos los pulsadores con la misma inscripción desempeñen la misma función.
Cuando hay un alimentador funcionando al lado, el proveedor debe conocer el estado requerido durante el acceso al dispositivo de sujeción y la reacción ante la pérdida de señales. El integrador coordina las interfaces con las demás funciones. La mera indicación «se ha enviado STOP» describe al emisor; la especificación también debe establecer cómo y cuándo reaccionará el receptor.
Una sola pieza aún no representa las condiciones de toda la explotación
El operador ha mostrado una vez cómo colocar la pieza, pero durante el turno repetirá la operación. Registramos la frecuencia de demanda de la función y de actuación de sus elementos. El acceso con cada pieza plantea requisitos operativos distintos de los de una intervención ocasional.
También deben considerarse el entorno, la limpieza y el mantenimiento, durante los cuales la solución debe conservar sus prestaciones. Los datos de los dispositivos se contrastan con la intensidad real de trabajo y las condiciones de aplicación, incluso cuando un componente idéntico ya funciona en otro puesto.
Antes de cerrar la SRS, se asigna a cada función un PLr junto con su fundamento: la evaluación de riesgos o el requisito pertinente de una norma de tipo C y sus condiciones. Para nuestro dispositivo de sujeción, lo relevante es el requisito correspondiente a esta aplicación.
El PL alcanzado servirá posteriormente para evaluar la implementación. En este momento, el equipo determina qué exige de ella. Una notación similar en dos columnas de la tabla no debe ocultar esta diferencia.
Documentémoslo de modo que el siguiente especialista en automatización no tenga que adivinar
Supongamos que, tras el análisis, el equipo ha elegido un alojamiento mecánico que sostiene la pieza. El operador puede colocarla y retirar las manos antes de cerrar el resguardo y accionar el mecanismo de apriete. Esta es una de las posibles variantes del puesto. Si la tarea sigue requiriendo movimiento con el acceso abierto, necesitará una protección adecuada y requisitos propios.
Ahora registremos la decisión en la ficha de una función. El PLr d, los 200 ms y los demás valores indicados a continuación son datos ficticios del ejemplo, no parámetros que deban copiarse en una máquina. El diseño específico requiere justificar estos valores y aplicar los requisitos de tipo C pertinentes. La ficha seguirá siendo un ejemplo de trabajo hasta que se resuelvan estos datos.
Ejemplo de ficha SF-01 — fragmento de la SRS para la variante con la pieza apoyada
| Campo de la SRS | Ejemplo de redacción del requisito | ISO 13849-1:2023 |
|---|---|---|
| Función y motivo / SF-01, APP-01 | SF-01: detener e impedir el movimiento accionado del dispositivo de sujeción durante el acceso al alojamiento. Tarea TASK-L01: colocación de una pieza de 12 kg; HS-01: dedos en la zona de las mordazas. Vinculación con la evaluación de riesgos: RA-L01. | 5.1; 5.2.1.2; 5.2.1.3 a) |
| Evento desencadenante / REQ-01 | Solicitud de acceso o pérdida del estado requerido de cierre/bloqueo del resguardo mientras esté autorizado el movimiento del dispositivo de sujeción. Mientras el acceso permanezca abierto, se mantiene la inhibición del movimiento. | 5.2.1.3 b) |
| Efecto requerido / REQ-02 | Detener el movimiento de las mordazas e impedir cualquier movimiento accionado posterior durante el acceso. No permitir el desbloqueo del resguardo antes de que se alcancen las condiciones requeridas. La pieza permanece apoyada en un alojamiento mecánico independiente. | 5.2.1.3 c) |
| PLr y fundamento / REQ-09 | PLr d — supuesto didáctico asignado en la evaluación de riesgos ficticia RA-L01. En el proyecto, el valor debe derivarse de la evaluación de riesgos propia o del requisito correspondiente de una norma de tipo C. No es el PL alcanzado por el sistema. | 5.2.1.3 d); 5.3 |
| Tiempo y acceso / REQ-03 | Hasta 200 ms — límite de ejemplo, desde el evento en el resguardo hasta el cese del movimiento indicado, incluida la mecánica. El resguardo permanece bloqueado hasta que se cumplan todas las condiciones de seguridad necesarias; la cifra de 200 ms por sí sola no justifica un acceso seguro. | 5.2.1.3 e) |
| Modos de funcionamiento / REQ-04 | Funcionamiento automático y carga manual. En esta versión del puesto no se permite el accionamiento del dispositivo de sujeción con el resguardo abierto. Si la tarea real lo requiere, se debe revisar la evaluación y la especificación de las medidas de protección. | 5.2.1.3 f) |
| Interfaces / REQ-05 | La confirmación del estado requerido del dispositivo de sujeción es solo una de las condiciones de acceso. También se requieren los estados correspondientes del husillo, los ejes y el alimentador, descritos en las demás funciones. La confirmación de recepción de la señal no sustituye la reacción requerida. | 5.2.1.3 g) |
| Fallo / REQ-06 | Un fallo detectado que afecte a la función inhibe cualquier nuevo movimiento y la autorización de acceso hasta que se alcance el estado requerido. El estado requerido se mantiene hasta que se elimine el fallo correspondiente. | 5.2.1.3 h) |
| Energía / REQ-07 | La pérdida y el restablecimiento de la energía no provocan ningún movimiento peligroso ni la liberación de la pieza apoyada. El alojamiento requiere una justificación mecánica independiente; no se le asigna un PLr solo por figurar en esta ficha. | 5.2.1.3 i) |
| Frecuencia y entorno / APP-02, 04 | Ejemplo: 40 accesos/h, 16 h/día, 250 días/año, es decir, 160 000 demandas/año. Las operaciones de los componentes se registran por separado. Se supone un entorno interior industrial, 5–40°C, con refrigerante y virutas; deben tenerse en cuenta otras condiciones. | 5.2.1.2; 5.2.1.3 j) |
| Prioridad / REQ-10 | La demanda de la función tiene prioridad sobre la orden normal de ARRANQUE del dispositivo de sujeción. La interacción con las demás funciones no puede privar a la pieza de su retención ni permitir un acceso prematuro. | 5.2.1.3 k) |
| Norma de tipo C / APP-03 | Se comprueban el campo de aplicación y los requisitos relativos, entre otros aspectos, a la sujeción y al acceso. Para esta máquina-herramienta hipotética se considera ISO 16090-1. Los apartados exactos y el resultado de su aplicación deben registrarse antes de cerrar la SRS. | 5.2.1.3 l) |
| Reanudación del funcionamiento / REQ-08 | Tras restablecer los estados requeridos: un rearme independiente e intencionado y una orden de puesta en marcha independiente, de acuerdo con la solución adoptada. El cierre del resguardo, el rearme y el restablecimiento de la alimentación no ponen en marcha por sí solos el dispositivo de sujeción. | 5.2.1.3 m) |
| Verificación y versión | REQ-01…10 se vinculan con los análisis correspondientes, las pruebas VT-01…06, el diseño y la configuración evaluada. La evaluación del PL y de las prioridades requiere evidencias propias. Los resultados permanecen pendientes hasta que se realice la verificación correspondiente. Cualquier cambio de pieza, modo o parámetros requiere una evaluación del impacto. | 5.4; 10; 12 a) |
La ficha de una función es una parte de la SRS. También se incluyen las limitaciones relativas a la máquina, las tareas de las personas, los datos de entrada de la evaluación de riesgos, las demás funciones, las interfaces y el control documental. Cada indicación «no aplicable» requiere una justificación. El registro también conserva las cuestiones pendientes: la ausencia de un PLr o de una condición de acceso no se oculta firmando un formulario cumplimentado.
Traslada este registro a tu propio proyecto
El PDF en inglés de SafetySoftware contiene la descripción del caso, una ficha ampliada de SF-01, los criterios de prueba y fichas rellenables del proyecto, de la función y de la vinculación con las evidencias. El ejemplo muestra el método de trabajo; los campos del formulario dejan espacio para las decisiones reales del equipo.
Descargar el ejemplo y el formulario de la SRS (PDF, EN)
El diseñador de la máquina y el especialista en automatización necesitan los mismos criterios acordados. Por ello, los requisitos tienen nombres, identificadores y una versión, así como vínculos con la evaluación de riesgos. Posteriormente se añadirán referencias al diseño y a los resultados de las verificaciones.
Pueden gestionarse en un documento, en fichas o en un registro controlado. La norma exige el contenido, pero no establece un único modelo obligatorio de tabla. La indicación «no aplicable» también requiere una justificación para la aplicación.
Un registro elaborado de este modo constituye la base del diseño conforme a 5.2.1.1, abarca los requisitos de 5.2.1.3 y se incorpora a la documentación técnica indicada en el capítulo 12 a). Permite transferir el trabajo entre la organización que evalúa los riesgos y el diseñador del sistema de mando.
El usuario y el integrador reciben la información necesaria para sus tareas. De ello no se deriva automáticamente la obligación de entregar toda la documentación interna del diseño. El alcance de la información debe determinarse en función de las obligaciones y de la aplicación concreta.
Cuando el especialista en automatización vuelva al programa, encontrará los requisitos relativos a la misma mano, al dispositivo de sujeción y a los estados posteriores. Si se cambia el útil de sujeción, también se sabrá por qué se adoptaron esos requisitos. Los criterios acordados han dejado de depender de la memoria de quienes participaron en la reunión.
La SRS debe mantener la protección durante toda la tarea, incluso cuando se pierde la energía.
El evento desencadenante, el movimiento, la retención de la pieza, el tiempo de respuesta de la máquina y la reanudación del funcionamiento deben contar con requisitos acordados. Su registro en la documentación técnica proporciona al diseñador la base para la implementación y a la validación, los criterios de verificación.
Ahora hay que ejecutar lo que hemos especificado
Sabemos cómo coloca la pieza el operador, qué movimientos son necesarios y qué esperamos cuando se pierde la energía. A las funciones se les ha asignado un PLr. Alguien ya podría señalar en la reunión que la seguridad está resuelta.
Por ahora hemos acordado qué debe hacerse. La máquina todavía no lo hace.
Seleccionamos la arquitectura y los subsistemas, y desarrollamos la lógica y los parámetros. Comprobamos las cargas, el diagnóstico, las condiciones ambientales y la interacción con la mecánica. La válvula debe llevar el sistema al estado requerido; la función del accionamiento debe corresponder al movimiento real.
El dispositivo de sujeción también debe fabricarse y comprobarse. Su geometría debe permitir el método de sujeción elegido. Una condición correctamente implementada en el programa no sustituye a la pieza que debía mantener el componente sin sostenerlo con la mano.
En este trabajo, los subsistemas validados previamente ahorran tiempo. ISO 13849-1 permite utilizarlos si se cumplen las condiciones de integración. Conservamos los datos y las limitaciones de uso y, a continuación, justificamos la combinación de la función completa.
Este es el momento adecuado para utilizar componentes probados: conocemos el requisito y sabemos qué propiedades esperamos de ellos. También podemos determinar qué queda por demostrar después de instalarlos en la máquina.
Al evaluar el PL alcanzado, comprobamos su relación con el PLr, la fiabilidad, la arquitectura, el diagnóstico y los fallos de causa común. También se consideran los fallos sistemáticos, el software, las condiciones ambientales y la ergonomía. El alcance de los cálculos se trata en el artículo sobre el PL según ISO 13849-1.
A pesar de ello, el programa puede permitir un movimiento en un modo incorrecto. El modelo de fiabilidad seguirá estando correctamente descrito, pero el error se encontrará en la lógica que autoriza el movimiento. Es precisamente esa condición la que debe localizarse y comprobarse.
Del mismo modo, la exclusión de fallos requiere una base válida para el montaje y el uso reales. Una herramienta de cálculo no inspeccionará el dispositivo de sujeción después de una modificación realizada en planta. Alguien todavía tiene que proporcionar a su modelo supuestos reales.
La declaración debe estar respaldada por todo el trabajo realizado
La SRS por sí sola no basta para declarar la plena conformidad con ISO 13849-1. Se requieren actividades adecuadas de diseño, verificación, validación y documentación que respondan a todos los requisitos aplicables.
El número de la norma se escribe rápidamente. Realizar el trabajo que esa referencia debe reflejar ocupa algo más que una línea de la declaración.
La ausencia de ISO 12100 en la lista de normas no demuestra por sí sola que se haya omitido la evaluación de riesgos. Su contenido, sus conclusiones y su uso en el proyecto demuestran que se ha realizado. Por otra parte, un encargo del tipo «por favor, haga un PL d», sin especificar la tarea ni la protección necesaria, sigue careciendo de datos de entrada.
Después de implementar la solución, volvemos a la evaluación de riesgos de toda la máquina. Comprobamos la reducción de riesgos prevista y si se ha conseguido sin introducir nuevos peligros.
El dispositivo de sujeción modificado puede sujetar mejor la pieza, pero exigir otra forma de retirarla. También analizamos esa siguiente operación. El proceso iterativo de ISO 12100 vuelve a la máquina real, en lugar de finalizar con el plano corregido.
La SRS inicia un trabajo que después debe demostrarse.
La selección, la integración, la evaluación del PL, la verificación y la validación deben demostrar que la función implementada cumple los requisitos en las condiciones previstas. El documento por sí solo no lo hace.
La máquina se ha detenido. El ensayo aún no ha terminado
Volvemos a abrir el resguardo. Esta vez sabemos qué movimientos deben cesar, en cuánto tiempo y cómo debe mantenerse la pieza. El controlador indica el estado previsto. La persona que realiza la comprobación también observa el mecanismo.
Hay que confirmar el movimiento, la carga, la retención y la reanudación del funcionamiento. Relacionamos cada uno de estos efectos con un requisito concreto. La indicación en la pantalla por sí sola aún no describe el resultado de todo el ensayo.
Este trabajo comenzó antes de construir la máquina. El apartado 5.4 exige revisar la SRS antes del diseño: ¿las funciones se corresponden con la evaluación de riesgos y la especificación contiene los requisitos necesarios?
La validación de la SRS según 10.2 permite detectar omisiones, errores y discrepancias respecto a la aplicación, las condiciones y el uso indebido razonablemente previsible. Es mucho más fácil detectar una tarea omitida cuando el dispositivo de sujeción aún solo existe en el plano.
La validación de la implementación comprueba el cumplimiento de la SRS y de los demás requisitos aplicables. Se basa en análisis y ensayos realizados conforme a un plan. Los análisis pueden comenzar en paralelo con el diseño; los ensayos finales de la máquina física completan la parte correspondiente de este trabajo.
Comprobemos también el movimiento que necesita el operador
En el resguardo comprobamos el accionamiento, la respuesta, el tiempo y el mantenimiento del estado requerido. Después pasamos a la colocación de la pieza. Si la SRS permite el movimiento mientras existe acceso, lo ensayamos precisamente en esas condiciones.
A continuación vienen el cambio de modo, la finalización de la operación, el rearme y la nueva puesta en marcha. El operador debe completar toda la secuencia de trabajo acordada. Abrir correctamente la puerta una sola vez todavía no reproduce lo que hará con las piezas siguientes.
En la línea también observamos la segunda máquina. Confirmar que su controlador ha recibido la señal forma parte de la comprobación. Aún debe demostrarse el estado requerido del sistema interconectado, incluidos sus retardos y la interacción entre los equipos.
Los protocolos independientes de los proveedores no detendrán el material en la interfaz. Este comportamiento debe comprobarse dentro del alcance de integración acordado.
El plan también incluye los análisis y ensayos pertinentes del comportamiento del sistema ante fallos, pérdidas de señales y variaciones de la alimentación. Su alcance se deriva de la norma y del proyecto. Los ensayos requieren condiciones preparadas y controladas, así como medidas para garantizar la seguridad de las personas competentes que los realizan.
En el caso de nuestro dispositivo de sujeción, vuelve entonces la pregunta sobre la retención de la pieza después de interrumpir el funcionamiento normal. La detención del movimiento y el mantenimiento de la carga deben confluir en un mismo resultado, no en dos descripciones independientes.
En el protocolo quedan registrados la condición del ensayo, el criterio, el resultado y la configuración de la máquina. Al medir el tiempo, también se registran el método y las condiciones. La siguiente persona debe saber qué carga se ensayó y qué comportamiento se consideró correcto.
Firmar debajo de la frase «la función opera correctamente» ocupa menos espacio. Por desgracia, deja mucho más trabajo al siguiente diseñador.
El programa ya está corregido. El protocolo aún recuerda la versión anterior
El especialista en automatización cambió la condición para autorizar el movimiento, pero el plan de ensayo sigue verificando la anterior. Ambas partes pueden cerrar la documentación, aunque sus documentos describan configuraciones distintas. Por eso, el requisito, el diseño y las evidencias deben referirse a la misma versión evaluada.
Seguimos el cambio desde la SRS hasta los resultados correspondientes y determinamos su impacto en las demás funciones. La corrección relativa al dispositivo de sujeción no desaparece de la evaluación solo porque ya esté implementada en el programa.
La norma recomienda que las personas que realizan la validación sean independientes del diseño de las SRP/CS. Alguien ajeno al proyecto preguntará con mayor facilidad por un supuesto que el autor ha dejado de percibir. Se requieren competencias, un proceso adecuado y resultados documentados que correspondan al alcance de la evaluación.
Esto no implica una obligación general de certificación externa de cada función. El trabajo realizado y su alcance determinan qué se ha demostrado.
Unos meses después llega una pieza más grande
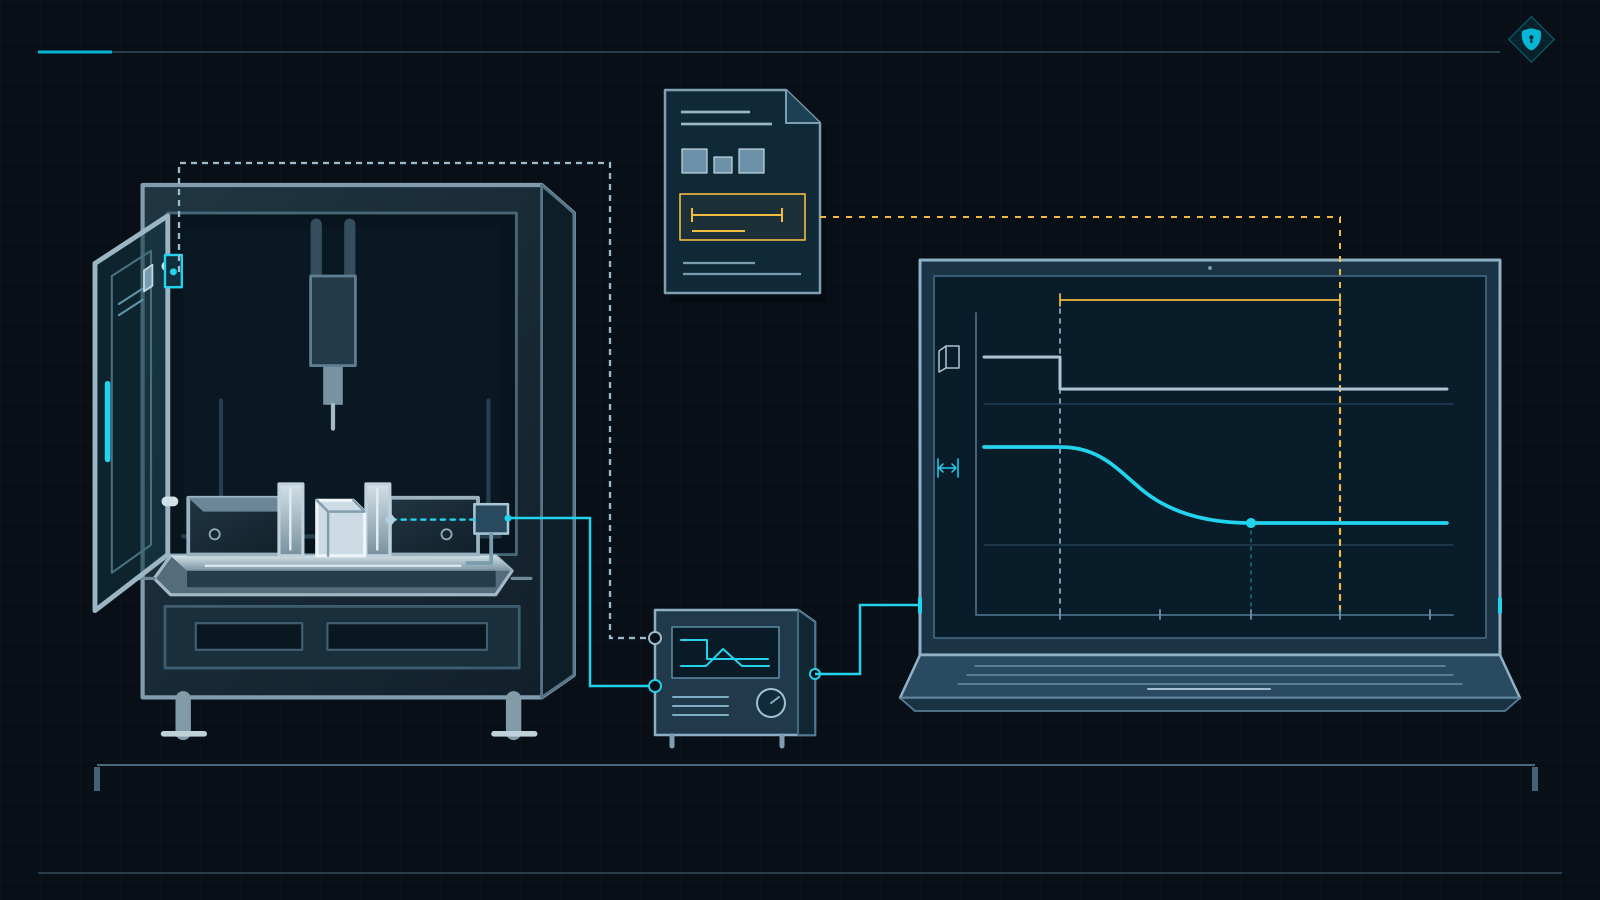
La pieza más grande cabe en la mesa. El dispositivo de sujeción también puede cerrarse. Así que en el taller se oye el comentario de siempre: «la máquina puede hacerlo». Antes de comprobarlo poniendo la máquina en movimiento, volvemos a los límites de la máquina.
El apartado 5.3 de ISO 12100 abarca los límites de uso, los límites espaciales, los límites temporales y otros límites. Para nuestro puesto comprobamos las piezas y herramientas previstas, las cargas, el método de sujeción y el espacio necesario para el operario. Las dimensiones de la mesa por sí solas no describen la aplicación admisible.
Si la nueva tarea está dentro del alcance evaluado, puede constituir un cambio de utillaje previsto. En ese caso confirmamos que, para esta configuración, siguen cumpliéndose las condiciones de protección adoptadas. Una pieza más grande no tiene por qué implicar una transformación de la máquina.
Supongamos, sin embargo, que ahora el operario debe acercarse desde el otro lado, que no es visible desde el puesto de rearme. O que la nueva herramienta prolonga el tiempo de parada por encima del valor adoptado al diseñar la protección. Ha cambiado algo en lo que se basaba su eficacia.
No se ha sustituido ni un solo módulo en el armario. Por tanto, la lista de componentes resulta tranquilizadora. Sin embargo, no indica desde dónde introduce la mano el operario.
Volvemos a los límites y a la evaluación del riesgo, y desde ella a los requisitos registrados en la SRS. Determinamos el impacto del cambio en el diseño y en los resultados obtenidos hasta el momento. Autorizamos la nueva tarea después de implementar la protección necesaria y realizar las verificaciones y la validación requeridas.
Limitarse a añadir la pieza más grande a la documentación no justifica la ampliación de la aplicación.
Lo mismo se aplica a las condiciones para mantener la protección. Si esta depende de una inspección, un ajuste, la sustitución de un elemento o un período de uso determinado, esa indicación debe llegar a las personas que realizan dichas tareas. Los límites temporales no terminan con la puesta en servicio.
Para el servicio técnico, la SRS vinculada a la evaluación del riesgo y a la documentación del diseño permite reconstruir estas decisiones. Sin una constancia escrita, solo queda llamar a la persona que programó el sistema hace varios años y confiar en que recuerde para qué tarea se adoptó una condición determinada.
La transformación necesaria para la nueva aplicación también puede resultar ser una modificación sustancial. Ni la pieza más grande por sí sola ni la superación de los límites anteriores lo determinan todavía. La decisión depende de los criterios legales aplicables al cambio realizado.
El Reglamento (UE) 2023/1230 establece estos criterios en el artículo 3, punto 16, y las obligaciones de la persona que lleve a cabo una modificación sustancial, en el artículo 18. Estas disposiciones se aplican a partir del 20 de enero de 2027. La actualización de la SRS es solo una parte del trabajo que puede requerir dicha modificación.
Durante la aceptación comprobamos lo que prometimos en la SRS.
Comprobamos los movimientos, las energías, el acceso y las interfaces que utiliza la persona. Un cambio de tarea o de condiciones exige evaluar si la protección existente y su justificación siguen siendo adecuadas.
Antes de pedir el siguiente conjunto
Volvamos al operario con la pieza. El análisis detallado de una sola operación puso de manifiesto una carencia que no figuraba ni en el catálogo de dispositivos ni en el informe del PL. Fue necesario acordar el utillaje, el acceso, los movimientos y el comportamiento tras la pérdida de energía.
A partir de estas decisiones se definió la tarea de diseño. Ahora se puede seleccionar el sistema de mando y comprobar si implementa la protección necesaria. Los certificados y los cálculos ya tienen algo concreto a lo que referirse.
Para la siguiente máquina, recorre este proceso con una persona que conozca el trabajo del puesto. Localiza la tarea y sus peligros en la evaluación del riesgo, los requisitos en la SRS y, después, las respuestas en el diseño y en los resultados de las verificaciones. Así se puede ver dónde se interrumpió la justificación.
Y cuando, ante un armario ya terminado, se pregunte si la seguridad ya está resuelta, muestra cómo debe sujetar la pieza el operario y qué lo protege mientras lo hace. Esto suele acortar con mucha eficacia la discusión centrada exclusivamente en los componentes.
Fuentes y alcance de los ejemplos citados
La base son las ediciones y los apartados indicados de las normas. Los ejemplos explican cómo formular los requisitos; cada máquina diseñada exige evaluar el alcance de aplicación pertinente.
1. ISO 13849-1:2023, Seguridad de las máquinas — Partes de los sistemas de mando relativas a la seguridad — Parte 1: Principios generales para el diseño: 4.1–4.6, 5.1–5.4, incluidos 5.2.1.3 y 5.2.2–5.2.3, capítulos 6–10 y 12–13.
2. ISO 12100:2010, Seguridad de las máquinas — Principios generales para el diseño — Evaluación del riesgo y reducción del riesgo: capítulos 4–6, en particular 5.3–5.4.
3. ISO 16090-1:2022, Seguridad de las máquinas herramienta — Centros de mecanizado, fresadoras, máquinas transfer — Parte 1: Requisitos de seguridad: 5.2.5.5, sujeción de la pieza.
4. EN 16500:2014, Máquinas para compactar materiales de desecho o fracciones reciclables — Prensas embaladoras verticales — Requisitos de seguridad: 5.1.4 y 5.2.2. Alcance: determinadas prensas embaladoras verticales cerradas con atado manual. Los requisitos citados de esta edición remiten a EN ISO 13849-1:2008.
5. ISO 11161:2007 con Amd 1:2010, Seguridad de las máquinas — Sistemas de fabricación integrados — Requisitos básicos: 7.1–7.2, 8.1.4 y 8.8–8.10. El ejemplo se refiere a las tareas, las interfaces y el alcance de la protección en un sistema de fabricación integrado.
6. ISO 13855:2024, Seguridad de las máquinas — Posicionamiento de los medios de protección con respecto a la aproximación del cuerpo humano: anexos B y D, datos y condiciones para evaluar la parada.
7. Reglamento (UE) 2023/1230 del Parlamento Europeo y del Consejo, relativo a las máquinas: art. 3, punto 16 — definición de modificación sustancial; art. 18 — obligaciones de la persona que efectúa una modificación sustancial; art. 54 — fechas de aplicación de las disposiciones.